Ndërprerja e operacioneve me “fasadë të rreme” që përdorin IA
Gjatë dy viteve e gjysmë të fundit, kemi raportuar për shumë prej atyre mënyrave me të cilat aktorët keqdashës u përpoqën të përdornin modelet tona për të kryer sulme kibernetike, operacione të fshehta ndikimi (IO), mashtrime dhe shkelje të tjera të Politikave tona të Përdorimit. I publikojmë këto raporte për t’i informuar rregullatorët, kolegët tanë në industri dhe shoqërinë më gjerë për mënyrat se si shohim aktorë keqdashës të përpiqen të shfrytëzojnë IA-në dhe për të hedhur dritë mbi dobësitë që ata synojnë të shfrytëzojnë.
Së fundmi bllokuam dy operacione ndikimi—njërin nga Rusia dhe tjetrin nga Irani—që përdornin modelet tona në kombinim me teknika dhe teknologji më tradicionale për të mbështetur organizata të sofistikuara me “fasadë të rreme”. Ata i përdornin këto organizata për të fshehur burimin e mesazheve gjeopolitike të lidhura me konfliktet dhe për t’ua përcjellë audiencave të synuara. Operacioni iranian kishte shtatë identitete të sajuara “gazetarësh”, që i përdorte për t’u propozuar artikuj të gjatë mediave të vogla e të mesme në internet në mbarë botën; operacioni rus duket se kishte angazhuar pa dijeninë e tyre për qëllimin e vërtetë njerëz në Amerikën Latine për të drejtuar një “qendër studimesh” në terren.
Të dyja operacionet vepronin në disa drejtime, duke provuar një sërë taktikash të ndryshme për të arritur qëllimet e tyre. Përveç artikujve të gjatë, operacioni iranian krijonte grupe komentesh për rrjetet sociale, përgjithësisht për tema të lidhura me luftën SHBA–Iran. Përveç kontrollit të “qendrës së studimeve”, operacioni rus krijonte dokumente të falsifikuara që gjoja kishin “rrjedhur” dhe tekste për regjistrime audio, disa prej të cilave i identifikuam duke u përhapur në internet. Të dyja operacionet e përdornin gjerësisht IA-në edhe për hartimin e raporteve të brendshme (operacioni rus e përdorte më shumë për këtë sesa për çdo gjë tjetër); në të dyja rastet, aktorët përdornin metodologji të dyshimta ose haptazi mashtruese për të ekzagjeruar efektshmërinë e operatorëve.
Ajo që bie më shumë në sy te këto operacione është ngjashmëria e tyre e madhe me operacionet komplekse të ndikimit të epokës para IA-së, por me përdorimin e IA-së për të lehtësuar disa procese pune. Identitetet e sajuara të gazetarëve që drejtonte operacioni iranian ngjanin me gazetaren e rreme “Alice(hapet në një dritare të re) Donovan(hapet në një dritare të re)”, një identitet mbulues për shërbimin e inteligjencës ushtarake ruse, artikujt e së cilës u botuan nga një sërë mediash perëndimore në vitet 2016–2017. Në vitin 2020, individë të lidhur me veprimtarinë e mëparshme të Agjencisë Ruse të Kërkimeve të Internetit drejtonin një media të rreme “lajmesh” me emrin “PeaceData(hapet në një dritare të re)”, e cila angazhonte gazetarë në mbarë botën për të shkruar për të, pa ua bërë të ditur qëllimin e saj të vërtetë.
Këto operacione ishin të pazakonta edhe për shtrirjen e tyre të mundshme. Duke përdorur Shkallën e Përhapjes(hapet në një dritare të re) për operacionet e ndikimit, që i vlerëson ato nga 1 (niveli më i ulët) në 6 (më i larti), do ta klasifikonim operacionin me origjinë ruse në Kategorinë 5. Ky është operacioni i parë i Kategorisë 5 që kemi ndërprerë që nga fillimi i raportimit tonë. Operacioni me origjinë iraniane arriti Kategorinë 4. Të dyja arritën ta fusnin përmbajtjen e tyre (jo të gjithë të krijuar nga modelet tona) në mediat kryesore, në vend që thjesht ta postonin në rrjetet sociale. Kjo përputhet me një prirje që kemi vërejtur në 30 operacionet e fshehta të ndikimit që kemi zbuluar gjatë dy viteve e gjysmë të fundit: operacionet që përpiqen ta fusin përmbajtjen e tyre në media të vërteta, në vend që të mbështeten te shpërndarja përmes llogarive të rreme në rrjetet sociale, priren të kenë potencialin më të lartë për shtrirje dhe ndikim.

Matricë e 30 operacioneve të ndikimit që kemi zbuluar që nga fillimi i vitit 2024, të vlerësuara sipas mënyrës kryesore të shpërndarjes (rrjete sociale, faqe interneti e drejtuar nga operacioni, botime të jashtme) dhe nivelit në Shkallën e Përhapjes. Operacionet që përdornin më shumë se një mënyrë shpërndarjeje, si drejtimi i një faqeje interneti dhe promovimi i saj në rrjetet sociale, klasifikohen sipas mënyrës që dukej se përbënte thelbin e operacionit.
IA-ja mund t’u japë këtyre operacioneve me fasadë të rreme përmasa më të mëdha, efikasitet, rrjedhshmëri gjuhësore dhe aftësi redaktuese. Operatorët mund t’i përdorin këto përparësi për të shfrytëzuar viktima që nuk dyshojnë për asgjë, si punonjës ose redaktorë, dhe për t’ua servirur përmbajtjen audiencave që nuk e kanë idenë se kush qëndron pas saj apo cilat janë motivet. Këto operacione tregojnë gjithashtu kompleksitetin dhe sofistikimin me të cilin aktorët keqdashës përdorin identitete dhe organizata të rreme për të arritur qëllimet e tyre. Për të ruajtur mbrojtje të forta në të gjitha organizatat, do të jetë thelbësore të kuptohen dobësitë që aktorët keqdashës shfrytëzojnë në këto përpjekje dhe mënyra se si ato mund të kthehen në audiencë dhe shtrirje.
Por natyra e fshehtë e këtyre operacioneve me fasadë të rreme i bën ato edhe veçanërisht të cenueshme ndaj zbulimit të përgjegjshëm publik. Si “Alice Donovan”, ashtu edhe “PeaceData” e ndërprenë veprimtarinë pasi u zbuluan. Prandaj, qëllimi ynë kur raportojmë për këto operacione me fasadë të rreme është të lehtësojmë kërkimin e mëtejshëm dhe ndërprerjen e tyre—dhe ta bëjmë më të vështirë vazhdimin e operacioneve.
Aktorë me origjinë ruse që zhvillojnë fushata ndikimi në mbarë Amerikën Latine.
Bllokuam një grup llogarish në ChatGPT me origjinë nga Rusia. Ato përdornin ChatGPT për një sërë detyrash të lidhura me operacione të fshehta ndikimi që shënjestronin vende në mbarë Amerikën Latine. Pjesa më e madhe e kësaj veprimtarie dukej se synonte të dëmtonte reputacionin e Ukrainës në rajon, por një pjesë dukej se synonte të ndikonte zhvillimet politike vendase, veçanërisht në Argjentinë dhe Bolivi. Shumica e operatorëve i shkruanin kërkesat në rusisht; njëri i shkruante në spanjisht, por gjithsesi dukej se ndodhej në Rusi. Kemi ndarë informacion për këtë rast me autoritetet përkatëse.
Operatorët përdornin ChatGPT për tri detyra kryesore: shkrimin e raporteve të brendshme për veprimtaritë e tyre (dhe të të tjerëve, për të cilat mund të merrnin meritën në mënyrë të besueshme), krijimin e përmbajtjes për operacionet e tyre dhe hartimin e raporteve mbi ecurinë e një të vetëquajture “platformë kërkimore” në Amerikën Latine, me emrin Qendra e Kërkimeve Sociale (SRC). Duket se e kontrollonin SRC-në përmes një identiteti të rremë me emrin “Mia Clark”; duke u nisur nga ky emër, e kemi quajtur operacionin “Dark Clark”. Meqë nuk lejojmë qasje në modelet tona nga Rusia, ata përdornin VPN për t’u lidhur me shërbimet tona.
Në raportet e tyre të brendshme, operatorët pretendonin se kishin përhapur histori të rreme në mbarë Amerikën Latine për të dëmtuar Ukrainën ose udhëheqësit vendas. Disa prej këtyre falsifikimeve i janë atribuar nga studiuesit(hapet në një dritare të re) e burimeve të hapura(hapet në një dritare të re) një strukture ruse të njohur si “Politology” ose “La Compania”, e cila raportohet si pasardhëse e Grupit Wagner dhe strukturave të tjera të themeluara nga oligarku rus Yevgeniy Prigozhin. Operatorët u kërkonin gjithashtu modeleve tona të përkthenin ose shpjegonin raportime publike për Politology dhe Wagner, shumë më shpesh sesa për rrjete të tjera me origjinë ruse.
Ky operacion ishte i pazakontë në dy aspekte. Së pari, duket se kishte arritur të angazhonte individë në Amerikën Latine për të punuar për SRC-në, pa ua bërë të ditur qëllimin e vërtetë. Raportet e operatorëve rusë për SRC-në përmendnin vendime për çështje si nivelet e pagave, punësimet dhe largimet nga puna, duke sugjeruar se ata e kontrollonin organizatën dhe jo se bashkëpunonin me të. Provat e disponueshme tregojnë se punonjësit e SRC-së në Amerikën Latine nuk e dinin se po punonin për një grup rus. Ndryshe nga një tjetër “qendër studimesh” e lidhur me Rusinë që e zbuluam së fundmi, SRC-ja duket se kishte prodhuar kryesisht përmbajtje origjinale përmes stafit të angazhuar pa dijeninë e tij për qëllimin e vërtetë. Kjo dallohet si përpjekja më komplekse për të mbajtur një identitet mbulues që kemi ndërprerë gjatë dy viteve e gjysmë të fundit.
Së dyti, disa prova nga burime të hapura sugjerojnë se falsifikimet e Dark Clark u përhapën mjaftueshëm për të nxitur verifikime faktesh(hapet në një dritare të re) dhe përgënjeshtrime zyrtare(hapet në një dritare të re), çka tregon një nivel depërtimi përtej çdo operacioni ndikimi që kemi ndërprerë gjatë dy viteve të fundit. Një falsifikim që operacioni pretendonte se kishte përhapur në Peru madje ushqeu tensionet publike mes Ukrainës dhe Polonisë.
Operatorët e përdornin ChatGPT kryesisht për të hartuar dhe përditësuar raporte të brendshme për një epror të panjohur. Këto raporte të rregullta përshkruanin përpjekjet për të zhvilluar fushata të fshehta ndikimi në mbarë Amerikën Latine. Ato mbulonin tri drejtime kryesore pune: përpjekjet për të denigruar Ukrainën dhe për të penguar rekrutimin për Forcat e Armatosura të Ukrainës; përpjekjet për të ndërhyrë në politikën e brendshme të disa vendeve, veçanërisht Bolivisë dhe Argjentinës; dhe menaxhimin e SRC-së. Në shumicën e rasteve, nuk vërejtëm që aktorët keqdashës t’i përdornin modelet tona për të krijuar përmbajtje për fushatat, por vetëm për të raportuar mbi to (përjashtimet e pakta përshkruhen më poshtë).
Raportet përmbanin shumë hollësi taktike, duke hedhur dritë mbi mënyrat se si operacioni përpiqej të dëmtonte Ukrainën dhe disa udhëheqës kombëtarë, veçanërisht presidentët e Argjentinës, Bolivisë dhe Ekuadorit. Disa përshkruanin përpjekje për t’i mashtruar banorët vendas që të kryenin veprimtari të cilat operatorët mund t’i përdornin si armë; të tjera përshkruanin “rrjedhje” të rreme informacioni që operatorët pretendonin se i kishin përhapur.
Në dy raste, provat i lidhin operatorët me raportimet publike për “Politology”. Operatorët raportuan se në vitin 2024 kishin zhvilluar dy fushata kundër presidentit të Argjentinës, Javier Milei. Së pari, thanë se kishin përhapur një lajm të rremë që Milei kishte blerë për qentë e tij qafore Cartier të zbukuruara me gurë të çmuar. Së dyti, pretenduan se kishin paguar aktorë vendas për të bërë grafite kundër Milei-t në Buenos Aires. Mbi bazën e dokumenteve të rrjedhura, të dyja këto veprimtari i janë atribuar(hapet në një dritare të re) publikisht(hapet në një dritare të re) “Politology” dhe “La Compania”.
Shumë falsifikime të tjera nuk ishin lidhur më parë me operacionet ruse të ndikimit. Për shembull, operatorët pretenduan se në maj 2026 krijuan një adresë të rreme emaili që paraqitej si adresë e Drejtorisë Rajonale të Arsimit në Lima, Peru. E përdorën atë për t’i udhëzuar shkollat e distriktit të organizonin veprimtari kushtuar Ukrainës në Ditën Kombëtare të Diversitetit Kulturor dhe Gjuhësor (21 maj). Emailet përmbanin udhëzime të qarta për të përmendur, ndër të tjerë, nacionalistin e debatueshëm ukrainas të shekullit XX, Stepan Bandera. Disa ukrainas e shohin si figurë të pavarësisë, por në Rusi dhe Poloni ai lidhet me fashizmin, bashkëpunimin me pushtuesit gjatë luftës dhe mizoritë. Sipas operatorëve, disa shkolla iu përgjigjën adresës së rreme të emailit, duke konfirmuar se i kishin mbajtur këto veprimtari, madje duke dërguar edhe fotografi.
Më pas, operatorët pretenduan se kishin siguruar botimin e lajmeve për këto veprimtari në mediat e Perusë dhe të Polonisë, bashkë me akuza se Ukraina po “eksportonte” ideologji ultranacionaliste, duke shkaktuar zemërim. Kërkimet në burime të hapura identifikuan lajme që përputheshin me këtë pretendim në shtypin(hapet në një dritare të re) peruan(hapet në një dritare të re) dhe(hapet në një dritare të re) polak(hapet në një dritare të re), si dhe në një botim në gjuhën angleze në Hungari(hapet në një dritare të re) (disa prej artikujve janë fshirë që atëherë). Disa(hapet në një dritare të re) artikuj(hapet në një dritare të re) përfshinin reagimin e një eurodeputeti polak, i cili propozonte që njerëzit që shfaqnin “qëndrime antipolake” të shpalleshin persona non grata në Poloni. Kështu, falsifikimi rus shfrytëzoi tensionet historike mes ukrainasve dhe polakëve dhe njëkohësisht i ushqeu ato.
Po kështu, në qershor, operatorët pretenduan se përdorën një tjetër adresë të rreme emaili për t’i mashtruar shkollat në Ekuador që të mbanin një ceremoni betimi për besnikëri ndaj presidentit Daniel Noboa dhe Erik Prince, ish-kreut të kompanisë ushtarake private Blackwater. Operatorët pretenduan se incidenti shkaktoi zemërim në Ekuador dhe e vuri qeverinë nën trysni për ta përgënjeshtruar falsifikimin, duke e përhapur kështu te një audiencë mbarëkombëtare. Edhe në këtë rast, kërkimi në burime të hapura identifikoi mbulim(hapet në një dritare të re) mediatik(hapet në një dritare të re) në shtypin(hapet në një dritare të re) ekuadorian(hapet në një dritare të re) që përputhej ngushtë me këtë pretendim, madje edhe një përgënjeshtrim të hollësishëm(hapet në një dritare të re) nga ministrja e Arsimit e Ekuadorit.
Operatorët përdorën një sërë teknikash për t’i mbështetur historitë e tyre të rreme. Sipas raporteve të tyre të brendshme, në mars ata përhapën dy falsifikime të ndryshme që shënjestronin Ekuadorin. Njëri përdorte një regjistrim audio të falsifikuar, që i atribuohej konsullit të Ukrainës në Ekuador, ku ai gjoja bënte komente përçmuese për ekuadorianët. Hetimi ynë në burime të hapura identifikoi një postim në TikTok që përputhej pikërisht me këtë pretendim; ai dukej se kishte marrë pak reagime. Tjetri përshkruante një videoklip të falsifikuar, të përhapur në X dhe TikTok me logon e një kanali të vërtetë lajmesh, që pretendonte se qeveria e Noboa-s po rekrutonte të rinj për të luftuar në Ukrainë. Në fillim të prillit, verifikuesit e fakteve(hapet në një dritare të re) në Ekuador përshkruan një fushatë që përputhej me këtë përshkrim.
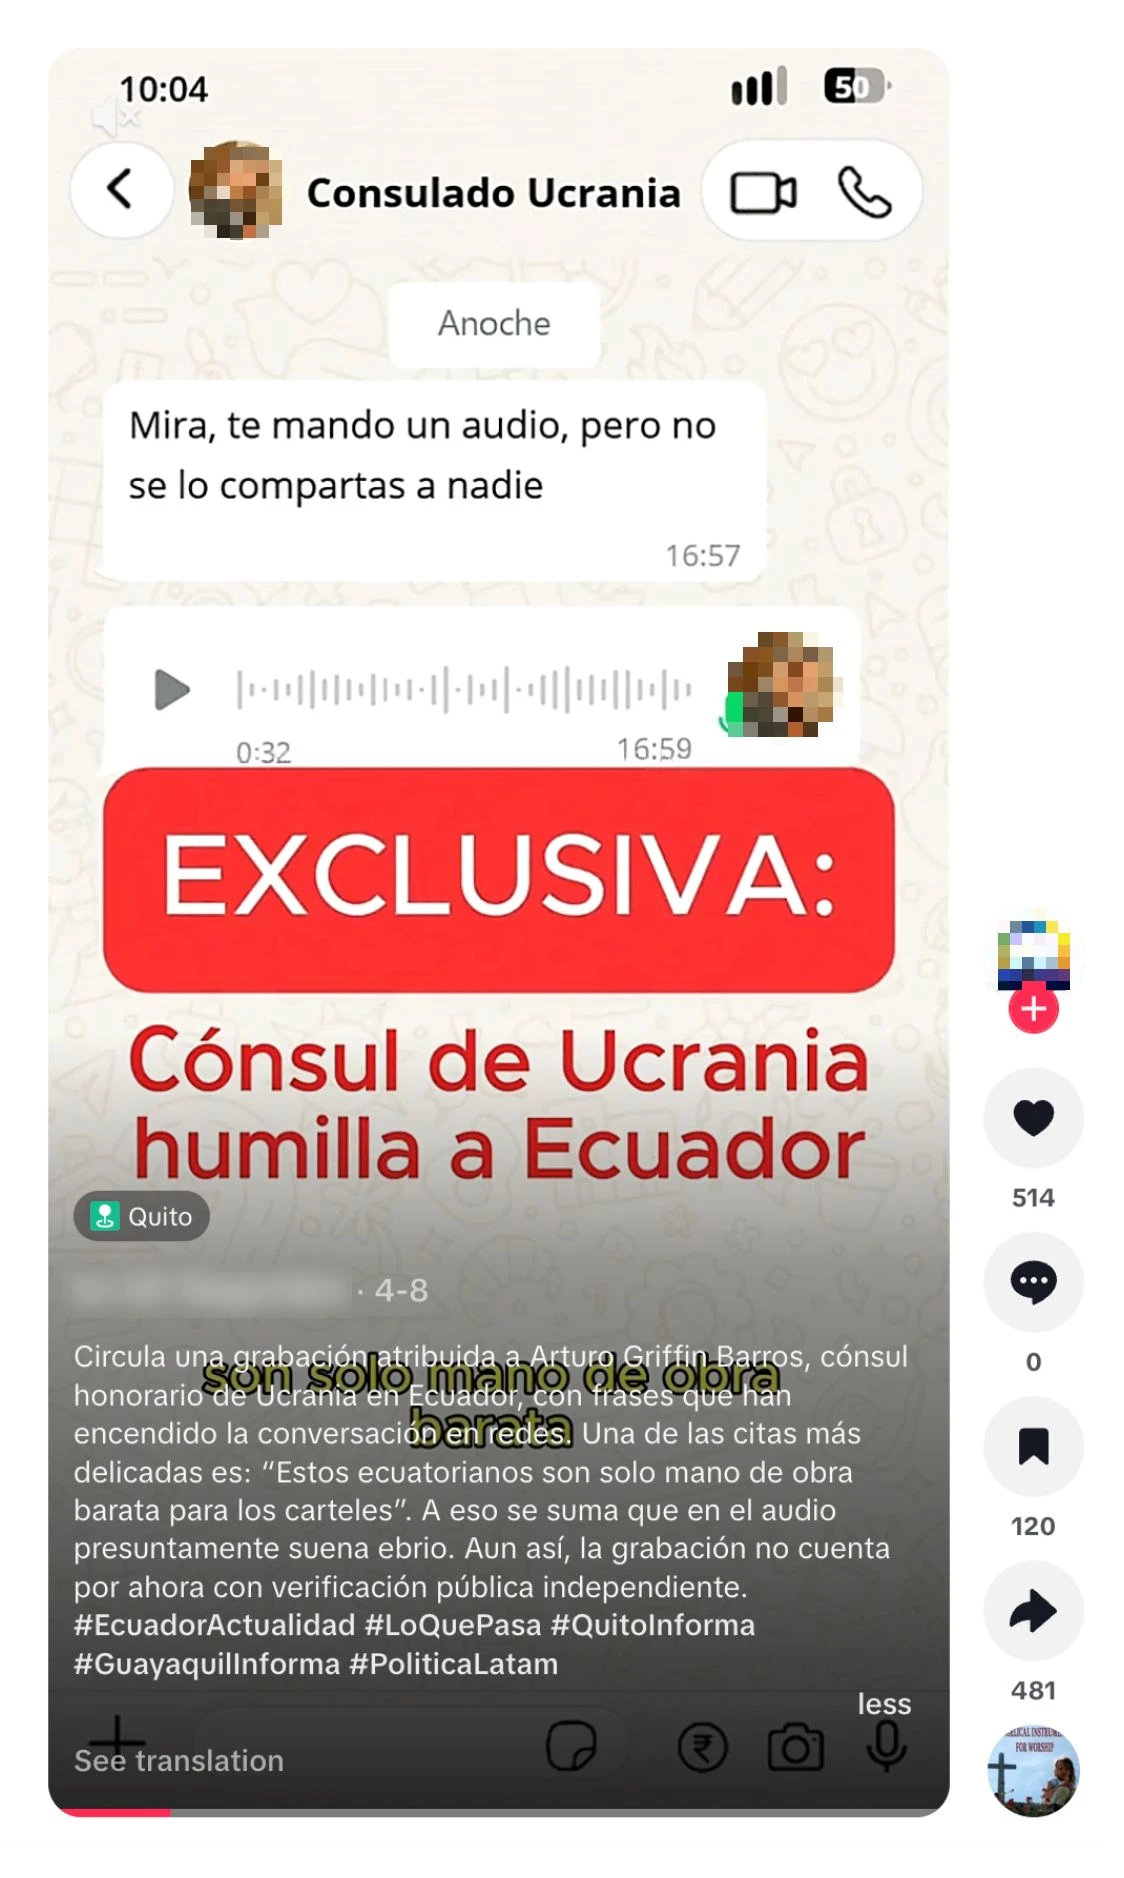
Video në TikTok, e postuar më 8 prill 2026, me regjistrimin audio të falsifikuar që ky operacion pretendonte se kishte krijuar dhe që i atribuohej konsullit ukrainas.
Një tjetër raport i brendshëm përshkruante një falsifikim që kishin përhapur në Bolivi në fund të majit, në kulmin e protestave kundër qeverisë. Operatorët e përcaktonin shprehimisht qëllimin e kësaj fushate si përkeqësim të krizës së lidhur me protestat. Fushata përfshinte një regjistrim audio të falsifikuar të një punonjësi të kompanisë shtetërore të ujësjellësit, EPSAS, i cili thoshte se qeveria do të ndërpriste furnizimin me ujë të kryeqytetit administrativ, La Paz, dhe do të shpallte gjendjen e jashtëzakonshme. Kërkimi ynë në burime të hapura identifikoi një verifikim që rrëzonte(hapet në një dritare të re) të njëjtin pretendim dhe një përgënjeshtrim zyrtar(hapet në një dritare të re) nga EPSAS.
Raporte të tjera të brendshme përfshinin falsifikime që nuk arritëm t’i konfirmonim në burime të hapura, ndoshta sepse ishin hequr tashmë ose nuk kishin arritur të përhapeshin. Për shembull, operatorët pretenduan se në janar kishin përhapur një histori sipas së cilës një influencuese dhe modele braziliane ishte trafikuar në Ukrainë nga përfaqësues të ambasadës ukrainase dhe ishte vrarë në Kiev. Në qershor, ata pretenduan se kishin përhapur një tjetër regjistrim audio të falsifikuar në Bolivi, këtë herë gjoja nga një punonjës i Bankës Qendrore të Bolivisë, i cili paralajmëronte se banka së shpejti do të kufizonte tërheqjet e parave të gatshme. Gjithashtu pretenduan se kishin përhapur një letër të falsifikuar nga agjencia e hidrokarbureve e vendit, që paralajmëronte kufizime në shitjen e karburantit për makinat private.
Në raporte të tjera, operatorët u kërkuan modeleve tona t’i ndihmonin të identifikonin incidente në vendet e shënjestruara për të cilat mund të merrnin meritën, edhe nëse nuk kishin qenë të përfshirë. Për shembull, në Argjentinë, operatorët pretenduan se ministri i Jashtëm argjentinas kishte cituar operacionin e tyre në një mbledhje të një komiteti të Kombeve të Bashkuara për ishujt Falkland / Malvinas. Operatorët morën meritën për përhapjen e argumenteve se parimi i vetëvendosjes nuk zbatohet për këta ishuj dhe se Mbretëria e Bashkuar mban atje një prani ushtarake joproporcionale. Në fakt, të dyja argumentet kanë qenë pjesë e qëndrimit zyrtar të Argjentinës prej shumë(hapet në një dritare të re) vitesh(hapet në një dritare të re). Po kështu, në qershor, mediat braziliane raportuan(hapet në një dritare të re) për rastin e një shtetasi brazilian që kishte udhëtuar në Ukrainë për t’iu bashkuar ushtrisë, ishte kapur nga forcat ruse dhe më pas kishte bërë një deklaratë televizive ku pretendonte se e kishin mashtruar për të luftuar. Operatorët që përdornin ChatGPT u përpoqën të pretendonin se ky raportim riprodhonte mesazhet e operacionit të tyre; në fakt, ai citonte videon e vetë të burgosurit(hapet në një dritare të re). Kjo sugjeron një përpjekje të operatorëve për të zhvilluar një operacion ndikimi që shënjestronte vetë punëdhënësit e tyre, jo ndonjë audiencë të jashtme.
Disa nga raportet e operatorëve i referoheshin një të vetëquajture “platformë kërkimore”, me emrin Qendra e Kërkimeve Sociale (në rusisht, Центр социологических исследований). Sipas faqes së internetit të SRC-së, ajo përqendrohet te diaspora indiane në Amerikën Latine dhe te marrëdhëniet mes Indisë dhe vendeve të rajonit.
Raportet e brendshme sugjeronin se operatorët e kontrollonin qendrën e studimeve, në vend që thjesht të bashkëpunonin me të. Ato përmendnin, për shembull, vendime për punësime dhe largime nga puna, nivele pagash, plane personeli dhe projekte kërkimore në zhvillim. Veçanërisht e rëndësishme ishte se ato pohonin gjithashtu që operatorët kishin krijuar një identitet të rremë, me emrin “Mia Clark”, për të drejtuar veprimtarinë e operacionit në rrjetet sociale dhe për të komunikuar me stafin në terren në Amerikën Latine. Provat e disponueshme sugjerojnë se këta punonjës në terren nuk e kishin idenë se po punonin për një operacion rus dhe i kryenin detyrat kërkimore në mirëbesim. Ky përdorim i ndërmjetësve të pavetëdijshëm ngjan shumë me operacionin e mëparshëm rus “PeaceData”, i lidhur gjithashtu me rrethin e Prigozhin-it, të cilin Meta e zbuloi(hapet në një dritare të re) në vitin 2020.
Duke gjykuar nga raportet e operatorëve rusë, stafi i tyre në terren në Amerikën Latine intervistonte ekspertë dhe komentues në mbarë rajonin dhe më pas hartonte punime kërkimore mbi bazën e gjetjeve. Temat shkonin nga një analizë e gjerë e opinionit publik për grupin BRICS te një krahasim i hollësishëm i ekonomisë braziliane gjatë presidencave të Jair Bolsonaro-s dhe Luiz Inácio Lula da Silva-s. Ndonjëherë, operatorët rusë hartonin raporte për ecurinë e projekteve kërkimore para publikimit të tyre, çka tregonte përfshirje të ngushtë në procesin e përgatitjes. Identifikuam shumë më tepër se 60 artikuj në faqen e SRC-së, shumica dërrmuese e të cilëve dukeshin shkrime origjinale. Kjo e dallon Dark Clark nga operacioni me origjinë ruse që zbuluam së fundmi, i cili gjithashtu drejtonte një qendër studimesh si mbulesë, por plagjiaturonte shumicën e përmbajtjes. Kjo sugjeron synimin për të ndërtuar një organizatë mbuluese më të qëndrueshme, me kontakte në mbarë Amerikën Latine.
Për të promovuar punën e SRC-së, operatorët rusë pretenduan se ishin përpjekur të krijonin një rrjet llogarish dhe faqesh në rrjetet sociale. Sipas raporteve të tyre, kjo veprimtari në rrjetet sociale hasi probleme kur operatorë në pjesë të ndryshme të botës u përpoqën të hynin në të njëjtat llogari, duke shkaktuar kufizime ndaj tyre. Gjurmë të kësaj shihen në burimet e hapura: për shembull, të dhënat e transparencës së llogarisë kryesore të SRC-së në X tregonin si vendndodhje Gjermaninë (ndoshta për shkak të përdorimit të një VPN-je), por lidhje përmes App Store të Federatës Ruse, ndërsa të dhënat e transparencës së njërës prej llogarive të saj në Instagram e vendosnin administratorin në Venezuelë. Asnjëra nga tri llogaritë në Facebook me identitetin e SRC-së që identifikuam nuk kishte mjaftueshëm ndjekës për të aktivizuar shfaqjen e vendndodhjes së administratorit.
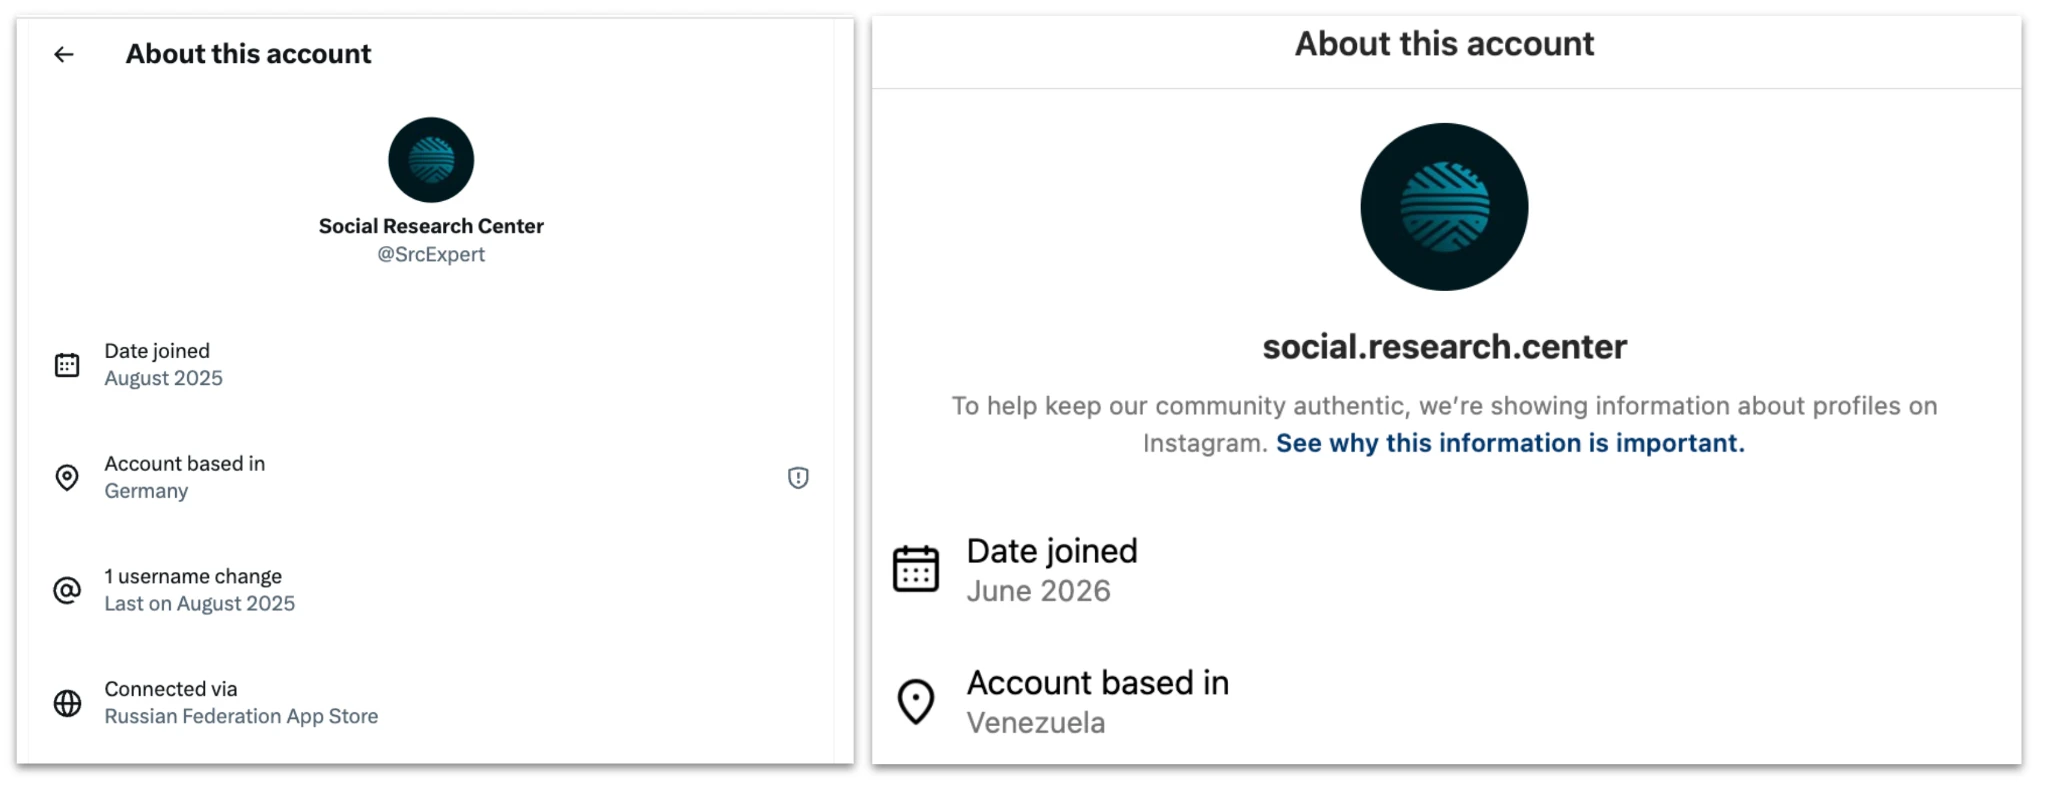
Majtas, llogaria në X e lidhur me Qendrën e Kërkimeve Sociale. Vini re të dhënën e transparencës që tregon se llogaria lidhej përmes dyqanit të aplikacioneve të Federatës Ruse. Djathtas, llogaria e SRC-së në Instagram: vini re Venezuelën si vendndodhje.
Operatorët raportuan probleme të veçanta në LinkedIn, ku thanë se kishin krijuar një llogari që e cilësonin shprehimisht si të rreme për të përfaqësuar SRC-në, por më pas kishin hasur vështirësi për t’i ndërtuar një rrjet. Sipas raporteve të tyre, zgjidhja ishte krijimi i më shumë llogarive të rreme për të ndjekur të parën dhe për ta bërë të dukej më bindëse. Më 17 gusht, një llogari në LinkedIn me të njëjtin identitet të Qendrës së Kërkimeve Sociale numëronte 961 ndjekës dhe pretendonte se kishte 200–500 punonjës, por listonte vetëm dy.
Herë pas here, përveç përdorimit të IA-së për të përditësuar raportet, operatorët i kërkonin modelit tonë ndihmë për të konceptuar dhe krijuar tekste që mund t’i përdornin në operacionet e tyre: për shembull, ndihmë për të siguruar që falsifikimet përdornin theksin, fjalorin dhe stilin institucional të duhur për vende të ndryshme. Kjo përbënte një pjesë relativisht të vogël të punës së përgjithshme, ndoshta sepse operacioni duket se përfshinte të paktën një person nga Amerika Latine me spanjishten si gjuhë amtare dhe, për rrjedhojë, kishte më pak nevojë për mbështetje gjuhësore nga IA-ja.
Për shembull, në një rast, një nga operatorët rusishtfolës i kërkoi modelit ndihmë për të hartuar në rusisht një letër që do ta implikonte konsullin e nderit të Ukrainës në Panama në korrupsion. Më pas, operatori spanjishtfolës i kërkoi modelit ta përkthente letrën në spanjisht dhe të krijonte një tekst për regjistrim audio që ta shoqëronte. Një fotografi që përputhej me tekstin e letrës, me narracion që përputhej me tekstin e operatorit, u postua në TikTok nga një llogari që paraqitej si media lajmesh, por përdorte logon e TVN Noticias(hapet në një dritare të re) të Panamasë. Kanali në TikTok kishte vetëm një ndjekës dhe pushoi së postuari pasi publikoi këtë falsifikim.
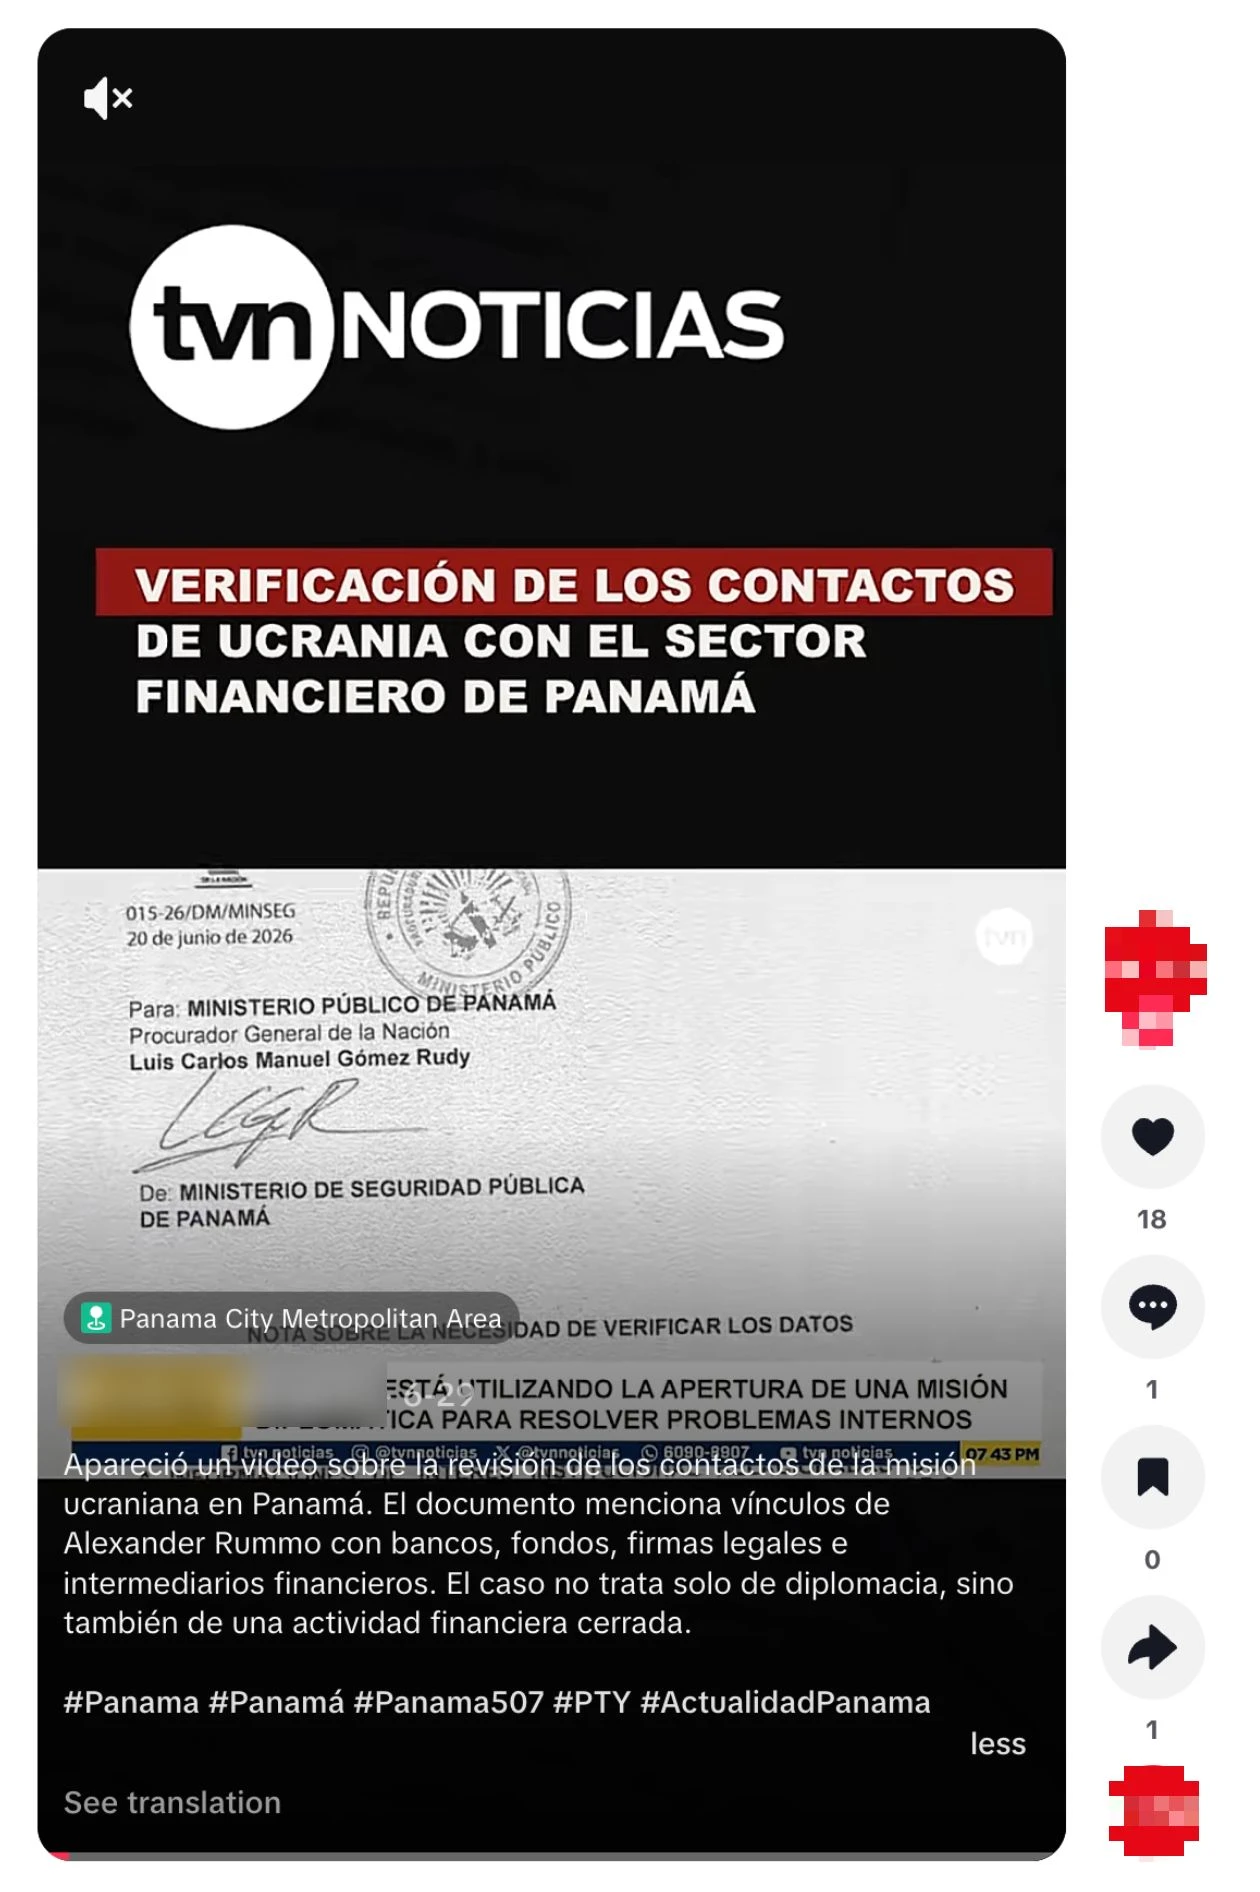
Postim në TikTok që tregon letrën, teksti i së cilës u krijua nga ky operacion, me tekst narracioni të krijuar po ashtu nga operacioni.
Në një rast tjetër, operatori spanjishtfolës në Rusi i dha modelit një tekst në rusisht që pretendonte se Noboa kishte fyer të varfrit në Ekuador dhe i kërkoi ta përkthente në spanjishten ekuadoriane. Në një rast të tretë, në mars, i njëjti përdorues i kërkoi modelit të korrigjonte një projektkontratë në spanjisht mes një kompanie me emrin “International Security Solutions FZE” dhe një individi në Ekuador, gjoja për ofrimin e shërbimeve të infrastrukturës në Ukrainë. Pyetjet e përdoruesit përqendroheshin te përmirësimi i gjuhës dhe formatimit, përfshirë pyetjen se cilat fjalë duhej të ishin me shkronja të trasha.
Kërkesat e përdoruesit për kontratën përfunduan sapo u finalizua formulimi. Megjithatë, kërkimi në burime të hapura tregon se një fotografi e “kontratës” më pas qarkulloi në rrjetet sociale(hapet në një dritare të re). Ajo u përdor për të përforcuar pretendimin se qeveria e Noboa-s kishte bashkëpunuar me një kompani fasadë për t’i mashtruar ekuadorianët që të rekrutoheshin në ushtrinë ukrainase. Falsifikimi u përhap mjaftueshëm për të nxitur një verifikim faktesh(hapet në një dritare të re) në fillim të prillit: verifikuesit arritën në përfundimin se kompania “nuk figuron në regjistrin e Autoritetit Mbikëqyrës të Shoqërive, Letrave me Vlerë dhe Sigurimeve të Ekuadorit”.
Ndikimi i këtij operacioni kërkon vlerësim veçanërisht të kujdesshëm. Siç u theksua më sipër, një nga qasjet kryesore të operatorëve ishte të merrnin meritën për veprimtari që nuk kishin asnjë lidhje me operacionin e tyre. Prandaj, pretendimet e tyre për ndikimin në raportet e brendshme nuk mund të merren si të mirëqena. Po kështu, disa nga historitë e rreme që pretendonin se kishin përhapur nuk u shfaqën gjatë kërkimit në burime të hapura, ndoshta sepse ishin shpërndarë në kanale jopublike, ishin hequr tashmë ose nuk ishin postuar fare.
Megjithatë, provat nga burime të hapura na lejuan të konfirmonim disa nga pretendimet e tyre. Disa nga falsifikimet që operacioni pretendonte se kishte përhapur u raportuan më pas nga verifikuesit e fakteve dhe u përgënjeshtruan nga qeveritë, çka sugjeron se ishin përhapur mjaftueshëm për të merituar një reagim. Në raste të tjera, arritëm të identifikonim në internet përmbajtje që përputhej ngushtë me atë të krijuar nga ky operacion. Më së shumti bie në sy pretendimi i operacionit se kishte mashtruar një shkollë peruane për të mbajtur një veprimtari ku paraqitej Bandera. Kjo u raportua më pas si në Amerikën Latine, ashtu edhe në Evropë, dhe duket se nxiti komente nga të paktën një eurodeputet polak.
Duke përdorur Shkallën e Përhapjes(hapet në një dritare të re) për operacionet e ndikimit, që i vlerëson ato nga 1 (niveli më i ulët) në 6 (më i larti), do ta klasifikonim këtë operacion në Kategorinë 5, me prova që sugjerojnë se ai nxiti komente publike nga politikanë në disa vende. Ky është operacioni i parë i Kategorisë 5 që kemi ndërprerë që nga fillimi i raportimit tonë.
Operacion me origjinë iraniane që fut artikuj të gjatë me emra të rremë autorësh në mediat e lajmeve në internet.
Bllokuam një grup llogarish në ChatGPT me origjinë nga Irani. Ato jepnin kërkesa në persisht dhe krijonin përmbajtje në persisht dhe anglisht. Aktorët e fshihnin vendndodhjen e tyre duke përdorur VPN për të hyrë në ChatGPT.
Operacioni përdorte modelet tona për të përmirësuar artikuj të gjatë dhe propozime për redaksitë, për të krijuar komente për rrjetet sociale dhe për të përmirësuar raporte të brendshme. Operatorët përdornin shtatë emra të ndryshëm autorësh për të propozuar artikujt e tyre, ndaj e kemi quajtur fushatën “Bogus Bylines”. Artikujt e gjatë përqendroheshin te konflikti SHBA–Iran. Shumica e komenteve trajtonin po ashtu konfliktin; një pakicë trajtonin politikën amerikane, zakonisht në kontekstin më të gjerë të konfliktit.
Ndikimi i dukshëm i drejtimeve kryesore të punës së tyre ndryshonte ndjeshëm. Identifikuam pothuajse 100 artikuj të botuar ose të ribotuar me emrat e autorëve të operacionit në rreth një duzinë mediash në internet në mbarë botën. Këto ishin media të vogla e të mesme, përgjithësisht të përqendruara te çështjet ndërkombëtare, gjeopolitika dhe ngjarjet në Lindjen e Mesme. Në të kundërt, asnjë nga komentet në rrjetet sociale nuk duket se ka nxitur ndërveprim të konsiderueshëm në formë pëlqimesh, shpërndarjesh apo përgjigjesh të mëtejshme. Në fakt, raportet e brendshme të operatorëve përdornin një përllogaritje mashtruese për të matur ndikimin e tyre në rrjetet sociale, ndoshta për ta bërë efektshmërinë e tyre të dukej më e lartë.
Veprimtaria në tërësi dukej në përputhje me atë të një subjekti tregtar që zhvillon një fushatë ndikimi kundrejt pagesës, por nuk jemi në gjendje të identifikojmë subjektin konkret të përfshirë. Kemi ndarë informacion për këtë rast me autoritetet përkatëse.
Veprimtaria e këtij operacioni me shtrirjen më të gjerë ishte t’i kërkonte ChatGPT të rishikonte dhe përmirësonte artikuj të gjatë në anglisht për gjeopolitikën e konfliktit SHBA–Iran. Zakonisht, kërkesat i kërkonin modelit të vlerësonte një draft në anglisht kundrejt kritereve të pranimit të një medie të caktuar në internet dhe të sugjeronte redaktime për të siguruar përputhjen me to. Pasi operatorët miratonin redaktimet, i kërkonin modelit të krijonte një email që mund ta përdornin për t’ia propozuar artikullin redaktorit të medias përkatëse.
Këto mesazhe propozimi hartoheshin duke përdorur shtatë emra autorësh të rremë: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams dhe Alice Johnson. Sipas biografive të publikuara në internet bashkë me disa prej këtyre artikujve, çdo identitet i sajuar paraqitej si gazetar perëndimor (zakonisht amerikan, megjithëse biografia e Noah Lamington pretendonte se ndodhej në Zelandën e Re), shpesh me fokus te politika ndërkombëtare, Lindja e Mesme, të drejtat e njeriut ose konfliktet. Për njërin prej identiteteve të sajuara, “Michael Harrison”, operatorët i kërkuan modelit të shkruante vetë biografinë. (Vlen të theksohet se në mars Meta ndërpreu(hapet në një dritare të re) një operacion iranian ndikimi që përdorte gjithashtu një identitet të sajuar gazetari me emrin “Michael Harrison”.)
Disa prej këtyre identiteteve mbështeteshin me llogari në një sërë platformash të rrjeteve sociale. Identiteti i sajuar Michael Harrison, për shembull, mbështetej me llogari në Medium, X dhe Facebook. Identiteti i sajuar Ervin B. Hoskins kishte llogari në X, Facebook, Instagram dhe Threads. Biografia e këtij identiteti e paraqiste si “shkrimtar i pavarur amerikan”, por të dhënat e transparencës në rrjetet sociale i vendosnin llogaritë në Iran.
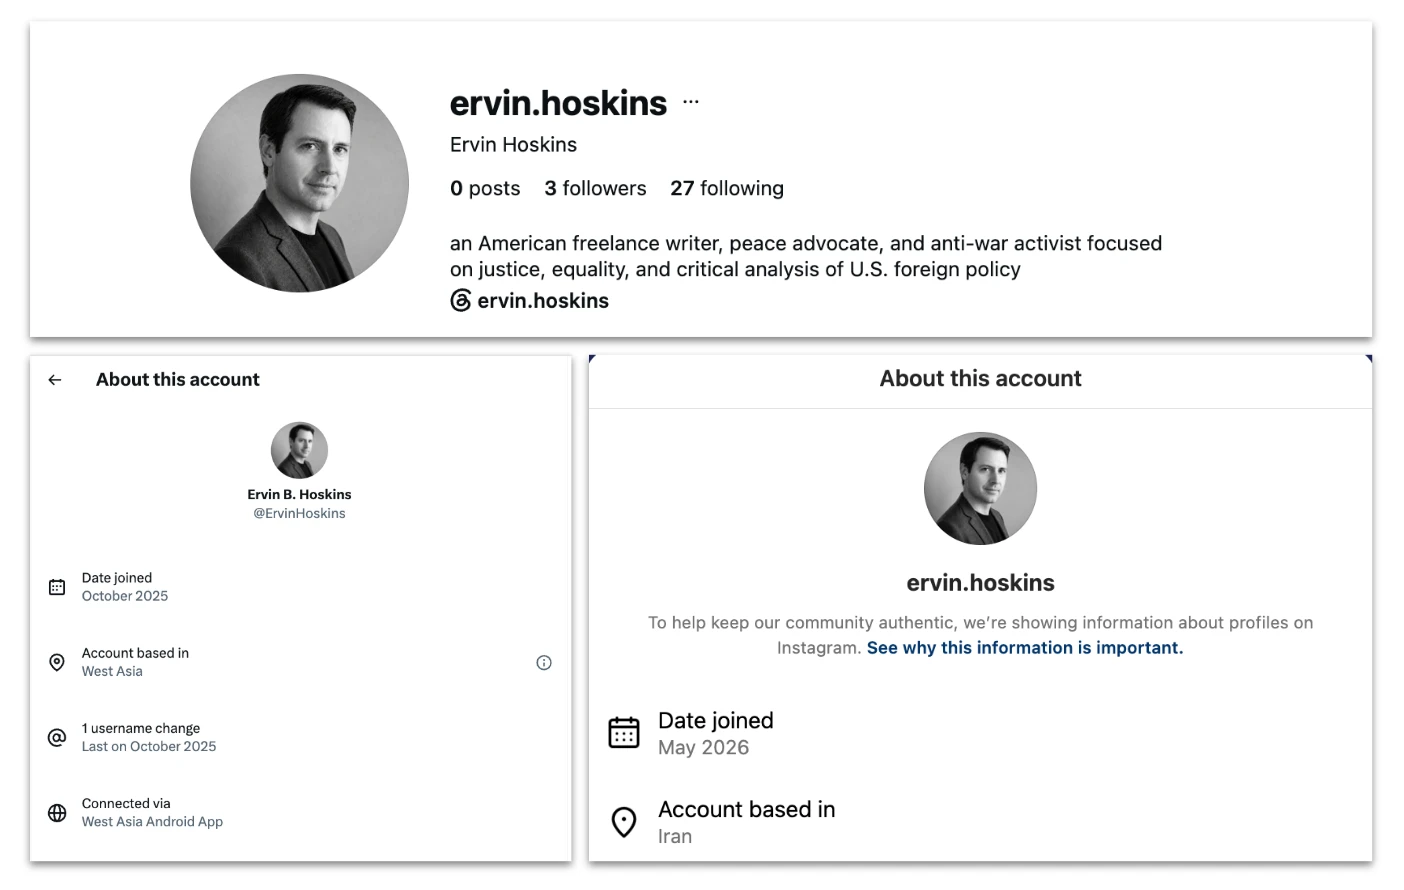
Lart, biografia në Instagram e identitetit të sajuar Ervin Hoskins. Poshtë majtas, të dhënat e transparencës së llogarisë në X, që tregojnë përdorimin e aplikacionit Android të Azisë Perëndimore. Poshtë djathtas, të dhënat e transparencës së llogarisë në Instagram, që tregojnë Iranin si vendndodhje. Meta e bllokoi llogarinë në Instagram në gusht.
Duke përdorur teknika hetimi në burime të hapura, identifikuam pothuajse 100 artikuj të botuar me njërin apo tjetrin prej emrave të autorëve të operatorëve, në mbi një duzinë botimesh të ndryshme. Këto botime përgjithësisht përqendroheshin te çështjet ndërkombëtare, gjeopolitika dhe ngjarjet në Lindjen e Mesme, ndonjëherë nga një këndvështrim kundër luftës ose progresist. Artikulli më i hershëm që identifikuam ishte botuar në korrik 2025 dhe më i fundit në tetor 2026. Shpeshtësia e artikujve u rrit ndjeshëm pas shpërthimit të konfliktit SHBA–Iran.
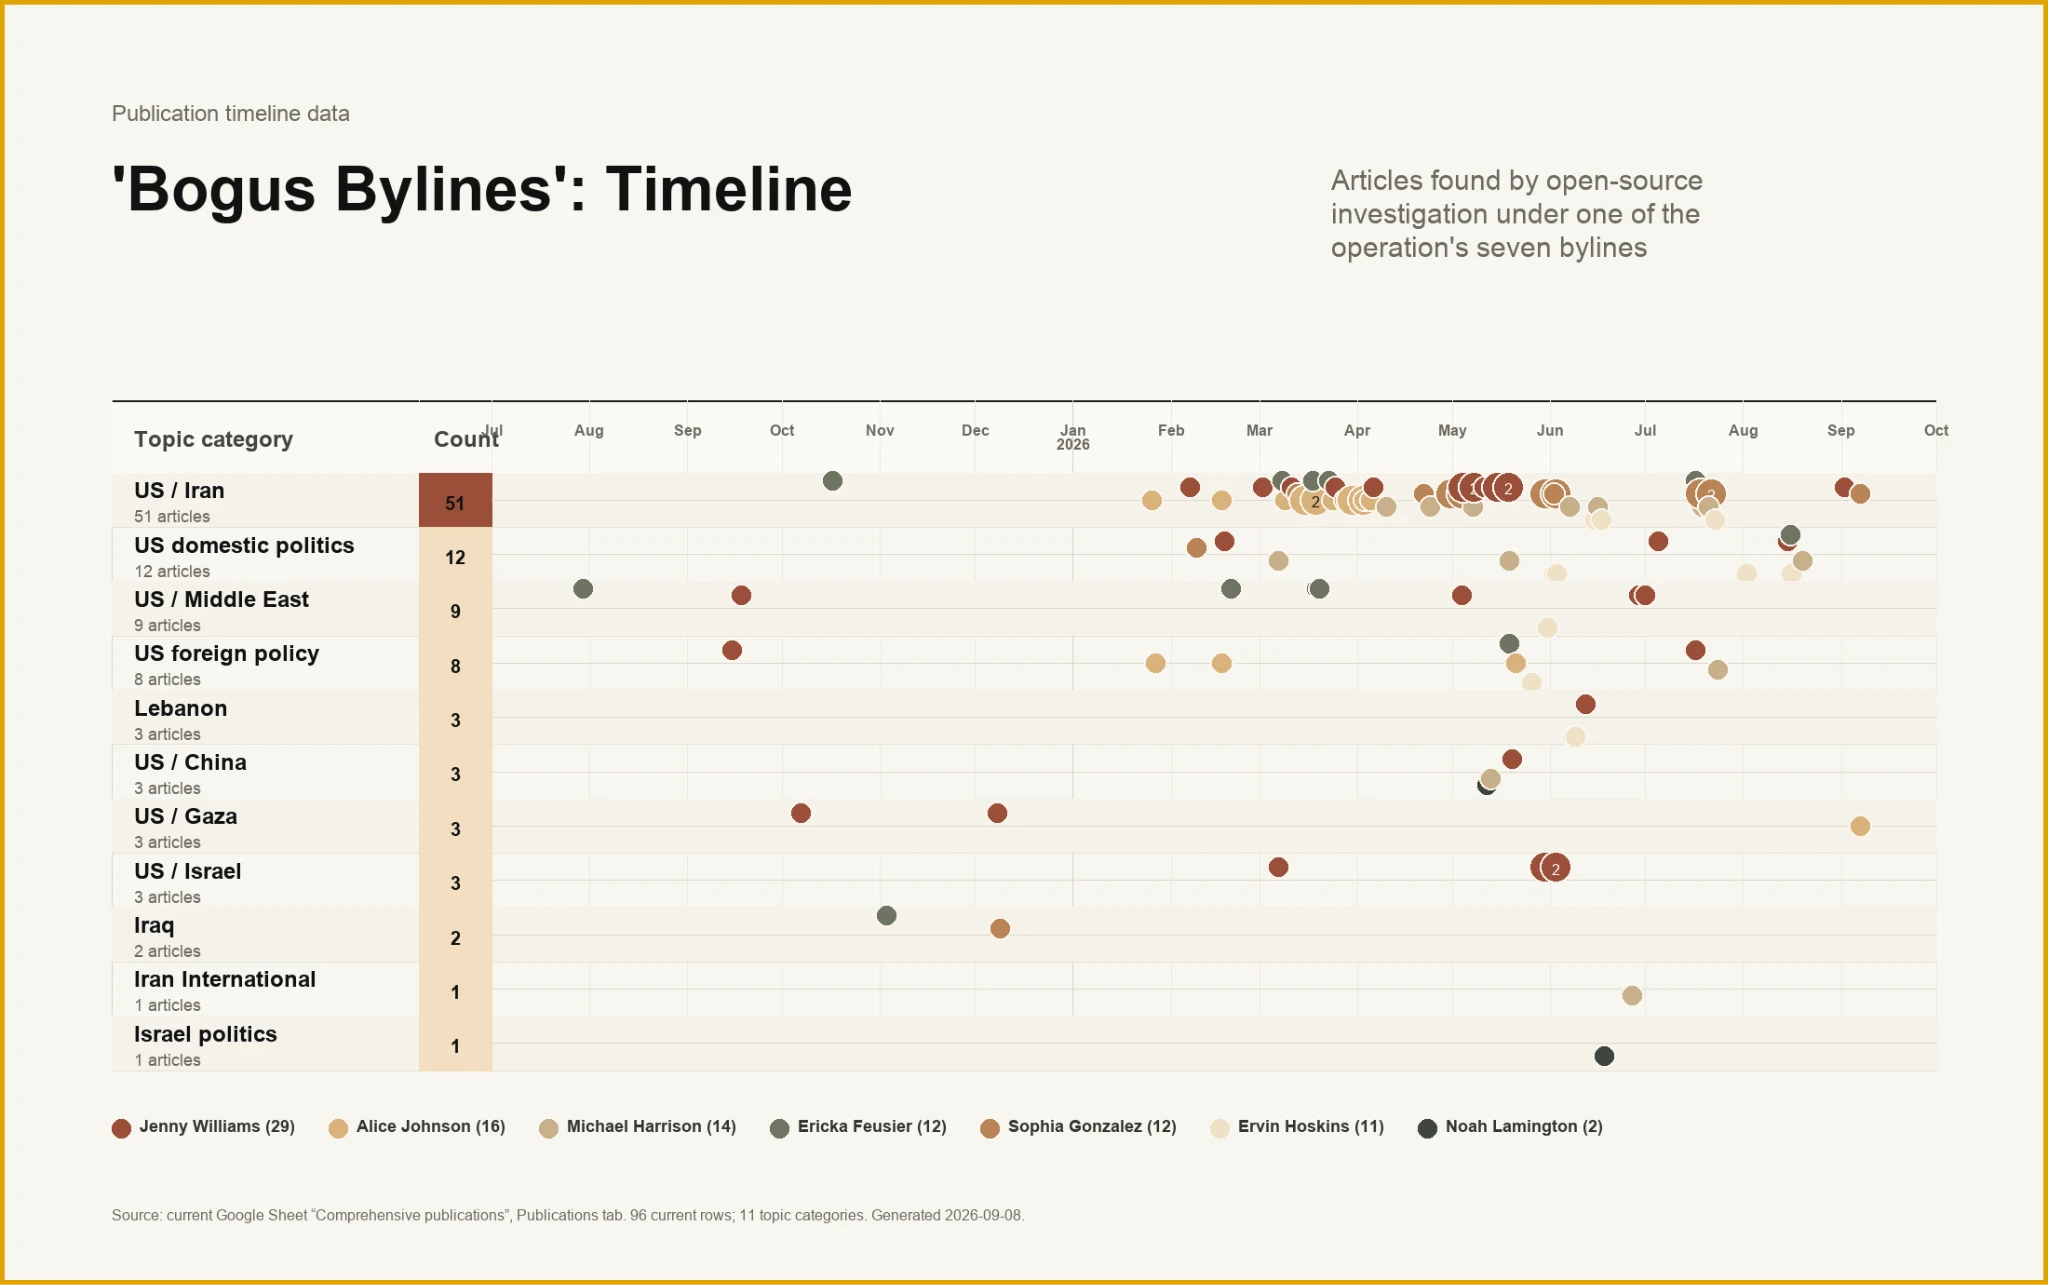
Kronologji e artikujve sipas autorit dhe temës, korrik 2025—shtator 2026. Vini re dendësinë e botimeve për marrëdhëniet SHBA–Iran nga marsi 2026 e tutje.
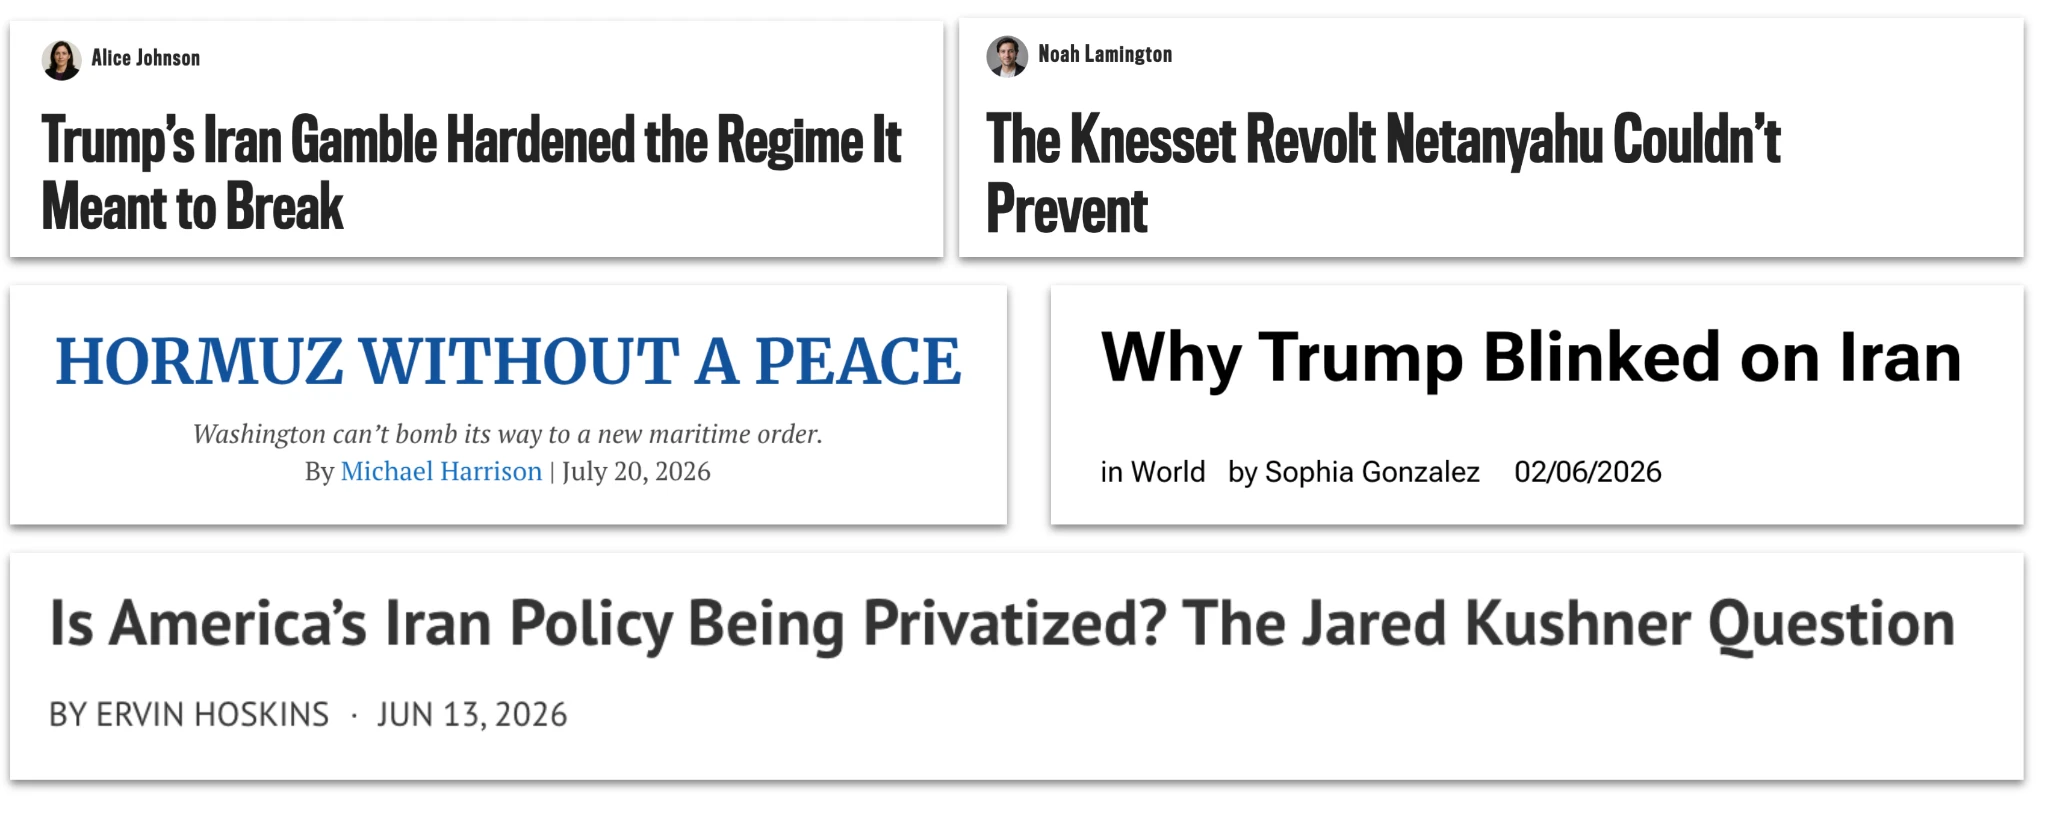
Shembuj titujsh artikujsh të botuar me emrat e autorëve të lidhur me këtë operacion nga shkurti deri në korrik 2026, në një sërë mediash në internet.
Të paktën disa prej artikujve u promovuan më pas nga llogaritë e mediave përkatëse në rrjetet sociale, duke u dhënë operatorëve iranianë një mundësi për të arritur audienca që përndryshe nuk do t’i kishin arritur.
Krahas artikujve, aktorët keqdashës i kërkuan ChatGPT të krijonte grupe komentesh për tema gjeopolitike ose politike në anglisht apo persisht. Qasja e tyre e zakonshme ishte të jepnin tekstin ose një pamje ekrani të një postimi në rrjetet sociale dhe t’i kërkonin modelit një grup përgjigjesh në përputhje me orientimin e tyre të përgjithshëm. Këto më pas postoheshin në internet, shpesh brenda pak minutash nga njëra-tjetra. Raportet e brendshme të operatorëve përmendnin postime si nga njerëzit, ashtu edhe të automatizuara; nuk kemi prova që sugjerojnë se ky automatizim u krye me ndihmën e modeleve tona.
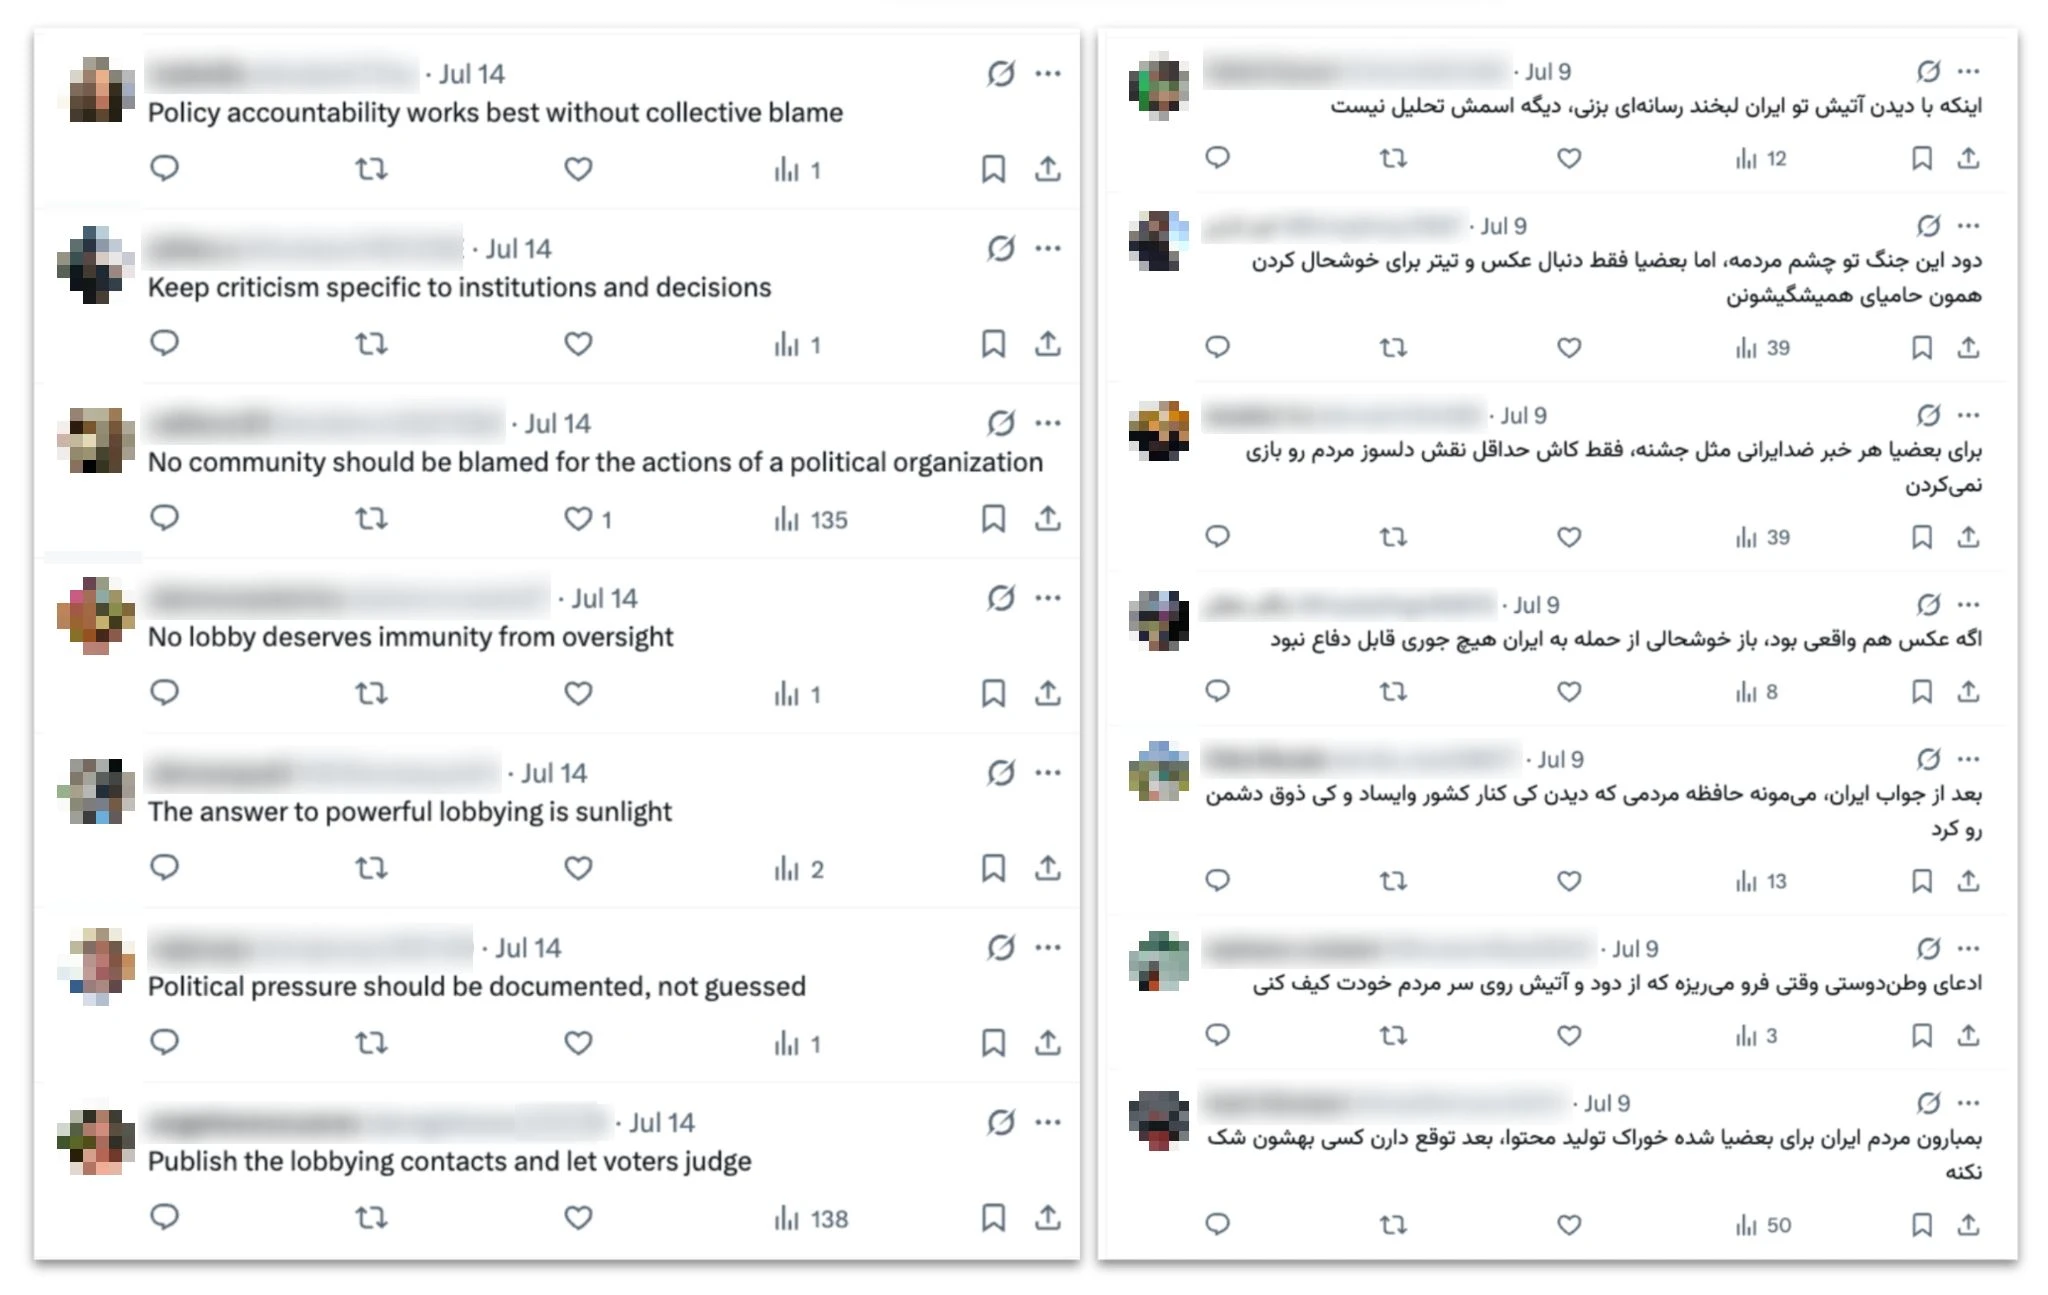
Postime në X në anglisht, majtas, dhe në persisht, djathtas, të krijuara nga ky operacion dhe të postuara në korrik. Komentet në anglisht i përgjigjeshin një postimi në anglisht që paralajmëronte se SHBA-ja po përgatiste një “sulm në shkallë të gjerë” ndaj Iranit. Të gjitha komentet në këtë imazh u postuan brenda 10 minutash. Komentet në persisht i përgjigjeshin një postimi në persisht për sulmet amerikane ndaj Iranit dhe u postuan brenda 13 minutash.
Një pjesë e këtij komentimi në grupe përfshinte krijimin e përgjigjeve ndaj postimeve në rrjetet sociale për artikujt e vetë operacionit. Në këto raste, operatorët jepnin pamje ekrani të postimeve që promovonin artikujt e tyre dhe më pas krijonin komente që i lavdëronin ose i mbështetnin, me gjasë për t’i bërë artikujt të dukeshin më të pëlqyer.
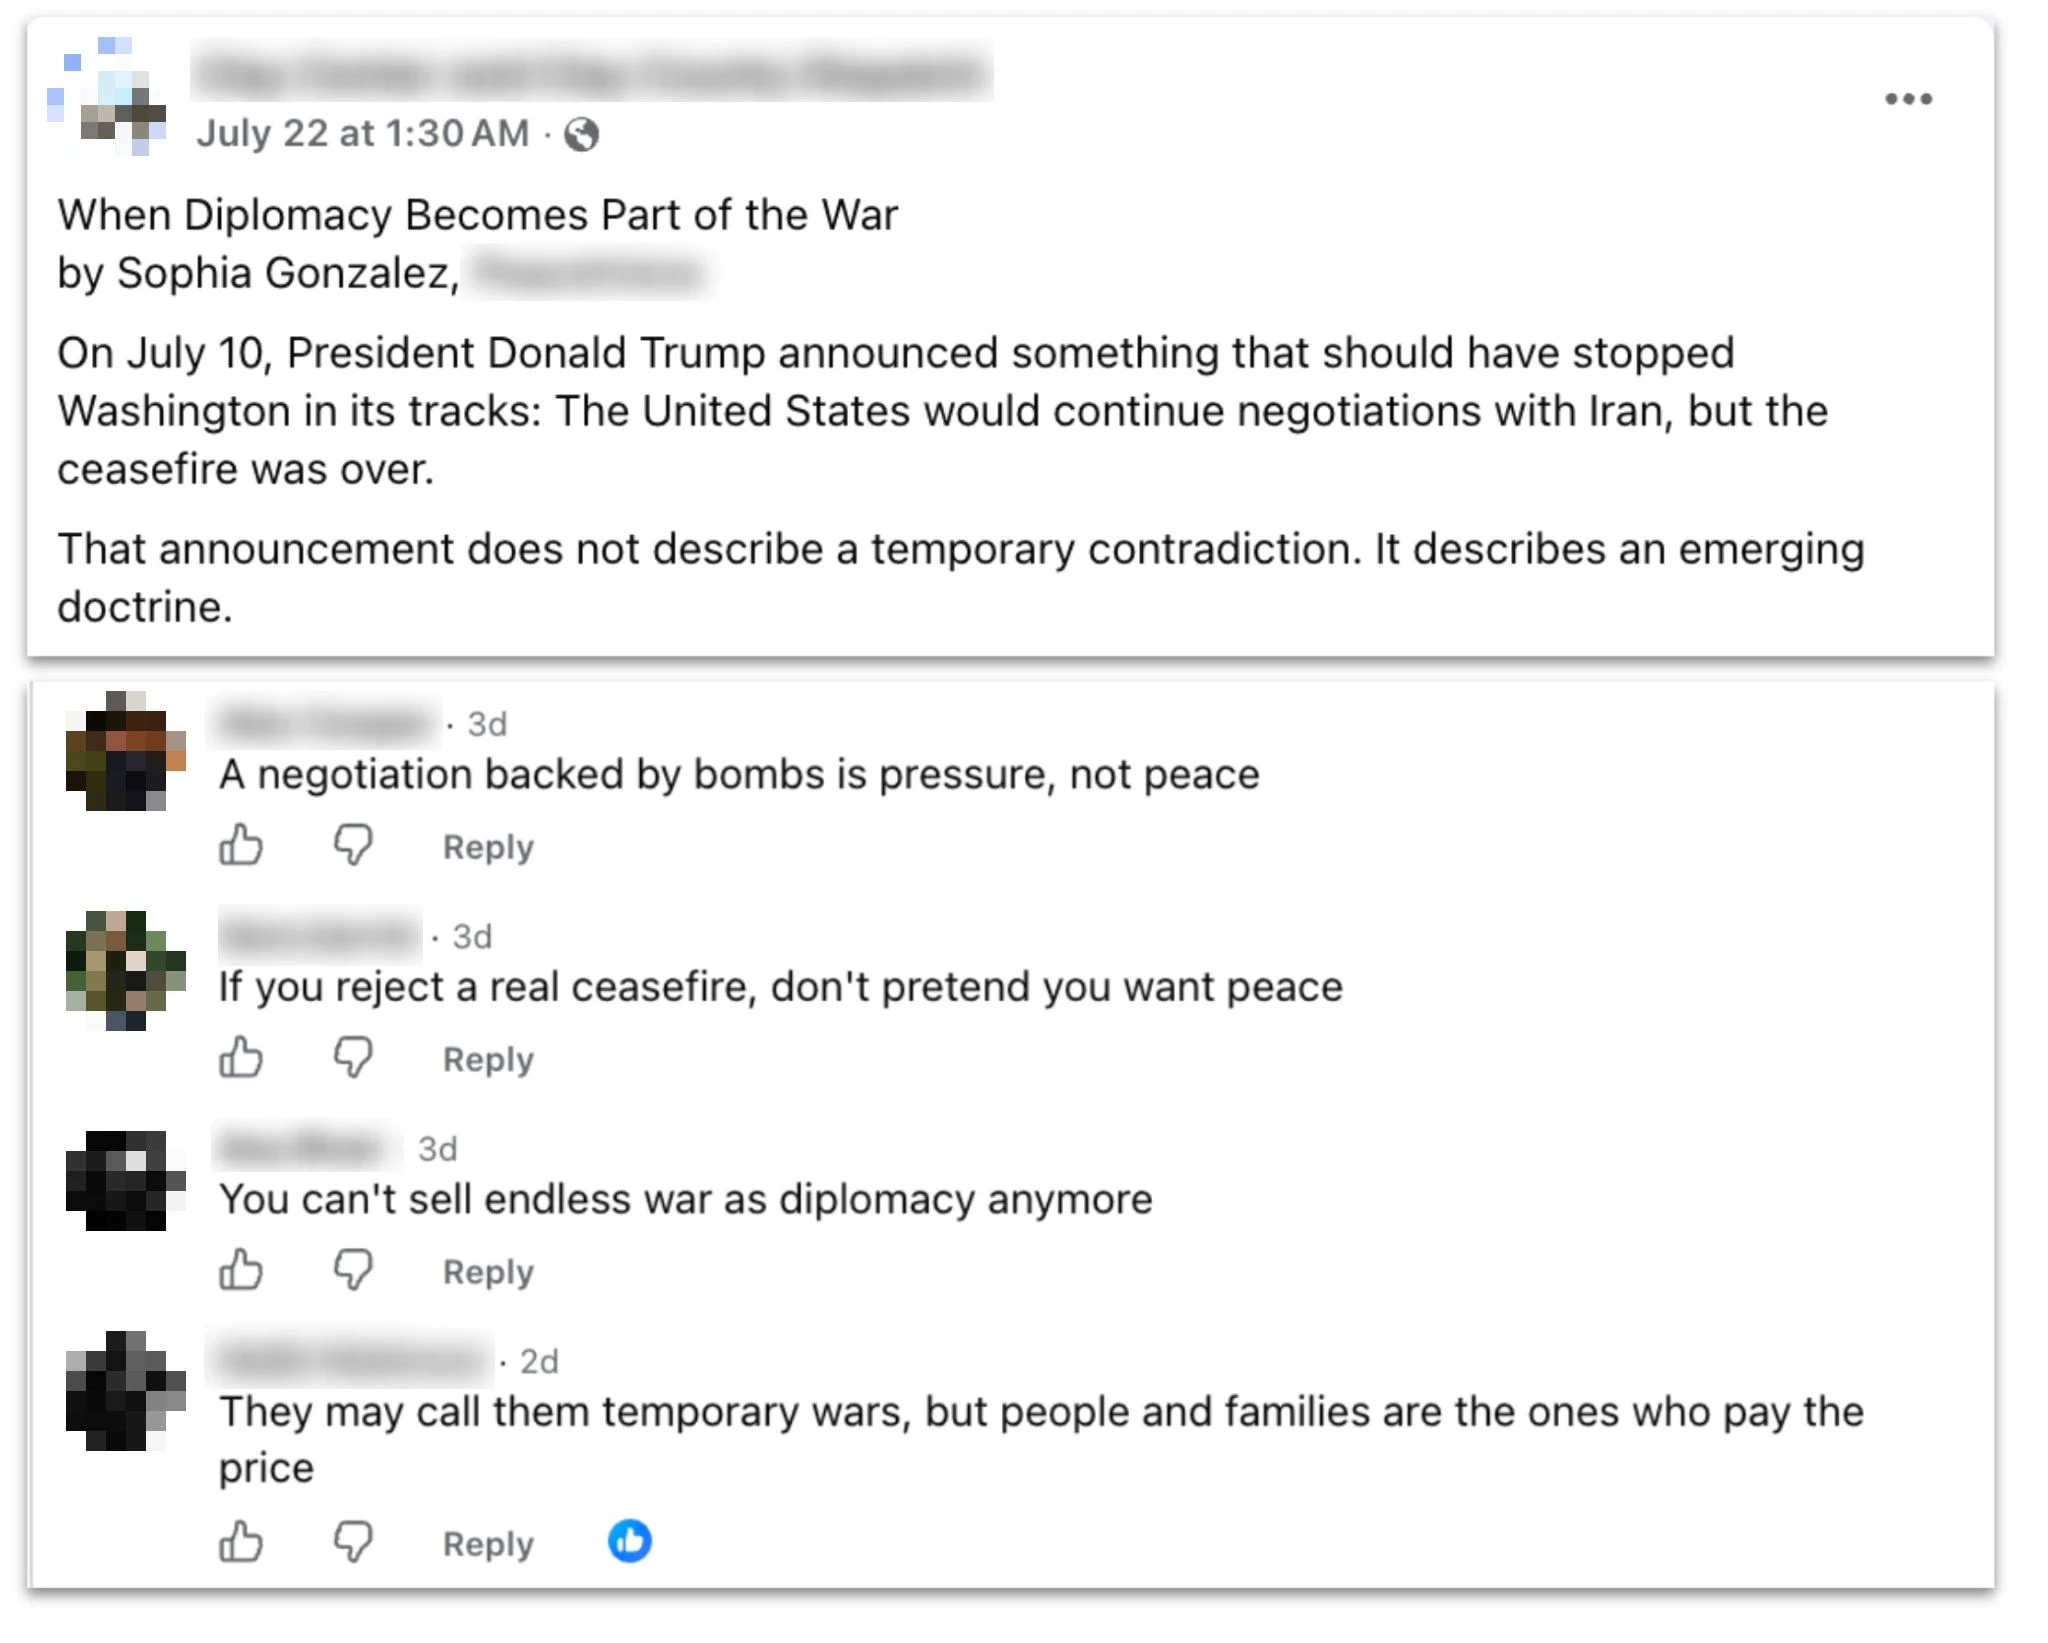
Postim në Facebook nga një faqe lokale lajmesh në SHBA që shpërndan një artikull të krijuar nga operacioni, si dhe komente në atë postim, po ashtu të krijuara nga operacioni.
Shumica e grupeve të komenteve përqendroheshin më gjerësisht te konflikti mes Iranit, Shteteve të Bashkuara dhe Izraelit. Përdoruesit kërkonin komente për tema si sulmet me raketa, armëpushimet dhe manovrat diplomatike, duke përcaktuar që tekstet ta paraqitnin SHBA-në si agresore, Izraelin si aleat jo të besueshëm të SHBA-së dhe Iranin si viktimë sfiduese, por të qëndrueshme. Operatorët krijuan një numër veçanërisht të madh përgjigjesh ndaj postimeve të rrjetit satelitor Iran International, me seli në Mbretërinë e Bashkuar dhe kritik ndaj regjimit iranian—mbi dy duzina grupesh përgjigjesh armiqësore në persisht. Një pakicë e grupeve përmbanin përgjigje ndaj postimeve në rrjetet sociale për çështje politike amerikane, zakonisht po ashtu në kontekstin më të gjerë të konfliktit.
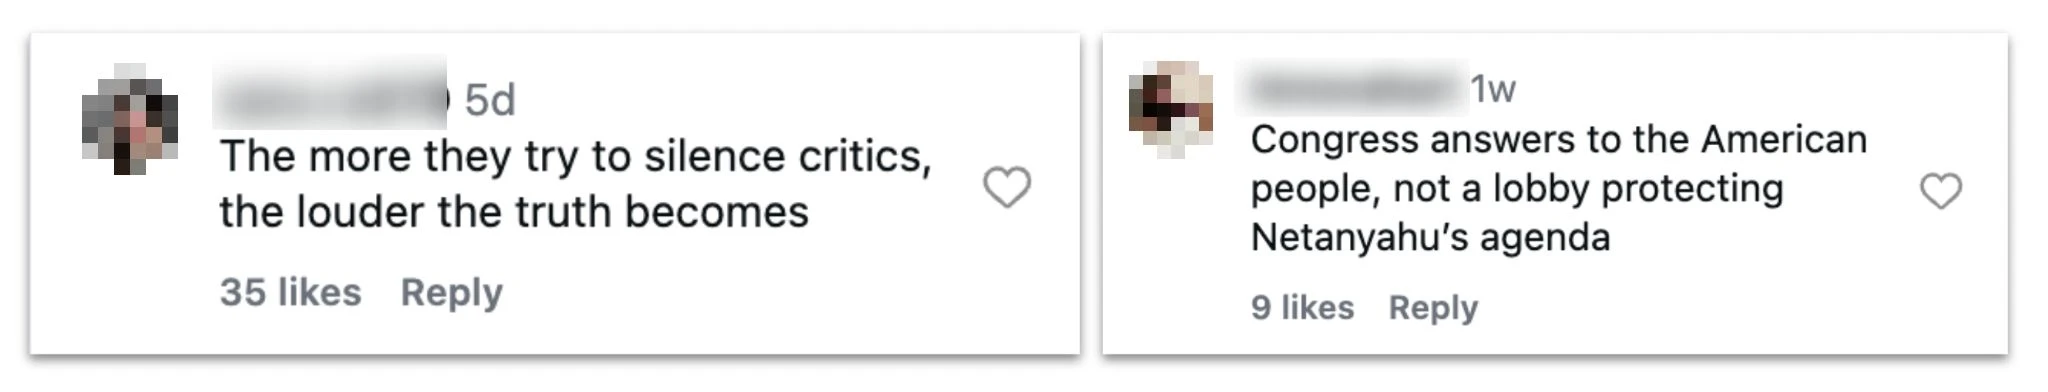
Komente në Instagram të krijuara nga ky operacion si përgjigje ndaj postimeve për politikën amerikane.
Identifikuam një numër të vogël të këtyre përgjigjeve të postuara në internet; shumë të tjera nuk u shfaqën në kërkimet tona në burime të hapura, ndoshta sepse nuk ishin postuar ose ishin postuar nga llogari që ishin hequr tashmë. (Për shembull, tri prej identiteteve të sajuara të gazetarëve—Ericka Feusier, Alice Johnson dhe Jenny Williams—listonin emra përdoruesish në X në biografitë e tyre të publikuara: të gjitha këto llogari ishin pezulluar deri në gusht 2026.) Disa nga llogaritë që postuan komente kishin emra që dukeshin perëndimorë, por tregonin Iranin si vendndodhje.
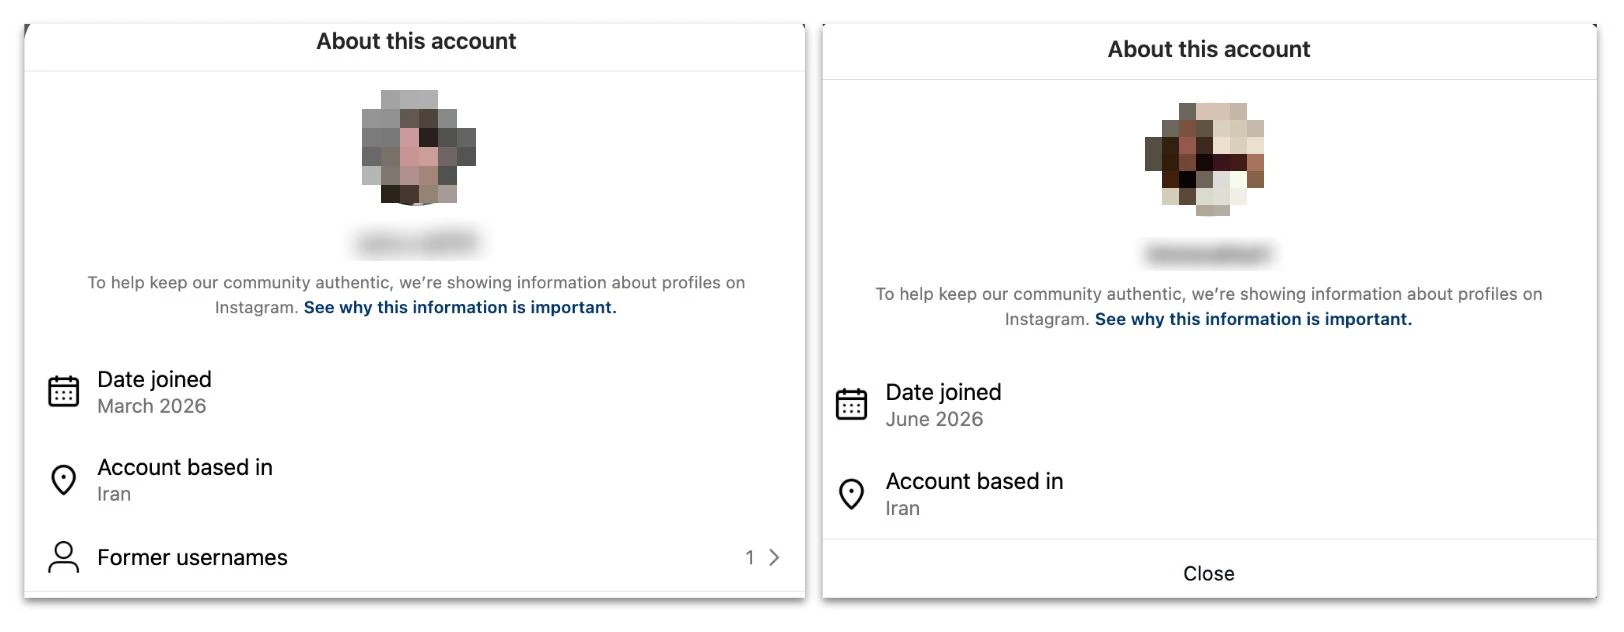
Të dhënat e transparencës së llogarive në Instagram që bënë komentet e ilustruara më sipër, të cilat tregojnë se ndodheshin në Iran.
Aty ku i gjetëm të postuara këto përgjigje, ato zakonisht përbënin një pakicë të komenteve të përgjithshme në postimin përkatës, çka sugjeron se operatorët nuk ishin zëri mbizotërues mes përgjigjeve autentike. As nuk dukej se kishin tërhequr ndërveprim të konsiderueshëm: në fakt, shumë nga pëlqimet e përgjigjeve të operacionit vinin nga llogari që ishin vetë të lidhura me të. Kemi ndarë informacion për këtë rast me partnerët e industrisë, të cilët janë në pozicionin më të mirë për të dhënë vlerësime të plota të ndërveprimit.
Përpjekja për ta bërë veprimtarinë e tyre të dukej më e pëlqyer nuk kufizohej te postimet publike. Krahas krijimit të përmbajtjes, operatorët herë pas here i kërkonin ChatGPT të përmirësonte tekste që dukeshin si raporte të brendshme për fushatën e tyre në rrjetet sociale. Zakonisht kjo nënkuptonte t’i jepnin modelit një sërë statistikash dhe t’i kërkonin t’i kthente në prezantime të punuara mirë.
Ky nuk është operacioni i parë që kemi ndërprerë i cili përdorte IA-në për të shkruar vetëvlerësimin(hapet në një dritare të re) e vet(hapet në një dritare të re). Ajo që binte më shumë në sy te përpjekjet e operatorëve iranianë për të vlerësuar punën e tyre ishte metoda që përdornin. Treguesi kryesor i “ndikimit” që përdornin ishte numri i shikimeve të postimeve të cilave u përgjigjeshin (jo numri i shikimeve të vetë përgjigjeve), i matur para postimit të përgjigjeve dhe pas një periudhe të papërcaktuar kohe. Kjo përllogaritje nuk merrte parasysh shikimet që mund të kishin ardhur nga faktorë të tjerë, si popullariteti i postimeve origjinale ose komentet e tjera. Për rrjedhojë, ajo i ekzagjeronte shumë shifrat e ndikimit të operacionit, duke sugjeruar se operatorët ose nuk njihnin një mënyrë më të efektshme për t’i përllogaritur, ose zgjidhnin të mos e përdornin.
Në fakt, bazuar në provat që mund të mblidhen nga vëzhgimi i burimeve të hapura, dy drejtimet kryesore të punës së operacionit duket se kanë pasur nivele shumë të ndryshme të ndikimit të mundshëm.
Përgjigjet në rrjetet sociale që arritëm të identifikonim kishin përgjithësisht pak pëlqime, shikime dhe komente (numra njëshifrorë ose dyshifrorë). Siç u theksua më sipër, përgjigjet zakonisht përbënin një pakicë të komenteve të përgjithshme në postimin përkatës. Duke përdorur Shkallën e Përhapjes(hapet në një dritare të re) për operacionet e ndikimit, që i vlerëson ato nga 1 (niveli më i ulët) në 6 (më i larti), do ta klasifikonim këtë pjesë të operacionit në Kategorinë 2, me komente në disa platforma, por me pak shenja të përhapjes përtej rrjetit të vet ose të aftësisë për të mbizotëruar mes përgjigjeve.
Në të kundërt, identitetet e sajuara të gazetarëve arritën t’i botonin artikujt e tyre në një sërë mediash, disa me shumë ndjekës: për shembull, në gusht 2026, një nga mediat në internet që botonte artikujt e këtij operacioni kishte pothuajse 2 milionë ndjekës në Facebook, pothuajse 355 000 në X dhe mbi 544 000 në Instagram. Do ta klasifikonim këtë pjesë të operacionit në Kategorinë 4, për shkak të përhapjes së vazhdueshme në disa media.


