OpenAI が防御担当者に10億ドル相当の Daybreak クレジットを提供
サイバー防御の未来を築く
かつては専門的なツールや調査、何度もの引き継ぎを必要としていたサイバーセキュリティ業務も、今では何千もの推論ステップに分け、高性能なモデルで処理できるようになりました。
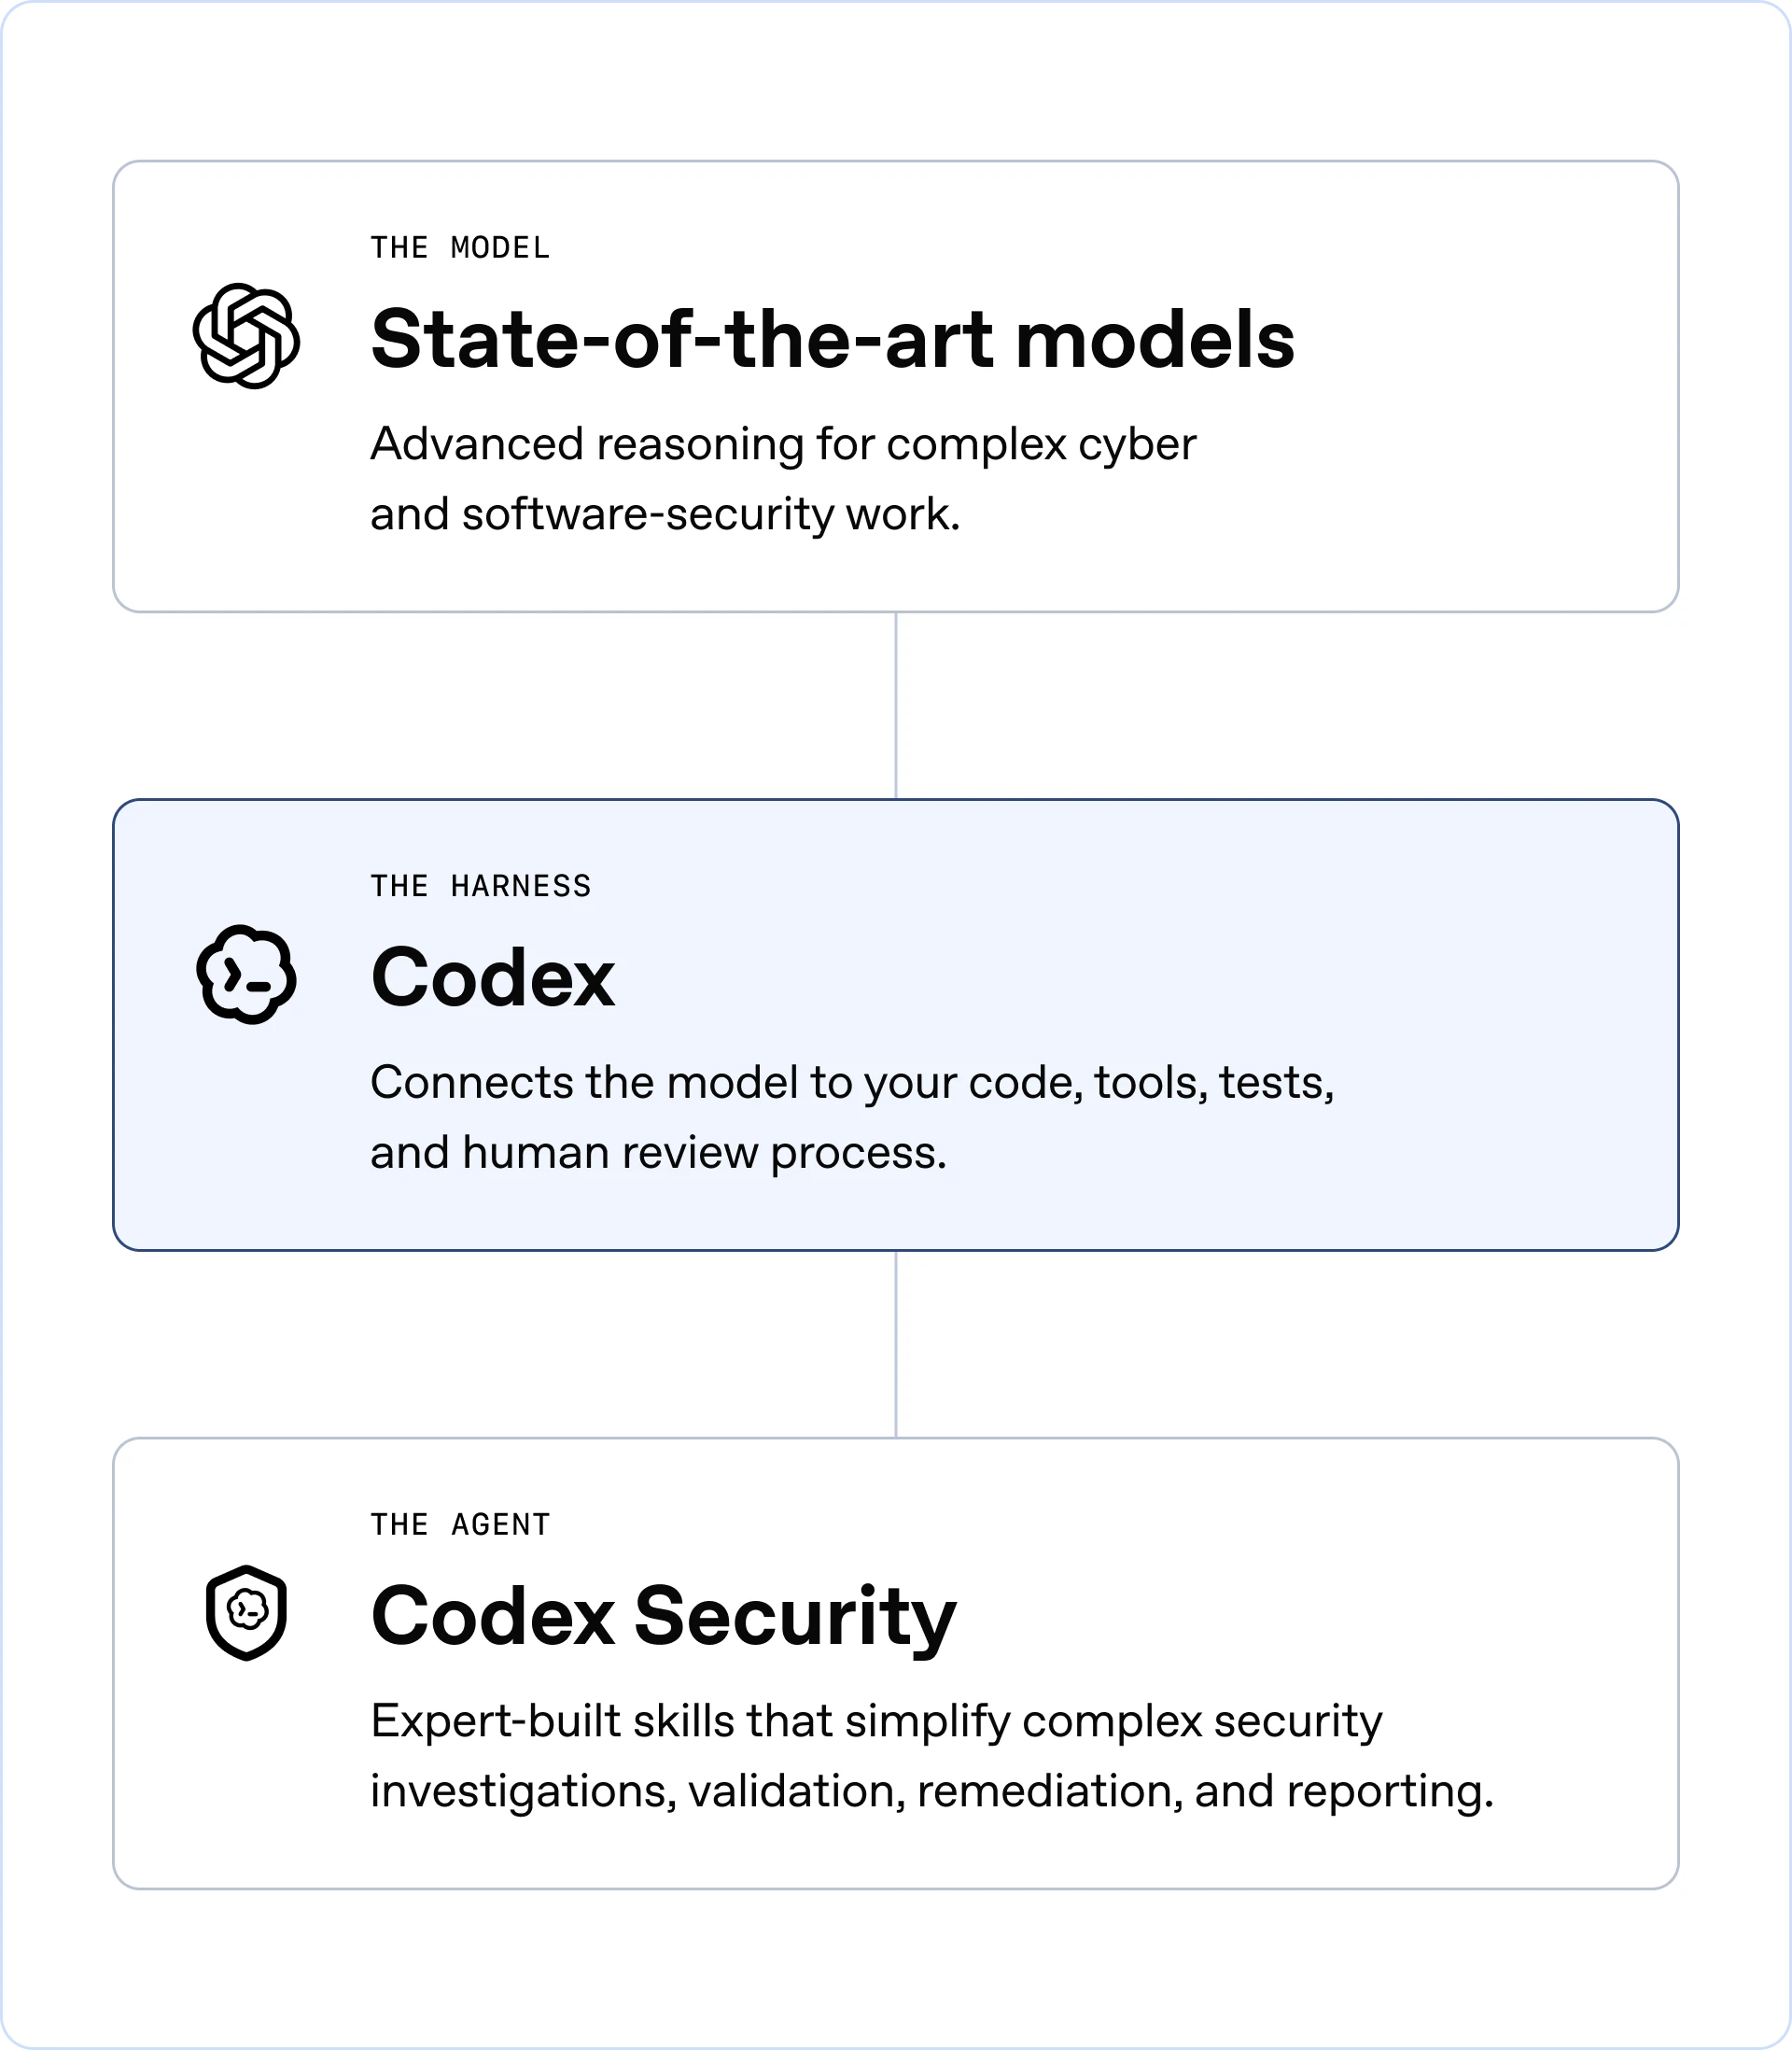
Daybreak は、この能力を、ガバナンスを備えたサイバー防御基盤として活用できる形にします。この基盤を構成するのは、フロンティアモデル、Codex ハーネス、Codex Security、信頼できるワークフロー、そしてエコシステムパートナーです。防御担当者は、信頼できるアクセスと操作を人間の管理下に保ちながら、より迅速にリスクを低減できます。
防御を継続的なサイクルへ
Daybreak は、資産の棚卸し、問題の発見、検証、担当者の割り当て、修復、修復の有効性の実証を繰り返す、エージェントによる防御サイクルを実現します。Codex Security、GPT Cyber モデル、Patch the Planet(新しいウィンドウで開く)、Daybreak Defense Network が連携し、チームが日常的に使用しているツールやワークフローに、ガバナンスを備えた防御機能を組み込みます。
設計段階からガバナンスを組み込む
フロンティアモデルは、より長く複雑な手順を伴うサイバー業務にも対応できるようになってきています。Daybreak は、こうした能力を責任ある形で防御担当者に提供するため、人間による判断や監視、安全対策、コミュニティとの協力を組み込んで設計されています。Daybreak Access を通じて、審査済みの防御担当者は、より高性能で、利用上の許容範囲も広い防御ツールを利用できます。これらのツールには、より厳格な検証、利用範囲の制御、監督体制が組み合わされています。
目の前の業務に対応する設計
セキュア SDLC / AppSec
ソフトウェアのリリース前に、脆弱性を発見、検証、修正します。
防御運用
脅威を調査し、検知能力を向上させ、対応を支援します。
許可に基づくセキュリティテスト
許可を得たうえでシステムをテストし、脆弱性を早期に発見・修正できるようにします。
業界をリードするセキュリティの担い手と共に開発
Daybreak は、大手セキュリティ企業、システムインテグレーター、専門企業と提携し、セキュリティ担当者がすでに信頼を寄せているツールやワークフローにフロンティア AI を組み込みます。
Daybreak のパートナーになる
OpenAI と協力して、GPT Cyber モデルを貴社のセキュリティ製品・サービスに組み込みましょう。
Daybreak パートナーと連携する
所属する組織がすでに使用しているツールやサービスに GPT Cyber を導入しましょう。

最も支援を必要とする最前線の防御担当者に Daybreak を
OpenAI は、私たちの生活を支える重要なサービスやデジタルインフラの保護を支援するため、6か月間で総額10億ドル相当の Daybreak 利用費用を補助することを約束しています。
州政府や地方自治体、重要インフラの運営事業者、地域密着型の銀行、非営利団体、オープンソースのメンテナーは、セキュリティ上の脆弱性の発見、優先順位付け、修正に向けた支援に関心がある場合、その旨を登録できます。
世界を支えるソフトウェアを改善する
オープンソースは、インターネットの大部分を支えており、現代のソフトウェアの70~90%(新しいウィンドウで開く)にも使用されていると推定されています。しかし、多くの重要なプロジェクトは、限られた時間と資金しかない小規模なチームによって保守されています。
OpenAI は、この共有インフラを維持する人々が、未検証の報告がさらに増えることで負担を強いられるのではなく、フロンティア AI の恩恵を直接受けられるようにしたいと考えています。
Trail of Bits と共同で構築された Patch the Planet は、フロンティアモデルと専門家によるレビューを組み合わせ、検出結果の検証、パッチの開発とテスト、開示の調整を行うとともに、最終的に何を反映するかをメンテナー自身が管理できるようにします。
セキュリティ担当者による成果
サイバーレジリエンスのさらなる強化に向けて
1,700万ドル
オープンソースセキュリティと、より広範なメンテナーエコシステムへの API クレジットおよび直接支援
レビュー中のコードベース
41
AI支援による調査と専門家によるセキュリティレビューを受けるオープンソースプロジェクト。
特定された脆弱性
858
検証、優先順位付け、協調的開示に向けて特定された事項。
生成されたパッチ
263
メンテナーによるレビューの前に開発・テストされた、特定の問題を対象とする修正。
アップストリームで受け入れられたパッチ
143
メンテナーが管理するプロジェクトへの取り込みを承認した修正。
OpenAI の取り組みには、Trail of Bits、Calif、Linux Arkrites、およびより広範なメンテナーエコシステムとの活動に向けた API クレジットと直接支援が含まれます。
Daybreak の最新情報
技術的な知見やパッチ、エコシステムに関する取り組みの最新情報を随時ご確認ください。