مختل کردن عملیات «پوششی» متکی بر هوش مصنوعی
در دو سال و نیم گذشته، گزارشهایی درباره بسیاری از روشهایی منتشر کردهایم که در آنها عوامل تهدید کوشیدهاند از مدلهای ما برای حملات سایبری، عملیات نفوذ پنهانی، کلاهبرداری و دیگر موارد نقض خطمشیهای استفاده ما بهره بگیرند. این گزارشها را منتشر میکنیم تا نهادهای ناظر، همتایانمان در صنعت و جامعه را از تلاشهایی که برای سوءاستفاده از هوش مصنوعی مشاهده میکنیم آگاه سازیم و آسیبپذیریهای مورد سوءاستفاده عوامل تهدید را روشن کنیم.
اخیراً دسترسی دو عملیات نفوذ، یکی از روسیه و دیگری از ایران، را مسدود کردیم. آنها مدلهای ما را همراه با روشها و فناوریهای سنتیتر برای پشتیبانی از نهادهای «پوششی» پیچیده به کار میگرفتند. آنها از این نهادها برای رساندن پیامهای ژئوپلیتیکی و مرتبط با درگیریها به مخاطبان هدف، با پنهان کردن منشأ واقعی پیامها، استفاده میکردند. عملیات ایرانی هفت شخصیت «روزنامهنگار» داشت و با استفاده از آنها، مقالههای بلند را برای انتشار به رسانههای آنلاین کوچک و متوسط سراسر جهان پیشنهاد میداد؛ عملیات روسی نیز ظاهراً افرادی بیخبر را در آمریکای لاتین به خدمت گرفته بود تا یک «اندیشکده» محلی را اداره کنند.
هر دو عملیات چندوجهی بودند و برای رسیدن به اهدافشان تاکتیکهای مختلفی را میآزمودند. عملیات ایرانی علاوه بر مقالههای بلند، مجموعههایی از نظرهای شبکههای اجتماعی تولید میکرد که عموماً درباره موضوعات مرتبط با جنگ آمریکا و ایران بودند. عملیات روسی علاوه بر کنترل «اندیشکده»، اسناد جعلیِ بهاصطلاح «درزکرده» و متنهایی برای فایلهای صوتی میساخت که انتشار آنلاین برخی از آنها را شناسایی کردیم. هر دو عملیات همچنین بهطور گسترده از هوش مصنوعی برای تهیه گزارشهای داخلی استفاده میکردند؛ در عملیات روسی، این کار از همه کاربردهای دیگر بیشتر بود. در هر دو مورد، عوامل از روشهای مشکوک یا آشکارا فریبکارانه برای بزرگنمایی اثربخشی خود استفاده میکردند.
چشمگیرترین نکته درباره این عملیاتها، شباهت زیادشان به عملیات نفوذ پیچیده دوران پیش از هوش مصنوعی است؛ با این تفاوت که از هوش مصنوعی برای آسانتر کردن برخی فرایندهای کاری استفاده میکردند. شخصیتهای روزنامهنگاری که عملیات ایرانی اداره میکرد، به روزنامهنگار جعلی «آلیس(در یک پنجره جدید باز میشود) داناوان(در یک پنجره جدید باز میشود)» شباهت داشتند؛ هویتی پوششی برای اطلاعات نظامی روسیه که مقالههایش در سالهای ۲۰۱۶ و ۲۰۱۷ در چندین رسانه غربی منتشر شد. در سال ۲۰۲۰، افرادی مرتبط با فعالیتهای پیشین آژانس پژوهش اینترنت روسیه، رسانه «خبری» جعلیای به نام «پیسدیتا(در یک پنجره جدید باز میشود)» را اداره میکردند که روزنامهنگاران بیخبر از سراسر جهان را به نوشتن برای خود میگماشت.
این عملیاتها از نظر دامنه بالقوه دسترسی به مخاطب نیز غیرمعمول بودند. بر اساس مقیاس گسترش نفوذ(در یک پنجره جدید باز میشود) که عملیات نفوذ را از ۱ (پایینترین) تا ۶ (بالاترین) رتبهبندی میکند، عملیات با منشأ روسیه را در رده ۵ ارزیابی میکنیم. از زمان آغاز انتشار گزارشهایمان، این نخستین عملیات رده ۵ است که مختل کردهایم. عملیات با منشأ ایران به رده ۴ رسید. هر دو توانستند محتوای خود را، که همه آن با مدلهای ما تولید نشده بود، به رسانههای جریان اصلی برسانند؛ نه اینکه صرفاً آن را در شبکههای اجتماعی منتشر کنند. این موضوع با الگویی همخوان است که در ۳۰ عملیات نفوذ پنهانی افشاشده در دو سال و نیم گذشته دیدهایم: عملیاتهایی که بهجای اتکا به انتشار از طریق حسابهای جعلی شبکههای اجتماعی، میکوشند محتوایشان را در رسانههای واقعی منتشر کنند، معمولاً بیشترین ظرفیت دسترسی به مخاطب و اثرگذاری را دارند.

ماتریس ۳۰ عملیات نفوذی که از اوایل ۲۰۲۴ افشا کردهایم، بر اساس روش اصلی انتشار (شبکههای اجتماعی، وبسایت تحت اداره عملیات، نشریات بیرونی) و امتیاز در مقیاس گسترش نفوذ. عملیاتهایی که از چند روش انتشار استفاده میکردند، مانند اداره وبسایت و تبلیغ آن در شبکههای اجتماعی، بر اساس روشی دستهبندی شدهاند که به نظر میرسید محور اصلی عملیات باشد.
هوش مصنوعی میتواند مقیاس، کارایی، روانی زبان و توان ویرایشی چنین عملیاتهای پوششی را افزایش دهد. گردانندگان میتوانند از این مزایا برای سوءاستفاده از قربانیان بیخبر، مانند کارکنان یا سردبیران، بهره بگیرند و محتوایشان را پیش روی مخاطبانی بگذارند که نمیدانند چه کسی و با چه انگیزهای پشت آن بوده است. این عملیاتها همچنین پیچیدگی و ظرافت استفاده عوامل تهدید از شخصیتها و نهادهای جعلی برای رسیدن به اهدافشان را نشان میدهند. شناخت آسیبپذیریهایی که عوامل تهدید در این تلاشها از آنها سوءاستفاده میکنند، و اینکه چگونه این آسیبپذیریها به جذب مخاطب و گسترش دسترسی منجر میشوند، برای حفظ دفاع مؤثر در سازمانها ضروری خواهد بود.
اما ماهیت پنهانی این عملیاتهای پوششی، آنها را در برابر افشاگری مسئولانه نیز بهویژه آسیبپذیر میکند. هم «آلیس داناوان» و هم «پیسدیتا» پس از افشا شدن به فعالیت خود پایان دادند. به همین دلیل، هدف ما از گزارش این عملیاتهای پوششی، آسانتر کردن پژوهش و مقابله بیشتر با آنها و دشوارتر کردن ادامه فعالیتشان است.
عواملی با منشأ روسیه که کارزارهای نفوذ را در سراسر آمریکای لاتین اجرا میکنند.
ما مجموعهای از حسابهای ChatGPT با منشأ روسیه را مسدود کردیم. آنها از ChatGPT برای کارهای گوناگون مرتبط با عملیات نفوذ پنهانی علیه کشورهای آمریکای لاتین استفاده میکردند. به نظر میرسید بخش عمده این فعالیتها با هدف تخریب اعتبار اوکراین در منطقه انجام میشد، اما برخی نیز ظاهراً با هدف اثرگذاری بر نتایج سیاسی داخلی، بهویژه در آرژانتین و بولیوی، بودند. بیشتر گردانندگان درخواستهایشان را به روسی مینوشتند؛ یک نفر به اسپانیایی مینوشت، اما او هم ظاهراً در روسیه مستقر بود. اطلاعات این پرونده را با مراجع مربوط در میان گذاشتهایم.
گردانندگان از ChatGPT برای سه کار اصلی استفاده میکردند: نوشتن گزارشهای داخلی درباره فعالیتهای خود و فعالیتهای دیگران که میتوانستند بهشکلی باورپذیر به خود نسبت دهند؛ تولید محتوا برای عملیاتشان؛ و تهیه گزارش عملکرد مجموعهای در آمریکای لاتین به نام مرکز پژوهشهای اجتماعی (SRC) که خود را «پلتفرم پژوهشی» معرفی میکرد. به نظر میرسد آنها SRC را از طریق شخصیتی جعلی به نام «میا کلارک» کنترل میکردند؛ با الهام از این نام، این عملیات را «کلارک تاریک» نامیدهایم. از آنجا که دسترسی به مدلهایمان از روسیه مجاز نیست، آنها برای اتصال به خدمات ما از ویپیان استفاده میکردند.
گردانندگان در گزارشهای داخلی خود مدعی شدند که برای تضعیف اوکراین یا رهبران محلی، خبرهای جعلی را در سراسر آمریکای لاتین منتشر کردهاند. پژوهشگران(در یک پنجره جدید باز میشود) منابع عمومی(در یک پنجره جدید باز میشود) برخی از این مطالب جعلی را به مجموعهای روسی موسوم به «پولیتولوژی» یا «لا کمپانیا» نسبت دادهاند؛ مجموعهای که بنا بر گزارشها، جانشین گروه واگنر و دیگر نهادهای تأسیسشده به دست یوگنی پریگوژین، الیگارش روس، است. گردانندگان همچنین از مدلهای ما میخواستند گزارشهای عمومی درباره پولیتولوژی و واگنر را ترجمه یا توضیح دهند؛ بسیار بیشتر از پرسشهایشان درباره هر شبکه دیگری با منشأ روسیه.
این عملیات از دو جهت غیرمعمول بود. نخست، به نظر میرسد موفق شده بود افرادی را در آمریکای لاتین به کار برای SRC بگمارد. گزارشهای گردانندگان روسی درباره SRC به تصمیمگیری درباره مسائلی مانند سطوح حقوق، استخدام و اخراج اشاره داشت؛ نشانهای از اینکه آنها این نهاد را کنترل میکردند، نه اینکه صرفاً با آن همکاری کنند. شواهد موجود نشان میدهد کارکنان SRC در آمریکای لاتین نمیدانستند برای یک گروه روسی کار میکنند. برخلاف «اندیشکده» دیگری مرتبط با روسیه که اخیراً افشا کردیم، به نظر میرسد بیشتر محتوای SRC تألیفی بوده و توسط کارکنانی تولید شده که به خدمت گرفته بود. این مورد، پیچیدهترین تلاش برای اداره یک هویت پوششی است که در دو سال و نیم گذشته مختل کردهایم.
دوم، برخی شواهد منابع عمومی نشان میدهد مطالب جعلی «کلارک تاریک» آنقدر گسترش یافتند که به راستیآزمایی(در یک پنجره جدید باز میشود) و تکذیبهای رسمی(در یک پنجره جدید باز میشود) انجامیدند؛ نشانهای از نفوذی فراتر از همه عملیاتهای نفوذی که در دو سال گذشته مختل کرده بودیم. یکی از مطالب جعلی که این عملیات مدعی انتشار آن در پرو بود، حتی به تنشهای علنی میان اوکراین و لهستان دامن زد.
کاربرد اصلی ChatGPT برای گردانندگان، تهیه و بهروزرسانی گزارشهای داخلی برای یک مقام مافوق ناشناس بود. این گزارشهای منظم، تلاشها برای اجرای کارزارهای نفوذ پنهانی در سراسر آمریکای لاتین را شرح میدادند. آنها سه محور اصلی داشتند: تلاش برای بدنام کردن اوکراین و تضعیف جذب نیرو برای نیروهای مسلح اوکراین؛ تلاش برای دخالت در سیاست داخلی برخی کشورها، بهویژه بولیوی و آرژانتین؛ و مدیریت SRC. در بیشتر موارد، ندیدیم که عوامل تهدید از مدلهای ما برای تولید محتوای کارزارها استفاده کنند؛ فقط درباره آنها گزارش مینوشتند (چند استثنا در ادامه شرح داده شده است).
گزارشها سرشار از جزئیات تاکتیکی بودند و روشن میکردند که این عملیات چگونه در پی تضعیف اوکراین و برخی رهبران کشورها، بهویژه رؤسای جمهور آرژانتین، بولیوی و اکوادور، بوده است. برخی، تلاش برای فریب مردم محلی به انجام کارهایی را شرح میدادند که گردانندگان بتوانند از آنها سوءاستفاده کنند؛ برخی دیگر از مطالب جعلیِ بهاصطلاح «درزکرده» میگفتند که گردانندگان مدعی انتشارشان بودند.
در دو مورد، شواهد گردانندگان را به گزارشهای عمومی درباره «پولیتولوژی» مرتبط میکند. گردانندگان گزارش دادند که در سال ۲۰۲۴ دو کارزار علیه خاویر میلی، رئیسجمهور آرژانتین، اجرا کردهاند. نخست، گفتند گزارشی دروغین منتشر کردهاند مبنی بر اینکه میلی برای سگهایش قلادههای جواهرنشان کارتیه خریده است. دوم، مدعی شدند به عوامل محلی پول دادهاند تا در بوئنوسآیرس دیوارنویسیهایی علیه میلی انجام دهند. بر پایه اسناد درزکرده، هر دو ادعا در گزارشهای عمومی(در یک پنجره جدید باز میشود) به «پولیتولوژی» و «لا کمپانیا» نسبت داده شدهاند(در یک پنجره جدید باز میشود).
بسیاری دیگر از این مطالب جعلی پیشتر به عملیات نفوذ روسیه مرتبط نشده بودند. برای نمونه، گردانندگان مدعی شدند که در مه ۲۰۲۶ نشانی ایمیلی جعلی ساختهاند که ظاهراً متعلق به اداره منطقهای آموزشوپرورش در لیما، پرو، بوده است. آنها با استفاده از این ایمیل به مدارس منطقه دستور دادند در روز ملی تنوع فرهنگی و زبانی (۲۱ مه)، برنامههایی ویژه اوکراین برگزار کنند. این ایمیلها صریحاً دستور میدادند که از جمله به استپان باندرا، ملیگرای جنجالی اوکراینی در قرن بیستم، اشاره شود؛ فردی که برخی اوکراینیها او را چهرهای استقلالطلب میدانند، اما در روسیه و لهستان نامش با فاشیسم، همکاری با دشمن در جنگ و جنایت گره خورده است. به گفته گردانندگان، برخی مدارس به نشانی ایمیل جعلی پاسخ دادند و تأیید کردند که چنین برنامههایی برگزار کردهاند و حتی عکسهایی فرستادند.
گردانندگان سپس مدعی شدند که خبرهای مربوط به این برنامهها را در رسانههای پرو و لهستان، همراه با اتهام «صادرات» ایدئولوژیهای ملیگرایانه افراطی از سوی اوکراین، جا دادهاند و موجی از خشم برانگیختهاند. جستوجو در منابع عمومی، خبرهایی مطابق با این ادعا در رسانههای پرو(در یک پنجره جدید باز میشود) و(در یک پنجره جدید باز میشود) لهستان(در یک پنجره جدید باز میشود) یافت(در یک پنجره جدید باز میشود)؛ همچنین در یک نشریه انگلیسیزبان در مجارستان(در یک پنجره جدید باز میشود) (برخی از این مقالهها از آن زمان حذف شدهاند). برخی(در یک پنجره جدید باز میشود) مقالهها(در یک پنجره جدید باز میشود) واکنش یک نماینده لهستانی پارلمان اروپا را نیز نقل کردند که پیشنهاد داده بود افرادی که «لهستانستیزی» نشان میدهند، در لهستان عنصر نامطلوب اعلام شوند. به این ترتیب، این اقدام جعلی روسیه هم از تنشهای تاریخی میان اوکراینیها و لهستانیها بهره گرفت و هم به آنها دامن زد.
به همین ترتیب، گردانندگان در ژوئن مدعی شدند که با نشانی ایمیل جعلی دیگری، مدارس اکوادور را فریب دادهاند تا مراسم سوگند وفاداری به دانیل نوبوا، رئیسجمهور این کشور، و اریک پرینس، رئیس سابق شرکت پیمانکار نظامی خصوصی بلکواتر، برگزار کنند. گردانندگان مدعی شدند که این ماجرا در اکوادور خشم برانگیخت و دولت را برای تکذیب آن تحت فشار گذاشت؛ تکذیبی که خود باعث شد این خبر جعلی در سطح کشور شنیده شود. باز هم پژوهش در منابع عمومی، رسانههایی(در یک پنجره جدید باز میشود) را یافت که به پوشش(در یک پنجره جدید باز میشود) این موضوع در مطبوعات(در یک پنجره جدید باز میشود) اکوادور(در یک پنجره جدید باز میشود) پرداخته بودند و گزارششان شباهت زیادی به این ادعا داشت؛ حتی تکذیبی مفصل(در یک پنجره جدید باز میشود) از سوی وزیر آموزشوپرورش اکوادور نیز یافت شد.
گردانندگان از روشهای گوناگونی برای باورپذیر کردن روایتهای دروغین خود استفاده میکردند. طبق گزارشهای داخلیشان، آنها در مارس دو محتوای جعلی متفاوت را با هدف قرار دادن اکوادور منتشر کردند. در یکی، از فایل صوتی جعلی منتسب به کنسول اوکراین در اکوادور استفاده شده بود که ظاهراً در آن اظهاراتی تحقیرآمیز درباره مردم اکوادور بیان میکرد. بررسی ما در منابع عمومی، پستی در تیکتاک یافت که دقیقاً با این ادعا مطابقت داشت؛ به نظر میرسید این پست تعامل چندانی دریافت نکرده بود. مورد دیگر به ویدئوی جعلی کوتاهی اشاره داشت که با نشان یک شبکه خبری واقعی در ایکس و تیکتاک منتشر شده و مدعی بود دولت نوبوا مردان جوان را برای جنگیدن در اوکراین جذب میکند. راستیآزمایان(در یک پنجره جدید باز میشود) در اکوادور، اوایل آوریل کارزاری را شرح دادند که با این توصیف مطابقت داشت.
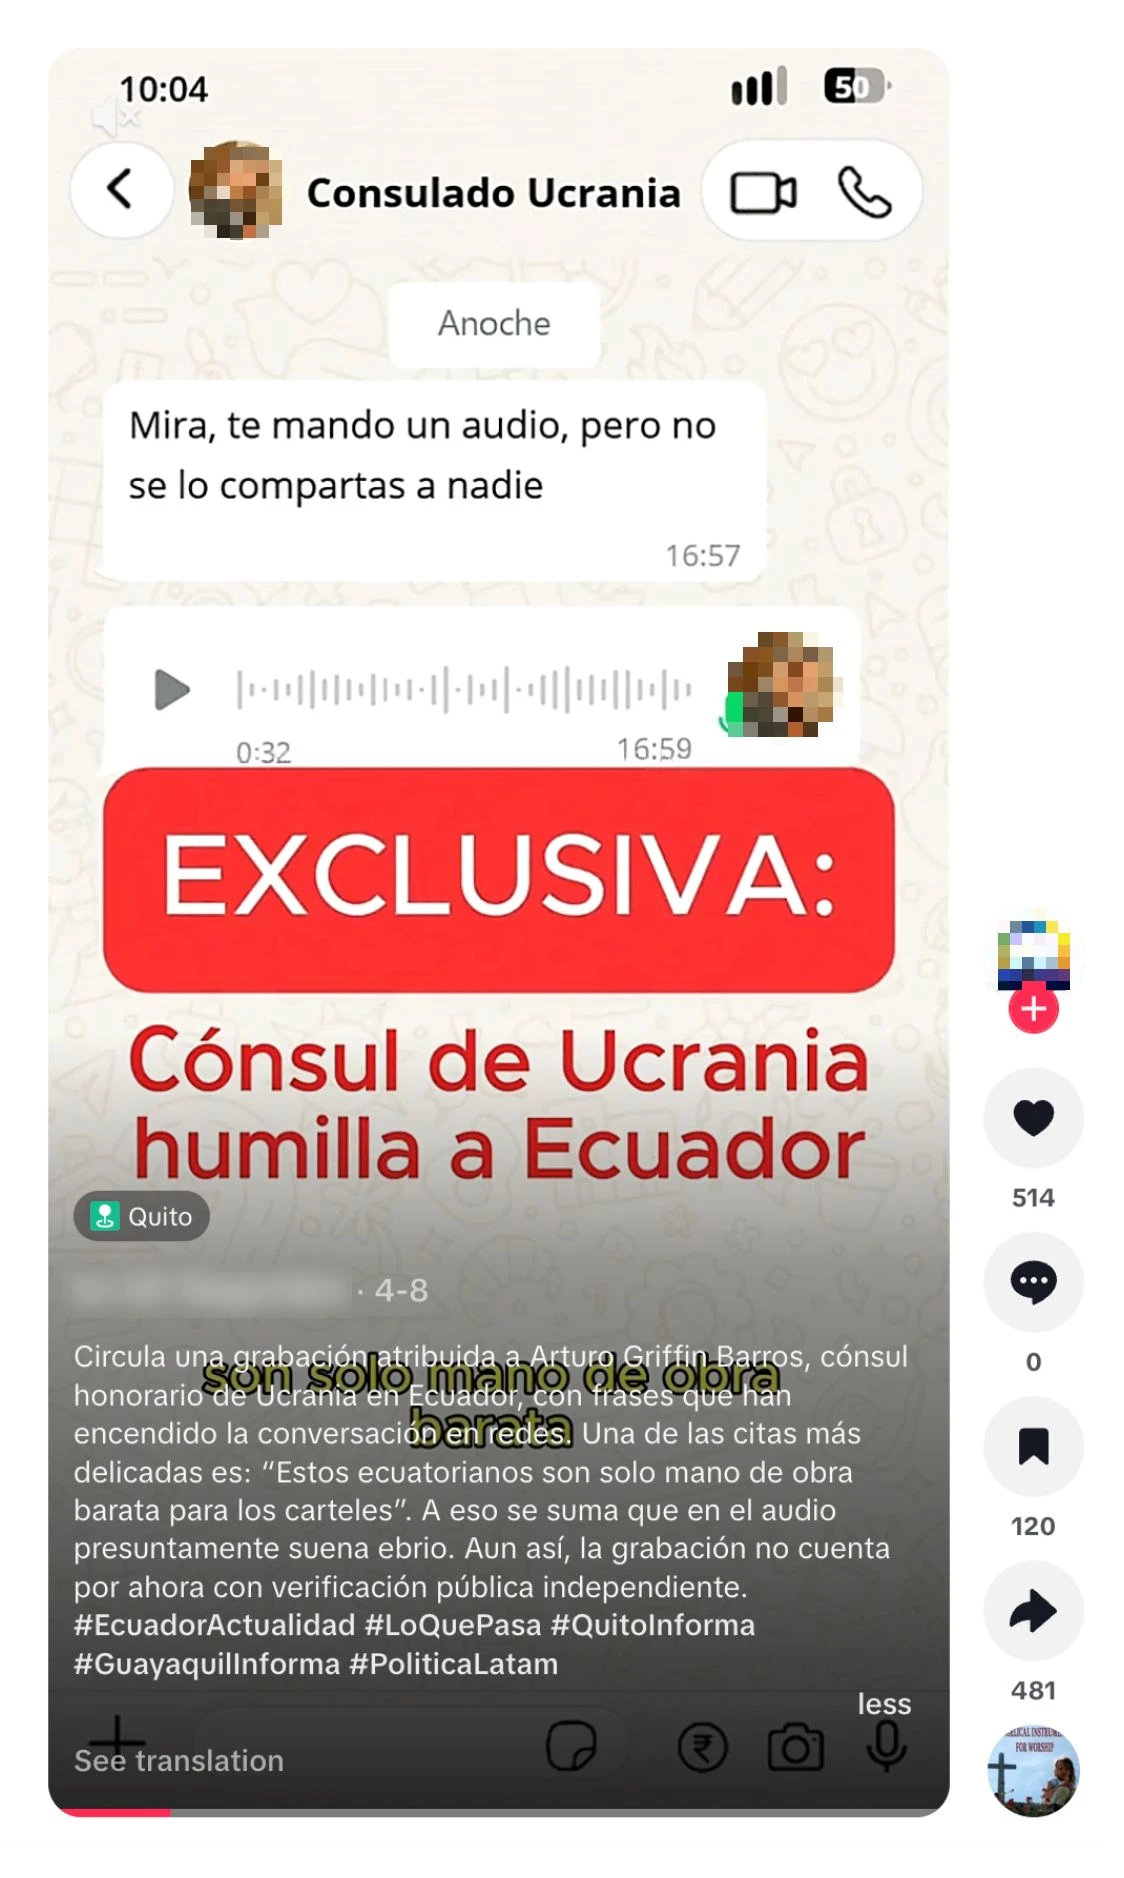
ویدئوی منتشرشده در تیکتاک در ۸ آوریل ۲۰۲۶، حاوی صدای جعلی منتسب به کنسول اوکراین که این عملیات مدعی ساخت آن بود.
گزارش داخلی دیگری، محتوایی جعلی را شرح میداد که آنها اواخر مه، در اوج اعتراضات ضددولتی در بولیوی، منتشر کرده بودند. گردانندگان صریحاً هدف این کارزار را تشدید بحران ناشی از اعتراضات توصیف کردند. این کارزار شامل فایل صوتی جعلی منتسب به یکی از کارکنان شرکت دولتی آب، EPSAS، بود که میگفت دولت قصد دارد آب لاپاز، پایتخت اداری کشور، را قطع و وضعیت اضطراری اعلام کند. پژوهش ما در منابع عمومی، گزارشی در رد(در یک پنجره جدید باز میشود) همین ادعا و تکذیبی رسمی(در یک پنجره جدید باز میشود) از سوی EPSAS یافت.
گزارشهای داخلی دیگر به مطالب جعلیای اشاره داشتند که نتوانستیم انتشارشان را از طریق منابع عمومی تأیید کنیم؛ شاید چون قبلاً حذف شده یا رواج پیدا نکرده بودند. برای نمونه، گردانندگان مدعی شدند که در ژانویه خبری منتشر کردهاند مبنی بر اینکه نمایندگان سفارت اوکراین، یک اینفلوئنسر و مدل برزیلی را به اوکراین قاچاق کردهاند و او در کییف کشته شده است. در ژوئن، آنها مدعی انتشار فایل صوتی جعلی دیگری در بولیوی شدند؛ این بار ظاهراً از زبان یکی از کارکنان بانک مرکزی بولیوی که هشدار میداد بانک بهزودی برداشت وجه نقد را محدود خواهد کرد. همچنین مدعی شدند نامهای جعلی از طرف سازمان هیدروکربنهای این کشور منتشر کردهاند که از محدودیت فروش سوخت به خودروهای شخصی خبر میداد.
در گزارشهای دیگر، گردانندگان از مدلهای ما خواستند به شناسایی رویدادهایی در کشورهای هدف کمک کنند که بتوانند آنها را به حساب خود بگذارند، حتی اگر نقشی در آنها نداشتهاند. برای نمونه، در مورد آرژانتین، گردانندگان مدعی شدند که وزیر خارجه این کشور در نشست یکی از کمیتههای سازمان ملل درباره جزایر فالکلند / مالویناس، مطالب عملیات آنها را نقل کرده است. گردانندگان رواج این استدلالها را به خود نسبت دادند که اصل حق تعیین سرنوشت شامل این جزایر نمیشود و حضور نظامی بریتانیا در آنجا نامتناسب است. در واقع، هر دو استدلال از سالهای(در یک پنجره جدید باز میشود) دور(در یک پنجره جدید باز میشود) بخشی از موضع رسمی آرژانتین بودهاند. به همین ترتیب، رسانههای برزیلی در ژوئن درباره یک شهروند برزیلی گزارش دادند(در یک پنجره جدید باز میشود) که برای پیوستن به ارتش به اوکراین رفته، به اسارت نیروهای روس درآمده و سپس در اظهاراتی تلویزیونی مدعی شده بود با فریب به جنگ کشانده شده است. گردانندگانِ استفادهکننده از ChatGPT تلاش کردند مدعی شوند این گزارش پیامهای عملیات آنها را بازتاب داده است؛ در واقع، گزارش ویدئوی خودِ اسیر را نقل کرده بود(در یک پنجره جدید باز میشود). این امر حاکی از تلاش گردانندگان برای اجرای عملیات نفوذی علیه کارفرمایان خودشان است، نه مخاطبان بیرونی.
برخی گزارشهای گردانندگان به مجموعهای با عنوان خودخوانده «پلتفرم پژوهشی» به نام مرکز پژوهشهای اجتماعی اشاره داشتند (نام روسی آن نیز به معنای مرکز پژوهشهای جامعهشناختی است). طبق وبسایت این مرکز (SRC)، تمرکز آن بر جامعه هندیتباران آمریکای لاتین و روابط هند با کشورهای این منطقه است.
گزارشهای داخلی نشان میدادند که گردانندگان این اندیشکده را کنترل میکنند، نه اینکه صرفاً با آن همکاری داشته باشند. برای نمونه، این گزارشها به تصمیمهای استخدام و اخراج، سطوح حقوق، برنامههای تأمین نیروی انسانی و پروژههای پژوهشی در دست اجرا اشاره داشتند. نکته مهم این بود که گزارشها همچنین میگفتند گردانندگان شخصیتی جعلی به نام «میا کلارک» ساختهاند تا فعالیت عملیات در شبکههای اجتماعی را اداره کند و با کارکنان مستقر در آمریکای لاتین در ارتباط باشد. شواهد موجود حاکی از آن است که این کارکنان محلی نمیدانستند برای یک عملیات روسی کار میکنند و وظایف پژوهشی خود را با حسن نیت انجام میدادند. این استفاده از واسطههای بیخبر، شباهت زیادی به عملیات روسی پیشین «پیسدیتا» دارد که آن هم با شبکه پریگوژین مرتبط بود و متا در سال ۲۰۲۰ آن را افشا کرد(در یک پنجره جدید باز میشود).
بر اساس گزارشهای گردانندگان روسی، کارکنان محلی آنها در آمریکای لاتین با کارشناسان و تحلیلگران سراسر منطقه مصاحبه میکردند و سپس بر پایه یافتههای خود مقالههای پژوهشی مینوشتند. موضوعات از تحلیل کلی افکار عمومی درباره گروه بریکس تا مقایسه دقیق اقتصاد برزیل در دوران ریاستجمهوری ژائیر بولسونارو و لوئیس ایناسیو لولا دا سیلوا را در بر میگرفت. گاهی گردانندگان روسی پیش از انتشار پروژههای پژوهشی، گزارشهایی درباره پیشرفت آنها تهیه میکردند که نشاندهنده مشارکت نزدیکشان در فرایند تولید بود. ما در وبسایت SRC بیش از ۶۰ مقاله شناسایی کردیم که به نظر میرسید اکثریت قاطع آنها تألیفی بودند. این ویژگی، «کلارک تاریک» را از عملیات روسیای که اخیراً افشا کردیم متمایز میکند؛ آن عملیات نیز اندیشکدهای پوششی داشت، اما بیشتر محتوایش سرقت ادبی بود. این تفاوت نشان میدهد هدف، ساختن نهادی پوششی با دوام بیشتر و ارتباطاتی در سراسر آمریکای لاتین بوده است.
گردانندگان روسی مدعی شدند که برای ترویج فعالیت SRC، تلاش کردهاند شبکهای از حسابها و صفحات شبکههای اجتماعی ایجاد کنند. طبق گزارشهایشان، وقتی گردانندگان در نقاط مختلف جهان تلاش کردند به حسابهای مشترک دسترسی پیدا کنند، حسابها محدود شد و فعالیتشان در شبکههای اجتماعی به مشکل خورد. رد این مسئله در منابع عمومی دیده میشود: برای نمونه، اطلاعات شفافیت حساب اصلی SRC در ایکس، آلمان را بهعنوان موقعیت مکانی نشان میداد (احتمالاً به دلیل استفاده از ویپیان)، اما اتصال از طریق اپ استور فدراسیون روسیه بود؛ درحالیکه اطلاعات شفافیت یکی از حسابهای اینستاگرام آن، موقعیت مدیر را در ونزوئلا نشان میداد. هیچیک از سه حساب فیسبوکی با نام و نشان SRC که شناسایی کردیم، آنقدر دنبالکننده نداشت که قابلیت نمایش موقعیت مدیر برایش فعال شود.
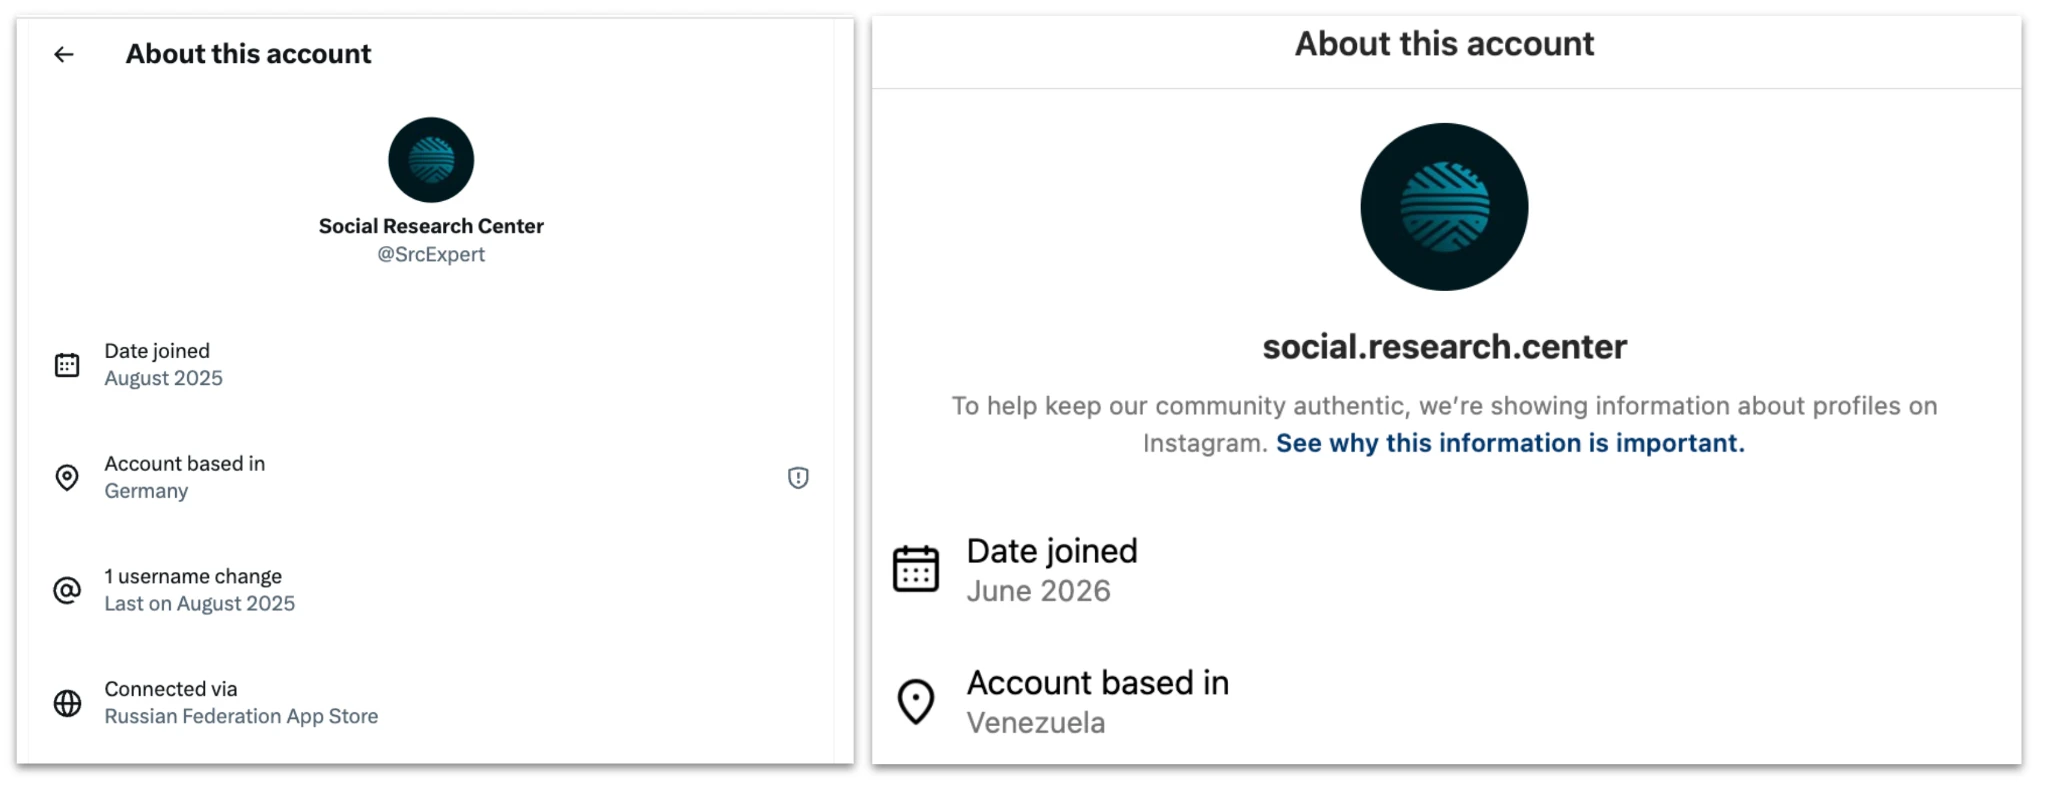
چپ، حساب ایکس مرتبط با مرکز پژوهشهای اجتماعی. به اطلاعات شفافیت توجه کنید که اتصال حساب از طریق اپ استور فدراسیون روسیه را نشان میدهد. راست، حساب اینستاگرام SRC: به موقعیت مکانی ونزوئلا توجه کنید.
گردانندگان از مشکلات مشخصی در لینکدین گزارش دادند؛ به گفته آنها، حسابی آشکارا جعلی برای نمایندگی SRC ساخته بودند، اما در ایجاد شبکه ارتباطی برای آن به مشکل خوردند. طبق گزارشهایشان، راهحل این بود که حسابهای جعلی بیشتری بسازند تا حساب اول را دنبال کنند و آن را معتبرتر جلوه دهند. تا ۱۷ اوت، یک حساب لینکدین با همین نام و نشان مرکز پژوهشهای اجتماعی، ۹۶۱ دنبالکننده داشت و مدعی داشتن ۲۰۰ تا ۵۰۰ کارمند بود، اما فقط نام دو کارمند را فهرست کرده بود.
گردانندگان گاهی علاوه بر بهروزرسانی گزارشها با هوش مصنوعی، از مدل ما میخواستند در طراحی و نوشتن متنهای مورد استفاده در عملیاتشان کمک کند؛ برای نمونه، مطمئن شوند مطالب جعلیشان از لهجه، واژگان و سبک اداری مناسب هر کشور استفاده میکند. این کار سهم نسبتاً کمی از مجموع فعالیتها داشت؛ شاید چون ظاهراً دستکم یک فرد با زبان مادری اسپانیایی از آمریکای لاتین در عملیات حضور داشت و در نتیجه نیاز کمتری به پشتیبانی زبانی هوش مصنوعی بود.
برای نمونه، یک بار یکی از گردانندگان روسیزبان از مدل خواست در نوشتن نامهای به روسی کمک کند که کنسول افتخاری اوکراین در پاناما را به فساد متهم کند. سپس گرداننده اسپانیاییزبان از مدل خواست نامه را به اسپانیایی ترجمه کند و متنی برای فایل صوتی همراه آن بنویسد. تصویری مطابق با متن نامه، همراه با گفتاری مطابق با متن گرداننده، در تیکتاک منتشر شد. حساب منتشرکننده خود را یک رسانه خبری معرفی میکرد، اما نشان تیویان نوتیسیاس(در یک پنجره جدید باز میشود) پاناما را داشت. این کانال تیکتاک فقط یک دنبالکننده داشت و پس از انتشار این محتوای جعلی، دیگر پستی منتشر نکرد.
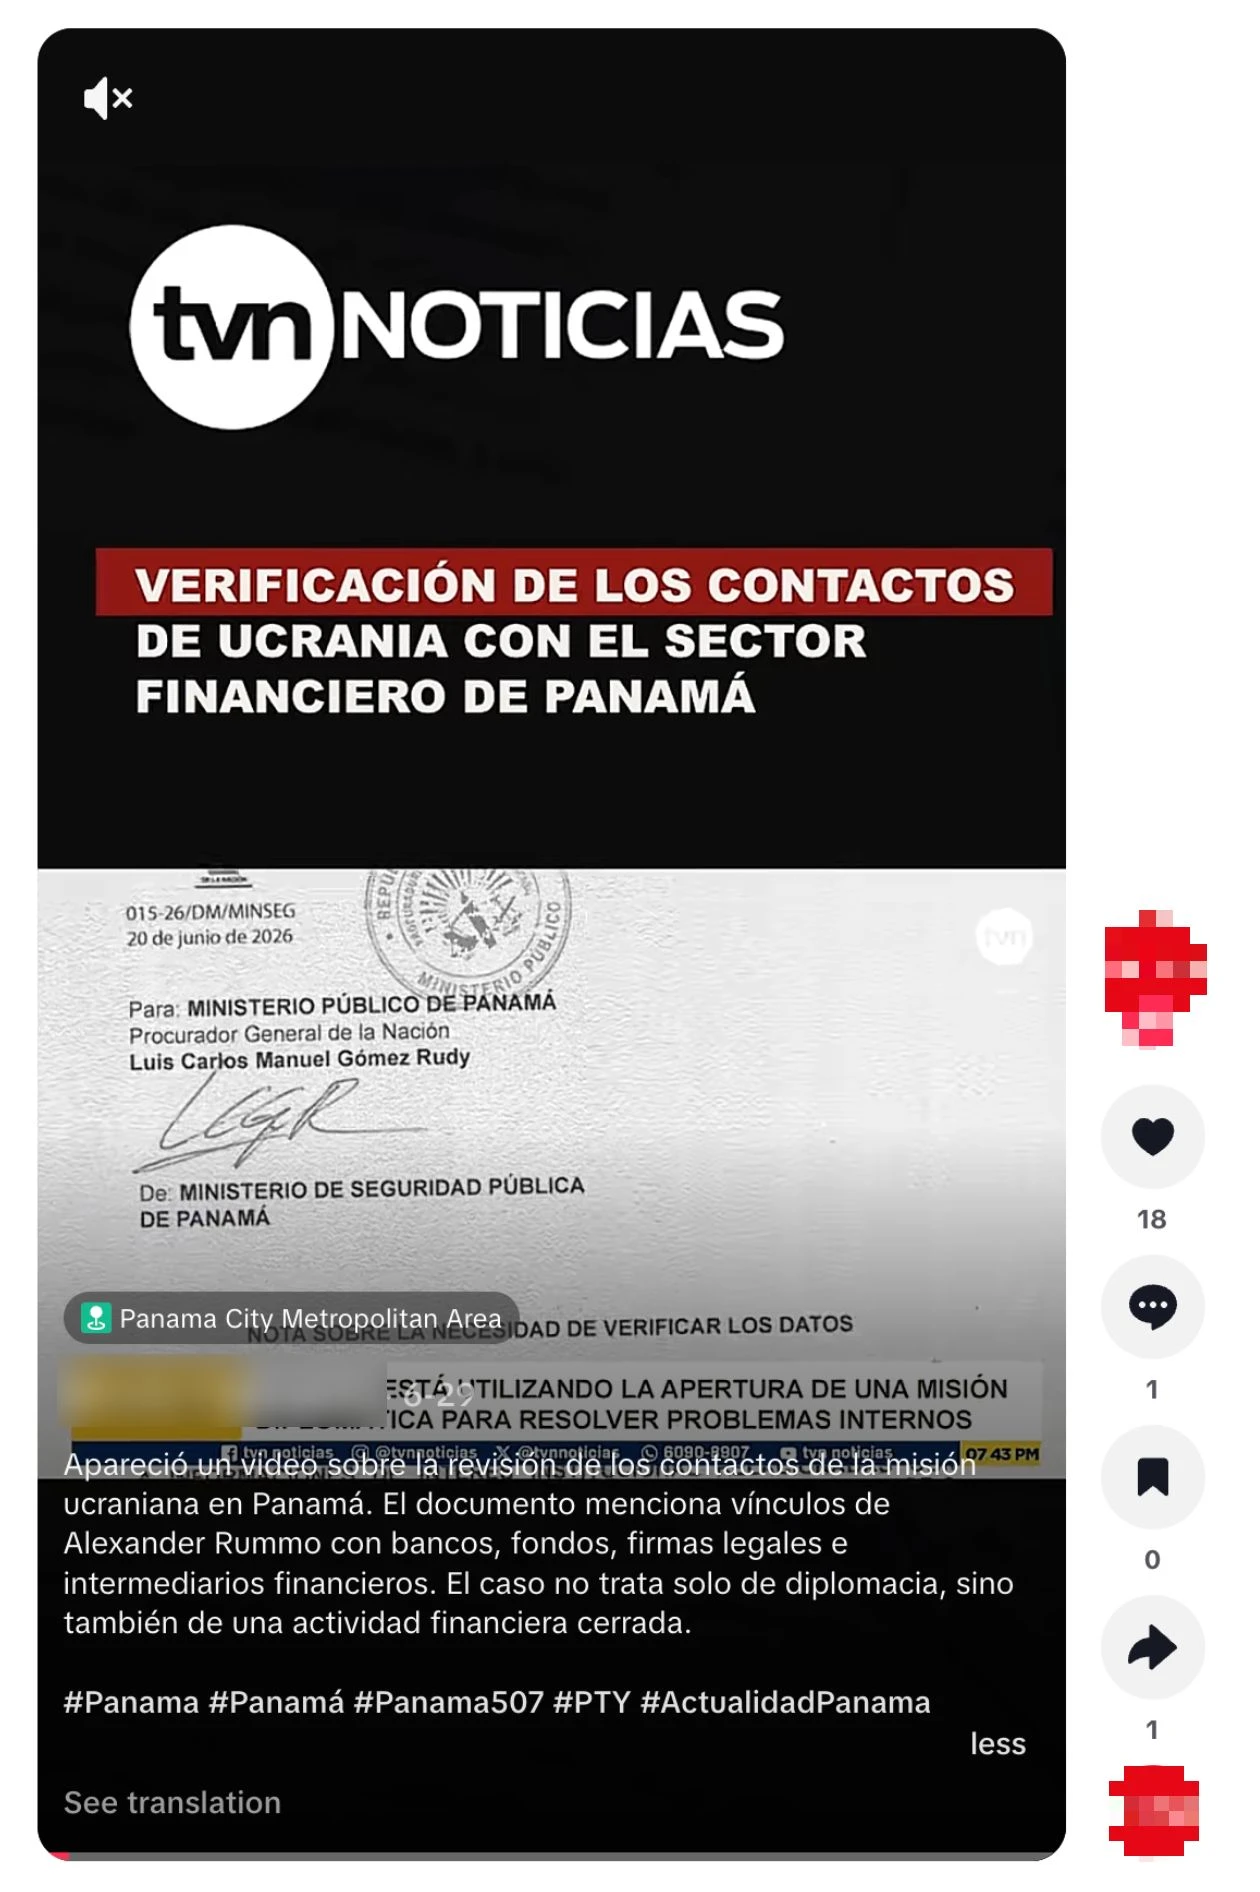
پست تیکتاک حاوی نامهای که متن آن را این عملیات تولید کرده بود، همراه با گفتار متنی که آن هم توسط همین عملیات نوشته شده بود.
در موردی دیگر، گرداننده اسپانیاییزبانِ مستقر در روسیه، متنی روسی به مدل داد که مدعی بود نوبوا به فقرا در اکوادور توهین کرده است و خواست آن را به اسپانیایی رایج در اکوادور ترجمه کند. در مورد سوم، در مارس، همین کاربر از مدل خواست پیشنویس اسپانیایی قراردادی میان شرکتی به نام «اینترنشنال سکیوریتی سولوشنز FZE» و فردی در اکوادور را نمونهخوانی کند؛ قراردادی که ظاهراً برای ارائه خدمات زیرساختی در اوکراین بود. پرسشهای کاربر بر بهبود زبان و صفحهآرایی متمرکز بود؛ از جمله اینکه کدام واژهها باید پررنگ باشند.
درخواستهای کاربر درباره قرارداد با نهایی شدن متن پایان یافت. بااینحال، پژوهش در منابع عمومی نشان میدهد که بعداً تصویری از این «قرارداد» در شبکههای اجتماعی دستبهدست شد(در یک پنجره جدید باز میشود). از آن برای تقویت این ادعا استفاده شد که دولت نوبوا با یک شرکت پوششی همکاری کرده تا اکوادوریها را با فریب به خدمت ارتش اوکراین درآورد. این محتوای جعلی آنقدر گسترش یافت که در اوایل آوریل موضوع یک راستیآزمایی(در یک پنجره جدید باز میشود) شد؛ راستیآزمایان نتیجه گرفتند که نام شرکت «در فهرست ثبتی سازمان نظارت بر شرکتها، اوراق بهادار و بیمه اکوادور وجود ندارد».
تأثیر این عملیات به ارزیابی بسیار دقیق نیاز دارد. همانطور که گفته شد، یکی از رویکردهای اصلی گردانندگان این بود که فعالیتهای بیارتباط با عملیاتشان را به حساب خود بگذارند. بنابراین نمیتوان ادعاهای آنها درباره تأثیرشان در گزارشهای داخلی را بیچونوچرا پذیرفت. همچنین برخی خبرهای جعلی که مدعی انتشارشان بودند، در بررسی منابع عمومی پیدا نشدند؛ شاید چون در کانالهای غیرعمومی پخش شده، قبلاً حذف شده یا اصلاً منتشر نشده بودند.
بااینحال، شواهد منابع عمومی به ما امکان داد برخی ادعاهایشان را تأیید کنیم. برخی مطالب جعلی که این عملیات مدعی انتشارشان بود، بعداً موضوع گزارش راستیآزمایان و تکذیب دولتها قرار گرفتند؛ نشانهای از اینکه آنقدر گسترش یافته بودند که واکنشی را ضروری کنند. در موارد دیگر، توانستیم محتوایی در اینترنت شناسایی کنیم که شباهت بسیار زیادی به محتوای تولیدشده توسط این عملیات داشت. مهمتر از همه، ماجرایی که عملیات مدعی بود در آن مدرسهای در پرو را به برگزاری برنامهای با نمایش تصویر باندرا فریب داده، بعداً در آمریکای لاتین و اروپا خبرساز شد و ظاهراً دستکم یک نماینده لهستانی پارلمان اروپا را به اظهارنظر واداشت.
بر اساس مقیاس گسترش نفوذ(در یک پنجره جدید باز میشود) که عملیات نفوذ را از ۱ (پایینترین) تا ۶ (بالاترین) رتبهبندی میکند، این عملیات را در رده ۵ ارزیابی میکنیم؛ شواهد حاکی از آن است که به اظهارنظر علنی سیاستمداران در چند کشور انجامیده است. از زمان آغاز انتشار گزارشهایمان، این نخستین عملیات رده ۵ است که مختل کردهایم.
عملیاتی با منشأ ایران که مقالههای بلند را با نامهای گمراهکننده نویسندگان در رسانههای خبری آنلاین منتشر میکند.
ما مجموعهای از حسابهای ChatGPT با منشأ ایران را مسدود کردیم. آنها درخواستهایشان را به فارسی مینوشتند و محتوا را به فارسی و انگلیسی تولید میکردند. این عوامل با استفاده از ویپیان برای دسترسی به ChatGPT، موقعیت مکانی خود را پنهان میکردند.
این عملیات از مدلهای ما برای بهبود مقالههای بلند و پیشنهادهای انتشار به سردبیران، تولید نظرهای شبکههای اجتماعی و بهبود گزارشهای داخلی استفاده میکرد. گردانندگان مقالههای خود را با هفت نام نویسنده متفاوت برای انتشار پیشنهاد میدادند؛ به همین دلیل کارزارشان را «نامهای جعلی نویسندگان» نامیدهایم. مقالههای بلند بر درگیری آمریکا و ایران متمرکز بودند. بیشتر نظرها نیز به همین درگیری میپرداختند؛ بخش کوچکی درباره سیاست آمریکا بود که معمولاً در چارچوب گستردهتر همین درگیری مطرح میشد.
تأثیر ظاهری محورهای اصلی فعالیت آنها تفاوت چشمگیری با یکدیگر داشت. ما نزدیک به ۱۰۰ مقاله را شناسایی کردیم که با نام نویسندگان وابسته به این عملیات در حدود دوازده رسانه آنلاین در سراسر جهان منتشر یا بازنشر شده بودند. این رسانهها کوچک تا متوسط بودند و عموماً بر امور بینالملل، ژئوپلیتیک و رویدادهای خاورمیانه تمرکز داشتند. در مقابل، به نظر نمیرسد هیچیک از نظرهای شبکههای اجتماعی، تعامل قابلتوجهی از نظر پسندیدن، بازنشر یا پاسخهای بعدی ایجاد کرده باشد. در واقع، گزارشهای داخلی گردانندگان برای سنجش تأثیرشان در شبکههای اجتماعی از محاسبهای گمراهکننده استفاده میکردند؛ احتمالاً برای بزرگنمایی میزان اثربخشی ظاهری خود.
مجموع فعالیتها با عملکرد یک عامل تجاری که کارزار نفوذ سفارشی اجرا میکند سازگار به نظر میرسید، اما نتوانستیم عامل مشخصی را شناسایی کنیم. اطلاعات این پرونده را با مراجع مربوط در میان گذاشتهایم.
گستردهترین فعالیت این عملیات از نظر دسترسی به مخاطب، درخواست از ChatGPT برای بازبینی و بهبود مقالههای بلند انگلیسی درباره ژئوپلیتیک درگیری آمریکا و ایران بود. در درخواستهای معمول، از مدل خواسته میشد پیشنویسی انگلیسی را بر اساس معیارهای پذیرش مطلب در یک رسانه آنلاین مشخص ارزیابی کند و ویرایشهایی برای انطباق با آن معیارها پیشنهاد دهد. پس از تأیید ویرایشها، گردانندگان از مدل میخواستند ایمیلی بنویسد که بتوانند با آن مقاله را برای انتشار به سردبیر رسانه آنلاین موردنظر پیشنهاد کنند.
این پیامهای پیشنهاد مقاله با هفت نام جعلی متفاوت نوشته میشدند: اروین بی. هاسکینز، نوآ لمینگتون، سوفیا گونزالز، مایکل هریسون، اریکا فوزیه، جنی ویلیامز و آلیس جانسون. طبق زندگینامههای منتشرشده در کنار برخی از این مقالهها، هر شخصیت خود را روزنامهنگاری غربی معرفی میکرد؛ معمولاً آمریکایی، هرچند در زندگینامه نوآ لمینگتون محل اقامت نیوزیلند ذکر شده بود. حوزه تمرکز آنها اغلب سیاست بینالملل، خاورمیانه، حقوق بشر یا درگیریها بود. برای یکی از این شخصیتها، «مایکل هریسون»، گردانندگان از مدل خواستند خودِ زندگینامه را هم بنویسد. (نکته قابلتوجه اینکه متا در مارس یک عملیات نفوذ ایرانی را مختل کرد(در یک پنجره جدید باز میشود) که آن هم شامل شخصیت روزنامهنگاری به نام «مایکل هریسون» بود.)
برای معتبر جلوه دادن برخی از این شخصیتها، حسابهایی در چندین پلتفرم شبکه اجتماعی ایجاد شده بود. برای نمونه، شخصیت مایکل هریسون حسابهایی در مدیوم، ایکس و فیسبوک داشت. شخصیت اروین بی. هاسکینز نیز حسابهایی در ایکس، فیسبوک، اینستاگرام و تردز داشت. در زندگینامه این شخصیت، او «نویسنده آزاد آمریکایی» معرفی شده بود، اما اطلاعات شفافیت شبکههای اجتماعی، موقعیت حسابها را در ایران نشان میداد.
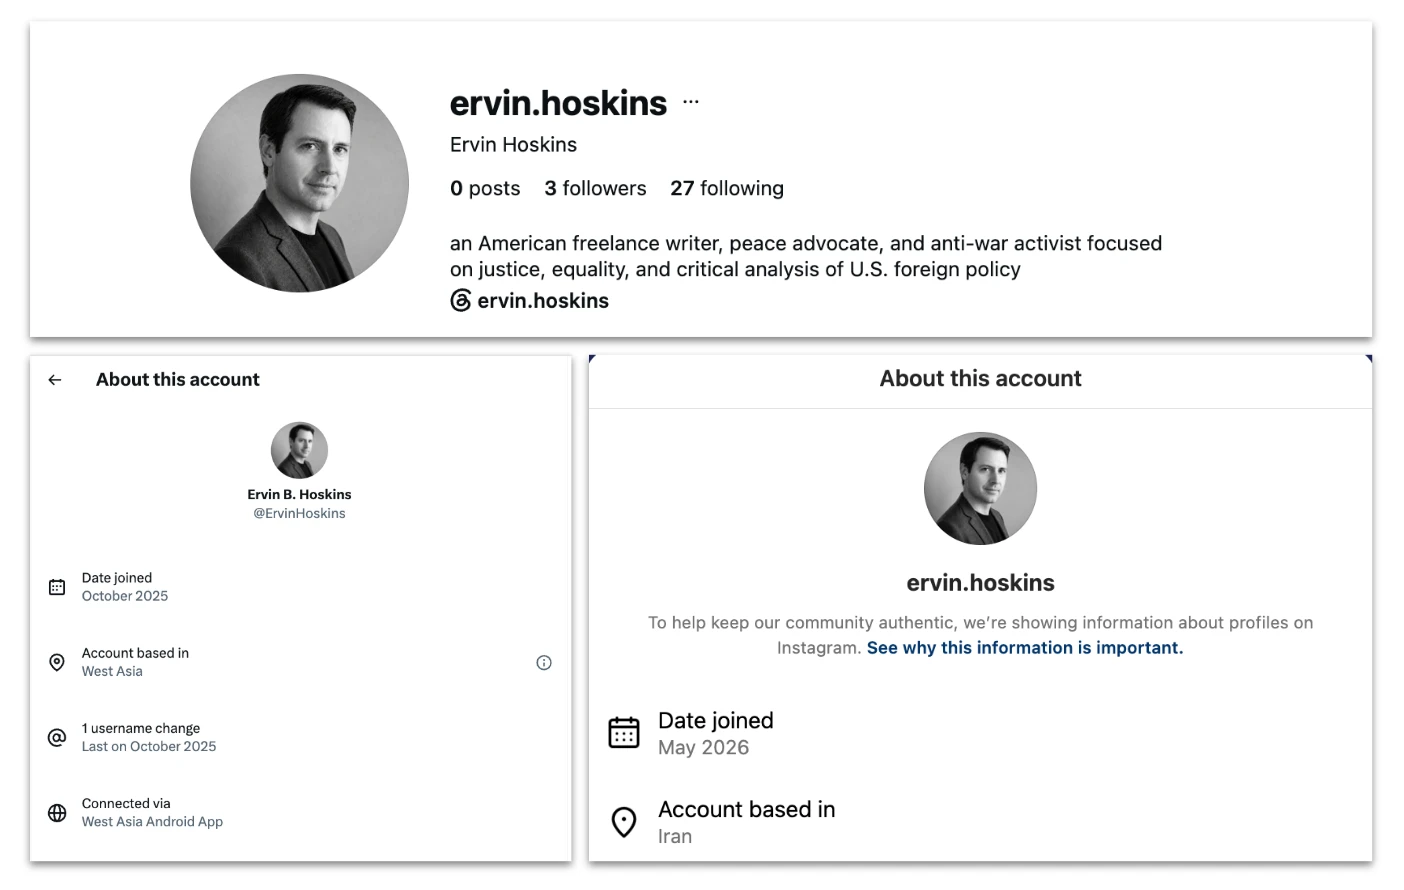
بالا، زندگینامه اینستاگرامی شخصیت اروین هاسکینز. پایین چپ، اطلاعات شفافیت حساب ایکس که استفاده از اپلیکیشن اندروید غرب آسیا را نشان میدهد. پایین راست، اطلاعات شفافیت حساب اینستاگرام که موقعیت مکانی ایران را نشان میدهد. متا این حساب اینستاگرام را در اوت مسدود کرد.
با روشهای بررسی منابع عمومی، نزدیک به ۱۰۰ مقاله شناسایی کردیم که با یکی از نامهای نویسندگان این عملیات در بیش از دوازده نشریه مختلف منتشر شده بودند. این نشریات عموماً بر امور بینالملل، ژئوپلیتیک و رویدادهای خاورمیانه تمرکز داشتند؛ گاهی با دیدگاهی ضدجنگ یا ترقیخواهانه. قدیمیترین مقالهای که شناسایی کردیم در ژوئیه ۲۰۲۵ و جدیدترین آن در اکتبر ۲۰۲۶ منتشر شده بود. پس از آغاز درگیری آمریکا و ایران، تعداد مقالهها بهشدت افزایش یافت.
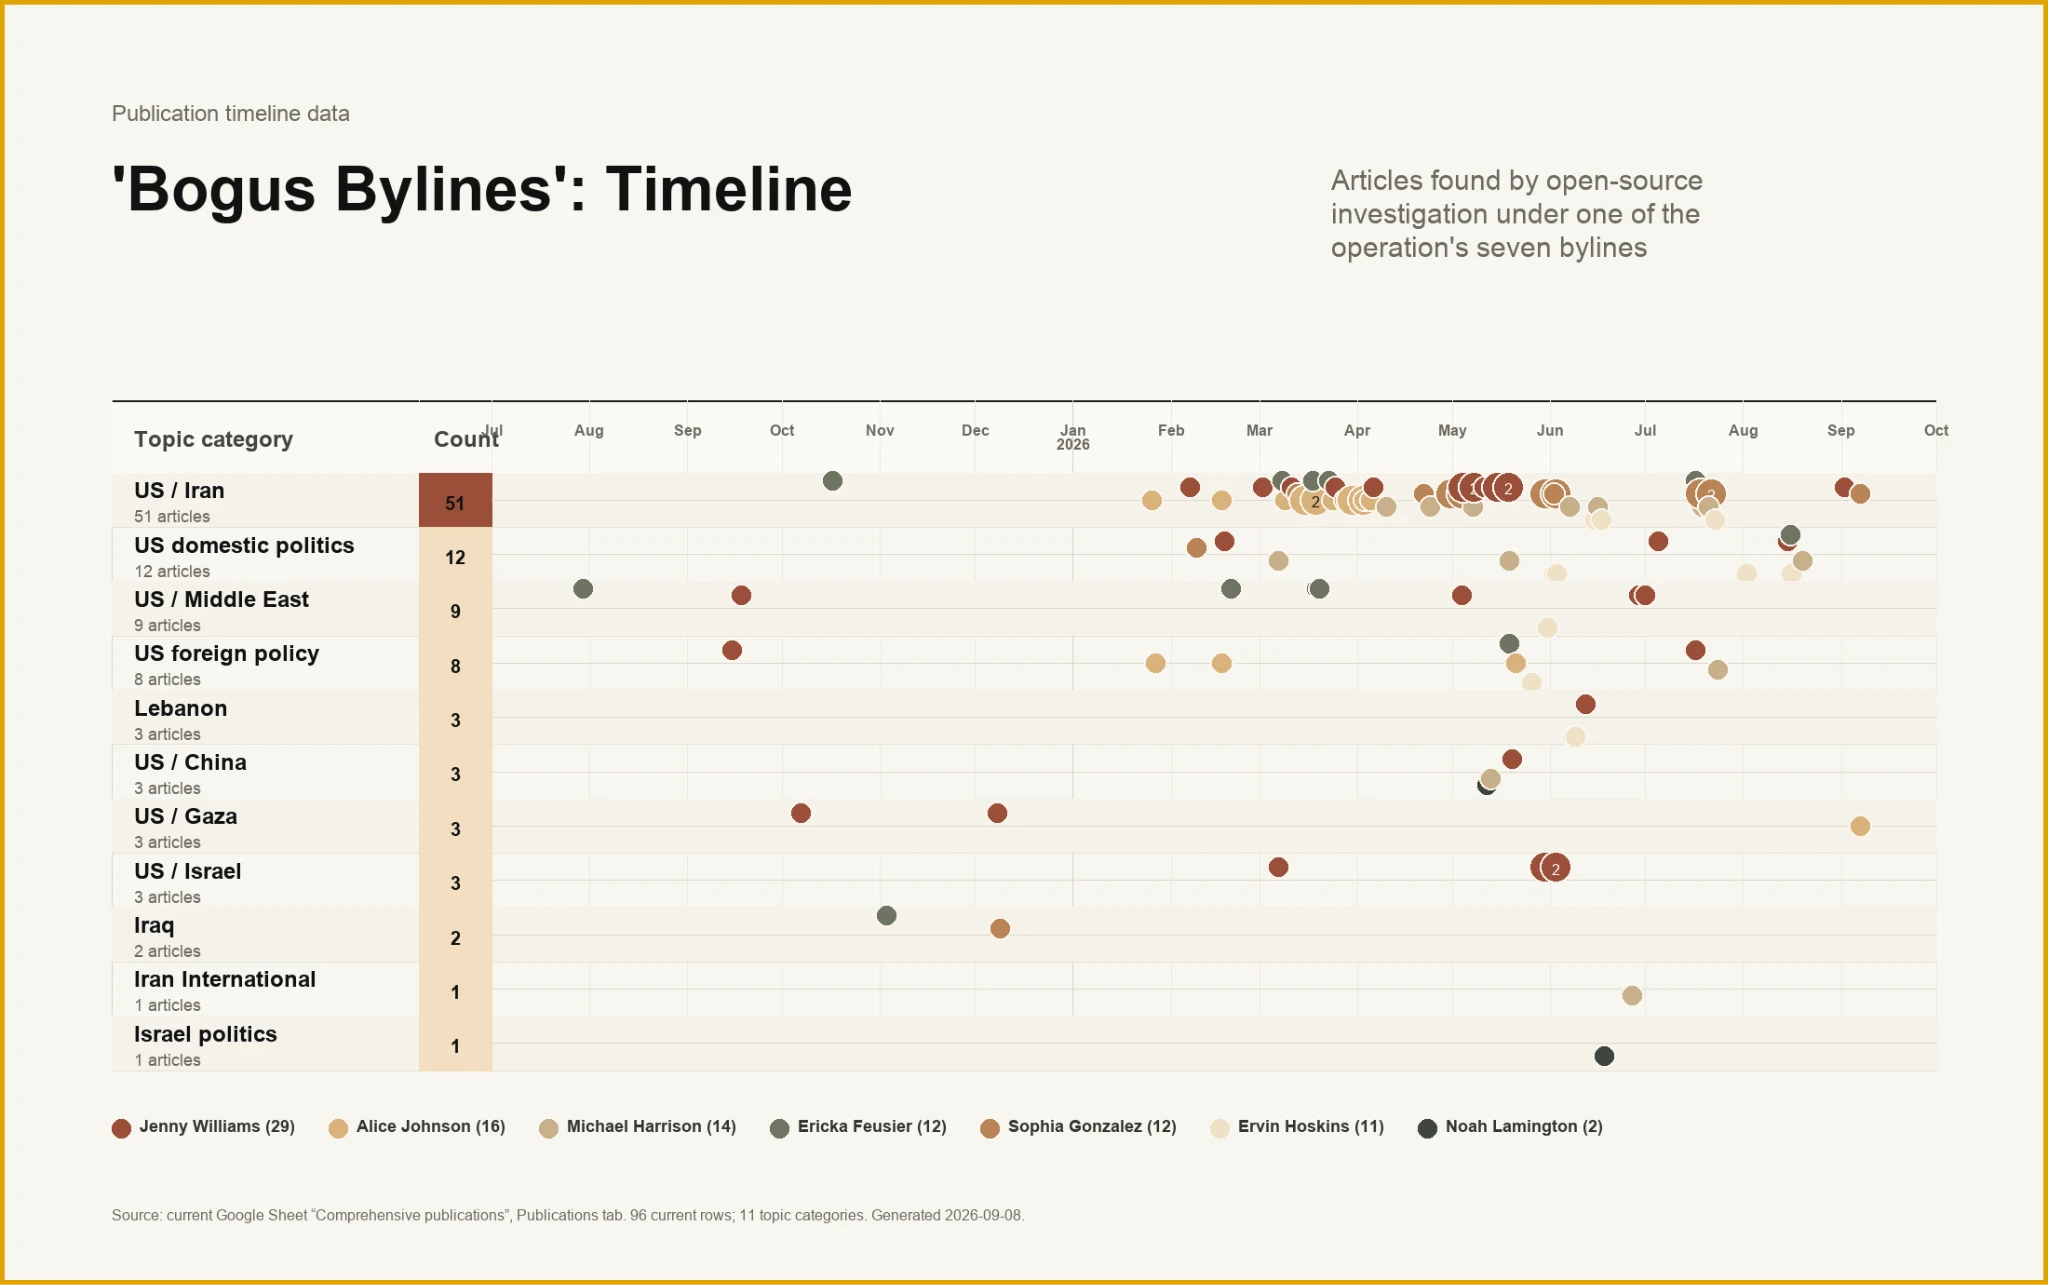
خط زمانی مقالهها بر اساس نویسنده و موضوع، از ژوئیه ۲۰۲۵ تا سپتامبر ۲۰۲۶. به تراکم مقالههای مربوط به روابط آمریکا و ایران از مارس ۲۰۲۶ به بعد توجه کنید.
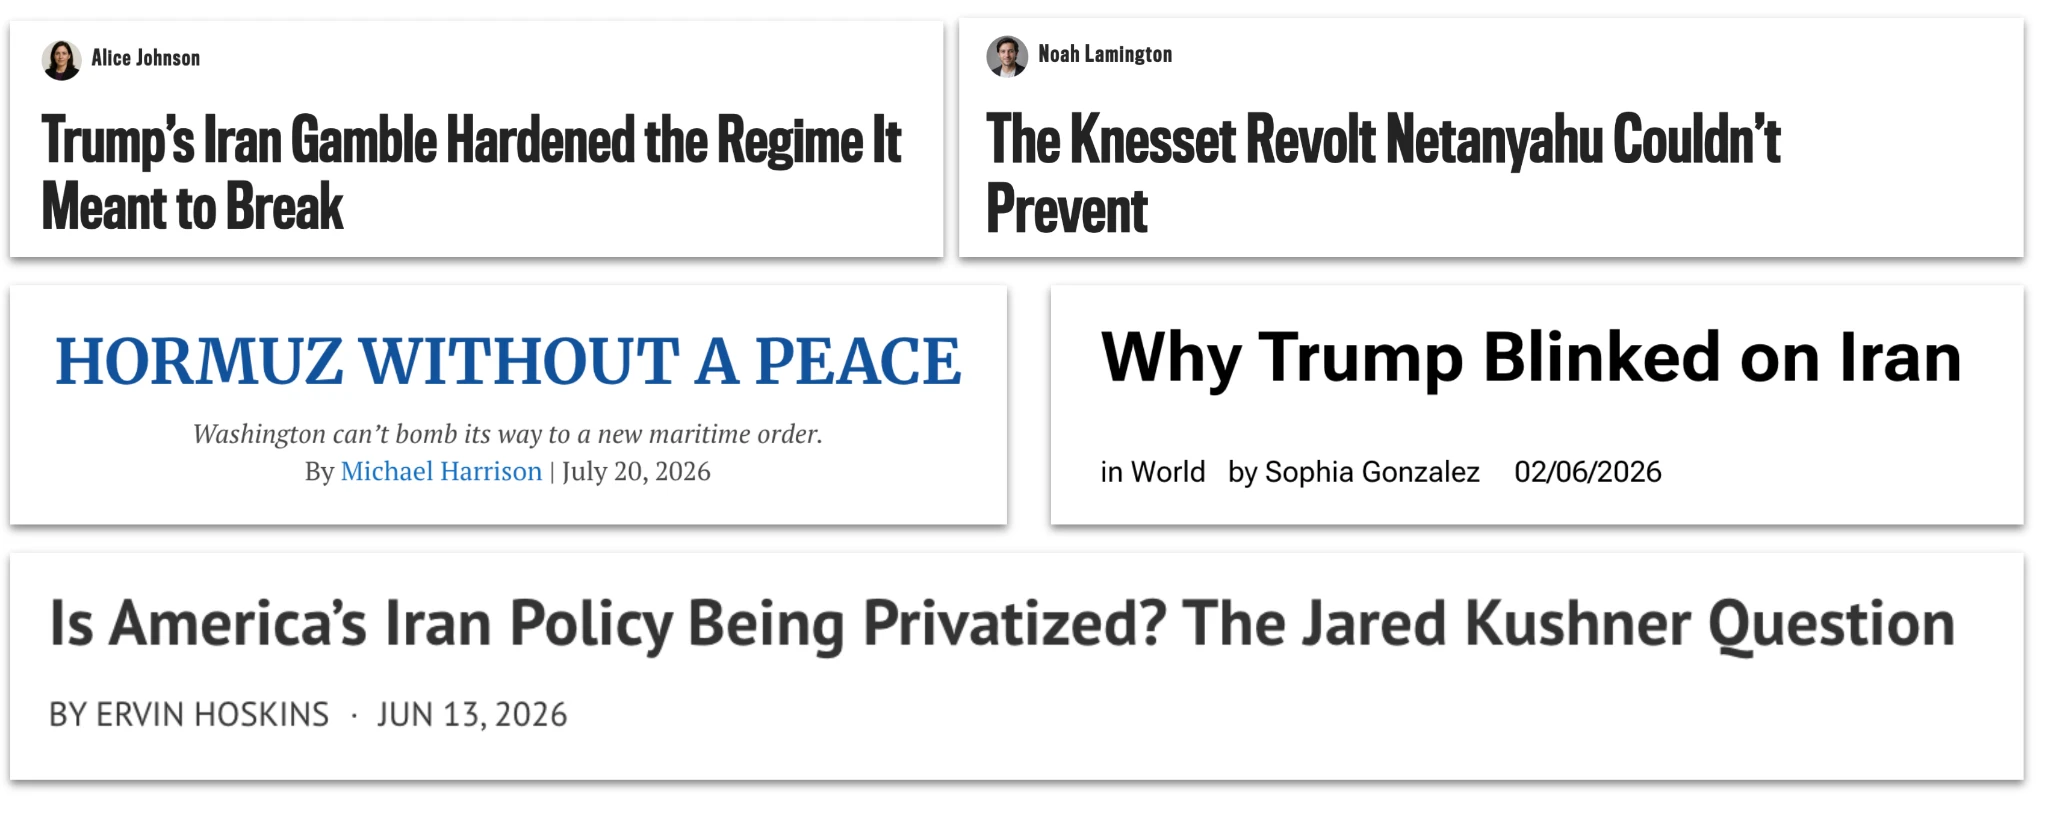
نمونه تیترهای مقالههایی که از فوریه تا ژوئیه ۲۰۲۶ با نام نویسندگان مرتبط با این عملیات در رسانههای آنلاین مختلف منتشر شدند.
دستکم برخی از مقالهها سپس در حسابهای شبکههای اجتماعی رسانههای مربوط تبلیغ شدند و به گردانندگان ایرانی امکان دسترسی به مخاطبانی را دادند که در غیر این صورت به آنها دسترسی نداشتند.
در کنار مقالهها، عوامل تهدید از ChatGPT میخواستند مجموعههایی از نظرها درباره موضوعات ژئوپلیتیکی یا سیاسی به انگلیسی یا فارسی تولید کند. روش معمول آنها این بود که متن یا نماگرفتی از یک پست شبکه اجتماعی را وارد کنند و از مدل بخواهند مجموعهای از پاسخهای همسو با جهتگیری کلیشان بنویسد. سپس این پاسخها را، اغلب با فاصله چند دقیقه از یکدیگر، در اینترنت منتشر میکردند. گزارشهای داخلی گردانندگان هم به انتشار دستی و هم خودکار اشاره داشت؛ ما شواهدی نداریم که نشان دهد این خودکارسازی با کمک مدلهای ما انجام شده است.
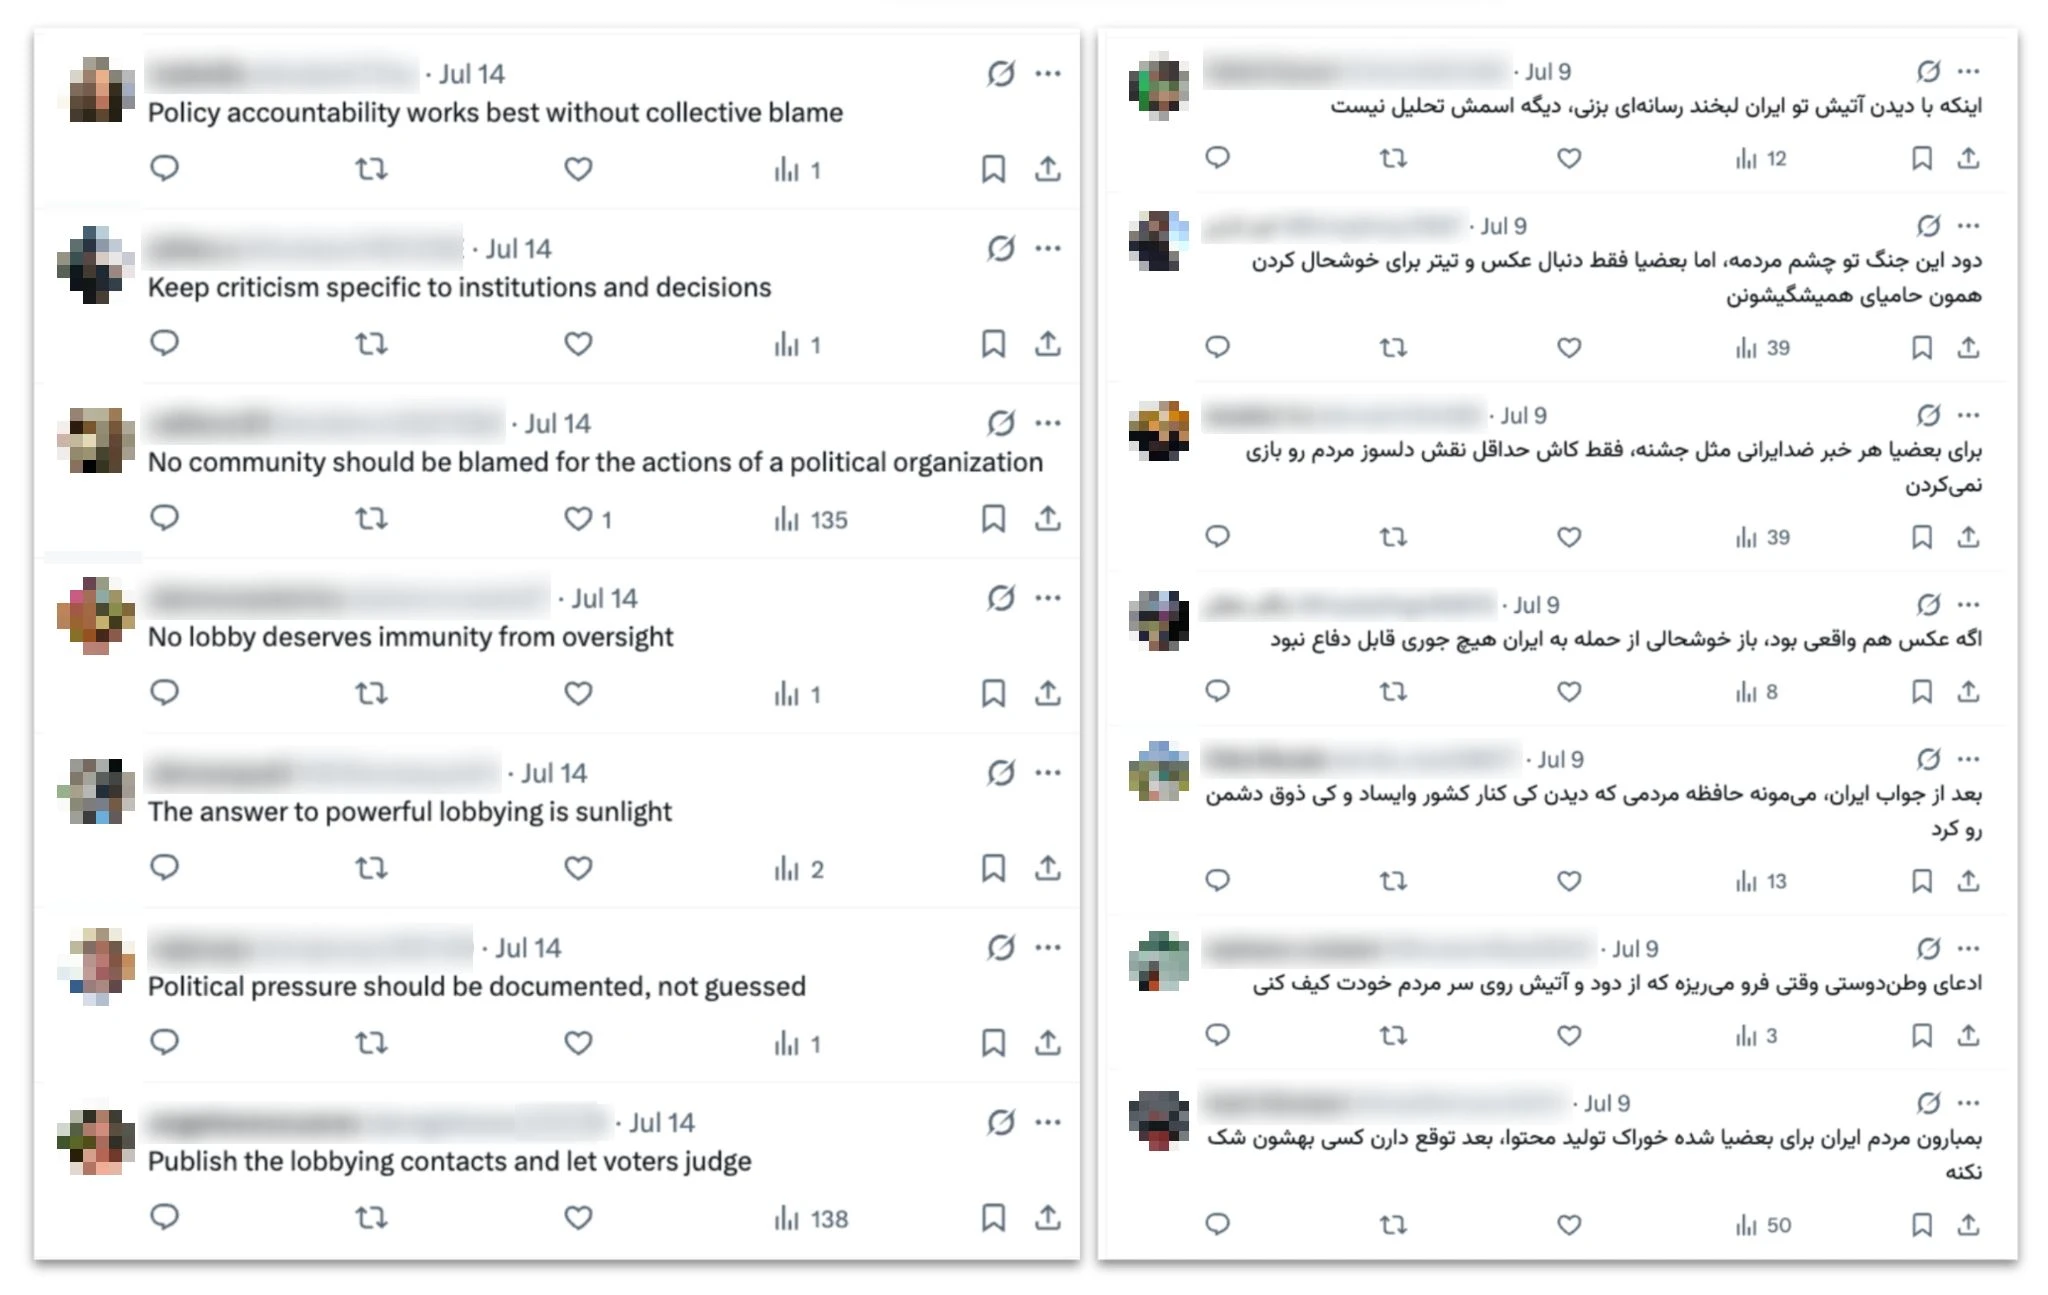
توییتهای انگلیسی در چپ و فارسی در راست که این عملیات تولید کرده و در ژوئیه منتشر شدهاند. نظرهای انگلیسی در پاسخ به توییتی انگلیسی بودند که هشدار میداد آمریکا در حال آماده شدن برای «حملهای گسترده» به ایران است. همه این نظرها در تصویر، در بازهای ۱۰ دقیقهای منتشر شدند. نظرهای فارسی در پاسخ به توییتی فارسی درباره حملات آمریکا به ایران بودند و در بازهای ۱۳ دقیقهای منتشر شدند.
بخشی از این تولید دستهای نظر، شامل پاسخ دادن به پستهای شبکههای اجتماعی درباره مقالههای خبری خودِ عملیات بود. در این موارد، گردانندگان نماگرفت پستهای تبلیغکننده مقالههایشان را وارد میکردند و سپس نظرهایی در تحسین یا تأیید آنها تولید میکردند؛ احتمالاً برای محبوبتر جلوه دادن مقالهها.
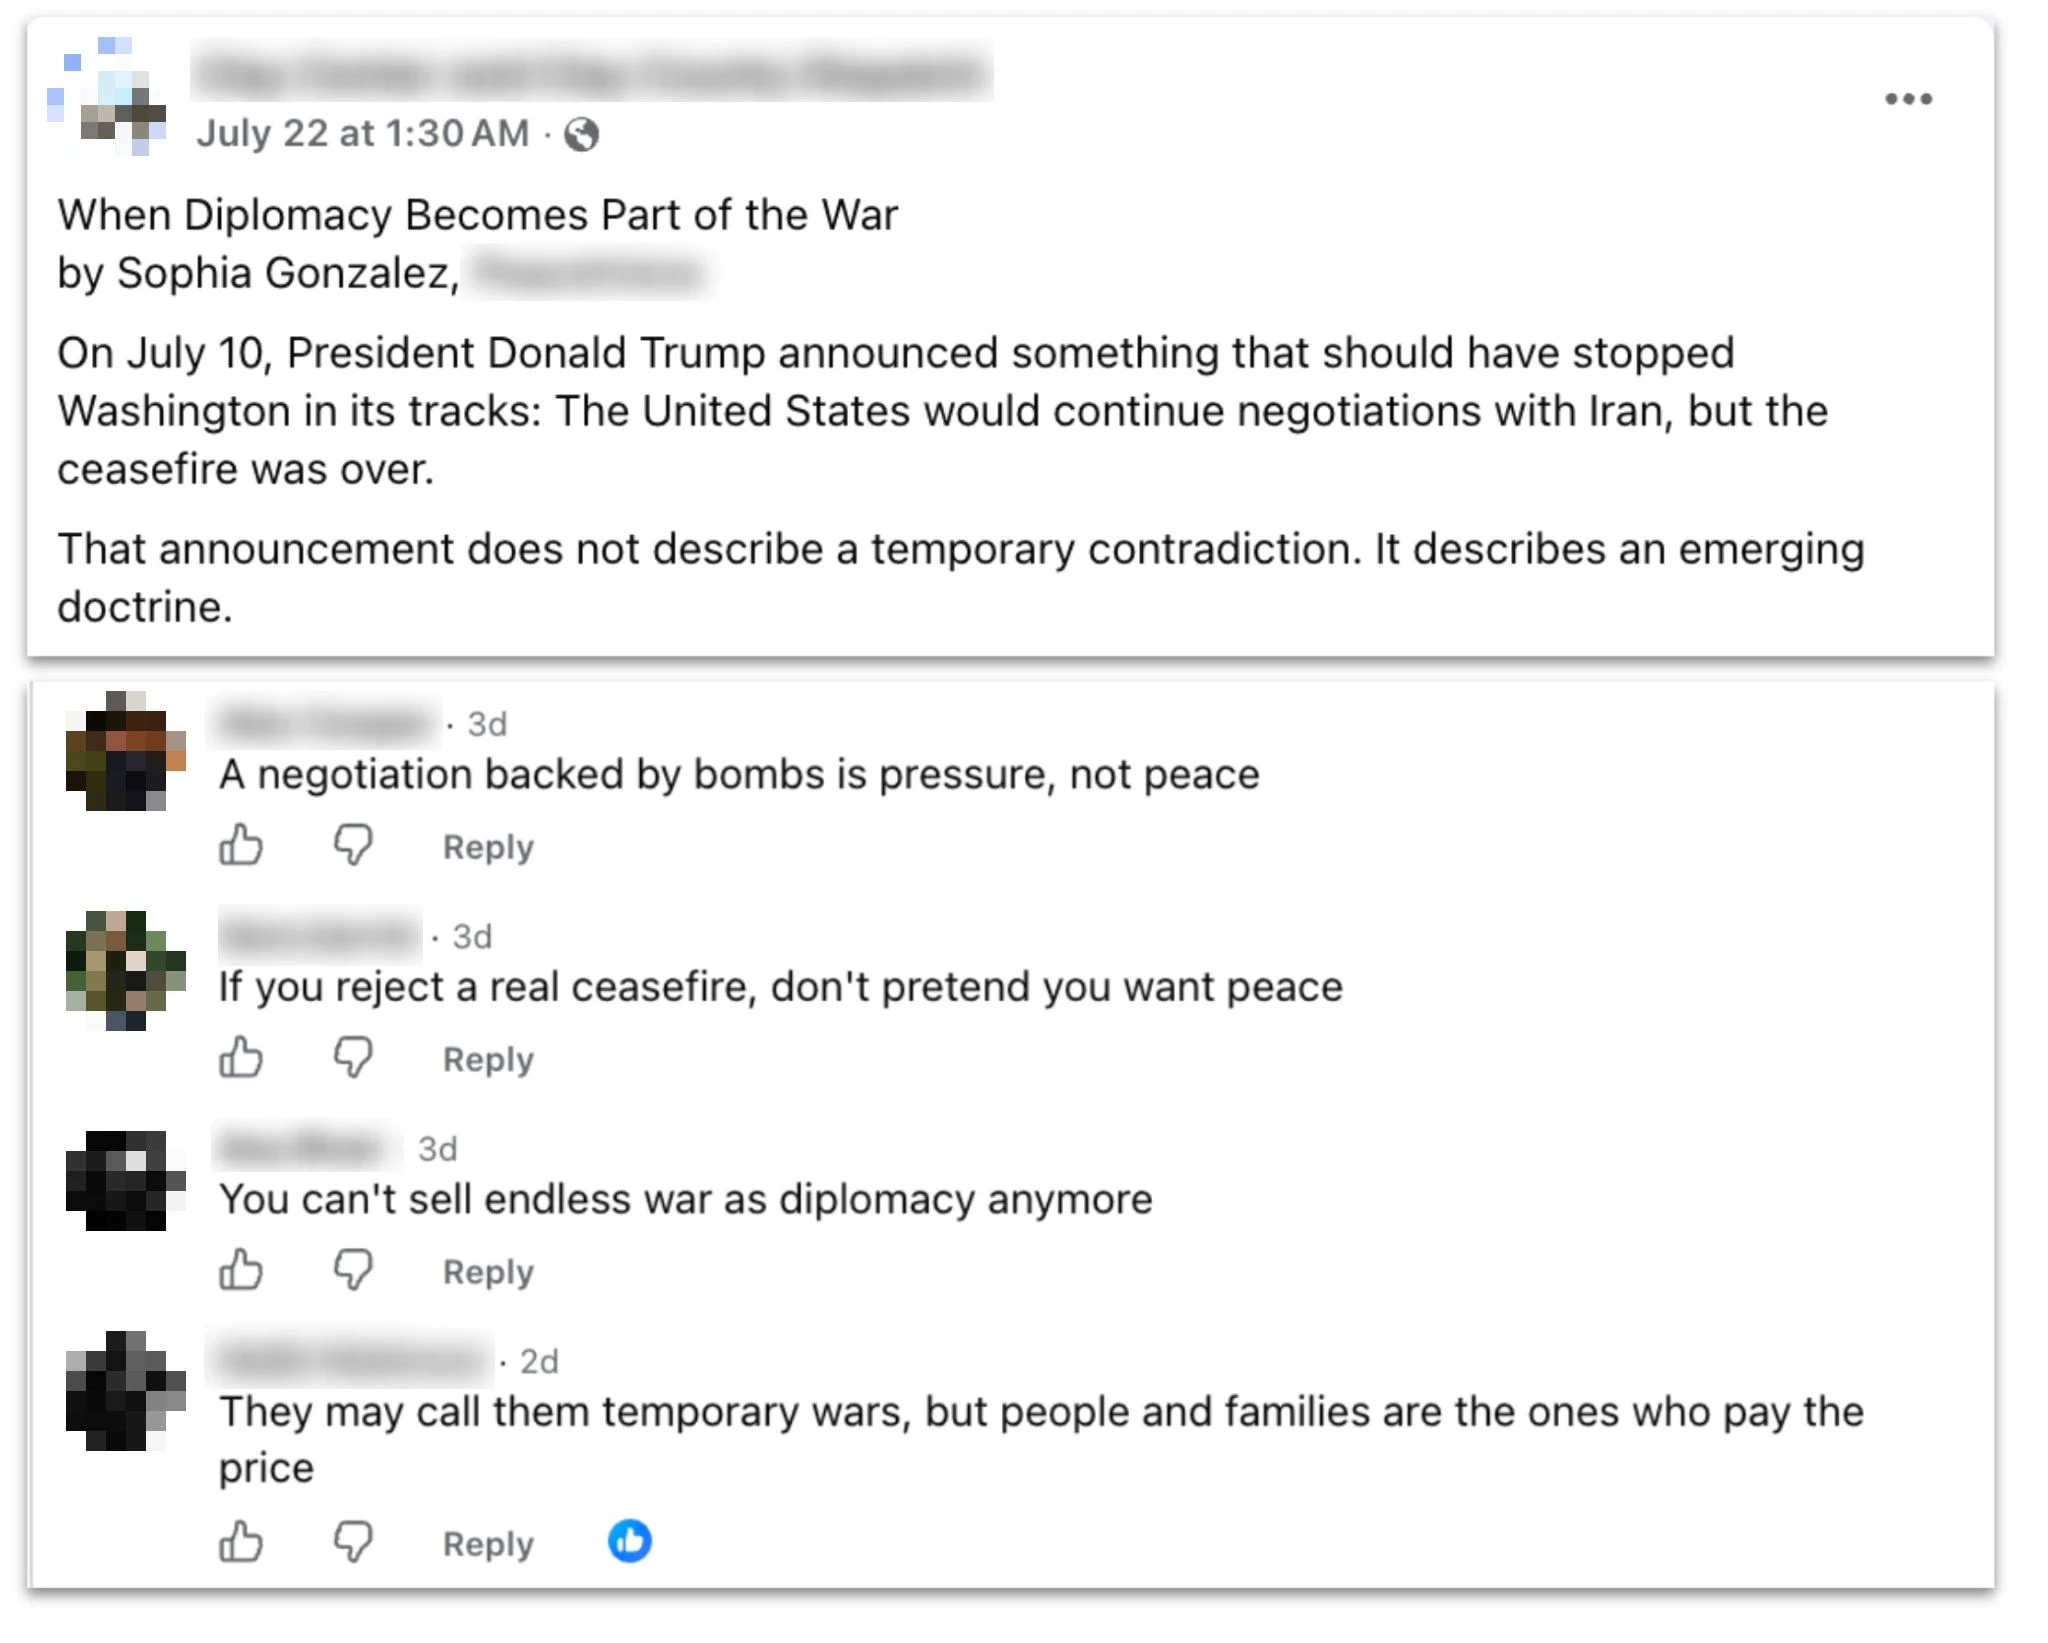
پست یک صفحه خبری محلی آمریکا در فیسبوک که مقالهای تولیدشده توسط این عملیات را به اشتراک گذاشته است، همراه با نظرهایی زیر پست که همان عملیات تولید کرده است.
بیشتر مجموعهنظرها بهطور کلیتر بر درگیری میان ایران، آمریکا و اسرائیل متمرکز بودند. کاربران نظرهایی درباره موضوعاتی مانند حملات موشکی، آتشبسها و مانورهای دیپلماتیک میخواستند و مشخص میکردند که خروجیها آمریکا را متجاوز، اسرائیل را متحدی غیرقابلاعتماد برای آمریکا و ایران را قربانیای مقاوم و تسلیمناپذیر نشان دهند. گردانندگان بهویژه پاسخهای بسیار زیادی برای پستهای شبکه ماهوارهای ایران اینترنشنال، مستقر در بریتانیا و منتقد حکومت ایران، تولید کردند؛ بیش از دو دوجین مجموعه پاسخ خصمانه به زبان فارسی. بخش کوچکی از این مجموعهها، پاسخهایی به پستهای شبکههای اجتماعی درباره مسائل سیاسی آمریکا بود که معمولاً آنها هم در چارچوب گستردهتر همین درگیری قرار میگرفتند.
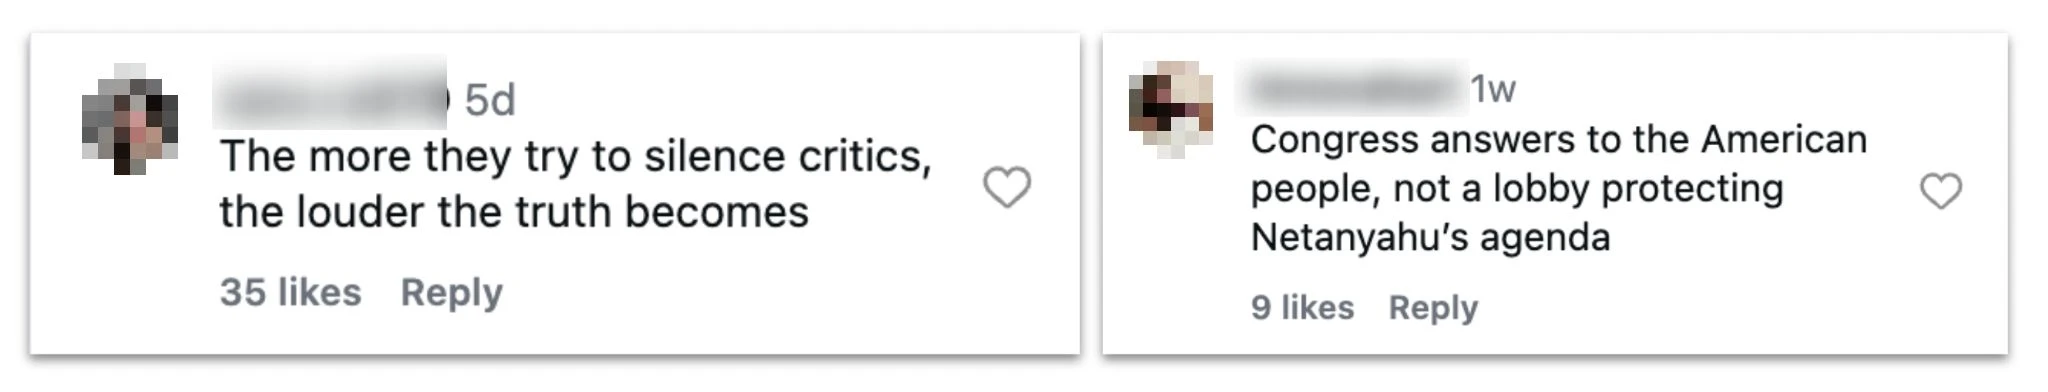
نظرهای اینستاگرامی تولیدشده توسط این عملیات در پاسخ به پستهایی درباره سیاست آمریکا.
انتشار آنلاین شمار کمی از این پاسخها را شناسایی کردیم؛ بسیاری دیگر در جستوجوهای منابع عمومی پیدا نشدند، شاید چون منتشر نشده بودند یا حسابهای منتشرکنندهشان قبلاً حذف شده بودند. (برای نمونه، سه شخصیت روزنامهنگار، اریکا فوزیه، آلیس جانسون و جنی ویلیامز، شناسه حساب ایکس را در زندگینامههای منتشرشده خود آورده بودند: تا اوت ۲۰۲۶ همه این حسابها تعلیق شده بودند.) برخی حسابهایی که واقعاً نظرها را در اینترنت منتشر میکردند، نامهای ظاهراً غربی داشتند، اما موقعیت حسابشان ایران بود.
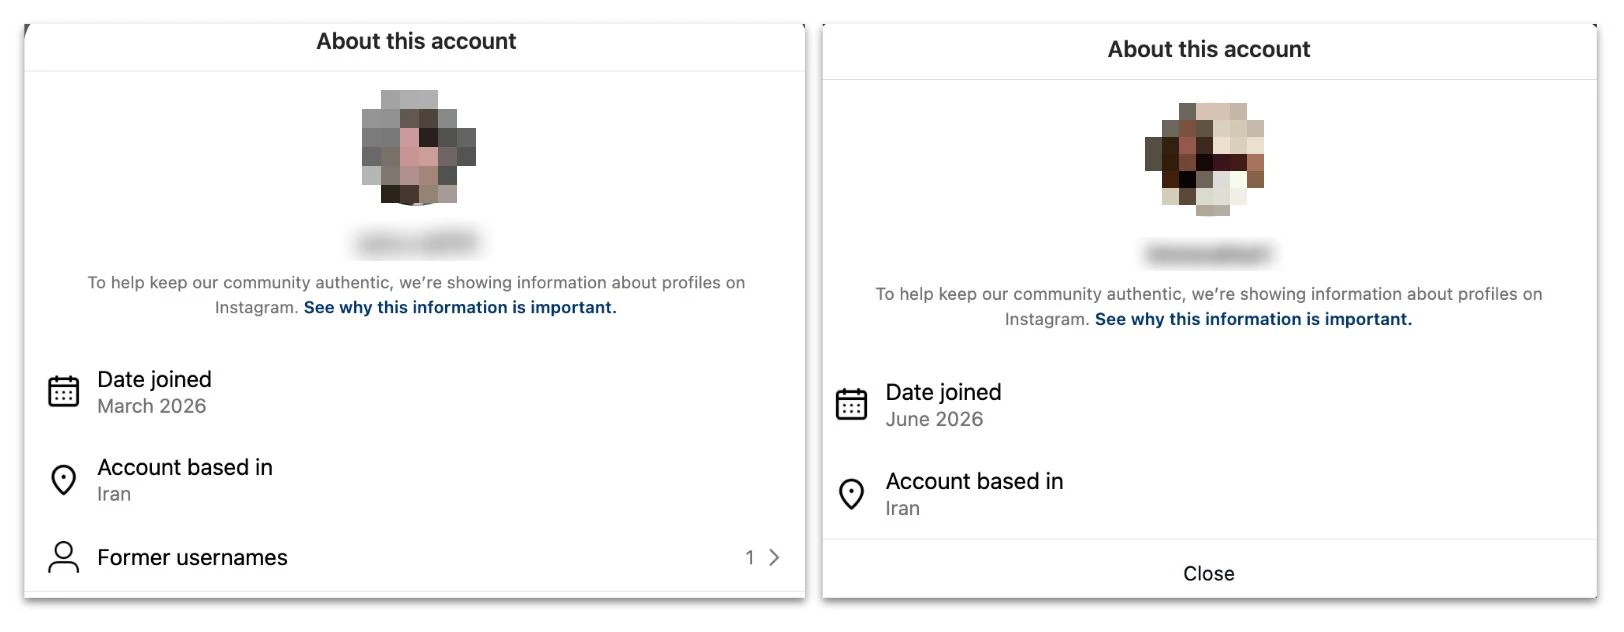
اطلاعات شفافیت حسابهای اینستاگرامی که نظرهای نمایشدادهشده در بالا را منتشر کردند، نشان میدهد این حسابها در ایران مستقر بودند.
در مواردی که این پاسخها را در اینترنت یافتیم، معمولاً سهم کوچکی از کل نظرهای پست مربوط را تشکیل میدادند؛ نشانهای از اینکه صدای گردانندگان در میان پاسخهای واقعی غالب نبود. همچنین به نظر نمیرسید تعامل قابلتوجهی جذب کرده باشند؛ در واقع، بسیاری از پسندهای پاسخهای عملیات از حسابهایی بود که خودشان با آن مرتبط بودند. اطلاعات این پرونده را با شرکایمان در صنعت در میان گذاشتهایم؛ آنها در بهترین موقعیت برای ارائه ارزیابی جامع از میزان تعامل قرار دارند.
تلاش برای محبوبتر جلوه دادن فعالیتها فقط به پستهای عمومی محدود نبود. گردانندگان در کنار تولید محتوا، گاهی از ChatGPT میخواستند متنهایی را بهبود دهد که ظاهراً گزارشهای داخلی درباره کارزار شبکههای اجتماعیشان بودند. معمولاً مجموعهای از آمار را به مدل میدادند و از آن میخواستند آنها را به ارائههایی حرفهای و خوشساخت تبدیل کند.
این نخستین عملیاتی نیست که مختل کردهایم و از هوش مصنوعی برای نوشتن ارزیابی عملکرد(در یک پنجره جدید باز میشود) خود(در یک پنجره جدید باز میشود) استفاده میکرد. چشمگیرترین نکته در تلاش گردانندگان ایرانی برای ارزیابی کار خودشان، روشی بود که به کار میبردند. معیار اصلی «تأثیر» برای آنها تعداد بازدید پستهایی بود که به آنها پاسخ میدادند (نه تعداد بازدید خودِ پاسخها)؛ این تعداد را پیش از انتشار پاسخها و مدتی نامشخص پس از آن میشمردند. این محاسبه، بازدیدهایی را که ممکن بود حاصل عوامل دیگری مانند محبوبیت پست اصلی یا نظرهای دیگر باشند، در نظر نمیگرفت. در نتیجه، آمار تأثیر عملیات را بهشدت بزرگنمایی میکرد؛ این نشان میدهد گردانندگان یا روش مؤثرتری برای محاسبه نمیشناختند یا نمیخواستند از آن استفاده کنند.
در واقع، بر پایه شواهد بهدستآمده از بررسی منابع عمومی، به نظر میرسد میزان تأثیر احتمالی دو محور اصلی این عملیات بسیار متفاوت بوده است.
پاسخهای شبکههای اجتماعی که توانستیم شناسایی کنیم، عموماً تعداد کمی پسند، بازدید و نظر داشتند؛ در حد اعداد یکرقمی یا دورقمی. همانطور که گفته شد، این پاسخها معمولاً سهم کوچکی از کل نظرهای پست مربوط را تشکیل میدادند. بر اساس مقیاس گسترش نفوذ(در یک پنجره جدید باز میشود) که عملیات نفوذ را از ۱ (پایینترین) تا ۶ (بالاترین) رتبهبندی میکند، این بخش از عملیات را در رده ۲ ارزیابی میکنیم: نظرهایی در چند پلتفرم، اما با نشانههای اندکی از گسترش فراتر از شبکه خود یا توان غالب شدن بر پاسخها.
در مقابل، شخصیتهای روزنامهنگار موفق شدند مقالههایشان را در رسانههای مختلف منتشر کنند که برخی دنبالکنندگان زیادی داشتند. برای نمونه، یکی از رسانههای آنلاین منتشرکننده مقالههای این عملیات، تا اوت ۲۰۲۶ نزدیک به ۲ میلیون دنبالکننده در فیسبوک، نزدیک به ۳۵۵ هزار در ایکس و بیش از ۵۴۴ هزار در اینستاگرام داشت. این بخش از عملیات را به دلیل راهیابی مداوم به چندین رسانه، در رده ۴ ارزیابی میکنیم.


