KI-gestützte Operationen mit Tarnidentitäten unterbinden
In den vergangenen zweieinhalb Jahren haben wir berichtet, mit welch vielfältigen Methoden böswillige Gruppen unsere Modelle einzusetzen versucht haben: für Cyberangriffe, verdeckte Einflussoperationen (IO), Betrug und andere Verstöße gegen unsere Nutzungsrichtlinien. Mit diesen Berichten informieren wir Aufsichtsbehörden, andere Unternehmen unserer Branche und die breite Öffentlichkeit darüber, welche Versuche böswilliger Gruppen zur Nutzung von KI wir beobachten. Zugleich zeigen wir die Schwachstellen auf, die diese Gruppen ausnutzen wollen.
Kürzlich haben wir zwei Einflussoperationen gesperrt, eine aus Russland und eine aus dem Iran. Sie nutzten unsere Modelle zusammen mit herkömmlicheren Methoden und Technologien, um ausgefeilte Tarnidentitäten und Tarnorganisationen zu unterstützen. Über diese schleusten sie geopolitische und konfliktbezogene Botschaften in ihre Zielgruppen ein und verschleierten dabei deren Ursprung. Die iranische Operation nutzte sieben angeblich journalistisch tätige Tarnidentitäten, um kleinen und mittelgroßen Onlinemedien weltweit ausführliche Artikel anzubieten. Die russische Operation scheint ahnungslose Menschen in Lateinamerika für den Betrieb einer „Denkfabrik“ vor Ort eingespannt zu haben.
Beide Operationen waren vielschichtig und erprobten verschiedene Taktiken, um ihre Ziele zu erreichen. Neben ausführlichen Artikeln erstellte die iranische Operation größere Mengen an Social-Media-Kommentaren, meist zu Themen rund um den Krieg zwischen den USA und dem Iran. Die russische Operation kontrollierte nicht nur die „Denkfabrik“, sondern erstellte auch gefälschte, angeblich „durchgesickerte“ Dokumente und Audioskripte. Einige davon fanden wir online verbreitet wieder. Beide Operationen nutzten KI zudem intensiv für interne Berichte; bei der russischen Operation war dies sogar der häufigste Einsatzzweck. In beiden Fällen verwendeten die Verantwortlichen fragwürdige oder offen irreführende Methoden, um ihre Wirksamkeit übertrieben darzustellen.
Am auffälligsten ist, wie stark diese Operationen komplexen Einflussoperationen aus der Zeit vor KI ähnelten. KI diente dazu, einige Arbeitsabläufe zu vereinfachen. Die journalistischen Tarnidentitäten der iranischen Operation ähnelten der erfundenen Journalistin „Alice(wird in einem neuen Fenster geöffnet) Donovan(wird in einem neuen Fenster geöffnet)“. Hinter ihr stand der russische Militärgeheimdienst; ihre Artikel erschienen 2016–2017 in verschiedenen westlichen Medien. 2020 betrieben Personen mit Verbindungen zu früheren Aktivitäten der russischen Internet Research Agency ein vorgebliches „Nachrichtenmedium“ namens „PeaceData(wird in einem neuen Fenster geöffnet)“. Es spannte ahnungslose journalistisch tätige Menschen weltweit dafür ein, Beiträge zu verfassen.
Auch die potenzielle Reichweite dieser Operationen war ungewöhnlich. Anhand der Breakout Scale(wird in einem neuen Fenster geöffnet), die Einflussoperationen auf einer Skala von 1 (niedrigste Stufe) bis 6 (höchste Stufe) bewertet, würden wir die Operation aus Russland in Kategorie 5 einordnen. Dies ist die erste Operation der Kategorie 5, die wir seit Beginn unserer Berichterstattung unterbunden haben. Die Operation aus dem Iran erreichte Kategorie 4. Beiden gelang es, ihre Inhalte, die nicht alle mit unseren Modellen erstellt wurden, in etablierten Medien zu platzieren, statt sie lediglich in sozialen Medien zu veröffentlichen. Das entspricht einem Muster, das wir bei den 30 verdeckten Einflussoperationen beobachtet haben, die wir in den vergangenen zweieinhalb Jahren aufgedeckt haben: Operationen, die ihre Inhalte in echten Medien platzieren wollen, statt auf die Verbreitung durch gefälschte Social-Media-Konten zu setzen, haben tendenziell die größte potenzielle Reichweite und Wirkung.

Matrix der 30 Einflussoperationen, die wir seit Anfang 2024 aufgedeckt haben, bewertet nach ihrem primären Verbreitungsweg (soziale Medien, von der Operation betriebene Website, externe Publikationen) und ihrer Einstufung auf der Breakout Scale. Operationen mit mehreren Verbreitungswegen, etwa einer Website und deren Bewerbung in sozialen Medien, sind nach der Methode eingeordnet, die den Kern der Operation zu bilden schien.
KI kann solchen Operationen mit Tarnidentitäten helfen, in größerem Umfang und effizienter zu arbeiten sowie sprachlich und redaktionell überzeugendere Inhalte zu erstellen. Die Verantwortlichen können diese Vorteile nutzen, um ahnungslose Personen wie Beschäftigte oder Redaktionsmitglieder auszunutzen. So bringen sie ihre Inhalte vor ein Publikum, das weder weiß, wer dahintersteht, noch welche Absichten verfolgt werden. Diese Operationen zeigen auch, wie komplex und ausgefeilt böswillige Gruppen falsche Identitäten und Organisationen einsetzen, um ihre Ziele zu erreichen. Für eine wirksame Abwehr in Organisationen wird es entscheidend sein, die dabei ausgenutzten Schwachstellen zu verstehen und zu erkennen, wie diese den Zugang zu einem Publikum und zu Reichweite ermöglichen.
Da diese Operationen ihre wahren Identitäten verbergen müssen, sind sie zugleich besonders anfällig für eine verantwortungsvolle Aufdeckung. Sowohl „Alice Donovan“ als auch „PeaceData“ stellten nach ihrer Enttarnung die Aktivitäten ein. Deshalb wollen wir mit unseren Berichten über diese Operationen weitere Recherchen und Gegenmaßnahmen erleichtern und ihre Fortführung erschweren.
Verantwortliche aus Russland, die Einflusskampagnen in ganz Lateinamerika durchführen.
Wir haben eine Gruppe zusammengehöriger ChatGPT‑Konten aus Russland gesperrt. Über diese Konten wurde ChatGPT für verschiedene Aufgaben im Zusammenhang mit verdeckten Einflussoperationen gegen Länder in ganz Lateinamerika genutzt. Ein Großteil dieser Aktivitäten schien darauf abzuzielen, den Ruf der Ukraine in der Region zu schädigen. Andere Aktivitäten sollten offenbar die politischen Entwicklungen vor Ort beeinflussen, insbesondere in Argentinien und Bolivien. Die meisten Verantwortlichen schrieben ihre Prompts auf Russisch. Eine Person nutzte Spanisch, schien sich aber dennoch in Russland zu befinden. Wir haben Informationen zu diesem Fall an die zuständigen Behörden weitergegeben.
Die Verantwortlichen nutzten ChatGPT für drei Hauptaufgaben: interne Berichte über ihre Aktivitäten und über Aktivitäten anderer, die sie sich plausibel zuschreiben konnten; Inhalte für ihre Operationen; und Berichte über die Leistung einer selbst ernannten „Forschungsplattform“ in Lateinamerika namens Social Research Center (SRC). Offenbar kontrollierten sie das SRC über eine Tarnidentität namens „Mia Clark“. In Anlehnung daran nennen wir diese Operation „Dark Clark“. Da wir keinen Zugriff auf unsere Modelle aus Russland zulassen, nutzten sie VPNs, um sich mit unseren Diensten zu verbinden.
In ihren internen Berichten behaupteten die Verantwortlichen, in ganz Lateinamerika Falschmeldungen verbreitet zu haben, um der Ukraine oder lokalen politischen Führungspersonen zu schaden. Einige dieser Fälschungen wurden von Forschenden(wird in einem neuen Fenster geöffnet), die öffentlich zugängliche Quellen auswerten(wird in einem neuen Fenster geöffnet), einer russischen Organisation namens „Politology“ oder „La Compania“ zugeschrieben. Berichten zufolge ist sie eine Nachfolgeorganisation der Wagner Group und anderer vom russischen Oligarchen Yevgeniy Prigozhin gegründeter Organisationen. Die Verantwortlichen baten unsere Modelle zudem, öffentliche Berichte über Politology und Wagner zu übersetzen oder zu erklären, und zwar deutlich häufiger als zu anderen Netzwerken aus Russland.
Diese Operation war in zweierlei Hinsicht ungewöhnlich. Erstens scheint es ihr gelungen zu sein, Menschen in Lateinamerika für die Arbeit beim SRC einzuspannen. Die Berichte der russischen Verantwortlichen über das SRC bezogen sich auf Entscheidungen zu Gehaltsstufen, Einstellungen und Entlassungen. Das deutet darauf hin, dass sie die Organisation kontrollierten, statt mit ihr zusammenzuarbeiten. Die vorliegenden Belege deuten darauf hin, dass die Beschäftigten des SRC in Lateinamerika nicht wussten, dass sie für eine russische Gruppe arbeiteten. Anders als eine weitere mit Russland verbundene „Denkfabrik“, die wir kürzlich aufgedeckt haben, scheint das SRC durch sein eingespanntes Personal überwiegend eigene Inhalte erstellt zu haben. Dies ist der komplexeste Versuch, eine Tarnidentität zu betreiben, den wir in den vergangenen zweieinhalb Jahren unterbunden haben.
Zweitens legen einige öffentlich zugängliche Belege nahe, dass sich die Fälschungen von Dark Clark weit genug verbreiteten, um Faktenchecks(wird in einem neuen Fenster geöffnet) und offizielle Dementis(wird in einem neuen Fenster geöffnet) auszulösen. Das deutet auf eine größere öffentliche Verbreitung hin als bei allen Einflussoperationen, die wir in den vergangenen zwei Jahren unterbunden haben. Eine Fälschung, die die Operation nach eigenen Angaben in Peru platziert hatte, trug sogar zu öffentlich ausgetragenen Spannungen zwischen der Ukraine und Polen bei.
Die Verantwortlichen nutzten ChatGPT vor allem, um interne Berichte für eine unbekannte vorgesetzte Person zu verfassen und zu aktualisieren. Diese regelmäßigen Berichte beschrieben Bemühungen, verdeckte Einflusskampagnen in ganz Lateinamerika durchzuführen. Sie umfassten drei Hauptbereiche: die Ukraine zu diskreditieren und die Rekrutierung für die ukrainischen Streitkräfte zu untergraben; in die Innenpolitik bestimmter Länder, insbesondere Boliviens und Argentiniens, einzugreifen; und das SRC zu leiten. In den meisten Fällen beobachteten wir nicht, dass die Verantwortlichen unsere Modelle zur Erstellung von Kampagneninhalten nutzten, sondern nur zur Berichterstattung darüber. Die wenigen Ausnahmen beschreiben wir weiter unten.
Die Berichte enthielten viele taktische Details. Sie zeigten, wie die Operation der Ukraine und einigen Staatsoberhäuptern, insbesondere den Präsidenten Argentiniens, Boliviens und Ecuadors, zu schaden versuchte. Einige beschrieben Versuche, Menschen vor Ort durch Täuschung zu Aktivitäten zu bewegen, die sich für die Ziele der Operation ausnutzen ließen. Andere beschrieben gefälschte, angeblich „durchgesickerte“ Informationen, die die Verantwortlichen nach eigenen Angaben verbreitet hatten.
In zwei Fällen stellen die Belege eine Verbindung zwischen den Verantwortlichen und öffentlichen Berichten über „Politology“ her. Die Verantwortlichen berichteten, 2024 zwei Kampagnen gegen Argentiniens Präsidenten Javier Milei durchgeführt zu haben. Zum einen hätten sie die Falschmeldung verbreitet, Milei habe für seine Hunde juwelenbesetzte Halsbänder von Cartier gekauft. Zum anderen behaupteten sie, Personen vor Ort dafür bezahlt zu haben, Graffiti gegen Milei in Buenos Aires anzubringen. Auf Grundlage durchgesickerter Dokumente wurden beide Aktivitäten „Politology“ und „La Compania“ öffentlich(wird in einem neuen Fenster geöffnet) zugeschrieben(wird in einem neuen Fenster geöffnet).
Viele weitere Fälschungen wurden bisher nicht mit russischen Einflussoperationen in Verbindung gebracht. So behaupteten die Verantwortlichen etwa, im Mai 2026 eine gefälschte E-Mail-Adresse erstellt zu haben, die angeblich zur regionalen Bildungsdirektion in Lima, Peru, gehörte. Darüber wiesen sie Schulen im Bezirk an, am nationalen Tag der kulturellen und sprachlichen Vielfalt (21. Mai) Veranstaltungen zur Ukraine abzuhalten. Die E-Mails enthielten die ausdrückliche Anweisung, unter anderem auf den umstrittenen ukrainischen Nationalisten Stepan Bandera aus dem 20. Jahrhundert einzugehen. Manche Menschen in der Ukraine sehen ihn als Symbolfigur der Unabhängigkeit, während er in Russland und Polen mit Faschismus, Kollaboration im Krieg und Gräueltaten in Verbindung gebracht wird. Den Verantwortlichen zufolge antworteten einige Schulen auf die gefälschte E-Mail-Adresse, bestätigten die Durchführung solcher Veranstaltungen und schickten sogar Fotos.
Die Verantwortlichen behaupteten anschließend, Berichte über diese Veranstaltungen in peruanischen und polnischen Medien platziert zu haben. Zusammen mit dem Vorwurf, die Ukraine „exportiere“ ultranationalistische Ideologien, hätten diese Berichte Empörung ausgelöst. Recherchen in öffentlich zugänglichen Quellen ergaben Berichte, die zu dieser Behauptung passten: in der peruanischen(wird in einem neuen Fenster geöffnet) und(wird in einem neuen Fenster geöffnet) polnischen(wird in einem neuen Fenster geöffnet) Presse(wird in einem neuen Fenster geöffnet) sowie in einer englischsprachigen Publikation in Ungarn(wird in einem neuen Fenster geöffnet) (einige Artikel wurden inzwischen gelöscht). Einige(wird in einem neuen Fenster geöffnet) Artikel(wird in einem neuen Fenster geöffnet) enthielten eine Reaktion eines polnischen Mitglieds des Europäischen Parlaments. Dieses schlug vor, Menschen, die „Polenfeindlichkeit“ zeigten, in Polen zur persona non grata zu erklären. Die russische Fälschung griff somit historische Spannungen zwischen der ukrainischen und der polnischen Bevölkerung auf und verstärkte sie zugleich.
Ähnlich behaupteten die Verantwortlichen im Juni, über eine andere gefälschte E-Mail-Adresse Schulen in Ecuador getäuscht zu haben. Diese hätten daraufhin eine Zeremonie abgehalten, bei der Präsident Daniel Noboa und Erik Prince, dem ehemaligen Leiter des privaten Militärunternehmens Blackwater, die Treue geschworen wurde. Die Verantwortlichen behaupteten, der Vorfall habe in Ecuador Empörung ausgelöst und die Regierung zu einem Dementi gedrängt. Dadurch sei die Fälschung landesweit bekannt geworden. Auch hier ergaben Recherchen in öffentlich zugänglichen Quellen entsprechende(wird in einem neuen Fenster geöffnet) Berichte(wird in einem neuen Fenster geöffnet) in der ecuadorianischen(wird in einem neuen Fenster geöffnet) Presse(wird in einem neuen Fenster geöffnet), die dieser Behauptung stark ähnelten, und sogar eine ausführliche Widerlegung(wird in einem neuen Fenster geöffnet) durch Ecuadors Bildungsministerin.
Die Verantwortlichen nutzten verschiedene Methoden, um ihre Falschmeldungen zu untermauern. Ihren internen Berichten zufolge verbreiteten sie im März zwei verschiedene Fälschungen, die auf Ecuador abzielten. Eine davon nutzte eine gefälschte Audioaufnahme, die dem ukrainischen Konsul in Ecuador zugeschrieben wurde. Darin soll er abfällige Bemerkungen über die ecuadorianische Bevölkerung gemacht haben. Bei unserer Recherche in öffentlich zugänglichen Quellen fanden wir einen TikTok-Beitrag, der genau zu dieser Behauptung passte. Er schien nur wenige Interaktionen ausgelöst zu haben. Die andere betraf einen gefälschten Videoclip, der unter dem Logo eines echten Nachrichtensenders auf X und TikTok verbreitet wurde. Er behauptete, Noboas Regierung rekrutiere junge Männer für den Kampf in der Ukraine. Faktencheck-Teams(wird in einem neuen Fenster geöffnet) in Ecuador beschrieben Anfang April eine Kampagne, auf die diese Beschreibung zutraf.
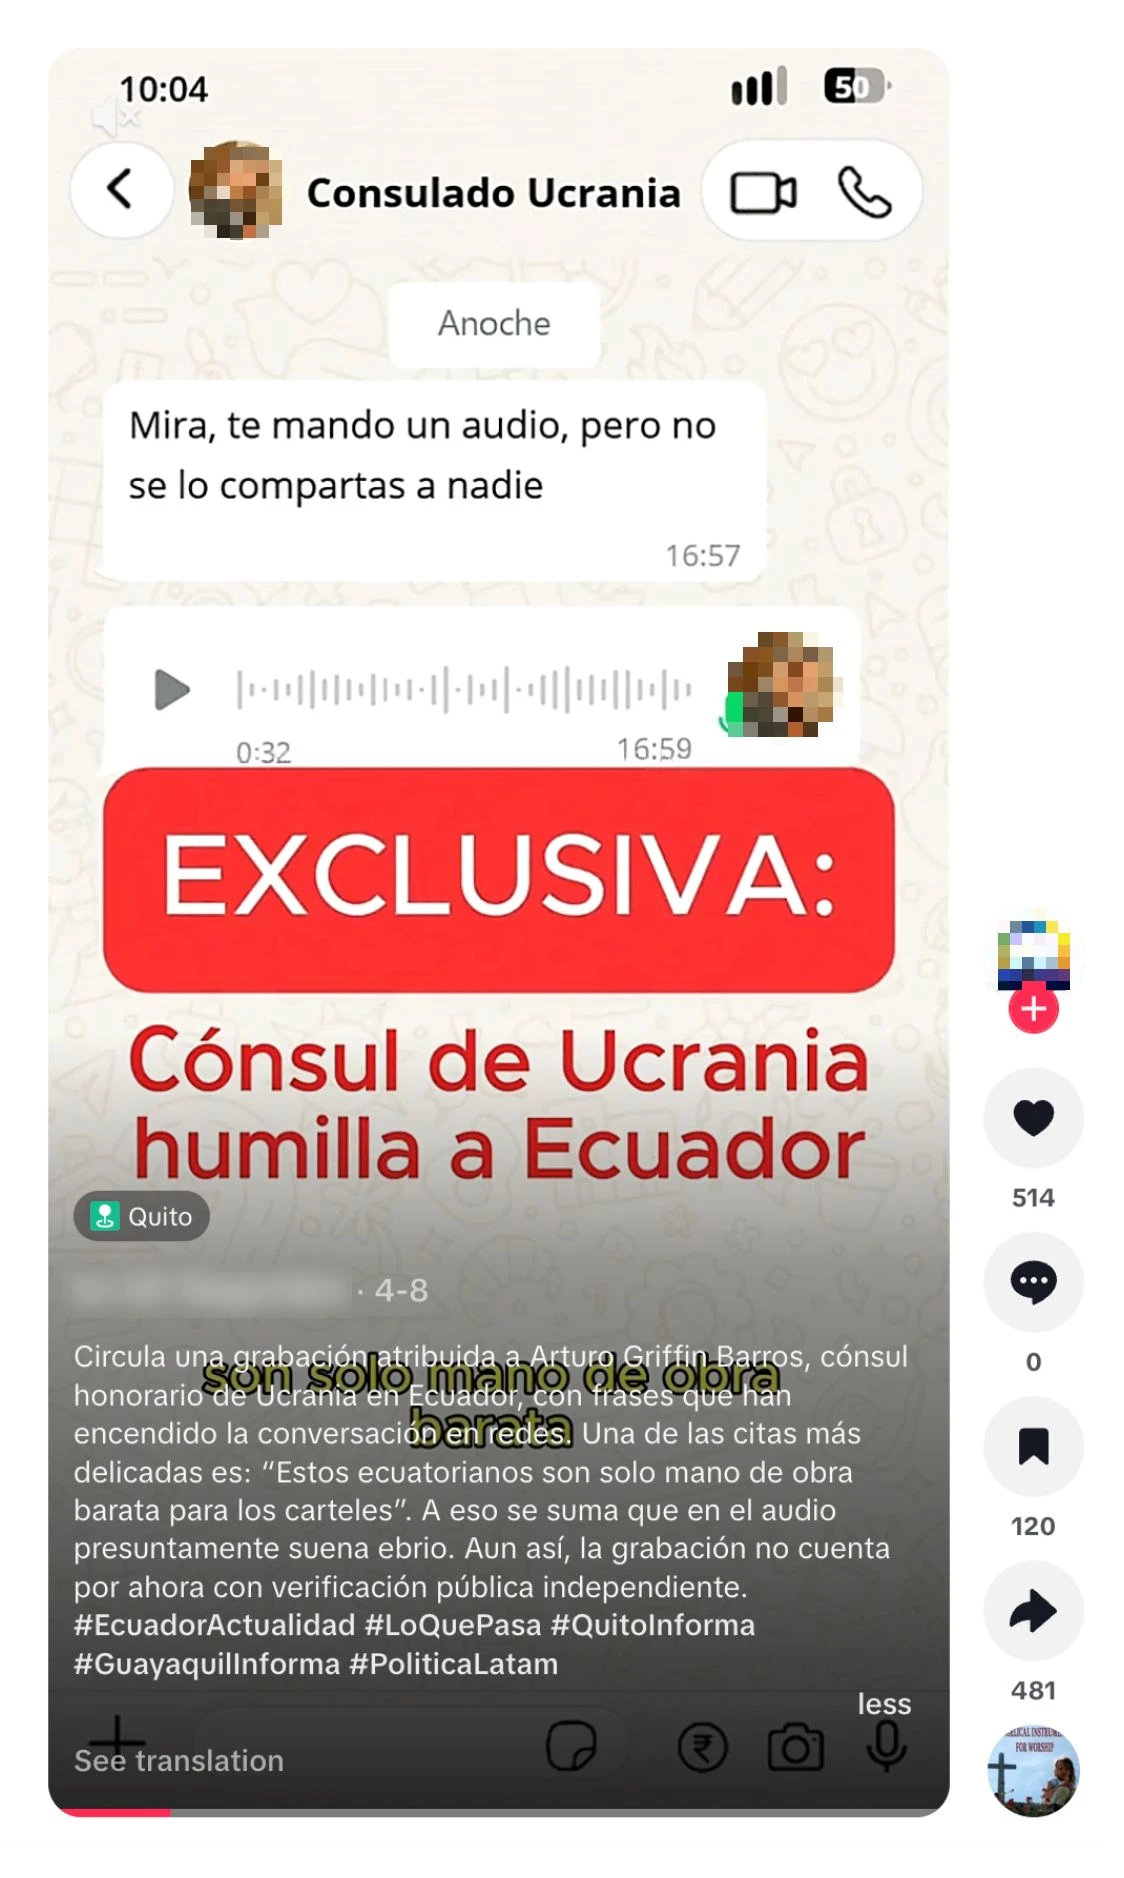
Am 8. April 2026 veröffentlichtes TikTok-Video mit der gefälschten Audioaufnahme, die die Operation für sich beanspruchte und die dem ukrainischen Konsul zugeschrieben wurde.
Ein weiterer interner Bericht beschrieb eine Fälschung, die Ende Mai auf dem Höhepunkt der regierungskritischen Proteste in Bolivien verbreitet wurde. Die Verantwortlichen erklärten ausdrücklich, Ziel dieser Kampagne sei es gewesen, die Krise rund um die Proteste zu verschärfen. Die Kampagne nutzte eine gefälschte Audioaufnahme einer beim staatlichen Wasserversorger EPSAS beschäftigten Person. Darin hieß es, die Regierung werde die Wasserversorgung des Regierungssitzes La Paz abstellen und den Ausnahmezustand ausrufen. Unsere Recherche in öffentlich zugänglichen Quellen ergab eine Widerlegung(wird in einem neuen Fenster geöffnet) der entsprechenden Behauptung und ein offizielles Dementi(wird in einem neuen Fenster geöffnet) von EPSAS.
Andere interne Berichte enthielten Fälschungen, deren Verbreitung wir anhand öffentlich zugänglicher Quellen nicht bestätigen konnten. Möglicherweise waren sie bereits entfernt worden oder hatten sich nicht verbreitet. So behaupteten die Verantwortlichen etwa, im Januar eine Geschichte verbreitet zu haben, der zufolge eine Person aus Brasilien, die als Model und in sozialen Medien tätig war, von Angehörigen der ukrainischen Botschaft im Rahmen von Menschenhandel in die Ukraine gebracht und in Kyjiw getötet worden sei. Im Juni behaupteten sie, in Bolivien einen weiteren gefälschten Audioclip verbreitet zu haben. Dieser sollte diesmal von einer bei der Zentralbank Boliviens beschäftigten Person stammen, die davor warnte, dass die Bank bald Bargeldabhebungen beschränken werde. Außerdem behaupteten sie, einen gefälschten Brief der nationalen Kohlenwasserstoffbehörde verbreitet zu haben, der Einschränkungen beim Kraftstoffverkauf für Privatfahrzeuge ankündigte.
Für andere Berichte baten die Verantwortlichen unsere Modelle, Vorfälle in den Zielländern zu finden, die sie sich als Erfolg zuschreiben konnten, auch wenn sie nicht daran beteiligt gewesen waren. Für Argentinien behaupteten sie beispielsweise, der argentinische Außenminister habe ihre Operation bei einer Sitzung eines Ausschusses der Vereinten Nationen zu den Falklandinseln/Malwinen zitiert. Die Verantwortlichen beanspruchten für sich, zwei Argumente in Umlauf gebracht zu haben: Das Selbstbestimmungsrecht gelte nicht für die Inseln, und das Vereinigte Königreich unterhalte dort eine unverhältnismäßig große Militärpräsenz. Tatsächlich gehören beide Argumente seit vielen(wird in einem neuen Fenster geöffnet) Jahren(wird in einem neuen Fenster geöffnet) zur offiziellen Position Argentiniens. Ähnlich berichteten(wird in einem neuen Fenster geöffnet) brasilianische Medien im Juni über einen brasilianischen Staatsbürger, der in die Ukraine gereist war, um sich der Armee anzuschließen. Er war von russischen Streitkräften gefangen genommen worden und behauptete anschließend in einer im Fernsehen ausgestrahlten Erklärung, durch Täuschung zum Kämpfen gebracht worden zu sein. Die Verantwortlichen, die ChatGPT nutzten, versuchten zu behaupten, dieser Bericht gebe die Botschaften ihrer Operation wieder. Tatsächlich zitierte er das Video des Gefangenen selbst(wird in einem neuen Fenster geöffnet). Das deutet darauf hin, dass die Verantwortlichen versuchten, eine Einflussoperation gegen ihre eigenen Auftraggeber durchzuführen, statt ein externes Publikum anzusprechen.
Einige Berichte der Verantwortlichen bezogen sich auf eine selbst ernannte „Forschungsplattform“ namens Social Research Center (SRC; auf Russisch: Центр социологических исследований). Laut seiner Website befasst sich das SRC mit der indischen Diaspora in Lateinamerika und den Beziehungen zwischen Indien und den Ländern der Region.
Die internen Berichte deuteten darauf hin, dass die Verantwortlichen die Denkfabrik kontrollierten, statt lediglich mit ihr zusammenzuarbeiten. Sie erwähnten beispielsweise Entscheidungen über Einstellungen und Entlassungen, Gehaltsstufen, Personalpläne und laufende Forschungsprojekte. Besonders wichtig war die Angabe, die Verantwortlichen hätten eine Tarnidentität namens „Mia Clark“ geschaffen. Diese sollte die Social-Media-Aktivitäten der Operation leiten und mit dem Personal vor Ort in Lateinamerika kommunizieren. Die vorliegenden Belege deuten darauf hin, dass diese Beschäftigten vor Ort nicht wussten, dass sie für eine russische Operation arbeiteten, und ihre Forschungsaufgaben in gutem Glauben erledigten. Dieser Einsatz ahnungsloser Mittelspersonen ähnelt stark der früheren russischen Operation „PeaceData“, die ebenfalls Verbindungen zu Prigozhins Umfeld hatte und 2020 von Meta aufgedeckt(wird in einem neuen Fenster geöffnet) wurde.
Den Berichten der russischen Verantwortlichen zufolge führte ihr Personal vor Ort in Lateinamerika Interviews mit Fachleuten und Personen, die das Geschehen kommentierten, aus der gesamten Region. Auf Grundlage der Ergebnisse verfasste es anschließend Forschungsberichte. Die Themen reichten von einer umfassenden Analyse der öffentlichen Meinung zur BRICS-Gruppe bis zu einem detaillierten Vergleich der brasilianischen Wirtschaft unter den Präsidenten Jair Bolsonaro und Luiz Inácio Lula da Silva. Mitunter verfassten die russischen Verantwortlichen Statusberichte zu den Forschungsprojekten, bevor deren Ergebnisse veröffentlicht wurden. Das deutet auf eine enge Einbindung in den Entstehungsprozess hin. Wir fanden auf der SRC-Website deutlich mehr als 60 Artikel, von denen die große Mehrheit eigenständig verfasst zu sein schien. Damit unterscheidet sich Dark Clark von der kürzlich von uns aufgedeckten Operation aus Russland, die ebenfalls eine Denkfabrik als Tarnorganisation betrieb, ihre Inhalte aber größtenteils plagiierte. Dies deutet auf die Absicht hin, eine beständigere Tarnorganisation mit Kontakten in ganz Lateinamerika aufzubauen.
Die russischen Verantwortlichen behaupteten, zur Förderung der Arbeit des SRC versucht zu haben, ein Netzwerk von Social-Media-Präsenzen aufzubauen. Ihren Berichten zufolge stießen diese Social-Media-Aktivitäten auf Probleme, als Beteiligte in verschiedenen Teilen der Welt auf dieselben Konten zugreifen wollten. Dies führte zu Kontoeinschränkungen. Spuren davon finden sich in öffentlich zugänglichen Quellen: Die Transparenzangaben des Hauptkontos des SRC auf X zeigten beispielsweise einen Standort in Deutschland (möglicherweise infolge einer VPN-Nutzung), aber eine Verbindung über den App Store der Russischen Föderation. Die Transparenzangaben eines seiner Instagram-Konten wiesen dagegen Venezuela als Standort der Kontoverwaltung aus. Keines der drei von uns identifizierten Facebook-Konten mit SRC-Markenauftritt hatte genügend Follower, um Angaben zum Standort der Kontoverwaltung anzuzeigen.
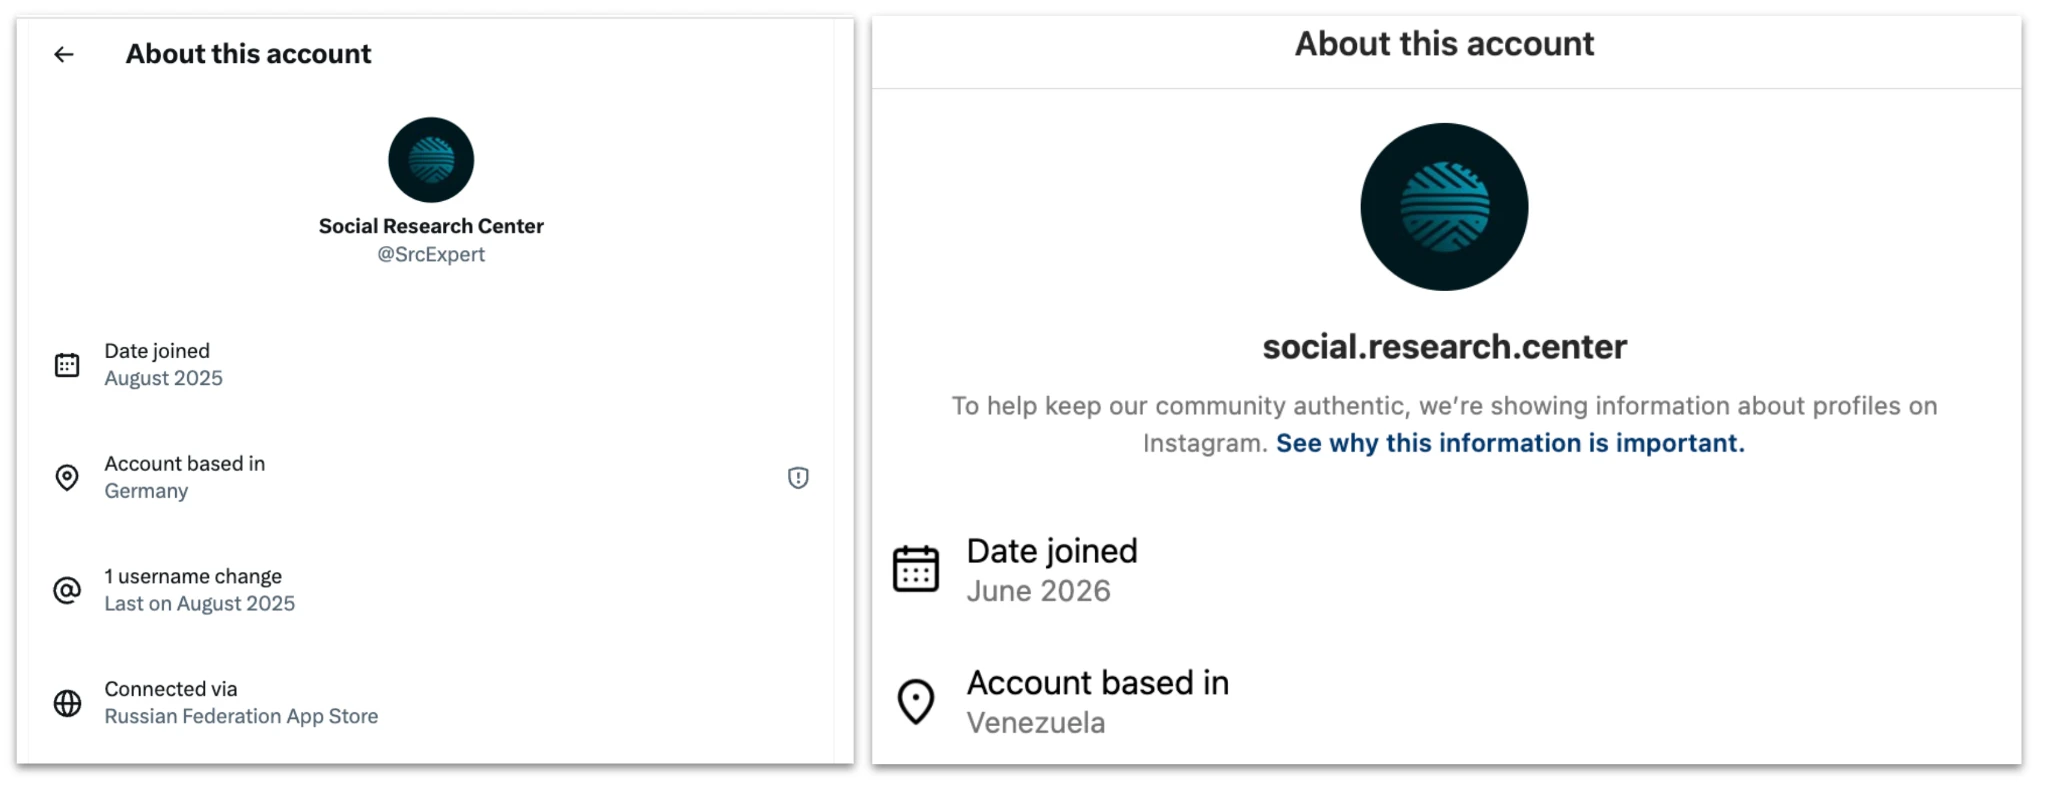
Links: X-Konto mit Verbindung zum Social Research Center. Die Transparenzangaben zeigen, dass das Konto über den App Store der Russischen Föderation verbunden war. Rechts: Instagram-Konto des SRC mit Venezuela als Standort.
Die Verantwortlichen berichteten von besonderen Problemen auf LinkedIn. Dort hätten sie ein ausdrücklich gefälschtes Konto zur Vertretung des SRC erstellt, dann aber Schwierigkeiten gehabt, ein Netzwerk dafür aufzubauen. Ihren Berichten zufolge bestand die Lösung darin, weitere gefälschte Konten zu erstellen, die dem ersten folgten und es glaubwürdiger erscheinen ließen. Am 17. August hatte ein LinkedIn-Konto mit demselben Markenauftritt des Social Research Center 961 Follower. Es gab eine Belegschaft von 200–500 Personen an, führte aber nur zwei Beschäftigte auf.
Gelegentlich nutzten die Verantwortlichen KI nicht nur zur Aktualisierung von Berichten, sondern baten unser Modell auch, Texte für ihre Operationen zu entwerfen und zu erstellen. Beispielsweise sollte es helfen, für die Fälschungen den passenden Akzent, Wortschatz und Behördenstil des jeweiligen Landes zu treffen. Dies machte einen relativ kleinen Teil der gesamten Arbeit aus. Möglicherweise lag das daran, dass offenbar mindestens eine Person aus Lateinamerika mit Spanisch als Muttersprache an der Operation beteiligt war und daher weniger sprachliche Unterstützung durch KI benötigt wurde.
So bat etwa einmal eine russischsprachige Person aus der Operation das Modell, auf Russisch einen Brief zu entwerfen, der den ukrainischen Honorarkonsul in Panama mit Korruption in Verbindung bringen sollte. Die spanischsprachige Person bat das Modell anschließend, den Brief ins Spanische zu übersetzen und ein begleitendes Audioskript zu erstellen. Ein Foto mit dem entsprechenden Brieftext und einem zum Skript passenden Audiokommentar wurde auf TikTok veröffentlicht. Das Konto gab sich als Nachrichtenmedium aus, verwendete aber das Logo des panamaischen Senders TVN Noticias(wird in einem neuen Fenster geöffnet). Der TikTok-Kanal hatte nur einen Follower und veröffentlichte nach dieser Fälschung keine weiteren Beiträge.
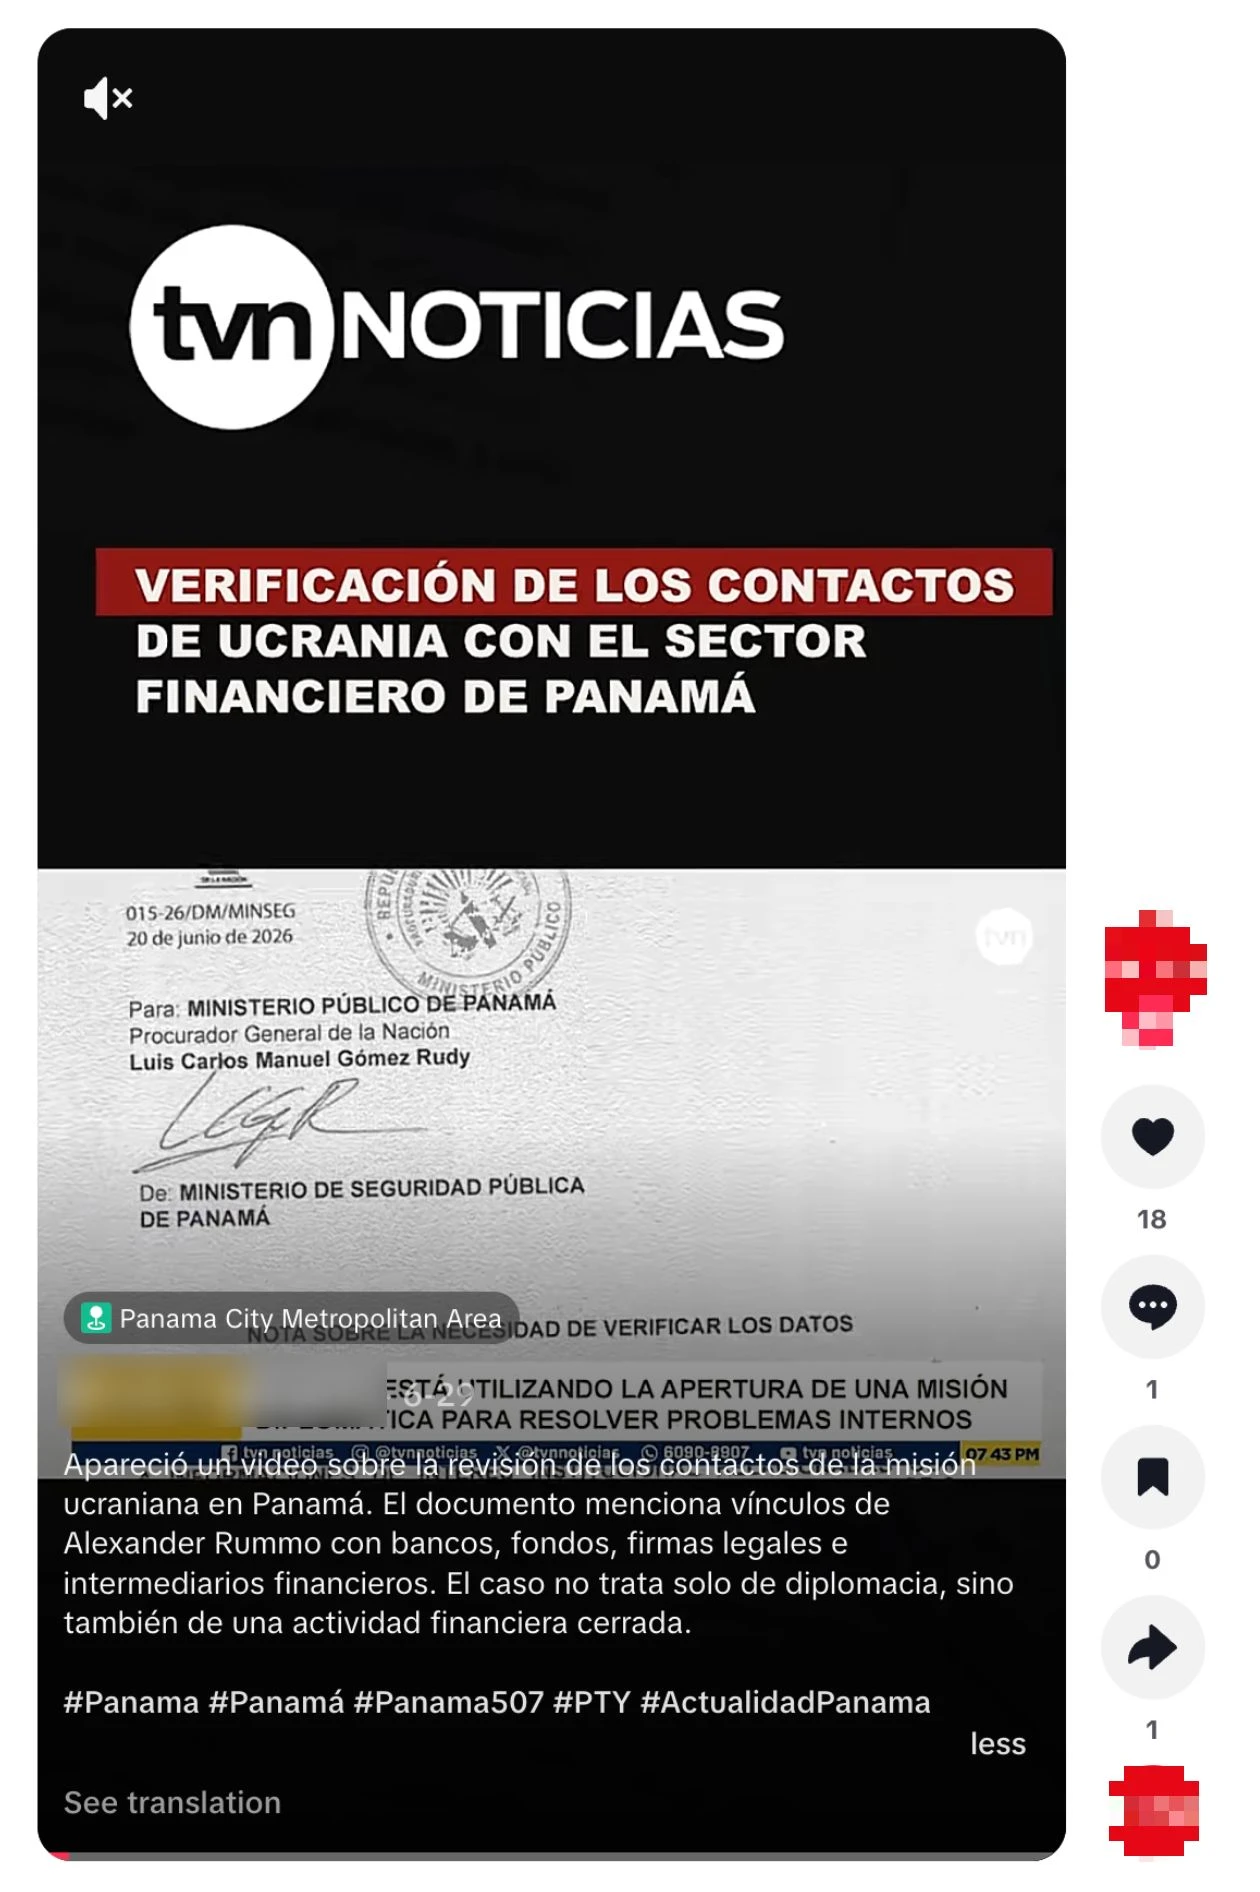
TikTok-Beitrag mit dem Brief, dessen Text von dieser Operation erstellt wurde. Auch das Skript für den Audiokommentar wurde von der Operation erstellt.
Ein anderes Mal legte die spanischsprachige Person in Russland dem Modell ein russischsprachiges Skript vor, in dem behauptet wurde, Noboa habe arme Menschen in Ecuador beleidigt. Sie bat das Modell, es ins ecuadorianische Spanisch zu übersetzen. Bei einem dritten Anlass im März bat dieselbe Person das Modell, einen spanischsprachigen Vertragsentwurf zwischen einem Unternehmen namens „International Security Solutions FZE“ und einer Person in Ecuador Korrektur zu lesen. Der Vertrag betraf angeblich die Erbringung von Infrastrukturdienstleistungen in der Ukraine. Die Fragen konzentrierten sich auf Verbesserungen an Sprache und Layout, etwa darauf, welche Wörter fett gedruckt werden sollten.
Die Prompts zum Vertrag endeten, sobald der Wortlaut fertiggestellt war. Recherchen in öffentlich zugänglichen Quellen zeigen jedoch, dass ein Bild des „Vertrags“ anschließend in sozialen Medien verbreitet wurde(wird in einem neuen Fenster geöffnet). Es sollte die Behauptung untermauern, Noboas Regierung habe mit einer Tarnfirma zusammengearbeitet, um Menschen aus Ecuador durch Täuschung für die ukrainische Armee zu rekrutieren. Die Fälschung verbreitete sich weit genug, um Anfang April einen Faktencheck(wird in einem neuen Fenster geöffnet) auszulösen. Das Faktencheck-Team kam zu dem Schluss, dass das Unternehmen „nicht im Register der ecuadorianischen Aufsichtsbehörde für Unternehmen, Wertpapiere und Versicherungen erscheint“.
Die Wirkung dieser Operation muss besonders sorgfältig bewertet werden. Wie oben erwähnt, bestand eine zentrale Vorgehensweise der Verantwortlichen darin, sich Aktivitäten zuzuschreiben, die nichts mit ihrer Operation zu tun hatten. Ihre eigenen Angaben zur Wirkung in internen Berichten dürfen daher nicht ungeprüft übernommen werden. Auch tauchten einige Falschmeldungen, die sie nach eigenen Angaben platziert hatten, bei Recherchen in öffentlich zugänglichen Quellen nicht auf. Möglicherweise wurden sie über nicht öffentliche Kanäle verbreitet, waren bereits entfernt worden oder wurden gar nicht veröffentlicht.
Einige ihrer Behauptungen konnten wir jedoch anhand öffentlich zugänglicher Belege bestätigen. Über einige Fälschungen, die die Operation nach eigenen Angaben verbreitet hatte, berichteten später Faktencheck-Teams; Regierungen widerlegten sie. Das legt nahe, dass sie weit genug verbreitet waren, um eine Reaktion zu rechtfertigen. In anderen Fällen fanden wir online Inhalte, die den von dieser Operation erstellten Inhalten stark ähnelten. Besonders hervorzuheben ist die Behauptung der Operation, eine peruanische Schule durch Täuschung zu einer Veranstaltung mit Darstellungen Banderas bewegt zu haben. Darüber wurde später sowohl in Lateinamerika als auch in Europa berichtet. Offenbar äußerte sich dazu auch mindestens ein polnisches Mitglied des Europäischen Parlaments.
Anhand der Breakout Scale(wird in einem neuen Fenster geöffnet), die Einflussoperationen auf einer Skala von 1 (niedrigste Stufe) bis 6 (höchste Stufe) bewertet, würden wir diese Operation in Kategorie 5 einordnen. Die Belege deuten darauf hin, dass sie in mehreren Ländern öffentliche Äußerungen aus der Politik auslöste. Dies ist die erste Operation der Kategorie 5, die wir seit Beginn unserer Berichterstattung unterbunden haben.
Operation aus dem Iran, die ausführliche Artikel unter falschen Autorennamen in Online-Nachrichtenmedien platziert.
Wir haben eine Gruppe zusammengehöriger ChatGPT‑Konten aus dem Iran gesperrt. Über diese Konten wurden Prompts auf Persisch eingegeben und Inhalte auf Persisch und Englisch erstellt. Die Verantwortlichen verschleierten ihren Standort, indem sie über VPNs auf ChatGPT zugriffen.
Die Operation nutzte unsere Modelle, um ausführliche Artikel und Anschreiben an Redaktionen zu überarbeiten, Social-Media-Kommentare zu erstellen und interne Berichte zu verbessern. Die Verantwortlichen boten ihre Artikel unter sieben verschiedenen Autorennamen an. Deshalb nennen wir ihre Kampagne „Bogus Bylines“. Die ausführlichen Artikel konzentrierten sich auf den Konflikt zwischen den USA und dem Iran. Die meisten Kommentare befassten sich ebenfalls mit dem Konflikt. Ein kleinerer Teil behandelte die US-Politik, meist im weiteren Zusammenhang mit dem Konflikt.
Die erkennbare Wirkung ihrer wichtigsten Tätigkeitsbereiche unterschied sich deutlich. Wir fanden fast 100 Artikel, die unter den Autorennamen der Operation in rund einem Dutzend Onlinemedien weltweit veröffentlicht oder übernommen worden waren. Es handelte sich um kleine bis mittelgroße Medien, die sich überwiegend mit internationalem Geschehen, Geopolitik und Ereignissen im Nahen Osten befassten. Dagegen scheint keiner der Social-Media-Kommentare nennenswerte Interaktionen in Form von Likes, geteilten Beiträgen oder weiteren Antworten ausgelöst zu haben. Tatsächlich nutzten die Verantwortlichen in ihren internen Berichten eine irreführende Berechnung, um ihre Wirkung in sozialen Medien zu messen. Möglicherweise wollten sie damit ihre scheinbare Wirksamkeit übertreiben.
Die Aktivitäten insgesamt passten zum Vorgehen eines kommerziellen Anbieters, der eine Einflusskampagne im Auftrag durchführt. Wir können jedoch nicht feststellen, wer konkret dahinterstand. Wir haben Informationen zu diesem Fall an die zuständigen Behörden weitergegeben.
Die Aktivität mit der größten Reichweite bestand darin, ChatGPT um die Prüfung und Überarbeitung ausführlicher englischsprachiger Artikel zur Geopolitik des Konflikts zwischen den USA und dem Iran zu bitten. Typische Prompts forderten das Modell auf, einen englischsprachigen Entwurf anhand der Einreichungskriterien eines bestimmten Onlinemediums zu bewerten und Änderungen vorzuschlagen, damit er diese erfüllte. Nachdem die Verantwortlichen die Änderungen gebilligt hatten, baten sie das Modell um eine E-Mail, mit der sie den Artikel der Redaktion des jeweiligen Onlinemediums anbieten konnten.
Diese Anschreiben wurden unter sieben verschiedenen erfundenen Autorennamen verfasst: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams und Alice Johnson. Den Biografien zufolge, die zusammen mit einigen dieser Artikel online erschienen, handelte es sich jeweils angeblich um eine journalistisch tätige Person aus dem Westen, meist aus den USA. Die Biografie von Noah Lamington gab allerdings Neuseeland als Standort an. Häufig wurden internationale Politik, der Nahe Osten, Menschenrechte oder Konflikte als Schwerpunkte genannt. Für eine der Tarnidentitäten, „Michael Harrison“, baten die Verantwortlichen das Modell, die Biografie selbst zu verfassen. (Bemerkenswert ist, dass Meta im März eine iranische Einflussoperation unterband(wird in einem neuen Fenster geöffnet), die ebenfalls eine journalistische Tarnidentität namens „Michael Harrison“ nutzte.)
Einige dieser Tarnidentitäten wurden durch Konten auf mehreren Social-Media-Plattformen gestützt. Die Tarnidentität Michael Harrison verfügte beispielsweise über Konten auf Medium, X und Facebook. Für die Tarnidentität Ervin B. Hoskins gab es Konten auf X, Facebook, Instagram und Threads. In der Biografie bezeichnete sich diese Tarnidentität als „freier Autor aus den USA“. Die Transparenzangaben der sozialen Medien verorteten die Konten jedoch im Iran.
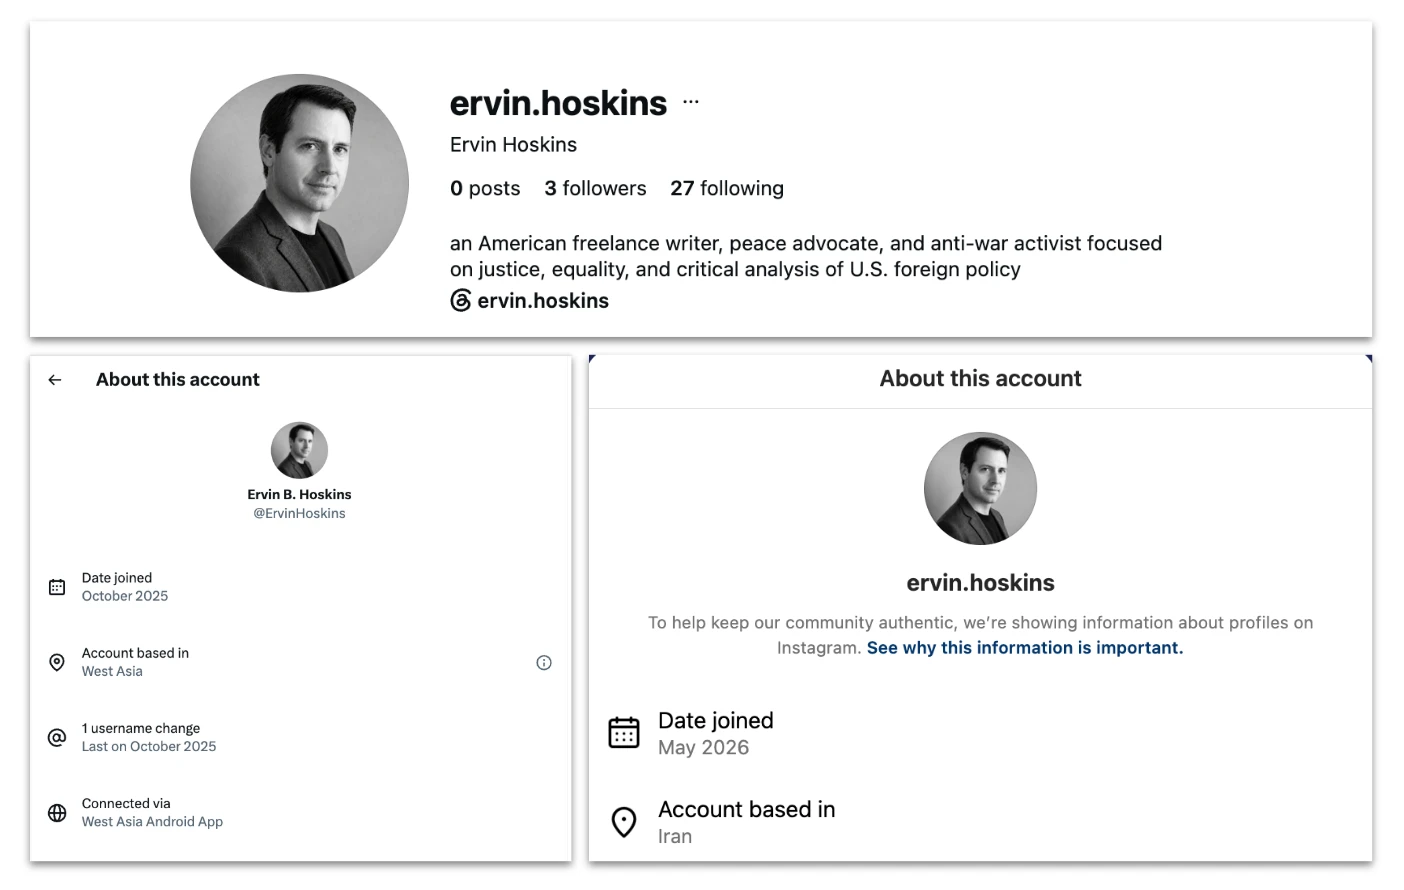
Oben: Instagram-Biografie der Tarnidentität Ervin Hoskins. Unten links: Angaben zur Kontotransparenz auf X, die die Nutzung der Android-App für Westasien zeigen. Unten rechts: Angaben zur Kontotransparenz auf Instagram mit Standort im Iran. Meta sperrte das Instagram-Konto im August.
Durch Recherchen in öffentlich zugänglichen Quellen fanden wir fast 100 Artikel, die unter einem der von den Verantwortlichen genutzten Autorennamen in mehr als einem Dutzend verschiedener Medien veröffentlicht worden waren. Diese Medien befassten sich überwiegend mit internationalem Geschehen, Geopolitik und Ereignissen im Nahen Osten, teils aus einer kriegskritischen oder progressiven Perspektive. Der früheste von uns gefundene Artikel erschien im Juli 2025, der jüngste im Oktober 2026. Nach Ausbruch des Konflikts zwischen den USA und dem Iran nahm die Häufigkeit der Veröffentlichungen stark zu.
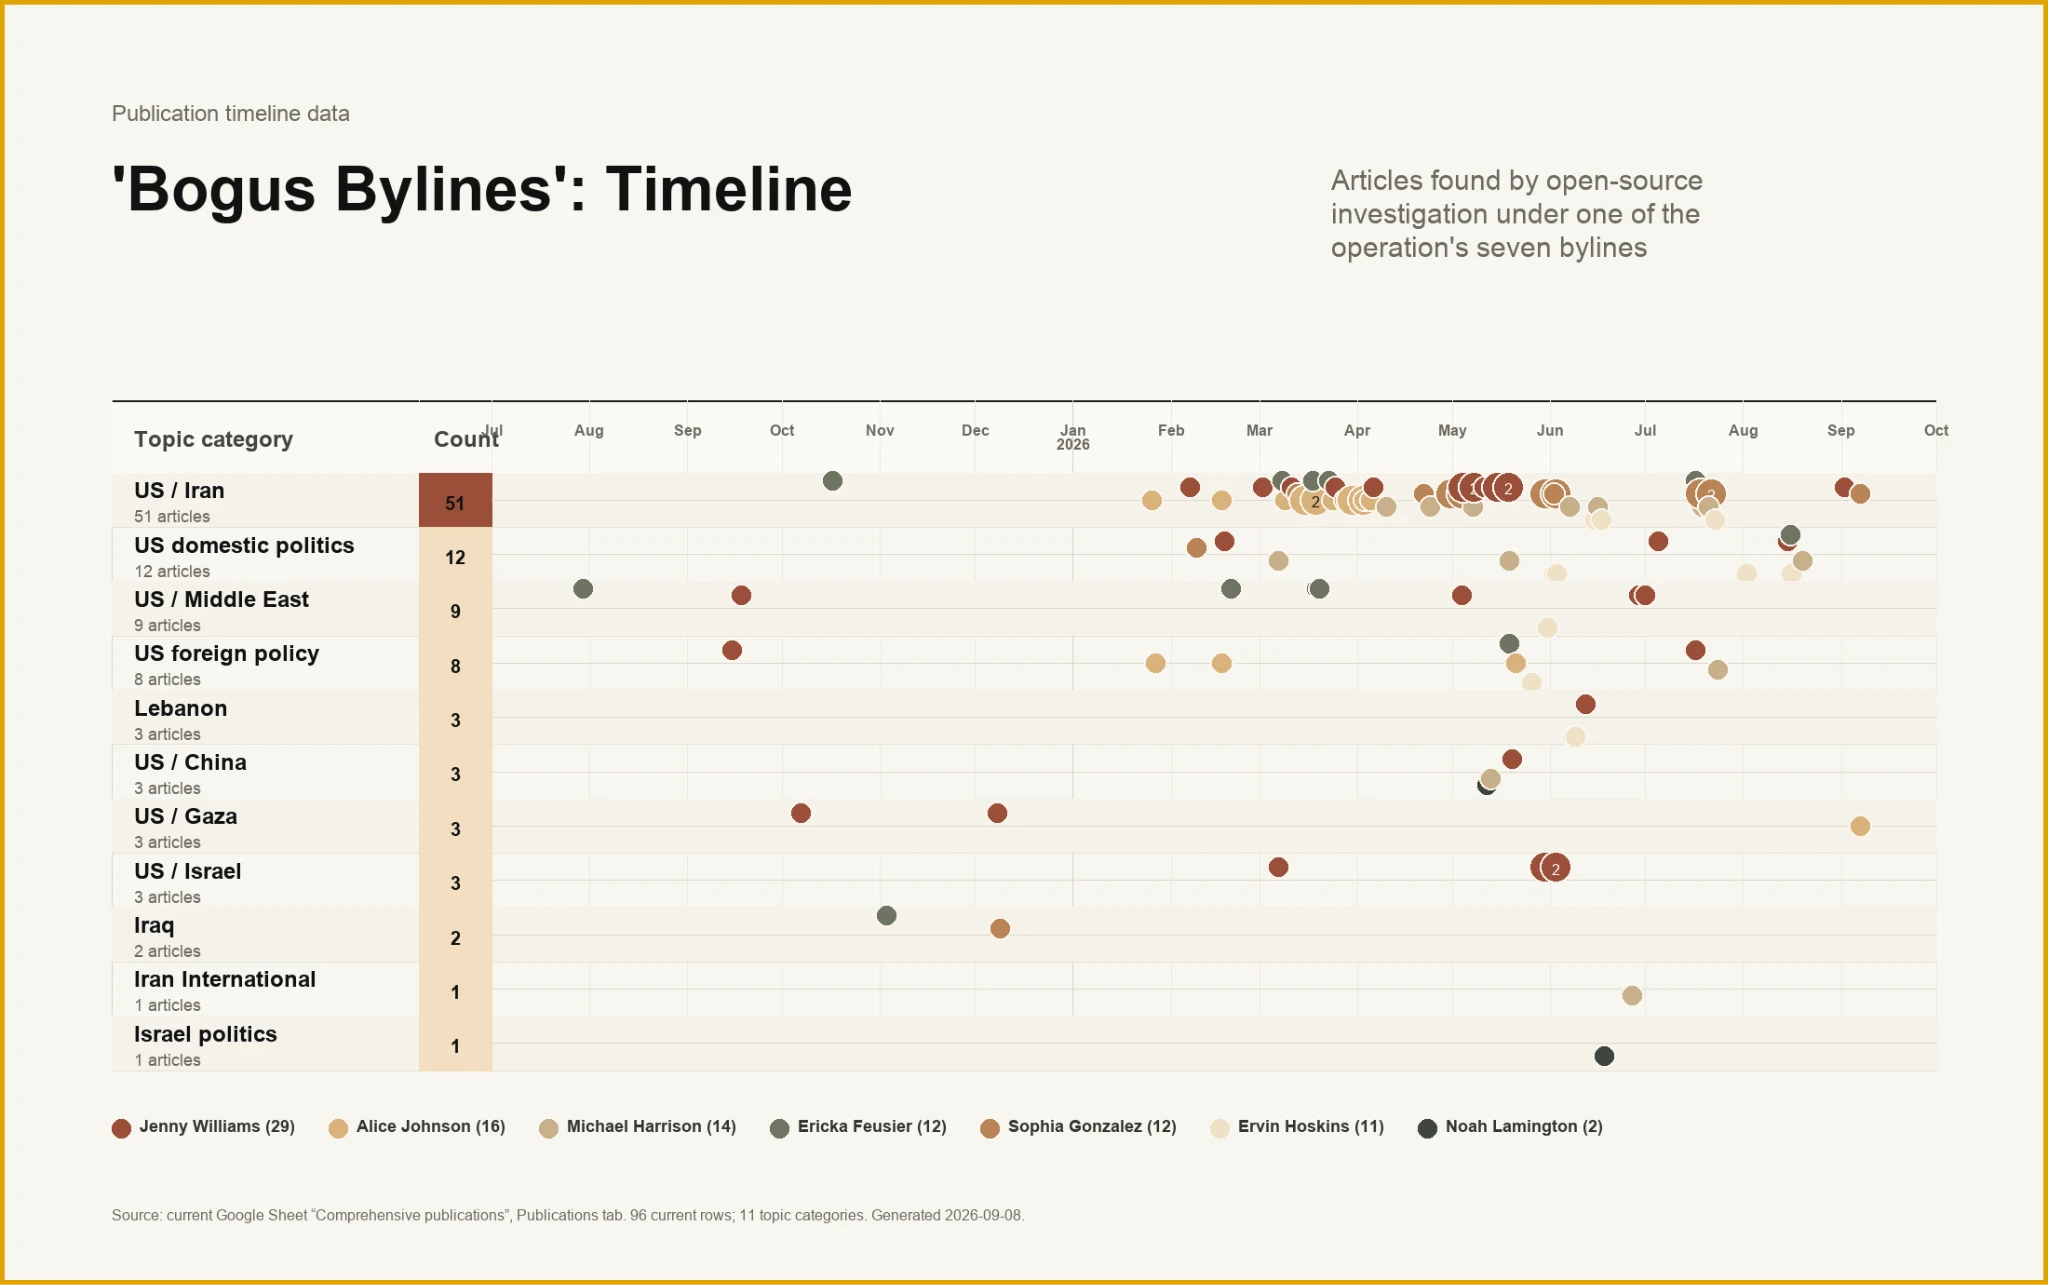
Zeitleiste der Artikel nach Autorenschaft und Thema, Juli 2025 bis September 2026. Auffällig ist die Häufung von Veröffentlichungen zu den Beziehungen zwischen den USA und dem Iran ab März 2026.
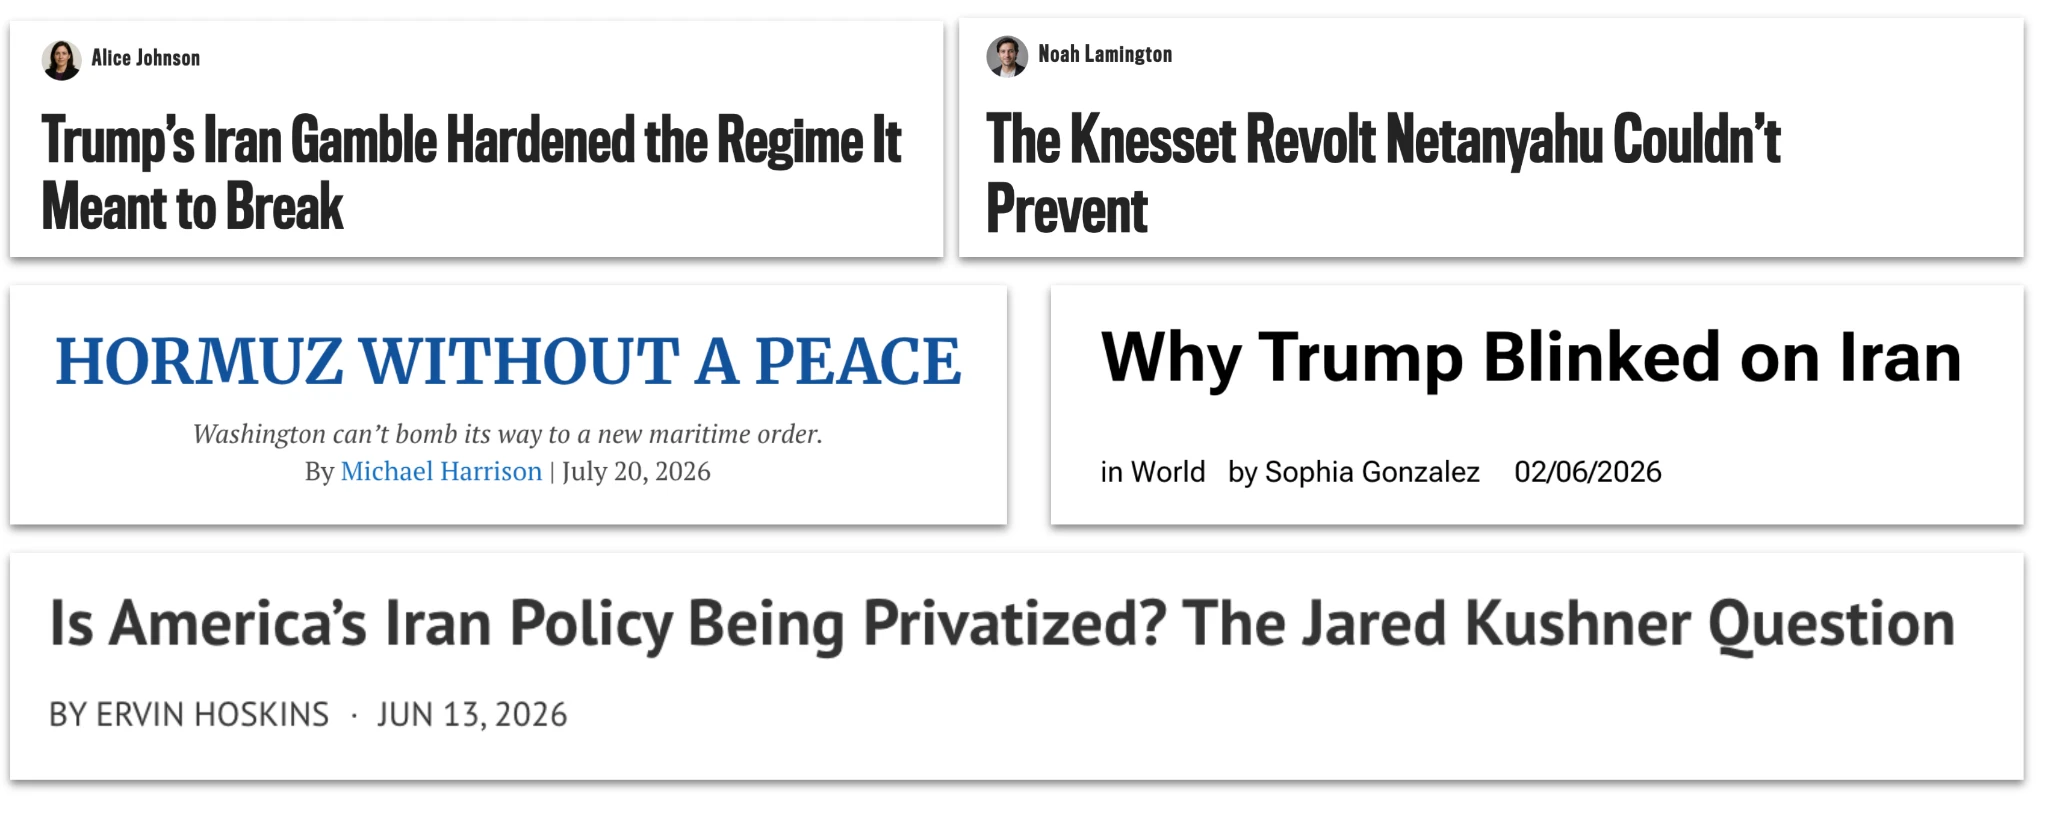
Beispielüberschriften von Artikeln, die zwischen Februar und Juli 2026 unter den mit dieser Operation verbundenen Autorennamen in verschiedenen Onlinemedien erschienen.
Zumindest einige Artikel wurden anschließend über die Social-Media-Konten der jeweiligen Medien beworben. Das eröffnete den iranischen Verantwortlichen potenziell Zugang zu einem Publikum, das sie sonst nicht erreicht hätten.
Neben den Artikeln ließen die Verantwortlichen ChatGPT größere Mengen an Kommentaren zu geopolitischen oder politischen Themen auf Englisch oder Persisch erstellen. Typischerweise gaben sie den Text oder einen Screenshot eines Social-Media-Beitrags ein und baten das Modell um mehrere Antworten, die ihrer übergeordneten Ausrichtung entsprachen. Diese wurden anschließend online veröffentlicht, oft im Abstand von nur wenigen Minuten. In den internen Berichten war sowohl von manueller als auch von automatisierter Veröffentlichung die Rede. Es liegen uns keine Belege dafür vor, dass diese Automatisierung mithilfe unserer Modelle erfolgte.
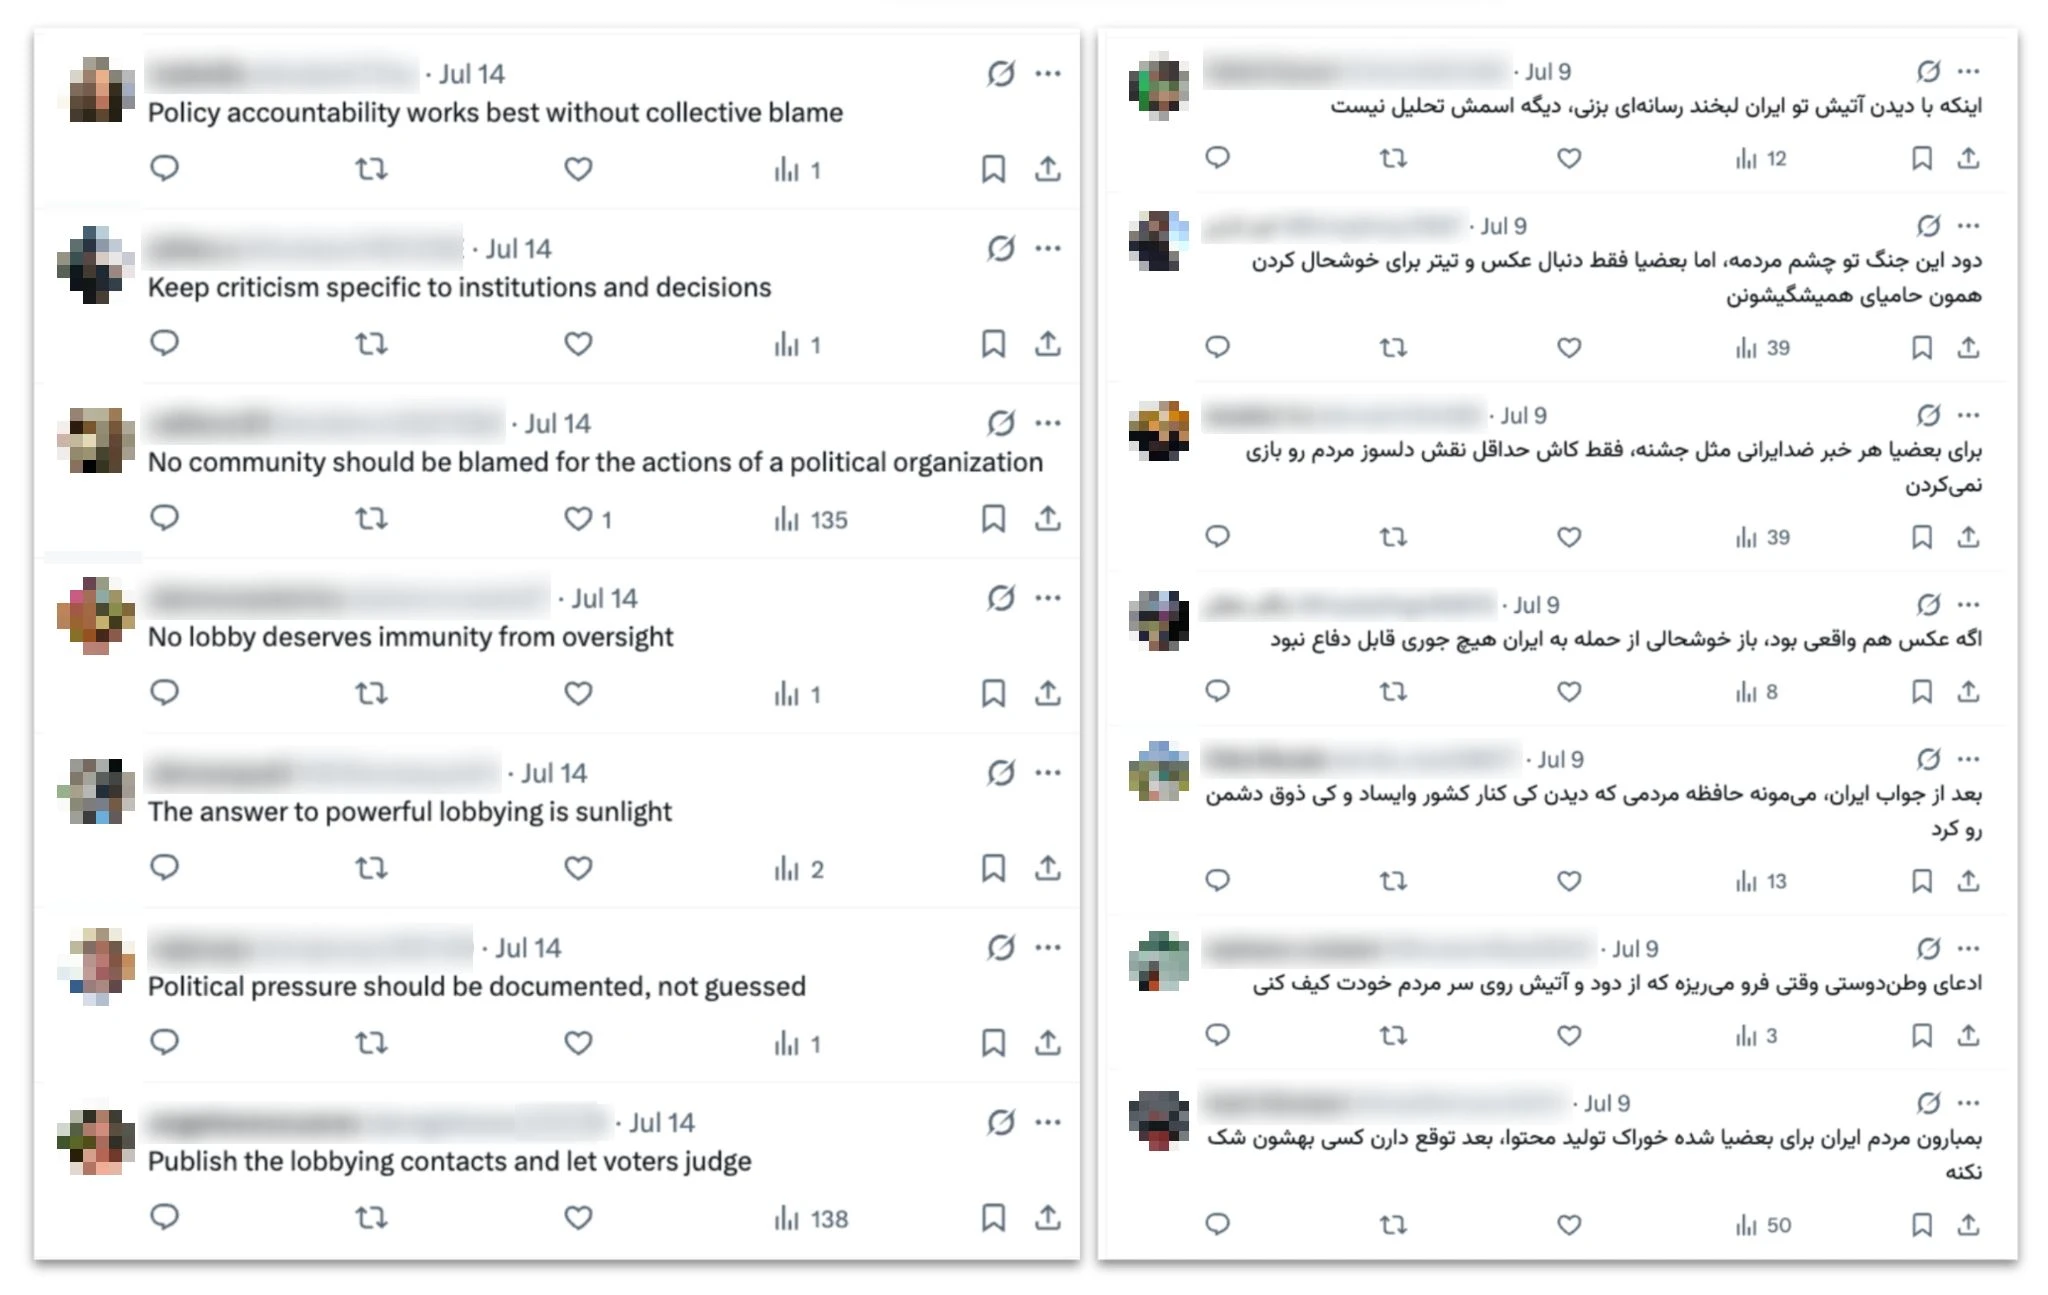
Von dieser Operation erstellte und im Juli veröffentlichte Tweets auf Englisch (links) und Persisch (rechts). Die englischsprachigen Kommentare antworteten auf einen englischen Tweet, der davor warnte, die USA bereiteten einen „Großangriff“ auf den Iran vor. Alle Kommentare in diesem Bild wurden innerhalb von zehn Minuten veröffentlicht. Die persischsprachigen Kommentare antworteten auf einen persischen Tweet über US-Angriffe auf den Iran und wurden innerhalb von 13 Minuten veröffentlicht.
Ein Teil der massenhaft erstellten Kommentare bestand aus Antworten auf Social-Media-Beiträge über die eigenen Nachrichtenartikel der Operation. Dazu gaben die Verantwortlichen Screenshots von Beiträgen ein, die ihre Artikel bewarben, und ließen lobende oder zustimmende Kommentare erstellen. Vermutlich sollten die Artikel dadurch beliebter wirken.
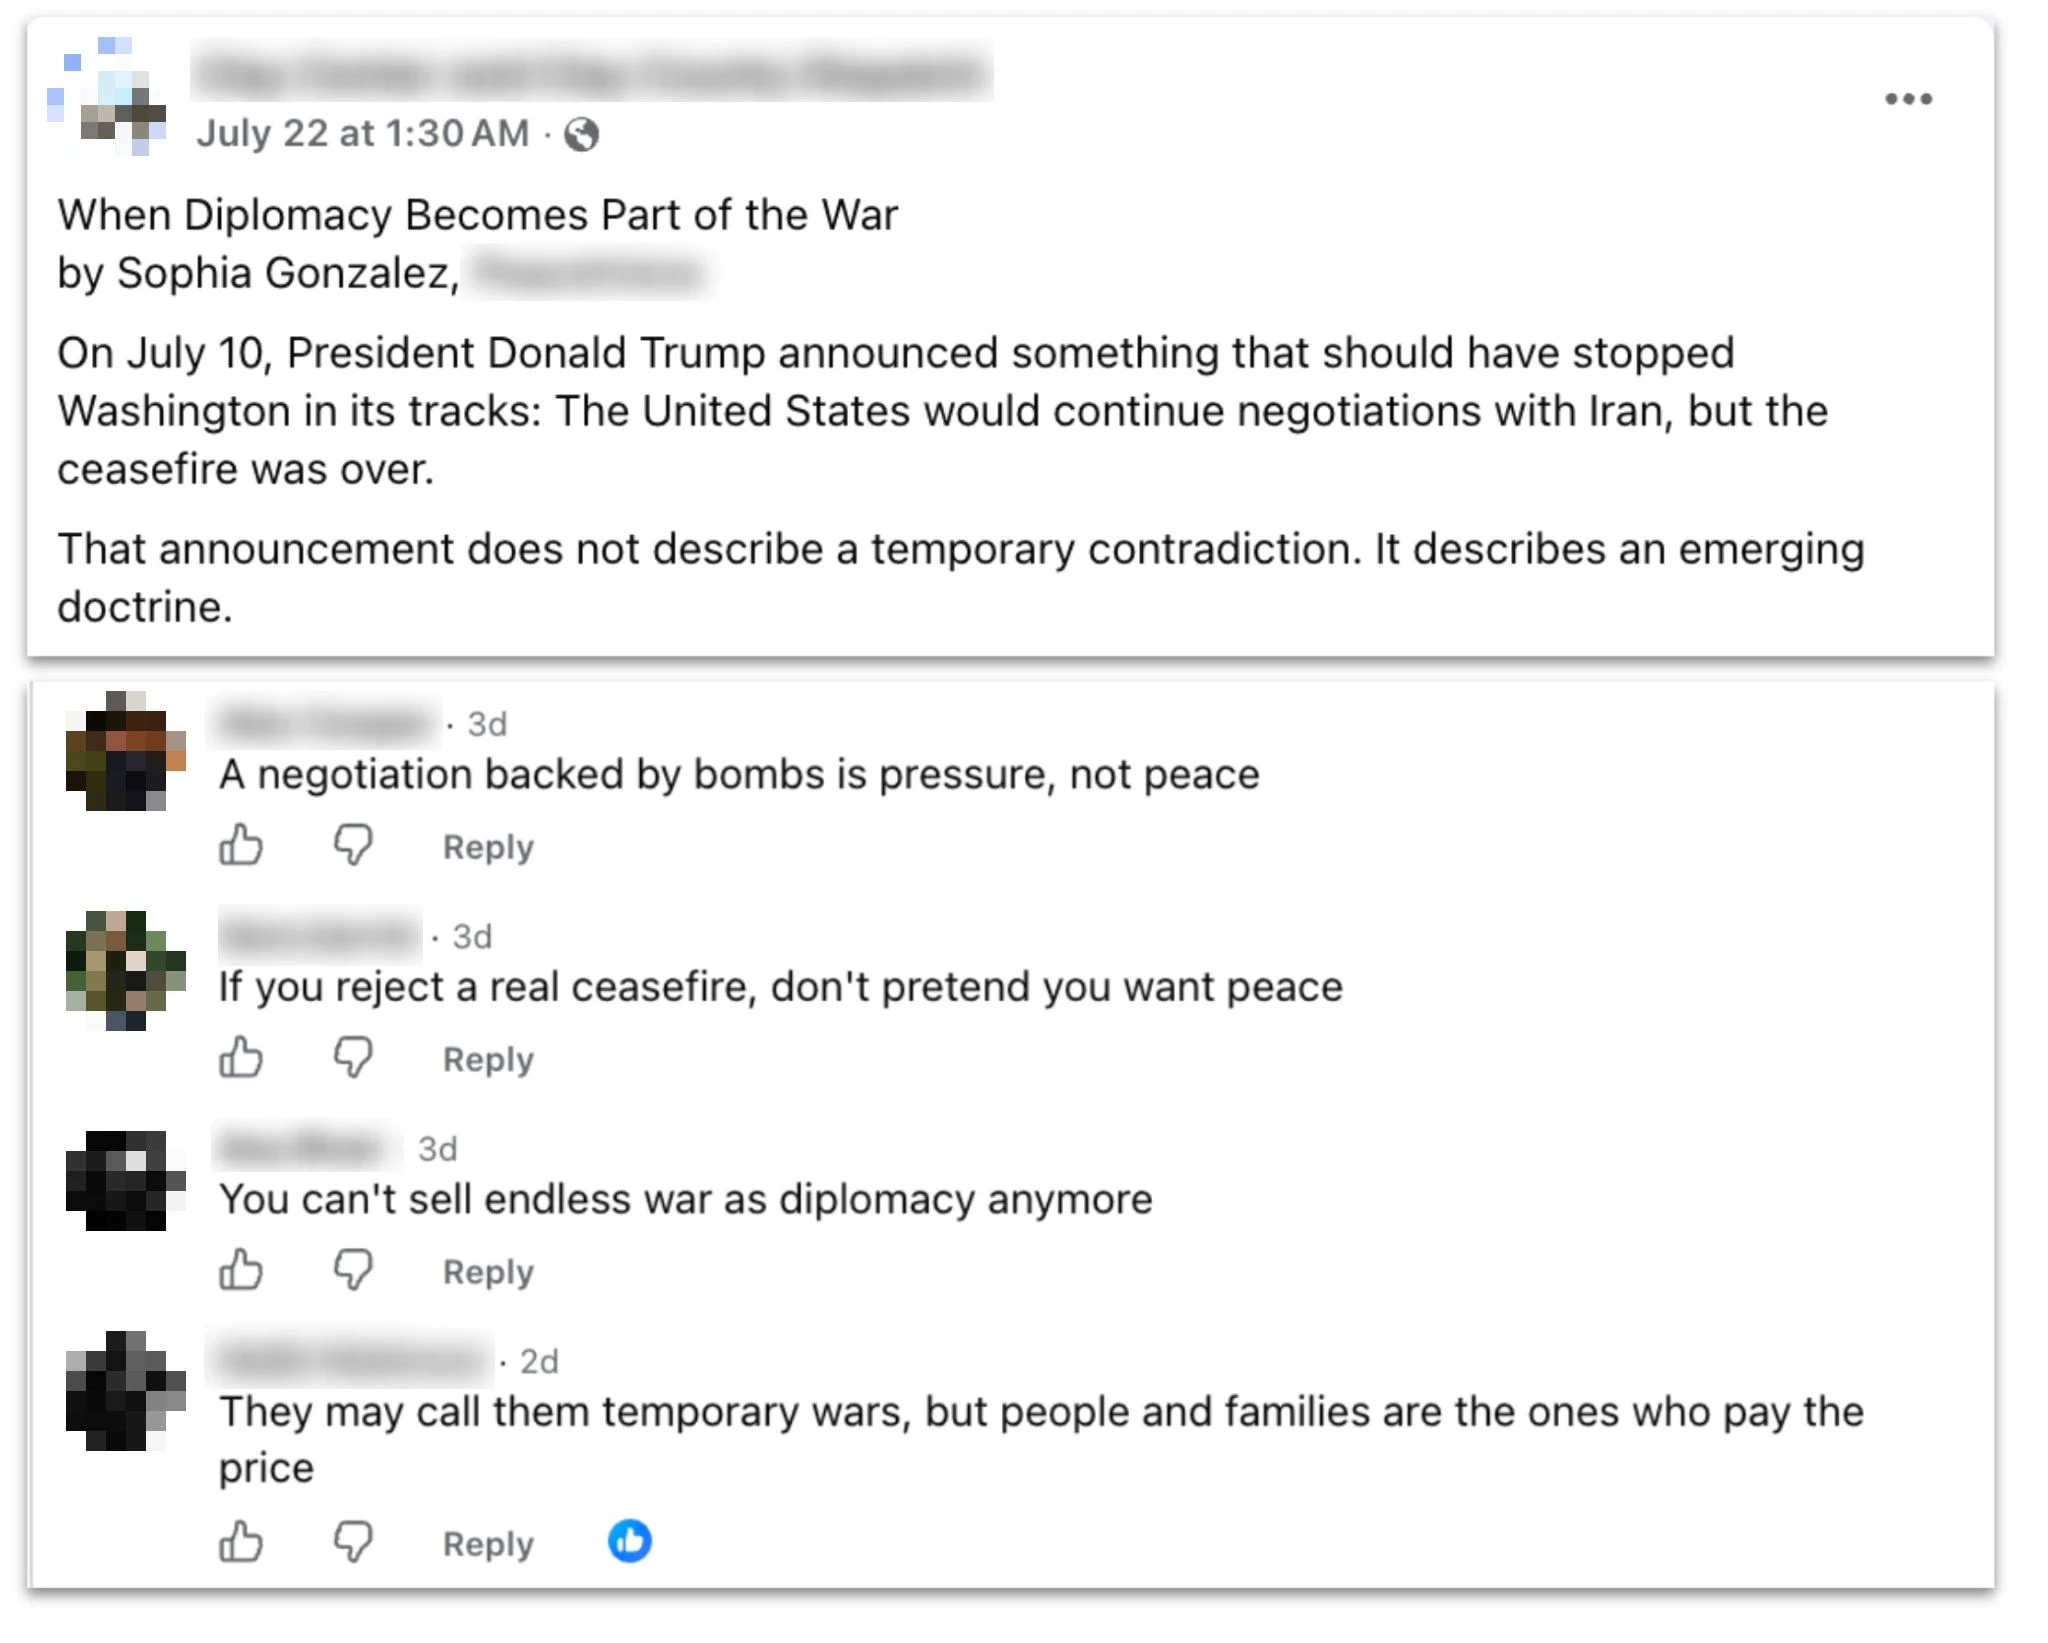
Facebook-Beitrag einer lokalen US-Nachrichtenseite, die einen von der Operation erstellten Artikel teilt, sowie von der Operation erstellte Kommentare zu diesem Beitrag.
Die meisten Kommentarserien befassten sich allgemeiner mit dem Konflikt zwischen dem Iran, den Vereinigten Staaten und Israel. Die Personen baten um Kommentare zu Themen wie Raketenangriffen, Waffenruhen und diplomatischen Manövern. Die Modellergebnisse sollten die USA als Aggressor, Israel als unzuverlässigen Verbündeten der USA und den Iran als trotziges, aber widerstandsfähiges Opfer darstellen. Besonders viele Antworten ließen die Verantwortlichen zu Beiträgen des in Großbritannien ansässigen Satellitensenders Iran International erstellen, der das iranische Regime kritisiert. Dabei entstanden über zwei Dutzend Serien feindseliger Antworten auf Persisch. Ein kleinerer Teil der Serien enthielt Antworten auf Social-Media-Beiträge zu politischen Themen in den USA, meist ebenfalls im weiteren Zusammenhang mit dem Konflikt.
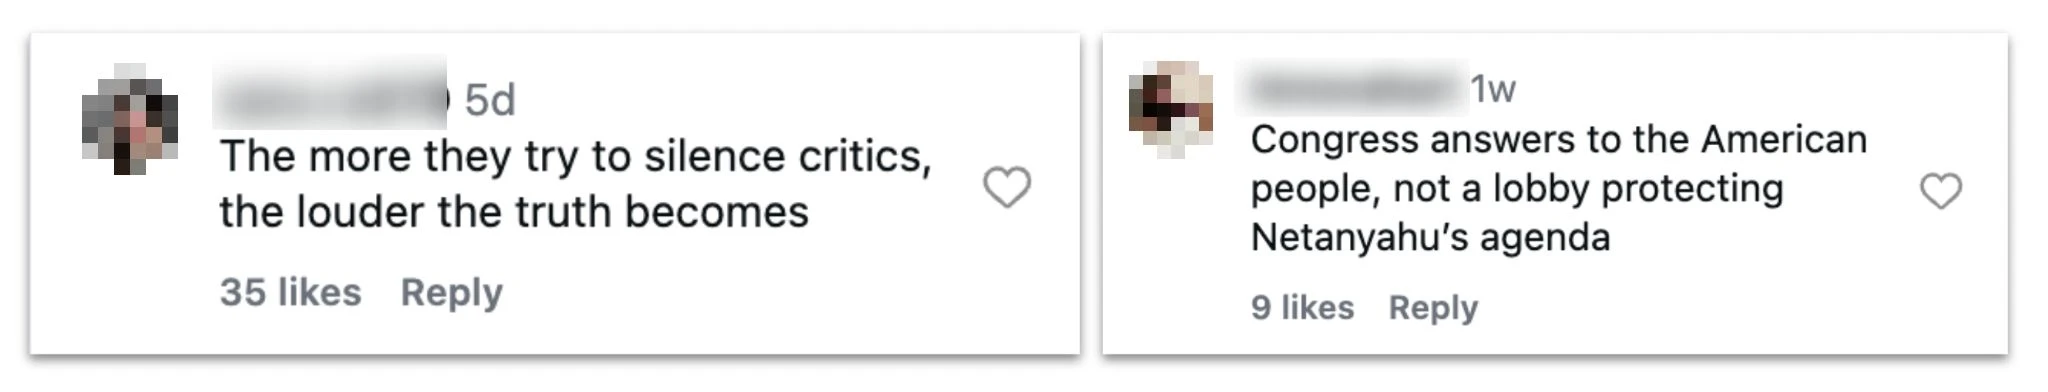
Von dieser Operation erstellte Instagram-Kommentare als Antworten auf Beiträge zur US-Politik.
Wir fanden eine kleine Zahl dieser Antworten online veröffentlicht. Viele weitere tauchten bei unseren Recherchen in öffentlich zugänglichen Quellen nicht auf. Möglicherweise wurden sie nicht veröffentlicht oder über Konten gepostet, die bereits entfernt worden waren. (So nannten etwa drei der journalistischen Tarnidentitäten, Ericka Feusier, Alice Johnson und Jenny Williams, in ihren veröffentlichten Biografien X-Kontonamen. Bis August 2026 waren alle diese Konten gesperrt worden.) Einige Konten, die tatsächlich Kommentare veröffentlichten, trugen westlich klingende Namen, wiesen aber Kontostandorte im Iran aus.
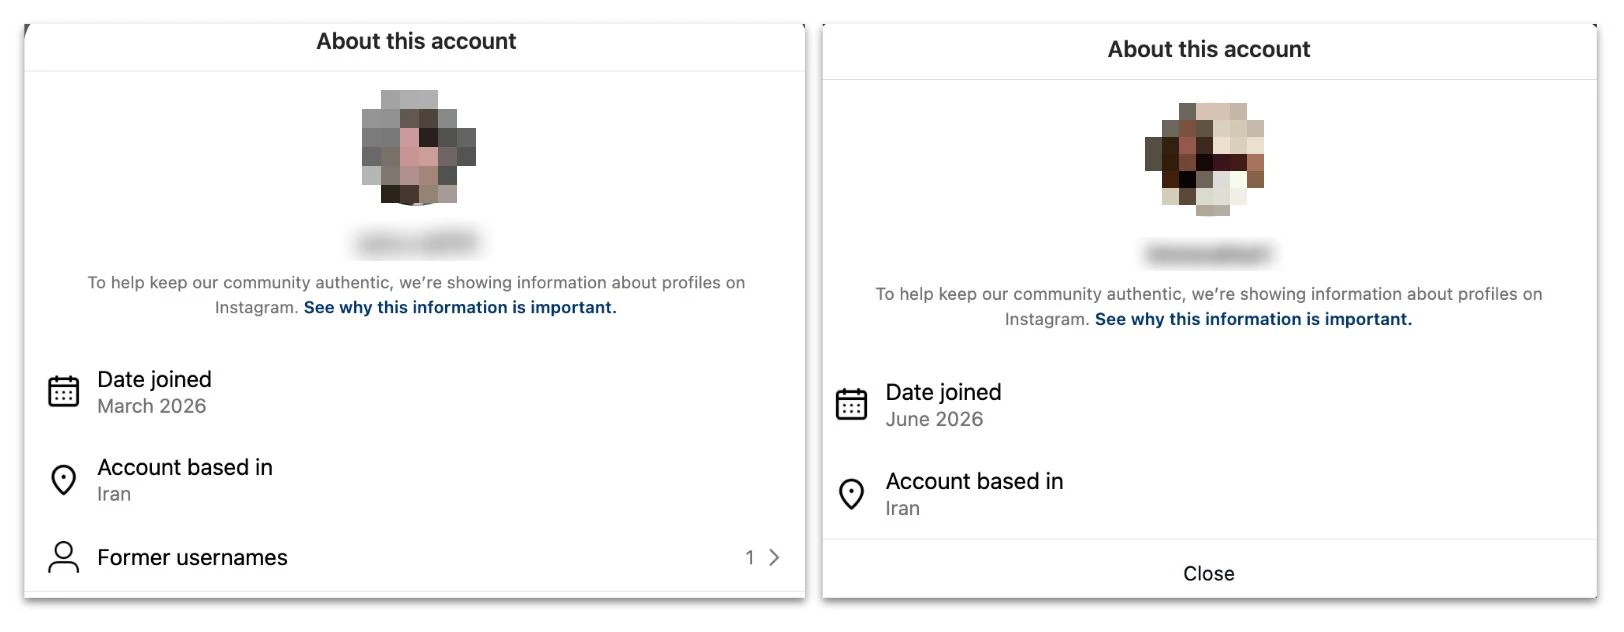
Transparenzangaben der Instagram-Konten, die die oben abgebildeten Kommentare veröffentlichten. Sie zeigen, dass sich die Konten im Iran befanden.
Wo wir veröffentlichte Antworten fanden, machten sie meist nur einen kleineren Teil aller Kommentare zum jeweiligen Beitrag aus. Das deutet darauf hin, dass die Verantwortlichen die echten Antworten nicht dominierten. Auch schienen sie keine nennenswerten Interaktionen ausgelöst zu haben. Viele Likes für die Antworten der Operation stammten sogar von Konten, die selbst mit der Operation verbunden waren. Wir haben Informationen zu diesem Fall an Partnerunternehmen aus der Branche weitergegeben, die die Interaktionen am umfassendsten bewerten können.
Der Versuch, die eigenen Aktivitäten beliebter erscheinen zu lassen, beschränkte sich nicht auf öffentliche Beiträge. Neben der Erstellung von Inhalten baten die Verantwortlichen ChatGPT gelegentlich, mutmaßlich interne Berichte über ihre Social-Media-Kampagne zu überarbeiten. Meist legten sie dem Modell dazu eine Reihe von Statistiken vor und baten es, daraus professionell aufbereitete Präsentationen zu erstellen.
Dies ist nicht die erste von uns unterbundene Operation, die KI für ihre eigene(wird in einem neuen Fenster geöffnet) Selbstbewertung(wird in einem neuen Fenster geöffnet) nutzte. Besonders auffällig an dieser Selbstbewertung der iranischen Verantwortlichen war die Methode, die sie dafür verwendeten. Als wichtigste Kennzahl für ihre „Wirkung“ nutzten sie die Aufrufzahlen der Beiträge, auf die sie antworteten, nicht die Aufrufzahlen ihrer Antworten. Gezählt wurde vor der Veröffentlichung der Antworten und zu einem nicht näher bestimmten Zeitpunkt danach. Diese Berechnung berücksichtigte nicht, dass Aufrufe auch auf andere Faktoren zurückgehen konnten, etwa auf die Beliebtheit der ursprünglichen Beiträge oder auf andere Kommentare. Dadurch wurde die Wirkung der Operation zahlenmäßig stark übertrieben. Das legt nahe, dass die Verantwortlichen entweder keine aussagekräftigere Berechnungsmethode kannten oder sie nicht nutzen wollten.
Die öffentlich zugänglichen Belege legen vielmehr nahe, dass die beiden Hauptbereiche der Operation eine sehr unterschiedliche Wirkung hatten.
Die Social-Media-Antworten, die wir identifizieren konnten, erhielten in der Regel nur wenige Likes, Aufrufe und Kommentare, meist im ein- oder zweistelligen Bereich. Wie oben erwähnt, machten die Antworten meist nur einen kleineren Teil aller Kommentare zum jeweiligen Beitrag aus. Anhand der Breakout Scale(wird in einem neuen Fenster geöffnet), die Einflussoperationen auf einer Skala von 1 (niedrigste Stufe) bis 6 (höchste Stufe) bewertet, würden wir diesen Teil der Operation in Kategorie 2 einordnen: Kommentare auf mehreren Plattformen, aber kaum Hinweise auf eine Verbreitung über die eigenen Kanäle hinaus oder darauf, dass die Antworten dominiert wurden.
Dagegen gelang es den journalistischen Tarnidentitäten, ihre Artikel in verschiedenen Medien zu veröffentlichen, teils mit erheblicher Reichweite. Eines der Onlinemedien, das Artikel dieser Operation veröffentlichte, hatte beispielsweise im August 2026 fast 2 Millionen Follower auf Facebook, fast 355.000 auf X und über 544.000 auf Instagram. Diesen Teil der Operation würden wir in Kategorie 4 einordnen, weil ihre Inhalte regelmäßig Eingang in mehrere Medien fanden.


