本案例研究最初刊載於 OpenAI 的《2026 年 6 月威脅報告》(在新視窗中開啟),內容探討與中國有關、針對美國 AI 辯論的影響力行動。
行動者
我們將一批可能源自中國的 ChatGPT 帳號停權。這些帳號利用我們的模型,產生批評美國科技政策與關稅的短篇留言和政治漫畫、編輯工作報告,並協助使用者設計社群媒體監控系統。這些帳號以簡體中文向 ChatGPT 下達提示,並透過 VPN 存取我們的平台。
其提示反覆使用與中國公安系統相關人員一致的術語,例如要求評估抗議、校園霸凌事件、上海人群動向、涉警事件、信訪活動及交通執法所引發的輿情風險。其中一名使用者將其經營的社群媒體帳號稱為「水軍」;這是中國常見用語,指協同行動、在平台大量發表批評或挑釁內容的網路帳號。該使用者並指示 ChatGPT 產生有利於中國或宣揚親中論述的內容。綜合這些跡象,這些帳號可能在支援符合中共利益的活動,但我們無法確定營運者所屬的確切機構。
此外,我們在 X 上發現一個以 OpenAI 為目標的網路,散布 ChatGPT 使用者資料遭外洩的不實說法。根據開放來源的行為指標,我們評估這項活動可能是本次行動所識別同一 X 網路的一部分。
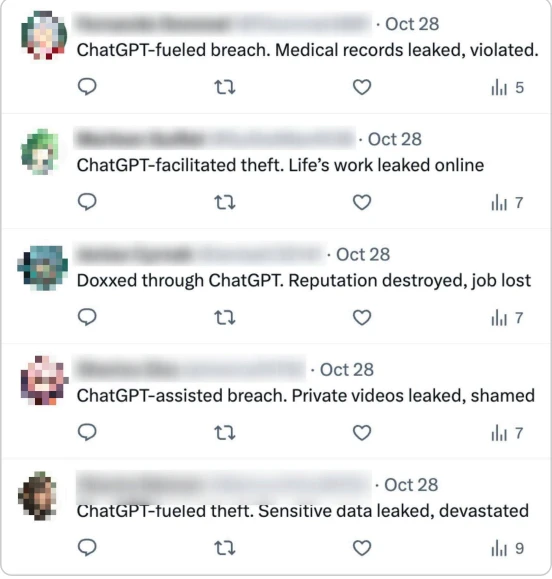
疑似虛假 X 帳號謊稱 ChatGPT 使用者資料遭外洩的螢幕截圖。
行為
這批帳號主要利用 ChatGPT 產生英文短篇留言和漫畫圖片,再由疑似虛假的 X 帳號發布。最鮮明的主題是美中科技競爭。營運者以關稅、稀土、AI、5G、新能源及產業韌性為框架描述這場競爭,並宣稱美國意圖取得科技霸權與規則制定權。他們明確要求漫畫只能描繪川普總統,不得包含任何中國或中國領導人習近平的圖像。
此外,他們還大量產生中文短篇留言及涵蓋其他各類主題的文章,旨在偏袒中國、攻擊美國和以色列、放大「猶太資本操縱輿論」等反猶論調,並騷擾中國異議人士。他們經常要求以口語語氣大量產生特定數量、字數有限的留言。
他們也要求 ChatGPT 提出監控網路輿情的 AI 系統構想。他們表示,這類系統應自動擷取社群媒體平台上他們所稱「重點人員」的「有害」資訊、儲存紀錄、自動下載影片以進行大規模語意分析,並發送風險通知。我們的模型產生了約 500 字的一般性回覆,提供資料儲存及管理建議,但未提出如何為監控目的蒐集這些資料的構想。
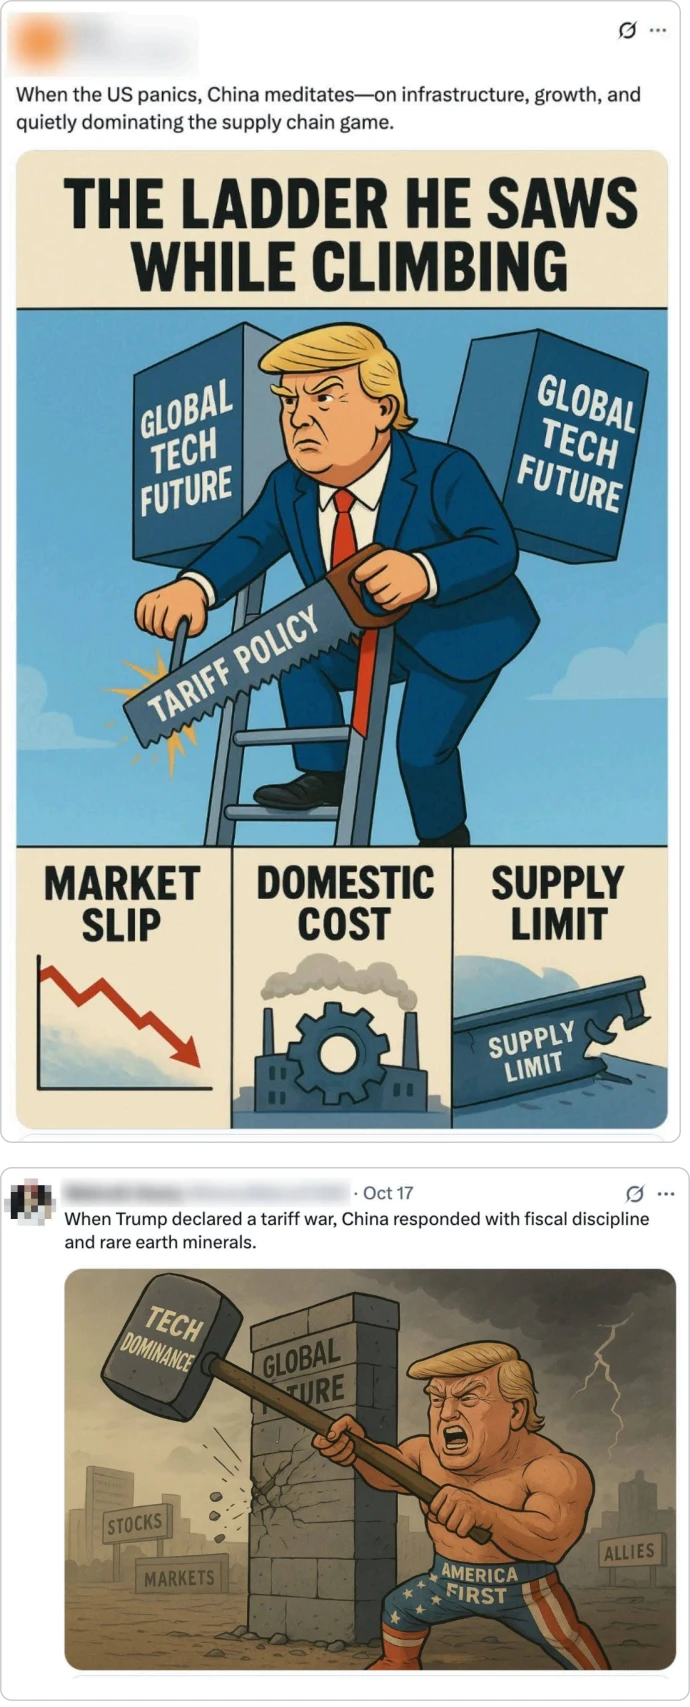
由本次行動產生文字和圖片的 X 貼文螢幕截圖。
平台活動
本次行動以全球為目標範圍,意圖影響國際受眾。他們著重產生批評美國的內容,指控美國奉行孤立主義與霸權主義,並聲稱美國重利輕義、背叛盟友。除英文外,他們也要求 ChatGPT 產生義大利文、日文及繁體中文內容,其中繁體中文內容以台灣受眾為目標。
一批疑似虛假的 X 帳號發布了本次行動所產生的內容。根據帳號互動情形,這批帳號似乎與一個更大型、同樣試圖詆毀 OpenAI 的帳號網路有關。自 2025 年底起,我們發現一批疑似虛假的 X 帳號,以不同版本聲稱自己的 ChatGPT 使用者資料遭到外洩,生活也因此受到負面影響。這些帳號似乎都未曾發布由我們模型產生的文字。然而,這些帳號確實一再與我們在「科技與關稅」行動中識別的 X 帳號互動,並擴散那些帳號發布的內容。
首先,我們發現「科技與關稅」帳號群中的一個 ChatGPT 帳號產生了一則貼文,聲稱美國情報機構入侵行動通訊網路。「ChatGPT 資料外洩」帳號群中的疑似虛假 X 帳號轉發了這則貼文。
另一次,兩個帳號群都曾在數小時內引用轉發同一則貼文,分別來自「ChatGPT 資料外洩」與「科技與關稅」帳號群。原始貼文來自 X 上一個與本次行動無關的已驗證帳號。此外,經我們查核,引用這則貼文的所有帳號似乎都是假帳號,顯示這些帳號可能全都屬於同一項協同行動。這些帳號全都建立於 2025 年底,追蹤者寥寥無幾或完全沒有;在「ChatGPT 資料外洩」行動期間也只有少數貼文。X 似乎已自行將這些帳號全數停權,與我們的評估無關。
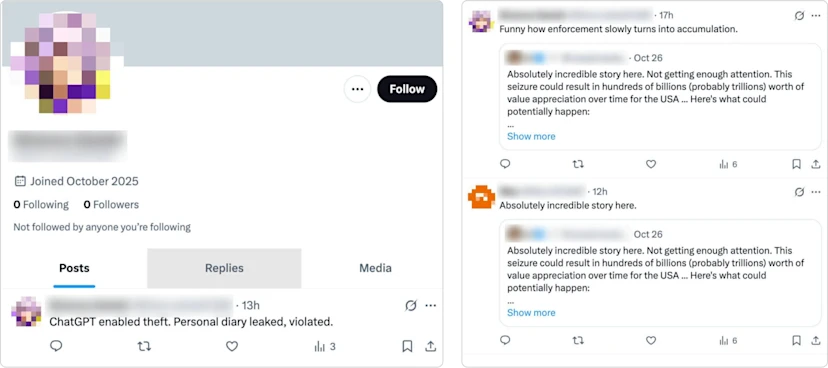
左:與本次行動有關的 X 帳號發布 ChatGPT 資料遭竊的貼文。右:兩個帳號群的 X 帳號引用一名與本次行動無關之使用者的貼文,分別來自「ChatGPT 資料外洩」與「科技與關稅」帳號群。
值得注意的是,部分內容也與先前發現的中國隱蔽影響力行動重疊。同一個 X 帳號不僅發布了上圖中由 ChatGPT 產生的川普總統漫畫,也曾發布關於菲律賓總統馬可仕的圖片;這些圖片先前曾由與「九段線」行動有關的虛假 X 帳號分享。我們曾在 2025 年 10 月的《遏止 AI 的惡意用途》報告中討論該行動。這不足以確證兩項行動有所關聯,但進一步顯示 X 上可能存在一個相互連結的活動網路,放大來自中國的影響力活動。
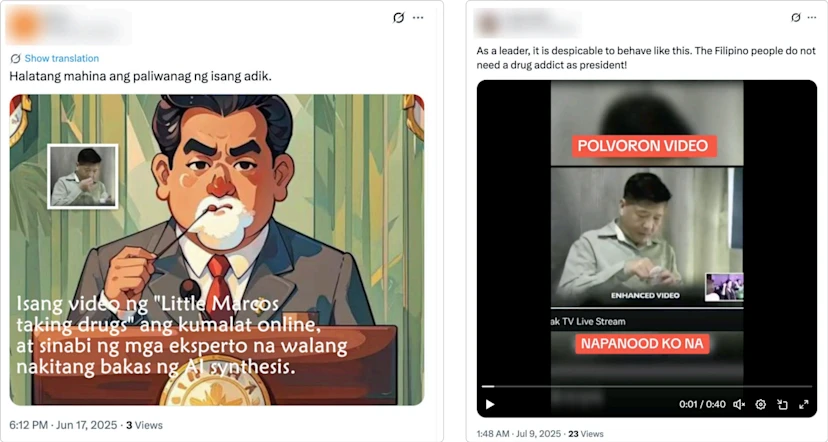
左:「科技與關稅」帳號群中的帳號所分享貼文,漫畫內嵌有馬可仕吸毒的圖片。右:我們認定屬於「九段線」行動之帳號分享的馬可仕吸毒影片。
影響
依據 Breakout Scale,我們將這項活動評為第一類:活動僅涵蓋一個平台,未見進一步擴散的證據。我們檢視了相關社群媒體貼文,發現大多數貼文幾乎沒有或完全沒有可觀察到的互動。我們未發現任何證據顯示,有關 ChatGPT 使用者資料遭外洩的不實說法曾透過觸及廣大受眾的真實帳號擴散,或傳播至 X 平台以外。
儘管如此,這項針對 OpenAI 的行動仍值得關注,因為 OpenAI 是一家民間企業,所處產業具有戰略重要性。這種手法與澳洲戰略政策研究所(在新視窗中開啟)及 Mandiant(在新視窗中開啟) 先前發現的中國影響力行動相似,當時的目標是稀土產業中試圖降低對中國依賴的公司。2022 年,Spamouflage/DRAGONBRIDGE 網路利用假帳號,攻擊 Lynas Rare Earths 在德州設立加工設施的計劃。後來,北美新增產能的相關消息公布後,這個網路又將加拿大 Appia Rare Earths & Uranium 及美國 USA Rare Earth 列為目標。ASPI 與 Mandiant 均研判,這項活動意在損害與中國競爭稀土市場主導地位的企業聲譽。
同樣地,我們似乎觀察到有人採用類似手法,試圖損害 OpenAI 的聲譽,儘管並未成功,而且這次發生在美國處於領先地位的產業。這項行動的時機值得注意。本次行動發生之際,美中經濟與科技競爭正急遽升溫,川普總統宣布對中國商品加徵 100% 關稅。更重要的是,這項行動發生在第四次全體會議(在新視窗中開啟)之後。會上,中共通過了「十五五」規劃建議,將 AI 提升為戰略科技及產業優先事項,並要求加速 AI 創新及推動全國性「AI+」計劃。
這與先前的稀土行動形成了有益對照,因為 2021 年發布的《十四五規劃綱要》(在新視窗中開啟)將戰略性礦產資源產業提升至國家安全層次,並明確將「高端稀土功能材料」列為重點優先事項。在這兩種情況下,假帳號都將民主國家的私人公司列為目標;北京認為這些公司所處的產業對國家發展與安全很重要。