สกัดปฏิบัติการ “ฉากบังหน้า” ที่ใช้ AI
ตลอดสองปีครึ่งที่ผ่านมา เราได้เผยแพร่รายงานหลายฉบับเกี่ยวกับวิธีที่กลุ่มผู้ก่อภัยคุกคามพยายามนำโมเดลของเราไปใช้ในการโจมตีทางไซเบอร์ ปฏิบัติการแทรกแซงทางข้อมูลข่าวสาร (IO) การหลอกลวง และกิจกรรมอื่นๆ ที่ละเมิดนโยบายการใช้งานของเรา เราเผยแพร่รายงานเหล่านี้เพื่อให้หน่วยงานกำกับดูแล องค์กรอื่นๆ ในอุตสาหกรรมเดียวกัน และสังคมในวงกว้างได้รับทราบว่า กลุ่มผู้ก่อภัยคุกคามพยายามใช้ประโยชน์จาก AI อย่างไร รวมถึงเปิดเผยช่องโหว่ที่กลุ่มเหล่านี้พยายามใช้เป็นช่องทางก่อภัย
เมื่อไม่นานมานี้ เราได้ระงับการใช้งานของกลุ่มที่เกี่ยวข้องกับปฏิบัติการแทรกแซงทางข้อมูลข่าวสาร (IO) 2 กลุ่มจากรัสเซียและอิหร่าน โดยทั้งสองกลุ่มใช้โมเดลของเราร่วมกับวิธีการและเทคโนโลยีแบบดั้งเดิม เพื่อสร้างองค์กรบังหน้าที่ดูน่าเชื่อถือและมีความซับซ้อน ก่อนใช้องค์กรเหล่านี้เป็นช่องทางเผยแพร่เนื้อหาเกี่ยวกับภูมิรัฐศาสตร์และความขัดแย้งไปยังกลุ่มเป้าหมาย โดยปกปิดแหล่งที่มาที่แท้จริง กลุ่มจากอิหร่านสร้างตัวตนนักข่าวปลอม 7 ราย เพื่อส่งบทความขนาดยาวไปเสนอให้สื่อออนไลน์ขนาดเล็กและขนาดกลางทั่วโลกพิจารณาเผยแพร่ ส่วนกลุ่มจากรัสเซียดูเหมือนจะหลอกให้บุคคลในลาตินอเมริกาเข้ามามีส่วนร่วมโดยไม่รู้ตัว เพื่อจัดตั้งและดำเนินงานองค์กรที่อ้างว่าเป็นสถาบันวิจัยด้านนโยบายในพื้นที่
ทั้งสองปฏิบัติการใช้กลวิธีหลากหลายรูปแบบเพื่อให้บรรลุเป้าหมาย นอกจากการเผยแพร่บทความขนาดยาวแล้ว กลุ่มจากอิหร่านยังสร้างข้อความแสดงความคิดเห็นบนสื่อสังคมออนไลน์ครั้งละหลายข้อความ โดยส่วนใหญ่เกี่ยวข้องกับสงครามระหว่างสหรัฐอเมริกากับอิหร่าน ส่วนกลุ่มจากรัสเซียนอกจากจะควบคุมองค์กรที่อ้างว่าเป็นสถาบันวิจัยด้านนโยบายแล้ว ยังปลอมแปลงเอกสารให้ดูเหมือนข้อมูลที่รั่วไหลออกมา และเขียนบทพูดสำหรับคลิปเสียงปลอม ซึ่งเราพบว่าเนื้อหาบางส่วนถูกนำไปเผยแพร่บนอินเทอร์เน็ตจริง อีกสิ่งหนึ่งที่ทั้งสองกลุ่มทำเหมือนกันคือใช้ AI ช่วยเขียนรายงานภายในเป็นจำนวนมาก โดยเฉพาะกลุ่มจากรัสเซียที่ใช้ AI ทำงานนี้มากกว่างานประเภทอื่น ทั้งสองกลุ่มยังใช้วิธีคำนวณและประเมินผลงานที่ชวนให้เข้าใจผิด บางกรณีถึงขั้นจงใจหลอกลวง เพื่อทำให้ผู้ปฏิบัติการดูมีผลงานดีกว่าที่ทำได้จริง
สิ่งที่น่าสังเกตที่สุดคือ ทั้งสองปฏิบัติการมีวิธีการคล้ายกับปฏิบัติการโน้มน้าวความคิดเห็นที่ซับซ้อนในยุคก่อน AI อย่างมาก เพียงแต่นำ AI มาช่วยให้ทำงานบางขั้นตอนได้ง่ายขึ้น ตัวอย่างเช่น การสร้างตัวตนนักข่าวปลอมของกลุ่มจากอิหร่านมีลักษณะคล้ายกับกรณีของ “Alice (เปิดในหน้าต่างใหม่)Donovan(เปิดในหน้าต่างใหม่)” นักข่าวปลอมที่หน่วยข่าวกรองทหารรัสเซียสร้างขึ้นเพื่อปกปิดตัวตน โดยมีสื่อตะวันตกหลายแห่งนำบทความภายใต้ชื่อนี้ไปเผยแพร่ในช่วงปี 2559–2560 อีกกรณีหนึ่งเกิดขึ้นในปี 2563 เมื่อบุคคลที่มีความเกี่ยวข้องกับปฏิบัติการก่อนหน้านี้ของ Internet Research Agency จากรัสเซียสร้างสำนักข่าวปลอมชื่อ “PeaceData(เปิดในหน้าต่างใหม่)” ขึ้นมา และชักชวนให้นักข่าวจากทั่วโลกเขียนบทความให้โดยที่นักข่าวเหล่านั้นไม่รู้ว่ากำลังทำงานให้กับสำนักข่าวปลอม
อีกสิ่งหนึ่งที่ทำให้ปฏิบัติการทั้งสองแตกต่างจากกรณีทั่วไปคือ ความสามารถในการเข้าถึงผู้คนจำนวนมาก หากประเมินตามเกณฑ์ IO ที่เรียกว่า Breakout Scale(เปิดในหน้าต่างใหม่) ซึ่งแบ่งระดับตั้งแต่ 1 (ต่ำสุด) ถึง 6 (สูงสุด) เราจัดให้ปฏิบัติการจากรัสเซียอยู่ใน ระดับ 5 นับเป็นครั้งแรกที่เราสามารถสกัดกั้นปฏิบัติการระดับ 5 ได้ตั้งแต่เริ่มเผยแพร่รายงานเหล่านี้ ส่วนปฏิบัติการจากอิหร่านอยู่ในระดับ 4 ทั้งสองกลุ่มสามารถนำเนื้อหาของตนไปเผยแพร่ผ่านสื่อกระแสหลักได้สำเร็จ แทนที่จะเผยแพร่ผ่านสื่อสังคมออนไลน์เพียงอย่างเดียว โดยเนื้อหาเหล่านี้ไม่ได้สร้างขึ้นจากโมเดลของเราทั้งหมด ข้อค้นพบนี้สอดคล้องกับรูปแบบที่เราสังเกตเห็นจากปฏิบัติการแทรกแซงทางข้อมูลข่าวสารอย่างลับๆ ทั้ง 30 ปฏิบัติการที่เราเปิดโปงตลอดสองปีครึ่งที่ผ่านมา กล่าวคือ กลุ่มที่พยายามนำเนื้อหาไปเผยแพร่ผ่านสำนักข่าวจริงมักมีโอกาสเข้าถึงผู้คนและสร้างผลกระทบได้มากกว่ากลุ่มที่อาศัยบัญชีปลอมบนสื่อสังคมออนไลน์เป็นช่องทางหลัก
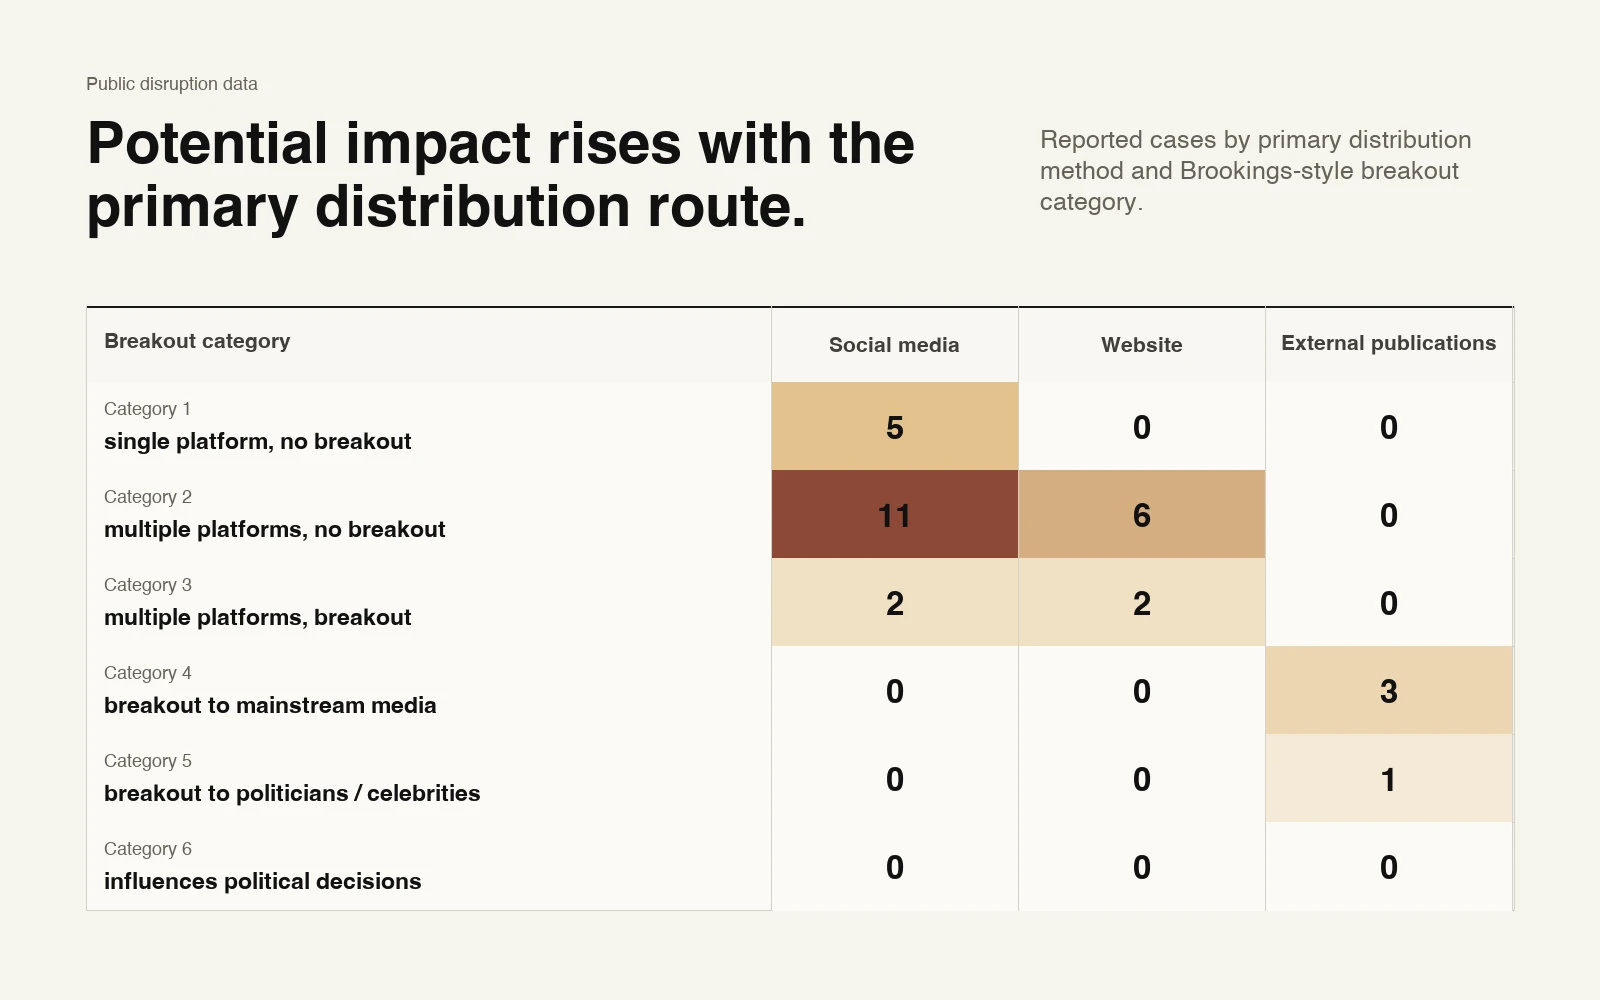
ตารางเปรียบเทียบปฏิบัติการแทรกแซงทางข้อมูลข่าวสาร (IO) ทั้ง 30 ปฏิบัติการที่เราเปิดโปงตั้งแต่ต้นปี 2567 โดยจำแนกตามช่องทางหลักที่ใช้เผยแพร่เนื้อหา ได้แก่ สื่อสังคมออนไลน์ เว็บไซต์ที่กลุ่มผู้ปฏิบัติการดูแลเอง และสื่อภายนอก พร้อมแสดงคะแนนตามเกณฑ์ Breakout Scale สำหรับปฏิบัติการที่ใช้หลายช่องทาง เช่น สร้างเว็บไซต์ขึ้นมาแล้วประชาสัมพันธ์ผ่านสื่อสังคมออนไลน์ เราจะจัดกลุ่มตามช่องทางที่มีบทบาทสำคัญที่สุดในการดำเนินปฏิบัติการ
AI ช่วยให้ปฏิบัติการที่ใช้องค์กรบังหน้าประเภทนี้ขยายขอบเขตการทำงานได้มากขึ้น ทำงานได้รวดเร็วและมีประสิทธิภาพขึ้น อีกทั้งยังช่วยให้เขียนเนื้อหาได้อย่างเป็นธรรมชาติในหลายภาษาและตรวจแก้บทความได้ดีขึ้น ผู้ปฏิบัติการสามารถใช้ความสามารถเหล่านี้หลอกให้บุคคลที่ไม่รู้เบื้องหลัง เช่น พนักงานหรือบรรณาธิการ เข้ามามีส่วนร่วมโดยไม่รู้ตัว เพื่อนำเนื้อหาที่ตนต้องการเผยแพร่ไปสู่ผู้อ่าน ซึ่งไม่ทราบเลยว่าใครเป็นผู้อยู่เบื้องหลังหรือมีเจตนาอะไร ปฏิบัติการเหล่านี้ยังแสดงให้เห็นว่า กลุ่มผู้ก่อภัยคุกคามใช้วิธีการที่ซับซ้อนและแนบเนียนเพียงใดในการสร้างตัวตนและองค์กรปลอมเพื่อให้บรรลุเป้าหมาย ดังนั้น การทำความเข้าใจว่ากลุ่มเหล่านี้อาศัยช่องโหว่อะไรในการดำเนินงาน และช่องโหว่เหล่านั้นช่วยให้เข้าถึงผู้คนได้มากขึ้นอย่างไร จึงเป็นสิ่งสำคัญที่จะช่วยให้องค์กรต่างๆ วางมาตรการป้องกันได้อย่างรัดกุมและมีประสิทธิภาพ
อย่างไรก็ตาม การที่ปฏิบัติการเหล่านี้ต้องปกปิดตัวตนและเบื้องหลังที่แท้จริง ก็ทำให้ปฏิบัติการหยุดชะงักได้ง่ายหากมีผู้เปิดเผยข้อมูลเกี่ยวกับปฏิบัติการอย่างรับผิดชอบ ทั้ง “Alice Donovan” และ “PeaceData” ต่างยุติกิจกรรมหลังจากถูกเปิดโปง ด้วยเหตุนี้ เราจึงเผยแพร่รายงานเกี่ยวกับปฏิบัติการที่ใช้องค์กรบังหน้าเหล่านี้ เพื่อช่วยให้หน่วยงานต่างๆ สามารถตรวจสอบและสกัดกั้นปฏิบัติการในลักษณะเดียวกันได้ง่ายขึ้น ขณะเดียวกันก็ทำให้ผู้ปฏิบัติการดำเนินงานต่อไปได้ยากขึ้น
กลุ่มผู้ปฏิบัติการจากรัสเซียที่ดำเนินปฏิบัติการโน้มน้าวความคิดเห็นทั่วลาตินอเมริกา
เราได้ระงับบัญชี ChatGPT กลุ่มหนึ่งที่มีต้นทางจากรัสเซีย หลังพบว่ามีการใช้ ChatGPT ทำงานหลายประเภทที่เกี่ยวข้องกับปฏิบัติการแทรกแซงทางข้อมูลข่าวสารอย่างลับๆ โดยมุ่งเป้าไปที่ประเทศต่างๆ ในลาตินอเมริกา กิจกรรมส่วนใหญ่ดูเหมือนจะมีเป้าหมายเพื่อทำลายภาพลักษณ์ของยูเครนในภูมิภาคนี้ แต่บางส่วนก็มุ่งหวังที่จะชี้นำผลลัพธ์ทางการเมืองภายในประเทศ โดยเฉพาะในอาร์เจนตินาและโบลิเวีย ผู้ปฏิบัติการส่วนใหญ่ใช้ภาษารัสเซียในการสั่งงานโมเดล มีหนึ่งรายใช้ภาษาสเปน แต่ดูเหมือนว่าจะอยู่ในรัสเซียเช่นกัน เราได้ส่งข้อมูลเกี่ยวกับกรณีนี้ให้หน่วยงานที่เกี่ยวข้องแล้ว
กลุ่มนี้ใช้ ChatGPT ช่วยทำงานหลักอยู่ 3 อย่าง อย่างแรกคือเขียนรายงานภายในเกี่ยวกับสิ่งที่พวกเขาทำ รวมถึงเหตุการณ์ที่ผู้อื่นเป็นผู้ดำเนินการ แต่พวกเขาสามารถนำมาอ้างเป็นผลงานของตนได้อย่างน่าเชื่อถือ อย่างที่สองคือสร้างเนื้อหาสำหรับเผยแพร่ในปฏิบัติการ และอย่างที่สามคือเขียนรายงานประเมินผลงานของ Social Research Center (SRC) องค์กรในลาตินอเมริกาที่เรียกตัวเองว่า “แพลตฟอร์มวิจัย” จากข้อมูลที่พบ ผู้ปฏิบัติการน่าจะควบคุม SRC ผ่านตัวตนปลอมที่ใช้ชื่อว่า “Mia Clark” เราจึงนำชื่อนี้มาดัดแปลงเป็น “Dark Clark” เพื่อใช้เรียกปฏิบัติการดังกล่าว เนื่องจากบริการของเราไม่เปิดให้ใช้งานจากรัสเซีย ผู้ปฏิบัติการจึงต้องเชื่อมต่อผ่าน VPN เพื่อเข้าถึง ChatGPT
ผู้ปฏิบัติการระบุในรายงานภายในว่า พวกเขาได้เผยแพร่ข่าวปลอมในหลายประเทศทั่วลาตินอเมริกา โดยมีเป้าหมายเพื่อทำลายภาพลักษณ์ของยูเครนหรือผู้นำทางการเมืองในประเทศเหล่านั้น นักวิจัย(เปิดในหน้าต่างใหม่)ที่สืบค้นข้อมูลจากแหล่งสาธารณะ(เปิดในหน้าต่างใหม่)พบว่า เรื่องเท็จบางส่วนมีความเชื่อมโยงกับกลุ่มจากรัสเซียที่รู้จักกันในชื่อ “Politology” หรือ “La Compania” ซึ่งมีรายงานว่าเป็นกลุ่มที่สืบทอดการดำเนินงานต่อจาก Wagner Group และองค์กรอื่นๆ ที่ Yevgeniy Prigozhin มหาเศรษฐีชาวรัสเซียเป็นผู้ก่อตั้ง นอกจากนี้ ผู้ปฏิบัติการยังขอให้โมเดลของเราช่วยแปลหรืออธิบายรายงานข่าวที่เผยแพร่ต่อสาธารณะเกี่ยวกับ Politology และ Wagner บ่อยกว่าการสอบถามเกี่ยวกับเครือข่ายอื่นๆ ที่มีต้นทางจากรัสเซียอย่างมาก
ปฏิบัติการนี้มีลักษณะที่แตกต่างจากกรณีทั่วไปอยู่ 2 ประการ ประการแรกคือ กลุ่มผู้ปฏิบัติการจากรัสเซียดูเหมือนจะสามารถชักชวนบุคคลในลาตินอเมริกาให้เข้ามาทำงานให้ SRC ได้สำเร็จ โดยรายงานของกลุ่มเกี่ยวกับ SRC มีการกล่าวถึงการตัดสินใจเรื่องต่างๆ เช่น อัตราค่าจ้าง การรับพนักงาน และการเลิกจ้าง ซึ่งบ่งชี้ว่ากลุ่มนี้เป็นผู้ควบคุมองค์กรเอง ไม่ใช่เพียงร่วมมือกับองค์กรดังกล่าว จากหลักฐานที่มีอยู่ พนักงานของ SRC ในลาตินอเมริกาดูเหมือนจะไม่รู้ว่าตนกำลังทำงานให้กับกลุ่มจากรัสเซีย นอกจากนี้ SRC ยังแตกต่างจากองค์กรที่อ้างว่าเป็นสถาบันวิจัยด้านนโยบายอีกแห่งหนึ่งซึ่งมีความเชื่อมโยงกับรัสเซียและเราเพิ่งเปิดโปงไป เพราะเนื้อหาส่วนใหญ่ของ SRC ดูเหมือนจะเป็นผลงานต้นฉบับที่พนักงานซึ่งถูกชักชวนเข้ามาทำงานเป็นผู้จัดทำเอง นับเป็นความพยายามสร้างและดำเนินงานองค์กรบังหน้าที่ซับซ้อนที่สุดเท่าที่เราเคยสกัดกั้นมาในช่วงสองปีครึ่งที่ผ่านมา
ประการที่สอง หลักฐานบางส่วนจากแหล่งข้อมูลสาธารณะบ่งชี้ว่า เรื่องเท็จที่กลุ่ม Dark Clark สร้างขึ้นแพร่กระจายไปในวงกว้าง จนมีผู้ตรวจสอบข้อเท็จจริง(เปิดในหน้าต่างใหม่)และหน่วยงานทางการ(เปิดในหน้าต่างใหม่)ออกมาปฏิเสธข้อมูลเหล่านั้น แสดงให้เห็นว่ากลุ่มนี้อาจเผยแพร่ข้อมูลเท็จจนเข้าถึงผู้คนได้มากกว่าปฏิบัติการแทรกแซงทางข้อมูลข่าวสารอื่นๆ ที่เราสกัดกั้นในช่วงสองปีที่ผ่านมา เรื่องเท็จชิ้นหนึ่งที่กลุ่มนี้อ้างว่าเผยแพร่ในเปรูยังมีส่วนกระตุ้นความตึงเครียดระหว่างยูเครนกับโปแลนด์จนกลายเป็นประเด็นถกเถียงในที่สาธารณะอีกด้วย
งานหลักที่ผู้ปฏิบัติการใช้ ChatGPT ช่วยทำคือการเขียนและแก้ไขรายงานภายใน เพื่อส่งให้ผู้บังคับบัญชาซึ่งเรายังไม่ทราบว่าเป็นใคร พวกเขาจัดทำรายงานเหล่านี้เป็นประจำเพื่อสรุปความพยายามแทรกแซงข้อมูลข่าวสารอย่างลับๆ ในลาตินอเมริกา โดยมีงานสำคัญอยู่ 3 อย่าง ได้แก่ การปล่อยข้อมูลโจมตียูเครนและพยายามขัดขวางการรับสมัครทหารเข้ากองทัพยูเครน การแทรกแซงการเมืองภายในประเทศต่างๆ โดยเฉพาะโบลิเวียและอาร์เจนตินา และการดูแลบริหาร SRC อย่างไรก็ตาม ในกรณีส่วนใหญ่ เราพบว่ากลุ่มนี้ใช้โมเดลของเราเพื่อเขียนรายงานสรุปกิจกรรมที่ดำเนินการไปแล้ว ไม่ใช่เพื่อสร้างเนื้อหาที่นำไปใช้ในปฏิบัติการโดยตรง มีเพียงไม่กี่กรณีเท่านั้นที่แตกต่างออกไป ซึ่งเราจะกล่าวถึงในส่วนถัดไป
รายงานเหล่านี้เปิดเผยรายละเอียดเกี่ยวกับกลวิธีที่ผู้ปฏิบัติการใช้เพื่อบ่อนทำลายชื่อเสียงของยูเครนและผู้นำบางประเทศ โดยเฉพาะประธานาธิบดีของอาร์เจนตินา โบลิเวีย และเอกวาดอร์ บางรายงานกล่าวถึงความพยายามหลอกให้คนในพื้นที่ทำกิจกรรมบางอย่าง เพื่อให้ผู้ปฏิบัติการนำไปใช้เป็นเครื่องมือโจมตีในภายหลัง ส่วนรายงานอื่นๆ กล่าวถึงข้อมูลปลอมที่ทำให้ดูเหมือนเป็นเอกสารลับรั่วไหล ซึ่งผู้ปฏิบัติการอ้างว่าได้นำไปเผยแพร่แล้ว
มีหลักฐาน 2 กรณีที่เชื่อมโยงผู้ปฏิบัติการกลุ่มนี้กับข้อมูลเกี่ยวกับ “Politology” ที่เคยมีการเปิดเผยต่อสาธารณะ โดยผู้ปฏิบัติการระบุในรายงานว่าเมื่อปี 2567 พวกเขาได้ดำเนินปฏิบัติการ 2 ครั้งเพื่อโจมตี Javier Milei ประธานาธิบดีอาร์เจนตินา ครั้งแรกเป็นการเผยแพร่ข่าวเท็จว่า Milei ซื้อปลอกคอประดับอัญมณีจาก Cartier ให้สุนัขของตน ส่วนครั้งที่สอง พวกเขาอ้างว่าได้จ้างคนในพื้นที่ให้พ่นข้อความต่อต้าน Milei ตามกำแพงในกรุงบัวโนสไอเรส ทั้งสองกรณีนี้เคยมีรายงานต่อสาธารณะ(เปิดในหน้าต่างใหม่)ซึ่งอ้างอิงเอกสารที่รั่วไหลออกมา โดยระบุว่าเป็นฝีมือ(เปิดในหน้าต่างใหม่)ของกลุ่ม “Politology” และ “La Compania”
ยังมีเรื่องปลอมอีกมากที่ไม่เคยถูกเชื่อมโยงกับปฏิบัติการสร้างอิทธิพลของรัสเซียมาก่อน ตัวอย่างเช่น ผู้ปฏิบัติการอ้างว่าในเดือนพฤษภาคม 2569 พวกเขาสร้างที่อยู่อีเมลปลอมโดยแอบอ้างว่าเป็นของสำนักงานการศึกษาระดับภูมิภาคในกรุงลิมา ประเทศเปรู แล้วใช้อีเมลนั้นสั่งให้โรงเรียนในเขตจัดกิจกรรมเกี่ยวกับยูเครนเนื่องในวันความหลากหลายทางวัฒนธรรมและภาษาแห่งชาติ ซึ่งตรงกับวันที่ 21 พฤษภาคม ภายในอีเมลมีคำสั่งชัดเจนให้กล่าวถึงบุคคลต่างๆ โดยหนึ่งในนั้นคือ Stepan Bandera นักชาตินิยมยูเครนในศตวรรษที่ 20 ซึ่งบทบาทของเขาเป็นที่ถกเถียง ชาวยูเครนบางส่วนมองว่าเขาเป็นบุคคลสำคัญในการต่อสู้เพื่อเอกราช แต่ในรัสเซียและโปแลนด์ ชื่อของเขาเชื่อมโยงกับลัทธิฟาสซิสต์ การร่วมมือกับฝ่ายต่างๆ ในช่วงสงคราม และการก่อเหตุทารุณกรรม ตามคำกล่าวอ้างของผู้ปฏิบัติการ โรงเรียนบางแห่งได้ตอบกลับไปยังที่อยู่อีเมลปลอมดังกล่าว เพื่อยืนยันว่าได้จัดกิจกรรมตามคำสั่งแล้ว โดยบางแห่งยังส่งภาพถ่ายกิจกรรมประกอบมาด้วย
จากนั้นผู้ปฏิบัติการอ้างว่าได้นำเรื่องราวเกี่ยวกับกิจกรรมเหล่านี้ไปเผยแพร่ผ่านสื่อในเปรูและโปแลนด์ พร้อมกล่าวหาว่ายูเครนกำลัง “ส่งออก” อุดมการณ์ชาตินิยมสุดโต่ง จนเกิดกระแสความไม่พอใจ เมื่อค้นหาจากแหล่งข้อมูลเปิด เราพบข่าวที่ตรงกับคำกล่าวอ้างนี้ในสื่อเปรู(เปิดในหน้าต่างใหม่)และ(เปิดในหน้าต่างใหม่)สื่อ(เปิดในหน้าต่างใหม่)โปแลนด์(เปิดในหน้าต่างใหม่) ตลอดจนสื่อภาษาอังกฤษในฮังการี(เปิดในหน้าต่างใหม่) (บทความบางชิ้นถูกลบไปแล้วในเวลาต่อมา) บทความ(เปิดในหน้าต่างใหม่)บางชิ้น(เปิดในหน้าต่างใหม่)รายงานว่าสมาชิกรัฐสภายุโรปชาวโปแลนด์รายหนึ่งเสนอให้ผู้ที่แสดง “ท่าทีต่อต้านโปแลนด์” ได้รับการประกาศเป็นบุคคลไม่พึงปรารถนาในโปแลนด์ การสร้างเรื่องเท็จของรัสเซียครั้งนี้จึงอาศัยความขัดแย้งทางประวัติศาสตร์ระหว่างชาวยูเครนกับชาวโปแลนด์เป็นเครื่องมือ และยังยิ่งกระพือความขัดแย้งดังกล่าวให้รุนแรงขึ้นด้วย
ในทำนองเดียวกัน ผู้ปฏิบัติการอ้างว่าในเดือนมิถุนายน พวกเขาใช้อีเมลปลอมอีกที่อยู่หนึ่งหลอกให้โรงเรียนในเอกวาดอร์จัดพิธีปฏิญาณตนว่าจะจงรักภักดีต่อประธานาธิบดี Daniel Noboa และ Erik Prince อดีตหัวหน้าบริษัทรับจ้างทางทหารเอกชน Blackwater ผู้ปฏิบัติการอ้างว่าเหตุการณ์นี้จุดกระแสความไม่พอใจในเอกวาดอร์ จนกดดันให้รัฐบาลต้องออกมาปฏิเสธเรื่องเท็จดังกล่าว และยิ่งทำให้คนทั่วประเทศรับรู้เรื่องนี้มากขึ้น การสืบค้นจากแหล่งข้อมูล(เปิดในหน้าต่างใหม่)เปิดพบอีกครั้งว่ามีการรายงานข่าว(เปิดในหน้าต่างใหม่)ในสื่อ(เปิดในหน้าต่างใหม่)เอกวาดอร์(เปิดในหน้าต่างใหม่)หลายแห่งที่มีรายละเอียดใกล้เคียงกับคำกล่าวอ้างนี้อย่างมาก และยังพบคำชี้แจงโต้แย้ง(เปิดในหน้าต่างใหม่)โดยละเอียดของรัฐมนตรีว่าการกระทรวงศึกษาธิการเอกวาดอร์
ผู้ปฏิบัติการใช้เทคนิคหลายอย่างเพื่อเสริมความน่าเชื่อถือให้เรื่องที่แต่งขึ้น ตามรายงานภายใน พวกเขาเผยแพร่เรื่องปลอมสองเรื่องที่มุ่งเป้าไปยังเอกวาดอร์ในเดือนมีนาคม เรื่องหนึ่งใช้เสียงปลอมโดยอ้างว่าเป็นเสียงกงสุลยูเครนประจำเอกวาดอร์ที่พูดจาดูถูกชาวเอกวาดอร์ เราสืบค้นจากแหล่งข้อมูลเปิดและพบโพสต์บน TikTok ที่ตรงกับคำกล่าวอ้างดังกล่าว แต่โพสต์นั้นดูเหมือนได้รับการโต้ตอบเพียงเล็กน้อย อีกเรื่องใช้คลิปวิดีโอปลอมที่ติดโลโก้ช่องข่าวจริง เผยแพร่ผ่าน X และ TikTok พร้อมข้อกล่าวหาว่ารัฐบาล Noboa กำลังรับสมัครชายหนุ่มไปสู้รบในยูเครน ผู้ตรวจสอบข้อเท็จจริง(เปิดในหน้าต่างใหม่)ในเอกวาดอร์รายงานถึงแคมเปญลักษณะเดียวกันในช่วงต้นเดือนเมษายน
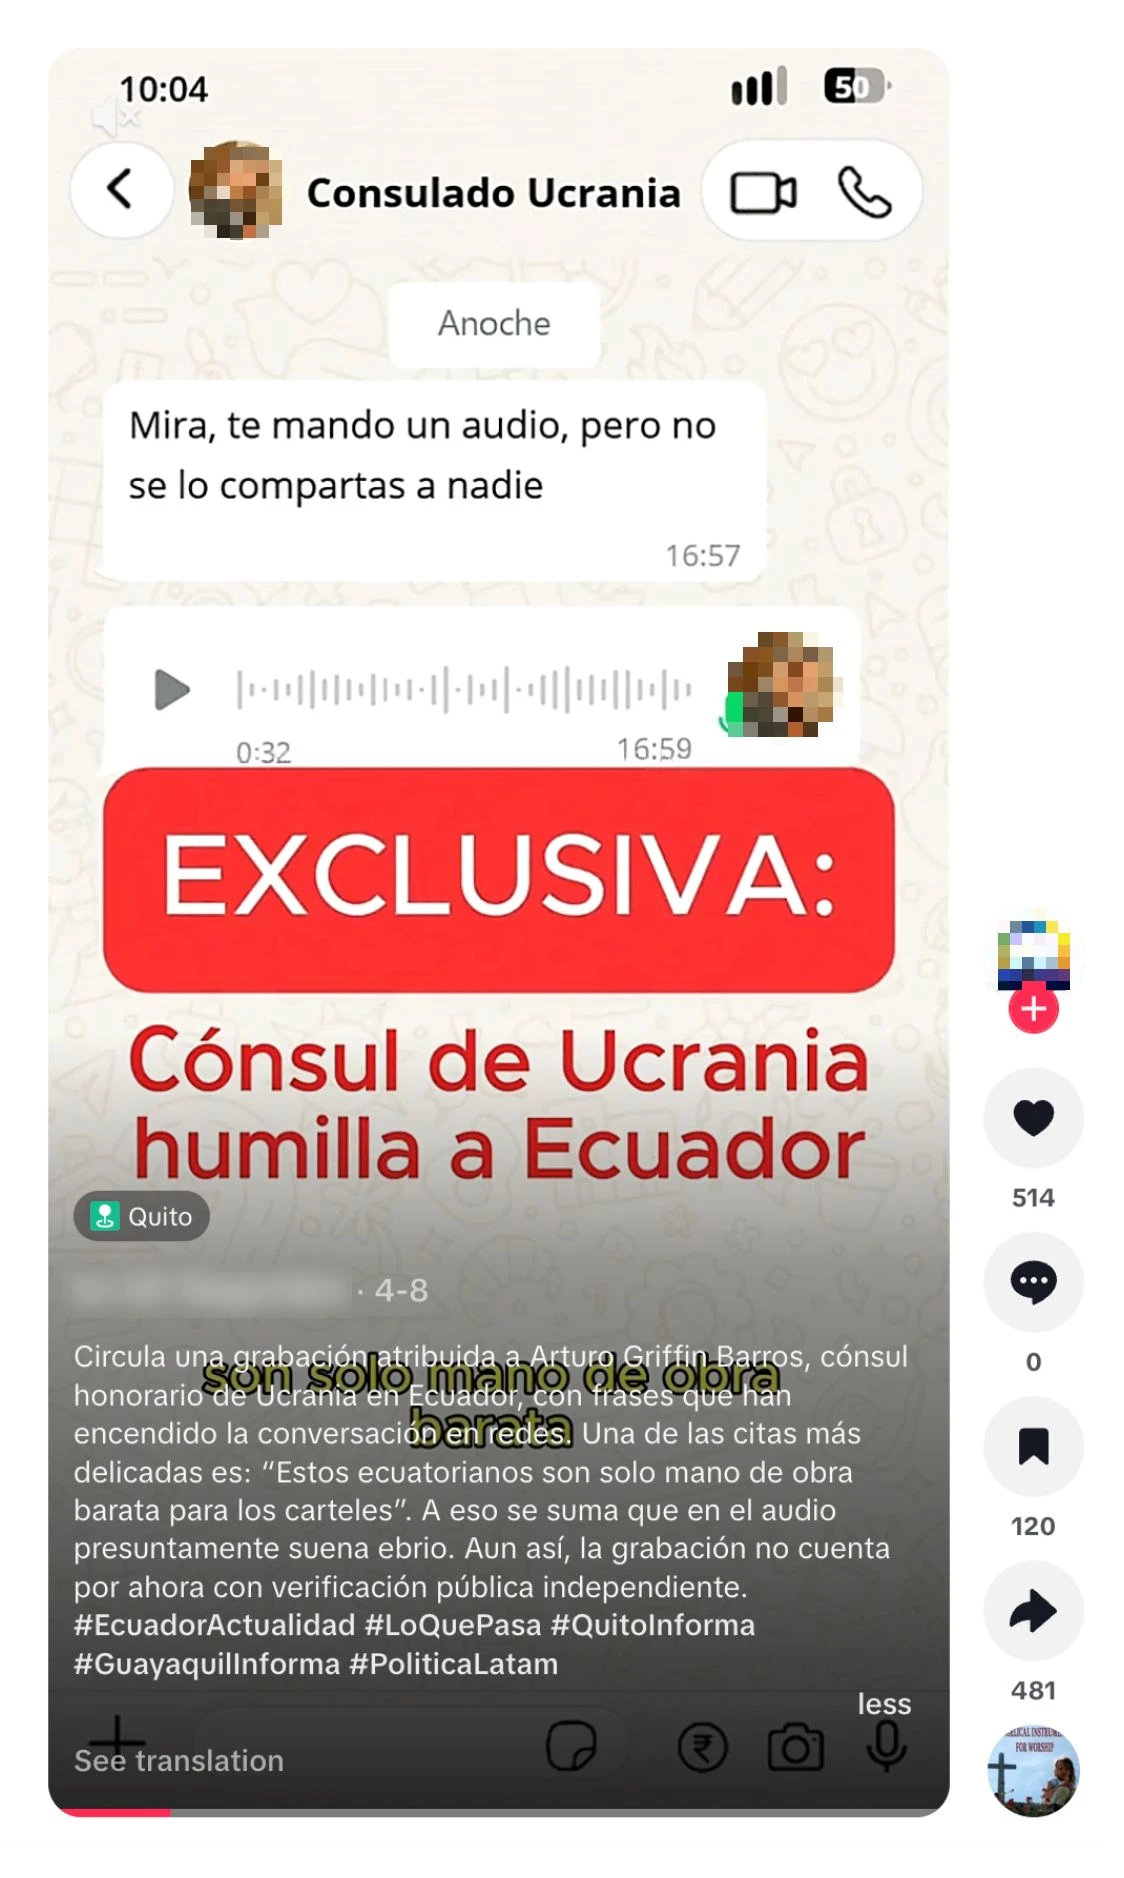
วิดีโอบน TikTok ที่โพสต์เมื่อวันที่ 8 เมษายน 2569 พร้อมเสียงปลอมที่ปฏิบัติการนี้อ้างว่าเป็นผลงานของตน และแอบอ้างว่าเป็นเสียงกงสุลยูเครน
รายงานภายในอีกฉบับกล่าวถึงเรื่องปลอมที่พวกเขาเผยแพร่ในโบลิเวียช่วงปลายเดือนพฤษภาคม ขณะที่การประท้วงต่อต้านรัฐบาลกำลังรุนแรงที่สุด ผู้ปฏิบัติการระบุชัดเจนว่าแคมเปญนี้มีเป้าหมายเพื่อซ้ำเติมวิกฤตที่เกี่ยวข้องกับการประท้วง โดยใช้คลิปเสียงปลอมที่แอบอ้างว่าเป็นเสียงพนักงานของ EPSAS บริษัทประปาของรัฐ ซึ่งกล่าวว่ารัฐบาลเตรียมตัดน้ำประปาในกรุงลาปาซ เมืองหลวงด้านการบริหารของประเทศ และประกาศภาวะฉุกเฉิน การสืบค้นจากแหล่งข้อมูลเปิดของเราพบข้อมูลหักล้าง(เปิดในหน้าต่างใหม่)คำกล่าวอ้างเดียวกันนี้ และคำปฏิเสธอย่างเป็นทางการ(เปิดในหน้าต่างใหม่)จาก EPSAS
รายงานภายในฉบับอื่นๆ ยังกล่าวถึงการสร้างเรื่องเท็จที่เราไม่สามารถตรวจสอบยืนยันได้จากแหล่งข้อมูลสาธารณะ ซึ่งอาจเป็นเพราะเนื้อหาเหล่านั้นถูกลบไปแล้วหรือไม่สามารถแพร่กระจายไปในวงกว้างได้ ตัวอย่างเช่น ผู้ปฏิบัติการอ้างว่าในเดือนมกราคม พวกเขาเผยแพร่เรื่องราวที่กล่าวหาว่าเจ้าหน้าที่สถานทูตยูเครนมีส่วนเกี่ยวข้องกับการค้ามนุษย์ โดยหลอกพานางแบบและผู้มีอิทธิพลบนสื่อสังคมออนไลน์ชาวบราซิลรายหนึ่งไปยังยูเครน ก่อนที่เธอจะถูกสังหารในกรุงเคียฟในเดือนมิถุนายน ผู้ปฏิบัติการอ้างว่าได้เผยแพร่คลิปเสียงปลอมอีกชิ้นในโบลิเวีย โดยแอบอ้างว่าเป็นเสียงของพนักงานธนาคารกลางโบลิเวียที่ออกมาเตือนว่าธนาคารกำลังจะจำกัดการถอนเงินสด นอกจากนี้ ยังอ้างว่าได้เผยแพร่จดหมายปลอมที่แอบอ้างว่ามาจากหน่วยงานกำกับดูแลด้านไฮโดรคาร์บอนของประเทศ โดยเตือนว่าจะมีการจำกัดการจำหน่ายเชื้อเพลิงให้กับรถยนต์ส่วนบุคคล
ในรายงานฉบับอื่นๆ ผู้ปฏิบัติการขอให้โมเดลของเราช่วยหาเหตุการณ์ในประเทศเป้าหมายที่พวกเขาสามารถนำมาแอบอ้างเป็นผลงานได้ แม้จะไม่ได้เกี่ยวข้องกับเหตุการณ์นั้นเลยก็ตาม เช่น ในอาร์เจนตินา พวกเขาอ้างว่ารัฐมนตรีต่างประเทศได้นำข้อมูลจากปฏิบัติการของพวกเขาไปกล่าวถึงระหว่างการประชุมคณะกรรมการสหประชาชาติเกี่ยวกับหมู่เกาะฟอล์กแลนด์หรือมัลบีนัส โดยอ้างว่าเป็นผู้ผลักดันข้อโต้แย้งสองประเด็น ได้แก่ หลักการกำหนดอนาคตตนเองใช้ไม่ได้กับหมู่เกาะดังกล่าว และสหราชอาณาจักรส่งกำลังทหารไปประจำการที่นั่นมากเกินสัดส่วน ทั้งที่ข้อโต้แย้งทั้งสองเป็นจุดยืนอย่างเป็นทางการของอาร์เจนตินามาหลาย(เปิดในหน้าต่างใหม่)ปีแล้ว(เปิดในหน้าต่างใหม่) เช่นเดียวกัน ในเดือนมิถุนายน สื่อบราซิลรายงาน(เปิดในหน้าต่างใหม่)เรื่องพลเมืองบราซิลรายหนึ่งที่เดินทางไปยูเครนเพื่อเข้าร่วมกองทัพ ก่อนถูกกองกำลังรัสเซียจับตัว และต่อมาได้ออกโทรทัศน์โดยอ้างว่าตนถูกหลอกให้เข้าร่วมสงคราม ผู้ปฏิบัติการที่ใช้ ChatGPT พยายามอ้างว่าข่าวนี้นำเนื้อหาจากปฏิบัติการของพวกเขามาเผยแพร่ซ้ำ ทั้งที่รายงานดังกล่าวอ้างอิงคำพูดจากวิดีโอของผู้ถูกจับตัวเอง(เปิดในหน้าต่างใหม่) สิ่งนี้บ่งชี้ว่าพวกเขาอาจกำลังดำเนินปฏิบัติการสร้างอิทธิพลต่อผู้ว่าจ้างของตนเอง แทนที่จะมุ่งเป้าไปยังผู้รับสารภายนอก
รายงานบางฉบับของผู้ปฏิบัติการกล่าวถึง Social Research Center (ชื่อภาษารัสเซียคือ Центр социологических исследований) ซึ่งเรียกตัวเองว่า “แพลตฟอร์มวิจัย” เว็บไซต์ของ SRC ระบุว่าองค์กรนี้มุ่งศึกษาชุมชนชาวอินเดียที่อาศัยอยู่ในลาตินอเมริกา และความสัมพันธ์ระหว่างอินเดียกับประเทศต่างๆ ในภูมิภาคนี้
รายงานภายในบ่งชี้ว่าผู้ปฏิบัติการเป็นผู้ควบคุมองค์กรคลังสมองแห่งนี้ ไม่ได้เพียงทำงานร่วมกับองค์กรเท่านั้น โดยรายงานกล่าวถึงทั้งการตัดสินใจจ้างและเลิกจ้าง โครงสร้างค่าจ้าง การวางแผนบุคลากร และโครงการวิจัยที่กำลังทำอยู่ ที่สำคัญ รายงานระบุว่าพวกเขาสร้างตัวตนปลอมชื่อ “Mia Clark” เพื่อดูแลงานโซเชียลมีเดียของปฏิบัติการและประสานงานกับพนักงานในลาตินอเมริกา หลักฐานที่มีชี้ว่าพนักงานเหล่านี้ไม่ทราบเลยว่าตนกำลังทำงานให้ปฏิบัติการของรัสเซีย และดำเนินงานวิจัยด้วยความสุจริตใจ การใช้บุคคลที่ไม่รู้ว่าตนกำลังเป็นตัวกลางให้ปฏิบัติการนี้คล้ายอย่างมากกับปฏิบัติการรัสเซียชื่อ “PeaceData” ซึ่งเชื่อมโยงกับเครือข่ายของ Prigozhin เช่นกัน และ Meta เปิดโปง(เปิดในหน้าต่างใหม่)ในปี 2563
รายงานของผู้ปฏิบัติการรัสเซียระบุว่า พนักงานของพวกเขาที่ทำงานอยู่ในลาตินอเมริกาสัมภาษณ์ผู้เชี่ยวชาญและนักวิจารณ์ในภูมิภาค แล้วใช้ข้อมูลที่รวบรวมได้ร่างบทความวิจัย งานเหล่านี้ครอบคลุมตั้งแต่การวิเคราะห์ความคิดเห็นของประชาชนเกี่ยวกับกลุ่ม BRICS ในภาพรวม ไปจนถึงการเปรียบเทียบเศรษฐกิจบราซิลในยุคประธานาธิบดี Jair Bolsonaro และ Luiz Inácio Lula da Silva อย่างละเอียด บางครั้งผู้ปฏิบัติการรัสเซียเขียนรายงานความคืบหน้าของโครงการก่อนที่ผลงานวิจัยจะเผยแพร่ แสดงให้เห็นว่าพวกเขามีส่วนร่วมอย่างใกล้ชิดในการจัดทำผลงาน เราพบบทความบนเว็บไซต์ SRC จำนวนมากกว่า 60 ชิ้นอย่างชัดเจน และเกือบทั้งหมดดูเหมือนเป็นงานเขียนที่จัดทำขึ้นเอง ต่างจากปฏิบัติการจากรัสเซียที่เราเพิ่งเปิดโปง ซึ่งใช้องค์กรคลังสมองบังหน้าเหมือนกัน แต่ลอกเนื้อหาส่วนใหญ่ ความแตกต่างนี้บ่งชี้ว่า Dark Clark มุ่งสร้างองค์กรบังหน้าที่อยู่ได้นานกว่า พร้อมเครือข่ายผู้ติดต่อทั่วลาตินอเมริกา
ผู้ปฏิบัติการรัสเซียอ้างว่าได้พยายามสร้างเครือข่ายบัญชีและช่องทางบนโซเชียลมีเดียเพื่อประชาสัมพันธ์งานของ SRC รายงานของพวกเขาระบุว่า การดำเนินงานนี้ประสบปัญหาเมื่อผู้ปฏิบัติการที่อยู่ในส่วนต่างๆ ของโลกพยายามเข้าใช้บัญชีเดียวกัน จนระบบจำกัดการใช้งานบัญชี ข้อมูลจากแหล่งสาธารณะแสดงร่องรอยของปัญหานี้ เช่น ข้อมูลความโปร่งใสของบัญชีหลัก SRC บน X ระบุว่าบัญชีอยู่ในเยอรมนี ซึ่งอาจเป็นผลจากการใช้ VPN แต่เชื่อมต่อผ่าน App Store ของสหพันธรัฐรัสเซีย ส่วนข้อมูลความโปร่งใสของบัญชี Instagram บัญชีหนึ่งระบุว่าผู้ดูแลอยู่ในเวเนซุเอลา สำหรับบัญชี Facebook ที่ใช้ชื่อและภาพลักษณ์ของ SRC ทั้งสามบัญชีที่เราพบ ไม่มีบัญชีใดมีผู้ติดตามถึงเกณฑ์ที่ระบบจะแสดงตำแหน่งที่ตั้งของผู้ดูแล
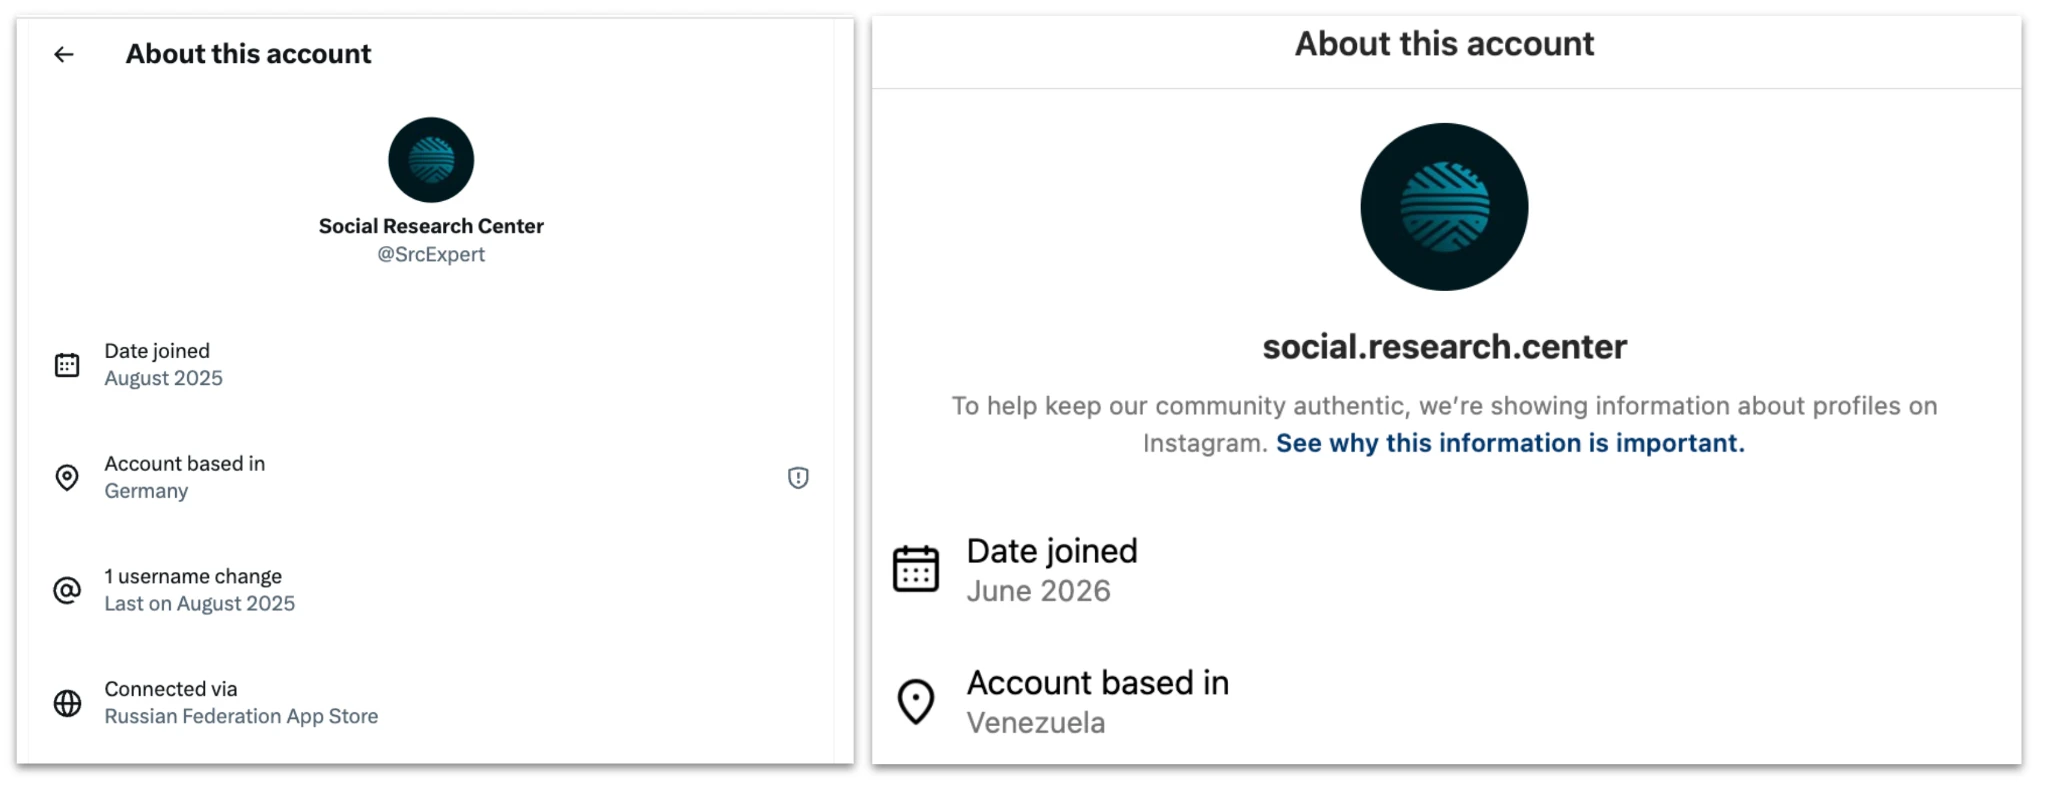
ซ้าย: บัญชี X ที่เชื่อมโยงกับ Social Research Center สังเกตข้อมูลความโปร่งใสที่ระบุว่าบัญชีเชื่อมต่อผ่าน App Store ของสหพันธรัฐรัสเซีย ขวา: บัญชี Instagram ของ SRC สังเกตที่ตั้งในเวเนซุเอลา
ผู้ปฏิบัติการรายงานปัญหาโดยเฉพาะบน LinkedIn โดยระบุชัดว่าตนสร้างบัญชีปลอมขึ้นมาเป็นตัวแทน SRC แต่ประสบความยากลำบากในการสร้างเครือข่ายให้บัญชีนั้น ตามรายงานของพวกเขา วิธีแก้คือสร้างบัญชีปลอมเพิ่มเพื่อติดตามบัญชีแรก และทำให้ดูน่าเชื่อถือขึ้น ณ วันที่ 17 สิงหาคม บัญชี LinkedIn ที่ใช้แบรนด์ Social Research Center เดียวกันมีผู้ติดตาม 961 ราย และอ้างว่ามีเจ้าหน้าที่ 200–500 คน แต่แสดงรายชื่อพนักงานเพียงสองคน
บางครั้งผู้ปฏิบัติการก็ใช้โมเดลของเราช่วยคิดและเขียนเนื้อหาสำหรับปฏิบัติการ ไม่ได้ใช้เพียงเพื่อปรับปรุงรายงานเท่านั้น ตัวอย่างเช่น พวกเขาขอให้โมเดลช่วยตรวจว่าเอกสารปลอมใช้สำเนียง คำศัพท์ และสำนวนแบบที่หน่วยงานราชการในแต่ละประเทศใช้จริงหรือไม่ แต่การใช้ AI ทำงานลักษณะนี้มีไม่มากนักเมื่อเทียบกับงานทั้งหมด ซึ่งอาจเป็นเพราะกลุ่มนี้น่าจะมีสมาชิกอย่างน้อยหนึ่งคนที่มาจากลาตินอเมริกาและพูดภาษาสเปนเป็นภาษาแม่ จึงสามารถจัดการเรื่องภาษาได้เองโดยไม่ต้องพึ่ง AI มากนัก
ตัวอย่างเช่น มีครั้งหนึ่งที่ผู้ปฏิบัติการซึ่งใช้ภาษารัสเซียขอให้โมเดลช่วยร่างจดหมายเป็นภาษารัสเซีย โดยมีเนื้อหากล่าวหาว่ากงสุลกิตติมศักดิ์ของยูเครนประจำปานามามีส่วนเกี่ยวข้องกับการทุจริต จากนั้นผู้ปฏิบัติการที่ใช้ภาษาสเปนก็ขอให้โมเดลแปลจดหมายฉบับดังกล่าวเป็นภาษาสเปน พร้อมเขียนบทบรรยายเสียงประกอบ ต่อมา เราพบว่ามีบัญชี TikTok ที่อ้างว่าเป็นสำนักข่าวนำภาพถ่ายที่มีข้อความตรงกับเนื้อหาในจดหมายไปโพสต์ พร้อมเสียงบรรยายที่ตรงกับบทที่ผู้ปฏิบัติการให้โมเดลเขียน โดยในโพสต์มีการใช้โลโก้ของ TVN Noticias(เปิดในหน้าต่างใหม่) สำนักข่าวของปานามา บัญชี TikTok ดังกล่าวมีผู้ติดตามเพียงคนเดียว และหยุดโพสต์หลังจากเผยแพร่ข้อมูลเท็จชิ้นนี้
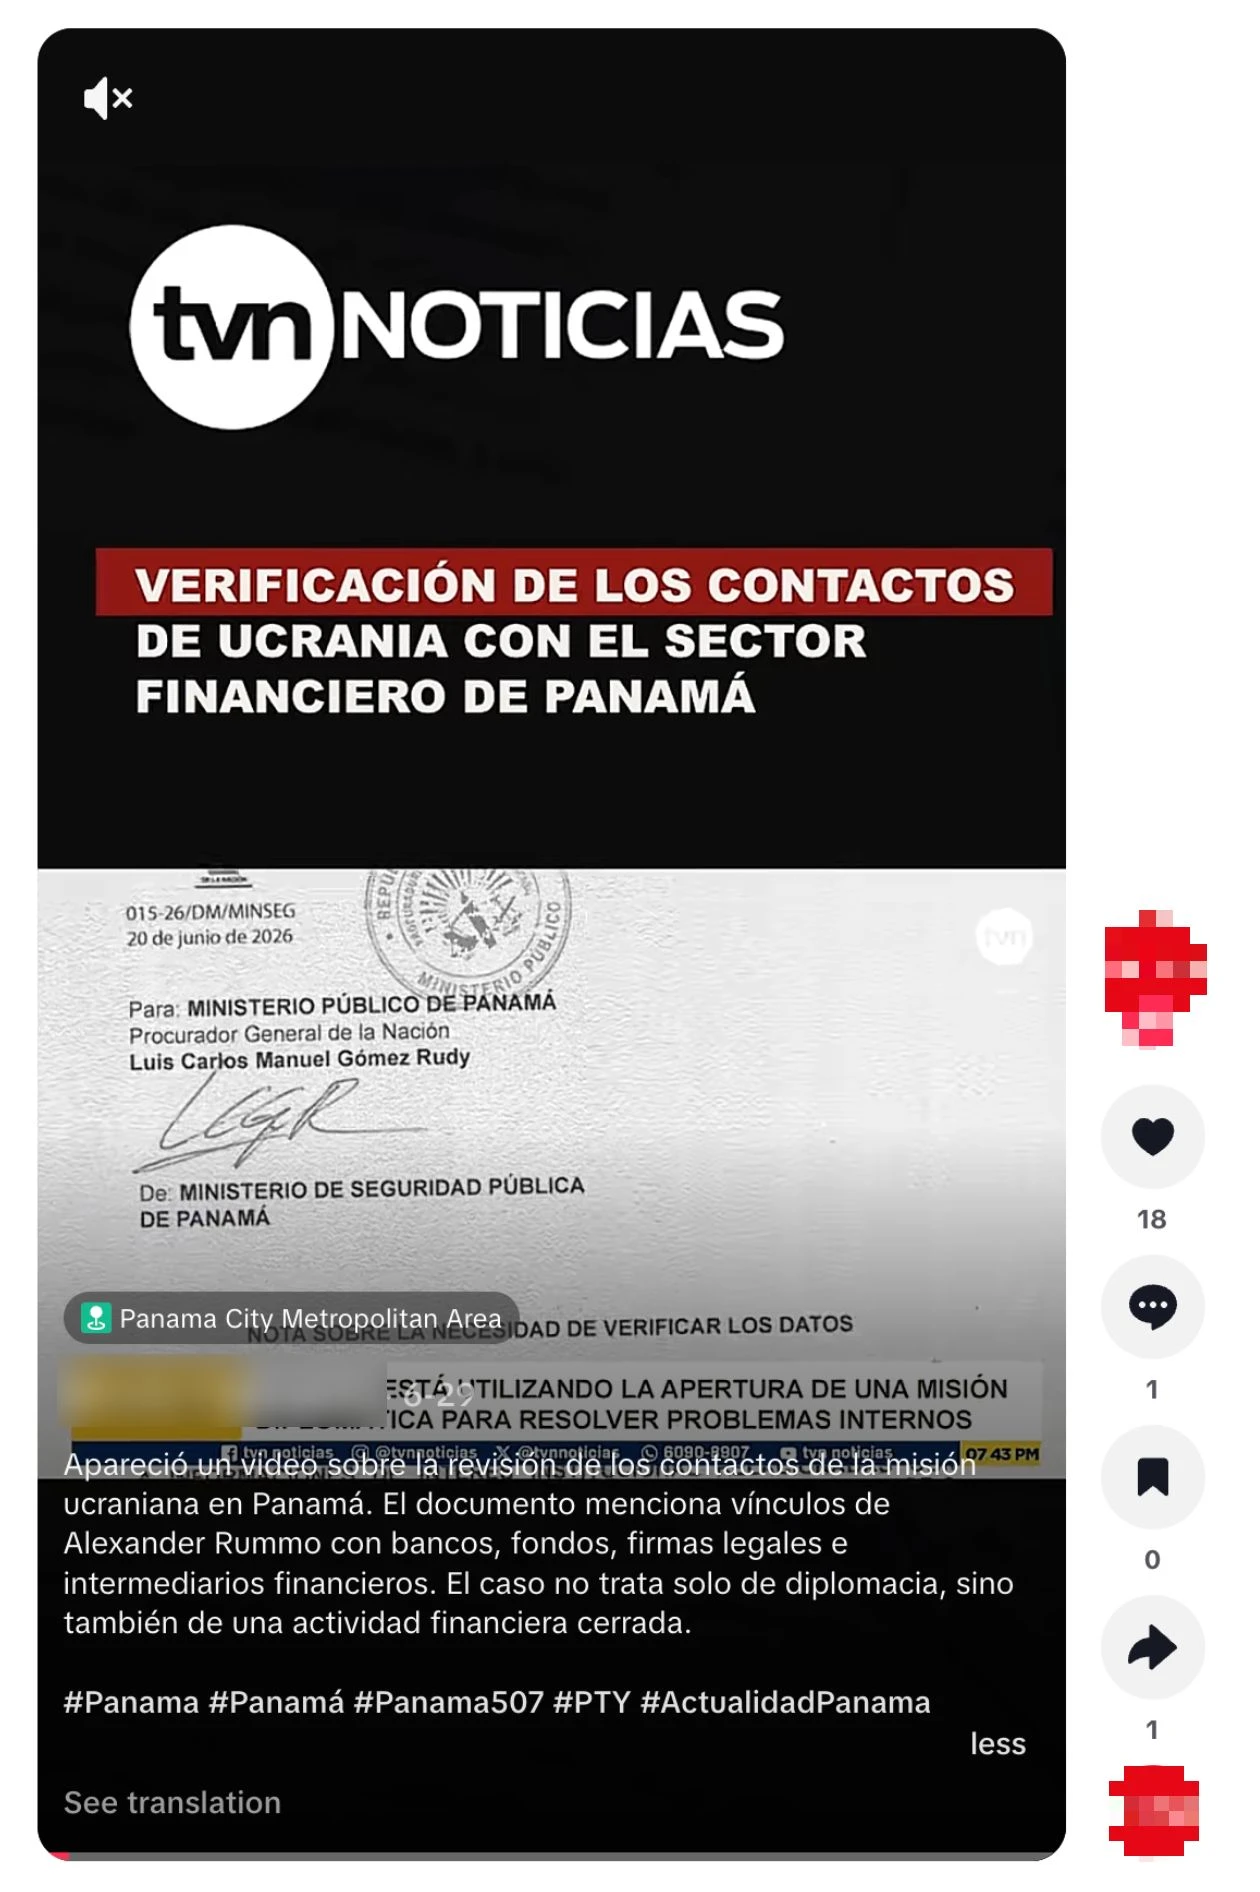
โพสต์ TikTok แสดงจดหมายที่ปฏิบัติการนี้สร้างข้อความขึ้น พร้อมบทเสียงบรรยายที่สร้างโดยปฏิบัติการเดียวกัน
อีกกรณีหนึ่ง ผู้ปฏิบัติการที่อยู่ในรัสเซียและใช้ภาษาสเปนในการสั่งงานได้ส่งบทพูดภาษารัสเซียให้โมเดลช่วยแปลเป็นภาษาสเปนที่ใช้ในเอกวาดอร์ โดยบทพูดดังกล่าวมีเนื้อหากล่าวหาว่า Noboa พูดจาดูหมิ่นคนยากจนในเอกวาดอร์ ต่อมาในเดือนมีนาคม ผู้ใช้รายเดิมขอให้โมเดลช่วยตรวจแก้ร่างสัญญาภาษาสเปนระหว่างบริษัทชื่อ “International Security Solutions FZE” กับบุคคลรายหนึ่งในเอกวาดอร์ โดยสัญญาระบุว่าเป็นการให้บริการด้านโครงสร้างพื้นฐานในยูเครน คำถามของผู้ใช้มุ่งเน้นไปที่การปรับปรุงภาษาและการจัดรูปแบบเอกสาร เช่น ควรปรับถ้อยคำอย่างไร และควรใช้ตัวหนากับคำใดบ้าง
หลังจากปรับแก้ถ้อยคำในสัญญาจนเสร็จ ผู้ใช้รายนี้ก็ไม่ได้ส่งคำสั่งเกี่ยวกับสัญญาให้โมเดลอีก อย่างไรก็ตาม จากการสืบค้นข้อมูลสาธารณะ เราพบว่าต่อมามีผู้เผยแพร่ภาพถ่ายของ “สัญญา” ฉบับดังกล่าวบนสื่อสังคมออนไลน์(เปิดในหน้าต่างใหม่) โดยนำมาใช้สนับสนุนข้อกล่าวหาว่ารัฐบาลของ Noboa ร่วมมือกับบริษัทบังหน้าเพื่อหลอกชาวเอกวาดอร์ให้สมัครเข้าร่วมกองทัพยูเครน เอกสารปลอมนี้แพร่กระจายไปในวงกว้างจนมีหน่วยงานตรวจสอบข้อเท็จจริง(เปิดในหน้าต่างใหม่)เข้ามาตรวจสอบในช่วงต้นเดือนเมษายน โดยผู้ตรวจสอบสรุปว่า “ไม่พบชื่อบริษัทดังกล่าวในทะเบียนของหน่วยงานกำกับดูแลบริษัท หลักทรัพย์ และการประกันภัยของเอกวาดอร์”
การประเมินว่าปฏิบัติการนี้สร้างผลกระทบได้มากน้อยเพียงใดต้องทำอย่างรอบคอบ เพราะก่อนหน้านี้เราพบว่าผู้ปฏิบัติการมักนำเรื่องที่คนอื่นทำมาอ้างว่าเป็นผลงานของตัวเอง ทั้งที่ไม่ได้มีส่วนเกี่ยวข้องเลย จึงไม่อาจเชื่อคำกล่าวอ้างเรื่องความสำเร็จในรายงานภายในของพวกเขาได้ทันที อีกทั้งข่าวปลอมบางเรื่องที่กลุ่มนี้อ้างว่าได้เผยแพร่ไปแล้วก็ไม่ปรากฏในผลการค้นหาข้อมูลสาธารณะ ซึ่งอาจเป็นเพราะมีการส่งต่อกันในช่องทางส่วนตัว มีผู้ลบเนื้อหาไปก่อนแล้ว หรืออาจไม่เคยมีการเผยแพร่จริงตั้งแต่แรก
อย่างไรก็ตาม เราพบหลักฐานจากแหล่งข้อมูลสาธารณะที่ช่วยยืนยันคำกล่าวอ้างบางส่วนของผู้ปฏิบัติการได้ โดยเรื่องเท็จบางเรื่องที่กลุ่มนี้อ้างว่าได้เผยแพร่ออกไปนั้น มีหน่วยงานตรวจสอบข้อเท็จจริงนำมาตรวจสอบในภายหลัง และรัฐบาลของบางประเทศก็ออกมาชี้แจงปฏิเสธ แสดงให้เห็นว่าเรื่องเหล่านี้อาจแพร่กระจายไปมากจนหน่วยงานที่เกี่ยวข้องต้องออกมาตอบโต้ นอกจากนี้ เรายังพบเนื้อหาบนอินเทอร์เน็ตที่ตรงกับเนื้อหาที่กลุ่มผู้ปฏิบัติการสร้างขึ้นอย่างมาก กรณีที่น่าสนใจที่สุดคือ ผู้ปฏิบัติการอ้างว่าได้หลอกให้โรงเรียนแห่งหนึ่งในเปรูจัดกิจกรรมที่มีการนำเสนอเรื่องราวของ Stepan Bandera ต่อมามีสื่อทั้งในลาตินอเมริกาและยุโรปรายงานเกี่ยวกับเหตุการณ์ดังกล่าว และดูเหมือนว่าเรื่องนี้ยังทำให้สมาชิกรัฐสภายุโรปจากโปแลนด์อย่างน้อยหนึ่งรายออกมาแสดงความคิดเห็นด้วย
เมื่อใช้เกณฑ์ Breakout Scale(เปิดในหน้าต่างใหม่) สำหรับ IO ซึ่งจัดระดับตั้งแต่ 1 (ต่ำสุด) ถึง 6 (สูงสุด) เราประเมินว่าปฏิบัติการนี้อยู่ในระดับ 5 โดยมีหลักฐานบ่งชี้ว่านำไปสู่การแสดงความเห็นต่อสาธารณะจากนักการเมืองในหลายประเทศ นี่เป็นปฏิบัติการระดับ 5 ครั้งแรกที่เราสกัดกั้นนับตั้งแต่เริ่มเผยแพร่รายงาน
กลุ่มผู้ปฏิบัติการจากอิหร่านที่สร้างชื่อผู้เขียนปลอมเพื่อส่งบทความขนาดยาวไปลงในสำนักข่าวออนไลน์หลายแห่ง
เราได้ระงับบัญชี ChatGPT กลุ่มหนึ่งที่มีต้นทางจากอิหร่าน หลังพบว่าผู้ปฏิบัติการใช้ภาษาเปอร์เซียในการสั่งงานโมเดล และสร้างเนื้อหาทั้งภาษาเปอร์เซียและภาษาอังกฤษ โดยพวกเขาใช้ VPN เพื่อปกปิดตำแหน่งที่ตั้งขณะเข้าใช้งาน ChatGPT
กลุ่มนี้นำโมเดลของเราไปใช้ทำงานหลายอย่าง ทั้งช่วยตรวจแก้บทความขนาดยาว ปรับปรุงอีเมลสำหรับส่งเสนอบทความให้บรรณาธิการ เขียนความคิดเห็นบนสื่อสังคมออนไลน์ และปรับแก้รายงานภายใน เนื่องจากผู้ปฏิบัติการใช้ชื่อผู้เขียนปลอมถึง 7 ชื่อในการส่งบทความไปยังสื่อต่างๆ เราจึงเรียกปฏิบัติการนี้ว่า “Bogus Bylines” เนื้อหาบทความทั้งหมดมุ่งนำเสนอเรื่องความขัดแย้งระหว่างสหรัฐอเมริกากับอิหร่าน ขณะที่ความคิดเห็นบนสื่อสังคมออนไลน์ส่วนใหญ่ก็พูดถึงประเด็นเดียวกัน มีเพียงส่วนน้อยที่เกี่ยวกับการเมืองในสหรัฐอเมริกา ซึ่งโดยทั่วไปก็ยังเชื่อมโยงกับความขัดแย้งดังกล่าว
งานหลักแต่ละส่วนของผู้ปฏิบัติการดูเหมือนจะประสบผลสำเร็จไม่เท่ากัน เราพบบทความเกือบ 100 ชิ้นที่เผยแพร่หรือถูกนำไปเผยแพร่ต่อภายใต้ชื่อผู้เขียนที่กลุ่มนี้ใช้ ผ่านสื่อออนไลน์ประมาณ 12 แห่งทั่วโลก ซึ่งส่วนใหญ่เป็นสื่อขนาดเล็กถึงขนาดกลางที่เน้นข่าวต่างประเทศ ภูมิรัฐศาสตร์ และตะวันออกกลาง แต่สำหรับความคิดเห็นบนสื่อสังคมออนไลน์ กลับไม่พบว่าโพสต์ใดได้รับความสนใจมากนัก ทั้งในแง่ยอดกดถูกใจ การแชร์ และการตอบกลับ ยิ่งไปกว่านั้น รายงานภายในของผู้ปฏิบัติการยังใช้วิธีคำนวณผลกระทบจากกิจกรรมบนสื่อสังคมออนไลน์ในลักษณะที่ชวนให้เข้าใจผิด ซึ่งอาจมีจุดประสงค์เพื่อทำให้ดูเหมือนว่าปฏิบัติการของตนได้ผลดีกว่าที่เป็นจริง
กิจกรรมโดยรวมดูสอดคล้องกับการรับจ้างดำเนินแคมเปญสร้างอิทธิพลเพื่อผลประโยชน์ทางธุรกิจ แต่เรายังไม่สามารถระบุได้ว่าใครเป็นผู้ดำเนินการ เราได้ส่งข้อมูลเกี่ยวกับกรณีนี้ให้หน่วยงานที่เกี่ยวข้องแล้ว
กิจกรรมที่โดดเด่นที่สุดของปฏิบัติการนี้เกี่ยวข้องกับการใช้ ChatGPT ตรวจสอบและปรับปรุงบทความภาษาอังกฤษเชิงลึกที่กล่าวถึงประเด็นภูมิรัฐศาสตร์ในความขัดแย้งระหว่างสหรัฐฯ กับอิหร่านจากรูปแบบการใช้งานที่พบ ผู้ปฏิบัติการจะนำร่างบทความมาให้โมเดลประเมินโดยเปรียบเทียบกับแนวทางการส่งบทความของสำนักเผยแพร่ออนไลน์เฉพาะแห่ง จากนั้นให้โมเดลเสนอการแก้ไขเพื่อให้เนื้อหาตรงตามข้อกำหนด เมื่อการแก้ไขได้รับการอนุมัติแล้ว พวกเขาจะให้โมเดลร่างอีเมลสำหรับใช้ติดต่อและเสนอบทความต่อบรรณาธิการของสำนักเผยแพร่ดังกล่าว
ผู้ปฏิบัติการใช้ชื่อผู้เขียนปลอม 7 ชื่อในการร่างอีเมลเสนอบทความ ได้แก่ Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams และ Alice Johnson โดยประวัติผู้เขียนที่เผยแพร่บนเว็บไซต์ควบคู่กับบทความบางชิ้นระบุว่า บุคคลเหล่านี้เป็นนักข่าวชาวตะวันตก ซึ่งส่วนใหญ่แอบอ้างว่าเป็นชาวอเมริกัน ยกเว้น Noah Lamington ที่ระบุในประวัติว่าอาศัยอยู่ในนิวซีแลนด์ นักข่าวปลอมเหล่านี้มักอ้างว่าตนเชี่ยวชาญด้านการเมืองระหว่างประเทศ ตะวันออกกลาง สิทธิมนุษยชน หรือความขัดแย้งต่างๆ สำหรับ Michael Harrison ผู้ปฏิบัติการถึงกับขอให้โมเดลช่วยเขียนประวัติผู้เขียนปลอมขึ้นมาเองด้วย ที่น่าสังเกตคือ ในเดือนมีนาคม Meta ได้ยับยั้ง(เปิดในหน้าต่างใหม่)ปฏิบัติการแทรกแซงทางข้อมูลข่าวสารจากอิหร่านปฏิบัติการหนึ่ง ซึ่งใช้ตัวตนนักข่าวชื่อ “Michael Harrison” เช่นกัน
ผู้ปฏิบัติการยังสร้างบัญชีบนสื่อสังคมออนไลน์หลายแพลตฟอร์มเพื่อช่วยให้ตัวตนปลอมบางรายดูน่าเชื่อถือขึ้น เช่น Michael Harrison มีบัญชีบน Medium, X และ Facebook ส่วน Ervin B. Hoskins มีบัญชีบน X, Facebook, Instagram และ Threads แม้ประวัติของ Ervin B. Hoskins จะอ้างว่าเป็น “นักเขียนอิสระชาวอเมริกัน” แต่ข้อมูลความโปร่งใสของแพลตฟอร์มกลับระบุว่าบัญชีเหล่านี้อยู่ในอิหร่าน
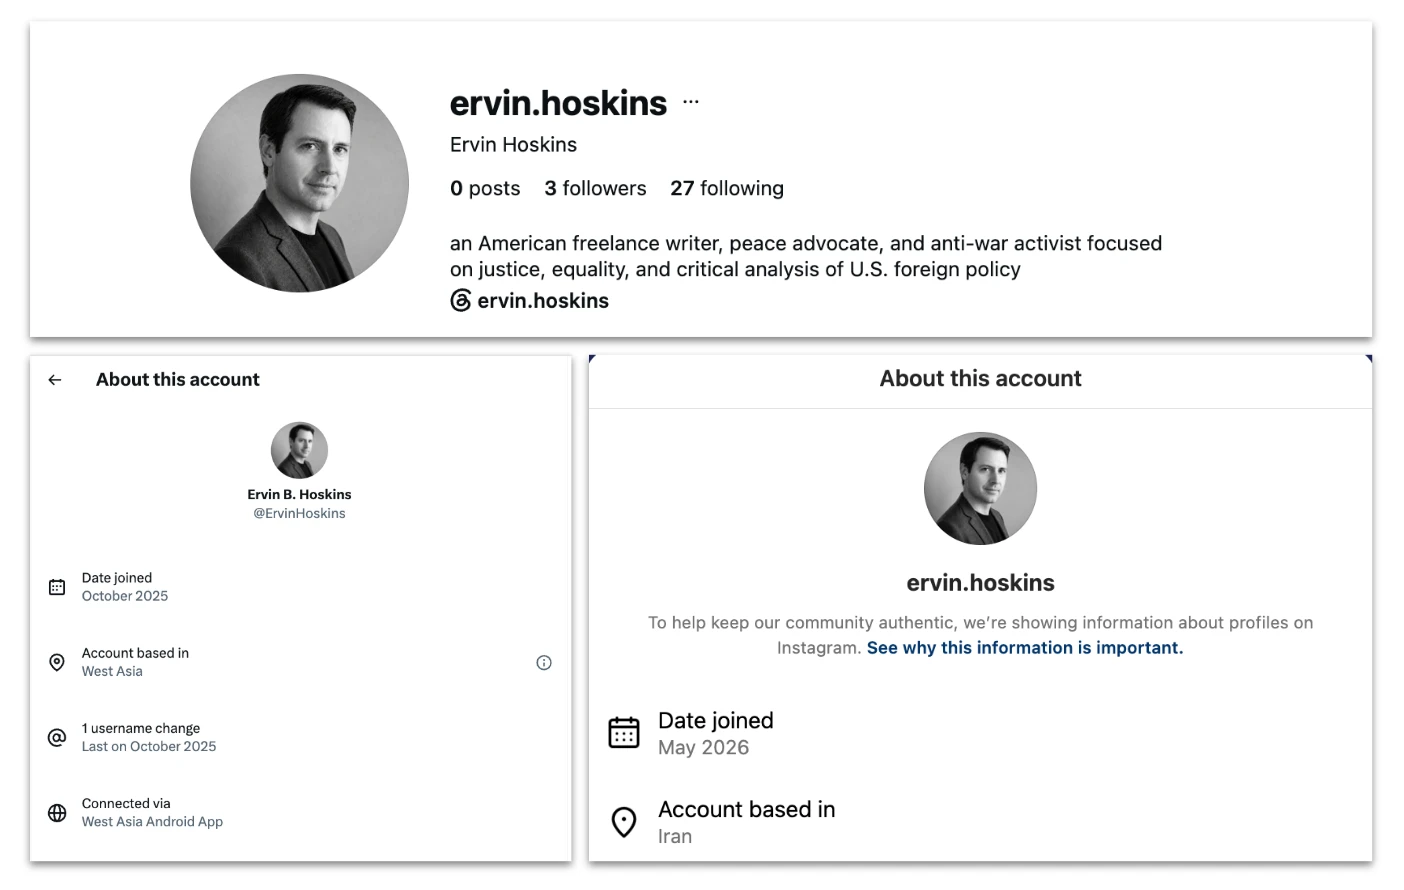
บน: ประวัติบน Instagram ของตัวตนปลอม Ervin Hoskins ล่างซ้าย: ข้อมูลความโปร่งใสของบัญชี X แสดงการใช้แอป Android ของเอเชียตะวันตก ล่างขวา: ข้อมูลความโปร่งใสของบัญชี Instagram แสดงที่ตั้งในอิหร่าน Meta แบนบัญชี Instagram นี้ในเดือนสิงหาคม
จากการสืบค้นข้อมูลที่เปิดเผยต่อสาธารณะ เราพบบทความเกือบ 100 ชิ้นที่เผยแพร่ภายใต้ชื่อผู้เขียนที่กลุ่มผู้ปฏิบัติการใช้ ผ่านสื่อออนไลน์มากกว่า 12 แห่ง โดยสื่อเหล่านี้ส่วนใหญ่นำเสนอข่าวต่างประเทศ ประเด็นภูมิรัฐศาสตร์ และเหตุการณ์ในตะวันออกกลาง บางแห่งนำเสนอข่าวจากมุมมองที่ต่อต้านสงครามหรือสนับสนุนแนวคิดก้าวหน้า บทความเก่าแก่ที่สุดที่เราพบเผยแพร่ในเดือนกรกฎาคม 2568 ส่วนบทความล่าสุดเผยแพร่ในเดือนตุลาคม 2569 โดยจำนวนบทความที่เผยแพร่เพิ่มขึ้นอย่างมากหลังความขัดแย้งระหว่างสหรัฐอเมริกากับอิหร่านปะทุขึ้น–อิหร่านปะทุขึ้น
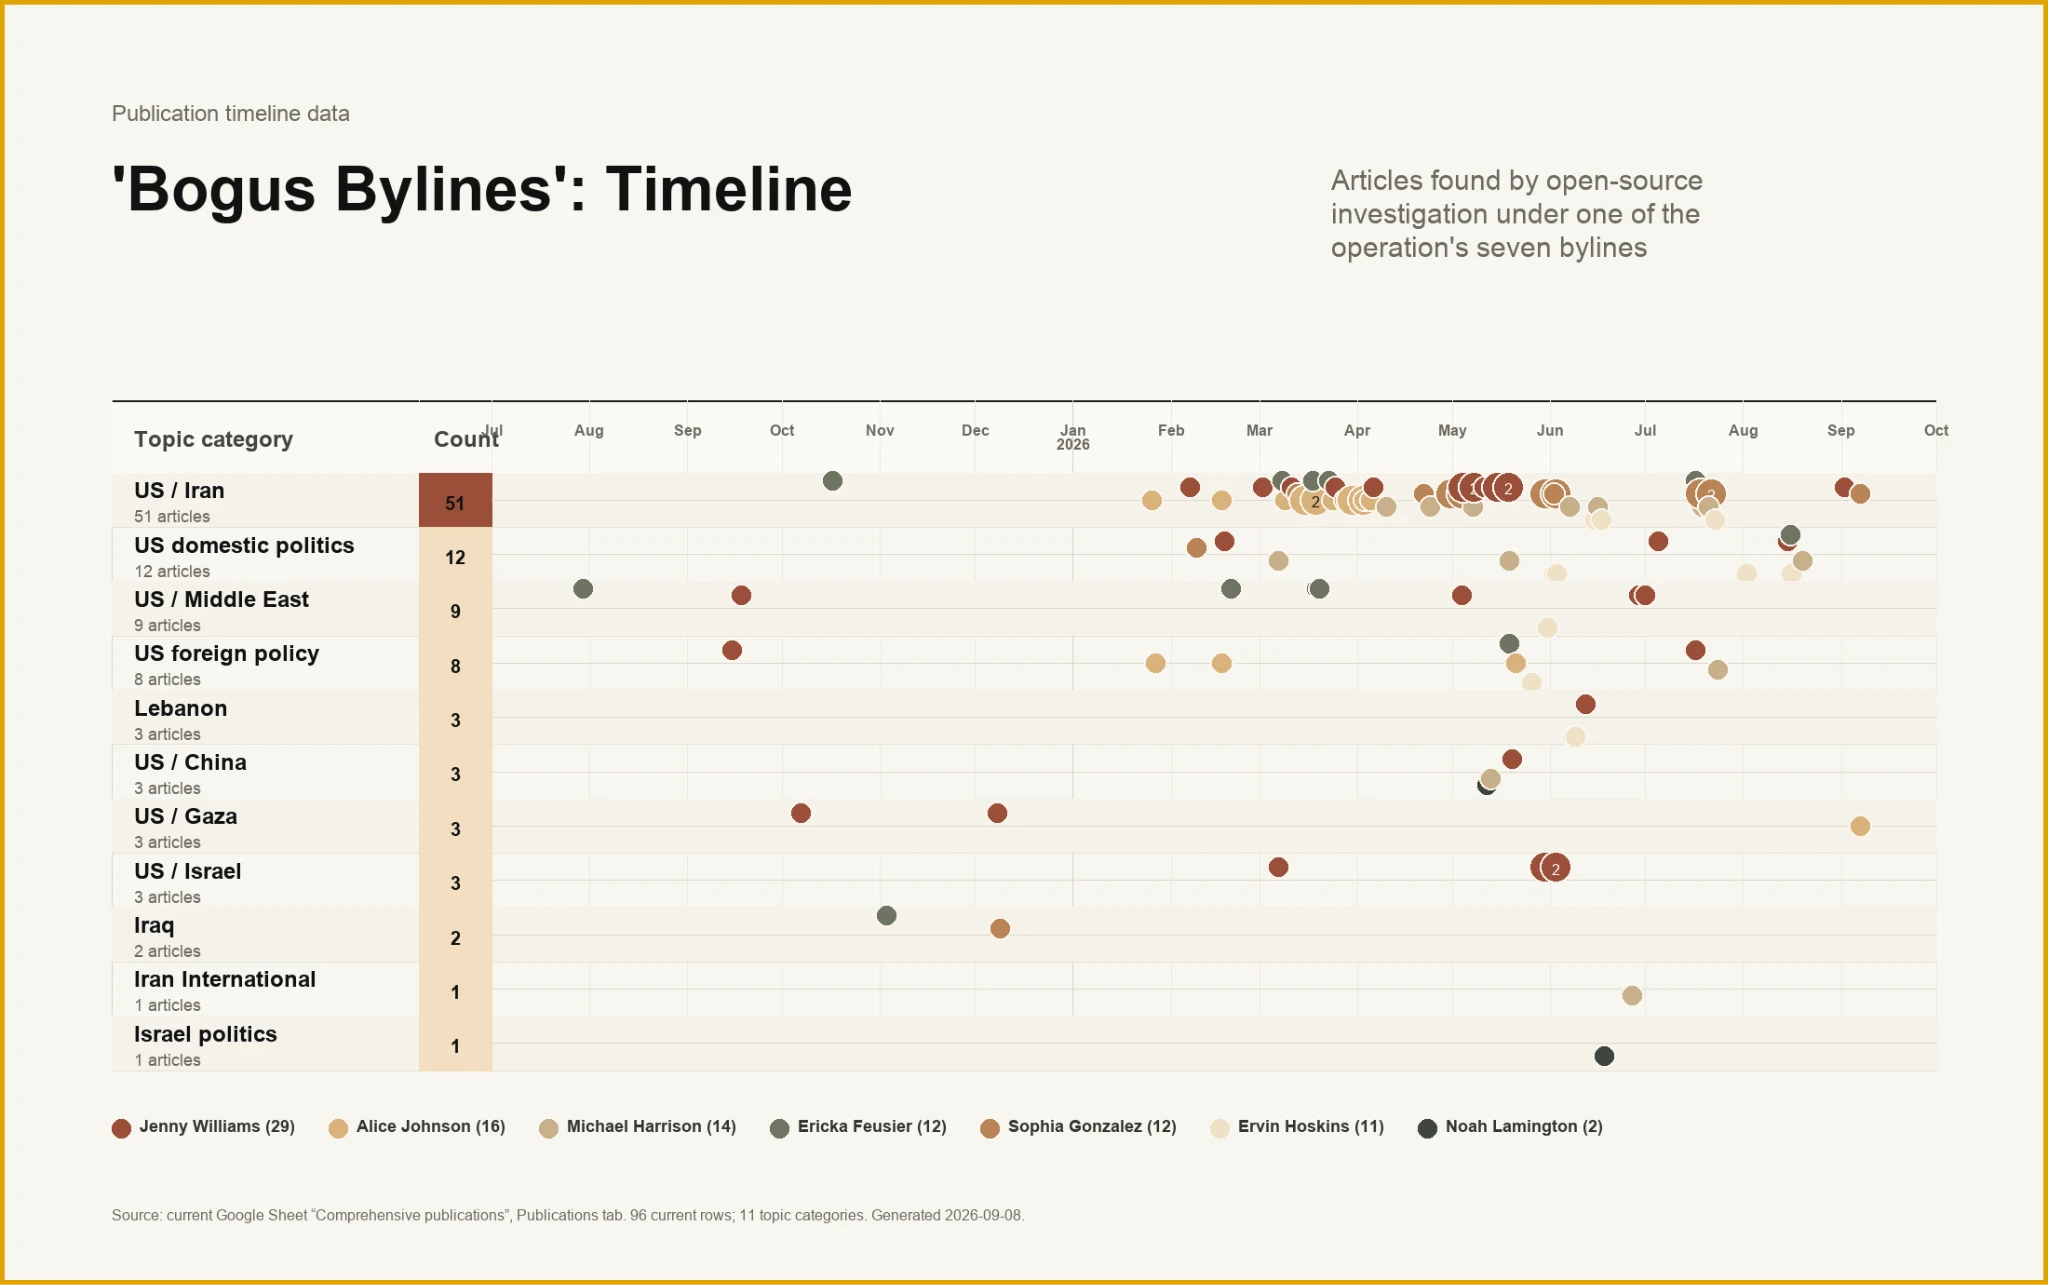
ลำดับเวลาการเผยแพร่บทความแยกตามผู้เขียนและหัวข้อ ตั้งแต่เดือนกรกฎาคม 2568 ถึงกันยายน 2569 โดยบทความเกี่ยวกับความสัมพันธ์ระหว่างสหรัฐอเมริกากับอิหร่านมีจำนวนเพิ่มขึ้นอย่างมากตั้งแต่เดือนมีนาคม 2569
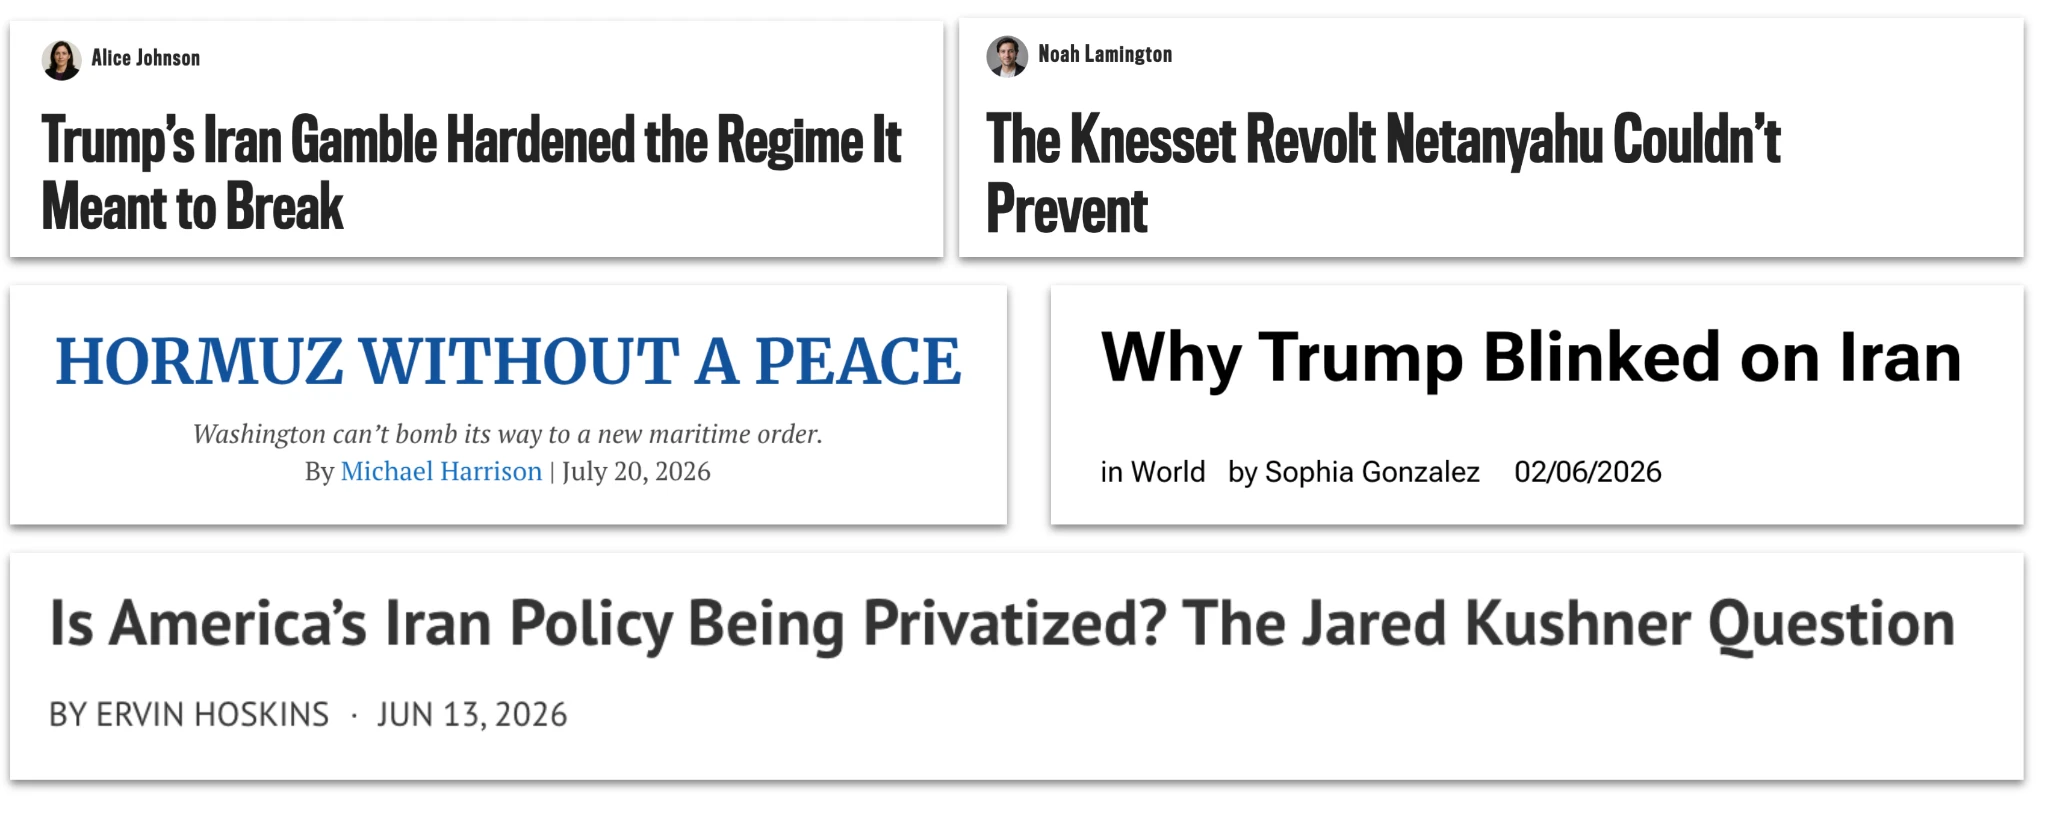
ตัวอย่างพาดหัวบทความที่เผยแพร่ผ่านสื่อออนไลน์หลายแห่งระหว่างเดือนกุมภาพันธ์ถึงกรกฎาคม 2569 โดยใช้ชื่อผู้เขียนที่เชื่อมโยงกับปฏิบัติการนี้
หลังจากเผยแพร่บทความแล้ว สื่อบางแห่งยังนำบทความเหล่านั้นไปประชาสัมพันธ์ผ่านบัญชีสื่อสังคมออนไลน์ของตนเองด้วย ทำให้ผู้ปฏิบัติการชาวอิหร่านอาจมีโอกาสเข้าถึงผู้คนกลุ่มใหม่ๆ ที่ปกติแล้วไม่สามารถเข้าถึงได้
นอกจากการเผยแพร่บทความแล้ว กลุ่มผู้ก่อภัยคุกคามยังใช้ ChatGPT ช่วยเขียนความคิดเห็นเกี่ยวกับการเมืองและภูมิรัฐศาสตร์เป็นชุดๆ ทั้งภาษาอังกฤษและภาษาเปอร์เซีย โดยทั่วไป พวกเขาจะป้อนข้อความหรือภาพหน้าจอของโพสต์บนสื่อสังคมออนไลน์ แล้วขอให้โมเดลช่วยเขียนข้อความตอบกลับหลายๆ แบบที่สอดคล้องกับประเด็นที่กลุ่มต้องการนำเสนอ จากนั้นจึงนำข้อความเหล่านี้ไปโพสต์บนสื่อสังคมออนไลน์ โดยมักโพสต์ห่างกันเพียงไม่กี่นาที
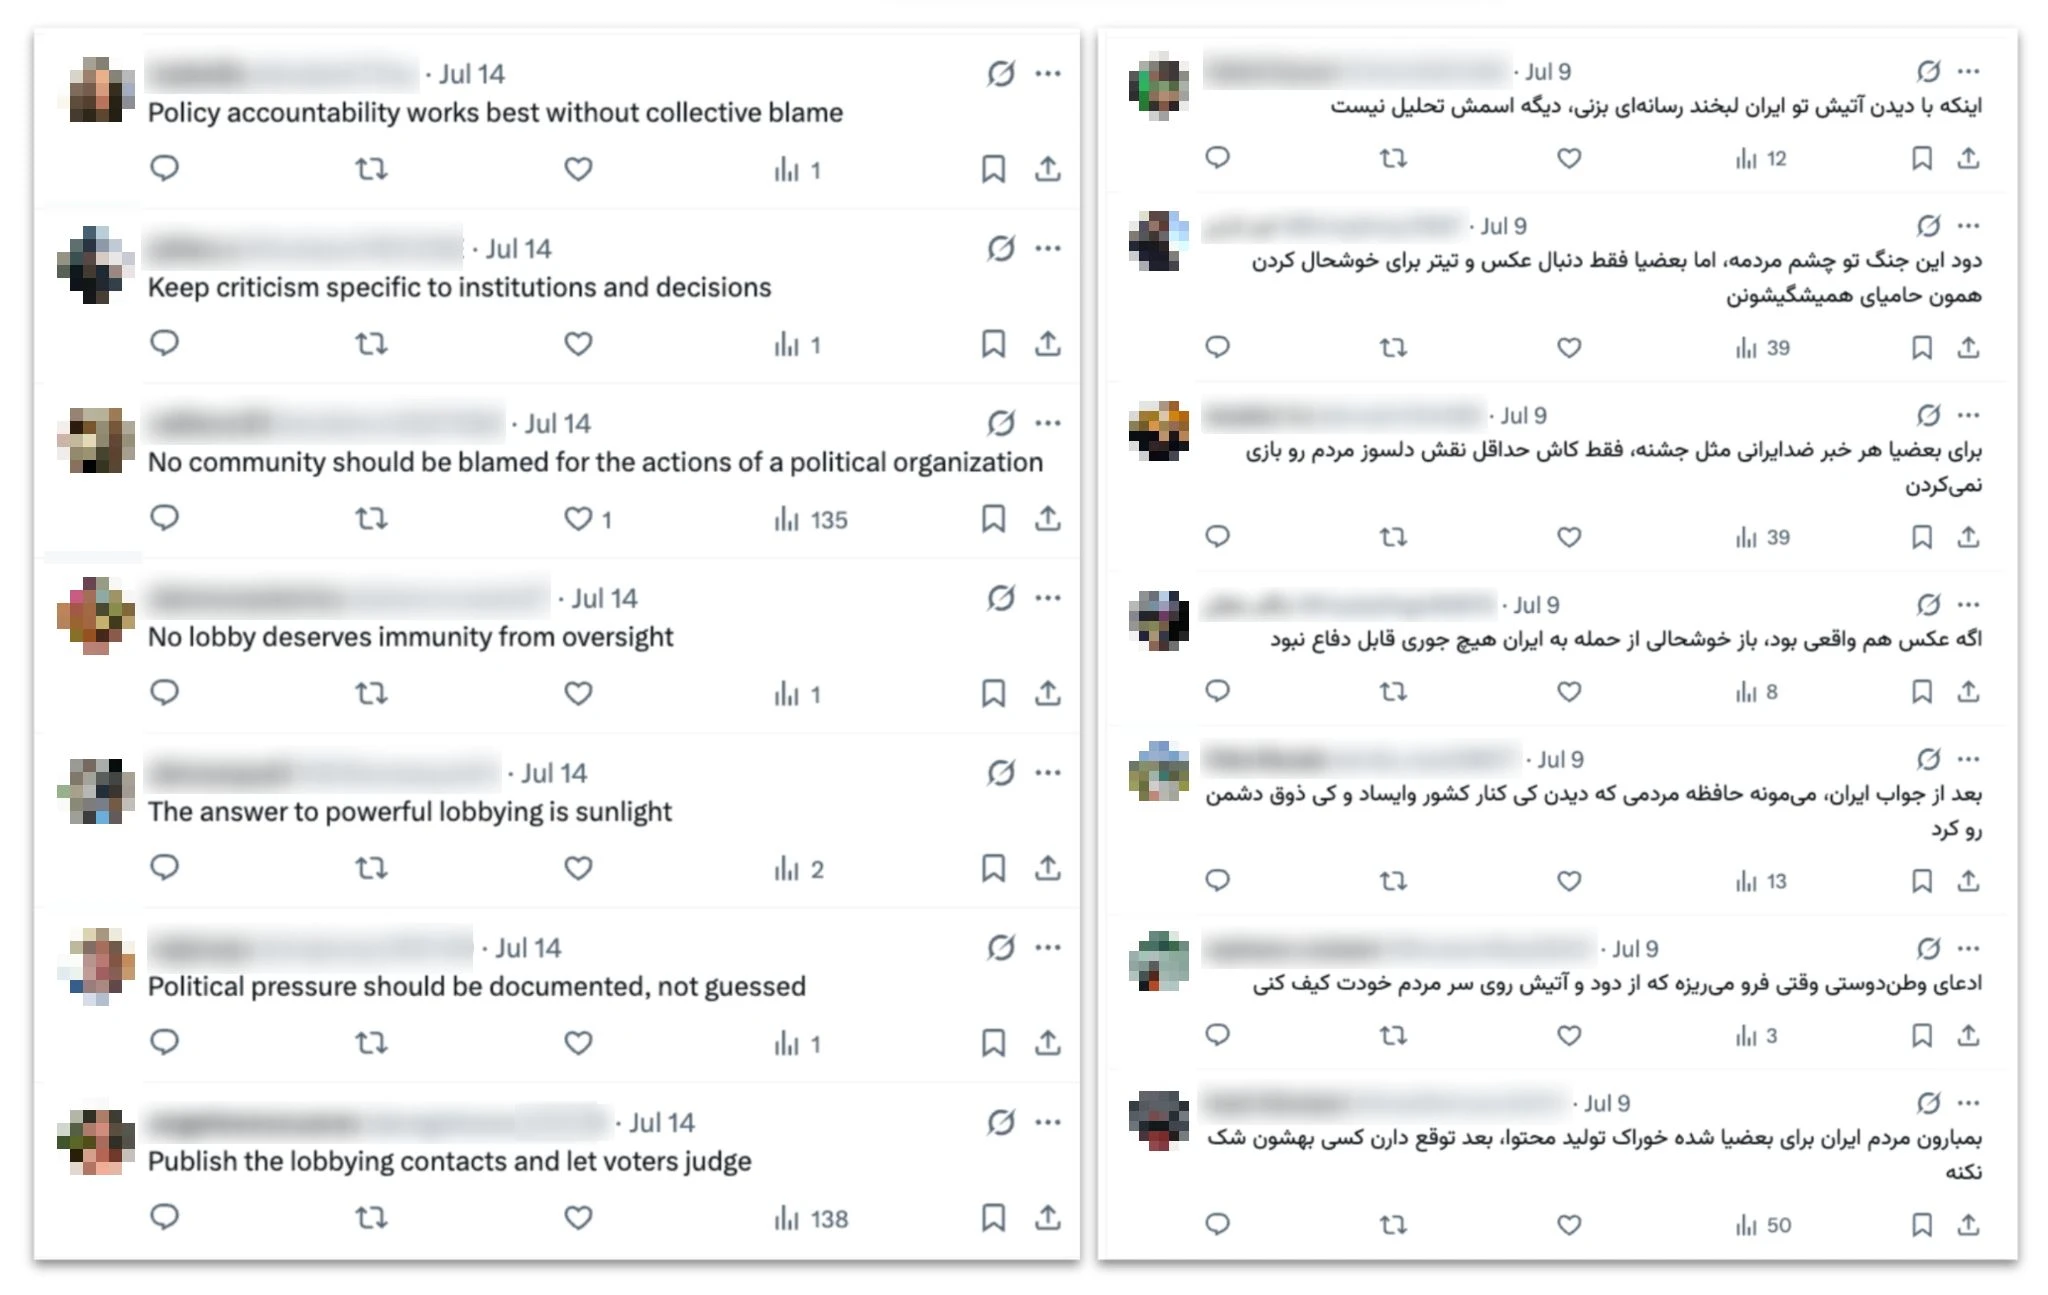
ข้อความบน X ที่ปฏิบัติการนี้สร้างขึ้นและนำไปโพสต์ในเดือนกรกฎาคม โดยฝั่งซ้ายเป็นภาษาอังกฤษ และฝั่งขวาเป็นภาษาเปอร์เซีย ข้อความภาษาอังกฤษใช้ตอบโพสต์ภาษาอังกฤษที่เตือนว่าสหรัฐฯ กำลังเตรียมเปิดฉากโจมตีอิหร่านครั้งใหญ่ โดยความคิดเห็นทั้งหมดในภาพนี้ถูกโพสต์ภายในช่วงเวลาเพียง 10 นาที ส่วนข้อความภาษาเปอร์เซียใช้ตอบโพสต์ภาษาเปอร์เซียเกี่ยวกับการโจมตีอิหร่านของสหรัฐฯ และถูกโพสต์ภายในเวลา 13 นาที
กิจกรรมสร้างความคิดเห็นเป็นชุดบางส่วนเป็นการสร้างคำตอบกลับโพสต์บนโซเชียลมีเดียเกี่ยวกับบทความข่าวของปฏิบัติการเอง ในกรณีนี้ ผู้ปฏิบัติการป้อนภาพหน้าจอของโพสต์ที่โปรโมตบทความของตน แล้วสร้างความคิดเห็นชื่นชมหรือสนับสนุนบทความเหล่านั้น ซึ่งน่าจะเพื่อให้บทความดูได้รับความนิยมมากขึ้น
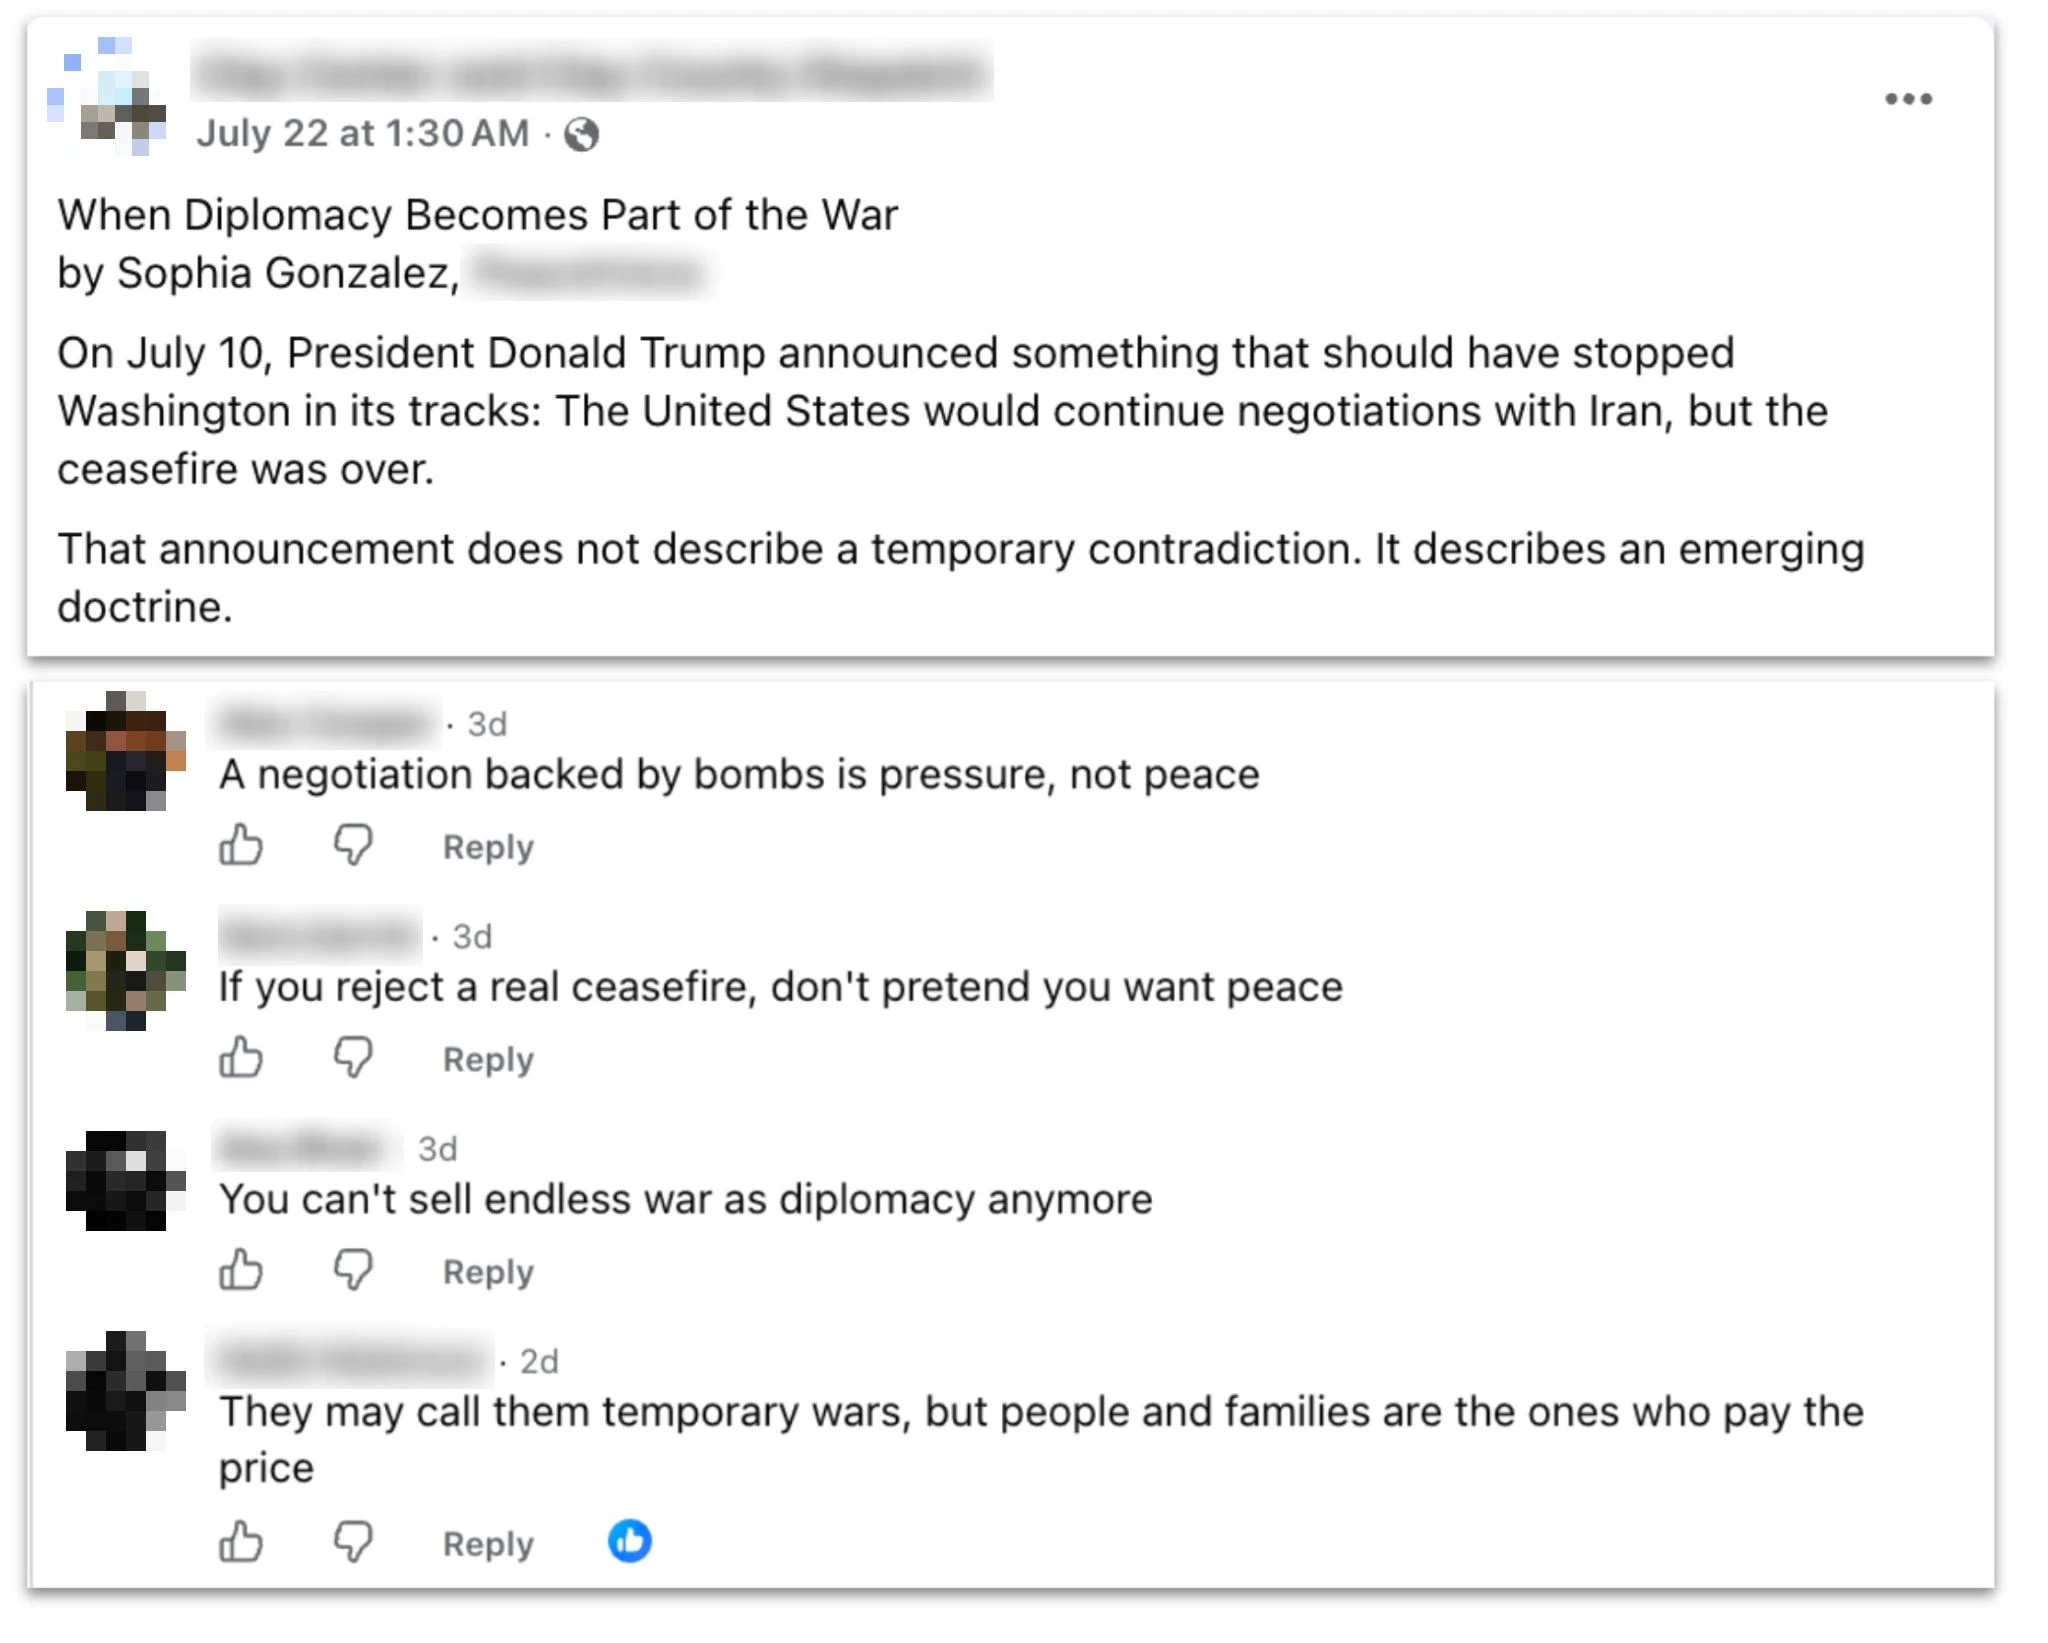
โพสต์ Facebook จากเพจข่าวท้องถิ่นของสหรัฐฯ ที่แชร์บทความซึ่งปฏิบัติการนี้สร้างขึ้น พร้อมความคิดเห็นใต้โพสต์ที่สร้างโดยปฏิบัติการเดียวกัน
ชุดความคิดเห็นส่วนใหญ่เน้นภาพรวมของความขัดแย้งระหว่างอิหร่าน สหรัฐฯ และอิสราเอล ผู้ใช้ขอความคิดเห็นเกี่ยวกับเรื่องต่างๆ เช่น การโจมตีด้วยขีปนาวุธ การหยุดยิง และกลยุทธ์ทางการทูต โดยกำหนดให้เนื้อหานำเสนอสหรัฐฯ เป็นผู้รุกราน อิสราเอลเป็นพันธมิตรที่สหรัฐฯ ไว้ใจไม่ได้ และอิหร่านเป็นเหยื่อที่ไม่ยอมจำนนและยืนหยัดได้ ผู้ปฏิบัติการสร้างคำตอบกลับจำนวนมากเป็นพิเศษให้โพสต์ของ Iran International เครือข่ายโทรทัศน์ดาวเทียมในสหราชอาณาจักรที่วิจารณ์ระบอบการปกครองอิหร่าน โดยสร้างคำตอบกลับภาษาเปอร์เซียที่มีท่าทีเป็นปรปักษ์มากกว่า 24 ชุด มีเพียงส่วนน้อยที่สร้างคำตอบกลับโพสต์บนโซเชียลมีเดียเกี่ยวกับประเด็นการเมืองสหรัฐฯ ซึ่งโดยทั่วไปก็ยังอยู่ในบริบทที่กว้างขึ้นของความขัดแย้ง
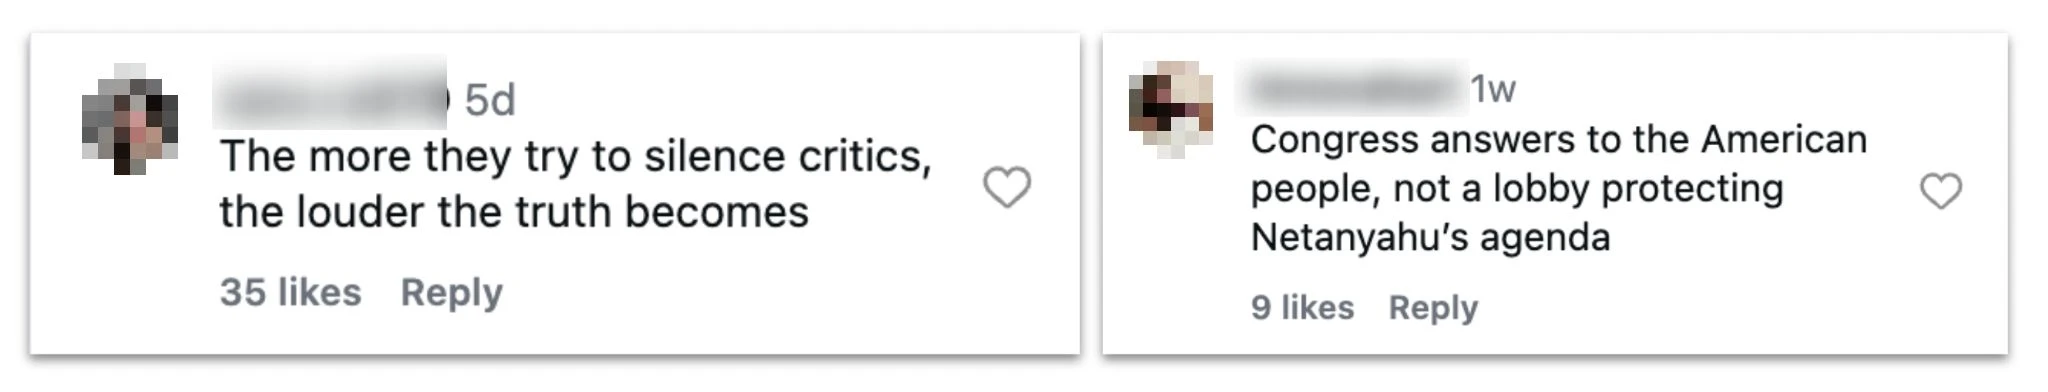
ความคิดเห็นบน Instagram ที่ปฏิบัติการนี้สร้างขึ้นเพื่อตอบกลับโพสต์เกี่ยวกับการเมืองสหรัฐฯ
เราพบว่ามีการนำข้อความตอบกลับเหล่านี้บางส่วนไปโพสต์บนอินเทอร์เน็ตจริง แต่ยังมีอีกจำนวนมากที่เราไม่พบจากการสืบค้นข้อมูลสาธารณะ อาจเป็นเพราะผู้ปฏิบัติการไม่ได้นำข้อความเหล่านั้นไปโพสต์ หรือโพสต์ผ่านบัญชีที่ถูกระงับการใช้งานไปแล้ว ตัวอย่างเช่น ตัวตนนักข่าวปลอม 3 ราย ได้แก่ Ericka Feusier, Alice Johnson และ Jenny Williams ต่างระบุชื่อบัญชี X ของตนไว้ในประวัติผู้เขียนที่เผยแพร่บนเว็บไซต์ แต่เมื่อถึงเดือนสิงหาคม 2569 บัญชีทั้งหมดถูกระงับการใช้งานแล้ว นอกจากนี้ บัญชีบางส่วนที่เรา พบว่าใช้โพสต์ความคิดเห็นจริงยังใช้ชื่อที่ดูเหมือนเป็นชาวตะวันตก แต่ข้อมูลตำแหน่งที่ตั้งของบัญชีกลับระบุว่าอยู่ในอิหร่าน
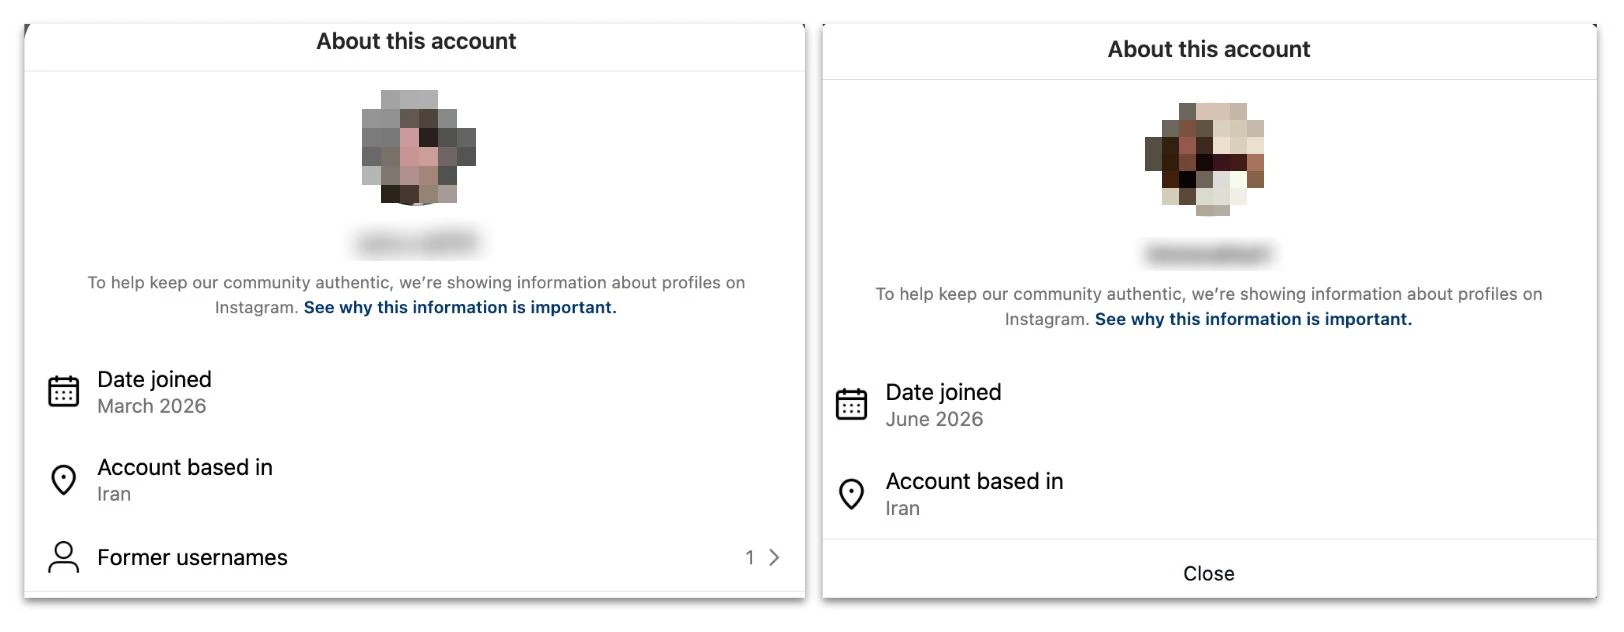
ข้อมูลความโปร่งใสของบัญชี Instagram ที่โพสต์ความคิดเห็นในภาพข้างต้น แสดงว่าบัญชีเหล่านี้อยู่ในอิหร่าน
จากการตรวจสอบโพสต์ที่มีข้อความตอบกลับเหล่านี้ เราพบว่าข้อความของกลุ่มผู้ปฏิบัติการมักมีจำนวนไม่มากเมื่อเทียบกับความคิดเห็นทั้งหมดในแต่ละโพสต์ แสดงให้เห็นว่ากลุ่มนี้ไม่ได้มีบทบาทมากนักในการชี้นำบทสนทนาของผู้ใช้จริง นอกจากนี้ ข้อความเหล่านี้ก็ดูเหมือนจะไม่ได้รับความสนใจมากนัก โดยยอดกดถูกใจจำนวนมากมาจากบัญชีที่เชื่อมโยงกับปฏิบัติการเดียวกัน เราได้ส่งข้อมูลเกี่ยวกับกรณีนี้ให้พันธมิตรในอุตสาหกรรม ซึ่งมีความพร้อมมากกว่าในการประเมินภาพรวมว่าข้อความเหล่านี้ได้รับความสนใจและการตอบสนองจากผู้ใช้มากน้อยเพียงใด
กลุ่มผู้ปฏิบัติการไม่ได้พยายามทำให้โพสต์บนสื่อสังคมออนไลน์ดูได้รับความนิยมมากกว่าความเป็นจริงเพียงอย่างเดียว แต่ยังพยายามสร้างภาพแบบเดียวกันในรายงานภายในด้วย โดยนอกจากจะใช้ ChatGPT ช่วยสร้างเนื้อหาแล้ว บางครั้งพวกเขายังนำรายงานเกี่ยวกับกิจกรรมบนสื่อสังคมออนไลน์มาให้โมเดลช่วยปรับปรุง ส่วนใหญ่จะส่งข้อมูลสถิติหลายรายการให้ ChatGPT แล้วขอให้จัดทำเป็นงานนำเสนอที่เรียบร้อยและน่าเชื่อถือ
นี่ไม่ใช่ครั้งแรกที่เราสกัดกั้นปฏิบัติการที่ใช้ AI ช่วยเขียนรายงานของตนเอง(เปิดในหน้าต่างใหม่) แต่สิ่งที่น่าสังเกตเป็นพิเศษในกรณีของกลุ่มผู้ปฏิบัติการจากอิหร่านคือ วิธีที่พวกเขาใช้ประเมินผลงานของตัวเอง(เปิดในหน้าต่างใหม่) โดยตัวเลขหลักที่ใช้วัด “ผลกระทบ” ของปฏิบัติการคือยอดเข้าชมโพสต์ต้นทางที่พวกเขาเข้าไปแสดงความคิดเห็น ไม่ใช่ยอดเข้าชมความคิดเห็นที่พวกเขาโพสต์เอง พวกเขานำยอดเข้าชมโพสต์ต้นทางก่อนที่จะแสดงความคิดเห็นมาเปรียบเทียบกับยอดเข้าชมหลังจากนั้น โดยไม่ได้ระบุว่าทิ้งช่วงไว้นานเท่าใด ปัญหาคือ วิธีคำนวณนี้ไม่ได้คำนึงถึงปัจจัยอื่นๆ ที่อาจทำให้ยอดเข้าชมเพิ่มขึ้น เช่น ความนิยมของโพสต์ต้นฉบับหรือความคิดเห็นจากผู้ใช้รายอื่น จึงทำให้ตัวเลขผลกระทบของปฏิบัติการสูงเกินความเป็นจริงอย่างมาก ซึ่งอาจเป็นเพราะผู้ปฏิบัติการไม่รู้ว่าควรใช้วิธีคำนวณแบบใดจึงจะแม่นยำกว่า หรือรู้แต่เลือกที่จะไม่ใช้วิธีนั้น
เมื่อพิจารณาหลักฐานจากแหล่งข้อมูลสาธารณะ เราพบว่างานหลักสองประเภทของกลุ่มผู้ปฏิบัติการน่าจะส่งผลกระทบมากน้อยต่างกันอย่างชัดเจน
ข้อความตอบกลับบนสื่อสังคมออนไลน์ที่เราตรวจพบส่วนใหญ่ได้รับความสนใจค่อนข้างน้อย โดยมียอดกดถูกใจ ยอดเข้าชม และจำนวนความคิดเห็นเพียงหลักหน่วยหรือหลักสิบเท่านั้น ดังที่กล่าวไปแล้ว ข้อความตอบกลับของกลุ่มผู้ปฏิบัติการมักมีจำนวนเพียงส่วนน้อยเมื่อเทียบกับความคิดเห็นทั้งหมดใต้โพสต์นั้นๆ เมื่อประเมินตามเกณฑ์ IO Breakout Scale(เปิดในหน้าต่างใหม่) ซึ่งแบ่งระดับปฏิบัติการแทรกแซงทางข้อมูลข่าวสาร (IO) ตั้งแต่ 1 (ต่ำสุด) ถึง 6 (สูงสุด) เราจัดให้กิจกรรมส่วนนี้อยู่ใน ระดับ 2 เนื่องจากแม้กลุ่มผู้ปฏิบัติการจะโพสต์ความคิดเห็นบนหลายแพลตฟอร์ม แต่ก็แทบไม่มีหลักฐานว่าข้อความเหล่านั้นแพร่กระจายออกไปในวงกว้างหรือมีอิทธิพลเหนือความคิดเห็นอื่นๆ
ในทางกลับกัน กลุ่มผู้ปฏิบัติการกลับประสบความสำเร็จในการใช้ตัวตนนักข่าวปลอมส่งบทความไปเผยแพร่ผ่านสื่อหลายแห่ง ซึ่งบางแห่งมีผู้ติดตามจำนวนมาก ตัวอย่างเช่น เว็บไซต์ข่าวแห่งหนึ่งที่เผยแพร่บทความของกลุ่มนี้มีผู้ติดตามบน Facebook เกือบ 2 ล้านคน บน X เกือบ 355,000 คน และบน Instagram มากกว่า 544,000 คน ณ เดือนสิงหาคม 2569 เราจึงประเมินให้กิจกรรมส่วนนี้อยู่ในระดับ 4 เนื่องจากกลุ่มผู้ปฏิบัติการสามารถนำบทความไปเผยแพร่ผ่านสื่อหลายแห่งได้อย่างต่อเนื่อง