Onemogočanje operacij s krinko in podporo UI
V zadnjih dveh letih in pol smo poročali o številnih različnih poskusih uporabe naših modelov, s katerimi so zlonamerni akterji skušali izvajati kibernetske napade, prikrite operacije vplivanja (IO), prevare in druge kršitve naših pravil uporabe. Ta poročila objavljamo, da regulatorje, kolege v panogi in širšo družbo seznanimo s tem, kako zlonamerni akterji po naših opažanjih skušajo izrabljati UI, ter osvetlimo ranljivosti, ki jih poskušajo izkoristiti.
Nedavno smo blokirali dve operaciji vplivanja – eno iz Rusije in drugo iz Irana –, ki sta naše modele v kombinaciji z bolj tradicionalnimi tehnikami in tehnologijami uporabljali za podporo prefinjeno zasnovanim organizacijam in identitetam za krinko. Prek njih sta ciljnemu občinstvu posredovali geopolitična sporočila o konfliktih in prikrivali njihov izvor. Iranska operacija je uporabljala sedem »novinarskih« identitet, pod katerimi je daljše članke ponujala majhnim in srednje velikim spletnim medijem po svetu; ruska operacija pa je očitno pritegnila nič hudega sluteče ljudi v Latinski Ameriki, da so na terenu vodili »možganski trust«.
Obe operaciji sta delovali na več področjih in za doseganje ciljev preizkušali različne taktike. Iranska operacija je poleg daljših člankov ustvarjala sklope komentarjev za družbena omrežja, večinoma o temah, povezanih z vojno med ZDA in Iranom. Ruska operacija je poleg nadzora nad »možganskim trustom« ustvarjala ponarejene »razkrite« dokumente in scenarije za zvočne posnetke; za nekatere smo ugotovili, da so se širili na spletu. Obe operaciji sta UI obsežno uporabljali tudi za pripravo internih poročil (ruska jo je za to uporabljala pogosteje kot za karkoli drugega); v obeh primerih so akterji z vprašljivimi ali odkrito zavajajočimi metodologijami pretiravali pri prikazovanju učinkovitosti izvajalcev.
Pri teh operacijah najbolj izstopa, da sta bili zelo podobni kompleksnim operacijam vplivanja iz časa pred UI, vendar sta si z UI olajšali nekatere delovne postopke. Novinarske identitete iranske operacije so spominjale na lažno novinarko »Alice(odpre se v novem oknu) Donovan(odpre se v novem oknu)«, krinko ruske vojaške obveščevalne službe, katere članke so v letih 2016–2017 objavljali različni zahodni mediji. Leta 2020 so posamezniki, povezani s preteklim delovanjem ruske Agencije za internetne raziskave, vodili lažni »novičarski« medij »PeaceData(odpre se v novem oknu)«, za katerega so pridobili nič hudega sluteče novinarje po svetu, da so pisali zanj.
Ti operaciji sta bili neobičajni tudi zaradi potencialnega dosega. Po lestvici preboja(odpre se v novem oknu), ki operacije vplivanja ocenjuje od 1 (najnižja) do 6 (najvišja), bi operacijo ruskega izvora uvrstili v 5. kategorijo. To je prva operacija 5. kategorije, ki smo jo onemogočili od začetka našega poročanja. Operacija iranskega izvora je dosegla 4. kategorijo. Obema je uspelo svoje vsebine (ki niso bile vse ustvarjene z našimi modeli) spraviti v osrednje medije, ne pa jih zgolj objavljati na družbenih omrežjih. To je skladno z vzorcem, ki smo ga opazili pri 30 prikritih operacijah vplivanja, razkritih v zadnjih dveh letih in pol: operacije, ki svoje vsebine poskušajo spraviti v prave medije, namesto da bi se zanašale na širjenje prek lažnih računov na družbenih omrežjih, imajo praviloma največji potencialni doseg in učinek.

Matrika 30 operacij vplivanja, ki smo jih razkrili od začetka leta 2024, razvrščenih po glavnem načinu razširjanja (družbena omrežja, spletišče pod nadzorom operacije, zunanji mediji) in oceni na lestvici preboja. Operacije, ki so uporabljale več načinov razširjanja, na primer vodenje spletišča in njegovo promocijo na družbenih omrežjih, so razvrščene glede na način, ki je očitno predstavljal jedro operacije.
UI lahko takim operacijam s krinko omogoči večji obseg, večjo učinkovitost, bolj tekoč jezikovni izraz in boljše uredniške zmožnosti. Izvajalci lahko s temi prednostmi izkoriščajo nič hudega sluteče žrtve, denimo zaposlene ali urednike, in svoje vsebine podtaknejo občinstvu, ki ne ve, kdo stoji za njimi ali kakšni so njegovi motivi. Ti operaciji kažeta tudi, kako kompleksno in prefinjeno zlonamerni akterji uporabljajo lažne identitete in organizacije za doseganje svojih ciljev. Za ohranjanje zanesljive zaščite v organizacijah bo ključno razumeti ranljivosti, ki jih zlonamerni akterji pri tem izkoriščajo, ter kako jim te ranljivosti omogočajo pridobivanje občinstva in dosega.
Zaradi prikrite narave pa so te operacije s krinko tudi posebej ranljive za odgovorno razkrivanje. Tako »Alice Donovan« kot »PeaceData« sta po razkritju prenehali delovati. Zato je naš cilj pri poročanju o teh operacijah s krinko olajšati nadaljnje raziskovanje in onemogočanje ter otežiti njihovo nadaljevanje.
Akterji ruskega izvora, ki izvajajo kampanje vplivanja po Latinski Ameriki.
Blokirali smo skupino računov ChatGPT, ki so izvirali iz Rusije. ChatGPT so uporabljali za različne naloge, povezane s prikritimi operacijami vplivanja, usmerjenimi v države po Latinski Ameriki. Velik del teh dejavnosti je bil očitno namenjen spodkopavanju ugleda Ukrajine v regiji, del pa vplivanju na lokalne politične izide, zlasti v Argentini in Boliviji. Večina izvajalcev je pozive pisala v ruščini; eden jih je pisal v španščini, vendar je bil kljub temu očitno v Rusiji. Informacije o tem primeru smo posredovali pristojnim organom.
Izvajalci so ChatGPT uporabljali za tri glavne naloge: pisanje internih poročil o svojih dejavnostih (in dejavnostih drugih, za katere bi si lahko verodostojno pripisali zasluge), ustvarjanje vsebin za svoje operacije ter pripravo poročil o uspešnosti samooklicane »raziskovalne platforme« v Latinski Ameriki z imenom Center za družbene raziskave (SRC). Center SRC so očitno nadzorovali prek lažne identitete »Mia Clark«; po njej smo operacijo poimenovali »Dark Clark«. Ker dostopa do naših modelov iz Rusije ne dovoljujemo, so se z našimi storitvami povezovali prek VPN-jev.
V internih poročilih so izvajalci trdili, da so po Latinski Ameriki razširjali lažne zgodbe, da bi spodkopavali ugled Ukrajine ali lokalnih voditeljev. Nekatere od teh ponarejenih vsebin so raziskovalci javno dostopnih virov(odpre se v novem oknu) pripisali(odpre se v novem oknu) ruski organizaciji, znani kot »Politology« ali »La Compania«, domnevni naslednici skupine Wagner in drugih organizacij, ki jih je ustanovil ruski oligarh Jevgenij Prigožin. Izvajalci so naše modele prosili tudi za prevode ali razlage javnih poročil o organizaciji Politology in skupini Wagner, in sicer precej pogosteje kot za informacije o katerikoli drugi mreži ruskega izvora.
Ta operacija je bila neobičajna v dveh pogledih. Prvič, očitno ji je uspelo pridobiti posameznike v Latinski Ameriki za delo v centru SRC. Poročila ruskih izvajalcev o centru SRC so omenjala odločitve o zadevah, kot so plačne lestvice, zaposlovanje in odpuščanje, kar kaže, da so organizacijo nadzorovali, ne pa z njo zgolj sodelovali. Razpoložljivi dokazi kažejo, da zaposleni centra SRC v Latinski Ameriki niso vedeli, da delajo za rusko skupino. V nasprotju z drugim z Rusijo povezanim »možganskim trustom«, ki smo ga nedavno razkrili, je center SRC prek tako pridobljenega osebja očitno ustvaril večinoma izvirne vsebine. To izstopa kot najkompleksnejši poskus delovanja pod krinko, ki smo ga onemogočili v zadnjih dveh letih in pol.
Drugič, nekateri javno dostopni dokazi kažejo, da so se ponarejene vsebine operacije Dark Clark razširile dovolj, da so sprožile preverjanje dejstev(odpre se v novem oknu) in uradna zanikanja(odpre se v novem oknu). To kaže na večji prodor v javnost kot pri katerikoli operaciji vplivanja, ki smo jo onemogočili v zadnjih dveh letih. Ena od ponarejenih vsebin, za katero je operacija trdila, da jo je podtaknila v Peruju, je celo prispevala k javnim napetostim med Ukrajino in Poljsko.
Izvajalci so ChatGPT uporabljali predvsem za pripravo in posodabljanje internih poročil neznanemu nadrejenemu. Ta redna poročila so opisovala prizadevanja za izvajanje prikritih kampanj vplivanja po Latinski Ameriki. Zajemala so tri glavna področja dela: očrnitev Ukrajine in spodkopavanje novačenja za ukrajinske oborožene sile; vmešavanje v notranjo politiko nekaterih držav, zlasti Bolivije in Argentine; ter upravljanje centra SRC. V večini primerov nismo opazili, da bi zlonamerni akterji naše modele uporabljali za ustvarjanje vsebin za kampanje, temveč le za poročanje o njih (nekaj izjem je opisanih spodaj).
Poročila so vsebovala veliko taktičnih podrobnosti in razkrivala, kako je operacija skušala spodkopavati ugled Ukrajine ter nekaterih državnih voditeljev, zlasti predsednikov Argentine, Bolivije in Ekvadorja. Nekatera so opisovala poskuse, da bi lokalne prebivalce zavedli v dejanja, ki bi jih izvajalci lahko zlorabili za svoje cilje; druga so opisovala lažna »razkritja«, za katera so izvajalci trdili, da so jih razširjali.
V dveh primerih dokazi povezujejo izvajalce z javnim poročanjem o organizaciji »Politology«. Izvajalci so poročali, da so leta 2024 izvedli dve kampanji proti argentinskemu predsedniku Javierju Mileiu. Prvič, navedli so, da so razširjali lažno poročilo, da je Milei svojim psom kupil ovratnice Cartier, okrašene z dragulji. Drugič, trdili so, da so lokalnim akterjem plačali za pisanje grafitov proti Mileiu v Buenos Airesu. Na podlagi razkritih dokumentov sta bili obe dejanji javno(odpre se v novem oknu) pripisani(odpre se v novem oknu) organizacijama »Politology« in »La Compania«.
Številnih drugih ponarejenih vsebin doslej niso povezovali z ruskimi operacijami vplivanja. Izvajalci so denimo trdili, da so maja 2026 ustvarili lažen e-poštni naslov, ki naj bi pripadal regionalnemu direktoratu za izobraževanje v Limi v Peruju. Z njega so šolam v okrožju naročili, naj ob nacionalnem dnevu kulturne in jezikovne raznolikosti (21. maja) priredijo dogodke, posvečene Ukrajini. E-poštna sporočila so vsebovala izrecna navodila, naj med drugim omenijo kontroverznega ukrajinskega nacionalista iz 20. stoletja Stepana Bandero, ki ga nekateri Ukrajinci vidijo kot borca za neodvisnost, v Rusiji in na Poljskem pa ga povezujejo s fašizmom, medvojno kolaboracijo in grozodejstvi. Po navedbah izvajalcev so nekatere šole odgovorile na lažni e-poštni naslov, potrdile izvedbo takšnih dogodkov in celo poslale fotografije.
Izvajalci so nato trdili, da so v perujske in poljske medije podtaknili zgodbe o teh dogodkih skupaj z očitki, da Ukrajina »izvaža« ultranacionalistične ideologije, kar je sprožilo ogorčenje. Z iskanjem po javno dostopnih virih smo našli zgodbe, ki so ustrezale tej trditvi, v perujskem(odpre se v novem oknu) in(odpre se v novem oknu) poljskem(odpre se v novem oknu) tisku(odpre se v novem oknu) ter v angleškojezičnem mediju na Madžarskem(odpre se v novem oknu) (nekateri članki so bili medtem izbrisani). Nekateri(odpre se v novem oknu) članki(odpre se v novem oknu) so vključevali odziv poljskega poslanca Evropskega parlamenta, ki je predlagal, naj ljudi, ki izkazujejo »protipoljsko držo«, na Poljskem razglasijo za nezaželene osebe. Ruska potegavščina je tako izkoriščala zgodovinske napetosti med Ukrajinci in Poljaki ter jih hkrati poglabljala.
Podobno so izvajalci junija trdili, da so z drugim lažnim e-poštnim naslovom zavedli šole v Ekvadorju, da so priredile slovesnost s prisego zvestobe predsedniku Danielu Noboi in Eriku Princeu, nekdanjemu vodji zasebnega vojaškega podjetja Blackwater. Trdili so, da je incident v Ekvadorju sprožil ogorčenje in pritisk na vlado, naj potegavščino zanika, s čimer bi zanjo izvedela javnost po vsej državi. Tudi tokrat smo z raziskovanjem javno dostopnih virov našli medijsko(odpre se v novem oknu) poročanje(odpre se v novem oknu) v ekvadorskem(odpre se v novem oknu) tisku(odpre se v novem oknu), ki se je tesno ujemalo s to trditvijo, in celo podrobno zavrnitev(odpre se v novem oknu) ekvadorske ministrice za izobraževanje.
Izvajalci so za podkrepitev svojih lažnih zgodb uporabljali različne tehnike. Po njihovih internih poročilih so marca razširjali dve različni ponarejeni vsebini, usmerjeni proti Ekvadorju. Pri eni so uporabili ponarejen zvočni posnetek, pripisan ukrajinskemu konzulu v Ekvadorju, na katerem naj bi žaljivo govoril o Ekvadorcih. Z raziskavo javno dostopnih virov smo našli objavo na TikToku, ki se je natančno ujemala s to trditvijo; zdelo se je, da je bila deležna le malo odzivov. Druga je opisovala ponarejen videoposnetek, ki se je na X in TikToku širil z logotipom pravega novičarskega kanala in trdil, da Noboova vlada novači mlade moške za boj v Ukrajini. Preverjevalci dejstev(odpre se v novem oknu) v Ekvadorju so v začetku aprila opisali kampanjo, ki je ustrezala temu opisu.
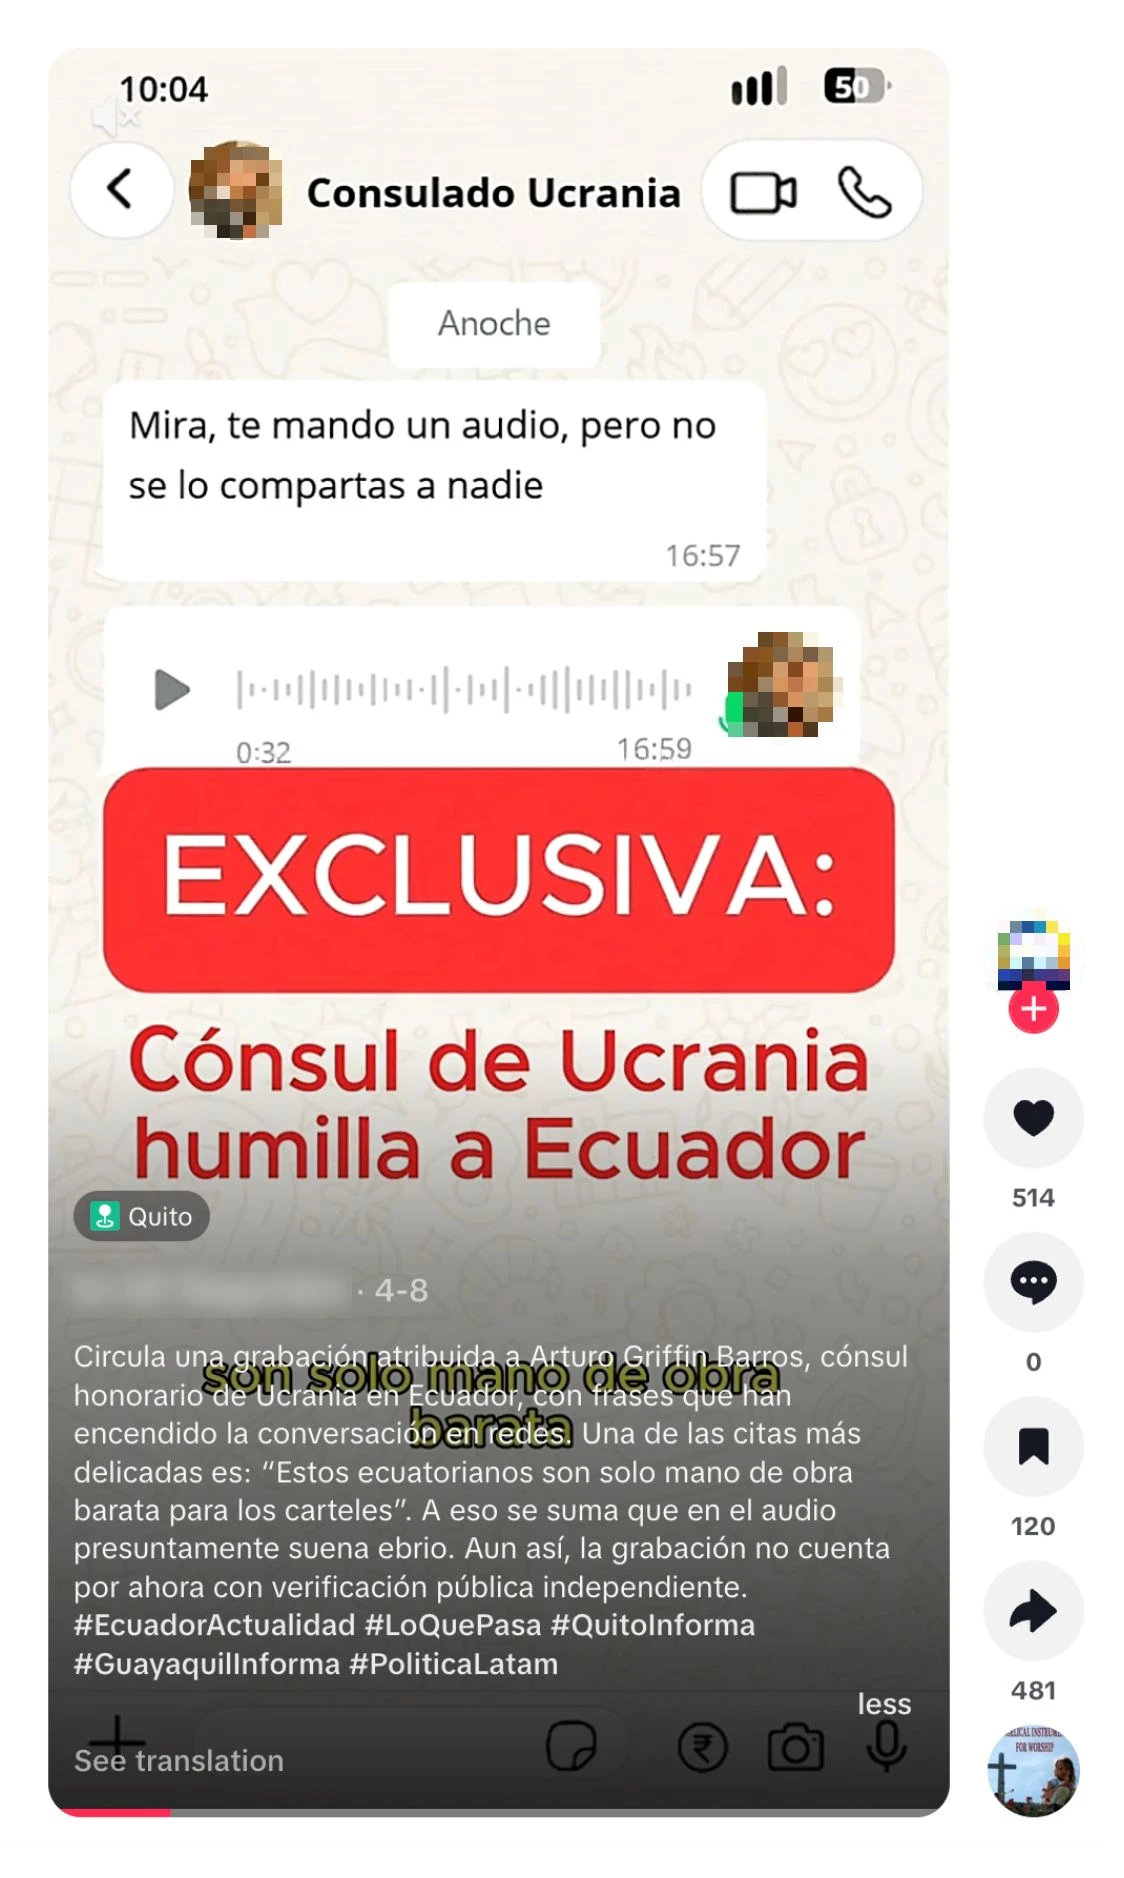
Videoposnetek, objavljen na TikToku 8. aprila 2026, s ponarejenim zvočnim posnetkom, pripisanim ukrajinskemu konzulu, za katerega so odgovornost prevzeli izvajalci te operacije.
Drugo interno poročilo je opisovalo ponarejeno vsebino, ki so jo konec maja, na vrhuncu protivladnih protestov, razširjali v Boliviji. Izvajalci so izrecno navedli, da je cilj te kampanje zaostriti krizo ob protestih. V kampanji so uporabili ponarejen zvočni posnetek delavca državnega vodovodnega podjetja EPSAS, ki pravi, da bo vlada upravni prestolnici La Paz prekinila oskrbo z vodo in razglasila izredne razmere. Z raziskovanjem javno dostopnih virov smo našli ovržbo(odpre se v novem oknu) enake trditve in uradno zanikanje(odpre se v novem oknu) podjetja EPSAS.
Druga interna poročila so omenjala ponarejene vsebine, katerih širjenja v javno dostopnih virih nismo mogli potrditi, morda zato, ker so bile že odstranjene ali pa se niso razširile. Izvajalci so denimo trdili, da so januarja razširjali zgodbo, po kateri naj bi predstavniki ukrajinskega veleposlaništva brazilsko vplivnico in manekenko kot žrtev trgovine z ljudmi pripeljali v Ukrajino, kjer naj bi bila ubita v Kijevu. Junija so trdili, da so v Boliviji razširjali še en ponarejen zvočni posnetek, tokrat domnevno zaposlenega v bolivijski centralni banki, ki je opozarjal, da bo banka kmalu omejila dvige gotovine. Trdili so tudi, da so razširjali ponarejeno pismo državne agencije za ogljikovodike, ki je opozarjalo na omejitve prodaje goriva za osebne avtomobile.
Pri drugih poročilih so izvajalci naše modele prosili za pomoč pri iskanju dogodkov v ciljnih državah, za katere bi si lahko pripisali zasluge, tudi če pri njih niso sodelovali. V Argentini so denimo trdili, da je argentinski zunanji minister na seji odbora Združenih narodov o Falklandskih oziroma Malvinskih otokih povzel navedbe njihove operacije. Izvajalci so si pripisali zasluge za širjenje argumentov, da načelo samoodločbe za te otoke ne velja in da Združeno kraljestvo tam ohranja nesorazmerno veliko vojaško prisotnost. V resnici sta oba argumenta del uradnega stališča Argentine že vrsto(odpre se v novem oknu) let(odpre se v novem oknu). Podobno so brazilski mediji junija poročali(odpre se v novem oknu) o brazilskem državljanu, ki je odpotoval v Ukrajino, da bi se pridružil vojski, nato pa so ga zajele ruske sile. V televizijski izjavi je pozneje trdil, da so ga v bojevanje zvabili s prevaro. Izvajalci, ki so uporabljali ChatGPT, so skušali trditi, da je prispevek povzel sporočila njihove operacije; v resnici je citiral videoposnetek samega ujetnika(odpre se v novem oknu). To kaže na poskus izvajalcev, da bi operacijo vplivanja usmerili proti lastnim delodajalcem, ne pa zunanjemu občinstvu.
Nekatera poročila izvajalcev so omenjala samooklicano »raziskovalno platformo« z imenom Center za družbene raziskave (v ruščini Центр социологических исследований). Po navedbah na spletišču centra SRC se ta osredotoča na indijsko diasporo v Latinski Ameriki ter odnose med Indijo in državami te regije.
Interna poročila so nakazovala, da so izvajalci ta možganski trust nadzorovali, ne pa z njim zgolj sodelovali. Omenjala so denimo odločitve o zaposlovanju in odpuščanju, plačne lestvice, kadrovske načrte ter tekoče raziskovalne projekte. Ključno je, da so navajala tudi, da so izvajalci ustvarili lažno identiteto »Mia Clark« za vodenje dejavnosti operacije na družbenih omrežjih in sodelovanje z osebjem na terenu v Latinski Ameriki. Razpoložljivi dokazi kažejo, da ti zaposleni na terenu niso vedeli, da delajo za rusko operacijo, in so raziskovalne naloge opravljali v dobri veri. Takšna uporaba nevednih posrednikov močno spominja na prejšnjo rusko operacijo »PeaceData«, prav tako povezano s Prigožinovim krogom, ki jo je Meta razkrila(odpre se v novem oknu) leta 2020.
Sodeč po poročilih ruskih izvajalcev je njihovo osebje na terenu v Latinski Ameriki opravljalo intervjuje s strokovnjaki in komentatorji po vsej regiji ter nato na podlagi ugotovitev pripravljalo raziskovalna besedila. Teme so segale od široke analize javnega mnenja o skupini BRICS do podrobne primerjave brazilskega gospodarstva pod predsednikoma Jairom Bolsonarom in Luizem Ináciem Lulo da Silvo. Ruski izvajalci so včasih pripravili poročila o napredku raziskovalnih projektov še pred objavo rezultatov, kar kaže na tesno vpetost v proces priprave. Na spletišču centra SRC smo našli precej več kot 60 člankov, od katerih je bila velika večina videti izvirnih. Po tem se Dark Clark razlikuje od operacije ruskega izvora, ki smo jo nedavno razkrili in je prav tako uporabljala možganski trust za krinko, vendar je večino vsebin prepisala. To nakazuje namero vzpostaviti trajnejšo organizacijo za krinko s stiki po vsej Latinski Ameriki.
Ruski izvajalci so trdili, da so za promocijo dela centra SRC skušali ustvariti mrežo računov in strani na družbenih omrežjih. Po njihovih poročilih so pri tem naleteli na težave, ko so izvajalci iz različnih delov sveta poskušali dostopati do istih računov, kar je vodilo v omejitve računov. Sledi tega so vidne v javno dostopnih podatkih: podatki o preglednosti glavnega računa centra SRC na X so denimo kazali lokacijo v Nemčiji (morda zaradi uporabe VPN-ja), vendar povezavo prek trgovine App Store za Rusko federacijo, medtem ko so podatki o preglednosti enega od njegovih računov na Instagramu kazali lokacijo skrbnika v Venezueli. Nobeden od treh računov na Facebooku z oznako SRC, ki smo jih našli, ni imel dovolj sledilcev, da bi se prikazali podatki o lokaciji skrbnika.
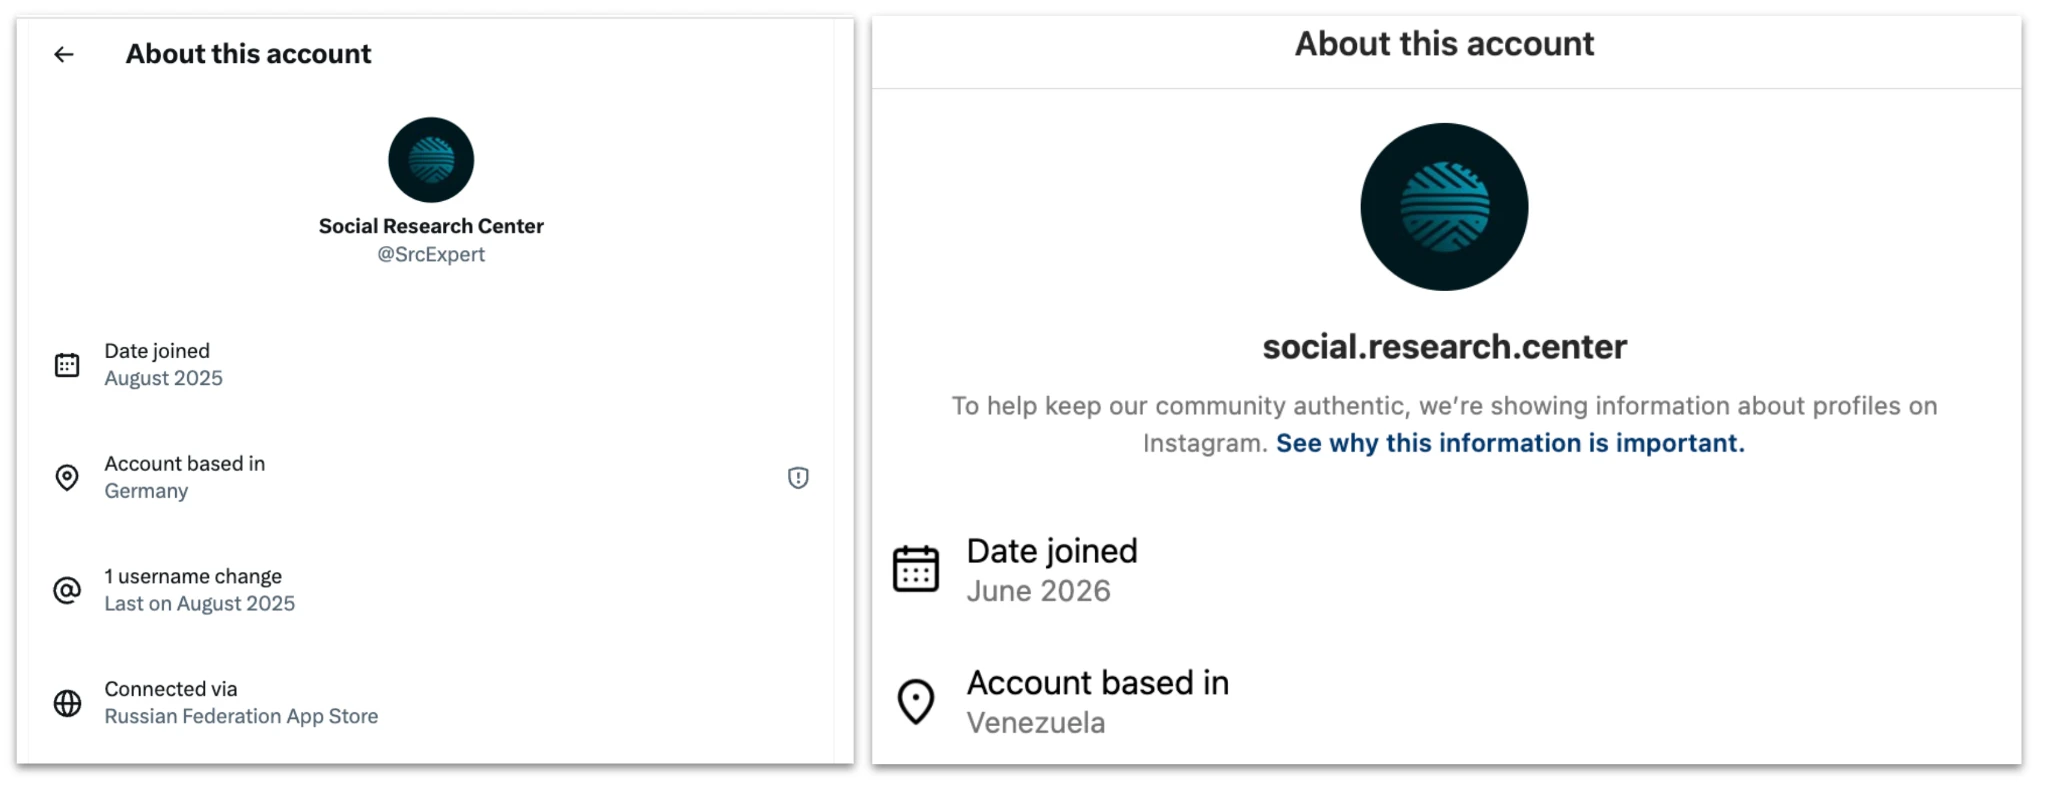
Levo: račun na X, povezan s Centrom za družbene raziskave. Podatek o preglednosti kaže, da se je račun povezoval prek trgovine z aplikacijami za Rusko federacijo. Desno: račun centra SRC na Instagramu; navedena je lokacija v Venezueli.
Izvajalci so poročali o posebnih težavah na LinkedInu, kjer so po lastnih besedah ustvarili izrecno lažen račun za predstavljanje centra SRC, nato pa so težko zgradili njegovo mrežo stikov. Po njihovih poročilih je bila rešitev v ustvarjanju dodatnih lažnih računov, ki bi sledili prvemu in mu dali prepričljivejši videz. Na dan 17. avgusta je račun na LinkedInu z enako podobo Centra za družbene raziskave imel 961 sledilcev in navajal od 200 do 500 zaposlenih, vendar sta bila na seznamu le dva.
Izvajalci so UI poleg posodabljanja poročil občasno uporabljali tudi za zasnovo in pripravo besedil za svoje operacije: naš model so denimo prosili za pomoč pri zagotavljanju ustreznega naglasa, besedišča in institucionalnega sloga ponarejenih vsebin za različne države. To je predstavljalo razmeroma majhen delež celotnega dela, morda zato, ker je operacija očitno vključevala vsaj enega maternega govorca španščine iz Latinske Amerike in je zato manj potrebovala jezikovno podporo UI.
Ob neki priložnosti je denimo eden od rusko govorečih izvajalcev model prosil za pomoč pri pripravi pisma v ruščini, ki bi ukrajinskega častnega konzula v Panami povezalo s korupcijo. Špansko govoreči izvajalec je nato model prosil, naj pismo prevede v španščino in ustvari besedilo za spremljevalni zvočni posnetek. Fotografijo, ki se je ujemala z besedilom pisma, s spremljevalnim govorom, skladnim z izvajalčevim scenarijem, je na TikToku objavil račun, ki se je predstavljal kot novičarski medij, vendar je uporabljal logotip panamskega medija TVN Noticias(odpre se v novem oknu). Kanal na TikToku je imel le enega sledilca in je po objavi te ponarejene vsebine prenehal objavljati.
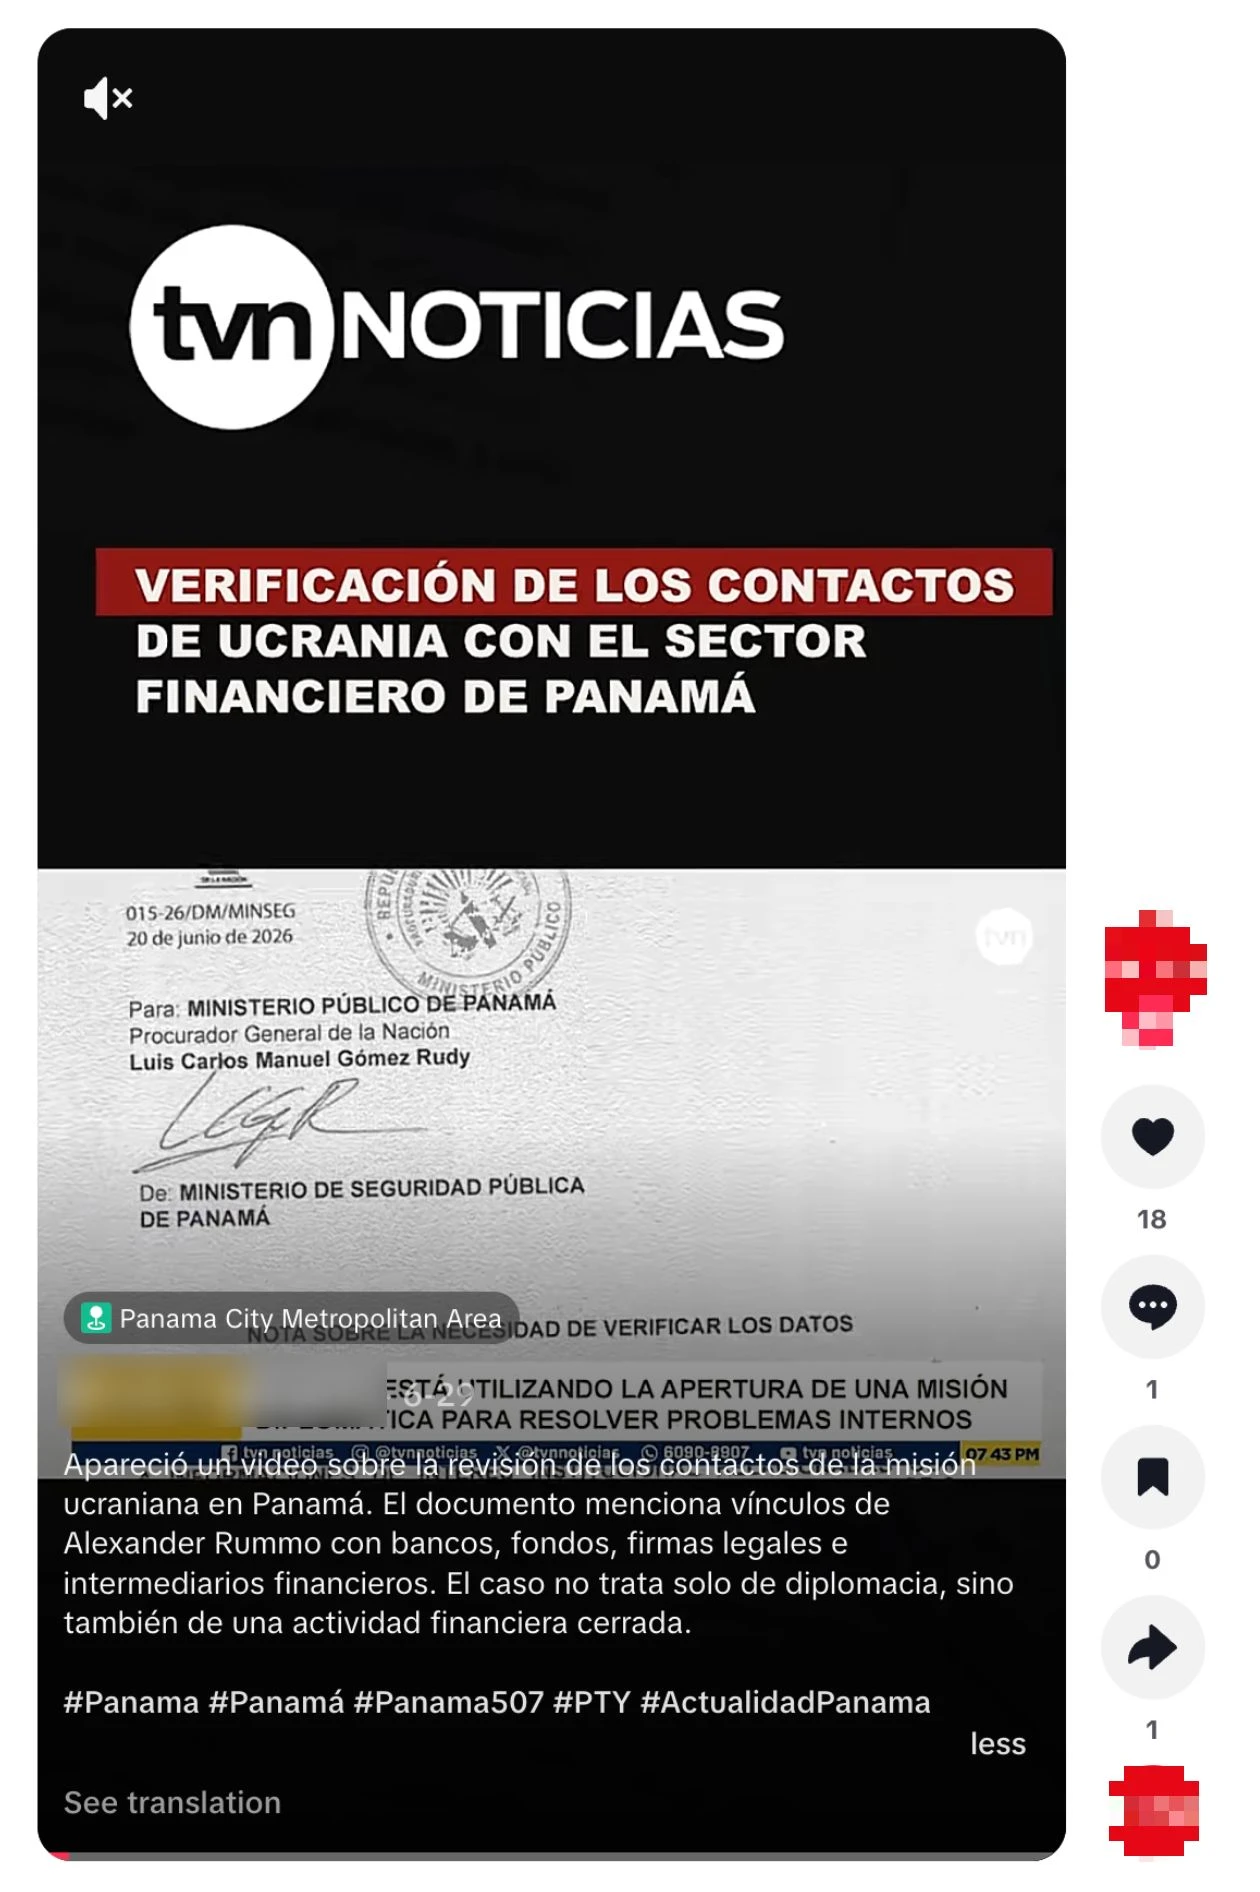
Objava na TikToku prikazuje pismo, katerega besedilo je bilo ustvarjeno v okviru te operacije, s spremljevalnim govorom, katerega besedilo je prav tako nastalo v okviru operacije.
Ob drugi priložnosti je špansko govoreči izvajalec v Rusiji modelu posredoval rusko besedilo, ki je trdilo, da je Noboa žalil revne prebivalce Ekvadorja, in ga prosil za prevod v ekvadorsko španščino. Tretjič je isti uporabnik marca model prosil, naj lektorira španski osnutek pogodbe med podjetjem »International Security Solutions FZE« in posameznikom v Ekvadorju, ki naj bi se nanašala na zagotavljanje infrastrukturnih storitev v Ukrajini. Uporabnikova vprašanja so se osredotočala na izboljšanje jezika in postavitve, med drugim tudi na to, katere besede naj bodo krepko tiskane.
Uporabnik je pozive o pogodbi prenehal pošiljati, ko je bilo besedilo dokončano. Vendar raziskava javno dostopnih virov kaže, da je slika »pogodbe« pozneje krožila po družbenih omrežjih(odpre se v novem oknu). Uporabili so jo za podkrepitev trditve, da je Noboova vlada sodelovala s podjetjem za krinko, da bi Ekvadorce s prevaro zvabila v ukrajinsko vojsko. Ponarejena vsebina se je razširila dovolj, da je v začetku aprila sprožila preverjanje dejstev(odpre se v novem oknu): preverjevalci so ugotovili, da podjetje »ni vpisano v register ekvadorskega nadzornega organa za gospodarske družbe, vrednostne papirje in zavarovalništvo«.
Učinek te operacije zahteva posebej skrbno presojo. Kot je navedeno zgoraj, je bil eden glavnih pristopov izvajalcev pripisovanje zaslug za dejavnosti, ki z njihovo operacijo niso imele nobene zveze. Zato njihovih lastnih trditev o učinku v internih poročilih ni mogoče nekritično sprejeti. Prav tako pri raziskovanju javno dostopnih virov nismo našli nekaterih lažnih zgodb, za katere so trdili, da so jih podtaknili, morda zato, ker so jih širili po nejavnih kanalih, so bile že odstranjene ali pa sploh niso bile objavljene.
Vendar smo lahko na podlagi javno dostopnih dokazov potrdili nekatere njihove trditve. O nekaterih ponarejenih vsebinah, za katere je operacija trdila, da jih je razširjala, so pozneje poročali preverjevalci dejstev, vlade pa so jih ovrgle, kar kaže, da so se razširile dovolj, da so zahtevale odziv. V drugih primerih smo na spletu našli vsebine, ki so se tesno ujemale z vsebinami, ustvarjenimi v okviru te operacije. Posebej izstopa trditev operacije, da je perujsko šolo zavedla v izvedbo dogodka, na katerem je bil predstavljen Bandera: o tem so pozneje poročali tako v Latinski Ameriki kot v Evropi, kar je očitno spodbudilo odziv vsaj enega poljskega evropskega poslanca.
Po lestvici preboja(odpre se v novem oknu), ki operacije vplivanja ocenjuje od 1 (najnižja) do 6 (najvišja), bi to operacijo uvrstili v 5. kategorijo, saj dokazi kažejo, da je sprožila javne odzive politikov v več državah. To je prva operacija 5. kategorije, ki smo jo onemogočili od začetka našega poročanja.
Operacija iranskega izvora, ki v spletne novičarske medije podtika daljše članke pod lažnimi avtorskimi imeni.
Blokirali smo skupino računov ChatGPT, ki so izvirali iz Irana. Pozive so pisali v perzijščini, vsebine pa ustvarjali v perzijščini in angleščini. Akterji so svojo lokacijo prikrivali tako, da so do ChatGPT dostopali prek VPN-jev.
Operacija je naše modele uporabljala za izboljševanje daljših člankov in ponudb uredništvom, ustvarjanje komentarjev za družbena omrežja ter izboljševanje internih poročil. Izvajalci so članke ponujali pod sedmimi različnimi avtorskimi imeni, zato smo njihovo kampanjo poimenovali »Bogus Bylines«. Daljši članki so se osredotočali na konflikt med ZDA in Iranom. Večina komentarjev je prav tako obravnavala konflikt; manjši del se je ukvarjal z ameriško politiko, običajno v širšem kontekstu konflikta.
Videti je bilo, da se je učinek njihovih glavnih področij delovanja močno razlikoval. Našli smo skoraj 100 člankov, objavljenih ali ponatisnjenih pod avtorskimi imeni operacije v približno ducatu spletnih medijev po svetu. To so bili majhni do srednje veliki mediji, večinoma osredotočeni na mednarodne zadeve, geopolitiko in dogajanje na Bližnjem vzhodu. Nasprotno pa očitno nobeden od komentarjev na družbenih omrežjih ni pritegnil večjega odziva v obliki všečkov, delitev ali nadaljnjih odgovorov. Interna poročila izvajalcev so za merjenje učinka na družbenih omrežjih dejansko uporabljala zavajajoč izračun, morda z namenom napihovanja njihove navidezne učinkovitosti.
Celotna dejavnost je bila videti skladna z delovanjem komercialnega akterja, ki izvaja kampanjo vplivanja po naročilu, vendar konkretnega akterja ne moremo določiti. Informacije o tem primeru smo posredovali pristojnim organom.
Dejavnost te operacije z največjim dosegom je bila uporaba ChatGPT za pregled in izboljševanje daljših angleškojezičnih člankov o geopolitiki konflikta med ZDA in Iranom. V tipičnih pozivih so model prosili, naj angleški osnutek oceni glede na merila za oddajo prispevkov določenega spletnega medija in predlaga popravke, da bi jim ustrezal. Ko so izvajalci odobrili popravke, so model prosili, naj ustvari e-poštno sporočilo, s katerim bi članek ponudili uredniku zadevnega spletnega medija.
Ta sporočila s ponudbami člankov so bila pripravljena pod sedmimi različnimi lažnimi avtorskimi imeni: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams in Alice Johnson. Glede na biografije, objavljene na spletu ob nekaterih člankih, naj bi za vsako identiteto stal zahodni novinar ali novinarka (običajno iz ZDA, čeprav je biografija identitete Noah Lamington navajala Novo Zelandijo), pogosto s poudarkom na mednarodni politiki, Bližnjem vzhodu, človekovih pravicah ali konfliktih. Za eno od identitet, »Michael Harrison«, so izvajalci model prosili, naj napiše kar samo biografijo. (Omeniti velja, da je Meta marca onemogočila(odpre se v novem oknu) iransko operacijo vplivanja, ki je prav tako uporabljala novinarsko identiteto »Michael Harrison«.)
Nekaterim od teh identitet so verodostojnost utrjevali računi na različnih družbenih omrežjih. Identiteto Michael Harrison so denimo podpirali računi na platformah Medium, X in Facebook. Identiteta Ervin B. Hoskins je imela račune na platformah X, Facebook, Instagram in Threads. V biografiji se je predstavljala kot »ameriški samostojni pisec«, podatki o preglednosti na družbenih omrežjih pa so račune umeščali v Iran.
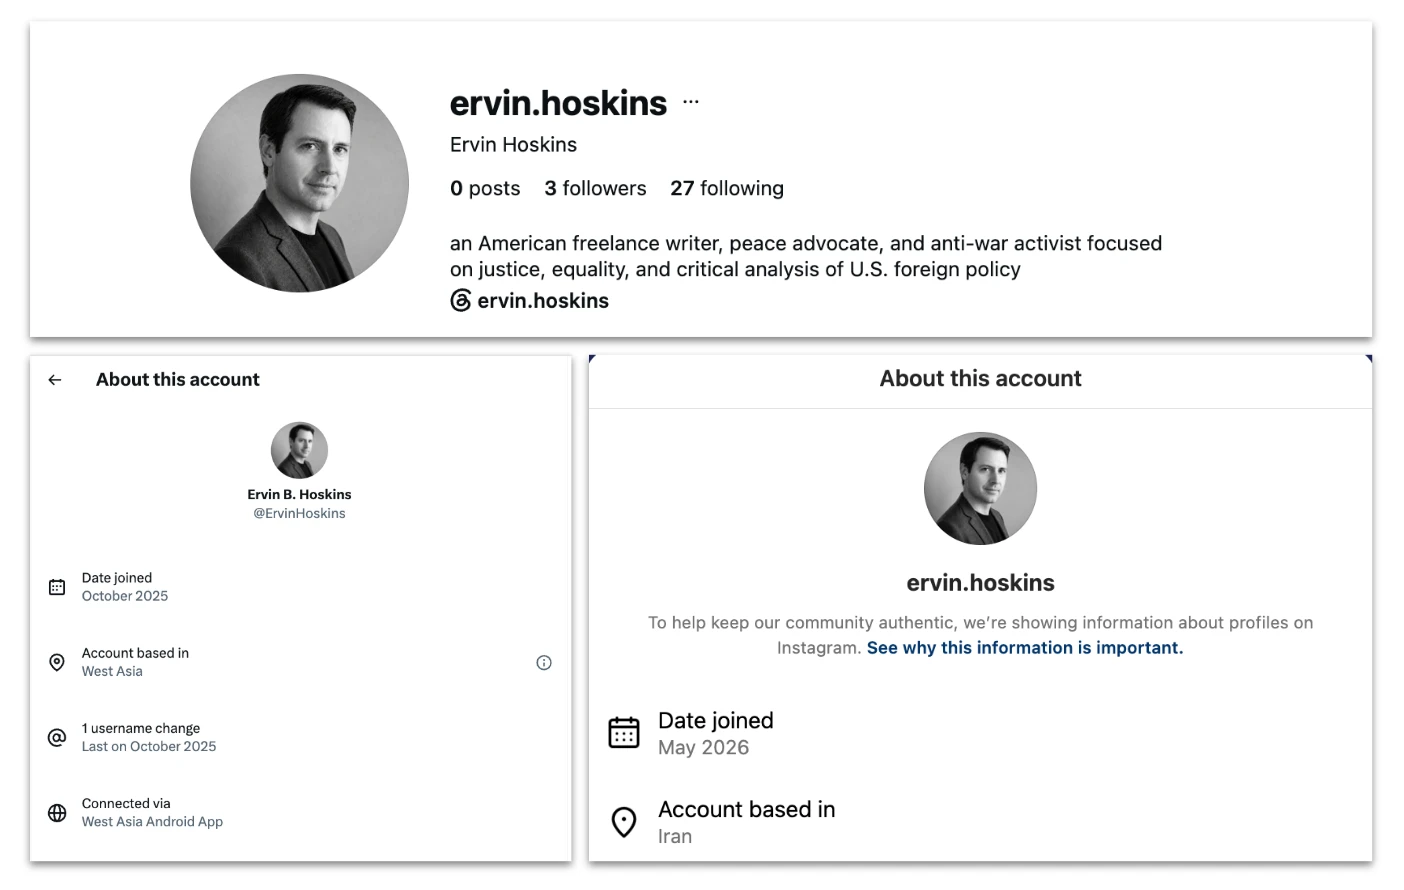
Zgoraj: biografija identitete Ervin Hoskins na Instagramu. Spodaj levo: podatki o preglednosti računa na X, ki kažejo uporabo aplikacije za Android za Zahodno Azijo. Spodaj desno: podatki o preglednosti računa na Instagramu, ki kažejo lokacijo v Iranu. Meta je račun na Instagramu avgusta blokirala.
S preiskovalnimi tehnikami za javno dostopne vire smo našli skoraj 100 člankov, objavljenih pod katerim od avtorskih imen izvajalcev v več kot ducatu različnih medijev. Ti mediji so se večinoma osredotočali na mednarodne zadeve, geopolitiko in dogajanje na Bližnjem vzhodu, včasih s protivojnega ali progresivnega vidika. Najzgodnejši članek, ki smo ga našli, je bil objavljen julija 2025, najpoznejši pa oktobra 2026. Pogostost objav se je po izbruhu konflikta med ZDA in Iranom močno povečala.
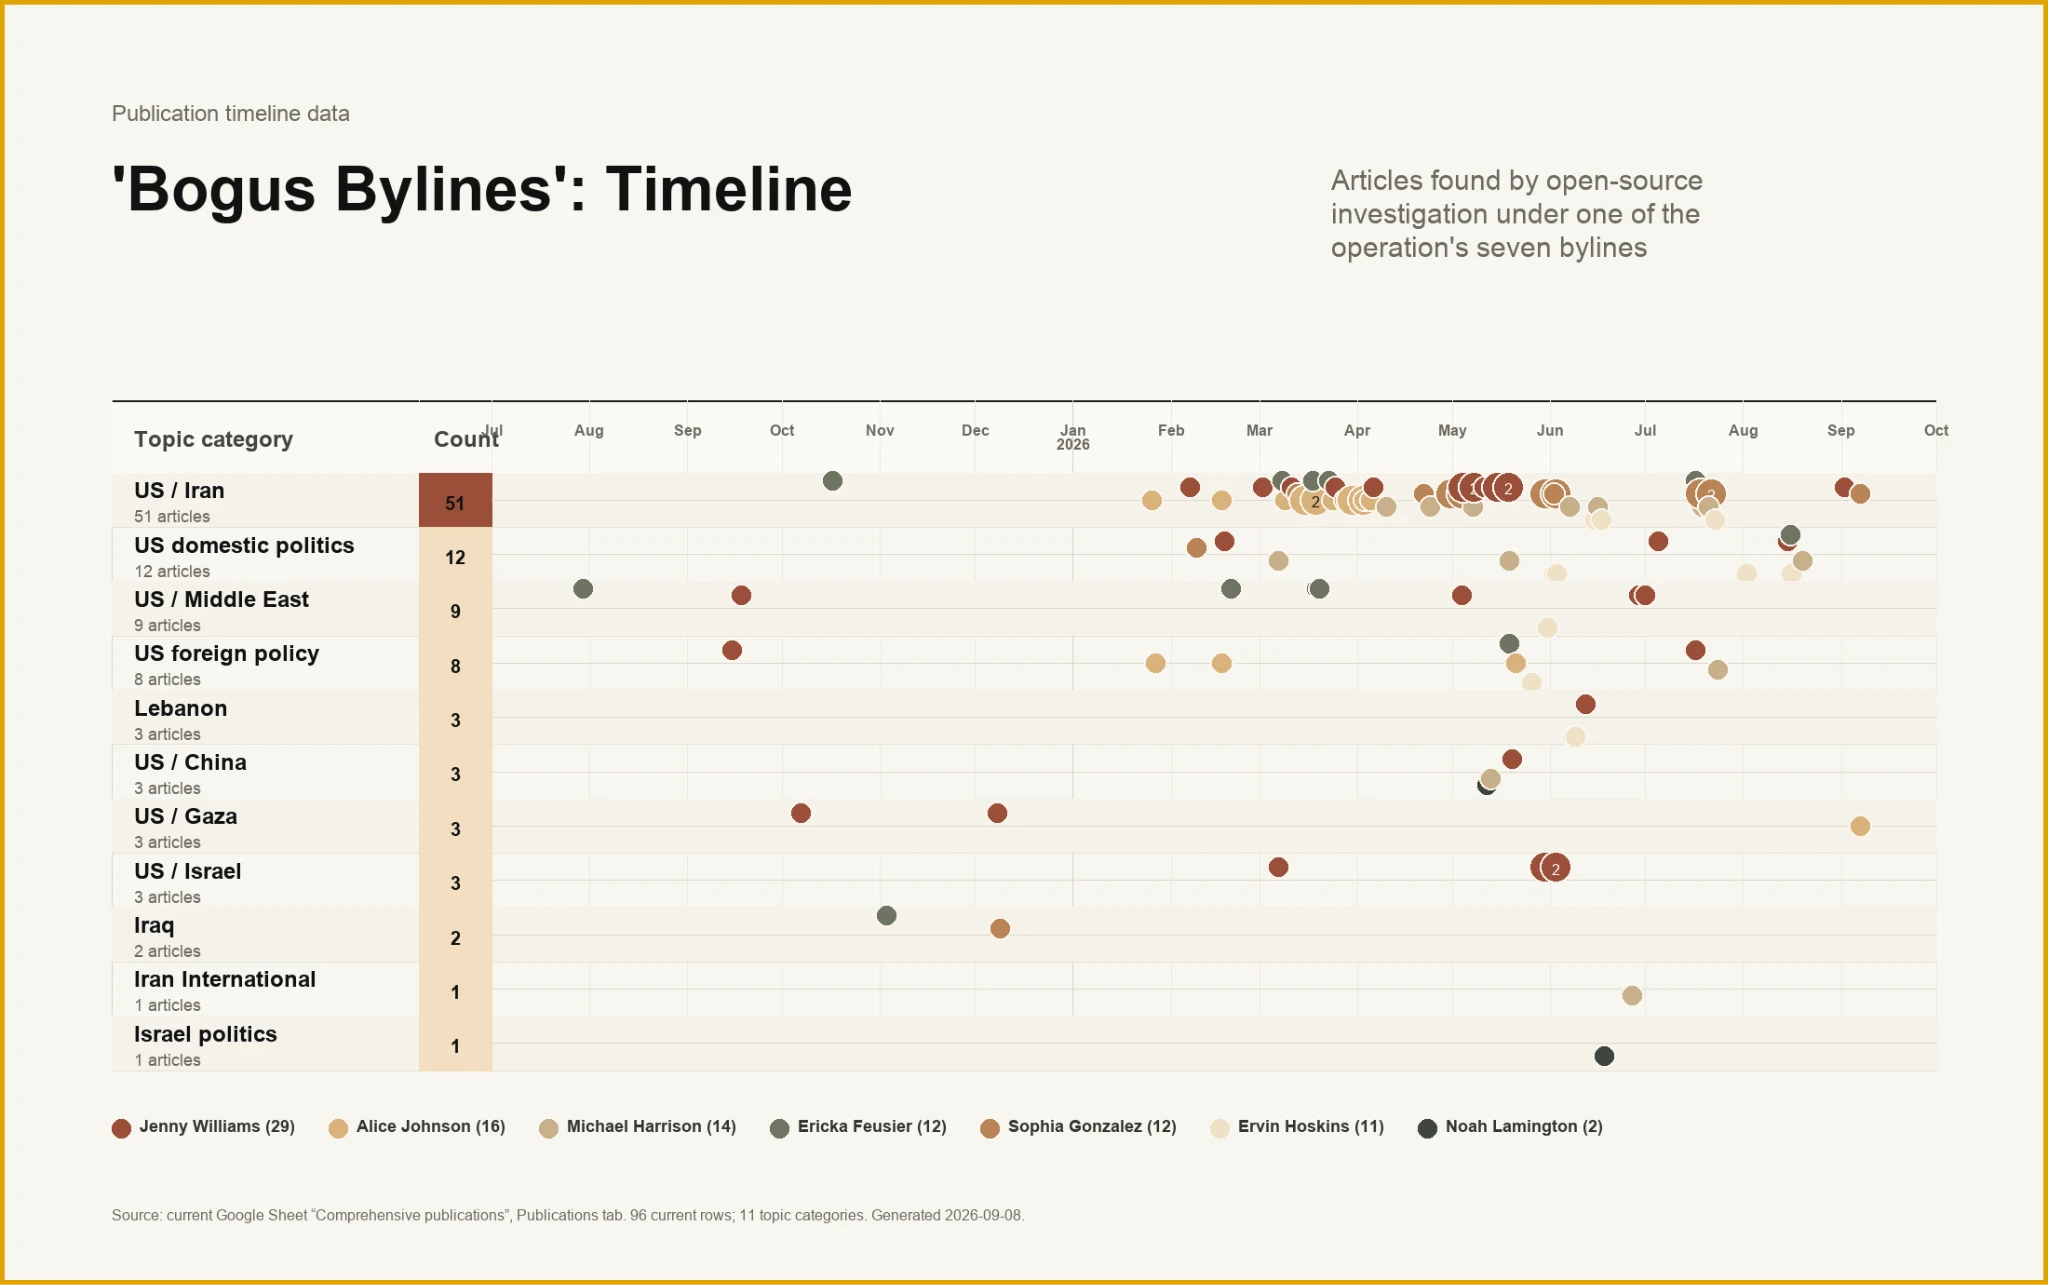
Časovnica člankov po avtorjih in temah od julija 2025 do septembra 2026. Opazna je gostota objav o odnosih med ZDA in Iranom od marca 2026 dalje.
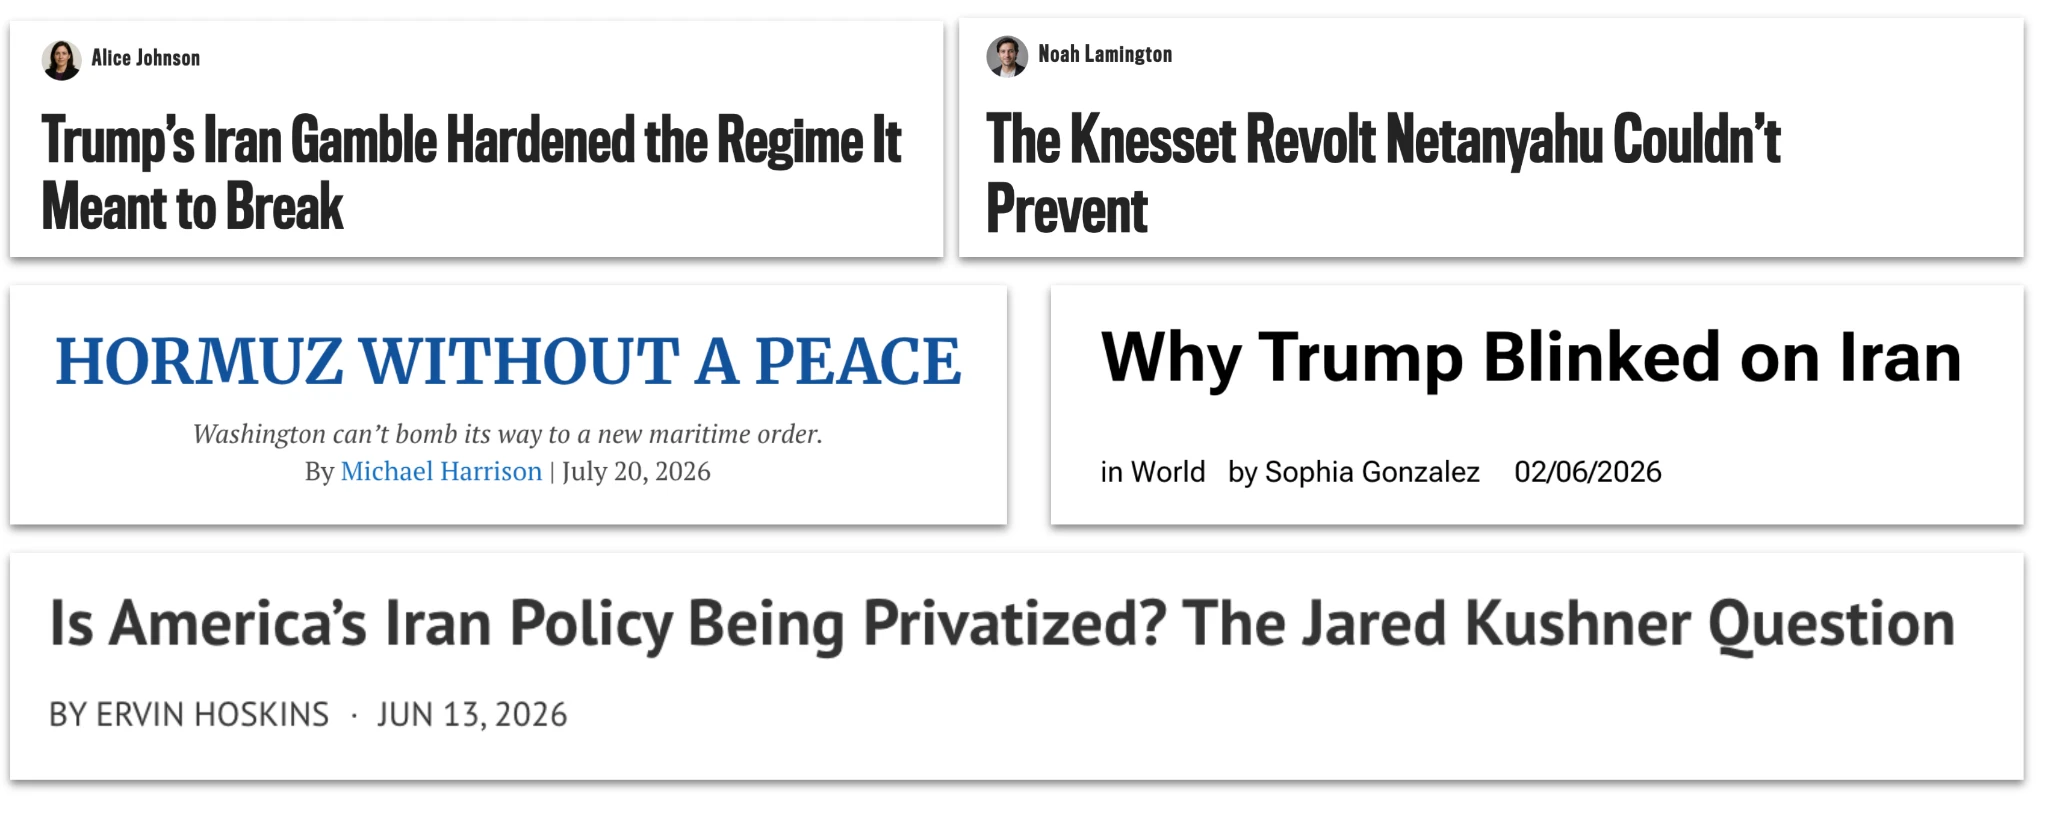
Primeri naslovov člankov, objavljenih pod avtorskimi imeni, povezanimi s to operacijo, med februarjem in julijem 2026 v različnih spletnih medijih.
Vsaj nekatere članke so nato promovirali računi teh medijev na družbenih omrežjih, kar je iranskim izvajalcem omogočilo potencialen dostop do občinstva, ki ga sicer ne bi dosegli.
Poleg člankov so zlonamerni akterji ChatGPT prosili za ustvarjanje sklopov komentarjev o geopolitičnih ali političnih temah v angleščini ali perzijščini. Njihov običajni pristop je bil vnos besedila ali posnetka zaslona objave na družbenem omrežju in prošnja modelu za niz odgovorov, skladnih z njihovo splošno usmeritvijo. Te so nato objavili na spletu, pogosto v razmikih nekaj minut. Interna poročila izvajalcev so omenjala tako ročno kot avtomatizirano objavljanje; nimamo dokazov, da bi to avtomatizacijo izvajali s pomočjo naših modelov.
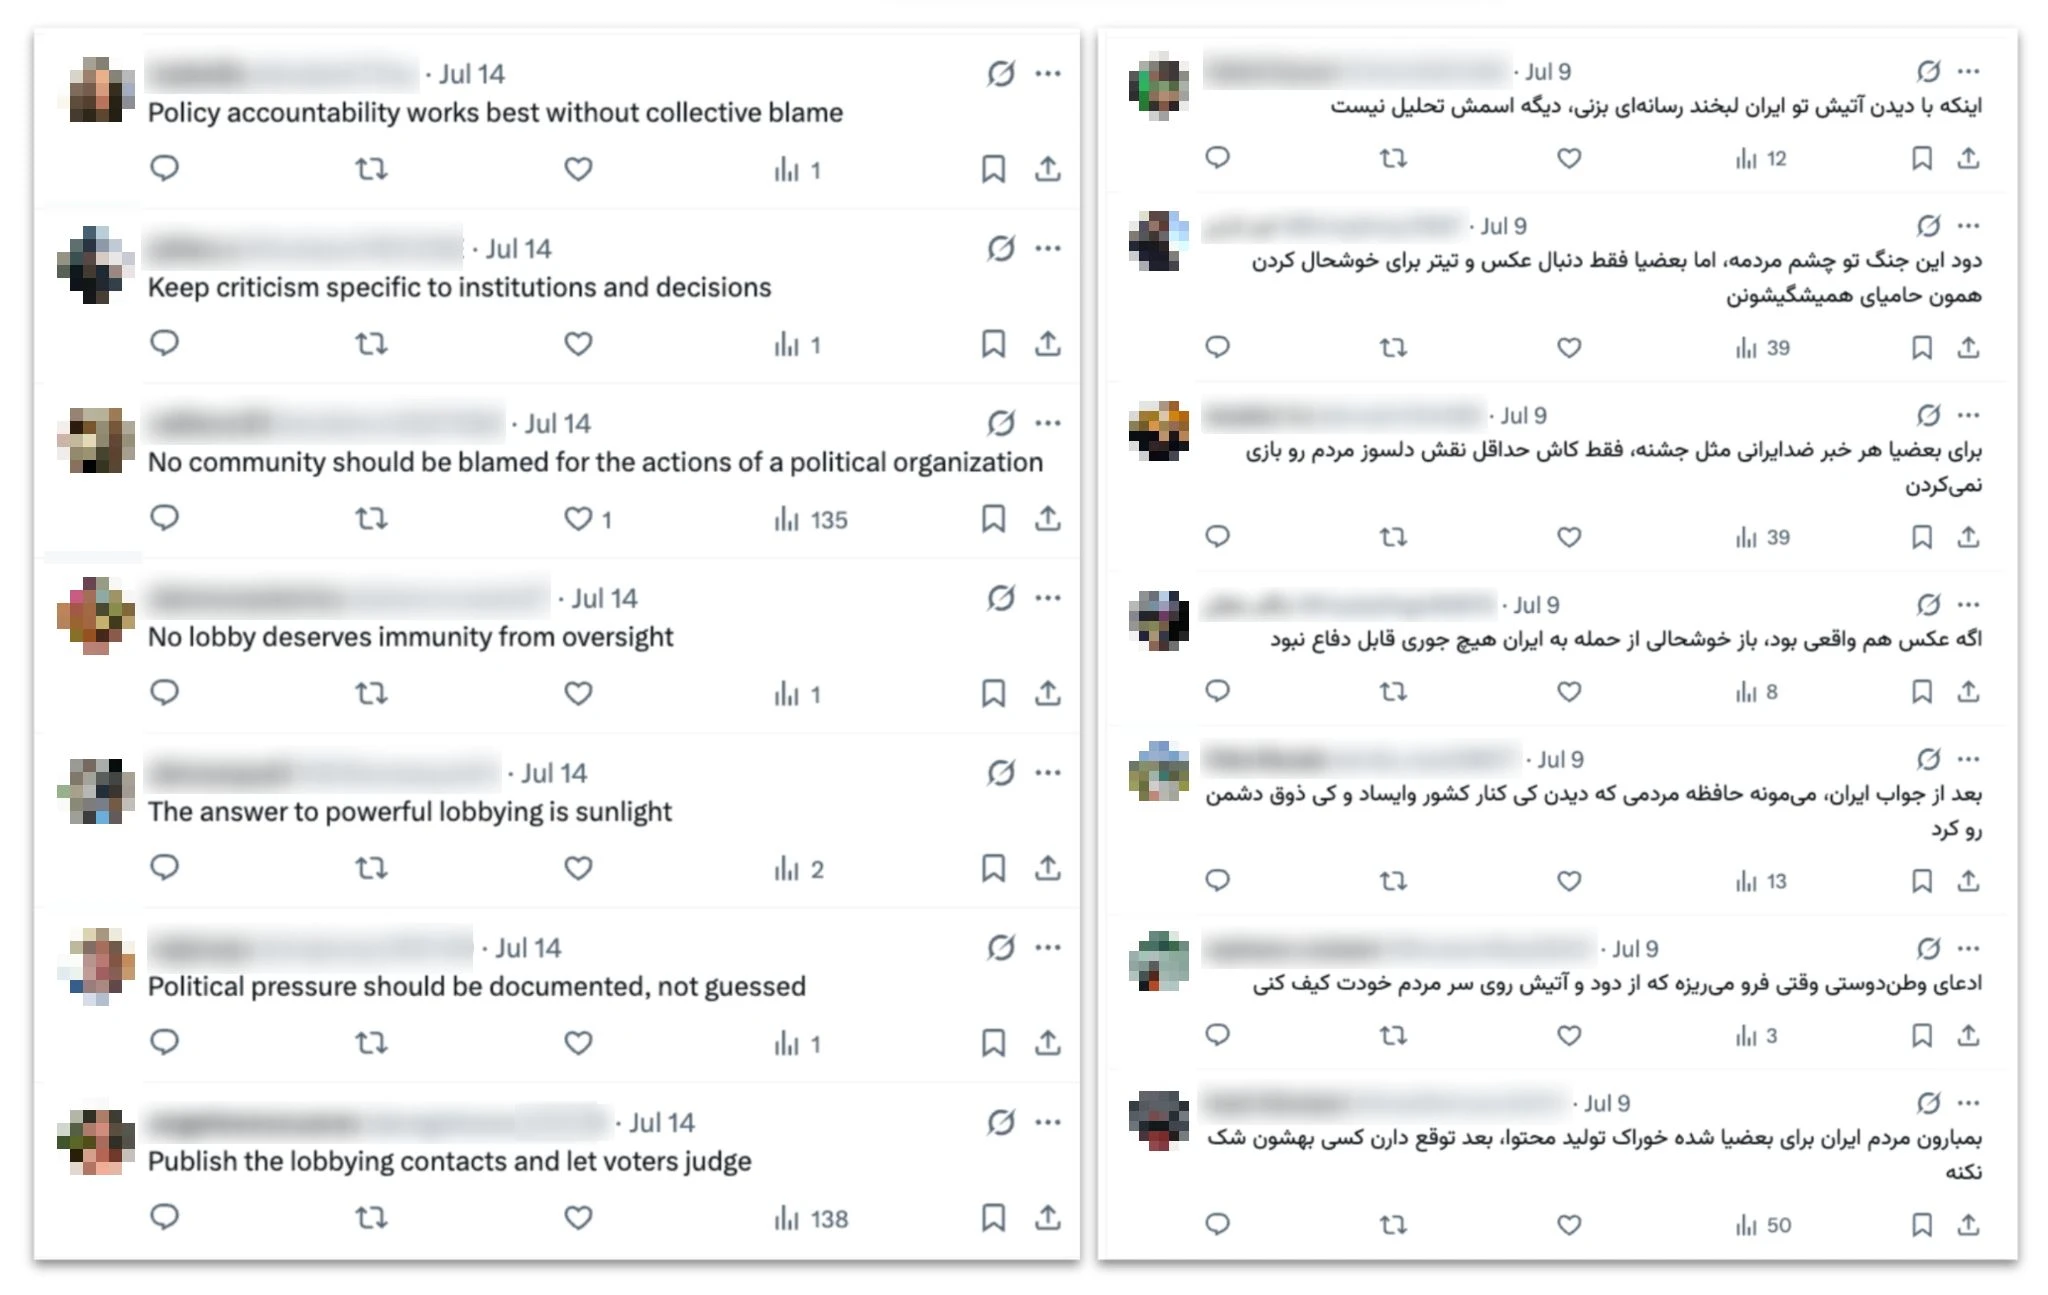
Tviti v angleščini (levo) in perzijščini (desno), ustvarjeni v okviru te operacije in objavljeni julija. Angleški komentarji so odgovarjali na angleški tvit, ki je opozarjal, da ZDA pripravljajo »obsežen napad« na Iran. Vsi komentarji na tej sliki so bili objavljeni v desetih minutah. Perzijski komentarji so odgovarjali na perzijski tvit o ameriških napadih na Iran in so bili objavljeni v trinajstih minutah.
Del tega skupinskega ustvarjanja komentarjev je obsegal pripravo odgovorov na objave na družbenih omrežjih o novičarskih člankih same operacije. Izvajalci so pri tem vnesli posnetke zaslona objav, ki so promovirale njihove članke, nato pa ustvarili komentarje, ki so jih hvalili ali podpirali, verjetno zato, da bi bili članki videti bolj priljubljeni.
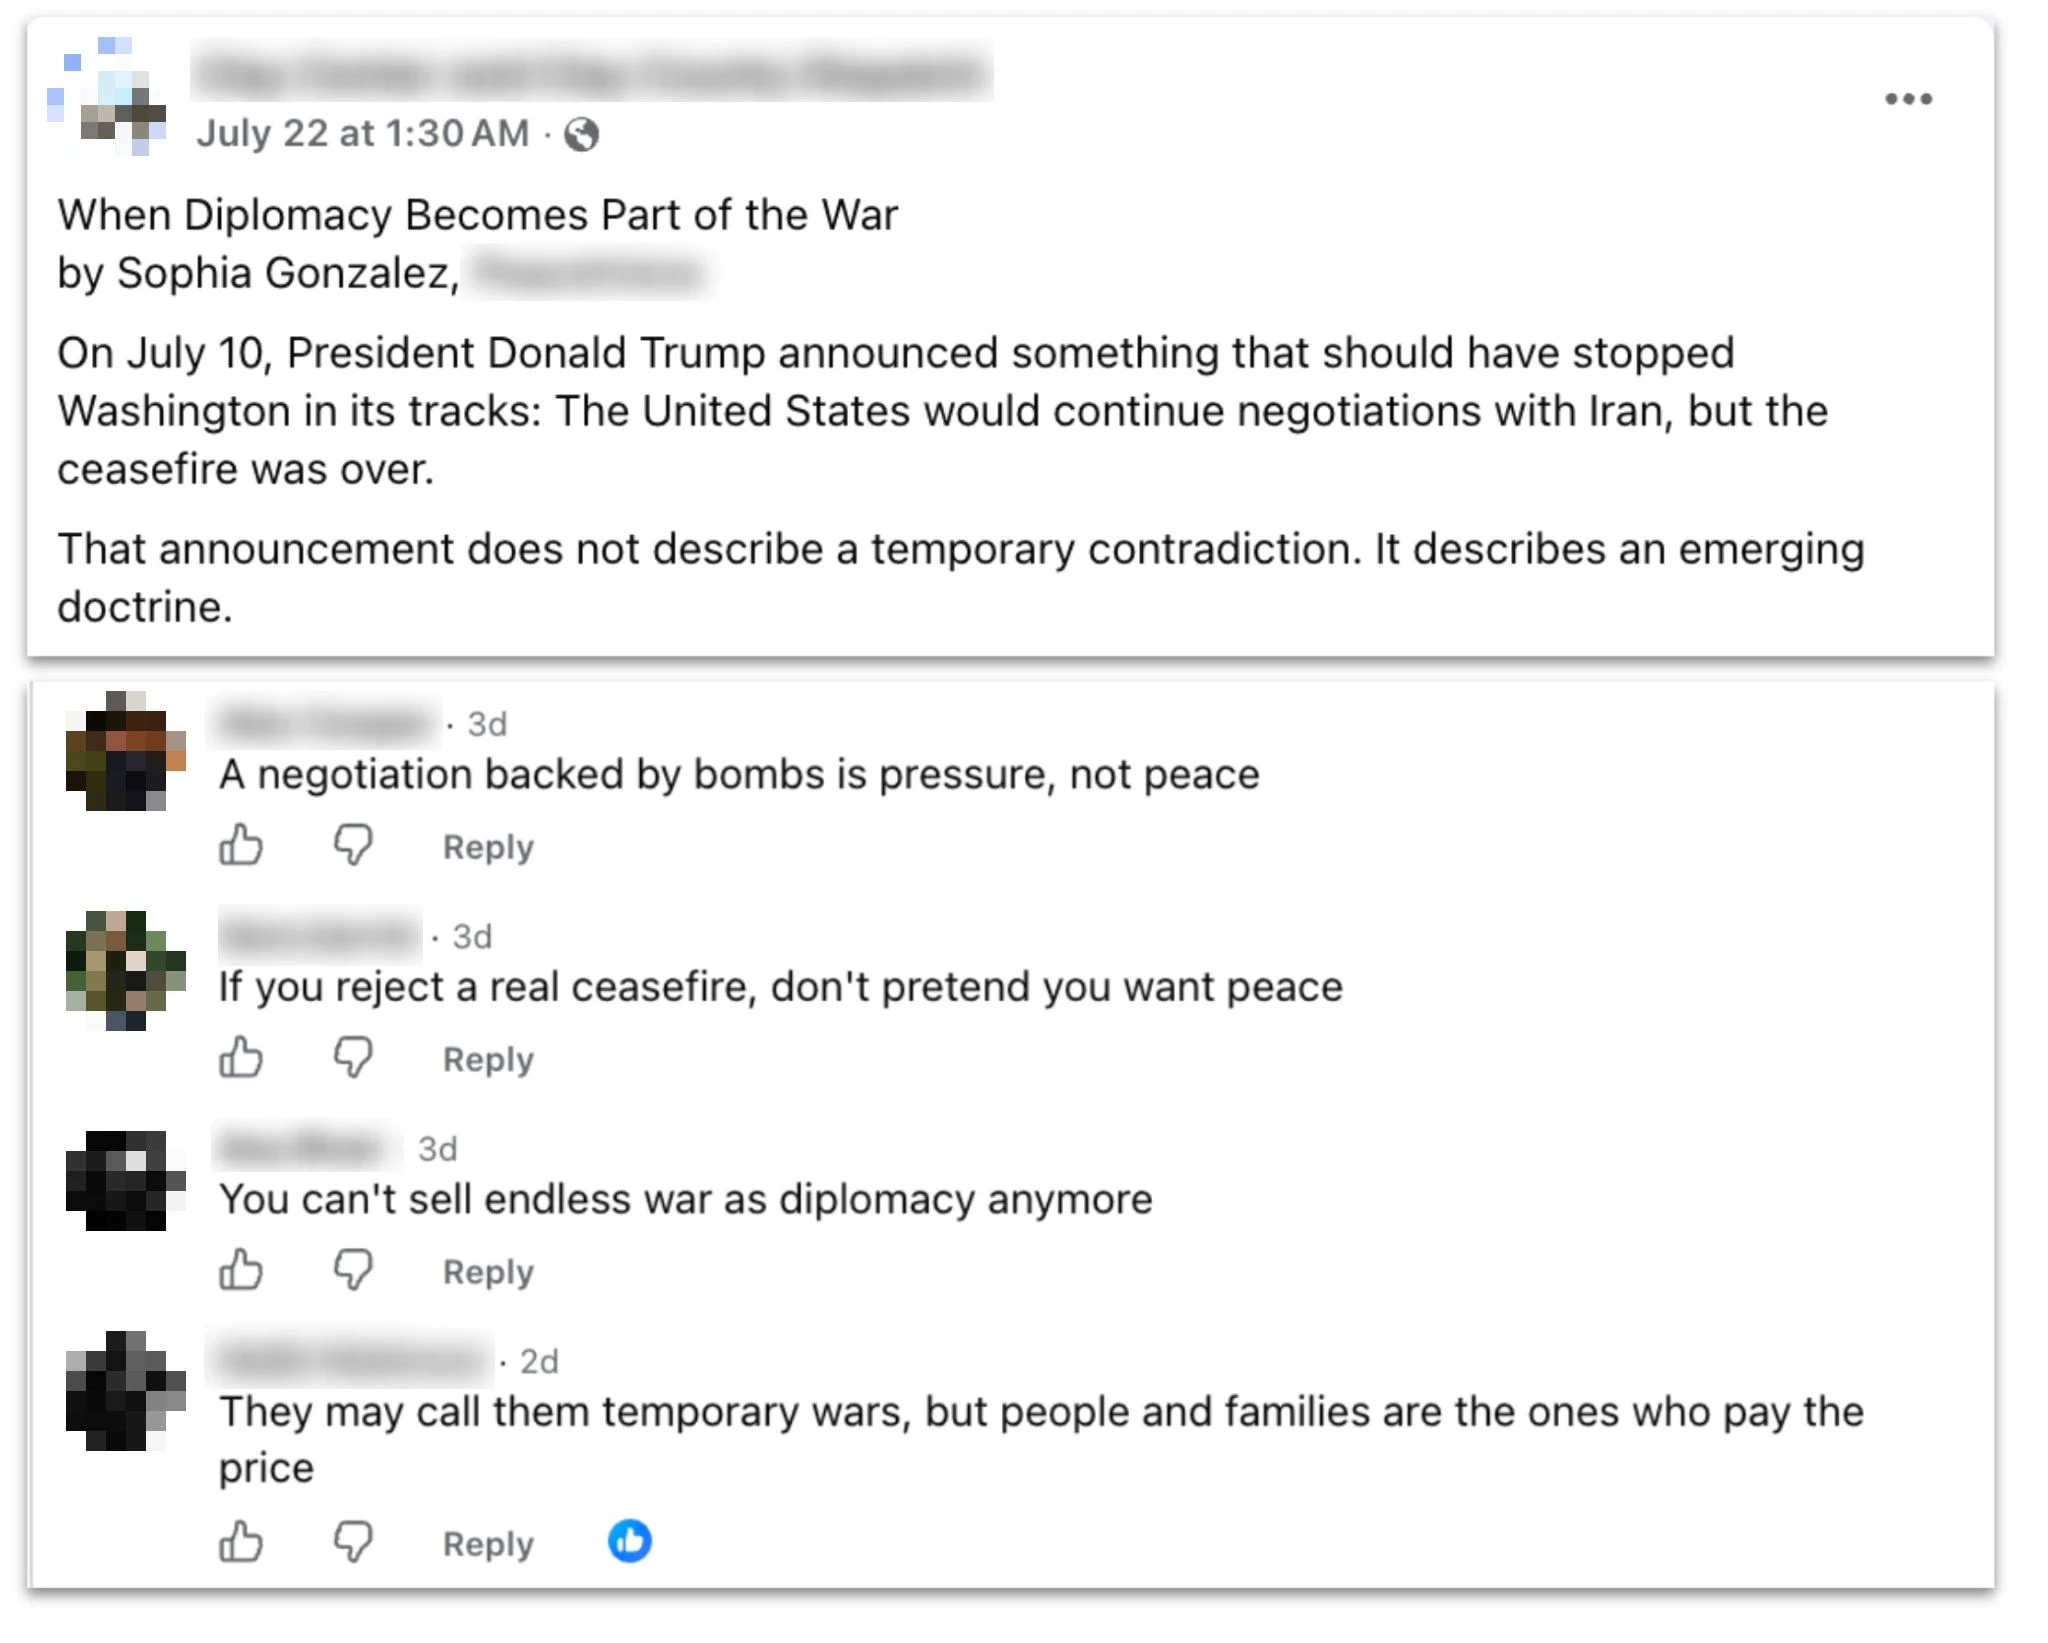
Objava lokalne ameriške novičarske strani na Facebooku, ki deli članek, ustvarjen v okviru operacije, in komentarji k tej objavi, prav tako ustvarjeni v okviru operacije.
Večina sklopov komentarjev se je bolj splošno osredotočala na konflikt med Iranom, Združenimi državami in Izraelom. Uporabniki so prosili za komentarje o temah, kot so raketni napadi, prekinitve ognja in diplomatski manevri, pri čemer so zahtevali prikaz ZDA kot agresorja, Izraela kot nezanesljivega zaveznika ZDA in Irana kot kljubovalne, a odporne žrtve. Izvajalci so ustvarili posebej veliko odgovorov na objave satelitske mreže Iran International s sedežem v Združenem kraljestvu, ki kritizira iranski režim: pripravili so več kot dva ducata sklopov sovražnih odgovorov v perzijščini. Manjši del sklopov je vseboval odgovore na objave na družbenih omrežjih o ameriških političnih vprašanjih, običajno prav tako v širšem kontekstu konflikta.
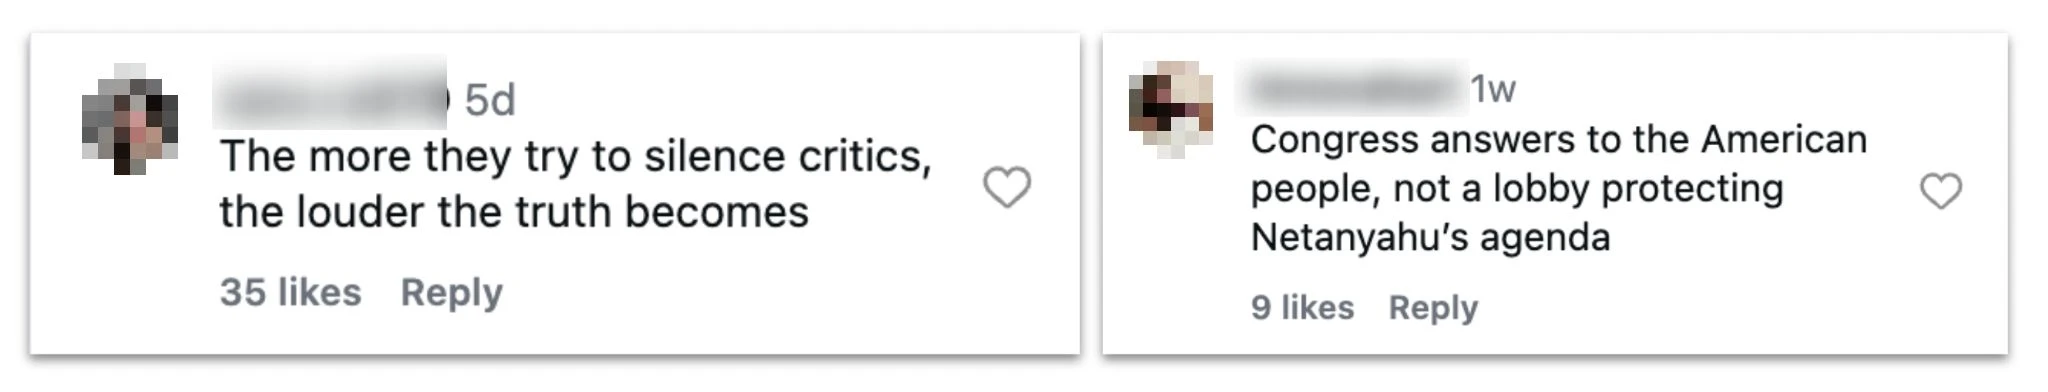
Komentarji na Instagramu, ustvarjeni v okviru te operacije kot odgovori na objave o ameriški politiki.
Na spletu smo našli majhno število teh odgovorov; precej več jih pri iskanju po javno dostopnih virih nismo našli, morda zato, ker niso bili objavljeni ali pa so jih objavili računi, ki so bili že odstranjeni. (Tri novinarske identitete – Ericka Feusier, Alice Johnson in Jenny Williams – so denimo v objavljenih biografijah navajale uporabniška imena na X: do avgusta 2026 so bili vsi ti računi blokirani.) Nekateri računi, ki so na spletu objavljali komentarje, so imeli na videz zahodna imena, vendar so kot lokacijo računa navajali Iran.
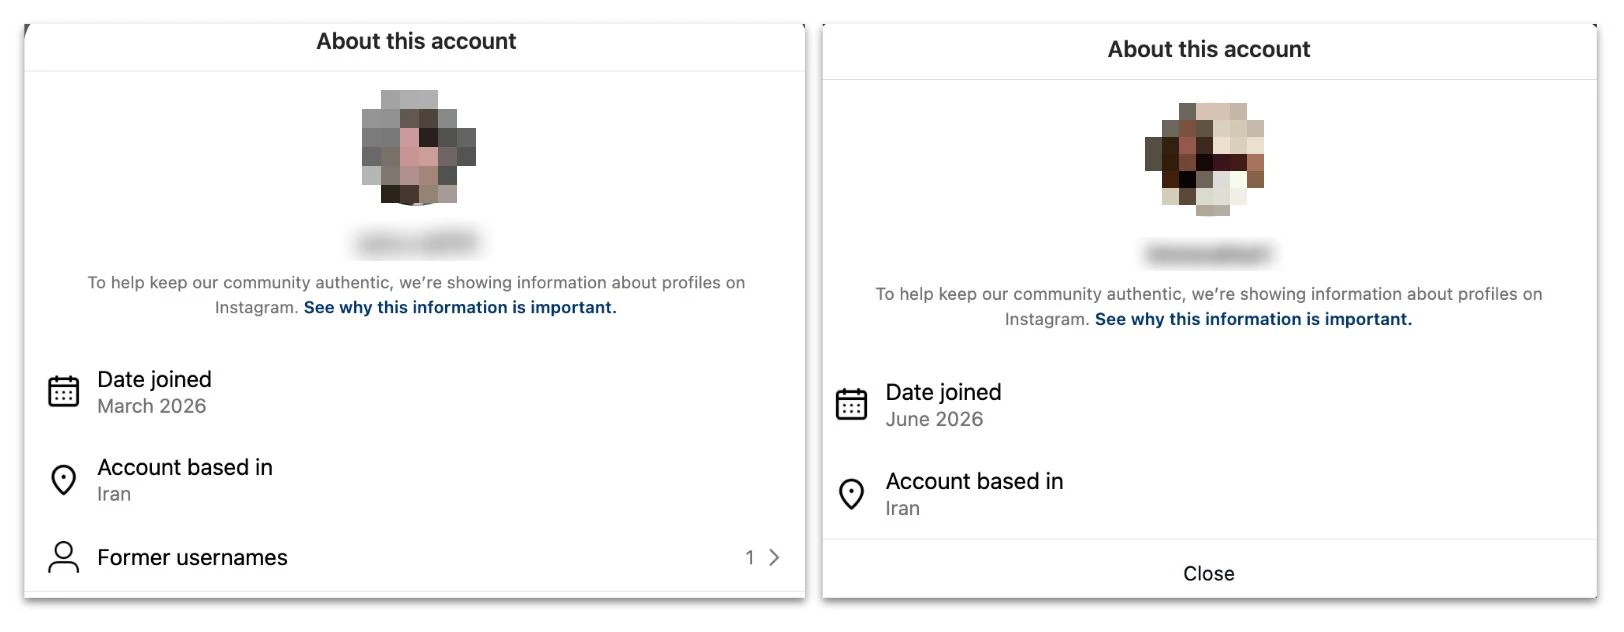
Podatki o preglednosti računov na Instagramu, ki so objavili zgoraj prikazane komentarje, kažejo, da so bili računi v Iranu.
Kjer smo te odgovore našli objavljene, so običajno predstavljali manjši del vseh komentarjev pod zadevno objavo, kar kaže, da izvajalci med pristnimi odzivi niso imeli prevladujočega glasu. Prav tako očitno niso pritegnili večjega odziva: številni všečki odgovorov operacije so dejansko prihajali z računov, ki so bili sami povezani z njo. Informacije o tem primeru smo posredovali partnerjem v panogi, ki lahko najbolje podajo celovito oceno odzivov občinstva.
Poskusi ustvarjanja vtisa večje priljubljenosti njihove dejavnosti niso bili omejeni na javne objave. Poleg ustvarjanja vsebin so izvajalci ChatGPT občasno prosili, naj izboljša besedila, ki so bila videti kot interna poročila o njihovi kampanji na družbenih omrežjih. Običajno so modelu posredovali niz statističnih podatkov in ga prosili, naj jih pretvori v dovršene predstavitve.
To ni prva operacija, ki smo jo onemogočili in je UI uporabljala za pisanje lastne(odpre se v novem oknu) samoocene(odpre se v novem oknu). Pri prizadevanjih iranskih izvajalcev, da bi sami ocenili svoje delo, je najbolj izstopala uporabljena metoda. Njihovo glavno merilo »učinka« je bilo število ogledov objav, na katere so odgovorili (ne število ogledov samih odgovorov), izmerjeno pred objavo odgovorov in nedoločen čas po njej. Ta izračun ni upošteval ogledov, ki bi lahko bili posledica drugih dejavnikov, denimo priljubljenosti prvotnih objav ali drugih komentarjev. Zato je močno napihoval podatke o učinku operacije, kar kaže, da izvajalci bodisi niso poznali učinkovitejšega načina izračuna bodisi se zanj niso odločili.
Dokazi, ki jih je mogoče zbrati z opazovanjem javno dostopnih virov, dejansko kažejo, da sta glavni področji delovanja operacije verjetno imeli zelo različen učinek.
Odgovori na družbenih omrežjih, ki smo jih lahko našli, so večinoma imeli malo všečkov, ogledov in komentarjev (enomestna ali dvomestna števila). Kot je navedeno zgoraj, so odgovori običajno predstavljali manjši del vseh komentarjev pod zadevno objavo. Po lestvici preboja(odpre se v novem oknu), ki operacije vplivanja ocenjuje od 1 (najnižja) do 6 (najvišja), bi ta del operacije uvrstili v 2. kategorijo: komentarji so se pojavljali na več platformah, vendar je bilo malo znakov širšega preboja ali zmožnosti prevlade med odgovori.
Nasprotno pa je novinarskim identitetam uspelo objaviti članke v različnih medijih, nekaterih z velikim številom sledilcev: eden od spletnih medijev, ki je objavljal članke te operacije, je imel avgusta 2026 skoraj 2 milijona sledilcev na Facebooku, skoraj 355.000 na X in več kot 544.000 na Instagramu. Ta del operacije bi zaradi rednega preboja v več medijev uvrstili v 4. kategorijo.


