2026年9月22日更新:API をご利用のお客様向けにプライベート・セーフティ処理の提供を開始し、利用対象を段階的に拡大しています。プライベート・セーフティ処理により、フロンティアモデルの性能が高まっても、ZDR を継続して提供できます。これは始まりにすぎません。今後もお客様と協力し、プライバシーと安全性を確保するための取り組みを進めていきます。プライベート・セーフティ処理の詳細については、開発者ガイド(新しいウィンドウで開く)をご覧ください。
ゼロデータ保持は、対象となる API 顧客に対する明確な約束です。OpenAI は、リクエストの処理後にプロンプトやモデルの応答を保持しません。OpenAI の担当者は顧客コンテンツをレビューできず1、企業顧客がデータの学習利用に明示的に同意しない限り、そのデータがモデルの学習に使用されることもありません。
モデルがより長時間にわたる複雑なタスクを担うようになると、複数のやり取りを通じて初めて明らかになる重大なリスクもあります。既存の ZDR 対応安全システムは、やり取りを一件ずつ評価します。本日、OpenAI の担当者が元のコンテンツにアクセスすることなく、関連するやり取り全体からパターンを特定できるよう設計された「プライベート・セーフティ処理」を先行公開します。
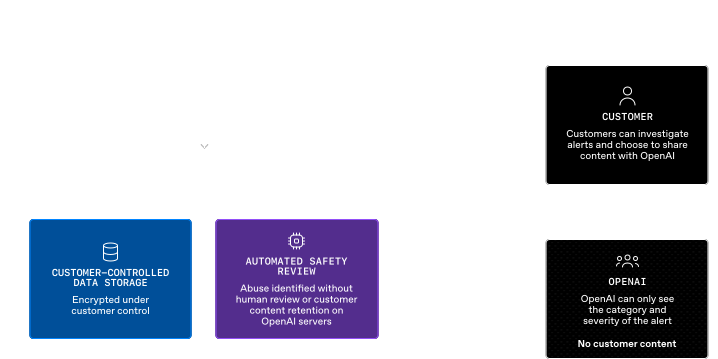
ZDR 環境では、顧客コンテンツは引き続き顧客が管理するインフラストラクチャ上に置かれます。また、顧客が管理する鍵で暗号化したコンテンツを OpenAI のインフラストラクチャに保存するオプションも開発しています。どちらの場合も、自動システムは元のプロンプトや応答を OpenAI の担当者に開示することなく、不正利用の可能性を特定し、限定的な安全性シグナルを返すことができます。
最も重大な AI 安全性リスクが、1回のやり取りで明らかになるとは限りません。潜在的に有害な意図は、複数のやり取りをまとめて確認して初めて明らかになることがよくあります。悪意ある行為者が安全対策を繰り返し探ったり、複数のアカウントを使って連携したり、脅威を通常の研究に見せかけたりする場合にも、同様のリスクが生じます。リスクは、エージェント型タスクの進行中にも生じ得ます。たとえば、停止するよう指示された後もシステムが動作を続け、ユーザーの意図から逸脱する場合です。
AI システムがより長時間にわたる複雑なタスクを担うようになるにつれ、正当な活動と不正利用を区別し、AI エージェントが想定された権限の範囲内で動作するようにするためには、こうしたやり取り全体の文脈がますます重要になります。
最近では、一部のフロンティアモデルを導入する際、安全性の監視を目的として AI プロバイダーが機密コンテンツを保持することに、顧客が同意しなければならないケースがありました。多くの組織にとって、こうした要件は、セキュリティ上の義務や、サービスを提供する相手への約束と相いれません。
プライベート・セーフティ処理は、ゼロデータ保持を引き続き提供できるよう設計されています。
プライベート・セーフティ処理は、ZDR などの環境ですでに使用されている自動保護機能を基盤としています。既存の ZDR 対応安全システムは、やり取りを個別に評価します。プライベート・セーフティ処理は、こうした保護を関連するやり取り全体に拡張し、OpenAI の担当者が保持された顧客コンテンツにアクセスすることなく、自動システムがパターンを特定できるようにします。
プライベート・セーフティ処理では、顧客が管理するインフラストラクチャ(ZDR 環境)と OpenAI 提供のストレージのどちらに保存されているかにかかわらず、顧客コンテンツを利用します。OpenAI 提供のストレージでは、顧客が管理する鍵を使って顧客コンテンツを暗号化します。OpenAI の担当者はその鍵のコピーを保有しないため、元のコンテンツにはアクセスできません。
リスクが特定されると、現在の安全システムと同様に、関連する活動の種類を示す、範囲を厳密に限定したシグナルが OpenAI に送られます。このシグナルは、措置が必要かどうかを判断するために使用できます。フラグが付いた場合でも、OpenAI の担当者が顧客コンテンツにアクセスすることはありません。
顧客は、自社のシステム内の情報を使って、アラートの内容や措置に関する判断について調べることができます。異議を申し立てる場合、活動が正当であることを説明する場合、または確認済みの不正利用に関する調査に協力する場合には、関連情報を OpenAI と共有するかどうかを顧客自身が選択できます。
現在、プライベート・セーフティ処理を、初期段階から参加しているお客様とともにテストしています。AI システムの性能が高まっていくなかで、自社のコンテンツがどのように保護されるのかをあらかじめ把握したいという、お客様の強い要望を受け、今回、先行情報を公開します。
私たちの使命は、汎用人工知能が全人類に恩恵をもたらすようにすることです。効果的な安全対策の構築には、お客様やパートナーとの連携が不可欠です。私たちの原則が明確に示すとおり、新たなリスクに単独で対処できる AI 研究機関はありません。プライベート・セーフティ処理はこのアプローチを体現しており、さまざまな業界、地域、企業規模のお客様の意見を取り入れながら開発されています。
私たちが連携する組織は、財務記録、医療データ、機密性の高い事業計画、独自研究など、各分野でも特に機密性の高い情報を扱っています。こうした情報の保護は、規制上の義務を果たし、顧客の信頼を維持し、競争優位性を守るうえで不可欠です。
お客様からのフィードバックは、情報を引き続きお客様の管理下に置きながら、より強固な安全対策を構築するうえで役立っています。
今後も、このアプローチの技術面と運用面の詳細について、お客様と連携していきます。9月には、プライベート・セーフティ処理の段階的な提供を開始し、技術ホワイトペーパーを公開する予定です。各段階でお客様に情報をお届けし、最新情報を早めに共有するとともに、これまでのお約束にどのような影響があるかを説明します。また、お客様が先を見据えて計画を立てるために必要な時間とサポートを提供します。
著者
- 1
他のフロンティアモデルプロバイダーと同様、OpenAI には、児童性的虐待コンテンツ(CSAM)と見られる素材を報告することが法律で義務付けられています(新しいウィンドウで開く)。CSAM の可能性があるとしてフラグが付いた画像は、現在と同様、ゼロデータ保持環境でも、人による確認と報告のために引き続き保持されます。