サイバーセキュリティの最前線
次世代のサイバー防御をテーマにしたライブ基調講演。11月12日 午前10時(米国太平洋時間)。
サイバーセキュリティ向けのフロンティア AI
フロンティアモデルとエージェントを活用すれば、脆弱性の発見、防御策のテスト、修正案の作成をより迅速に進められます。
サイバー防御には新たな戦略が必要です
AI が攻撃者による脆弱性の発見と悪用を加速させています。防御側は今なら先手を打てますが、残された時間はわずかになりつつあります。
今こそ、継続的な防御に移行するときです。
セキュリティプログラム全体で AI を活用
Daybreak でサイバーセキュリティ向けモデルを利用
Daybreak では、承認を受けたユーザーがサイバーセキュリティ業務にモデルを利用できます。防御を目的としたワークフローには Blue を、許可を受けて実施する高度なテストには Red をご利用ください。

Daybreak Blue

Daybreak Red
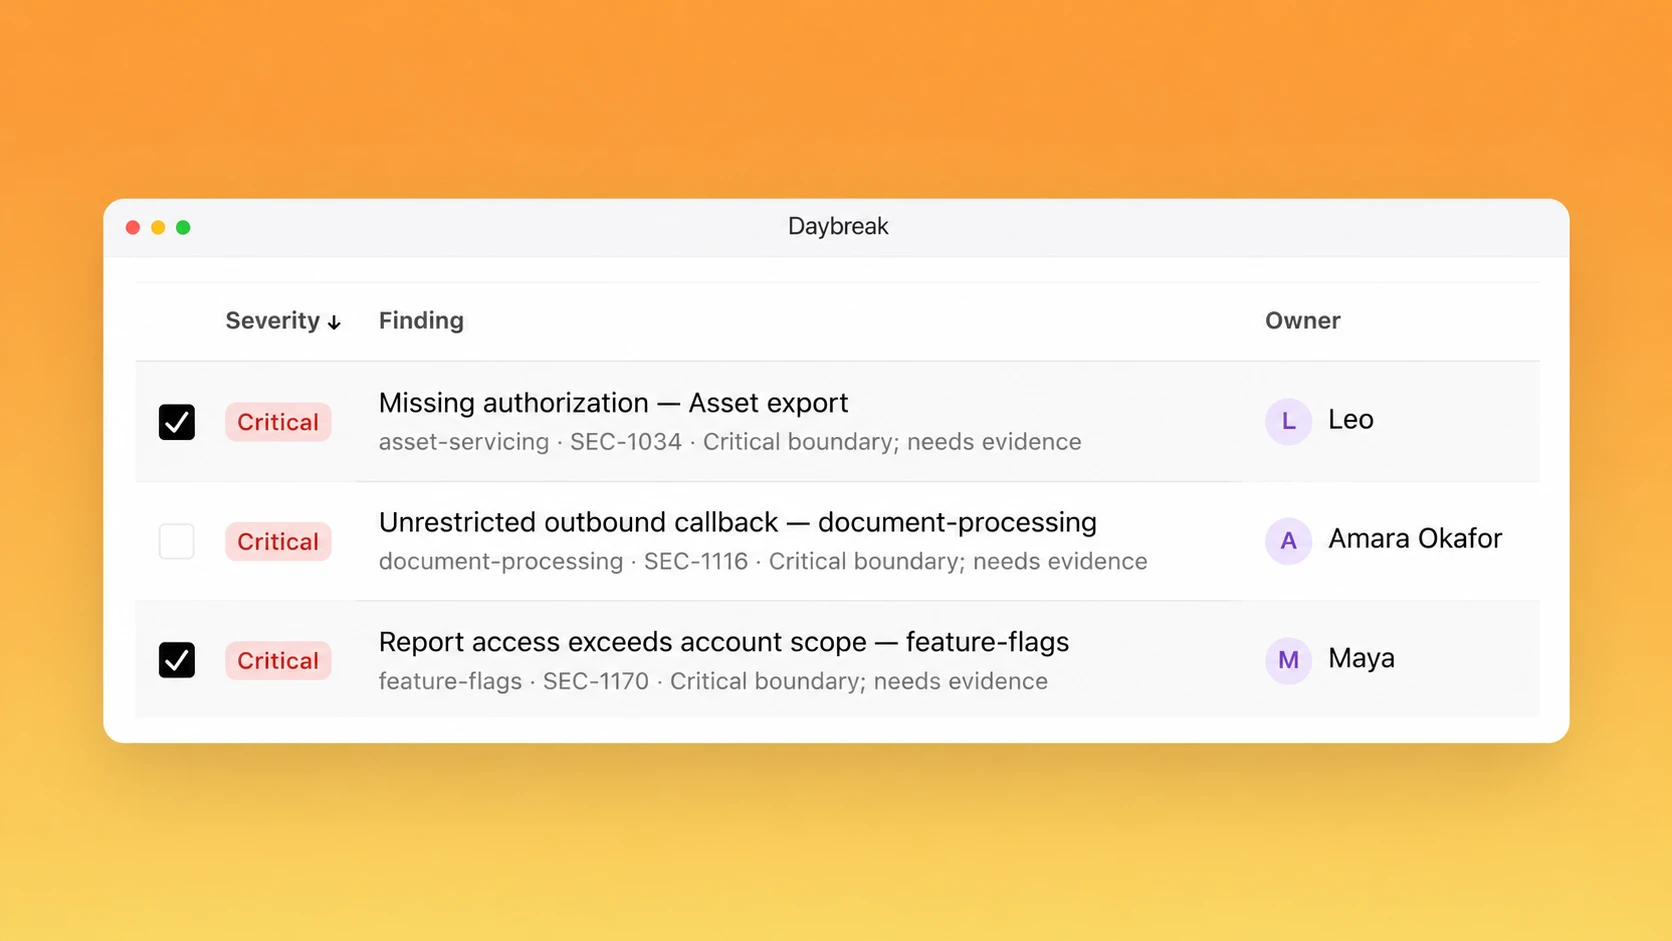
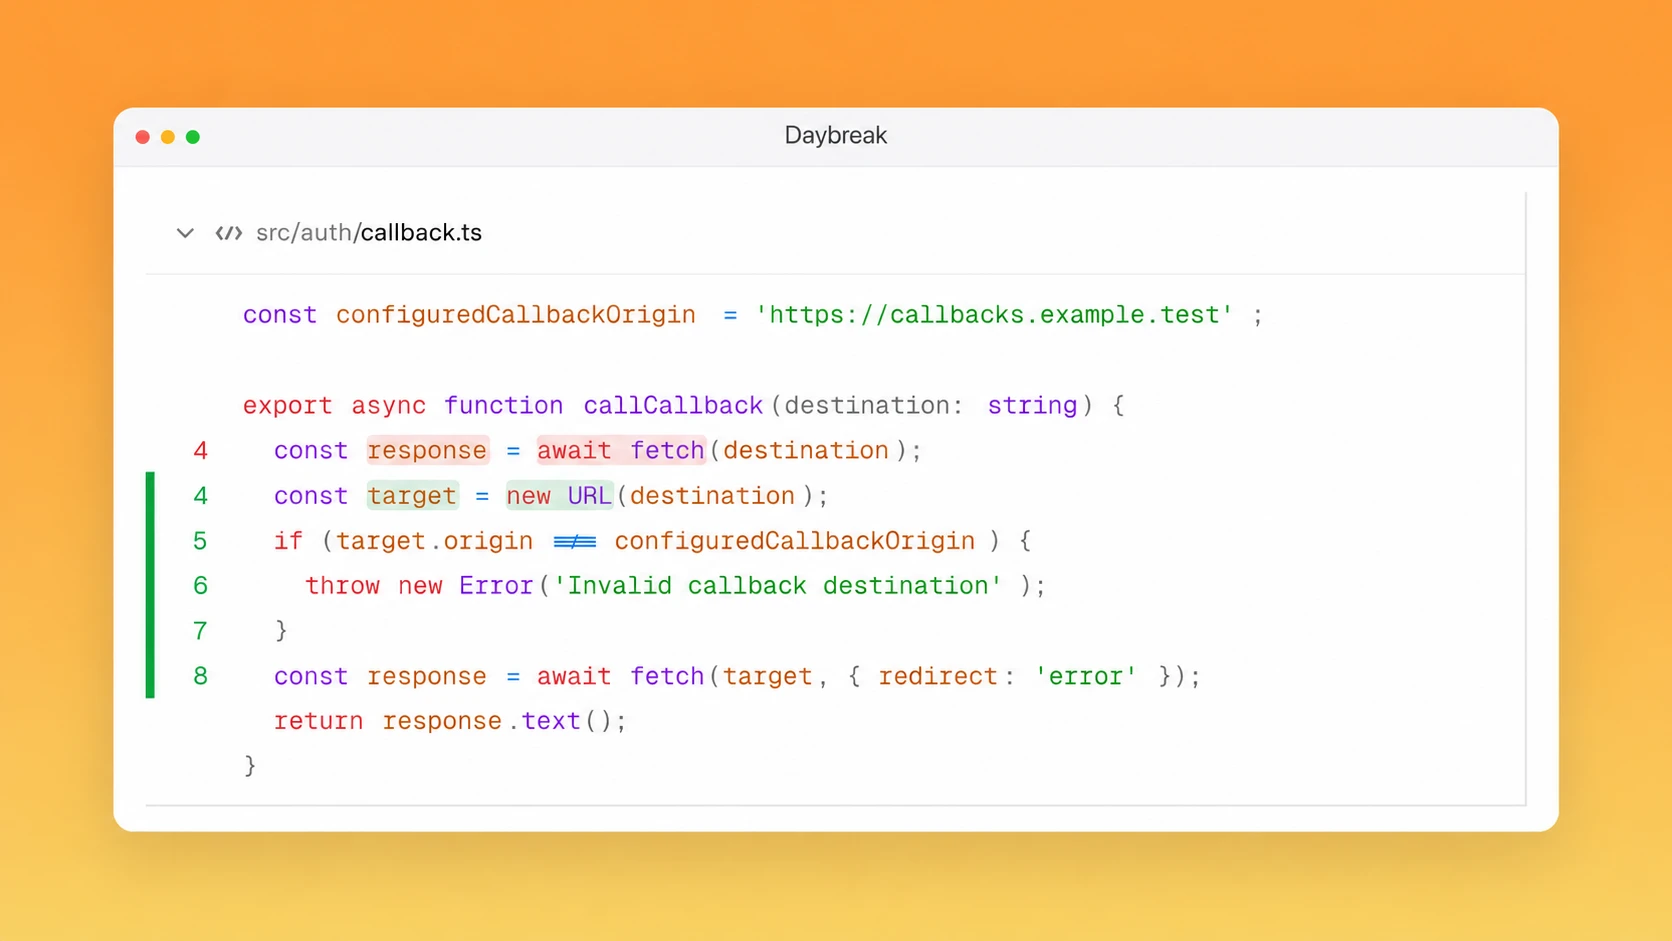
脆弱性の発見から、検証済みの修正まで
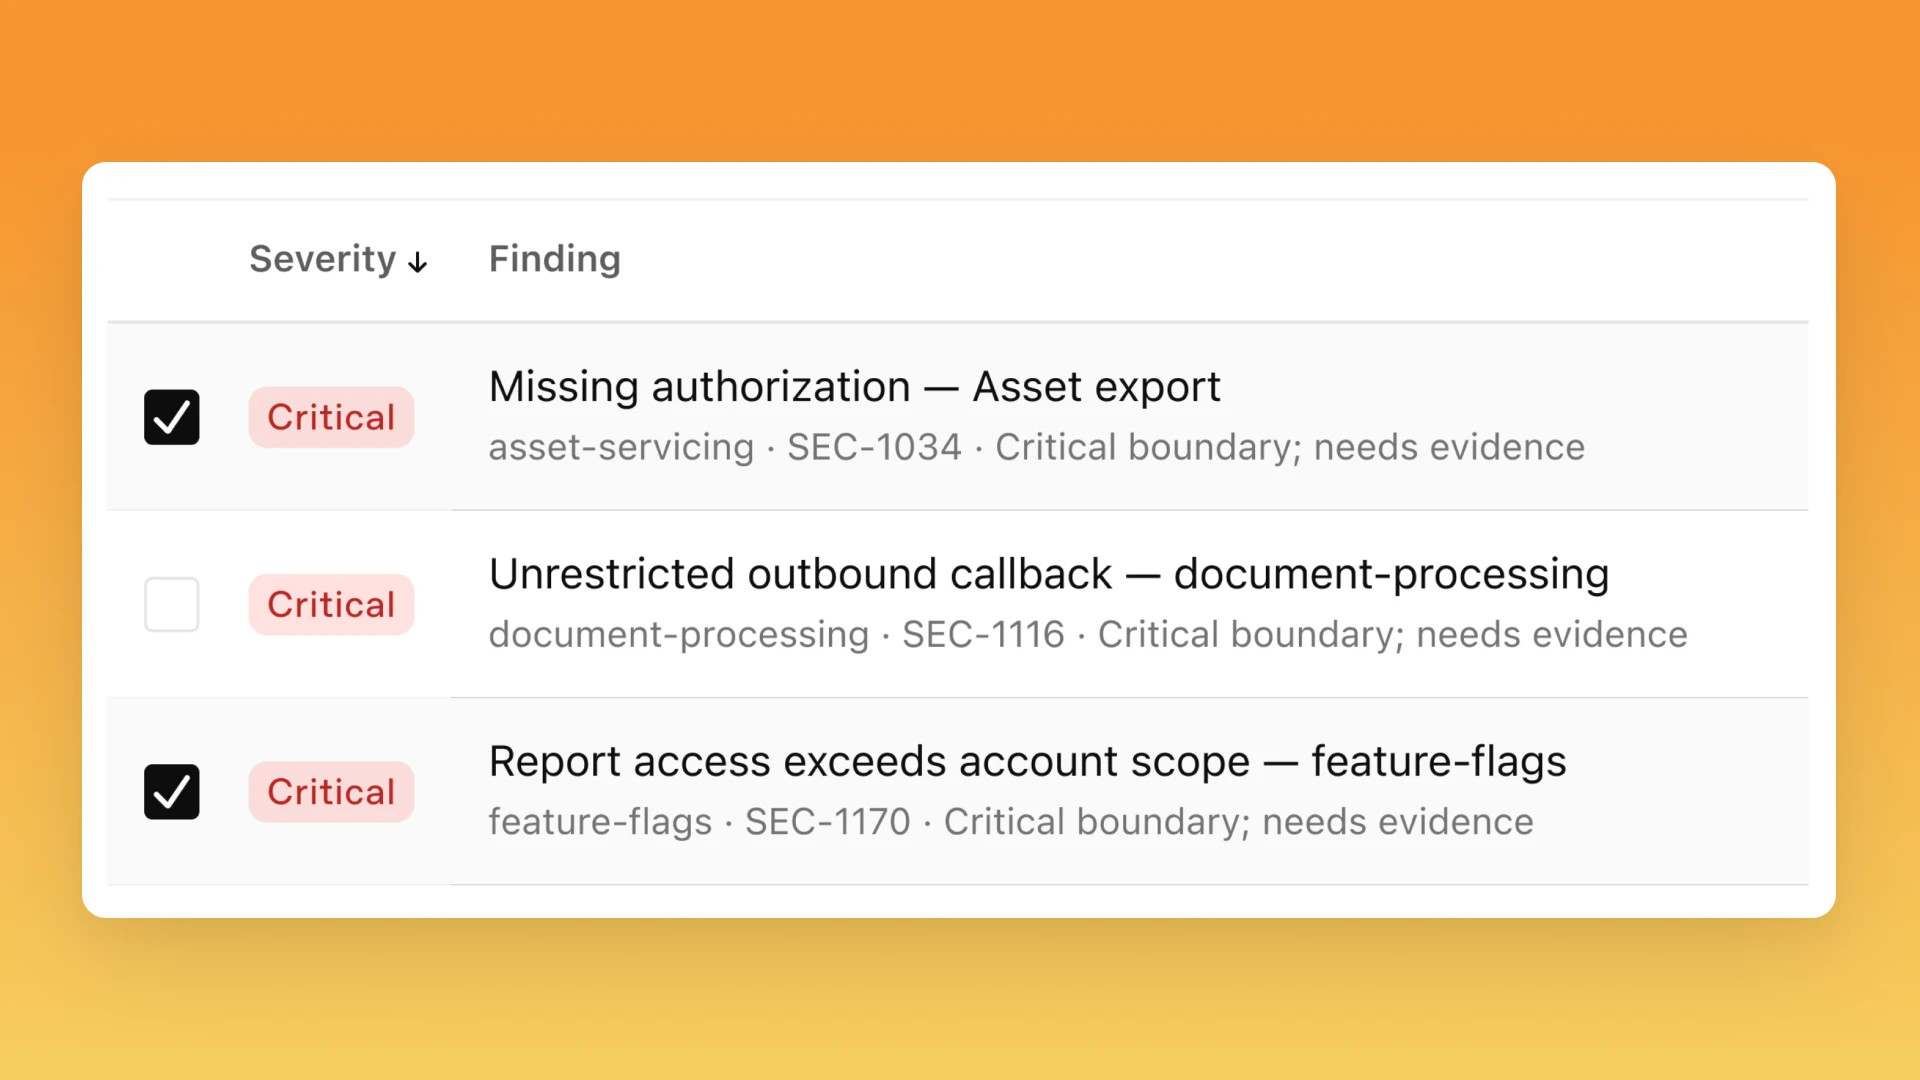
AI エージェントが検出結果を調査し、リスクに優先順位を付け、チームがレビューできる修正案を作成する一連の処理を繰り返せるようにします。
普段お使いのツールでコードを守る
Daybreak Defense Factory
ボタンを押すだけで、発見から修正まで進められます。スキャンとパッチ適用のワークフローは、すべてリモートで実行されます。
Daybreak プラグイン
Codex で直接スキャンやパッチの作成ができます。スキャンはローカルで実行され、検出結果もローカルに保存されます。
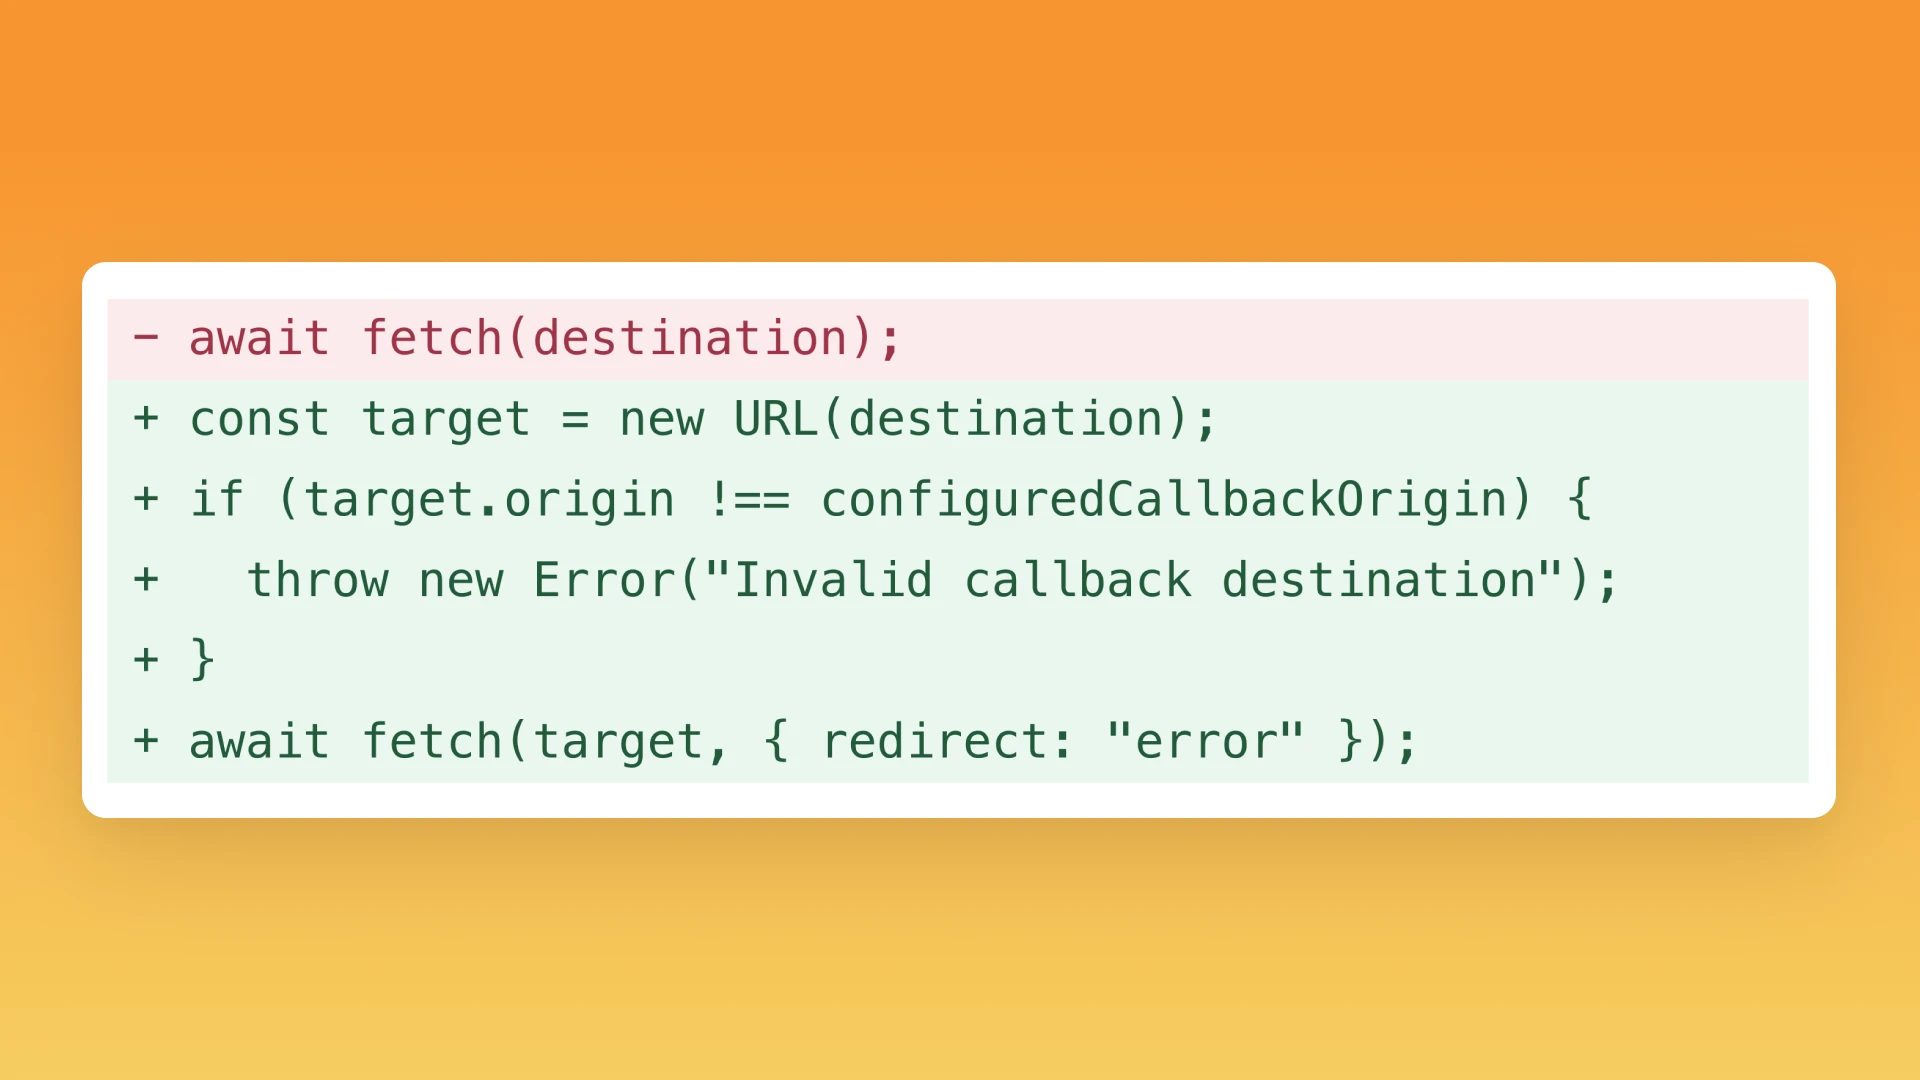
PR レビュー
pull request を確認し、脆弱性が再び入り込むリスクを抑えます。
継続的な防御を支えるツール
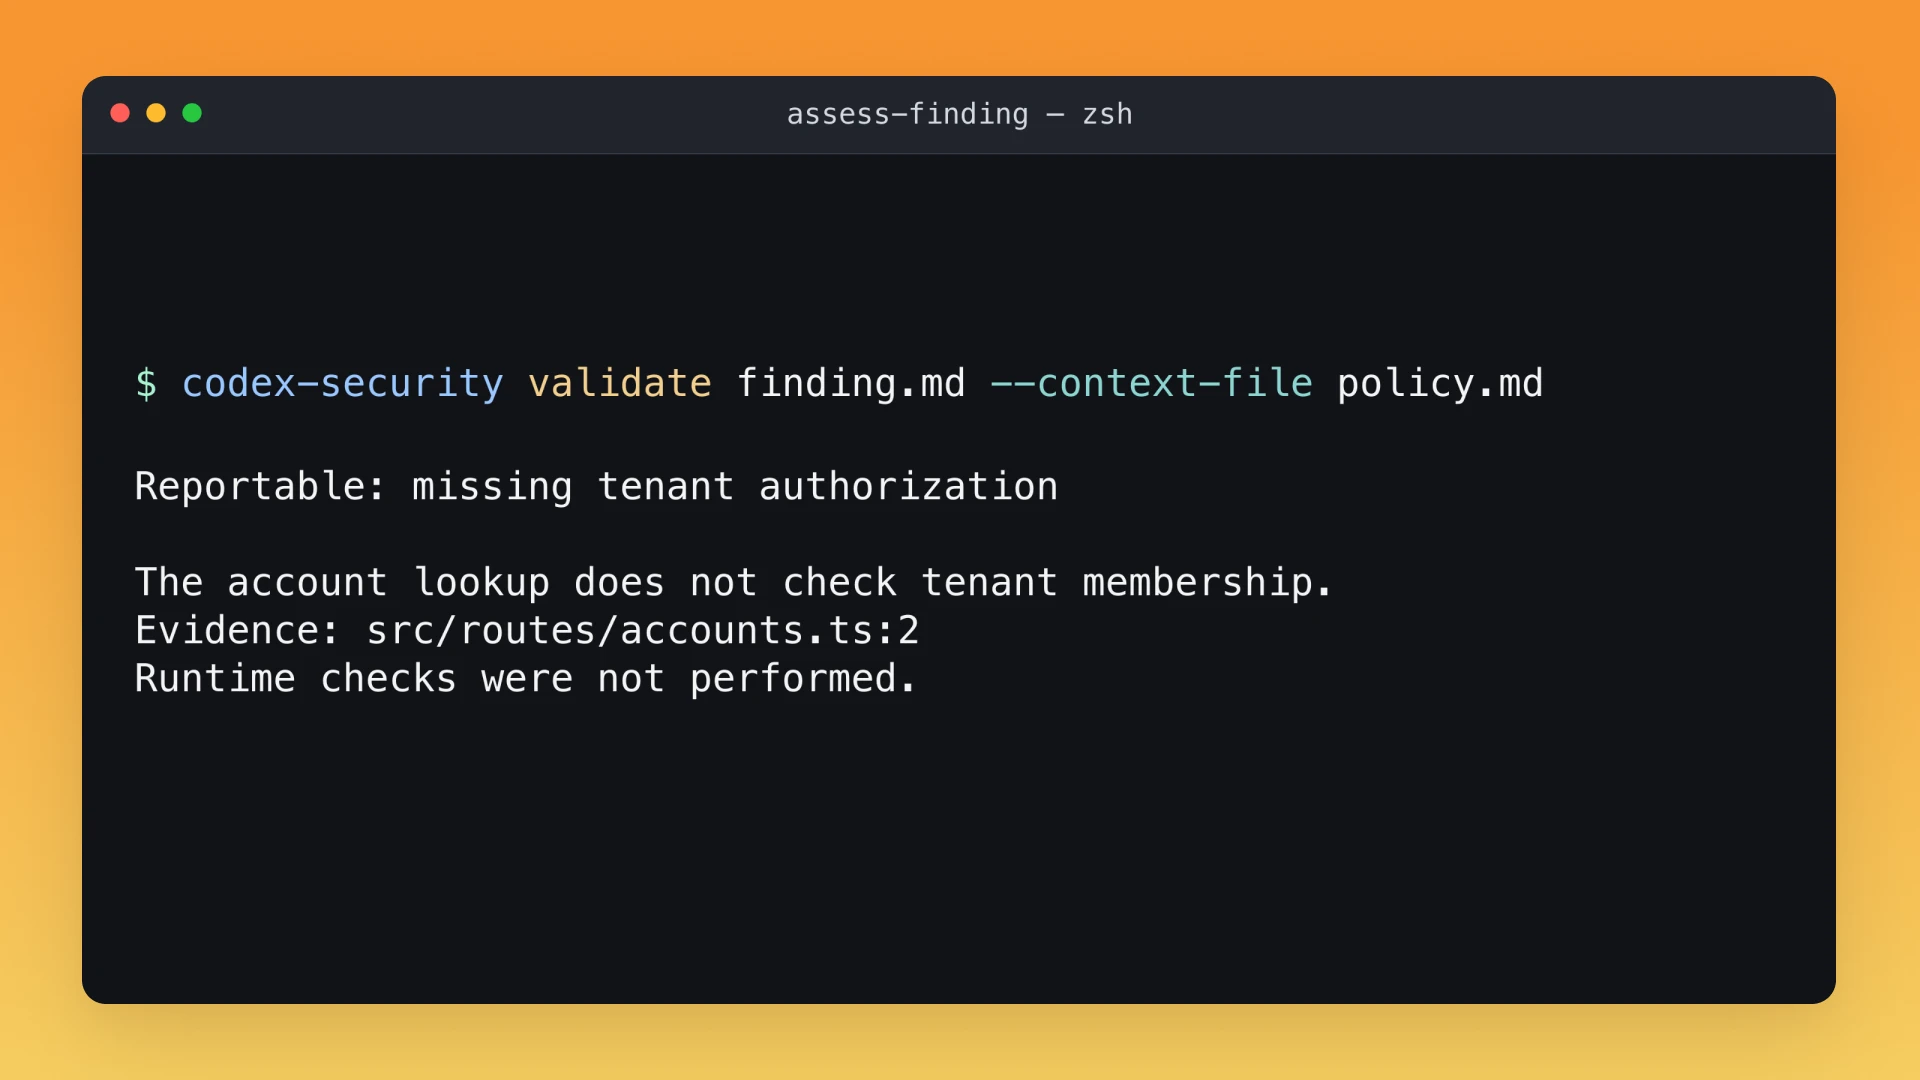
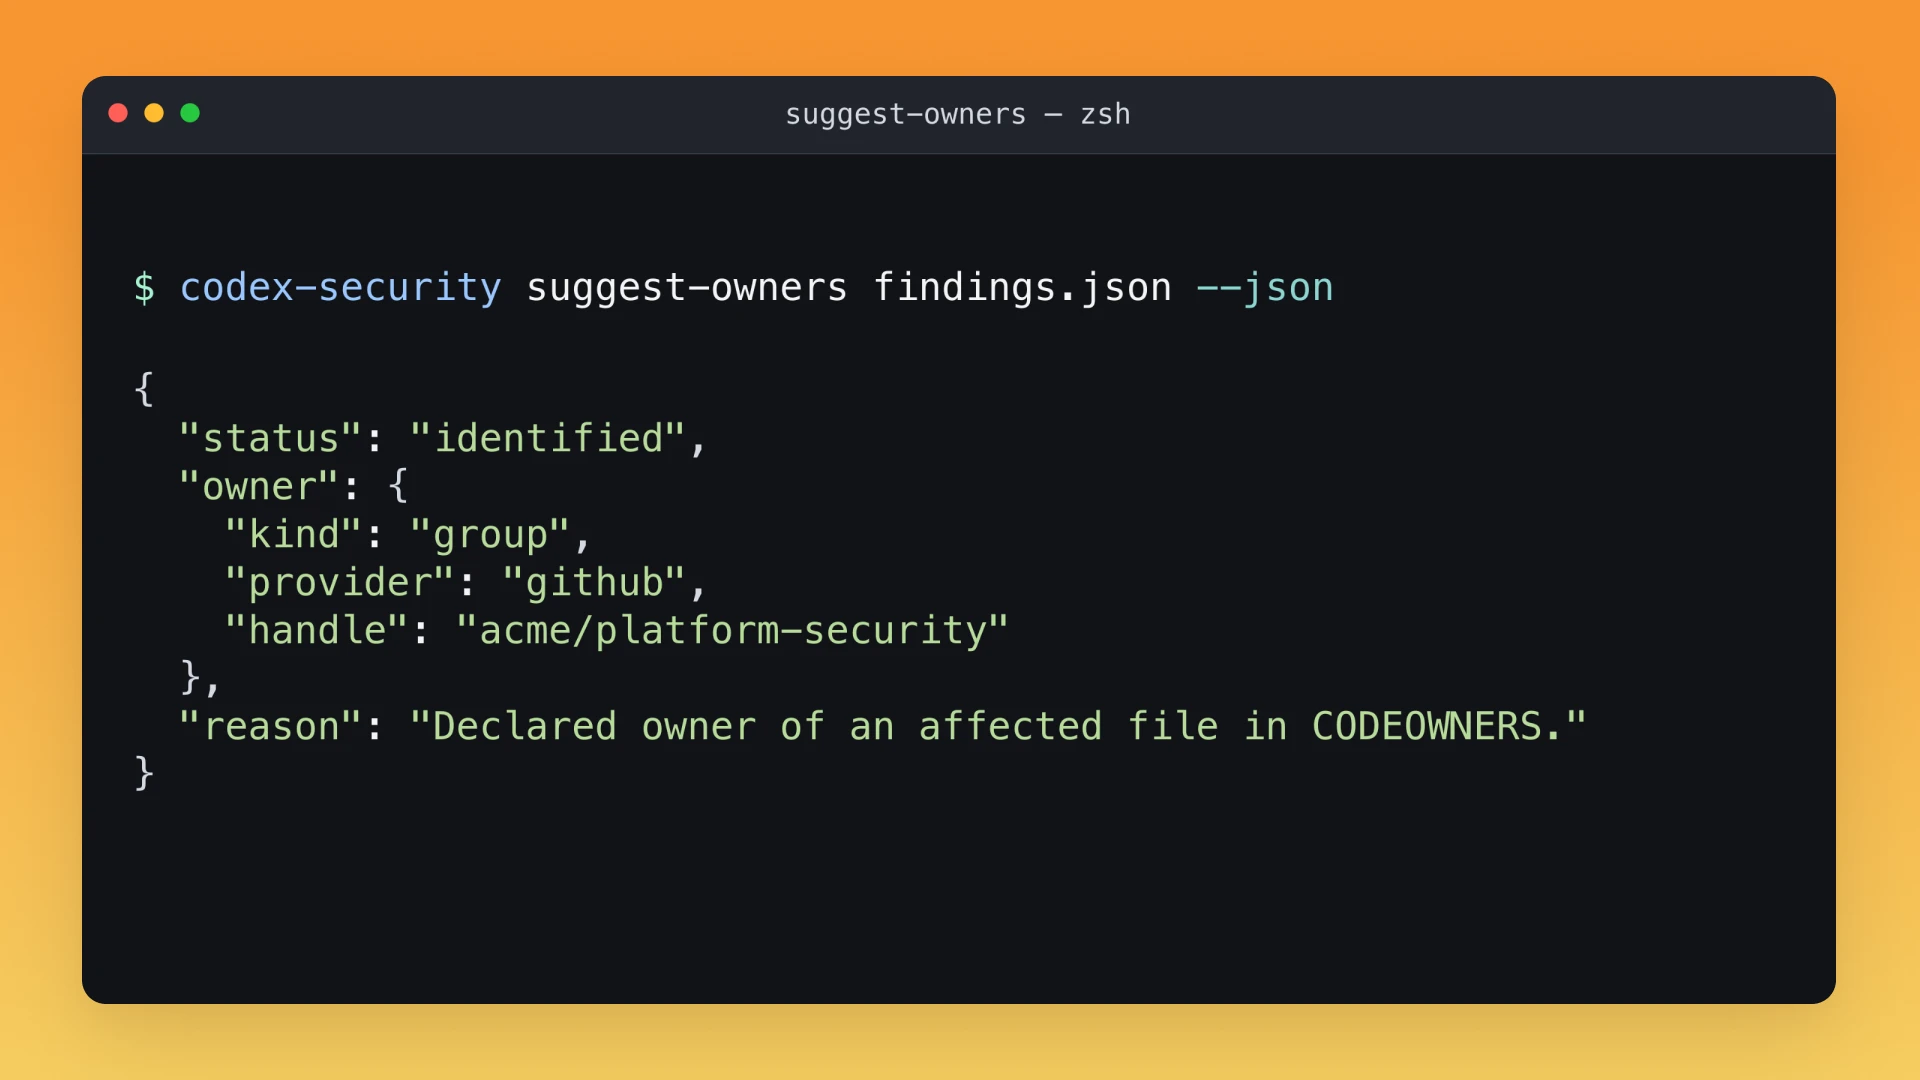
Codex Security CLI
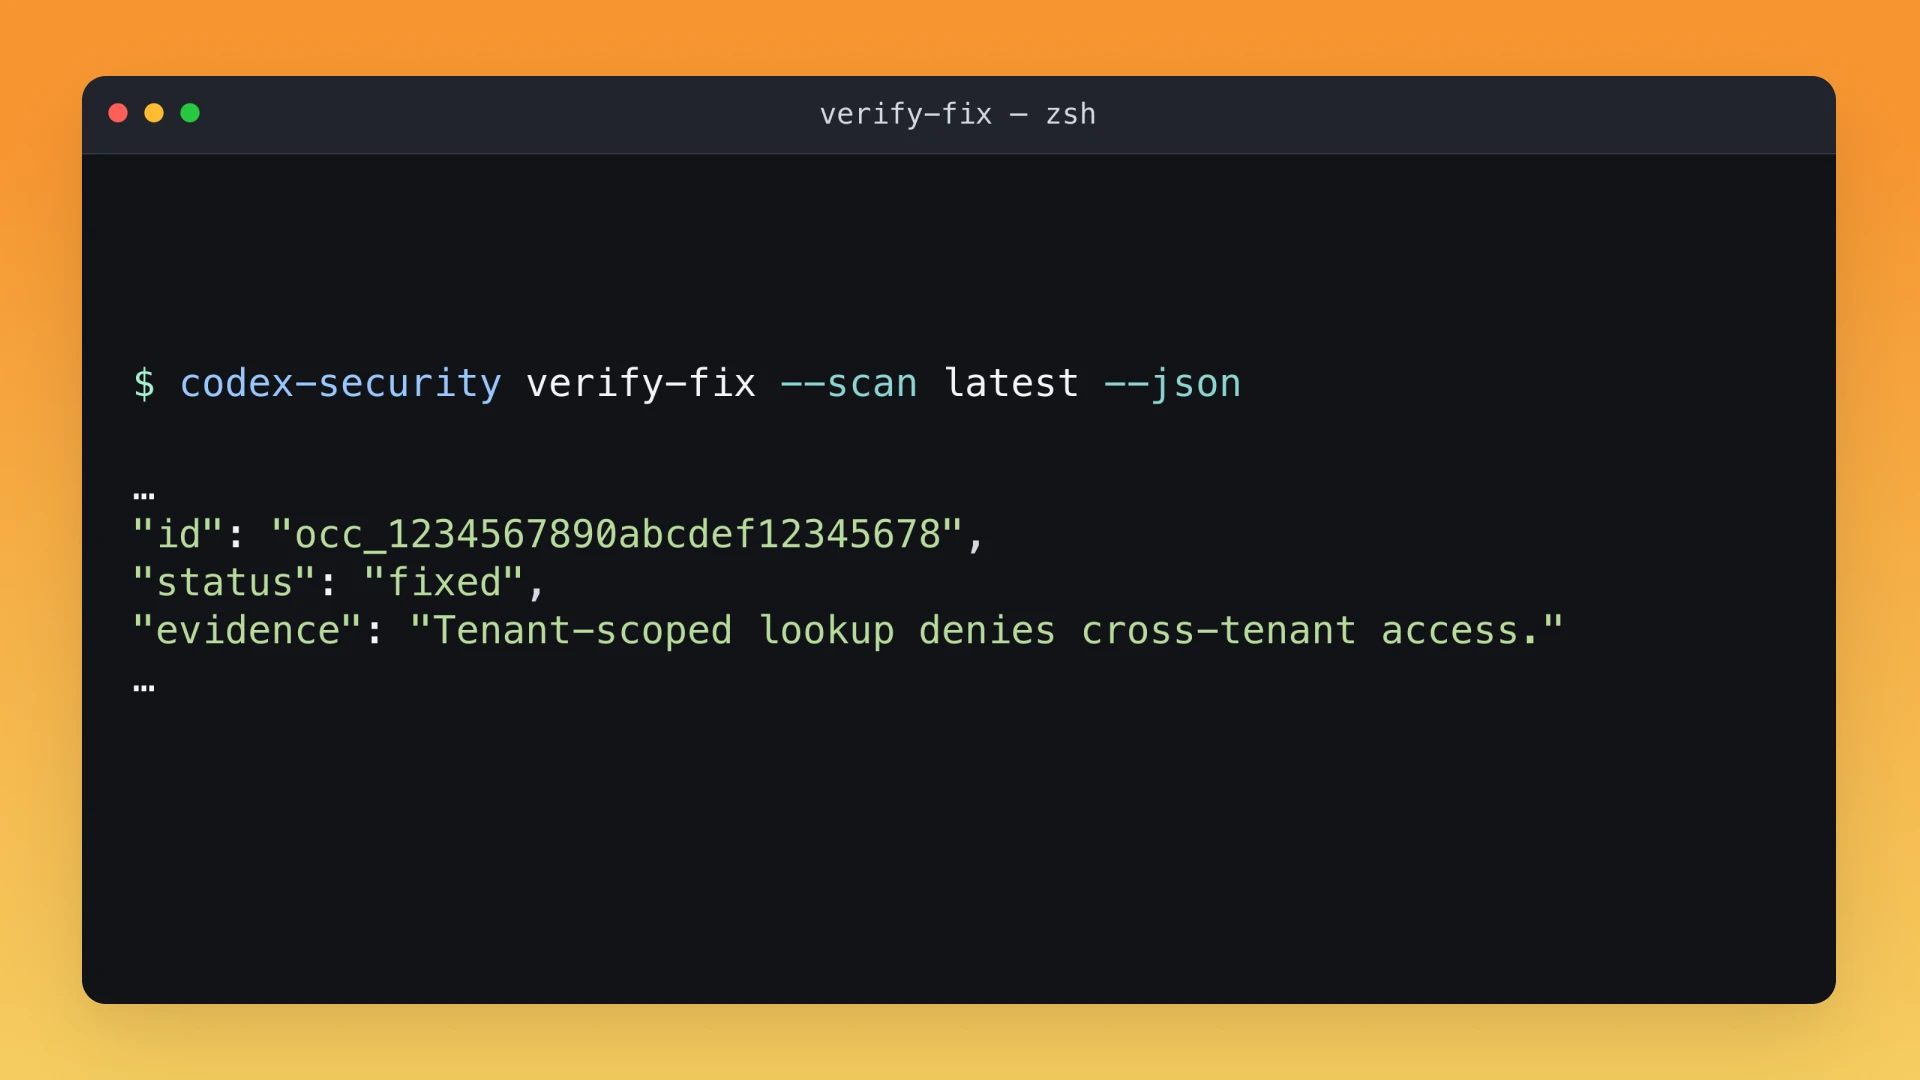
ターミナルからコードや変更内容をスキャンします。検出結果、カバレッジレポート、裏付けとなる証拠を開発ワークフローに取り込みます。
CI でのセキュリティスキャン
既存のチェックと併せて、CI パイプラインで Codex Security CLI を実行します。
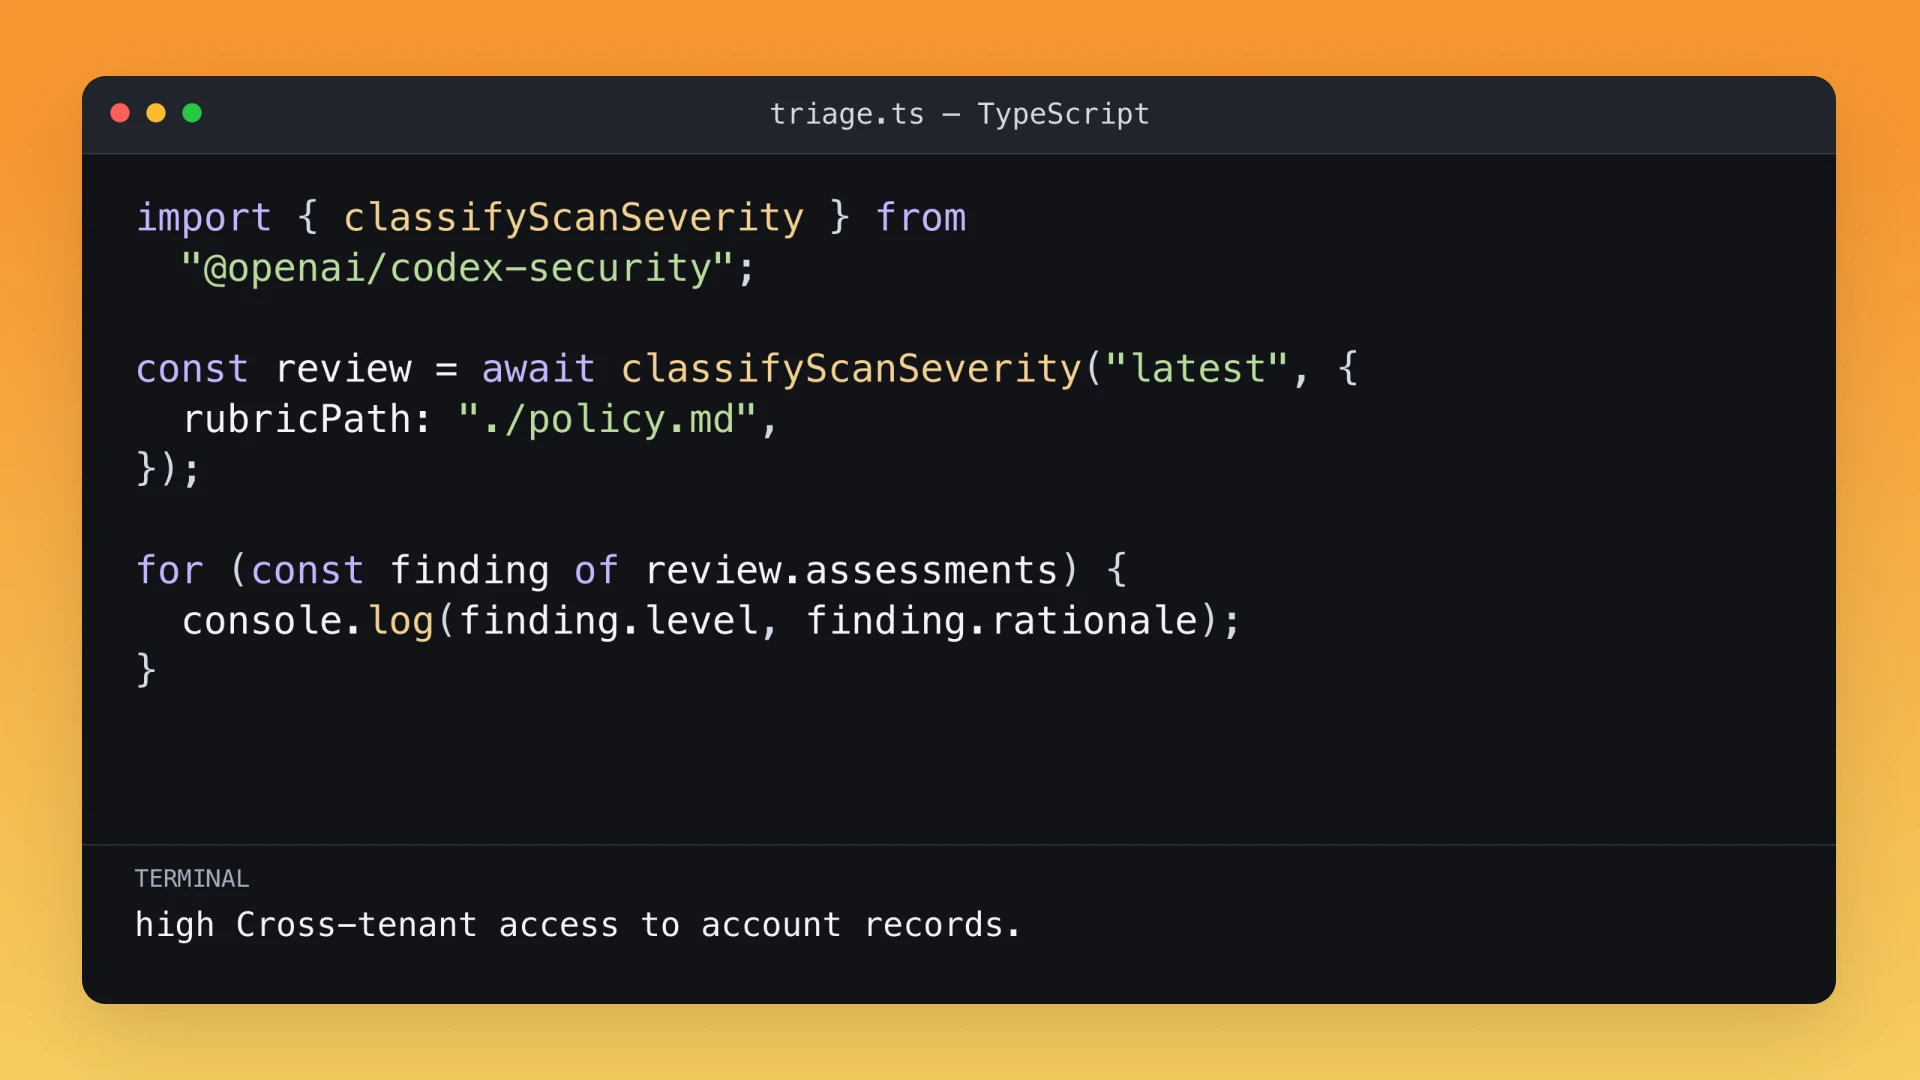
Codex Security SDK
構造化された検出結果、カバレッジデータ、スキャン成果物を含むセキュリティスキャンを TypeScript アプリケーションに統合します。
OpenAI API
OpenAI モデルと独自のツールやコンテキストを組み合わせて、カスタムのセキュリティワークフローを構築します。