Fermare le operazioni “di facciata” supportate dall’IA
Negli ultimi due anni e mezzo abbiamo documentato molti dei modi in cui gli attori malevoli hanno tentato di usare i nostri modelli per condurre attacchi informatici, operazioni di influenza occulte (IO), truffe e altre violazioni delle nostre politiche di utilizzo. Pubblichiamo questi rapporti per informare le autorità di regolamentazione, gli altri operatori del settore e la società in generale sui tentativi che osserviamo di sfruttare l’IA per fini malevoli e per far luce sulle vulnerabilità prese di mira.
Di recente abbiamo bloccato due operazioni di influenza, una russa e una iraniana, che usavano i nostri modelli insieme a tecniche e tecnologie più tradizionali per sostenere sofisticate organizzazioni “di facciata”. Usavano queste organizzazioni per far arrivare al pubblico di riferimento messaggi geopolitici legati ai conflitti, nascondendone la vera origine. L’operazione iraniana disponeva di sette identità fittizie di “giornalisti”, usate per proporre lunghi articoli a testate online di piccole e medie dimensioni in tutto il mondo; quella russa sembra aver coinvolto persone inconsapevoli in America Latina per gestire un “centro studi” sul campo.
Entrambe le operazioni agivano su più fronti, sperimentando tattiche diverse per raggiungere i propri obiettivi. Oltre ai lunghi articoli, l’operazione iraniana generava gruppi di commenti per i social media, generalmente su temi legati alla guerra USA-Iran. Oltre a controllare il “centro studi”, l’operazione russa creava falsi documenti “trapelati” e testi per registrazioni audio, alcuni dei quali sono stati individuati online. Entrambe le operazioni facevano anche ampio uso dell’IA per redigere rapporti interni (per quella russa era l’impiego principale); in entrambi i casi, gli attori usavano metodi discutibili o apertamente ingannevoli per esagerare l’efficacia degli operatori.
L’aspetto più sorprendente è che queste operazioni ricordavano da vicino le complesse operazioni di influenza dell’era precedente all’IA, ma usavano l’IA per semplificare alcuni flussi di lavoro. Le identità giornalistiche gestite dall’operazione iraniana ricordavano la falsa giornalista “Alice(si apre in una nuova finestra) Donovan(si apre in una nuova finestra)”, una copertura dell’intelligence militare russa i cui articoli erano stati pubblicati da diverse testate occidentali nel 2016-2017. Nel 2020, persone associate a precedenti attività dell’Internet Research Agency russa gestivano una falsa testata “giornalistica” chiamata “PeaceData(si apre in una nuova finestra)”, che coinvolgeva giornalisti inconsapevoli di tutto il mondo perché scrivessero per essa.
Queste operazioni si distinguevano anche per il pubblico che potevano potenzialmente raggiungere. Usando la Breakout Scale(si apre in una nuova finestra), che valuta le operazioni di influenza su una scala da 1 (minimo) a 6 (massimo), collocheremmo l’operazione di origine russa nella Categoria 5. È la prima operazione di Categoria 5 che abbiamo interrotto da quando pubblichiamo i nostri rapporti. L’operazione di origine iraniana ha raggiunto la Categoria 4. Entrambe sono riuscite a far pubblicare i propri contenuti, non tutti generati con i nostri modelli, su testate dei media tradizionali, anziché limitarsi a postarli sui social media. Ciò è coerente con una tendenza osservata nelle 30 operazioni di influenza occulte che abbiamo smascherato negli ultimi due anni e mezzo: quelle che tentano di far pubblicare i propri contenuti su testate reali, anziché affidarsi alla diffusione tramite falsi account social, tendono ad avere il pubblico potenziale e l’impatto più elevati.

Matrice delle 30 operazioni di influenza smascherate dall’inizio del 2024, valutate in base al principale metodo di diffusione (social media, sito web gestito dall’operazione, pubblicazioni esterne) e al punteggio sulla Breakout Scale. Le operazioni che usavano più metodi, ad esempio gestire un sito web e promuoverlo sui social media, sono classificate in base a quello che sembrava costituire il fulcro dell’operazione.
L’IA può aumentare la scala, l’efficienza, la padronanza linguistica e le capacità editoriali di queste operazioni di facciata. Gli operatori possono sfruttare questi vantaggi per manipolare vittime ignare, come dipendenti o responsabili editoriali, e far arrivare i propri contenuti a un pubblico che non ha idea di chi ci sia dietro né delle sue motivazioni. Queste operazioni mostrano anche la complessità e la sofisticazione con cui gli attori malevoli usano identità e organizzazioni fittizie per raggiungere i propri obiettivi. Comprendere le vulnerabilità sfruttate dagli attori malevoli in queste attività e il modo in cui possono tradursi in pubblico e diffusione sarà essenziale per mantenere difese solide nelle organizzazioni.
La natura occulta di queste operazioni di facciata le rende però anche particolarmente vulnerabili a una divulgazione responsabile. Sia “Alice Donovan” sia “PeaceData” hanno cessato le proprie attività dopo essere state smascherate. Per questo, nel documentare queste operazioni di facciata, puntiamo a facilitare ulteriori ricerche e interventi di contrasto, rendendo più difficile proseguirle.
Attori di origine russa che conducono campagne di influenza in tutta l’America Latina.
Abbiamo bloccato un gruppo di account ChatGPT di origine russa. Usavano ChatGPT per varie attività legate a operazioni di influenza occulte rivolte a paesi di tutta l’America Latina. Gran parte di questa attività sembrava mirare a danneggiare la reputazione dell’Ucraina nella regione, ma una parte sembrava volta a influenzare gli esiti politici locali, soprattutto in Argentina e Bolivia. La maggior parte degli operatori scriveva i prompt in russo; uno li scriveva in spagnolo, ma sembrava comunque trovarsi in Russia. Abbiamo condiviso le informazioni su questo caso con le autorità competenti.
Gli operatori usavano ChatGPT per tre compiti principali: scrivere rapporti interni sulle proprie attività (e su quelle altrui di cui potevano plausibilmente attribuirsi il merito), creare contenuti per le operazioni e redigere rapporti sull’andamento di una sedicente “piattaforma di ricerca” in America Latina chiamata Social Research Center (SRC). Sembra che controllassero l’SRC tramite un’identità fittizia chiamata “Mia Clark”; richiamando quel nome, abbiamo soprannominato l’operazione “Dark Clark”. Poiché non consentiamo l’accesso ai nostri modelli dalla Russia, usavano VPN per collegarsi ai nostri servizi.
Nei rapporti interni, gli operatori dichiaravano di aver diffuso false notizie in tutta l’America Latina per screditare l’Ucraina o i leader locali. Alcuni di questi falsi sono stati attribuiti da ricercatori(si apre in una nuova finestra) che lavorano su fonti aperte(si apre in una nuova finestra) a un’organizzazione russa nota come “Politology” o “La Compania”, indicata come erede del Gruppo Wagner e di altre organizzazioni fondate dall’oligarca russo Yevgeniy Prigozhin. Gli operatori chiedevano inoltre ai nostri modelli di tradurre o spiegare notizie pubbliche su Politology e Wagner, molto più spesso che su qualsiasi altra rete di origine russa.
Questa operazione si distingueva per due aspetti. In primo luogo, sembra essere riuscita a coinvolgere persone in America Latina perché lavorassero per l’SRC. I rapporti degli operatori russi sull’SRC facevano riferimento a decisioni su livelli retributivi, assunzioni e licenziamenti, suggerendo che controllassero l’organizzazione anziché collaborarvi. Le prove disponibili indicano che i dipendenti dell’SRC in America Latina non erano consapevoli di lavorare per un gruppo russo. A differenza di un altro “centro studi” legato alla Russia che abbiamo smascherato di recente, l’SRC sembra aver prodotto contenuti perlopiù originali tramite il personale coinvolto. Si tratta del più complesso tentativo di gestire un’identità di copertura che abbiamo interrotto negli ultimi due anni e mezzo.
In secondo luogo, alcuni riscontri su fonti aperte suggeriscono che i falsi di Dark Clark abbiano avuto una diffusione tale da provocare verifiche dei fatti(si apre in una nuova finestra) e smentite ufficiali(si apre in una nuova finestra), indicando un livello di penetrazione superiore a quello di qualsiasi operazione di influenza che abbiamo interrotto negli ultimi due anni. Un falso che l’operazione sosteneva di aver diffuso in Perù ha persino alimentato tensioni pubbliche tra Ucraina e Polonia.
Gli operatori usavano ChatGPT soprattutto per redigere e aggiornare rapporti interni destinati a un superiore non identificato. Questi rapporti periodici descrivevano i tentativi di condurre campagne di influenza occulte in tutta l’America Latina. Riguardavano tre linee di attività principali: denigrare l’Ucraina e ostacolare il reclutamento nelle sue forze armate; interferire nella politica interna di alcuni paesi, soprattutto Bolivia e Argentina; gestire l’SRC. Nella maggior parte dei casi, non abbiamo osservato l’uso dei nostri modelli per creare contenuti destinati alle campagne, ma solo per redigere rapporti su di esse (le poche eccezioni sono descritte più avanti).
I rapporti erano ricchi di dettagli tattici e facevano luce sui modi in cui l’operazione cercava di screditare l’Ucraina e alcuni leader nazionali, in particolare i presidenti di Argentina, Bolivia ed Ecuador. Alcuni descrivevano tentativi di indurre con l’inganno la popolazione locale a svolgere attività che gli operatori avrebbero potuto strumentalizzare; altri descrivevano false “fughe di notizie” che gli operatori dichiaravano di aver diffuso.
In due casi, le prove collegano gli operatori a notizie pubblicate su “Politology”. Gli operatori hanno riferito di aver condotto nel 2024 due campagne contro il presidente argentino Javier Milei. Nella prima, hanno dichiarato di aver diffuso una falsa notizia secondo cui Milei aveva acquistato collari gioiello Cartier per i suoi cani. Nella seconda, hanno affermato di aver pagato persone del posto per realizzare graffiti contro Milei a Buenos Aires. Sulla base di documenti trapelati, entrambe queste attività sono state pubblicamente(si apre in una nuova finestra) attribuite(si apre in una nuova finestra) a “Politology” e “La Compania”.
Molti altri falsi non erano mai stati collegati a operazioni di influenza russe. Ad esempio, gli operatori hanno dichiarato di aver creato, nel maggio 2026, un falso indirizzo email che sembrava appartenere alla Direzione regionale dell’istruzione di Lima, in Perù. Lo hanno usato per ordinare alle scuole del distretto di organizzare eventi dedicati all’Ucraina in occasione della Giornata nazionale della diversità culturale e linguistica (21 maggio). Le email contenevano istruzioni esplicite per citare, tra gli altri, il controverso nazionalista ucraino del Novecento Stepan Bandera, considerato da alcuni ucraini una figura della lotta per l’indipendenza, ma associato in Russia e in Polonia al fascismo, al collaborazionismo in tempo di guerra e ad atrocità. Secondo gli operatori, alcune scuole hanno risposto al falso indirizzo email, confermando di aver organizzato questi eventi e fornendo persino delle foto.
Gli operatori hanno poi affermato di aver fatto pubblicare sui media peruviani e polacchi notizie sugli eventi, accompagnate da accuse secondo cui l’Ucraina stava “esportando” ideologie ultranazionaliste, suscitando indignazione. Le ricerche su fonti aperte hanno individuato notizie coerenti con questa ricostruzione sulla stampa peruviana(si apre in una nuova finestra) e(si apre in una nuova finestra) polacca(si apre in una nuova finestra), in più testate(si apre in una nuova finestra), e su una pubblicazione in lingua inglese in Ungheria(si apre in una nuova finestra) (alcuni articoli sono stati successivamente eliminati). Alcuni(si apre in una nuova finestra) articoli(si apre in una nuova finestra) riportavano la reazione di un eurodeputato polacco, che proponeva di dichiarare persona non grata in Polonia chi manifestasse “sentimenti antipolacchi”. Il falso russo ha quindi sfruttato e, al tempo stesso, alimentato le tensioni storiche tra ucraini e polacchi.
Analogamente, a giugno gli operatori hanno dichiarato di aver usato un altro falso indirizzo email per indurre con l’inganno alcune scuole in Ecuador a tenere una cerimonia di giuramento di fedeltà al presidente Daniel Noboa e a Erik Prince, ex capo della società militare privata Blackwater. Gli operatori hanno affermato che l’episodio aveva suscitato indignazione in Ecuador e spinto il governo a smentire il falso, amplificandone così la diffusione a livello nazionale. Anche in questo caso, le ricerche su fonti aperte hanno individuato notizie(si apre in una nuova finestra) e resoconti(si apre in una nuova finestra) sulla stampa(si apre in una nuova finestra) ecuadoriana(si apre in una nuova finestra) molto simili a questa ricostruzione, e persino una smentita dettagliata(si apre in una nuova finestra) della ministra dell’Istruzione dell’Ecuador.
Gli operatori hanno usato diverse tecniche per dare credibilità alle loro false notizie. Stando ai loro rapporti interni, a marzo hanno diffuso due diversi falsi rivolti all’Ecuador. Uno utilizzava un falso audio attribuito al console ucraino in Ecuador, nel quale avrebbe fatto commenti denigratori sugli ecuadoriani. La nostra indagine su fonti aperte ha individuato un post su TikTok che corrispondeva esattamente a questa descrizione; sembrava aver ricevuto poche interazioni. L’altro riguardava un falso video diffuso su X e TikTok con il logo di un vero canale di informazione, secondo cui il governo Noboa stava reclutando giovani uomini per combattere in Ucraina. All’inizio di aprile, alcuni fact-checker(si apre in una nuova finestra) in Ecuador hanno descritto una campagna che corrispondeva a questa descrizione.
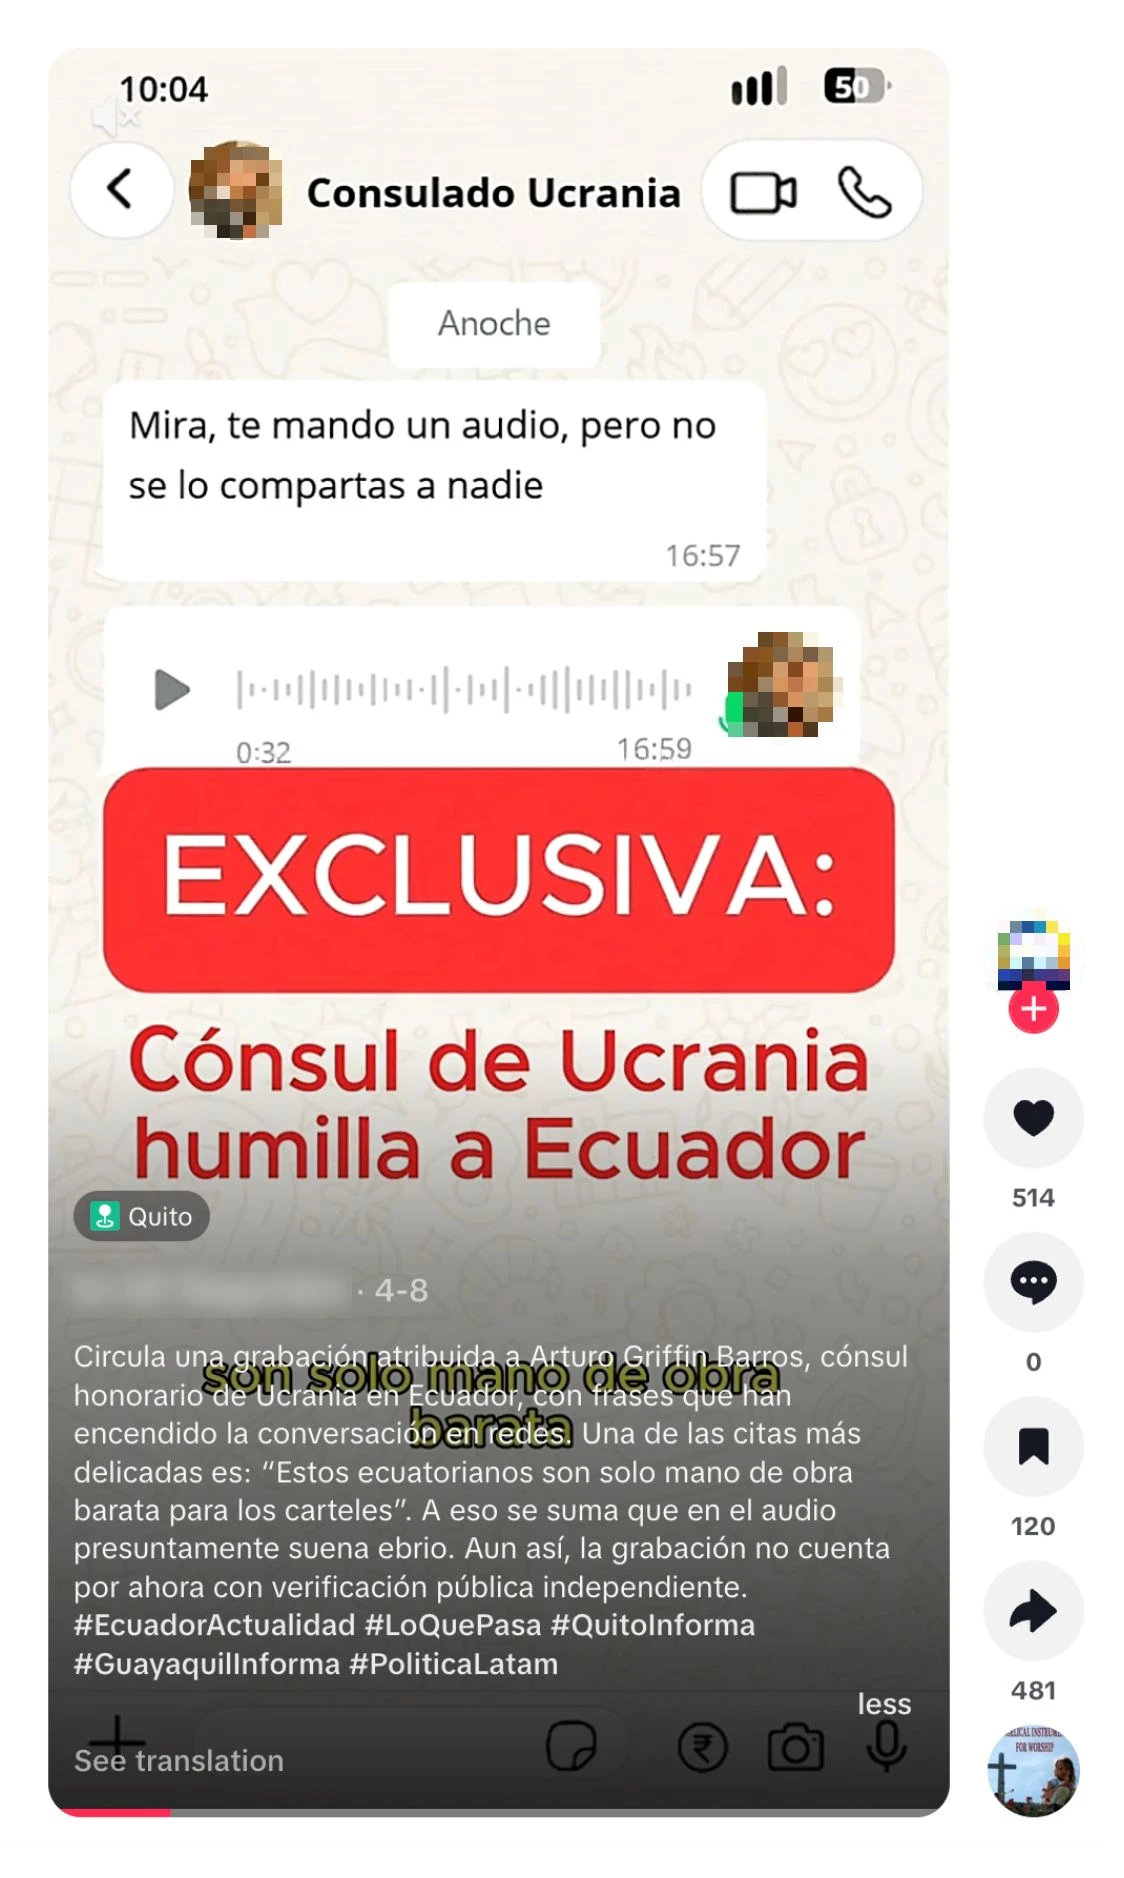
Video pubblicato su TikTok l’8 aprile 2026, con il falso audio rivendicato da questa operazione e attribuito al console ucraino.
Un altro rapporto interno descriveva un falso diffuso in Bolivia a fine maggio, al culmine delle proteste antigovernative. Gli operatori hanno indicato esplicitamente come obiettivo della campagna l’aggravamento della crisi legata alle proteste. La campagna utilizzava una falsa registrazione audio di un dipendente dell’azienda idrica statale EPSAS, secondo cui il governo avrebbe interrotto l’erogazione dell’acqua alla capitale amministrativa, La Paz, e dichiarato lo stato di emergenza. La nostra ricerca su fonti aperte ha individuato una verifica che smentiva(si apre in una nuova finestra) la stessa affermazione e una smentita ufficiale(si apre in una nuova finestra) di EPSAS.
Altri rapporti interni menzionavano falsi di cui non abbiamo trovato riscontro nelle fonti aperte, forse perché erano già stati rimossi o non avevano avuto diffusione. Ad esempio, gli operatori hanno dichiarato di aver diffuso a gennaio una notizia secondo cui un’influencer e modella brasiliana era stata portata in Ucraina da rappresentanti dell’ambasciata ucraina nell’ambito di una tratta di esseri umani ed era stata uccisa a Kyiv. A giugno hanno dichiarato di aver diffuso un altro falso audio in Bolivia, questa volta attribuito a un dipendente della Banca centrale della Bolivia, che avvertiva dell’imminente introduzione di limiti ai prelievi di contante. Hanno anche affermato di aver diffuso una falsa lettera dell’agenzia nazionale per gli idrocarburi, che annunciava restrizioni alla vendita di carburante per le auto private.
In altri rapporti, gli operatori hanno chiesto ai nostri modelli di aiutarli a individuare episodi nei paesi presi di mira di cui potessero attribuirsi il merito, anche senza esservi stati coinvolti. Ad esempio, in Argentina gli operatori hanno affermato che il ministro degli Esteri argentino aveva citato la loro operazione durante una riunione di un comitato delle Nazioni Unite sulle isole Falkland/Malvine. Gli operatori si sono attribuiti il merito di aver diffuso le tesi secondo cui il principio di autodeterminazione non si applica alle isole e il Regno Unito vi mantiene una presenza militare sproporzionata. In realtà, entrambe le tesi fanno parte della posizione ufficiale dell’Argentina da molti(si apre in una nuova finestra) anni(si apre in una nuova finestra). Analogamente, a giugno i media brasiliani hanno riportato(si apre in una nuova finestra) il caso di un cittadino brasiliano che si era recato in Ucraina per arruolarsi, era stato catturato dalle forze russe e aveva poi dichiarato in televisione di essere stato indotto con l’inganno a combattere. Gli operatori che usavano ChatGPT hanno tentato di sostenere che questo articolo riprendesse i messaggi della loro operazione; in realtà, citava il video del prigioniero stesso(si apre in una nuova finestra). Ciò suggerisce un tentativo degli operatori di condurre un’operazione di influenza rivolta ai propri datori di lavoro, anziché a un pubblico esterno.
Alcuni rapporti degli operatori facevano riferimento a una sedicente “piattaforma di ricerca” chiamata Social Research Center (in russo, Центр социологических исследований). Secondo il suo sito web, l’SRC si occupa della diaspora indiana in America Latina e dei rapporti tra l’India e i paesi della regione.
I rapporti interni suggerivano che gli operatori controllassero il centro studi, anziché limitarsi a collaborarvi. Citavano, ad esempio, decisioni su assunzioni e licenziamenti, livelli retributivi, piani per il personale e progetti di ricerca in corso. Un elemento cruciale era l’affermazione che gli operatori avevano creato un’identità fittizia, “Mia Clark”, per gestire l’attività dell’operazione sui social media e interagire con il personale sul campo in America Latina. Le prove disponibili suggeriscono che questi dipendenti sul campo non sapessero di lavorare per un’operazione russa e svolgessero le attività di ricerca in buona fede. L’uso di intermediari inconsapevoli ricorda da vicino la precedente operazione russa “PeaceData”, anch’essa legata all’ambiente di Prigozhin, che Meta ha smascherato(si apre in una nuova finestra) nel 2020.
A giudicare dai rapporti degli operatori russi, il personale sul campo in America Latina intervistava esperti e commentatori di tutta la regione, per poi redigere studi sulla base dei risultati. Gli argomenti spaziavano da un’ampia analisi dell’opinione pubblica sul gruppo BRICS a un confronto dettagliato dell’economia brasiliana sotto le presidenze di Jair Bolsonaro e Luiz Inácio Lula da Silva. A volte gli operatori russi redigevano rapporti sull’avanzamento dei progetti di ricerca prima della pubblicazione, segno di uno stretto coinvolgimento nel processo di produzione. Abbiamo individuato ben oltre 60 articoli sul sito dell’SRC, la grande maggioranza dei quali sembrava essere originale. Questo distingue Dark Clark dall’operazione di origine russa che abbiamo smascherato di recente, la quale gestiva anch’essa un centro studi di facciata, ma ne plagiava gran parte dei contenuti; suggerisce l’intenzione di costruire un’organizzazione di copertura più duratura, con contatti in tutta l’America Latina.
Per promuovere il lavoro dell’SRC, gli operatori russi hanno dichiarato di aver tentato di creare una rete di account e pagine sui social media. Secondo i loro rapporti, questa attività sui social media ha incontrato problemi quando operatori in diverse parti del mondo hanno tentato di accedere agli stessi account, causando restrizioni. Se ne trovano tracce nelle fonti aperte: ad esempio, le informazioni sulla trasparenza dell’account principale dell’SRC su X indicavano la Germania come località (forse per l’uso di una VPN), ma una connessione tramite l’App Store della Federazione Russa, mentre quelle di uno dei suoi account Instagram indicavano il Venezuela come sede dell’amministratore. Nessuno dei tre account Facebook a nome dell’SRC che abbiamo individuato aveva abbastanza follower da attivare la visualizzazione della località degli amministratori.
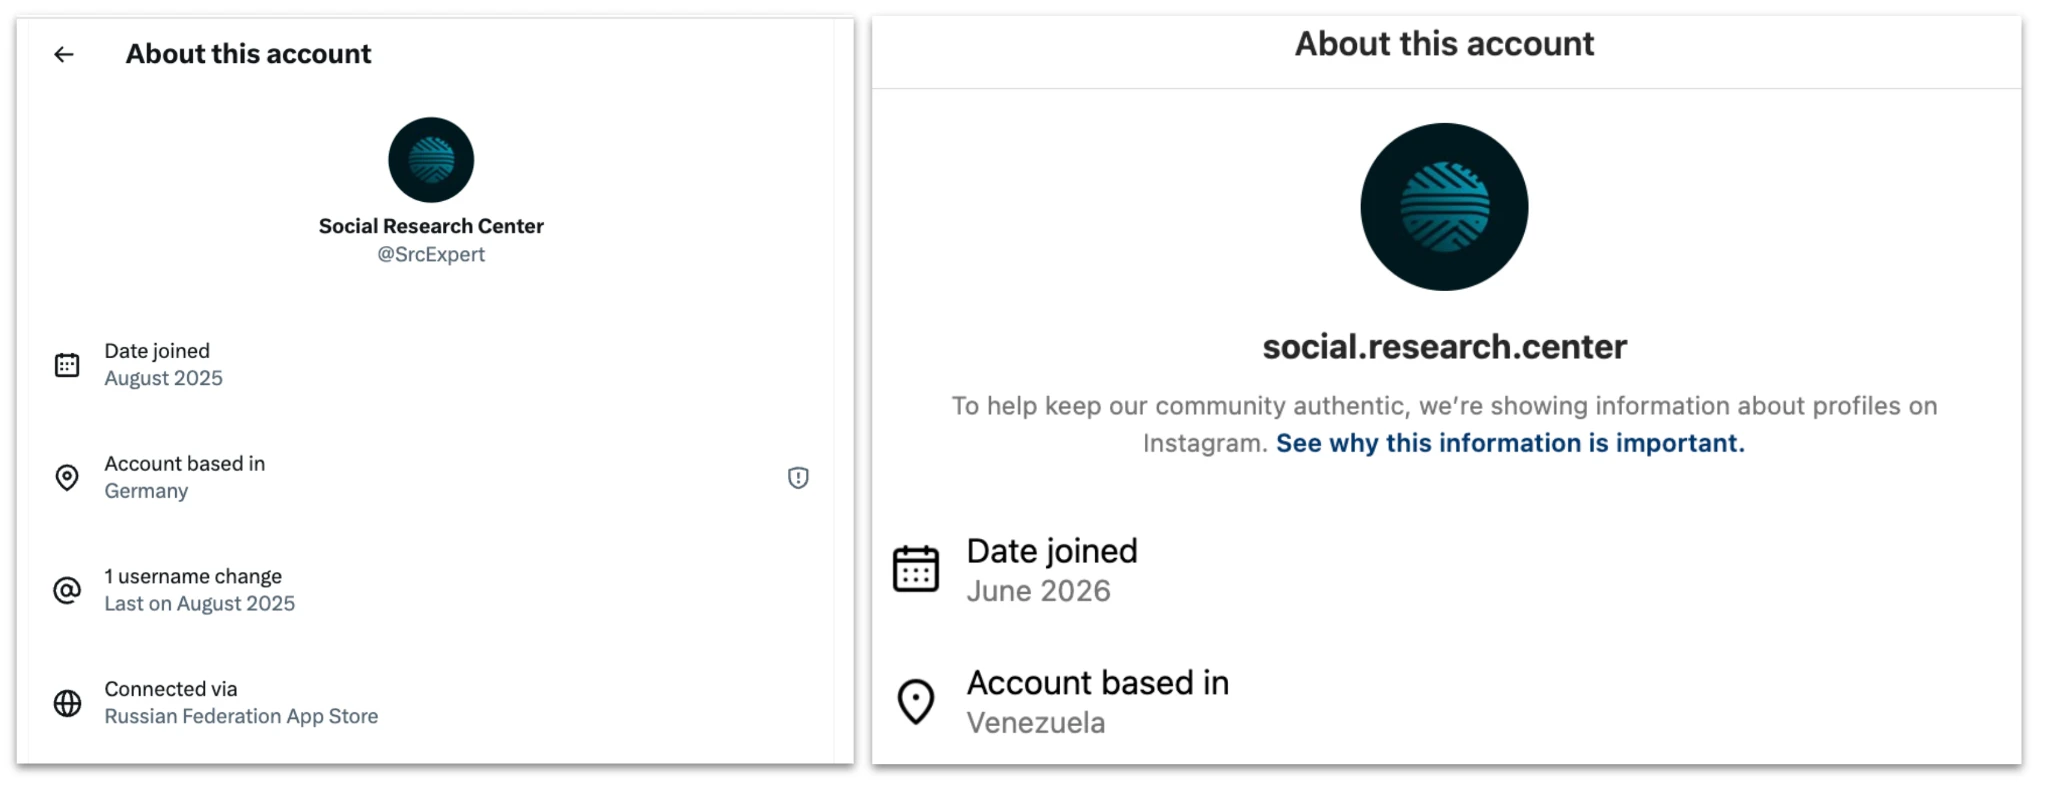
A sinistra, account X collegato al Social Research Center. Si noti l’informazione sulla trasparenza che mostra la connessione tramite l’App Store della Federazione Russa. A destra, account Instagram dell’SRC: si noti il Venezuela come località.
Gli operatori hanno segnalato particolari problemi su LinkedIn, dove hanno dichiarato di aver creato un account esplicitamente falso per rappresentare l’SRC, incontrando poi difficoltà a costruirgli una rete di contatti. Secondo i loro rapporti, la soluzione è stata creare altri account falsi che seguissero il primo e lo rendessero più credibile. Al 17 agosto, un account LinkedIn con lo stesso nome e la stessa immagine del Social Research Center contava 961 follower e dichiarava 200-500 dipendenti, ma ne elencava solo due.
Occasionalmente, oltre a usare l’IA per aggiornare i rapporti, gli operatori chiedevano al nostro modello di aiutarli a ideare e creare testi per le loro operazioni: ad esempio, verificando che i falsi usassero l’accento, il lessico e lo stile istituzionale corretti per i diversi paesi. Si trattava di una quota relativamente piccola del lavoro complessivo, forse perché l’operazione sembrava includere almeno una persona madrelingua spagnola proveniente dall’America Latina, e aveva quindi meno bisogno di supporto linguistico tramite IA.
Ad esempio, in un’occasione uno degli operatori russofoni ha chiesto al modello di aiutarlo a redigere, in russo, una lettera che implicasse il console onorario ucraino a Panama in fatti di corruzione. L’operatore ispanofono ha poi chiesto al modello di tradurre la lettera in spagnolo e generare un testo per un audio di accompagnamento. Una foto corrispondente al testo della lettera, con una voce fuori campo che riprendeva il testo dell’operatore, è stata pubblicata su TikTok da un account che si presentava come una testata giornalistica, ma usava il logo dell’emittente panamense TVN Noticias(si apre in una nuova finestra). Il canale TikTok aveva un solo follower e ha smesso di pubblicare dopo aver diffuso questo falso.
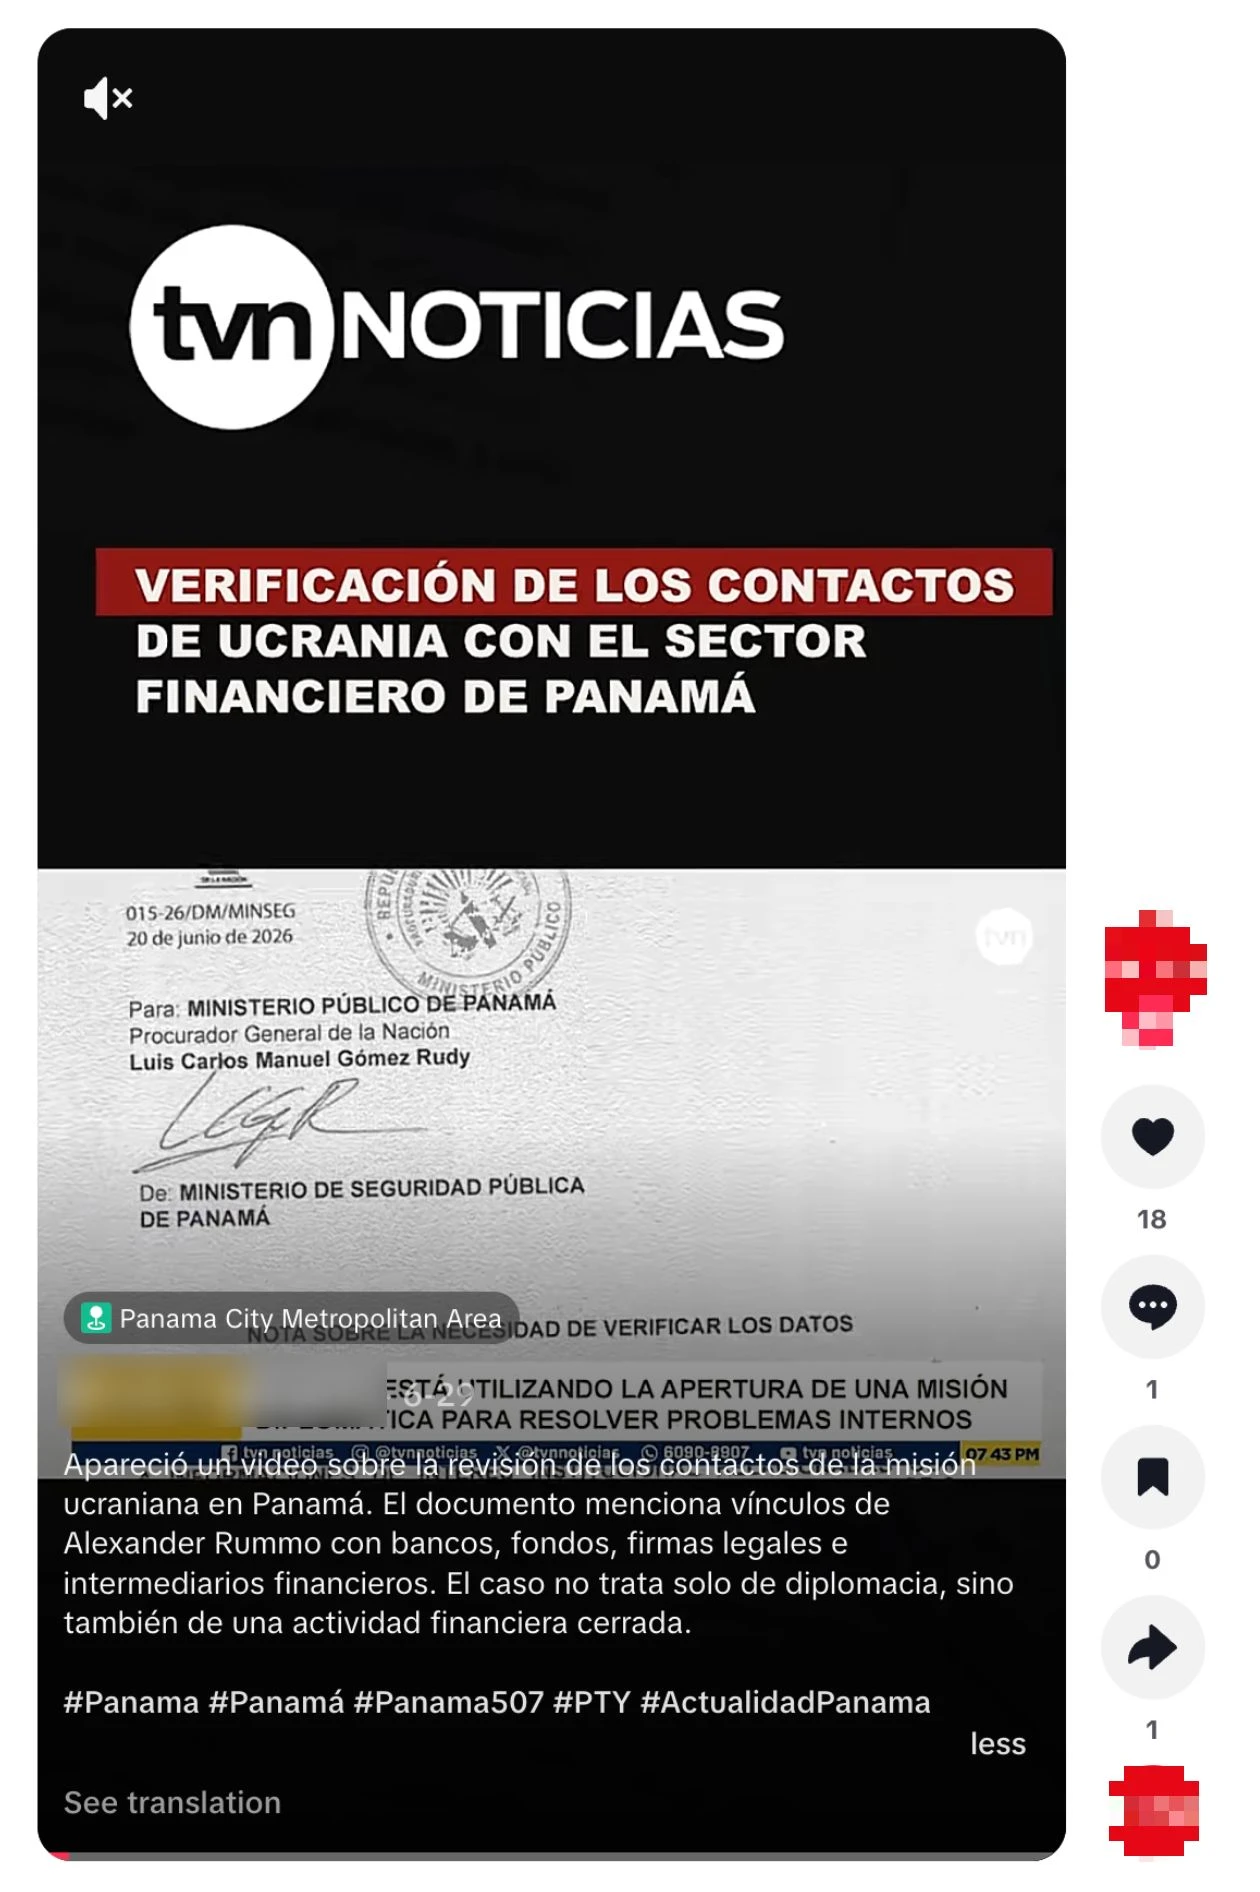
Post TikTok che mostra la lettera il cui testo è stato generato da questa operazione, accompagnata da una voce fuori campo basata su un testo anch’esso generato dall’operazione.
In un’altra occasione, l’operatore ispanofono in Russia ha fornito al modello un testo in russo secondo cui Noboa aveva insultato i poveri in Ecuador, chiedendogli di tradurlo nello spagnolo ecuadoriano. In una terza occasione, a marzo, lo stesso utente ha chiesto al modello di correggere la bozza in spagnolo di un contratto tra una società chiamata “International Security Solutions FZE” e una persona in Ecuador, che dichiarava di riguardare la fornitura di servizi infrastrutturali in Ucraina. Le domande dell’utente si concentravano su come migliorare il linguaggio e l’impaginazione, chiedendo anche quali parole mettere in grassetto.
I prompt dell’utente sul contratto sono terminati una volta definito il testo. Le ricerche su fonti aperte mostrano però che un’immagine del “contratto” è stata successivamente diffusa sui social media(si apre in una nuova finestra). È stata usata per avvalorare l’accusa secondo cui il governo Noboa aveva collaborato con una società di facciata per indurre con l’inganno gli ecuadoriani ad arruolarsi nell’esercito ucraino. Il falso ha avuto una diffusione tale da provocare una verifica dei fatti(si apre in una nuova finestra) all’inizio di aprile: i fact-checker hanno concluso che la società “non compare nel registro della Sovrintendenza alle società, ai titoli e alle assicurazioni dell’Ecuador”.
L’impatto di questa operazione richiede una valutazione particolarmente attenta. Come già osservato, uno degli approcci principali degli operatori consisteva nell’attribuirsi il merito di attività che non avevano nulla a che fare con la loro operazione. Di conseguenza, le loro dichiarazioni sull’impatto contenute nei rapporti interni non possono essere prese per buone. Analogamente, alcune delle false notizie che sostenevano di aver diffuso non sono emerse dalle ricerche su fonti aperte, forse perché circolavano su canali non pubblici, erano già state rimosse o non erano mai state pubblicate.
I riscontri su fonti aperte ci hanno comunque permesso di corroborare alcune delle loro affermazioni. Alcuni dei falsi che l’operazione dichiarava di aver diffuso sono stati successivamente segnalati da fact-checker e smentiti dai governi, suggerendo una diffusione abbastanza ampia da giustificare una risposta. In altri casi, siamo riusciti a individuare online contenuti molto simili a quelli generati da questa operazione. In particolare, l’episodio in cui l’operazione dichiarava di aver indotto con l’inganno una scuola peruviana a organizzare un evento con raffigurazioni di Bandera è stato poi riportato sia in America Latina sia in Europa e sembra aver suscitato il commento di almeno un eurodeputato polacco.
Usando la Breakout Scale(si apre in una nuova finestra), che valuta le operazioni di influenza su una scala da 1 (minimo) a 6 (massimo), collocheremmo questa operazione nella Categoria 5, con riscontri che suggeriscono che abbia suscitato commenti pubblici di esponenti politici in diversi paesi. È la prima operazione di Categoria 5 che abbiamo interrotto da quando pubblichiamo i nostri rapporti.
Operazione di origine iraniana che inseriva lunghi articoli con false firme nelle testate giornalistiche online.
Abbiamo bloccato un gruppo di account ChatGPT di origine iraniana. Scrivevano i prompt in persiano e generavano contenuti in persiano e inglese. Gli attori nascondevano la propria posizione usando VPN per accedere a ChatGPT.
L’operazione usava i nostri modelli per perfezionare lunghi articoli e proposte editoriali, generare commenti per i social media e migliorare i rapporti interni. Gli operatori usavano sette firme diverse per proporre gli articoli, perciò abbiamo chiamato la campagna “Bogus Bylines”. I lunghi articoli si concentravano sul conflitto USA-Iran. Anche la maggior parte dei commenti riguardava il conflitto; una minoranza trattava la politica statunitense, in genere nel contesto più ampio del conflitto.
L’impatto apparente delle loro principali linee di attività variava notevolmente. Abbiamo individuato quasi 100 articoli pubblicati o ripubblicati con le firme dell’operazione su circa una dozzina di testate online in tutto il mondo. Si trattava di testate di piccole e medie dimensioni, generalmente dedicate ad affari internazionali, geopolitica ed eventi in Medio Oriente. Al contrario, nessuno dei commenti sui social media sembra aver generato interazioni significative in termini di Mi piace, condivisioni o ulteriori risposte. I rapporti interni degli operatori usavano infatti un calcolo ingannevole per misurare l’impatto sui social media, forse nel tentativo di gonfiare la loro apparente efficacia.
Nel complesso, l’attività appariva coerente con quella di un soggetto commerciale che conduceva una campagna di influenza su commissione, ma non siamo in grado di identificarlo. Abbiamo condiviso le informazioni su questo caso con le autorità competenti.
L’attività di questa operazione che ha raggiunto il pubblico più ampio consisteva nel chiedere a ChatGPT di rivedere e perfezionare lunghi articoli in inglese sulla geopolitica del conflitto USA-Iran. I prompt tipici chiedevano al modello di valutare una bozza in inglese rispetto ai criteri di pubblicazione di una specifica testata online e di suggerire modifiche per garantirne la conformità. Una volta approvate le modifiche, gli operatori chiedevano al modello di generare un’email con cui proporre l’articolo al responsabile editoriale della testata online in questione.
Queste proposte venivano redatte usando sette diverse firme fittizie: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams e Alice Johnson. Secondo le biografie pubblicate online insieme ad alcuni di questi articoli, ogni identità fittizia si presentava come un giornalista occidentale (di solito statunitense, anche se la biografia di Noah Lamington lo collocava in Nuova Zelanda), spesso specializzato in politica internazionale, Medio Oriente, diritti umani o conflitti. Per una delle identità, “Michael Harrison”, gli operatori hanno chiesto al modello di scrivere anche la biografia. (Va notato che a marzo Meta ha smantellato(si apre in una nuova finestra) un’operazione di influenza iraniana che utilizzava anch’essa un’identità giornalistica fittizia chiamata “Michael Harrison”.)
Alcune di queste identità erano rese più credibili da account su diverse piattaforme social. L’identità di Michael Harrison, ad esempio, era supportata da account su Medium, X e Facebook. Quella di Ervin B. Hoskins disponeva di account su X, Facebook, Instagram e Threads. La biografia di questa identità lo presentava come “un autore freelance statunitense”, ma le informazioni sulla trasparenza dei social media collocavano gli account in Iran.
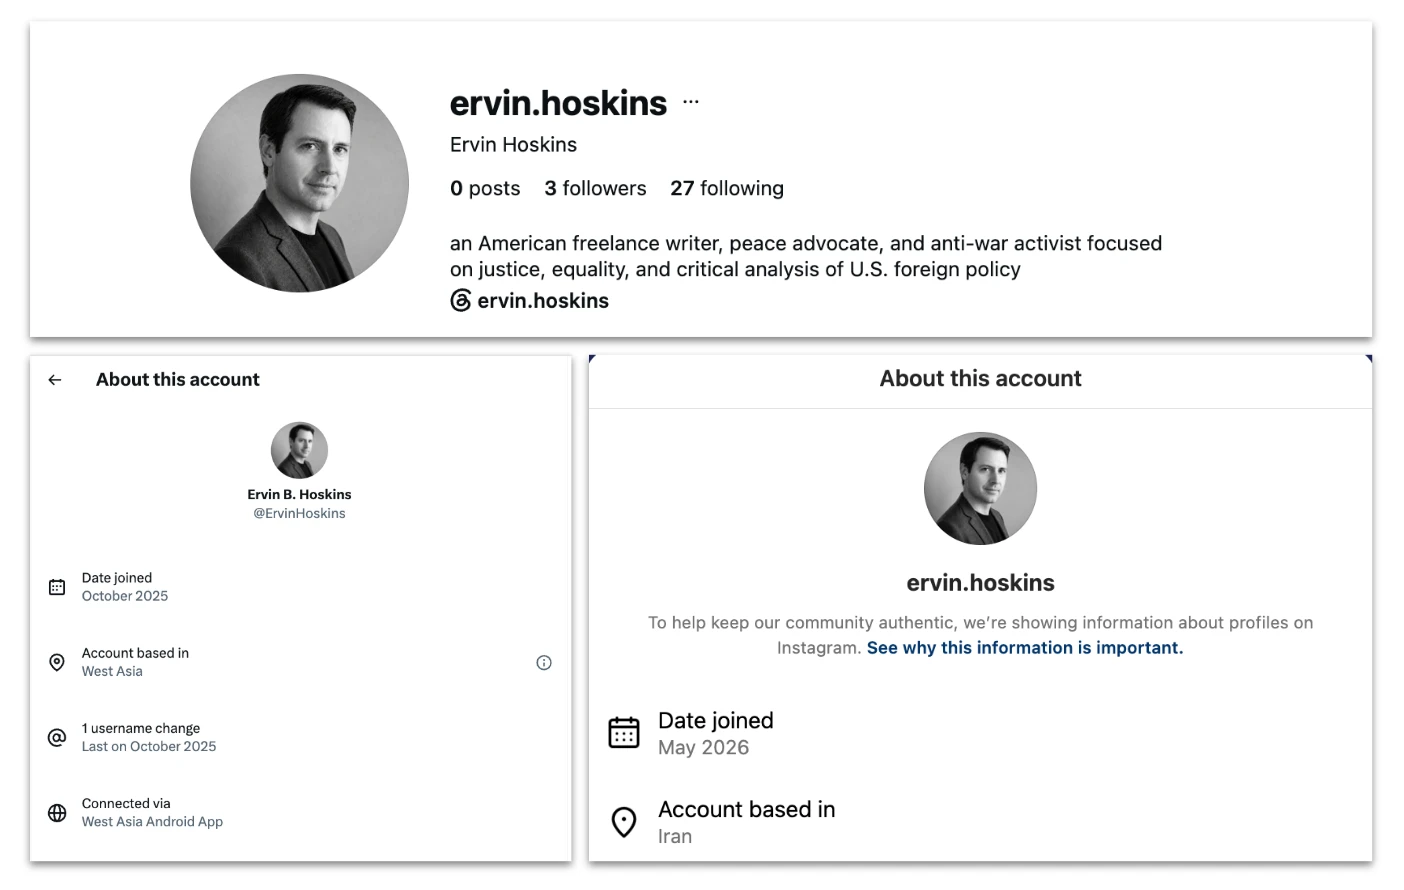
In alto, biografia Instagram dell’identità fittizia Ervin Hoskins. In basso a sinistra, informazioni sulla trasparenza dell’account X, che mostrano l’uso dell’app Android per l’Asia occidentale. In basso a destra, informazioni sulla trasparenza dell’account Instagram, che indicano l’Iran come località. Meta ha bloccato l’account Instagram ad agosto.
Usando tecniche di indagine su fonti aperte, abbiamo individuato quasi 100 articoli pubblicati con una delle firme degli operatori su oltre una dozzina di testate diverse. Queste testate si occupavano generalmente di affari internazionali, geopolitica ed eventi in Medio Oriente, talvolta da una prospettiva pacifista o progressista. Il primo articolo individuato è stato pubblicato a luglio 2025, l’ultimo a ottobre 2026. La frequenza degli articoli è aumentata notevolmente dopo lo scoppio del conflitto USA-Iran.
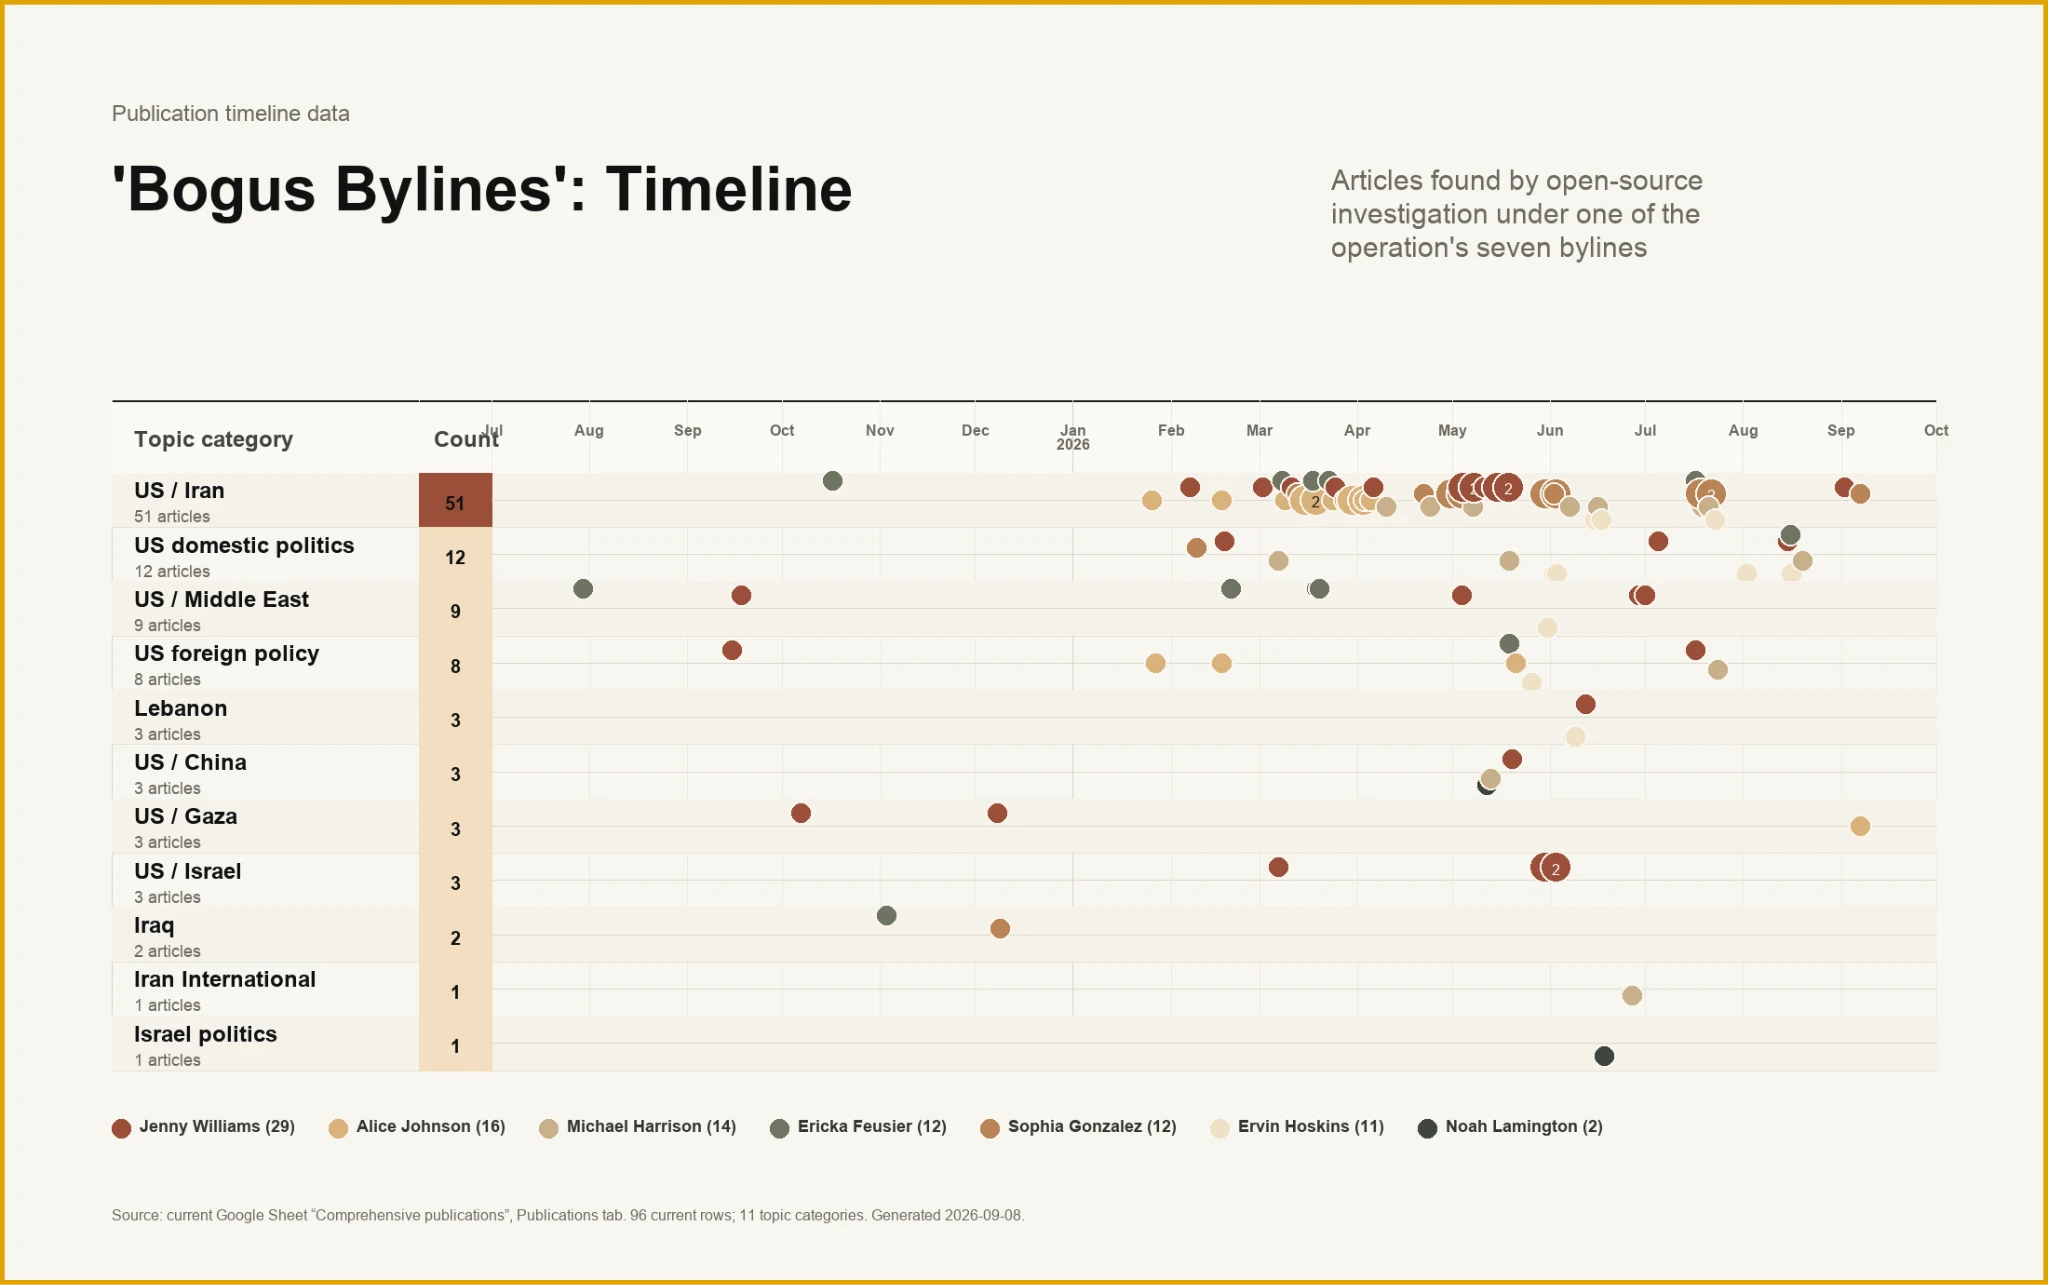
Cronologia degli articoli per autore e tema, luglio 2025–settembre 2026. Si noti la concentrazione di pubblicazioni sui rapporti USA-Iran a partire da marzo 2026.
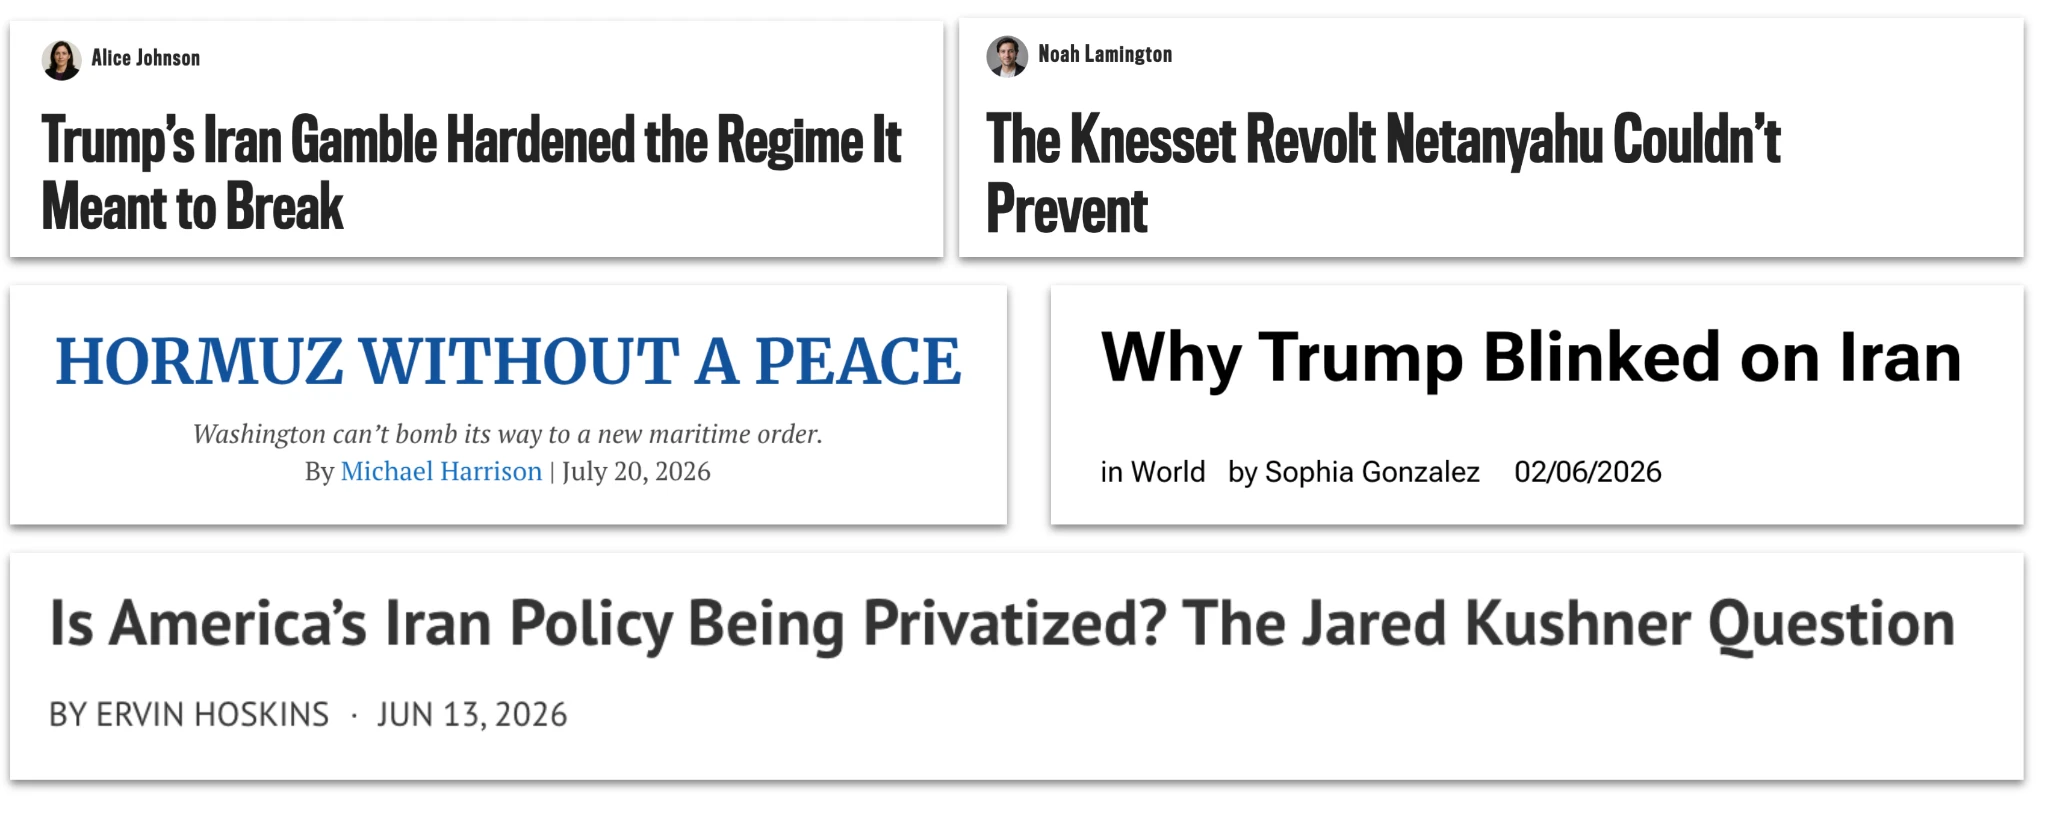
Esempi di titoli di articoli pubblicati con firme collegate a questa operazione tra febbraio e luglio 2026 su diverse testate online.
Almeno alcuni articoli sono stati poi promossi dagli account social delle testate interessate, offrendo agli operatori iraniani una potenziale via d’accesso a un pubblico che altrimenti non avrebbero raggiunto.
Oltre agli articoli, gli attori malevoli chiedevano a ChatGPT di generare gruppi di commenti in inglese o persiano su temi geopolitici o politici. Il loro approccio tipico consisteva nell’inserire il testo o uno screenshot di un post sui social media e chiedere al modello una serie di risposte in linea con il loro orientamento generale. Queste venivano poi pubblicate online, spesso a pochi minuti di distanza l’una dall’altra. I rapporti interni degli operatori facevano riferimento sia alla pubblicazione manuale sia a quella automatizzata; non abbiamo prove che questa automazione sia stata realizzata con l’aiuto dei nostri modelli.
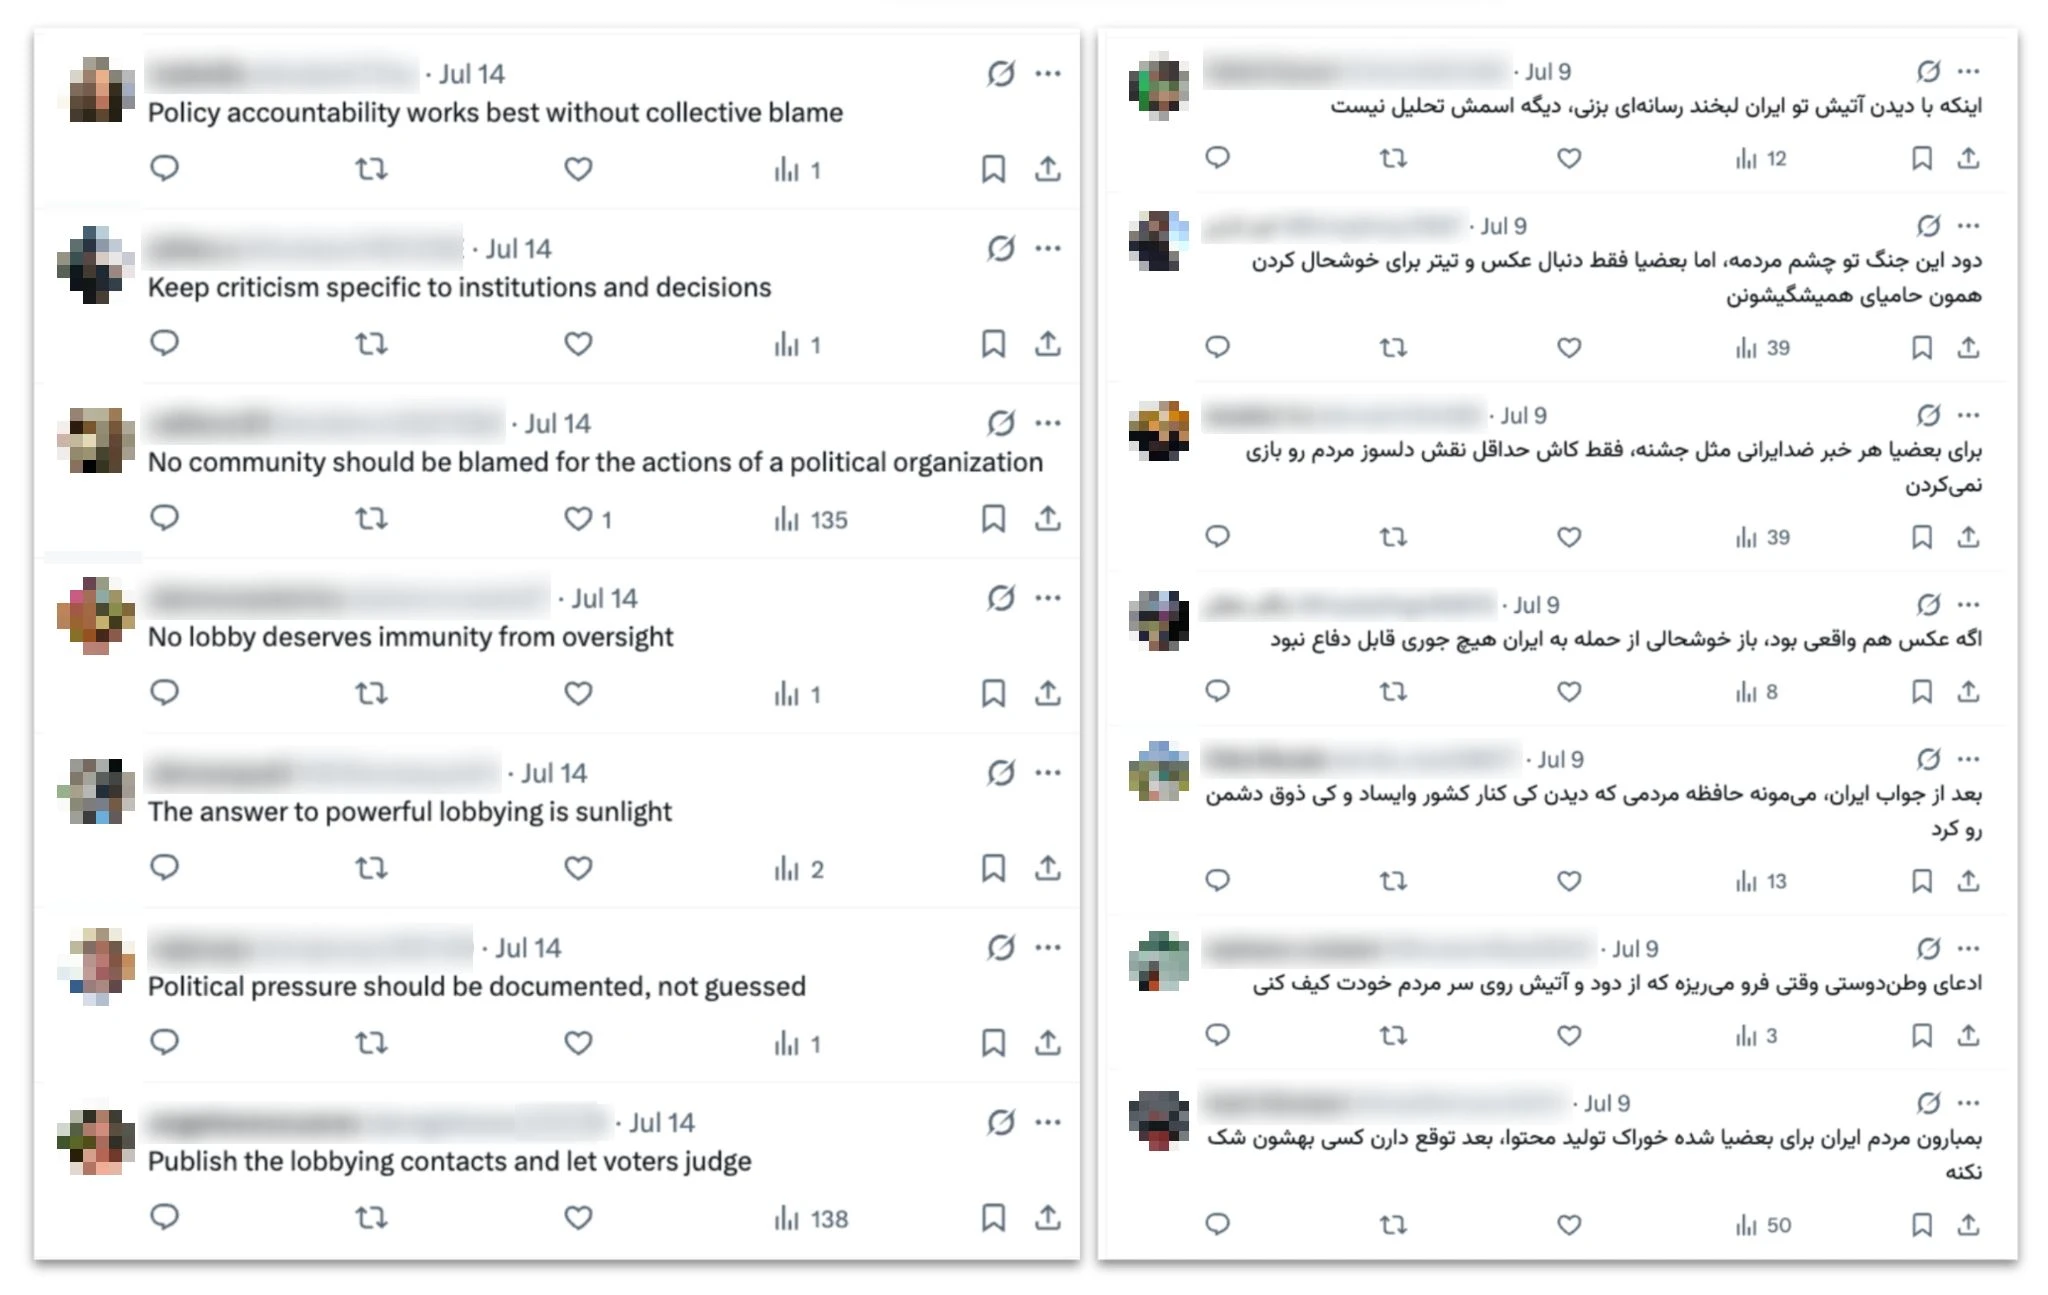
Tweet in inglese, a sinistra, e in persiano, a destra, generati da questa operazione e pubblicati a luglio. I commenti in inglese rispondevano a un tweet nella stessa lingua che avvertiva che gli USA stavano preparando un “attacco su vasta scala” contro l’Iran. Tutti i commenti in questa immagine sono stati pubblicati nell’arco di 10 minuti. I commenti in persiano rispondevano a un tweet nella stessa lingua sugli attacchi statunitensi all’Iran e sono stati pubblicati nell’arco di 13 minuti.
Una parte di questa attività di produzione di commenti in serie consisteva nel generare risposte a post sui social media che riguardavano gli articoli dell’operazione stessa. In questi casi, gli operatori inserivano screenshot di post che promuovevano i loro articoli e generavano commenti che li elogiavano o ne condividevano le tesi, probabilmente per farli sembrare più popolari.
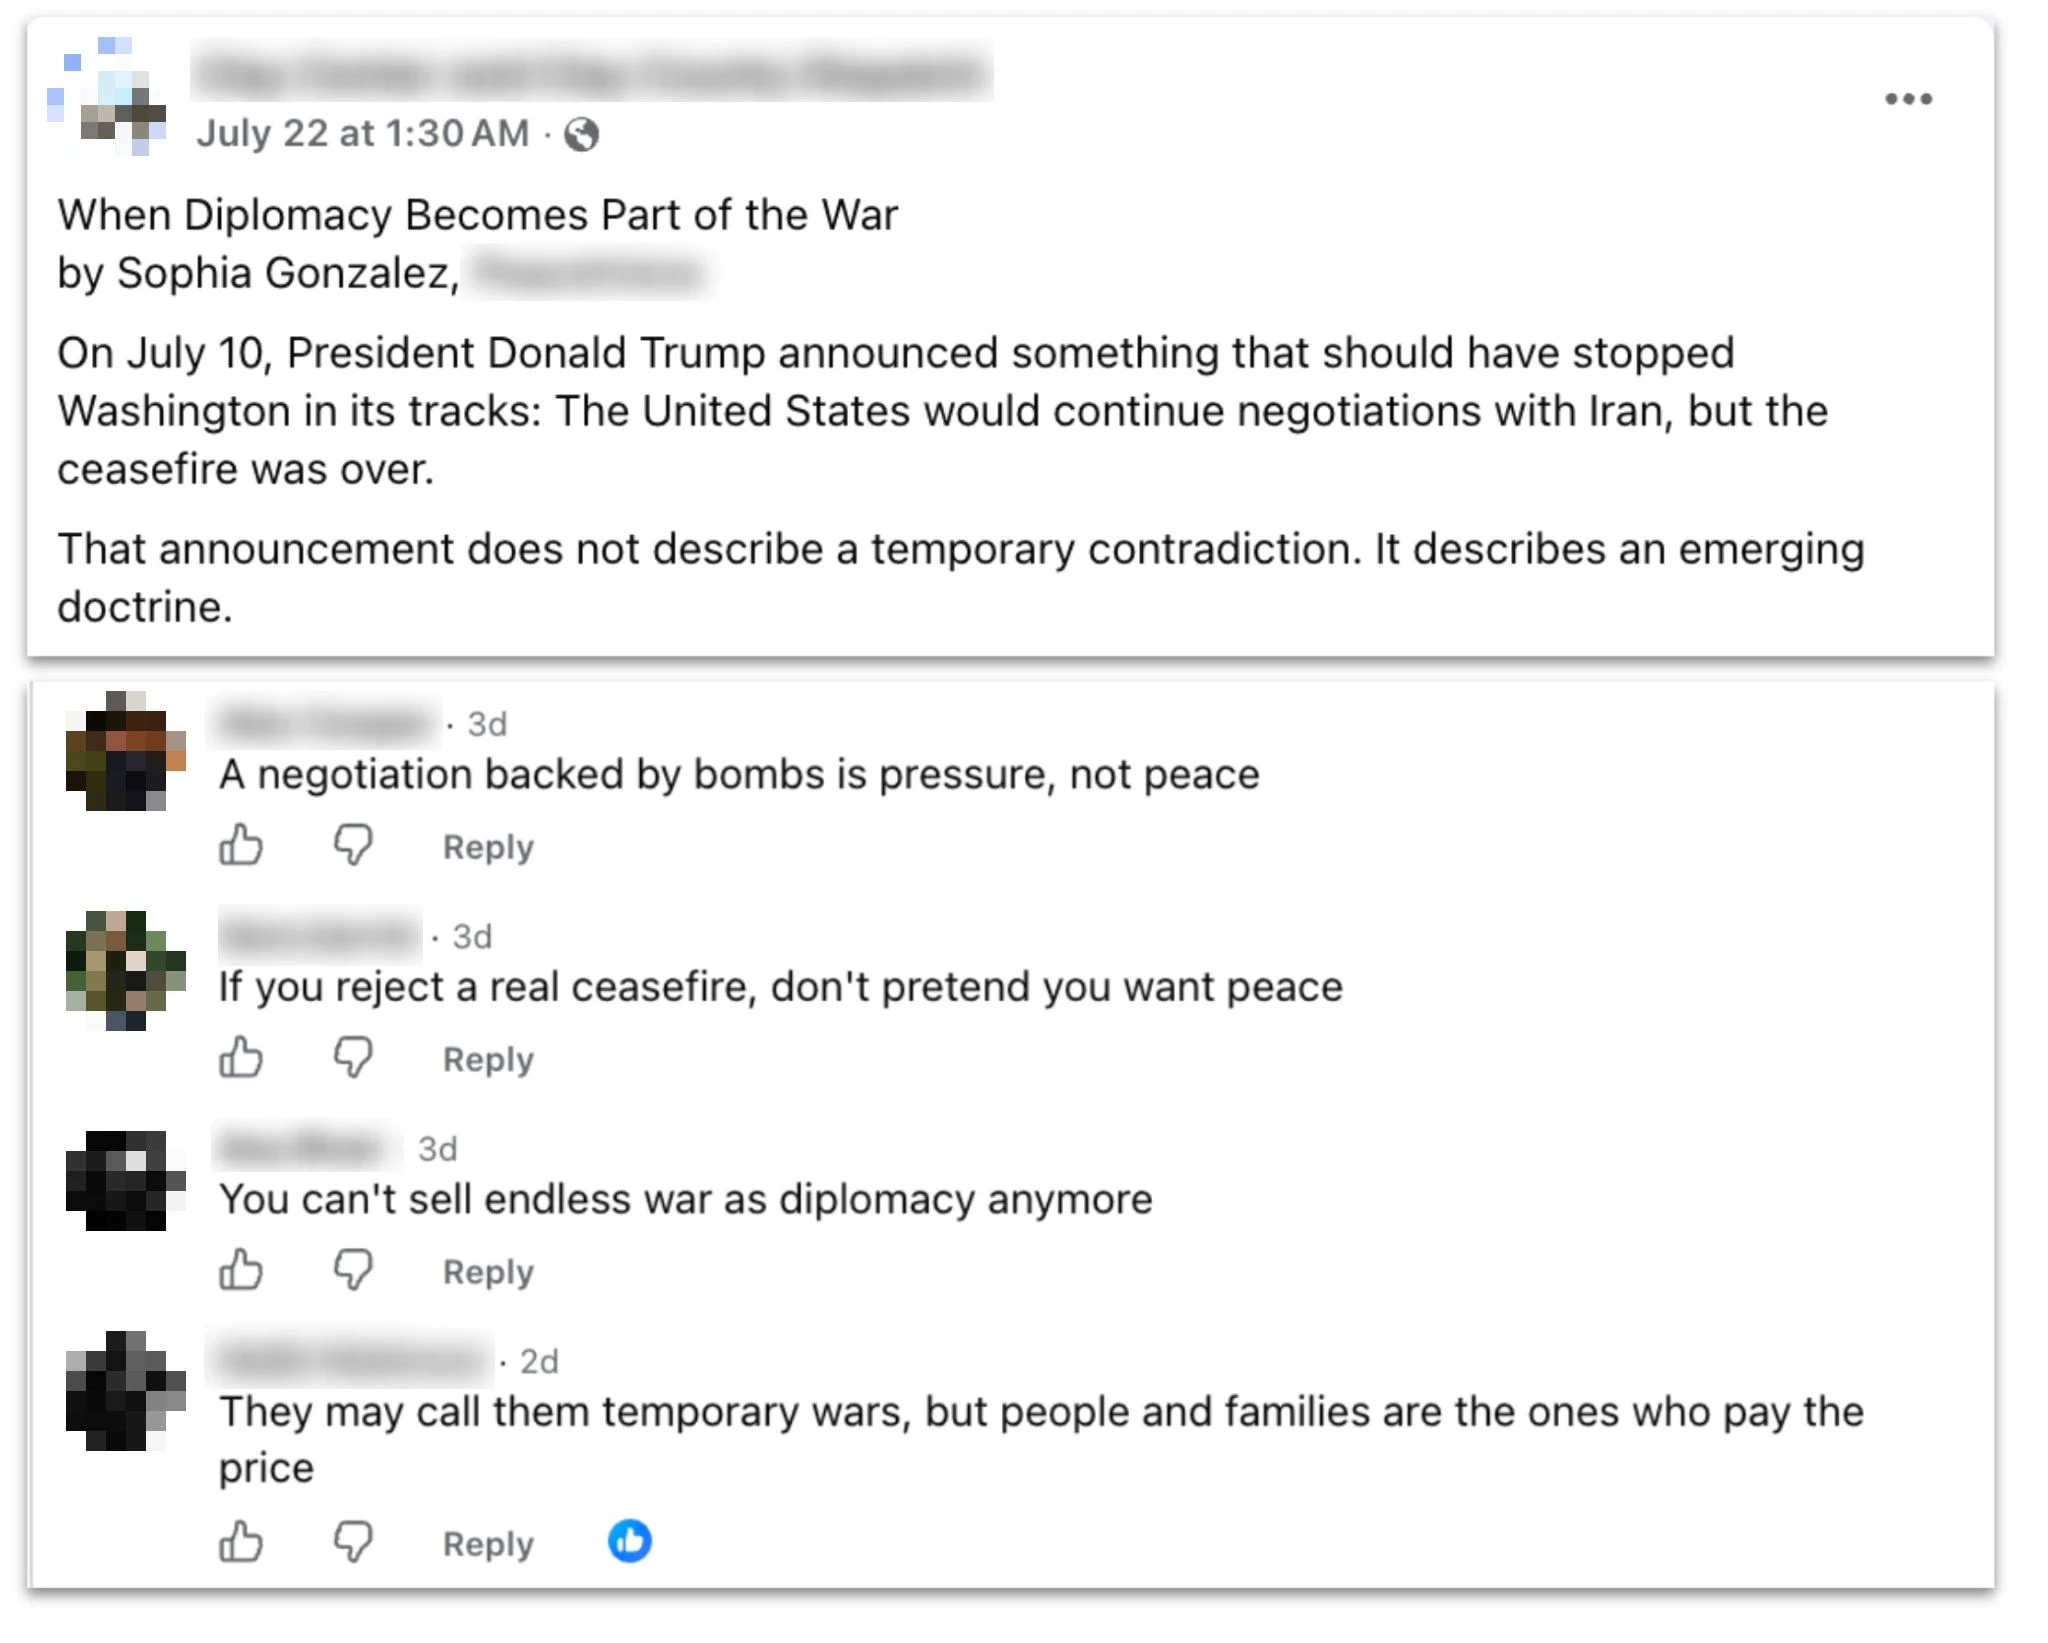
Post Facebook di una pagina statunitense di notizie locali che condivide un articolo generato dall’operazione, con commenti al post anch’essi generati dall’operazione.
La maggior parte dei gruppi di commenti riguardava più in generale il conflitto tra Iran, Stati Uniti e Israele. Gli utenti chiedevano commenti su temi come attacchi missilistici, cessate il fuoco e manovre diplomatiche, specificando che i testi dovevano ritrarre gli USA come aggressori, Israele come un alleato inaffidabile degli USA e l’Iran come una vittima combattiva ma resiliente. Gli operatori hanno generato un numero particolarmente elevato di risposte ai post dell’emittente satellitare Iran International, con sede nel Regno Unito e critica del regime iraniano, producendo oltre due dozzine di gruppi di risposte ostili in persiano. Una minoranza dei gruppi conteneva risposte a post sui social media relativi a questioni politiche statunitensi, in genere anch’esse nel contesto più ampio del conflitto.
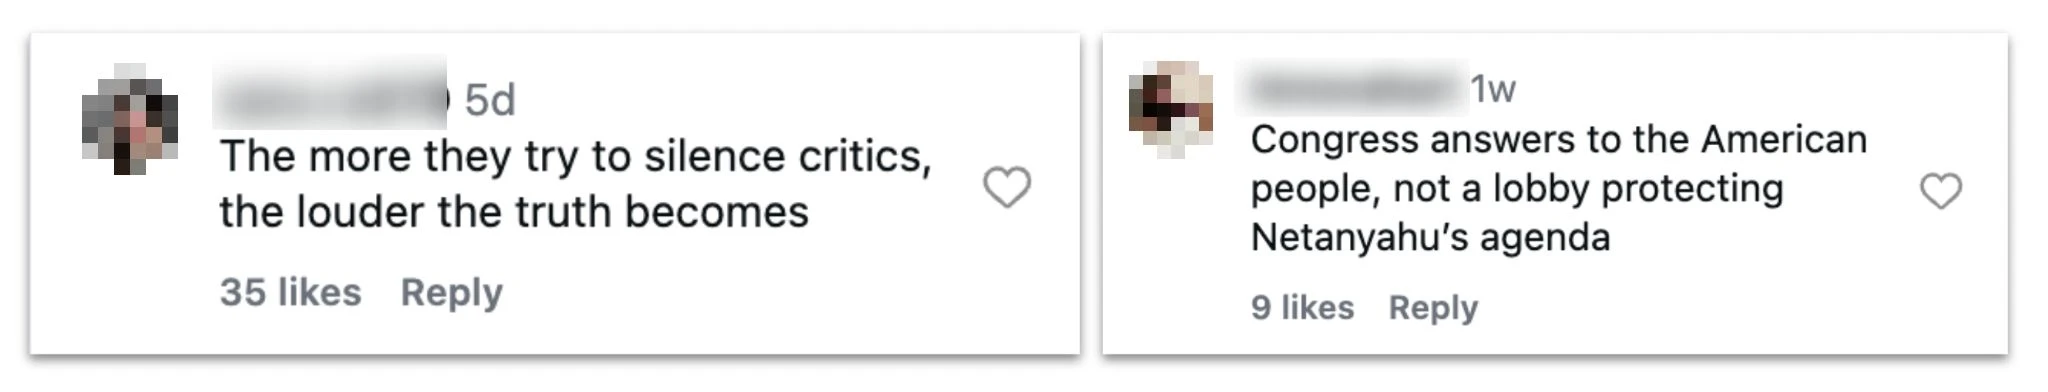
Commenti Instagram generati da questa operazione in risposta a post sulla politica statunitense.
Abbiamo individuato un piccolo numero di queste risposte pubblicate online; molte altre non sono emerse dalle nostre ricerche su fonti aperte, forse perché non erano state pubblicate o perché gli account che le avevano postate erano già stati rimossi. (Ad esempio, tre delle identità giornalistiche fittizie — Ericka Feusier, Alice Johnson e Jenny Williams — indicavano nelle biografie pubblicate i nomi utente di account X: ad agosto 2026 erano tutti sospesi.) Alcuni account che avevano pubblicato commenti online avevano nomi apparentemente occidentali, ma risultavano localizzati in Iran.
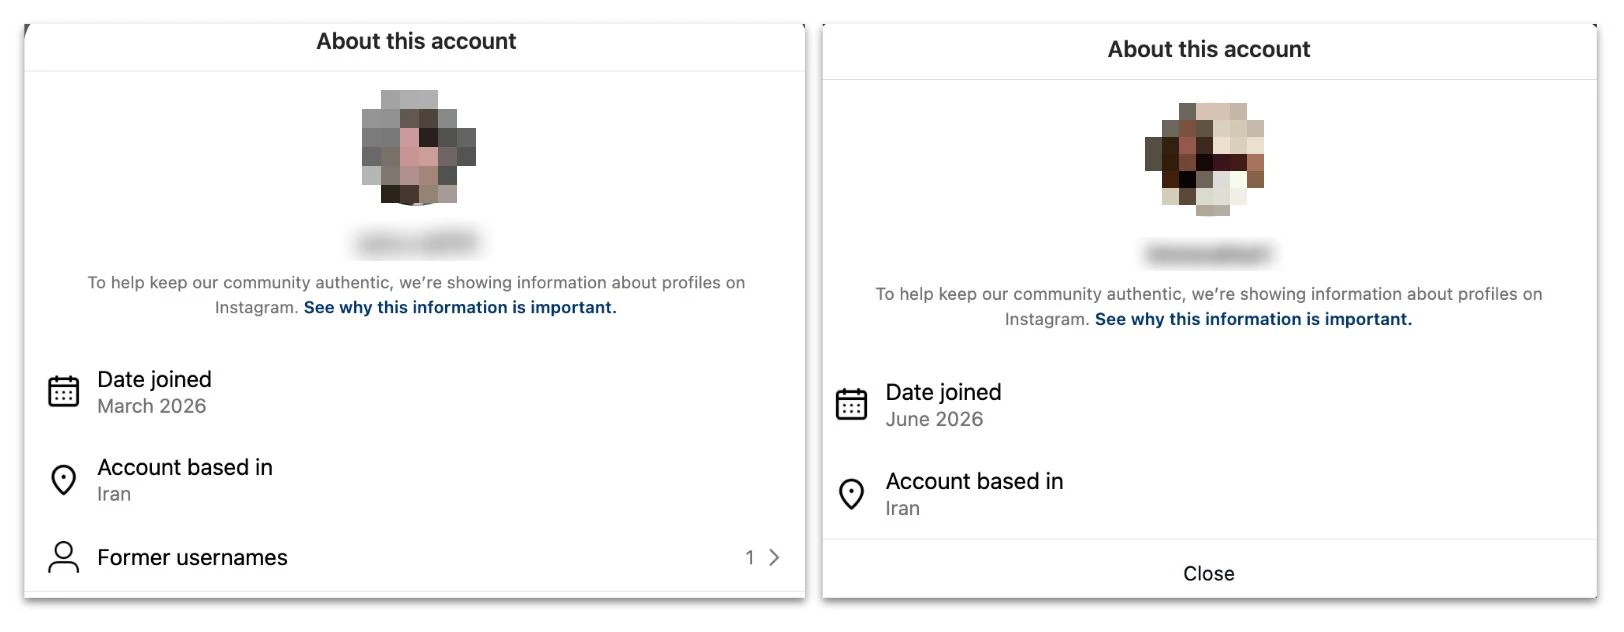
Le informazioni sulla trasparenza degli account Instagram che hanno pubblicato i commenti mostrati sopra indicano che si trovavano in Iran.
Nei casi in cui abbiamo trovato queste risposte online, esse costituivano in genere una minoranza dei commenti totali al post, suggerendo che la voce degli operatori non prevalesse sulle risposte autentiche. Non sembravano neppure aver attirato interazioni significative: molti dei Mi piace alle risposte dell’operazione provenivano infatti da account a loro volta collegati alla stessa operazione. Abbiamo condiviso le informazioni su questo caso con partner del settore, che sono nella posizione migliore per fornire valutazioni complessive delle interazioni.
Il tentativo di far apparire più popolare la propria attività non si limitava ai post pubblici. Oltre a generare contenuti, gli operatori chiedevano occasionalmente a ChatGPT di perfezionare quelli che sembravano rapporti interni sulla loro campagna sui social media. In genere fornivano al modello una serie di statistiche e gli chiedevano di trasformarle in presentazioni curate.
Non è la prima operazione che abbiamo interrotto a usare l’IA per scrivere la propria(si apre in una nuova finestra) autovalutazione(si apre in una nuova finestra). L’aspetto più sorprendente dei tentativi degli operatori iraniani di valutare il proprio lavoro era il metodo utilizzato. La principale metrica di “impatto” era il numero di visualizzazioni dei post a cui rispondevano (non delle risposte stesse), misurato prima della pubblicazione delle risposte e dopo un intervallo di tempo non specificato. Il calcolo non teneva conto delle visualizzazioni che potevano derivare da altri fattori, come la popolarità dei post originali o altri commenti. Di conseguenza, gonfiava notevolmente i dati sull’impatto dell’operazione, suggerendo che gli operatori non conoscessero un metodo di calcolo più efficace o avessero scelto di non usarlo.
In realtà, sulla base dei riscontri ricavabili dalle fonti aperte, le due principali linee di attività dell’operazione sembrano aver avuto livelli di impatto probabile molto diversi.
Le risposte sui social media che siamo riusciti a individuare avevano in genere pochi Mi piace, visualizzazioni e commenti (nell’ordine delle unità o delle decine). Come già osservato, le risposte costituivano di solito una minoranza dei commenti totali al post in questione. Usando la Breakout Scale(si apre in una nuova finestra), che valuta le operazioni di influenza su una scala da 1 (minimo) a 6 (massimo), collocheremmo questa parte dell’operazione nella Categoria 2: commenti su più piattaforme, ma scarsi segnali di diffusione oltre la propria rete o di capacità di dominare le risposte.
Al contrario, le identità giornalistiche fittizie sono riuscite a far pubblicare i propri articoli su diverse testate, alcune con un seguito considerevole: ad esempio, ad agosto 2026 una delle testate online che ospitavano gli articoli dell’operazione aveva quasi 2 milioni di follower su Facebook, quasi 355.000 su X e oltre 544.000 su Instagram. Collocheremmo questa parte dell’operazione nella Categoria 4, dato che è riuscita ripetutamente a raggiungere diverse testate esterne.


