Déjouer les opérations de « façade » utilisant l’IA
Depuis deux ans et demi, nous avons rendu compte de nombreuses façons par lesquelles certains des acteurs malveillants ont tenté d’utiliser nos modèles pour mener des cyberattaques, des opérations d’influence clandestines, des escroqueries et d’autres activités contraires à nos politiques d’utilisation. Nous publions ces rapports pour informer les autorités de régulation, nos pairs du secteur et la société dans son ensemble des tentatives d’exploitation de l’IA par des acteurs malveillants que nous observons, et pour mettre en lumière les vulnérabilités qu’ils cherchent à exploiter.
Nous avons récemment banni deux opérations d’influence — l’une russe, l’autre iranienne — qui combinaient nos modèles avec des techniques et technologies plus traditionnelles pour soutenir des entités de « façade » sophistiquées. Elles utilisaient ces entités pour diffuser auprès de leurs publics cibles des messages géopolitiques liés aux conflits, en dissimulant leur origine. L’opération iranienne disposait de sept identités fictives de « journalistes », utilisées pour proposer des articles longs à des médias en ligne de petite et moyenne taille dans le monde entier ; l’opération russe semble avoir recruté à leur insu des personnes en Amérique latine pour faire fonctionner un « groupe de réflexion » sur place.
Les deux opérations étaient multidimensionnelles et essayaient diverses tactiques pour atteindre leurs objectifs. Outre les articles longs, l’opération iranienne générait des lots de commentaires pour les réseaux sociaux, généralement sur des sujets liés à la guerre entre les États-Unis et l’Iran. En plus de contrôler le « groupe de réflexion », l’opération russe créait de faux documents prétendument « fuités » et des scripts audio, dont certains ont été repérés en ligne. Les deux opérations recouraient aussi massivement à l’IA pour rédiger des rapports internes (c’était l’usage principal de l’opération russe) ; dans les deux cas, les acteurs utilisaient des méthodes douteuses, voire franchement trompeuses, pour exagérer l’efficacité des opérateurs.
Ce qui frappe le plus dans ces opérations, c’est leur forte ressemblance avec les opérations d’influence complexes de l’ère pré-IA, l’IA servant à simplifier certains processus. Les identités fictives de journalistes gérées par l’opération iranienne rappelaient la fausse journaliste « Alice(ouverture dans une nouvelle fenêtre) Donovan(ouverture dans une nouvelle fenêtre) », une couverture du renseignement militaire russe dont les articles avaient été publiés par divers médias occidentaux en 2016-2017. En 2020, des individus associés aux activités passées de l’Internet Research Agency russe dirigeaient un faux média d’« information » appelé « PeaceData(ouverture dans une nouvelle fenêtre) », qui recrutait des journalistes du monde entier pour écrire à leur insu pour lui.
Ces opérations se distinguaient aussi par leur portée potentielle. Sur l’échelle de propagation(ouverture dans une nouvelle fenêtre), qui classe les opérations d’influence de 1 (niveau le plus bas) à 6 (le plus élevé), nous situerions l’opération d’origine russe en catégorie 5. C’est la première opération de catégorie 5 que nous avons déjouée depuis le début de nos rapports. L’opération d’origine iranienne a atteint la catégorie 4. Toutes deux ont réussi à faire publier leurs contenus (qui n’étaient pas tous générés par nos modèles) dans des médias grand public, plutôt que de se limiter aux réseaux sociaux. Cela confirme une tendance observée parmi les 30 opérations d’influence clandestines que nous avons dévoilées ces deux dernières années et demie : celles qui cherchent à placer leurs contenus dans de véritables médias, plutôt que de s’appuyer sur de faux comptes sur les réseaux sociaux, tendent à avoir la portée et l’impact potentiels les plus importants.

Matrice des 30 opérations d’influence que nous avons dévoilées depuis début 2024, classées selon leur principal mode de diffusion (réseaux sociaux, site web géré par l’opération, publications externes) et leur score sur l’échelle de propagation. Les opérations utilisant plusieurs modes de diffusion, par exemple un site web promu sur les réseaux sociaux, sont classées selon le mode qui semblait constituer le cœur de l’opération.
L’IA peut donner à ces opérations de façade plus d’ampleur, d’efficacité, d’aisance linguistique et de capacités rédactionnelles. Les opérateurs peuvent exploiter ces avantages pour abuser de victimes sans méfiance, comme des employés ou des responsables éditoriaux, et exposer leurs contenus à des publics qui ignorent tout de leurs auteurs et de leurs motivations. Ces opérations illustrent aussi la complexité et la sophistication avec lesquelles les acteurs malveillants utilisent de fausses identités et entités pour atteindre leurs objectifs. Comprendre les vulnérabilités qu’ils exploitent dans ces démarches, et la manière dont elles peuvent se traduire en audience et en portée, sera essentiel pour maintenir des défenses solides au sein des organisations.
Mais le caractère clandestin de ces opérations de façade les rend aussi particulièrement vulnérables à une divulgation responsable. « Alice Donovan » comme « PeaceData » ont cessé leurs activités après avoir été démasquées. C’est pourquoi nos rapports sur ces opérations de façade visent à faciliter les recherches et les interventions futures, tout en rendant plus difficile la poursuite de leurs activités.
Des acteurs d’origine russe menant des campagnes d’influence dans toute l’Amérique latine.
Nous avons banni un ensemble de comptes ChatGPT provenant de Russie. Ils utilisaient ChatGPT pour diverses tâches liées à des opérations d’influence clandestines visant des pays d’Amérique latine. Une grande partie de cette activité semblait viser à nuire à la réputation de l’Ukraine dans la région, mais une autre semblait chercher à influer sur la vie politique locale, notamment en Argentine et en Bolivie. La plupart des opérateurs rédigeaient leurs prompts en russe ; l’un d’eux le faisait en espagnol, mais semblait néanmoins se trouver en Russie. Nous avons transmis des informations sur ce dossier aux autorités compétentes.
Les opérateurs utilisaient ChatGPT pour trois tâches principales : rédiger des rapports internes sur leurs activités (et sur celles d’autres personnes dont ils pouvaient vraisemblablement s’attribuer le mérite), créer du contenu pour leurs opérations et rédiger des rapports sur les résultats d’une « plateforme de recherche » autoproclamée en Amérique latine, le Social Research Center (SRC). Ils semblent avoir contrôlé le SRC par l’intermédiaire d’une identité fictive nommée « Mia Clark » ; en référence à ce nom, nous avons surnommé l’opération « Dark Clark ». L’accès à nos modèles n’étant pas autorisé depuis la Russie, ils utilisaient des VPN pour se connecter à nos services.
Dans leurs rapports internes, les opérateurs affirmaient avoir diffusé de fausses informations à travers l’Amérique latine pour discréditer l’Ukraine ou des dirigeants locaux. Certains de ces faux ont été attribués par des chercheurs(ouverture dans une nouvelle fenêtre) en sources ouvertes(ouverture dans une nouvelle fenêtre) à une entité russe connue sous les noms de « Politology » ou de « La Compania », présentée comme un successeur du groupe Wagner et d’autres entités fondées par l’oligarque russe Evgueni Prigojine. Les opérateurs demandaient aussi à nos modèles de traduire ou d’expliquer des articles publics sur Politology et Wagner, bien plus souvent que sur tout autre réseau d’origine russe.
Cette opération se distinguait à deux égards. Premièrement, elle semble avoir réussi à recruter à leur insu des personnes en Amérique latine pour travailler au SRC. Les rapports des opérateurs russes sur le SRC évoquaient des décisions concernant notamment les grilles salariales, les embauches et les licenciements, laissant entendre qu’ils contrôlaient l’entité plutôt que de coopérer avec elle. Les éléments disponibles indiquent que les employés du SRC en Amérique latine ignoraient qu’ils travaillaient pour un groupe russe. Contrairement à un autre « groupe de réflexion » lié à la Russie que nous avons récemment dévoilé, le SRC semble avoir produit une majorité de contenus originaux grâce à son personnel recruté à son insu. Il s’agit de la tentative la plus complexe d’exploitation d’une identité de façade que nous ayons déjouée ces deux dernières années et demie.
Deuxièmement, certains éléments en sources ouvertes suggèrent que les faux de Dark Clark se sont suffisamment propagés pour susciter des vérifications des faits(ouverture dans une nouvelle fenêtre) et des démentis officiels(ouverture dans une nouvelle fenêtre), signe d’un degré de pénétration supérieur à celui de toutes les opérations d’influence que nous avons déjouées ces deux dernières années. Un faux que l’opération affirmait avoir diffusé au Pérou a même alimenté des tensions publiques entre l’Ukraine et la Pologne.
Les opérateurs utilisaient principalement ChatGPT pour rédiger et mettre à jour des rapports internes destinés à un supérieur non identifié. Ces rapports réguliers décrivaient les efforts menés pour conduire des campagnes d’influence clandestines dans toute l’Amérique latine. Ils couvraient trois grands axes : dénigrer l’Ukraine et entraver le recrutement des forces armées ukrainiennes ; s’ingérer dans la politique intérieure de certains pays, notamment la Bolivie et l’Argentine ; et gérer le SRC. Dans la majorité des cas, nous n’avons pas observé les acteurs malveillants utiliser nos modèles pour créer du contenu destiné aux campagnes, mais seulement pour en rendre compte (les rares exceptions sont décrites ci-dessous).
Les rapports regorgeaient de détails tactiques, éclairant la manière dont l’opération cherchait à discréditer l’Ukraine et certains dirigeants nationaux, notamment les présidents de l’Argentine, de la Bolivie et de l’Équateur. Certains décrivaient des tentatives visant à inciter par la ruse des habitants à mener des activités que les opérateurs pourraient instrumentaliser ; d’autres décrivaient de fausses « fuites » que les opérateurs affirmaient avoir diffusées.
Dans deux cas, les éléments recueillis relient les opérateurs à des articles publics sur « Politology ». Les opérateurs ont indiqué avoir mené, en 2024, deux campagnes visant le président argentin Javier Milei. Premièrement, ils ont déclaré avoir diffusé une fausse information selon laquelle Milei avait acheté des colliers Cartier ornés de pierres précieuses pour ses chiens. Deuxièmement, ils ont affirmé avoir payé des acteurs locaux pour réaliser des graffitis anti-Milei à Buenos Aires. Sur la base de documents divulgués, ces deux actions ont été publiquement(ouverture dans une nouvelle fenêtre) attribuées(ouverture dans une nouvelle fenêtre) à « Politology » et à « La Compania ».
De nombreux autres faux n’avaient jamais été reliés à des opérations d’influence russes. Par exemple, les opérateurs ont affirmé avoir créé, en mai 2026, une fausse adresse e-mail censée appartenir à la direction régionale de l’éducation de Lima, au Pérou. Ils l’ont utilisée pour demander aux écoles du district d’organiser des événements consacrés à l’Ukraine lors de la Journée nationale de la diversité culturelle et linguistique (le 21 mai). Les e-mails demandaient explicitement d’évoquer, entre autres, Stepan Bandera, nationaliste ukrainien controversé du XXe siècle, considéré par certains Ukrainiens comme une figure de l’indépendance, mais associé en Russie et en Pologne au fascisme, à la collaboration pendant la guerre et à des atrocités. Selon les opérateurs, certaines écoles ont répondu à la fausse adresse e-mail, confirmant avoir organisé de tels événements et fournissant même des photos.
Les opérateurs ont ensuite affirmé avoir fait publier dans les médias péruviens et polonais des articles sur ces événements, accompagnés d’allégations selon lesquelles l’Ukraine « exportait » des idéologies ultranationalistes, suscitant ainsi l’indignation. Des recherches en sources ouvertes ont permis de repérer des articles correspondant à cette affirmation dans la presse(ouverture dans une nouvelle fenêtre) péruvienne(ouverture dans une nouvelle fenêtre) et(ouverture dans une nouvelle fenêtre) polonaise(ouverture dans une nouvelle fenêtre), ainsi que dans une publication anglophone en Hongrie(ouverture dans une nouvelle fenêtre) (certains articles ont depuis été supprimés). Certains(ouverture dans une nouvelle fenêtre) articles(ouverture dans une nouvelle fenêtre) citaient la réaction d’un député européen polonais proposant que les personnes faisant preuve d’« hostilité envers la Pologne » soient déclarées persona non grata dans le pays. Le faux russe s’est ainsi nourri des tensions historiques entre Ukrainiens et Polonais, tout en les alimentant.
De même, en juin, les opérateurs ont affirmé avoir utilisé une autre fausse adresse e-mail pour inciter par la ruse des écoles équatoriennes à organiser une cérémonie d’allégeance au président Daniel Noboa et à Erik Prince, ancien dirigeant de la société militaire privée Blackwater. Les opérateurs ont affirmé que l’incident avait suscité l’indignation en Équateur et contraint le gouvernement à démentir le faux, lui donnant ainsi une audience nationale. Là encore, des recherches en sources ouvertes ont permis de repérer une couverture(ouverture dans une nouvelle fenêtre) médiatique(ouverture dans une nouvelle fenêtre) dans la presse(ouverture dans une nouvelle fenêtre) équatorienne(ouverture dans une nouvelle fenêtre) correspondant étroitement à cette affirmation, et même un démenti détaillé(ouverture dans une nouvelle fenêtre) de la ministre équatorienne de l’Éducation.
Les opérateurs ont utilisé diverses techniques pour étayer leurs fausses informations. Selon leurs rapports internes, ils ont diffusé deux faux distincts ciblant l’Équateur en mars. L’un reposait sur un faux enregistrement audio attribué au consul d’Ukraine en Équateur, dans lequel il aurait tenu des propos désobligeants envers les Équatoriens. Notre enquête en sources ouvertes a permis de repérer une publication TikTok correspondant précisément à cette affirmation ; elle semblait n’avoir suscité que peu d’interactions. L’autre faisait état d’une fausse vidéo diffusée sur X et TikTok sous le logo d’une véritable chaîne d’information, affirmant que le gouvernement de Noboa recrutait de jeunes hommes pour combattre en Ukraine. Des vérificateurs de faits(ouverture dans une nouvelle fenêtre) en Équateur ont décrit une campagne correspondant à cette description début avril.
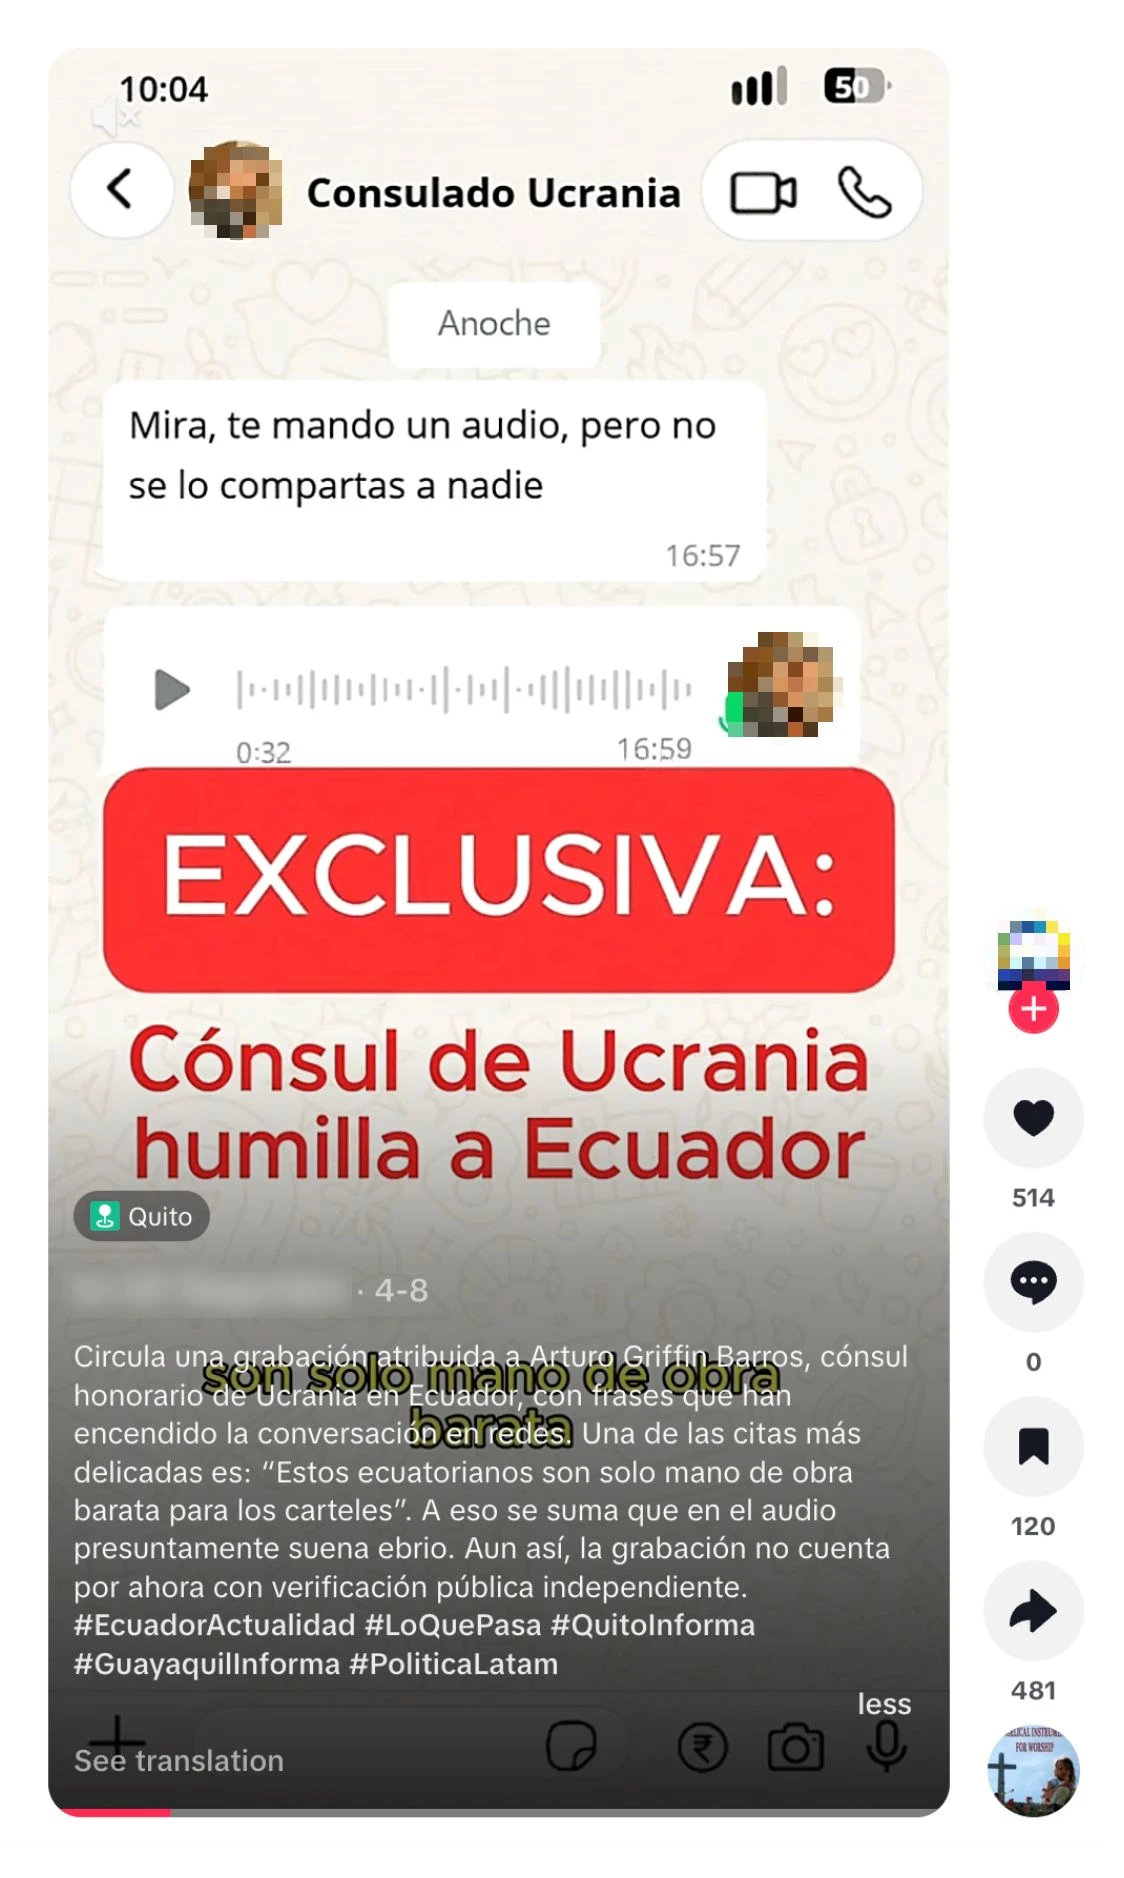
Vidéo TikTok publiée le 8 avril 2026, contenant le faux enregistrement audio revendiqué par cette opération et attribué au consul ukrainien.
Un autre rapport interne décrivait un faux diffusé en Bolivie fin mai, au plus fort des manifestations antigouvernementales. Les opérateurs indiquaient explicitement que cette campagne visait à exacerber la crise liée aux manifestations. La campagne reposait sur un faux enregistrement audio d’un employé de la compagnie publique des eaux, EPSAS, affirmant que le gouvernement allait couper l’eau dans la capitale administrative, La Paz, et déclarer l’état d’urgence. Nos recherches en sources ouvertes ont permis de repérer une réfutation(ouverture dans une nouvelle fenêtre) de cette affirmation ainsi qu’un démenti officiel(ouverture dans une nouvelle fenêtre) d’EPSAS.
D’autres rapports internes évoquaient des faux dont nous n’avons pu corroborer la diffusion à partir de sources ouvertes, peut-être parce qu’ils avaient déjà été retirés ou n’avaient pas circulé. Par exemple, les opérateurs ont affirmé avoir diffusé en janvier une information selon laquelle une influenceuse et mannequin brésilienne avait été victime d’un trafic vers l’Ukraine organisé par des représentants de l’ambassade ukrainienne, puis tuée à Kyiv. En juin, ils ont affirmé avoir diffusé un autre faux enregistrement audio en Bolivie, cette fois censé provenir d’un employé de la Banque centrale de Bolivie, avertissant que celle-ci s’apprêtait à limiter les retraits d’espèces. Ils ont également affirmé avoir diffusé une fausse lettre de l’agence nationale des hydrocarbures annonçant des restrictions sur la vente de carburant aux voitures particulières.
Dans d’autres rapports, les opérateurs ont demandé à nos modèles de les aider à repérer, dans les pays ciblés, des incidents dont ils pourraient s’attribuer le mérite, même sans y avoir participé. Par exemple, en Argentine, les opérateurs ont affirmé que le ministre argentin des Affaires étrangères avait cité leur opération lors d’une réunion d’un comité des Nations unies sur les îles Falkland / Malouines. Les opérateurs se sont attribué la diffusion des arguments selon lesquels le principe d’autodétermination ne s’applique pas aux îles et le Royaume-Uni y maintient une présence militaire disproportionnée. En réalité, ces deux arguments font partie de la position officielle de l’Argentine depuis de nombreuses(ouverture dans une nouvelle fenêtre) années(ouverture dans une nouvelle fenêtre). De même, en juin, des médias brésiliens ont relaté(ouverture dans une nouvelle fenêtre) le cas d’un citoyen brésilien parti en Ukraine pour rejoindre l’armée, capturé par les forces russes, puis ayant déclaré à la télévision qu’il avait été amené à combattre par la tromperie. Les opérateurs utilisant ChatGPT ont tenté de prétendre que cet article reprenait les messages de leur opération ; en réalité, il citait la vidéo du captif lui-même(ouverture dans une nouvelle fenêtre). Cela suggère que les opérateurs tentaient de mener une opération d’influence visant leurs propres employeurs plutôt qu’un public extérieur.
Certains rapports des opérateurs évoquaient une « plateforme de recherche » autoproclamée appelée Social Research Center (en russe, Центр социологических исследований). Selon le site web du SRC, celui-ci se concentre sur la diaspora indienne en Amérique latine et sur les relations entre l’Inde et les pays de la région.
Les rapports internes laissaient entendre que les opérateurs contrôlaient le groupe de réflexion, plutôt que de simplement travailler avec lui. Ils évoquaient, par exemple, des décisions d’embauche et de licenciement, des grilles salariales, des plans d’effectifs et des projets de recherche en cours. Point essentiel, ils indiquaient aussi que les opérateurs avaient créé une identité fictive, nommée « Mia Clark », pour gérer l’activité de l’opération sur les réseaux sociaux et échanger avec le personnel sur le terrain en Amérique latine. Les éléments disponibles suggèrent que ces employés sur le terrain ignoraient totalement travailler pour une opération russe et menaient leurs recherches de bonne foi. Ce recours à des intermédiaires à leur insu ressemble fortement à une précédente opération russe également liée à l’entourage de Prigojine, « PeaceData », que Meta a dévoilée(ouverture dans une nouvelle fenêtre) en 2020.
À en juger par les rapports des opérateurs russes, leur personnel sur le terrain en Amérique latine interrogeait des experts et des commentateurs dans toute la région, puis rédigeait des études à partir des résultats obtenus. Les sujets allaient d’une vaste analyse de l’opinion publique sur les BRICS à une comparaison détaillée de l’économie brésilienne sous les présidences de Jair Bolsonaro et de Luiz Inácio Lula da Silva. Parfois, les opérateurs russes rédigeaient des rapports d’avancement sur les projets de recherche avant leur publication, ce qui indique une forte implication dans le processus de production. Nous avons repéré bien plus de 60 articles sur le site du SRC, dont la grande majorité semblait être des créations originales. Cela distingue Dark Clark de l’opération d’origine russe que nous avons récemment dévoilée, qui utilisait également un groupe de réflexion comme façade, mais plagiait l’essentiel de son contenu ; cela suggère la volonté de bâtir une entité de façade plus durable, disposant de contacts dans toute l’Amérique latine.
Pour promouvoir les travaux du SRC, les opérateurs russes ont affirmé avoir tenté de créer un réseau de comptes et de pages sur les réseaux sociaux. Selon leurs rapports, cette activité sur les réseaux sociaux a rencontré des difficultés lorsque des opérateurs situés dans différentes régions du monde ont essayé d’accéder aux mêmes comptes, entraînant des restrictions sur ceux-ci. Des traces en sont visibles dans les sources ouvertes : par exemple, les informations de transparence du compte principal du SRC sur X indiquaient une localisation en Allemagne (peut-être due à l’utilisation d’un VPN), mais une connexion via l’App Store de la Fédération de Russie, tandis que celles de l’un de ses comptes Instagram situaient l’administrateur au Venezuela. Aucun des trois comptes Facebook portant le nom du SRC que nous avons repérés n’avait suffisamment d’abonnés pour déclencher l’affichage de la localisation de l’administrateur.
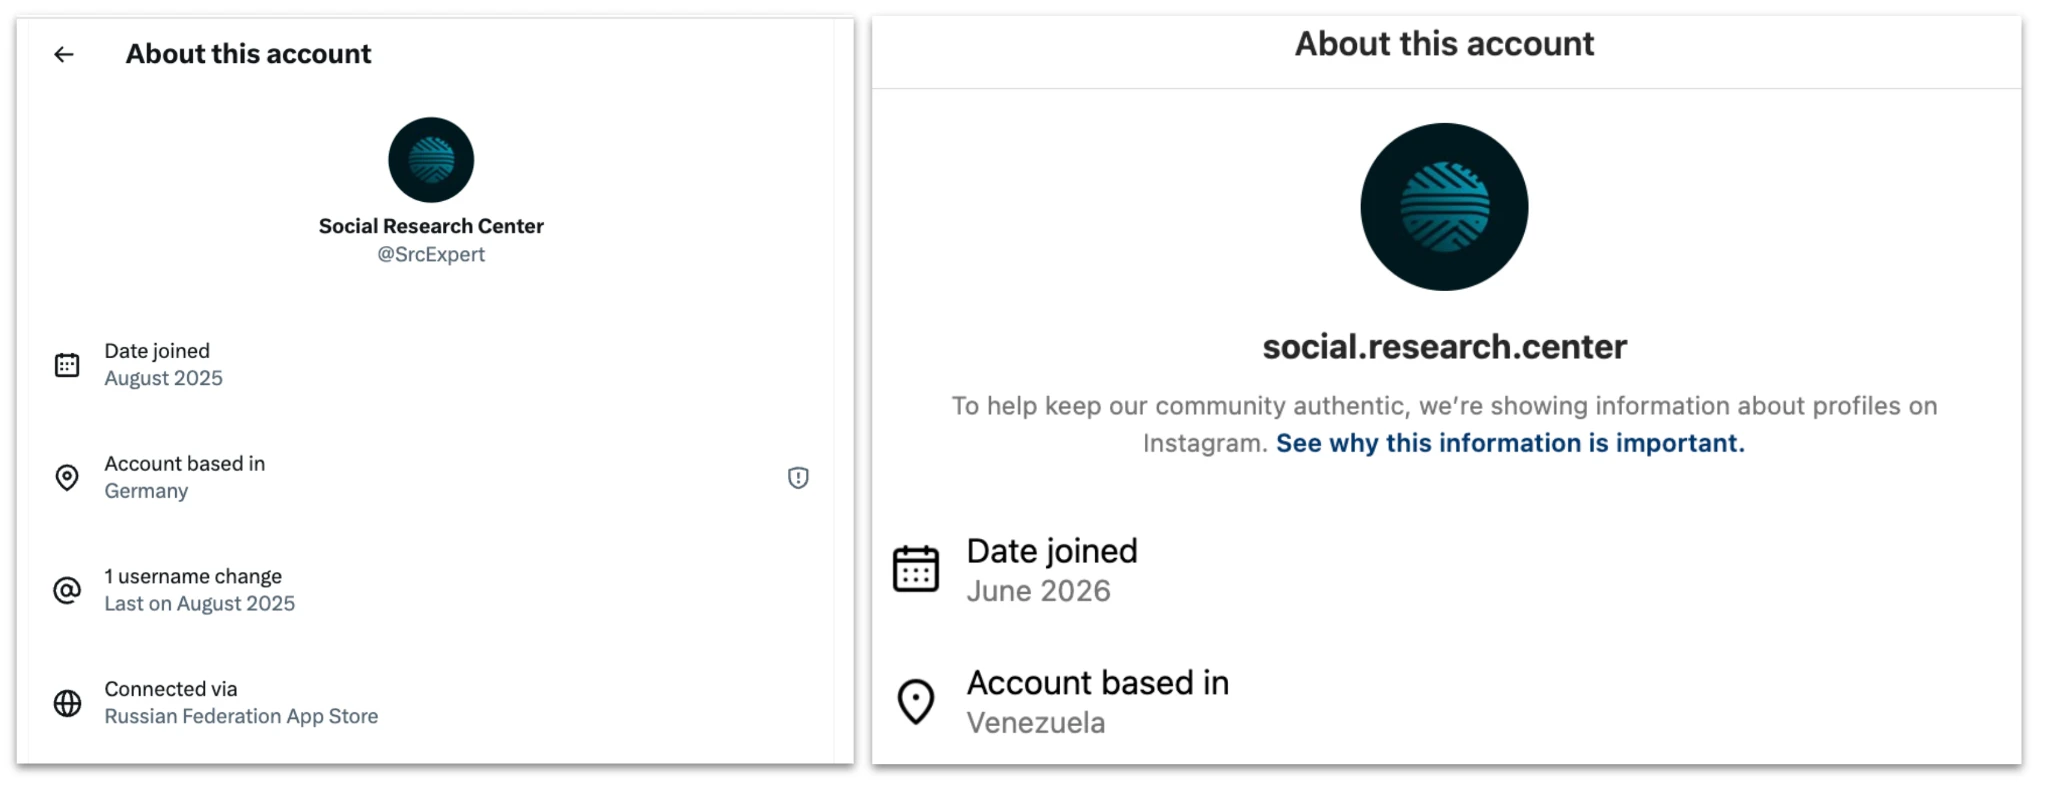
À gauche, compte X lié au Social Research Center. Notez l’information de transparence indiquant que le compte se connectait via l’App Store de la Fédération de Russie. À droite, compte Instagram du SRC : notez la localisation au Venezuela.
Les opérateurs ont signalé des difficultés particulières sur LinkedIn, où ils disaient avoir créé un compte explicitement fictif pour représenter le SRC, avant de peiner à lui constituer un réseau. Selon leurs rapports, la solution a été de créer d’autres faux comptes pour suivre le premier et le rendre plus crédible. Au 17 août, un compte LinkedIn reprenant la même identité visuelle du Social Research Center comptait 961 abonnés et annonçait un effectif de 200 à 500 personnes, mais ne recensait que deux employés.
Parfois, en plus d’utiliser l’IA pour mettre à jour leurs rapports, les opérateurs demandaient à notre modèle de les aider à concevoir et à créer des textes pour leurs opérations : par exemple, à s’assurer que leurs faux employaient l’accent, le vocabulaire et le style institutionnel appropriés aux différents pays. Cela représentait une part relativement faible du travail total, peut-être parce que l’opération semble avoir compté au moins une personne d’Amérique latine de langue maternelle espagnole, et avait donc moins besoin de l’aide linguistique de l’IA.
Par exemple, un opérateur russophone a un jour demandé au modèle de l’aider à rédiger, en russe, une lettre qui impliquerait le consul honoraire d’Ukraine au Panama dans une affaire de corruption. L’opérateur hispanophone a ensuite demandé au modèle de traduire la lettre en espagnol et de générer un script audio pour l’accompagner. Une photo correspondant au texte de la lettre, accompagnée d’une voix off reprenant le script de l’opérateur, a été publiée sur TikTok par un compte se présentant comme un média, mais utilisant le logo de la chaîne panaméenne TVN Noticias(ouverture dans une nouvelle fenêtre). Le compte TikTok n’avait qu’un seul abonné et a cessé de publier après avoir diffusé ce faux.
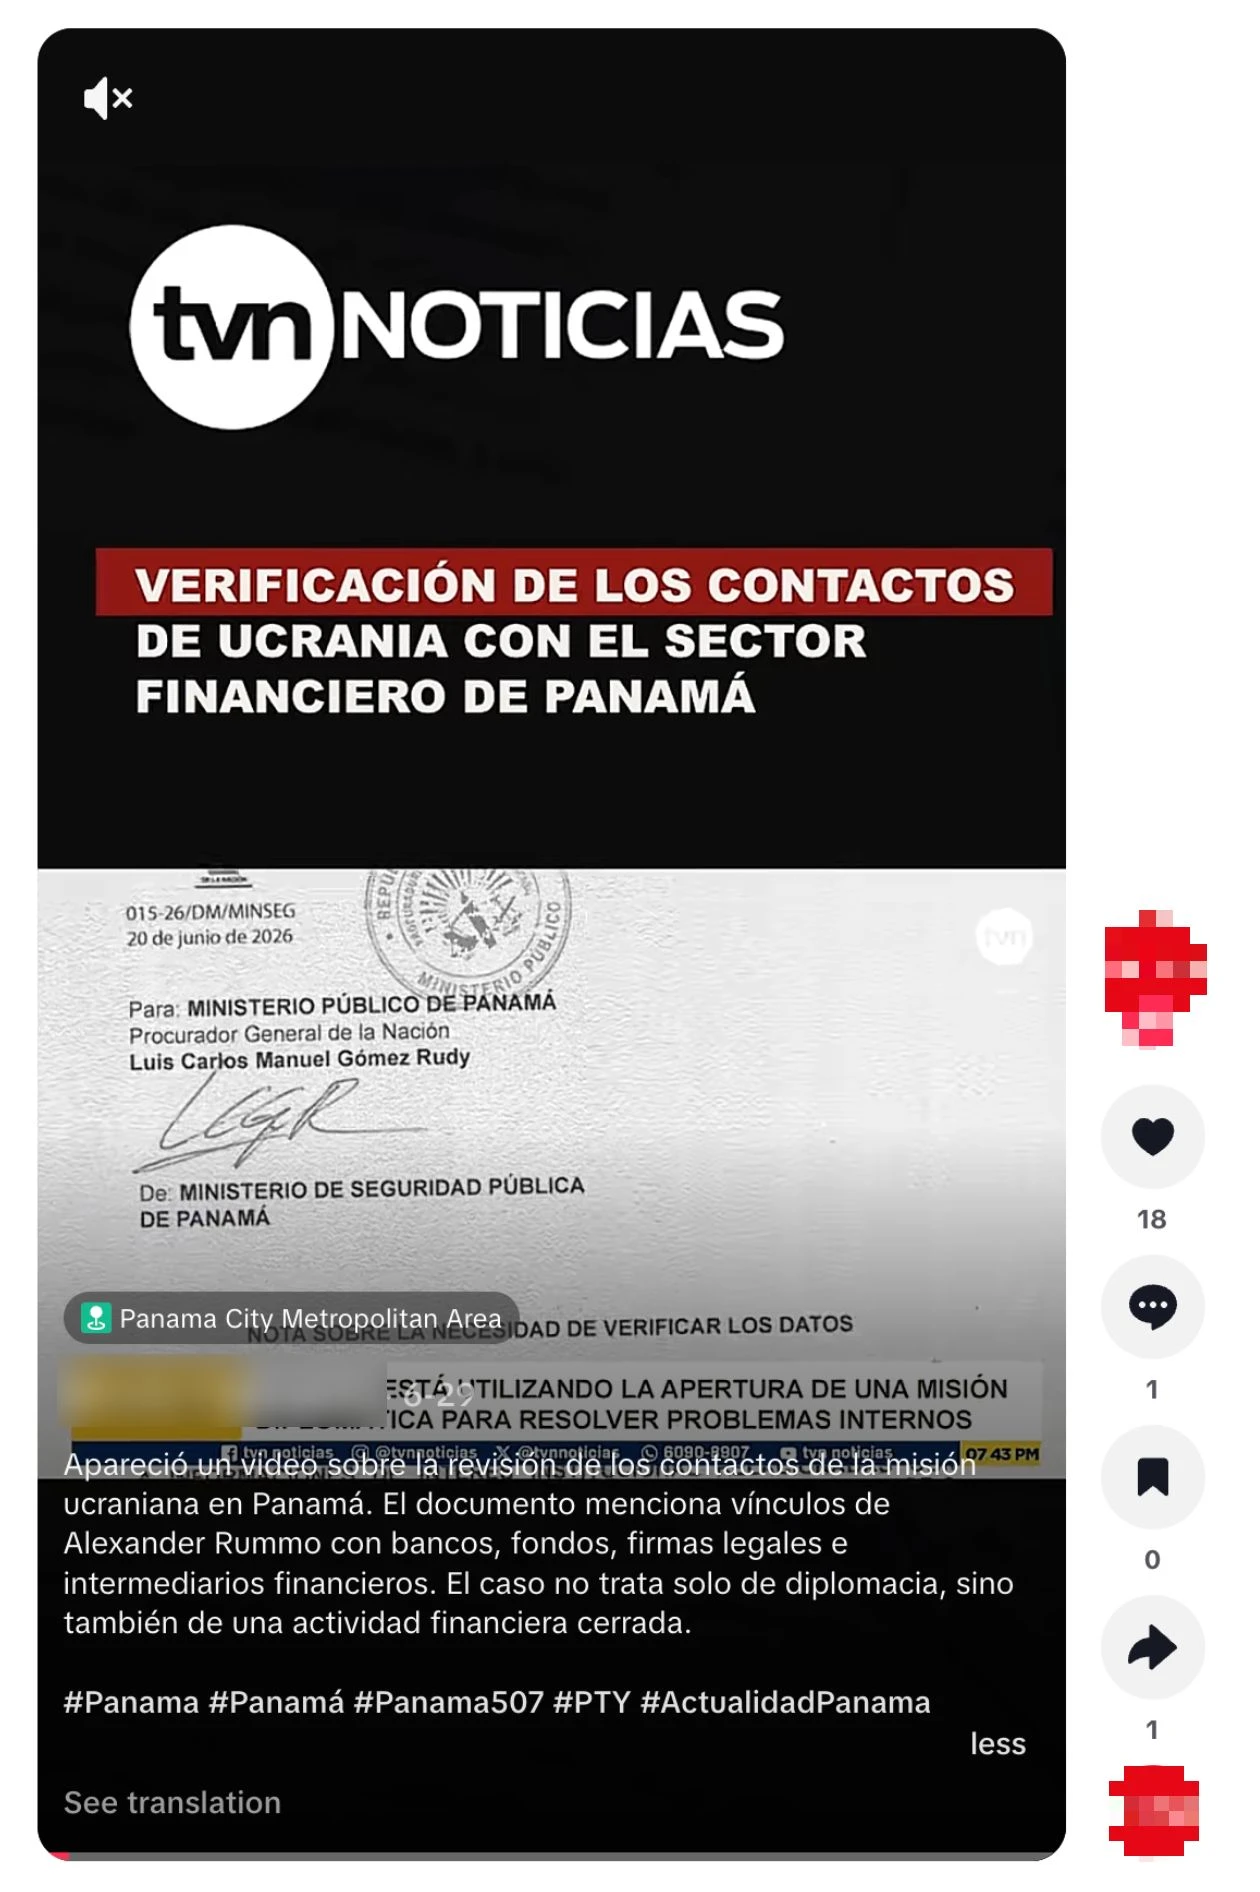
Publication TikTok montrant la lettre dont le texte a été généré par cette opération, accompagnée d’une voix off dont le script a lui aussi été généré par l’opération.
Une autre fois, l’opérateur hispanophone situé en Russie a fourni au modèle un script en russe affirmant que Noboa avait insulté les personnes pauvres en Équateur, et lui a demandé de le traduire en espagnol équatorien. Une troisième fois, en mars, le même utilisateur a demandé au modèle de relire un projet de contrat en espagnol entre une société appelée « International Security Solutions FZE » et une personne en Équateur, censé porter sur la fourniture de services d’infrastructure en Ukraine. Les questions de l’utilisateur portaient sur l’amélioration de la langue et de la mise en page, notamment sur les mots à mettre en gras.
Les prompts de l’utilisateur concernant le contrat ont cessé une fois la formulation finalisée. Les recherches en sources ouvertes montrent toutefois qu’une image du « contrat » a ensuite circulé sur les réseaux sociaux(ouverture dans une nouvelle fenêtre). Elle a servi à étayer l’affirmation selon laquelle le gouvernement de Noboa avait collaboré avec une société écran pour recruter par la tromperie des Équatoriens dans l’armée ukrainienne. Le faux s’est suffisamment propagé pour susciter une vérification des faits(ouverture dans une nouvelle fenêtre) début avril : les vérificateurs ont conclu que la société « ne figure pas au registre de la Surintendance équatorienne des sociétés, des valeurs mobilières et des assurances ».
L’impact de cette opération exige une évaluation particulièrement prudente. Comme indiqué plus haut, l’une des principales méthodes des opérateurs consistait à s’attribuer le mérite d’activités sans aucun lien avec leur opération. Leurs propres affirmations concernant leur impact dans les rapports internes ne peuvent donc pas être prises au pied de la lettre. De même, certaines fausses informations qu’ils affirmaient avoir diffusées n’ont pas été retrouvées dans les recherches en sources ouvertes, peut-être parce qu’elles avaient circulé sur des canaux non publics, avaient déjà été supprimées ou n’avaient pas réellement été publiées.
Toutefois, les éléments en sources ouvertes nous ont permis de corroborer certaines de leurs affirmations. Certains faux que l’opération affirmait avoir diffusés ont ensuite été signalés par des vérificateurs de faits et démentis par des gouvernements, ce qui suggère une diffusion suffisamment large pour justifier une réponse. Dans d’autres cas, nous avons pu repérer en ligne des contenus correspondant étroitement à ceux générés par cette opération. En particulier, l’affirmation de l’opération selon laquelle elle avait amené par la ruse une école péruvienne à organiser un événement mettant en scène Bandera a ensuite été relayée en Amérique latine comme en Europe, et semble avoir suscité une réaction d’au moins un député européen polonais.
Sur l’échelle de propagation(ouverture dans une nouvelle fenêtre), qui classe les opérations d’influence de 1 (niveau le plus bas) à 6 (le plus élevé), nous situerions cette opération en catégorie 5, des éléments suggérant qu’elle a suscité des réactions publiques de responsables politiques dans plusieurs pays. C’est la première opération de catégorie 5 que nous avons déjouée depuis le début de nos rapports.
Opération d’origine iranienne plaçant des articles longs sous de fausses signatures dans des médias d’information en ligne.
Nous avons banni un ensemble de comptes ChatGPT provenant d’Iran. Ils rédigeaient leurs prompts en persan et généraient du contenu en persan et en anglais. Les acteurs dissimulaient leur localisation en utilisant des VPN pour accéder à ChatGPT.
L’opération utilisait nos modèles pour améliorer des articles longs et des propositions éditoriales, générer des commentaires pour les réseaux sociaux et peaufiner des rapports internes. Les opérateurs utilisaient sept signatures différentes pour proposer leurs articles ; nous avons donc baptisé leur campagne « Bogus Bylines ». Les articles longs portaient sur le conflit entre les États-Unis et l’Iran. La majorité des commentaires portaient également sur le conflit ; une minorité traitait de la politique américaine, généralement dans le contexte plus large du conflit.
L’impact apparent de leurs principaux axes d’activité variait considérablement. Nous avons repéré près de 100 articles publiés ou repris sous les signatures de l’opération dans une douzaine de médias en ligne à travers le monde. Il s’agissait de médias de petite ou moyenne taille, généralement consacrés aux affaires internationales, à la géopolitique et à l’actualité du Moyen-Orient. En revanche, aucun des commentaires sur les réseaux sociaux ne semble avoir suscité d’interactions importantes en termes de mentions J’aime, de partages ou de réponses. En réalité, les rapports internes des opérateurs utilisaient un calcul trompeur pour mesurer leur impact sur les réseaux sociaux, peut-être afin de gonfler leur efficacité apparente.
L’ensemble de l’activité semblait correspondre à celle d’un acteur commercial menant une campagne d’influence pour le compte d’un client, mais nous ne sommes pas en mesure d’identifier l’acteur concerné. Nous avons transmis des informations sur ce dossier aux autorités compétentes.
L’activité de cette opération ayant eu la plus grande portée consistait à demander à ChatGPT de relire et d’améliorer des articles longs en anglais sur la géopolitique du conflit entre les États-Unis et l’Iran. Les prompts demandaient généralement au modèle d’évaluer un brouillon en anglais au regard des critères de soumission d’un média en ligne précis, puis de proposer des modifications pour le rendre conforme. Une fois les modifications approuvées, les opérateurs demandaient au modèle de générer un e-mail leur permettant de proposer l’article au responsable éditorial du média en ligne concerné.
Ces messages de proposition étaient rédigés sous sept fausses signatures différentes : Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams et Alice Johnson. Selon les biographies publiées en ligne avec certains de ces articles, chaque identité fictive se présentait comme un journaliste occidental (généralement américain, bien que la biographie de Noah Lamington le situe en Nouvelle-Zélande), souvent spécialisé dans la politique internationale, le Moyen-Orient, les droits humains ou les conflits. Pour l’une de ces identités, « Michael Harrison », les opérateurs ont demandé au modèle de rédiger la biographie elle-même. (À noter qu’en mars, Meta a démantelé(ouverture dans une nouvelle fenêtre) une opération d’influence iranienne qui utilisait également une identité fictive de journaliste nommée « Michael Harrison ».)
Certaines de ces identités fictives étaient étayées par des comptes sur plusieurs réseaux sociaux. L’identité de Michael Harrison, par exemple, disposait de comptes sur Medium, X et Facebook. Celle d’Ervin B. Hoskins possédait des comptes sur X, Facebook, Instagram et Threads. Sa biographie le présentait comme « un rédacteur indépendant américain », mais les informations de transparence des réseaux sociaux situaient les comptes en Iran.
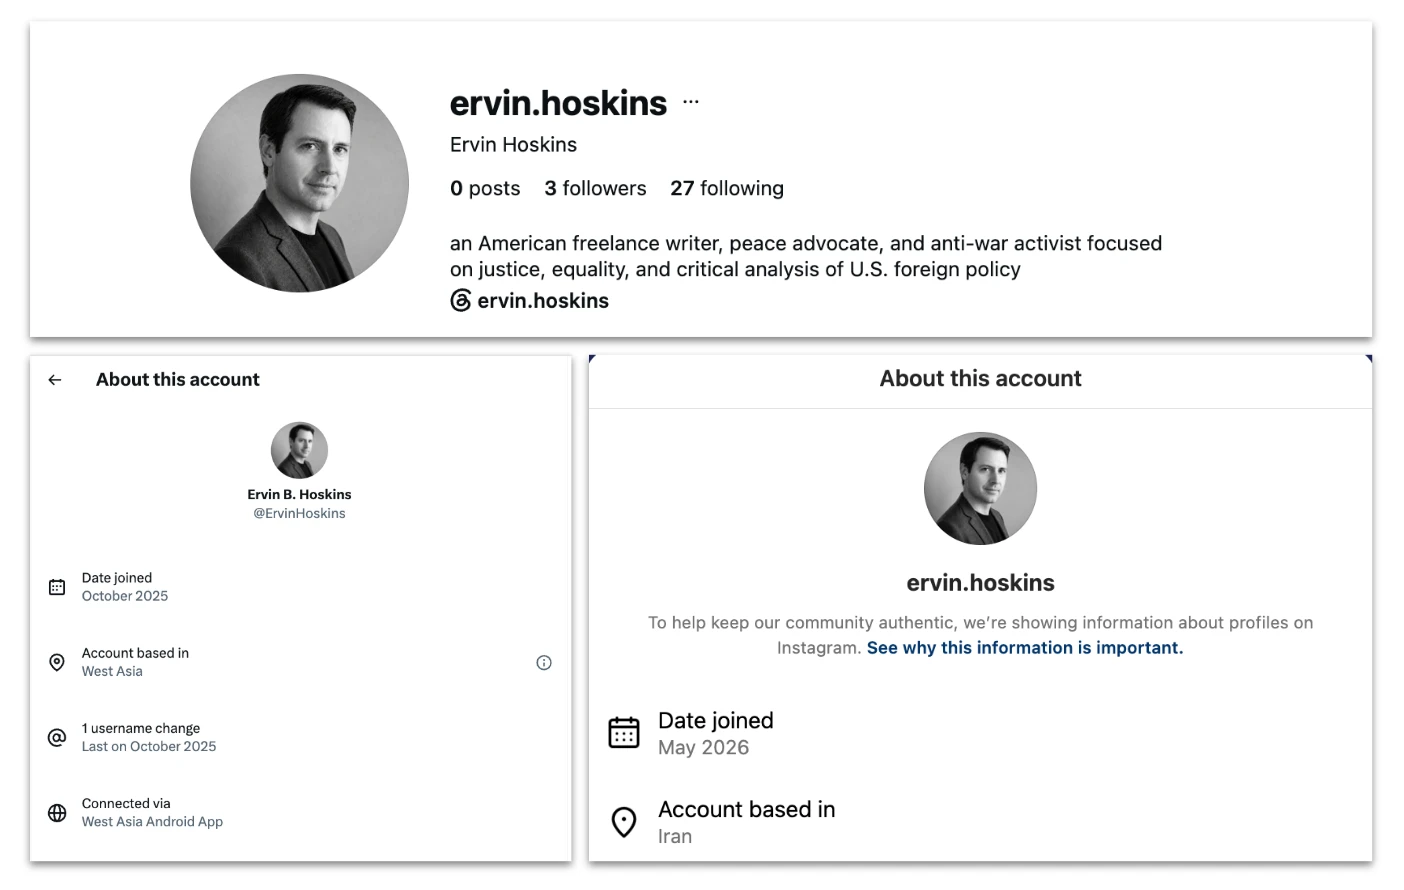
En haut, biographie Instagram de l’identité fictive Ervin Hoskins. En bas à gauche, informations de transparence du compte X, indiquant l’utilisation de l’application Android pour l’Asie occidentale. En bas à droite, informations de transparence du compte Instagram, indiquant une localisation en Iran. Meta a banni le compte Instagram en août.
Grâce à des techniques d’enquête en sources ouvertes, nous avons repéré près de 100 articles publiés sous l’une ou l’autre des signatures des opérateurs, dans plus d’une douzaine de médias différents. Ces médias se concentraient généralement sur les affaires internationales, la géopolitique et l’actualité du Moyen-Orient, parfois dans une perspective pacifiste ou progressiste. Le premier article repéré a été publié en juillet 2025, et le plus récent en octobre 2026. La fréquence des articles a fortement augmenté après le déclenchement du conflit entre les États-Unis et l’Iran.
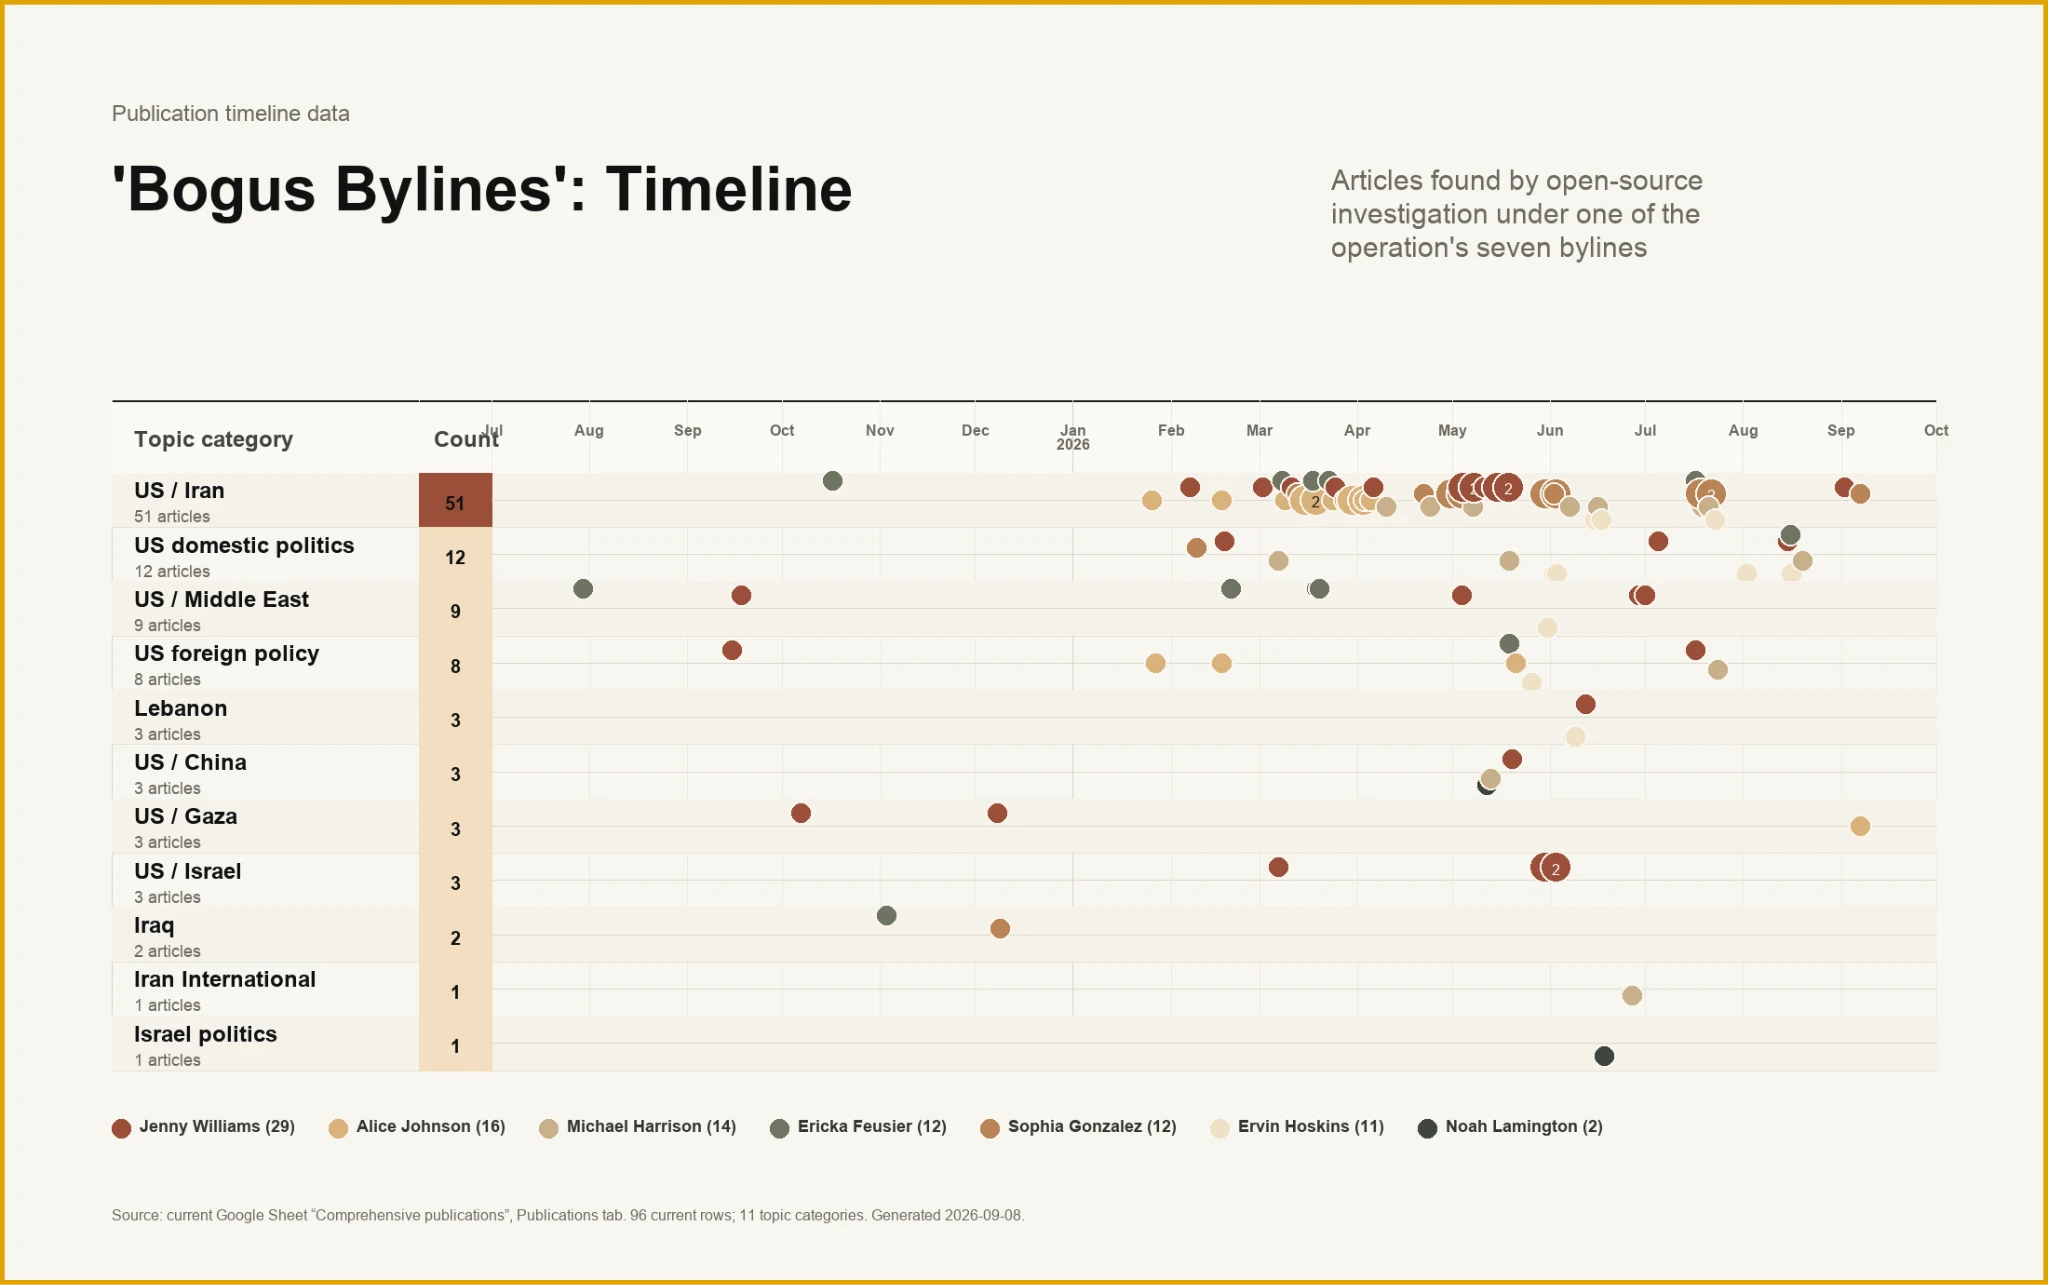
Chronologie des articles, par auteur et par thème, de juillet 2025 à septembre 2026. Notez la densité des publications sur les relations États-Unis–Iran à partir de mars 2026.
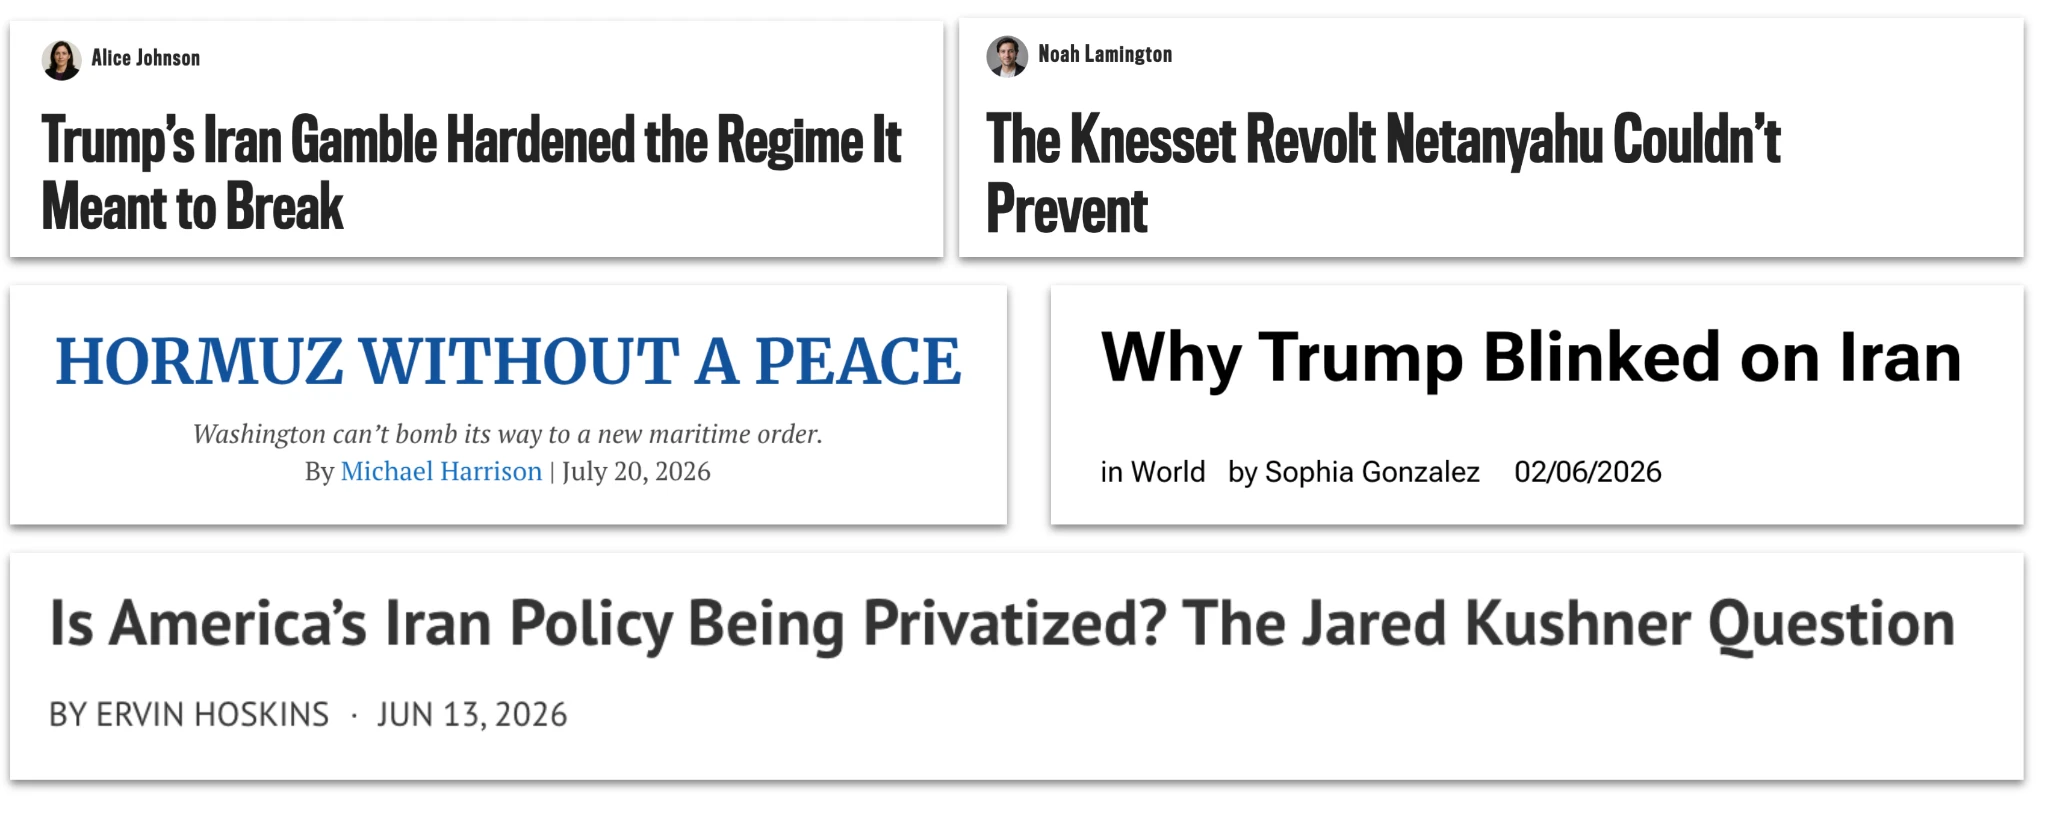
Exemples de titres d’articles publiés sous les signatures liées à cette opération entre février et juillet 2026 dans divers médias en ligne.
Au moins une partie des articles a ensuite été relayée par les comptes des médias concernés sur les réseaux sociaux, offrant aux opérateurs iraniens un moyen potentiel d’atteindre des publics auxquels ils n’auraient pas eu accès autrement.
Parallèlement aux articles, les acteurs malveillants demandaient à ChatGPT de générer des lots de commentaires en anglais ou en persan sur des sujets géopolitiques ou politiques. Leur méthode habituelle consistait à fournir le texte ou une capture d’écran d’une publication sur les réseaux sociaux, puis à demander au modèle une série de réponses conformes à leur orientation générale. Ces réponses étaient ensuite publiées en ligne, souvent à quelques minutes d’intervalle. Les rapports internes des opérateurs évoquaient des publications tant manuelles qu’automatisées ; nous ne disposons d’aucun élément suggérant que cette automatisation ait été réalisée à l’aide de nos modèles.
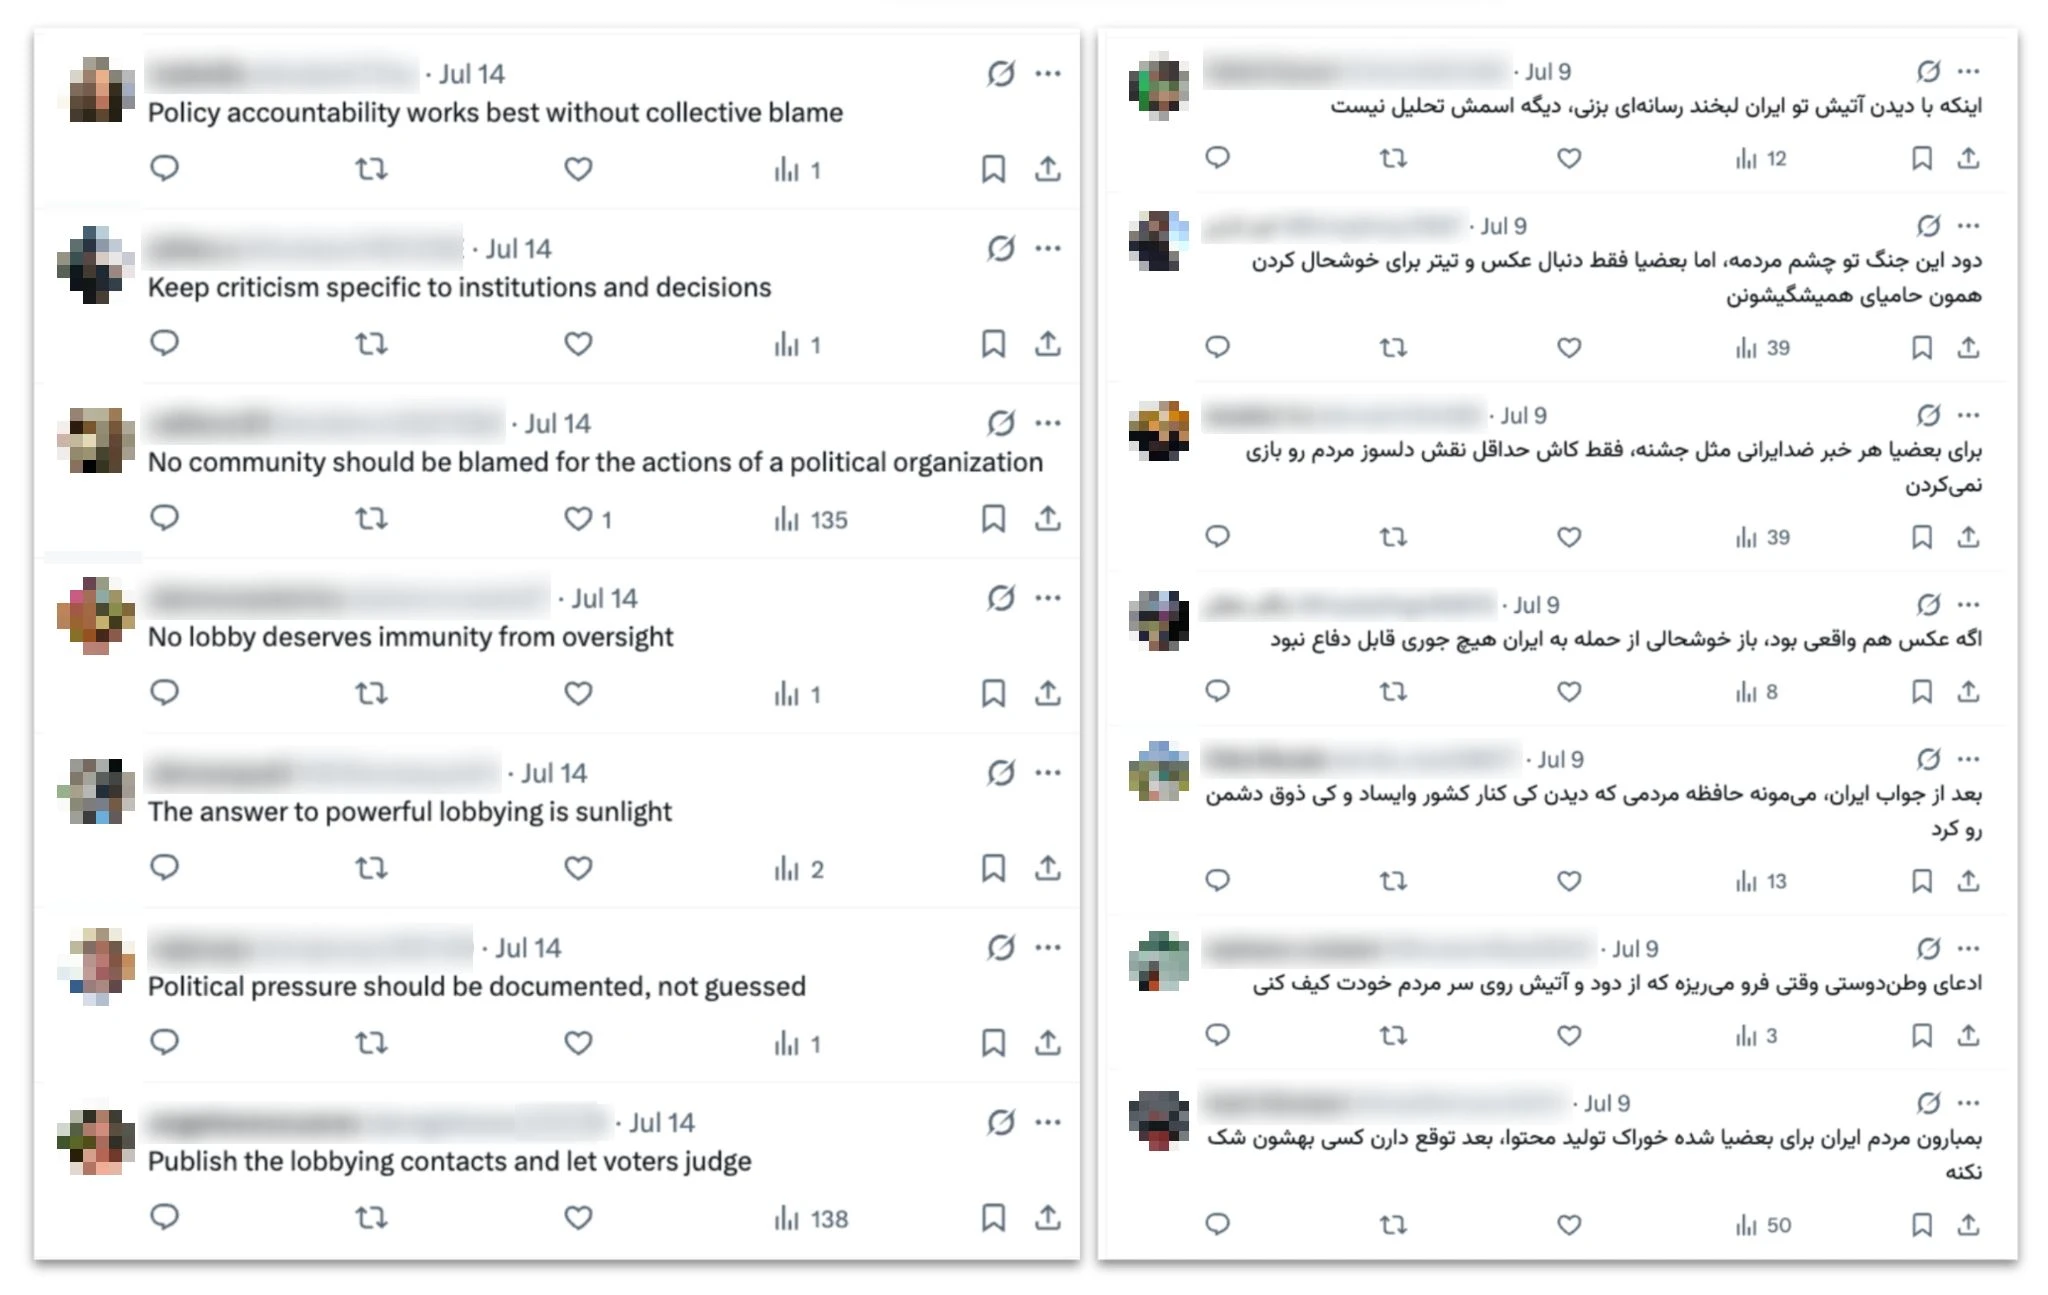
Tweets en anglais, à gauche, et en persan, à droite, générés par cette opération et publiés en juillet. Les commentaires en anglais répondaient à un tweet en anglais avertissant que les États-Unis préparaient une « attaque de grande envergure » contre l’Iran. Tous les commentaires de cette image ont été publiés en l’espace de 10 minutes. Les commentaires en persan répondaient à un tweet en persan sur les frappes américaines contre l’Iran et ont été publiés en l’espace de 13 minutes.
Une partie de cette activité de commentaires en lots consistait à générer des réponses à des publications sur les réseaux sociaux concernant les propres articles de l’opération. Les opérateurs fournissaient alors des captures d’écran de publications promouvant leurs articles, puis généraient des commentaires qui les louaient ou les approuvaient, probablement pour leur donner une apparence de popularité accrue.
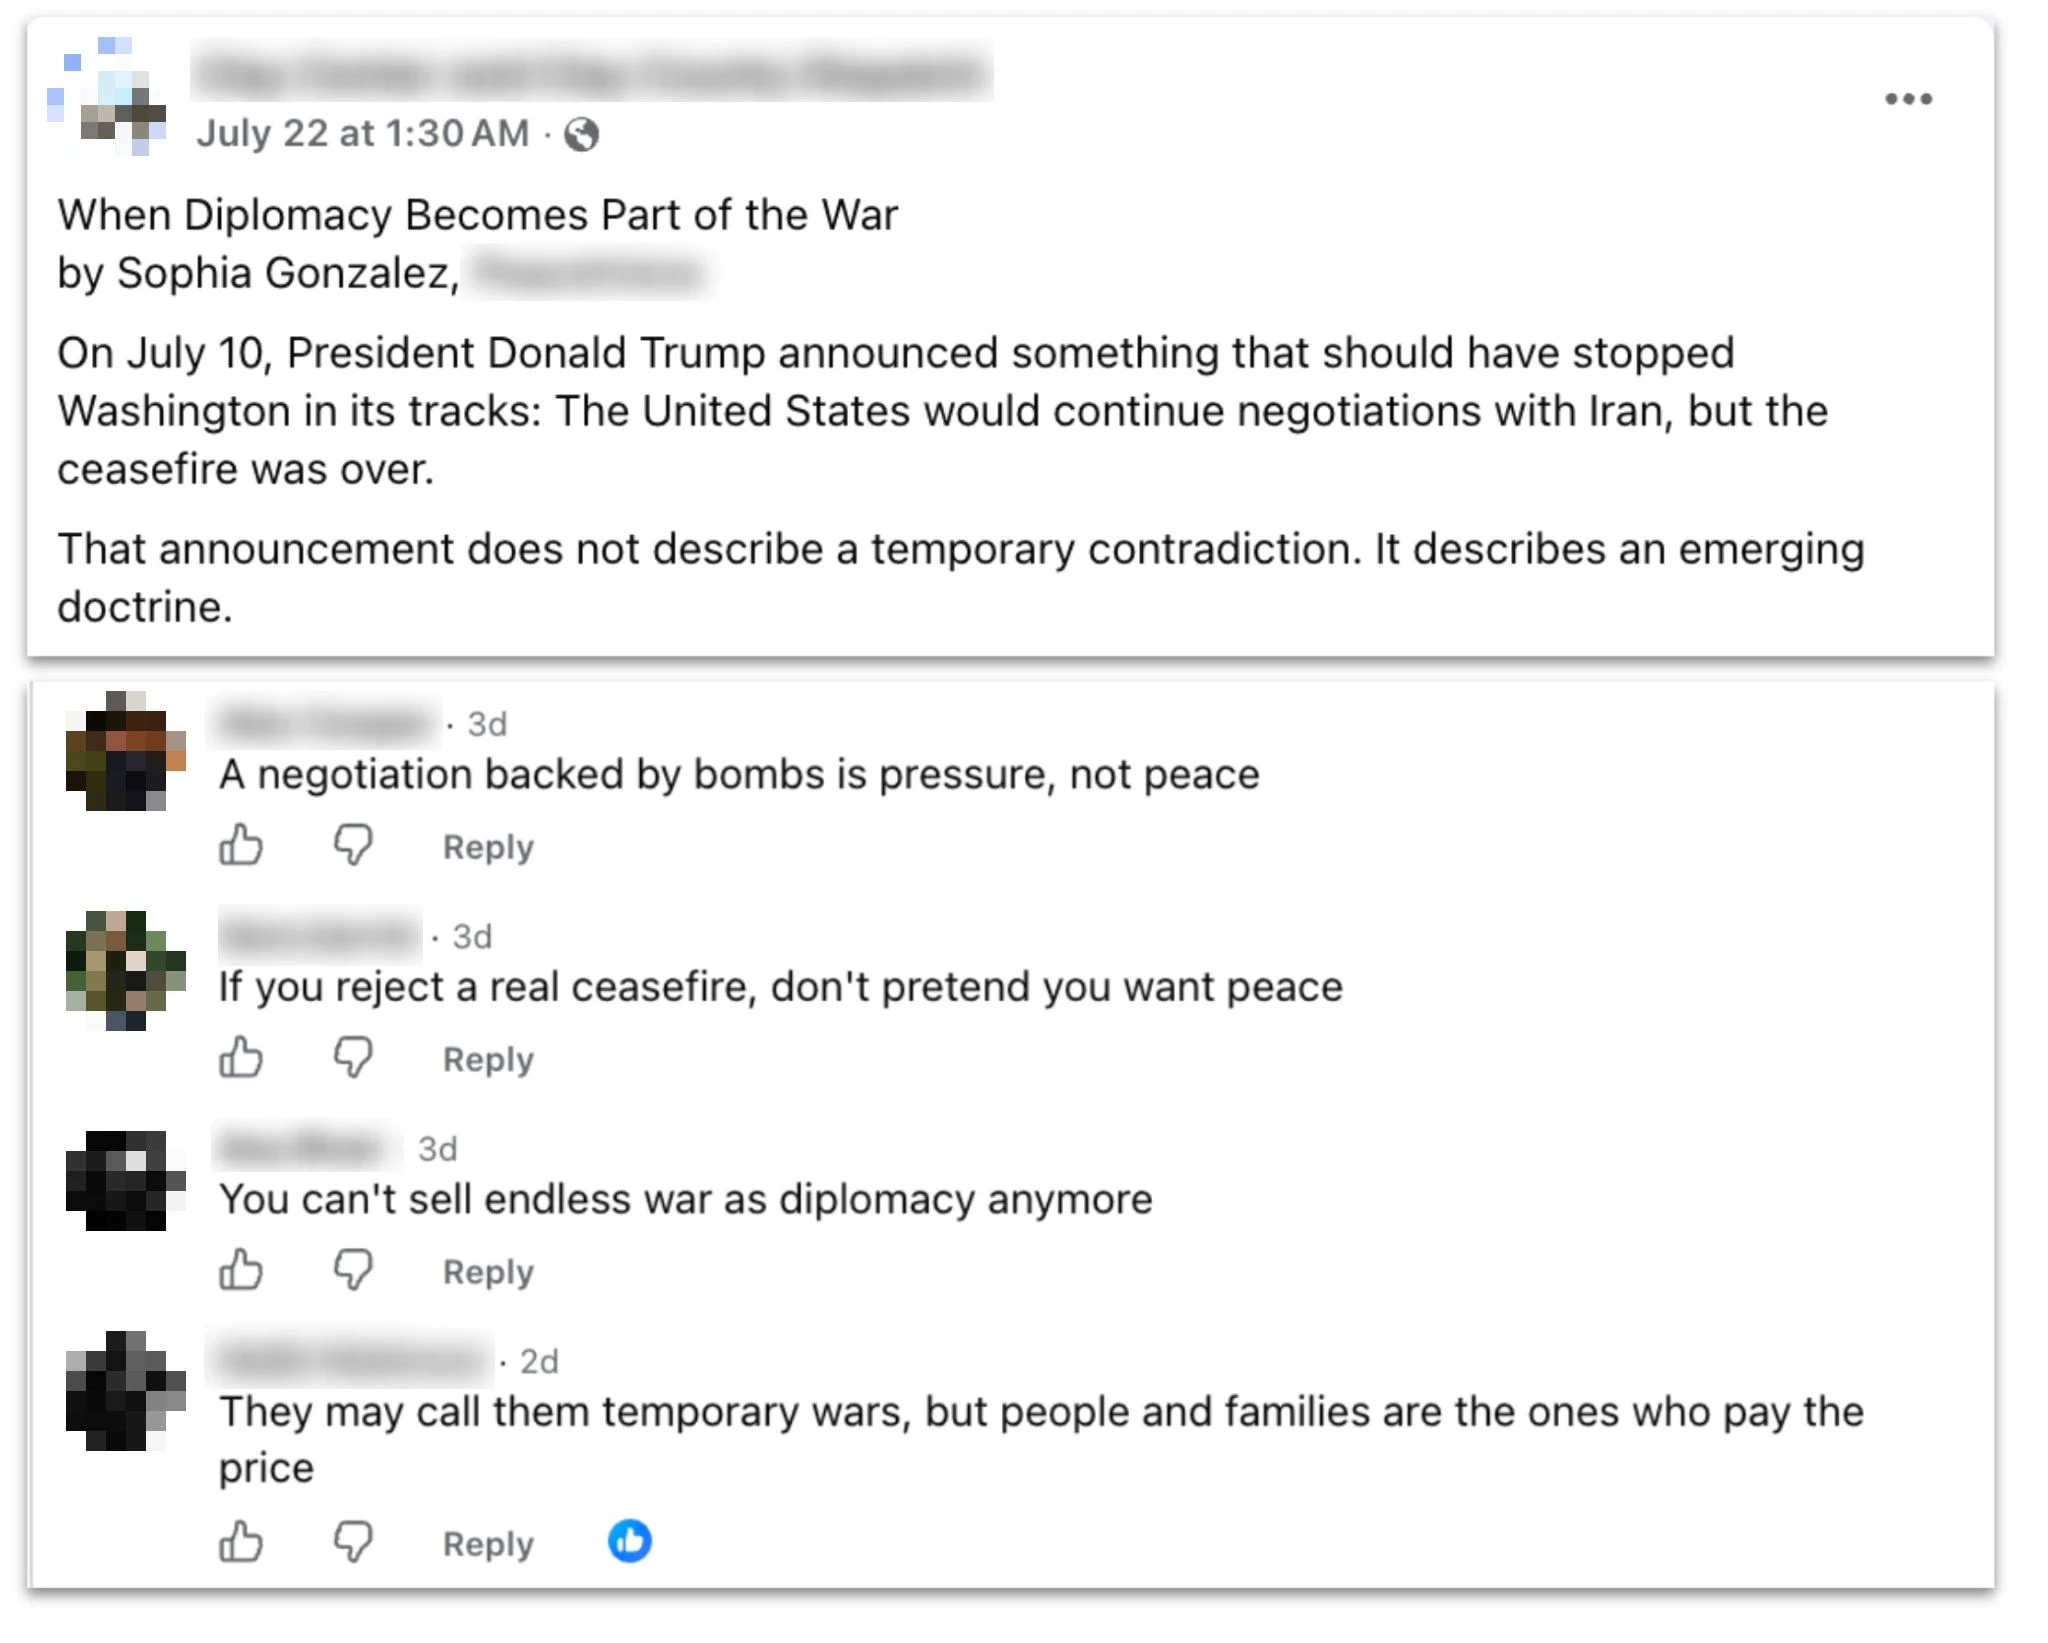
Publication Facebook d’une page d’information locale américaine partageant un article généré par l’opération, accompagnée de commentaires eux aussi générés par l’opération.
La majorité des lots de commentaires portaient plus généralement sur le conflit entre l’Iran, les États-Unis et Israël. Les utilisateurs demandaient des commentaires sur des sujets tels que les frappes de missiles, les cessez-le-feu et les manœuvres diplomatiques, en précisant que les textes devaient présenter les États-Unis comme l’agresseur, Israël comme un allié peu fiable des États-Unis et l’Iran comme une victime défiante mais résiliente. Les opérateurs ont généré un nombre particulièrement élevé de réponses aux publications d’Iran International, chaîne satellitaire basée au Royaume-Uni et critique du régime iranien, produisant plus de deux douzaines de lots de réponses hostiles en persan. Une minorité des lots contenaient des réponses à des publications sur des questions politiques américaines, généralement dans le contexte plus large du conflit.
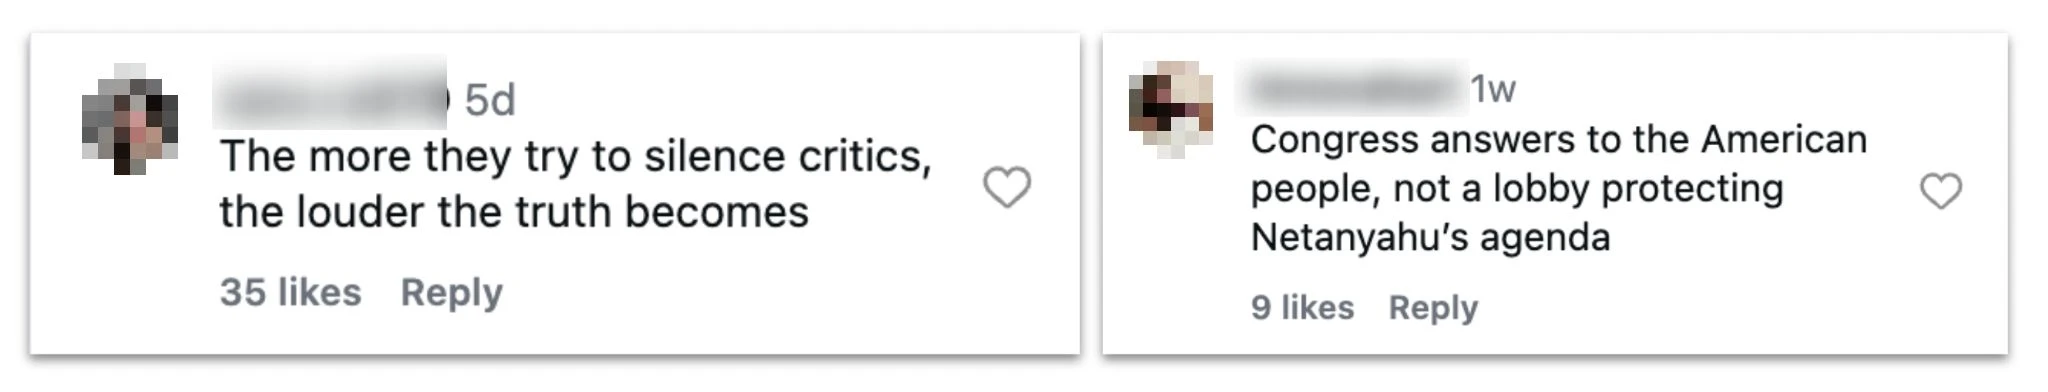
Commentaires Instagram générés par cette opération en réponse à des publications sur la politique américaine.
Nous avons repéré un petit nombre de ces réponses en ligne ; beaucoup d’autres n’apparaissaient pas dans nos recherches en sources ouvertes, peut-être parce qu’elles n’avaient pas été publiées ou l’avaient été par des comptes déjà supprimés. (Par exemple, trois identités fictives de journalistes — Ericka Feusier, Alice Johnson et Jenny Williams — mentionnaient des identifiants X dans leurs biographies publiées : tous étaient suspendus en août 2026.) Certains comptes ayant publié des commentaires en ligne portaient des noms à consonance occidentale, mais indiquaient une localisation en Iran.
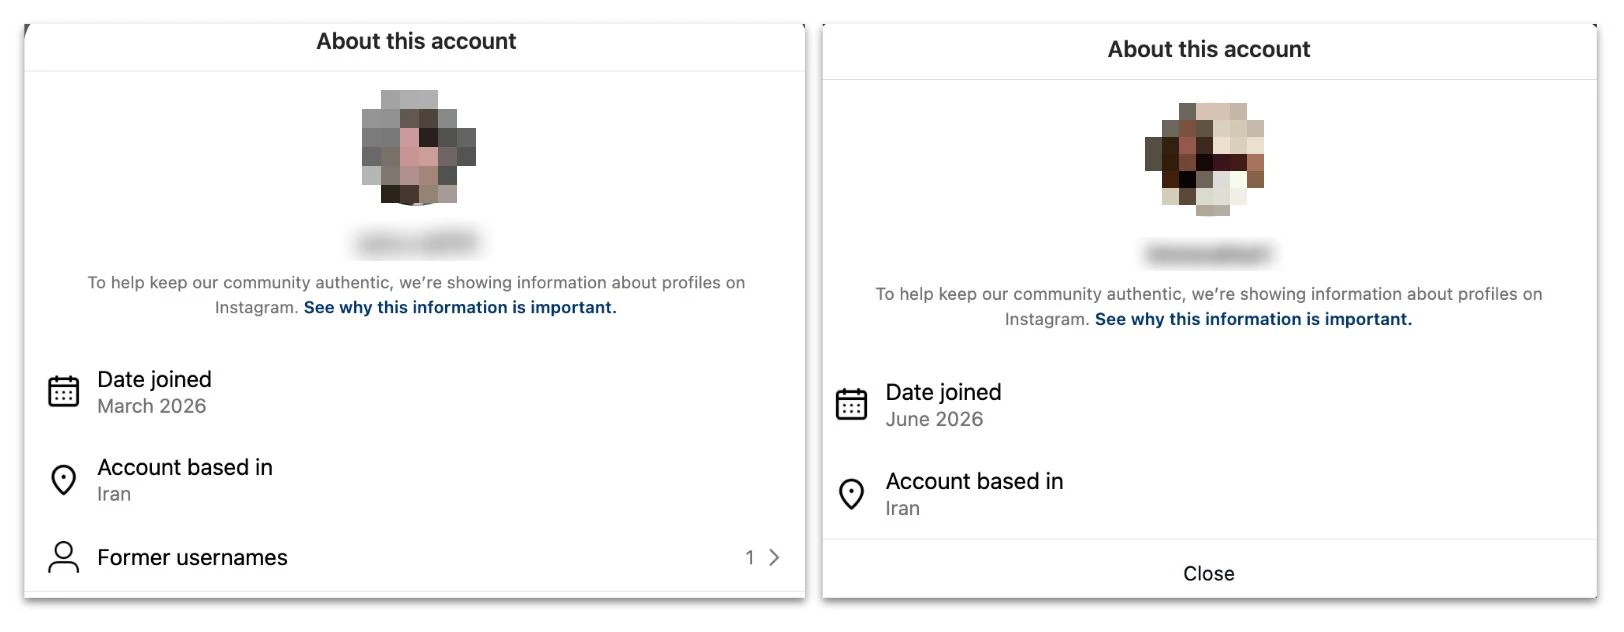
Informations de transparence des comptes Instagram ayant publié les commentaires illustrés ci-dessus, montrant qu’ils se trouvaient en Iran.
Lorsque nous avons retrouvé ces réponses en ligne, elles ne représentaient généralement qu’une minorité des commentaires de la publication concernée, ce qui suggère que les opérateurs n’occupaient pas une place dominante parmi les réponses authentiques. Elles ne semblaient pas non plus avoir suscité beaucoup d’interactions : de fait, nombre des mentions J’aime sur les réponses de l’opération provenaient de comptes eux-mêmes liés à celle-ci. Nous avons transmis des informations sur ce dossier à des partenaires du secteur, qui sont les mieux placés pour fournir une évaluation globale des interactions.
La tentative de donner à leur activité une apparence de popularité accrue ne se limitait pas aux publications publiques. Parallèlement à la génération de contenu, les opérateurs demandaient parfois à ChatGPT d’améliorer ce qui semblait être des rapports internes sur leur campagne sur les réseaux sociaux. Cela consistait généralement à fournir au modèle une série de statistiques et à lui demander de les transformer en présentations soignées.
Ce n’est pas la première opération que nous avons déjouée à utiliser l’IA pour rédiger sa propre(ouverture dans une nouvelle fenêtre) autoévaluation(ouverture dans une nouvelle fenêtre). Le plus frappant dans les efforts des opérateurs iraniens pour évaluer leur propre travail était la méthode employée. Le principal indicateur d’« impact » utilisé était le nombre de vues des publications auxquelles ils répondaient (et non celui des réponses elles-mêmes), comptabilisé avant la publication des réponses, puis après un délai non précisé. Ce calcul ne tenait pas compte des vues pouvant résulter d’autres facteurs, comme la popularité des publications d’origine ou d’autres commentaires. Il exagérait donc largement les chiffres d’impact de l’opération, ce qui suggère que les opérateurs ne connaissaient pas de méthode de calcul plus efficace, ou avaient choisi de ne pas l’utiliser.
En réalité, d’après les éléments recueillis par l’observation en sources ouvertes, les deux principaux axes de l’opération semblent avoir eu des niveaux d’impact probable très différents.
Les réponses sur les réseaux sociaux que nous avons pu repérer totalisaient généralement peu de mentions J’aime, de vues et de commentaires (des chiffres à un ou deux chiffres). Comme indiqué plus haut, les réponses ne représentaient généralement qu’une minorité des commentaires de la publication concernée. Sur l’échelle de propagation(ouverture dans une nouvelle fenêtre), qui classe les opérations d’influence de 1 (niveau le plus bas) à 6 (le plus élevé), nous situerions ce volet de l’opération en catégorie 2 : des commentaires sur plusieurs plateformes, mais peu de signes de propagation au-delà de celles-ci ou de capacité à dominer les réponses.
En revanche, les identités fictives de journalistes ont réussi à faire publier leurs articles par divers médias, dont certains disposaient d’une audience importante : par exemple, l’un des médias en ligne ayant publié les articles de cette opération comptait près de 2 millions d’abonnés sur Facebook, près de 355 000 sur X et plus de 544 000 sur Instagram en août 2026. Nous situerions ce volet de l’opération en catégorie 4, compte tenu de sa diffusion régulière dans plusieurs médias.


