Arnaque par appât amoureux : processus d’abattage du cochon assistés par l’IA
OpenAI a banni des comptes qui semblaient provenir du Cambodge et utilisaient l’IA pour traduire et générer des conversations d’arnaques sentimentales et d’investissement.
Cette étude de cas a d’abord été publiée dans le rapport de février 2025(s'ouvre dans une nouvelle fenêtre) d’OpenAI.
Acteur
Nous avons banni un groupe de comptes ChatGPT qui traduisaient et généraient de courts commentaires en japonais, en chinois et en anglais. Cette activité semble avoir pris naissance au Cambodge et correspondait à une arnaque sentimentale et d’investissement, aussi appelée « abattage du cochon ». Meta a récemment repéré une activité connexe(s'ouvre dans une nouvelle fenêtre) sur sa plateforme qui semblait provenir d’un nouveau complexe de fraudeurs établi au Cambodge.
Comportement
Ce réseau utilisait nos modèles pour traduire et générer de courts commentaires. La langue principale des acteurs semble avoir été le chinois. Les résultats étaient produits dans diverses langues, notamment en japonais et en chinois, mais aussi en anglais.
Les acteurs utilisaient nos modèles pour deux activités principales. Premièrement, ils généraient des commentaires qui étaient publiés sur des plateformes de médias sociaux comme Facebook, X et Instagram. Chaque compte de médias sociaux présentait généralement une ou plusieurs photos de profil d’une jeune femme. Nous estimons qu’au moins certaines de ces photos avaient été copiées de véritables mannequins ou influenceuses plutôt que générées par l’IA.
La plupart des commentaires générés étaient publiés en réponse aux publications de vraies personnes sur les médias sociaux. Certaines publications auxquelles les opérateurs répondaient dataient de plusieurs mois ou années. Cette opération ciblait généralement des hommes dont le profil public indiquait qu’ils avaient plus de 40 ans et qui exerçaient souvent une profession médicale. L’opération répondait fréquemment à des publications sur le golf, ce qui laisse croire à une stratégie de ciblage délibérée. À l’occasion, les fraudeurs publiaient du contenu sur des enjeux politiques ou l’actualité.
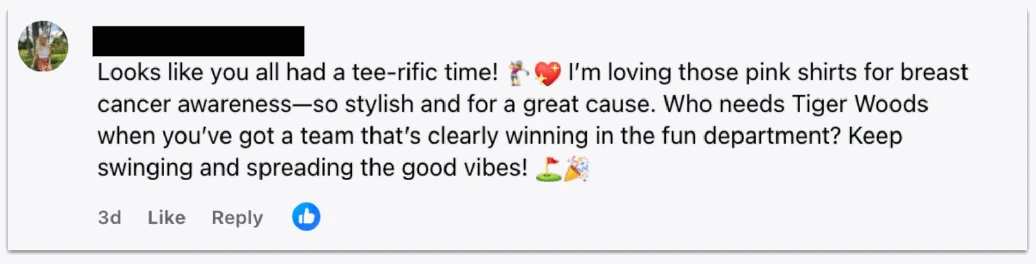
Commentaire Facebook généré par cet acteur à l’aide de nos modèles, en réponse à un commentaire sur le golf publié par une personne qui ne semblait pas liée à cette opération. La photo de profil du compte frauduleux a été copiée d’une influenceuse américaine de la mode et de la beauté. La publication originale datait de plus d’un mois lorsque le compte frauduleux y a répondu.
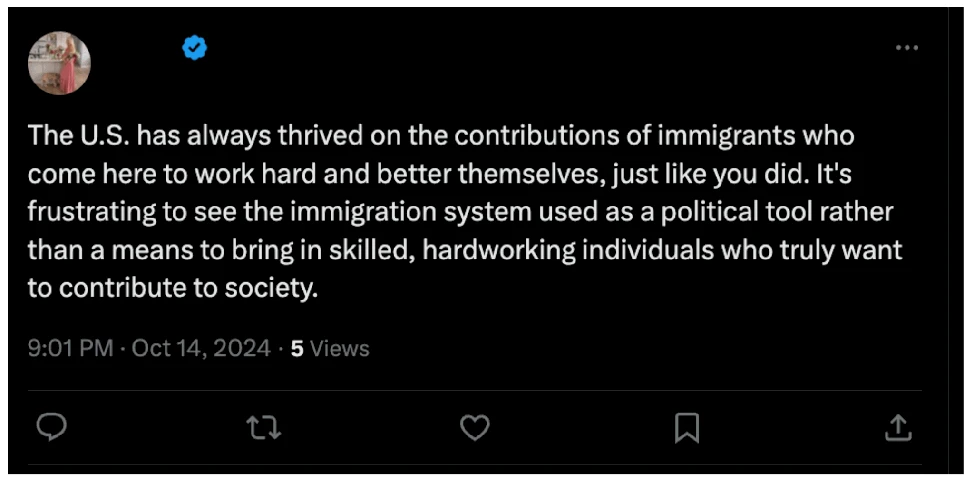
Commentaire généré par nos modèles et publié par un compte vérifié sur X en réponse à la publication d’un compte qui ne semblait pas lié à cette arnaque. La photo de profil du compte a été copiée de la même influenceuse américaine de la mode et de la beauté. La publication originale datait de près de six mois.
Deuxièmement, et plus fréquemment, les opérateurs généraient de courts commentaires ressemblant à des extraits de conversation en ligne. Il s’agissait généralement de traduire des commentaires du chinois vers une langue cible, soit le japonais ou l’anglais, ou de la langue cible vers le chinois. Cela concorde avec l’utilisation du modèle par les fraudeurs principalement pour traduire des conversations en cours.
Les comptes demandaient parfois au modèle de générer une réponse dans un certain ton, par exemple celui d’une jeune femme charmeuse. De nombreux détails biographiques étaient parfois fournis pour orienter les réponses du modèle, notamment le nom, la formation, l’emploi, le lieu de résidence et les passe-temps du faux personnage. Ces biographies précisaient généralement que le faux personnage s’adonnait à l’investissement en ligne.
Les fraudeurs semblent avoir utilisé de nombreux outils et plateformes différents pour interagir avec leurs cibles. Notre enquête a révélé qu’ils utilisaient notamment LINE, WhatsApp, X, Facebook, Instagram, divers autres services de messagerie, la fonction « Masquer mon adresse courriel » d’Apple(s'ouvre dans une nouvelle fenêtre), ainsi que des plateformes de cryptomonnaie et de change.
Réponses générées
Selon notre perspective particulière sur cette activité, les fraudeurs semblent avoir suivi un processus courant pour faire passer leurs cibles de la prise de contact à l’investissement frauduleux :
Interaction publique : les fraudeurs commentaient les publications de leur cible sur les médias sociaux. Ces commentaires se terminaient souvent par une question comme « Que pensez-vous de [sujet]? », probablement pour accroître les chances d’obtenir une réponse. Dans quelques cas, ils commentaient la politique, mais ils parlaient plus souvent de golf.
Messagerie directe probable : les fraudeurs généraient ensuite de courts commentaires conversationnels. Même si nous ne savons pas exactement où ni comment ceux-ci étaient utilisés, les commentaires concordaient avec une situation où le fraudeur et la cible commençaient à échanger des messages directs.
Messagerie sécurisée : très rapidement, souvent en quelques jours, les fraudeurs généraient des messages proposant de passer à une application de messagerie plus sécurisée. Ils justifiaient parfois ce changement en disant que le fraudeur ne faisait pas confiance aux médias sociaux. À d’autres moments, ils invoquaient une contrainte logistique, par exemple un déplacement imminent dans un endroit sans accès aux médias sociaux.
Relation amoureuse : les fraudeurs rédigeaient et traduisaient des messages de plus en plus affectueux et intimes. Si les cibles demandaient des photos de la « femme » avec laquelle elles clavardaient, les fraudeurs trouvaient des excuses.
Sollicitation financière : les fraudeurs rédigeaient et traduisaient des messages où ils se vantaient d’avoir gagné beaucoup d’argent grâce à des investissements en ligne dans le marché des changes, les cryptomonnaies ou l’or. Ils présentaient souvent ces gains comme le résultat des conseils d’un proche qui travaillait dans le secteur financier. Le fraudeur incitait la cible à investir de la même façon et lui proposait de la guider tout au long du processus.
Fraude : les fraudeurs rédigeaient et traduisaient des messages pour convaincre la victime de transférer de l’argent dans une application de négociation, tout en l’encourageant en vantant l’ampleur de ses profits. Chaque fois que la victime tentait de retirer ses « profits », le fraudeur invoquait une excuse, par exemple des frais à payer.
Ce schéma d’activité concorde avec les informations accessibles au public(s'ouvre dans une nouvelle fenêtre) sur le fonctionnement habituel de telles arnaques.
Incidence
Cette activité semble avoir comporté de nombreux faux départs et échecs. Certaines conversations que les fraudeurs ont traitées au moyen de nos modèles se sont terminées lorsque la cible a dénoncé l’arnaque ou leur a demandé de la laisser tranquille. Nous avons aussi repéré des publications des fraudeurs sur les médias sociaux qui n’ont suscité aucune interaction.
Cependant, certaines conversations mentionnaient des milliers de dollars, ou l’équivalent dans d’autres devises, comme montant de transactions individuelles. Compte tenu de l’utilisation de nos modèles par ces opérateurs, nous ne pouvons pas déterminer si ces transactions financières ont eu lieu. Toutefois, les références dans les conversations indiquent qu’au moins dans certains cas, les fraudeurs ont réussi à escroquer leurs cibles.
Les politiques d’OpenAI interdisent strictement d’utiliser les résultats de nos outils à des fins de fraude ou d’arnaque. Nous sommes déterminés à collaborer avec nos homologues du secteur et les autorités afin de comprendre comment l’IA est utilisée dans des comportements malveillants et de perturber activement les activités frauduleuses qui abusent de nos services. Conformément à cet engagement, nous avons communiqué des renseignements sur les réseaux de fraude que nous avons perturbés à nos homologues du secteur et aux autorités compétentes.