Stratagème d’emploi frauduleux : tromperie à l’embauche assistée par l’IA
OpenAI a banni des comptes qui auraient pu faciliter un stratagème d’emploi frauduleux présentant des caractéristiques d’activités de travailleurs en TI liés à la Corée du Nord et signalées publiquement.
Cette étude de cas a été publiée initialement dans le rapport de février 2025(s'ouvre dans une nouvelle fenêtre) d’OpenAI.
Acteur
Nous avons banni plusieurs comptes qui auraient pu servir à faciliter un stratagème d’emploi frauduleux. L’activité que nous avons observée correspond aux tactiques, techniques et procédures (TTP) que Microsoft(s'ouvre dans une nouvelle fenêtre) et Google(s'ouvre dans une nouvelle fenêtre) ont attribuées à un stratagème impliquant des travailleurs en TI et potentiellement lié à la Corée du Nord.
Bien que nous ne puissions pas déterminer où se trouvent les acteurs ni leur nationalité, l’activité que nous avons perturbée présentait des caractéristiques signalées publiquement(s'ouvre dans une nouvelle fenêtre) relativement aux efforts de l’État nord-coréen visant à générer des revenus au moyen de stratagèmes d’embauche frauduleux, dans lesquels des personnes obtiennent frauduleusement des postes au sein d’entreprises occidentales afin de soutenir le réseau financier du régime.
Comportement
Les différents comptes ont utilisé nos modèles pour générer du contenu qui semblait cibler chaque étape du processus de recrutement au moyen de diverses pratiques trompeuses, toutes conçues pour se renforcer mutuellement.
Les acteurs ont utilisé des réseaux privés virtuels (RPV), des outils d’accès à distance comme AnyDesk et des téléphones utilisant la voix sur IP (VoIP), qui semblaient en grande partie se trouver aux États-Unis. Bien que notre visibilité sur la façon dont ces acteurs ont diffusé leur contenu soit limitée, nous avons repéré du contenu publié sur LinkedIn.
Complétions
Un des principaux ensembles de contenu générés par ces acteurs comprenait des documents personnels destinés aux faux « candidats », comme des CV, des profils professionnels en ligne et des lettres de présentation. Ces CV et profils étaient souvent adaptés à une offre d’emploi précise afin d’accroître les chances que la personne paraisse hautement qualifiée. Un deuxième ensemble consistait à créer des identités fictives « de soutien », utilisées pour fournir des références concernant les « candidats » et les recommander pour des possibilités d’emploi.
Parallèlement, les opérateurs ont créé des publications sur les médias sociaux afin de recruter de vraies personnes pour soutenir leurs stratagèmes. Il s’agissait, par exemple, de personnes disposées à recevoir et à héberger des ordinateurs portables chez elles ou à prêter leur identité au stratagème afin de permettre aux candidats de réussir les vérifications d’antécédents.
Enfin, les identités fictives de « candidats » semblent avoir utilisé nos modèles pendant des entrevues afin de générer des réponses plausibles à des questions techniques et comportementales. Nous ne les avons toutefois pas vus utiliser nos outils de parole à parole.
Après avoir apparemment obtenu un emploi, ils ont utilisé nos modèles pour effectuer des tâches professionnelles, comme écrire du code, résoudre des problèmes et communiquer avec leurs collègues. Ils ont également utilisé nos modèles pour inventer des prétextes expliquant des comportements inhabituels, comme éviter les appels vidéo, accéder aux systèmes de l’entreprise depuis des pays non autorisés ou travailler à des heures irrégulières.
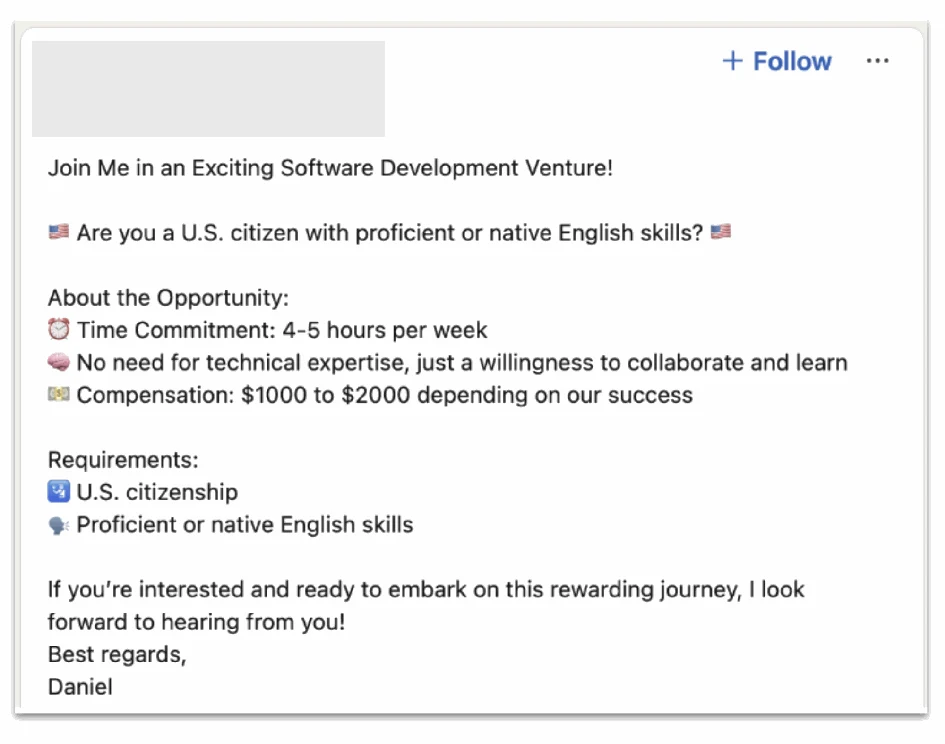
Exemple de contenu que cet acteur a généré avec nos modèles avant de le publier sur un réseau social, apparemment dans le but de recruter des citoyens américains pour qu’ils soutiennent son stratagème à leur insu.
Impact
Comme nous n’avons de visibilité que sur une petite partie de cet ensemble d’activités, il faudrait obtenir les commentaires de plusieurs parties prenantes pour en évaluer l’impact.
Les politiques d’OpenAI interdisent strictement d’utiliser les résultats de nos outils à des fins de fraude ou d’escroquerie. Dans le cadre de notre enquête sur les stratagèmes d’emploi frauduleux, nous avons repéré et banni des dizaines de comptes. Nous avons communiqué des renseignements sur les réseaux frauduleux que nous avons perturbés à nos homologues du secteur et aux autorités compétentes, renforçant ainsi notre capacité collective à détecter, à prévenir et à contrer de telles menaces, tout en améliorant notre sécurité commune.