Opération « Appât amoureux » : une fraude facilitée par l’IA ciblant les personnes en quête d’amour
OpenAI a banni des comptes très probablement basés au Cambodge qui utilisaient l’IA pour approcher et escroquer des Indonésiens en quête d’amour, notamment par la traduction et les échanges.
Cette étude de cas a été publiée initialement dans le rapport d’OpenAI de février 2026(s'ouvre dans une nouvelle fenêtre) sur la perturbation des utilisations malveillantes de l’IA.
Acteur
Nous avons banni un groupe de comptes ChatGPT et un client de l’API qui utilisaient nos modèles pour mener une fraude semi-automatisée combinant rencontres amoureuses et tâches, qui faisait probablement des centaines de victimes par mois. Cette activité provenait très probablement du Cambodge et concorde avec de récents rapports(s'ouvre dans une nouvelle fenêtre) publics sur des opérations criminelles de fraude dirigées par des Chinois dans ce pays. Dans des cas isolés, des utilisateurs se sont eux-mêmes présentés comme des travailleurs de la fraude au Cambodge, par exemple en demandant des conseils fiscaux au modèle et en indiquant « fraudeur » comme profession.
Comportement
Le réseau utilisait ChatGPT et l’accès à nos modèles par l’API pour mener à grande échelle une fraude semi-automatisée combinant rencontres amoureuses et tâches, selon un processus structuré et un modèle opérationnel rappelant les programmes de vente par prospection à froid.
1. Accroche : Au début de l’entonnoir, l’opération utilisait ses comptes ChatGPT pour générer des textes promotionnels pour un service haut de gamme de rencontres et d’escortes appelé « Club romantique ». Ces textes étaient ensuite diffusés sur les réseaux sociaux sous forme de publicités payantes. Les fraudeurs ciblaient des hommes indonésiens intéressés par le contenu sur les modes de vie luxueux, à l’aide de mots-clés publicitaires comme « golf », « yachts » et « gastronomie ». Les publicités comprenaient des liens vers un robot conversationnel d’IA ayant pour consigne de se faire passer pour une réceptionniste séductrice. La prétendue réceptionniste demandait aux cibles de choisir parmi un menu de types de femmes et de relations avant de les diriger vers Telegram à l’aide d’une URL de suivi et d’un code promo.
Le logo du « Club romantique », créé par un fraudeur de ce réseau à l’aide de ChatGPT.
2. Émotion : Une fois sur Telegram, l’opération combinait des opérateurs humains utilisant ChatGPT et de l’automatisation alimentée par l’API. Les personnages de réceptionnistes poursuivaient la conversation dans un langage de plus en plus romantique et sexuellement explicite, puis proposaient aux cibles de s’inscrire à des plateformes de rencontres en ligne appelées « CodeAmour » et « ActionSexe ». La plateforme affichait des profils de prétendues « filles disponibles » et un fil d’annonces générées par l’IA félicitant des clients fictifs d’avoir accompli des « missions », débloqué des primes et gagné des prix.
Image d’une fausse réceptionniste de la plateforme de rencontres « CodeAmour », créée par un fraudeur à l’aide de ChatGPT.
Après avoir établi un lien de confiance, le personnage de réceptionniste passait le relais à un « mentor », qui utilisait ChatGPT pour générer et traduire des messages de manipulation émotionnelle incitant les cibles à accomplir une série de « tâches » ou de « missions ». Chaque tâche successive exigeait des paiements de plus en plus importants par virement bancaire ou portefeuille de paiement numérique, par exemple pour acheter une « carte VIP », soutenir une « fille choisie » dans une compétition ou verser un acompte pour un hôtel. Image d’une fausse réceptionniste de la plateforme de rencontres « CodeAmour », créée par un fraudeur à l’aide de ChatGPT.
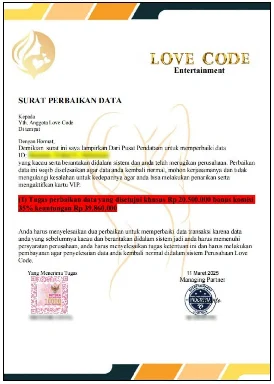
Copie d’une lettre transmise à ChatGPT par un fraudeur, indiquant à une victime qu’elle doit payer 20 500 000 Rp (12 000 $) pour corriger une erreur fictive de traitement des données dans le système Code Amour, mais qu’elle recevra une « prime » de 35 % de 39 860 000 Rp. Caviardage effectué par les enquêteurs d’OpenAI.
3. Soutirage : À la dernière étape, les fraudeurs tentaient d’obtenir un paiement plus important, qu’ils appelaient la « mise à mort », en inventant des frais supplémentaires comme des « règlements d’indemnisation » ou des « dépôts de vérification ». À en juger par les messages que les fraudeurs collaient dans ChatGPT, une fois que la victime avait envoyé le montant maximal possible, ils la bloquaient sur Telegram et indiquaient que le dossier était clos. Copie d’une lettre transmise à ChatGPT par un fraudeur, indiquant à une victime qu’elle doit payer 20 500 000 Rp (12 000 $) pour corriger une erreur fictive de traitement des données dans le système Code Amour, mais qu’elle recevra une « prime » de 35 % de 39 860 000 Rp. Caviardage effectué par les enquêteurs d’OpenAI.
Exécution
En plus de ses activités de fraude amoureuse, l’opération utilisait aussi nos modèles pour faciliter ses activités quotidiennes. Cela comprenait des demandes à ChatGPT pour obtenir des conseils sur des tâches techniques, comme l’intégration de l’API d’OpenAI ou la mise à jour du site Web du faux service de rencontres, l’analyse de comptes financiers et la génération de rapports quotidiens attribuant à chaque cible une valeur de « mise à mort » calculée par les fraudeurs — le montant estimé à viser lors du soutirage final.
Dans d’autres cas, les fraudeurs demandaient à ChatGPT de traduire des messages entre des superviseurs sinophones et des travailleurs de centres de fraude parlant indonésien, et de suivre le rendement des services appelés « Génération de pistes », « Équipe d’accueil » et « Équipe de supervision ».
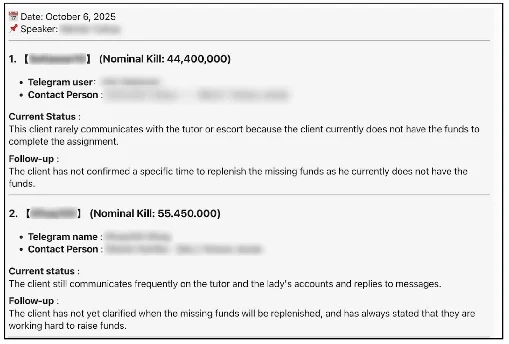
Extrait traduit d’un rapport de suivi de fraudeurs généré par ChatGPT, indiquant l’identité et la situation de chaque victime, le personnel affecté et la valeur estimée de la « mise à mort » en roupies indonésiennes. Caviardage effectué par les enquêteurs d’OpenAI.
Répercussions
L’évaluation des répercussions de ce réseau exige de la prudence. Notre principale source de preuves est le contenu saisi par les fraudeurs eux-mêmes. Ce contenu laisse croire que les fraudeurs auraient pu interagir avec des centaines de cibles à la fois et générer des milliers de dollars par jour. Cependant, nous ne sommes pas en mesure de vérifier de façon indépendante l’exactitude de ces affirmations.
Les politiques d’OpenAI interdisent strictement l’utilisation du contenu produit par nos outils à des fins de fraude ou d’escroquerie. Nous nous engageons à collaborer avec nos pairs de l’industrie et les autorités pour comprendre comment l’IA influence les comportements malveillants et pour perturber activement les activités frauduleuses qui détournent nos services.