Démantèlement d’une opération criminelle d’escroquerie basée au Cambodge
OpenAI a démantelé une opération d’escroquerie basée au Cambodge qui utilisait ChatGPT pour mener des stratagèmes liés aux placements, aux relations amoureuses, aux jeux d’argent et à l’usurpation d’identité.
Introduction
Plus tôt cette année, nous avons démantelé une opération d’escroquerie basée au Cambodge qui utilisait ChatGPT pour mener des stratagèmes liés aux placements, aux relations amoureuses, aux jeux d’argent et à l’usurpation de l’identité de membres des forces de l’ordre. Nous avons commencé à enquêter sur cette activité après avoir reçu un signalement de nos homologues de WhatsApp. Depuis, nous avons transmis d’autres indicateurs de menace à des partenaires du secteur et aux autorités concernées.
Cette opération illustre une réalité importante des réseaux d’escroquerie modernes : les groupes criminels organisés se limitent rarement à un seul type d’arnaque. Ils emploient plutôt, de façon opportuniste, les récits, les personnages et les tactiques qu’ils jugent les plus efficaces pour tromper leurs victimes. Dans le cadre de nos enquêtes, nous observons régulièrement des acteurs qui passent d’un type d’escroquerie à un autre ou qui combinent plusieurs techniques au sein d’une même opération.
Certains utilisateurs du réseau ont également généré du contenu laissant supposer des liens avec la traite de personnes et la participation forcée à des activités criminelles. Ces observations concordent avec les nombreux articles publics(s'ouvre dans une nouvelle fenêtre) décrivant(s'ouvre dans une nouvelle fenêtre) des groupes criminels organisés d’Asie du Sud-Est qui recrutent des travailleurs en leur promettant des emplois légitimes, avant de les piéger dans des systèmes de servitude pour dettes et de coercition. Même si nous ne pouvons pas déterminer de façon indépendante la situation de chaque personne impliquée, cette activité nous rappelle que les personnes qui commettent des escroqueries peuvent elles-mêmes être victimes d’exploitation.
Acteur
Nous avons banni un réseau coordonné de comptes ChatGPT qui provenait très probablement du Cambodge et qui menait vraisemblablement ses activités à Poipet ou dans les environs. Des articles publics(s'ouvre dans une nouvelle fenêtre) ont à maintes reprises(s'ouvre dans une nouvelle fenêtre) associé(s'ouvre dans une nouvelle fenêtre) cette ville de la province de Banteay Meanchey à des complexes d’escroquerie en ligne et à des opérations de traite de personnes.
Le réseau a utilisé nos modèles pour créer et exploiter de faux personnages en ligne, générer et traduire des messages destinés aux cibles, créer du contenu promotionnel pour ses stratagèmes frauduleux et faciliter ses activités quotidiennes.
Comme dans de précédents(s'ouvre dans une nouvelle fenêtre) réseaux d’escroquerie que nous avons démantelés, certains utilisateurs ont aussi employé ChatGPT pour effectuer des tâches administratives, notamment rédiger des annonces internes, traduire des messages entre membres du personnel et consigner des questions qui semblaient liées au recrutement, au statut d’immigration, aux conditions de travail et aux mesures disciplinaires visant les employés.
Comportement
Le réseau menait simultanément plusieurs types d’escroqueries, combinant souvent des éléments provenant de différents stratagèmes. Par exemple, les opérateurs utilisaient des personnages sur des sites de rencontre pour gagner la confiance des cibles avant de leur présenter des placements frauduleux dans les cryptomonnaies et la négociation d’or au comptant. D’autres utilisateurs entretenaient de longues conversations romantiques avec leurs cibles sous des identités fictives, se faisaient passer pour des représentants de plateformes de jeux d’argent en ligne offrant de faux bonis et gains, ou usurpaient l’identité d’organismes d’application de la loi pour dire aux cibles qu’elles devaient payer des amendes pour avoir commis de graves infractions criminelles.
Même si les récits variaient, les utilisateurs du réseau affichaient systématiquement le même schéma sous-jacent de comportement trompeur. Par exemple, ils créaient et exploitaient de faux profils de rencontre, de prétendus experts en placements et de faux personnages représentant les forces de l’ordre. Ils généraient également des images de documents contrefaits, notamment des passeports, des avis juridiques, des confirmations d’achat d’actions et des interfaces de plateformes de jeux d’argent.
Comme nous l’avons souligné dans(s'ouvre dans une nouvelle fenêtre) de précédents(s'ouvre dans une nouvelle fenêtre) rapports(s'ouvre dans une nouvelle fenêtre), les fraudeurs suivaient un schéma courant dans leurs interactions avec les cibles, que nous appelons l’approche (prise de contact), l’accroche (susciter une émotion) et l’arnaque (soutirer de l’argent).
L’approche : le réseau utilisait ChatGPT pour traduire et générer des conversations avec des cibles sur des plateformes de messagerie comme WhatsApp et Telegram. Les fraudeurs créaient aussi du contenu pour les médias sociaux et recherchaient du matériel pour des profils de rencontre afin d’appuyer leurs faux personnages.
L’accroche : les messages des fraudeurs reposaient souvent sur la pression émotionnelle et des techniques visant à gagner la confiance. Ils promettaient notamment des rendements garantis et des placements « sans risque », employaient un langage romantique, demandaient de garder les conversations secrètes et incitaient les cibles à agir rapidement avant l’expiration de bonis fictifs.
L’arnaque : les fraudeurs demandaient aux victimes d’effectuer des dépôts pour débloquer de prétendues récompenses, de payer des frais d’activation ou de fausses amendes, puis de fournir des captures d’écran des virements ou des renseignements sur leur compte comme preuve de paiement.
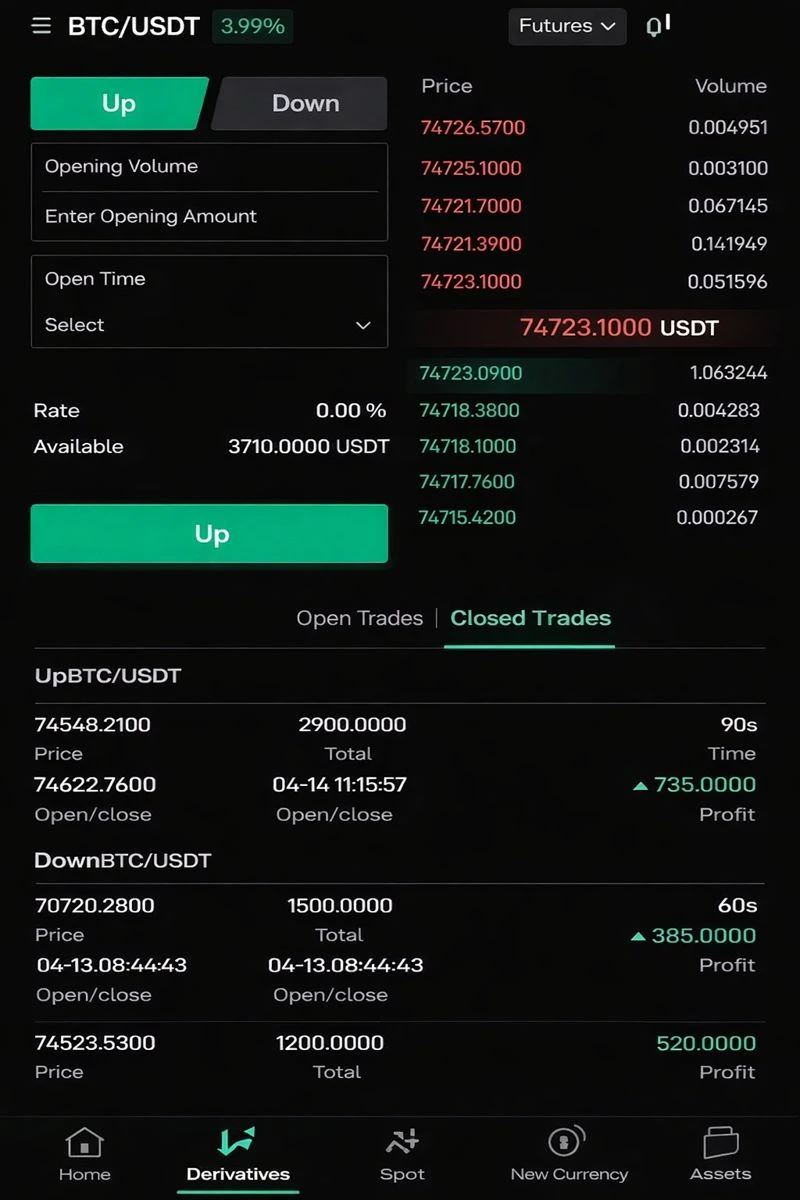
Fausse interface de négociation de cryptomonnaies créée avec ChatGPT par un fraudeur du réseau.
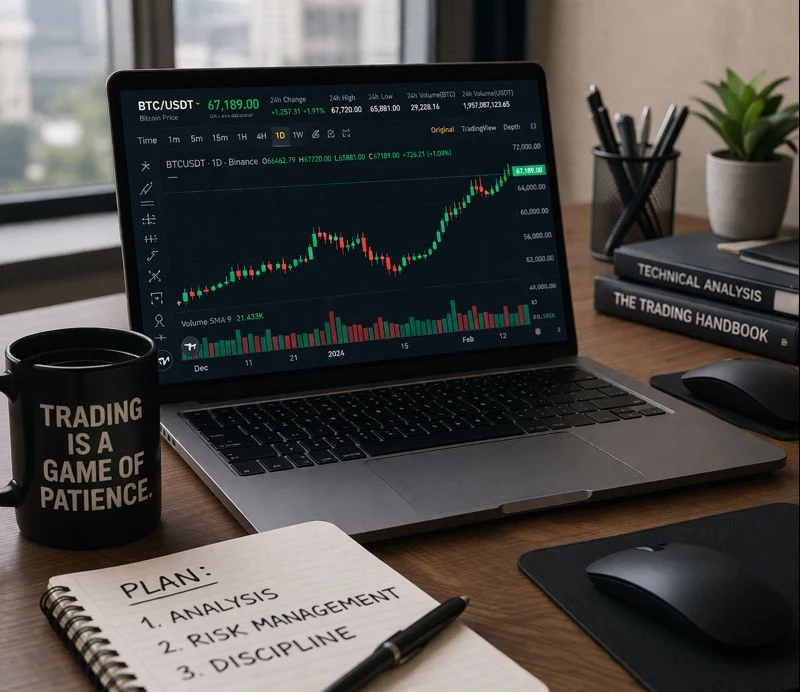
Image générée par l’IA et créée par un fraudeur du réseau pour promouvoir un faux stratagème de placement.
Indicateurs de traite de personnes
En plus des escroqueries, certains utilisateurs ont généré du contenu laissant supposer leur implication dans d’autres activités contraires à nos politiques que nous détectons et interrompons, comme la traite de personnes ou le travail forcé. Cela comprenait la création, pour les médias sociaux, d’annonces d’emplois de « clavardeur » à Poipet qui promettaient les vols, l’hébergement, les repas, les visas et les permis de travail.
D’autres activités semblaient liées à la gestion des travailleurs au sein de l’opération. Les utilisateurs tenaient des dossiers sur les dettes des employés, les retenues salariales, les amendes disciplinaires et les remboursements de prêts. Ils traduisaient aussi des discussions sur le statut d’immigration, les permis de travail, les dépassements de la durée des visas et les incitatifs au recrutement.
Certaines conversations faisaient également référence à une détention apparente, à des tentatives d’évasion et à une éventuelle responsabilité criminelle pour des personnes victimes de traite et forcées de travailler dans des opérations d’escroquerie. Bien que ces conversations ne nous permettent pas de déterminer la situation d’une personne en particulier, elles concordent avec les nombreux articles publics(s'ouvre dans une nouvelle fenêtre) décrivant(s'ouvre dans une nouvelle fenêtre) les activités de groupes criminels organisés en Asie du Sud-Est.
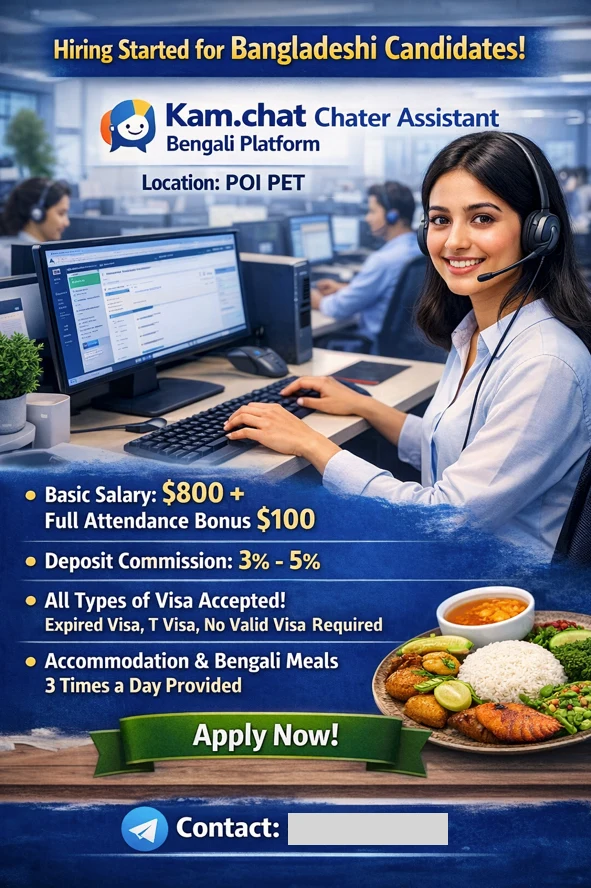
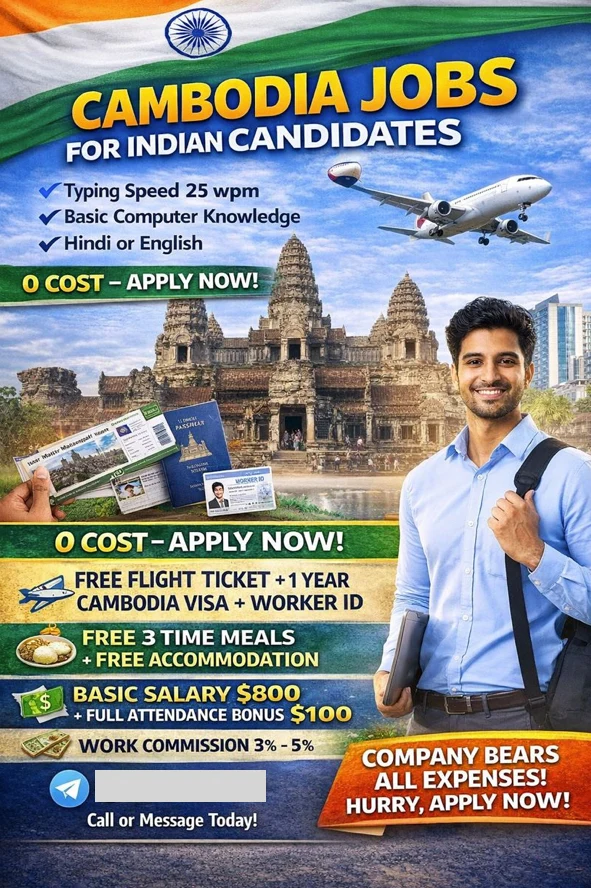
Images générées par l’IA et créées par des fraudeurs du réseau pour annoncer des emplois au Cambodge sur les médias sociaux. Caviardages ajoutés par OpenAI.
Impact
Nous avons banni les comptes ChatGPT associés à cette opération, transmis les indicateurs pertinents à des partenaires du secteur et aux autorités concernées, et pris des mesures pour empêcher ces acteurs de retrouver facilement l’accès à nos produits et services.
L’ampleur totale des pertes financières associées au réseau demeure inconnue, mais, selon les communications des fraudeurs eux-mêmes, l’opération pourrait avoir interagi avec des centaines de cibles dans le cadre de plusieurs types d’escroqueries. Des conversations d’utilisateurs faisaient état de victimes individuelles ayant perdu des milliers de dollars, mais nous ne sommes pas en mesure de vérifier ces affirmations de façon indépendante.
Plus généralement, cette affaire confirme deux tendances. Premièrement, les réseaux d’escroquerie organisés peuvent être très diversifiés et mener plusieurs stratagèmes frauduleux simultanément, plutôt que de s’en tenir à un seul type d’escroquerie. Deuxièmement, les frontières entre la fraude en ligne, le crime organisé et la traite de personnes sont souvent floues. Une intervention efficace exige donc de cibler non seulement les activités d’escroquerie visant les victimes, mais aussi les organisations criminelles qui les orchestrent et en tirent profit.