کلاهبرداریهای عاشقانه: اجرای مراحل کلاهبرداری عاشقانه با کمک هوش مصنوعی
OpenAI حسابهایی را مسدود کرد که از هوش مصنوعی برای پیشبرد مراحل کلاهبرداری عاشقانه، از جمله برقراری تماس، ترجمه، تعامل با قربانیان و فریب آنها با پیشنهاد سرمایهگذاری استفاده میکردند.
این مطالعهٔ موردی نخستین بار در گزارش فوریهٔ ۲۰۲۶(در یک پنجره جدید باز میشود) OpenAI دربارهٔ مختلکردن استفادههای مخرب از هوش مصنوعی منتشر شد.
از یک سال پیش(در یک پنجره جدید باز میشود) که گزارشدهی دربارهٔ اقداماتمان برای مختلکردن شبکههای کلاهبرداریِ در پی سوءاستفاده از مدلهایمان را آغاز کردیم، فعالیت بسیاری از عملیاتهای کلاهبرداری را در نقاط مختلف جهان متوقف کردهایم. از جملهٔ آنها کلاهبرداریهای «وظیفهای» بودند که قربانیان را متقاعد میکنند برای دسترسی به درآمدی غیرواقعی حاصل از انجام کارهای پیشپاافتاده، پول واریز کنند؛ همچنین کلاهبرداریهای سرمایهگذاری که قربانیان را به سپردن پول به شرکتهای سرمایهگذاریِ غیرواقعی ترغیب میکنند.
یکی از انواع رایج کلاهبرداری که قدمتش به مدتها پیش از ظهور هوش مصنوعی برمیگردد، کلاهبرداری عاشقانه است. در این شیوه، کلاهبرداران خود را فردی علاقهمند به رابطهٔ عاشقانه جا میزنند و میکوشند به فرد هدف بقبولانند که عشق زندگیاش را پیدا کرده است؛ سپس از او پول میخواهند و هر بار مبلغ بیشتری طلب میکنند. نخستین گزارش ما دربارهٔ مختلکردن کلاهبرداری، به یک عملیات مجرمانهٔ تازهتأسیس در کامبوج اختصاص داشت که از ChatGPT برای تولید پیامهای کلاهبرداری عاشقانه استفاده کرده بود؛ برخی از این پیامها در شبکههای اجتماعی منتشر شده بودند. از آن زمان، تلاشهای مختلفی را برای کلاهبرداری عاشقانه مختل کردهایم. همانطور که در ژوئن(در یک پنجره جدید باز میشود) نوشتیم، این کلاهبرداریها و انواع دیگر معمولاً در استفاده از هوش مصنوعی از الگویی مشترک پیروی میکنند که آن را جلب توجه (تماس بدون آشنایی قبلی)، برانگیختن احساسات و گرفتن پول مینامیم.
جلب توجه (تماس بدون آشنایی قبلی): کلاهبردار محتوایی تولید میکند که با تکیه بر علایق قربانی احتمالی، توجه او را جلب کند. برای مثال، در کلاهبرداری «سلاخی خوک» که سال گذشته دربارهاش گزارش دادیم، کلاهبرداران اغلب مردان آمریکاییِ چهل تا پنجاهسالهٔ شاغل در حرفههای پزشکی را هدف میگرفتند و به پستهای آنها دربارهٔ گلف در شبکههای اجتماعی پاسخ میدادند. عملیاتهای دیگر از پیامکهای ناخواسته، پیامهای جعلی استخدام یا، در تازهترین پروندهٔ کلاهبرداری عاشقانهٔ ما (که در ادامه شرح داده شده)، تبلیغات شبکههای اجتماعی استفاده میکردند. در هر مورد، عوامل مخرب از ChatGPT برای تولید پیامهایی استفاده میکردند که ممکن بود از پیامهای کلاهبرداری سنتی جذابتر باشند و غیربومیبودن نویسنده در آنها کمتر به چشم بیاید.
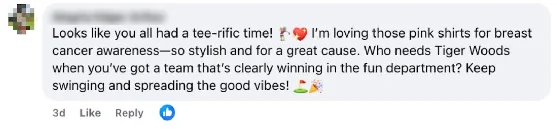
پیام اولیه با موضوع گلف از شبکهٔ «سلاخی خوک» که در سال ۲۰۲۵ دربارهاش گزارش دادیم؛ این پیام در پاسخ به پست فیسبوکیِ کاربری ارسال شده که ارتباطی با این عملیات نداشت.
برانگیختن احساسات: کلاهبردار محتوایی تولید میکند که احساسات شدیدی در فرد هدف برانگیزد و در نتیجه فریبدادن او را آسانتر کند. در کلاهبرداری عاشقانه، تلاش بر این است که فرد هدف به کلاهبردار دل ببازد. در انواع دیگر، ممکن است کلاهبردار بکوشد فرد هدف را با معاملهای بهظاهر پرسود هیجانزده کند، از ازدستدادن یک فرصت بترساند یا با ادعای وجود خطری حقوقی یا صورتحسابی پرداختنشده، او را نگران کند. گاهی همان پیام اولیهٔ جلب توجه، احساسات فرد را نیز برمیانگیزد.
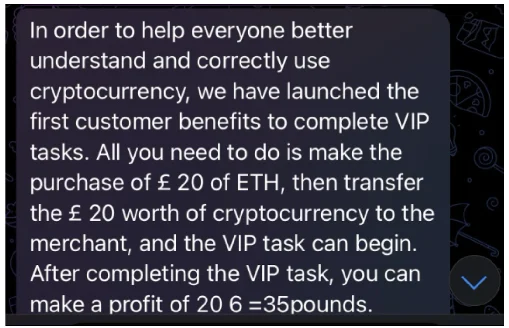
پیامک ناخواستهای از عملیات کلاهبرداری «شمارهٔ اشتباه» که در ژوئن ۲۰۲۵ افشا کردیم؛ این پیام شامل جزئیاتی از درآمدهای غیرواقعبینانه و بسیار زیاد در ازای کار اندک است و احتمالاً برای «برانگیختن احساسات» طراحی شده است.
گرفتن پول: کلاهبردار محتوایی تولید میکند که فرد هدف را به پرداخت پول متقاعد کند. دلایلی که برای این درخواست مطرح میشود، بسیار متنوع است. برای مثال، در کلاهبرداری عاشقانه ممکن است از فرد هدف بخواهند در کسبوکار معشوقش سرمایهگذاری کند یا برای رفع یک بحران مالی پول بدهد. در کلاهبرداریهای «وظیفهای»، به افراد هدف گفته میشود پول واریز کنند تا بتوانند به درآمدی (خیالی) دسترسی پیدا کنند که تصور میکنند به دست آوردهاند. در کلاهبرداریهای سرمایهگذاری، از افراد هدف میخواهند پول خود را صرف سرمایهگذاریهایی کنند که وجود خارجی ندارند.
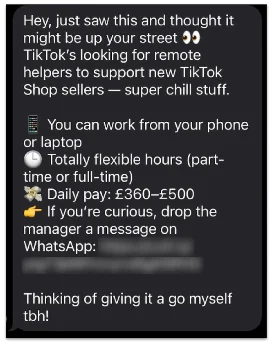
پیامک ناخواستهای از عملیات کلاهبرداری «شمارهٔ اشتباه» که در ژوئن ۲۰۲۵ افشا کردیم؛ این پیام شامل جزئیاتی از درآمدهای غیرواقعبینانه و بسیار زیاد در ازای کار اندک است و احتمالاً برای «برانگیختن احساسات» طراحی شده است.
همانطور که این روند نشان میدهد، شبکهٔ انتشار پیام یکی از اجزای اساسی کلاهبرداری است. عملیاتهای مختلف کلاهبرداری که افشا کردهایم، پیامهای اولیهٔ خود را از طریق پیامک، پیامرسانهای رمزگذاریشده، پستهای شبکههای اجتماعی، تبلیغات آنلاین یا ترکیبی از همهٔ اینها ارسال میکردند؛ کلاهبرداریهای دوران پیش از هوش مصنوعی نیز به استفاده از ایمیل(در یک پنجره جدید باز میشود)، تماس تلفنی(در یک پنجره جدید باز میشود) یا حتی، در قرن نوزدهم، نامه(در یک پنجره جدید باز میشود) و تلگرام(در یک پنجره جدید باز میشود) مشهورند. بسیاری از کلاهبرداریها پیامها را بهصورت گسترده و بدون انتخاب دقیق مخاطب منتشر میکنند، اما به نظر میرسد برخی در پی هدفگیری دقیق باشند. برای مثال، کلاهبرداری «سلاخی خوک» که در فوریهٔ ۲۰۲۵ دربارهاش گزارش دادیم(در یک پنجره جدید باز میشود)، بر موضوعاتی مانند گلف تمرکز داشت؛ یک کلاهبرداری عاشقانهٔ دیگر از تبلیغات شبکههای اجتماعی برای هدفگرفتن مردان جوان در اندونزی استفاده میکرد؛ و در کلاهبرداریهای جعل هویت افراد مشهور(در یک پنجره جدید باز میشود)، کلاهبرداران معمولاً خود را شخصی معروف جا میزنند و سپس گروههای هواداری او را هدف میگیرند. پراکنده و ناقصبودن شواهد، مقایسهٔ قابلاتکای کلاهبرداریهای مختلفی را که مختل کردهایم دشوار میکند. بااینحال، ارزیابی ما این است که روش انتخابشده برای انتشار پیام (مثلاً گسترده و بدون هدفگیری دقیق، یا هدفمند)، صرفنظر از میزان استفاده از هوش مصنوعی در بخشهای مختلف عملیات، نقش مهمی در موفقیت هر کلاهبرداری در دسترسی به افراد هدف و سوءاستفاده از آنها دارد.