Liebesbetrug: KI-gestützte Betrugsabläufe
OpenAI sperrte Konten, die KI für Abläufe beim Liebesbetrug nutzten: zur Kontaktaufnahme, für Übersetzungen, zur Kommunikation mit Opfern und zum Anlocken mit betrügerischen Anlageangeboten.
Diese Fallstudie erschien ursprünglich im Bericht von OpenAI vom Februar 2026(wird in einem neuen Fenster geöffnet) über Maßnahmen gegen die böswillige Nutzung von KI.
Seit wir vor einem Jahr(wird in einem neuen Fenster geöffnet) erstmals darüber berichteten, wie wir Betrugsnetzwerke am Missbrauch unserer Modelle hindern, haben wir zahlreiche Betrugsoperationen aus verschiedenen Teilen der Welt unterbunden. Dazu gehörte „Aufgabenbetrug“: Dabei werden Opfer dazu gebracht, Geld einzuzahlen, um angebliche Einnahmen aus einfachen Aufgaben abrufen zu können, die es in Wirklichkeit nicht gibt. Auch Anlagebetrug war darunter, bei dem Opfer dazu gebracht werden, Geld in nicht existierende Anlageunternehmen zu investieren.
Eine schon lange vor dem KI-Zeitalter verbreitete Betrugsform ist der Liebesbetrug. Dabei täuschen kriminelle Personen romantisches Interesse vor. Sie versuchen, ihrem Gegenüber einzureden, die große Liebe gefunden zu haben, bevor sie immer mehr Geld verlangen. Unser erster veröffentlichter Bericht über die Unterbindung einer Betrugsoperation betraf eine neu gegründete kriminelle Organisation in Kambodscha. Sie hatte mit ChatGPT Nachrichten für einen Liebesbetrug erstellt, die teilweise in sozialen Medien verbreitet wurden. Seitdem haben wir verschiedene Versuche von Liebesbetrug unterbunden. Wie wir im Juni(wird in einem neuen Fenster geöffnet) beschrieben haben, folgt die KI-Nutzung bei diesen und anderen Betrugsmaschen meist einem gemeinsamen Muster. Wir unterscheiden drei Phasen: Kontaktaufnahme (unaufgeforderte Ansprache), Emotionalisierung (Gefühle wecken) und Abschöpfung (Geld erlangen).
Kontaktaufnahme (unaufgeforderte Ansprache): Die betrügerische Person erstellt Inhalte, die an die Interessen des potenziellen Opfers anknüpfen und so dessen Aufmerksamkeit gewinnen sollen. Der „Schweinemast“-Betrug, über den wir letztes Jahr berichteten, richtete sich beispielsweise häufig an US-amerikanische Männer in ihren Vierzigern, die in medizinischen Berufen tätig waren. Die Kontaktaufnahme erfolgte durch Antworten auf deren Beiträge zum Thema Golf in sozialen Medien. Andere Operationen nutzten unaufgeforderte SMS, gefälschte Stellenangebote oder, wie im unten beschriebenen jüngsten Fall von Liebesbetrug, Anzeigen in sozialen Medien. In allen Fällen nutzten die kriminellen Akteure ChatGPT, um Nachrichten zu erstellen, die möglicherweise ansprechender wirkten und weniger offensichtlich von nicht muttersprachlichen Personen stammten als bei herkömmlichen Betrugsmaschen.
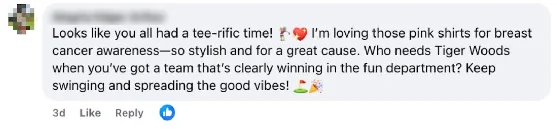
Kontaktaufnahme zum Thema Golf durch das Netzwerk für „Schweinemast“-Betrug, über das wir 2025 berichteten. Die Nachricht antwortet auf einen Facebook-Beitrag einer Person ohne Verbindung zu der Operation.
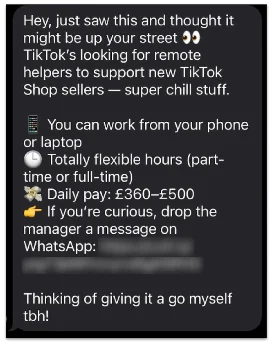
Emotionalisierung (Gefühle wecken): Die betrügerische Person erstellt Inhalte, die bei der Zielperson starke Gefühle auslösen und sie dadurch leichter manipulierbar machen sollen. Beim Liebesbetrug soll sich die Zielperson zu ihrem betrügerischen Gegenüber hingezogen fühlen. Andere Betrugsmaschen versuchen etwa, Begeisterung für ein potenziell lukratives Geschäft zu wecken, Angst vor einer verpassten Gelegenheit zu schüren oder mit einem angeblichen rechtlichen Risiko oder einer unbezahlten Rechnung zu beunruhigen. Manchmal enthält bereits die Nachricht zur Kontaktaufnahme Elemente der Emotionalisierung.
Unaufgeforderte SMS der Betrugsoperation „Wrong Number“, die wir im Juni 2025 aufdeckten. Sie nennt unglaubwürdig hohe Verdienstmöglichkeiten bei geringem Arbeitsaufwand, vermutlich um eine emotionale Reaktion auszulösen.
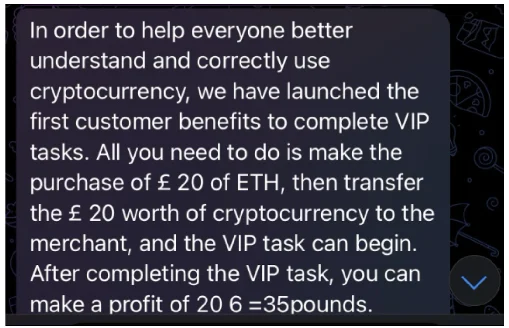
Abschöpfung (Geld erlangen): Die betrügerische Person erstellt Inhalte, die die Zielperson dazu bringen sollen, Geld zu zahlen. Die dafür genannten Gründe können sehr unterschiedlich sein. Beim Liebesbetrug wird die Zielperson beispielsweise gebeten, in das Unternehmen der vermeintlich geliebten Person zu investieren oder ihr in einer finanziellen Notlage mit Geld auszuhelfen. Beim „Aufgabenbetrug“ werden Zielpersonen aufgefordert, Geld einzuzahlen, um vermeintlich verdiente, tatsächlich aber nicht existierende Beträge abrufen zu können. Beim Anlagebetrug werden Zielpersonen aufgefordert, ihr Geld in nicht existierende Anlagen zu investieren.
Unaufgeforderte SMS der Betrugsoperation „Wrong Number“, die wir im Juni 2025 aufdeckten. Sie nennt unglaubwürdig hohe Verdienstmöglichkeiten bei geringem Arbeitsaufwand, vermutlich um eine emotionale Reaktion auszulösen.
Wie dieser Ablauf zeigt, ist das Verbreitungsnetz ein wesentlicher Bestandteil solcher Betrugsmaschen. Verschiedene von uns aufgedeckte Betrugsoperationen nahmen über SMS, verschlüsselte Messenger-Apps, Beiträge in sozialen Medien, Online-Anzeigen oder eine Kombination all dieser Kanäle Kontakt auf. Aus der Zeit vor KI sind Betrugsmaschen über E-Mails(wird in einem neuen Fenster geöffnet) und Telefonanrufe(wird in einem neuen Fenster geöffnet) berüchtigt, im 19. Jahrhundert sogar über Briefe(wird in einem neuen Fenster geöffnet) und Telegramme(wird in einem neuen Fenster geöffnet). Viele Betrugsmaschen setzen auf eine breite, wahllose Verbreitung. Einige scheinen jedoch zu versuchen, bestimmte Zielgruppen gezielt anzusprechen. So konzentrierte sich der „Schweinemast“-Betrug, über den wir im Februar 2025 berichteten(wird in einem neuen Fenster geöffnet), auf Themen wie Golf. Eine andere Liebesbetrugsmasche sprach über Anzeigen in sozialen Medien gezielt junge Männer in Indonesien an. Bei Betrugsmaschen mit vorgetäuschter Prominentenidentität(wird in einem neuen Fenster geöffnet) geben sich die Verantwortlichen typischerweise als berühmte Person aus und wenden sich dann an deren Fangruppen. Die lückenhafte Beweislage erschwert es, die verschiedenen von uns unterbundenen Betrugsmaschen zuverlässig zu vergleichen. Nach unserer Einschätzung spielt die gewählte Verbreitungsmethode, etwa eine wahllose oder gezielte Ansprache, jedoch eine wesentliche Rolle dabei, wie erfolgreich eine Betrugsoperation ihre Zielpersonen erreicht und ausnutzt. Das gilt unabhängig davon, in welchem Umfang sie KI für einzelne Aufgaben eingesetzt hat.