本案例研究最初刊載於 OpenAI 的2025 年 2 月(在新視窗中開啟)報告。
行為者
我們封鎖了多個可能被用來協助欺詐性就業計畫的帳戶。我們觀察到的活動,與 Microsoft(在新視窗中開啟) 和 Google(在新視窗中開啟) 所指稱可能與北韓有關的資訊科技工作者計畫所採用的戰術、技術與程序(TTP)一致。
雖然我們無法確定這些行為者的所在地或國籍,但我們所阻止的活動,具有公開報導(在新視窗中開啟)中與北韓政府相關行動相似的特徵:有人以詐騙手段取得西方公司的職位,藉欺詐性招聘計畫輸送收入,以支援該政權的金融網路。
行為
這些不同帳戶使用我們的模型生成內容,似乎以各種欺騙手法鎖定招募流程的每個環節,且所有手法都經過設計以相互配合。
這些行為者使用虛擬私人網路(VPN)、AnyDesk 等遠端存取工具,以及 IP 語音(VOIP)電話;這些工具大多顯示位於美國。雖然我們對這些行為者如何散布內容所掌握的資訊有限,但我們發現了發布至 LinkedIn 的內容。
生成內容
這些行為者生成的一大類內容,是虛構「求職者」的個人文件,例如履歷、線上求職檔案和求職信。這些履歷和個人檔案經常針對特定職缺量身打造,以提高求職者看似完全符合資格的機會。第二類內容是建立「支援」人設,用於在查核「求職者」的推薦資料時為其背書,並推薦他們取得工作機會。
同時,操作者也製作社群媒體貼文,招募真人協助其計畫。例如,他們招募願意在家代收和放置筆記型電腦的人,或願意將身分借給該計畫的人,讓求職者得以通過背景調查。
最後,這些「求職者」人設似乎在面試時使用我們的模型,針對技術和行為問題生成看似合理的回答。不過,我們並未觀察到他們使用我們的語音到語音工具。
在看似成功受僱後,他們使用我們的模型處理撰寫程式碼、疑難排解及與同事傳訊等工作相關任務。他們也使用我們的模型編造說詞,以解釋避開視訊通話、從未獲授權的國家存取公司系統或在不尋常時段工作等異常行為。
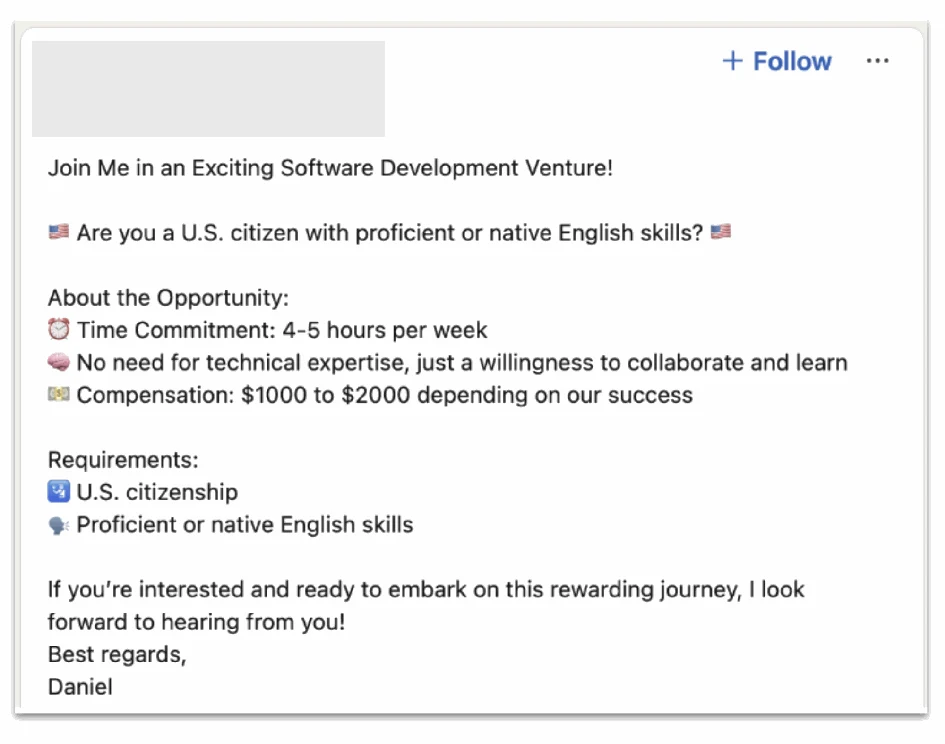
此行為者使用我們的模型生成內容並發布至社群網站的範例,其目的顯然是招募美國公民,讓他們在不知情下協助其計畫。
影響
由於我們只能掌握這整體活動中的一小部分,因此需要多方利害關係人的資訊,才能評估其影響。
OpenAI 的政策嚴格禁止將我們工具的輸出用於欺詐或詐騙。在調查欺詐性就業計畫的過程中,我們識別並封鎖了數十個帳戶。我們已與業界同業和相關主管機關分享所阻斷詐騙網路的相關資訊,提升各方偵測、預防及因應這類威脅的整體能力,同時共同推進安全防護。