Att stoppa AI-stödda operationer bakom falska fasader
Under de senaste två och ett halvt åren har vi rapporterat om många av de sätt på vilka illvilliga aktörer försökt använda våra modeller för cyberattacker, dolda påverkansoperationer (IO), bedrägerier och andra överträdelser av våra användningspolicyer. Vi publicerar dessa rapporter för att informera tillsynsmyndigheter, branschkollegor och samhället i stort om de försök vi ser från hotaktörer att utnyttja AI, och för att belysa de sårbarheter de försöker dra nytta av.
Vi stängde nyligen av två påverkansoperationer – en från Ryssland och en från Iran – som använde våra modeller tillsammans med mer traditionella metoder och tekniker för att stödja sofistikerade verksamheter bakom falska fasader. De använde dessa verksamheter för att föra ut geopolitiska budskap om konflikter till sina målgrupper utan att avslöja budskapens verkliga ursprung. Den iranska operationen använde sju falska ”journalistidentiteter” för att sälja in längre artiklar till små och medelstora nätmedier världen över. Den ryska operationen verkar ha anlitat ovetande personer i Latinamerika för att driva en ”tankesmedja” på plats.
Båda operationerna arbetade på flera fronter och prövade en rad olika taktiker för att nå sina mål. Utöver längre artiklar genererade den iranska operationen omgångar av kommentarer för sociala medier, vanligtvis om ämnen kopplade till kriget mellan USA och Iran. Förutom att styra ”tankesmedjan” skapade den ryska operationen falska ”läckta” dokument och ljudmanus, varav vi hittade vissa spridda på nätet. Båda operationerna använde också AI i stor utsträckning för att skriva interna rapporter (för den ryska operationen var detta det vanligaste användningsområdet). I båda fallen använde aktörerna tvivelaktiga eller direkt vilseledande metoder för att överdriva operatörernas effektivitet.
Det mest slående med dessa operationer är att de i hög grad liknade komplexa påverkansoperationer från tiden före AI, men använde AI för att förenkla vissa arbetsflöden. Den iranska operationens falska journalistidentiteter hade tydliga likheter med den falska journalisten ”Alice(öppnas i ett nytt fönster) Donovan(öppnas i ett nytt fönster)”, en täckmantel för rysk militär underrättelsetjänst vars artiklar publicerades av flera västerländska medier 2016–2017. År 2020 drev personer med kopplingar till tidigare verksamhet inom den ryska Internet Research Agency ett falskt ”nyhetsmedium” kallat ”PeaceData(öppnas i ett nytt fönster)”, som fick ovetande journalister runt om i världen att skriva för det.
Operationerna var också ovanliga vad gäller sin potentiella räckvidd. Utifrån Breakout Scale(öppnas i ett nytt fönster), som graderar påverkansoperationer på en skala från 1 (lägst) till 6 (högst), bedömer vi att operationen med ursprung i Ryssland tillhör kategori 5. Det är den första operationen i kategori 5 som vi har ingripit mot sedan vi började rapportera. Operationen med ursprung i Iran nådde kategori 4. Båda lyckades få in sitt innehåll (som inte enbart hade genererats med våra modeller) i etablerade medier, i stället för att bara publicera det i sociala medier. Det stämmer med ett mönster vi har sett bland de 30 dolda påverkansoperationer som vi har avslöjat under de senaste två och ett halvt åren: operationer som försöker få in sitt innehåll i verkliga medier, i stället för att förlita sig på spridning via falska konton i sociala medier, tenderar att ha störst potentiell räckvidd och genomslagskraft.

Matris över de 30 påverkansoperationer som vi har avslöjat sedan början av 2024, bedömda efter huvudsaklig spridningsmetod (sociala medier, egen webbplats, externa publikationer) och nivå på Breakout Scale. Operationer som använde flera spridningsmetoder, som att driva en webbplats och marknadsföra den i sociala medier, klassificeras efter den metod som verkade utgöra kärnan i operationen.
AI kan ge sådana operationer bakom falska fasader större skala, högre effektivitet, bättre språkflyt och starkare redaktionell förmåga. Operatörerna kan använda dessa fördelar för att utnyttja intet ont anande offer, till exempel anställda eller redaktörer, och placera sitt innehåll inför en publik som inte har någon aning om vem som ligger bakom det eller vilka motiv de har. Operationerna visar också hur komplext och sofistikerat hotaktörer använder falska identiteter och verksamheter för att nå sina mål. För att organisationer ska kunna upprätthålla ett robust skydd är det avgörande att förstå vilka sårbarheter hotaktörerna utnyttjar och hur dessa kan ge tillgång till en publik och större räckvidd.
Men eftersom dessa operationer bygger på att den verkliga avsändaren är dold är de också särskilt sårbara för ansvarsfulla avslöjanden. Både ”Alice Donovan” och ”PeaceData” upphörde med sin verksamhet efter att de avslöjats. Därför är vårt mål med att rapportera om dessa operationer att underlätta fortsatt granskning och fler ingripanden – och göra det svårare att fortsätta driva operationerna.
Aktörer med ursprung i Ryssland som bedriver påverkanskampanjer i Latinamerika.
Vi stängde av en grupp ChatGPT‑konton med ursprung i Ryssland. De använde ChatGPT för en rad uppgifter kopplade till dolda påverkansoperationer riktade mot länder i Latinamerika. Mycket av aktiviteten verkade syfta till att skada Ukrainas anseende i regionen, men en del tycktes vara inriktad på att påverka den lokala politiska utvecklingen, särskilt i Argentina och Bolivia. De flesta operatörer skrev promptar på ryska. En skrev på spanska men verkade ändå befinna sig i Ryssland. Vi har delat information om detta fall med berörda myndigheter.
Operatörerna använde ChatGPT för tre huvudsakliga uppgifter: att skriva interna rapporter om sin verksamhet (och andras aktiviteter som de trovärdigt kunde ta åt sig äran för), skapa innehåll för sina operationer och skriva resultatrapporter om en självutnämnd ”forskningsplattform” i Latinamerika kallad Social Research Center (SRC). De verkar ha styrt SRC via en falsk identitet vid namn ”Mia Clark”. Med anspelning på namnet har vi kallat operationen ”Dark Clark”. Eftersom vi inte tillåter åtkomst till våra modeller från Ryssland använde de VPN-tjänster för att ansluta till våra tjänster.
I sina interna rapporter hävdade operatörerna att de hade spridit falska berättelser i Latinamerika för att undergräva Ukraina eller lokala ledare. Vissa av dessa förfalskningar har av granskare(öppnas i ett nytt fönster) som arbetar med öppna källor(öppnas i ett nytt fönster) tillskrivits en rysk organisation känd som ”Politology” eller ”La Compania”, som uppges vara en efterföljare till Wagnergruppen och andra organisationer grundade av den ryske oligarken Jevgenij Prigozjin. Operatörerna bad också våra modeller att översätta eller förklara offentlig rapportering om Politology och Wagner, betydligt oftare än de frågade om andra nätverk med ursprung i Ryssland.
Operationen var ovanlig på två sätt. För det första verkar den ha lyckats få personer i Latinamerika att arbeta för SRC. De ryska operatörernas rapporter om SRC hänvisade till beslut om bland annat löneskalor, anställningar och uppsägningar, vilket tyder på att de styrde organisationen snarare än samarbetade med den. Tillgängliga belägg tyder på att SRC:s anställda i Latinamerika inte visste att de arbetade för en rysk grupp. Till skillnad från en annan Rysslandskopplad ”tankesmedja” som vi nyligen avslöjade verkar SRC främst ha producerat originalinnehåll genom den personal som ovetande arbetade för operationen. Det framstår som det mest komplexa försöket att driva en verksamhet under täckmantel som vi har ingripit mot under de senaste två och ett halvt åren.
För det andra tyder vissa belägg i öppna källor på att Dark Clarks förfalskningar fick tillräckligt stor spridning för att föranleda faktagranskningar(öppnas i ett nytt fönster) och officiella dementier(öppnas i ett nytt fönster). Det pekar på ett större genomslag än för någon av de påverkansoperationer som vi har ingripit mot under de senaste två åren. En förfalskning som operationen hävdade att den hade planterat i Peru bidrog till och med till öppna spänningar mellan Ukraina och Polen.
Operatörerna använde främst ChatGPT för att skriva och uppdatera interna rapporter till en okänd överordnad. Dessa regelbundna rapporter beskrev arbetet med att genomföra dolda påverkanskampanjer i Latinamerika. De omfattade tre huvudsakliga arbetsområden: försök att smutskasta Ukraina och undergräva rekryteringen till Ukrainas väpnade styrkor, försök att blanda sig i vissa länders inrikespolitik, särskilt Bolivias och Argentinas, samt ledningen av SRC. I de flesta fall såg vi inte att hotaktörerna använde våra modeller för att skapa innehåll till kampanjerna, utan bara för att rapportera om dem (de få undantagen beskrivs nedan).
Rapporterna innehöll många taktiska detaljer som belyste hur operationen försökte undergräva Ukraina och vissa nationella ledare, framför allt presidenterna i Argentina, Bolivia och Ecuador. Vissa beskrev försök att lura lokalbefolkningen att utföra aktiviteter som operatörerna kunde använda som påverkansmedel. Andra beskrev falska ”läckor” som operatörerna hävdade att de hade spridit.
I två fall kopplar beläggen operatörerna till offentlig rapportering om ”Politology”. Operatörerna rapporterade att de under 2024 drev två kampanjer riktade mot Argentinas president Javier Milei. För det första uppgav de att de hade spridit en falsk nyhet om att Milei hade köpt juvelprydda Cartier-halsband till sina hundar. För det andra hävdade de att de hade betalat lokala aktörer för att måla graffiti mot Milei i Buenos Aires. Med stöd i läckta dokument har båda dessa aktiviteter offentligt(öppnas i ett nytt fönster) tillskrivits(öppnas i ett nytt fönster) ”Politology” och ”La Compania”.
Många fler förfalskningar har inte tidigare kopplats till ryska påverkansoperationer. Operatörerna hävdade exempelvis att de i maj 2026 skapade en falsk e-postadress som utgav sig för att tillhöra den regionala utbildningsförvaltningen i Lima i Peru. De använde den för att instruera skolor i distriktet att anordna evenemang tillägnade Ukraina på den nationella dagen för kulturell och språklig mångfald (21 maj). Mejlen innehöll uttryckliga instruktioner om att nämna bland andra den kontroversielle ukrainske 1900-talsnationalisten Stepan Bandera. Vissa ukrainare ser honom som en självständighetsförkämpe, men i Ryssland och Polen förknippas han med fascism, kollaboration under kriget och grymheter. Enligt operatörerna svarade vissa skolor till den falska e-postadressen och bekräftade att de hade hållit sådana evenemang, och bifogade till och med bilder.
Operatörerna hävdade sedan att de hade planterat nyheter om evenemangen i medier i både Peru och Polen, tillsammans med anklagelser om att Ukraina ”exporterade” ultranationalistiska ideologier, vilket väckte upprördhet. Sökningar i öppna källor hittade nyheter som stämde överens med detta påstående i peruansk(öppnas i ett nytt fönster) och(öppnas i ett nytt fönster) polsk(öppnas i ett nytt fönster) press(öppnas i ett nytt fönster), samt i en engelskspråkig publikation i Ungern(öppnas i ett nytt fönster) (vissa av artiklarna har sedan dess raderats). Vissa(öppnas i ett nytt fönster) artiklar(öppnas i ett nytt fönster) innehöll en reaktion från en polsk Europaparlamentariker, som föreslog att personer som visade ”polskfientlighet” skulle förklaras persona non grata i Polen. Den ryska förfalskningen utnyttjade alltså historiska spänningar mellan ukrainare och polacker och spädde samtidigt på dem.
På liknande sätt hävdade operatörerna i juni att de hade använt en annan falsk e-postadress för att lura skolor i Ecuador att hålla en ceremoni där deltagarna svor trohet till president Daniel Noboa och Erik Prince, tidigare chef för det privata militärföretaget Blackwater. Operatörerna hävdade att händelsen väckte upprördhet i Ecuador och pressade regeringen att dementera förfalskningen, vilket i sin tur gav den spridning i hela landet. Även här hittade vi genom undersökningar i öppna källor nyheter(öppnas i ett nytt fönster) publicerade(öppnas i ett nytt fönster) i ecuadoriansk(öppnas i ett nytt fönster) press(öppnas i ett nytt fönster) som nära motsvarade påståendet, och till och med ett utförligt tillbakavisande(öppnas i ett nytt fönster) från Ecuadors utbildningsminister.
Operatörerna använde en rad metoder för att ge sina falska berättelser stöd. Enligt deras interna rapportering spred de två olika förfalskningar riktade mot Ecuador i mars. Den ena använde en falsk ljudinspelning som tillskrevs Ukrainas konsul i Ecuador, där han påstods ha uttalat sig nedsättande om ecuadorianer. Vår undersökning i öppna källor identifierade ett inlägg på TikTok som exakt motsvarade detta påstående. Det verkade bara ha fått begränsat engagemang. Den andra beskrevs som ett falskt videoklipp som spreds på X och TikTok med en verklig nyhetskanals logotyp, med påståendet att Noboas regering rekryterade unga män för att strida i Ukraina. Faktagranskare(öppnas i ett nytt fönster) i Ecuador beskrev i början av april en kampanj som stämde överens med denna beskrivning.
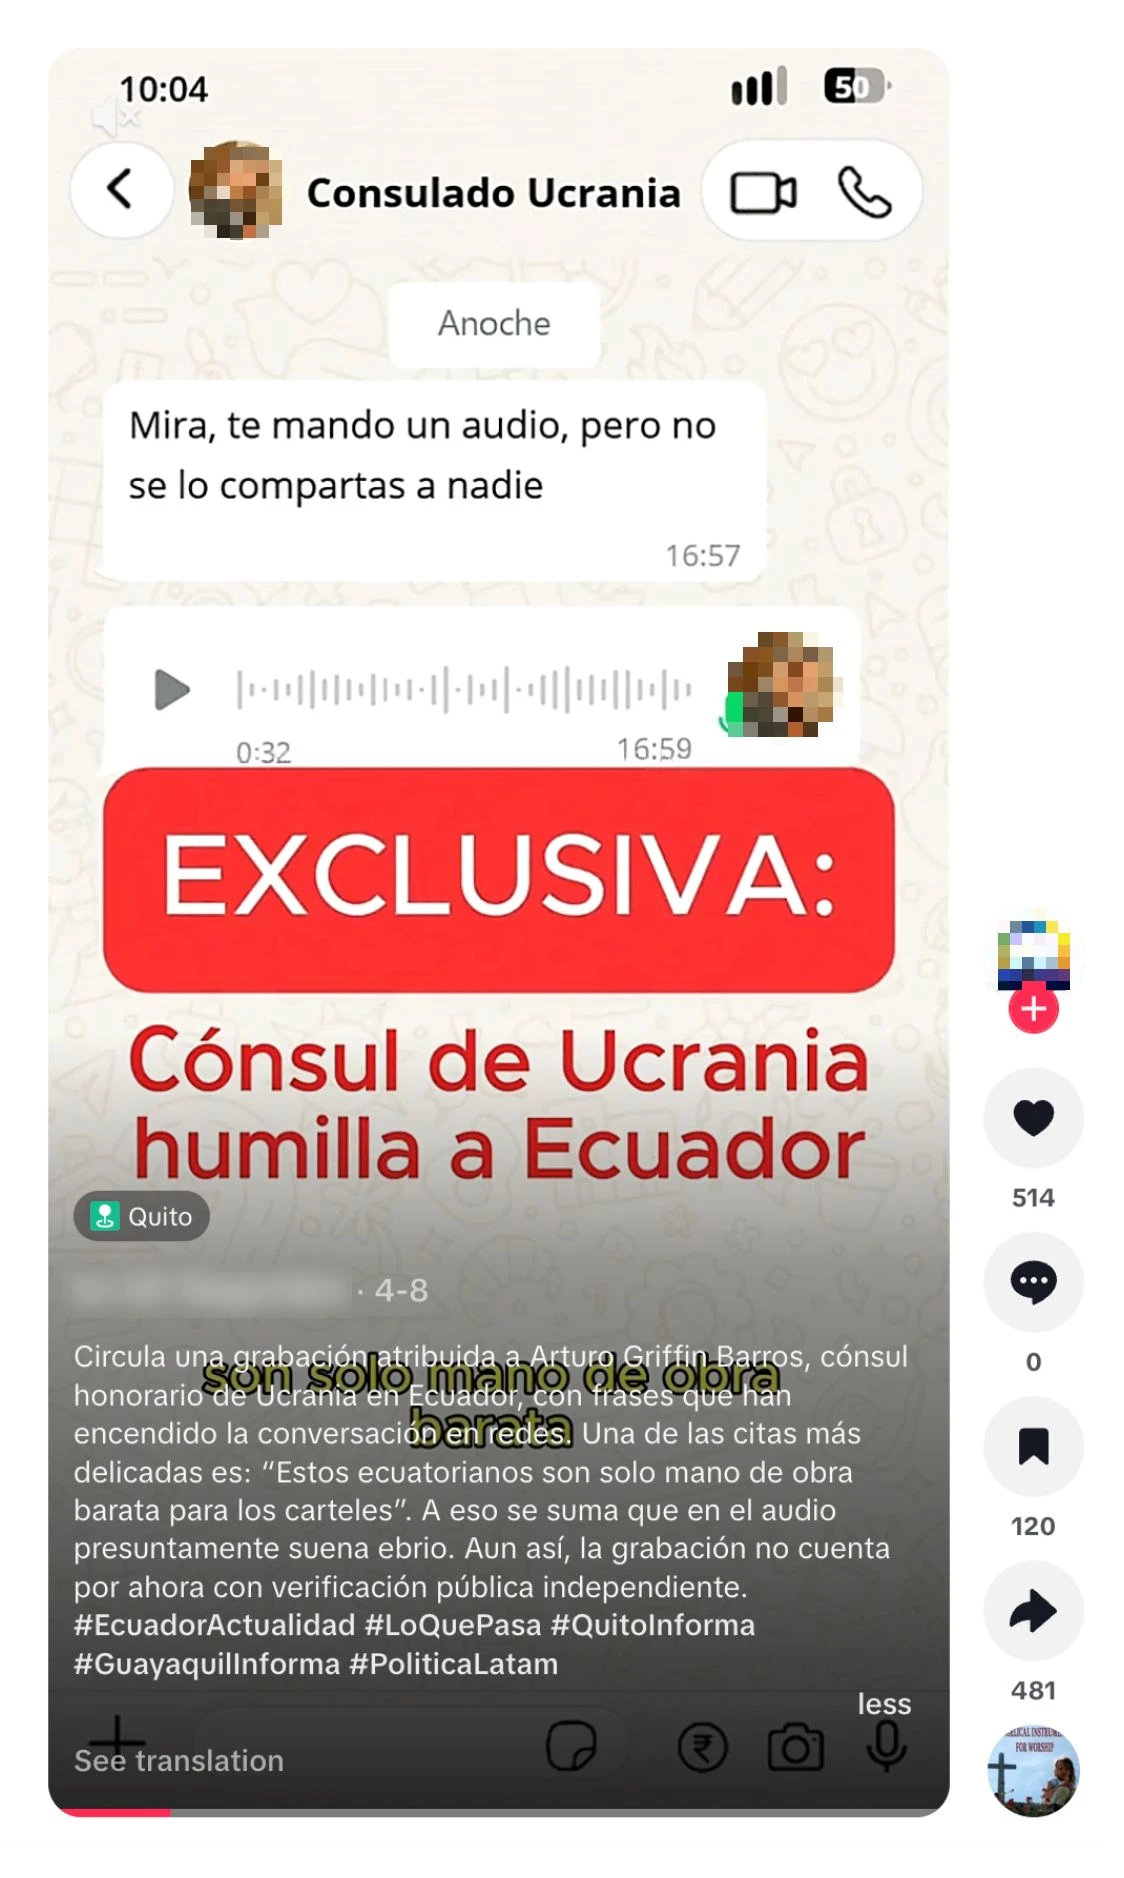
TikTok-video publicerad den 8 april 2026 med den förfalskade ljudinspelning som operationen tog på sig och som tillskrevs den ukrainske konsuln.
En annan intern rapport beskrev en förfalskning som de spred i Bolivia i slutet av maj, när protesterna mot regeringen var som mest intensiva. Operatörerna angav uttryckligen att målet med kampanjen var att förvärra krisen kring protesterna. Kampanjen innehöll en falsk ljudinspelning av en anställd på det statliga vattenbolaget EPSAS, som sade att regeringen skulle stänga av vattnet till den administrativa huvudstaden La Paz och utlysa undantagstillstånd. Vår undersökning i öppna källor hittade en granskning som motbevisade(öppnas i ett nytt fönster) samma påstående och en officiell dementi(öppnas i ett nytt fönster) från EPSAS.
Andra interna rapporter tog upp förfalskningar som vi inte kunde bekräfta genom öppna källor, möjligen för att de redan hade tagits bort eller inte hade fått spridning. Operatörerna hävdade exempelvis att de i januari hade spridit en berättelse om att en brasiliansk influencer och modell hade förts till Ukraina av företrädare för Ukrainas ambassad som ett offer för människohandel och sedan dödats i Kyiv. I juni hävdade de att de hade spridit ännu ett falskt ljudklipp i Bolivia, denna gång med en påstådd anställd på Bolivias centralbank som varnade för att banken snart skulle begränsa kontantuttag. De hävdade också att de hade spridit ett förfalskat brev från landets olje- och gasmyndighet, med en varning om begränsningar av bränsleförsäljningen till privatbilar.
I andra rapporter bad operatörerna våra modeller att hjälpa till att hitta händelser i målländerna som de kunde ta åt sig äran för, även om de inte hade varit inblandade. Operatörerna hävdade exempelvis att Argentinas utrikesminister hade citerat deras operation vid ett möte i en FN-kommitté om Falklandsöarna/Malvinerna. Operatörerna tog åt sig äran för att ha lanserat argumenten att principen om självbestämmande inte gäller öarna och att Storbritannien har en oproportionerligt stor militär närvaro där. I själva verket har båda argumenten ingått i Argentinas officiella hållning i många(öppnas i ett nytt fönster) år(öppnas i ett nytt fönster). På liknande sätt rapporterade(öppnas i ett nytt fönster) brasilianska medier i juni om en brasiliansk medborgare som hade rest till Ukraina för att ansluta sig till armén, tagits till fånga av ryska styrkor och sedan gjort ett tv-sänt uttalande där han hävdade att han hade lurats att strida. Operatörerna som använde ChatGPT försökte hävda att nyheten återgav deras operations budskap. I själva verket citerade den fångens egen video(öppnas i ett nytt fönster). Det tyder på att operatörerna försökte genomföra en påverkansoperation riktad mot sina egna arbetsgivare snarare än mot någon extern publik.
Vissa av operatörernas rapporter hänvisade till en självutnämnd ”forskningsplattform” kallad Social Research Center (på ryska Центр социологических исследований). Enligt SRC:s webbplats fokuserar verksamheten på den indiska diasporan i Latinamerika och relationerna mellan Indien och länderna i regionen.
De interna rapporterna tydde på att operatörerna styrde tankesmedjan, snarare än att bara samarbeta med den. De tog exempelvis upp beslut om anställningar och uppsägningar, löneskalor, bemanningsplaner och pågående forskningsprojekt. Särskilt betydelsefullt var att rapporterna också angav att operatörerna hade skapat en falsk identitet, ”Mia Clark”, för att sköta operationens aktivitet i sociala medier och ha kontakt med personal på plats i Latinamerika. Tillgängliga belägg tyder på att de lokalt anställda inte hade någon aning om att de arbetade för en rysk operation och utförde sina forskningsuppgifter i god tro. Användningen av ovetande mellanhänder påminner starkt om den tidigare ryska operationen ”PeaceData”, även den kopplad till Prigozjins krets, som Meta avslöjade(öppnas i ett nytt fönster) 2020.
Av de ryska operatörernas rapporter att döma intervjuade deras personal på plats i Latinamerika experter och kommentatorer runt om i regionen och skrev sedan forskningsrapporter utifrån resultaten. Ämnena sträckte sig från en bred analys av den allmänna opinionen om BRICS-gruppen till en detaljerad jämförelse av Brasiliens ekonomi under presidenterna Jair Bolsonaro och Luiz Inácio Lula da Silva. Ibland skrev de ryska operatörerna lägesrapporter om forskningsprojekten innan resultaten hade publicerats, vilket tyder på nära delaktighet i produktionsprocessen. Vi identifierade klart över 60 artiklar på SRC:s webbplats, varav den stora majoriteten verkade vara originaltexter. Det skiljer Dark Clark från den ryska operation som vi nyligen avslöjade, som också drev en tankesmedja som täckmantel men plagierade det mesta av sitt innehåll. Det tyder på en avsikt att bygga upp en mer varaktig täckorganisation, med kontakter i hela Latinamerika.
De ryska operatörerna hävdade att de hade försökt skapa ett nätverk av konton och sidor i sociala medier för att marknadsföra SRC:s arbete. Enligt deras rapporter stötte verksamheten i sociala medier på problem när operatörer i olika delar av världen försökte komma åt samma konton, vilket ledde till kontobegränsningar. Spår av detta syns i öppna källor. Transparensinformationen för SRC:s huvudkonto på X angav exempelvis Tyskland som plats (möjligen till följd av VPN-användning), men en anslutning via ryska App Store. Transparensinformationen för ett av dess Instagram-konton visade samtidigt att administratören fanns i Venezuela. Inget av de tre Facebook-konton med SRC:s varumärke som vi identifierade hade tillräckligt många följare för att administratörens plats skulle visas.
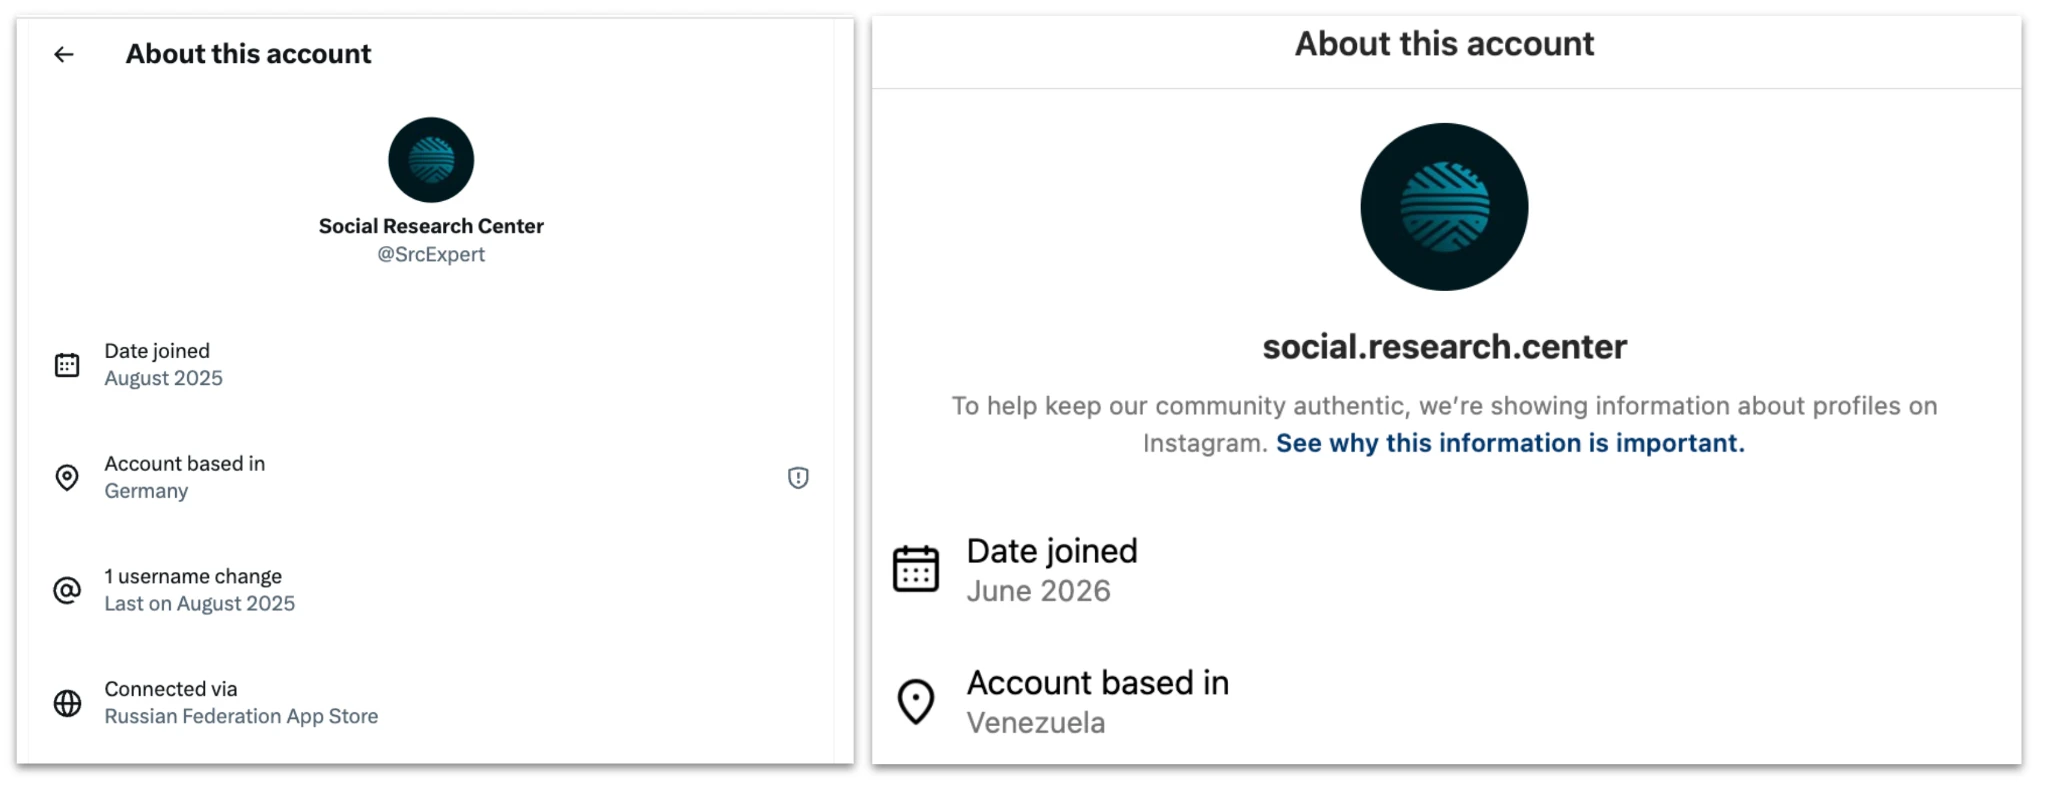
Till vänster: X-konto kopplat till Social Research Center. Notera transparensinformationen som visar att kontot anslöt via ryska App Store. Till höger: SRC:s Instagram-konto. Notera platsangivelsen Venezuela.
Operatörerna rapporterade särskilda problem på LinkedIn, där de uppgav att de hade skapat ett uttryckligen falskt konto för att representera SRC, men sedan haft svårt att bygga upp ett nätverk för det. Enligt deras rapporter var lösningen att skapa fler falska konton som följde det första och fick det att framstå som mer trovärdigt. Den 17 augusti hade ett LinkedIn-konto med samma Social Research Center-varumärke 961 följare och uppgav att organisationen hade 200–500 anställda, men listade bara två medarbetare.
Utöver att använda AI för att uppdatera rapporter bad operatörerna ibland vår modell att hjälpa dem utforma och skapa texter för operationerna. De bad exempelvis om hjälp med att säkerställa att förfalskningarna använde rätt accent, ordförråd och myndighetsspråk för olika länder. Det utgjorde en relativt liten del av den totala arbetsmängden, kanske för att operationen verkar ha omfattat minst en person från Latinamerika med spanska som modersmål och därför hade mindre behov av språkstöd från AI.
Vid ett tillfälle bad exempelvis en av de ryskspråkiga operatörerna modellen att hjälpa till att skriva ett brev på ryska som skulle koppla Ukrainas honorärkonsul i Panama till korruption. Den spanskspråkiga operatören bad sedan modellen att översätta brevet till spanska och generera ett tillhörande ljudmanus. Ett foto som stämde överens med brevets text, med en berättarröst som följde operatörens manus, publicerades på TikTok av ett konto som utgav sig för att vara ett nyhetsmedium men använde logotypen för Panamas TVN Noticias(öppnas i ett nytt fönster). TikTok-kanalen hade bara en följare och slutade publicera efter att ha planterat förfalskningen.
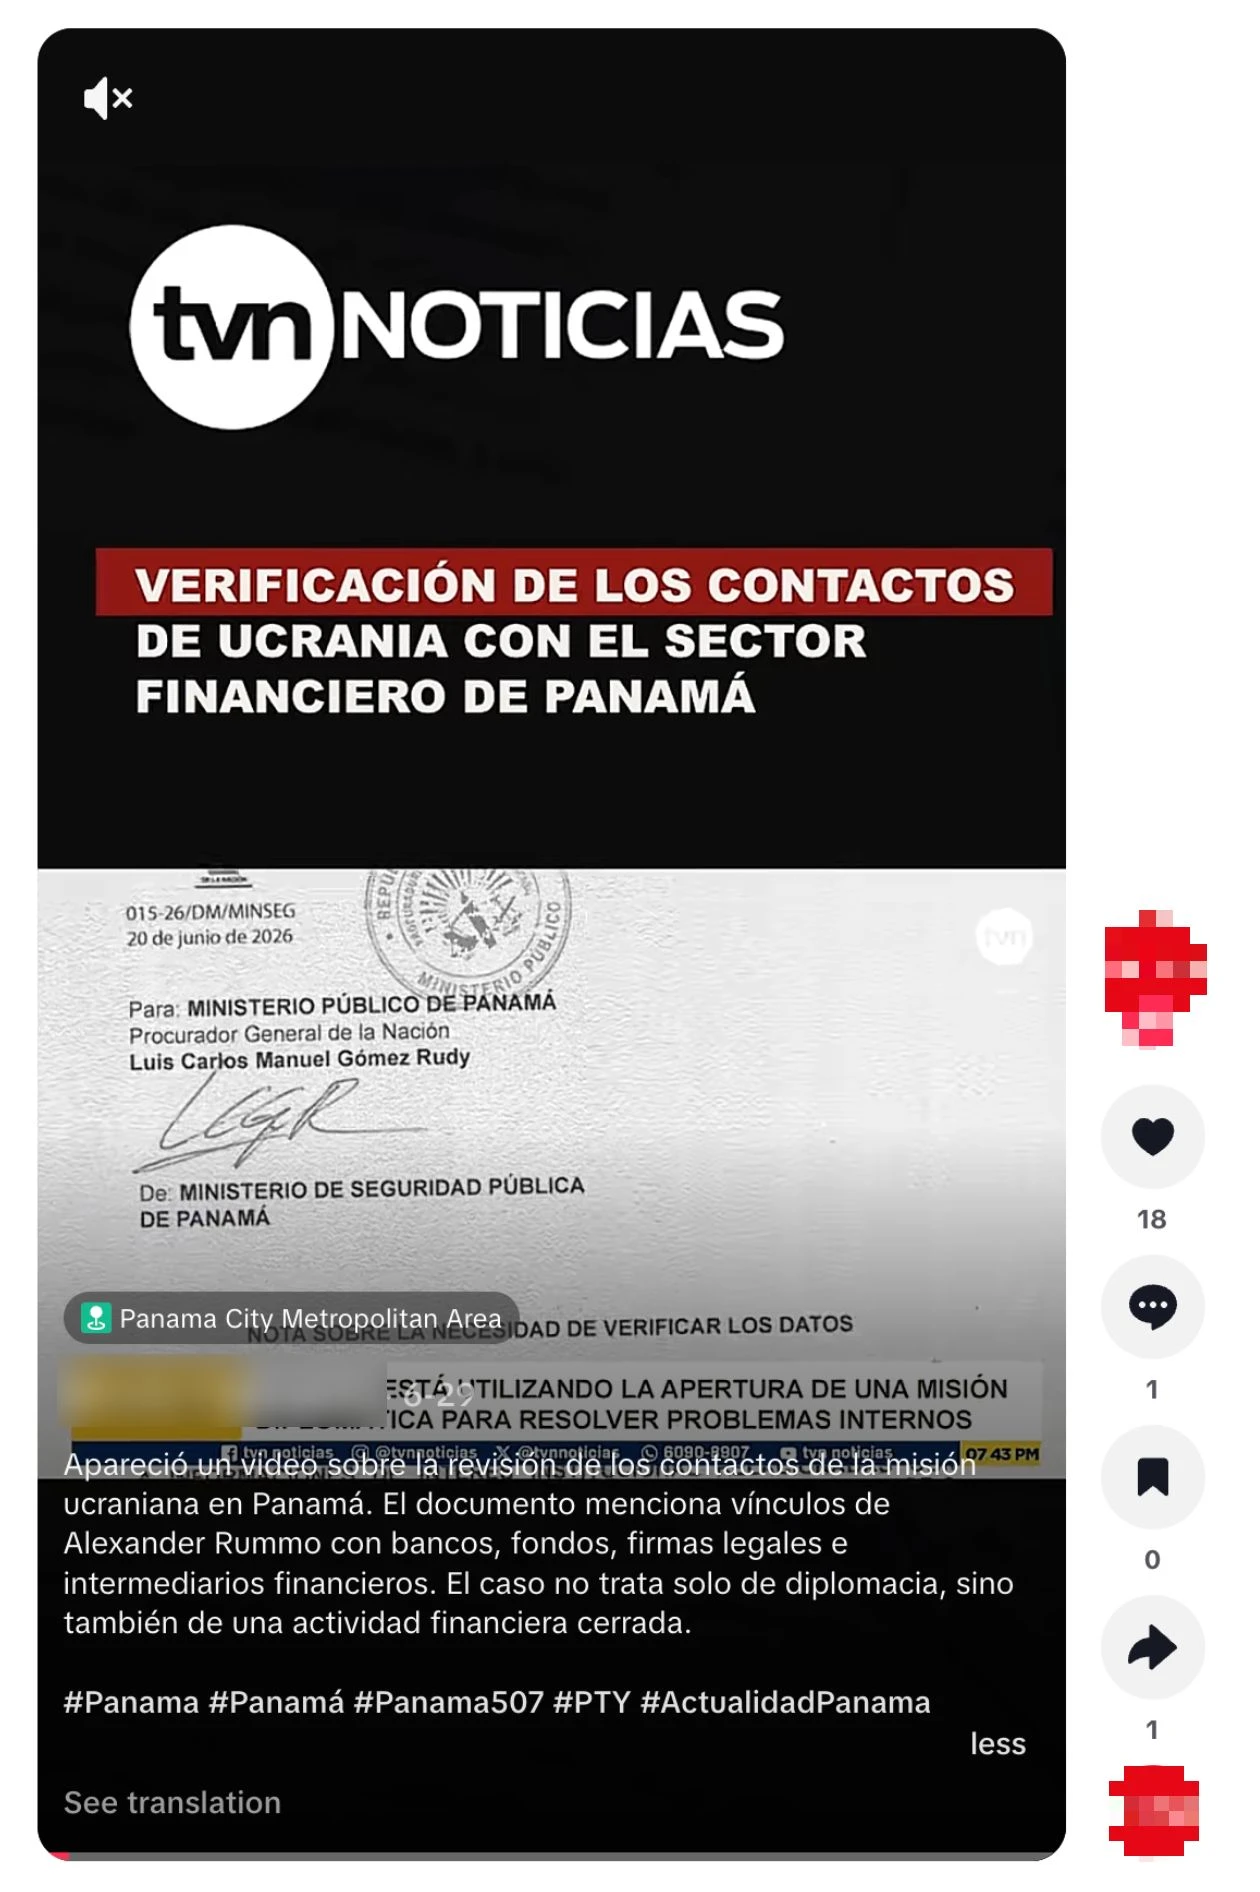
TikTok-inlägg som visar brevet vars text genererades av operationen, med ett manus för berättarrösten som också genererades av operationen.
Vid ett annat tillfälle gav den spanskspråkiga operatören i Ryssland modellen ett ryskspråkigt manus som hävdade att Noboa hade förolämpat fattiga människor i Ecuador, och bad modellen översätta det till ecuadoriansk spanska. Vid ett tredje tillfälle, i mars, bad samma användare modellen att korrekturläsa ett spanskspråkigt avtalsutkast mellan ett företag kallat ”International Security Solutions FZE” och en person i Ecuador. Avtalet påstods gälla infrastrukturtjänster i Ukraina. Användarens frågor handlade om hur språk och layout kunde förbättras, bland annat vilka ord som borde vara i fetstil.
Användaren slutade ställa frågor om avtalet när formuleringarna var färdiga. Undersökningar i öppna källor visar dock att en bild av ”avtalet” senare spreds i sociala medier(öppnas i ett nytt fönster). Det användes för att stödja påståendet att Noboas regering hade samarbetat med ett täckbolag för att lura ecuadorianer att låta sig rekryteras till Ukrainas armé. Förfalskningen fick tillräckligt stor spridning för att föranleda en faktagranskning(öppnas i ett nytt fönster) i början av april. Faktagranskarna konstaterade att företaget ”inte finns i registret hos Ecuadors tillsynsmyndighet för företag, värdepapper och försäkringar”.
Denna operations genomslag kräver en särskilt noggrann bedömning. Som nämnts ovan var ett av operatörernas huvudsakliga tillvägagångssätt att ta åt sig äran för aktiviteter som inte hade något med deras operation att göra. Deras egna påståenden om genomslag i den interna rapporteringen kan därför inte tas för givna. Vissa av de falska berättelser som de hävdade att de hade planterat dök inte heller upp i undersökningar av öppna källor. Det kan bero på att de spreds i slutna kanaler, redan hade tagits bort eller aldrig faktiskt publicerades.
Belägg från öppna källor gjorde det dock möjligt för oss att bekräfta vissa av deras påståenden. Vissa av de förfalskningar som operationen hävdade att den hade spridit uppmärksammades senare av faktagranskare och tillbakavisades av regeringar. Det tyder på att de hade fått tillräckligt stor spridning för att motivera ett svar. I andra fall kunde vi identifiera innehåll på nätet som nära motsvarade det innehåll som operationen hade genererat. Framför allt följdes operationens påstående om att ha lurat en peruansk skola att hålla ett evenemang där Bandera framställdes av rapportering i både Latinamerika och Europa. Händelsen verkar också ha föranlett en kommentar från minst en polsk Europaparlamentariker.
Utifrån Breakout Scale(öppnas i ett nytt fönster), som graderar påverkansoperationer från 1 (lägst) till 6 (högst), bedömer vi att denna operation tillhör kategori 5. Det finns belägg som tyder på att den ledde till offentliga kommentarer från politiker i flera länder. Det är den första operationen i kategori 5 som vi har ingripit mot sedan vi började rapportera.
Operation med ursprung i Iran som planterar längre artiklar under falska skribentnamn i nätbaserade nyhetsmedier.
Vi stängde av en grupp ChatGPT‑konton med ursprung i Iran. De skrev promptar på persiska och genererade innehåll på persiska och engelska. Aktörerna dolde sin plats genom att använda VPN-tjänster för att komma åt ChatGPT.
Operationen använde våra modeller för att förbättra längre artiklar och artikelförslag till redaktioner, generera kommentarer för sociala medier och förbättra interna rapporter. Operatörerna använde sju olika skribentnamn för att sälja in sina artiklar, så vi har kallat kampanjen ”Bogus Bylines”. De längre artiklarna fokuserade på konflikten mellan USA och Iran. De flesta kommentarerna handlade också om konflikten. En mindre andel rörde amerikansk politik, vanligen i konfliktens bredare sammanhang.
De huvudsakliga arbetsområdenas genomslag verkade variera betydligt. Vi identifierade nästan 100 artiklar som hade publicerats eller återpublicerats under operationens skribentnamn i omkring ett dussin nätmedier världen över. Det rörde sig om små till medelstora medier, vanligen inriktade på internationella frågor, geopolitik och händelser i Mellanöstern. Däremot verkar ingen av kommentarerna i sociala medier ha skapat något större engagemang i form av gilla-markeringar, delningar eller ytterligare svar. Operatörernas interna rapporter använde i själva verket en vilseledande beräkning för att mäta genomslaget i sociala medier, möjligen för att få operatörerna att framstå som mer effektiva.
Den samlade aktiviteten verkade stämma överens med en kommersiell aktör som bedrev en påverkanskampanj på uppdrag, men vi kan inte identifiera vilken aktör det rörde sig om. Vi har delat information om detta fall med berörda myndigheter.
Den del av operationen som nådde längst bestod i att be ChatGPT granska och förbättra längre engelskspråkiga artiklar om geopolitiken kring konflikten mellan USA och Iran. Typiska promptar bad modellen att bedöma ett engelskspråkigt utkast utifrån ett visst nätmediums krav på inskickat material och föreslå ändringar för att uppfylla kraven. När operatörerna hade godkänt ändringarna bad de modellen att generera ett mejl som de kunde använda för att sälja in artikeln till redaktören för nätmediet i fråga.
Dessa mejl skrevs under sju olika falska skribentnamn: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams och Alice Johnson. Enligt biografierna som publicerades på nätet tillsammans med vissa av artiklarna utgav sig varje falsk identitet för att vara en västerländsk journalist, oftast amerikansk, även om Noah Lamingtons biografi angav Nya Zeeland. Inriktningen var ofta internationell politik, Mellanöstern, mänskliga rättigheter eller konflikter. För en av de falska identiteterna, ”Michael Harrison”, bad operatörerna modellen att skriva själva biografin. (Värt att notera är att Meta i mars ingrep mot(öppnas i ett nytt fönster) en iransk påverkansoperation som också använde en falsk journalistidentitet vid namn ”Michael Harrison”.)
Vissa av dessa falska identiteter gjordes mer trovärdiga med hjälp av konton på flera sociala medieplattformar. Den falska identiteten Michael Harrison hade exempelvis konton på Medium, X och Facebook. Den falska identiteten Ervin B. Hoskins hade konton på X, Facebook, Instagram och Threads. I biografin beskrevs personen som ”en amerikansk frilansskribent”, men plattformarnas transparensinformation placerade kontona i Iran.
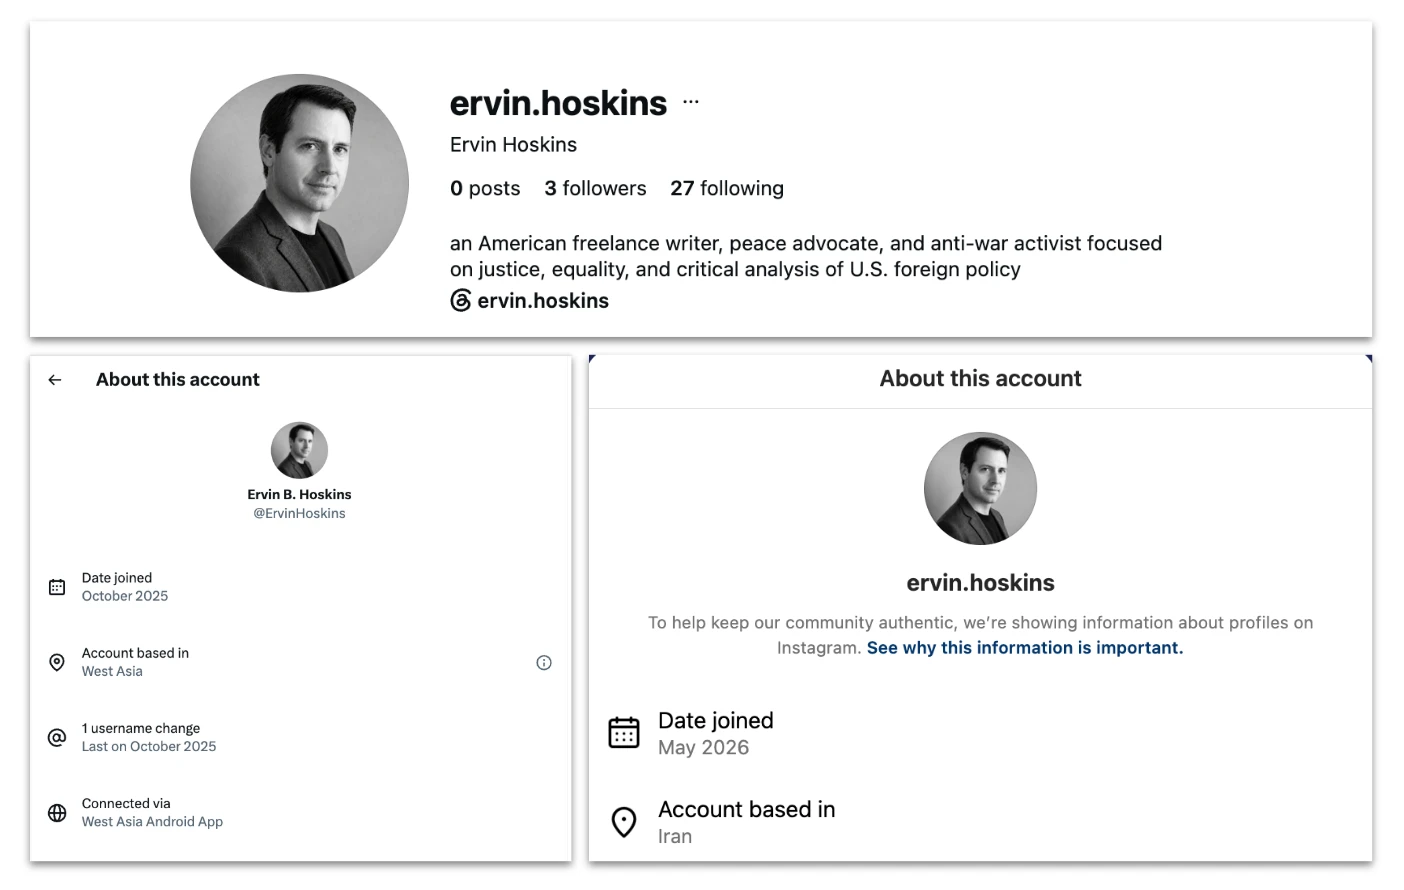
Överst: Instagram-biografi för den falska identiteten Ervin Hoskins. Nederst till vänster: transparensinformation för X-kontot som visar användning av Android-appen för Västasien. Nederst till höger: transparensinformation för Instagram-kontot som anger Iran som plats. Meta stängde av Instagram-kontot i augusti.
Genom undersökningar i öppna källor identifierade vi nästan 100 artiklar som hade publicerats under något av operatörernas skribentnamn i fler än ett dussin olika publikationer. Publikationerna fokuserade i allmänhet på internationella frågor, geopolitik och händelser i Mellanöstern, ibland ur ett antikrigsperspektiv eller progressivt perspektiv. Den tidigaste artikeln vi identifierade publicerades i juli 2025 och den senaste i oktober 2026. Publiceringstakten ökade kraftigt efter att konflikten mellan USA och Iran bröt ut.
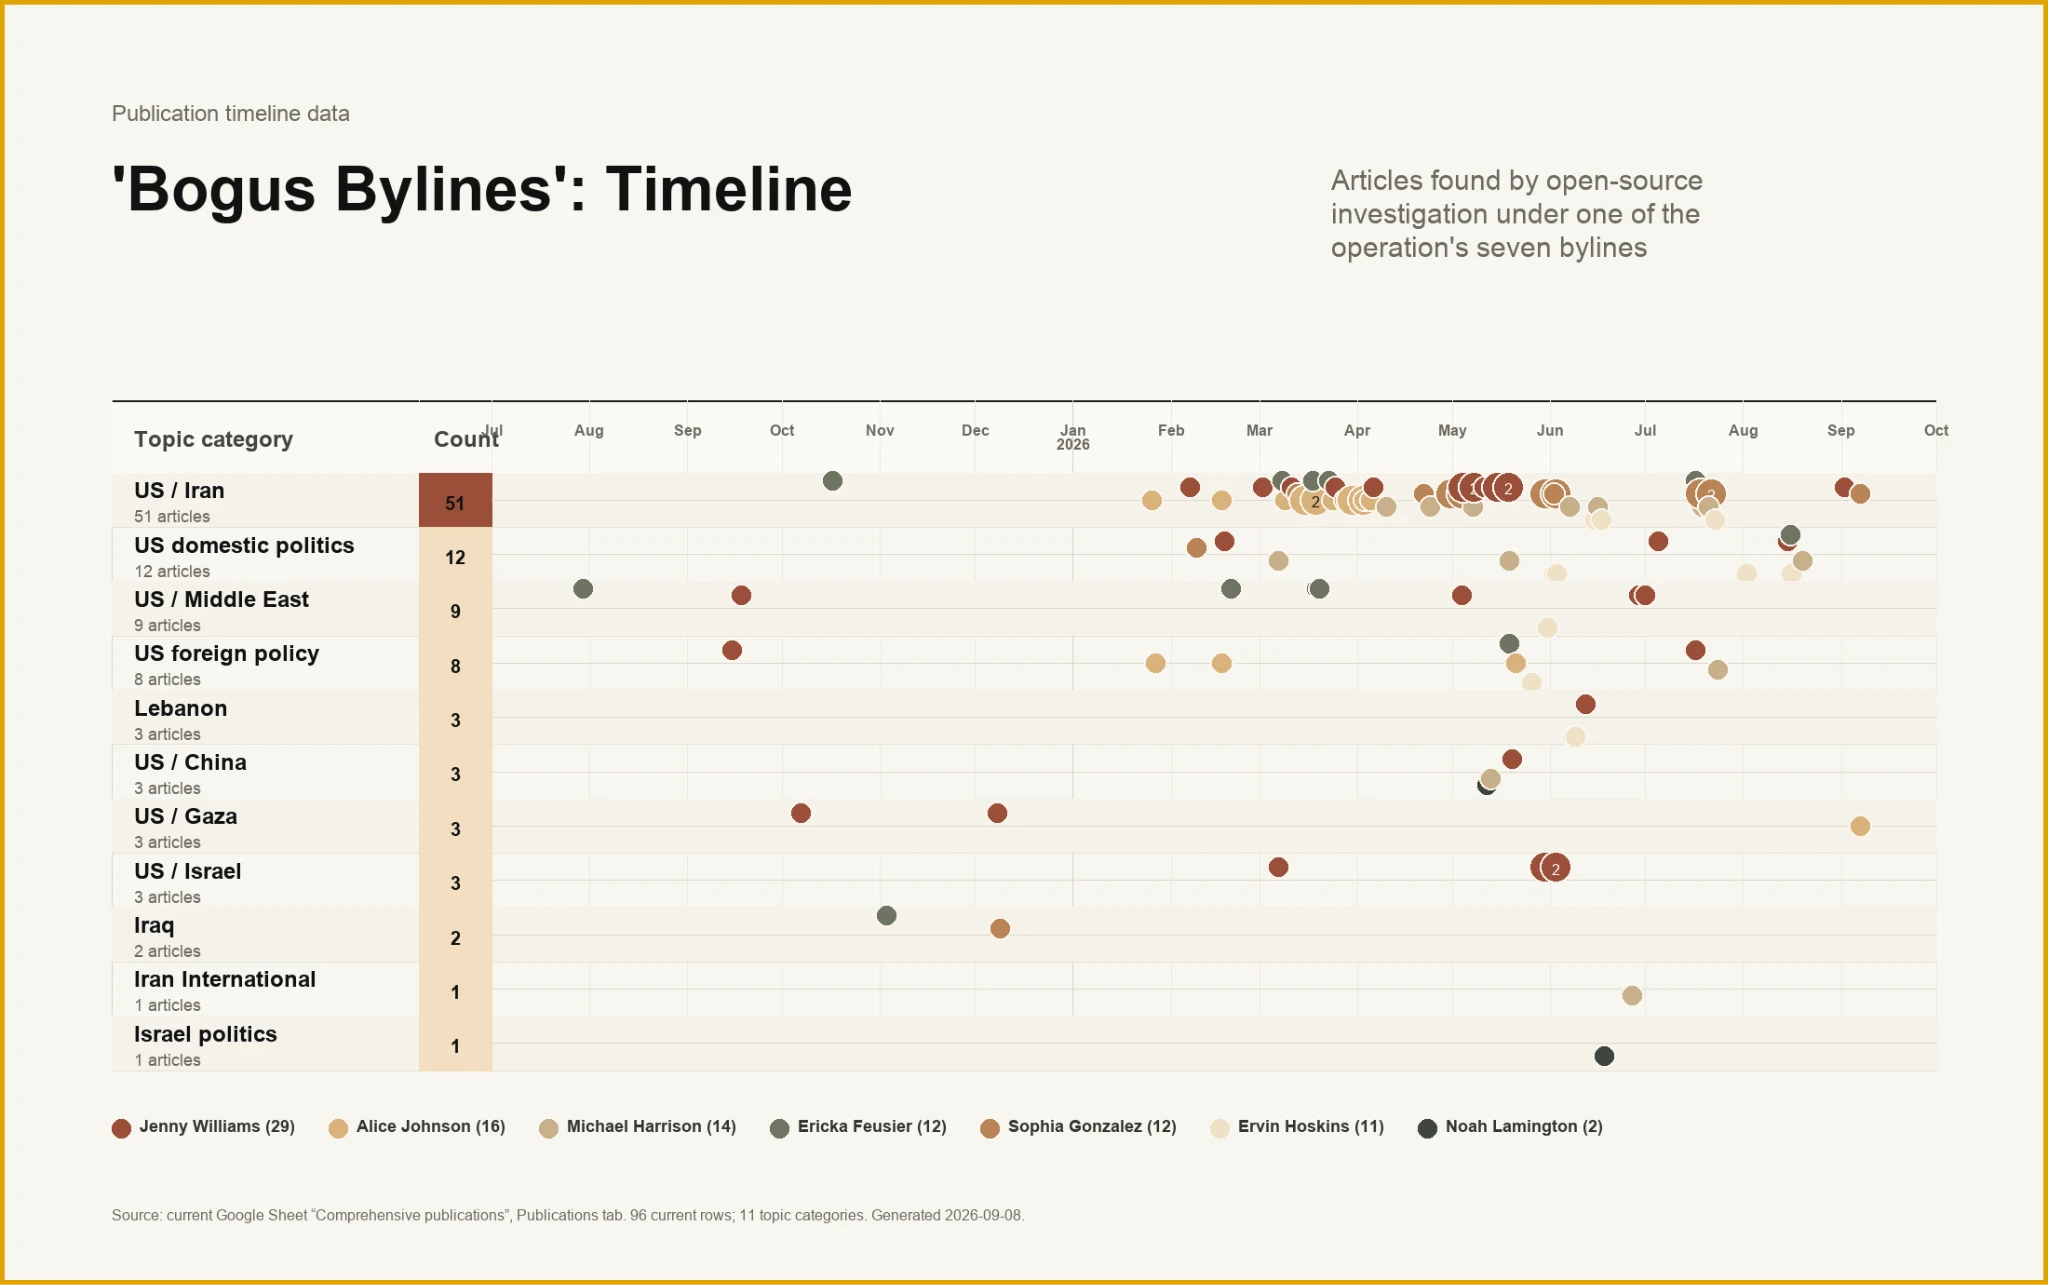
Tidslinje över artiklar efter författare och tema, juli 2025–september 2026. Notera den täta publiceringen om relationerna mellan USA och Iran från mars 2026 och framåt.
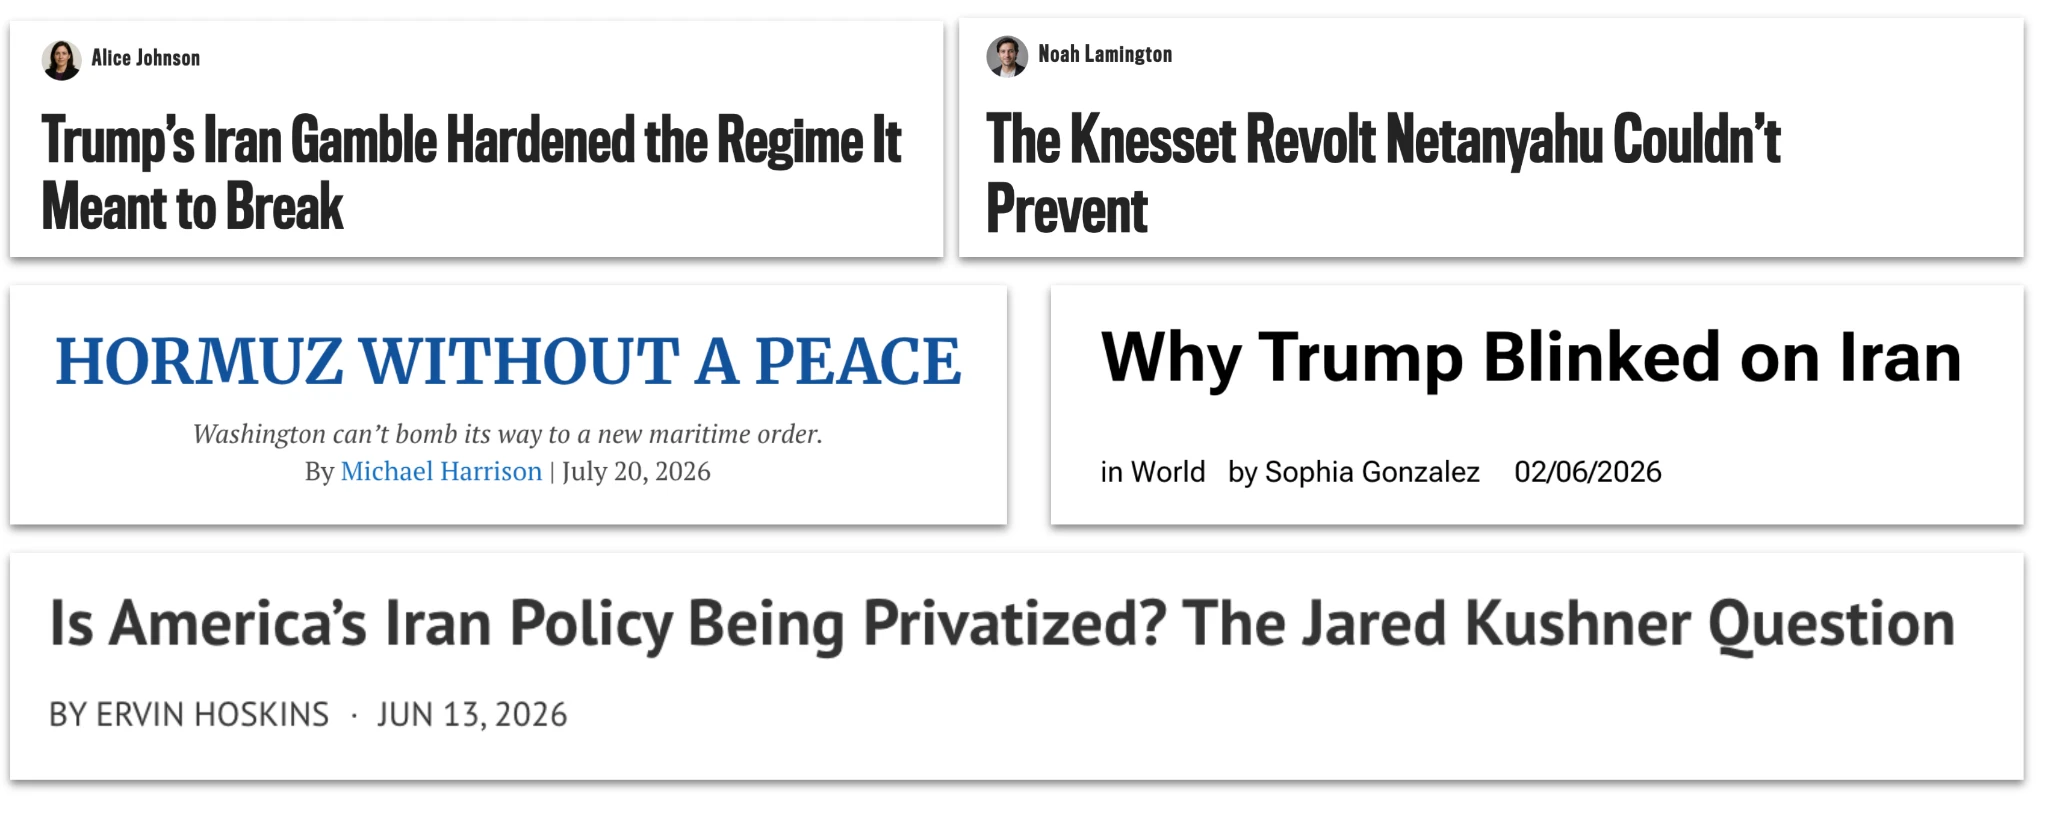
Exempel på rubriker till artiklar som publicerades under skribentnamn kopplade till operationen i olika nätmedier mellan februari och juli 2026.
Åtminstone vissa av artiklarna spreds sedan via de aktuella mediernas konton i sociala medier, vilket gav de iranska operatörerna en möjlig väg till en publik som de annars inte skulle ha nått.
Vid sidan av artiklarna bad hotaktörerna ChatGPT att generera omgångar av kommentarer om geopolitiska eller politiska ämnen på engelska eller persiska. Aktörernas vanliga tillvägagångssätt var att mata in texten eller en skärmbild av ett inlägg i sociala medier och be modellen om en uppsättning svar i linje med deras övergripande inriktning. Svaren publicerades sedan på nätet, ofta med bara några minuters mellanrum. Operatörernas interna rapportering nämnde både manuell och automatiserad publicering. Vi har inga belägg för att automatiseringen skedde med hjälp av våra modeller.
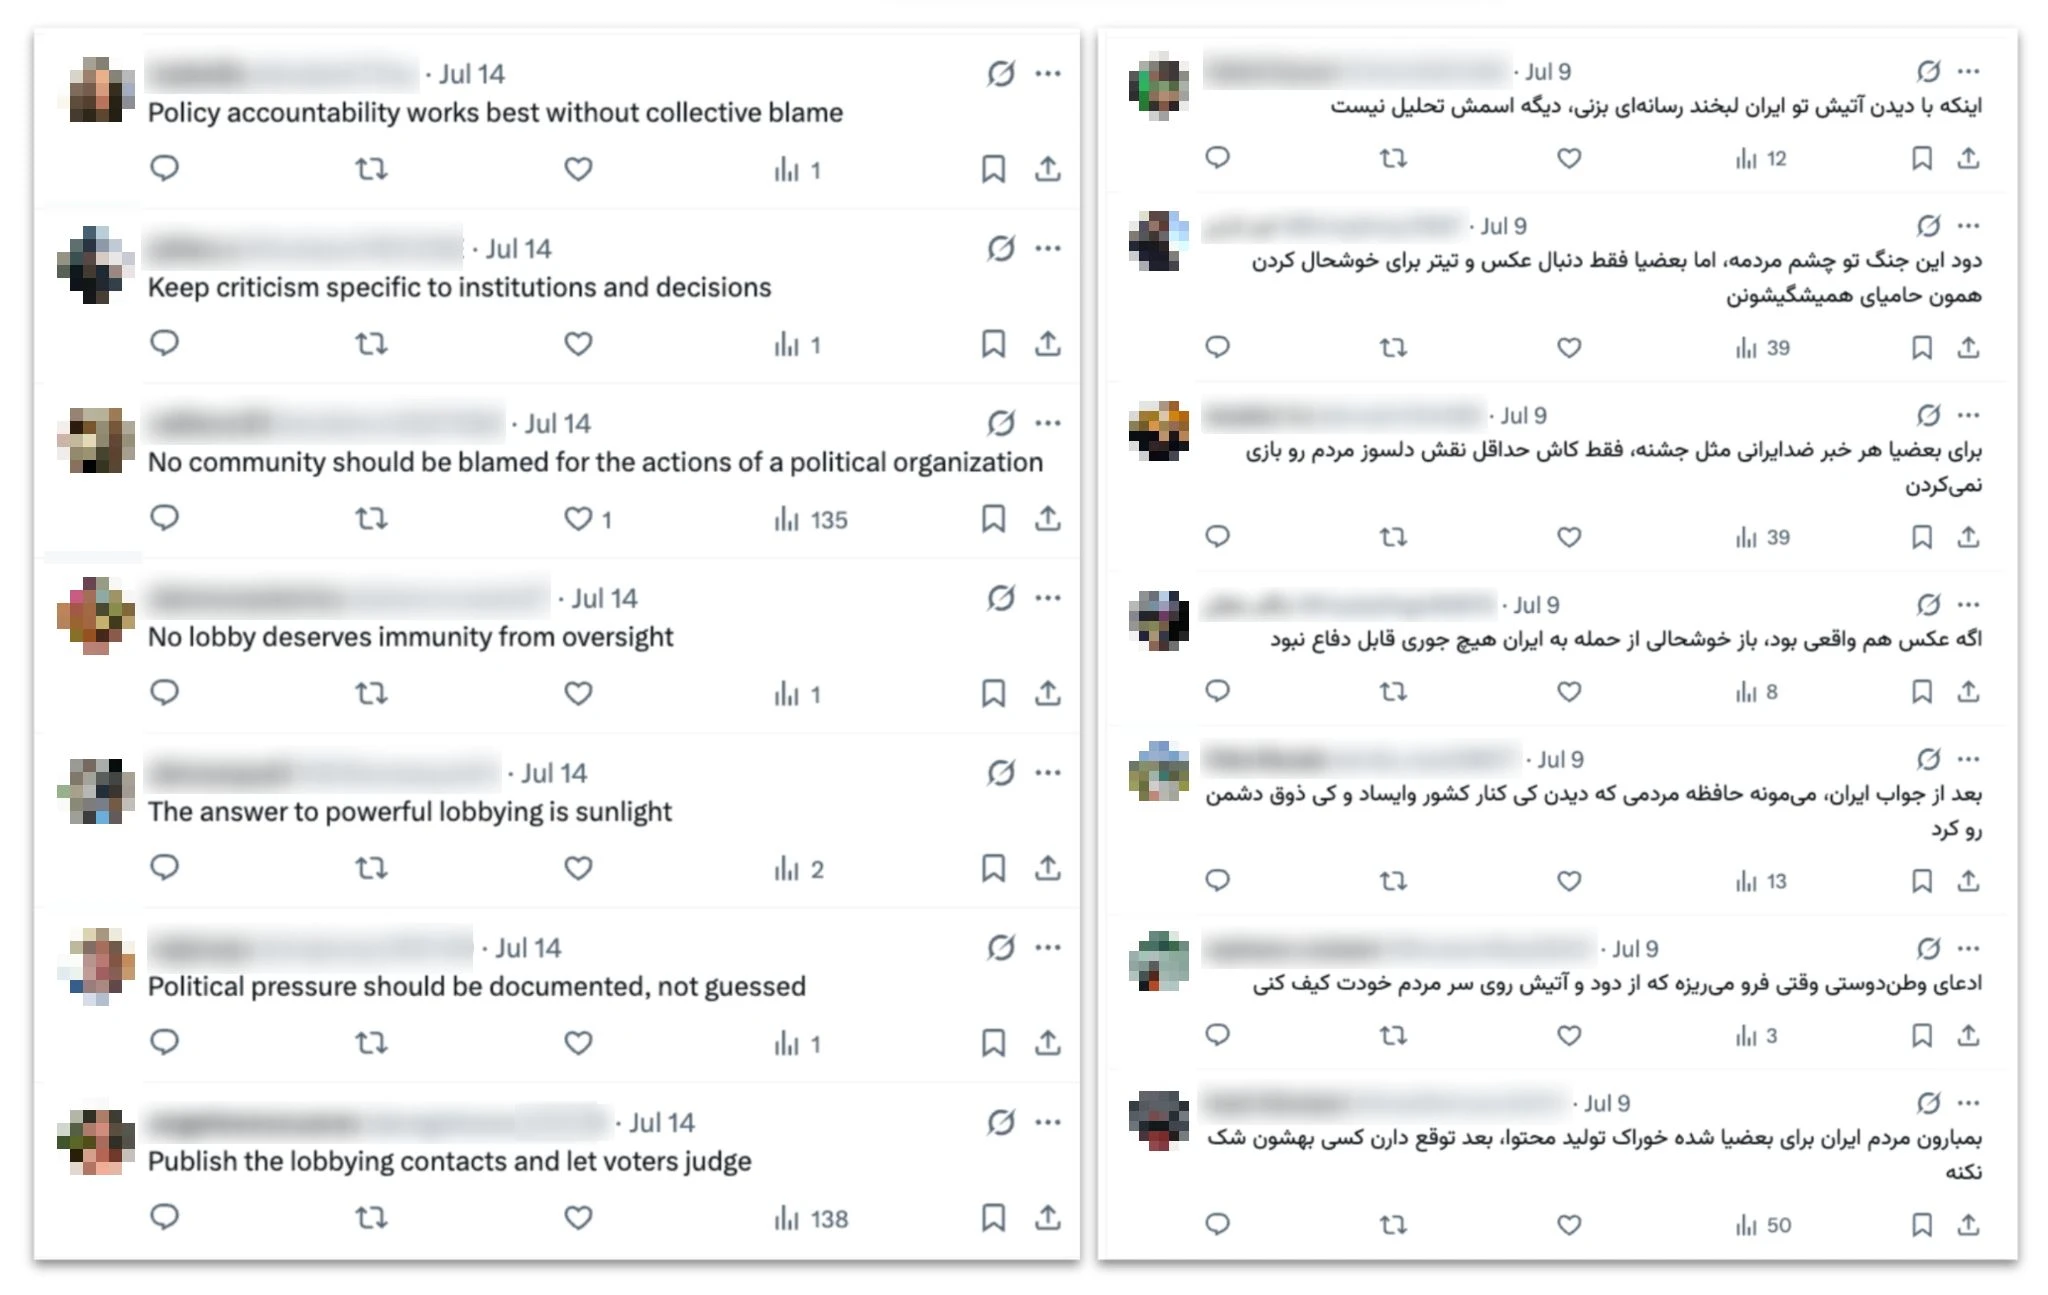
Inlägg på X på engelska till vänster och persiska till höger, genererade av operationen och publicerade i juli. De engelskspråkiga kommentarerna besvarade ett engelskspråkigt inlägg som varnade för att USA förberedde ett ”storskaligt angrepp” mot Iran. Alla dessa kommentarer på bilden publicerades inom tio minuter. De persiskspråkiga kommentarerna besvarade ett persiskspråkigt inlägg om USA:s attacker mot Iran och publicerades inom 13 minuter.
En del av denna masskommentering bestod i att generera svar på inlägg i sociala medier om operationens egna nyhetsartiklar. Operatörerna matade då in skärmbilder av inlägg som lyfte fram deras artiklar och genererade sedan kommentarer som berömde eller stödde dem, sannolikt för att få artiklarna att verka mer populära.
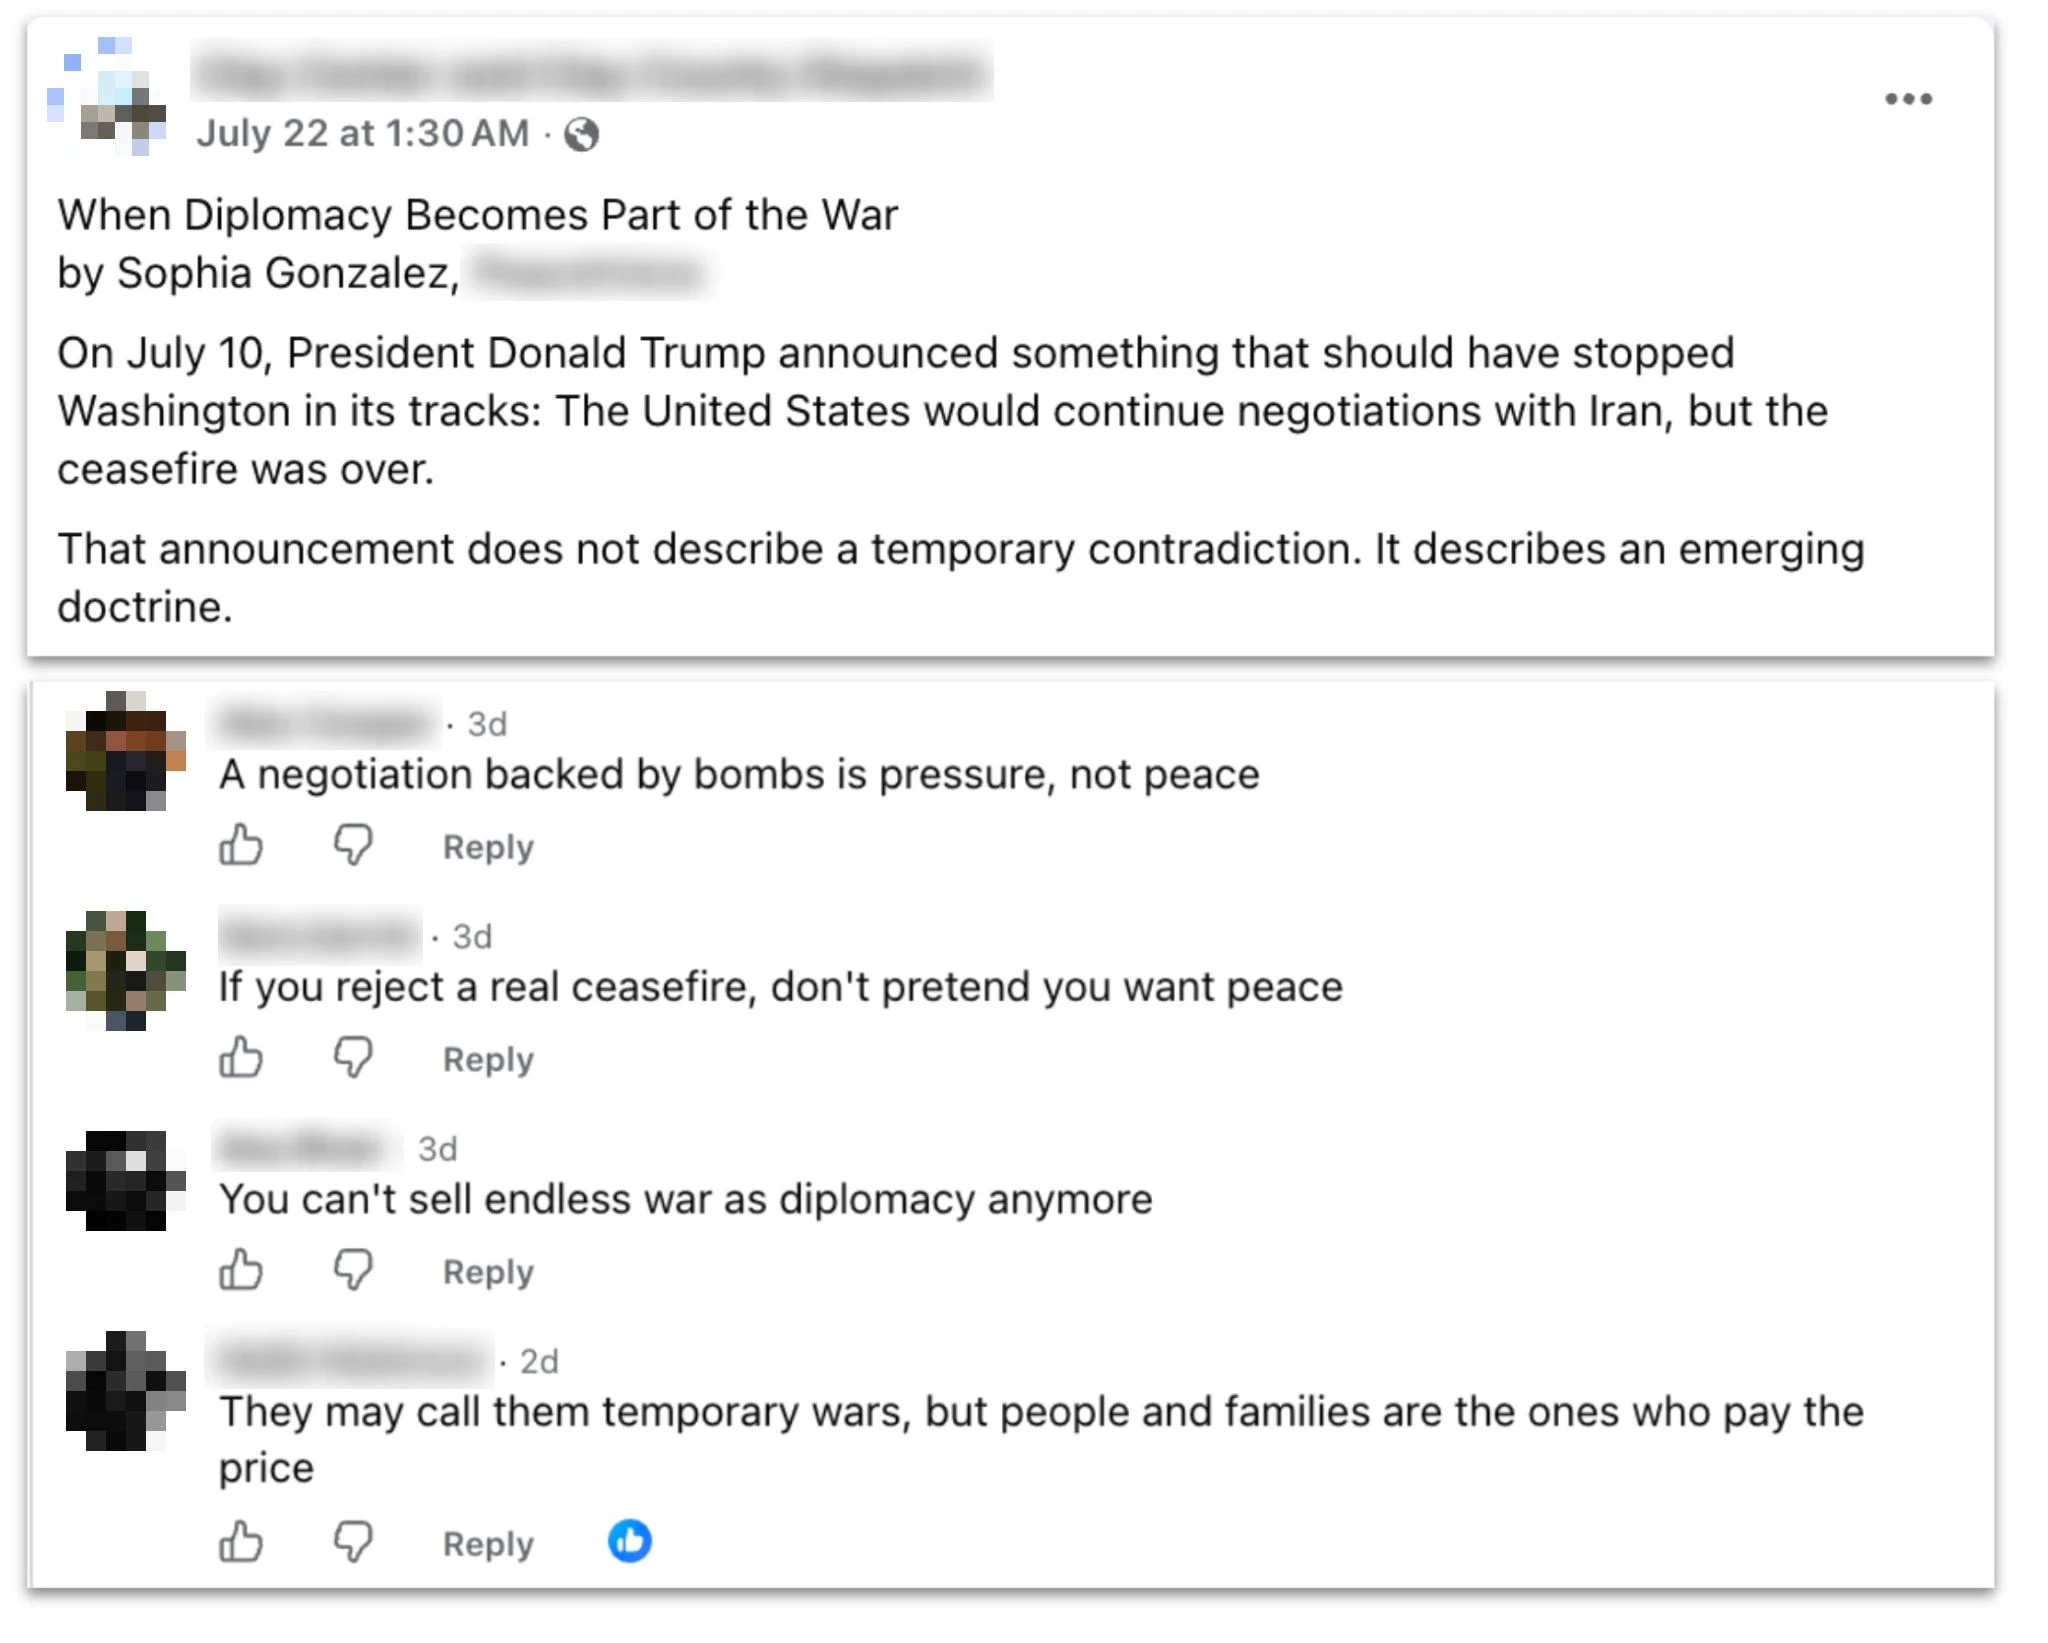
Facebook-inlägg från en lokal amerikansk nyhetssida som delar en artikel genererad av operationen, samt kommentarer till inlägget som också genererats av operationen.
De flesta omgångarna med kommentarer fokuserade mer allmänt på konflikten mellan Iran, USA och Israel. Användarna bad om kommentarer om ämnen som robotattacker, vapenvilor och diplomatiska manövrer. De specificerade att svaren skulle framställa USA som angriparen, Israel som en opålitlig allierad till USA och Iran som ett trotsigt men motståndskraftigt offer. Operatörerna genererade särskilt många svar på inlägg från den brittiskbaserade satellitkanalen Iran International, som är kritisk mot den iranska regimen: över två dussin omgångar med fientliga svar på persiska. En mindre andel av omgångarna genererade svar på inlägg i sociala medier om amerikanska politiska frågor, vanligen också i konfliktens bredare sammanhang.
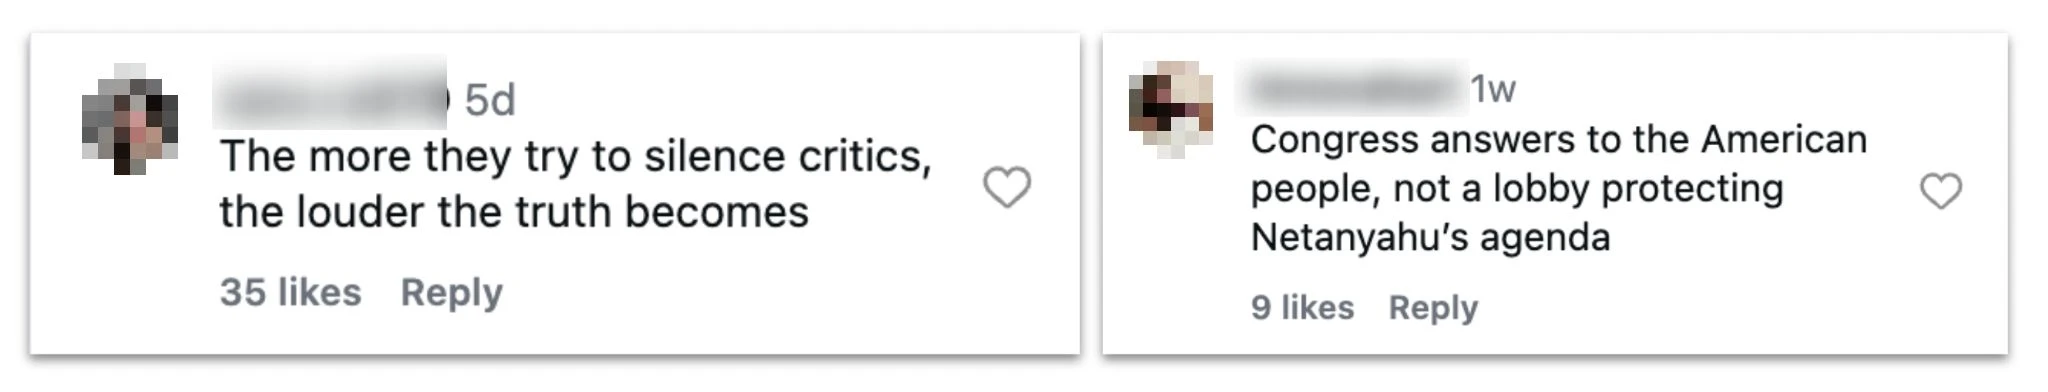
Instagram-kommentarer som operationen genererat som svar på inlägg om amerikansk politik.
Vi hittade ett litet antal av dessa svar publicerade på nätet. Många fler dök inte upp i våra sökningar i öppna källor, möjligen för att de aldrig publicerades eller publicerades av konton som redan hade tagits bort. (Tre av de falska journalistidentiteterna – Ericka Feusier, Alice Johnson och Jenny Williams – angav exempelvis X-användarnamn i sina publicerade biografier. Samtliga konton var avstängda i augusti 2026.) Vissa av kontona som faktiskt publicerade kommentarer på nätet hade västerländskt klingande namn, men angav Iran som kontoplats.
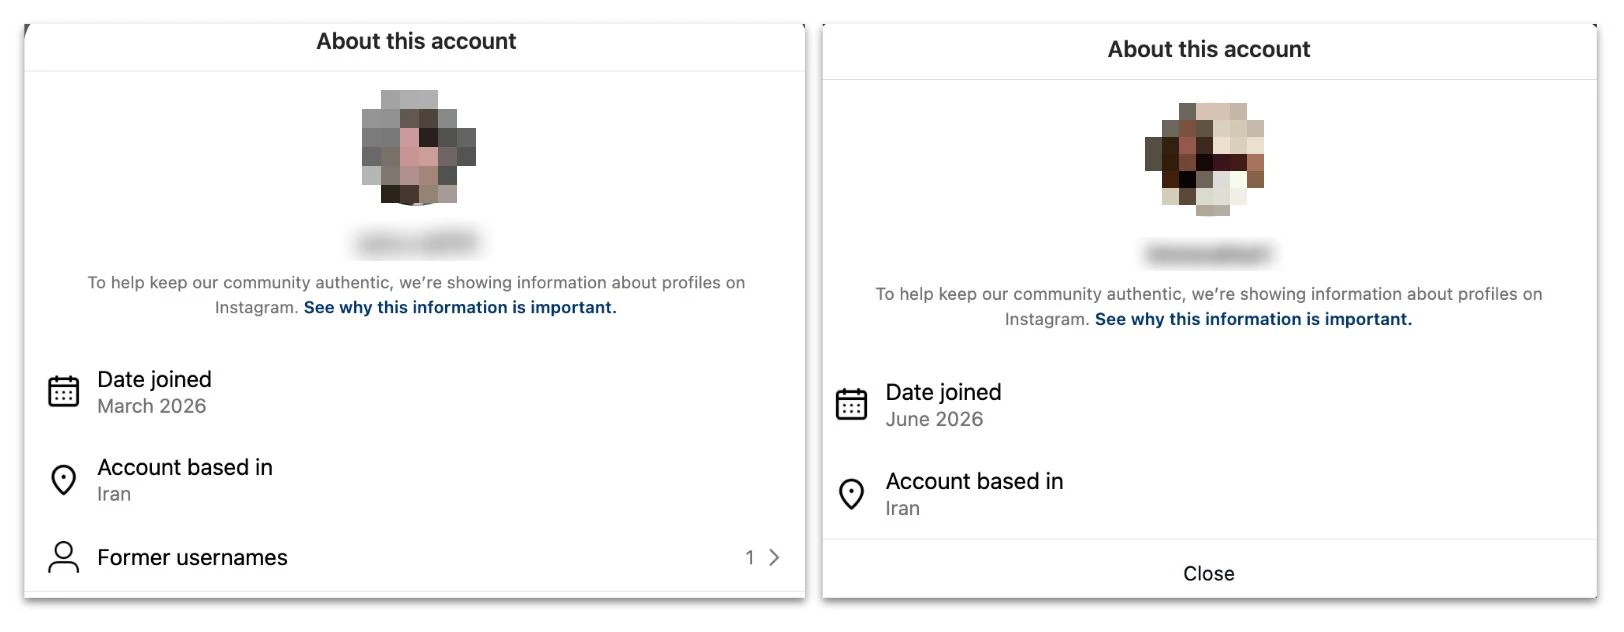
Transparensinformationen för de Instagram-konton som skrev kommentarerna ovan visar att de befann sig i Iran.
Där vi hittade publicerade svar utgjorde de vanligtvis en mindre andel av det totala antalet kommentarer till inlägget. Det tyder på att operatörerna inte var en dominerande röst bland de autentiska svaren. De verkade inte heller ha skapat något större engagemang. Många av gilla-markeringarna på operationens svar kom i själva verket från konton som själva var kopplade till operationen. Vi har delat information om fallet med branschpartner, som har bäst förutsättningar att göra en helhetsbedömning av engagemanget.
Försöken att få verksamheten att framstå som mer populär var inte begränsade till offentliga inlägg. Vid sidan av innehållsgenereringen bad operatörerna ibland ChatGPT att förbättra vad som verkade vara interna rapporter om deras kampanj i sociala medier. Det gick vanligen till så att de gav modellen en uppsättning statistik och bad den omvandla den till välpolerade presentationer.
Det är inte den första operation vi har ingripit mot som använde AI för att skriva sin egen(öppnas i ett nytt fönster) självutvärdering(öppnas i ett nytt fönster). Det mest slående med de iranska operatörernas försök att betygsätta sitt eget arbete var metoden de använde. Det huvudsakliga måttet på ”genomslag” var antalet visningar av de inlägg som de svarade på (inte antalet visningar av själva svaren), räknat före och en ospecificerad tid efter att svaren hade publicerats. Beräkningen tog inte hänsyn till visningar som kan ha berott på andra faktorer, såsom ursprungsinläggens popularitet eller andra kommentarer. Därmed överdrev den kraftigt siffrorna för operationens genomslag. Det tyder på att operatörerna antingen inte kände till ett bättre sätt att beräkna dem eller valde att inte använda det.
Utifrån vad som går att utläsa av öppna källor verkar operationens två huvudsakliga arbetsområden i själva verket ha haft mycket olika stort sannolikt genomslag.
De svar i sociala medier som vi kunde identifiera hade generellt få gilla-markeringar, visningar och kommentarer – ensiffriga eller tvåsiffriga antal. Som nämnts ovan utgjorde svaren vanligen en mindre andel av alla kommentarer till inlägget i fråga. Utifrån Breakout Scale(öppnas i ett nytt fönster), som graderar påverkansoperationer från 1 (lägst) till 6 (högst), bedömer vi att denna del av operationen tillhör kategori 2: kommentarer på flera plattformar, men få tecken på bredare spridning eller förmåga att dominera svaren.
De falska journalistidentiteterna lyckades däremot få sina artiklar publicerade av flera medier, vissa med stora följarskaror. Ett av nätmedierna som publicerade operationens artiklar hade exempelvis nästan 2 miljoner följare på Facebook, nästan 355 000 på X och över 544 000 på Instagram i augusti 2026. Vi bedömer att denna del av operationen tillhör kategori 4, eftersom innehållet återkommande nådde ut via flera medier.


