Desarticulando operações "de fachada" apoiadas por IA
Nos últimos dois anos e meio, relatamos muitas das diferentes formas pelas quais os agentes mal-intencionados tentaram usar nossos modelos para realizar ataques cibernéticos, operações de influência encobertas (IO), golpes e outras violações das nossas Políticas de Uso. Publicamos esses relatórios para informar reguladores, outras empresas do setor e a sociedade em geral sobre as tentativas de agentes mal-intencionados de aproveitar a IA que observamos, além de trazer à luz as vulnerabilidades que tentam explorar.
Recentemente, banimos duas operações de influência — uma da Rússia e outra do Irã — que usavam nossos modelos em conjunto com técnicas e tecnologias mais tradicionais para sustentar entidades "de fachada" sofisticadas. Eles usavam essas entidades para dar aparência legítima a mensagens geopolíticas ligadas a conflitos e levá-las aos públicos-alvo. A operação iraniana mantinha um grupo de sete identidades fictícias de "jornalistas", usadas para oferecer artigos longos a veículos on-line de pequeno e médio porte ao redor do mundo; a operação russa parece ter cooptado pessoas na América Latina, sem que soubessem, para manter um "centro de estudos" na região.
Ambas as operações atuavam em várias frentes, experimentando diferentes táticas para atingir seus objetivos. Além de artigos longos, a operação iraniana gerava lotes de comentários para redes sociais, geralmente sobre temas relacionados à guerra entre EUA e Irã. Além de controlar o "centro de estudos", a operação russa criava documentos falsos supostamente "vazados" e roteiros de áudio, alguns dos quais identificamos circulando on-line. As duas operações também faziam uso intenso de IA para redigir relatórios internos (essa era a principal atividade da operação russa); em ambos os casos, os agentes usavam metodologias questionáveis ou abertamente enganosas para exagerar a eficácia dos operadores.
O que mais chama a atenção nessas operações é sua grande semelhança com operações de influência complexas da era anterior à IA, mas com o uso de IA para facilitar alguns fluxos de trabalho. As identidades fictícias de jornalistas da operação iraniana tinham características em comum com a falsa jornalista "Alice(abre em uma nova janela) Donovan(abre em uma nova janela)", uma fachada da inteligência militar russa cujos artigos foram publicados por diversos veículos ocidentais em 2016 e 2017. Em 2020, indivíduos associados a atividades anteriores da Agência de Pesquisa da Internet russa mantinham um falso veículo de "notícias" chamado "PeaceData(abre em uma nova janela)", que cooptava jornalistas de todo o mundo para escrever para ele sem conhecer sua verdadeira natureza.
Essas operações também se destacavam pelo alcance potencial. Usando a Escala de Disseminação(abre em uma nova janela) para operações de influência, que as avalia de 1 (menor) a 6 (maior), classificaríamos a operação de origem russa na Categoria 5. Esta é a primeira operação de Categoria 5 que desarticulamos desde que começamos a publicar nossos relatórios. A operação de origem iraniana atingiu a Categoria 4. Ambas conseguiram inserir seu conteúdo (nem todo gerado pelos nossos modelos) em veículos da grande imprensa, em vez de simplesmente publicá-lo nas redes sociais. Isso é consistente com um padrão que observamos nas 30 operações de influência encobertas que expusemos nos últimos dois anos e meio: as operações que tentam inserir seu conteúdo em veículos de imprensa reais, em vez de depender da distribuição por contas falsas nas redes sociais, tendem a ter o maior potencial de alcance e impacto.

Matriz das 30 operações de influência que expusemos desde o início de 2024, avaliadas pelo principal método de distribuição (redes sociais, site mantido pela operação, publicações externas) e pela pontuação na Escala de Disseminação. Operações que usavam mais de um método de distribuição, como manter um site e promovê-lo nas redes sociais, são classificadas pelo método que parecia constituir o núcleo da operação.
A IA pode dar a essas operações de fachada maior escala, eficiência, fluência linguística e capacidade editorial. Os operadores podem usar essas vantagens para explorar vítimas desavisadas, como funcionários ou editores, e levar seu conteúdo a públicos que não fazem ideia de quem está por trás dele nem de quais são suas motivações. Essas operações também demonstram a complexidade e a sofisticação com que agentes mal-intencionados usam identidades e entidades falsas para atingir seus objetivos. Entender as vulnerabilidades que esses agentes exploram nessas iniciativas e como elas podem se converter em público e alcance será essencial para manter defesas robustas nas organizações.
Mas a natureza encoberta dessas operações de fachada também as torna especialmente vulneráveis à exposição responsável. Tanto "Alice Donovan" quanto "PeaceData" encerraram suas atividades depois de serem expostas. É por isso que nosso objetivo ao relatar essas operações de fachada é facilitar novas pesquisas e ações para desarticulá-las — e dificultar sua continuidade.
Agentes de origem russa conduzindo campanhas de influência em toda a América Latina.
Banimos um conjunto de contas do ChatGPT originárias da Rússia. Elas usavam o ChatGPT para diversas tarefas associadas a operações de influência encobertas voltadas a países de toda a América Latina. Grande parte dessa atividade parecia ter como objetivo prejudicar a reputação da Ucrânia na região, mas algumas ações pareciam buscar influenciar os rumos da política local, sobretudo na Argentina e na Bolívia. A maioria dos operadores escrevia prompts em russo; um deles escrevia em espanhol, mas ainda assim parecia estar na Rússia. Compartilhamos informações sobre este caso com as autoridades competentes.
Os operadores usavam o ChatGPT para três tarefas principais: redigir relatórios internos sobre suas atividades (e sobre atividades de outras pessoas cujo mérito pudessem plausivelmente reivindicar), criar conteúdo para suas operações e redigir relatórios sobre o desempenho de uma autodenominada "plataforma de pesquisa" na América Latina chamada Social Research Center (SRC). Eles parecem ter controlado o SRC por meio de uma identidade fictícia chamada "Mia Clark"; em referência a esse nome, apelidamos a operação de "Dark Clark". Como não permitimos o acesso aos nossos modelos a partir da Rússia, eles usavam VPNs para se conectar aos nossos serviços.
Em seus relatórios internos, os operadores afirmavam ter disseminado histórias falsas por toda a América Latina para prejudicar a Ucrânia ou líderes locais. Algumas dessas falsificações foram atribuídas por pesquisadores(abre em uma nova janela) de fontes abertas(abre em uma nova janela) a uma entidade russa conhecida como "Politology" ou "La Compania", apontada como sucessora do Grupo Wagner e de outras entidades fundadas pelo oligarca russo Yevgeniy Prigozhin. Os operadores também pediam aos nossos modelos que traduzissem ou explicassem reportagens públicas sobre a Politology e o Wagner, com muito mais frequência do que perguntavam sobre quaisquer outras redes de origem russa.
Essa operação se destacou em dois aspectos. Primeiro, ela parece ter conseguido cooptar pessoas na América Latina para trabalhar para o SRC. Os relatórios dos operadores russos sobre o SRC mencionavam decisões sobre questões como faixas salariais, contratações e demissões, sugerindo que eles controlavam a entidade, em vez de colaborar com ela. As evidências disponíveis indicam que os funcionários do SRC na América Latina não sabiam que estavam trabalhando para um grupo russo. Ao contrário de outro "centro de estudos" ligado à Rússia que expusemos recentemente, o SRC parece ter produzido conteúdo majoritariamente original por meio de sua equipe cooptada. Essa se destaca como a tentativa mais complexa de manter uma identidade de fachada que desarticulamos nos últimos dois anos e meio.
Segundo, algumas evidências de fontes abertas sugerem que as falsificações da Dark Clark se disseminaram o suficiente para provocar checagens de fatos(abre em uma nova janela) e desmentidos oficiais(abre em uma nova janela), indicando um grau de penetração superior ao de qualquer operação de influência que desarticulamos nos últimos dois anos. Uma falsificação que a operação afirmou ter plantado no Peru chegou a alimentar tensões públicas entre a Ucrânia e a Polônia.
Os operadores usavam o ChatGPT principalmente para redigir e atualizar relatórios internos destinados a um superior não identificado. Esses relatórios periódicos descreviam esforços para conduzir campanhas de influência encobertas em toda a América Latina. Eles abrangiam três frentes principais de trabalho: esforços para difamar a Ucrânia e prejudicar o recrutamento das Forças Armadas ucranianas; esforços para interferir na política interna de certos países, sobretudo Bolívia e Argentina; e gestão do SRC. Na maioria dos casos, não observamos os agentes mal-intencionados usando nossos modelos para criar conteúdo para as campanhas, apenas para relatá-las (as poucas exceções são descritas abaixo).
Os relatórios eram ricos em detalhes táticos, revelando como a operação buscava prejudicar a Ucrânia e alguns líderes nacionais, especialmente os presidentes da Argentina, da Bolívia e do Equador. Alguns descreviam esforços para induzir moradores locais a realizar atividades que os operadores pudessem usar como arma; outros descreviam falsos "vazamentos" que os operadores afirmavam ter disseminado.
Em dois casos, as evidências ligam os operadores a reportagens públicas sobre a "Politology". Os operadores relataram que, em 2024, conduziram duas campanhas contra o presidente argentino Javier Milei. Primeiro, disseram ter disseminado uma notícia falsa de que Milei havia comprado coleiras com joias da Cartier para seus cães. Segundo, afirmaram ter pago a agentes locais para fazer pichações contra Milei em Buenos Aires. Com base em documentos vazados, essas duas ações foram atribuídas(abre em uma nova janela) publicamente(abre em uma nova janela) à "Politology" e à "La Compania".
Muitas outras falsificações não haviam sido associadas a operações de influência russas. Por exemplo, os operadores afirmaram que, em maio de 2026, criaram um endereço de e-mail falso que se passava pelo da Diretoria Regional de Educação de Lima, no Peru. Eles o usaram para instruir escolas do distrito a realizar eventos dedicados à Ucrânia no Dia Nacional da Diversidade Cultural e Linguística (21 de maio). Os e-mails incluíam instruções explícitas para mencionar, entre outros, o controverso nacionalista ucraniano do século XX Stepan Bandera, visto por alguns ucranianos como uma figura da independência, mas associado na Rússia e na Polônia ao fascismo, ao colaboracionismo durante a guerra e a atrocidades. Segundo os operadores, algumas escolas responderam ao endereço de e-mail falso, confirmando que haviam realizado esses eventos e até enviando fotos.
Os operadores então afirmaram ter plantado matérias sobre os eventos na imprensa do Peru e da Polônia, acompanhadas de alegações de que a Ucrânia estava "exportando" ideologias ultranacionalistas, o que provocou indignação. Buscas em fontes abertas identificaram matérias compatíveis com essa alegação na imprensa(abre em uma nova janela) peruana(abre em uma nova janela) e(abre em uma nova janela) polonesa(abre em uma nova janela), além de uma publicação em inglês na Hungria(abre em uma nova janela) (alguns dos artigos foram excluídos desde então). Alguns(abre em uma nova janela) artigos(abre em uma nova janela) incluíam a reação de um deputado polonês do Parlamento Europeu, que propôs declarar persona non grata na Polônia quem demonstrasse "sentimento antipolonês". Assim, a falsificação russa tanto explorou quanto alimentou as tensões históricas entre ucranianos e poloneses.
Da mesma forma, em junho, os operadores afirmaram ter usado outro endereço de e-mail falso para induzir escolas do Equador a realizar uma cerimônia de juramento de lealdade ao presidente Daniel Noboa e a Erik Prince, ex-dirigente da empresa militar privada Blackwater. Os operadores afirmaram que o incidente provocou indignação no Equador e pressionou o governo a desmentir a falsificação, ampliando assim seu alcance para um público nacional. Mais uma vez, a pesquisa em fontes abertas identificou uma cobertura(abre em uma nova janela) jornalística(abre em uma nova janela) na imprensa(abre em uma nova janela) equatoriana(abre em uma nova janela) que correspondia de perto a essa alegação, e até uma refutação detalhada(abre em uma nova janela) da ministra da Educação do Equador.
Os operadores usaram diversas técnicas para dar sustentação às suas histórias falsas. Segundo seus relatórios internos, eles disseminaram duas falsificações diferentes voltadas ao Equador em março. Uma delas usava um áudio falso atribuído ao cônsul da Ucrânia no Equador, no qual ele supostamente fazia comentários depreciativos sobre os equatorianos. Nossa investigação em fontes abertas identificou uma publicação no TikTok que correspondia exatamente a essa alegação; ela parece ter tido pouco engajamento. A outra descrevia um vídeo falso disseminado no X e no TikTok com o logotipo de um canal de notícias legítimo, alegando que o governo Noboa estava recrutando jovens para lutar na Ucrânia. Verificadores de fatos(abre em uma nova janela) no Equador descreveram uma campanha com essas características no início de abril.
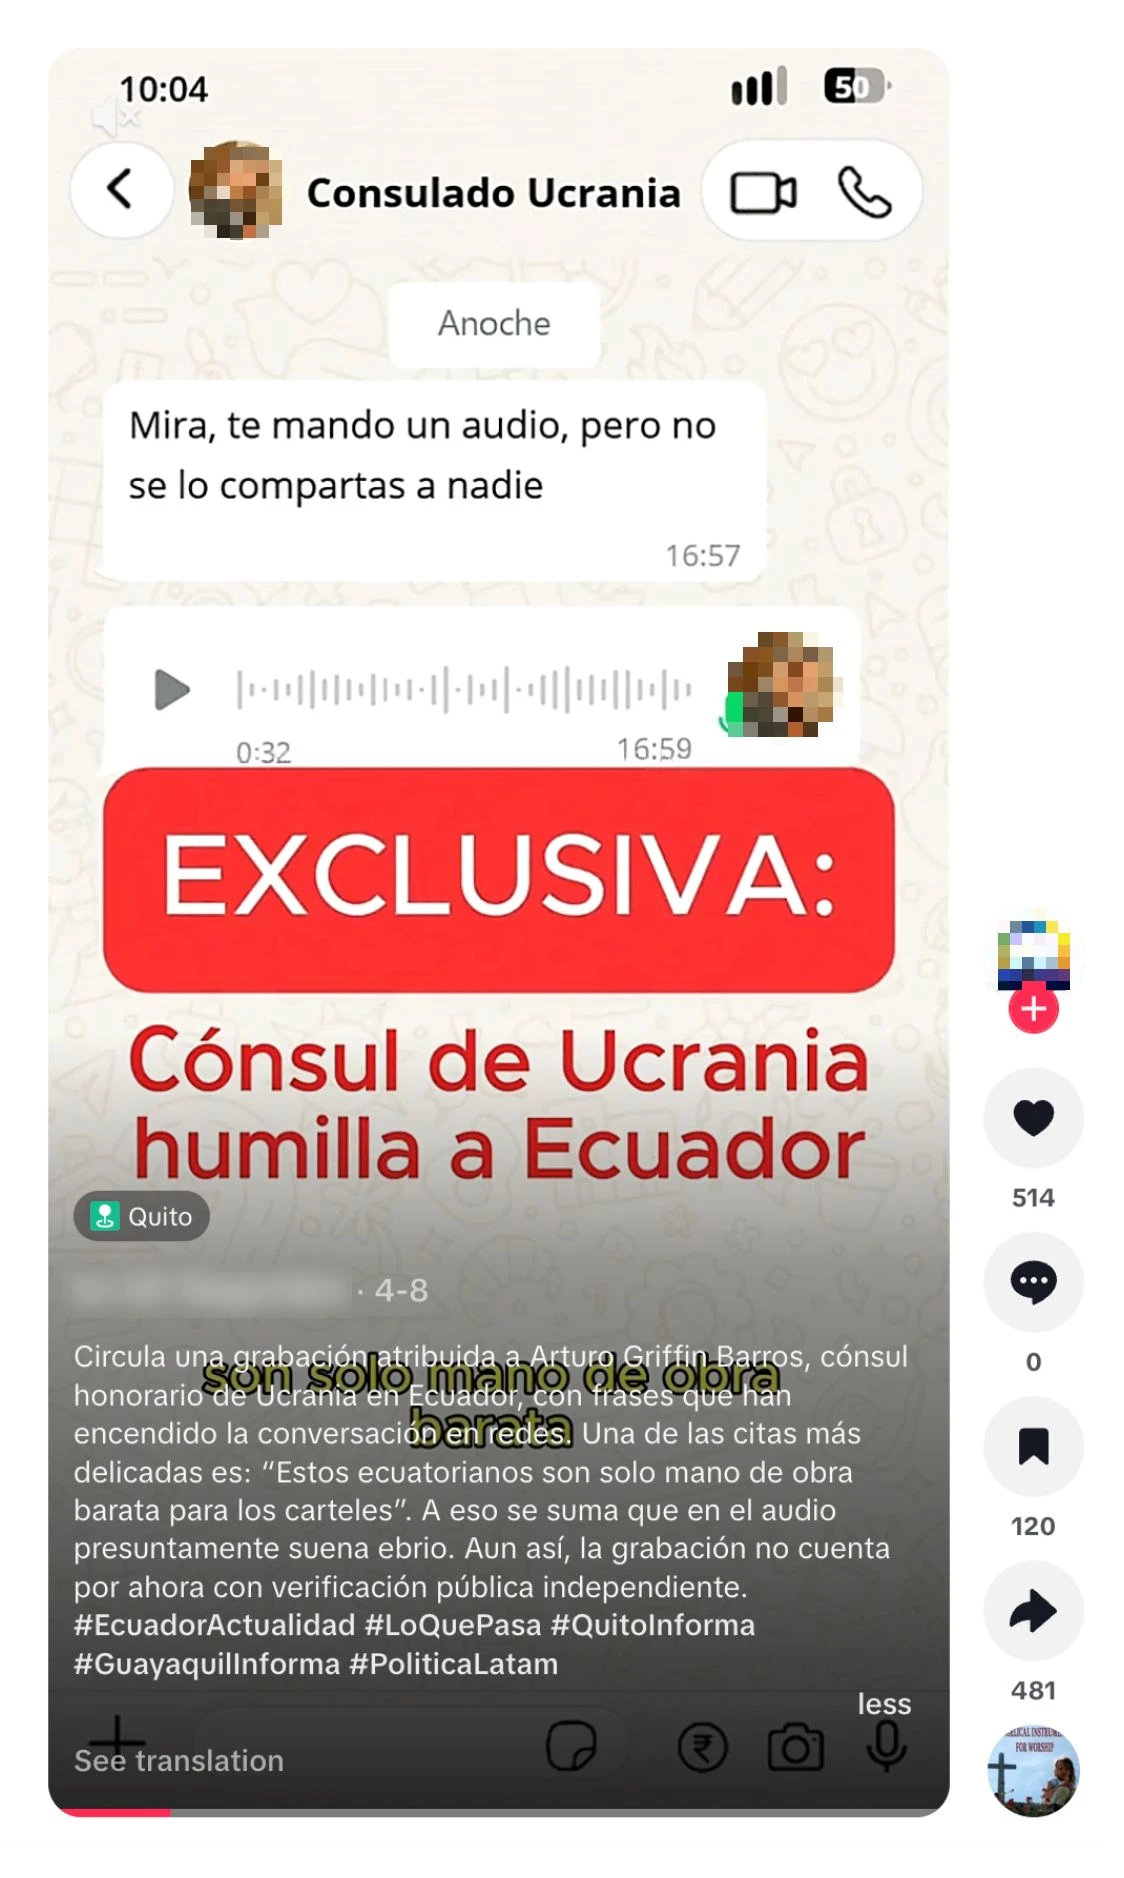
Vídeo publicado no TikTok em 8 de abril de 2026 com o áudio falsificado atribuído ao cônsul ucraniano, cuja autoria foi reivindicada por esta operação.
Outro relatório interno descrevia uma falsificação que eles disseminaram na Bolívia no fim de maio, no auge dos protestos contra o governo. Os operadores declararam explicitamente que o objetivo dessa campanha era agravar a crise em torno dos protestos. A campanha usava uma gravação de áudio falsa de um funcionário da empresa estatal de água, EPSAS, dizendo que o governo cortaria o abastecimento de água da capital administrativa, La Paz, e declararia estado de emergência. Nossa pesquisa em fontes abertas identificou uma checagem que desmentia(abre em uma nova janela) essa mesma alegação e um desmentido oficial(abre em uma nova janela) da EPSAS.
Outros relatórios internos incluíam falsificações cuja circulação não conseguimos confirmar em fontes abertas, possivelmente porque já haviam sido removidas ou não chegaram a se disseminar. Por exemplo, os operadores afirmaram ter disseminado, em janeiro, uma história segundo a qual uma influenciadora e modelo brasileira havia sido vítima de tráfico de pessoas para a Ucrânia por representantes da embaixada ucraniana e assassinada em Kyiv. Em junho, eles afirmaram ter disseminado outro áudio falso na Bolívia, desta vez supostamente de um funcionário do Banco Central da Bolívia, alertando que o banco estava prestes a limitar os saques em dinheiro. Eles também afirmaram ter disseminado uma carta falsificada da agência de hidrocarbonetos do país, alertando sobre restrições à venda de combustível para carros particulares.
Em outros relatórios, os operadores pediram aos nossos modelos ajuda para identificar incidentes nos países-alvo pelos quais pudessem reivindicar o mérito, mesmo sem terem participado deles. Por exemplo, na Argentina, os operadores afirmaram que o ministro das Relações Exteriores argentino havia citado sua operação em uma reunião de um comitê das Nações Unidas sobre as ilhas Falkland/Malvinas. Os operadores atribuíram a si o mérito de disseminar os argumentos de que o princípio da autodeterminação não se aplica às ilhas e de que o Reino Unido mantém uma presença militar desproporcional no local. Na verdade, ambos os argumentos fazem parte da posição oficial da Argentina há muitos(abre em uma nova janela) anos(abre em uma nova janela). Da mesma forma, em junho, a imprensa brasileira noticiou(abre em uma nova janela) o caso de um cidadão brasileiro que havia viajado à Ucrânia para se alistar no exército, sido capturado por forças russas e depois feito uma declaração televisionada alegando ter sido enganado para lutar. Os operadores que usavam o ChatGPT tentaram alegar que essa reportagem reproduzia as mensagens de sua operação; na verdade, ela citava o vídeo do próprio prisioneiro(abre em uma nova janela). Isso sugere uma tentativa dos operadores de conduzir uma operação de influência voltada aos próprios empregadores, e não a um público externo.
Alguns relatórios dos operadores faziam referência a uma autodenominada "plataforma de pesquisa" chamada Social Research Center (em russo, Центр социологических исследований). Segundo o site do SRC, seu foco é a diáspora indiana na América Latina e as relações entre a Índia e os países da região.
Os relatórios internos sugeriam que os operadores controlavam o centro de estudos, em vez de apenas colaborar com ele. Eles mencionavam, por exemplo, decisões de contratação e demissão, faixas salariais, planos de pessoal e projetos de pesquisa em andamento. Um ponto crucial é que os relatórios também afirmavam que os operadores haviam criado uma identidade fictícia, chamada "Mia Clark", para gerenciar a atividade da operação nas redes sociais e interagir com a equipe local na América Latina. As evidências disponíveis sugerem que esses funcionários locais não faziam ideia de que trabalhavam para uma operação russa e realizavam as tarefas de pesquisa de boa-fé. Esse uso de intermediários que desconheciam seu verdadeiro papel se assemelha muito à operação russa anterior "PeaceData", também ligada ao círculo de Prigozhin, que a Meta expôs(abre em uma nova janela) em 2020.
A julgar pelos relatórios dos operadores russos, sua equipe local na América Latina entrevistava especialistas e comentaristas de toda a região e depois redigia estudos com base nos resultados. Os temas iam de uma análise ampla da opinião pública sobre o grupo BRICS a uma comparação detalhada da economia brasileira sob os presidentes Jair Bolsonaro e Luiz Inácio Lula da Silva. Às vezes, os operadores russos redigiam relatórios de andamento dos projetos de pesquisa antes de sua publicação, indicando envolvimento próximo no processo de produção. Identificamos bem mais de 60 artigos no site do SRC, a grande maioria dos quais parecia ser de autoria original. Isso diferencia a Dark Clark da operação de origem russa que expusemos recentemente, que também usava um centro de estudos como fachada, mas plagiava a maior parte do conteúdo; sugere uma intenção de construir uma entidade de fachada mais duradoura, com contatos em toda a América Latina.
Para promover o trabalho do SRC, os operadores russos afirmaram ter tentado criar uma rede de contas e páginas nas redes sociais. Segundo seus relatórios, essa atividade nas redes sociais enfrentou problemas quando operadores em diferentes partes do mundo tentaram acessar as mesmas contas, o que levou a restrições nas contas. Há vestígios disso nos registros de fontes abertas: por exemplo, as informações de transparência da principal conta do SRC no X indicavam uma localização na Alemanha (possivelmente devido ao uso de VPN), mas uma conexão pela App Store da Federação Russa, enquanto as informações de transparência de uma de suas contas no Instagram indicavam que o administrador estava na Venezuela. Nenhuma das três contas do Facebook com a marca SRC que identificamos tinha seguidores suficientes para que a localização do administrador fosse exibida.
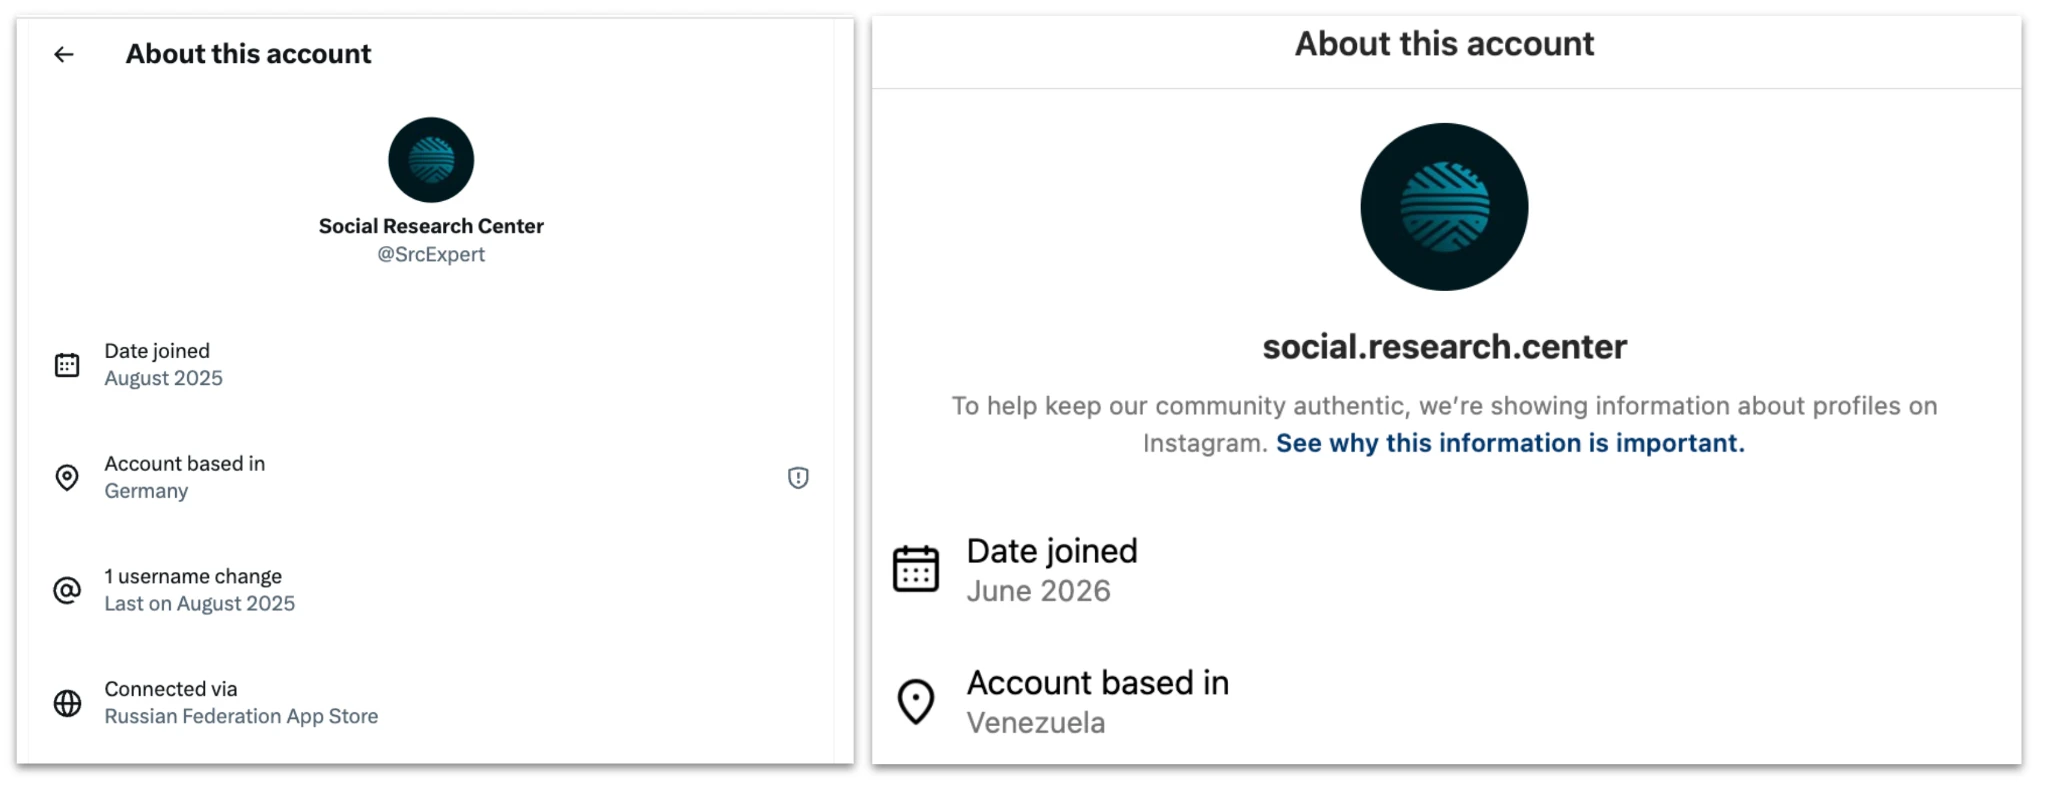
À esquerda, conta do X vinculada ao Social Research Center. Observe a informação de transparência que mostra a conexão da conta pela loja de aplicativos da Federação Russa. À direita, conta do SRC no Instagram: observe a localização na Venezuela.
Os operadores relataram problemas específicos no LinkedIn, onde disseram ter criado uma conta que reconheciam ser falsa para representar o SRC, mas depois tiveram dificuldades para formar uma rede de contatos para ela. Segundo seus relatórios, a solução foi criar mais contas falsas para seguir a primeira e torná-la mais convincente. Em 17 de agosto, uma conta do LinkedIn com a mesma marca Social Research Center tinha 961 seguidores e declarava ter de 200 a 500 funcionários, mas listava apenas dois.
Ocasionalmente, além de usar IA para atualizar relatórios, os operadores pediam ao nosso modelo ajuda para planejar e criar textos que pudessem usar em suas operações: por exemplo, pediam ajuda para garantir que suas falsificações usassem o sotaque, o vocabulário e o estilo institucional adequados a diferentes países. Isso representava uma parcela relativamente pequena do trabalho total, talvez porque a operação pareça ter incluído ao menos uma pessoa da América Latina com espanhol nativo e, portanto, tivesse menos necessidade de apoio linguístico de IA.
Por exemplo, em uma ocasião, um dos operadores de língua russa pediu ao modelo ajuda para redigir, em russo, uma carta que implicasse o cônsul honorário da Ucrânia no Panamá em corrupção. O operador de língua espanhola então pediu ao modelo que traduzisse a carta para o espanhol e gerasse um roteiro de áudio para acompanhá-la. Uma foto que correspondia ao texto da carta, com uma narração compatível com o roteiro do operador, foi publicada no TikTok por uma conta que se apresentava como um veículo de notícias, mas usava o logotipo da TVN Noticias(abre em uma nova janela), do Panamá. O canal do TikTok tinha apenas um seguidor e parou de publicar depois de plantar essa falsificação.
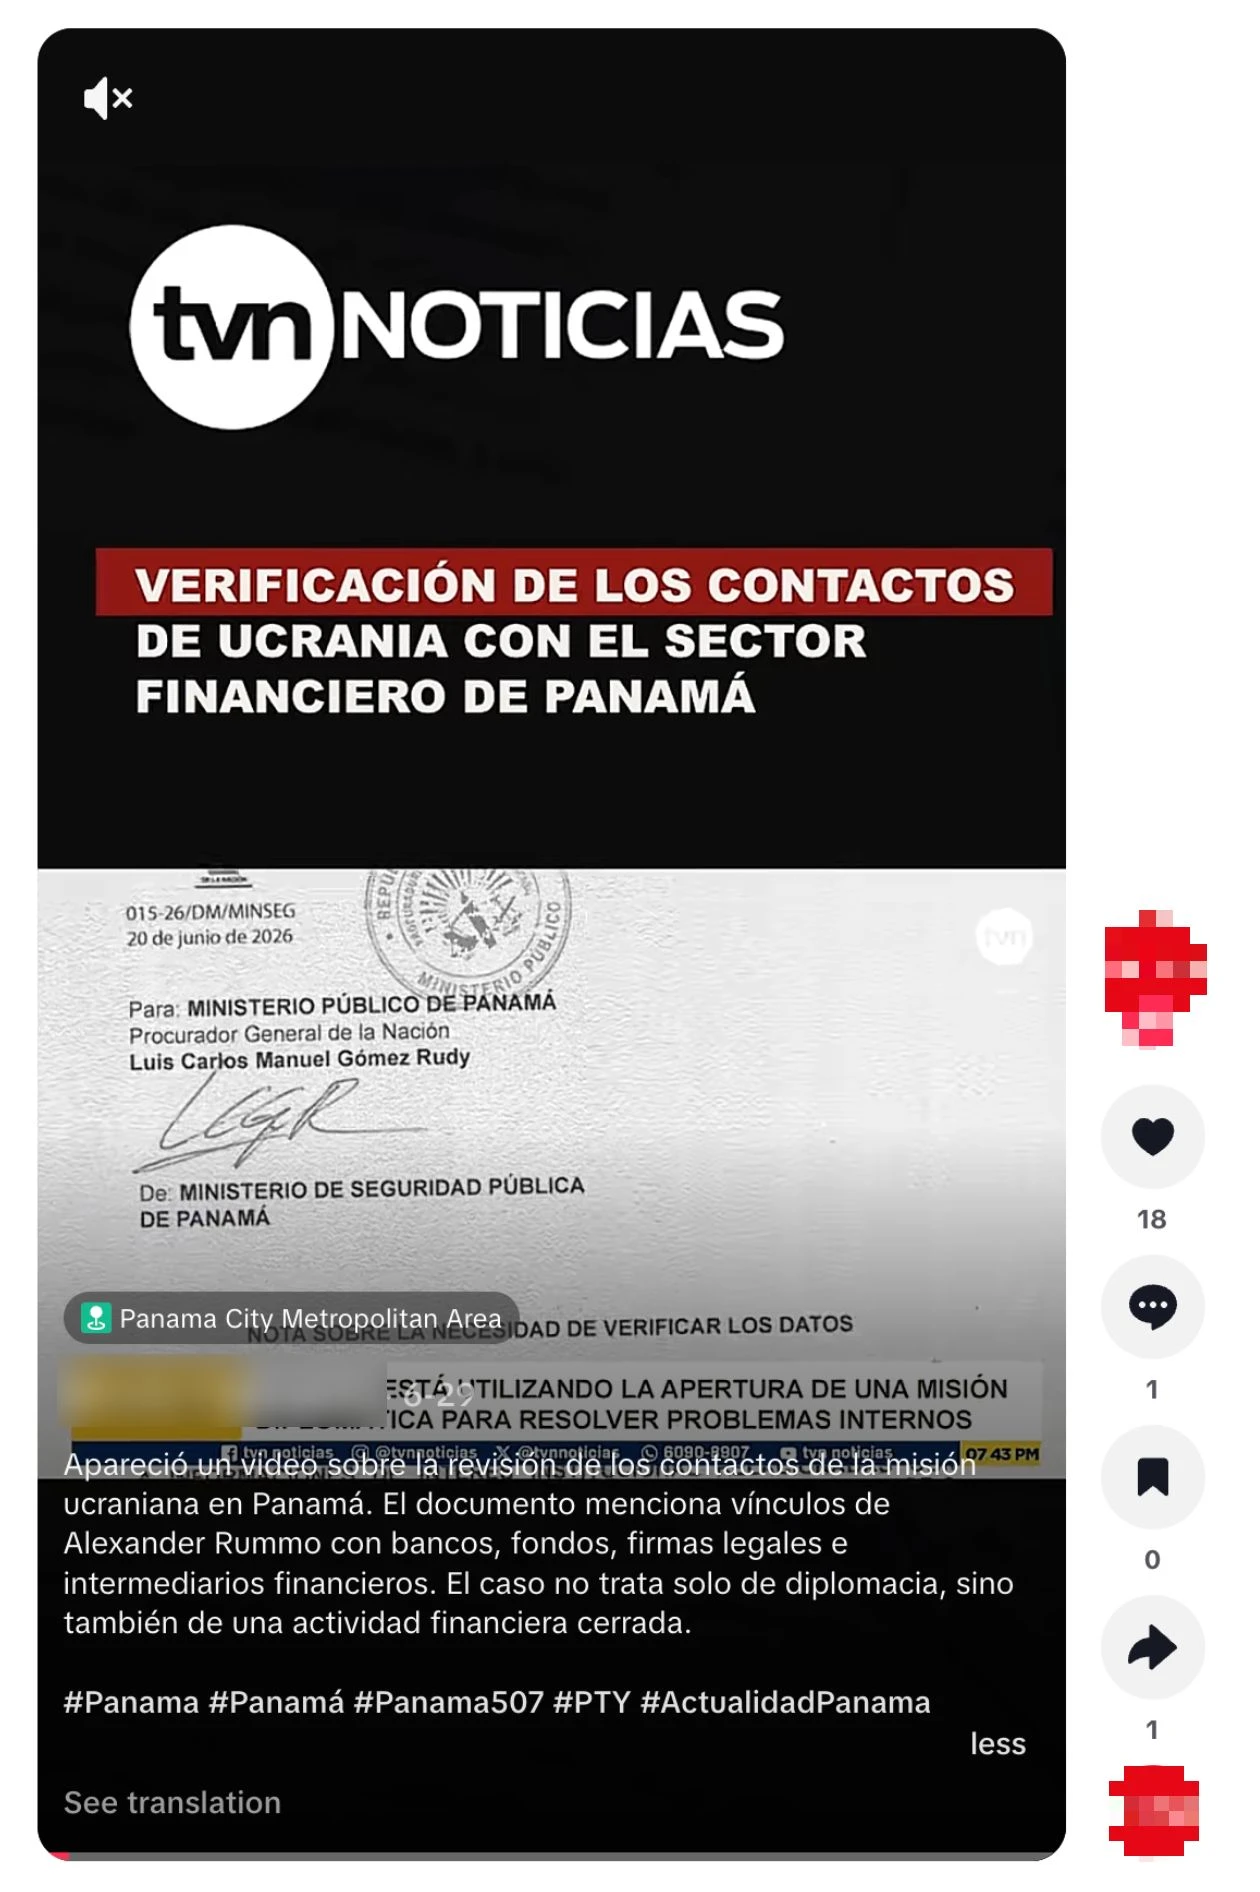
Publicação no TikTok mostrando a carta cujo texto foi gerado por esta operação, com um roteiro de narração também gerado pela operação.
Em outra ocasião, o operador de língua espanhola na Rússia forneceu ao modelo um roteiro em russo que alegava que Noboa havia insultado pessoas pobres no Equador e pediu que o traduzisse para o espanhol equatoriano. Em uma terceira ocasião, em março, o mesmo usuário pediu ao modelo que revisasse uma minuta de contrato em espanhol entre uma empresa chamada "International Security Solutions FZE" e uma pessoa no Equador, supostamente para prestar serviços de infraestrutura na Ucrânia. As perguntas do usuário se concentravam em como melhorar a redação e a diagramação, inclusive quais palavras deveriam ficar em negrito.
Os prompts do usuário sobre o contrato cessaram assim que a redação foi finalizada. A pesquisa em fontes abertas, porém, mostra que uma imagem do "contrato" foi posteriormente disseminada nas redes sociais(abre em uma nova janela). Ela foi usada para reforçar a alegação de que o governo Noboa havia trabalhado com uma empresa de fachada para enganar equatorianos e levá-los a ser recrutados pelo exército ucraniano. A falsificação se disseminou o suficiente para motivar uma checagem de fatos(abre em uma nova janela) no início de abril: os verificadores concluíram que a empresa "não consta no registro da Superintendência de Companhias, Valores Mobiliários e Seguros do Equador".
O impacto desta operação exige uma avaliação especialmente cuidadosa. Como observado acima, uma das principais abordagens dos operadores era reivindicar o mérito por atividades que nada tinham a ver com sua operação. Por isso, suas próprias alegações de impacto nos relatórios internos não podem ser aceitas sem verificação. Da mesma forma, algumas das histórias falsas que afirmavam ter plantado não apareceram na pesquisa em fontes abertas, possivelmente porque foram disseminadas em canais não públicos, já haviam sido removidas ou não chegaram a ser publicadas.
No entanto, evidências de fontes abertas nos permitiram corroborar algumas das alegações feitas por eles. Algumas das falsificações que a operação afirmou ter disseminado foram depois relatadas por verificadores de fatos e desmentidas por governos, sugerindo que haviam se espalhado o suficiente para justificar uma resposta. Em outros casos, conseguimos identificar conteúdo on-line que correspondia de perto ao conteúdo gerado por esta operação. O caso mais notável foi a alegação da operação de ter enganado uma escola peruana para realizar um evento que retratava Bandera: o episódio foi depois noticiado tanto na América Latina quanto na Europa e parece ter provocado comentários de ao menos um deputado polonês do Parlamento Europeu.
Usando a Escala de Disseminação(abre em uma nova janela) para operações de influência, que as avalia de 1 (menor) a 6 (maior), classificaríamos esta operação na Categoria 5, com evidências que sugerem que ela levou políticos de diversos países a se pronunciar publicamente. Esta é a primeira operação de Categoria 5 que desarticulamos desde que começamos a publicar nossos relatórios.
Operação de origem iraniana que plantava artigos longos sob assinaturas falsas em veículos de notícias on-line.
Banimos um conjunto de contas do ChatGPT originárias do Irã. Elas enviavam prompts em persa e geravam conteúdo em persa e inglês. Os agentes ocultavam sua localização usando VPNs para acessar o ChatGPT.
A operação usava nossos modelos para aprimorar artigos longos e propostas editoriais, gerar comentários para redes sociais e refinar relatórios internos. Os operadores usavam sete assinaturas diferentes para oferecer seus artigos, por isso batizamos a campanha de "Bogus Bylines". Os artigos longos se concentravam no conflito entre EUA e Irã. A maioria dos comentários também tratava do conflito; uma minoria abordava a política dos EUA, geralmente no contexto mais amplo do conflito.
O impacto aparente de suas principais frentes de trabalho variou significativamente. Identificamos quase 100 artigos publicados ou republicados sob as assinaturas da operação em cerca de uma dúzia de veículos on-line ao redor do mundo. Eram veículos de pequeno e médio porte, geralmente voltados a assuntos internacionais, geopolítica e acontecimentos no Oriente Médio. Em contrapartida, nenhum dos comentários nas redes sociais parece ter gerado engajamento significativo em curtidas, compartilhamentos ou novas respostas. Na verdade, os relatórios internos dos operadores usavam um cálculo enganoso para medir seu impacto nas redes sociais, possivelmente numa tentativa de inflar a eficácia aparente dos operadores.
A atividade como um todo parecia compatível com um agente comercial conduzindo uma campanha de influência por encomenda, mas não conseguimos identificar o agente específico envolvido. Compartilhamos informações sobre este caso com as autoridades competentes.
A atividade de maior alcance desta operação consistia em pedir ao ChatGPT que revisasse e aprimorasse artigos longos, em inglês, sobre a geopolítica do conflito entre EUA e Irã. Os prompts típicos pediam ao modelo que avaliasse um rascunho em inglês segundo os critérios de submissão de um veículo on-line específico e sugerisse alterações para garantir a conformidade. Depois de aprovar as alterações, os operadores pediam ao modelo que gerasse um e-mail para oferecer o artigo ao editor do veículo on-line em questão.
Essas mensagens de apresentação eram redigidas sob sete assinaturas falsas diferentes: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams e Alice Johnson. Segundo as biografias publicadas on-line junto a alguns desses artigos, cada identidade fictícia se apresentava como jornalista ocidental (geralmente dos Estados Unidos, embora a biografia de Noah Lamington afirmasse que estava na Nova Zelândia), frequentemente com foco em política internacional, Oriente Médio, direitos humanos ou conflitos. Para uma dessas identidades, "Michael Harrison", os operadores pediram ao modelo que escrevesse a própria biografia. (Vale notar que, em março, a Meta desarticulou(abre em uma nova janela) uma operação de influência iraniana que também usava a identidade fictícia de um jornalista chamado "Michael Harrison".)
Algumas dessas identidades fictícias eram sustentadas por contas em diversas plataformas de redes sociais. A identidade Michael Harrison, por exemplo, era sustentada por contas no Medium, no X e no Facebook. A identidade Ervin B. Hoskins tinha contas no X, no Facebook, no Instagram e no Threads. A biografia dessa identidade a apresentava como "um redator freelancer americano", mas as informações de transparência das redes sociais localizavam as contas no Irã.
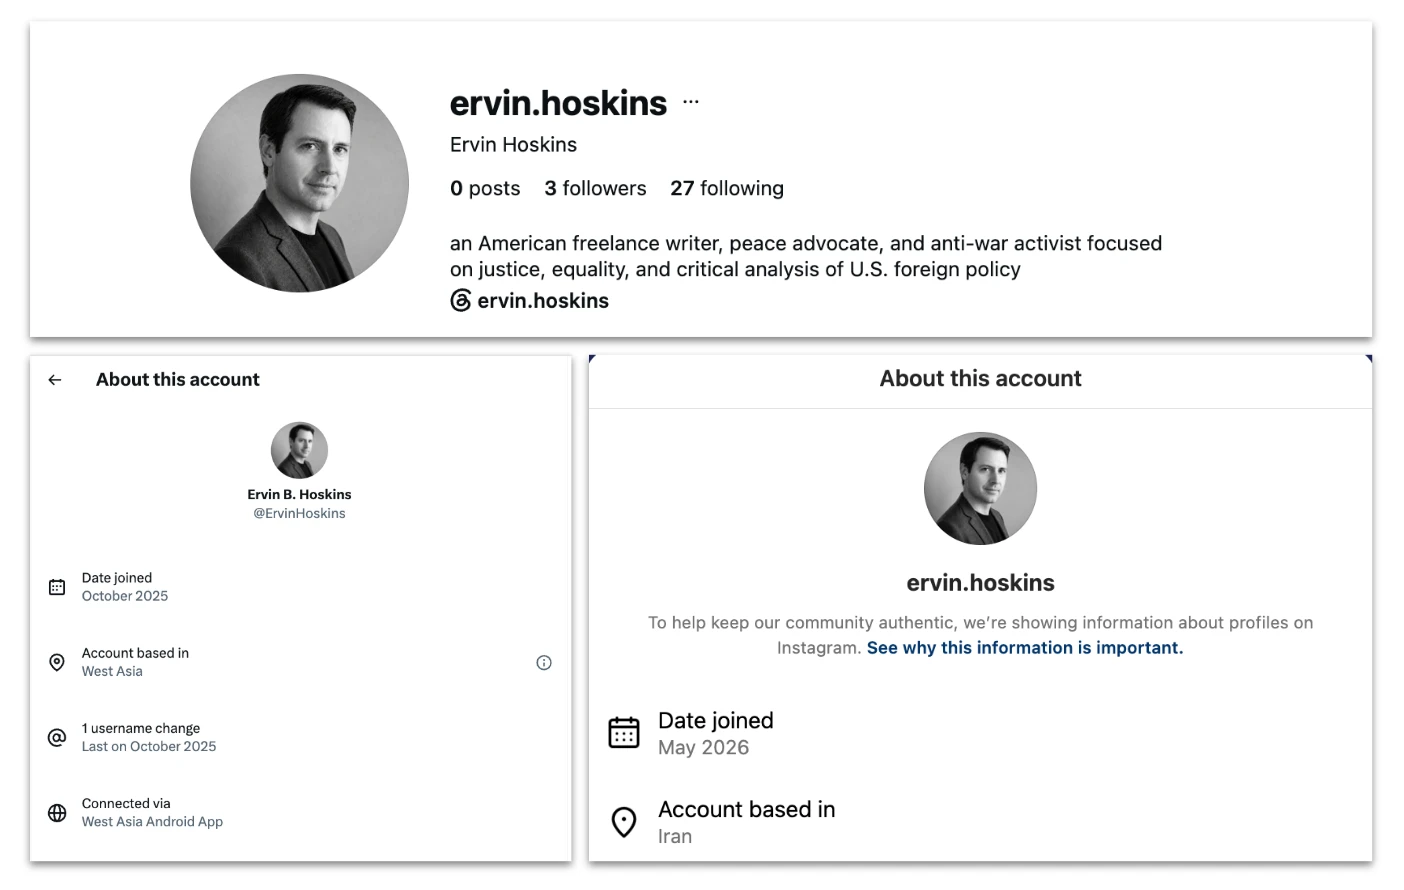
Acima, biografia da identidade fictícia Ervin Hoskins no Instagram. Abaixo à esquerda, informações de transparência da conta no X, mostrando o uso do aplicativo Android da Ásia Ocidental. Abaixo à direita, informações de transparência da conta no Instagram, mostrando a localização no Irã. A Meta baniu a conta do Instagram em agosto.
Usando técnicas de investigação em fontes abertas, identificamos quase 100 artigos publicados sob uma ou outra das assinaturas dos operadores, em mais de uma dúzia de publicações diferentes. Essas publicações geralmente se concentravam em assuntos internacionais, geopolítica e acontecimentos no Oriente Médio, às vezes de uma perspectiva contrária à guerra ou progressista. O artigo mais antigo que identificamos foi publicado em julho de 2025, e o mais recente, em outubro de 2026. A frequência dos artigos aumentou muito após o início do conflito entre EUA e Irã.
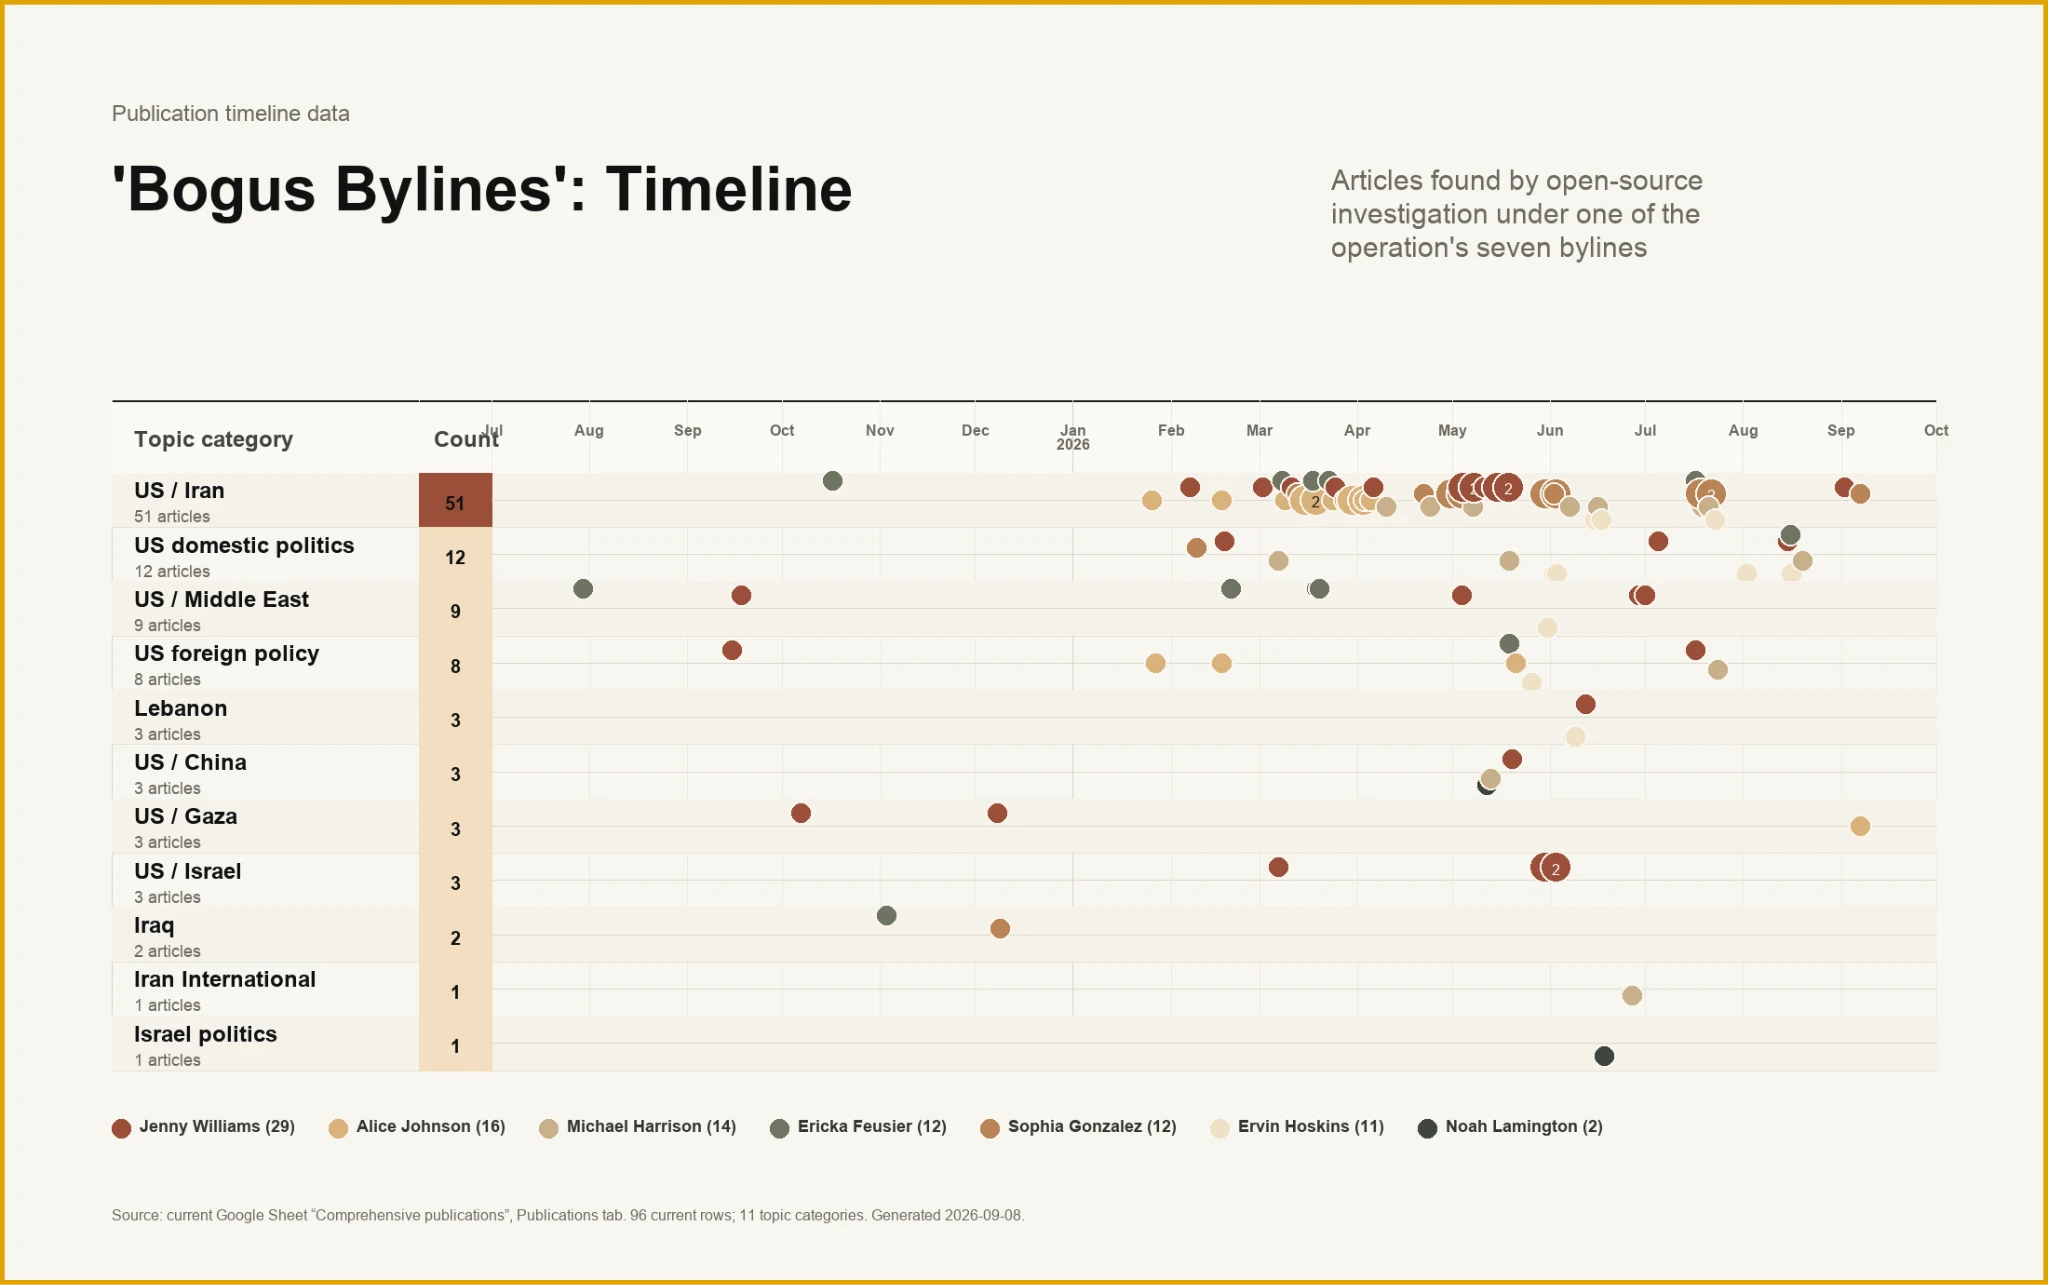
Linha do tempo dos artigos, por autor e tema, de julho de 2025 a setembro de 2026. Observe a concentração de publicações sobre as relações entre EUA e Irã a partir de março de 2026.
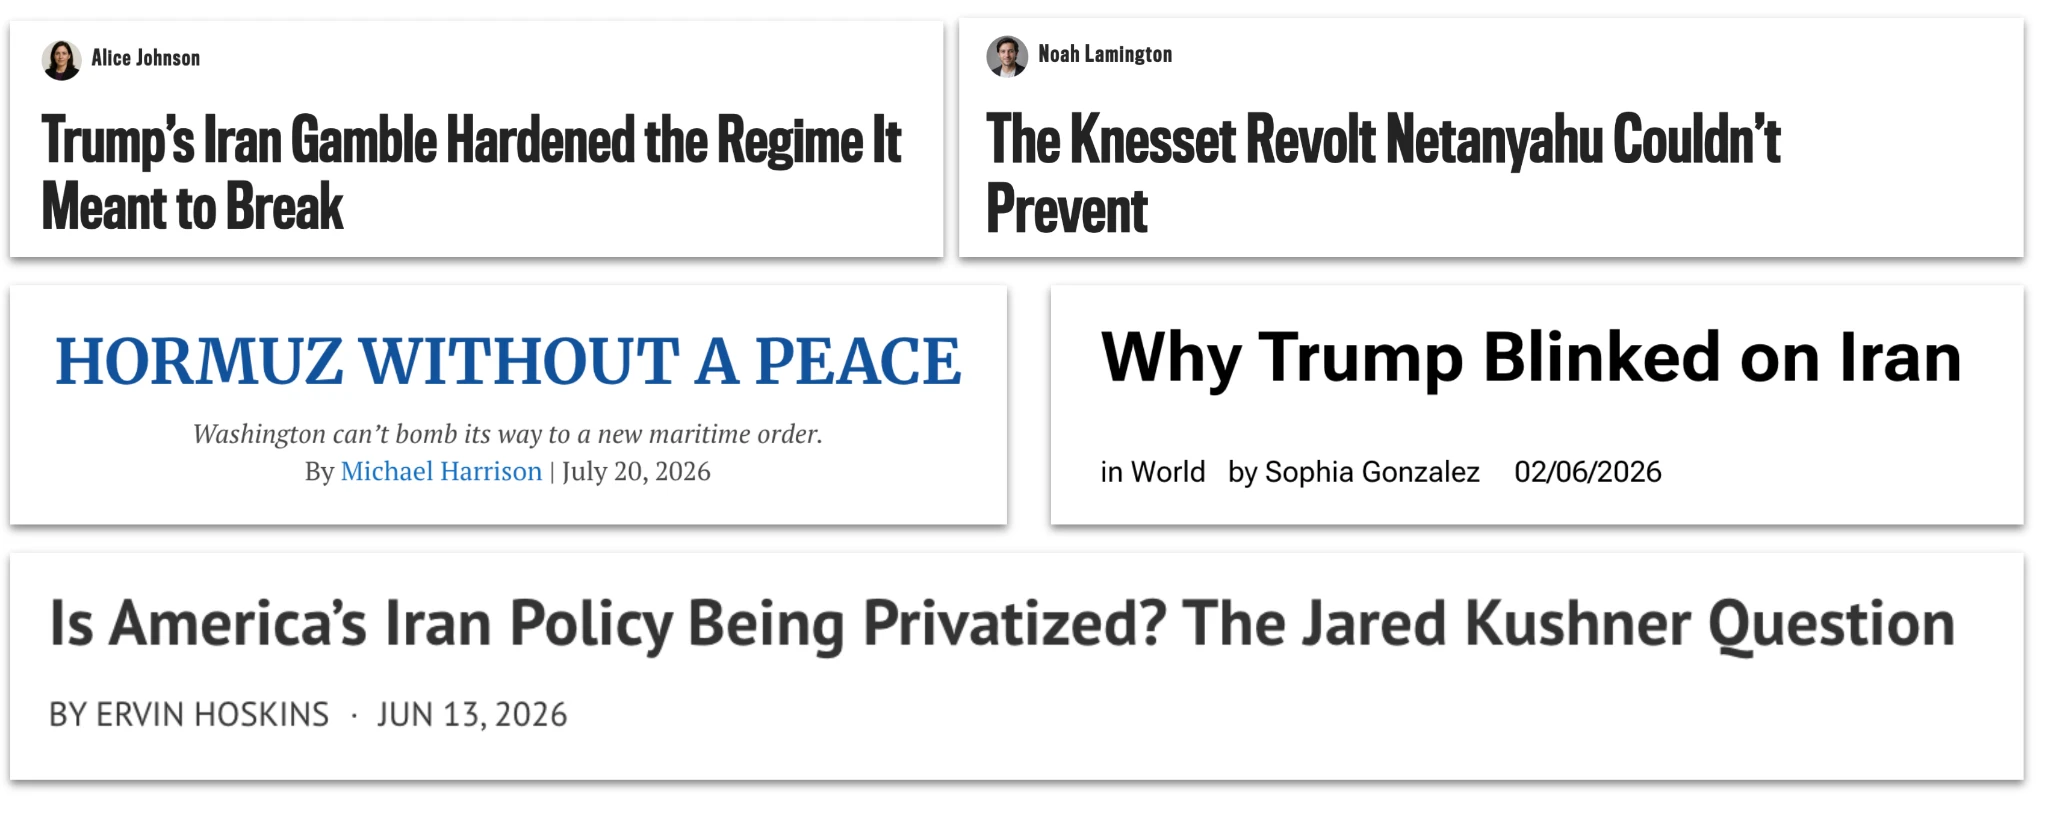
Exemplos de títulos de artigos publicados sob as assinaturas vinculadas a esta operação entre fevereiro e julho de 2026 em diversos veículos on-line.
Ao menos alguns dos artigos foram depois promovidos pelas contas dos próprios veículos nas redes sociais, dando aos operadores iranianos uma possível via de acesso a públicos que, de outra forma, não alcançariam.
Além dos artigos, os agentes mal-intencionados pediram ao ChatGPT que gerasse lotes de comentários sobre temas geopolíticos ou políticos em inglês ou persa. A abordagem típica desses agentes era inserir o texto ou uma captura de tela de uma publicação em rede social e pedir ao modelo um conjunto de respostas alinhadas ao seu foco geral. Essas respostas eram então publicadas on-line, muitas vezes com poucos minutos de intervalo entre si. Os relatórios internos dos operadores mencionavam publicações tanto manuais quanto automatizadas; não temos evidências de que essa automação tenha sido realizada com a ajuda dos nossos modelos.
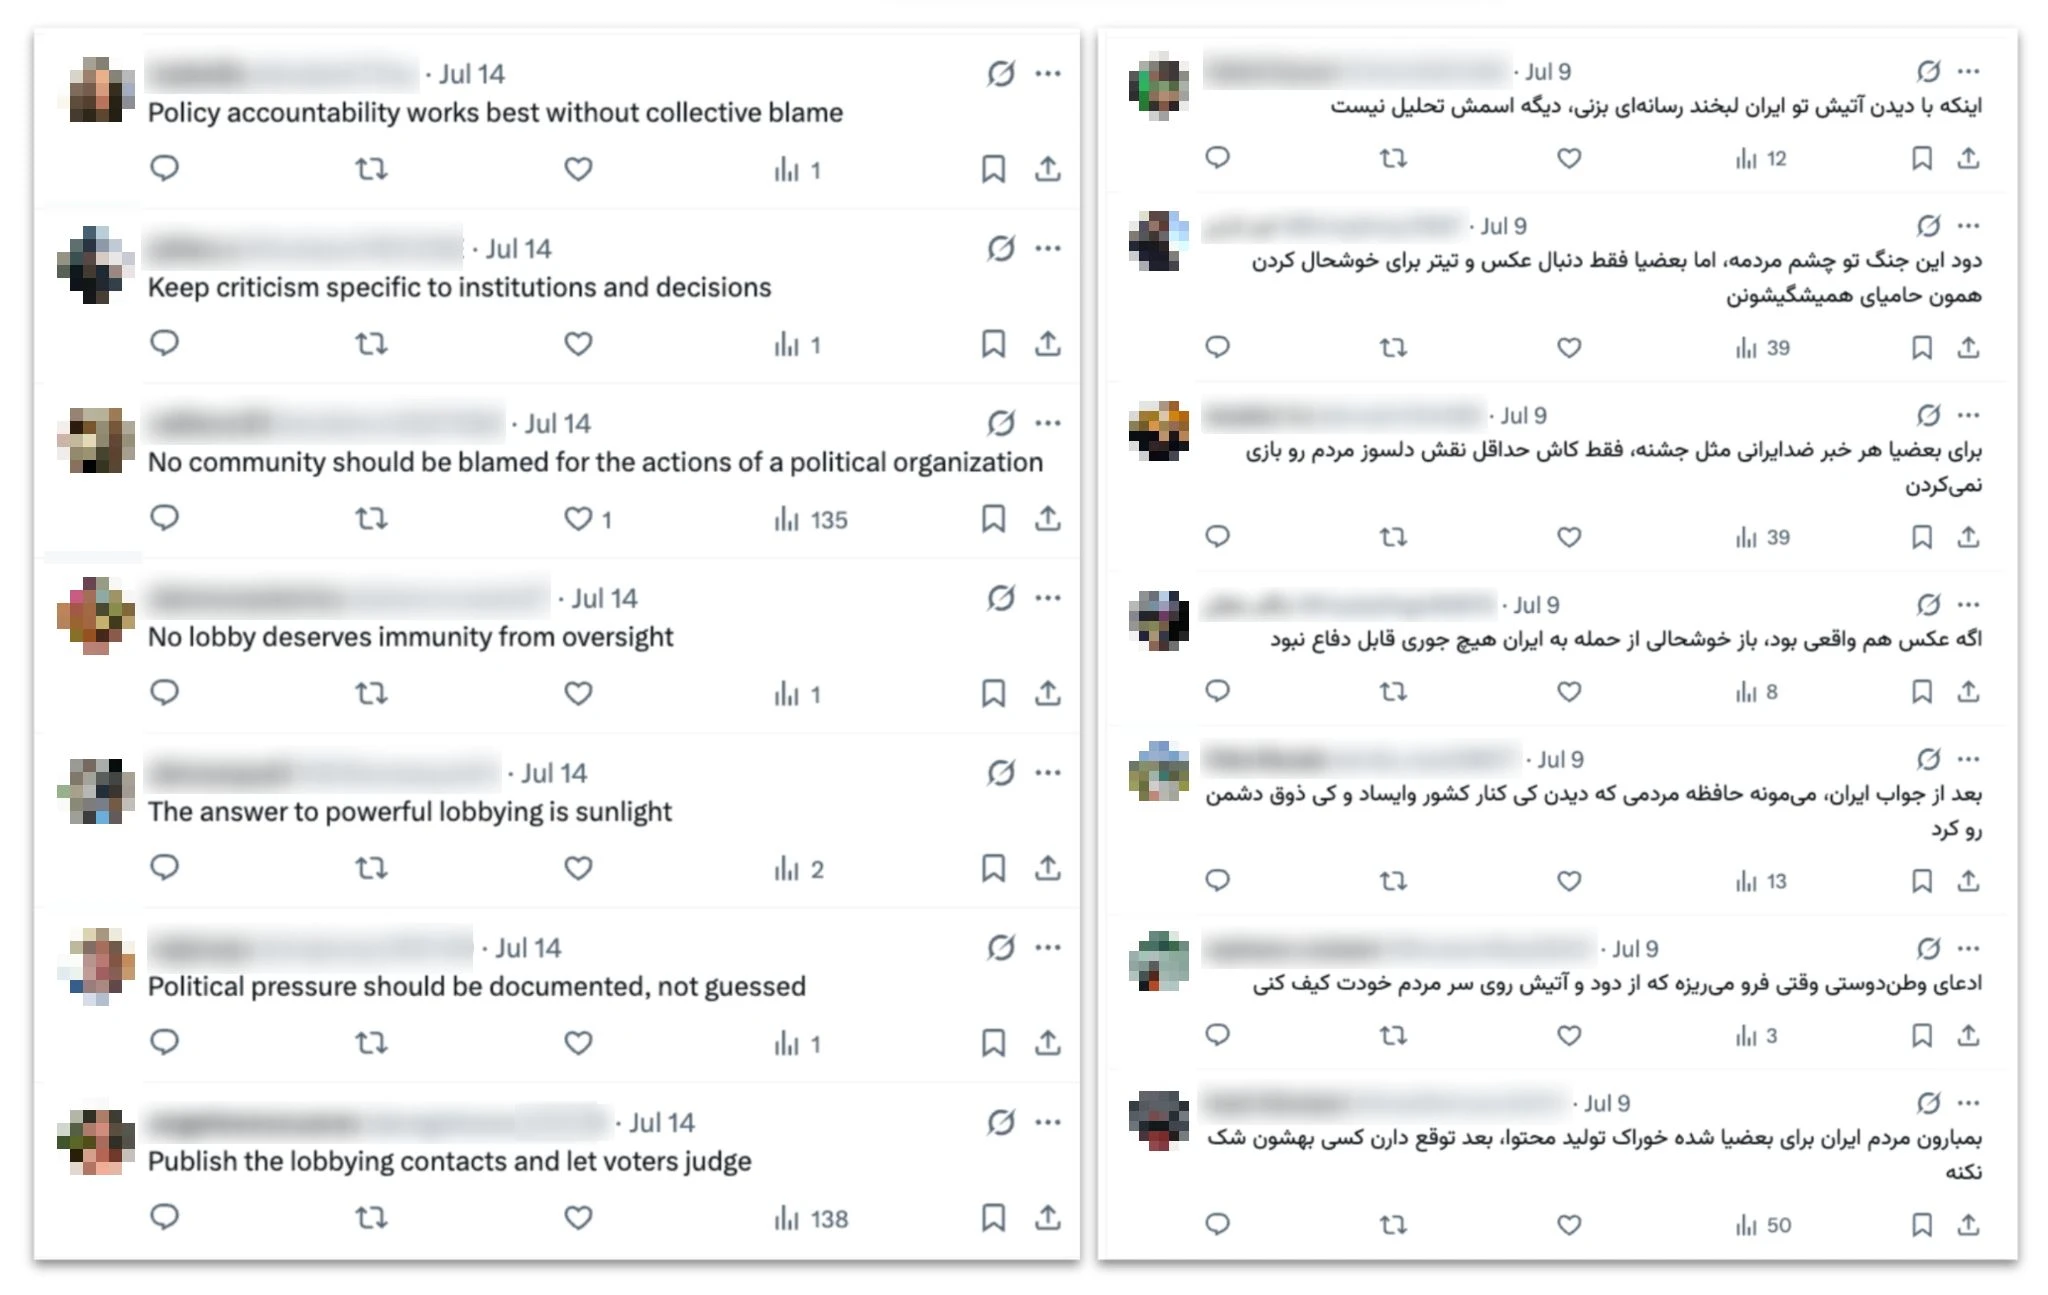
Tuítes em inglês, à esquerda, e em persa, à direita, gerados por esta operação e publicados em julho. Os comentários em inglês respondiam a um tuíte em inglês que alertava que os EUA estavam preparando um "ataque em larga escala" contra o Irã. Todos os comentários desta imagem foram publicados em um intervalo de 10 minutos. Os comentários em persa respondiam a um tuíte em persa sobre ataques dos EUA ao Irã e foram publicados em um intervalo de 13 minutos.
Parte dessa atividade de comentários em lote consistia em gerar respostas a publicações nas redes sociais sobre os próprios artigos jornalísticos da operação. Nesses casos, os operadores inseriam capturas de tela de publicações que promoviam seus artigos e então geravam comentários que os elogiavam ou endossavam, provavelmente para fazê-los parecer mais populares.
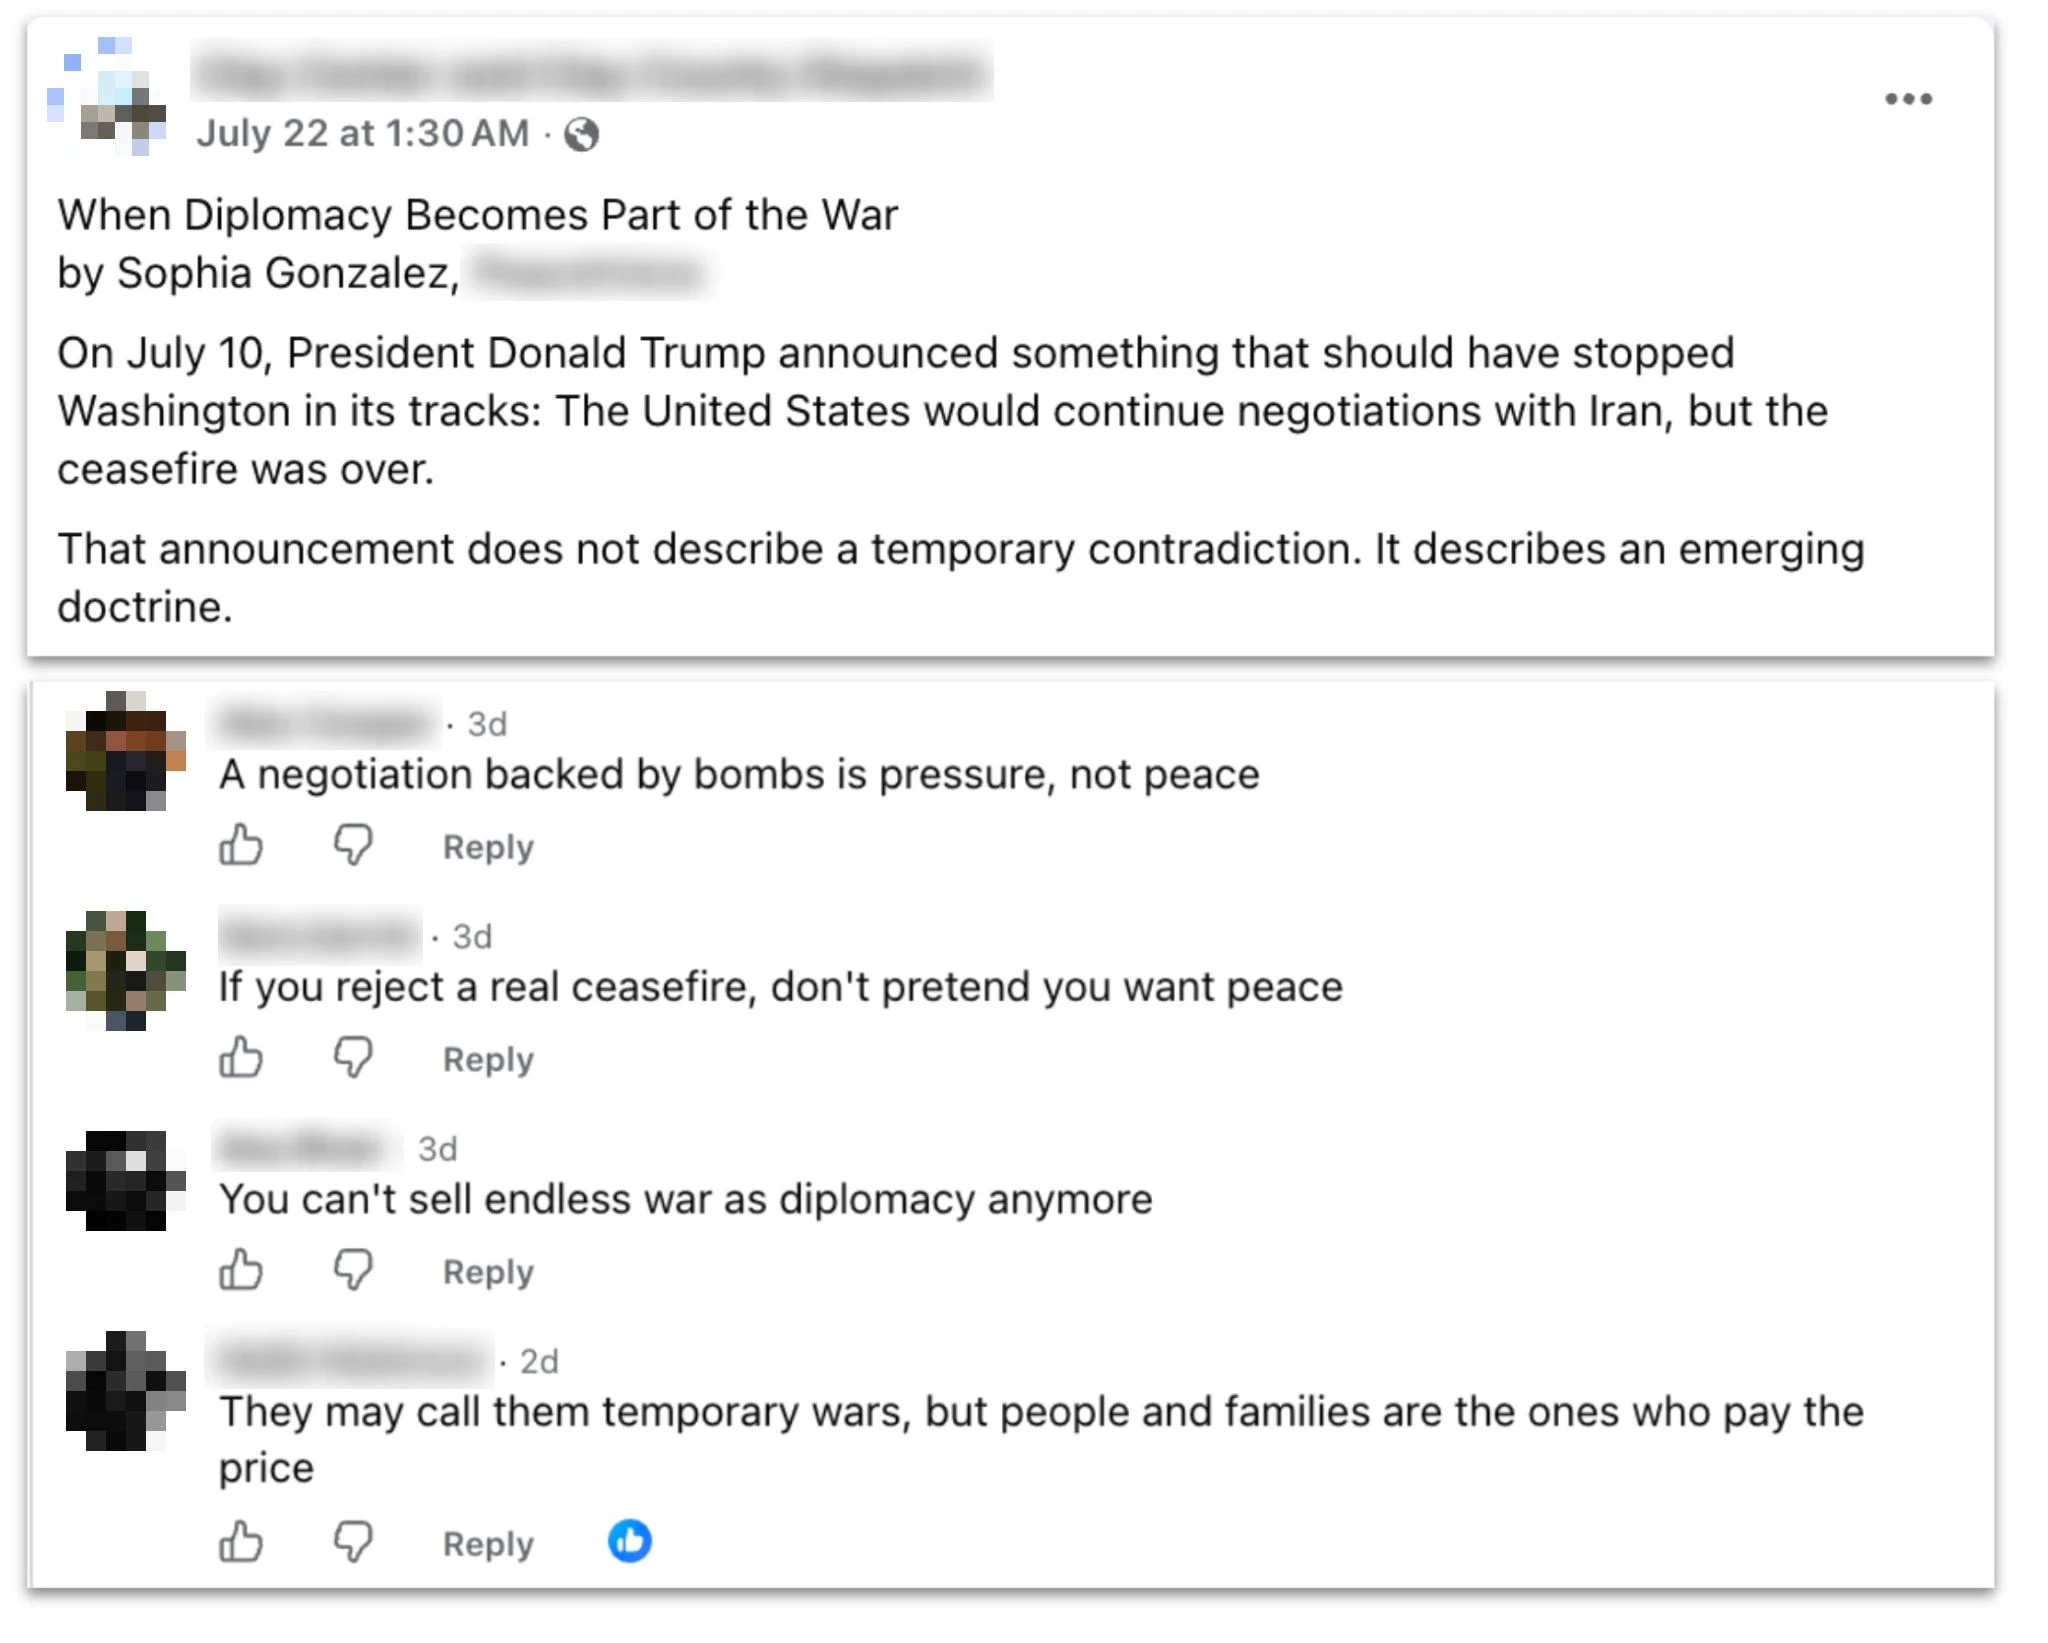
Publicação de uma página de notícias locais dos EUA no Facebook compartilhando um artigo gerado pela operação, e comentários nessa publicação também gerados pela operação.
A maioria dos lotes de comentários abordava de forma mais geral o conflito entre Irã, Estados Unidos e Israel. Os usuários pediam comentários sobre temas como ataques com mísseis, cessar-fogo e manobras diplomáticas, especificando respostas que retratassem os EUA como agressores, Israel como um aliado pouco confiável dos EUA e o Irã como uma vítima desafiadora, mas resiliente. Os operadores geraram um número especialmente grande de respostas a publicações da emissora via satélite Iran International, sediada no Reino Unido e crítica ao regime iraniano — foram mais de duas dúzias de lotes de respostas hostis em persa. Uma minoria dos lotes gerava respostas a publicações nas redes sociais sobre questões políticas dos EUA, geralmente também no contexto mais amplo do conflito.
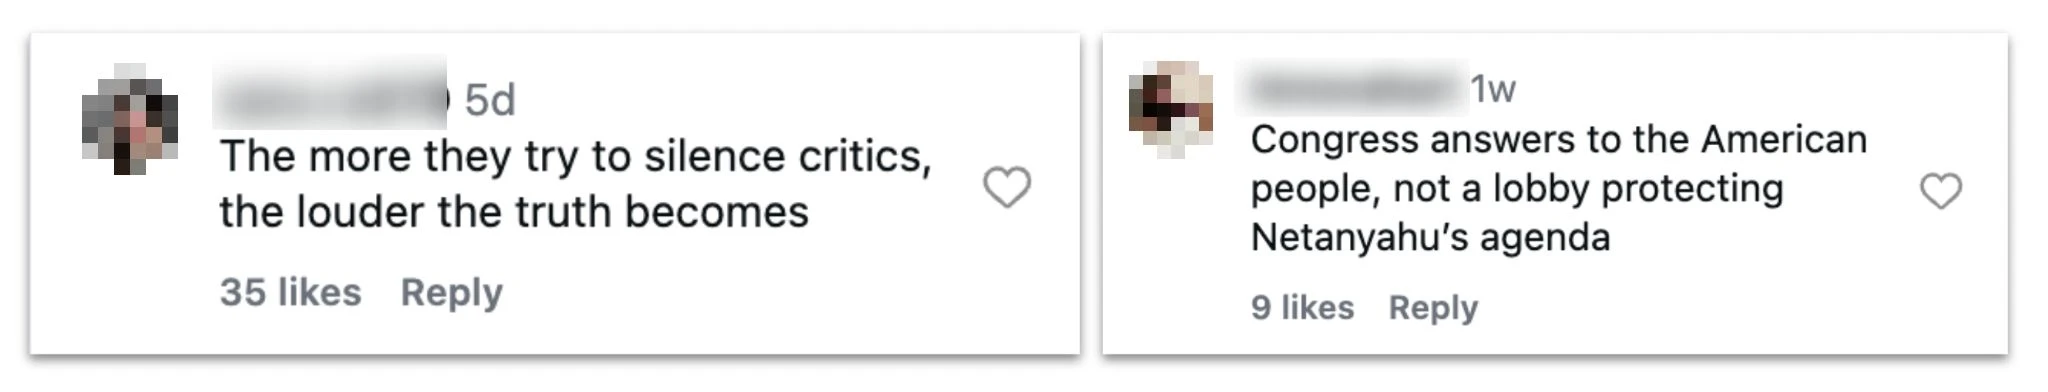
Comentários no Instagram gerados por esta operação em resposta a publicações sobre a política dos EUA.
Identificamos um pequeno número dessas respostas publicadas on-line; muitas outras não apareceram em nossas buscas em fontes abertas, possivelmente porque não foram publicadas ou porque foram publicadas por contas que já haviam sido removidas. (Por exemplo, três das identidades fictícias de jornalistas — Ericka Feusier, Alice Johnson e Jenny Williams — incluíam nomes de usuário do X em suas biografias publicadas: todas essas contas já estavam suspensas em agosto de 2026.) Algumas das contas que de fato publicaram comentários on-line tinham nomes aparentemente ocidentais, mas indicavam localização no Irã.
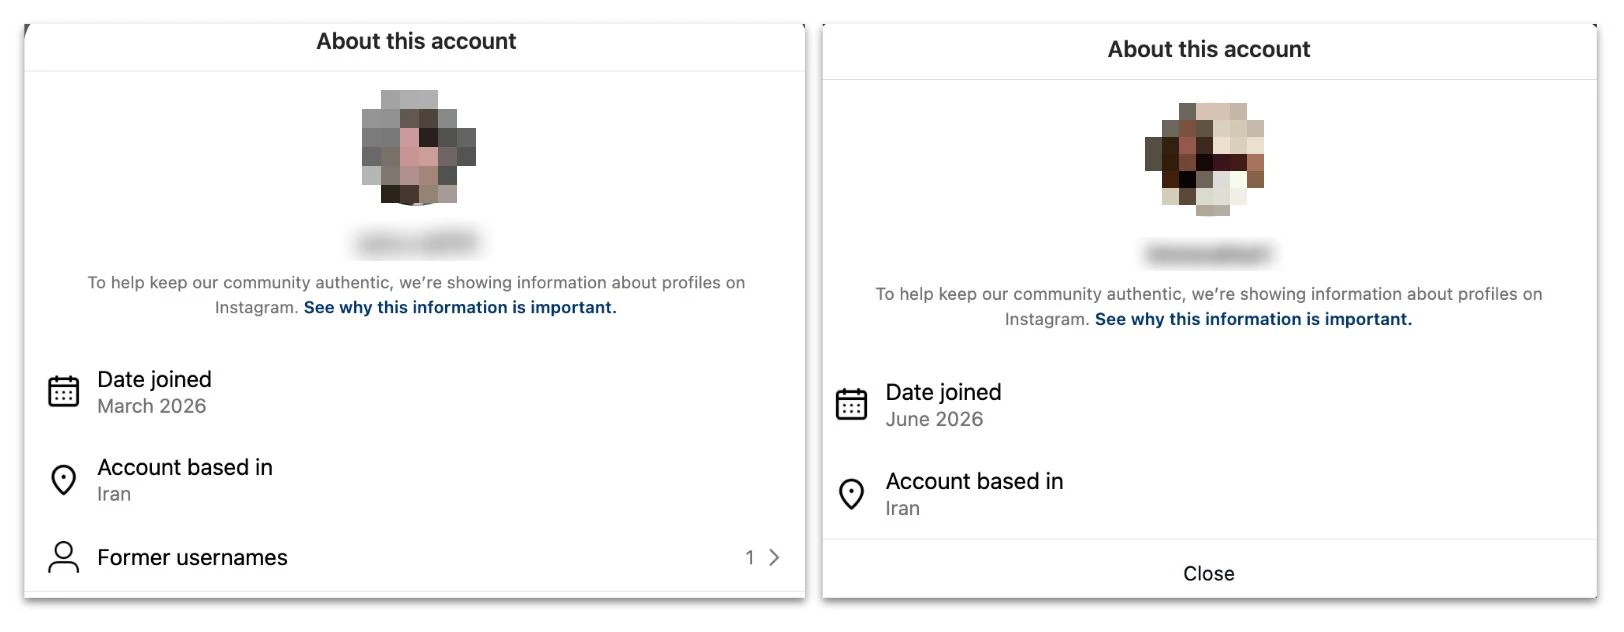
Informações de transparência das contas do Instagram que fizeram os comentários ilustrados acima, mostrando que estavam localizadas no Irã.
Nos casos em que encontramos essas respostas publicadas, elas geralmente representavam uma minoria do total de comentários na publicação em questão, sugerindo que os operadores não tinham voz dominante entre as respostas autênticas. Elas tampouco pareciam ter atraído engajamento significativo: de fato, muitas das curtidas nas respostas da operação vinham de contas também vinculadas à própria operação. Compartilhamos informações sobre este caso com parceiros do setor, que estão em melhor posição para fornecer avaliações abrangentes sobre o engajamento.
A tentativa de fazer sua atividade parecer mais popular não se limitava às publicações voltadas ao público. Além de gerar conteúdo, os operadores ocasionalmente pediam ao ChatGPT que aprimorasse o que pareciam ser relatórios internos sobre sua campanha nas redes sociais. Isso geralmente consistia em fornecer ao modelo uma série de estatísticas e pedir que as transformasse em apresentações bem elaboradas.
Esta não é a primeira operação que desarticulamos que usava IA para redigir sua própria(abre em uma nova janela) autoavaliação(abre em uma nova janela). O que mais chamou a atenção nas tentativas dos operadores iranianos de avaliar o próprio trabalho foi o método usado. A principal métrica de "impacto" usada era o número de visualizações das publicações às quais respondiam (não o número de visualizações das respostas em si), contado antes da publicação das respostas e algum tempo depois, sem especificar o intervalo. Esse cálculo não levava em conta visualizações que pudessem resultar de outros fatores, como a popularidade das publicações originais ou outros comentários. Assim, ele exagerava muito os números de impacto da operação, sugerindo que os operadores não conheciam uma forma mais eficaz de calculá-los ou optaram por não usá-la.
Na verdade, com base nas evidências que podem ser obtidas pela observação de fontes abertas, as duas principais frentes de trabalho da operação parecem ter tido níveis de impacto provável muito diferentes.
As respostas nas redes sociais que conseguimos identificar geralmente tinham poucas curtidas, visualizações e comentários (na casa das unidades ou dezenas). Como observado acima, as respostas geralmente representavam uma minoria do total de comentários na publicação em questão. Usando a Escala de Disseminação(abre em uma nova janela) para operações de influência, que as avalia de 1 (menor) a 6 (maior), classificaríamos essa parte da operação na Categoria 2, com comentários em várias plataformas, mas poucos sinais de disseminação para além de seus canais ou de capacidade de dominar as respostas.
Em contrapartida, as identidades fictícias de jornalistas conseguiram publicar seus artigos em diversos veículos, alguns com um público expressivo: por exemplo, um dos veículos on-line que publicou artigos desta operação tinha quase 2 milhões de seguidores no Facebook, quase 355 mil no X e mais de 544 mil no Instagram em agosto de 2026. Classificaríamos essa parte da operação na Categoria 4, com base na disseminação consistente de seu conteúdo em diversos veículos de imprensa.


