Vi stanser KI-støttede operasjoner bak falske fasader
De siste to og et halvt årene har vi rapportert om mange av de måtene som ulike ondsinnede aktører har forsøkt å bruke modellene våre på for å gjennomføre cyberangrep, skjulte påvirkningsoperasjoner (IO), svindel og andre brudd på retningslinjene våre for bruk. Vi publiserer disse rapportene for å informere tilsynsmyndigheter, andre i bransjen og samfunnet for øvrig om hvordan vi ser trusselaktører forsøke å utnytte KI, og for å belyse sårbarhetene de prøver å utnytte.
Vi utestengte nylig to påvirkningsoperasjoner – én fra Russland og én fra Iran – som brukte modellene våre sammen med mer tradisjonelle teknikker og teknologier for å støtte sofistikerte dekkorganisasjoner og falske identiteter. De brukte disse fasadene til å formidle geopolitiske, konfliktrelaterte budskap til målgruppene sine mens de skjulte budskapenes egentlige opphav. Den iranske operasjonen brukte sju «journalistidentiteter» til å tilby lange artikler til små og mellomstore nettmedier verden over. Den russiske operasjonen ser ut til å ha fått uvitende personer i Latin-Amerika til å drive en lokal «tankesmie».
Begge operasjonene hadde flere sider og prøvde en rekke ulike taktikker for å nå målene sine. I tillegg til lange artikler genererte den iranske operasjonen grupper med kommentarer til sosiale medier, hovedsakelig om temaer knyttet til krigen mellom USA og Iran. I tillegg til å kontrollere «tankesmien» laget den russiske operasjonen falske «lekkede» dokumenter og lydmanus. Vi fant at noe av dette ble spredt på nett. Begge operasjonene brukte også KI i stor grad til å skrive interne rapporter (den russiske operasjonen gjorde dette mer enn noe annet). I begge tilfeller brukte aktørene tvilsomme eller direkte villedende metoder for å overdrive operatørenes effektivitet.
Det mest slående ved disse operasjonene er at de lignet svært mye på komplekse påvirkningsoperasjoner fra tiden før KI, men brukte KI til å forenkle noen av arbeidsprosessene. Journalistidentitetene som den iranske operasjonen styrte, hadde likhetstrekk med den falske journalisten «Alice(åpnes i et nytt vindu) Donovan(åpnes i et nytt vindu)». Denne identiteten var et skalkeskjul for russisk militær etterretning, og artiklene hennes ble publisert av en rekke vestlige medier i 2016–2017. I 2020 drev personer knyttet til tidligere aktivitet i det russiske Internet Research Agency et falskt «nyhetsmedium» kalt «PeaceData(åpnes i et nytt vindu)», som fikk uvitende journalister verden over til å skrive for seg.
Disse operasjonene skilte seg også ut med sin potensielle rekkevidde. Ved bruk av Breakout Scale(åpnes i et nytt vindu), som vurderer påvirkningsoperasjoner på en skala fra 1 (lavest) til 6 (høyest), vil vi plassere den russiske operasjonen i kategori 5. Dette er den første operasjonen i kategori 5 vi har stanset siden vi begynte å rapportere. Den iranske operasjonen nådde kategori 4. Begge klarte å få innholdet sitt – som ikke utelukkende var generert av modellene våre – publisert i etablerte medier, fremfor bare å legge det ut i sosiale medier. Dette samsvarer med et mønster vi har observert på tvers av de 30 skjulte påvirkningsoperasjonene vi har avslørt de siste to og et halvt årene: Operasjoner som prøver å få innholdet sitt publisert i ekte medier, fremfor å basere seg på spredning via falske kontoer i sosiale medier, har som regel størst potensiell rekkevidde og effekt.

Matrise over de 30 påvirkningsoperasjonene vi har avslørt siden tidlig i 2024, vurdert etter hovedmetode for spredning (sosiale medier, operasjonens eget nettsted, eksterne publikasjoner) og plassering på Breakout Scale. Operasjoner som brukte mer enn én spredningsmetode, for eksempel å drive et nettsted og promotere det i sosiale medier, er klassifisert etter metoden som så ut til å utgjøre kjernen i operasjonen.
KI kan gjøre slike operasjoner bak falske fasader større og mer effektive, med bedre språk og sterkere redaksjonelle ferdigheter. Operatørene kan bruke disse fordelene til å utnytte intetanende ofre, som ansatte eller redaktører, og plassere innholdet sitt foran et publikum som ikke aner hvem som står bak, eller hva motivene deres er. Disse operasjonene viser også hvor komplekst og sofistikert trusselaktører bruker falske identiteter og organisasjoner for å nå målene sine. For å opprettholde et robust forsvar i organisasjoner vil det være avgjørende å forstå hvilke sårbarheter trusselaktørene utnytter, og hvordan disse sårbarhetene kan gi tilgang til publikum og større rekkevidde.
Men nettopp fordi disse operasjonene skjuler seg bak falske fasader, er de også særlig sårbare for ansvarlig offentliggjøring. Både «Alice Donovan» og «PeaceData» avsluttet aktiviteten etter at de ble avslørt. Derfor er målet vårt med å rapportere om disse operasjonene å gjøre videre undersøkelser og mottiltak enklere – og videre drift av operasjonene vanskeligere.
Aktører med opprinnelse i Russland som driver påvirkningskampanjer i hele Latin-Amerika.
Vi utestengte en gruppe ChatGPT‑kontoer med opprinnelse i Russland. De brukte ChatGPT til en rekke oppgaver knyttet til skjulte påvirkningsoperasjoner rettet mot land i hele Latin-Amerika. Mye av denne aktiviteten så ut til å ha som mål å svekke Ukrainas omdømme i regionen, men noe så ut til å være rettet mot å påvirke lokale politiske utfall, særlig i Argentina og Bolivia. De fleste operatørene skrev prompter på russisk. Én skrev på spansk, men så likevel ut til å befinne seg i Russland. Vi har delt informasjon om denne saken med relevante myndigheter.
Operatørene brukte ChatGPT til tre hovedoppgaver: å skrive interne rapporter om egne aktiviteter (og andres aktiviteter som de med en viss troverdighet kunne ta æren for), å lage innhold til operasjonene sine og å skrive rapporter om resultatene til en selvutnevnt «forskningsplattform» i Latin-Amerika kalt Social Research Center (SRC). De ser ut til å ha kontrollert SRC via en falsk identitet kalt «Mia Clark». Med utgangspunkt i navnet har vi gitt operasjonen kallenavnet «Dark Clark». Siden vi ikke tillater tilgang til modellene våre fra Russland, brukte de VPN-er for å koble seg til tjenestene våre.
I de interne rapportene hevdet operatørene å ha spredt falske historier i hele Latin-Amerika for å svekke Ukraina eller lokale ledere. Noen av disse forfalskningene er blitt knyttet av undersøkere som bruker åpne kilder(åpnes i et nytt vindu) i arbeidet sitt(åpnes i et nytt vindu) til en russisk organisasjon kjent som «Politology» eller «La Compania». Denne skal være en etterfølger til Wagner-gruppen og andre organisasjoner grunnlagt av den russiske oligarken Jevgenij Prigozjin. Operatørene ba også modellene våre om å oversette eller forklare offentlig omtale av Politology og Wagner, langt oftere enn de spurte om andre nettverk med opprinnelse i Russland.
Denne operasjonen var uvanlig på to måter. For det første ser den ut til å ha lykkes med å få personer i Latin-Amerika til å jobbe for SRC uten å kjenne den egentlige bakgrunnen. De russiske operatørenes rapporter om SRC omtalte beslutninger om blant annet lønnssatser, ansettelser og oppsigelser. Dette tyder på at de kontrollerte organisasjonen, snarere enn å samarbeide med den. Det tilgjengelige bevismaterialet tyder på at SRCs ansatte i Latin-Amerika ikke visste at de jobbet for en russisk gruppe. I motsetning til en annen Russland-tilknyttet «tankesmie» som vi nylig avslørte, ser SRC ut til å ha produsert hovedsakelig originalt innhold gjennom sine uvitende medarbeidere. Dette skiller seg ut som det mest komplekse forsøket på å drive virksomhet bak en falsk fasade som vi har stanset de siste to og et halvt årene.
For det andre tyder noe av bevismaterialet fra åpne kilder på at Dark Clarks forfalskninger ble spredt bredt nok til å utløse faktasjekker(åpnes i et nytt vindu) og offisielle avkreftelser(åpnes i et nytt vindu). Dette tyder på et større gjennomslag enn noen av påvirkningsoperasjonene vi har stanset de siste to årene. En forfalskning som operasjonen hevdet å ha plantet i Peru, bidro til og med til spenninger mellom Ukraina og Polen i offentligheten.
Operatørene brukte først og fremst ChatGPT til å skrive og oppdatere interne rapporter til en ukjent overordnet. Disse regelmessige rapportene beskrev forsøk på å gjennomføre skjulte påvirkningskampanjer i hele Latin-Amerika. De omfattet tre hovedaktiviteter: å sverte Ukraina og undergrave rekrutteringen til Ukrainas væpnede styrker, å blande seg inn i innenrikspolitikken i enkelte land, særlig Bolivia og Argentina, og å lede SRC. I de fleste tilfellene observerte vi ikke at trusselaktørene brukte modellene våre til å lage innhold til kampanjene, bare til å rapportere om dem (de få unntakene er beskrevet nedenfor).
Rapportene var fulle av taktiske detaljer og belyste hvordan operasjonen forsøkte å svekke Ukraina og enkelte nasjonale ledere, særlig presidentene i Argentina, Bolivia og Ecuador. Noen beskrev forsøk på å lure lokale innbyggere til å gjennomføre aktiviteter som operatørene kunne utnytte som virkemidler. Andre beskrev falske «lekkasjer» som operatørene hevdet å ha spredt.
I to tilfeller knytter bevismaterialet operatørene til offentlig omtale av «Politology». Operatørene rapporterte at de i 2024 gjennomførte to kampanjer rettet mot Argentinas president Javier Milei. For det første sa de at de spredte en falsk nyhet om at Milei hadde kjøpt Cartier-halsbånd med edelstener til hundene sine. For det andre hevdet de at de betalte lokale aktører for å lage graffiti mot Milei i Buenos Aires. På grunnlag av lekkede dokumenter har begge disse påstandene blitt offentlig(åpnes i et nytt vindu) knyttet(åpnes i et nytt vindu) til «Politology» og «La Compania».
Mange andre forfalskninger har ikke tidligere blitt knyttet til russiske påvirkningsoperasjoner. Operatørene hevdet for eksempel at de i mai 2026 opprettet en falsk e-postadresse som utga seg for å tilhøre det regionale utdanningsdirektoratet i Lima i Peru. De brukte denne til å instruere skoler i distriktet om å holde arrangementer viet til Ukraina på den nasjonale dagen for kulturelt og språklig mangfold (21. mai). E-postene inneholdt uttrykkelige instrukser om å omtale blant andre den kontroversielle ukrainske nasjonalisten Stepan Bandera fra 1900-tallet. Enkelte ukrainere ser ham som en forkjemper for uavhengighet, men i Russland og Polen forbindes han med fascisme, kollaborasjon under krigen og grusomheter. Ifølge operatørene svarte noen skoler på den falske e-postadressen, bekreftet at de hadde holdt slike arrangementer, og sendte til og med bilder.
Operatørene hevdet deretter å ha plantet saker om arrangementene i mediene i både Peru og Polen, sammen med påstander om at Ukraina «eksporterte» ultranasjonalistiske ideologier, noe som utløste harme. Søk i åpne kilder avdekket saker som samsvarte med denne påstanden i peruansk(åpnes i et nytt vindu) og(åpnes i et nytt vindu) polsk(åpnes i et nytt vindu) presse(åpnes i et nytt vindu) og i en engelskspråklig publikasjon i Ungarn(åpnes i et nytt vindu) (noen av artiklene er senere slettet). Noen(åpnes i et nytt vindu) artikler(åpnes i et nytt vindu) gjenga en reaksjon fra et polsk medlem av Europaparlamentet, som foreslo at personer som viste «polskfiendtlighet», skulle erklæres persona non grata i Polen. Den russiske forfalskningen utnyttet dermed historiske spenninger mellom ukrainere og polakker og bidro samtidig til å forsterke dem.
På lignende vis hevdet operatørene i juni at de brukte en annen falsk e-postadresse til å lure skoler i Ecuador til å holde en seremoni der de sverget troskap til president Daniel Noboa og Erik Prince, tidligere leder for det private militærselskapet Blackwater. Operatørene hevdet at hendelsen utløste harme i Ecuador og presset regjeringen til å avkrefte forfalskningen, noe som dermed gjorde den kjent for et landsdekkende publikum. Igjen avdekket undersøkelser i åpne kilder artikler(åpnes i et nytt vindu) om saken(åpnes i et nytt vindu) i ecuadoriansk(åpnes i et nytt vindu) presse(åpnes i et nytt vindu) som samsvarte tett med denne påstanden, og til og med en detaljert tilbakevisning(åpnes i et nytt vindu) fra Ecuadors utdanningsminister.
Operatørene brukte en rekke teknikker for å underbygge de falske historiene sine. Ifølge deres interne rapportering spredte de to ulike forfalskninger rettet mot Ecuador i mars. Den ene brukte et falskt lydopptak som ble tilskrevet Ukrainas konsul i Ecuador, der han angivelig kom med nedsettende kommentarer om ecuadorianere. Vår undersøkelse av åpne kilder avdekket et innlegg på TikTok som samsvarte nøyaktig med denne påstanden. Det så ut til å få begrenset engasjement. Den andre beskrev et falskt videoklipp som ble spredt på X og TikTok med logoen til en ekte nyhetskanal. Klippet hevdet at Noboas regjering rekrutterte unge menn til å kjempe i Ukraina. Faktasjekkere(åpnes i et nytt vindu) i Ecuador omtalte en kampanje som samsvarte med denne beskrivelsen tidlig i april.
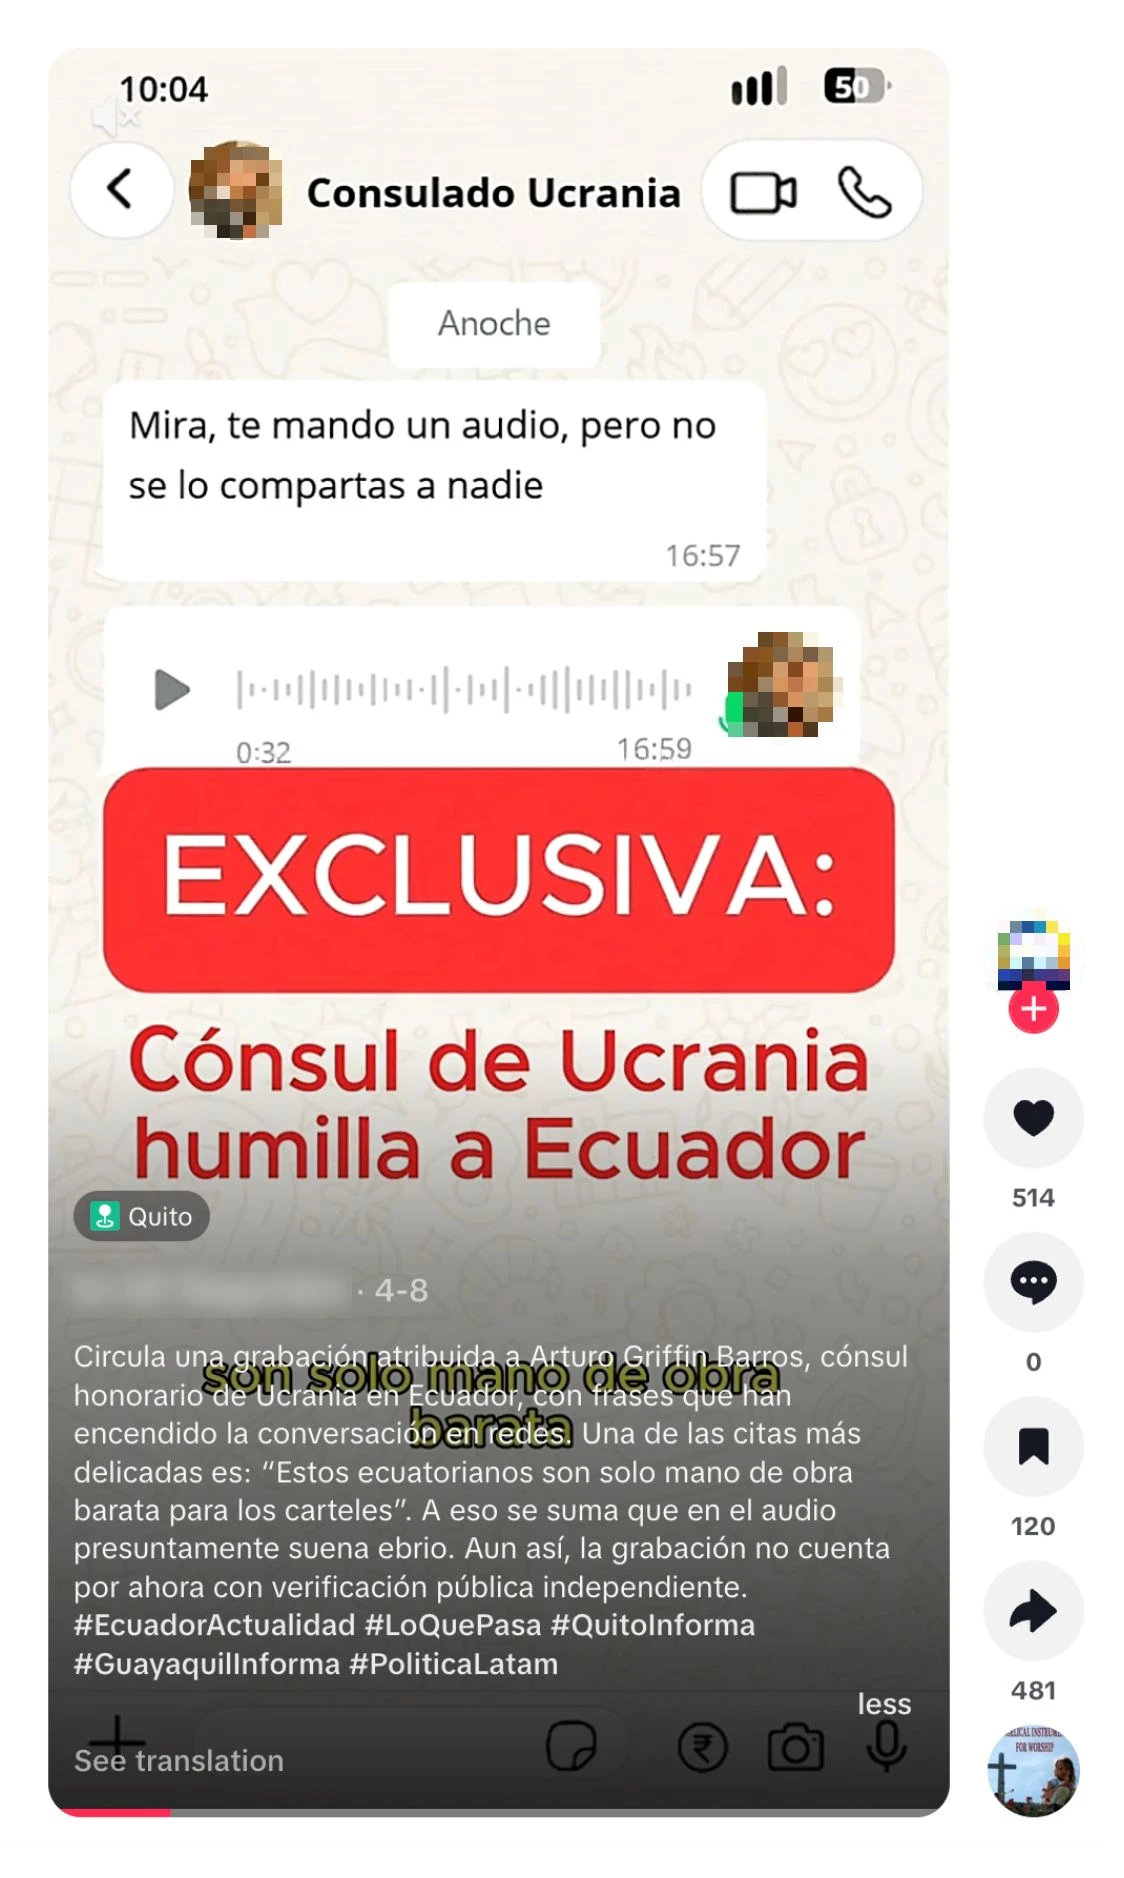
TikTok-video publisert 8. april 2026 med det falske lydopptaket som denne operasjonen hevdet å stå bak, og som ble tilskrevet den ukrainske konsulen.
En annen intern rapport beskrev en forfalskning de spredte i Bolivia i slutten av mai, da protestene mot regjeringen var på sitt mest intense. Operatørene beskrev uttrykkelig målet med denne kampanjen som å forverre krisen rundt protestene. Kampanjen brukte et falskt lydopptak av en ansatt i det statlige vannselskapet EPSAS, som sa at regjeringen skulle stenge vanntilførselen til den administrative hovedstaden La Paz og erklære unntakstilstand. Våre undersøkelser i åpne kilder avdekket en tilbakevisning(åpnes i et nytt vindu) av den samme påstanden og en offisiell avkreftelse(åpnes i et nytt vindu) fra EPSAS.
Andre interne rapporter omtalte forfalskninger vi ikke kunne bekrefte gjennom åpne kilder, muligens fordi de allerede var fjernet eller ikke hadde blitt spredt. Operatørene hevdet for eksempel å ha spredt en historie i januar om at en brasiliansk influenser og modell var blitt fraktet til Ukraina som offer for menneskehandel av representanter for den ukrainske ambassaden, og deretter drept i Kyiv. I juni hevdet de å ha spredt enda et falskt lydklipp i Bolivia, denne gangen angivelig fra en ansatt i Bolivias sentralbank, som advarte om at banken var i ferd med å begrense kontantuttak. De hevdet også å ha spredt et forfalsket brev fra landets olje- og gassmyndighet, som varslet restriksjoner på drivstoffsalg til privatbiler.
I andre rapporter ba operatørene modellene våre om hjelp til å finne hendelser i mållandene som de kunne ta æren for, selv om de ikke hadde vært involvert. I Argentina hevdet operatørene for eksempel at den argentinske utenriksministeren hadde sitert operasjonen deres under et møte i en FN-komité om Falklandsøyene/Malvinasøyene. Operatørene tok æren for å ha plantet argumentene om at prinsippet om selvbestemmelse ikke gjelder for øyene, og at Storbritannia opprettholder et uforholdsmessig stort militært nærvær der. I virkeligheten har begge argumentene vært en del av Argentinas offisielle standpunkt i mange(åpnes i et nytt vindu) år(åpnes i et nytt vindu). På lignende vis omtalte(åpnes i et nytt vindu) brasilianske medier i juni en brasiliansk statsborger som hadde reist til Ukraina for å verve seg til hæren, blitt tatt til fange av russiske styrker og deretter gitt en TV-sendt uttalelse der han hevdet å ha blitt lurt til å kjempe. Operatørene som brukte ChatGPT, forsøkte å hevde at denne saken gjenga budskapet fra operasjonen deres. I virkeligheten siterte den fangens egen video(åpnes i et nytt vindu). Dette tyder på at operatørene forsøkte å gjennomføre en påvirkningsoperasjon rettet mot sine egne arbeidsgivere, snarere enn mot et eksternt publikum.
Noen av operatørenes rapporter omtalte en selvutnevnt «forskningsplattform» kalt Social Research Center (på russisk Центр социологических исследований). Ifølge SRCs nettsted fokuserer senteret på den indiske diasporaen i Latin-Amerika og forholdet mellom India og landene i regionen.
De interne rapportene tydet på at operatørene kontrollerte tankesmien, ikke bare samarbeidet med den. De omtalte for eksempel beslutninger om ansettelser og oppsigelser, lønnssatser, bemanningsplaner og pågående forskningsprosjekter. Et avgjørende punkt var at rapportene også oppga at operatørene hadde opprettet en falsk identitet kalt «Mia Clark» for å styre operasjonens aktivitet i sosiale medier og holde kontakt med ansatte på bakken i Latin-Amerika. Det tilgjengelige bevismaterialet tyder på at disse lokale ansatte ikke ante at de jobbet for en russisk operasjon, og utførte forskningsoppgaver i god tro. Denne bruken av uvitende mellomledd har sterke likhetstrekk med den tidligere russiske operasjonen «PeaceData», som også var knyttet til Prigozjins miljø, og som Meta avslørte(åpnes i et nytt vindu) i 2020.
Ut fra de russiske operatørenes rapporter gjennomførte deres lokale ansatte i Latin-Amerika intervjuer med eksperter og kommentatorer i hele regionen, og skrev deretter forskningsrapporter basert på funnene. Temaene spente fra en bred analyse av befolkningens syn på BRICS-gruppen til en detaljert sammenligning av brasiliansk økonomi under presidentene Jair Bolsonaro og Luiz Inácio Lula da Silva. Noen ganger skrev de russiske operatørene statusrapporter om forskningsprosjektene før resultatene var publisert, noe som tyder på tett involvering i produksjonsprosessen. Vi identifiserte godt over 60 artikler på SRCs nettsted, og det store flertallet så ut til å være originaltekster. Dette skiller Dark Clark fra den russiske operasjonen vi nylig avslørte, som også brukte en tankesmie som skalkeskjul, men plagierte det meste av innholdet. Det tyder på en hensikt om å bygge en mer varig dekkorganisasjon med kontakter i hele Latin-Amerika.
De russiske operatørene hevdet at de hadde forsøkt å opprette et nettverk av kontoer og sider i sosiale medier for å fremme SRCs arbeid. Ifølge rapportene støtte denne aktiviteten på problemer da operatører i ulike deler av verden forsøkte å få tilgang til de samme kontoene, noe som førte til kontobegrensninger. Spor av dette finnes i åpne kilder: Åpenhetsinformasjonen for SRCs hovedkonto på X viste for eksempel en plassering i Tyskland (muligens som følge av VPN-bruk), men tilkobling via den russiske App Store. Åpenhetsinformasjonen for en av Instagram-kontoene viste derimot at administratoren befant seg i Venezuela. Ingen av de tre Facebook-kontoene med SRC-profilering som vi identifiserte, hadde nok følgere til at administratorens plassering ble vist.
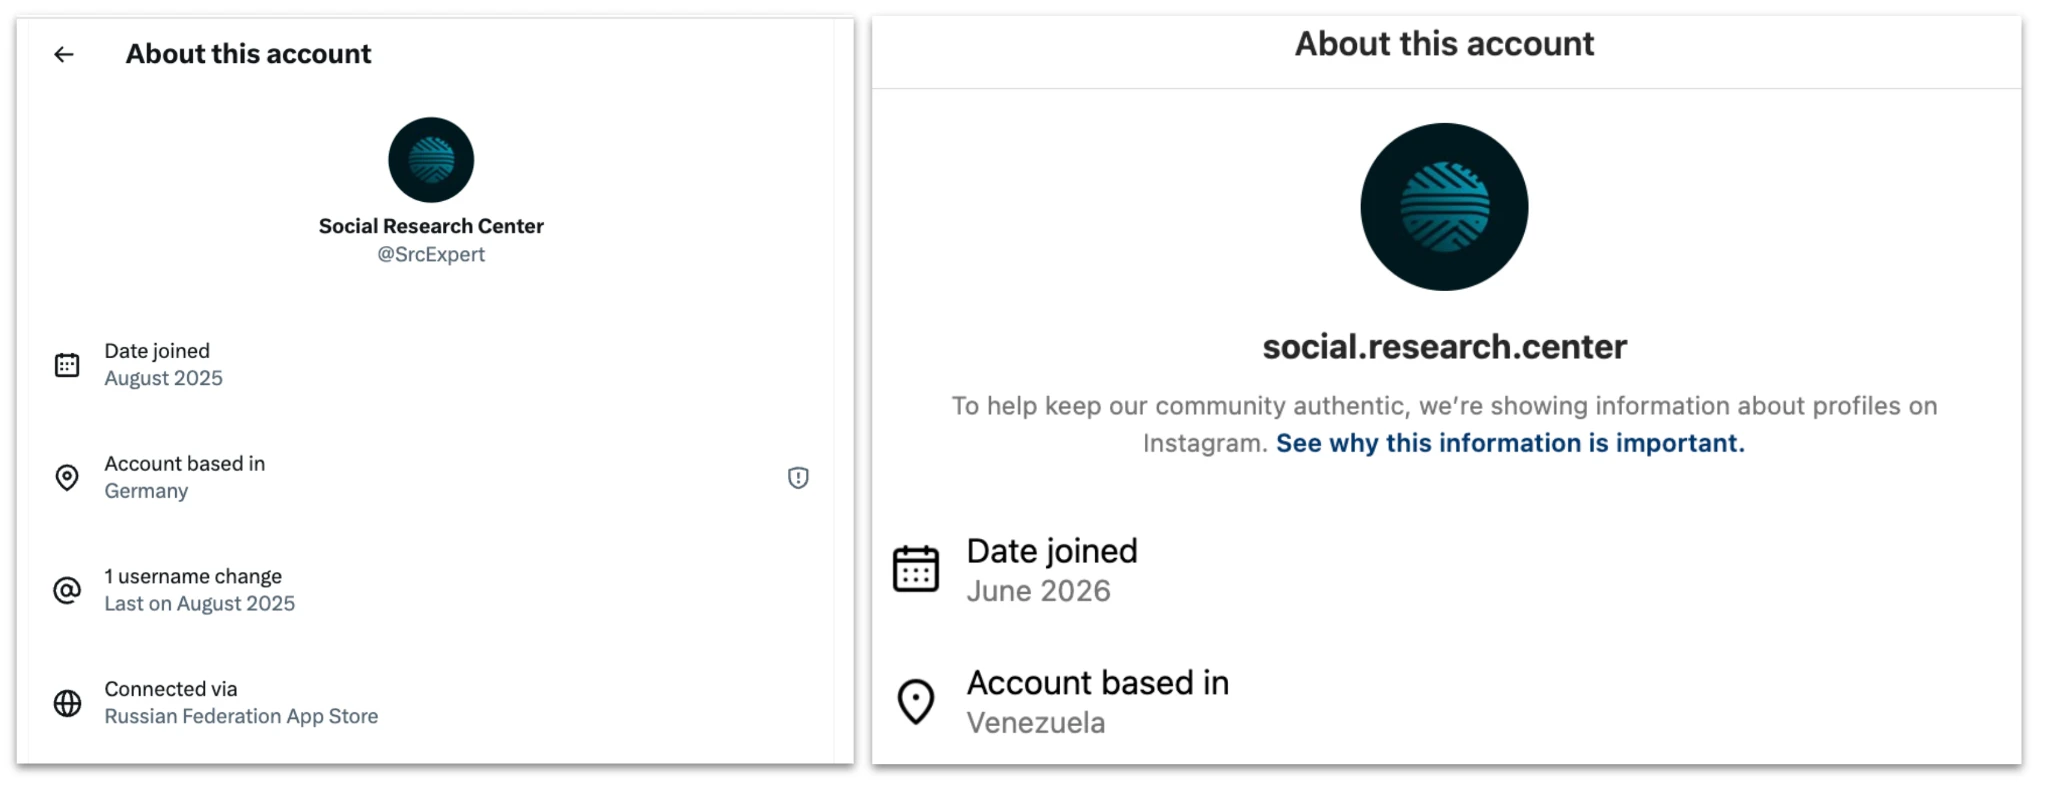
Til venstre: X-konto knyttet til Social Research Center. Merk åpenhetsinformasjonen som viser at kontoen var tilkoblet via den russiske appbutikken. Til høyre: SRCs Instagram-konto. Merk plasseringen i Venezuela.
Operatørene rapporterte om særlige problemer på LinkedIn, der de sa at de opprettet en uttrykkelig falsk konto for å representere SRC, men deretter slet med å bygge et nettverk rundt den. Ifølge rapportene var løsningen å opprette flere falske kontoer som skulle følge den første og få den til å virke mer troverdig. Per 17. august hadde en LinkedIn-konto med samme Social Research Center-profilering 961 følgere og oppga 200–500 ansatte, men listet bare opp to medarbeidere.
I tillegg til å bruke KI til å oppdatere rapporter ba operatørene av og til modellen vår om hjelp til å utforme og skrive tekster de kunne bruke i operasjonene sine. De ba for eksempel om hjelp til å sikre at forfalskningene brukte riktig aksent, ordforråd og institusjonell språkstil for ulike land. Dette utgjorde en relativt liten del av den samlede arbeidsmengden, kanskje fordi operasjonen ser ut til å ha omfattet minst én person fra Latin-Amerika med spansk som morsmål, og derfor hadde mindre behov for språkstøtte fra KI.
Ved én anledning ba for eksempel en av de russisktalende operatørene modellen om hjelp til å skrive et brev på russisk som skulle knytte Ukrainas honorærkonsul i Panama til korrupsjon. Den spansktalende operatøren ba deretter modellen oversette brevet til spansk og generere et tilhørende lydmanus. Et bilde som samsvarte med brevteksten, ledsaget av en fortellerstemme som samsvarte med operatørens manus, ble publisert på TikTok av en konto som utga seg for å være et nyhetsmedium, men brukte logoen til Panamas TVN Noticias(åpnes i et nytt vindu). TikTok-kanalen hadde bare én følger og sluttet å publisere etter at den hadde plantet denne forfalskningen.
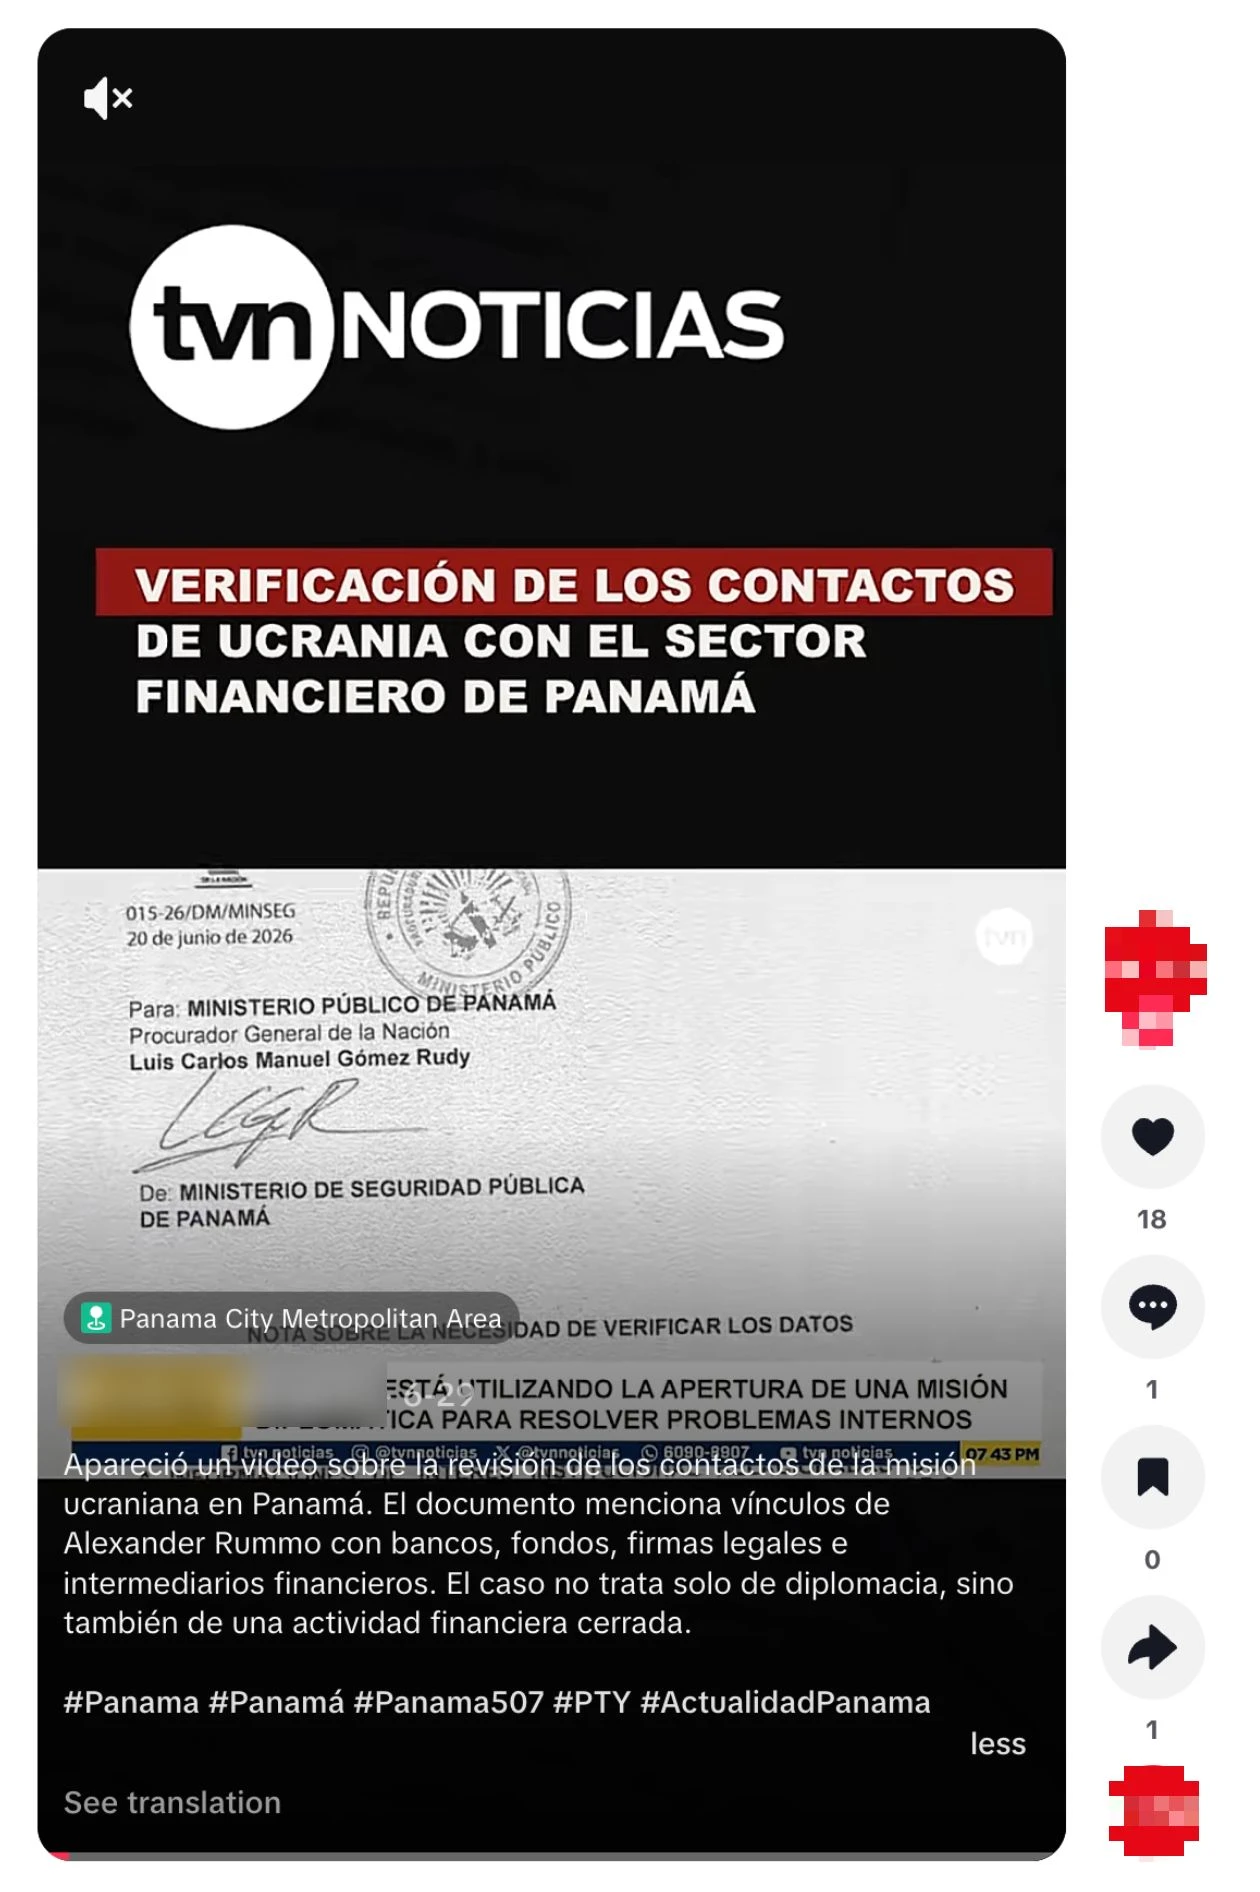
TikTok-innlegg som viser brevet med tekst generert av denne operasjonen, ledsaget av en fortellerstemme med et manus som også var generert av operasjonen.
Ved en annen anledning ga den spansktalende operatøren i Russland modellen et russiskspråklig manus som hevdet at Noboa hadde fornærmet fattige i Ecuador, og ba modellen oversette det til ecuadoriansk spansk. Ved en tredje anledning, i mars, ba den samme brukeren modellen korrekturlese et spanskspråklig kontraktsutkast mellom et selskap kalt «International Security Solutions FZE» og en person i Ecuador. Kontrakten skulle angivelig gjelde levering av infrastrukturtjenester i Ukraina. Brukerens spørsmål handlet om hvordan språket og oppsettet kunne forbedres, blant annet hvilke ord som burde stå i fet skrift.
Brukeren sluttet å sende prompter om kontrakten da ordlyden var ferdigstilt. Undersøkelser i åpne kilder viser imidlertid at et bilde av «kontrakten» senere ble spredt i sosiale medier(åpnes i et nytt vindu). Det ble brukt til å underbygge påstanden om at Noboas regjering hadde samarbeidet med et dekkselskap for å lure ecuadorianere til å bli rekruttert til den ukrainske hæren. Forfalskningen ble spredt bredt nok til å utløse en faktasjekk(åpnes i et nytt vindu) tidlig i april. Faktasjekkerne konkluderte med at selskapet «ikke finnes i registeret til Ecuadors tilsyn for selskaper, verdipapirer og forsikring».
Effekten av denne operasjonen krever en særlig grundig vurdering. Som nevnt ovenfor var en av operatørenes viktigste fremgangsmåter å ta æren for aktivitet som ikke hadde noe med operasjonen deres å gjøre. Derfor kan vi ikke uten videre legge til grunn deres egne påstander om effekt i den interne rapporteringen. Noen av de falske historiene de hevdet å ha plantet, dukket heller ikke opp i undersøkelser av åpne kilder. Det kan skyldes at de ble spredt i lukkede kanaler, allerede var fjernet eller aldri faktisk ble publisert.
Bevismateriale fra åpne kilder gjorde det likevel mulig å bekrefte noen av påstandene deres. Noen av forfalskningene som operasjonen hevdet å ha spredt, ble senere omtalt av faktasjekkere og tilbakevist av myndigheter. Det tyder på at de hadde spredt seg bredt nok til å berettige en reaksjon. I andre tilfeller kunne vi identifisere innhold på nett som samsvarte tett med innholdet denne operasjonen hadde generert. Mest bemerkelsesverdig var operasjonens påstand om å ha lurt en peruansk skole til å holde et arrangement som presenterte Bandera. Saken ble senere omtalt i både Latin-Amerika og Europa og ser ut til å ha ført til en kommentar fra minst ett polsk medlem av Europaparlamentet.
Ved bruk av Breakout Scale(åpnes i et nytt vindu), som vurderer påvirkningsoperasjoner på en skala fra 1 (lavest) til 6 (høyest), vil vi plassere denne operasjonen i kategori 5. Bevismaterialet tyder på at den førte til offentlige kommentarer fra politikere i flere land. Dette er den første operasjonen i kategori 5 vi har stanset siden vi begynte å rapportere.
Operasjon med opprinnelse i Iran som planter lange artikler under falske forfatternavn i nettmedier.
Vi utestengte en gruppe ChatGPT‑kontoer med opprinnelse i Iran. De skrev prompter på persisk og genererte innhold på persisk og engelsk. Aktørene skjulte plasseringen sin ved å bruke VPN-er for å få tilgang til ChatGPT.
Operasjonen brukte modellene våre til å forbedre lange artikler og henvendelser til redaksjoner, generere kommentarer til sosiale medier og forbedre interne rapporter. Operatørene brukte sju ulike forfatternavn for å tilby artiklene sine til redaksjoner, så vi har kalt kampanjen «Bogus Bylines». De lange artiklene fokuserte på konflikten mellom USA og Iran. De fleste kommentarene handlet også om konflikten. Et mindretall handlet om amerikansk politikk, vanligvis i den bredere konteksten av konflikten.
Hovedaktivitetene deres så ut til å ha svært ulik effekt. Vi identifiserte nesten 100 artikler som var publisert eller viderepublisert under operasjonens forfatternavn i rundt et dusin nettmedier verden over. Dette var små og mellomstore medier, som hovedsakelig fokuserte på internasjonale spørsmål, geopolitikk og hendelser i Midtøsten. Derimot ser ingen av kommentarene i sosiale medier ut til å ha skapt vesentlig engasjement i form av likerklikk, delinger eller flere svar. Operatørenes interne rapporter brukte faktisk en villedende beregning for å måle effekten i sosiale medier, muligens for å få operatørene til å fremstå som mer effektive.
Aktiviteten samlet sett samsvarte med det man ville forvente av en kommersiell aktør som gjennomfører en påvirkningskampanje på oppdrag, men vi kan ikke identifisere den konkrete aktøren. Vi har delt informasjon om denne saken med relevante myndigheter.
Aktiviteten med størst rekkevidde i denne operasjonen besto i å be ChatGPT gjennomgå og forbedre lange engelskspråklige artikler om geopolitikken rundt konflikten mellom USA og Iran. Typiske prompter ba modellen vurdere et engelskspråklig utkast opp mot innsendingskravene til et bestemt nettmedium og foreslå endringer for å sikre at det oppfylte kravene. Når operatørene hadde godkjent endringene, ba de modellen generere en e-post de kunne bruke til å tilby artikkelen til redaktøren i det aktuelle nettmediet.
Disse henvendelsene ble skrevet under sju ulike falske forfatternavn: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams og Alice Johnson. Ifølge biografiene som ble publisert på nett sammen med noen av artiklene, utga hver identitet seg for å være en vestlig journalist, vanligvis amerikansk, men Noah Lamingtons biografi oppga New Zealand. De hadde ofte internasjonal politikk, Midtøsten, menneskerettigheter eller konflikt som fagområde. For en av identitetene, «Michael Harrison», ba operatørene modellen skrive selve biografien. (Det er verdt å merke seg at Meta i mars stanset(åpnes i et nytt vindu) en iransk påvirkningsoperasjon som også brukte en journalistidentitet ved navn «Michael Harrison».)
Noen av disse identitetene ble underbygget med kontoer på en rekke sosiale medieplattformer. Michael Harrison-identiteten ble for eksempel underbygget med kontoer på Medium, X og Facebook. Ervin B. Hoskins-identiteten hadde kontoer på X, Facebook, Instagram og Threads. Biografien beskrev denne identiteten som «en amerikansk frilansskribent», men åpenhetsinformasjonen i sosiale medier viste at kontoene befant seg i Iran.
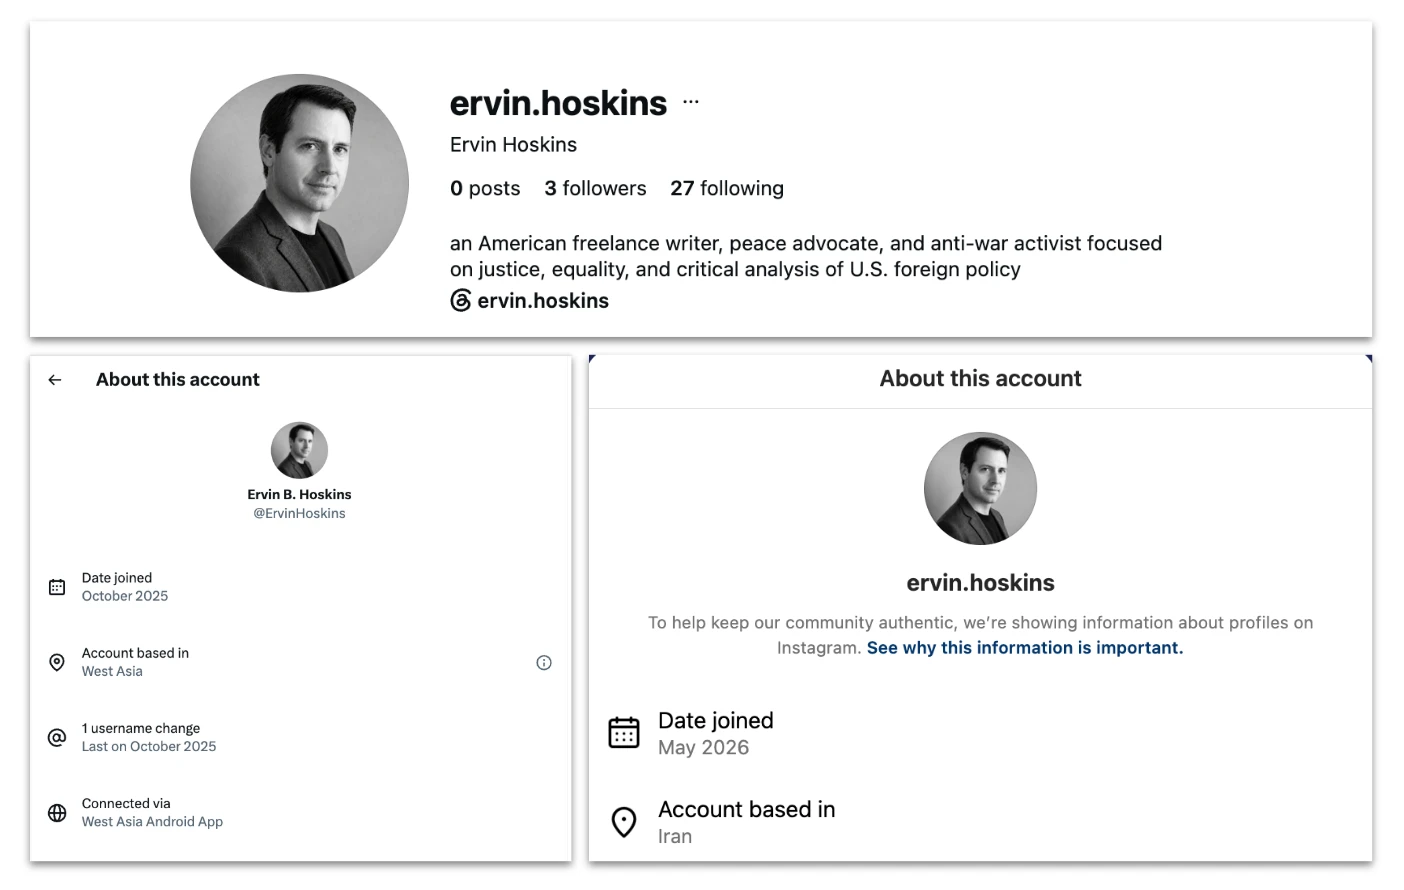
Øverst: Instagram-biografien til Ervin Hoskins-identiteten. Nederst til venstre: Åpenhetsinformasjon om X-kontoen, som viser bruk av Android-appen for Vest-Asia. Nederst til høyre: Åpenhetsinformasjon om Instagram-kontoen, som viser plassering i Iran. Meta utestengte Instagram-kontoen i august.
Ved hjelp av undersøkelsesmetoder basert på åpne kilder identifiserte vi nesten 100 artikler som var publisert under et av operatørenes forfatternavn i over et dusin ulike publikasjoner. Disse publikasjonene fokuserte hovedsakelig på internasjonale spørsmål, geopolitikk og hendelser i Midtøsten, noen ganger fra et antikrigs- eller progressivt perspektiv. Den tidligste artikkelen vi identifiserte, ble publisert i juli 2025, og den siste i oktober 2026. Publiseringshyppigheten økte kraftig etter at konflikten mellom USA og Iran brøt ut.
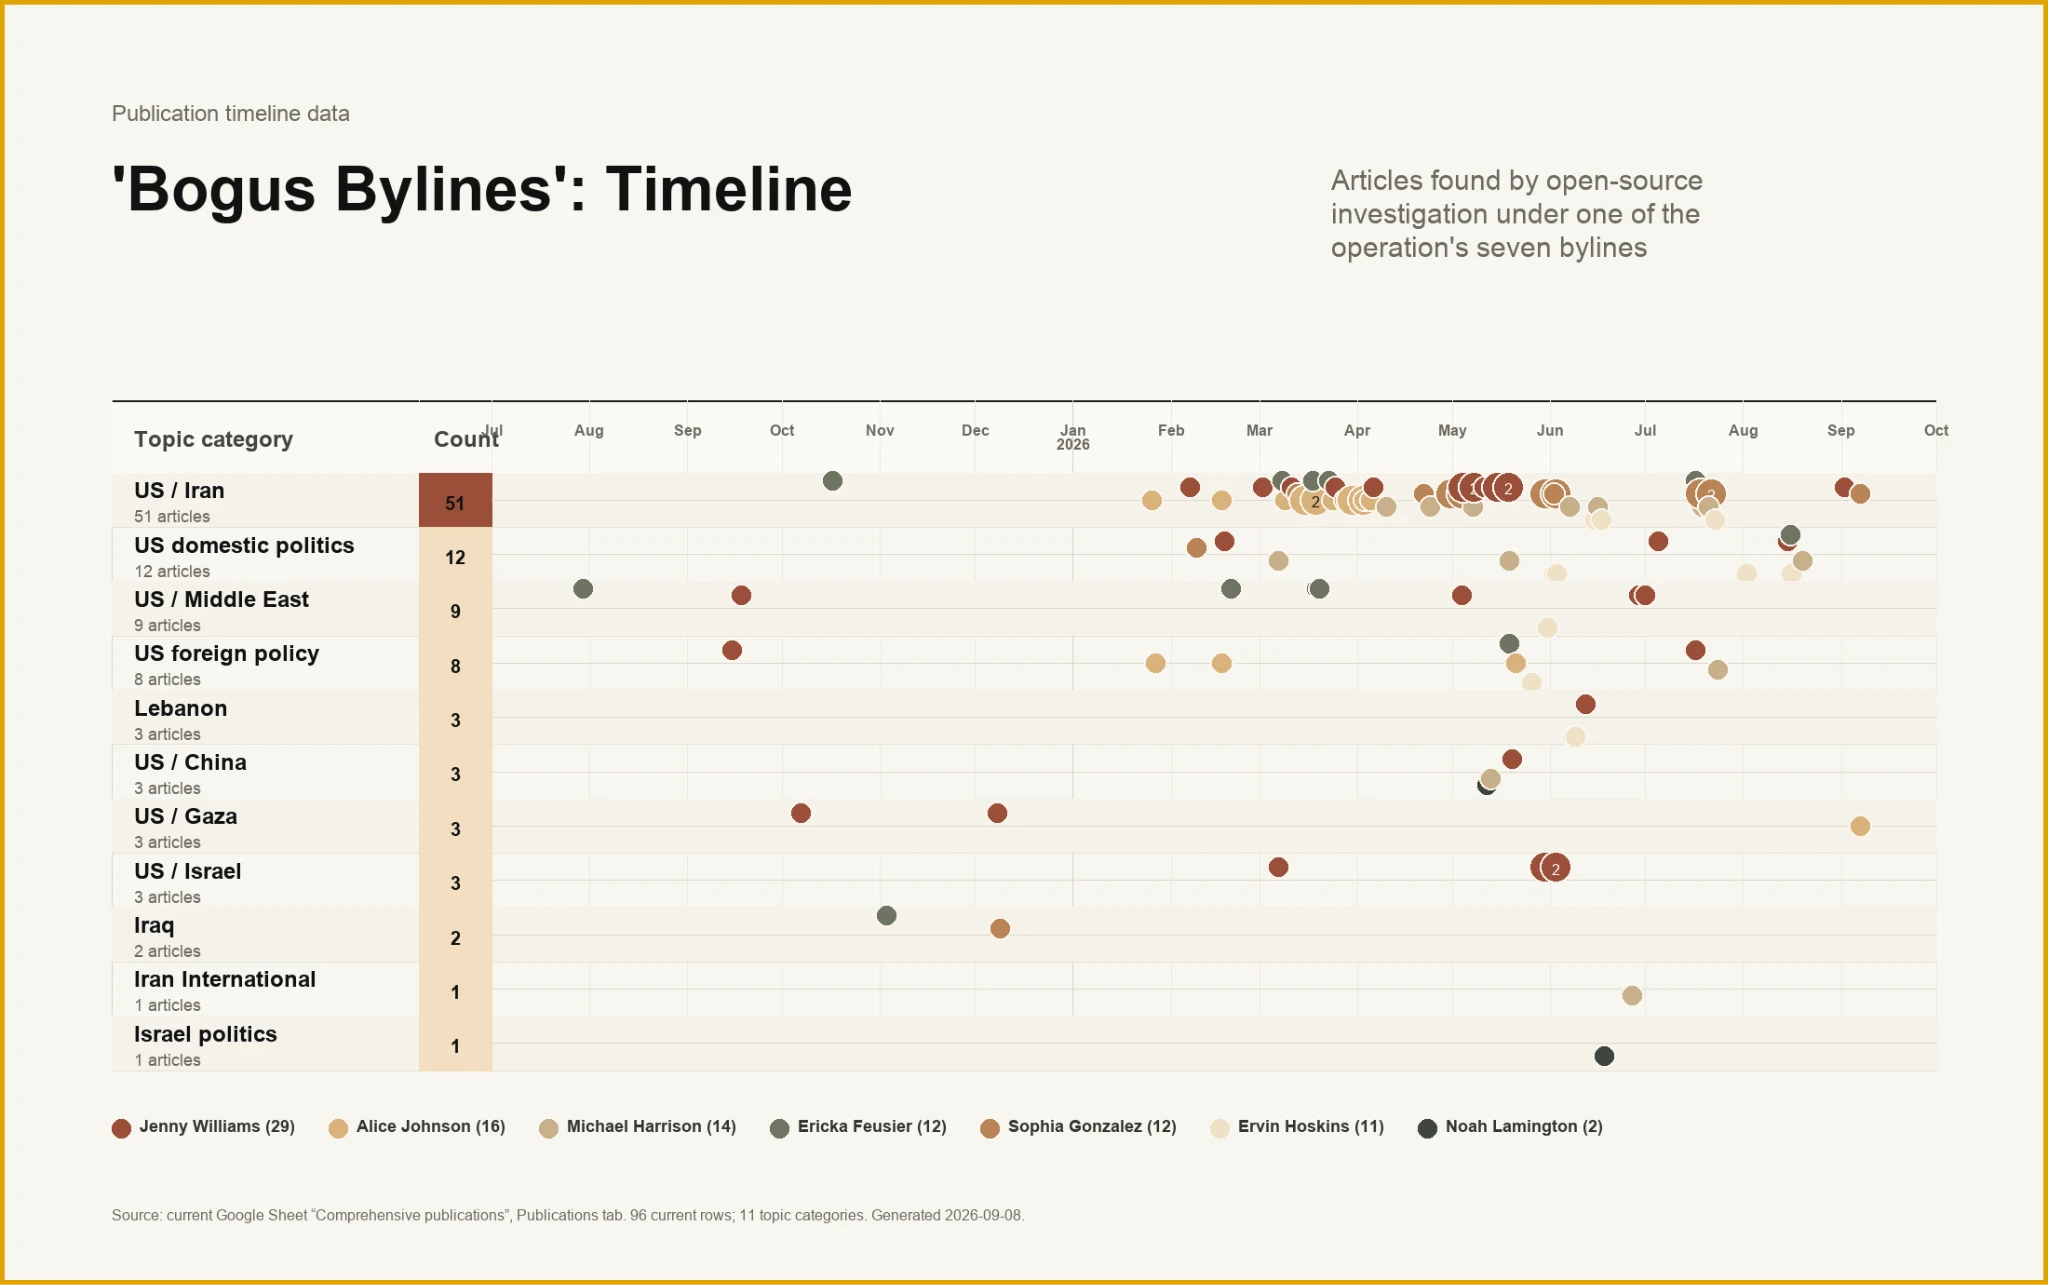
Tidslinje over artikler etter forfatter og tema, juli 2025–september 2026. Merk hvor tett artiklene om forholdet mellom USA og Iran kommer fra mars 2026 og utover.
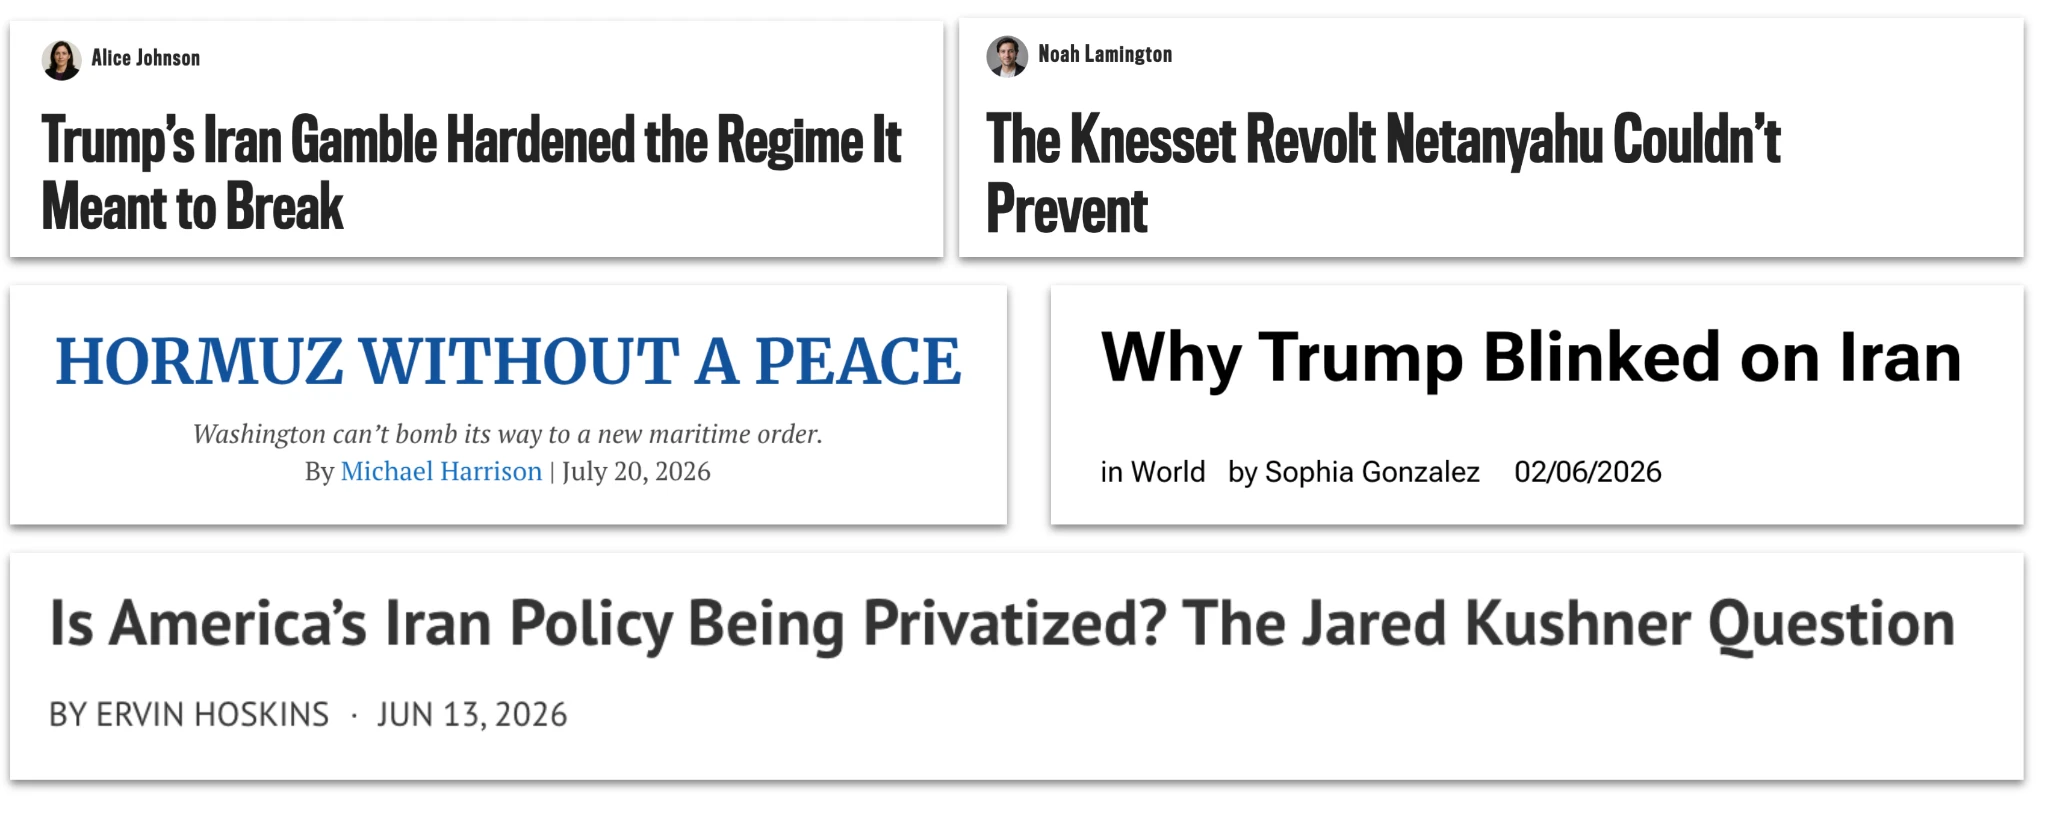
Eksempler på overskrifter fra artikler publisert under forfatternavn knyttet til denne operasjonen mellom februar og juli 2026 i en rekke nettmedier.
I hvert fall noen av artiklene ble deretter promotert via de aktuelle medienes kontoer i sosiale medier. Dette ga de iranske operatørene en mulig vei til publikum de ellers ikke ville ha nådd.
Ved siden av artiklene ba trusselaktørene ChatGPT generere grupper med kommentarer om geopolitiske eller politiske temaer på engelsk eller persisk. Aktørenes typiske fremgangsmåte var å legge inn teksten eller et skjermbilde av et innlegg i sosiale medier og be modellen om en samling svar som samsvarte med deres overordnede budskap. Disse ble deretter publisert på nett, ofte med bare noen få minutters mellomrom. Operatørenes interne rapportering omtalte både manuell og automatisert publisering. Vi har ingen bevis som tyder på at denne automatiseringen ble utført ved hjelp av modellene våre.
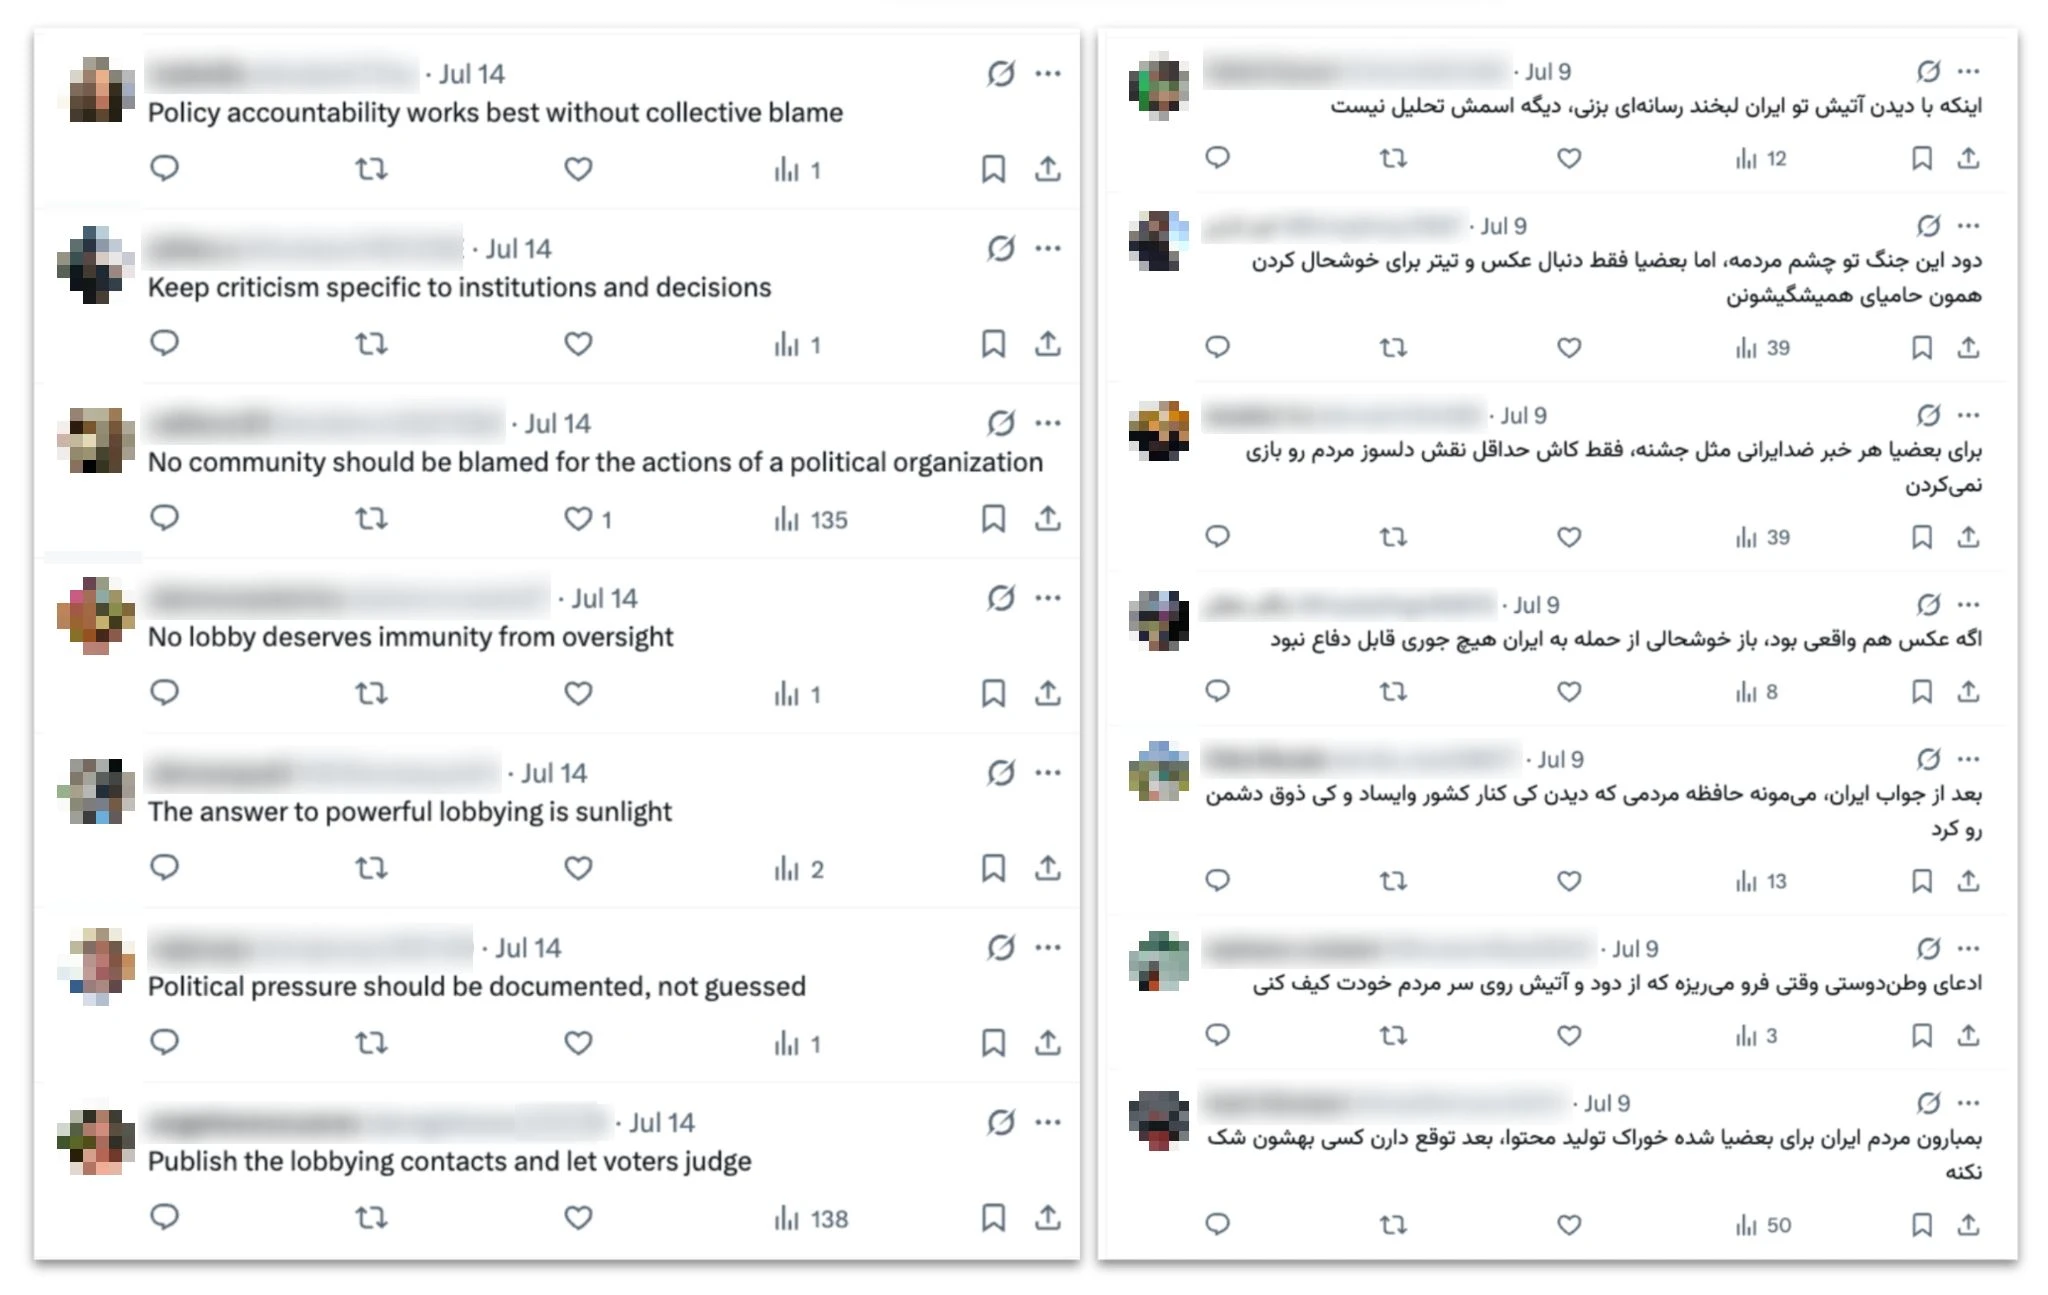
Innlegg på X på engelsk til venstre og persisk til høyre, generert av denne operasjonen og publisert i juli. De engelskspråklige kommentarene svarte på et engelskspråklig innlegg som advarte om at USA forberedte et «storpartet angrep» på Iran. Alle kommentarene i dette bildet ble publisert i løpet av ti minutter. De persiskspråklige kommentarene svarte på et persiskspråklig innlegg om amerikanske angrep på Iran og ble publisert i løpet av 13 minutter.
Noe av denne massekommenteringen besto i å generere svar på innlegg i sosiale medier om operasjonens egne nyhetsartikler. Her la operatørene inn skjermbilder av innlegg som promoterte artiklene deres, og genererte deretter kommentarer som roste eller støttet dem, trolig for å få artiklene til å virke mer populære.
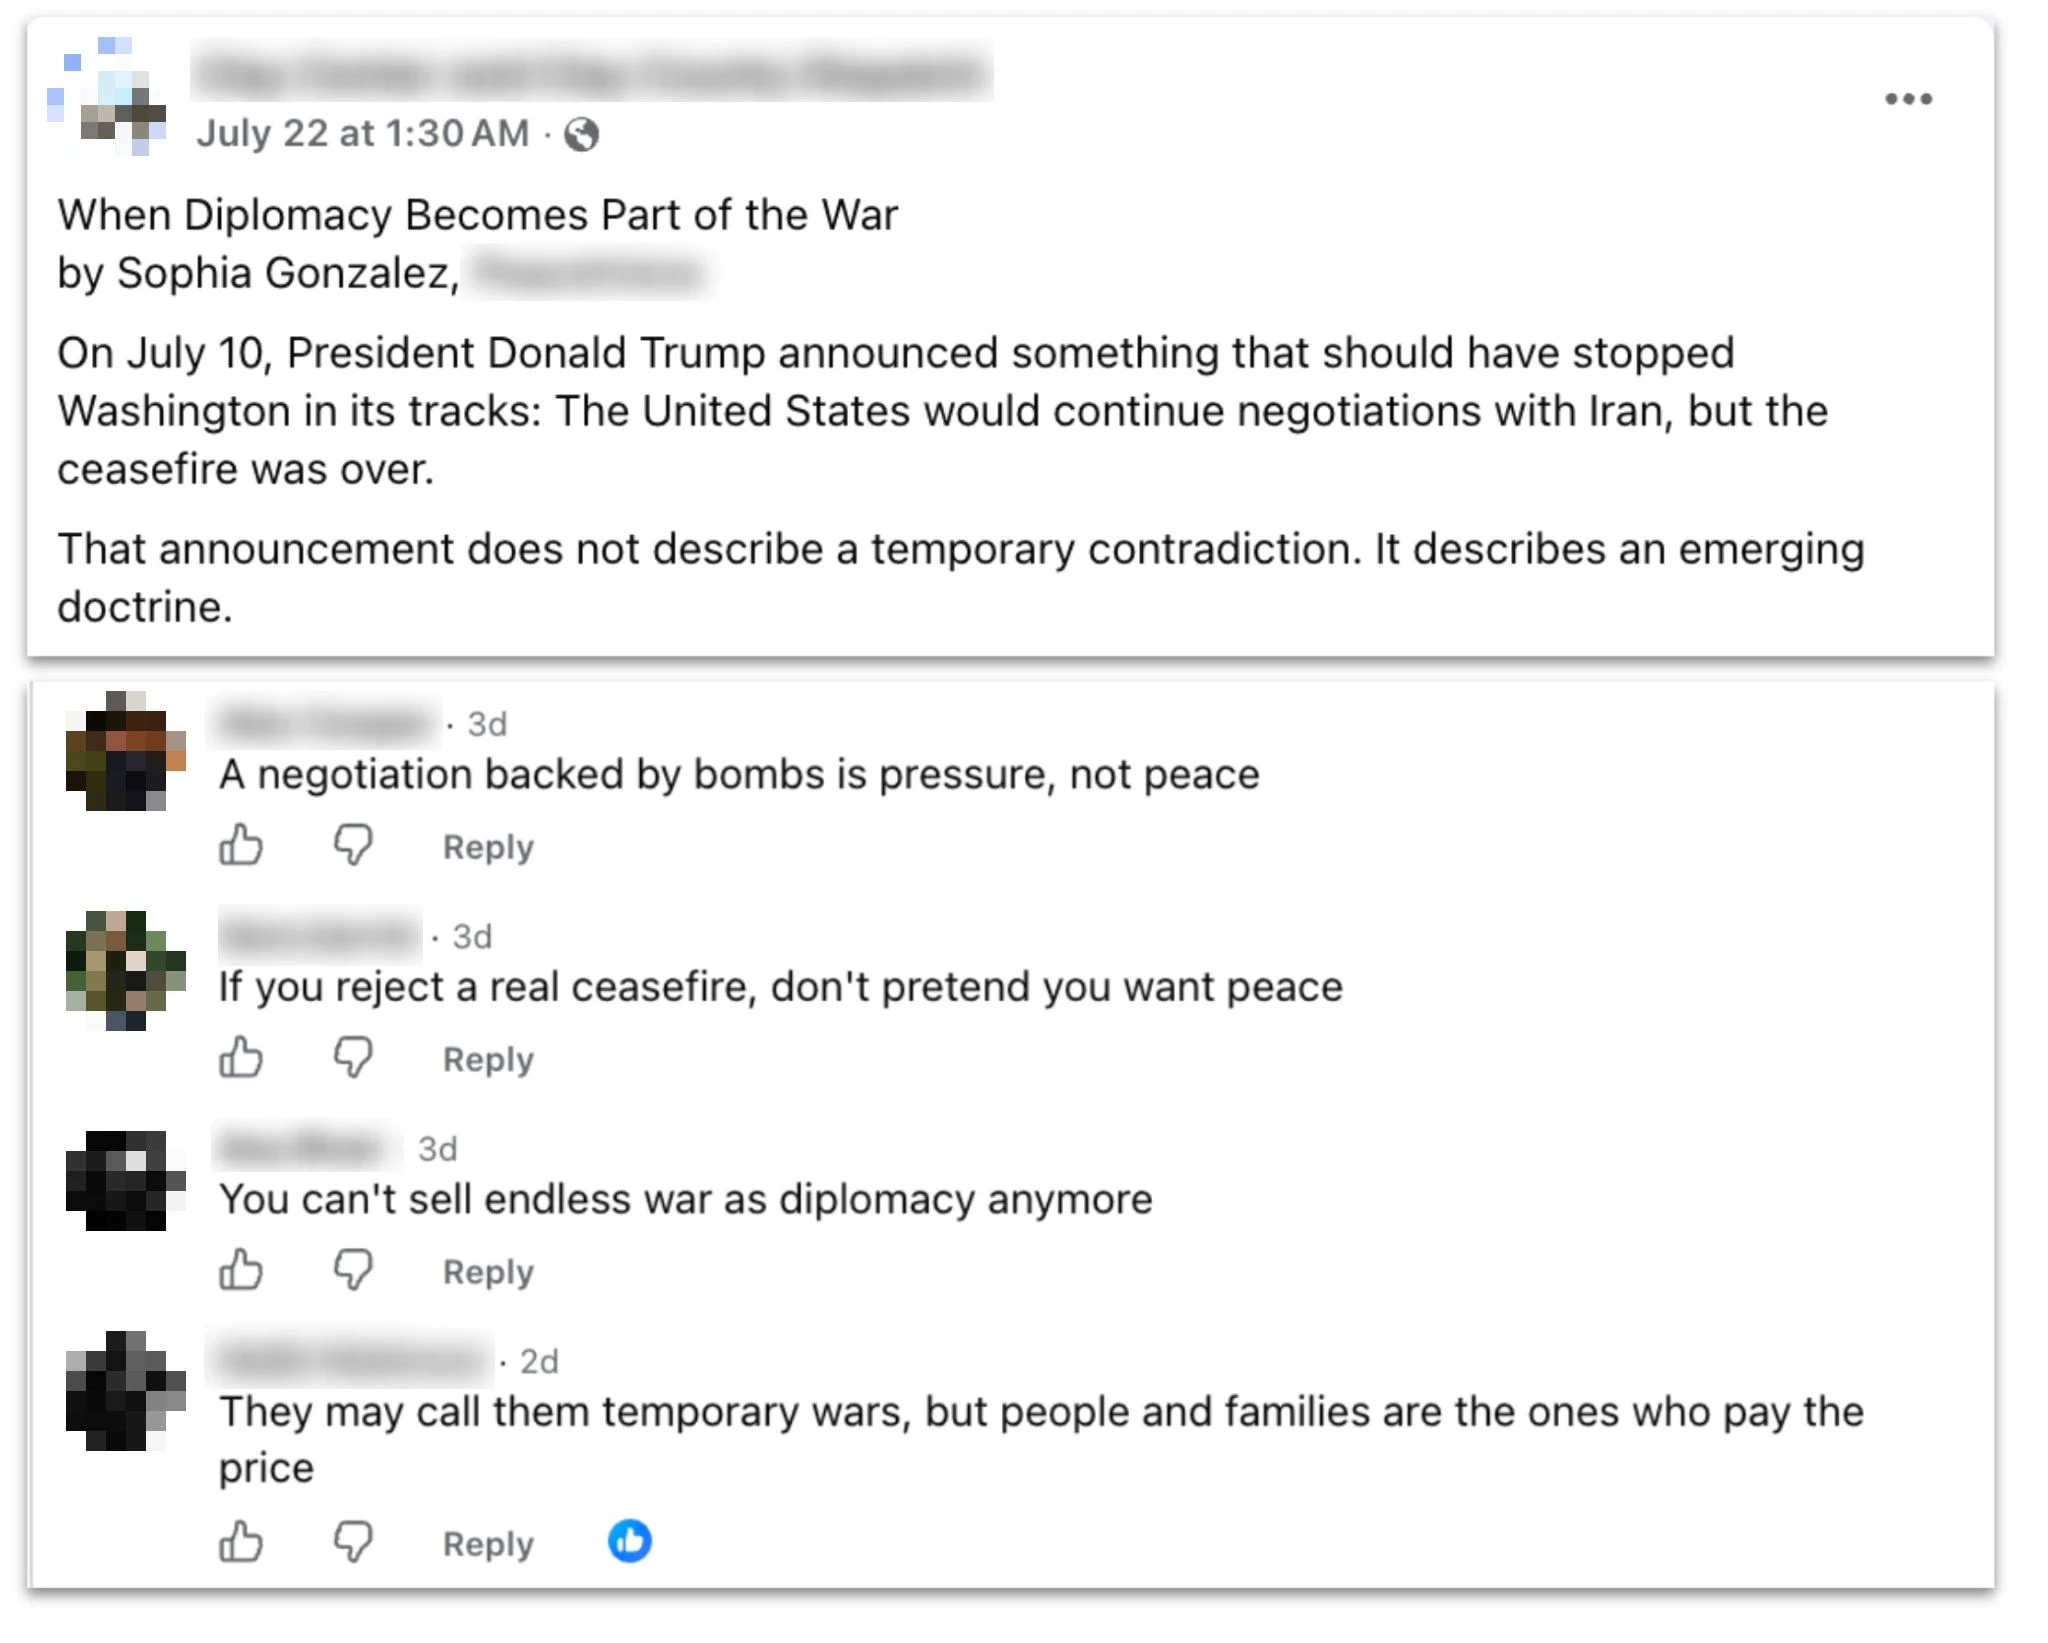
Facebook-innlegg fra en lokal amerikansk nyhetsside som deler en artikkel generert av operasjonen, samt kommentarer til innlegget som også er generert av operasjonen.
De fleste kommentargruppene dreide seg mer generelt om konflikten mellom Iran, USA og Israel. Brukerne ba om kommentarer om temaer som missilangrep, våpenhviler og diplomatisk manøvrering. De spesifiserte at svarene skulle fremstille USA som angriperen, Israel som en upålitelig alliert av USA og Iran som et trassig, men motstandsdyktig offer. Operatørene genererte særlig mange svar på innlegg fra den britiskbaserte satellittkanalen Iran International, som er kritisk til det iranske regimet. De genererte over to dusin grupper med fiendtlige svar på persisk. Et mindretall av gruppene inneholdt svar på innlegg i sosiale medier om amerikanske politiske spørsmål, vanligvis også i den bredere konteksten av konflikten.
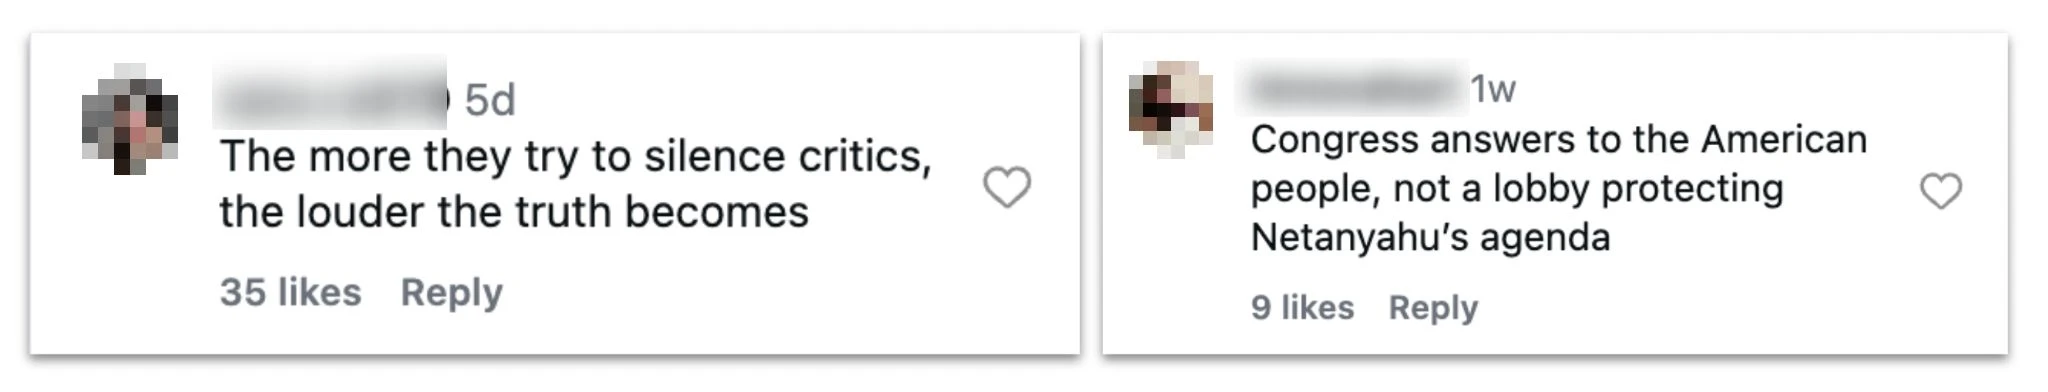
Instagram-kommentarer generert av denne operasjonen som svar på innlegg om amerikansk politikk.
Vi fant at et lite antall av disse svarene ble publisert på nett. Langt flere dukket ikke opp i søkene våre i åpne kilder, muligens fordi de enten ikke ble publisert eller ble publisert av kontoer som allerede var fjernet. (Tre av journalistidentitetene – Ericka Feusier, Alice Johnson og Jenny Williams – oppga for eksempel brukernavn på X i de publiserte biografiene sine. Alle var suspendert per august 2026.) Noen av kontoene som faktisk publiserte kommentarer på nett, hadde navn som virket vestlige, men oppga Iran som plassering.
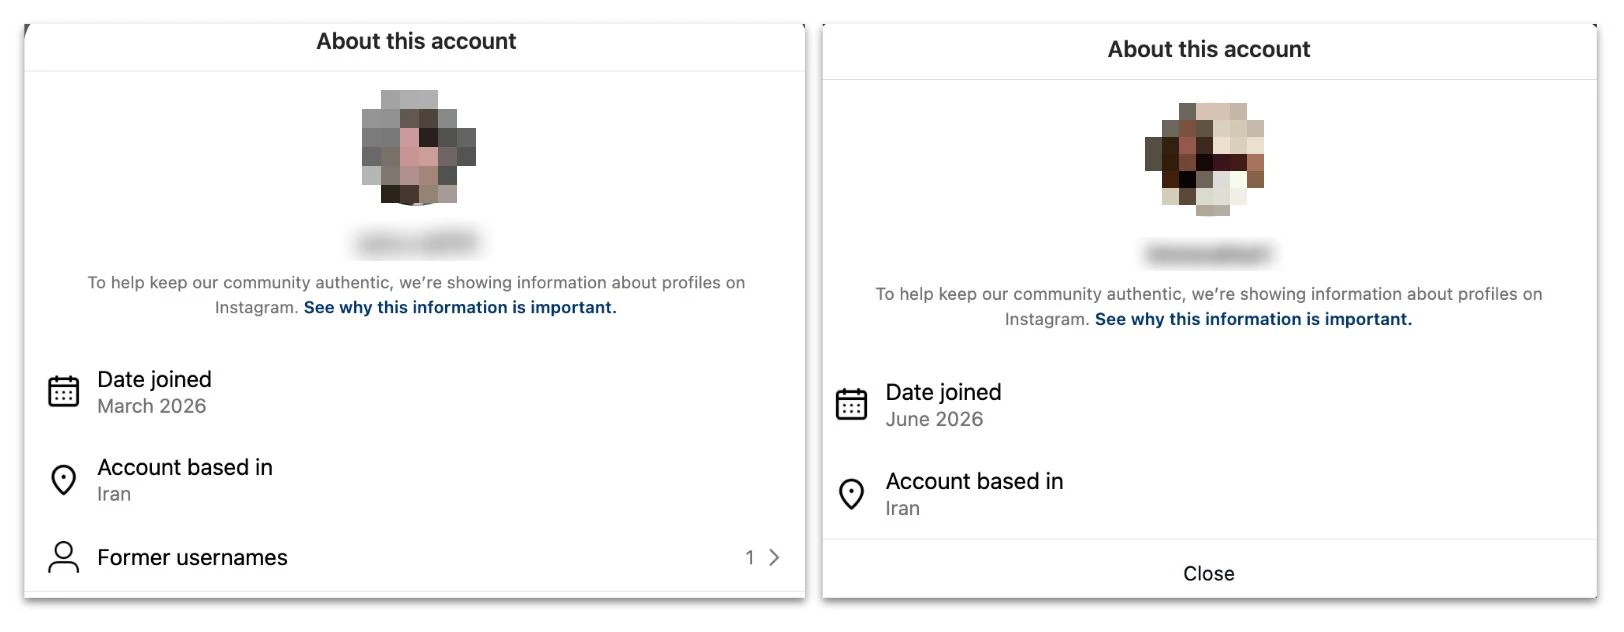
Åpenhetsinformasjonen for Instagram-kontoene som skrev kommentarene vist ovenfor, og som viser at de befant seg i Iran.
Der vi fant at disse svarene var publisert, utgjorde de vanligvis et mindretall av kommentarene på det aktuelle innlegget. Det tyder på at operatørene ikke var en dominerende stemme blant de ekte svarene. De så heller ikke ut til å ha skapt vesentlig engasjement. Mange av likerklikkene på operasjonens svar kom faktisk fra kontoer som selv var knyttet til operasjonen. Vi har delt informasjon om denne saken med bransjepartnere, som har best forutsetninger for å gi helhetlige vurderinger av engasjementet.
Forsøkene på å få aktiviteten til å virke mer populær var ikke begrenset til offentlige innlegg. Ved siden av innholdsproduksjonen ba operatørene av og til ChatGPT om å forbedre det som så ut til å være interne rapporter om kampanjen deres i sosiale medier. Dette besto vanligvis i å gi modellen en rekke statistiske opplysninger og be den gjøre dem om til gjennomarbeidede presentasjoner.
Dette er ikke den første operasjonen vi har stanset som brukte KI til å skrive sin egen(åpnes i et nytt vindu) egenvurdering(åpnes i et nytt vindu). Det mest slående ved de iranske operatørenes forsøk på å vurdere sin egen innsats var metoden de brukte. Det viktigste målet de brukte for «effekt», var antall visninger av innleggene de svarte på (ikke antall visninger av selve svarene), telt før og et uspesifisert tidsrom etter at svarene ble publisert. Denne beregningen tok ikke hensyn til visninger som kunne skyldes andre faktorer, som populariteten til de opprinnelige innleggene eller andre kommentarer. Dermed overdrev den kraftig tallene for operasjonens effekt. Det tyder på at operatørene enten ikke kjente en bedre beregningsmetode eller valgte å ikke bruke den.
Ut fra bevismaterialet som kan hentes fra observasjoner i åpne kilder, ser operasjonens to hovedaktiviteter faktisk ut til å ha hatt svært ulik sannsynlig effekt.
Svarene i sosiale medier som vi klarte å identifisere, fikk generelt få likerklikk, visninger og kommentarer – ensifrede eller tosifrede antall. Som nevnt ovenfor utgjorde svarene vanligvis et mindretall av kommentarene på det aktuelle innlegget. Ved bruk av Breakout Scale(åpnes i et nytt vindu), som vurderer påvirkningsoperasjoner på en skala fra 1 (lavest) til 6 (høyest), vil vi plassere denne delen av operasjonen i kategori 2: kommentarer på flere plattformer, men få tegn til spredning utover egne kanaler eller evne til å dominere svarene.
Journalistidentitetene lyktes derimot med å få artiklene sine publisert i en rekke medier, noen med et betydelig antall følgere. Et av nettmediene som publiserte operasjonens artikler, hadde for eksempel nesten 2 millioner følgere på Facebook, nesten 355 000 på X og over 544 000 på Instagram per august 2026. Vi vil plassere denne delen av operasjonen i kategori 4, basert på den vedvarende spredningen til flere medier.


