Campagna “Tecnologia e dazi”: attività di influenza sulla politica tecnologica statunitense
OpenAI ha bloccato account probabilmente riconducibili alla RPC che usavano l’IA per creare commenti e vignette sulla politica tecnologica, sui dazi e sulle restrizioni commerciali degli Stati Uniti.
Questo caso di studio è stato pubblicato originariamente nel rapporto di giugno 2026(si apre in una nuova finestra) di OpenAI sulle operazioni di influenza legate alla RPC e volte a condizionare il dibattito sull’IA negli Stati Uniti.
Autore dell’attività
Abbiamo bloccato un gruppo di account ChatGPT probabilmente provenienti dalla Cina, che usavano i nostri modelli per generare brevi commenti e vignette politiche contro le politiche tecnologiche e i dazi statunitensi, correggere relazioni di lavoro e aiutare l’utente a progettare sistemi di monitoraggio dei social media. Gli account inviavano richieste a ChatGPT in cinese semplificato e usavano VPN per accedere alla nostra piattaforma.
Le richieste usavano ripetutamente una terminologia compatibile con quella di persone legate al sistema di pubblica sicurezza cinese, per esempio chiedendo valutazioni dei rischi per l’opinione pubblica connessi a proteste, episodi di bullismo scolastico, movimenti di folla a Shanghai, incidenti riguardanti la polizia, attività di petizione e controlli stradali. Un utente ha definito gli account social che gestiva un “esercito dell’acqua” (水军), espressione cinese comune che indica account online coordinati che inondano le piattaforme di critiche o provocazioni, e ha chiesto a ChatGPT di generare contenuti favorevoli alla RPC o alle sue narrazioni. Nel complesso, questi indicatori suggeriscono che gli account sostenessero probabilmente attività in linea con gli interessi del PCC, sebbene non sia stato possibile stabilire con precisione l’affiliazione istituzionale degli operatori.
Separatamente, abbiamo individuato su X una rete che prendeva di mira OpenAI sostenendo falsamente che i dati degli utenti di ChatGPT fossero stati compromessi. In base a indicatori comportamentali da fonti aperte, abbiamo valutato che l’attività appartenesse probabilmente alla stessa rete X individuata nell’ambito di questa operazione.
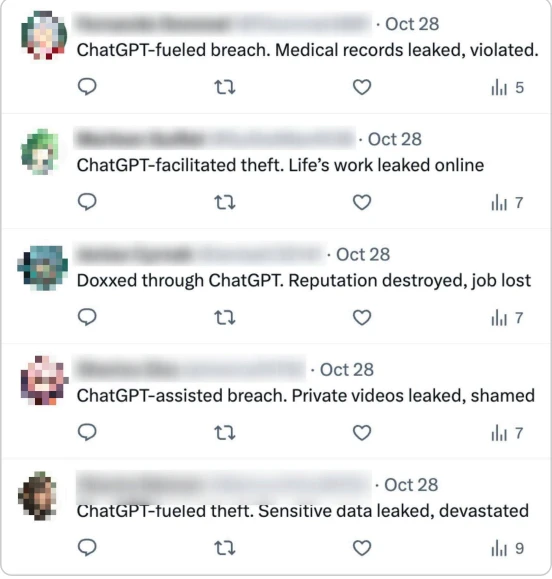
Schermata di account X probabilmente non autentici che affermano falsamente che i dati degli utenti di ChatGPT siano stati compromessi.
Comportamento
Questo gruppo usava ChatGPT soprattutto per generare brevi commenti in inglese e vignette, poi pubblicati da account X probabilmente non autentici. Il tema più caratteristico era la competizione tecnologica tra Stati Uniti e Cina. Gli operatori descrivevano questa competizione in termini di dazi, terre rare, IA, 5G, nuove fonti energetiche e resilienza industriale, sostenendo che gli Stati Uniti mirassero al predominio tecnologico e al potere di stabilire le regole. Precisavano che le vignette dovessero raffigurare esclusivamente il presidente Trump e non dovessero contenere immagini della Cina o del suo leader Xi Jinping.
Hanno inoltre generato grandi quantità di brevi commenti in cinese e articoli su vari altri temi, concepiti per favorire la RPC, attaccare gli Stati Uniti e Israele, amplificare stereotipi antiebraici come “il capitale ebraico manipola l’opinione pubblica” e molestare i dissidenti cinesi. Spesso richiedevano quantità specifiche di commenti in blocco, con rigidi limiti di caratteri e un tono colloquiale.
Hanno anche chiesto a ChatGPT di proporre un progetto per un sistema di IA destinato a sorvegliare l’opinione pubblica online. Secondo la loro descrizione, il sistema avrebbe dovuto estrarre automaticamente dalle piattaforme social quelle che definivano informazioni “dannose” provenienti da “persone chiave”, conservare registri, scaricare automaticamente video per analisi semantiche su larga scala e inviare notifiche di rischio. I nostri modelli hanno generato una risposta generica di 500 parole con consigli sulla conservazione e sulla gestione dei dati, senza però suggerire come raccoglierli a fini di sorveglianza.
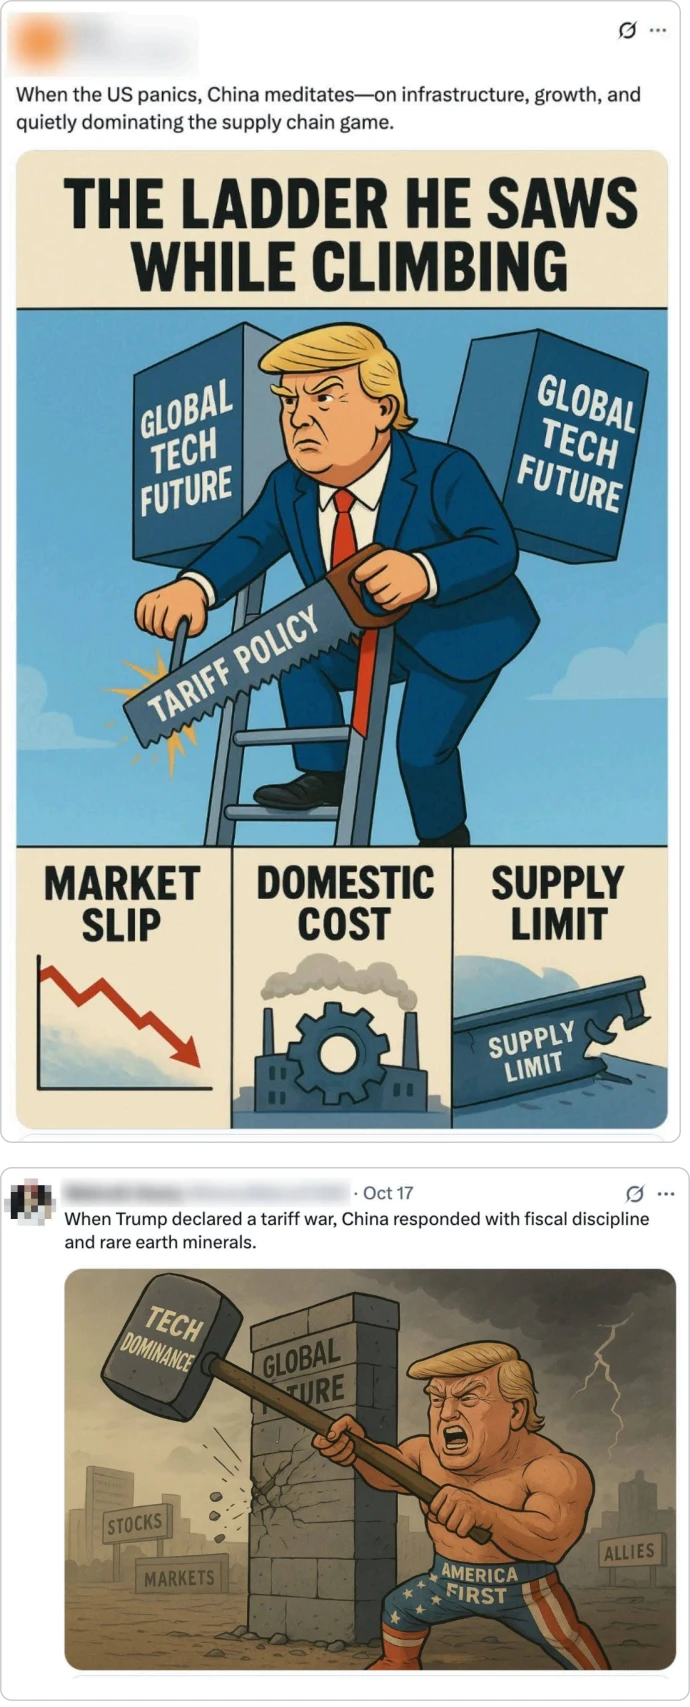
Schermate di post su X i cui testi e immagini sono stati generati da questa operazione.
Attività sulle piattaforme
Questa operazione aveva una portata globale e mirava a influenzare il pubblico internazionale. Gli operatori si concentravano sulla generazione di contenuti critici verso gli Stati Uniti, accusati di isolazionismo ed egemonismo e di tradire gli alleati anteponendo il profitto alla lealtà. Oltre che in inglese, hanno chiesto a ChatGPT di generare contenuti in italiano, giapponese e cinese tradizionale, rivolti al pubblico taiwanese.
In base alle interazioni tra gli account, quelli X probabilmente non autentici che pubblicavano contenuti generati da questa operazione sembravano collegati a una rete più ampia, impegnata anche a screditare OpenAI. A partire dalla fine del 2025, abbiamo individuato una serie di account X probabilmente non autentici che pubblicavano varianti di affermazioni secondo cui i dati dei loro account ChatGPT erano stati compromessi, con conseguenze negative sulla loro vita. Nessuno di questi account sembrava aver pubblicato testi generati dai nostri modelli. Tuttavia, interagivano ripetutamente con gli account X da noi individuati nella campagna “Tecnologia e dazi” e ne amplificavano i contenuti.
In primo luogo, uno degli account ChatGPT individuati nel gruppo “Tecnologia e dazi” ha generato un post secondo cui le agenzie di intelligence statunitensi avrebbero violato le reti mobili. Il post è stato ripubblicato da account X probabilmente non autentici appartenenti al gruppo “Compromissione di ChatGPT”.
In un’altra occasione, alcuni account dei gruppi “Compromissione di ChatGPT” e “Tecnologia e dazi” hanno citato lo stesso post di un account X verificato ed estraneo all’operazione, a poche ore di distanza gli uni dagli altri. Abbiamo inoltre verificato che tutti gli account che citavano questo post sembravano non autentici, il che suggerisce che probabilmente facessero parte della stessa operazione coordinata. Tutti questi account erano stati creati alla fine del 2025, avevano pochi follower o nessuno, contavano solo pochi post al momento della campagna “Compromissione di ChatGPT” e sembrano essere stati tutti sospesi da X indipendentemente dalla nostra valutazione.
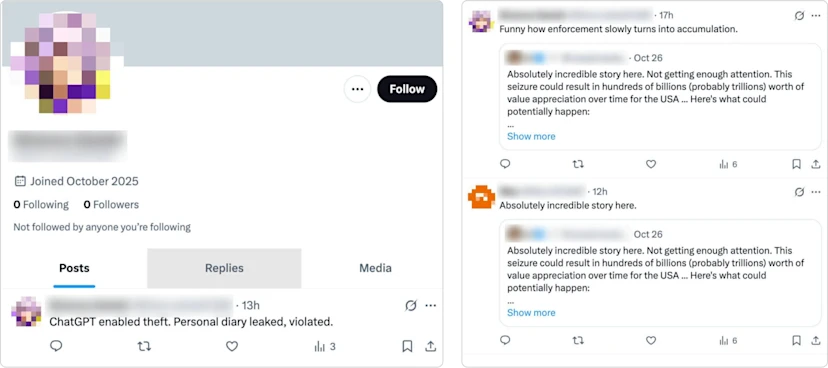
A sinistra, un account X legato a questa operazione con un post sul furto di dati di ChatGPT. A destra, account X dei gruppi “Compromissione di ChatGPT” e “Tecnologia e dazi” che citano il post di un utente estraneo all’operazione.
Va inoltre rilevata una parziale sovrapposizione dei contenuti con operazioni di influenza occulta provenienti dalla RPC già individuate in precedenza. L’account X che aveva pubblicato la vignetta del presidente Trump generata da ChatGPT, mostrata sopra, aveva anche pubblicato immagini sul presidente filippino Marcos già condivise da account X non autentici associati all’operazione “Nine-emdash Line”, di cui abbiamo parlato nel rapporto di ottobre 2025 “Contrastare gli usi dannosi dell’IA”. Questo non basta a dimostrare in modo definitivo un legame tra le due operazioni, ma rafforza l’impressione che su X esista un insieme di attività che amplifica le iniziative di influenza provenienti dalla Cina.
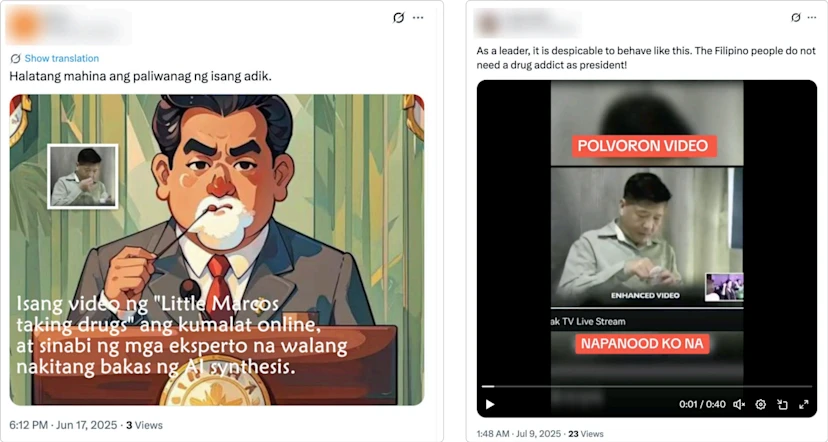
A sinistra, post condiviso dall’account del gruppo “Tecnologia e dazi”, con una vignetta di Marcos che assume droghe. A destra, video di Marcos che assume droghe, condiviso da un account da noi attribuito all’operazione Nine-emdash Line.
Impatto
Secondo la scala Breakout, classifichiamo questa attività nella Categoria uno: attività circoscritta a un’unica piattaforma, senza prove di diffusione al di fuori di essa. La maggior parte dei post sui social media da noi individuati ha generato un coinvolgimento osservabile minimo o nullo. Non abbiamo trovato prove che le false affermazioni sulla compromissione dei dati degli utenti di ChatGPT siano state amplificate da account autentici con un vasto seguito o al di fuori della piattaforma X.
Ciononostante, questa operazione contro OpenAI, un’azienda privata attiva in un settore di importanza strategica, dovrebbe destare preoccupazione. Questo schema ricorda precedenti operazioni di influenza provenienti dalla RPC, individuate dall’Australian Strategic Policy Institute(si apre in una nuova finestra) e da Mandiant(si apre in una nuova finestra) contro aziende impegnate a ridurre la dipendenza dalla Cina nel settore delle terre rare. Nel 2022, la rete Spamouflage/DRAGONBRIDGE ha usato account non autentici per denigrare Lynas Rare Earths in relazione al progetto di un impianto di lavorazione in Texas. In seguito ha preso di mira la canadese Appia Rare Earths & Uranium e la statunitense USA Rare Earth dopo annunci riguardanti nuove capacità produttive in Nord America. Sia ASPI sia Mandiant hanno valutato che l’attività mirasse a danneggiare la reputazione dei concorrenti del predominio della RPC sul mercato delle terre rare.
Analogamente, sembra che siano state impiegate tattiche simili per danneggiare la reputazione di OpenAI, sebbene senza successo e in un settore in cui gli Stati Uniti sono leader. La tempistica era significativa. La campagna si è svolta durante una forte escalation della competizione economica e tecnologica tra Stati Uniti e Cina, quando il presidente Trump ha annunciato un dazio aggiuntivo del 100% sui prodotti cinesi. Soprattutto, la campagna ha seguito la quarta sessione plenaria(si apre in una nuova finestra), durante la quale il PCC ha adottato raccomandazioni per il 15° Piano quinquennale che hanno elevato l’IA a tecnologia strategica e priorità industriale, chiedendo di accelerare l’innovazione nell’IA e di avviare un’iniziativa nazionale “IA+”.
Il parallelismo con le precedenti campagne sulle terre rare è utile perché lo schema del 14° Piano quinquennale(si apre in una nuova finestra), pubblicato nel 2021, ha attribuito rilevanza per la sicurezza nazionale al settore delle risorse minerarie strategiche, indicando espressamente i “materiali funzionali avanzati a base di terre rare” come priorità fondamentale. In entrambi i casi, account non autentici hanno preso di mira aziende private di paesi democratici attive in settori che Pechino considerava importanti per lo sviluppo e la sicurezza nazionali.