Trasforma le vulnerabilità ancora da risolvere in correzioni
Affida agli agenti IA l'analisi delle vulnerabilità e la preparazione di patch da sottoporre a revisione.
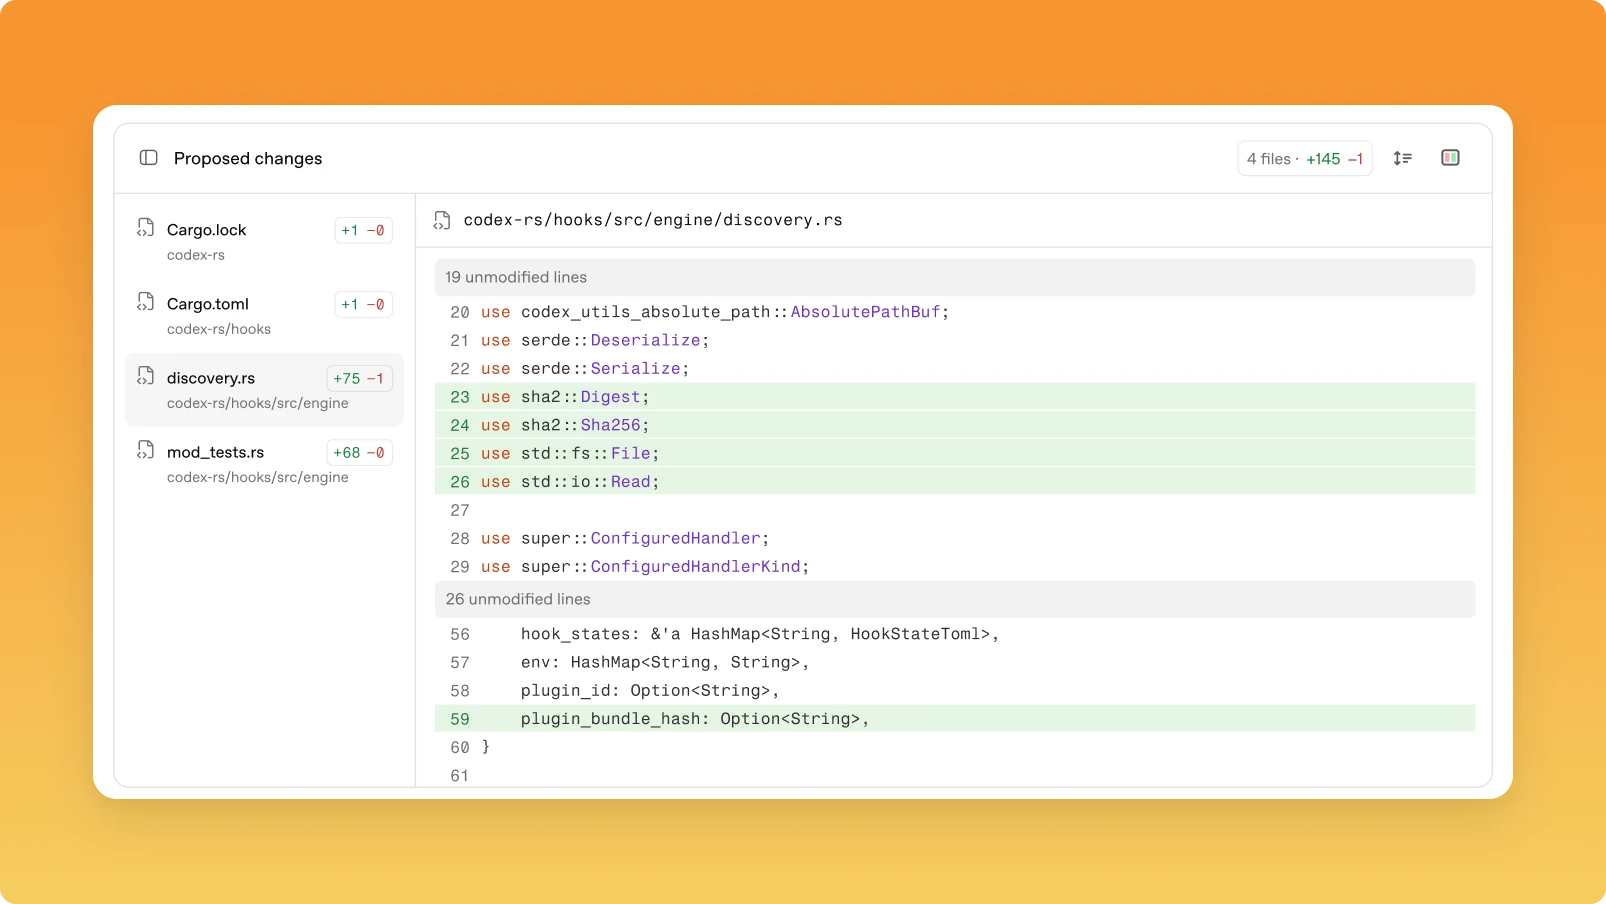
Fornisci agli ingegneri una correzione pronta per essere applicata
Gli agenti risalgono alle vulnerabilità attraverso il codice e sviluppano patch. Gli ingegneri esaminano e testano le patch proposte prima del merge.
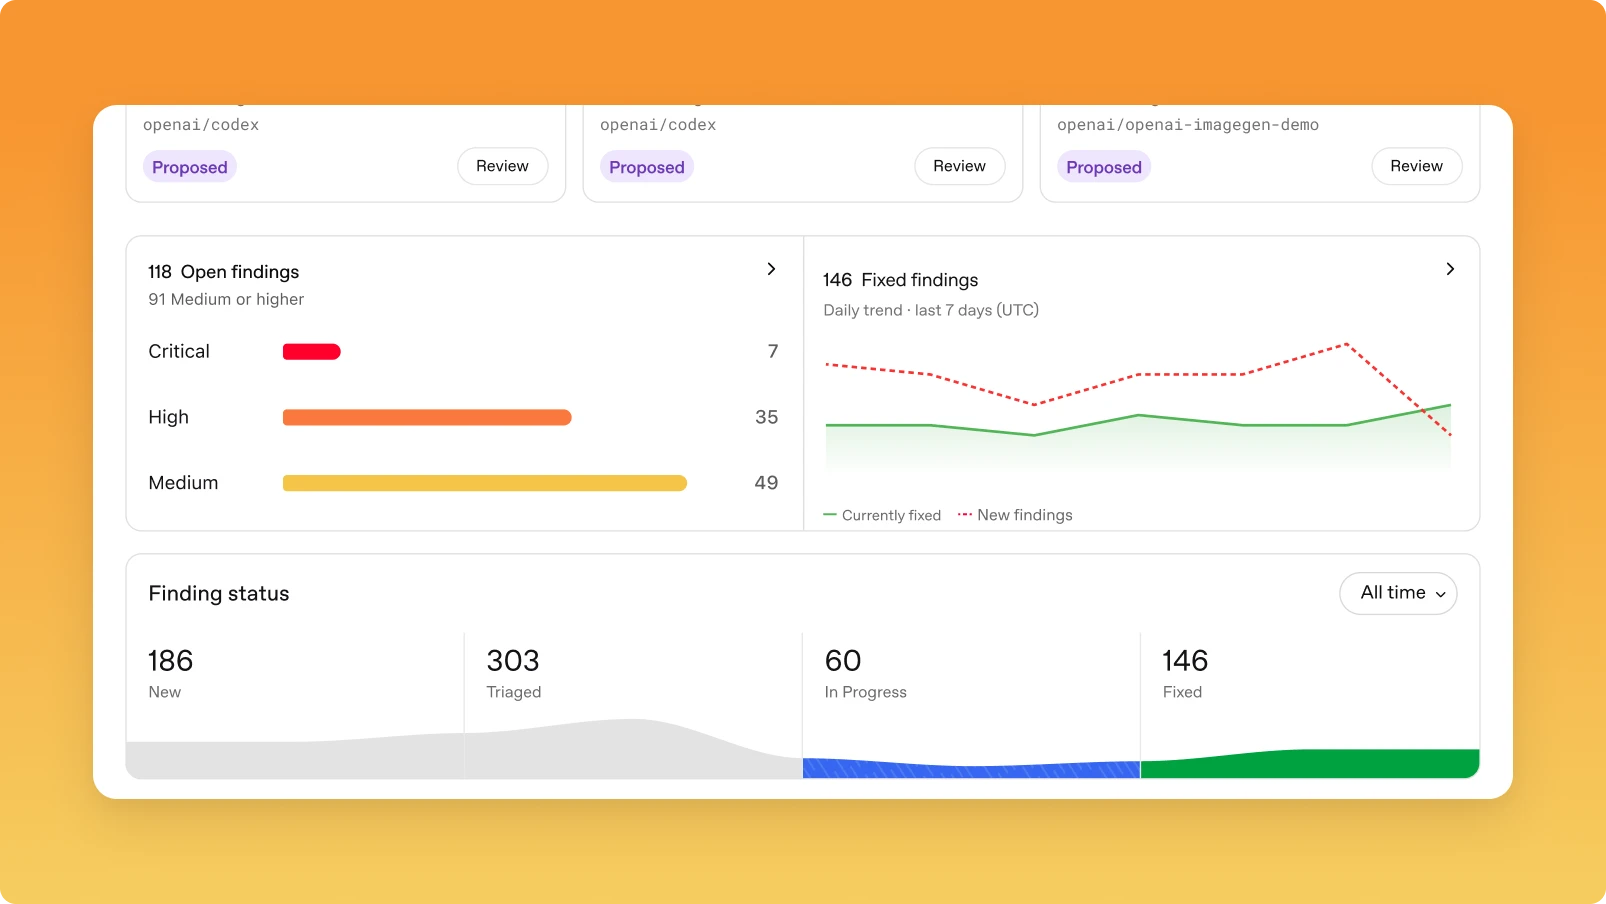
Usa gli strumenti di sicurezza che hai già per sviluppare correzioni
Importa nella Defense Factory i rilievi dei tuoi strumenti di sicurezza e di Daybreak Red Team. Gli agenti analizzano ogni problema e sviluppano una correzione.
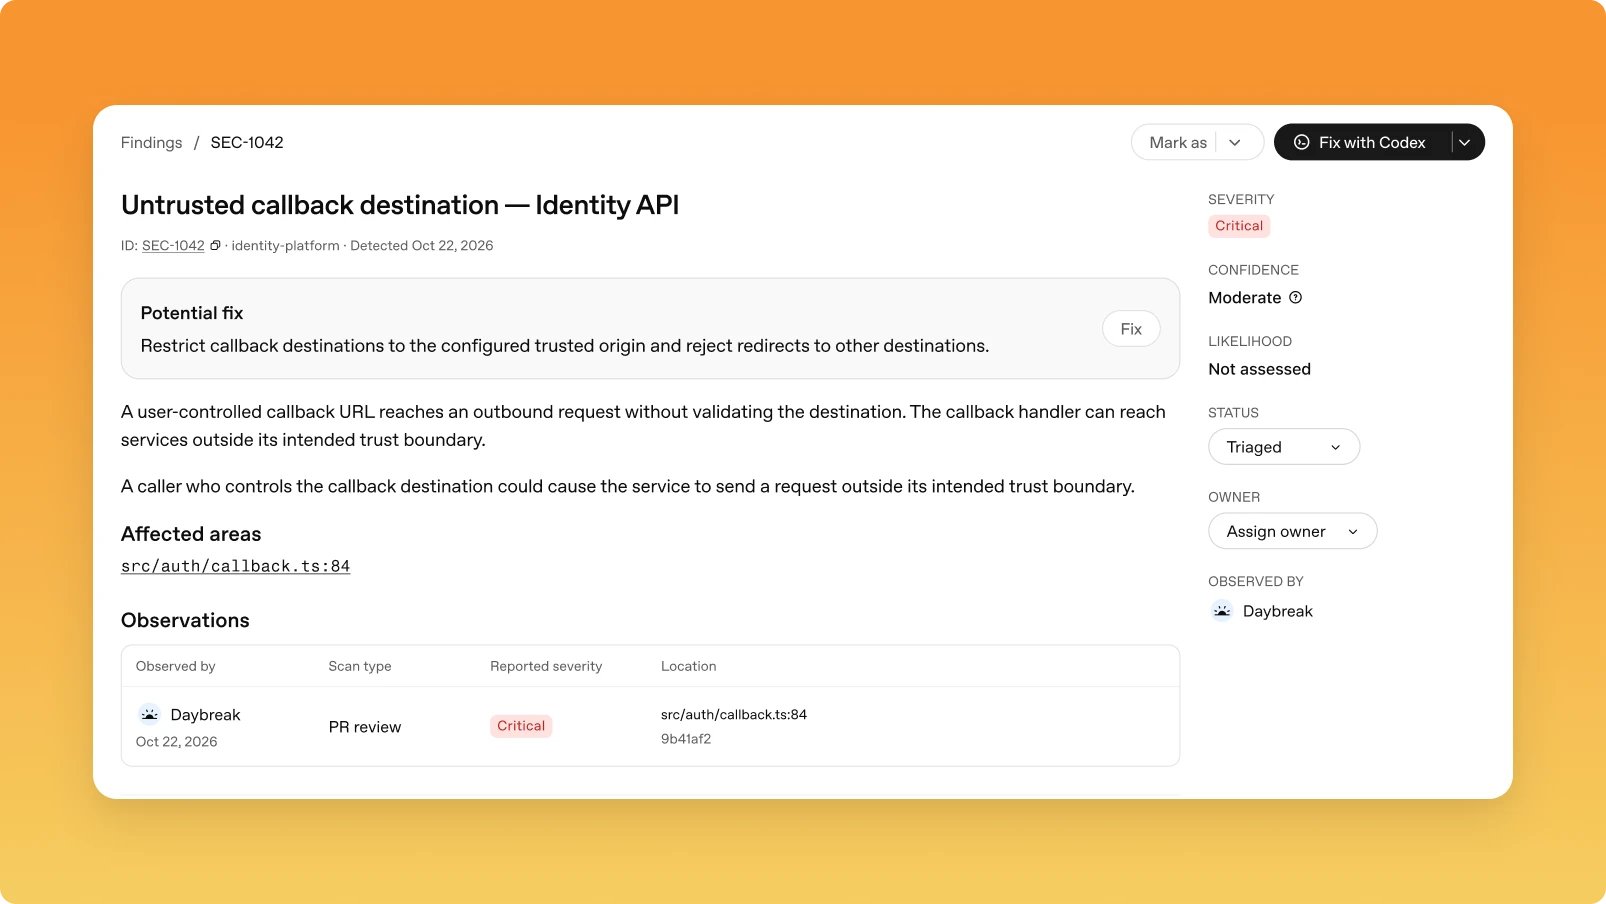
Lavora alla correzione direttamente con Codex
Aggiungi contesto, esamina le evidenze e perfeziona una patch con Codex. Testa le modifiche mentre gli agenti continuano a lavorare in background.
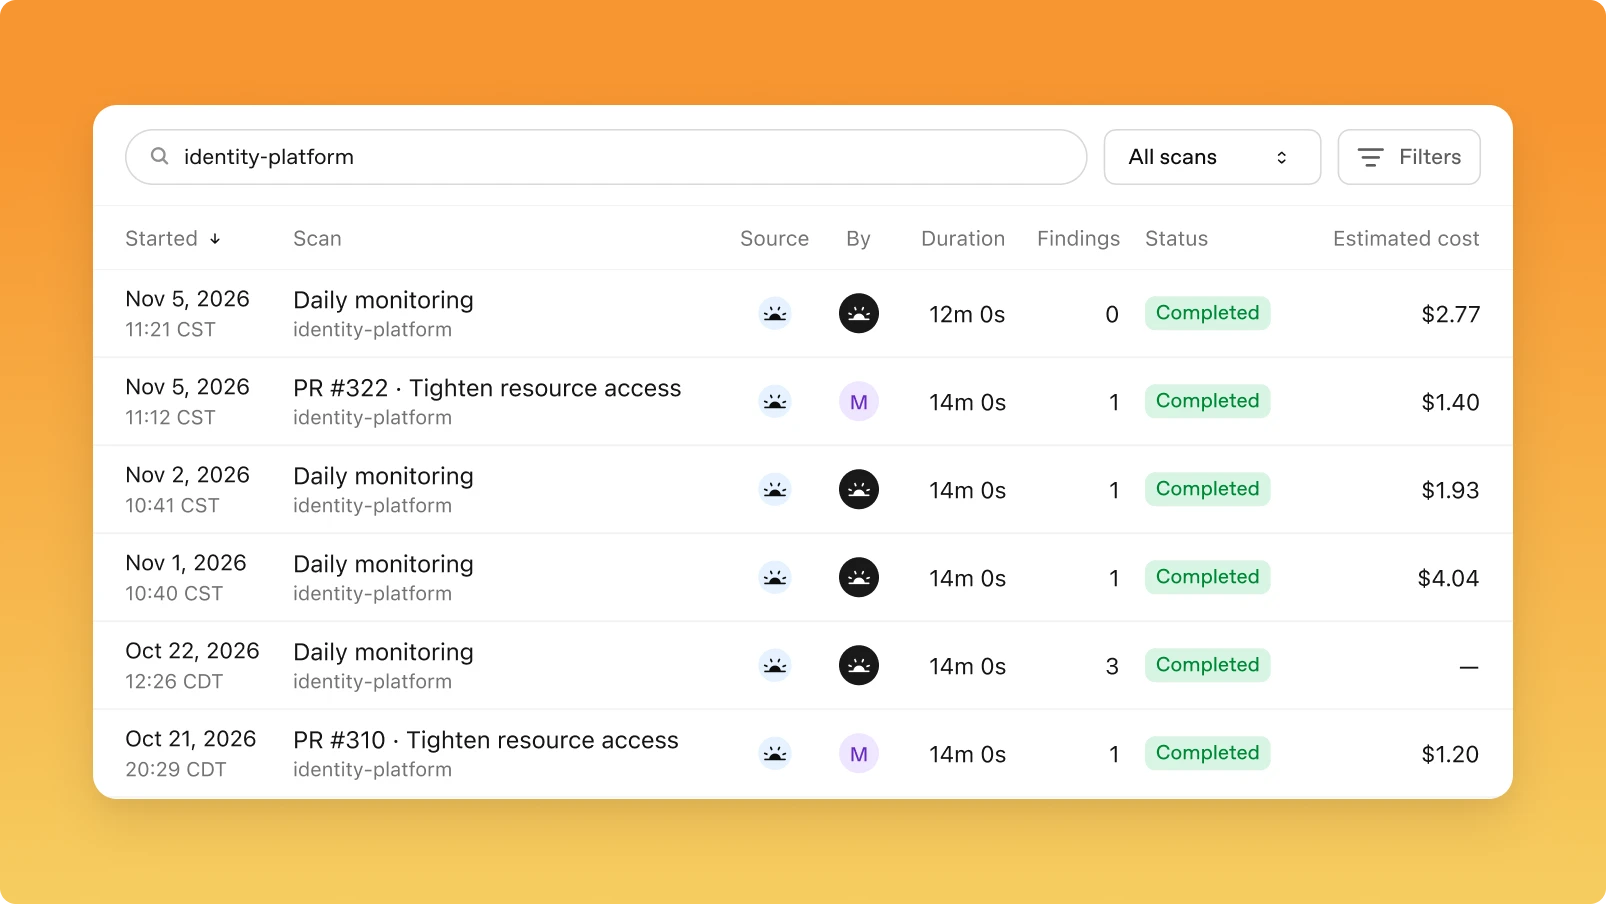
Rendi continue l'individuazione e la correzione delle vulnerabilità
Analizza i nuovi commit o pianifica controlli periodici con l'evolversi del codice. Affida agli agenti l'analisi dei nuovi rilievi.


Inizia a configurare il tuo flusso di lavoro per la difesa continua
Collega i tuoi repository e i rilievi di sicurezza per iniziare a trasformare le vulnerabilità ancora da risolvere in correzioni.