עדכון מ-22 בספטמבר 2026: אנחנו משיקים עיבוד בטיחות פרטי ללקוחות API, והגישה תורחב בהדרגה. עיבוד בטיחות פרטי מאפשר לנו להמשיך להציע ZDR ככל שיכולותיהם של מודלי חזית משתפרות. זו רק ההתחלה, ואנחנו ממשיכים לעבוד עם הלקוחות שלנו על גישות משותפות לפרטיות ולבטיחות. למידע נוסף על עיבוד בטיחות פרטי, עיינו במדריך שלנו למפתחים(נפתח בחלון חדש).
אפס שמירת נתונים (ZDR) מעניק ללקוחות API זכאים הבטחה ברורה: OpenAI אינה שומרת את ההנחיות שלהם או את תשובות המודל לאחר עיבוד הבקשה. התוכן של הלקוחות אינו זמין לעיון של אנשי OpenAI1, ונתונים של לקוחות ארגוניים אינם משמשים לאימון המודלים שלנו, אלא אם הלקוחות הסכימו לכך במפורש.
ככל שמודלים מבצעים משימות ארוכות ומורכבות יותר, חלק מהסיכונים החמורים עשויים להתגלות רק על פני כמה אינטראקציות. מערכות הבטיחות הקיימות שתואמות ל-ZDR בוחנות כל אינטראקציה בנפרד. היום אנחנו מציגים הצצה ראשונה לעיבוד בטיחות פרטי, שנועד לזהות דפוסים באינטראקציות קשורות בלי לתת לאנשי OpenAI גישה לתוכן שבבסיסן.
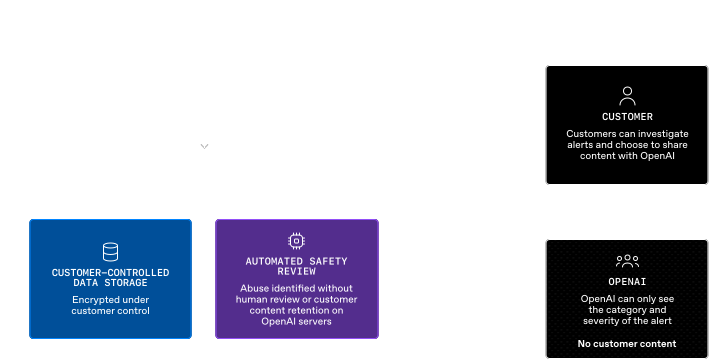
בהטמעות ZDR, התוכן של הלקוח נשאר בתשתית שבשליטתו. אנחנו מפתחים גם אפשרות שבה התוכן מאוחסן בתשתית של OpenAI, כשהוא מוצפן באמצעות מפתחות שבשליטת הלקוח. בשני המקרים, מערכות אוטומטיות יכולות לזהות שימוש לרעה אפשרי ולהחזיר אותות בטיחות מוגבלים, בלי לחשוף בפני אנשי OpenAI את ההנחיות או התשובות שבבסיסם.
הסיכונים החמורים ביותר לבטיחות בינה מלאכותית לא תמיד ניכרים באינטראקציה בודדת. לעיתים קרובות, כוונות שעלולות להזיק מתבהרות רק כשבוחנים כמה אינטראקציות יחד. סיכונים דומים יכולים להתעורר כשגורמים זדוניים בוחנים שוב ושוב את מנגנוני ההגנה, מתאמים פעילות בין חשבונות או מסווים איומים כמחקר שגרתי. סיכונים יכולים להתפתח גם במהלך משימה אג'נטית — למשל, אם מערכת סוטה מכוונת המשתמש וממשיכה לפעול לאחר שהתבקשה לעצור.
ככל שמערכות בינה מלאכותית מבצעות משימות ארוכות ומורכבות יותר, ההקשר הרחב הזה נעשה חשוב יותר להבחנה בין פעילות לגיטימית לשימוש לרעה, ולהבטחת פעולתם של סוכני בינה מלאכותית בגבולות הסמכות שיועדה להם.
בחלק מההטמעות האחרונות של מודלי חזית, לקוחות נדרשו לאפשר לספק הבינה המלאכותית שלהם לשמור תוכן רגיש לצורך ניטור בטיחות. עבור ארגונים רבים, דרישות כאלה מתנגשות עם חובות האבטחה שלהם או עם התחייבויותיהם כלפי האנשים שהם משרתים.
עיבוד בטיחות פרטי נועד לאפשר לנו להמשיך להציע ZDR.
עיבוד בטיחות פרטי מתבסס על ההגנות האוטומטיות שכבר משמשות בהטמעות ZDR ובהטמעות אחרות. מערכות הבטיחות הקיימות שתואמות ל-ZDR בוחנות אינטראקציות בנפרד. עיבוד בטיחות פרטי מרחיב את ההגנות האלה לאינטראקציות קשורות, ומאפשר למערכות אוטומטיות לזהות דפוסים בלי שלאנשי OpenAI תהיה גישה לתוכן הלקוחות שנשמר.
עיבוד בטיחות פרטי משתמש בתוכן של הלקוחות ללא תלות במקום אחסונו — בין שבתשתית שבשליטת הלקוחות (הטמעות ZDR) ובין שבאחסון שמספקת OpenAI. באחסון שמספקת OpenAI, התוכן של הלקוח מוצפן באמצעות מפתחות שבשליטתו. לאנשי OpenAI אין עותק של המפתחות האלה, ולכן אין להם אפשרות לגשת לתוכן עצמו.
כשמזוהה סיכון, OpenAI מקבלת אות מוגדר ומצומצם שמציין את סוג הפעילות המעורבת, בדומה למערכות הבטיחות הקיימות שלנו כיום. אפשר להשתמש באות הזה כדי לקבוע אם נדרשת אכיפה. אנשי OpenAI אינם מקבלים גישה לתוכן של הלקוח גם כשהוא מסומן כחשוד.
לקוחות יכולים לבדוק התראות והחלטות אכיפה באמצעות מידע שזמין במערכות שלהם. אם הם רוצים לערער, להבהיר שפעילות מסוימת לגיטימית או לסייע בחקירת שימוש לרעה שאומת, הם יכולים לבחור לשתף מידע רלוונטי עם OpenAI.
עיבוד בטיחות פרטי נבחן כעת עם לקוחות ראשונים. אנחנו משתפים את ההצצה הזאת כבר עכשיו, כי שמענו מהלקוחות שלנו באופן חד-משמעי שהם צריכים לדעת מראש כיצד יוגן התוכן שלהם ככל שיכולותיהן של מערכות בינה מלאכותית ישתפרו.
המשימה שלנו היא להבטיח שבינה מלאכותית כללית תועיל לאנושות כולה. שיתוף פעולה עם לקוחות ושותפים חיוני לבניית מנגנוני הגנה יעילים. כפי שמבהירים העקרונות שלנו, אף מעבדת בינה מלאכותית אינה יכולה להתמודד לבדה עם סיכונים חדשים. עיבוד בטיחות פרטי משקף את הגישה הזאת, ומתגבש בעזרת לקוחות ממגוון ענפים, אזורים וחברות בגדלים שונים.
הארגונים שאנחנו עובדים איתם מטפלים בכמה מסוגי המידע הרגישים ביותר בתחומם, ובהם רשומות פיננסיות, נתוני בריאות, תוכניות עסקיות חסויות ומחקר קנייני. הגנה על המידע הזה חיונית לעמידה בחובות רגולטוריות, לשמירה על אמון הלקוחות ולשימור היתרון התחרותי של הארגונים.
המשוב שלהם עוזר לנו לבנות מנגנוני הגנה חזקים יותר, תוך השארת המידע שלהם בשליטתם.
נמשיך לעבוד עם הלקוחות על הפרטים הטכניים והתפעוליים של הגישה שלנו. אנחנו מתכננים להתחיל להציע עיבוד בטיחות פרטי בספטמבר, ולפרסם אז גם מסמך טכני מפורט. נעדכן את הלקוחות בכל שלב: נשתף עדכונים מבעוד מועד, נסביר את משמעותם ביחס להתחייבויות הקיימות, וניתן ללקוחות את הזמן והתמיכה הדרושים להם כדי לתכנן מראש.
מחבר/ת
- 1
בדומה לספקים אחרים של מודלי חזית, OpenAI מחויבת על פי חוק(נפתח בחלון חדש) לדווח על חומר שנראה כמתעד התעללות מינית בילדים (CSAM). תמונות שיסומנו כחשודות בהכילת CSAM ימשיכו להישמר לצורך בדיקה ידנית ודיווח, גם בהטמעות של אפס שמירת נתונים (ZDR), כפי שנעשה כיום.


