عملیات «خط نه—خط تیره بلند»: فعالیت نفوذ منطقهای
OpenAI حسابهای مرتبط با یک عملیات گزارشنشده با منشأ جمهوری خلق چین را مسدود کرد؛ عملیاتی که آن را «خط نه—خط تیره بلند» نامیدیم و برای تولید محتوای نفوذ منطقهای درباره دریای چین جنوبی، هنگکنگ و سیاست آمریکا از هوش مصنوعی استفاده میکرد.
این مطالعه موردی نخست در گزارش اکتبر ۲۰۲۵(در یک پنجره جدید باز میشود) OpenAI منتشر شد.
عامل
ما شبکه کوچکی از حسابهای ChatGPT را مسدود کردیم که احتمالاً با یک عملیات نفوذ پنهان با منشأ چین مرتبط بودند و از مدلهای ما برای تولید محتوا در یک عملیات نفوذ پنهان چندسکویی استفاده میکردند. این حسابها عمدتاً پستهای انگلیسیزبان شبکههای اجتماعی درباره پیامدهای زیستمحیطی ادعایی ویتنام در دریای چین جنوبی، پستهای انگلیسی در انتقاد از فردیناند مارکوس، رئیسجمهور فیلیپین، و پستهای کانتونی درباره چهرههای سیاسی و فعالان جنبش دموکراسیخواه هنگکنگ تولید میکردند. این عملیات در مقیاسی کمتر، محتوای انگلیسیزبانی نیز درباره مسائل سیاسی آمریکا تولید کرد.
حسابهای شبکههای اجتماعیِ منتشرکننده این محتوا شباهتهایی با عملیات دیرپای «اسپموفلاژ» با منشأ چین داشتند؛ ما در مه ۲۰۲۴ درباره استفاده آن از ChatGPT نوشته بودیم، اما هیچ پیوند فنی میان این عملیاتها نیافتیم. مؤسسه سیاست راهبردی استرالیا پیشتر برخی از ویدئوهای بهاشتراکگذاشتهشده در تازهترین پستها را در عملیاتی شناسایی کرده بود که آن نیز با فعالیتهای پیشین اسپموفلاژ شباهت داشت.
رفتار
به نظر میرسید یکی از محورهای فعالیت این شبکه، تولید انبوه پستهای شبکههای اجتماعی درباره کشورهایی بود که در دریای چین جنوبی یا دریای فیلیپین غربی با چین اختلاف ارضی دارند. چین با استناد به مرزبندی گستردهای موسوم به «خط نهخطی» مدعی حاکمیت بر بیشتر این منطقه است؛ ادعایی که از منظر حقوق بینالملل محل مناقشه بوده و ویتنام، فیلیپین و کشورهای دیگر آن را رد کردهاند. با توجه به این زمینه و استفاده عملیات از متنهای تولیدشده با هوش مصنوعی که در پستها شامل خط تیره بلند بودند، نام «خط نه—خط تیره بلند» را برای آن برگزیدیم. این پستها عمدتاً در X منتشر شدند.
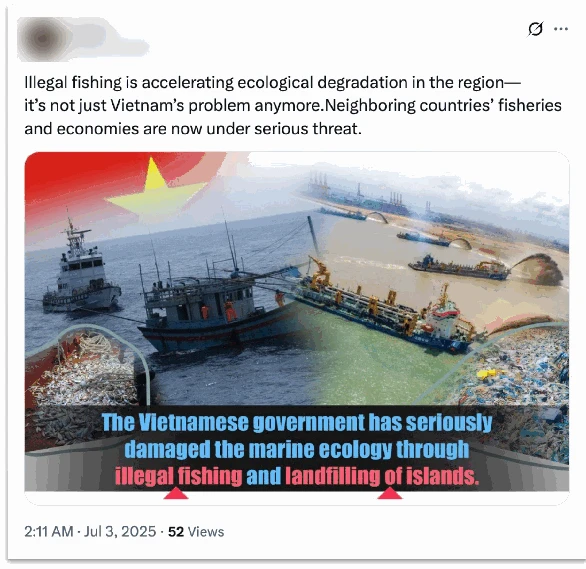
توییتی شامل محتوا — و خط تیره بلند — که این عملیات با استفاده از مدلهای ما تولید کرده است.
عاملان علاوه بر تولید نظر برای شبکههای اجتماعی، از مدلهای ما برای برخی کارهای پژوهشی و شناسایی مقدماتی نیز استفاده کردند. این کار شامل شناسایی وبلاگها و انجمنهای تخصصی، و نیز انجمنهای آنلاین و شبکههای اجتماعی با نظارت کمتر در اروپا، آمریکا یا جنوبشرق آسیا بود. آنها همچنین فهرستهایی از نامهای رایج تبتی خواستند؛ رفتاری که در موارد دیگری نیز دیدهایم که برای حسابهای جعلی اپراتورها در شبکههای اجتماعی نام تولید میشد. این فعالیت به استفاده از موتورهای جستوجوی سنتی شباهت داشت و نتایج مشابهی ارائه میکرد؛ در نتیجه، استفاده عاملان تهدید از هوش مصنوعی برای پژوهش و تولید محتوا راحتی بیشتری برایشان فراهم کرد، اما لزوماً توانمندی بیشتری نداد.
یکی از کاربردهای تازه این شبکه، درخواست راهنمایی درباره راهبردهای رشد در شبکههای اجتماعی بود؛ از جمله اینکه چگونه یک چالش TikTok راه بیندازند و دیگران را به انتشار محتوا با هشتگ #MyImmigrantStory ترغیب کنند. این هشتگ قدیمی و پرکاربرد است و عملیات احتمالاً میکوشید از محبوبیت آن بهره ببرد. آنها از مدل ما خواستند ایدهپردازی کند و سپس متن یک پست TikTok را بنویسد؛ همچنین برای موسیقی پسزمینه و تصاویر همراه پست پیشنهادهایی ارائه دهد. با استفاده از روشهای متنباز، محتوای منتشرشده در TikTok را شناسایی کردیم.
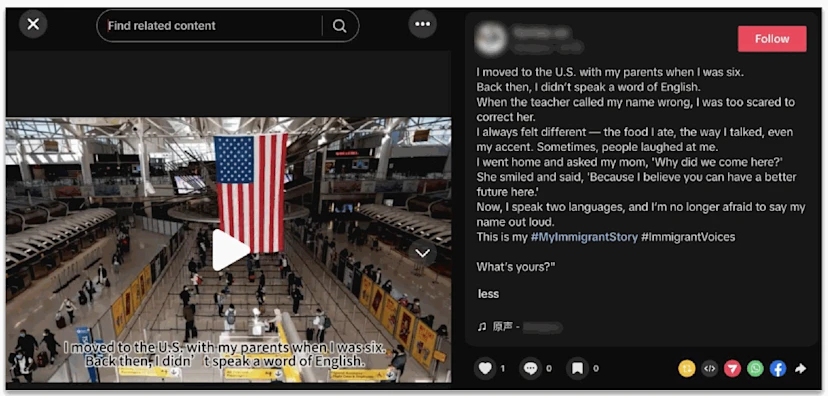
پست TikTok شامل متنی که این عملیات با استفاده از مدلهای ما تولید کرده است.
خروجیها
موضوع پستهای انگلیسیزبان شبکههای اجتماعی که این شبکه تولید کرد، از پیامدهای زیستمحیطی ادعایی ویتنام در دریای چین جنوبی تا بحران فنتانیل در آمریکا را دربر میگرفت. بسیاری از پستها مدعی بودند که مارکوس، رئیسجمهور فیلیپین، هنگام مصرف مواد مخدر گیر افتاده و ظاهراً از روشهای دستکاری انتخابات استفاده کرده است. ویدئوی همراه پستهایی که مارکوس را به مصرف مواد مخدر متهم میکردند، با مدلهای ما تولید نشده بود و دولت فیلیپین پیشتر آن را جعل عمیق یا اثری دستکاریشده بهصورت دیجیتال خوانده بود. بسیاری از حسابهای X که محتوای تولیدشده با مدلهای ما را منتشر میکردند، پیشتر تعلیق شدهاند.
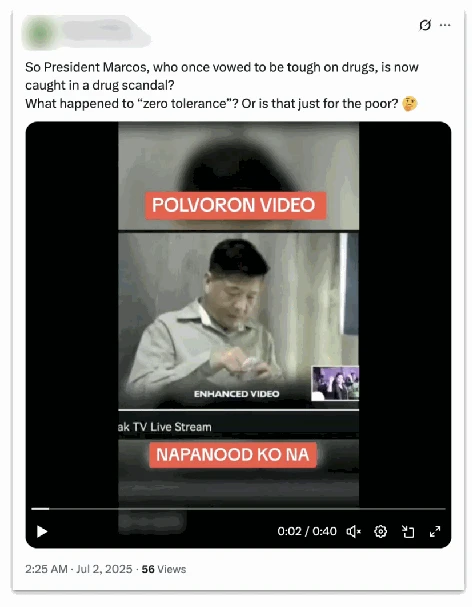
متن توییتی که این عملیات تولید کرده و مدعی است مارکوس، رئیسجمهور فیلیپین، در یک «رسوایی مواد مخدر» گرفتار شده است.
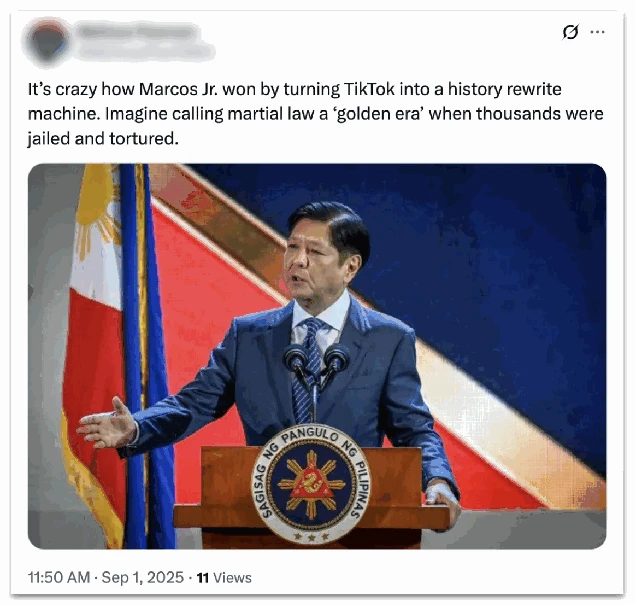
متن توییتی که این عملیات تولید کرده و مدعی است رئیسجمهور مارکوس از روشهای دستکاری انتخابات استفاده کرده است.
این حسابها همچنین مجموعههای بزرگی از نظرهای کانتونی درخواست کردند که در X و Instagram منتشر شدند و چهرههای سیاسی و فعالان جنبش دموکراسیخواه هنگکنگ، از جمله جیمی لای، نیتن لا و اگنس چو، را نقد یا تحقیر میکردند. به نظر میرسد هدف این پستها بیاعتبار کردن این افراد و معرفی آنان بهعنوان مجرم یا خائن بوده است. پستهای دیگری نیز از قوانین امنیت ملی هنگکنگ حمایت میکردند.
در یک مورد غیرعادی، یک اپراتور در X نظرهایی انتقادی درباره چهرههای سیاسی دموکراسیخواه هنگکنگ منتشر کرد و سپس پاسخی در ستایش همان چهرهها برای نظرهای خودش تولید کرد. انتقاد و پاسخ آن از دو حساب متفاوت در X منتشر شدند.
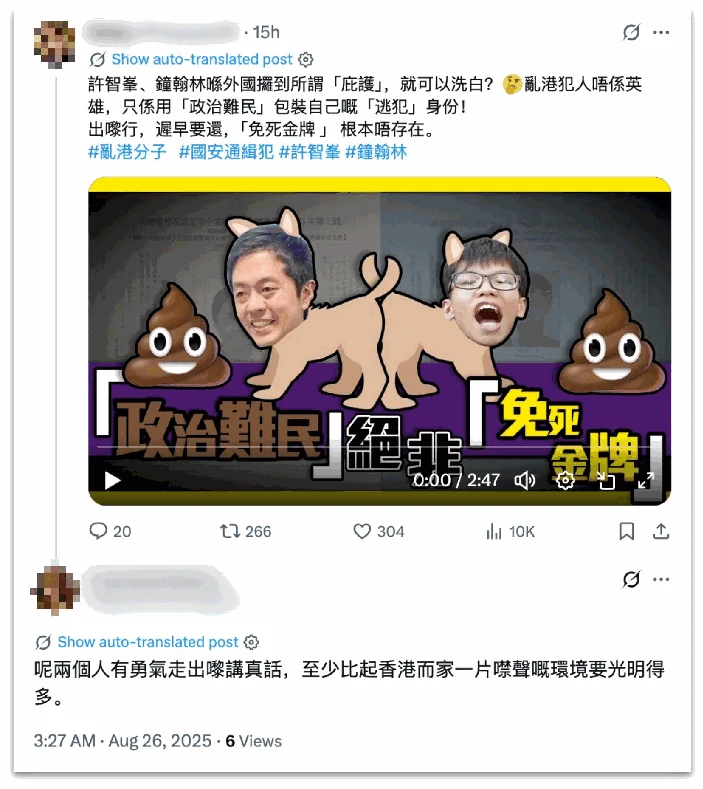
پاسخی حمایتی که این عملیات برای توییتی انتقادی از حسابی دیگر در همین عملیات تولید کرده است. متن توییت اصلی چنین است: «آیا جیمی لای و جفری انگو میتوانند صرفاً با گرفتن بهاصطلاح ‹پناهندگی› در خارج از کشور، خودشان را تطهیر کنند؟ 🤔 مجرمان آشوبهای هنگکنگ قهرمان نیستند؛ فقط با عنوان ‹پناهنده سیاسی› هویت ‹فراری› خود را بزک میکنند! هر عملی عاقبتی دارد؛ دیر یا زود باید تاوان بدهید و چیزی به نام ‹کارت خروج رایگان از زندان› اصلاً وجود ندارد.» متن پاسخ چنین است: «این دو نفر شهامت دارند پیشقدم شوند و حقیقت را بگویند؛ همین دستکم بسیار روشنتر از فضای کنونی هنگکنگ است که در آن همهچیز در سکوت فرو رفته است.» توجه داشته باشید که همه تعاملها با توییتهای اصلی از سوی حسابهای تحت کنترل این شبکه انجام شده بود.
تأثیر
با وجود حجم بالای نظرهای تولیدشده در چندین سکوی شبکه اجتماعی، ارزیابی ما از تأثیر این عملیات نفوذ بر اساس «مقیاس گسترش» در رده ۲ قرار میگیرد: فعالیت در چند سکو، بدون گسترش چشمگیر یا با تعامل حداقلی. بیشتر پستها و حسابهای شبکههای اجتماعی، تعامل بسیار اندکی دریافت کردند یا هیچ تعاملی نداشتند. اغلب تنها پاسخها یا بازنشرهای پستهای تولیدشده این شبکه در X و Instagram، از سوی دیگر حسابهای شبکههای اجتماعی تحت کنترل اپراتورهای همین شبکه بود.
هویتهای ساختگی مورد استفاده حسابهای شبکههای اجتماعی آشکارا هماهنگشده و فاقد پیچیدگی بودند. آنها ویژگیهای رفتاری مشابه دیگر عملیاتهای نفوذ پنهان با منشأ چین داشتند؛ برای نمونه هشتگها، تصاویر یا ویدئوهای منتشرشده در عملیاتهای پیشین را بازنشر میکردند و از تصاویر آرشیوی بهعنوان عکس نمایه یا از نامهای کاربری پیشفرض شبکههای اجتماعی استفاده میکردند؛ به همین دلیل بهراحتی شناسایی میشدند. تداوم و حجم فعالیت آنها در سکوهای مختلف را Philstar.com شناسایی کرد؛ این رسانه بهطور مستقل بخشی از شبکه در X را کشف کرد و درباره آن گزارش داد. این بخش پس از مسدود شدن حسابهای ChatGPT آنها به فعالیت ادامه داده بود.