Lockbetrug mit Liebesversprechen: KI-gestützte Pig-Butchering-Abläufe
OpenAI sperrte offenbar aus Kambodscha stammende Konten, die mithilfe von KI Gespräche für Liebes- und Anlagebetrug übersetzten und erstellten.
Diese Fallstudie wurde ursprünglich im Februarbericht 2025(wird in einem neuen Fenster geöffnet) von OpenAI veröffentlicht.
Akteur
Wir sperrten eine Gruppe von ChatGPT‑Konten, die kurze Kommentare auf Japanisch, Chinesisch und Englisch übersetzten und erstellten. Diese Aktivitäten gingen offenbar von Kambodscha aus und entsprachen dem Muster eines Liebes- und Anlagebetrugs, auch bekannt als „Pig Butchering“. Meta identifizierte kürzlich ähnliche Aktivitäten(wird in einem neuen Fenster geöffnet) auf seiner Plattform, die offenbar von einem neu eingerichteten Betrugszentrum in Kambodscha ausgingen.
Vorgehensweise
Dieses Netzwerk nutzte unsere Modelle, um kurze Kommentare zu übersetzen und zu erstellen. Die Hauptsprache der Akteure war offenbar Chinesisch. Die Ergebnisse waren in verschiedenen Sprachen verfasst, insbesondere auf Japanisch und Chinesisch, aber auch auf Englisch.
Die Akteure nutzten unsere Modelle hauptsächlich für zwei Aktivitäten. Erstens erstellten sie Kommentare, die öffentlich auf sozialen Plattformen wie Facebook, X und Instagram veröffentlicht wurden. Jedes Social-Media-Konto zeigte üblicherweise mindestens ein Profilbild einer jungen Frau. Unserer Einschätzung nach wurden zumindest einige dieser Profilbilder von echten Models oder Influencerinnen kopiert und nicht mit KI erstellt.
Die meisten erstellten Kommentare wurden als Antworten auf Social-Media-Beiträge echter Personen veröffentlicht. Einige der Beiträge, auf die die Verantwortlichen antworteten, waren Monate oder Jahre alt. Die Operation richtete sich meist an Männer, deren öffentliche Profile auf ein Alter von über 40 Jahren hindeuteten und die häufig medizinische Berufe ausübten. Die Operation antwortete häufig auf Beiträge zum Thema Golf, was auf eine gezielte Strategie schließen lässt. Gelegentlich veröffentlichten die Betrüger Beiträge zu politischen Themen oder zum aktuellen Geschehen.
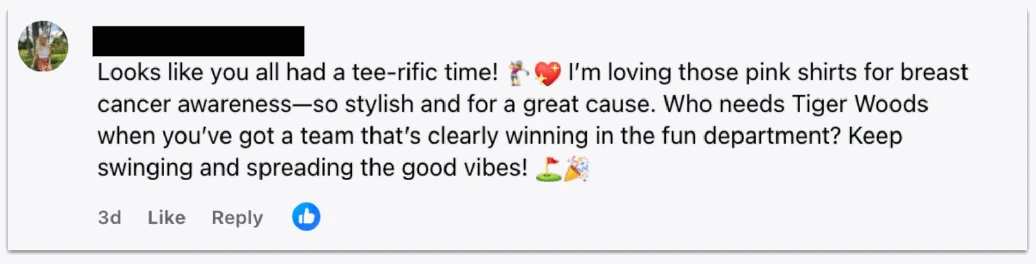
Facebook-Kommentar, den dieser Akteur mithilfe unserer Modelle erstellte und als Antwort auf einen Golfkommentar einer Person veröffentlichte, die offenbar nicht mit dieser Operation in Verbindung stand. Das Profilbild des Betrugskontos wurde von einer US-amerikanischen Mode- und Beauty-Influencerin kopiert. Als das Betrugskonto dort kommentierte, war der ursprüngliche Beitrag bereits über einen Monat alt.
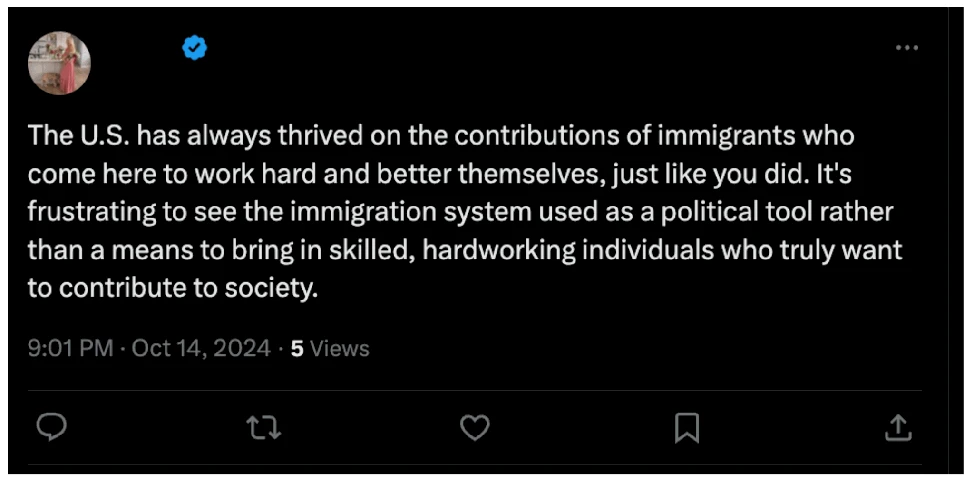
Von unseren Modellen erstellter Kommentar, den ein verifiziertes Konto auf X als Antwort auf einen Tweet eines Kontos veröffentlichte, das offenbar nicht mit diesem Betrug in Verbindung stand. Das Profilbild des Kontos wurde von derselben US-amerikanischen Mode- und Beauty-Influencerin kopiert. Der ursprüngliche Tweet war fast sechs Monate alt.
Zweitens, und deutlich häufiger, erstellten die Verantwortlichen kurze Kommentare, die wie Teile einer Online-Unterhaltung wirkten. Dabei wurden Kommentare üblicherweise aus dem Chinesischen in eine Zielsprache, also Japanisch oder Englisch, oder aus der Zielsprache zurück ins Chinesische übersetzt. Dies entspricht einem Vorgehen, bei dem Betrüger das Modell vor allem zum Übersetzen laufender Chats nutzen.
Manchmal forderten die Konten das Modell auf, eine Antwort in einem bestimmten Tonfall zu erstellen, etwa im Stil einer flirtenden jungen Frau. Mitunter wurden umfangreiche biografische Angaben gemacht, um die Antworten des Modells zu steuern. Dazu gehörten Name, Ausbildung, Beruf, Wohnort und Hobbys der erfundenen Person. Diese Biografien enthielten üblicherweise den Hinweis, dass die erfundene Person gelegentlich online investierte.
Die Betrüger nutzten offenbar zahlreiche verschiedene Tools und Plattformen, um mit ihren Zielpersonen in Kontakt zu treten. Unsere Untersuchung ergab Hinweise auf die Nutzung von LINE, WhatsApp, X, Facebook, Instagram, mehreren anderen Nachrichtendiensten, Apples Funktion „E-Mail-Adresse verbergen“(wird in einem neuen Fenster geöffnet) sowie Plattformen für Kryptowährungen und Devisenhandel.
Modellantworten
Soweit wir Einblick in diese Aktivitäten hatten, folgten die Betrüger offenbar einem gängigen Ablauf, um ihre Zielpersonen vom ersten Kontakt zu betrügerischen Investitionen zu bewegen:
Öffentliche Kontaktaufnahme: Die Betrüger kommentierten Social-Media-Beiträge der Zielperson. Diese Kommentare endeten häufig mit einer Frage wie: „Was hältst du von [Thema]?“, vermutlich um die Wahrscheinlichkeit einer Reaktion zu erhöhen. In einigen wenigen Fällen kommentierten sie politische Themen, deutlich häufiger sprachen sie jedoch über Golf.
Wahrscheinliche Direktnachrichten: Anschließend erstellten die Betrüger kurze, zwanglos wirkende Kommentare. Wir können nicht vollständig nachvollziehen, wie und wo diese eingesetzt wurden. Die Kommentare entsprachen jedoch einer Situation, in der Betrüger und Zielperson begannen, Direktnachrichten auszutauschen.
Sicherer Nachrichtendienst: Schon bald, häufig innerhalb weniger Tage, erstellten die Betrüger Nachrichten, in denen sie einen Wechsel zu einer sichereren Messaging-App vorschlugen. Manchmal begründeten sie dies damit, sozialen Medien nicht zu vertrauen. In anderen Fällen nannten sie organisatorische Vorwände, etwa eine bevorstehende Reise an einen Ort ohne Zugang zu sozialen Medien.
Romantische Annäherung: Die Betrüger verfassten und übersetzten zunehmend liebevolle und intime Nachrichten. Wenn die Zielpersonen um Fotos der „Frau“ baten, mit der sie chatteten, erfanden die Betrüger Ausreden.
Finanzielle Annäherung: Die Betrüger verfassten und übersetzten Nachrichten, in denen sie damit prahlten, durch Online-Investitionen in Devisen, Kryptowährungen oder Gold viel Geld verdient zu haben. Häufig stellten sie dies als Ergebnis der Ratschläge eines in der Finanzbranche tätigen Familienmitglieds dar. Die Betrüger drängten die Zielperson, auf dieselbe Weise zu investieren, und boten an, sie dabei anzuleiten.
Betrug: Die Betrüger verfassten und übersetzten Nachrichten, um das Opfer zu einer Geldüberweisung an eine Trading-App zu bewegen. Dabei machten sie ihm mit angeblich hohen Gewinnen Mut. Sobald das Opfer versuchte, seine „Gewinne“ abzuheben, nannten die Betrüger einen Vorwand, etwa eine noch zu zahlende Gebühr.
Dieses Aktivitätsmuster entspricht öffentlich zugänglichen Berichten(wird in einem neuen Fenster geöffnet) über den typischen Ablauf solcher Betrugsmaschen.
Auswirkungen
Bei diesen Aktivitäten scheint es viele erfolglose Anläufe und Fehlschläge gegeben zu haben. Einige der Unterhaltungen, die die Betrüger mit unseren Modellen bearbeiteten, endeten damit, dass die Zielperson die Aktivitäten als Betrug bezeichnete oder die Betrüger aufforderte, sie in Ruhe zu lassen. Wir fanden außerdem Social-Media-Beiträge der Betrüger, die keinerlei Reaktionen erhielten.
In einigen Unterhaltungen war jedoch bei einzelnen Transaktionen von Beträgen in Höhe mehrerer Tausend Dollar oder entsprechenden Summen in anderen Währungen die Rede. Da die Verantwortlichen unsere Modelle auf diese Weise nutzten, können wir nicht feststellen, ob diese Finanztransaktionen tatsächlich stattfanden. Die Verweise in den Unterhaltungen deuten jedoch darauf hin, dass die Betrüger ihre Zielpersonen zumindest in einigen Fällen erfolgreich um Geld brachten.
Die Richtlinien von OpenAI untersagen ausdrücklich, Ergebnisse unserer Tools für Betrug oder betrügerische Aktivitäten zu verwenden. Wir arbeiten eng mit anderen Unternehmen der Branche und Behörden zusammen, um zu verstehen, wie KI für schädliche Aktivitäten eingesetzt wird, und um Betrugsaktivitäten, die unsere Dienste missbrauchen, aktiv zu unterbinden. Im Einklang mit diesem Engagement haben wir Informationen über die von uns unterbrochenen Betrugsnetzwerke an andere Unternehmen der Branche und die zuständigen Behörden weitergegeben.