Betrügerisches Beschäftigungsmodell: KI-gestützte Täuschung bei Einstellungen
OpenAI sperrte Konten, die möglicherweise ein betrügerisches Beschäftigungsmodell mit Merkmalen öffentlich bekannter, mit Nordkorea verbundener Aktivitäten von IT-Arbeitskräften unterstützten.
Diese Fallstudie wurde ursprünglich im Bericht von OpenAI vom Februar 2025(wird in einem neuen Fenster geöffnet) veröffentlicht.
Akteure
Wir sperrten mehrere Konten, die möglicherweise ein betrügerisches Beschäftigungsmodell unterstützten. Die beobachteten Aktivitäten entsprechen den Taktiken, Techniken und Verfahren (TTPs), die Microsoft(wird in einem neuen Fenster geöffnet) und Google(wird in einem neuen Fenster geöffnet) einem möglicherweise mit Nordkorea verbundenen System mit IT-Arbeitskräften zuschrieben.
Wir können weder den Standort noch die Nationalität der Akteure bestimmen. Die von uns unterbundenen Aktivitäten wiesen jedoch Merkmale auf, über die öffentlich im Zusammenhang mit(wird in einem neuen Fenster geöffnet) nordkoreanischen staatlichen Bemühungen berichtet wurde, Einnahmen durch betrügerische Einstellungsverfahren zu erzielen. Dabei erschleichen sich Personen Stellen bei westlichen Unternehmen, um das Finanznetzwerk des Regimes zu unterstützen.
Vorgehensweise
Die verschiedenen Konten nutzten unsere Modelle, um Inhalte zu erstellen, die offenbar mit unterschiedlichen betrügerischen Praktiken auf jeden Schritt des Einstellungsverfahrens zielten und sich gegenseitig ergänzen sollten.
Die Akteure nutzten virtuelle private Netzwerke (VPNs), Fernzugriffstools wie AnyDesk und Voice-over-IP-Telefone (VoIP), deren Standort meist in den USA zu liegen schien. Wir haben nur begrenzten Einblick darin, wie diese Akteure ihre Inhalte verbreiteten, konnten jedoch auf LinkedIn veröffentlichte Inhalte identifizieren.
Generierte Inhalte
Ein wesentlicher Teil der von diesen Akteuren erstellten Inhalte bestand aus persönlichen Unterlagen für die fiktiven „Bewerberinnen und Bewerber“, etwa Lebensläufen, Online-Bewerbungsprofilen und Anschreiben. Diese Lebensläufe und Profile wurden häufig auf eine bestimmte Stellenausschreibung zugeschnitten, damit die Personen eher als gut qualifiziert erschienen. Ein zweiter Teil bestand in der Erstellung von „Unterstützer“-Identitäten. Sie dienten dazu, Referenzauskünfte für die „Bewerberinnen und Bewerber“ zu erteilen und sie für offene Stellen zu empfehlen.
Parallel dazu verfassten die Verantwortlichen Beiträge für soziale Medien, um echte Menschen zur Unterstützung ihrer Vorhaben anzuwerben. Dazu gehörten beispielsweise Personen, die bereit waren, Laptops bei sich zu Hause anzunehmen und zu betreiben oder ihre Identität für das Vorhaben zur Verfügung zu stellen, damit die Bewerbenden Hintergrundprüfungen bestehen konnten.
Schließlich nutzten die als „Bewerberinnen und Bewerber“ auftretenden Personen unsere Modelle offenbar in Vorstellungsgesprächen, um plausible Antworten auf fachliche Fragen und Fragen zum Verhalten zu erstellen. Wir konnten jedoch nicht beobachten, dass sie unsere Speech-to-Speech-Tools nutzten.
Nachdem sie offenbar eine Stelle erhalten hatten, nutzten sie unsere Modelle für berufliche Aufgaben wie Programmieren, Fehlerbehebung und den Austausch mit Kolleginnen und Kollegen. Sie nutzten unsere Modelle außerdem, um Erklärungen für ungewöhnliches Verhalten zu erfinden, etwa für das Meiden von Videoanrufen, Zugriffe auf Unternehmenssysteme aus nicht autorisierten Ländern oder unregelmäßige Arbeitszeiten.
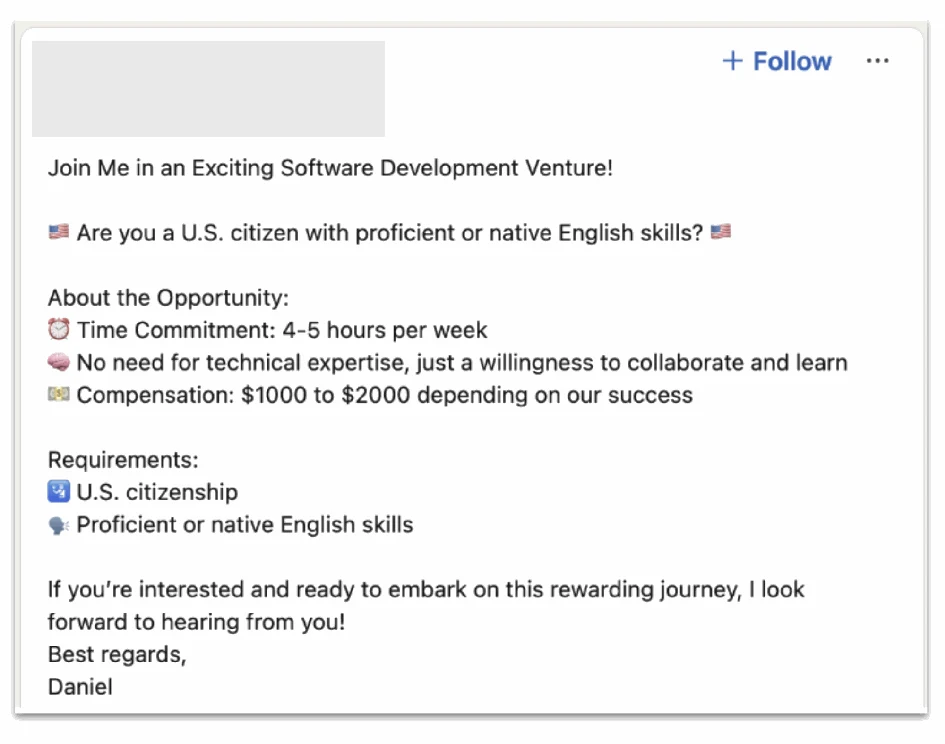
Beispiel für Inhalte, die diese Akteure mit unseren Modellen erstellten und anschließend offenbar mit dem Ziel in einem sozialen Netzwerk veröffentlichten, US-Bürgerinnen und -Bürger unwissentlich zur Unterstützung ihres Vorhabens anzuwerben.
Auswirkungen
Da wir nur einen kleinen Teil dieser Aktivitäten insgesamt einsehen können, lässt sich ihre Wirkung nur anhand der Informationen mehrerer Beteiligter bewerten.
Die Richtlinien von OpenAI untersagen strikt, Ergebnisse unserer Tools für Betrug oder Täuschung zu verwenden. Bei unserer Untersuchung betrügerischer Beschäftigungsmodelle identifizierten und sperrten wir Dutzende Konten. Wir haben Erkenntnisse über die von uns zerschlagenen betrügerischen Netzwerke mit anderen Unternehmen der Branche und den zuständigen Behörden geteilt. So verbessern wir gemeinsam unsere Fähigkeit, solche Bedrohungen zu erkennen, zu verhindern und darauf zu reagieren, und erhöhen zugleich die Sicherheit für alle.