Operation „Date Bait“: KI-gestützter Betrug an Menschen auf Partnersuche
OpenAI sperrte Konten, die sehr wahrscheinlich aus Kambodscha stammten und KI für Betrug an Menschen auf Partnersuche in Indonesien nutzten, etwa zur Kontaktaufnahme, für Übersetzungen und zur Kommunikation.
Diese Fallstudie erschien ursprünglich im Bericht von OpenAI vom Februar 2026(wird in einem neuen Fenster geöffnet) über Maßnahmen gegen die böswillige Nutzung von KI.
Verantwortliche
Wir sperrten eine Gruppe zusammengehöriger ChatGPT‑Konten sowie einen API-Kundenzugang. Darüber wurden unsere Modelle für eine teilautomatisierte Kombination aus Liebes- und Aufgabenbetrug genutzt, der vermutlich jeden Monat Hunderte Menschen zum Opfer fielen. Diese Aktivitäten gingen sehr wahrscheinlich von Kambodscha aus und passen zu aktuellen öffentlichen Berichten(wird in einem neuen Fenster geöffnet) über kriminelle Betrugsoperationen unter chinesischer Führung in diesem Land. In Einzelfällen bezeichneten sich Personen selbst als Beschäftigte von Betrugszentren in Kambodscha, etwa als sie das Modell um Steuerberatung baten und als Tätigkeit „Betrug“ angaben.
Vorgehensweise
Das Netzwerk nutzte ChatGPT und den API-Zugriff auf unsere Modelle für eine groß angelegte, teilautomatisierte Kombination aus Liebes- und Aufgabenbetrug. Dabei folgte es strukturierten Abläufen und einem Betriebsmodell, das an Vertriebsprogramme zur Kaltakquise erinnerte.
1. Kontaktaufnahme: In der ersten Phase nutzte die Gruppe ihre ChatGPT‑Konten, um Werbetexte für einen exklusiven Dating- und Escortservice namens „Klub Romantis“ zu erstellen. Diese Texte wurden anschließend als bezahlte Anzeigen in sozialen Medien veröffentlicht. Die Betrugsgruppe sprach gezielt indonesische Männer an, die sich für Inhalte rund um einen luxuriösen Lebensstil interessierten. Dazu nutzte sie Anzeigen-Keywords wie „Golf“, „Yachten“ und „gehobene Gastronomie“. Die Anzeigen enthielten Links zu einem KI-Chatbot, der angewiesen war, sich als flirtende Empfangsmitarbeiterin auszugeben. Die vermeintliche Empfangsmitarbeiterin bat die Zielpersonen, aus einem Menü verschiedene Frauentypen und Beziehungsformen auszuwählen. Anschließend leitete sie sie über eine Tracking-URL und einen Promo-Code zu Telegram weiter.
Das Logo von „Klub Romantis“, das eine Person aus diesem Betrugsnetzwerk mit ChatGPT erstellt hat.
2. Emotionalisierung: Auf Telegram kombinierte die Gruppe den Einsatz von Menschen, die ChatGPT nutzten, mit API-gestützter Automatisierung. Die fiktiven Empfangsmitarbeiterinnen setzten das Gespräch mit zunehmend romantischer und sexuell expliziter Sprache fort. Anschließend boten sie den Zielpersonen an, den Online-Dating-Plattformen „LoveCode“ und „SexAction“ beizutreten. Die Plattform zeigte Profile angeblich „verfügbarer Mädchen“ sowie einen Feed mit KI-generierten Mitteilungen. Darin wurde fiktiven Mitgliedern dazu gratuliert, „Missionen“ abgeschlossen, Boni freigeschaltet und Preise gewonnen zu haben.
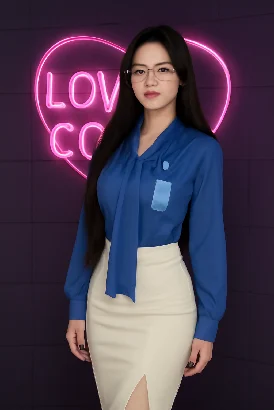
Bild einer erfundenen Empfangsmitarbeiterin der Dating-Plattform „LoveCode“, das eine betrügerische Person mit ChatGPT erstellt hat.
Nachdem die fiktive Empfangsmitarbeiterin Vertrauen aufgebaut hatte, übergab sie das Gespräch an eine als „Mentor“ auftretende Person. Diese erstellte und übersetzte mit ChatGPT emotional manipulative Nachrichten, die die Zielpersonen dazu drängten, eine Abfolge von „Aufgaben“ oder „Missionen“ zu erfüllen. Jede weitere Aufgabe erforderte höhere Zahlungen per Banküberweisung oder digitaler Wallet, etwa für den Kauf einer „VIP-Karte“, die Unterstützung eines „ausgewählten Mädchens“ bei einem Wettbewerb oder eine Hotelanzahlung. Bild einer erfundenen Empfangsmitarbeiterin der Dating-Plattform „LoveCode“, das eine betrügerische Person mit ChatGPT erstellt hat.
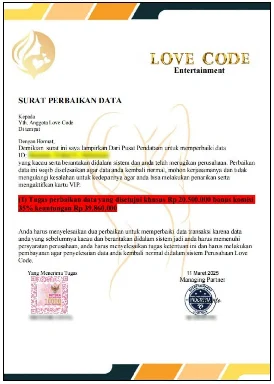
Kopie eines von einer betrügerischen Person mit ChatGPT geteilten Briefs. Darin wird ein Opfer aufgefordert, 20.500.000 IDR (12.000 USD) zu zahlen, um einen erfundenen Datenverarbeitungsfehler im System Love Code zu beheben. Im Gegenzug wird ein „Bonus“ von 35 % in Höhe von 39.860.000 IDR versprochen. Schwärzungen durch das Untersuchungsteam von OpenAI.
3. Abschöpfung: In der letzten Phase versuchte die Betrugsgruppe, eine größere Zahlung zu erlangen, die sie als „Schlachtung“ bezeichnete. Dazu erfand sie zusätzliche Gebühren wie „Ausgleichszahlungen“ oder „Verifizierungskautionen“. Den Nachrichten zufolge, die die Gruppe in ChatGPT einfügte, wurde das Opfer auf Telegram blockiert und der Fall als abgeschlossen markiert, sobald es den größtmöglichen Betrag überwiesen hatte. Kopie eines von einer betrügerischen Person mit ChatGPT geteilten Briefs. Darin wird ein Opfer aufgefordert, 20.500.000 IDR (12.000 USD) zu zahlen, um einen erfundenen Datenverarbeitungsfehler im System Love Code zu beheben. Im Gegenzug wird ein „Bonus“ von 35 % in Höhe von 39.860.000 IDR versprochen. Schwärzungen durch das Untersuchungsteam von OpenAI.
Abschluss
Neben dem Liebesbetrug nutzte die Gruppe unsere Modelle auch zur Unterstützung ihres laufenden Geschäftsbetriebs. Dazu bat sie ChatGPT um Anleitungen für technische Aufgaben, etwa die Integration der OpenAI-API oder die Aktualisierung der Website des gefälschten Dating-Dienstes. Außerdem nutzte sie ChatGPT zur Analyse von Finanzkonten und zur Erstellung täglicher Berichte. Darin wurde jeder Zielperson ein von der Betrugsgruppe berechneter „Schlachtungswert“ zugewiesen: der geschätzte Betrag, der bei einer abschließenden Zahlung erbeutet werden sollte.
In anderen Fällen bat die Betrugsgruppe ChatGPT, Nachrichten zwischen chinesischsprachigen Führungskräften und indonesischsprachigen Beschäftigten des Betrugszentrums zu übersetzen. Außerdem ließ sie die Leistung von Abteilungen mit den Bezeichnungen „Kontaktgewinnung“, „Empfangsteam“ und „Aufsichtsteam“ nachverfolgen.
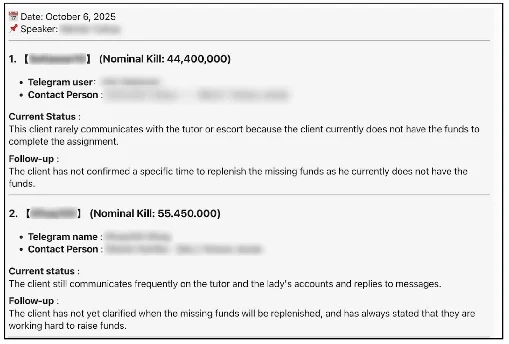
Übersetzter Auszug aus einem mit ChatGPT erstellten Statusbericht einer Betrugsgruppe. Er zeigt die Identität und den Status jedes Opfers, das zugewiesene Personal sowie den geschätzten „Schlachtungswert“ in indonesischen Rupiah. Schwärzungen durch das Untersuchungsteam von OpenAI.
Auswirkungen
Die Auswirkungen dieses Netzwerks müssen mit Vorsicht bewertet werden. Unsere wichtigste Beweisquelle sind die Eingaben der Betrugsgruppe selbst. Diese Eingaben deuten darauf hin, dass die Gruppe möglicherweise mit Hunderten Zielpersonen gleichzeitig kommunizierte und täglich Tausende US-Dollar einnahm. Wir können jedoch nicht unabhängig überprüfen, ob diese Angaben zutrafen.
Die Richtlinien von OpenAI verbieten es strikt, Ergebnisse unserer Tools für Betrug oder betrügerische Maschen zu verwenden. Wir arbeiten engagiert mit anderen Unternehmen der Branche und Behörden zusammen, um zu verstehen, wie KI das Verhalten böswilliger Akteure beeinflusst, und um Betrugsaktivitäten, die unsere Dienste missbrauchen, aktiv zu unterbinden.