Cyber at the Frontier
Catch up on our latest Daybreak announcements.
Frontier-Intelligenz für Cybersecurity
Finde Sicherheitslücken, teste Abwehrmaßnahmen und entwickle mit Frontier-Modellen und Agenten schneller Fehlerbehebungen.
Die Cyberabwehr braucht einen neuen Plan
KI beschleunigt das Aufspüren und Ausnutzen von Sicherheitslücken durch Angreifende. Verteidigende können sich jetzt einen Vorsprung verschaffen, aber ihr Zeitfenster wird kleiner.
Jetzt ist es an der Zeit, die Verteidigung kontinuierlich zu gestalten.
Setze KI in deinem gesamten Sicherheitsprogramm ein
Über Daybreak auf Cybermodelle zugreifen
Daybreak bietet genehmigten Zugriff für Cybersicherheitsarbeit. Nutze Blue für defensive Workflows und Red für fortgeschrittene, autorisierte Tests.

Daybreak Blue

Daybreak Red
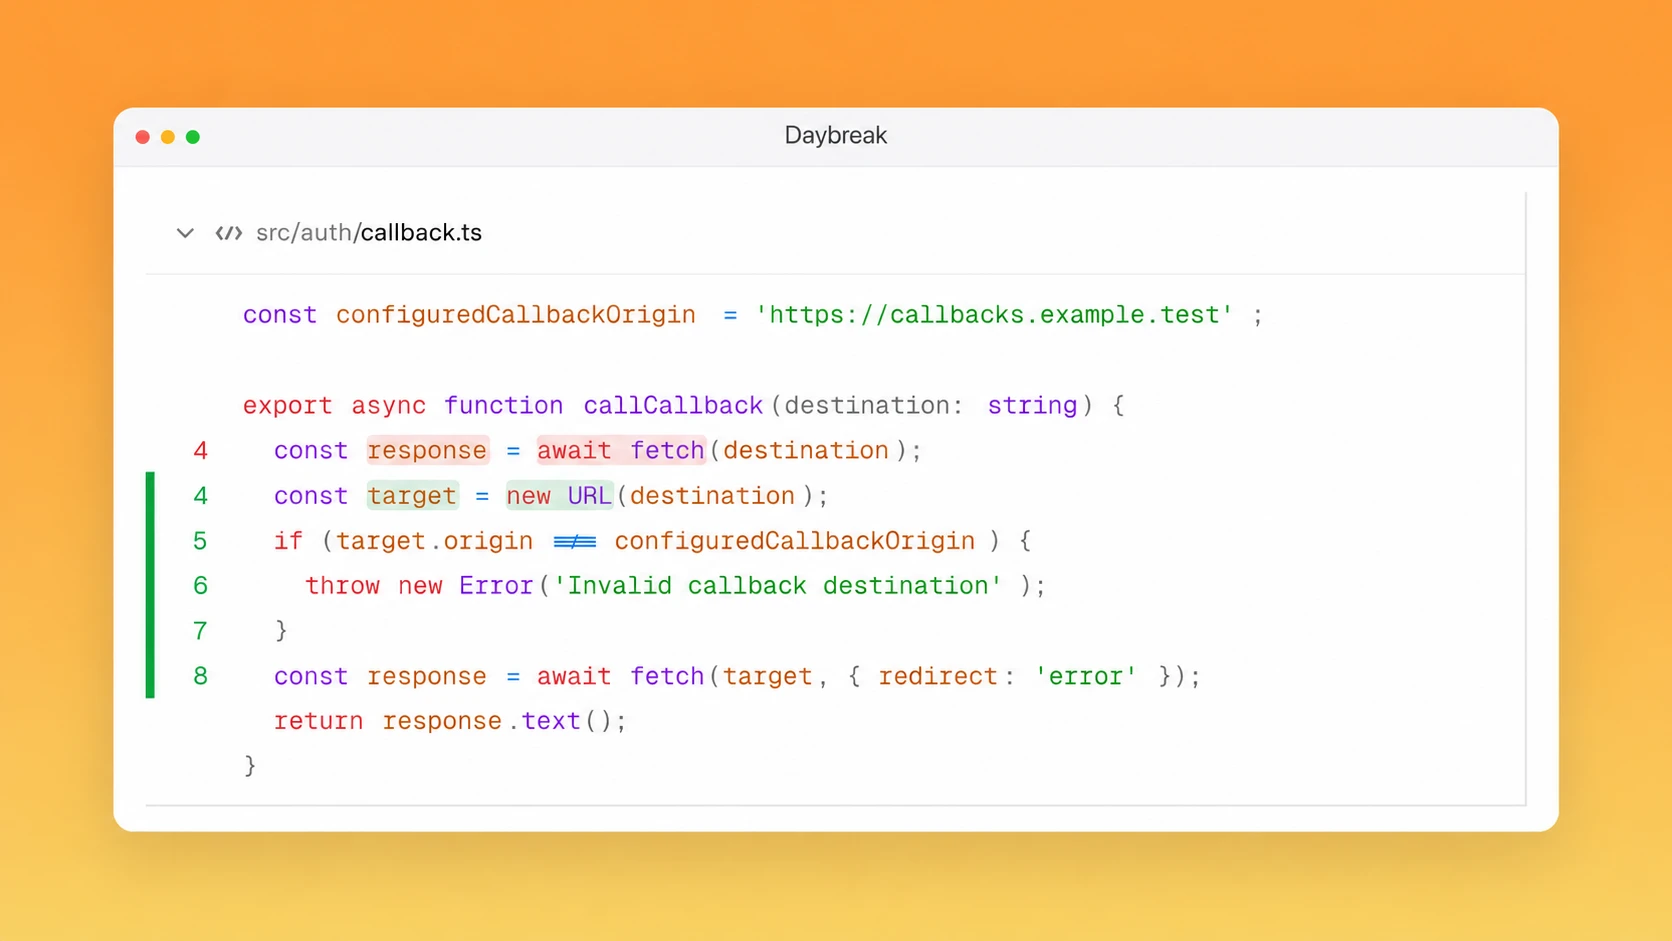
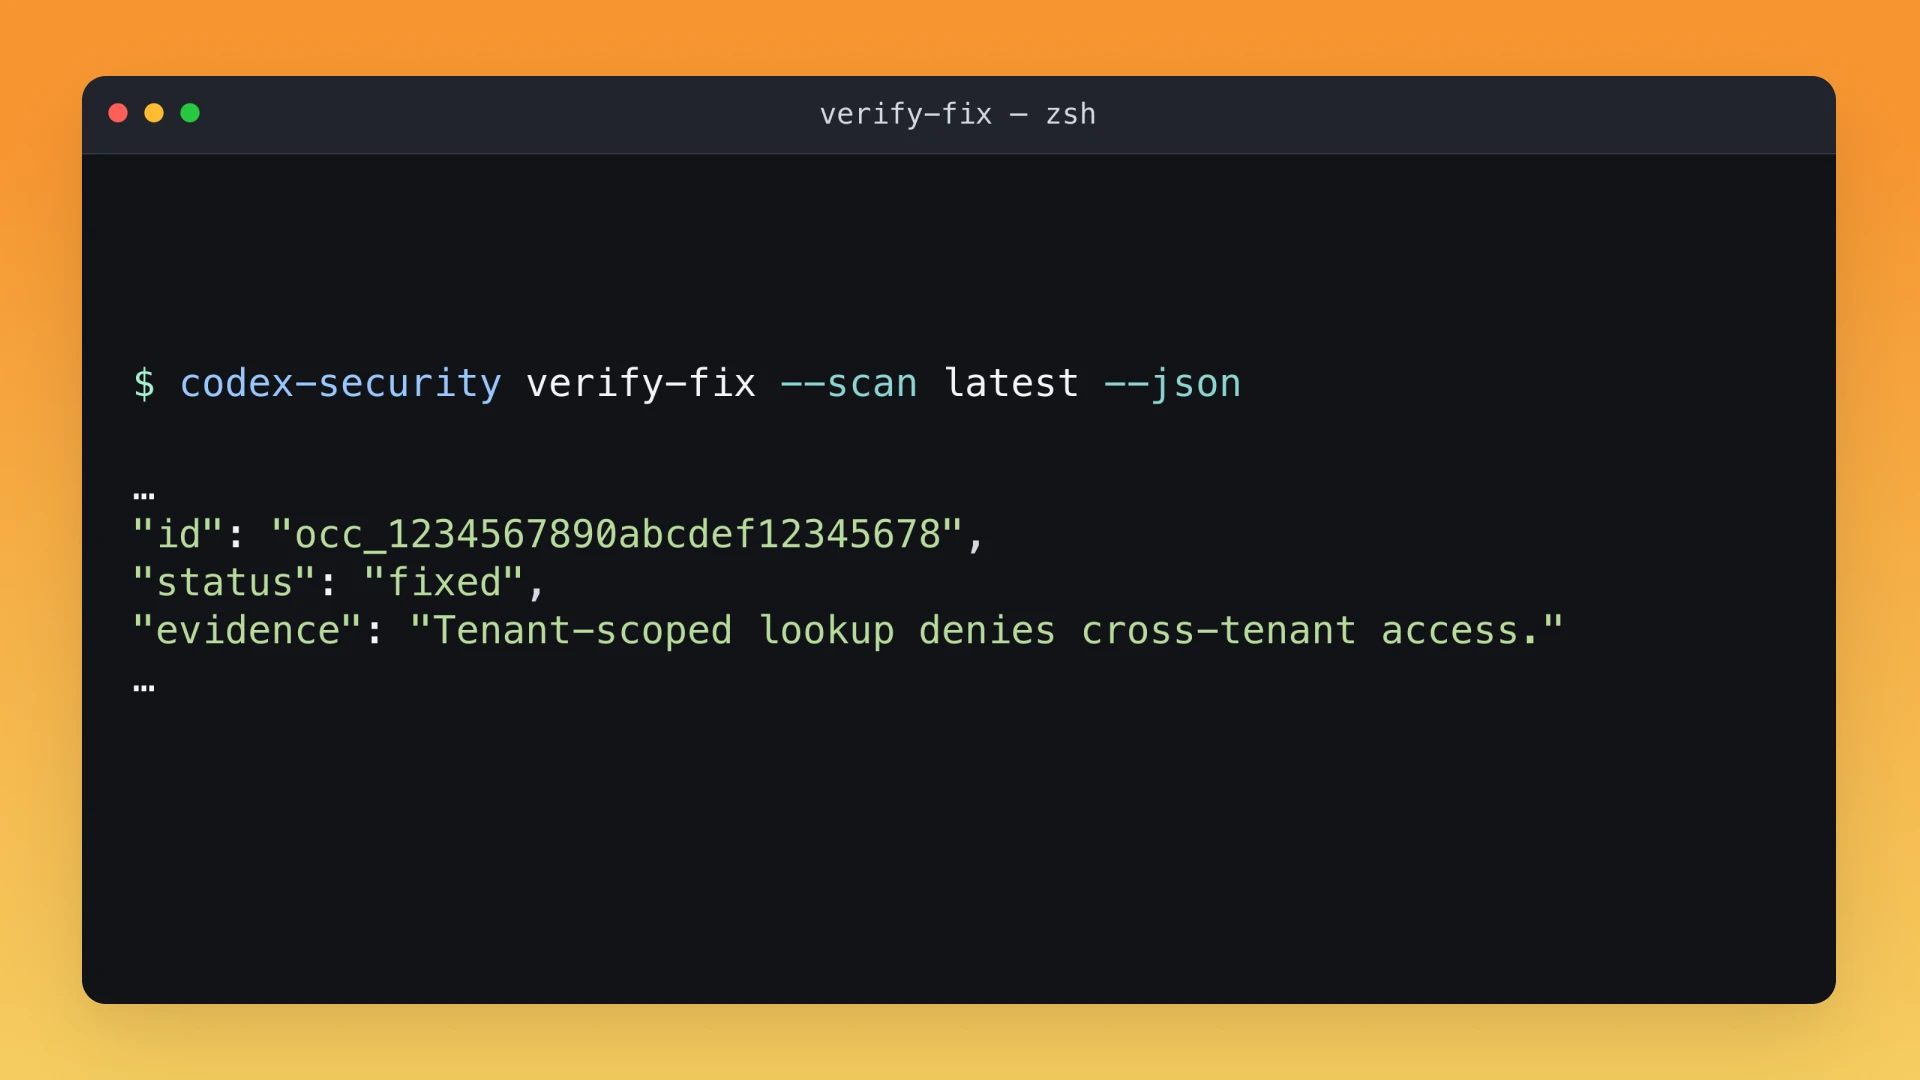
Von der Entdeckung von Sicherheitslücken bis zu verifizierten Fehlerbehebungen
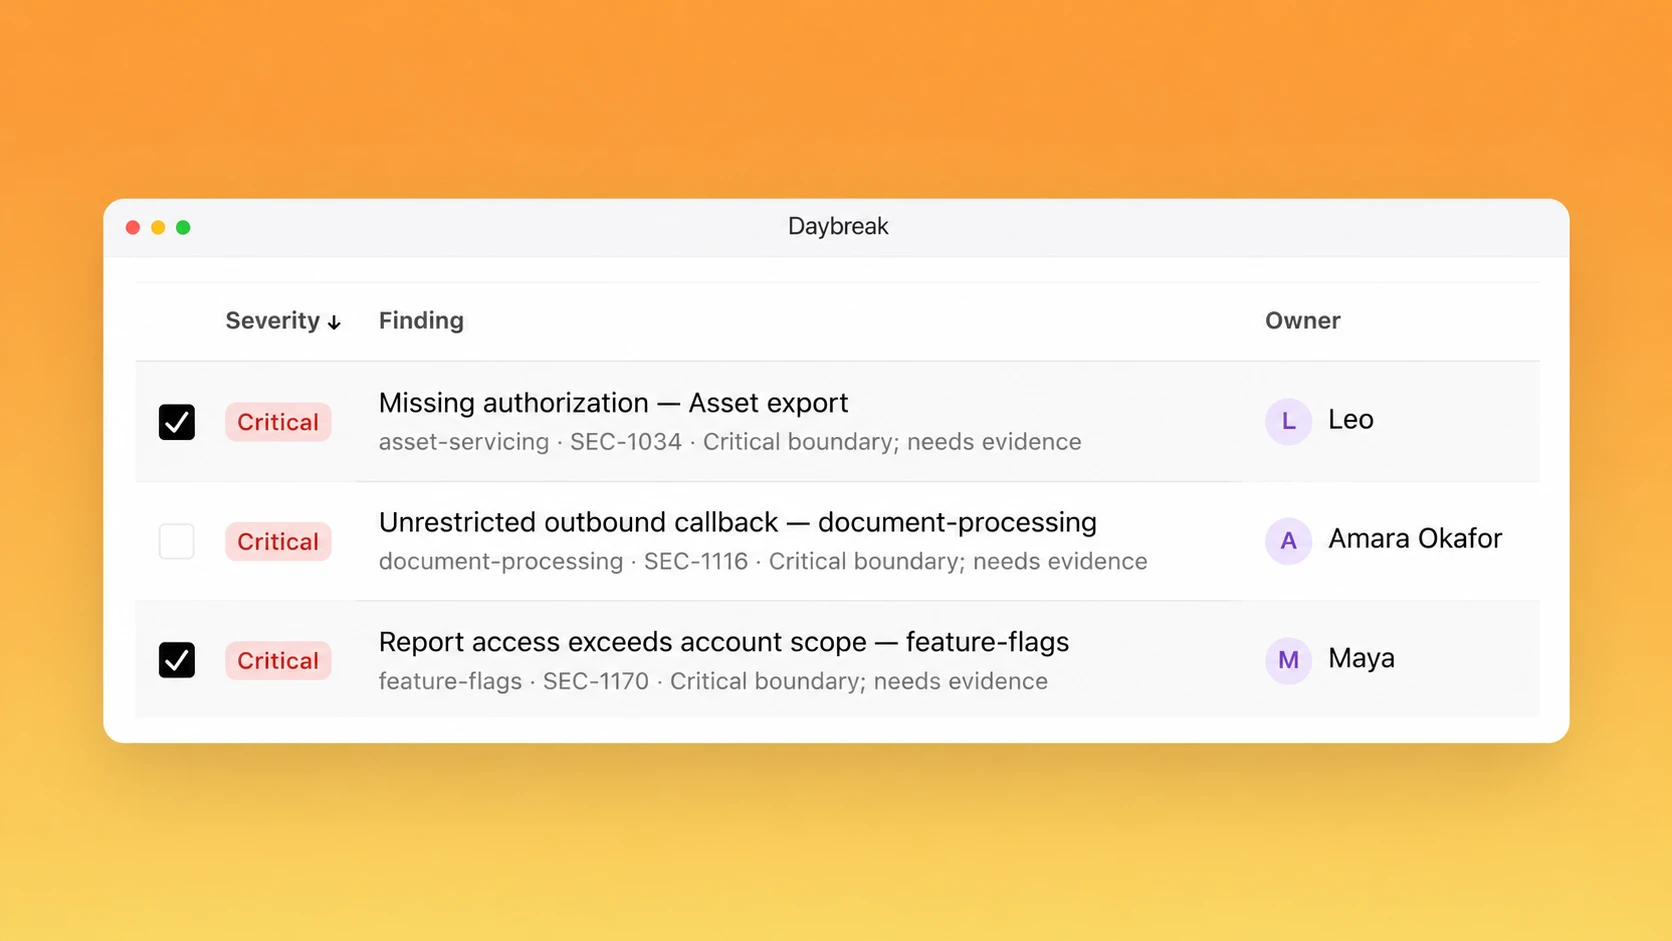
Erstelle agentische Schleifen, die Befunde untersuchen, Risiken priorisieren und Korrekturen vorbereiten, die dein Team prüfen kann.
Sichere deinen Code mit den Tools, die du bereits nutzt
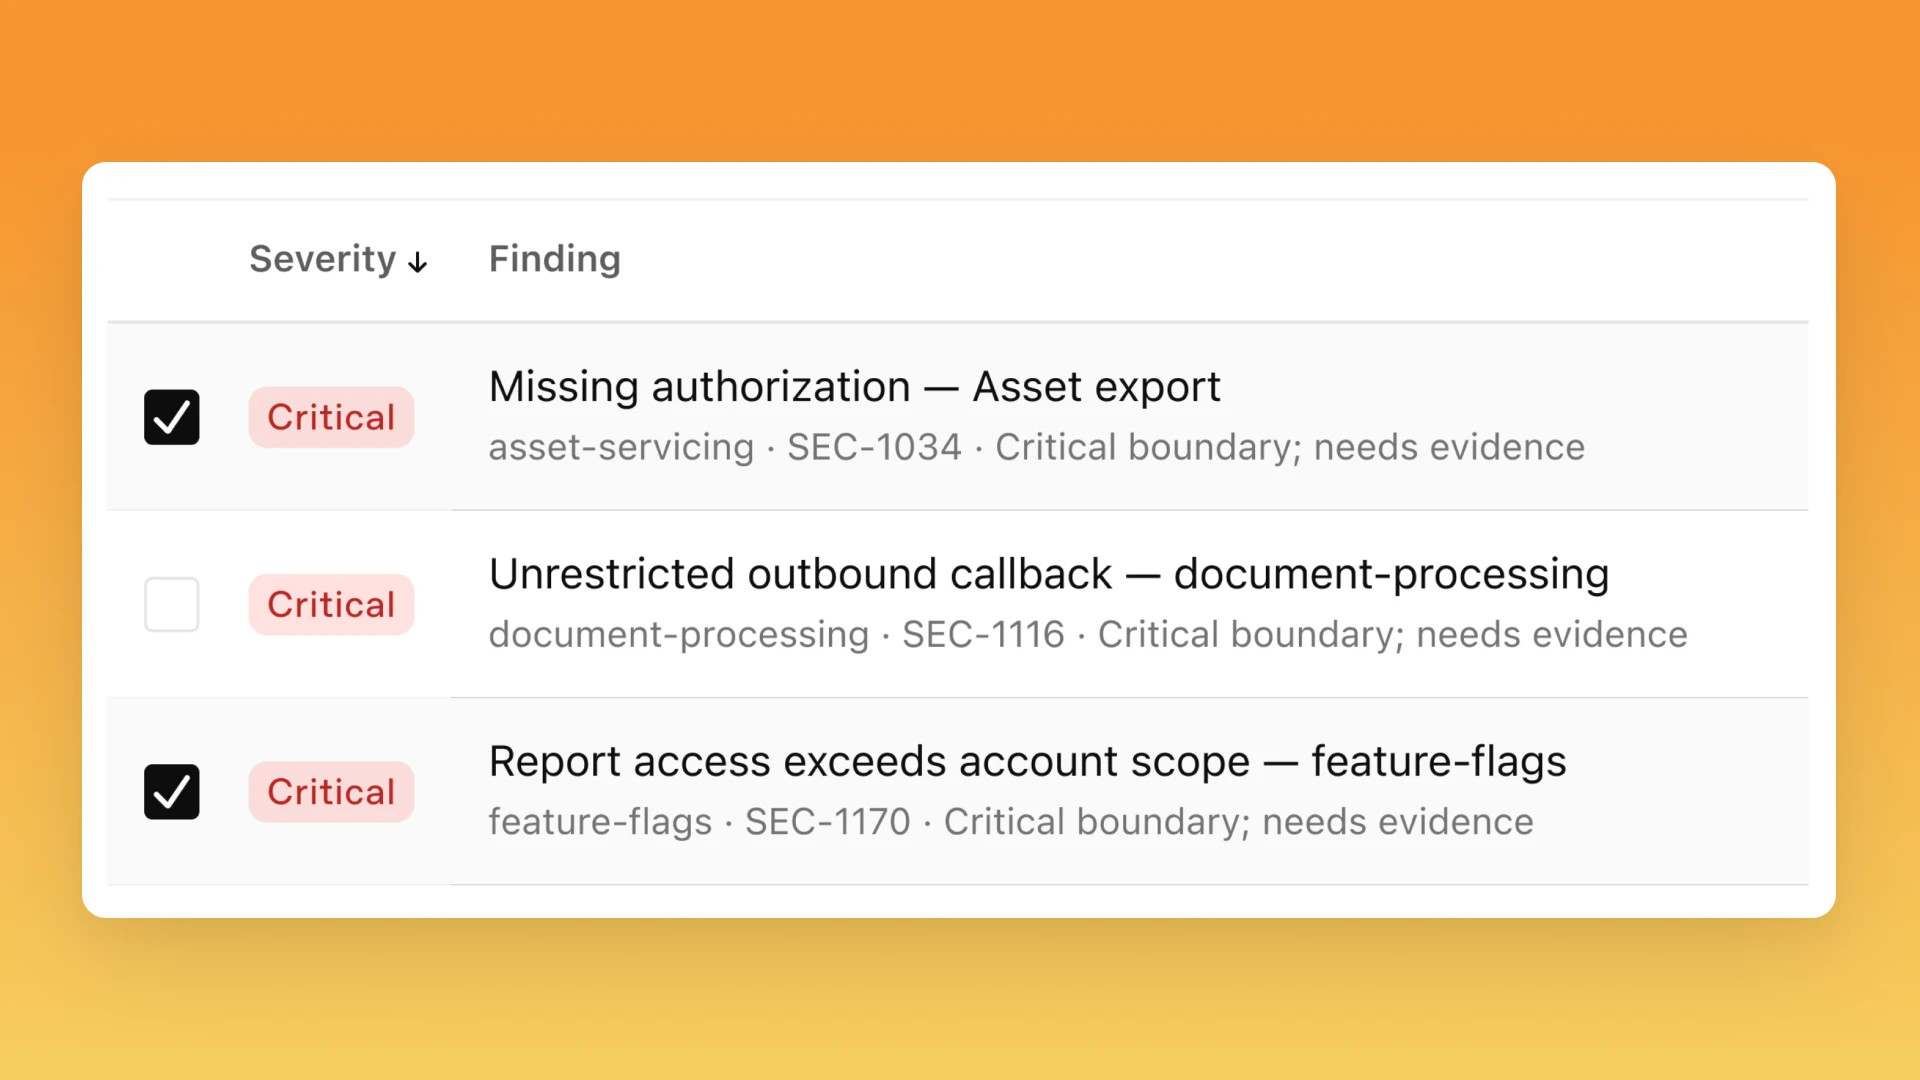
Daybreak Defense Factory
Mit einem Knopfdruck gelangst du von Befunden zu deren Behebung. Scans und Patch-Workflows laufen alle remote.
Daybreak-Plugin
Scanne und erstelle Patches direkt in Codex, während die Scans laufen und die Befunde lokal gespeichert werden.
PR-Review
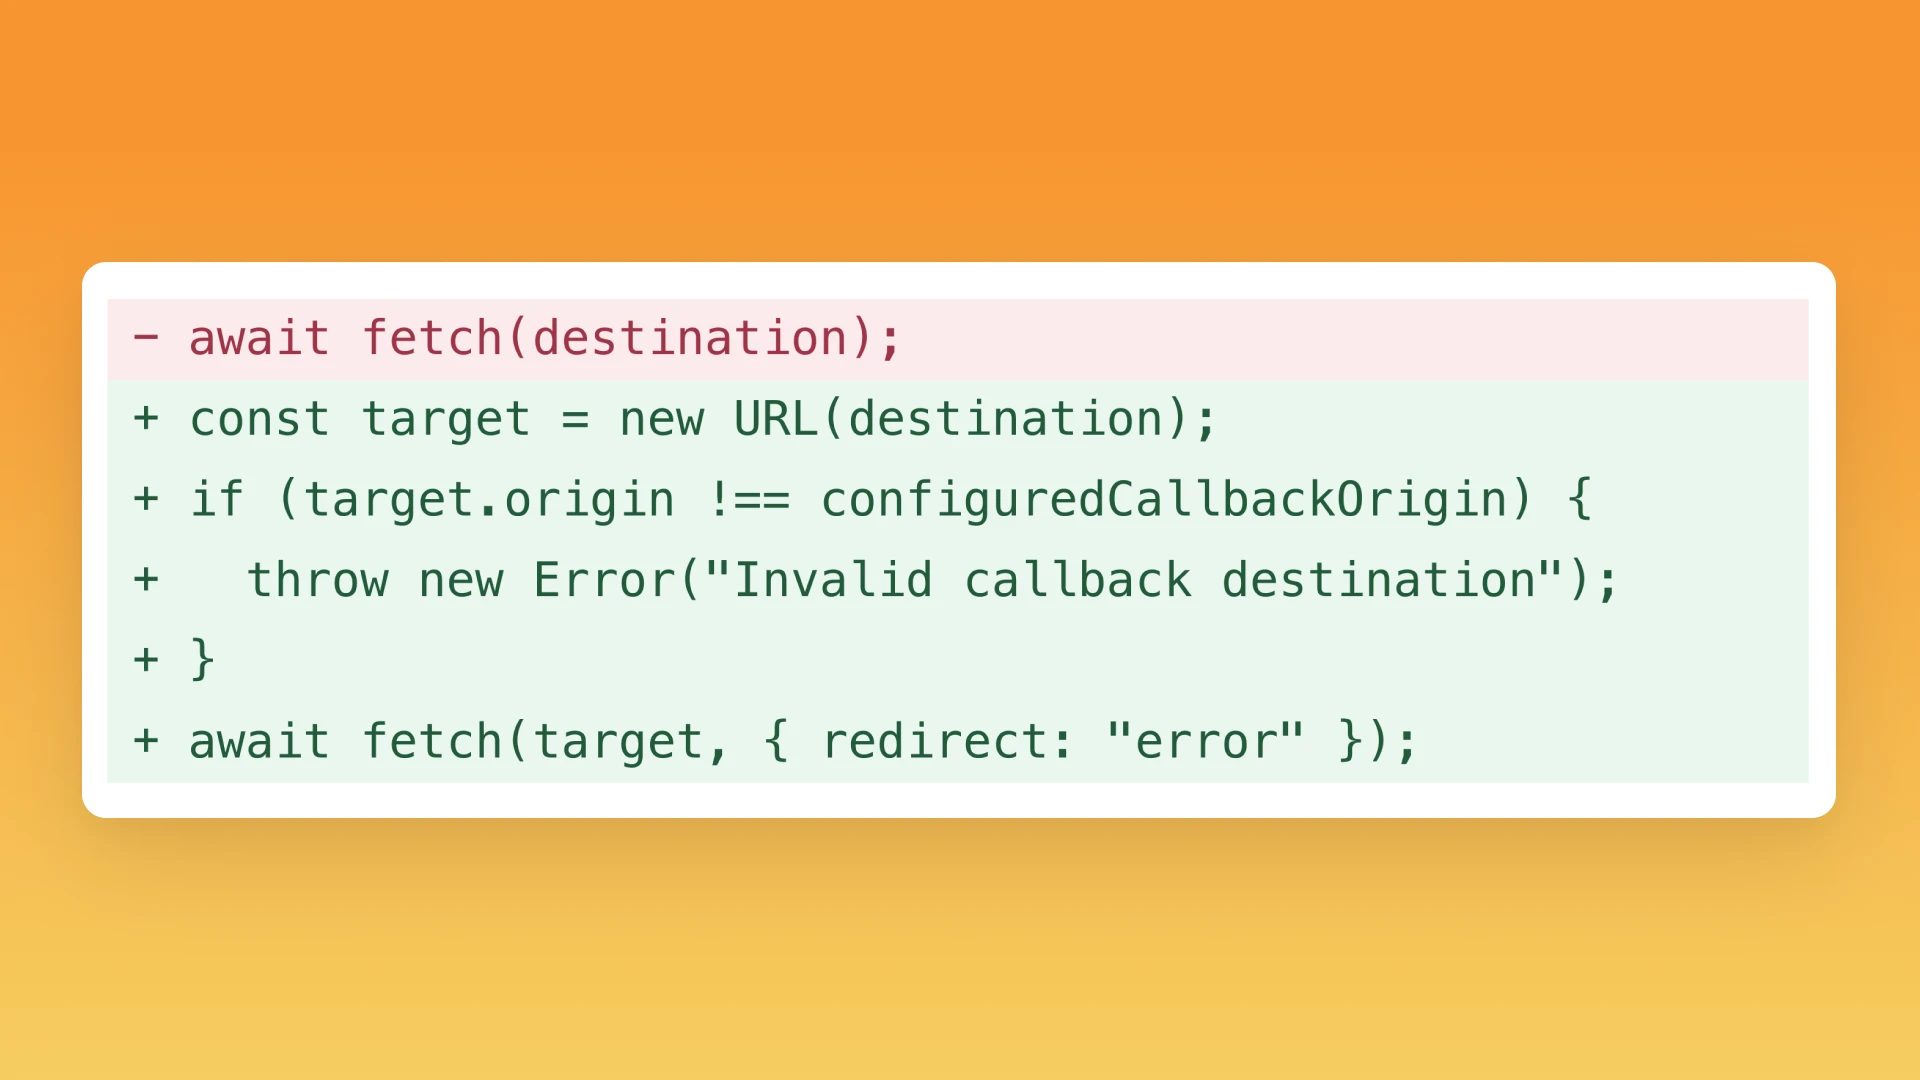
Verringere das Risiko, Schwachstellen erneut einzuführen, indem du Pull Requests prüfst.
Bausteine für eine kontinuierliche Verteidigung
Codex Security CLI
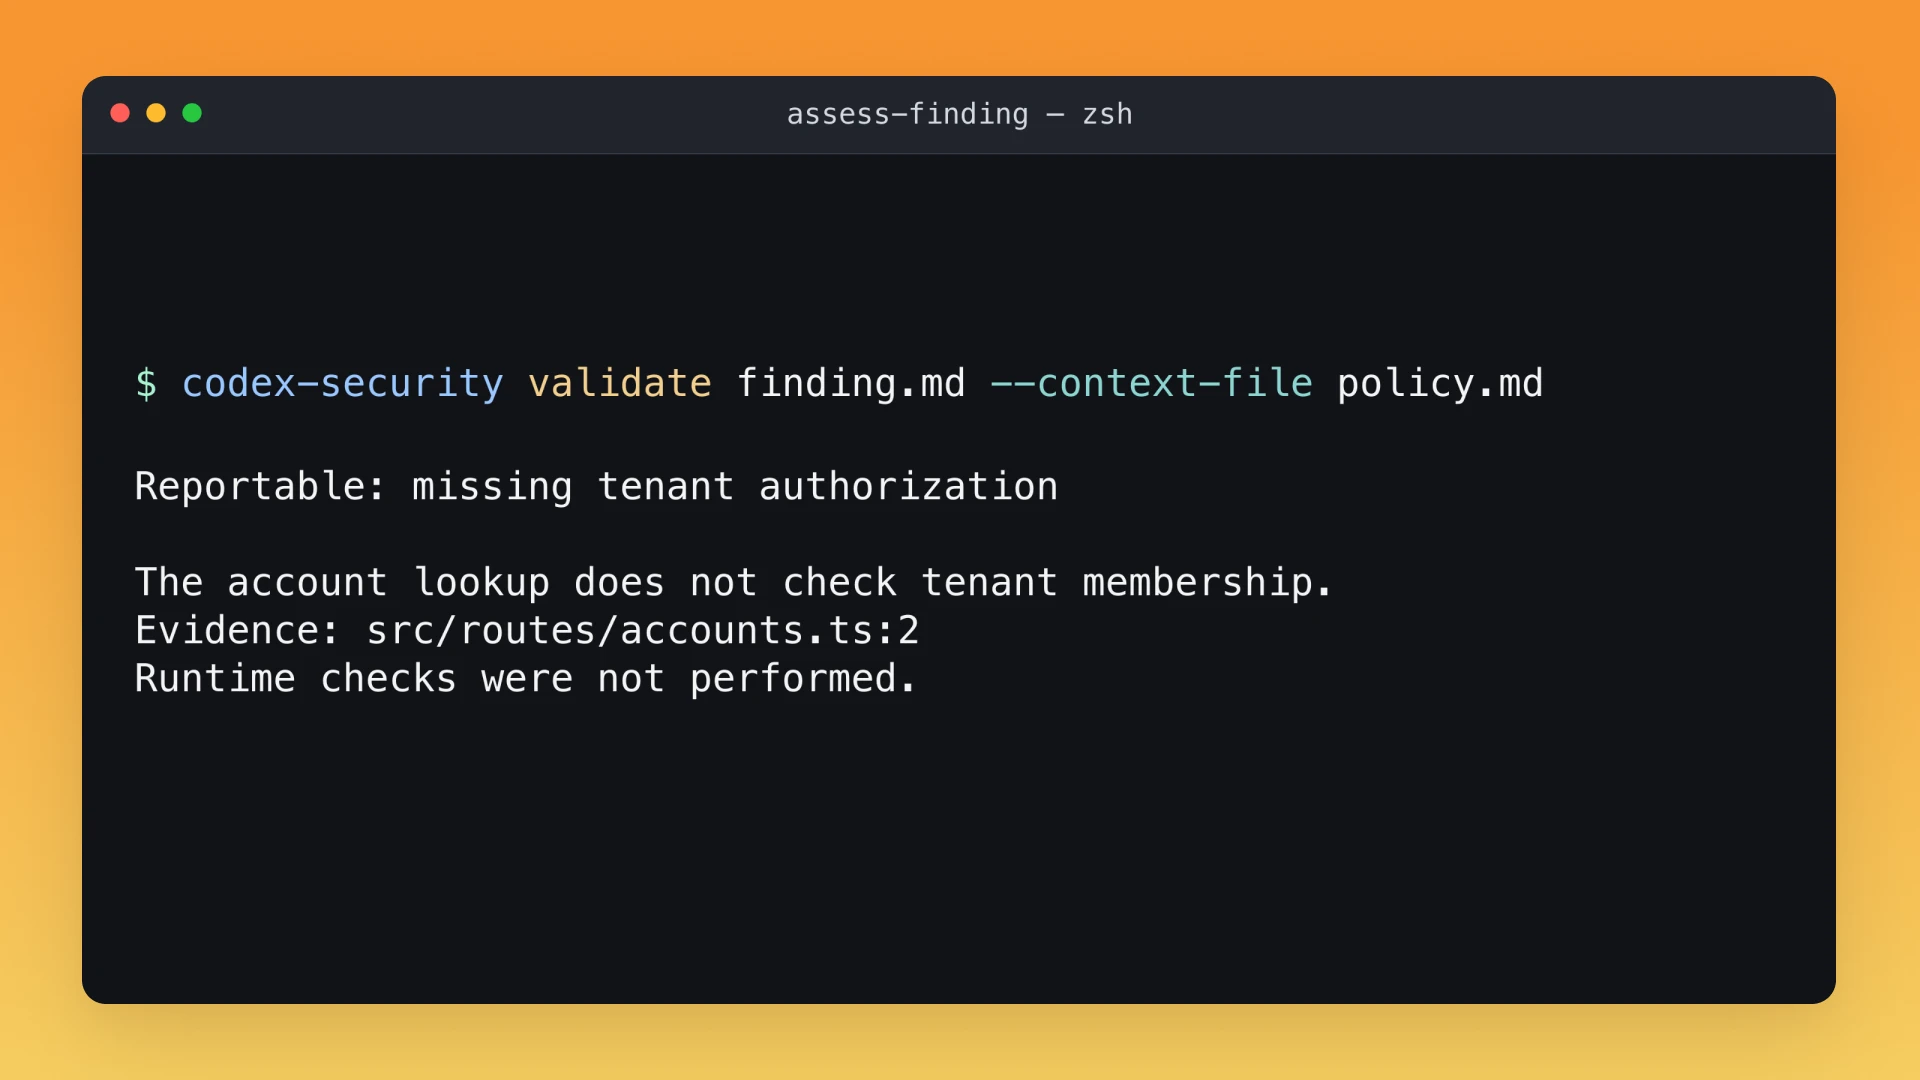
Scanne Code oder Änderungen von deinem Terminal aus. Integriere Befunde, Abdeckungsberichte und zugehörige Belege in deinen Entwicklungsworkflow.
Sicherheitsscans in CI
Führe die Codex Security CLI in deiner CI-Pipeline neben deinen bestehenden Prüfungen aus.
Codex Security SDK
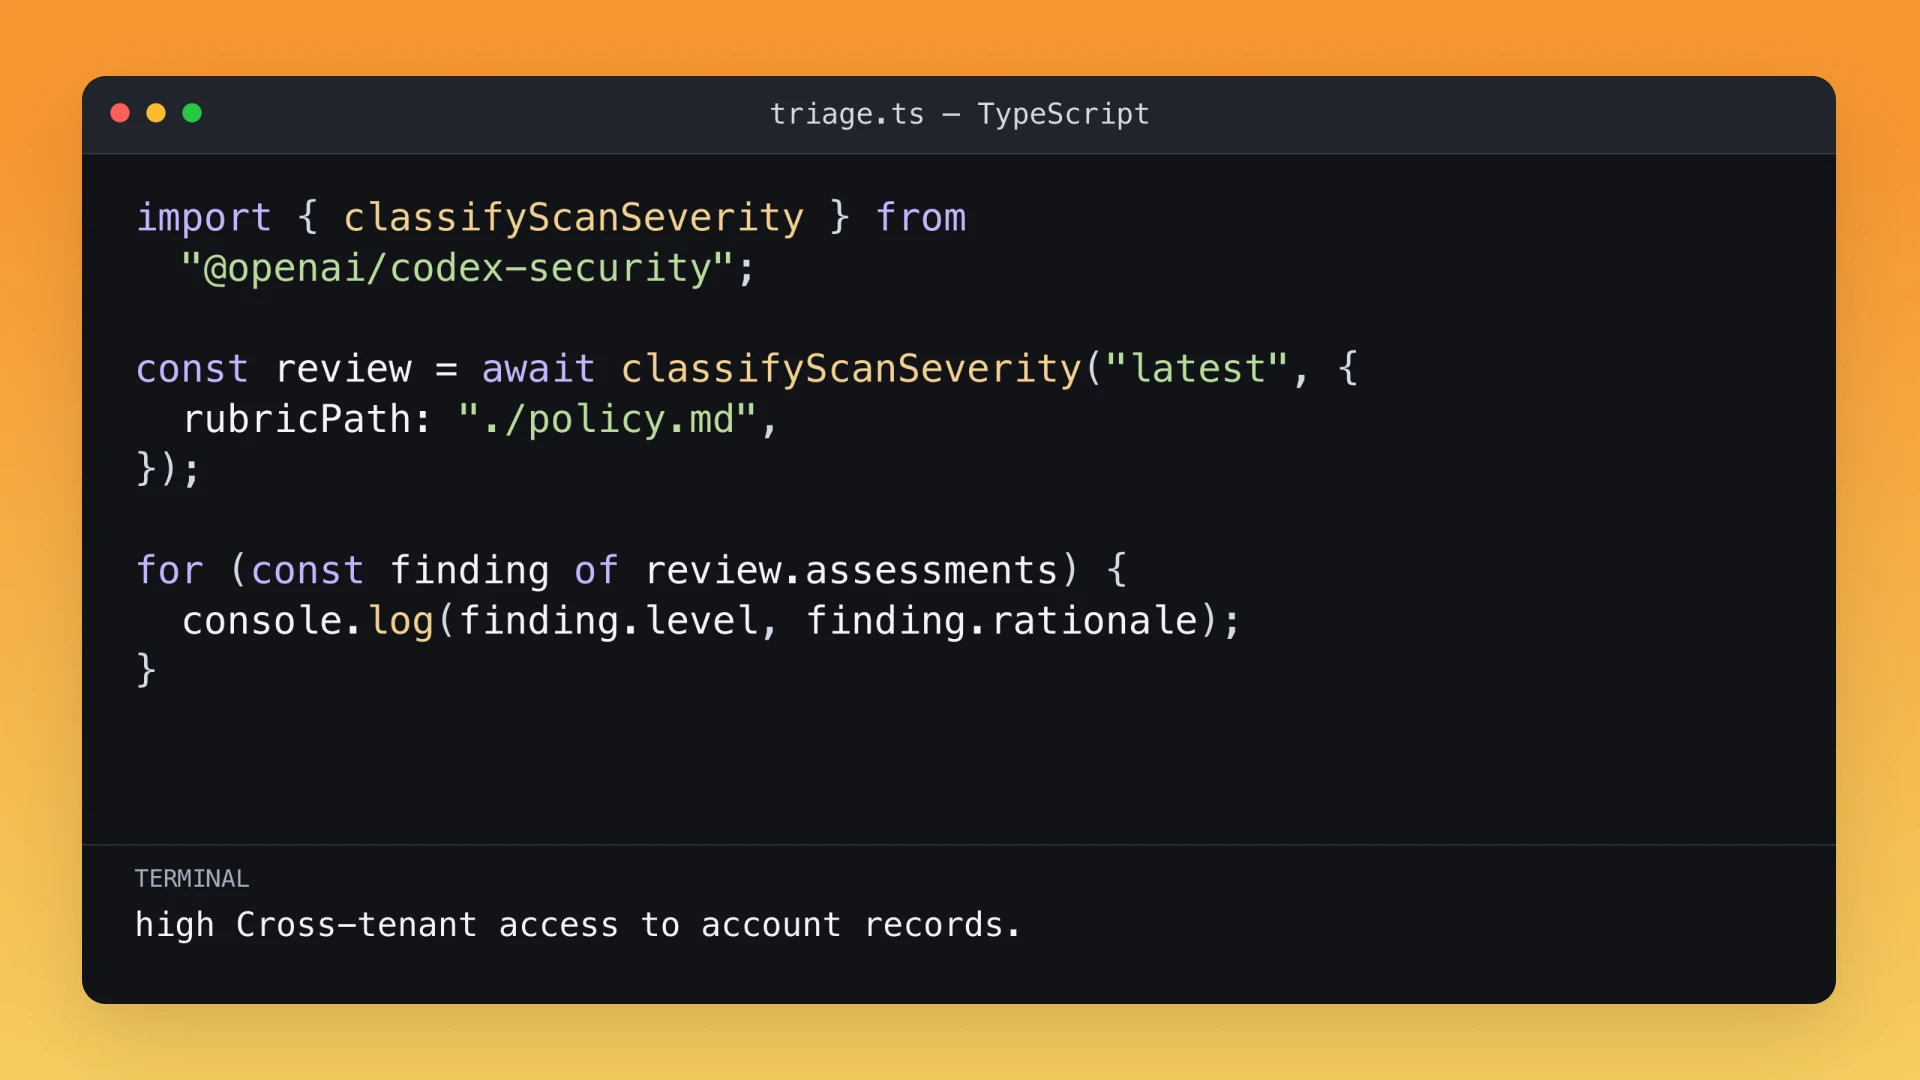
Integriere Sicherheitsscans in TypeScript-Anwendungen mit strukturierten Befunden, Abdeckungsdaten und Scan-Artefakten
OpenAI API
Erstelle individuelle Sicherheitsworkflows mit OpenAI-Modellen sowie deinen eigenen Tools und deinem Kontext.