Narušování operací s falešnou zástěrkou podporovaných AI
Za posledního dva a půl roku jsme informovali o mnoha různých způsobech zneužití, o které se škodliví aktéři pokoušeli s našimi modely při kybernetických útocích, skrytých vlivových operacích, podvodech a dalších porušeních našich zásad používání. Tyto zprávy zveřejňujeme, abychom regulačním orgánům, kolegům z oboru i širší veřejnosti přiblížili, jaké pokusy škodlivých aktérů o využití AI pozorujeme, a upozornili na slabiny, kterých se snaží zneužít.
Nedávno jsme zablokovali dvě vlivové operace – jednu z Ruska a jednu z Íránu –, které kombinovaly naše modely s tradičnějšími technikami a technologiemi na podporu propracovaných krycích subjektů. Tyto subjekty používaly k zastření původu geopolitických sdělení týkajících se konfliktů a k jejich šíření mezi cílovým publikem. Íránská operace využívala skupinu sedmi fiktivních „novinářských“ identit k nabízení rozsáhlých článků malým a středně velkým internetovým médiím po celém světě. Ruská operace zřejmě získala nic netušící lidi v Latinské Americe k provozování místního „think tanku“.
Obě operace působily na více úrovních a k dosažení svých cílů zkoušely řadu různých taktik. Íránská operace kromě rozsáhlých článků vytvářela série komentářů na sociální sítě, zpravidla k tématům souvisejícím s válkou mezi USA a Íránem. Ruská operace kromě řízení „think tanku“ vytvářela falešné „uniklé“ dokumenty a scénáře zvukových nahrávek. U některých jsme zjistili, že se šíří online. Obě operace také hojně využívaly AI k přípravě interních hlášení (u ruské operace šlo o vůbec nejčastější použití). V obou případech aktéři používali pochybné nebo přímo klamavé metodiky, aby zveličili efektivitu operátorů.
Nejnápadnější na těchto operacích je, jak silně připomínaly komplexní vlivové operace z doby před nástupem AI, kterou ale využívaly ke zjednodušení některých pracovních postupů. Novinářské identity provozované íránskou operací připomínaly falešnou novinářku „Alice(otevře se v novém okně) Donovan(otevře se v novém okně)“, krycí identitu ruské vojenské rozvědky, jejíž články v letech 2016–2017 publikovala řada západních médií. V roce 2020 provozovali lidé spojení s dřívější činností ruské Agentury pro výzkum internetu falešné „zpravodajské“ médium nazvané „Mírová data(otevře se v novém okně)“, pro které získávali nic netušící novináře z celého světa.
Tyto operace byly neobvyklé i svým potenciálním dosahem. Podle stupnice průniku(otevře se v novém okně), která hodnotí vlivové operace od 1 (nejnižší) do 6 (nejvyšší), bychom operaci pocházející z Ruska zařadili do kategorie 5. Jde o první operaci kategorie 5, kterou jsme narušili od začátku zveřejňování našich zpráv. Operace pocházející z Íránu dosáhla kategorie 4. Oběma se podařilo dostat svůj obsah (ne vždy vytvořený našimi modely) do mainstreamových médií, nikoli ho pouze zveřejňovat na sociálních sítích. To odpovídá vzorci, který jsme pozorovali u 30 skrytých vlivových operací odhalených za posledního dva a půl roku: operace, které se snaží dostat svůj obsah do skutečných médií, místo aby spoléhaly na šíření prostřednictvím falešných účtů na sociálních sítích, mívají nejvyšší potenciální dosah a dopad.

Matice 30 vlivových operací odhalených od začátku roku 2024, hodnocených podle hlavního způsobu šíření (sociální sítě, web provozovaný operací, externí média) a skóre na stupnici průniku. Operace, které využívaly více způsobů šíření, například provoz webu a jeho propagaci na sociálních sítích, jsou zařazeny podle způsobu, který zřejmě tvořil jádro operace.
AI může těmto operacím s falešnou zástěrkou umožnit působit ve větším měřítku, efektivněji, s přirozenějším jazykovým projevem a lepšími redakčními schopnostmi. Operátoři mohou těchto výhod využít ke zneužívání nic netušících obětí, například zaměstnanců či redaktorů, a podstrkovat svůj obsah publiku, které nemá ponětí, kdo za ním stojí a jaké má motivy. Tyto operace také ukazují, jak komplexně a sofistikovaně škodliví aktéři využívají falešné identity a subjekty k dosažení svých cílů. Pro udržení účinné obrany napříč organizacemi bude zásadní pochopit, jakých slabin tito aktéři zneužívají a jak jim tyto slabiny umožňují získat publikum a dosah.
Právě skrytá povaha těchto operací s falešnou zástěrkou ale zároveň znamená, že je odpovědné zveřejnění zjištění může obzvlášť silně zasáhnout. „Alice Donovan“ i „Mírová data“ po svém odhalení ukončily činnost. Proto je naším cílem při informování o těchto operacích usnadnit další výzkum a jejich narušování – a ztížit jejich pokračování.
Aktéři pocházející z Ruska, kteří vedou vlivové kampaně po celé Latinské Americe.
Zablokovali jsme skupinu účtů ChatGPT pocházejících z Ruska. Využívaly ChatGPT k řadě úkolů spojených se skrytými vlivovými operacemi zaměřenými na země po celé Latinské Americe. Velká část této činnosti zřejmě směřovala k poškození pověsti Ukrajiny v regionu, část však patrně usilovala o ovlivnění místního politického vývoje, zejména v Argentině a Bolívii. Většina operátorů zadávala prompty v ruštině; jeden ve španělštině, ale i ten se zřejmě nacházel v Rusku. Informace o tomto případu jsme předali příslušným úřadům.
Operátoři využívali ChatGPT ke třem hlavním úkolům: psaní interních hlášení o svých aktivitách (a aktivitách jiných lidí, za něž si mohli věrohodně připsat zásluhy), tvorbě obsahu pro své operace a přípravě zpráv o činnosti latinskoamerického Centra sociálního výzkumu (Social Research Center, SRC), které se označovalo za „výzkumnou platformu“. Zdá se, že SRC řídili prostřednictvím falešné identity jménem „Mia Clark“; podle tohoto jména jsme operaci přezdívali „Temná Clark“. Protože přístup k našim modelům z Ruska nepovolujeme, připojovali se k našim službám přes VPN.
V interních hlášeních operátoři tvrdili, že po celé Latinské Americe šířili falešné zprávy s cílem poškodit Ukrajinu nebo místní představitele. Některé z těchto podvrhů badatelé pracující s otevřenými zdroji(otevře se v novém okně) připsali(otevře se v novém okně) ruskému subjektu známému jako „Politologie“ nebo „Společnost“, údajně nástupnické organizaci Wagnerovy skupiny a dalších subjektů založených ruským oligarchou Jevgenijem Prigožinem. Operátoři také žádali naše modely o překlady či vysvětlení veřejných zpráv o Politologii a Wagnerově skupině, a to mnohem častěji než o jakýchkoli jiných sítích pocházejících z Ruska.
Tato operace byla neobvyklá ve dvou ohledech. Zaprvé se jí zřejmě podařilo získat lidi v Latinské Americe k práci pro SRC. Hlášení ruských operátorů o SRC zmiňovala rozhodování o platových tarifech, přijímání a propouštění zaměstnanců. To naznačuje, že tento subjekt řídili, nikoli že s ním spolupracovali. Dostupné důkazy ukazují, že zaměstnanci SRC v Latinské Americe nevěděli, že pracují pro ruskou skupinu. Na rozdíl od jiného „think tanku“ napojeného na Rusko, který jsme nedávno odhalili, SRC zřejmě prostřednictvím takto získaných pracovníků vytvářelo převážně původní obsah. Jde o nejsložitější pokus o provozování krycí identity, který jsme za posledního dva a půl roku narušili.
Zadruhé některé důkazy z otevřených zdrojů naznačují, že se podvrhy operace Temná Clark rozšířily natolik, že vyvolaly ověřování faktů(otevře se v novém okně) a oficiální dementi(otevře se v novém okně). To svědčí o míře průniku, která přesahuje všechny vlivové operace, jež jsme za poslední dva roky narušili. Jeden podvrh, který operace podle svého tvrzení podstrčila v Peru, dokonce přiživil veřejné napětí mezi Ukrajinou a Polskem.
Operátoři využívali ChatGPT především k přípravě a aktualizaci interních hlášení pro neznámého nadřízeného. Tato pravidelná hlášení popisovala snahy o vedení skrytých vlivových kampaní po celé Latinské Americe. Zahrnovala tři hlavní oblasti činnosti: snahy očerňovat Ukrajinu a narušovat nábor do ukrajinských ozbrojených sil; pokusy zasahovat do vnitřní politiky některých zemí, zejména Bolívie a Argentiny; a řízení SRC. Ve většině případů jsme nepozorovali, že by škodliví aktéři využívali naše modely k tvorbě obsahu kampaní, ale pouze k podávání zpráv o nich (několik výjimek popisujeme níže).
Hlášení obsahovala mnoho taktických podrobností a osvětlovala, jak se operace snažila poškodit Ukrajinu a některé státní představitele, zejména prezidenty Argentiny, Bolívie a Ekvádoru. Některá popisovala snahy podvodem přimět místní obyvatele k činnostem, které by operátoři mohli zneužít; jiná popisovala falešné „úniky informací“, jež operátoři podle svých tvrzení šířili.
Ve dvou případech důkazy spojují operátory s veřejnými zprávami o „Politologii“. Operátoři uvedli, že v roce 2024 vedli dvě kampaně zaměřené na argentinského prezidenta Javiera Mileie. Zaprvé podle svých slov rozšířili nepravdivou zprávu, že Milei koupil svým psům obojky značky Cartier osázené drahokamy. Zadruhé tvrdili, že zaplatili místním aktérům za vytváření graffiti proti Mileiovi v Buenos Aires. Na základě uniklých dokumentů byly obě tyto aktivity veřejně(otevře se v novém okně) připsány(otevře se v novém okně) „Politologii“ a „Společnosti“.
Mnoho dalších podvrhů dosud nebylo spojeno s ruskými vlivovými operacemi. Operátoři například tvrdili, že v květnu 2026 vytvořili falešnou e-mailovou adresu, která se vydávala za adresu regionálního ředitelství školství v peruánské Limě. Jejím prostřednictvím školám v daném obvodu nařídili, aby na celostátní Den kulturní a jazykové rozmanitosti (21. května) uspořádaly akce věnované Ukrajině. E-maily obsahovaly výslovné pokyny zmínit mimo jiné kontroverzního ukrajinského nacionalistu 20. století Stepana Banderu. Někteří Ukrajinci ho vnímají jako osobnost boje za nezávislost, v Rusku a Polsku je však spojován s fašismem, válečnou kolaborací a zvěrstvy. Podle operátorů některé školy na falešnou e-mailovou adresu odpověděly, potvrdily konání těchto akcí a dokonce poskytly fotografie.
Operátoři pak tvrdili, že do médií v Peru i Polsku podstrčili zprávy o těchto akcích spolu s obviněním, že Ukrajina „vyváží“ ultranacionalistické ideologie, a vyvolali tím pobouření. Při vyhledávání v otevřených zdrojích se našly zprávy odpovídající tomuto tvrzení v peruánském(otevře se v novém okně) a(otevře se v novém okně) polském(otevře se v novém okně) tisku(otevře se v novém okně) a v anglicky psaném médiu v Maďarsku(otevře se v novém okně) (některé články byly mezitím smazány). Některé(otevře se v novém okně) články(otevře se v novém okně) obsahovaly reakci polského europoslance, který navrhoval, aby lidé projevující „protipolské postoje“ byli v Polsku prohlášeni za nežádoucí osoby. Ruský podvrh tak využil historického napětí mezi Ukrajinci a Poláky a zároveň ho dále přiživil.
Podobně v červnu operátoři tvrdili, že pomocí jiné falešné e-mailové adresy přiměli školy v Ekvádoru uspořádat obřad se slibem věrnosti prezidentu Danielu Noboovi a Eriku Princeovi, bývalému šéfovi soukromé vojenské společnosti Blackwater. Podle operátorů incident vyvolal v Ekvádoru pobouření a dostal vládu pod tlak, aby podvrh vyvrátila, čímž se o něm dozvěděla veřejnost v celé zemi. I tentokrát průzkum otevřených zdrojů odhalil mediální(otevře se v novém okně) zprávy(otevře se v novém okně) v ekvádorském(otevře se v novém okně) tisku(otevře se v novém okně), které tomuto tvrzení velmi odpovídaly, a dokonce i podrobné vyvrácení(otevře se v novém okně) od ekvádorské ministryně školství.
Operátoři používali řadu technik, aby svým nepravdivým zprávám dodali věrohodnost. Podle svých interních hlášení rozšířili v březnu dva různé podvrhy zaměřené na Ekvádor. První využíval falešnou zvukovou nahrávku připisovanou ukrajinskému konzulovi v Ekvádoru, na níž měl údajně pronášet hanlivé výroky o Ekvádorcích. Při našem šetření v otevřených zdrojích jsme našli příspěvek na TikToku, který přesně odpovídal tomuto tvrzení; zdálo se, že zaznamenal jen malou odezvu. Druhý podvrh měl podobu falešného videa šířeného na X a TikToku pod logem skutečného zpravodajského kanálu. Tvrdilo se v něm, že Noboova vláda verbuje mladé muže do bojů na Ukrajině. Ověřovatelé faktů(otevře se v novém okně) v Ekvádoru začátkem dubna popsali kampaň, která tomuto popisu odpovídala.
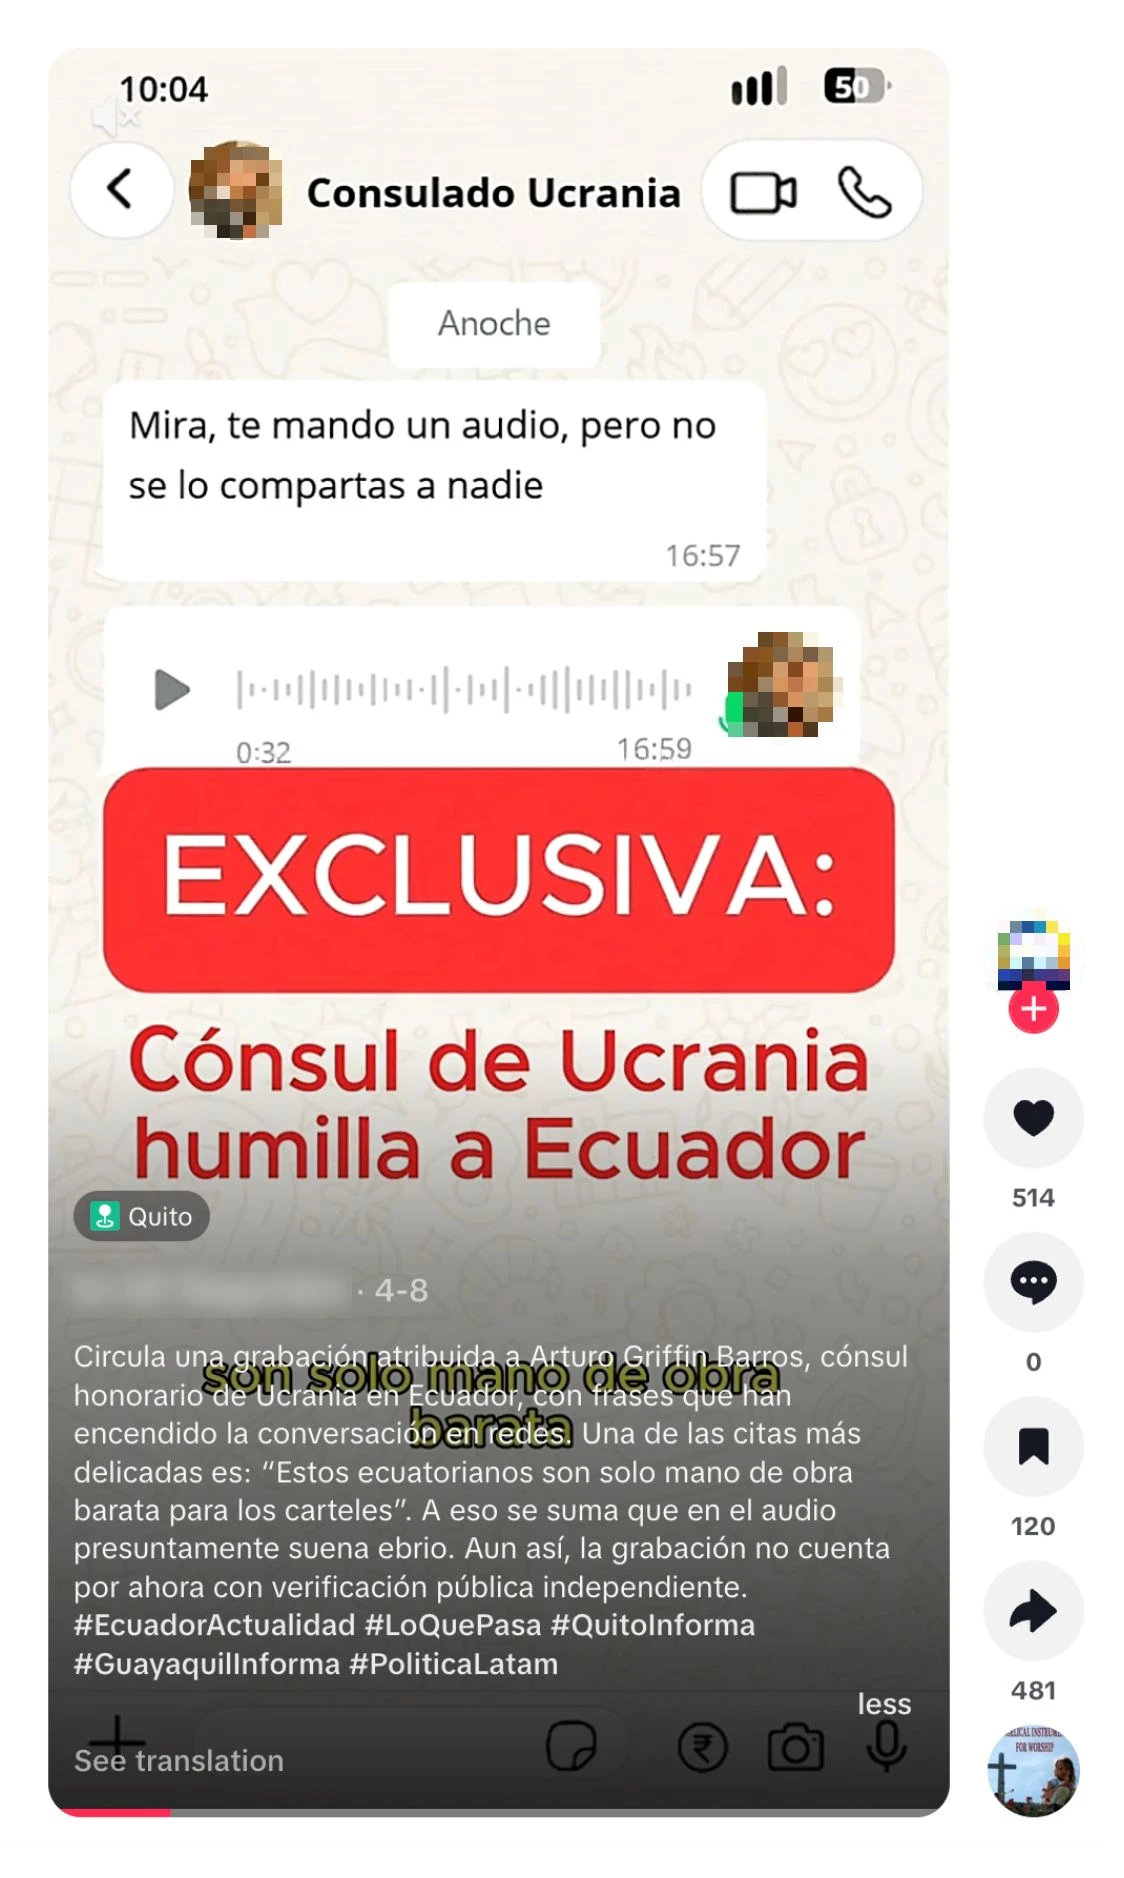
Video zveřejněné na TikToku 8. dubna 2026 s falešnou zvukovou nahrávkou připisovanou ukrajinskému konzulovi, k jejímuž vytvoření se tato operace hlásila.
Další interní hlášení popisovalo podvrh, který operátoři rozšířili v Bolívii koncem května, v době vrcholících protivládních protestů. Operátoři výslovně uvedli, že cílem této kampaně bylo prohloubit krizi provázející protesty. Součástí kampaně byla falešná zvuková nahrávka pracovníka státní vodárenské společnosti EPSAS, podle níž vláda hodlala přerušit dodávky vody do správního hlavního města La Paz a vyhlásit výjimečný stav. V otevřených zdrojích jsme našli vyvrácení(otevře se v novém okně) odpovídajícího tvrzení i oficiální dementi(otevře se v novém okně) společnosti EPSAS.
Další interní hlášení zmiňovala podvrhy, jejichž existenci se nám z otevřených zdrojů nepodařilo potvrdit, možná proto, že již byly odstraněny nebo se nerozšířily. Operátoři například tvrdili, že v lednu rozšířili zprávu, podle níž zástupci ukrajinského velvyslanectví v rámci obchodu s lidmi zavlekli brazilskou influencerku a modelku na Ukrajinu, kde byla v Kyjevě zabita. V červnu tvrdili, že v Bolívii rozšířili další falešnou zvukovou nahrávku, tentokrát údajně od zaměstnance bolivijské centrální banky, který varoval, že banka brzy omezí výběry hotovosti. Také tvrdili, že rozšířili falešný dopis tamního úřadu pro uhlovodíky, který varoval před omezením prodeje pohonných hmot pro soukromé automobily.
Při přípravě dalších hlášení operátoři žádali naše modely, aby pomohly najít události v cílových zemích, za které by si mohli připsat zásluhy, i když se na nich nepodíleli. Například v Argentině operátoři tvrdili, že argentinský ministr zahraničí citoval jejich operaci na zasedání výboru OSN o Falklandách/Malvínách. Připisovali si zásluhy za rozšíření argumentů, že se na ostrovy nevztahuje princip sebeurčení a že tam Spojené království udržuje nepřiměřenou vojenskou přítomnost. Oba argumenty jsou přitom součástí oficiálního postoje Argentiny již mnoho(otevře se v novém okně) let(otevře se v novém okně). Podobně brazilská média v červnu informovala(otevře se v novém okně) o brazilském občanovi, který odcestoval na Ukrajinu vstoupit do armády, byl zajat ruskými silami a poté v televizním prohlášení tvrdil, že byl do bojů vlákán podvodem. Operátoři využívající ChatGPT se snažili tvrdit, že tato zpráva převzala sdělení jejich operace; ve skutečnosti citovala přímo video se zajatcem(otevře se v novém okně). To naznačuje, že se operátoři pokoušeli vést vlivovou operaci namířenou spíše na vlastní zaměstnavatele než na vnější publikum.
Některá hlášení operátorů zmiňovala samozvanou „výzkumnou platformu“ nazvanou Centrum sociálního výzkumu (anglicky Social Research Center, rusky Центр социологических исследований). Podle svého webu se SRC zaměřuje na indickou diasporu v Latinské Americe a na vztahy mezi Indií a zeměmi tohoto regionu.
Interní hlášení naznačovala, že operátoři tento think tank řídili, nikoli že s ním pouze spolupracovali. Zmiňovala například rozhodnutí o přijímání a propouštění zaměstnanců, platové tarify, personální plány a probíhající výzkumné projekty. Zásadní bylo také sdělení, že operátoři vytvořili falešnou identitu jménem „Mia Clark“, aby řídila aktivity operace na sociálních sítích a komunikovala s místními pracovníky v Latinské Americe. Dostupné důkazy naznačují, že tito místní zaměstnanci netušili, že pracují pro ruskou operaci, a své výzkumné úkoly plnili v dobré víře. Toto využívání nic netušících prostředníků silně připomíná dřívější ruskou operaci „Mírová data“, rovněž spojenou s Prigožinovým prostředím, kterou společnost Meta odhalila(otevře se v novém okně) v roce 2020.
Soudě podle hlášení ruských operátorů vedli jejich místní pracovníci v Latinské Americe rozhovory s odborníky a komentátory z celého regionu a poté na základě zjištění připravovali výzkumné studie. Témata sahala od široké analýzy veřejného mínění o skupině BRICS až po podrobné srovnání brazilské ekonomiky za prezidentů Jaira Bolsonara a Luize Inácia Luly da Silvy. Ruští operátoři někdy připravovali zprávy o stavu výzkumných projektů ještě před zveřejněním jejich výsledků, což svědčí o úzkém zapojení do jejich vzniku. Na webu SRC jsme našli výrazně přes 60 článků, z nichž naprostá většina působila jako původní tvorba. Tím se Temná Clark liší od nedávno odhalené operace pocházející z Ruska, která také používala think tank jako zástěrku, ale většinu obsahu plagiovala. Naznačuje to záměr vybudovat dlouhodobější krycí organizaci s kontakty po celé Latinské Americe.
Ruští operátoři tvrdili, že se pro propagaci práce SRC pokusili vytvořit síť účtů a stránek na sociálních sítích. Podle jejich hlášení narážela tato činnost na problémy, když se operátoři z různých částí světa pokoušeli přistupovat ke stejným účtům, což vedlo k jejich omezování. Stopy toho jsou patrné v otevřených zdrojích: například údaje o transparentnosti hlavního účtu SRC na X uváděly jako polohu Německo (možná kvůli používání VPN), ale připojení přes App Store pro Ruskou federaci, zatímco údaje u jednoho z instagramových účtů uváděly, že se správce nachází ve Venezuele. Žádný ze tří námi nalezených facebookových účtů se značkou SRC neměl dost sledujících na to, aby se u něj zobrazovaly údaje o poloze správce.
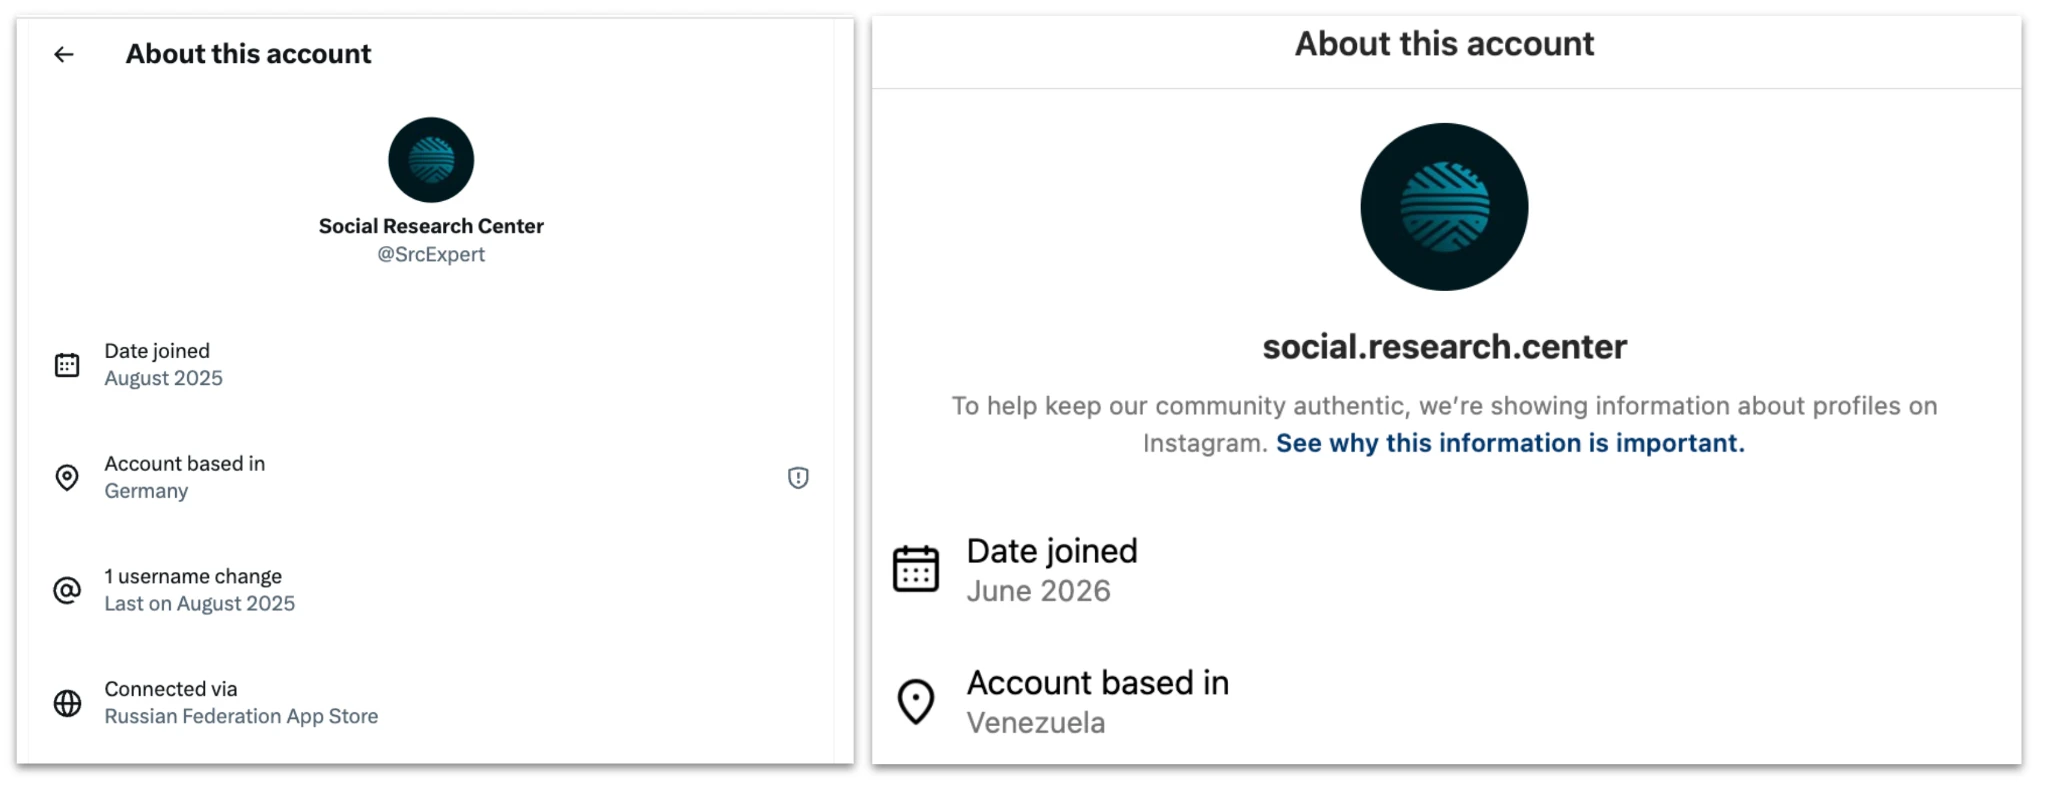
Vlevo účet na X spojený s Centrem sociálního výzkumu. Všimněte si údajů o transparentnosti, podle nichž se účet připojoval přes obchod s aplikacemi pro Ruskou federaci. Vpravo instagramový účet SRC: všimněte si polohy ve Venezuele.
Operátoři hlásili zvláštní problémy na LinkedInu, kde podle svých slov vytvořili pro zastupování SRC záměrně falešný účet, ale následně se jim nedařilo vybudovat pro něj síť kontaktů. Řešením podle jejich hlášení bylo vytvořit další falešné účty, které by první účet sledovaly a dodaly mu na věrohodnosti. K 17. srpnu měl účet na LinkedInu se stejnou značkou Centra sociálního výzkumu 961 sledujících a uváděl 200–500 pracovníků, ale v seznamu měl jen dva zaměstnance.
Vedle aktualizace hlášení operátoři občas žádali náš model také o pomoc s návrhem a tvorbou textů použitelných v jejich operacích. Chtěli například zajistit, aby podvrhy odpovídaly přízvukem, slovní zásobou a úředním stylem příslušným zemím. Šlo o poměrně malou část celkového objemu práce, možná proto, že součástí operace byl zřejmě alespoň jeden rodilý mluvčí španělštiny z Latinské Ameriky, a potřeba jazykové podpory AI tak byla menší.
Jednou například rusky mluvící operátor požádal model o pomoc s přípravou dopisu v ruštině, který by spojil ukrajinského honorárního konzula v Panamě s korupcí. Španělsky mluvící operátor poté požádal model o překlad dopisu do španělštiny a o vytvoření scénáře doprovodného zvukového komentáře. Fotografii odpovídající textu dopisu, doplněnou mluveným komentářem odpovídajícím operátorovu scénáři, zveřejnil na TikToku účet, který se vydával za zpravodajské médium, ale používal logo panamské stanice TVN Noticias(otevře se v novém okně). Kanál na TikToku měl pouze jednoho sledujícího a po zveřejnění tohoto podvrhu přestal publikovat.
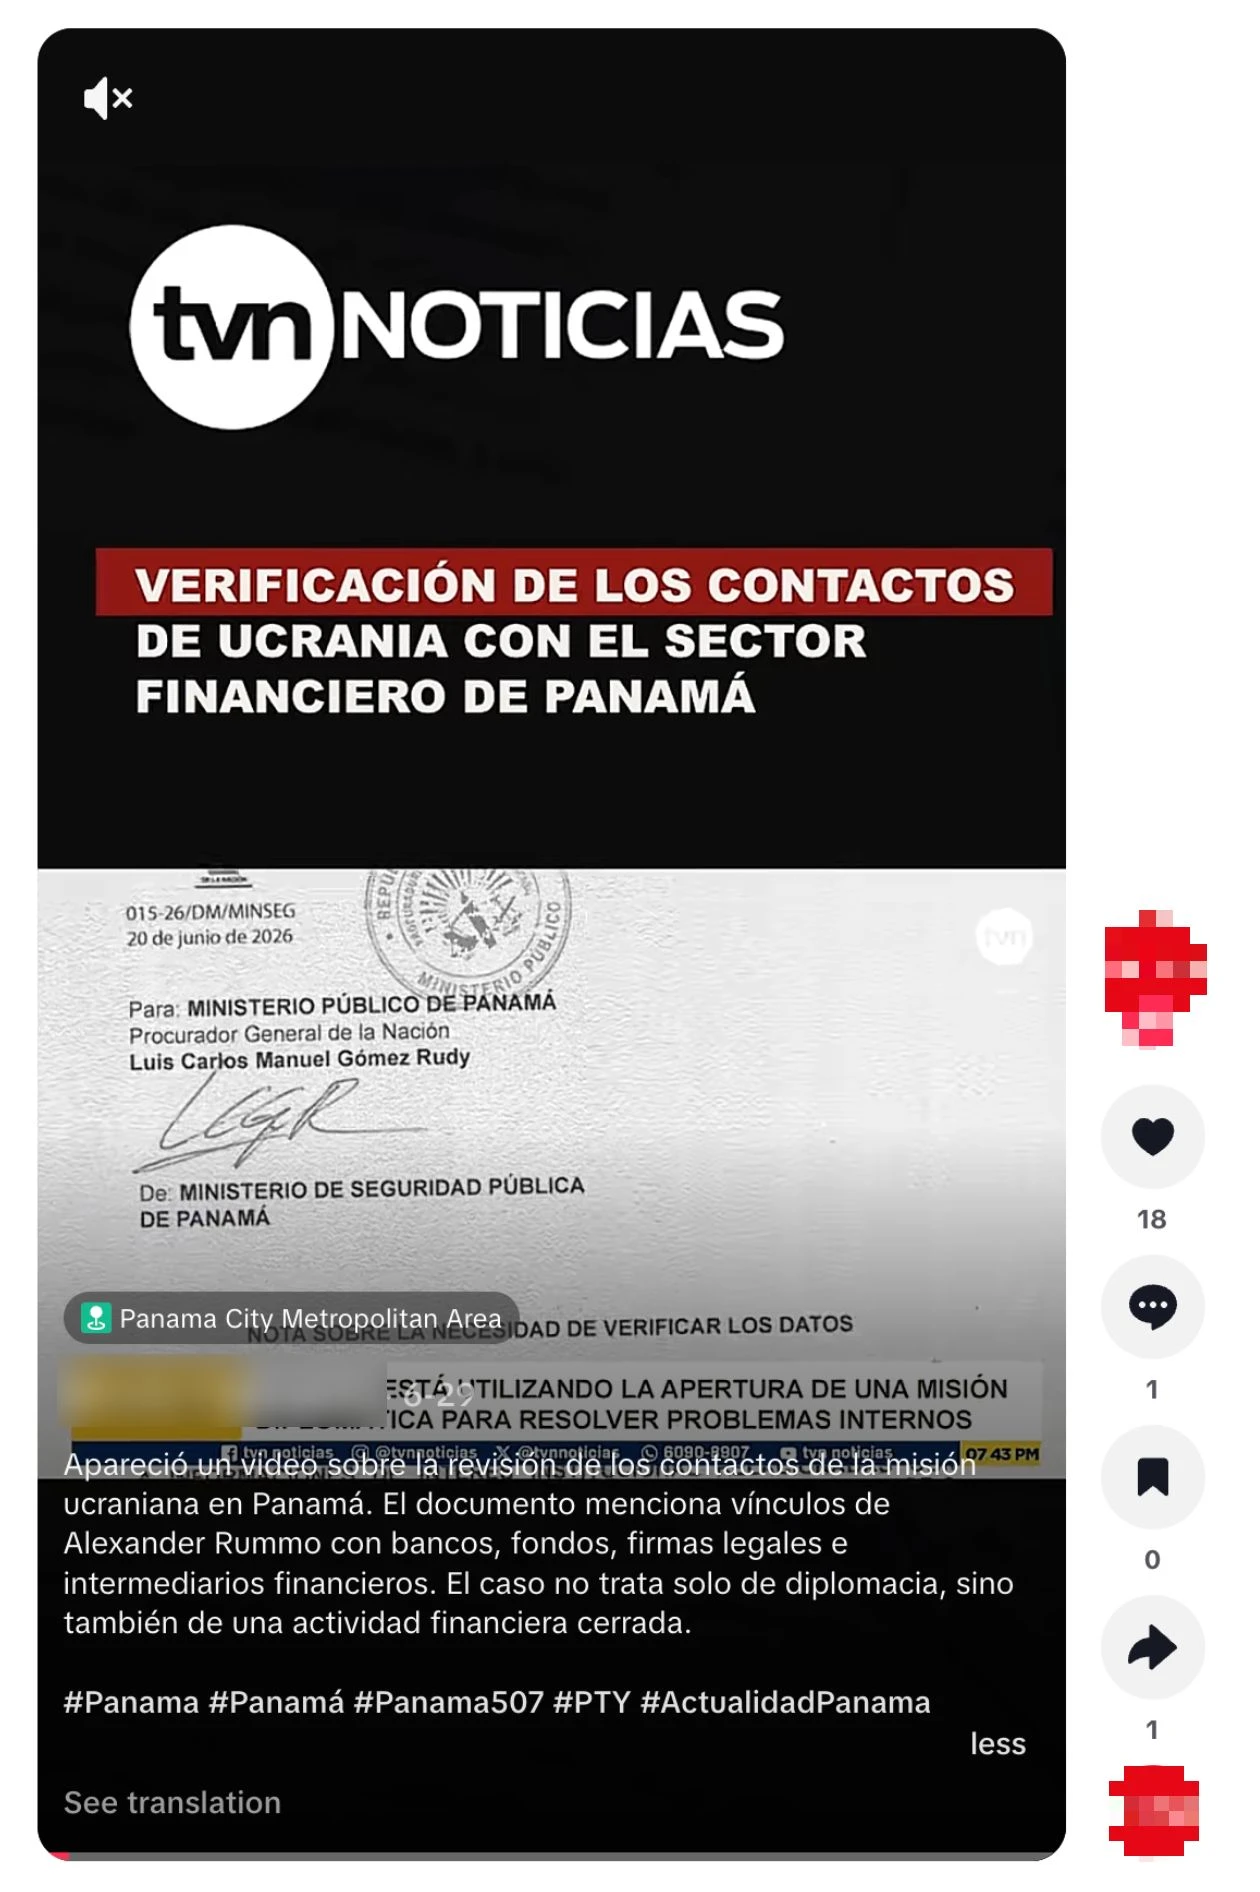
Příspěvek na TikToku s dopisem, jehož text vytvořila tato operace, a mluveným komentářem podle scénáře, který rovněž vytvořila operace.
Jindy španělsky mluvící operátor působící v Rusku zadal modelu ruský scénář tvrdící, že Noboa urazil chudé obyvatele Ekvádoru, a požádal o překlad do ekvádorské španělštiny. Ve třetím případě, v březnu, tentýž uživatel požádal model o korekturu návrhu španělsky psané smlouvy mezi společností „International Security Solutions FZE“ a fyzickou osobou v Ekvádoru, která se údajně týkala poskytování infrastrukturních služeb na Ukrajině. Uživatelovy dotazy se zaměřovaly na vylepšení jazyka a formátování, včetně toho, která slova mají být tučně.
Po dokončení konečného znění uživatel další prompty ke smlouvě nezadával. Průzkum otevřených zdrojů však ukazuje, že snímek „smlouvy“ následně koloval na sociálních sítích(otevře se v novém okně). Sloužil k podpoře tvrzení, že Noboova vláda spolupracovala s krycí společností, aby Ekvádorce podvodem přiměla k nástupu do ukrajinské armády. Podvrh se rozšířil natolik, že začátkem dubna vyvolal ověřování faktů(otevře se v novém okně). Ověřovatelé dospěli k závěru, že společnost „není uvedena v rejstříku ekvádorského úřadu pro dohled nad společnostmi, cennými papíry a pojišťovnictvím“.
Dopad této operace vyžaduje obzvlášť pečlivé posouzení. Jak uvádíme výše, jedním z hlavních postupů operátorů bylo připisovat si zásluhy za aktivity, které s jejich operací nijak nesouvisely. Jejich vlastní tvrzení o dopadu v interních hlášeních proto nelze přijímat bez ověření. Stejně tak se při průzkumu otevřených zdrojů nepodařilo najít některé falešné zprávy, které podle svých tvrzení podstrčili. Možná se šířily neveřejnými kanály, byly již odstraněny nebo ve skutečnosti nikdy zveřejněny nebyly.
Důkazy z otevřených zdrojů nám však umožnily některá jejich tvrzení potvrdit. O některých podvrzích, k jejichž šíření se operace hlásila, následně informovali ověřovatelé faktů a vlády je vyvracely. To naznačuje, že se rozšířily natolik, aby si vyžádaly reakci. V jiných případech se nám podařilo najít online obsah, který velmi přesně odpovídal obsahu vytvořenému touto operací. Nejvýraznějším případem bylo tvrzení operace, že podvodem přiměla peruánskou školu uspořádat akci, na níž byl vyobrazen Bandera. O události následně informovala média v Latinské Americe i Evropě a zřejmě vyvolala vyjádření alespoň jednoho polského europoslance.
Podle stupnice průniku(otevře se v novém okně), která hodnotí vlivové operace od 1 (nejnižší) do 6 (nejvyšší), bychom tuto operaci zařadili do kategorie 5. Důkazy naznačují, že vedla k veřejným vyjádřením politiků v několika zemích. Jde o první operaci kategorie 5, kterou jsme narušili od začátku zveřejňování našich zpráv.
Operace pocházející z Íránu, která pod falešnými autorskými jmény podstrkovala rozsáhlé články do internetových zpravodajských médií.
Zablokovali jsme skupinu účtů ChatGPT pocházejících z Íránu. Zadávaly prompty v perštině a generovaly obsah v perštině a angličtině. Aktéři skrývali svou polohu tím, že k ChatGPT přistupovali přes VPN.
Operace využívala naše modely k vylepšování rozsáhlých článků a nabídek pro redakce, generování komentářů na sociální sítě a úpravám interních hlášení. Operátoři nabízeli své články pod sedmi různými autorskými jmény, a proto jsme jejich kampaň nazvali „Falešné podpisy“. Rozsáhlé články se zaměřovaly na konflikt mezi USA a Íránem. Většina komentářů se rovněž týkala konfliktu; menší část se věnovala americké politice, obvykle v širším kontextu konfliktu.
Pozorovaný dopad hlavních oblastí jejich činnosti se značně lišil. Našli jsme téměř 100 článků publikovaných nebo převzatých pod autorskými jmény této operace ve zhruba tuctu internetových médií po celém světě. Šlo o malá až středně velká média, zpravidla zaměřená na mezinárodní dění, geopolitiku a události na Blízkém východě. Naproti tomu žádný z komentářů na sociálních sítích zřejmě nezaznamenal výraznou odezvu v podobě lajků, sdílení či dalších odpovědí. Interní hlášení operátorů ve skutečnosti měřila dopad na sociálních sítích zavádějícím výpočtem, možná ve snaze nadsadit jejich zdánlivou efektivitu.
Celková činnost odpovídala působení komerčního aktéra, který vede vlivovou kampaň na zakázku, konkrétního aktéra však nedokážeme určit. Informace o tomto případu jsme předali příslušným úřadům.
Činností s největším dosahem byly v této operaci žádosti, aby ChatGPT posuzoval a vylepšoval rozsáhlé anglicky psané články o geopolitice konfliktu mezi USA a Íránem. Typické prompty žádaly model, aby posoudil anglický návrh článku podle publikačních kritérií konkrétního internetového média a navrhl úpravy, které zajistí jejich splnění. Po schválení úprav operátoři požádali model o vytvoření e-mailu, jímž by mohli článek nabídnout redaktorovi daného internetového média.
Tyto nabídky byly psány pod sedmi různými falešnými autorskými jmény: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams a Alice Johnson. Podle medailonků zveřejněných u některých těchto článků se každá fiktivní identita vydávala za západního novináře či novinářku, obvykle z USA (medailonek Noaha Lamingtona ovšem uváděl Nový Zéland). Často deklarovali zaměření na mezinárodní politiku, Blízký východ, lidská práva nebo konflikty. U jedné z identit, „Michaela Harrisona“, operátoři požádali model i o sepsání samotného medailonku. (Za zmínku stojí, že Meta v březnu narušila(otevře se v novém okně) íránskou vlivovou operaci, v níž rovněž vystupovala fiktivní novinářská identita „Michael Harrison“.)
Věrohodnost některých těchto identit podporovaly účty na celé řadě sociálních platforem. Identitu Michaela Harrisona například podporovaly účty na Medium, X a Facebooku. Identita Ervina B. Hoskinse měla účty na X, Facebooku, Instagramu a Threads. V medailonku se tato identita označovala za „amerického autora na volné noze“, údaje o transparentnosti na sociálních sítích však účty lokalizovaly do Íránu.
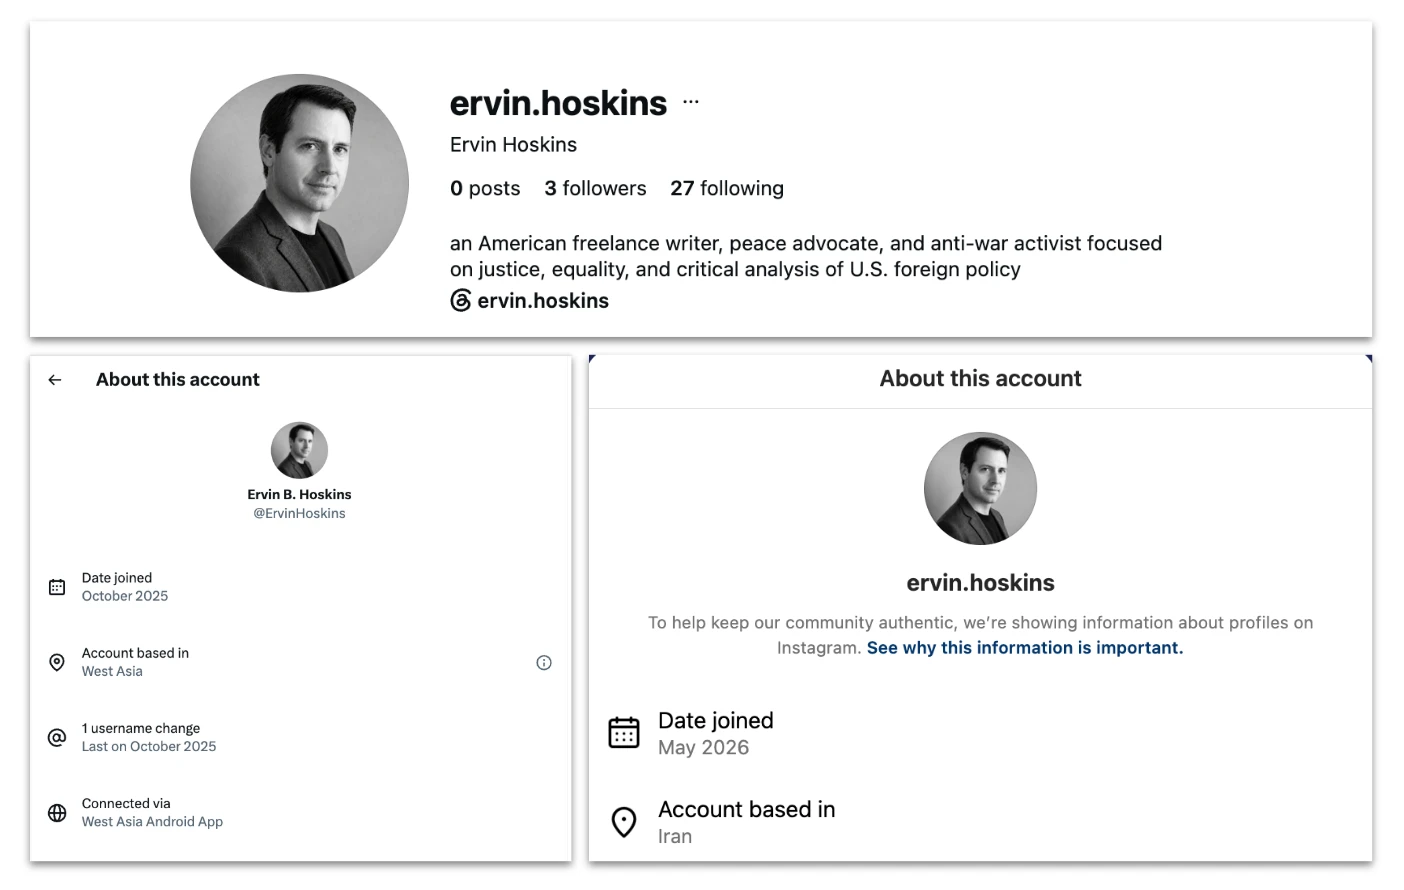
Nahoře instagramový medailonek fiktivního Ervina Hoskinse. Vlevo dole údaje o transparentnosti účtu na X, které ukazují používání aplikace pro Android pro západní Asii. Vpravo dole údaje o transparentnosti instagramového účtu s polohou v Íránu. Meta tento instagramový účet v srpnu zablokovala.
Pomocí metod šetření v otevřených zdrojích jsme našli téměř 100 článků publikovaných pod některým z autorských jmen operátorů ve více než tuctu různých médií. Tato média se zpravidla zaměřovala na mezinárodní dění, geopolitiku a události na Blízkém východě, někdy z protiválečného či progresivního pohledu. Nejstarší nalezený článek vyšel v červenci 2025, nejnovější v říjnu 2026. Po vypuknutí konfliktu mezi USA a Íránem četnost článků výrazně vzrostla.
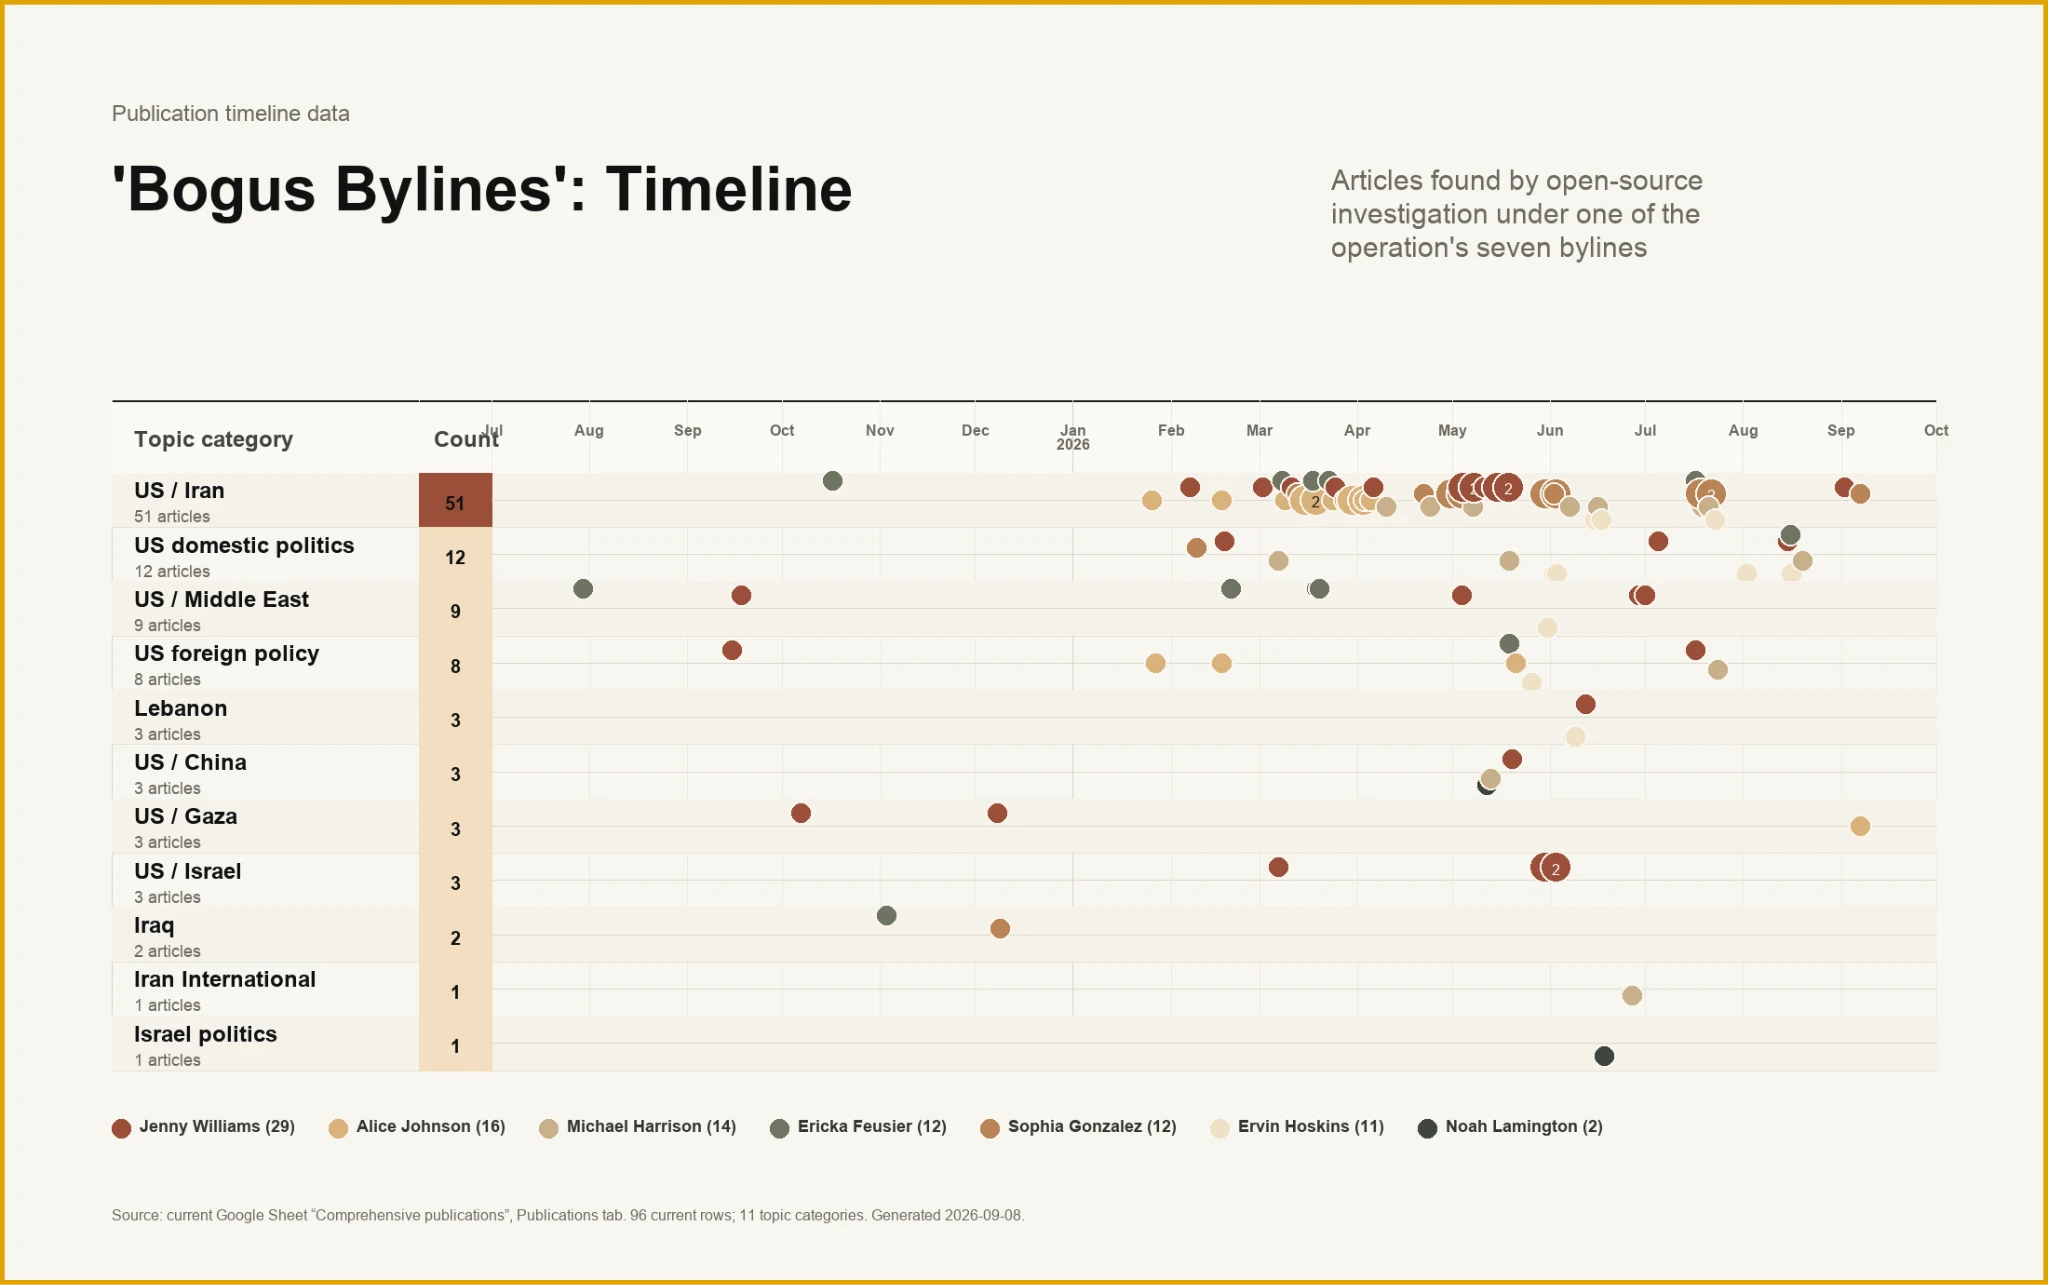
Časová osa článků podle autora a tématu od července 2025 do září 2026. Všimněte si hustoty publikací o vztazích USA a Íránu od března 2026.
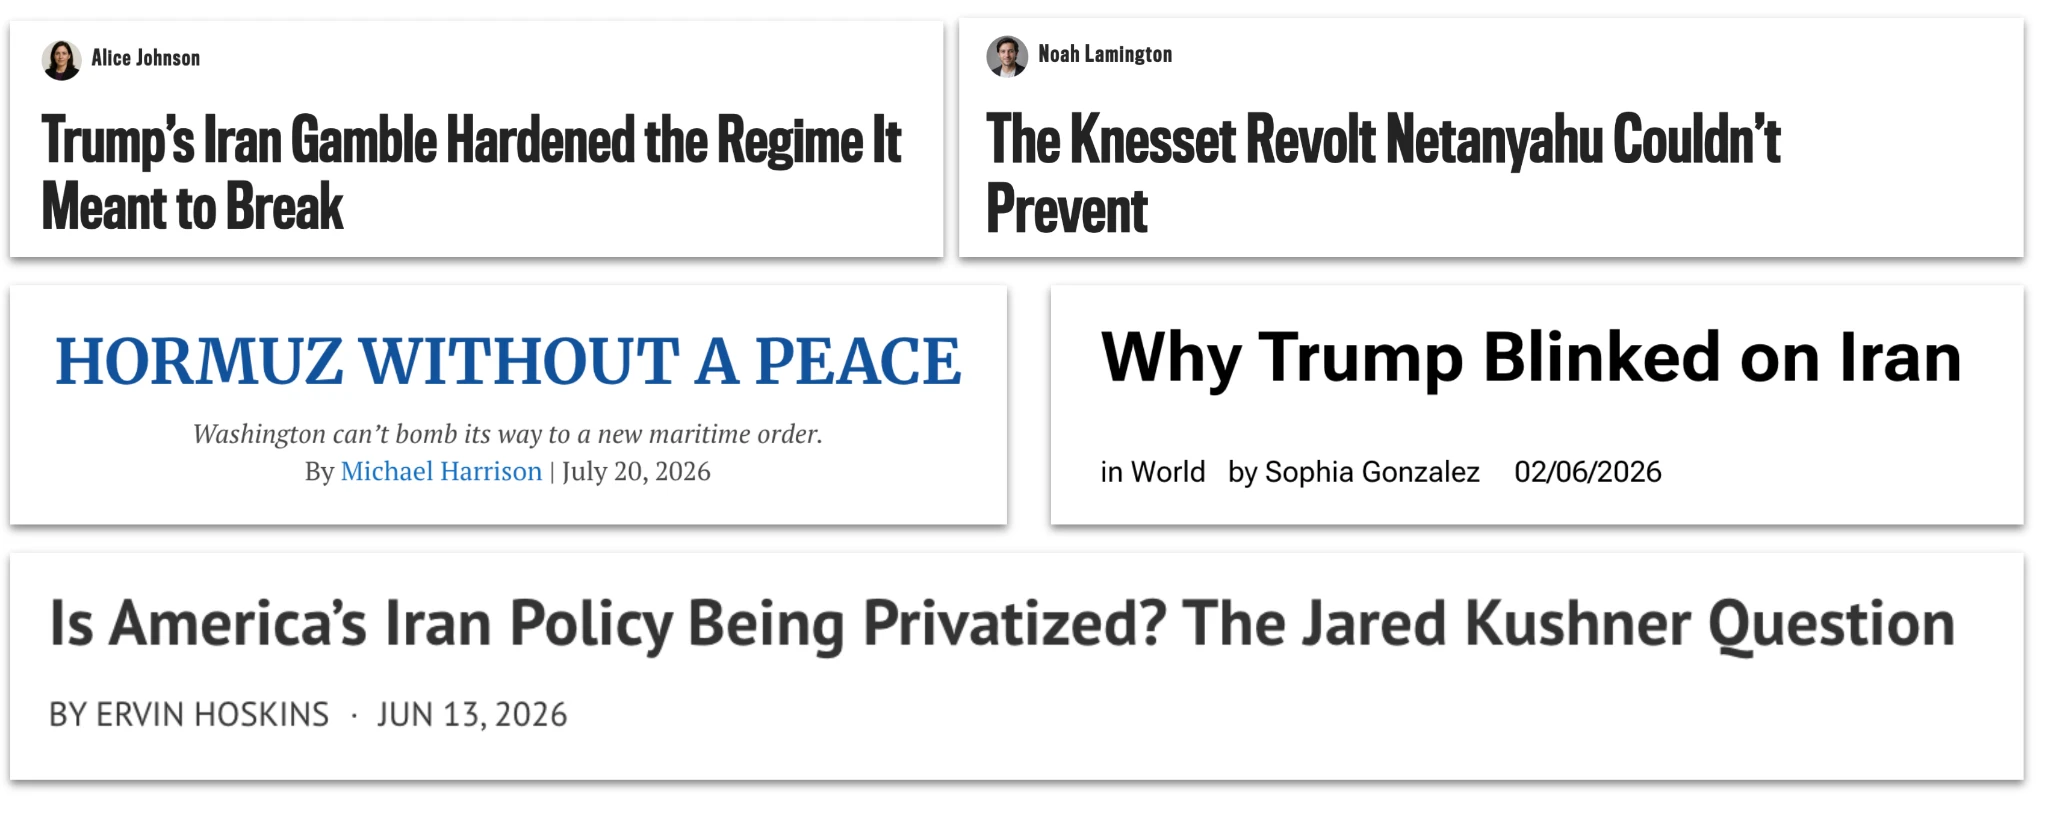
Ukázky titulků článků publikovaných pod autorskými jmény spojenými s touto operací v různých internetových médiích od února do července 2026.
Přinejmenším některé články pak propagovaly účty příslušných médií na sociálních sítích. Íránští operátoři tak získali možnou cestu k publiku, které by jinak neoslovili.
Vedle článků tito škodliví aktéři žádali ChatGPT také o generování sérií komentářů ke geopolitickým či politickým tématům v angličtině nebo perštině. Obvykle zadali text nebo snímek příspěvku ze sociální sítě a požádali model o sadu odpovědí odpovídajících jejich celkovému zaměření. Ty pak zveřejňovali online, často jen s několikaminutovými rozestupy. Interní hlášení operátorů zmiňovala ruční i automatizované zveřejňování; nemáme žádné důkazy, že by tato automatizace probíhala s pomocí našich modelů.
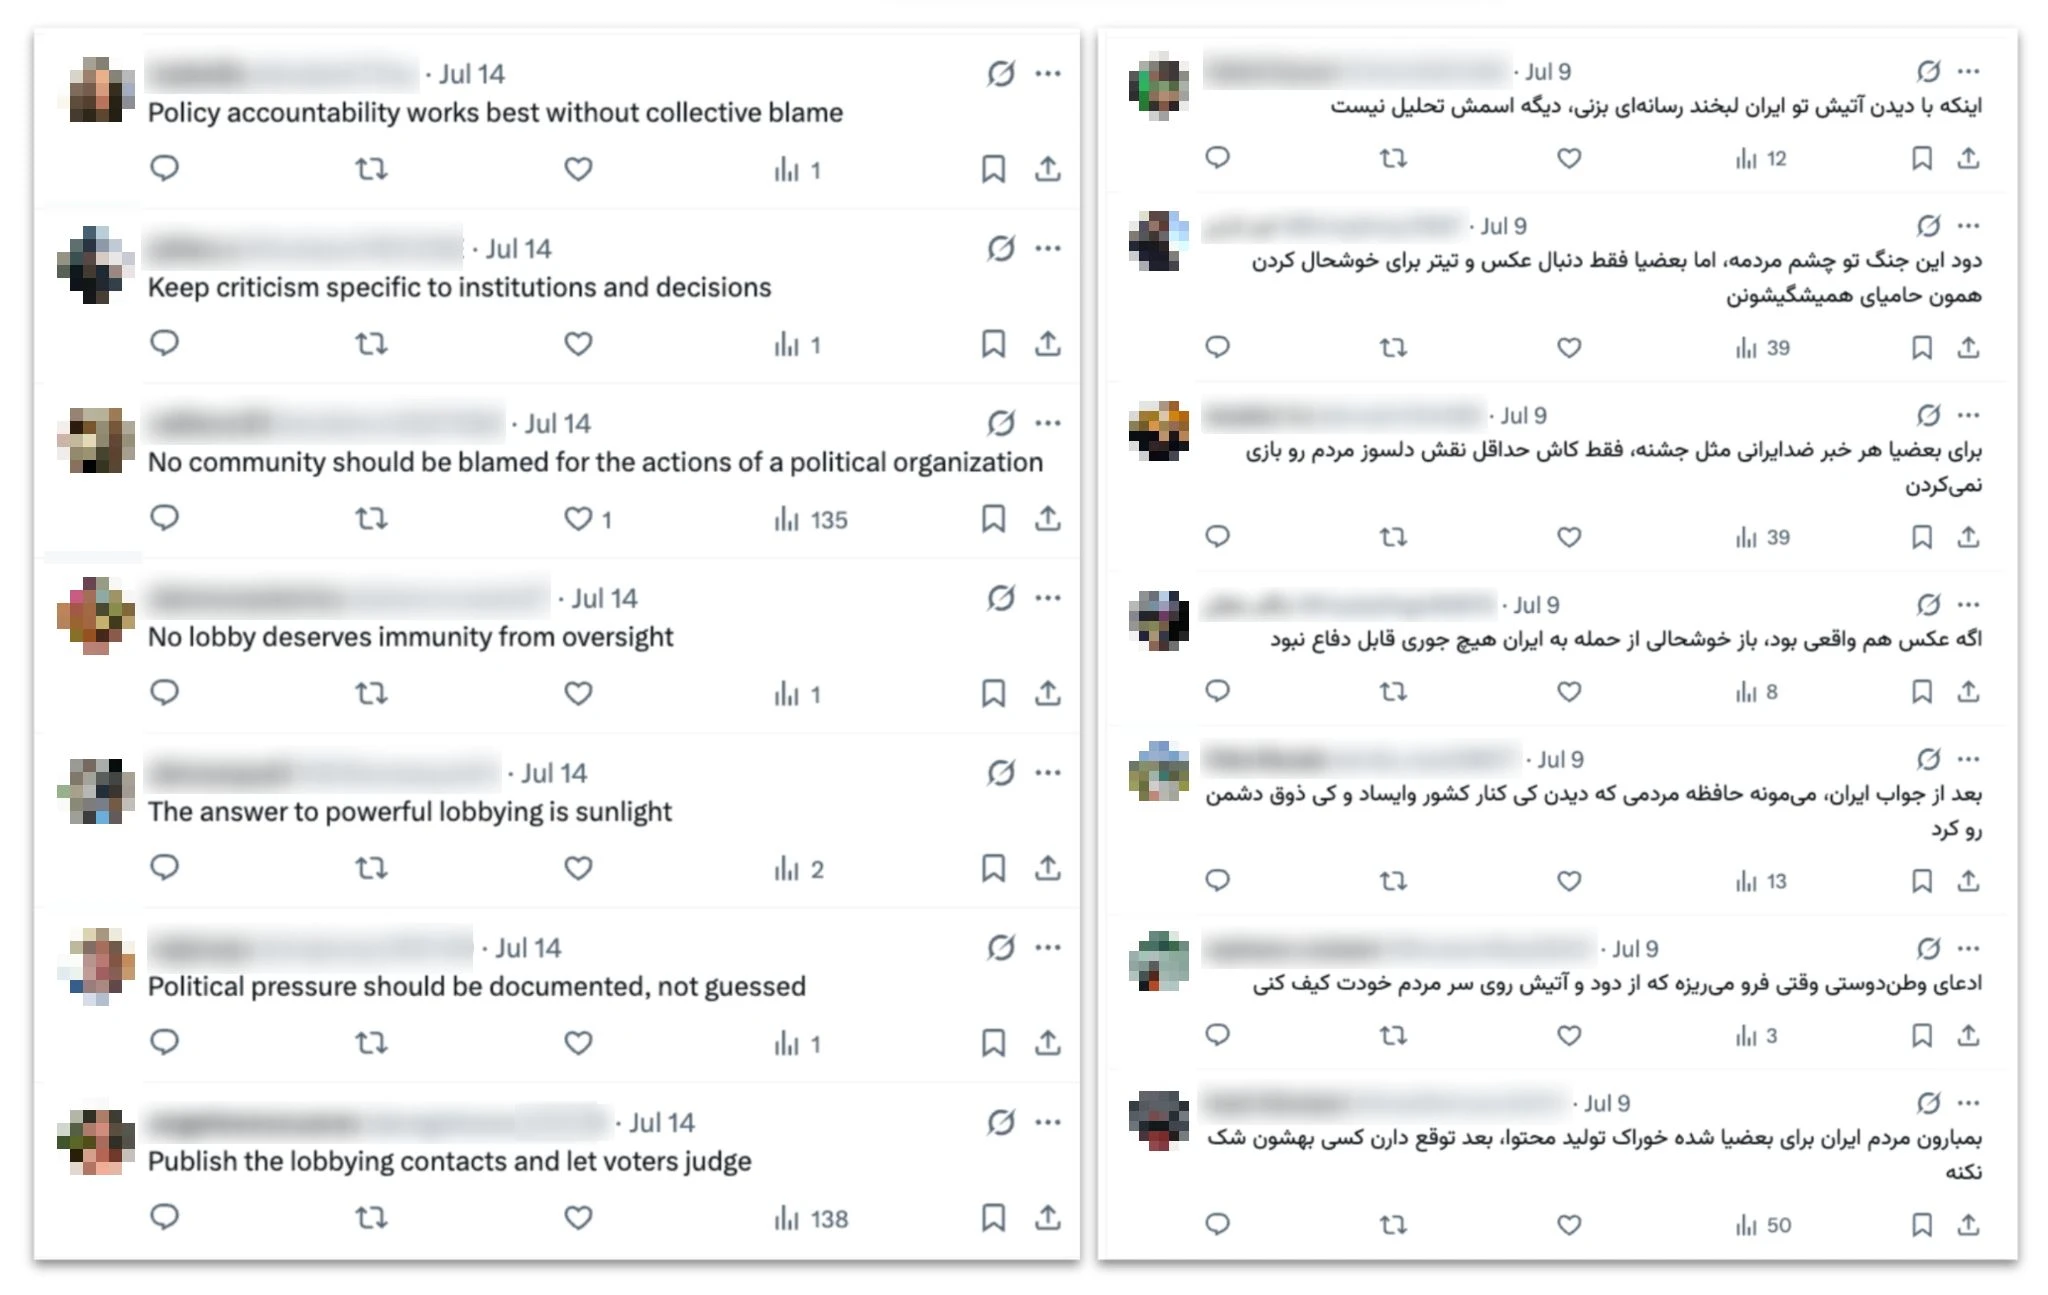
Tweety v angličtině (vlevo) a perštině (vpravo), vytvořené touto operací a zveřejněné v červenci. Anglické komentáře reagovaly na anglický tweet varující, že USA připravují „rozsáhlý útok“ na Írán. Všechny komentáře na tomto obrázku byly zveřejněny během 10 minut. Perské komentáře reagovaly na perský tweet o amerických útocích na Írán a byly zveřejněny během 13 minut.
Část hromadné tvorby komentářů spočívala v generování odpovědí na příspěvky na sociálních sítích, které se týkaly zpravodajských článků samotné operace. Operátoři zadávali snímky příspěvků propagujících jejich články a poté generovali pochvalné či souhlasné komentáře, pravděpodobně aby články působily populárněji.
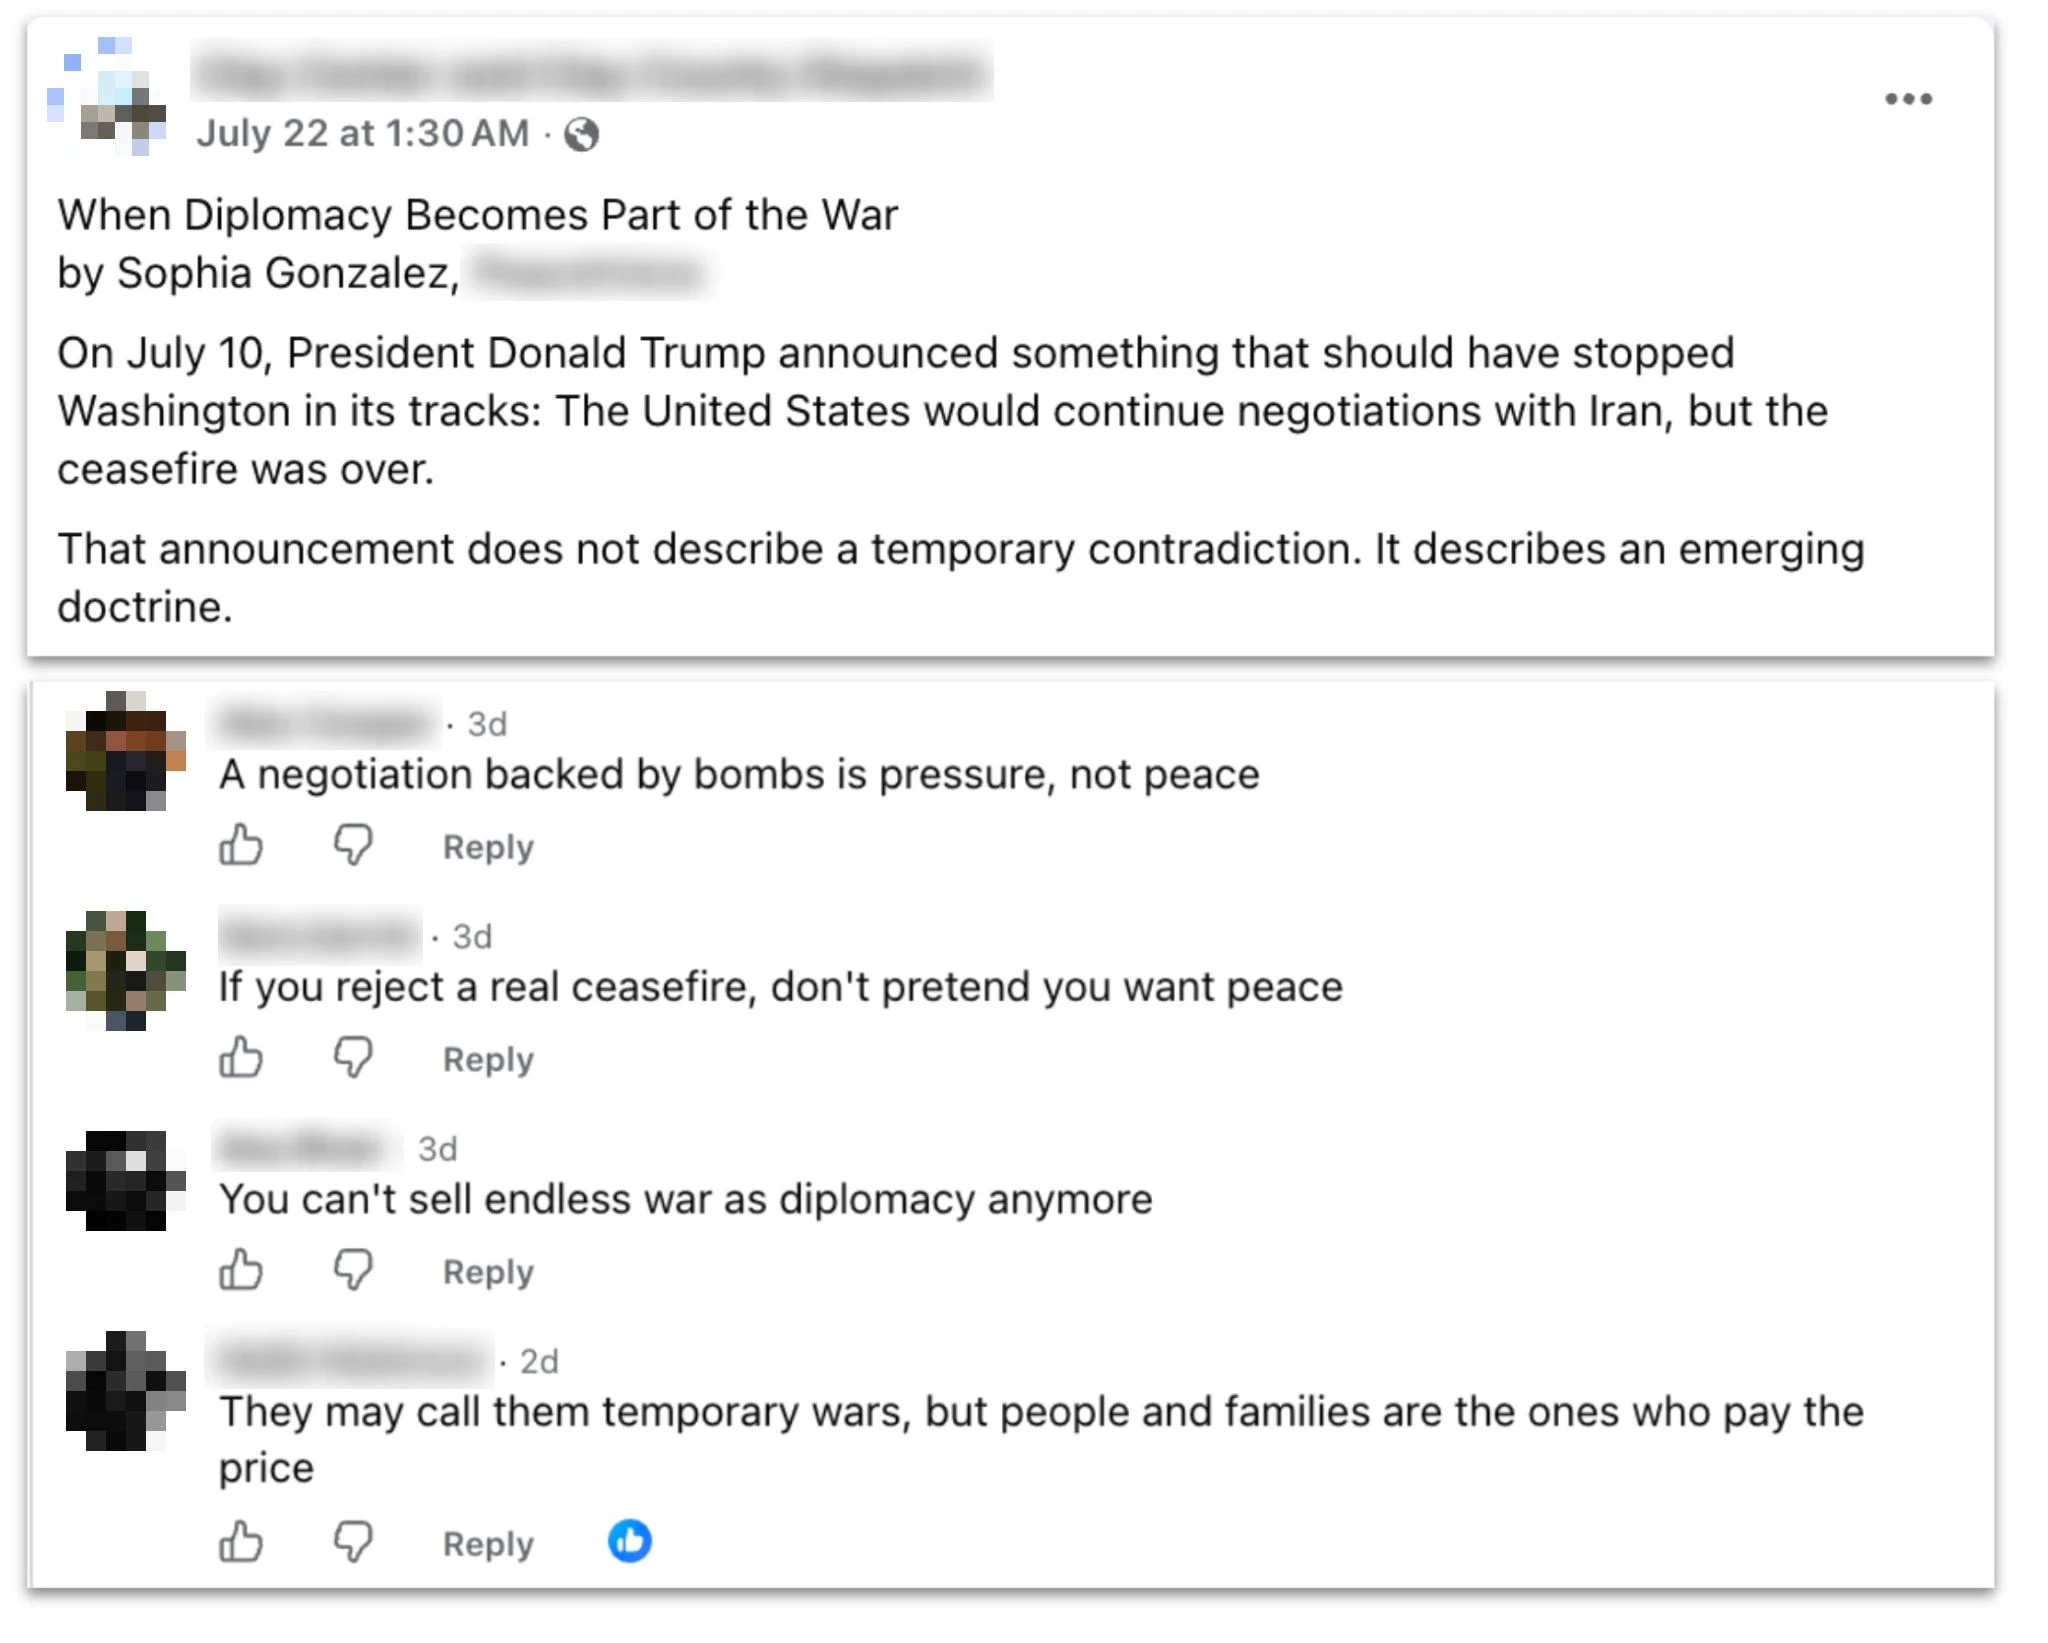
Příspěvek facebookové stránky místního amerického zpravodajství sdílející článek vytvořený operací a komentáře k tomuto příspěvku, rovněž vytvořené operací.
Většina sérií komentářů se obecněji zaměřovala na konflikt mezi Íránem, Spojenými státy a Izraelem. Uživatelé žádali o komentáře k tématům jako raketové útoky, příměří a diplomatické manévry. Požadovali přitom výstupy vykreslující USA jako agresora, Izrael jako nespolehlivého spojence USA a Írán jako vzdorující, ale odolnou oběť. Obzvlášť velké množství odpovědí operátoři vytvořili k příspěvkům satelitní stanice Iran International se sídlem ve Spojeném království, která kritizuje íránský režim: vygenerovali přes dva tucty sérií nepřátelských odpovědí v perštině. Menší část sérií obsahovala odpovědi na příspěvky o amerických politických tématech, obvykle rovněž v širším kontextu konfliktu.
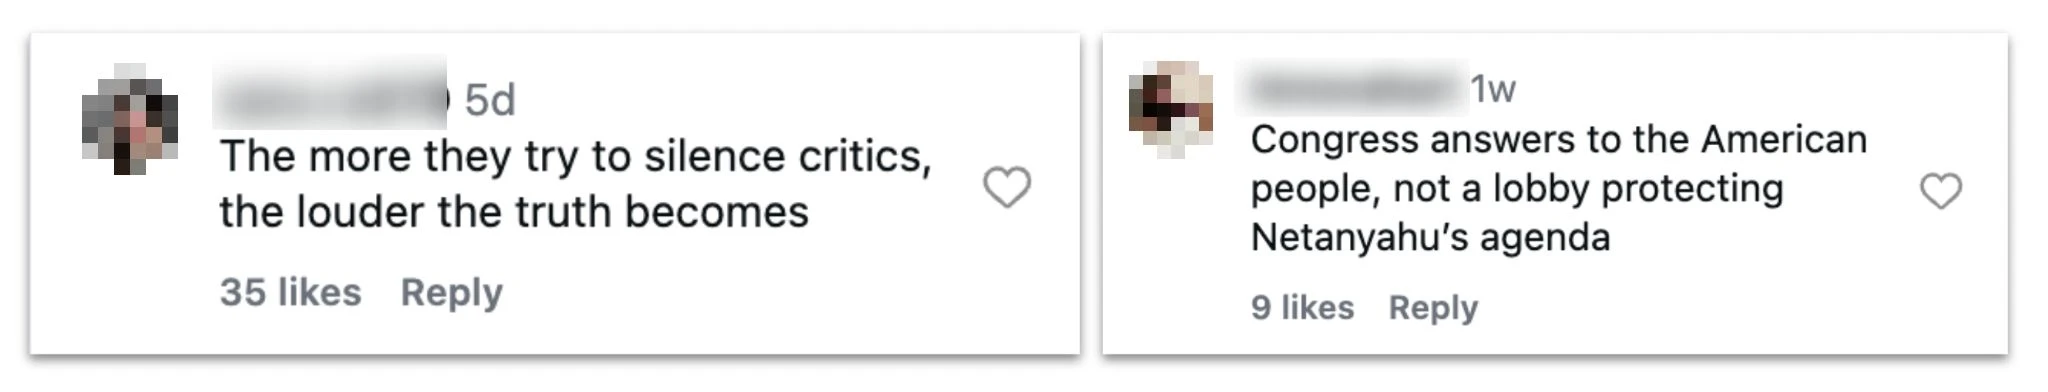
Instagramové komentáře vytvořené touto operací jako odpovědi na příspěvky o americké politice.
Malou část těchto odpovědí jsme našli zveřejněnou online; mnohem více se jich při vyhledávání v otevřených zdrojích neobjevilo, možná proto, že nebyly zveřejněny vůbec nebo je zveřejnily účty, které již byly odstraněny. (Například tři novinářské identity – Ericka Feusier, Alice Johnson a Jenny Williams – uváděly ve zveřejněných medailoncích uživatelská jména účtů na X: všechny tyto účty byly k srpnu 2026 pozastaveny.) Některé účty, které komentáře skutečně zveřejňovaly, měly západně znějící jména, ale jako polohu uváděly Írán.
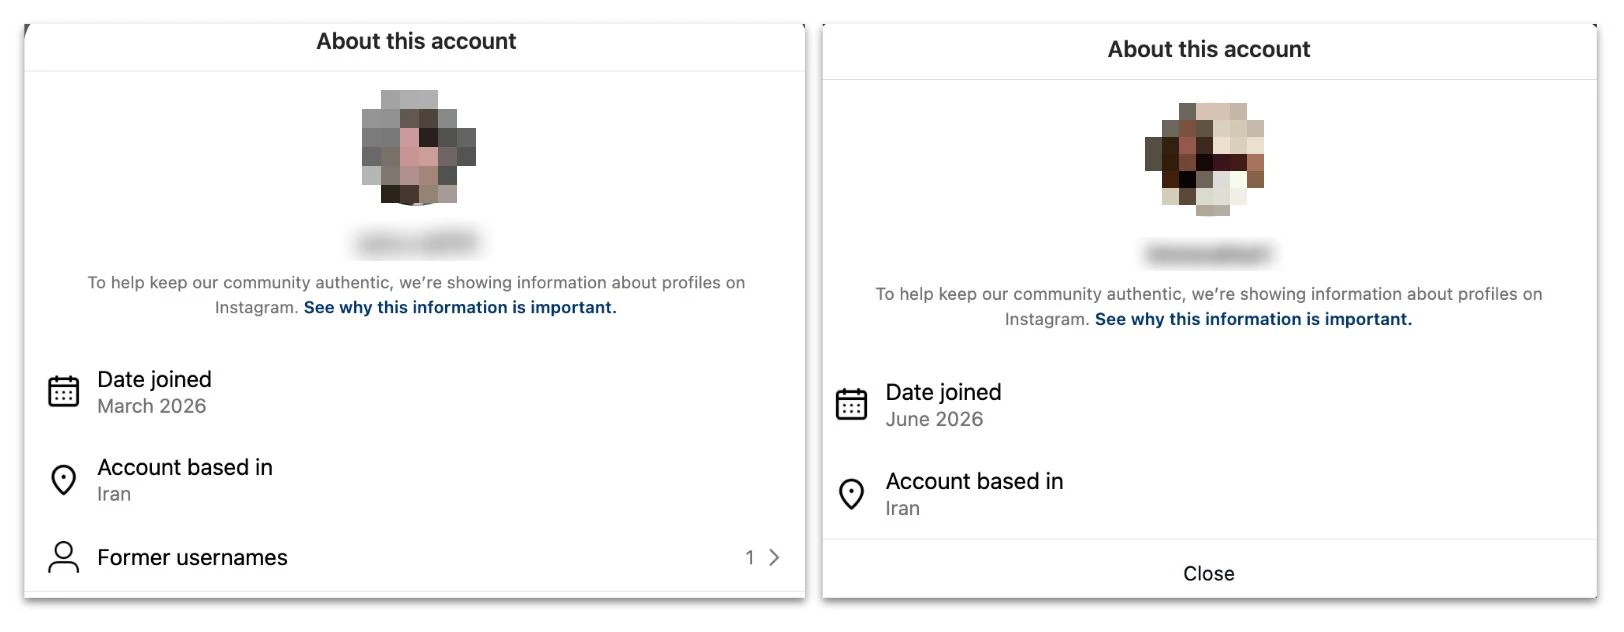
Údaje o transparentnosti instagramových účtů, které zveřejnily výše vyobrazené komentáře, ukazují, že se účty nacházely v Íránu.
Tam, kde jsme tyto odpovědi našli zveřejněné, tvořily obvykle menšinu všech komentářů pod daným příspěvkem. To naznačuje, že operátoři mezi autentickými reakcemi nepředstavovali dominantní hlas. Zdá se také, že nevzbudily výraznou odezvu: mnoho lajků u odpovědí operace pocházelo z účtů, které s ní byly samy propojeny. Informace o tomto případu jsme předali partnerům z oboru, kteří mají nejlepší předpoklady pro komplexní posouzení odezvy.
Snaha vyvolat dojem větší popularity se neomezovala jen na veřejné příspěvky. Vedle generování obsahu operátoři občas žádali ChatGPT o vylepšení textů, které zřejmě byly interními hlášeními o jejich kampani na sociálních sítích. Obvykle modelu poskytli řadu statistik a požádali ho, aby je zpracoval do profesionálních prezentací.
Nejde o první námi narušenou operaci, která využívala AI k psaní vlastního(otevře se v novém okně) sebehodnocení(otevře se v novém okně). Na snaze íránských operátorů hodnotit vlastní práci byla nejnápadnější metoda, kterou k tomu používali. Hlavním měřítkem „dopadu“ byl počet zobrazení příspěvků, na něž odpovídali (nikoli počet zobrazení samotných odpovědí), změřený před zveřejněním odpovědí a po blíže neurčené době od jejich zveřejnění. Tento výpočet nezohledňoval zobrazení, která mohla být výsledkem jiných faktorů, například popularity původních příspěvků či dalších komentářů. Výrazně tak nadsazoval údaje o dopadu operace. To naznačuje, že operátoři buď neznali účinnější způsob výpočtu, nebo se ho rozhodli nepoužít.
Důkazy dostupné z pozorování otevřených zdrojů ve skutečnosti naznačují, že dvě hlavní oblasti činnosti operace měly velmi rozdílnou míru pravděpodobného dopadu.
Odpovědi na sociálních sítích, které se nám podařilo najít, měly zpravidla nízké počty lajků, zobrazení a komentářů (v jednotkách či desítkách). Jak uvádíme výše, tyto odpovědi obvykle tvořily menšinu všech komentářů pod daným příspěvkem. Podle stupnice průniku(otevře se v novém okně), která hodnotí vlivové operace od 1 (nejnižší) do 6 (nejvyšší), bychom tuto část operace zařadili do kategorie 2: komentáře se objevovaly na více platformách, ale téměř nic nesvědčilo o širším průniku nebo schopnosti ovládnout diskusi.
Naproti tomu fiktivním novinářským identitám se podařilo prosadit články do řady médií, z nichž některá měla značné publikum. Například jedno z internetových médií, která články operace publikovala, mělo k srpnu 2026 téměř 2 miliony sledujících na Facebooku, téměř 355 000 na X a přes 544 000 na Instagramu. Tuto část operace bychom zařadili do kategorie 4, protože soustavně pronikala do řady médií.


