Desarticulem operacions amb entitats de façana i IA
Durant els últims dos anys i mig, hem informat sobre moltes de les maneres en què actors maliciosos han intentat fer servir els nostres models per dur a terme ciberatacs, operacions d'influència encobertes (OI), estafes i altres infraccions de les nostres polítiques d'ús. Publiquem aquests informes per donar a conèixer als reguladors, als altres actors del sector i a la societat en general els intents que observem d'aprofitar la IA per part d'actors maliciosos, i per posar en relleu les vulnerabilitats que intenten explotar.
Recentment hem bloquejat dues OI —una de Rússia i una de l'Iran— que feien servir els nostres models, combinats amb tècniques i tecnologies més tradicionals, per donar suport a sofisticades entitats "de façana". Feien servir aquestes entitats per fer arribar missatges geopolítics relacionats amb conflictes als seus públics objectiu, tot amagant-ne l'origen. L'operació iraniana disposava de set identitats fictícies de "periodistes" que feia servir per proposar articles extensos a mitjans digitals petits i mitjans d'arreu del món; l'operació russa sembla haver captat persones a l'Amèrica Llatina que, sense saber-ho, hi col·laboraven gestionant un "centre d'estudis" sobre el terreny.
Totes dues operacions actuaven en múltiples fronts i provaven diverses tàctiques per assolir els seus objectius. A més d'articles extensos, l'operació iraniana generava lots de comentaris per a les xarxes socials, generalment sobre temes relacionats amb la guerra entre els EUA i l'Iran. A més de controlar el "centre d'estudis", l'operació russa creava documents falsos suposadament "filtrats" i guions d'àudio, alguns dels quals vam detectar que es difonien en línia. Totes dues operacions també feien un ús intensiu de la IA per redactar informes interns (en el cas de la russa, aquesta n'era l'activitat principal); en tots dos casos, els actors feien servir metodologies qüestionables o directament enganyoses per exagerar l'eficàcia dels operadors.
El que més crida l'atenció d'aquestes operacions és que s'assemblaven molt a les operacions d'influència complexes de l'època anterior a la IA, però feien servir la IA per facilitar alguns dels processos de treball. Les identitats fictícies de periodistes que gestionava l'operació iraniana recordaven la falsa periodista "Alice(s'obre en una finestra nova) Donovan(s'obre en una finestra nova)", una tapadora de la intel·ligència militar russa els articles de la qual es van publicar en diversos mitjans occidentals el 2016 i el 2017. El 2020, persones vinculades a activitats anteriors de l'Agència de Recerca d'Internet russa gestionaven un fals mitjà de "notícies" anomenat "PeaceData(s'obre en una finestra nova)", que captava periodistes d'arreu del món perquè hi escrivissin sense conèixer-ne la veritable naturalesa.
Aquestes operacions també destacaven pel seu abast potencial. Segons l'escala de propagació(s'obre en una finestra nova) de les OI, que les puntua de l'1 (mínim) al 6 (màxim), situaríem l'operació d'origen rus a la categoria 5. És la primera operació de categoria 5 que hem desarticulat des que vam començar a publicar els nostres informes. L'operació d'origen iranià va arribar a la categoria 4. Totes dues van aconseguir que el seu contingut —que no s'havia generat íntegrament amb els nostres models— aparegués en mitjans de comunicació generalistes, en lloc de limitar-se a publicar-lo a les xarxes socials. Això concorda amb un patró que hem observat en les 30 operacions d'influència encobertes que hem destapat en els últims dos anys i mig: les operacions que intenten col·locar el seu contingut en mitjans reals, en lloc de dependre de la distribució mitjançant comptes falsos a les xarxes socials, acostumen a tenir el màxim abast i impacte potencials.

Matriu de les 30 OI que hem destapat des de principis del 2024, avaluades segons el principal mètode de distribució (xarxes socials, lloc web gestionat per l'operació, publicacions externes) i la puntuació a l'escala de propagació. Les operacions que feien servir més d'un mètode de distribució, com ara gestionar un lloc web i promocionar-lo a les xarxes socials, es classifiquen segons el mètode que semblava constituir el nucli de l'operació.
La IA pot donar a aquestes operacions amb entitats de façana més escala, eficiència, fluïdesa lingüística i capacitat editorial. Els operadors poden aprofitar aquests avantatges per manipular víctimes desprevingudes, com ara empleats o responsables editorials, i fer arribar el seu contingut a públics que desconeixen qui hi ha al darrere o quines en són les motivacions. Aquestes operacions també mostren la complexitat i la sofisticació amb què els actors maliciosos fan servir identitats i entitats falses per assolir els seus objectius. Entendre les vulnerabilitats que exploten els actors maliciosos en aquestes activitats i com es poden traduir en audiència i abast serà essencial per mantenir defenses sòlides a les organitzacions.
Però el caràcter encobert d'aquestes operacions amb entitats de façana també les fa especialment vulnerables quan es revelen de manera responsable. Tant "Alice Donovan" com "PeaceData" van cessar l'activitat després de ser desemmascarades. Per això, quan informem d'aquestes operacions amb entitats de façana, el nostre objectiu és facilitar-ne la investigació i la desarticulació, i dificultar que continuïn operant.
Actors d'origen rus que duen a terme campanyes d'influència arreu de l'Amèrica Llatina.
Vam bloquejar un conjunt de comptes de ChatGPT amb origen a Rússia. Feien servir ChatGPT per a diverses tasques relacionades amb operacions d'influència encobertes dirigides a països de tota l'Amèrica Llatina. Bona part d'aquesta activitat semblava destinada a perjudicar la reputació d'Ucraïna a la regió, però una part semblava orientada a influir en els resultats polítics locals, especialment a l'Argentina i Bolívia. La majoria dels operadors feien les peticions en rus; un les feia en castellà, però tot i així semblava trobar-se a Rússia. Hem compartit informació sobre aquest cas amb les autoritats competents.
Els operadors feien servir ChatGPT per a tres tasques principals: redactar informes interns sobre les seves activitats (i sobre activitats d'altres de les quals poguessin atribuir-se el mèrit de manera versemblant), crear contingut per a les seves operacions i redactar informes sobre el funcionament d'una autodenominada "plataforma de recerca" a l'Amèrica Llatina, el Social Research Center (SRC). Sembla que controlaven l'SRC mitjançant una identitat fictícia anomenada "Mia Clark"; en referència a aquest nom, hem batejat l'operació com a "Dark Clark". Com que no permetem l'accés als nostres models des de Rússia, feien servir VPN per connectar-se als nostres serveis.
En els seus informes interns, els operadors afirmaven que havien difós notícies falses arreu de l'Amèrica Llatina per desacreditar Ucraïna o líders locals. Algunes d'aquestes falsificacions han estat atribuïdes per investigadors(s'obre en una finestra nova) de fonts obertes(s'obre en una finestra nova) a una entitat russa coneguda com a "Politology" o "La Compania", suposada successora del Grup Wagner i d'altres entitats fundades per l'oligarca rus Ievgueni Prigojin. Els operadors també demanaven als nostres models que traduïssin o expliquessin informacions públiques sobre Politology i Wagner, amb molta més freqüència que no pas sobre qualsevol altra xarxa d'origen rus.
Aquesta operació era inusual en dos sentits. En primer lloc, sembla que va aconseguir captar persones a l'Amèrica Llatina perquè treballessin per a l'SRC. Els informes dels operadors russos sobre l'SRC feien referència a decisions sobre qüestions com les escales salarials, les contractacions i els acomiadaments, cosa que suggereix que controlaven l'entitat, en lloc de col·laborar-hi. Les proves disponibles indiquen que els empleats de l'SRC a l'Amèrica Llatina no sabien que treballaven per a un grup rus. A diferència d'un altre "centre d'estudis" vinculat a Rússia que vam destapar recentment, sembla que l'SRC produïa majoritàriament contingut original a través del personal que havia captat. És l'intent més complex de mantenir una identitat de façana que hem desarticulat en els últims dos anys i mig.
En segon lloc, algunes proves de fonts obertes suggereixen que les falsificacions de Dark Clark es van difondre prou per provocar verificacions de fets(s'obre en una finestra nova) i desmentiments oficials(s'obre en una finestra nova), fet que indica un grau de penetració superior al de qualsevol de les operacions d'influència que hem desarticulat en els últims dos anys. Una falsificació que l'operació afirmava haver introduït al Perú fins i tot va alimentar tensions públiques entre Ucraïna i Polònia.
Els operadors feien servir ChatGPT principalment per redactar i actualitzar informes interns destinats a un superior desconegut. Aquests informes periòdics descrivien iniciatives per dur a terme campanyes d'influència encobertes arreu de l'Amèrica Llatina. Comprenien tres línies de treball principals: els esforços per denigrar Ucraïna i obstaculitzar el reclutament de les Forces Armades ucraïneses; els intents d'interferir en la política interna de determinats països, especialment Bolívia i l'Argentina; i la gestió de l'SRC. En la majoria dels casos, no vam observar que els actors maliciosos fessin servir els nostres models per crear contingut per a les campanyes, sinó només per informar-ne (les poques excepcions es descriuen més avall).
Els informes contenien molts detalls tàctics que permetien entendre com l'operació intentava desacreditar Ucraïna i alguns dirigents nacionals, sobretot els presidents de l'Argentina, Bolívia i l'Equador. Alguns descrivien intents d'enganyar persones locals perquè duguessin a terme activitats que els operadors poguessin instrumentalitzar; d'altres descrivien falses "filtracions" que els operadors afirmaven haver difós.
En dos casos, les proves vinculen els operadors amb informacions públiques sobre "Politology". Els operadors van informar que el 2024 havien dut a terme dues campanyes contra el president argentí Javier Milei. En primer lloc, deien que havien difós una notícia falsa segons la qual Milei havia comprat collars de Cartier amb joies per als seus gossos. En segon lloc, afirmaven que havien pagat actors locals perquè fessin pintades contra Milei a Buenos Aires. A partir de documents filtrats, totes dues activitats s'han atribuït(s'obre en una finestra nova) públicament(s'obre en una finestra nova) a "Politology" i "La Compania".
Moltes altres falsificacions no s'havien vinculat anteriorment a operacions d'influència russes. Per exemple, els operadors afirmaven que el maig del 2026 havien creat una adreça electrònica falsa que es feia passar per la de la Direcció Regional d'Educació de Lima, al Perú. La van fer servir per ordenar a les escoles del districte que celebressin actes dedicats a Ucraïna amb motiu del Dia Nacional de la Diversitat Cultural i Lingüística (21 de maig). Els correus incloïen instruccions explícites de fer referència, entre d'altres, al controvertit nacionalista ucraïnès del segle XX Stepan Bandera, a qui alguns ucraïnesos consideren una figura de la independència, però que a Rússia i Polònia s'associa amb el feixisme, el col·laboracionisme durant la guerra i les atrocitats. Segons els operadors, algunes escoles van respondre a l'adreça electrònica falsa per confirmar que havien celebrat aquests actes i fins i tot van aportar fotografies.
Els operadors afirmaven que després havien aconseguit publicar notícies sobre els actes en mitjans del Perú i de Polònia, juntament amb acusacions que Ucraïna estava "exportant" ideologies ultranacionalistes, cosa que va provocar indignació. Les cerques en fonts obertes van identificar notícies que coincidien amb aquesta afirmació a la premsa peruana(s'obre en una finestra nova) i(s'obre en una finestra nova) polonesa(s'obre en una finestra nova), en diversos mitjans(s'obre en una finestra nova), i en una publicació en anglès d'Hongria(s'obre en una finestra nova) (alguns dels articles s'han eliminat posteriorment). Alguns(s'obre en una finestra nova) articles(s'obre en una finestra nova) incloïen la reacció d'un eurodiputat polonès que proposava declarar persona non grata a Polònia qualsevol persona que mostrés "hostilitat envers Polònia". Així, la falsificació russa alhora aprofitava i alimentava les tensions històriques entre ucraïnesos i polonesos.
De manera semblant, al juny, els operadors afirmaven que havien fet servir una altra adreça electrònica falsa per enganyar escoles de l'Equador i fer que celebressin una cerimònia de jurament de lleialtat al president Daniel Noboa i a Erik Prince, antic responsable de l'empresa militar privada Blackwater. Els operadors afirmaven que l'incident havia provocat indignació a l'Equador i havia pressionat el govern perquè desmentís l'engany, cosa que l'havia amplificat fins a arribar a un públic d'abast nacional. Un altre cop, la recerca en fonts obertes va identificar cobertura(s'obre en una finestra nova) mediàtica(s'obre en una finestra nova) a la premsa(s'obre en una finestra nova) equatoriana(s'obre en una finestra nova) que coincidia molt amb aquesta afirmació, i fins i tot un desmentiment detallat(s'obre en una finestra nova) de la ministra d'Educació de l'Equador.
Els operadors van fer servir diverses tècniques per donar credibilitat a les seves notícies falses. Segons els seus informes interns, al març van difondre dues falsificacions diferents dirigides contra l'Equador. Una consistia en un àudio fals atribuït al cònsol d'Ucraïna a l'Equador, en què suposadament feia comentaris despectius sobre els equatorians. La nostra investigació en fonts obertes va identificar una publicació a TikTok que coincidia exactament amb aquesta afirmació; semblava haver rebut poques interaccions. L'altra consistia en un vídeo fals difós a X i TikTok amb el logotip d'un canal de notícies real, que afirmava que el govern de Noboa reclutava homes joves per combatre a Ucraïna. A principis d'abril, verificadors de fets(s'obre en una finestra nova) de l'Equador van descriure una campanya que coincidia amb aquesta descripció.
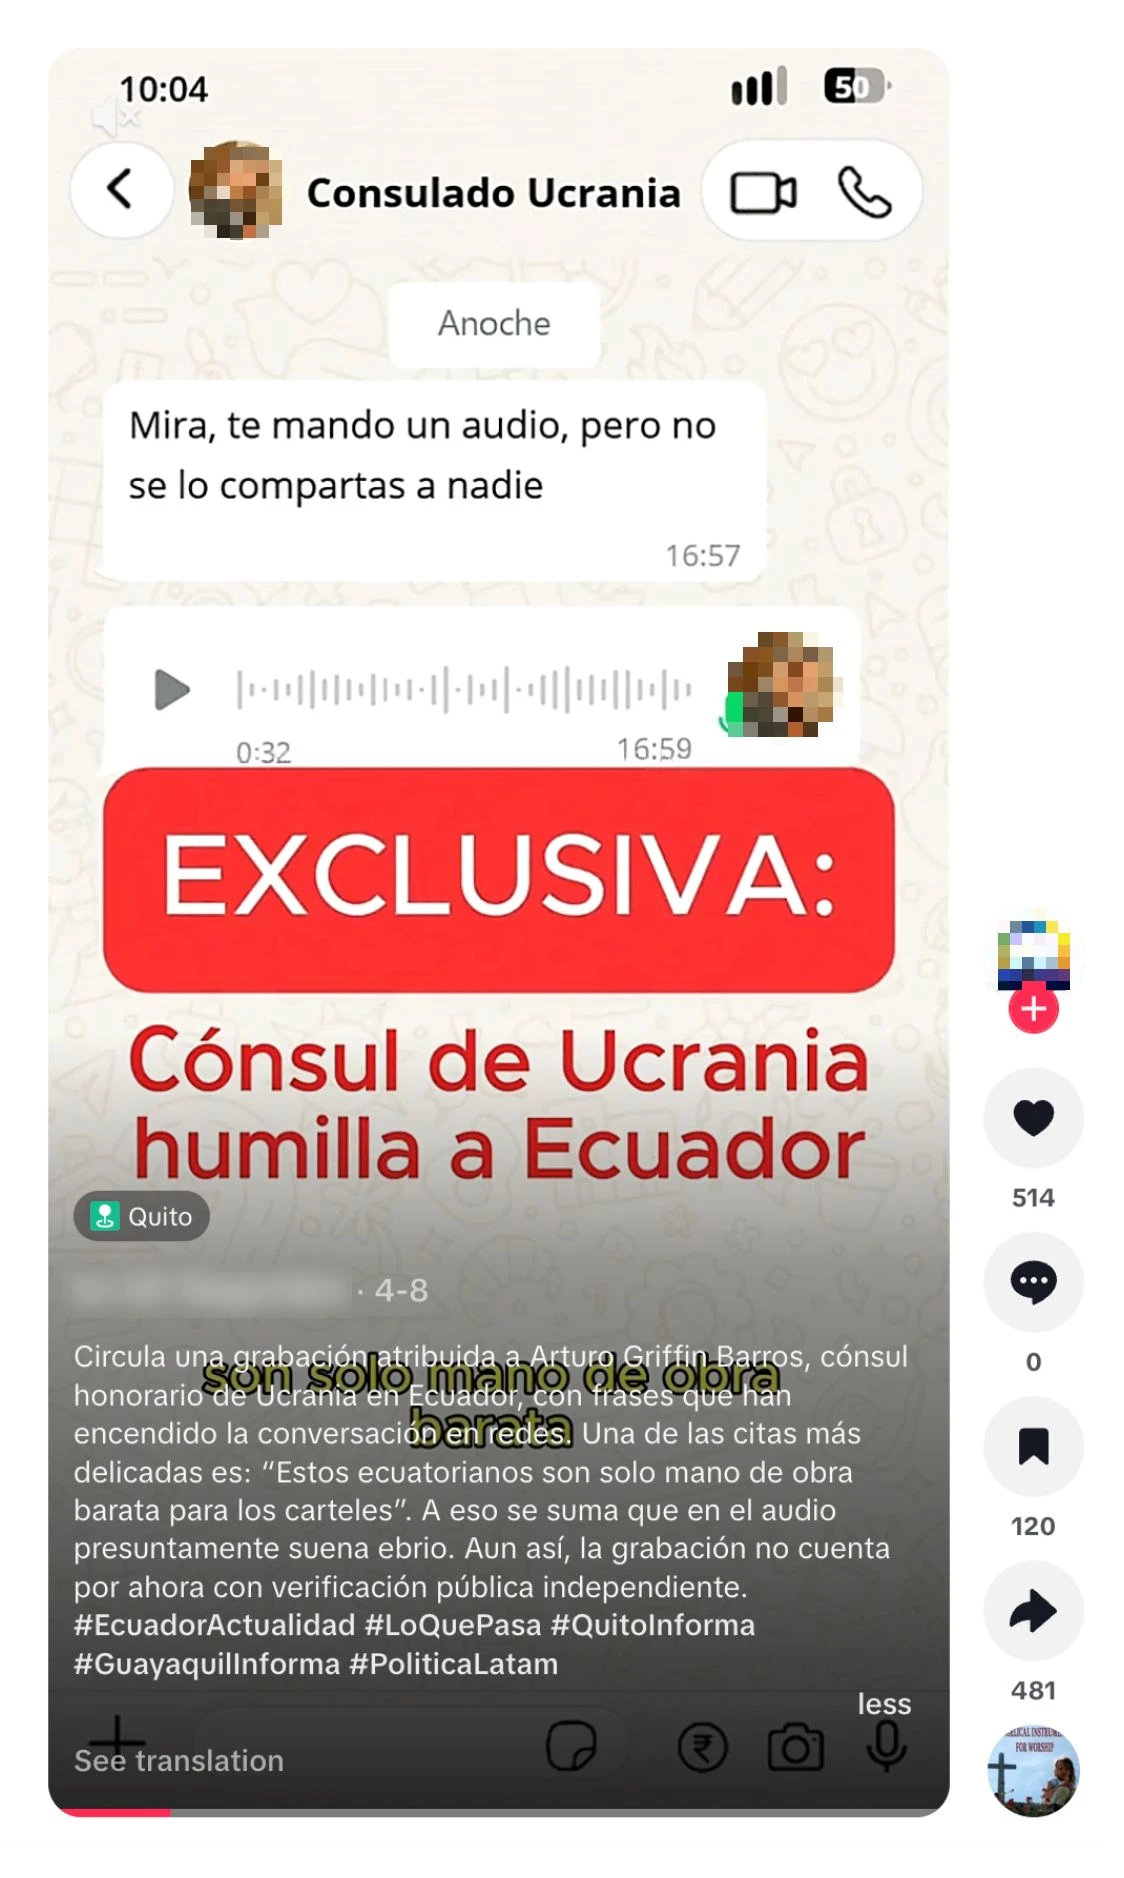
Vídeo publicat a TikTok el 8 d'abril del 2026, amb l'àudio fals atribuït al cònsol ucraïnès que aquesta operació afirmava haver creat.
Un altre informe intern descrivia una falsificació que havien difós a Bolívia a finals de maig, en el moment àlgid de les protestes contra el govern. Els operadors descrivien explícitament l'objectiu d'aquesta campanya: agreujar la crisi al voltant de les protestes. La campanya incloïa un enregistrament d'àudio fals d'un treballador de l'empresa estatal d'aigües, EPSAS, que deia que el govern tallaria el subministrament d'aigua a la capital administrativa, La Paz, i declararia l'estat d'emergència. La nostra recerca en fonts obertes va identificar una verificació que refutava(s'obre en una finestra nova) aquesta mateixa afirmació i un desmentiment oficial(s'obre en una finestra nova) d'EPSAS.
Altres informes interns incloïen falsificacions que no vam poder corroborar en fonts obertes, possiblement perquè ja s'havien retirat o no s'havien arribat a difondre. Per exemple, els operadors afirmaven que al gener havien difós una notícia segons la qual representants de l'ambaixada ucraïnesa havien portat una influenciadora i model brasilera a Ucraïna com a víctima de tràfic de persones, i que havia estat assassinada a Kíiv. Al juny, afirmaven que havien difós un altre àudio fals a Bolívia, aquest cop suposadament d'un empleat del Banc Central de Bolívia, que advertia que el banc estava a punt de limitar les retirades d'efectiu. També afirmaven que havien difós una carta falsificada de l'agència d'hidrocarburs del país que advertia de restriccions a la venda de combustible per a cotxes particulars.
En altres informes, els operadors demanaven als nostres models que els ajudessin a identificar incidents als països objectiu dels quals poguessin atribuir-se el mèrit, encara que no hi haguessin participat. Per exemple, a l'Argentina, els operadors afirmaven que el ministre d'Afers Exteriors argentí havia citat la seva operació en una reunió d'un comitè de les Nacions Unides sobre les illes Falkland/Malvines. Els operadors s'atribuïen el mèrit d'haver introduït els arguments que el principi d'autodeterminació no s'aplica a les illes i que el Regne Unit hi manté una presència militar desproporcionada. De fet, tots dos arguments formen part de la posició oficial de l'Argentina des de fa molts(s'obre en una finestra nova) anys(s'obre en una finestra nova). De manera semblant, al juny, mitjans brasilers van informar(s'obre en una finestra nova) del cas d'un ciutadà brasiler que havia viatjat a Ucraïna per allistar-se a l'exèrcit, havia estat capturat per les forces russes i després havia fet una declaració televisada en què afirmava que l'havien enganyat perquè combatés. Els operadors que feien servir ChatGPT van intentar atribuir-se aquesta notícia, al·legant que reproduïa els missatges de la seva operació; en realitat, citava el vídeo del mateix captiu(s'obre en una finestra nova). Això apunta a un intent dels operadors de dur a terme una operació d'influència dirigida als seus propis ocupadors, més que no pas a un públic extern.
Alguns informes dels operadors feien referència a una autodenominada "plataforma de recerca" anomenada Social Research Center (en rus, Центр социологических исследований). Segons el lloc web de l'SRC, el centre se centra en la diàspora índia a l'Amèrica Llatina i en les relacions entre l'Índia i els països de la regió.
Els informes interns suggerien que els operadors controlaven el centre d'estudis, i no es limitaven a col·laborar-hi. Feien referència, per exemple, a decisions de contractació i acomiadament, escales salarials, plans de personal i projectes de recerca en curs. Un detall fonamental és que també afirmaven que els operadors havien creat una identitat fictícia anomenada "Mia Clark" per gestionar l'activitat de l'operació a les xarxes socials i relacionar-se amb el personal sobre el terreny a l'Amèrica Llatina. Les proves disponibles suggereixen que aquests empleats sobre el terreny no sabien que treballaven per a una operació russa i feien tasques de recerca de bona fe. Aquest ús d'intermediaris que desconeixien el seu paper s'assembla molt al d'una operació russa anterior, també vinculada a l'entorn de Prigojin, "PeaceData", que Meta va destapar(s'obre en una finestra nova) el 2020.
A jutjar pels informes dels operadors russos, el seu personal sobre el terreny a l'Amèrica Llatina entrevistava experts i analistes de tota la regió i després redactava treballs de recerca a partir de les conclusions. Els temes anaven des d'una anàlisi àmplia de l'opinió pública sobre el grup BRICS fins a una comparació detallada de l'economia brasilera sota les presidències de Jair Bolsonaro i Luiz Inácio Lula da Silva. De vegades, els operadors russos redactaven informes de seguiment dels projectes de recerca abans que es publiquessin, cosa que indica una implicació estreta en el procés d'elaboració. Vam identificar més de 60 articles al lloc web de l'SRC, una xifra àmpliament superada, i la gran majoria semblaven ser textos originals. Això diferencia Dark Clark de l'operació d'origen rus que vam destapar recentment, que també feia servir un centre d'estudis com a tapadora, però plagiava la major part del contingut; suggereix la intenció de construir una entitat de façana més duradora, amb contactes arreu de l'Amèrica Llatina.
Per promocionar la feina de l'SRC, els operadors russos afirmaven que havien intentat crear una xarxa de comptes a les xarxes socials. Segons els seus informes, aquesta activitat a les xarxes socials va topar amb problemes quan operadors de diferents parts del món van intentar accedir als mateixos comptes, cosa que va provocar restriccions als comptes. Se'n poden veure rastres a les fonts obertes: per exemple, la informació de transparència del compte principal de l'SRC a X mostrava una ubicació a Alemanya (possiblement per l'ús d'una VPN), però una connexió a través de l'App Store de la Federació Russa, mentre que la informació de transparència d'un dels seus comptes d'Instagram situava l'administrador a Veneçuela. Cap dels tres comptes de Facebook amb la marca SRC que vam identificar tenia prou seguidors perquè s'hi mostrés la ubicació de l'administrador.
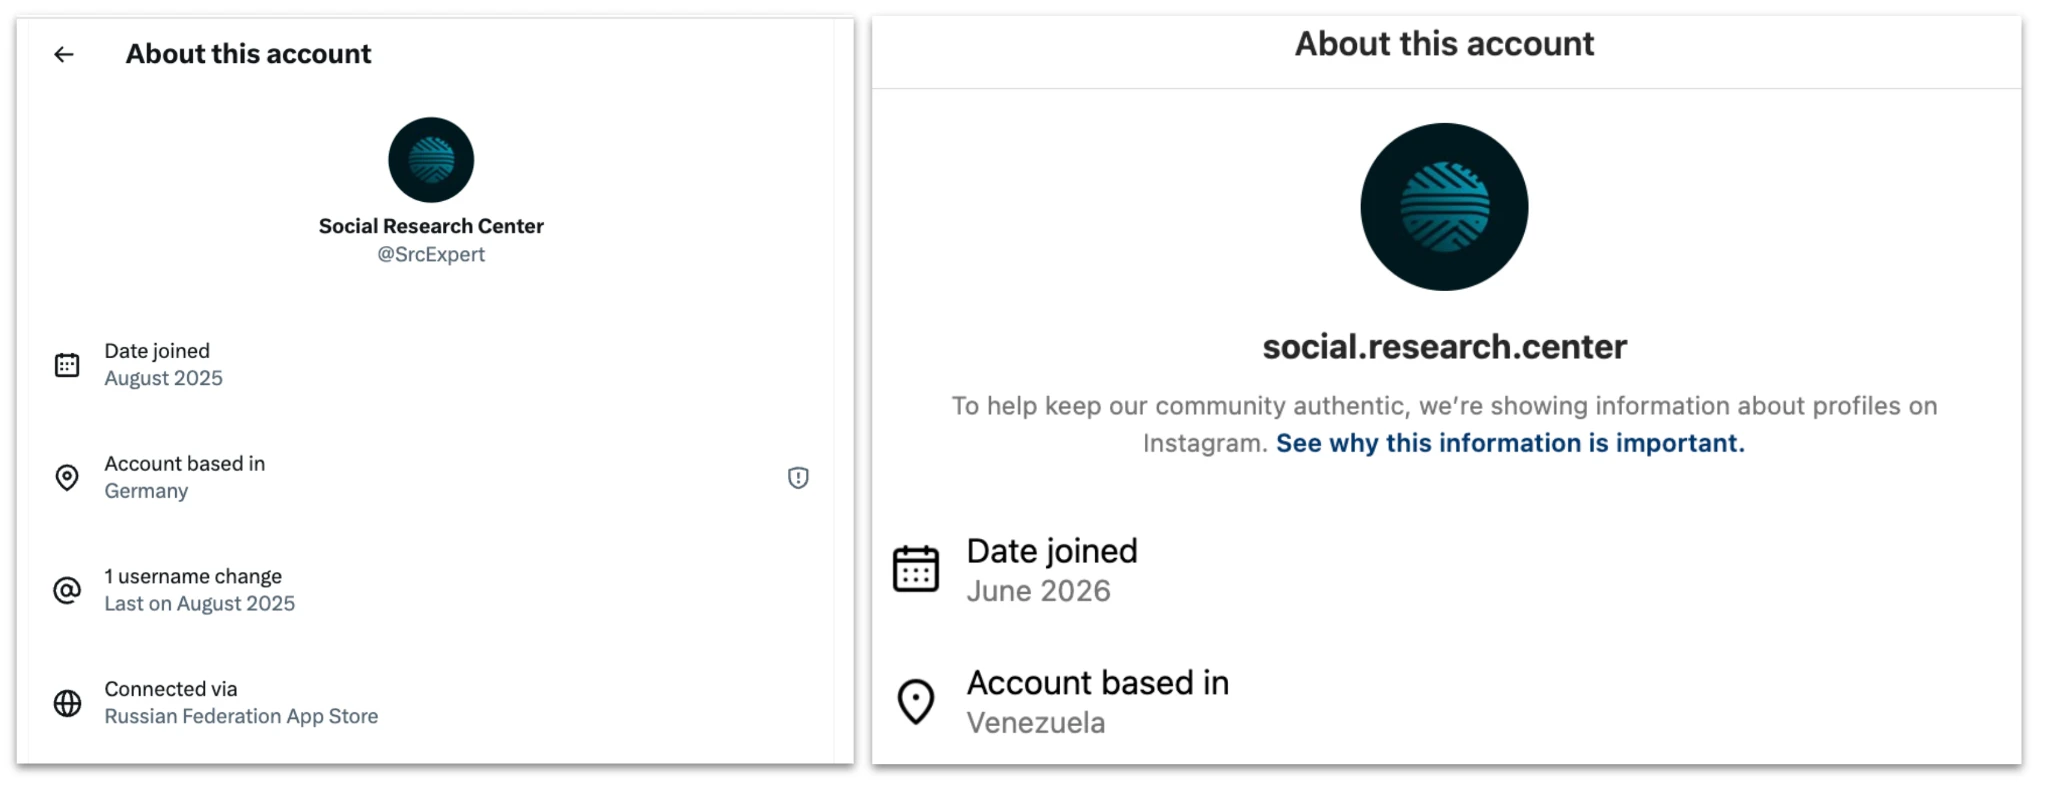
A l'esquerra, compte d'X vinculat al Social Research Center. La informació de transparència mostra que el compte es connectava a través de la botiga d'aplicacions de la Federació Russa. A la dreta, compte d'Instagram de l'SRC: la ubicació indicada és Veneçuela.
Els operadors van informar de problemes especialment a LinkedIn, on deien que havien creat un compte explícitament fals per representar l'SRC, però que després havien tingut dificultats per crear-hi una xarxa de contactes. Segons els seus informes, la solució va ser crear més comptes falsos perquè seguissin el primer i el fessin semblar més creïble. El 17 d'agost, un compte de LinkedIn amb la mateixa marca del Social Research Center tenia 961 seguidors i afirmava disposar d'una plantilla d'entre 200 i 500 persones, però només hi constaven dos empleats.
De vegades, a més de fer servir la IA per actualitzar informes, els operadors demanaven al nostre model que els ajudés a concebre i crear textos per a les seves operacions: per exemple, a assegurar-se que les falsificacions fessin servir l'accent, el vocabulari i l'estil institucional adequats per a cada país. Això representava una proporció relativament petita del volum total de feina, potser perquè sembla que l'operació incloïa almenys una persona de l'Amèrica Llatina amb el castellà com a llengua materna i, per tant, necessitava menys suport lingüístic de la IA.
Per exemple, en una ocasió, un dels operadors de parla russa va demanar al model que l'ajudés a redactar, en rus, una carta que impliqués el cònsol honorari d'Ucraïna a Panamà en un cas de corrupció. Després, l'operador de parla castellana va demanar al model que traduís la carta al castellà i que generés un guió d'àudio per acompanyar-la. Un compte que es feia passar per un mitjà de notícies, però que feia servir el logotip de TVN Noticias(s'obre en una finestra nova) de Panamà, va publicar a TikTok una fotografia que coincidia amb el text de la carta, amb una veu en off que coincidia amb el guió de l'operador. El canal de TikTok només tenia un seguidor i va deixar de publicar després de difondre aquesta falsificació.
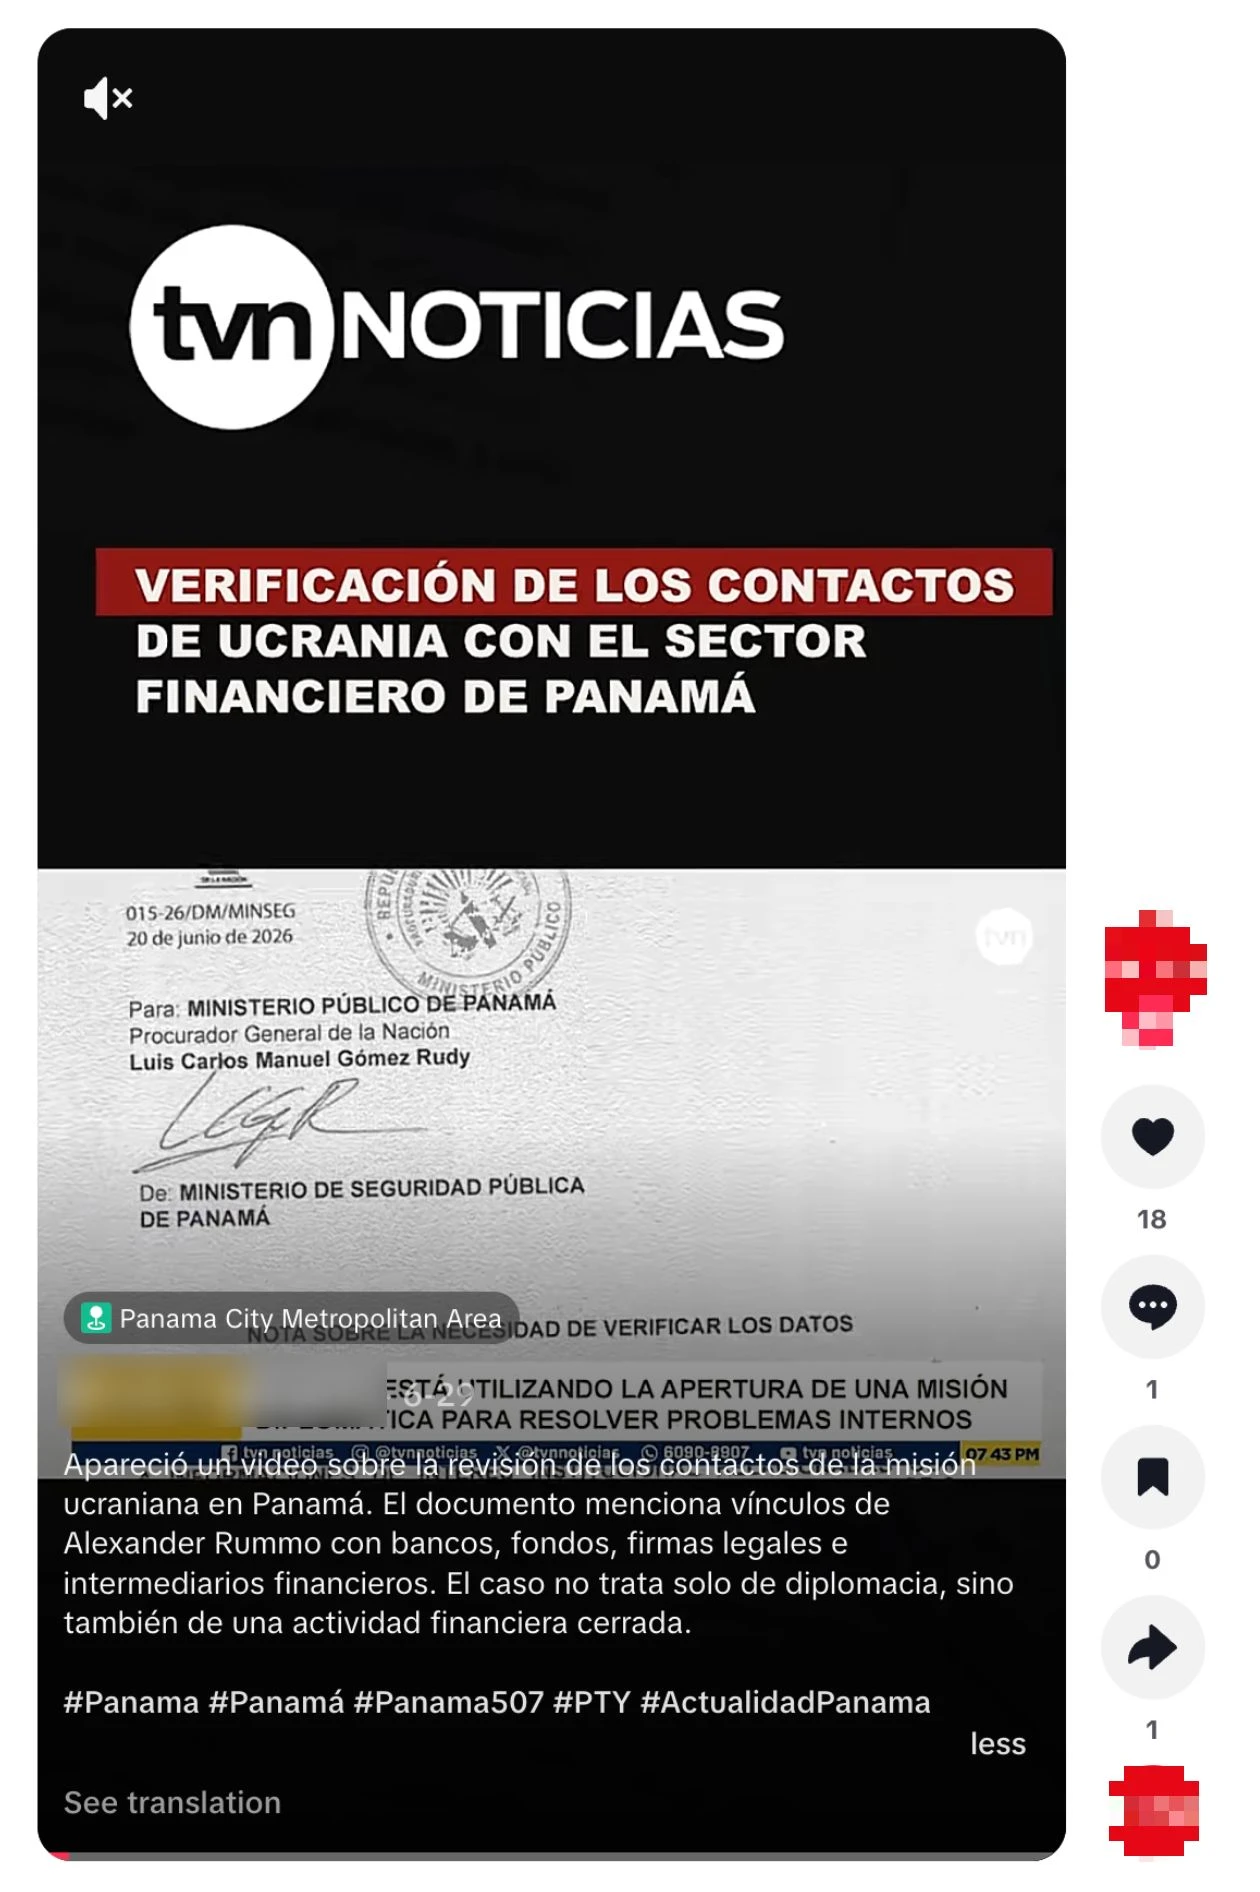
Publicació de TikTok que mostra la carta amb el text generat per aquesta operació, acompanyada d'una veu en off amb un guió també generat per l'operació.
En una altra ocasió, l'operador de parla castellana situat a Rússia va proporcionar al model un guió en rus que afirmava que Noboa havia insultat les persones pobres de l'Equador, i li va demanar que el traduís al castellà de l'Equador. En una tercera ocasió, al març, el mateix usuari va demanar al model que revisés l'esborrany en castellà d'un contracte entre una empresa anomenada "International Security Solutions FZE" i una persona de l'Equador, suposadament per prestar serveis d'infraestructures a Ucraïna. Les preguntes de l'usuari se centraven en com millorar la llengua i la maquetació, i incloïen quines paraules havien d'anar en negreta.
Les peticions de l'usuari sobre el contracte es van acabar quan es va donar per definitiva la redacció. Tanmateix, la recerca en fonts obertes mostra que posteriorment es va difondre a les xarxes socials(s'obre en una finestra nova) una imatge del "contracte". Es va fer servir per reforçar l'afirmació que el govern de Noboa havia col·laborat amb una empresa tapadora per enganyar equatorians i reclutar-los per a l'exèrcit ucraïnès. La falsificació es va difondre prou perquè, a principis d'abril, es fes una verificació de fets(s'obre en una finestra nova): els verificadors van concloure que l'empresa "no figura al registre de la Superintendència de Companyies, Valors i Assegurances de l'Equador".
L'impacte d'aquesta operació requereix una avaluació especialment acurada. Com s'ha assenyalat més amunt, una de les principals tàctiques dels operadors era atribuir-se el mèrit d'activitats que no tenien res a veure amb la seva operació. Per tant, les seves afirmacions sobre l'impacte als informes interns no es poden donar per bones sense més comprovacions. De manera semblant, algunes de les notícies falses que afirmaven haver difós no van aparèixer a la recerca en fonts obertes, possiblement perquè s'havien difós per canals no públics, ja s'havien retirat o en realitat no s'havien publicat.
Tanmateix, les proves de fonts obertes ens van permetre corroborar algunes de les seves afirmacions. Algunes de les falsificacions que l'operació afirmava haver difós van ser posteriorment objecte d'informes de verificadors de fets i de desmentiments de governs, cosa que suggereix que s'havien propagat prou per merèixer una resposta. En altres casos, vam poder identificar contingut en línia que coincidia molt amb el contingut generat per aquesta operació. El cas més destacat és que l'operació afirmava haver enganyat una escola peruana perquè celebrés un acte on es mostrava Bandera. Posteriorment, se'n va informar tant a l'Amèrica Llatina com a Europa, i sembla que va provocar comentaris d'almenys un eurodiputat polonès.
Segons l'escala de propagació(s'obre en una finestra nova) de les OI, que les puntua de l'1 (mínim) al 6 (màxim), situaríem aquesta operació a la categoria 5, ja que hi ha proves que suggereixen que va provocar comentaris públics de polítics de diversos països. És la primera operació de categoria 5 que hem desarticulat des que vam començar a publicar els nostres informes.
Operació d'origen iranià que introdueix articles extensos amb signatures falses en mitjans de notícies digitals.
Vam bloquejar un conjunt de comptes de ChatGPT amb origen a l'Iran. Feien peticions en persa i generaven contingut en persa i anglès. Els actors amagaven la seva ubicació fent servir VPN per accedir a ChatGPT.
L'operació feia servir els nostres models per millorar articles extensos i propostes editorials, generar comentaris per a les xarxes socials i perfeccionar informes interns. Els operadors feien servir set signatures diferents per proposar els seus articles, de manera que hem batejat la campanya com a "Bogus Bylines". Els articles extensos se centraven en el conflicte entre els EUA i l'Iran. La majoria dels comentaris també tractaven del conflicte; una minoria tractava de política dels EUA, habitualment dins el context més ampli del conflicte.
L'impacte aparent de les seves principals línies de treball variava considerablement. Vam identificar gairebé 100 articles publicats o redistribuïts amb les signatures de l'operació en una dotzena aproximada de mitjans digitals d'arreu del món. Eren mitjans petits o mitjans, generalment centrats en afers internacionals, geopolítica i esdeveniments de l'Orient Mitjà. En canvi, cap dels comentaris a les xarxes socials sembla haver generat un volum considerable de m'agrades, comparticions o respostes addicionals. De fet, els informes interns dels operadors feien servir un càlcul enganyós per mesurar el seu impacte a les xarxes socials, possiblement en un intent d'inflar-ne l'eficàcia aparent.
En conjunt, l'activitat semblava pròpia d'un actor comercial que duia a terme una campanya d'influència per encàrrec, però no podem identificar l'actor concret que hi havia al darrere. Hem compartit informació sobre aquest cas amb les autoritats competents.
L'activitat de més abast d'aquesta operació consistia a demanar a ChatGPT que revisés i millorés articles extensos en anglès sobre la geopolítica del conflicte entre els EUA i l'Iran. Les peticions habituals demanaven al model que avalués un esborrany en anglès segons els criteris de presentació d'articles d'un mitjà digital concret i que proposés canvis per garantir-ne el compliment. Un cop els operadors aprovaven els canvis, demanaven al model que generés un correu electrònic que poguessin fer servir per proposar l'article al responsable editorial del mitjà digital en qüestió.
Aquests missatges de proposta es redactaven amb set signatures falses diferents: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams i Alice Johnson. Segons les biografies publicades en línia al costat d'alguns d'aquests articles, cada identitat fictícia es presentava com un periodista occidental (normalment dels Estats Units, tot i que la biografia de Noah Lamington afirmava que era a Nova Zelanda), sovint especialitzat en política internacional, l'Orient Mitjà, drets humans o conflictes. En el cas d'una de les identitats, "Michael Harrison", els operadors van demanar al model que redactés la biografia mateixa. (Cal destacar que, al març, Meta va desarticular(s'obre en una finestra nova) una operació d'influència iraniana que també feia servir una identitat fictícia de periodista anomenada "Michael Harrison".)
Algunes d'aquestes identitats fictícies es reforçaven amb comptes en diverses xarxes socials. La identitat fictícia de Michael Harrison, per exemple, tenia comptes de suport a Medium, X i Facebook. La identitat fictícia d'Ervin B. Hoskins tenia comptes a X, Facebook, Instagram i Threads. La biografia d'aquesta identitat el presentava com "un redactor autònom estatunidenc", però la informació de transparència de les xarxes socials situava els comptes a l'Iran.
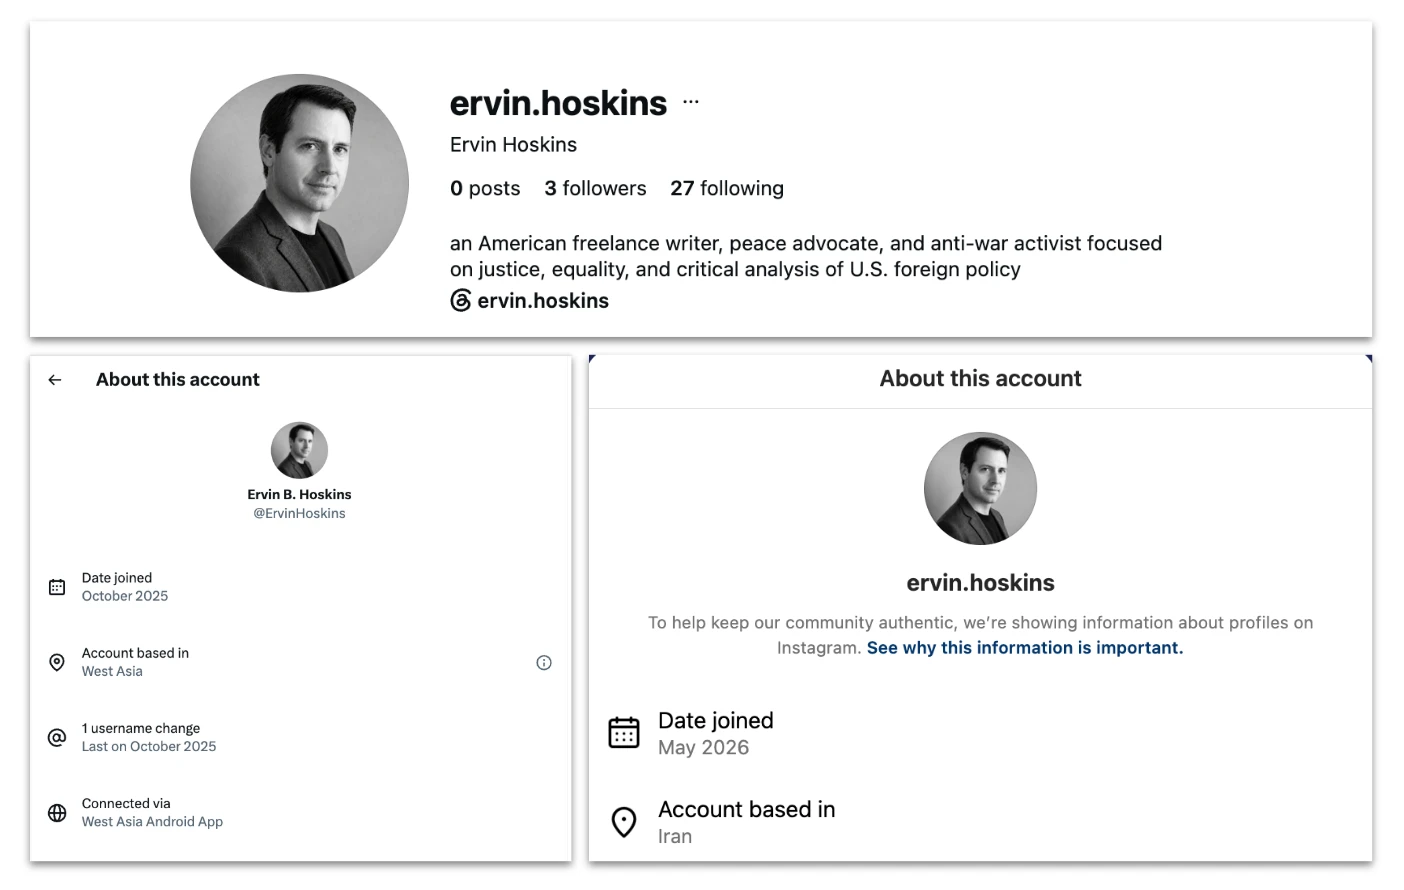
A dalt, biografia d'Instagram de la identitat fictícia d'Ervin Hoskins. A baix a l'esquerra, informació de transparència del compte d'X, que mostra l'ús de l'aplicació d'Android de l'Àsia occidental. A baix a la dreta, informació de transparència del compte d'Instagram, que indica una ubicació a l'Iran. Meta va bloquejar el compte d'Instagram a l'agost.
Amb tècniques d'investigació en fonts obertes, vam identificar gairebé 100 articles publicats amb alguna de les signatures dels operadors en més d'una dotzena de publicacions diferents. Aquestes publicacions se centraven generalment en afers internacionals, geopolítica i esdeveniments de l'Orient Mitjà, de vegades des d'un punt de vista antibel·licista o progressista. El primer article que vam identificar es va publicar el juliol del 2025, i l'últim, l'octubre del 2026. La freqüència de publicació va augmentar molt després de l'esclat del conflicte entre els EUA i l'Iran.
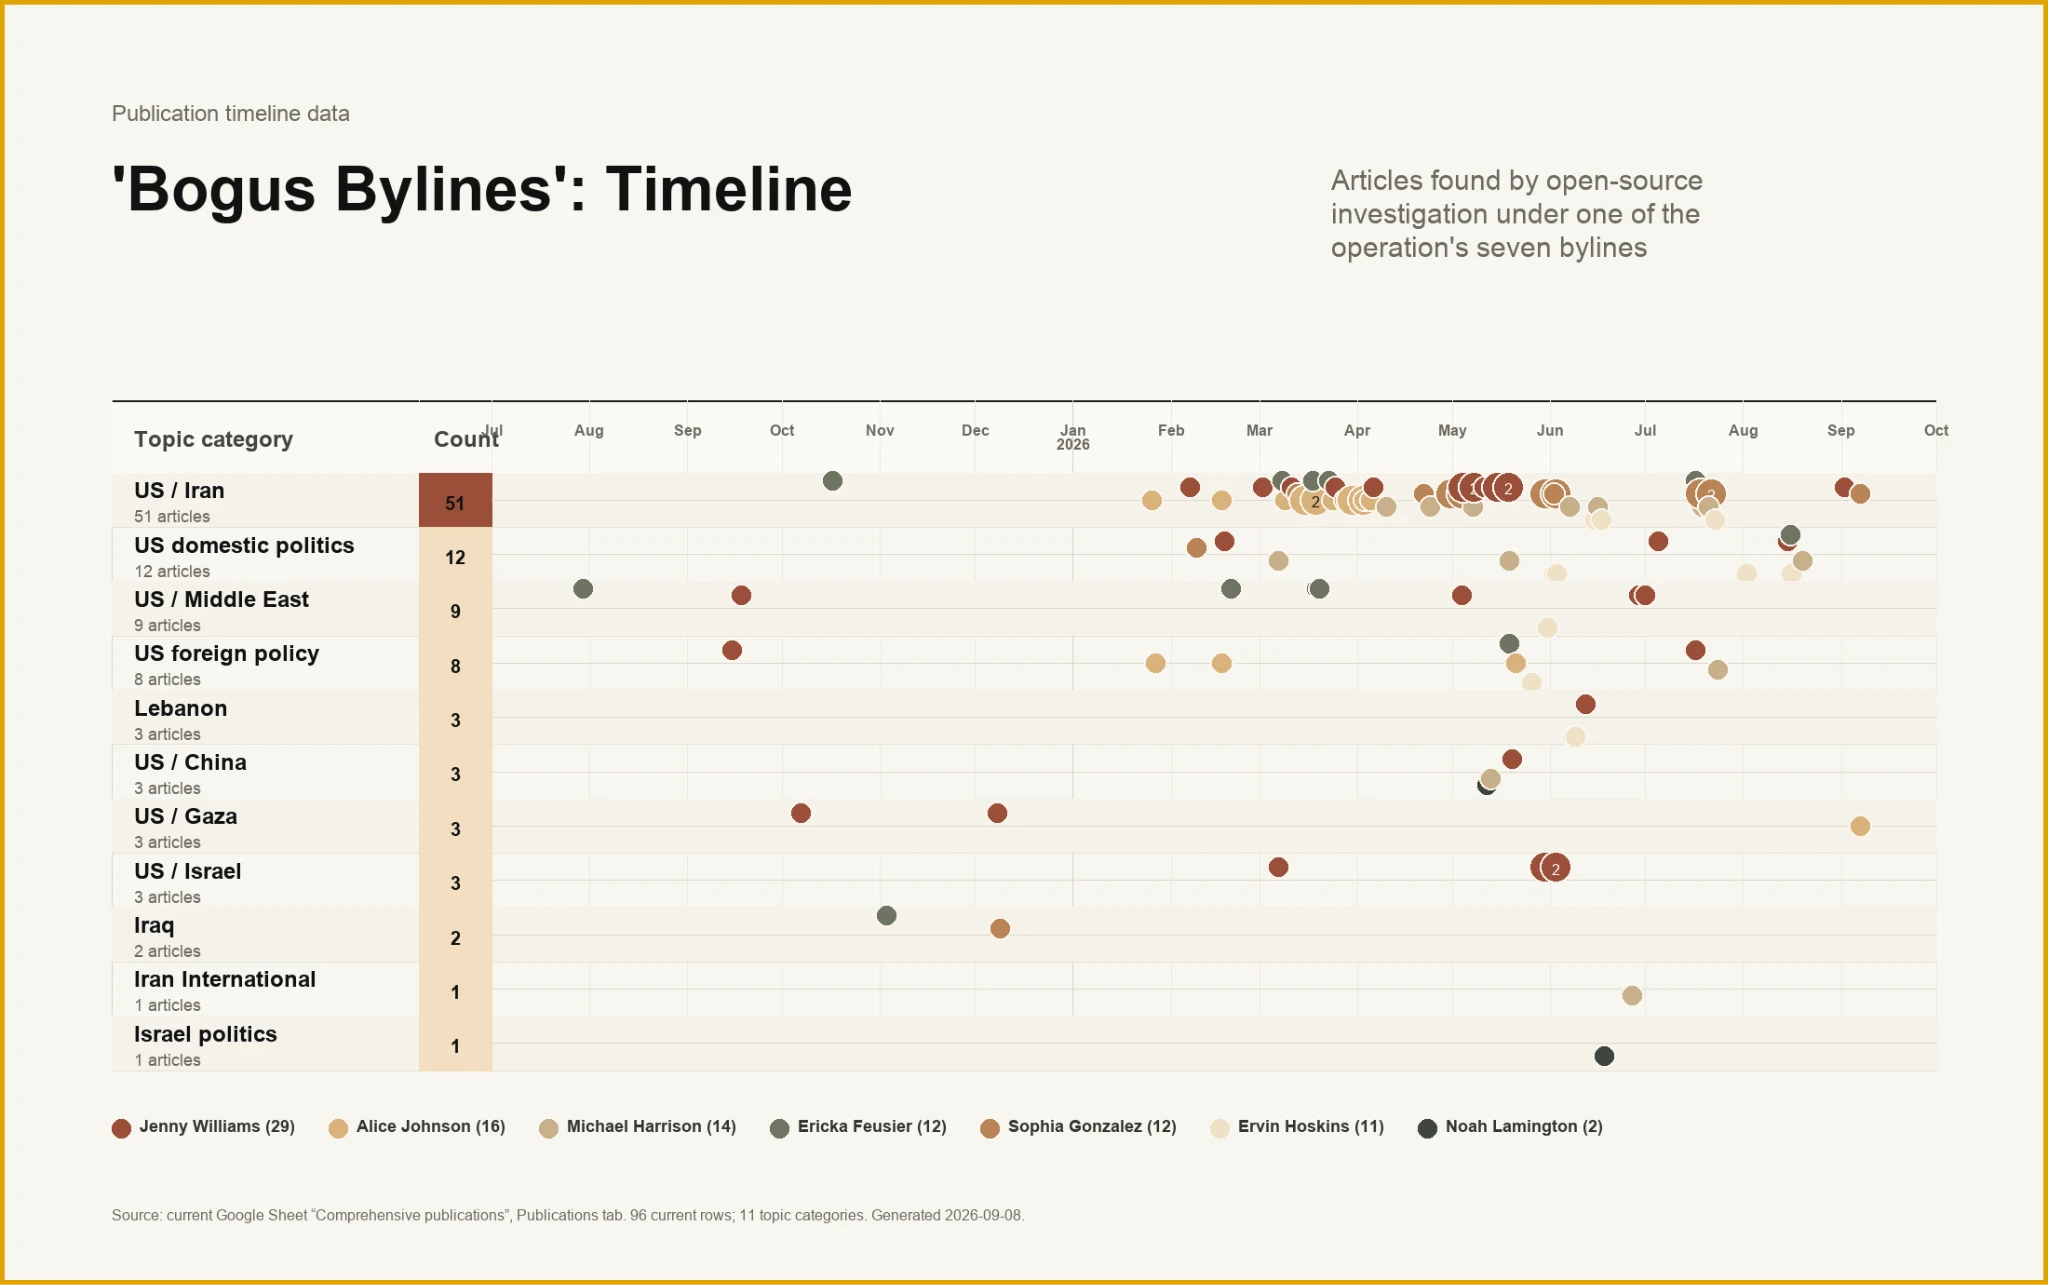
Cronologia dels articles per autor i tema, de juliol del 2025 a setembre del 2026. S'hi observa una alta concentració de publicacions sobre les relacions entre els EUA i l'Iran a partir del març del 2026.
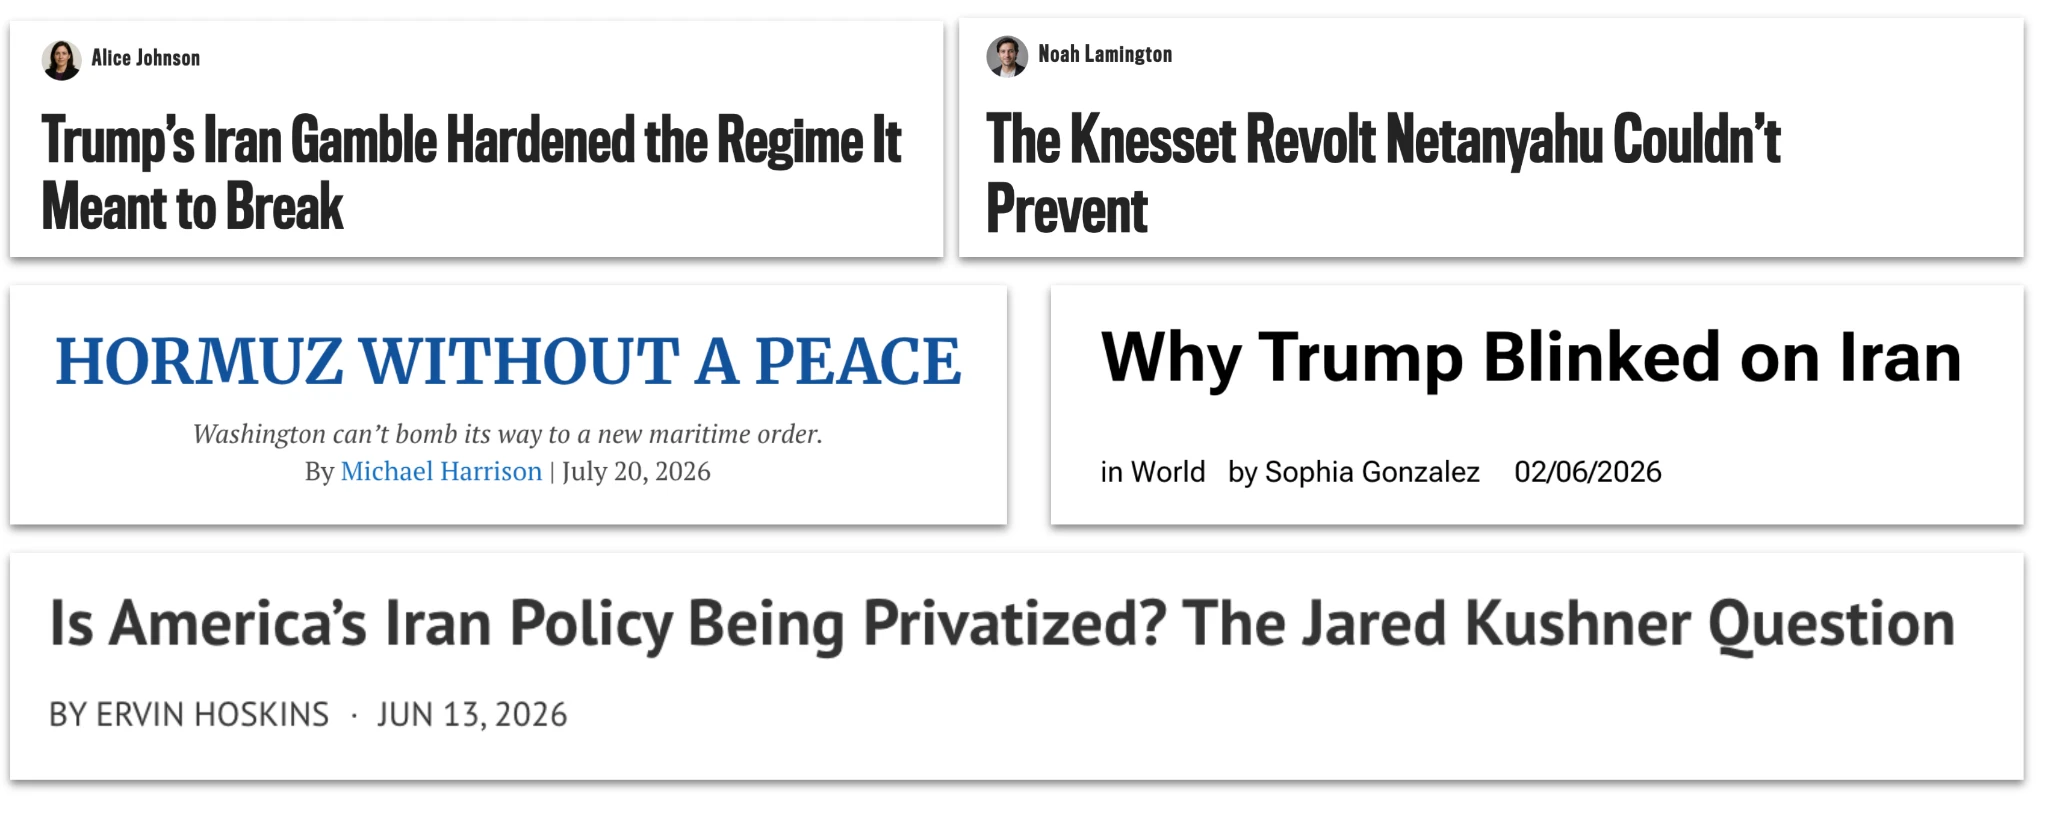
Exemples de titulars d'articles publicats amb les signatures vinculades a aquesta operació entre febrer i juliol del 2026 en diversos mitjans digitals.
Com a mínim alguns dels articles es van promocionar després als comptes de xarxes socials dels mitjans en qüestió, fet que donava als operadors iranians una possible via per arribar a públics als quals, altrament, no haurien tingut accés.
A més dels articles, els actors maliciosos demanaven a ChatGPT que generés lots de comentaris sobre temes geopolítics o polítics en anglès o persa. El seu procediment habitual era introduir el text o una captura de pantalla d'una publicació a les xarxes socials i demanar al model un conjunt de respostes que s'ajustessin al seu enfocament general. Després les publicaven en línia, sovint amb pocs minuts de diferència. Els informes interns dels operadors feien referència tant a la publicació manual com a l'automatitzada; no tenim proves que indiquin que aquesta automatització es fes amb l'ajuda dels nostres models.
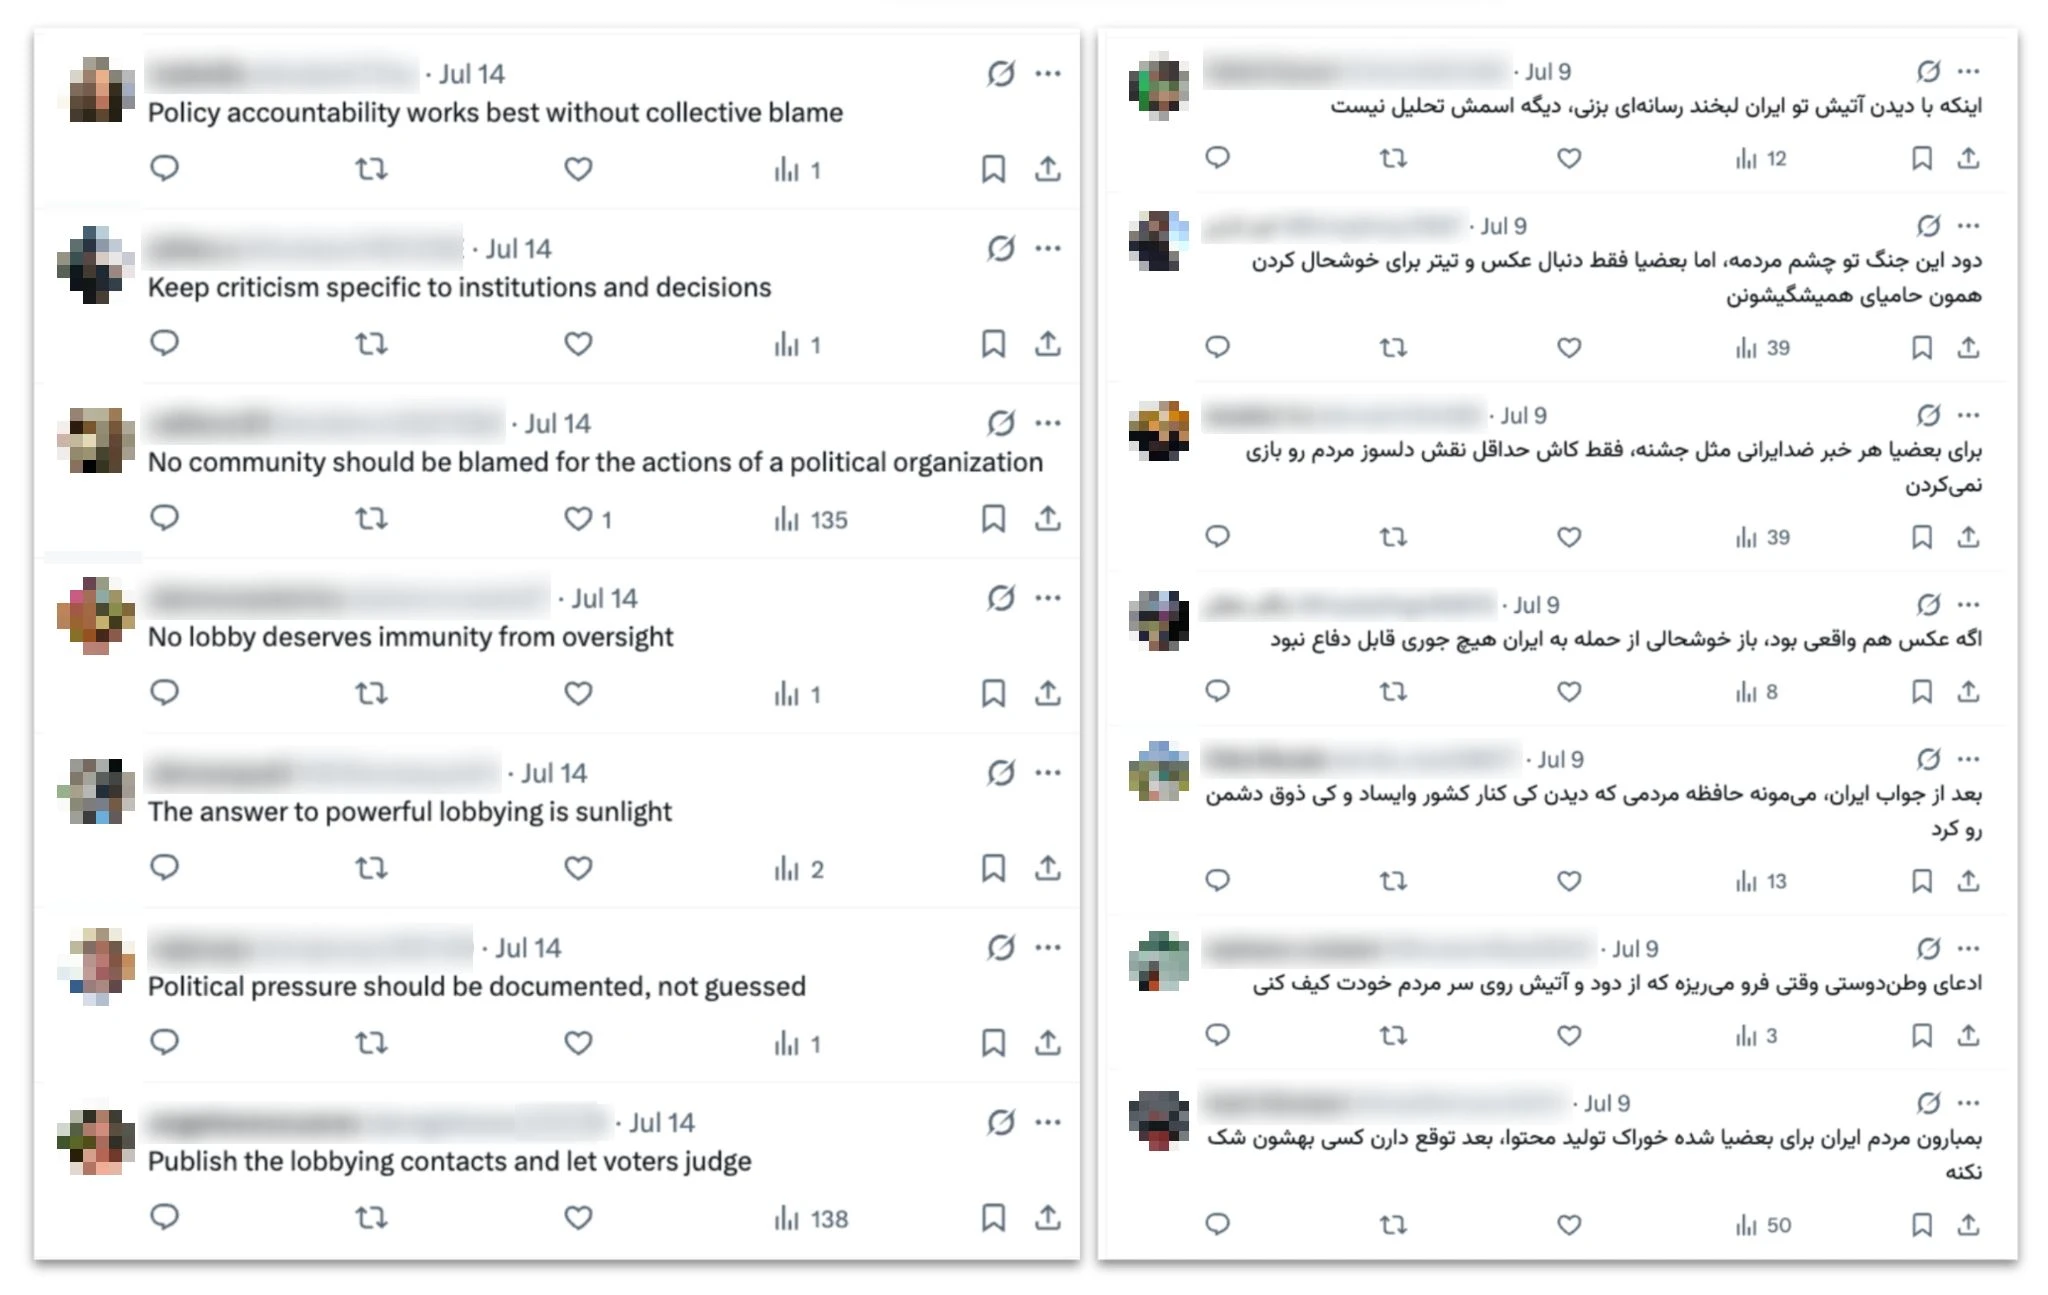
Tuits en anglès, a l'esquerra, i en persa, a la dreta, generats per aquesta operació i publicats al juliol. Els comentaris en anglès responien a un tuit en anglès que advertia que els EUA preparaven un "atac a gran escala" contra l'Iran. Tots els comentaris d'aquesta imatge es van publicar en un interval de 10 minuts. Els comentaris en persa responien a un tuit en persa sobre els atacs dels EUA contra l'Iran i es van publicar en un interval de 13 minuts.
Una part d'aquesta activitat de generació de comentaris per lots consistia a crear respostes a publicacions a les xarxes socials sobre els articles de la mateixa operació. En aquests casos, els operadors introduïen captures de pantalla de publicacions que promocionaven els seus articles i generaven comentaris que els elogiaven o els donaven suport, probablement per fer-los semblar més populars.
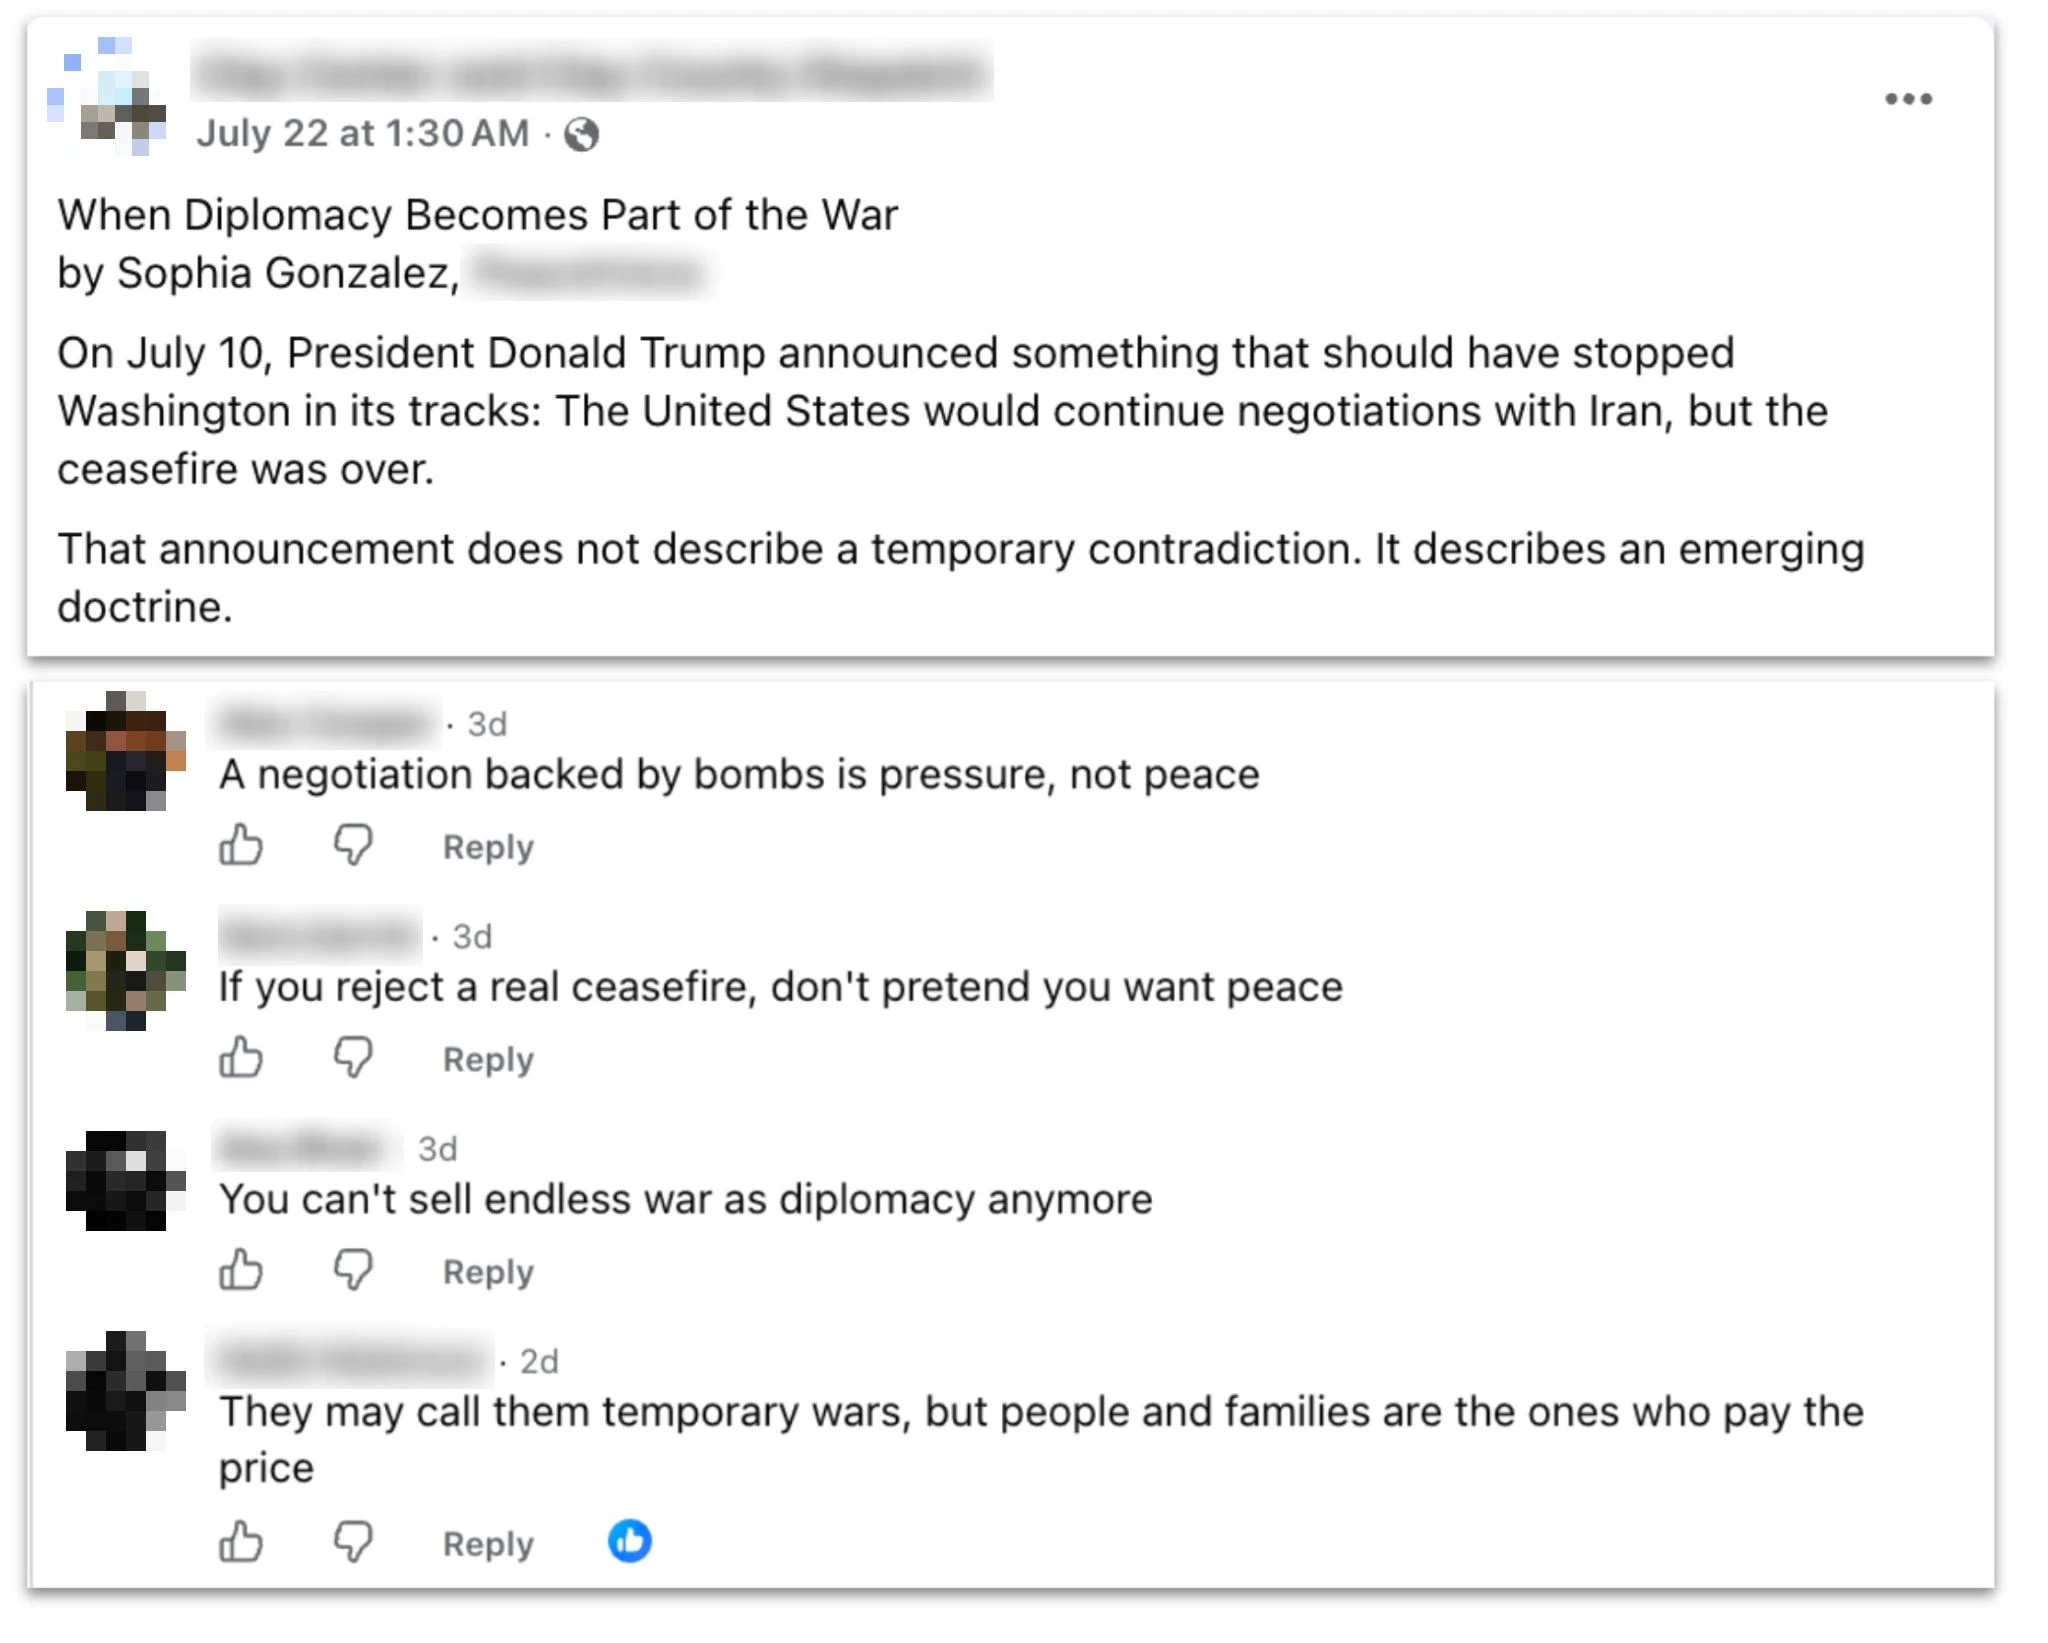
Publicació d'una pàgina de notícies locals dels EUA a Facebook que comparteix un article generat per l'operació, i comentaris sobre aquesta publicació també generats per l'operació.
La majoria dels lots de comentaris se centraven, de manera més general, en el conflicte entre l'Iran, els Estats Units i Israel. Els usuaris demanaven comentaris sobre temes com els atacs amb míssils, els altos el foc i les maniobres diplomàtiques, i especificaven que els textos havien de presentar els EUA com l'agressor, Israel com un aliat poc fiable dels EUA i l'Iran com una víctima desafiant però resilient. Els operadors van generar un nombre especialment elevat de respostes a publicacions d'Iran International, una cadena de televisió per satèl·lit amb seu al Regne Unit i crítica amb el règim iranià: més de dues dotzenes de lots de respostes hostils en persa. Una minoria dels lots generava respostes a publicacions a les xarxes socials sobre qüestions polítiques dels EUA, habitualment també dins el context més ampli del conflicte.
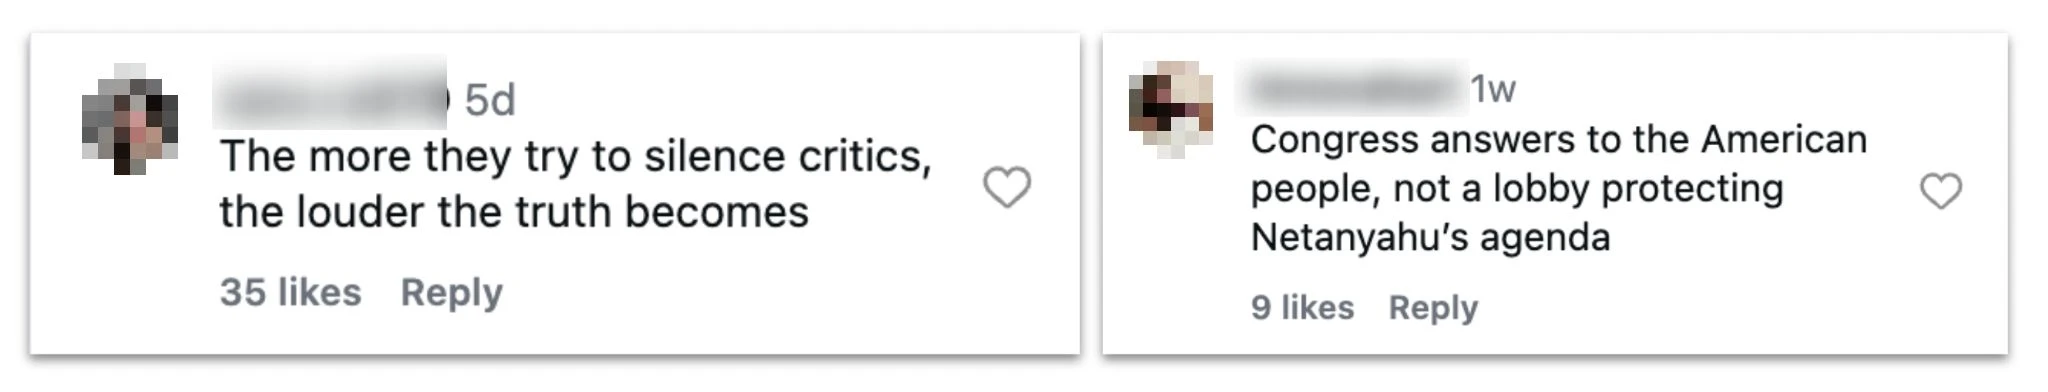
Comentaris d'Instagram generats per aquesta operació en resposta a publicacions sobre política dels EUA.
Vam identificar un petit nombre d'aquestes respostes publicades en línia; moltes més no van aparèixer a les nostres cerques en fonts obertes, possiblement perquè no s'havien publicat o perquè ho havien fet comptes que ja s'havien eliminat. (Per exemple, tres de les identitats fictícies de periodistes —Ericka Feusier, Alice Johnson i Jenny Williams— indicaven noms d'usuari d'X a les seves biografies publicades: tots aquests comptes estaven suspesos l'agost del 2026.) Alguns dels comptes que sí que van publicar comentaris en línia tenien noms d'aparença occidental, però indicaven una ubicació a l'Iran.
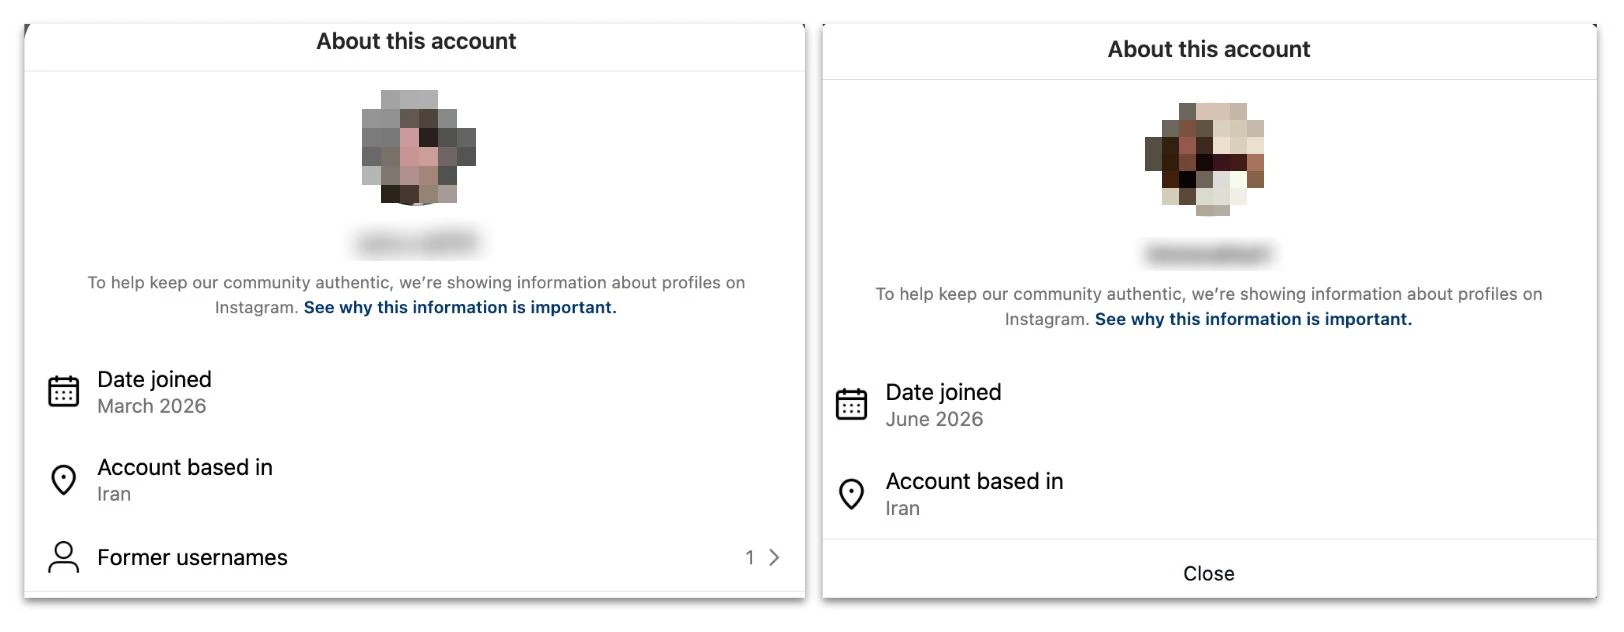
Informació de transparència dels comptes d'Instagram que van fer els comentaris mostrats més amunt, on s'indica que es trobaven a l'Iran.
Quan vam trobar aquestes respostes publicades, normalment representaven una minoria del total de comentaris de la publicació en qüestió, cosa que suggereix que els operadors no tenien una veu dominant entre les respostes autèntiques. Tampoc no semblaven haver atret un volum considerable d'interaccions: de fet, molts dels m'agrades de les respostes de l'operació provenien de comptes que també hi estaven vinculats. Hem compartit informació sobre aquest cas amb socis del sector, que estan més ben situats per oferir avaluacions globals de les interaccions.
L'intent de fer que la seva activitat semblés més popular no es limitava a les publicacions adreçades al públic. A més de generar contingut, els operadors demanaven ocasionalment a ChatGPT que millorés textos que semblaven informes interns sobre la seva campanya a les xarxes socials. Normalment, això consistia a proporcionar al model una sèrie d'estadístiques i demanar-li que les convertís en presentacions acurades.
No és la primera operació que hem desarticulat que feia servir la IA per redactar la seva pròpia(s'obre en una finestra nova) autoavaluació(s'obre en una finestra nova). El que més cridava l'atenció dels intents dels operadors iranians d'avaluar la seva pròpia feina era el mètode que feien servir. La principal mètrica d'"impacte" que feien servir era el nombre de visualitzacions de les publicacions a les quals responien (no el nombre de visualitzacions de les respostes mateixes), comptades abans de publicar les respostes i un temps no especificat després. Aquest càlcul no distingia les visualitzacions que podien haver estat fruit d'altres factors, com ara la popularitat de les publicacions originals o altres comentaris. Per tant, exagerava molt les xifres d'impacte de l'operació, fet que suggereix que els operadors o bé no coneixien una manera més eficaç de calcular-les o bé havien decidit no fer-la servir.
De fet, segons les proves que es poden obtenir de l'observació de fonts obertes, les dues principals línies de treball de l'operació semblen haver tingut graus d'impacte probable molt diferents.
Les respostes a les xarxes socials que vam poder identificar tenien, en general, pocs m'agrades, visualitzacions i comentaris (xifres d'un o dos dígits). Com s'ha assenyalat més amunt, les respostes normalment representaven una minoria del total de comentaris de la publicació en qüestió. Segons l'escala de propagació(s'obre en una finestra nova) de les OI, que les puntua de l'1 (mínim) al 6 (màxim), situaríem aquesta part de l'operació a la categoria 2: comentaris en múltiples plataformes, però pocs indicis de propagació més enllà d'aquest entorn o de capacitat per dominar les respostes.
En canvi, les identitats fictícies de periodistes van aconseguir que diversos mitjans publiquessin els seus articles, alguns amb un nombre considerable de seguidors: per exemple, l'agost del 2026, un dels mitjans digitals que publicaven articles d'aquesta operació tenia gairebé 2 milions de seguidors a Facebook, gairebé 355.000 a X i més de 544.000 a Instagram. Situaríem aquesta part de l'operació a la categoria 4, perquè va aconseguir difondre contingut de manera continuada en diversos mitjans de comunicació.


