Onemogućavanje operacija s lažnim paravanima uz pomoć AI-ja
Tokom protekle dvije i po godine izvještavali smo o brojnim načinima na koje su zlonamjerni akteri pokušavali koristiti naše modele za kibernetičke napade, prikrivene operacije utjecaja (IO), prevare i druga kršenja naših Pravila korištenja. Ove izvještaje objavljujemo kako bismo regulatore, kolege iz industrije i širu javnost obavijestili o uočenim pokušajima zlonamjernih aktera da iskoriste AI te ukazali na ranjivosti koje pokušavaju zloupotrijebiti.
Nedavno smo zabranili pristup dvjema operacijama utjecaja — jednoj iz Rusije i jednoj iz Irana — koje su koristile naše modele zajedno s tradicionalnijim tehnikama i tehnologijama za podršku sofisticiranim subjektima koji su služili kao „lažni paravani“. Te subjekte koristile su za plasiranje geopolitičkih poruka povezanih sa sukobima ciljanoj publici, prikrivajući njihovo pravo porijeklo. Iranska operacija obuhvatala je sedam lažnih identiteta „novinara“ koje je koristila da opširne članke nudi malim i srednje velikim internetskim medijima širom svijeta; ruska operacija je, po svemu sudeći, angažirala nesvjesne učesnike u Latinskoj Americi da na terenu vode „istraživački centar“.
Obje operacije djelovale su na više frontova i isprobavale različite taktike kako bi ostvarile svoje ciljeve. Pored opširnih članaka, iranska operacija generirala je serije komentara za društvene mreže, uglavnom o temama vezanim za rat SAD-a i Irana. Pored kontrole nad „istraživačkim centrom“, ruska operacija izrađivala je lažne „procurjele“ dokumente i tekstove za audiosnimke, od kojih smo neke pronašli kako se šire na internetu. Obje operacije također su intenzivno koristile AI za sastavljanje internih izvještaja (ruska operacija koristila ga je za to više nego za bilo šta drugo); u oba slučaja akteri su koristili upitne ili otvoreno obmanjujuće metodologije kako bi preuveličali djelotvornost operatora.
Kod ovih operacija najviše se ističe to što su veoma ličile na složene operacije utjecaja iz vremena prije AI-ja, ali su koristile AI da olakšaju neke radne procese. Lažni novinarski identiteti koje je vodila iranska operacija podsjećali su na lažnu novinarku „Alice(otvara se u novom prozoru) Donovan(otvara se u novom prozoru)“, paravan za rusku vojnu obavještajnu službu čije su članke različiti zapadni mediji objavljivali 2016. i 2017. godine. Godine 2020. osobe povezane s ranijim aktivnostima ruske Agencije za internetska istraživanja vodile su lažni „informativni“ medij pod nazivom „PeaceData(otvara se u novom prozoru)“, za koji su angažirale novinare širom svijeta koji nisu znali ko stoji iza njega.
Ove operacije bile su neobične i po svom potencijalnom dosegu. Prema skali proboja(otvara se u novom prozoru) za operacije utjecaja, koja ih ocjenjuje od 1 (najniže) do 6 (najviše), operaciju porijeklom iz Rusije svrstali bismo u kategoriju 5. Ovo je prva operacija kategorije 5 koju smo onemogućili otkako smo počeli objavljivati izvještaje. Operacija porijeklom iz Irana dostigla je kategoriju 4. Obje su uspjele plasirati svoj sadržaj, koji nije u cijelosti generiran našim modelima, u etablirane medije, umjesto da ga samo objavljuju na društvenim mrežama. To je u skladu s obrascem koji smo uočili u 30 prikrivenih operacija utjecaja razotkrivenih tokom posljednje dvije i po godine: operacije koje pokušavaju plasirati svoj sadržaj u stvarne medije, umjesto da se oslanjaju na širenje putem lažnih računa na društvenim mrežama, obično imaju najveći potencijalni doseg i utjecaj.

Matrica 30 operacija utjecaja koje smo razotkrili od početka 2024, procijenjenih prema glavnom načinu distribucije (društvene mreže, web-stranica pod kontrolom operacije, vanjski mediji) i ocjeni na skali proboja. Operacije koje su koristile više načina distribucije, poput vođenja web-stranice i njenog promoviranja na društvenim mrežama, razvrstane su prema načinu koji je, po svemu sudeći, bio okosnica operacije.
AI takvim operacijama s lažnim paravanima može omogućiti veći obim rada, veću efikasnost, tečniji jezički izraz i bolje uredničke sposobnosti. Operatori mogu iskoristiti te prednosti da obmanu žrtve koje ništa ne slute, poput zaposlenika ili urednika, i plasiraju svoj sadržaj publici koja ne zna ko stoji iza njega niti kakve su mu namjere. Ove operacije također pokazuju koliko složeno i sofisticirano zlonamjerni akteri koriste lažne identitete i subjekte da ostvare svoje ciljeve. Za održavanje snažne zaštite u organizacijama bit će ključno razumjeti ranjivosti koje zlonamjerni akteri iskorištavaju u tim nastojanjima i načine na koje im te ranjivosti omogućavaju pristup publici i veći doseg.
Međutim, prikrivena priroda operacija s lažnim paravanima čini ih i posebno ranjivim na odgovorno javno razotkrivanje. I „Alice Donovan“ i „PeaceData“ prestali su djelovati nakon što su razotkriveni. Zato nam je cilj izvještavanja o ovim operacijama s lažnim paravanima olakšati daljnje istraživanje i onemogućavanje njihovog rada, a otežati njihov nastavak.
Akteri porijeklom iz Rusije koji provode kampanje utjecaja širom Latinske Amerike.
Zabranili smo grupu ChatGPT računa porijeklom iz Rusije. Koristili su ChatGPT za niz zadataka povezanih s prikrivenim operacijama utjecaja usmjerenim na zemlje širom Latinske Amerike. Činilo se da je veliki dio tih aktivnosti bio usmjeren na narušavanje ugleda Ukrajine u regiji, dok je dio bio usmjeren na utjecanje na lokalne političke ishode, posebno u Argentini i Boliviji. Većina operatora unosila je upite na ruskom; jedan ih je unosio na španskom, ali se i on, po svemu sudeći, nalazio u Rusiji. Informacije o ovom slučaju podijelili smo s nadležnim organima.
Operatori su koristili ChatGPT za tri glavna zadatka: pisanje internih izvještaja o svojim aktivnostima (i tuđim aktivnostima za koje su mogli uvjerljivo pripisati zasluge sebi), izradu sadržaja za svoje operacije i sastavljanje izvještaja o rezultatima samoprozvane „istraživačke platforme“ u Latinskoj Americi pod nazivom Centar za društvena istraživanja (SRC). Čini se da su kontrolirali SRC putem lažnog identiteta „Mia Clark“; po tom imenu operaciju smo nazvali „Mračni Clark“. Budući da ne dopuštamo pristup našim modelima iz Rusije, za povezivanje s našim uslugama koristili su VPN-ove.
U internim izvještajima operatori su tvrdili da su širom Latinske Amerike širili lažne priče kako bi diskreditirali Ukrajinu ili lokalne čelnike. Neke od tih lažnih sadržaja istraživači otvorenih izvora(otvara se u novom prozoru) pripisali su(otvara se u novom prozoru) ruskoj organizaciji poznatoj kao „Politology“ ili „La Compania“, koja se smatra nasljednicom grupe Wagner i drugih subjekata koje je osnovao ruski oligarh Jevgenij Prigožin. Operatori su također tražili od naših modela da prevode ili objašnjavaju javne izvještaje o organizaciji Politology i grupi Wagner, mnogo češće nego o bilo kojoj drugoj mreži porijeklom iz Rusije.
Ova operacija bila je neobična u dva pogleda. Prvo, čini se da je uspješno pridobila pojedince u Latinskoj Americi da rade za SRC. Izvještaji ruskih operatora o SRC-u spominjali su odluke o pitanjima poput platnih razreda, zapošljavanja i otpuštanja, što ukazuje na to da su kontrolirali tu organizaciju, a ne samo sarađivali s njom. Dostupni dokazi ukazuju na to da zaposlenici SRC-a u Latinskoj Americi nisu znali da rade za rusku grupu. Za razliku od drugog „istraživačkog centra“ povezanog s Rusijom koji smo nedavno razotkrili, SRC je, po svemu sudeći, putem svog angažiranog osoblja stvarao uglavnom originalan sadržaj. Ovo se izdvaja kao najsloženiji pokušaj djelovanja pod lažnim identitetom koji smo onemogućili tokom protekle dvije i po godine.
Drugo, neki dokazi iz otvorenih izvora ukazuju na to da su se lažni sadržaji operacije Mračni Clark proširili dovoljno da izazovu provjere činjenica(otvara se u novom prozoru) i službene demantije(otvara se u novom prozoru), što ukazuje na prodor veći nego kod bilo koje operacije utjecaja koju smo onemogućili u protekle dvije godine. Jedna podvala za koju je operacija tvrdila da ju je plasirala u Peruu čak je doprinijela javnim napetostima između Ukrajine i Poljske.
Operatori su ChatGPT prvenstveno koristili za sastavljanje i ažuriranje internih izvještaja za nepoznatog nadređenog. Ti redovni izvještaji opisivali su nastojanja da se provedu prikrivene kampanje utjecaja širom Latinske Amerike. Obuhvatali su tri glavna toka aktivnosti: nastojanja da se ocrni Ukrajina i omete regrutiranje za Oružane snage Ukrajine; nastojanja da se utječe na unutrašnju politiku određenih zemalja, posebno Bolivije i Argentine; te upravljanje SRC-om. U većini slučajeva nismo uočili da zlonamjerni akteri koriste naše modele za izradu sadržaja za kampanje, već samo za izvještavanje o njima (nekoliko izuzetaka opisano je u nastavku).
Izvještaji su bili bogati taktičkim detaljima i otkrivali su kako je operacija nastojala diskreditirati Ukrajinu i pojedine državne čelnike, naročito predsjednike Argentine, Bolivije i Ekvadora. Neki su opisivali pokušaje da se lokalno stanovništvo prevarom navede na aktivnosti koje bi operatori mogli zloupotrijebiti; drugi su opisivali lažna „curenja informacija“ za koja su operatori tvrdili da su ih proširili.
U dva slučaja dokazi povezuju operatore s javnim izvještajima o organizaciji „Politology“. Operatori su izvijestili da su 2024. proveli dvije kampanje usmjerene na argentinskog predsjednika Javiera Mileija. Prvo, naveli su da su proširili lažnu vijest da je Milei svojim psima kupio Cartierove ogrlice ukrašene draguljima. Drugo, tvrdili su da su platili lokalnim akterima da u Buenos Airesu ispišu grafite protiv Mileija. Na osnovu procurjelih dokumenata, obje ove aktivnosti javno su(otvara se u novom prozoru) pripisane(otvara se u novom prozoru) organizacijama „Politology“ i „La Compania“.
Mnogo drugih lažnih sadržaja ranije nije bilo povezano s ruskim operacijama utjecaja. Naprimjer, operatori su tvrdili da su u maju 2026. kreirali lažnu adresu e-pošte koja se predstavljala kao adresa Regionalne uprave za obrazovanje u Limi, u Peruu. S te adrese su školama u okrugu naložili da na nacionalni Dan kulturne i jezičke raznolikosti (21. maja) održe događaje posvećene Ukrajini. Poruke e-pošte sadržavale su izričite upute da se, između ostalih, spomene kontroverzni ukrajinski nacionalist iz dvadesetog stoljeća Stepan Bandera, kojeg neki Ukrajinci smatraju simbolom nezavisnosti, ali ga u Rusiji i Poljskoj povezuju s fašizmom, ratnom kolaboracijom i zločinima. Prema navodima operatora, neke škole su odgovorile na lažnu adresu e-pošte, potvrđujući da su održale takve događaje, a dostavile su čak i fotografije.
Operatori su zatim tvrdili da su u medije u Peruu i Poljskoj plasirali priče o tim događajima, uz optužbe da Ukrajina „izvozi“ ultranacionalističke ideologije, što je izazvalo ogorčenje. Pretragom otvorenih izvora pronađeni su članci koji odgovaraju toj tvrdnji u peruanskoj(otvara se u novom prozoru) i(otvara se u novom prozoru) poljskoj(otvara se u novom prozoru) štampi(otvara se u novom prozoru), kao i u jednom mediju na engleskom jeziku u Mađarskoj(otvara se u novom prozoru) (neki od članaka su u međuvremenu izbrisani). Neki(otvara se u novom prozoru) članci(otvara se u novom prozoru) sadržavali su reakciju poljskog zastupnika u Evropskom parlamentu koji je predložio da se osobe koje iskazuju „antipoljske stavove“ u Poljskoj proglase nepoželjnim osobama. Ruska podvala tako je istovremeno iskorištavala i raspirivala historijske napetosti između Ukrajinaca i Poljaka.
Slično tome, operatori su tvrdili da su u junu upotrijebili drugu lažnu adresu e-pošte kako bi prevarom naveli škole u Ekvadoru da održe ceremoniju zaklinjanja na vjernost predsjedniku Danielu Noboi i Eriku Princeu, bivšem čelniku privatne vojne kompanije Blackwater. Operatori su tvrdili da je incident izazvao ogorčenje u Ekvadoru i stvorio pritisak na vladu da demantira podvalu, čime se za nju saznalo širom zemlje. I ovog puta istraživanjem otvorenih izvora pronađeni su medijski(otvara se u novom prozoru) izvještaji(otvara se u novom prozoru) u ekvadorskoj(otvara se u novom prozoru) štampi(otvara se u novom prozoru) koji su se u velikoj mjeri podudarali s tom tvrdnjom, pa čak i detaljan demanti(otvara se u novom prozoru) ministrice obrazovanja Ekvadora.
Operatori su koristili niz tehnika kako bi potkrijepili svoje lažne priče. Prema njihovim internim izvještajima, u martu su proširili dvije različite podvale usmjerene na Ekvador. U jednoj je korišten lažni audiosnimak pripisan ukrajinskom konzulu u Ekvadoru, na kojem je on navodno iznosio pogrdne komentare o Ekvadorcima. Našim istraživanjem otvorenih izvora pronađena je objava na TikToku koja je tačno odgovarala toj tvrdnji; činilo se da je privukla tek mali broj reakcija. Druga se odnosila na lažni video koji je širen na X-u i TikToku pod logotipom stvarnog informativnog kanala, uz tvrdnju da Noboina vlada regrutira mladiće za borbu u Ukrajini. Provjeravatelji činjenica(otvara se u novom prozoru) u Ekvadoru početkom aprila opisali su kampanju koja je odgovarala tom opisu.
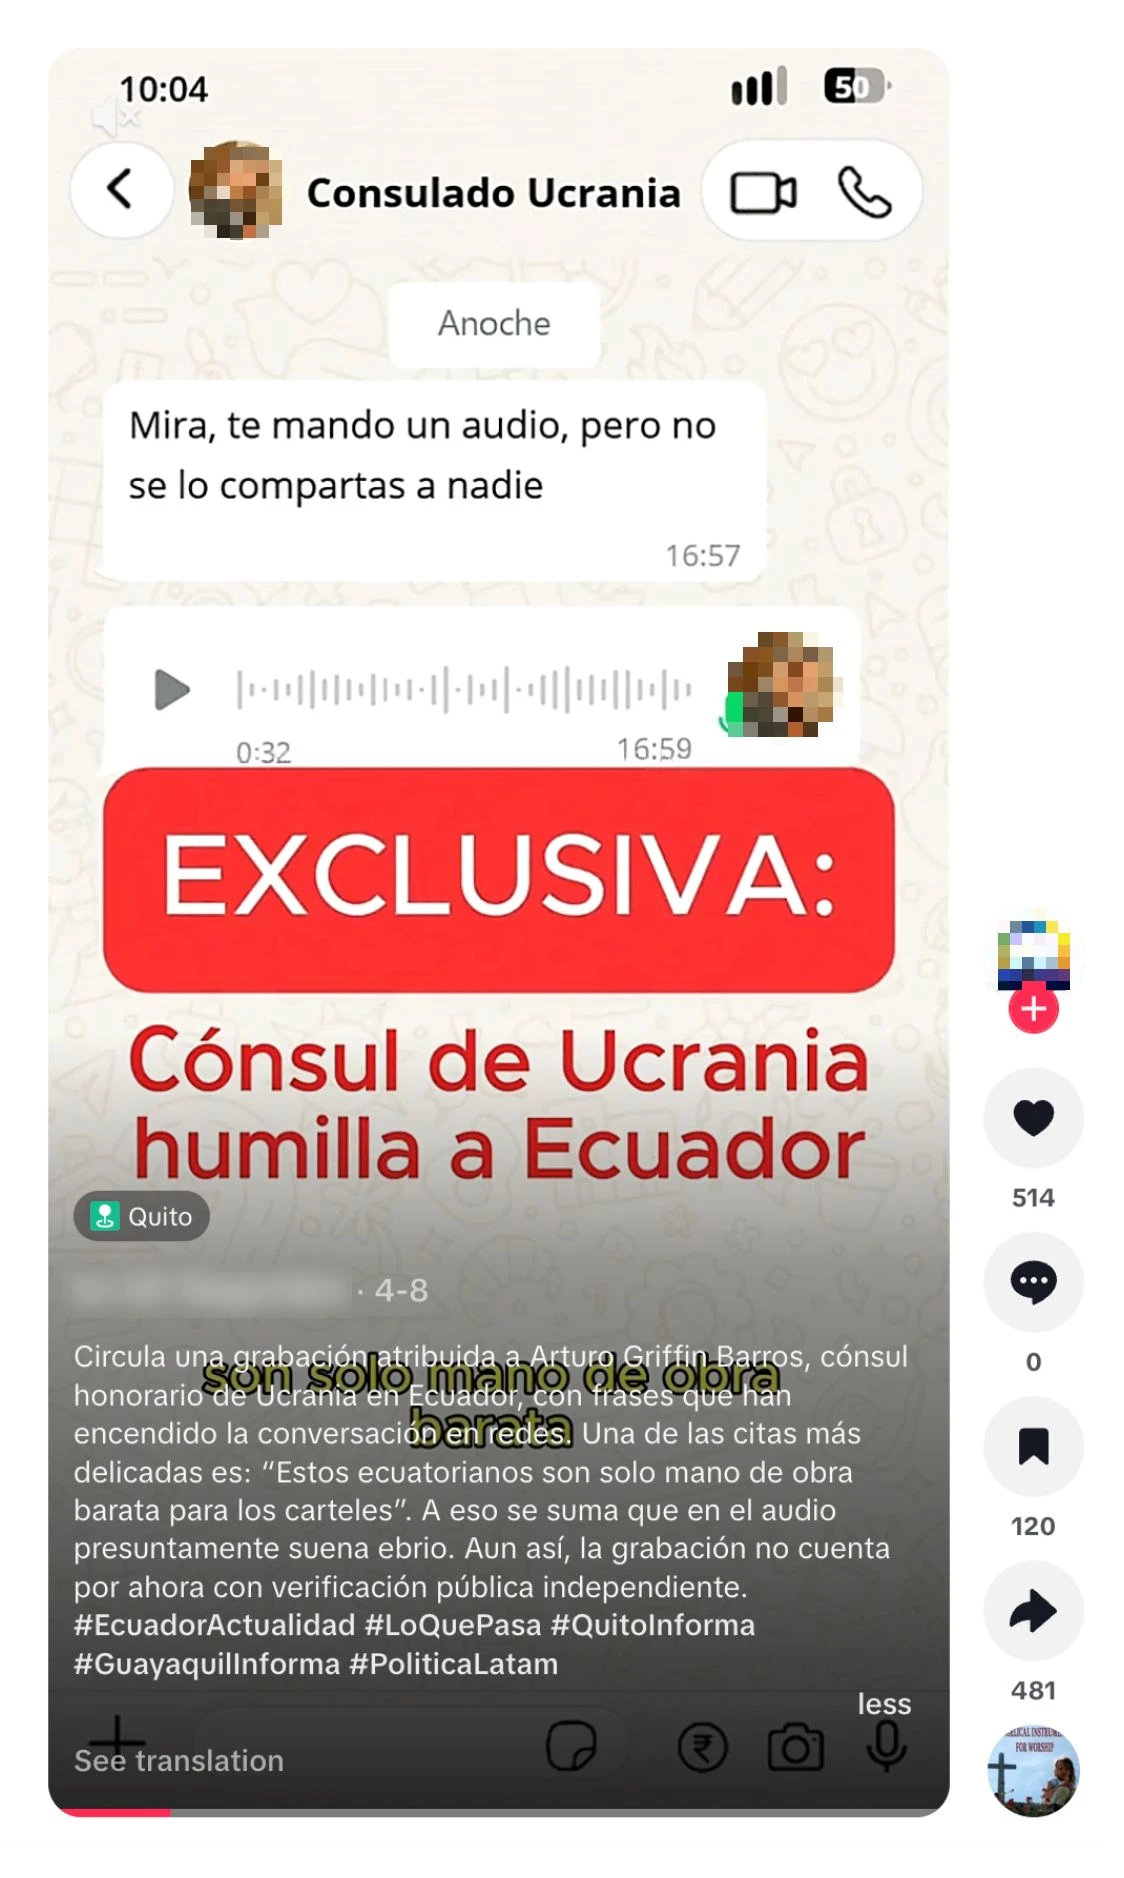
Video objavljen na TikToku 8. aprila 2026. s lažnim audiosnimkom pripisanim ukrajinskom konzulu, za koji je ova operacija preuzela odgovornost.
U drugom internom izvještaju opisana je podvala koju su proširili u Boliviji krajem maja, na vrhuncu antivladinih protesta. Operatori su izričito naveli da je cilj te kampanje bio produbiti krizu povezanu s protestima. U kampanji je korišten lažni audiosnimak radnika državnog vodovodnog preduzeća EPSAS, koji govori da će vlada prekinuti vodosnabdijevanje administrativne prijestolnice La Paza i proglasiti vanredno stanje. Našim istraživanjem otvorenih izvora pronađeni su članak koji razotkriva neistinitost(otvara se u novom prozoru) te tvrdnje i službeni demanti(otvara se u novom prozoru) EPSAS-a.
Drugi interni izvještaji spominjali su lažne sadržaje čije širenje nismo uspjeli potvrditi iz otvorenih izvora, možda zato što su već bili uklonjeni ili se nisu uspjeli proširiti. Naprimjer, operatori su tvrdili da su u januaru proširili priču prema kojoj su predstavnici ukrajinske ambasade odveli jednu brazilsku influensericu i manekenku u Ukrajinu kao žrtvu trgovine ljudima te da je ubijena u Kijevu. U junu su tvrdili da su u Boliviji proširili još jedan lažni audiosnimak, ovog puta navodno zaposlenika Centralne banke Bolivije, koji upozorava da će banka uskoro ograničiti podizanje gotovine. Također su tvrdili da su proširili krivotvoreno pismo državne agencije za ugljikovodike, u kojem se upozorava na ograničenja prodaje goriva za privatne automobile.
U drugim izvještajima operatori su tražili od naših modela pomoć u pronalaženju događaja u ciljanim zemljama za koje bi mogli pripisati zasluge sebi, čak i ako u njima nisu učestvovali. Naprimjer, u Argentini su operatori tvrdili da je argentinski ministar vanjskih poslova citirao njihovu operaciju na sastanku komiteta Ujedinjenih nacija o Falklandskim, odnosno Malvinskim otocima. Operatori su sebi pripisali zasluge za plasiranje argumenata da se načelo samoopredjeljenja ne primjenjuje na te otoke i da Ujedinjeno Kraljevstvo tamo održava nesrazmjerno veliko vojno prisustvo. Zapravo, oba argumenta dio su službenog stava Argentine već mnogo(otvara se u novom prozoru) godina(otvara se u novom prozoru). Slično tome, brazilski mediji su u junu izvijestili(otvara se u novom prozoru) o brazilskom državljaninu koji je otišao u Ukrajinu da se pridruži vojsci, kojeg su zarobile ruske snage i koji je zatim na televiziji izjavio da je prevarom naveden da se bori. Operatori koji su koristili ChatGPT pokušali su tvrditi da je taj izvještaj prenio poruke njihove operacije; zapravo je citirao videosnimak samog zarobljenika(otvara se u novom prozoru). To ukazuje na pokušaj operatora da provedu operaciju utjecaja usmjerenu na vlastite poslodavce, a ne na neku vanjsku publiku.
U nekim izvještajima operatora spominjala se samoprozvana „istraživačka platforma“ pod nazivom Centar za društvena istraživanja (na ruskom, Центр социологических исследований). Prema web-stranici SRC-a, centar se bavi indijskom dijasporom u Latinskoj Americi i odnosima između Indije i zemalja te regije.
Interni izvještaji ukazivali su na to da su operatori kontrolirali taj istraživački centar, a ne samo sarađivali s njim. Spominjali su, naprimjer, odluke o zapošljavanju i otpuštanju, platne razrede, kadrovske planove i tekuće istraživačke projekte. Posebno je važno to što je u njima navedeno i da su operatori stvorili lažni identitet „Mia Clark“ za vođenje aktivnosti operacije na društvenim mrežama i komunikaciju s osobljem na terenu u Latinskoj Americi. Dostupni dokazi ukazuju na to da ti zaposlenici na terenu nisu znali da rade za rusku operaciju i da su istraživačke zadatke obavljali u dobroj vjeri. Takvo korištenje nesvjesnih posrednika snažno podsjeća na raniju rusku operaciju „PeaceData“, također povezanu s Prigožinovim krugom, koju je Meta razotkrila(otvara se u novom prozoru) 2020. godine.
Sudeći prema izvještajima ruskih operatora, njihovo osoblje na terenu u Latinskoj Americi intervjuiralo je stručnjake i komentatore širom regije, a zatim na osnovu nalaza pisalo istraživačke radove. Teme su se kretale od široke analize javnog mnijenja o grupi BRICS do detaljnog poređenja brazilske ekonomije za vrijeme predsjednika Jaira Bolsonara i Luiza Inácia Lule da Silve. Ponekad su ruski operatori sastavljali izvještaje o statusu istraživačkih projekata prije objavljivanja rezultata, što ukazuje na njihovu blisku uključenost u proces izrade. Na web-stranici SRC-a pronašli smo znatno više od 60 članaka, od kojih je velika većina djelovala kao originalni rad. To operaciju Mračni Clark razlikuje od operacije porijeklom iz Rusije koju smo nedavno razotkrili, a koja je također koristila istraživački centar kao paravan, ali je većinu sadržaja plagirala; to ukazuje na namjeru da se izgradi dugotrajniji paravan, s kontaktima širom Latinske Amerike.
Ruski operatori tvrdili su da su radi promocije rada SRC-a pokušali stvoriti mrežu računa i stranica na društvenim mrežama. Prema njihovim izvještajima, te aktivnosti na društvenim mrežama naišle su na probleme kada su operatori iz različitih dijelova svijeta pokušali pristupiti istim računima, zbog čega su računi bili ograničeni. Tragovi toga vidljivi su u otvorenim izvorima: naprimjer, podaci o transparentnosti glavnog računa SRC-a na X-u pokazivali su lokaciju u Njemačkoj (moguće zbog korištenja VPN-a), ali povezivanje putem trgovine App Store za Rusku Federaciju, dok su podaci o transparentnosti jednog od njegovih Instagram računa pokazivali da je administrator u Venezueli. Nijedan od tri Facebook računa s oznakama SRC-a koje smo pronašli nije imao dovoljno pratitelja da bi se prikazivali podaci o lokaciji administratora.
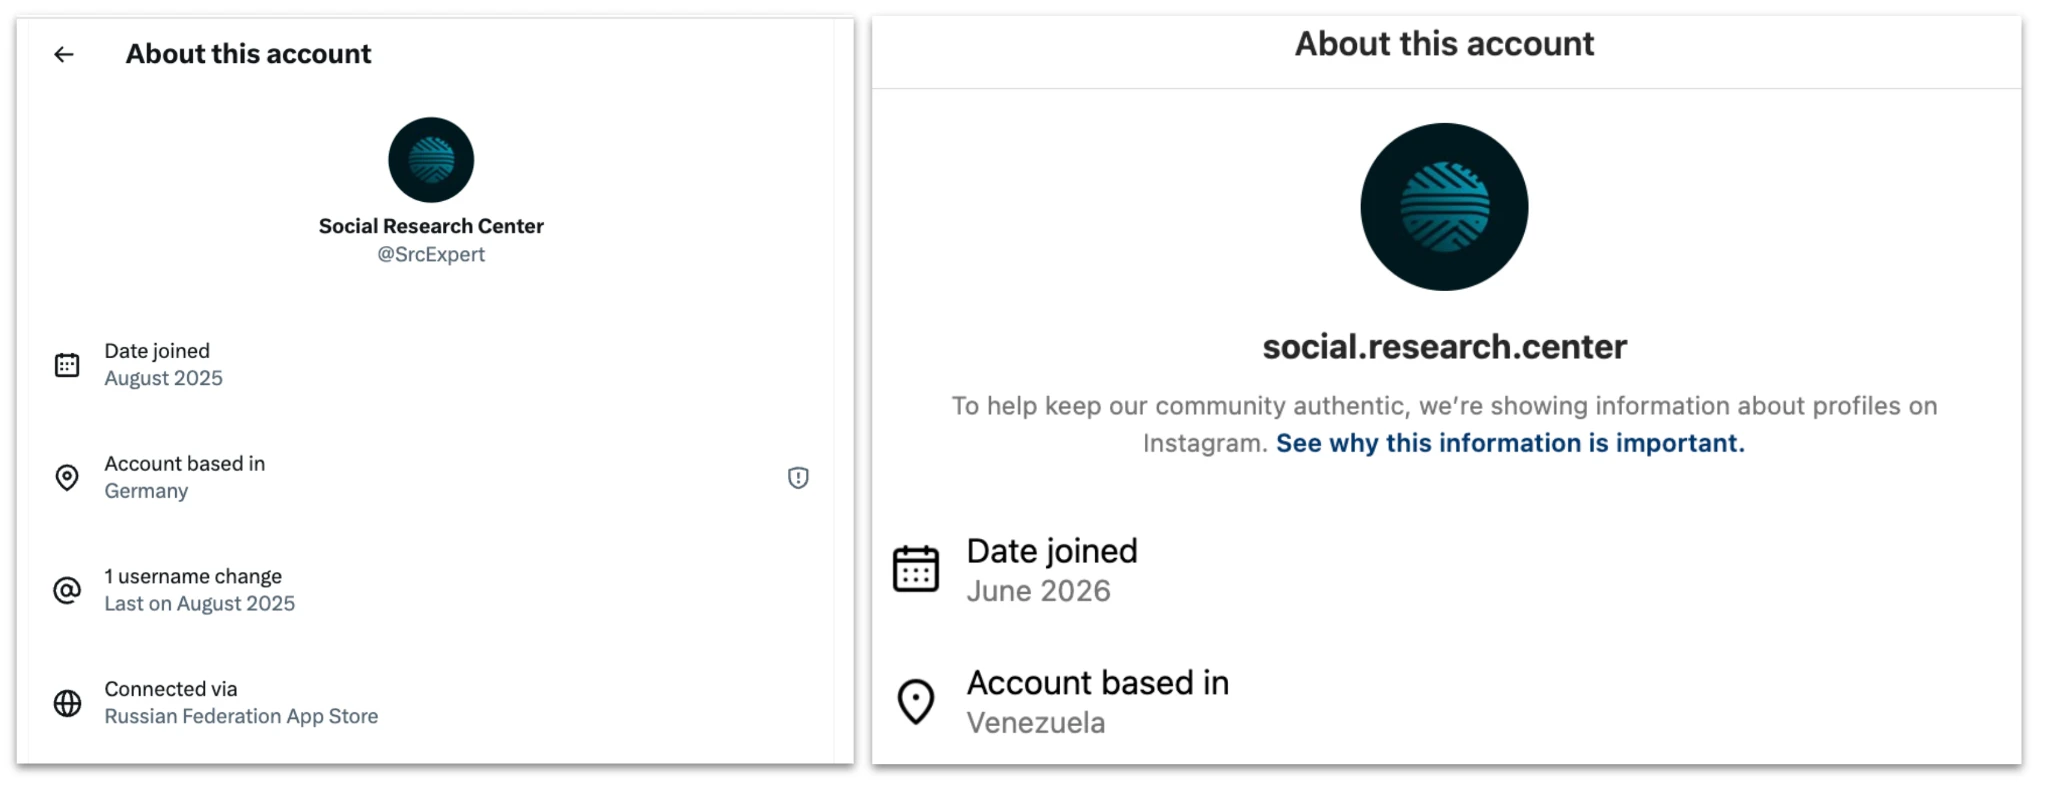
Lijevo: račun na X-u povezan s Centrom za društvena istraživanja. Obratite pažnju na podatak o transparentnosti koji pokazuje da je račun povezan putem trgovine aplikacija za Rusku Federaciju. Desno: Instagram račun SRC-a; obratite pažnju na lokaciju u Venezueli.
Operatori su prijavili posebne poteškoće na LinkedInu, gdje su, kako su naveli, kreirali izričito lažan račun za predstavljanje SRC-a, ali su zatim imali problema s izgradnjom njegove mreže kontakata. Prema njihovim izvještajima, rješenje je bilo kreirati još lažnih računa koji bi pratili prvi i tako ga učinili uvjerljivijim. Na dan 17. augusta, LinkedIn račun s istim oznakama Centra za društvena istraživanja imao je 961 pratitelja i tvrdio da ima 200–500 zaposlenih, ali su bila navedena samo dva zaposlenika.
Povremeno su operatori, osim za ažuriranje izvještaja, tražili pomoć našeg modela i u osmišljavanju i izradi tekstova za svoje operacije: naprimjer, kako bi osigurali da njihovi lažni sadržaji koriste odgovarajući akcent, vokabular i stil institucija u različitim zemljama. To je činilo relativno mali dio ukupnog obima rada, možda zato što je operacija, po svemu sudeći, uključivala barem jednu osobu iz Latinske Amerike kojoj je španski maternji jezik, pa je potreba za jezičkom podrškom AI-ja bila manja.
Naprimjer, jednom je jedan od operatora koji su govorili ruski tražio od modela pomoć u sastavljanju pisma na ruskom kojim bi se počasni konzul Ukrajine u Panami povezao s korupcijom. Operator koji je govorio španski zatim je tražio od modela da pismo prevede na španski i generira prateći tekst za audiosnimak. Fotografija koja je odgovarala tekstu pisma, uz naraciju koja je odgovarala tekstu operatora, objavljena je na TikToku s računa koji se predstavljao kao informativni medij, ali je koristio logotip panamskog TVN Noticias(otvara se u novom prozoru). TikTok kanal imao je samo jednog pratitelja i prestao je objavljivati nakon što je plasirao tu podvalu.
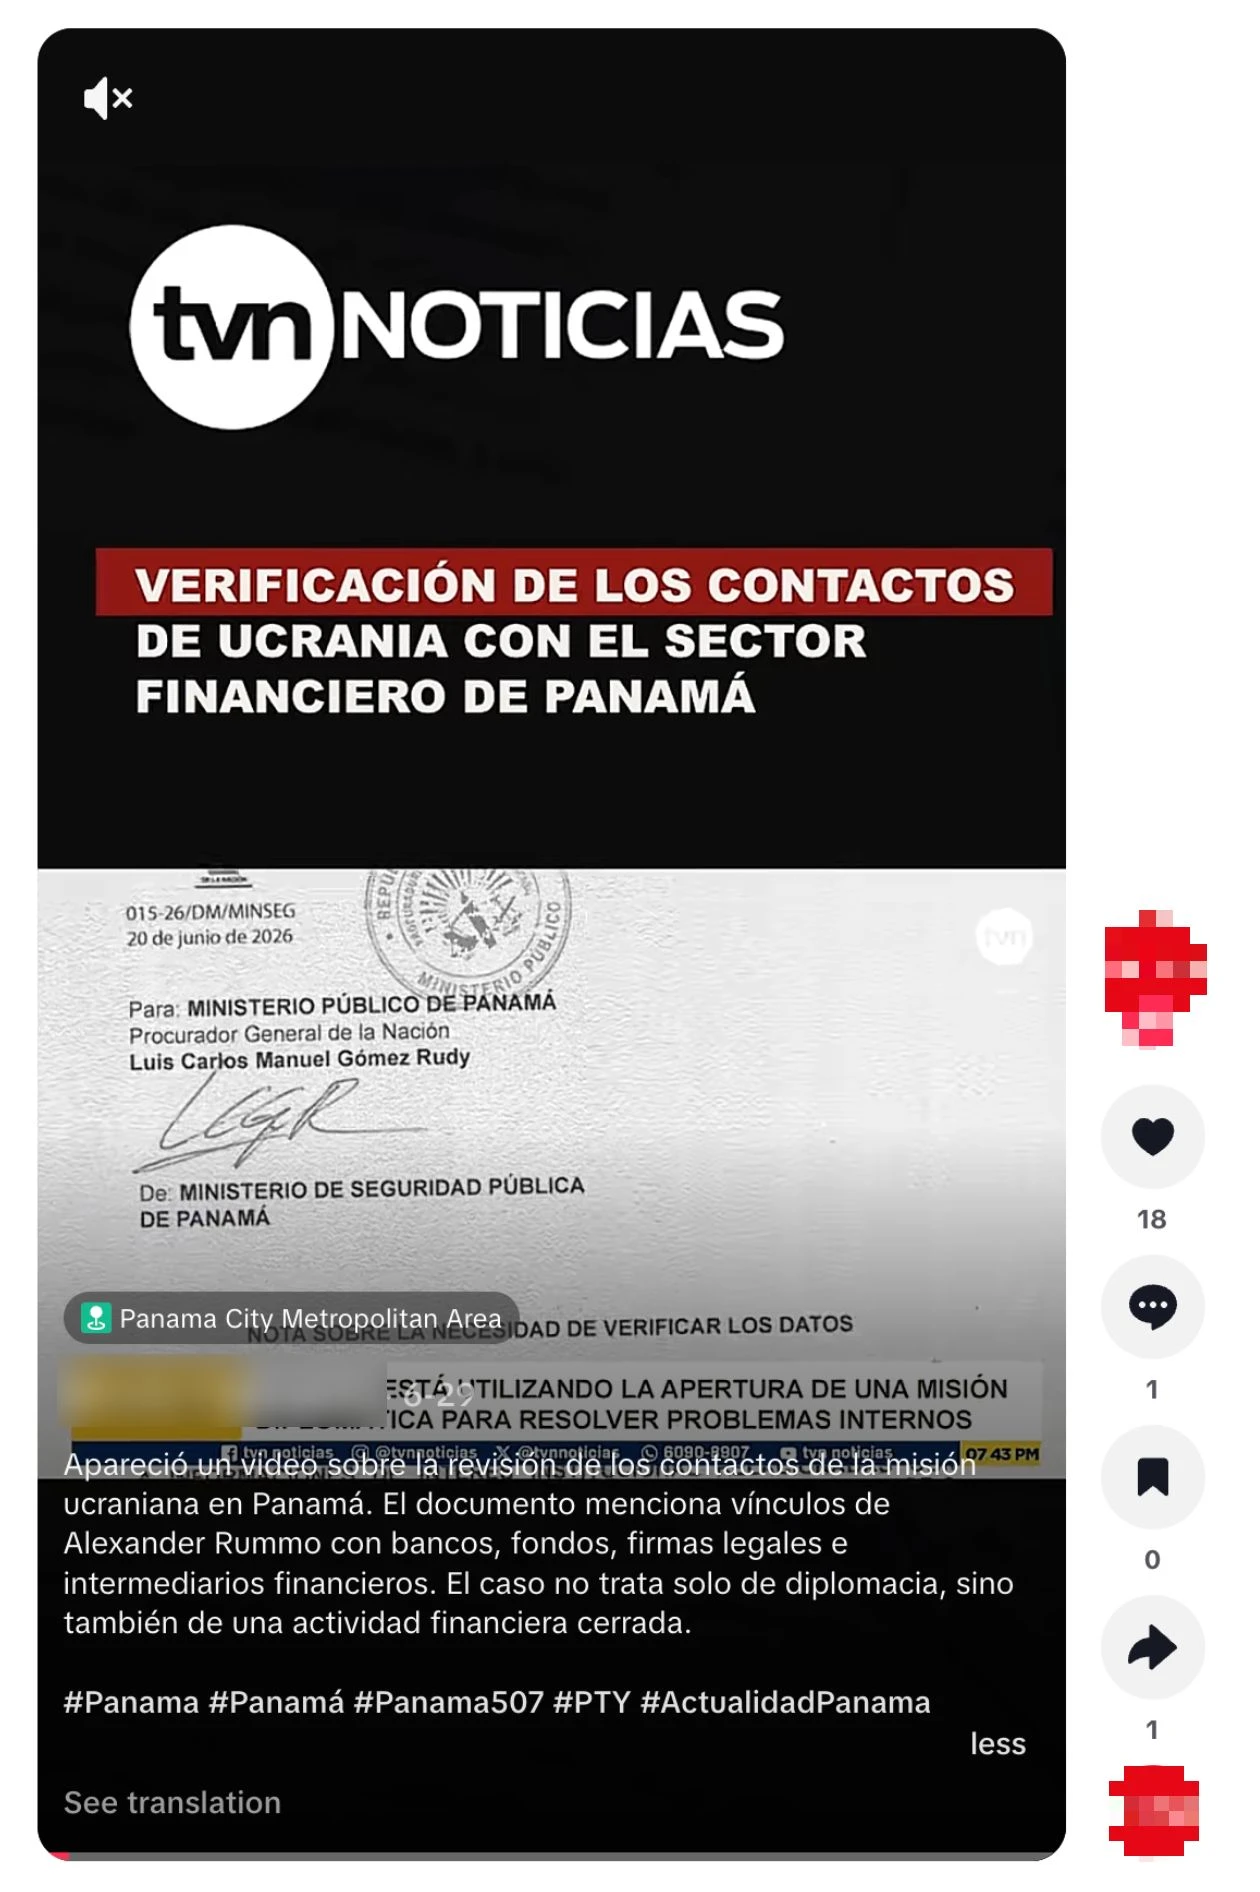
Objava na TikToku koja prikazuje pismo čiji je tekst nastao u okviru ove operacije, uz naraciju čiji je tekst također nastao u okviru operacije.
Drugom prilikom, operator u Rusiji koji je govorio španski dao je modelu tekst na ruskom u kojem se tvrdilo da je Noboa vrijeđao siromašne ljude u Ekvadoru i tražio da ga prevede na ekvadorsku varijantu španskog. Trećom prilikom, u martu, isti korisnik tražio je od modela da lektorira nacrt ugovora na španskom između kompanije „International Security Solutions FZE“ i jedne osobe u Ekvadoru, navodno za pružanje infrastrukturnih usluga u Ukrajini. Korisnikova pitanja bila su usmjerena na poboljšanje jezika i izgleda dokumenta, uključujući pitanje koje riječi treba podebljati.
Korisnikovi upiti o ugovoru završili su nakon što je tekst dobio konačan oblik. Međutim, istraživanje otvorenih izvora pokazuje da se slika tog „ugovora“ kasnije širila društvenim mrežama(otvara se u novom prozoru). Korištena je da potkrijepi tvrdnju da je Noboina vlada sarađivala s kompanijom koja je služila kao paravan kako bi Ekvadorce prevarom navela da se pridruže ukrajinskoj vojsci. Podvala se proširila dovoljno da početkom aprila potakne provjeru činjenica(otvara se u novom prozoru): provjeravatelji su zaključili da se kompanija „ne nalazi u registru ekvadorske Uprave za nadzor kompanija, vrijednosnih papira i osiguranja“.
Utjecaj ove operacije zahtijeva naročito pažljivu procjenu. Kao što je ranije navedeno, jedan od glavnih pristupa operatora bio je pripisivanje zasluga sebi za aktivnosti koje nisu imale nikakve veze s njihovom operacijom. Zato se njihove tvrdnje o utjecaju iz internih izvještaja ne mogu prihvatiti bez provjere. Slično tome, neke lažne priče za koje su tvrdili da su ih plasirali nisu pronađene u otvorenim izvorima, možda zato što su širene nejavnim kanalima, već bile uklonjene ili zapravo nisu ni objavljene.
Ipak, dokazi iz otvorenih izvora omogućili su nam da potvrdimo neke od njihovih tvrdnji. O nekim lažnim sadržajima za koje je operacija tvrdila da ih je proširila kasnije su izvještavali provjeravatelji činjenica, a vlade su ih demantirale, što ukazuje na to da su se proširili dovoljno da opravdaju reakciju. U drugim slučajevima uspjeli smo pronaći sadržaj na internetu koji se u velikoj mjeri podudarao sa sadržajem nastalim u okviru ove operacije. Najznačajniji je slučaj tvrdnje operacije da je prevarom navela peruansku školu da održi događaj na kojem je predstavljen Bandera: o tome se kasnije izvještavalo i u Latinskoj Americi i u Evropi, a čini se da je potaknulo komentar barem jednog poljskog zastupnika u Evropskom parlamentu.
Prema skali proboja(otvara se u novom prozoru) za operacije utjecaja, koja ih ocjenjuje od 1 (najniže) do 6 (najviše), ovu operaciju svrstali bismo u kategoriju 5, uz dokaze koji ukazuju na to da je potaknula javne komentare političara u više zemalja. Ovo je prva operacija kategorije 5 koju smo onemogućili otkako smo počeli objavljivati izvještaje.
Operacija porijeklom iz Irana koja u internetske medije plasira opširne članke pod lažnim autorskim potpisima.
Zabranili smo grupu ChatGPT računa porijeklom iz Irana. Unosili su upite na perzijskom, a generirali sadržaj na perzijskom i engleskom. Akteri su prikrivali svoju lokaciju koristeći VPN-ove za pristup ChatGPT‑u.
Operacija je koristila naše modele za doradu opširnih članaka i ponuda urednicima, generiranje komentara za društvene mreže i doradu internih izvještaja. Operatori su koristili sedam različitih autorskih potpisa za ponudu svojih članaka, pa smo njihovu kampanju nazvali „Lažni potpisi“. Opširni članci bavili su se sukobom SAD-a i Irana. Većina komentara također se bavila sukobom; manji dio odnosio se na američku politiku, obično u širem kontekstu sukoba.
Uočeni utjecaj njihovih glavnih tokova aktivnosti znatno se razlikovao. Pronašli smo gotovo 100 članaka objavljenih ili prenesenih pod autorskim potpisima ove operacije u otprilike dvanaest internetskih medija širom svijeta. Bili su to mali i srednje veliki mediji, uglavnom usmjereni na međunarodne odnose, geopolitiku i događaje na Bliskom istoku. Nasuprot tome, čini se da nijedan komentar na društvenim mrežama nije privukao značajniju interakciju u vidu oznaka „sviđa mi se“, dijeljenja ili daljnjih odgovora. Zapravo, interni izvještaji operatora koristili su obmanjujući proračun za mjerenje utjecaja na društvenim mrežama, možda u pokušaju da se njihova djelotvornost prikaže većom nego što jeste.
Ukupna aktivnost odgovarala je obrascu komercijalnog aktera koji provodi kampanju utjecaja po narudžbi, ali ne možemo utvrditi o kojem je konkretnom akteru riječ. Informacije o ovom slučaju podijelili smo s nadležnim organima.
Aktivnost ove operacije s najvećim dosegom sastojala se od traženja da ChatGPT pregleda i doradi opširne članke na engleskom jeziku o geopolitici sukoba SAD-a i Irana. U tipičnim upitima od modela se tražilo da procijeni nacrt na engleskom jeziku prema kriterijima za predaju članaka određenom internetskom mediju i predloži izmjene kako bi se osigurala usklađenost. Nakon što bi odobrili izmjene, operatori su od modela tražili da sastavi poruku e-pošte kojom bi članak mogli ponuditi uredniku tog internetskog medija.
Te poruke s ponudama članaka sastavljane su pod sedam različitih lažnih autorskih potpisa: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams i Alice Johnson. Prema biografijama objavljenim na internetu uz neke od tih članaka, svaki lažni identitet predstavljao se kao novinar sa Zapada (uglavnom iz SAD-a, iako je biografija Noaha Lamingtona navodila boravak na Novom Zelandu), često usmjeren na međunarodnu politiku, Bliski istok, ljudska prava ili sukobe. Za jedan od tih identiteta, „Michaela Harrisona“, operatori su od modela tražili da napiše i samu biografiju. (Vrijedi napomenuti da je Meta u martu onemogućila(otvara se u novom prozoru) iransku operaciju utjecaja u kojoj se također pojavljivao lažni novinarski identitet „Michael Harrison“.)
Vjerodostojnost nekih od tih identiteta potkrepljivana je računima na različitim društvenim mrežama. Naprimjer, lažni identitet Michael Harrison imao je račune na Mediumu, X-u i Facebooku. Lažni identitet Ervin B. Hoskins imao je račune na X-u, Facebooku, Instagramu i Threadsu. U biografiji tog identiteta pisalo je da je riječ o „američkom honorarnom piscu“, ali su podaci o transparentnosti na društvenim mrežama pokazivali da se računi nalaze u Iranu.
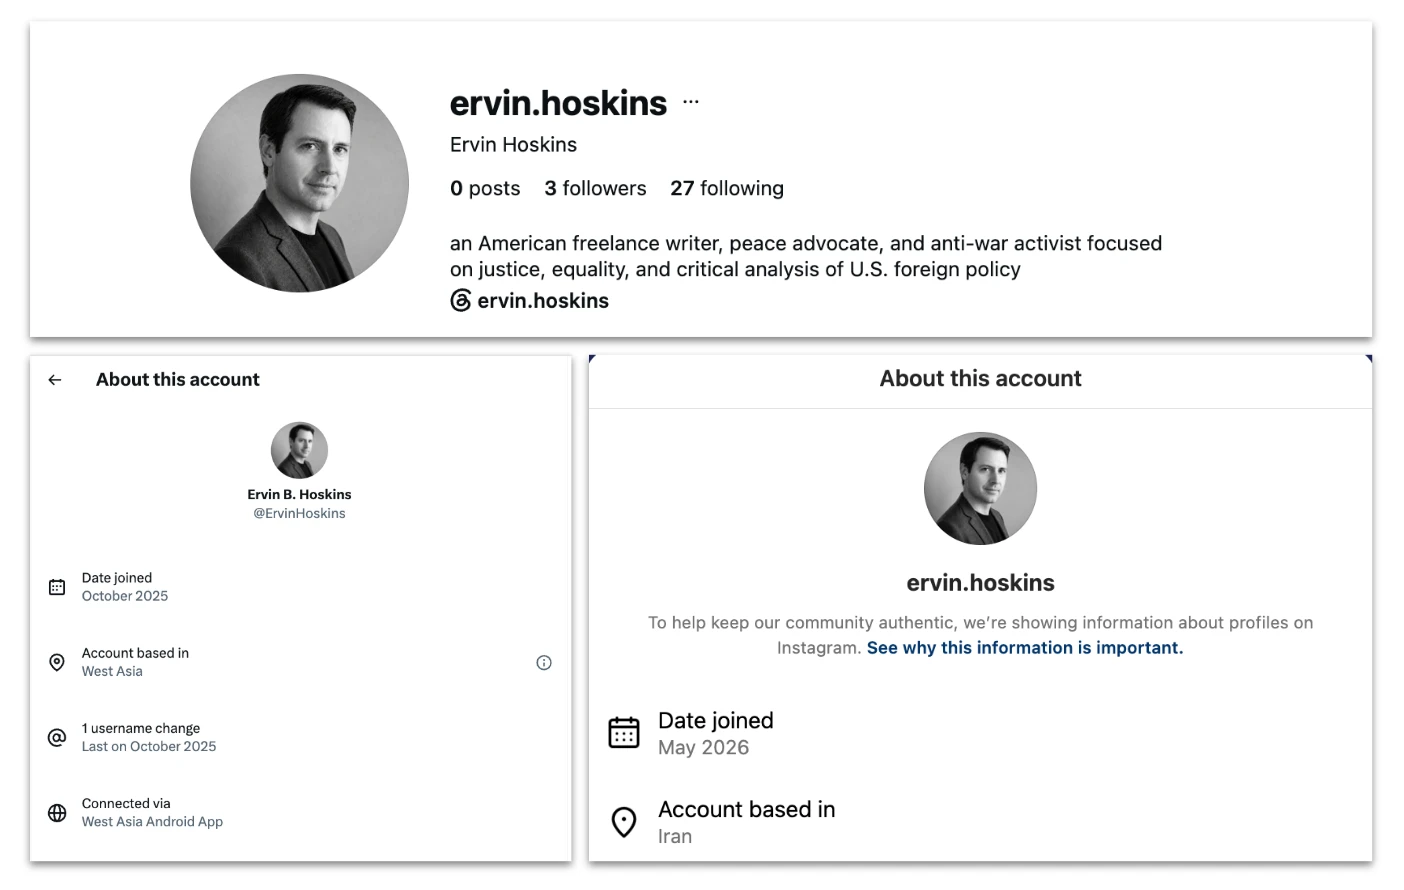
Gore: Instagram biografija lažnog identiteta Ervina Hoskinsa. Dolje lijevo: podaci o transparentnosti računa na X-u, koji pokazuju korištenje aplikacije za Android za Zapadnu Aziju. Dolje desno: podaci o transparentnosti Instagram računa, koji pokazuju lokaciju u Iranu. Meta je u augustu zabranila taj Instagram račun.
Tehnikama istraživanja otvorenih izvora pronašli smo gotovo 100 članaka objavljenih pod nekim od autorskih potpisa operatora u više od dvanaest različitih medija. Ti mediji uglavnom su se bavili međunarodnim odnosima, geopolitikom i događajima na Bliskom istoku, ponekad iz antiratne ili progresivne perspektive. Najraniji članak koji smo pronašli objavljen je u julu 2025, a najnoviji u oktobru 2026. Učestalost objavljivanja članaka znatno se povećala nakon izbijanja sukoba SAD-a i Irana.
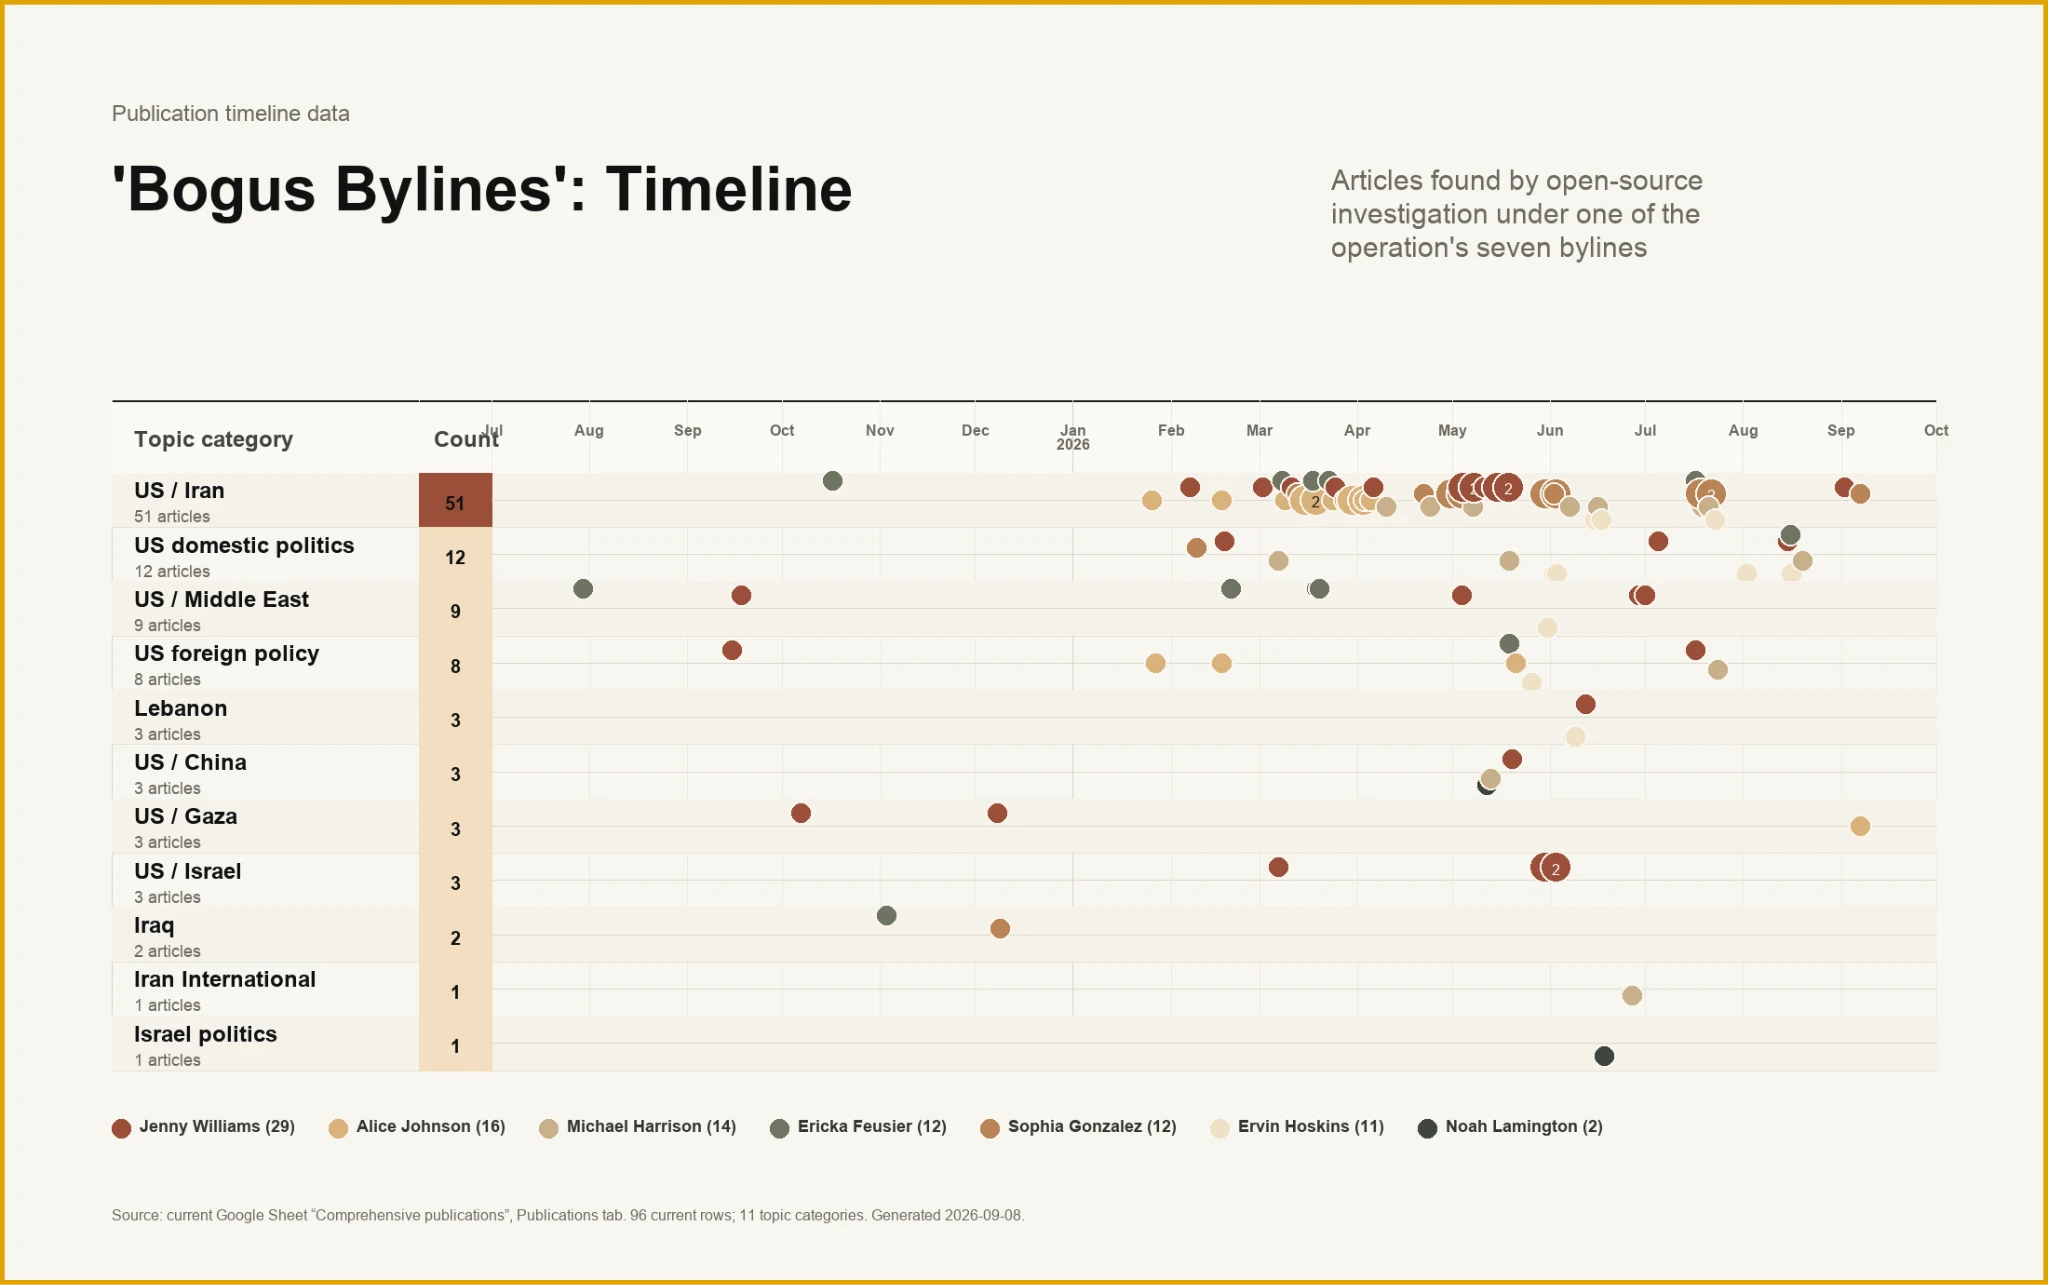
Vremenski prikaz članaka prema autoru i temi, juli 2025. – septembar 2026. Obratite pažnju na veliki broj objava o odnosima SAD-a i Irana od marta 2026. nadalje.
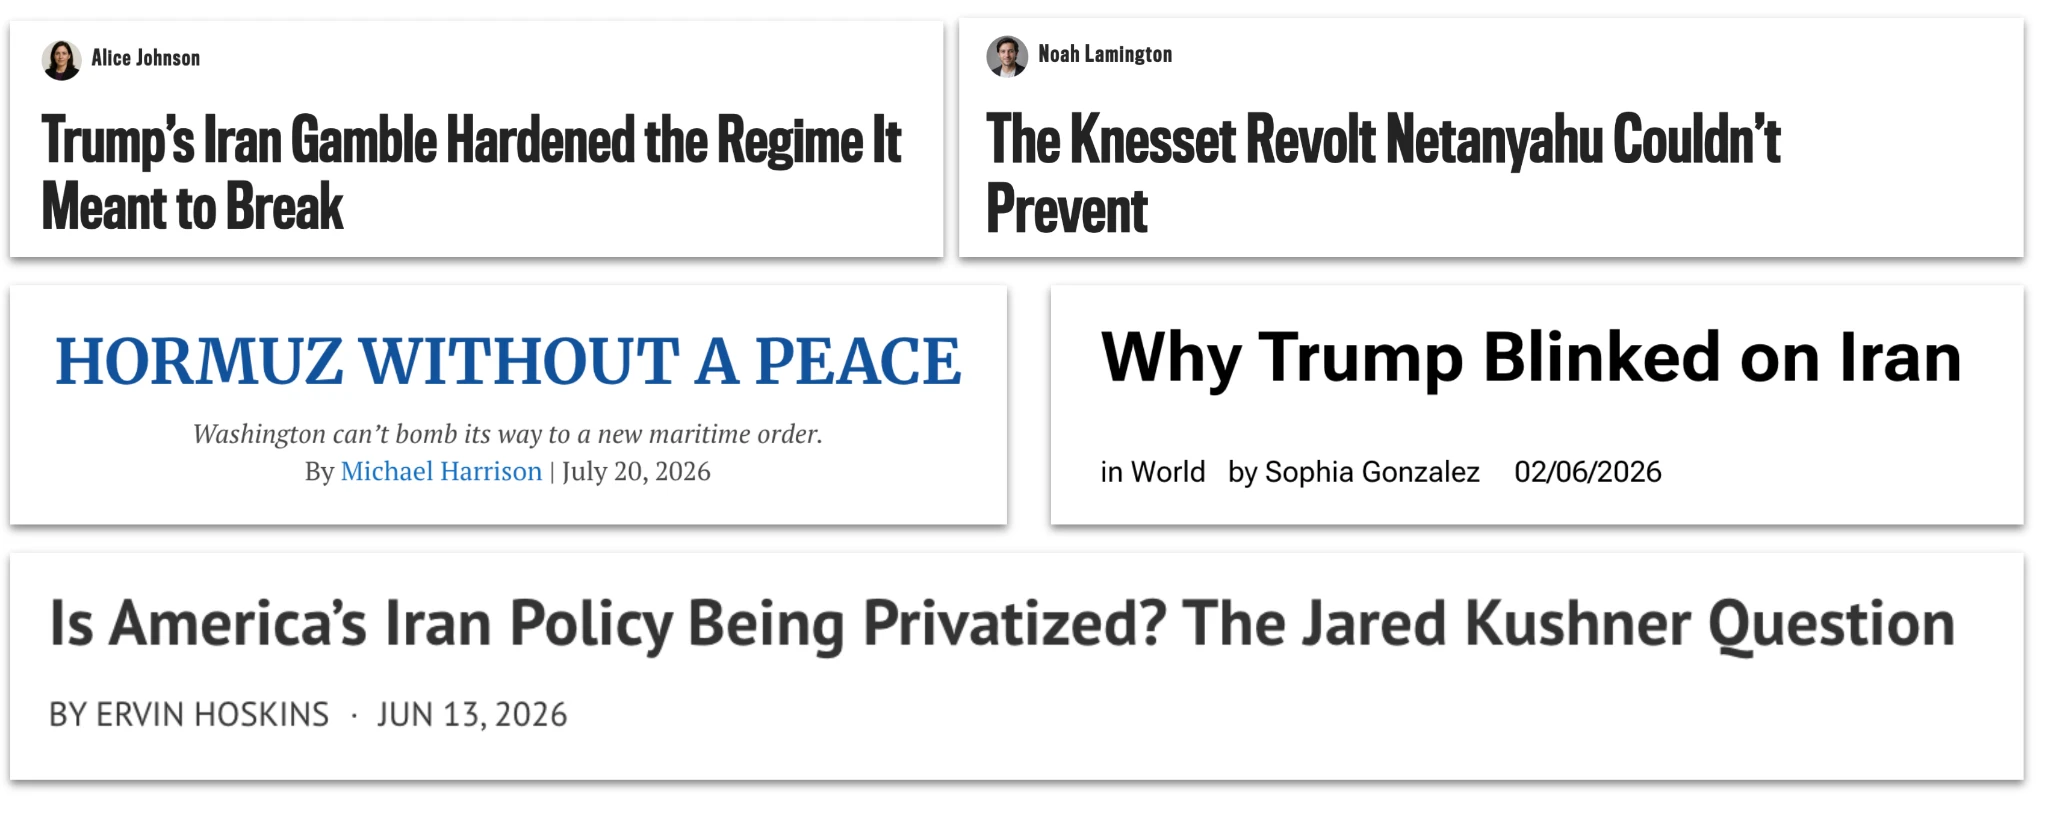
Primjeri naslova članaka objavljenih pod autorskim potpisima povezanim s ovom operacijom od februara do jula 2026. u različitim internetskim medijima.
Barem dio članaka zatim je promoviran putem računa tih medija na društvenim mrežama, čime su iranski operatori dobili mogući pristup publici do koje inače ne bi doprli.
Pored članaka, zlonamjerni akteri tražili su od ChatGPT‑a da generira serije komentara o geopolitičkim ili političkim temama na engleskom ili perzijskom jeziku. Njihov uobičajeni pristup bio je unos teksta ili snimka ekrana objave s društvenih mreža, uz zahtjev da model sastavi niz odgovora usklađenih s njihovim općim usmjerenjem. Ti odgovori su zatim objavljivani na internetu, često u razmacima od samo nekoliko minuta. U internim izvještajima operatora spominjalo se i ručno i automatizirano objavljivanje; nemamo dokaze koji bi ukazivali na to da je automatizacija provedena uz pomoć naših modela.
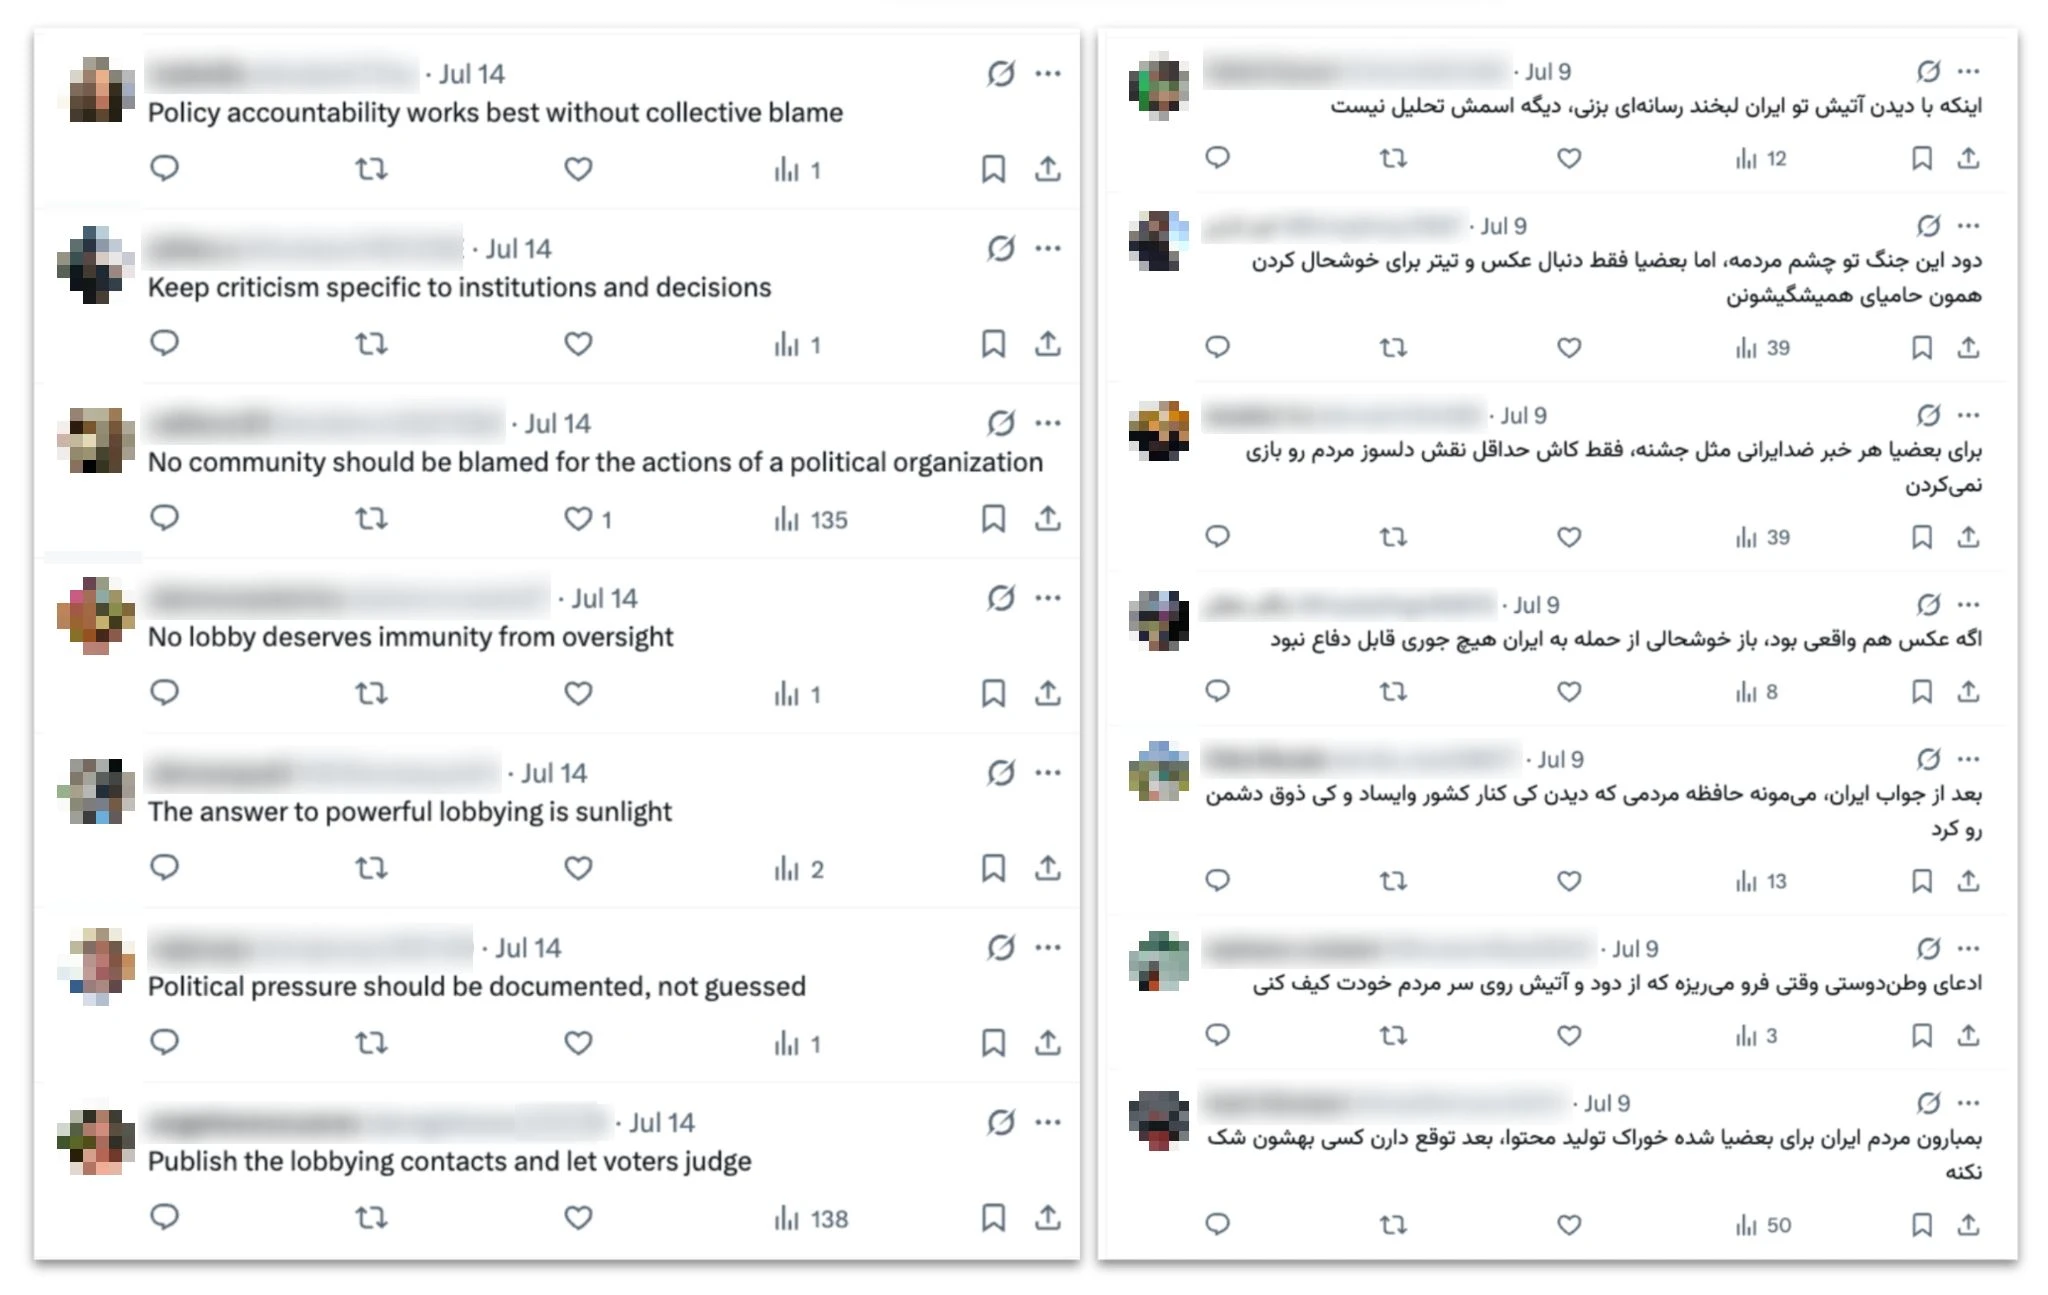
Tvitovi na engleskom jeziku lijevo i perzijskom desno, nastali u okviru ove operacije i objavljeni u julu. Komentari na engleskom bili su odgovori na tvit na engleskom koji je upozoravao da SAD priprema „napad velikih razmjera“ na Iran. Svi komentari na toj slici objavljeni su u rasponu od 10 minuta. Komentari na perzijskom odgovarali su na tvit na perzijskom o američkim napadima na Iran i objavljeni su u rasponu od 13 minuta.
Dio ove aktivnosti masovnog komentiranja sastojao se od generiranja odgovora na objave na društvenim mrežama o člancima same operacije. Operatori su unosili snimke ekrana objava koje su promovirale njihove članke, a zatim generirali komentare koji su ih hvalili ili podržavali, vjerovatno kako bi članci djelovali popularnije.
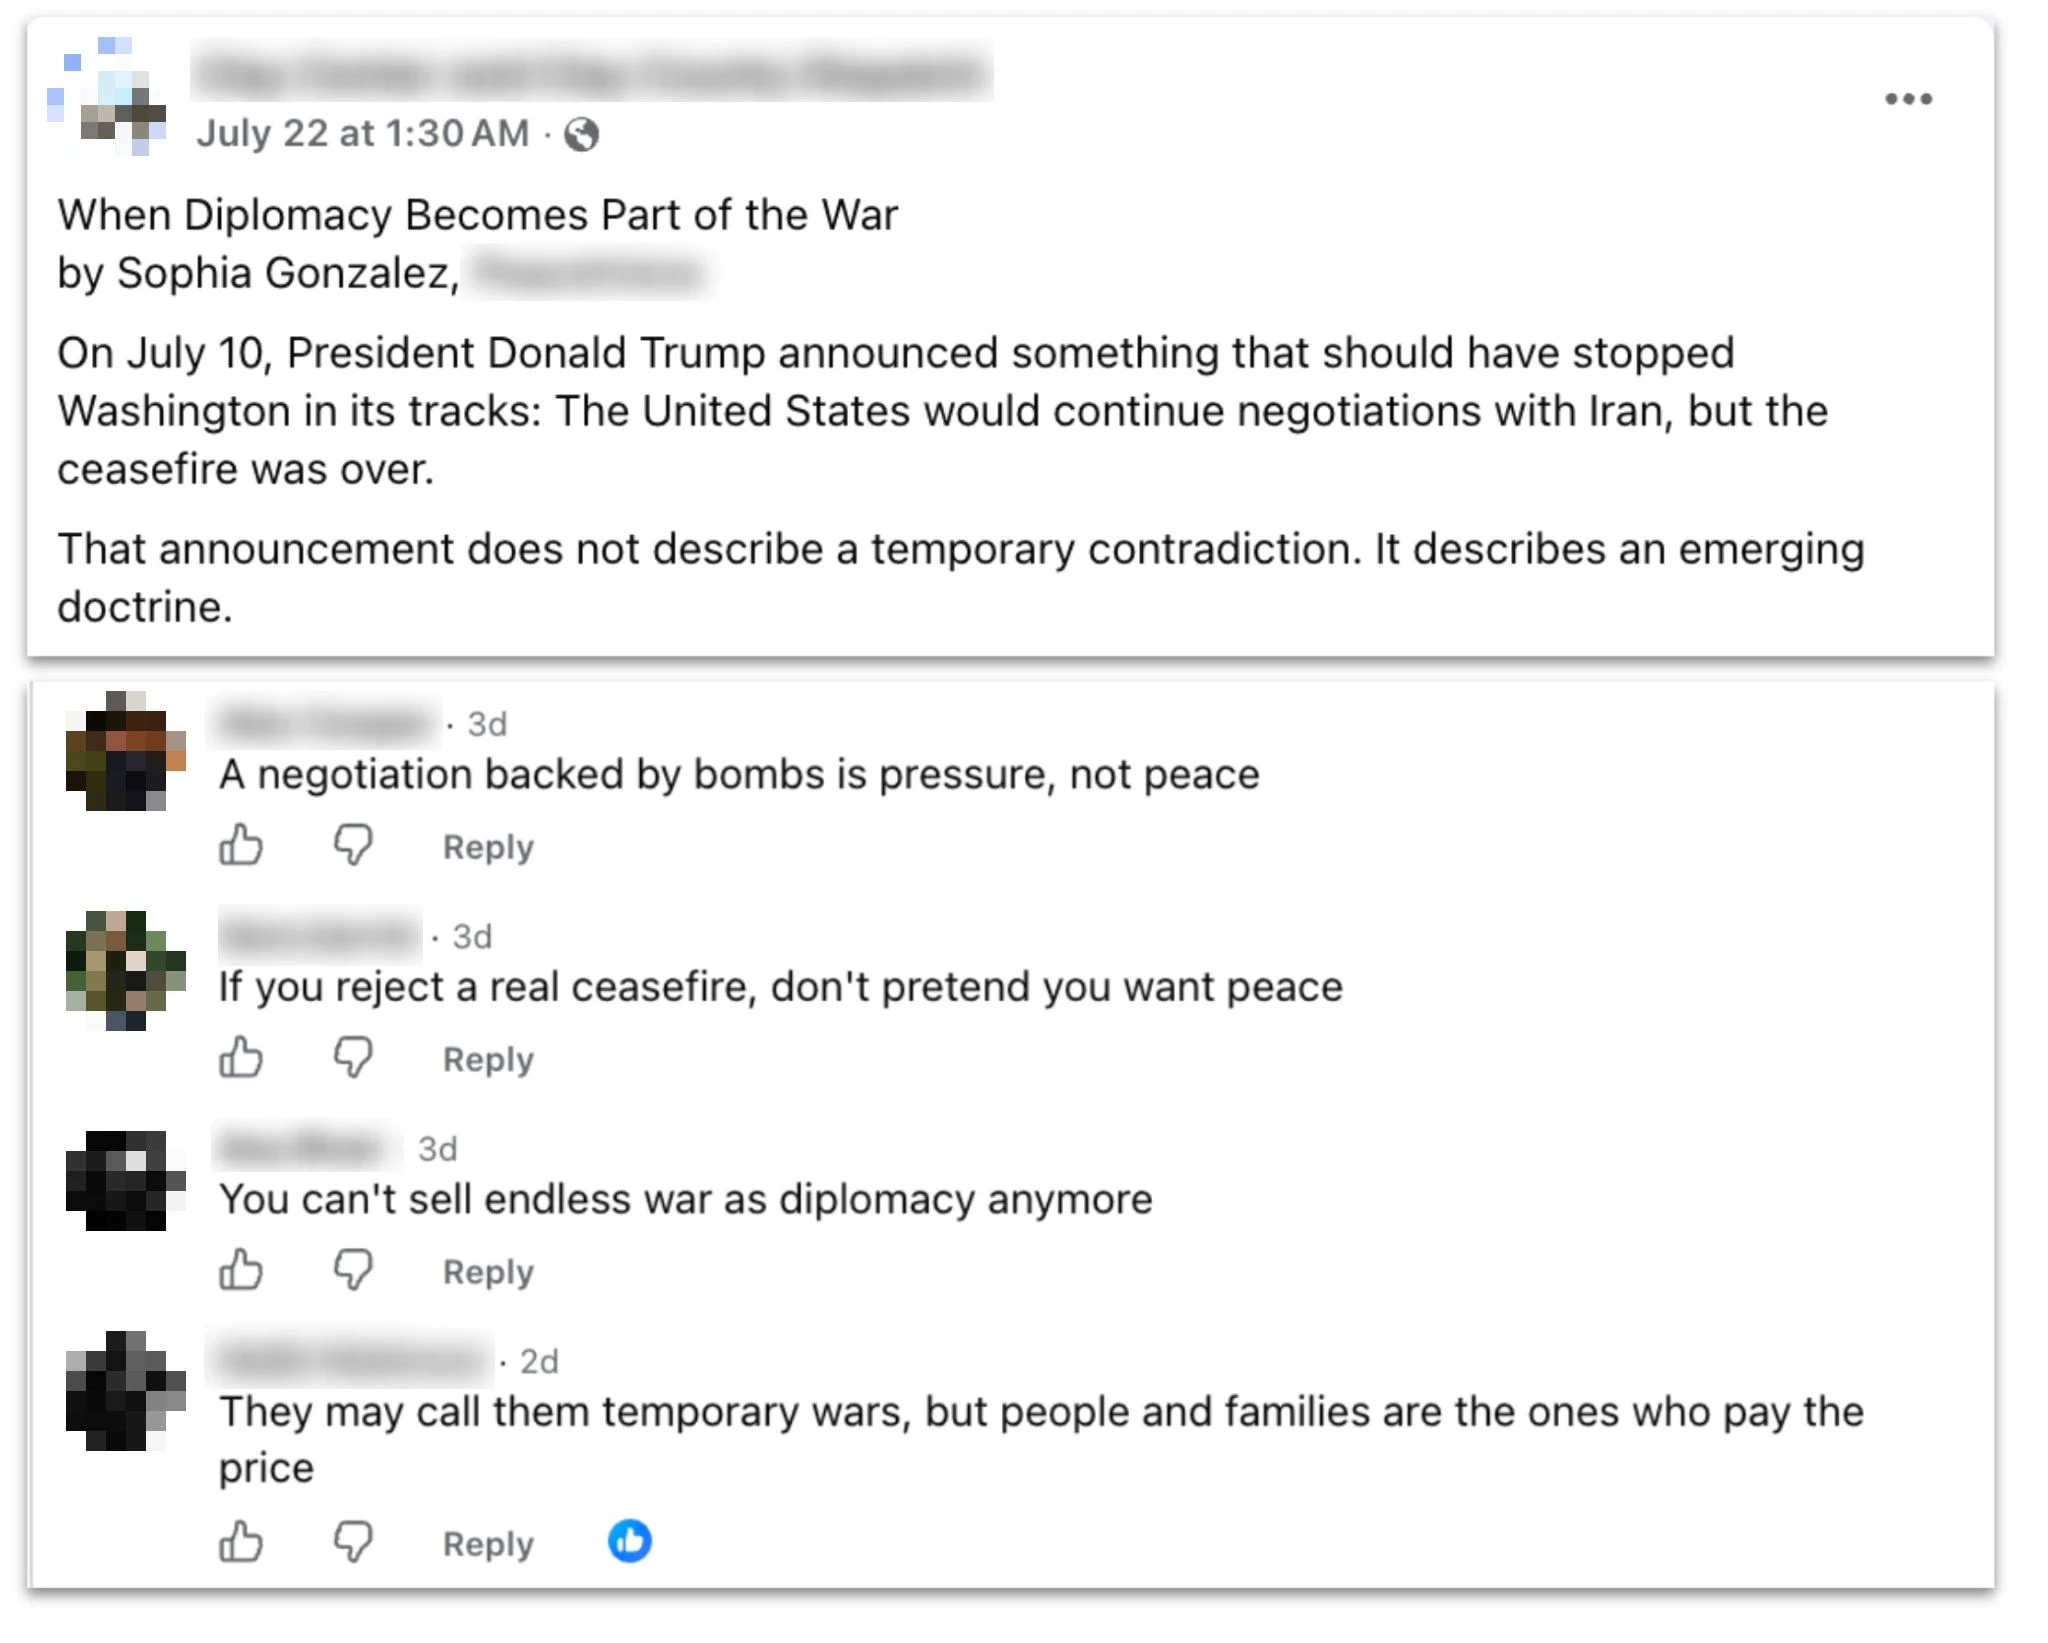
Objava Facebook stranice lokalnog američkog medija koja dijeli članak nastao u okviru operacije, uz komentare na tu objavu također nastale u okviru operacije.
Većina serija komentara općenito se bavila sukobom između Irana, Sjedinjenih Američkih Država i Izraela. Korisnici su tražili komentare o temama poput raketnih napada, prekida vatre i diplomatskih manevara, uz zahtjev da se SAD prikaže kao agresor, Izrael kao nepouzdan saveznik SAD-a, a Iran kao prkosna, ali otporna žrtva. Operatori su generirali naročito velik broj odgovora na objave satelitske mreže Iran International sa sjedištem u Ujedinjenom Kraljevstvu, koja kritizira iranski režim — više od dvadeset četiri serije neprijateljskih odgovora na perzijskom jeziku. Manji dio serija sadržavao je odgovore na objave na društvenim mrežama o američkim političkim pitanjima, obično također u širem kontekstu sukoba.
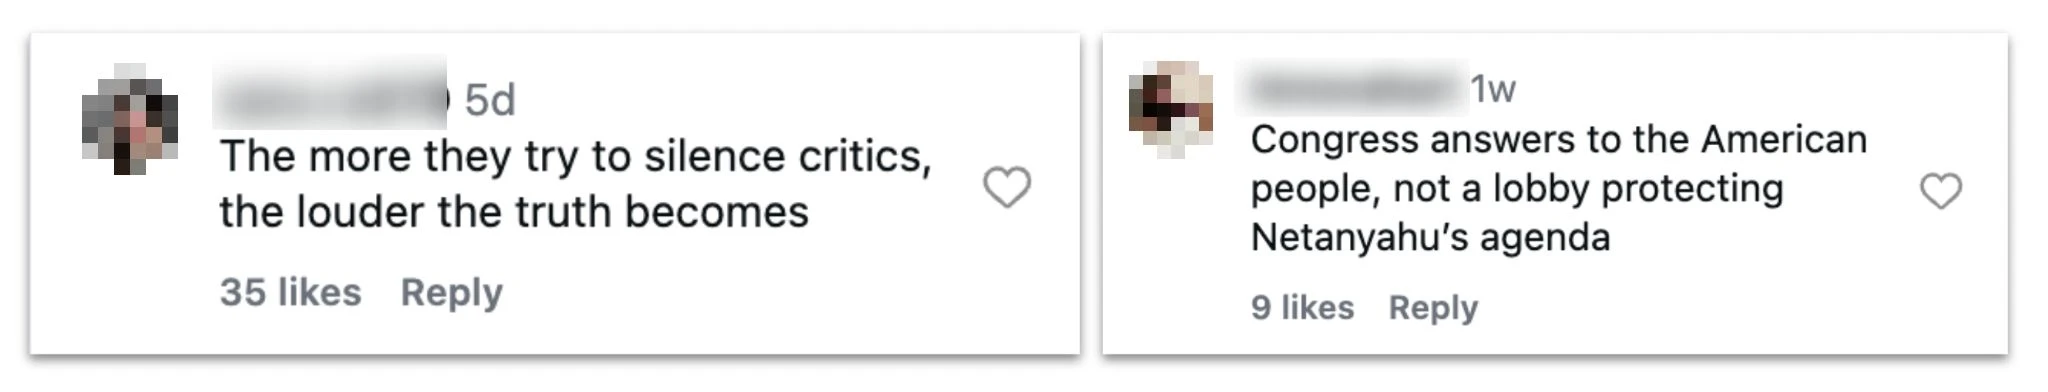
Instagram komentari nastali u okviru ove operacije kao odgovori na objave o američkoj politici.
Na internetu smo pronašli mali broj tih odgovora; mnogo veći broj nije se pojavio u našim pretragama otvorenih izvora, možda zato što nisu bili objavljeni ili su objavljeni s računa koji su već bili uklonjeni. (Naprimjer, tri lažna novinarska identiteta — Ericka Feusier, Alice Johnson i Jenny Williams — u objavljenim biografijama navodila su korisnička imena na X-u: svi ti računi bili su suspendirani do augusta 2026.) Neki računi koji jesu objavljivali komentare na internetu imali su imena koja su djelovala zapadnjački, ali je kao lokacija računa bio prikazan Iran.
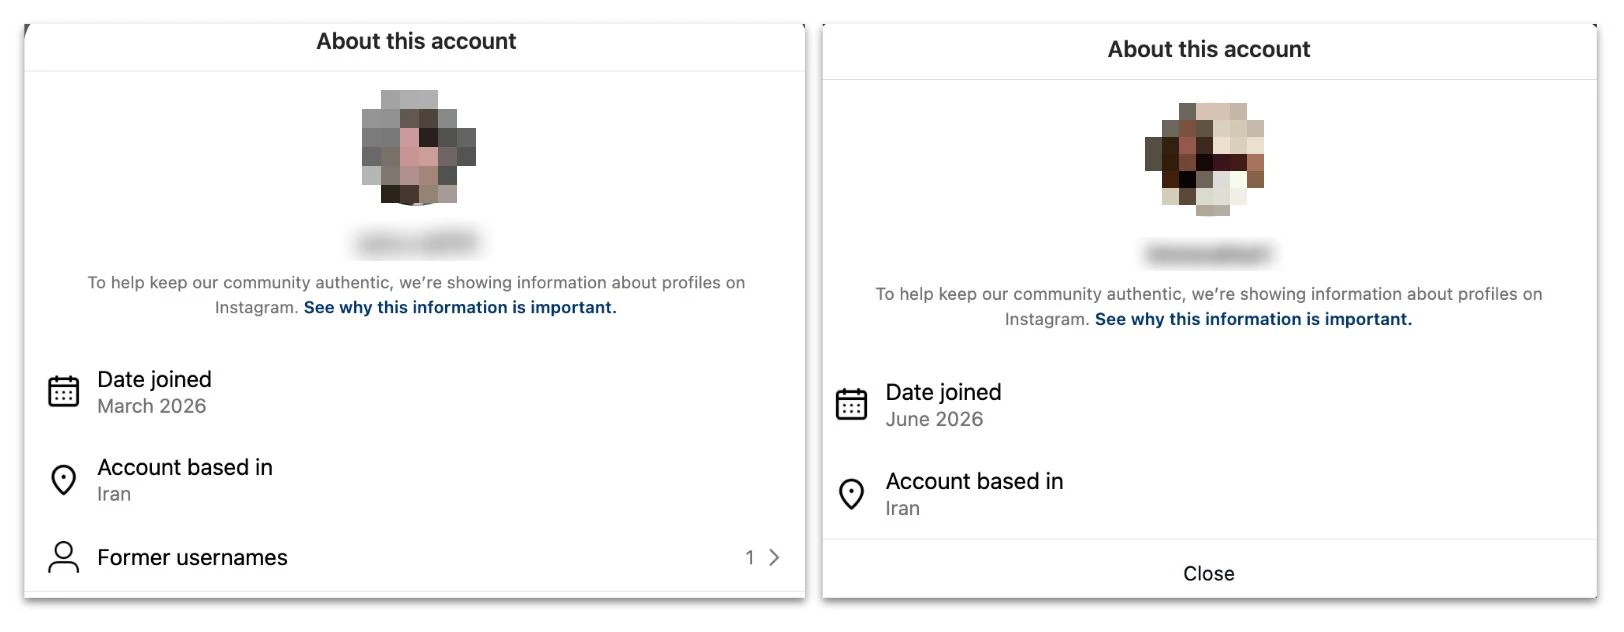
Podaci o transparentnosti Instagram računa koji su objavili gore prikazane komentare pokazuju da su se nalazili u Iranu.
Tamo gdje smo pronašli objavljene odgovore, oni su obično činili manji dio ukupnih komentara na datu objavu, što ukazuje na to da glas operatora nije dominirao među autentičnim odgovorima. Nisu, po svemu sudeći, privukli ni značajniju interakciju: mnoge oznake „sviđa mi se“ na odgovorima operacije zapravo su dolazile s računa koji su i sami bili povezani s njom. Informacije o ovom slučaju podijelili smo s partnerima iz industrije, koji su u najboljoj poziciji da pruže sveobuhvatne procjene interakcije publike.
Pokušaj da se vlastite aktivnosti prikažu popularnijima nije bio ograničen na javne objave. Pored generiranja sadržaja, operatori su povremeno tražili od ChatGPT‑a da doradi ono što je djelovalo kao interni izvještaj o njihovoj kampanji na društvenim mrežama. To se obično sastojalo od davanja niza statističkih podataka modelu i traženja da ih pretvori u profesionalno oblikovane prezentacije.
Ovo nije prva operacija koju smo onemogućili, a koja je koristila AI za pisanje vlastite(otvara se u novom prozoru) samoprocjene(otvara se u novom prozoru). U nastojanjima iranskih operatora da ocijene vlastiti rad najviše se isticala metoda koju su za to koristili. Glavno mjerilo „utjecaja“ koje su koristili bio je broj pregleda objava na koje su odgovarali (a ne broj pregleda samih odgovora), zabilježen prije objavljivanja odgovora i nakon neodređenog vremenskog perioda. Taj proračun nije uzimao u obzir preglede koji su mogli biti rezultat drugih faktora, poput popularnosti izvornih objava ili drugih komentara. Time su brojke o utjecaju operacije znatno preuveličane, što ukazuje na to da operatori ili nisu znali za djelotvorniji način računanja ili su odlučili da ga ne koriste.
Zapravo, na osnovu dokaza koji se mogu prikupiti praćenjem otvorenih izvora, dva glavna toka aktivnosti operacije vjerovatno su imala veoma različit stepen utjecaja.
Odgovori na društvenim mrežama koje smo uspjeli pronaći uglavnom su imali mali broj oznaka „sviđa mi se“, pregleda i komentara (jednocifren ili dvocifren). Kao što je ranije navedeno, odgovori su obično činili manji dio ukupnih komentara na datu objavu. Prema skali proboja(otvara se u novom prozoru) za operacije utjecaja, koja ih ocjenjuje od 1 (najniže) do 6 (najviše), ovaj dio operacije svrstali bismo u kategoriju 2: komentari su bili prisutni na više platformi, ali uz malo znakova šireg prodora ili sposobnosti da dominiraju među odgovorima.
Nasuprot tome, lažni novinarski identiteti uspjeli su objaviti svoje članke u nizu medija, od kojih su neki imali velik broj pratitelja: naprimjer, jedan od internetskih medija koji je objavljivao članke ove operacije imao je u augustu 2026. gotovo 2 miliona pratitelja na Facebooku, gotovo 355.000 na X-u i više od 544.000 na Instagramu. Ovaj dio operacije svrstali bismo u kategoriju 4, na osnovu njenog kontinuiranog prodora u više medija.


