“প্রযুক্তি ও শুল্ক” ক্যাম্পেইন: যুক্তরাষ্ট্রের প্রযুক্তি নীতিকে লক্ষ্য করে প্রভাব বিস্তারের কার্যক্রম
যুক্তরাষ্ট্রের প্রযুক্তি নীতি, শুল্ক ও বাণিজ্য বিধিনিষেধ নিয়ে মন্তব্য এবং কার্টুন তৈরিতে AI ব্যবহার করায় সম্ভবত চীন থেকে পরিচালিত অ্যাকাউন্টগুলোকে নিষিদ্ধ করেছে OpenAI.
এই কেস স্টাডিটি মূলত OpenAI-এর জুন 2026(একটি নতুন উইন্ডোতে খোলে) প্রতিবেদনে প্রকাশিত হয়েছিল, যেখানে যুক্তরাষ্ট্রে কৃত্রিম বুদ্ধিমত্তা নিয়ে বিতর্ককে লক্ষ্য করা PRC-সংশ্লিষ্ট প্রভাব বিস্তারের কার্যক্রম নিয়ে আলোচনা করা হয়েছে.
পক্ষ
আমরা ChatGPT অ্যাকাউন্টের একটি গুচ্ছ নিষিদ্ধ করেছি, যেগুলোর উৎপত্তি সম্ভবত চীনে এবং যারা আমাদের মডেল ব্যবহার করে যুক্তরাষ্ট্রের প্রযুক্তি নীতি ও শুল্কের সমালোচনামূলক ছোট মন্তব্য ও রাজনৈতিক কার্টুন তৈরি করত, কাজের প্রতিবেদন সম্পাদনা করত এবং ব্যবহারকারীকে সামাজিক যোগাযোগমাধ্যম পর্যবেক্ষণ ব্যবস্থা নকশায় সহায়তা করত. অ্যাকাউন্টগুলো সরলীকৃত চীনা ভাষায় ChatGPT‑কে প্রম্পট দিত এবং আমাদের প্ল্যাটফর্মে প্রবেশ করতে VPN ব্যবহার করত.
তাদের প্রম্পটগুলোতে বারবার এমন সব পরিভাষা ব্যবহৃত হয়েছে যা চীনের জননিরাপত্তা ব্যবস্থার সাথে যুক্ত ব্যক্তিদের ব্যবহারের ধরনের সাথে মিলে যায়. যেমন বিক্ষোভ, স্কুলে বুলিংয়ের ঘটনা, সাংহাইতে গণজমায়েত বা মানুষের চলাচল, পুলিশ-সম্পর্কিত ঘটনা, পিটিশন সংক্রান্ত তৎপরতা এবং ট্রাফিক নিয়ন্ত্রণ নিয়ে জনমতের ঝুঁকি মূল্যায়ন চাওয়া. একজন ব্যবহারকারী তার পরিচালিত সোশ্যাল মিডিয়া অ্যাকাউন্টগুলোকে "ওয়াটার আর্মি" (水军) হিসেবে উল্লেখ করেছে, এটি একটি প্রচলিত চীনা শব্দ, যার মাধ্যমে এমন কিছু সমন্বিত অনলাইন অ্যাকাউন্টকে বোঝায় যা বিভিন্ন প্ল্যাটফর্মে সমালোচনা বা ট্রোলের বন্যা বইয়ে দেয়. একই সাথে অ্যাকাউন্টটি PRC-এর পক্ষে যায় বা তাদের অনুকূলে ন্যারেটিভ তৈরি করে, এমন কনটেন্ট বানাতে ChatGPT‑কে নির্দেশ দিয়েছিল. সব লক্ষণ মিলিয়ে এটিই ইঙ্গিত করে যে অ্যাকাউন্টগুলো সম্ভবত CCP-এর স্বার্থের অনুকূল তৎপরতাকে সহায়তা করছিল; যদিও পরিচালনাকারীদের সুনির্দিষ্ট প্রাতিষ্ঠানিক সম্পৃক্ততা আমরা নিশ্চিত করতে পারিনি.
আলাদাভাবে, আমরা X-এ OpenAI-কে লক্ষ্য করা একটি নেটওয়ার্ক শনাক্ত করেছি, যারা ChatGPT ব্যবহারকারীর ডেটা ফাঁস হয়েছে বলে মিথ্যা দাবি করছিল; উন্মুক্ত উৎসের আচরণগত সূচকের ভিত্তিতে আমাদের মূল্যায়ন হলো, এই কার্যক্রম সম্ভবত এই অপারেশনে শনাক্ত একই X নেটওয়ার্কের অংশ ছিল.
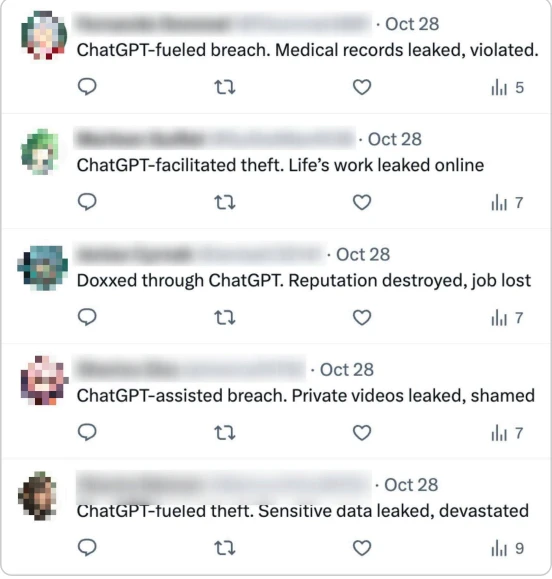
সম্ভবত ভুয়া X অ্যাকাউন্টের স্ক্রিনশট, যেখানে মিথ্যাভাবে দাবি করা হয়েছে যে ChatGPT ব্যবহারকারীর ডেটা ফাঁস হয়েছে.
আচরণ
এই গুচ্ছটি মূলত ChatGPT ব্যবহার করে ইংরেজিতে ছোট মন্তব্য এবং কার্টুন ছবি তৈরি করত, যা সম্ভবত ভুয়া X অ্যাকাউন্ট থেকে পোস্ট করা হতো. সবচেয়ে স্বতন্ত্র বিষয় ছিল যুক্তরাষ্ট্র-চীন প্রযুক্তিগত প্রতিযোগিতা. পরিচালনাকারীরা এই প্রতিযোগিতাকে শুল্ক, রেয়ার আর্থ, কৃত্রিম বুদ্ধিমত্তা, 5G, নতুন জ্বালানি এবং শিল্পখাতের স্থিতিস্থাপকতার প্রেক্ষাপটে উপস্থাপন করেছে, এবং দাবি করেছে যে যুক্তরাষ্ট্র প্রযুক্তিগত আধিপত্য ও নিয়ম নির্ধারণের ক্ষমতা চাইছে. তারা নির্দিষ্ট করে বলেছে, কার্টুনগুলোতে শুধু প্রেসিডেন্ট ট্রাম্পকে দেখাতে হবে এবং চীন বা চীনের নেতা শি জিনপিংয়ের কোনো ছবি রাখা যাবে না.
এ ছাড়া, তারা চীনা ভাষায় বিপুল সংখ্যক ছোট মন্তব্য এবং নানা বিষয়ে প্রবন্ধ তৈরি করেছে, যেগুলোর উদ্দেশ্য ছিল PRC-এর পক্ষে অবস্থান নেওয়া, যুক্তরাষ্ট্র ও ইসরায়েলকে আক্রমণ করা, “ইহুদি পুঁজি জনমত নিয়ন্ত্রণ করে” ধরনের ইহুদিবিরোধী প্রচলিত ধারণা জোরদার করা এবং চীনা ভিন্নমতাবলম্বীদের হয়রানি করা. তারা প্রায়ই কথ্য ভঙ্গিতে, অল্প ক্যারেক্টারসীমার মধ্যে নির্দিষ্ট সংখ্যক মন্তব্য একসঙ্গে চেয়েছে.
তারা অনলাইন জনমত নজরদারি করে এমন একটি কৃত্রিম বুদ্ধিমত্তা ব্যবস্থার ধারণা প্রস্তাব করতেও ChatGPT‑কে বলেছে. তাদের বর্ণনা অনুযায়ী, এমন একটি ব্যবস্থা সামাজিক যোগাযোগমাধ্যম প্ল্যাটফর্মে “গুরুত্বপূর্ণ ব্যক্তিদের” কাছ থেকে “ক্ষতিকর” বলে সংজ্ঞায়িত তথ্য স্বয়ংক্রিয়ভাবে স্ক্র্যাপ করবে, লগ সংরক্ষণ করবে, বৃহৎ পরিসরের অর্থগত বিশ্লেষণের জন্য ভিডিও স্বয়ংক্রিয়ভাবে ডাউনলোড করবে এবং ঝুঁকির বিজ্ঞপ্তি পাঠাবে. আমাদের মডেলগুলো 500 শব্দের একটি সাধারণ আউটপুট তৈরি করেছে, যেখানে ডেটা সংরক্ষণ ও ব্যবস্থাপনা নিয়ে পরামর্শ ছিল, কিন্তু নজরদারির উদ্দেশ্যে কীভাবে সেই ডেটা সংগ্রহ করতে হবে সে বিষয়ে কোনো ধারণা দেয়নি.
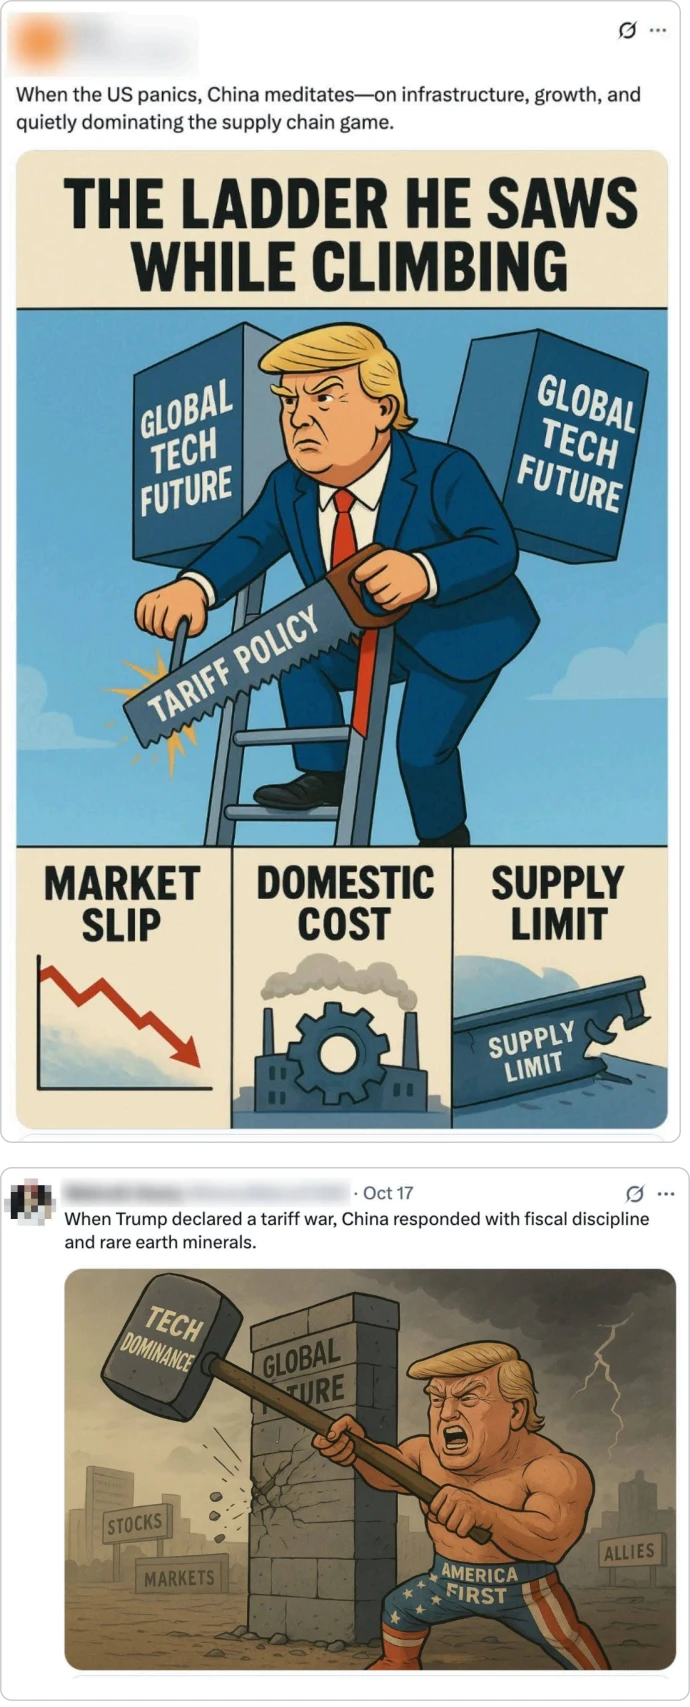
X পোস্টের স্ক্রিনশট, যেখানে লেখা ও ছবি এই অপারেশন দিয়ে তৈরি করা হয়েছে.
প্ল্যাটফর্ম কার্যক্রম
এই অপারেশনের কার্যপরিধি ছিল বৈশ্বিক এবং এর লক্ষ্য ছিল আন্তর্জাতিক দর্শক-শ্রোতাদের প্রভাবিত করা. তারা যুক্তরাষ্ট্রের সমালোচনামূলক কনটেন্ট তৈরিতে মনোযোগ দিয়েছে, বিচ্ছিন্নতাবাদ ও আধিপত্যবাদের অভিযোগ তুলেছে এবং দাবি করেছে যে আমেরিকা আনুগত্যের চেয়ে মুনাফাকে বেশি মূল্য দিয়ে মিত্রদের পেছন থেকে ছুরি মারছে. ইংরেজি ভাষার পাশাপাশি, তারা তাইওয়ানের দর্শকদের লক্ষ্য করে ইতালীয়, জাপানি এবং প্রথাগত চীনা ভাষায় কনটেন্ট তৈরি করতেও ChatGPT‑কে বলেছে.
অ্যাকাউন্টগুলোর পারস্পরিক যোগাযোগের ভিত্তিতে দেখা গেছে, এই অপারেশন থেকে তৈরি কনটেন্ট পোস্ট করা সম্ভবত ভুয়া X অ্যাকাউন্টগুলো একটি বৃহত্তর নেটওয়ার্কের সঙ্গে যুক্ত ছিল, যা OpenAI-কেও হেয় করার চেষ্টা করেছে. 2025 সালের শেষ দিক থেকে, আমরা সম্ভবত ভুয়া কিছু X অ্যাকাউন্ট শনাক্ত করেছি, যারা তাদের ChatGPT ব্যবহারকারীর ডেটা ফাঁস হয়েছে এবং তাদের জীবনে নেতিবাচক প্রভাব পড়েছে—এমন দাবির ভিন্ন ভিন্ন রূপ পোস্ট করছিল. এই অ্যাকাউন্টগুলোর কোনোটি আমাদের মডেল দিয়ে তৈরি লেখা পোস্ট করেছে বলে মনে হয়নি. তবে তারা “প্রযুক্তি ও শুল্ক” ক্যাম্পেইনে আমাদের শনাক্ত করা X অ্যাকাউন্টগুলোর সঙ্গে বারবার যোগাযোগ করেছে এবং সেগুলোর প্রচার বাড়িয়েছে.
প্রথমত, “প্রযুক্তি ও শুল্ক” গুচ্ছে আমরা যে ChatGPT অ্যাকাউন্টগুলোর একটি শনাক্ত করেছি, সেটি যুক্তরাষ্ট্রের গোয়েন্দা সংস্থাগুলো মোবাইল নেটওয়ার্ক হ্যাক করেছে বলে অভিযোগ করে একটি পোস্ট তৈরি করেছিল. এই পোস্টটি “ChatGPT ফাঁস” গুচ্ছের সম্ভবত ভুয়া X অ্যাকাউন্টগুলো পুনরায় পোস্ট করেছিল.
আরেকবার, “ChatGPT ফাঁস” গুচ্ছ এবং “প্রযুক্তি ও শুল্ক” গুচ্ছ—উভয়ের অ্যাকাউন্টগুলো কয়েক ঘণ্টার ব্যবধানে X-এ এক অপ্রাসঙ্গিক, যাচাইকৃত অ্যাকাউন্টের একই টুইট উদ্ধৃত করে পোস্ট করেছিল. এ ছাড়া, আমরা যাচাই করেছি যে এই পোস্ট উদ্ধৃত করা সব অ্যাকাউন্টই ভুয়া বলে মনে হয়েছে, যা ইঙ্গিত করে যে সেগুলো সম্ভবত একই সমন্বিত অপারেশনের অংশ ছিল. এসব অ্যাকাউন্ট 2025 সালের শেষ দিকে তৈরি হয়েছিল, অনুসারী ছিল খুব কম বা ছিল না, “ChatGPT ফাঁস” ক্যাম্পেইনের সময় মাত্র কয়েকটি পোস্ট ছিল, এবং আমাদের মূল্যায়নের বাইরে X নিজ উদ্যোগে এগুলো সব স্থগিত করেছে বলে মনে হয়.
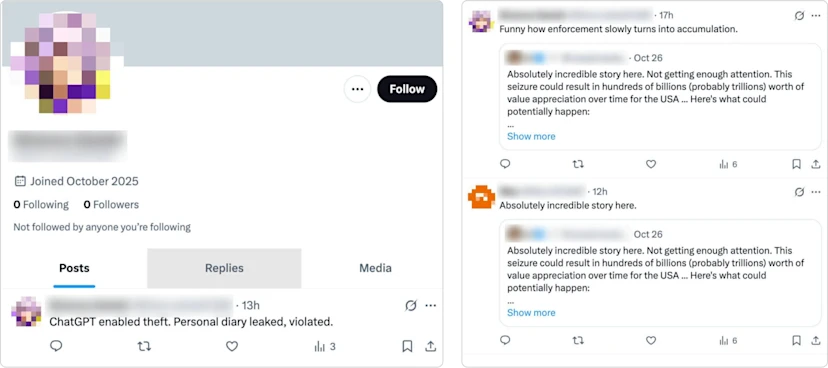
বামে, এই অপারেশনের সঙ্গে যুক্ত X অ্যাকাউন্টে ChatGPT ডেটা চুরির বিষয়ে একটি পোস্ট. ডানে, “ChatGPT ফাঁস” গুচ্ছ এবং “প্রযুক্তি ও শুল্ক” গুচ্ছ—উভয়ের X অ্যাকাউন্ট, যারা অপারেশনের সঙ্গে সম্পর্কহীন এক ব্যবহারকারীর পোস্ট উদ্ধৃত করেছে.
উল্লেখযোগ্য বিষয় হলো, আগে শনাক্ত করা PRC-উৎপত্তির গোপন প্রভাব বিস্তারের কার্যক্রমের সঙ্গেও কিছু কনটেন্টের মিল ছিল. উপরের ছবিতে দেখানো প্রেসিডেন্ট ট্রাম্পের ChatGPT‑তৈরি কার্টুনটি যে X অ্যাকাউন্ট পোস্ট করেছিল, সেটি ফিলিপাইনের প্রেসিডেন্ট মার্কোসকে নিয়ে এমন ছবিও পোস্ট করেছে, যা আগে অপারেশন “নাইন-এমড্যাশ লাইন”-এর সঙ্গে সংশ্লিষ্ট ভুয়া X অ্যাকাউন্টগুলো শেয়ার করেছিল; এ বিষয়ে আমরা 2025 সালের অক্টোবরে প্রকাশিত আমাদের “কৃত্রিম বুদ্ধিমত্তার ক্ষতিকর ব্যবহার ব্যাহত করা” প্রতিবেদন-এ আলোচনা করেছি. দুই অপারেশনের মধ্যে সম্পর্ক চূড়ান্তভাবে প্রতিষ্ঠার জন্য এটি যথেষ্ট নয়, তবে X-এ চীন থেকে আসা প্রভাব বিস্তারের প্রচেষ্টা জোরদার করা কার্যকলাপের একটি যোগসূত্রের ধারণা আরও দৃঢ় করে.
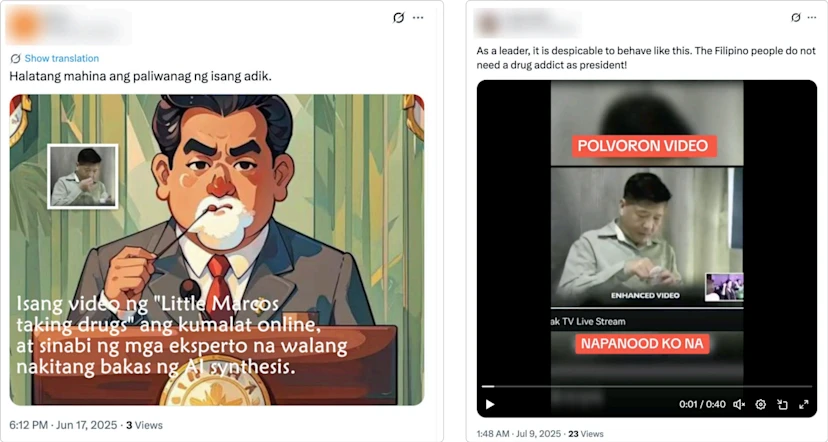
বামে, “প্রযুক্তি ও শুল্ক” গুচ্ছের অ্যাকাউন্ট থেকে শেয়ার করা পোস্ট, যেখানে কার্টুনের মধ্যে মার্কোসের মাদক নেওয়ার ছবি বসানো হয়েছে. ডানে, মার্কোসের মাদক নেওয়ার ভিডিও, যা অপারেশন নাইন-এমড্যাশ লাইন হিসেবে আমাদের চিহ্নিত একটি অ্যাকাউন্ট শেয়ার করেছিল.
প্রভাব
Breakout Scale ব্যবহার করে আমরা এই কার্যক্রমকে Category One হিসেবে মূল্যায়ন করি: একটি প্ল্যাটফর্মজুড়ে বিস্তৃত কার্যক্রম, যার বাইরে ছড়িয়ে পড়ার কোনো প্রমাণ নেই. আমরা শনাক্ত করা অধিকাংশ সামাজিক যোগাযোগমাধ্যম পোস্টে দৃশ্যমান সম্পৃক্ততা খুব কম ছিল বা ছিল না. ChatGPT ব্যবহারকারীর ডেটা ফাঁস হওয়ার মিথ্যা দাবিগুলো প্রকৃত, উচ্চ-পৌঁছানো অ্যাকাউন্ট বা X প্ল্যাটফর্মের বাইরে ছড়ানো হয়েছিল—এমন কোনো প্রমাণ আমরা পাইনি.
তবু, কৌশলগতভাবে গুরুত্বপূর্ণ একটি শিল্পে কাজ করা বেসরকারি কোম্পানি OpenAI-কে লক্ষ্য করা এই অপারেশন উদ্বেগের কারণ হওয়া উচিত. এই ধরনটি রেয়ার আর্থ শিল্পে চীনের ওপর নির্ভরতা কমাতে চাওয়া কোম্পানিগুলোর বিরুদ্ধে Australian Strategic Policy Institute(একটি নতুন উইন্ডোতে খোলে) এবং Mandiant(একটি নতুন উইন্ডোতে খোলে) শনাক্ত করা আগের PRC-উৎপত্তির প্রভাব বিস্তারের কার্যক্রমের সঙ্গে সাদৃশ্যপূর্ণ. 2022 সালে, Spamouflage/DRAGONBRIDGE নেটওয়ার্ক টেক্সাসে পরিকল্পিত প্রক্রিয়াকরণ স্থাপনা নিয়ে Lynas Rare Earths-কে হেয় করতে ভুয়া অ্যাকাউন্ট ব্যবহার করেছিল, এবং পরে উত্তর আমেরিকায় নতুন উৎপাদন সক্ষমতা-সংক্রান্ত ঘোষণার পর কানাডার Appia Rare Earths & Uranium এবং যুক্তরাষ্ট্রভিত্তিক USA Rare Earth-কে লক্ষ্য করেছিল. ASPI এবং Mandiant উভয়েই মূল্যায়ন করেছে যে রেয়ার আর্থ খাতে PRC-এর বাজার আধিপত্যের প্রতিদ্বন্দ্বীদের সুনাম ক্ষতিগ্রস্ত করাই এই কার্যক্রমের উদ্দেশ্য ছিল.
একইভাবে, OpenAI-এর সুনাম ক্ষতিগ্রস্ত করতে আমরা অনুরূপ কৌশল দেখা গেছে বলে মনে করি, যদিও তা সফল হয়নি এবং এমন এক শিল্পে ঘটেছে যেখানে যুক্তরাষ্ট্র নেতৃত্ব দিচ্ছে. সময়টি ছিল উল্লেখযোগ্য. প্রেসিডেন্ট ট্রাম্প চীনা পণ্যের ওপর অতিরিক্ত 100 শতাংশ শুল্ক ঘোষণা করার সময় যুক্তরাষ্ট্র-চীন অর্থনৈতিক ও প্রযুক্তিগত প্রতিযোগিতা তীব্রভাবে বেড়ে যাওয়ার প্রেক্ষাপটে এই ক্যাম্পেইনটি ঘটেছিল. আরও গুরুত্বপূর্ণ হলো, ক্যাম্পেইনটি চতুর্থ পূর্ণাঙ্গ অধিবেশন(একটি নতুন উইন্ডোতে খোলে)-এর পর ঘটে; সেখানে CCP পঞ্চদশ পঞ্চবার্ষিক পরিকল্পনার জন্য সুপারিশ গ্রহণ করে, যেখানে কৃত্রিম বুদ্ধিমত্তাকে কৌশলগত প্রযুক্তি ও শিল্প অগ্রাধিকার হিসেবে উন্নীত করা হয়, দ্রুততর কৃত্রিম বুদ্ধিমত্তা উদ্ভাবন এবং দেশব্যাপী “AI+” উদ্যোগের আহ্বান জানানো হয়.
এটি আগের রেয়ার আর্থ ক্যাম্পেইনগুলোর সঙ্গে একটি কার্যকর সমান্তরাল, কারণ 2021 সালে প্রকাশিত চতুর্দশ পঞ্চবার্ষিক পরিকল্পনার রূপরেখা(একটি নতুন উইন্ডোতে খোলে) কৌশলগত খনিজ সম্পদ শিল্পকে নিরাপত্তার আওতায় এনেছিল এবং বিশেষভাবে “উচ্চমানের রেয়ার আর্থ কার্যকরী উপকরণ”কে একটি মূল অগ্রাধিকার হিসেবে চিহ্নিত করেছিল. উভয় ক্ষেত্রেই, ভুয়া অ্যাকাউন্টগুলো গণতান্ত্রিক দেশে এমন খাতে কাজ করা বেসরকারি কোম্পানিকে লক্ষ্য করেছে, যেগুলোকে বেইজিং জাতীয় উন্নয়ন ও নিরাপত্তার জন্য গুরুত্বপূর্ণ বলে বিবেচনা করে.