本案例研究最初发表于 OpenAI 的2025 年 2 月(在新窗口中打开)报告。
行为者
我们封禁了多个可能被用于协助实施欺诈性就业计划的账户。我们观察到的活动所采用的战术、技术和程序(TTP),与 Microsoft(在新窗口中打开) 和 Google(在新窗口中打开) 所归因的一项可能与朝鲜有关的 IT 从业人员计划一致。
虽然我们无法确定这些行为者所在的地点或其国籍,但我们阻止的活动具有一些与朝鲜政府相关行动相同的特征;据公开报道(在新窗口中打开),此类行动通过欺诈性招聘计划输送收入,其中个人以欺诈手段在西方公司获得职位,为该政权的金融网络提供支持。
行为
多个账户使用我们的模型生成内容,似乎通过不同的欺骗手段针对招聘流程的各个环节,所有手段都经过设计以相互配合。
这些行为者使用了虚拟专用网络(VPN)、AnyDesk 等远程访问工具,以及位置大多显示在美国的网络电话(VOIP)。虽然我们对这些行为者如何分发其内容所掌握的信息有限,但我们发现了发布到 LinkedIn 的内容。
生成内容
这些行为者生成的一大类内容是为虚构的“求职者”制作个人材料,例如简历、在线求职资料和求职信。这些简历和资料通常会根据特定职位进行调整,以提高求职者看似非常符合要求的概率。第二类内容是创建“支持者”身份,用于为“求职者”提供背景调查推荐证明,并向就业机会推荐他们。
与此同时,操作者还制作社交媒体帖子,招募真人来协助其计划。例如,他们招募愿意在家接收并托管笔记本电脑的人,或愿意将自己的身份借给该计划、帮助求职者通过背景调查的人。
最后,这些“求职者”身份似乎还在面试中使用我们的模型,为技术和行为类问题生成看似可信的回答。不过,我们没有发现他们使用我们的语音到语音工具。
在看似获得工作后,他们使用我们的模型完成编写代码、排查问题以及与同事沟通等工作任务。他们还使用我们的模型编造托辞,以解释一些异常行为,例如回避视频通话、从未经授权的国家或地区访问公司系统,或在不规律的时段工作。
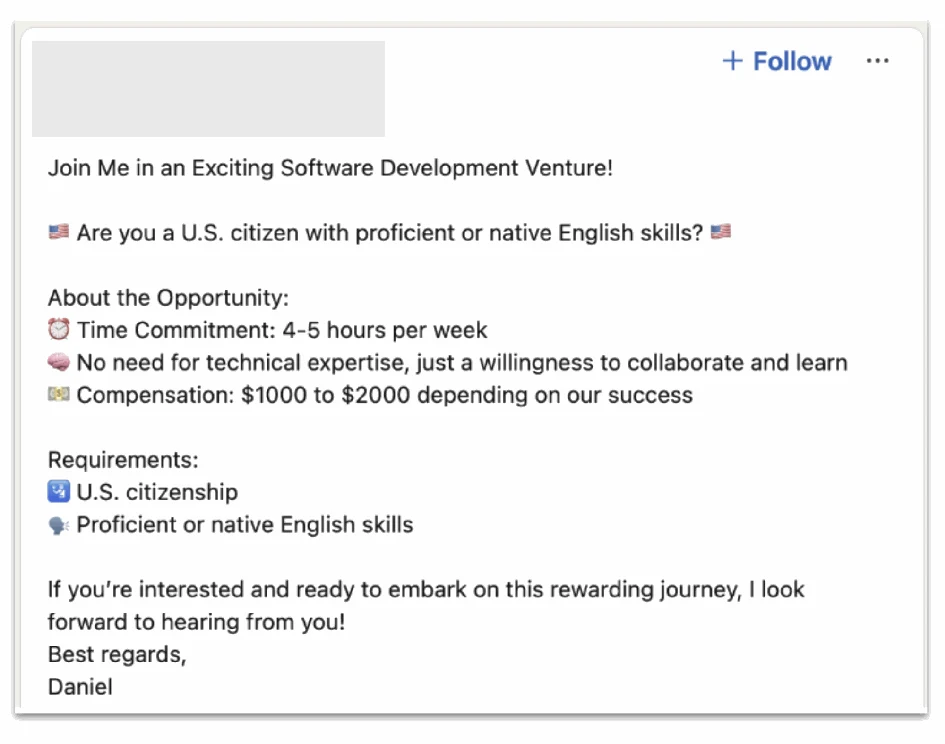
该行为者使用我们的模型生成此类内容,随后将其发布到社交网站,显然是为了招募美国公民,让他们在不知情的情况下支持其计划。
影响
鉴于我们只能观察到这整套活动中的一小部分,评估其影响需要多个利益相关方提供信息。
OpenAI 的政策严格禁止将我们工具的输出用于欺诈或诈骗。在调查欺诈性就业计划的过程中,我们发现并封禁了数十个账户。我们已与业内同行和相关主管部门分享有关被我们阻断的欺诈网络的信息,从而提升我们共同检测、预防和应对此类威胁的能力,并进一步保障共同安全。