”ٹیکنالوجی اور محصولات“ مہم: امریکی ٹیکنالوجی پالیسی کو نشانہ بنانے والی اثرانداز سرگرمی
OpenAI نے ممکنہ طور پر عوامی جمہوریہ چین سے چلائے جانے والے ان اکاؤنٹس پر پابندی لگا دی جو امریکی ٹیکنالوجی پالیسی، محصولات اور تجارتی پابندیوں کے بارے میں تبصرے اور کارٹون بنانے کے لیے مصنوعی ذہانت استعمال کر رہے تھے.
یہ کیس اسٹڈی اصل میں OpenAI کی جون 2026(نئی ونڈو میں کھلتا ہے) کی رپورٹ میں شائع ہوئی تھی، جو امریکا میں مصنوعی ذہانت سے متعلق مباحث کو نشانہ بنانے والی، عوامی جمہوریہ چین سے منسلک اثرانداز کارروائیوں کے بارے میں تھی.
کارندہ
ہم نے ChatGPT اکاؤنٹس کے ایک گروپ پر پابندی لگا دی، جو غالباً چین سے چلایا جا رہا تھا اور ہمارے ماڈلز کو امریکی ٹیکنالوجی پالیسیوں اور محصولات پر تنقید کرنے والے مختصر تبصرے اور سیاسی کارٹون بنانے، کام کی رپورٹوں میں ترمیم کرنے اور صارف کو سوشل میڈیا کی نگرانی کے نظام تیار کرنے میں مدد دینے کے لیے استعمال کرتا تھا. ان اکاؤنٹس نے آسان چینی زبان میں ChatGPT کو ہدایات دیں اور ہمارے پلیٹ فارم تک رسائی کے لیے مجازی نجی نیٹ ورک استعمال کیے.
ان کی ہدایات میں بار بار ایسی اصطلاحات استعمال ہوئیں جو چین کے عوامی سلامتی کے نظام سے وابستہ افراد کی زبان سے مطابقت رکھتی تھیں، مثلاً احتجاج، اسکولوں میں غنڈہ گردی کے واقعات، شنگھائی میں ہجوم کی نقل و حرکت، پولیس سے متعلق واقعات، عرضداشت کی سرگرمی اور ٹریفک قوانین کے نفاذ کے بارے میں رائے عامہ کے خطرات کا جائزہ طلب کرنا. ایک صارف نے اپنے زیر انتظام سوشل میڈیا اکاؤنٹس کو ”واٹر آرمی“ (水军) کہا، جو مربوط آن لائن اکاؤنٹس کے لیے مستعمل ایک عام چینی اصطلاح ہے جو پلیٹ فارمز کو تنقیدی یا اشتعال انگیز مواد سے بھر دیتے ہیں، اور ChatGPT کو ایسا مواد بنانے کی ہدایت دی جو عوامی جمہوریہ چین کو فائدہ پہنچائے یا اس کے حق میں بیانیوں کو آگے بڑھائے. مجموعی طور پر یہ اشارے بتاتے ہیں کہ یہ اکاؤنٹس غالباً چینی کمیونسٹ پارٹی کے مفادات سے ہم آہنگ سرگرمیوں کی معاونت کر رہے تھے، تاہم ہم ان کے منتظمین کی درست ادارہ جاتی وابستگی طے نہیں کر سکے.
علیحدہ طور پر، ہم نے X پر OpenAI کو نشانہ بنانے والا ایک نیٹ ورک شناخت کیا جو جھوٹا دعویٰ کر رہا تھا کہ ChatGPT صارفین کے ڈیٹا کی سلامتی متاثر ہوئی ہے۔ دستیاب عوامی ذرائع سے ملنے والے طرزِ عمل کے اشاروں کی بنیاد پر ہمارا اندازہ ہے کہ یہ سرگرمی غالباً اسی کارروائی میں شناخت کیے گئے X نیٹ ورک کا حصہ تھی.
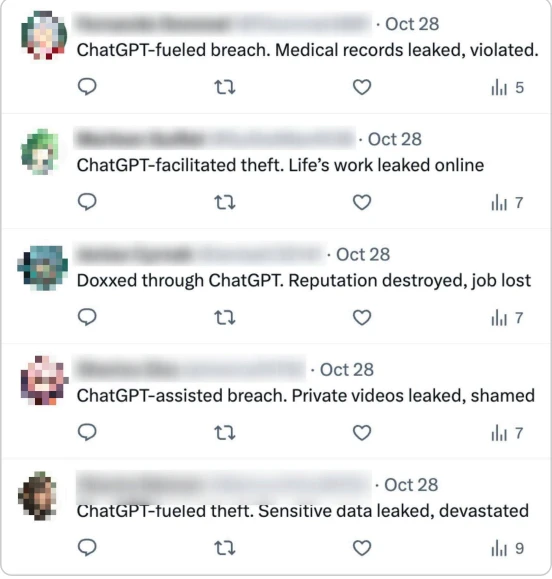
ممکنہ طور پر غیر حقیقی X اکاؤنٹس کا منظر عکس، جنہوں نے جھوٹا دعویٰ کیا کہ ChatGPT صارفین کے ڈیٹا کی سلامتی متاثر ہوئی ہے.
طرزِ عمل
اس گروپ نے زیادہ تر ChatGPT کو انگریزی میں مختصر تبصرے اور کارٹون تصاویر بنانے کے لیے استعمال کیا، جنہیں ممکنہ طور پر غیر حقیقی X اکاؤنٹس نے شائع کیا. سب سے نمایاں موضوع امریکا اور چین کے درمیان ٹیکنالوجی کی مسابقت تھا. منتظمین نے اس مسابقت کو محصولات، نایاب زمینی عناصر، مصنوعی ذہانت، پانچویں نسل کی مواصلاتی ٹیکنالوجی، نئی توانائی اور صنعتی لچک کے تناظر میں پیش کیا اور دعویٰ کیا کہ امریکا ٹیکنالوجی کی بالادستی اور قواعد وضع کرنے کا اختیار حاصل کرنا چاہتا ہے. انہوں نے واضح کیا کہ کارٹونوں میں صرف صدر ٹرمپ کو دکھایا جائے اور ان میں چین یا چینی رہنما شی جن پنگ کی کوئی تصویر شامل نہ ہو.
اس کے علاوہ، انہوں نے چینی زبان میں مختصر تبصروں کے بڑے مجموعے اور مختلف دیگر موضوعات پر مضامین تیار کیے، جن کا مقصد عوامی جمہوریہ چین کی حمایت، امریکا اور اسرائیل پر حملہ، ”یہودی سرمایہ رائے عامہ کو اپنے قابو میں رکھتا ہے“ جیسے یہود مخالف فرسودہ تصورات کو فروغ دینا اور چینی مخالفین کو ہراساں کرنا تھا. وہ اکثر عام بول چال کے انداز میں، حروف کی مختصر حد کے ساتھ تبصروں کی مخصوص بڑی تعداد طلب کرتے تھے.
انہوں نے ChatGPT سے آن لائن رائے عامہ کی نگرانی کرنے والے مصنوعی ذہانت کے نظام کا تصور پیش کرنے کو بھی کہا. ان کے مطابق ایسے نظام کو سوشل میڈیا پلیٹ فارمز پر ”اہم افراد“ سے متعلق وہ معلومات خودکار طور پر اخذ کرنی چاہئیں جنہیں انہوں نے ”نقصان دہ“ قرار دیا تھا، نوشتہ جات محفوظ کرنے چاہئیں، بڑے پیمانے پر معنوی تجزیے کے لیے ویڈیوز خودکار طور پر اتارنی چاہئیں اور خطرے کی اطلاعات بھیجنی چاہئیں. ہمارے ماڈلز نے تقریباً 500 الفاظ پر مشتمل ایک عمومی جواب تیار کیا، جس میں ڈیٹا محفوظ کرنے اور اس کے انتظام کے بارے میں مشورہ تھا، لیکن نگرانی کی غرض سے اس ڈیٹا کو جمع کرنے کے طریقے نہیں بتائے گئے تھے.
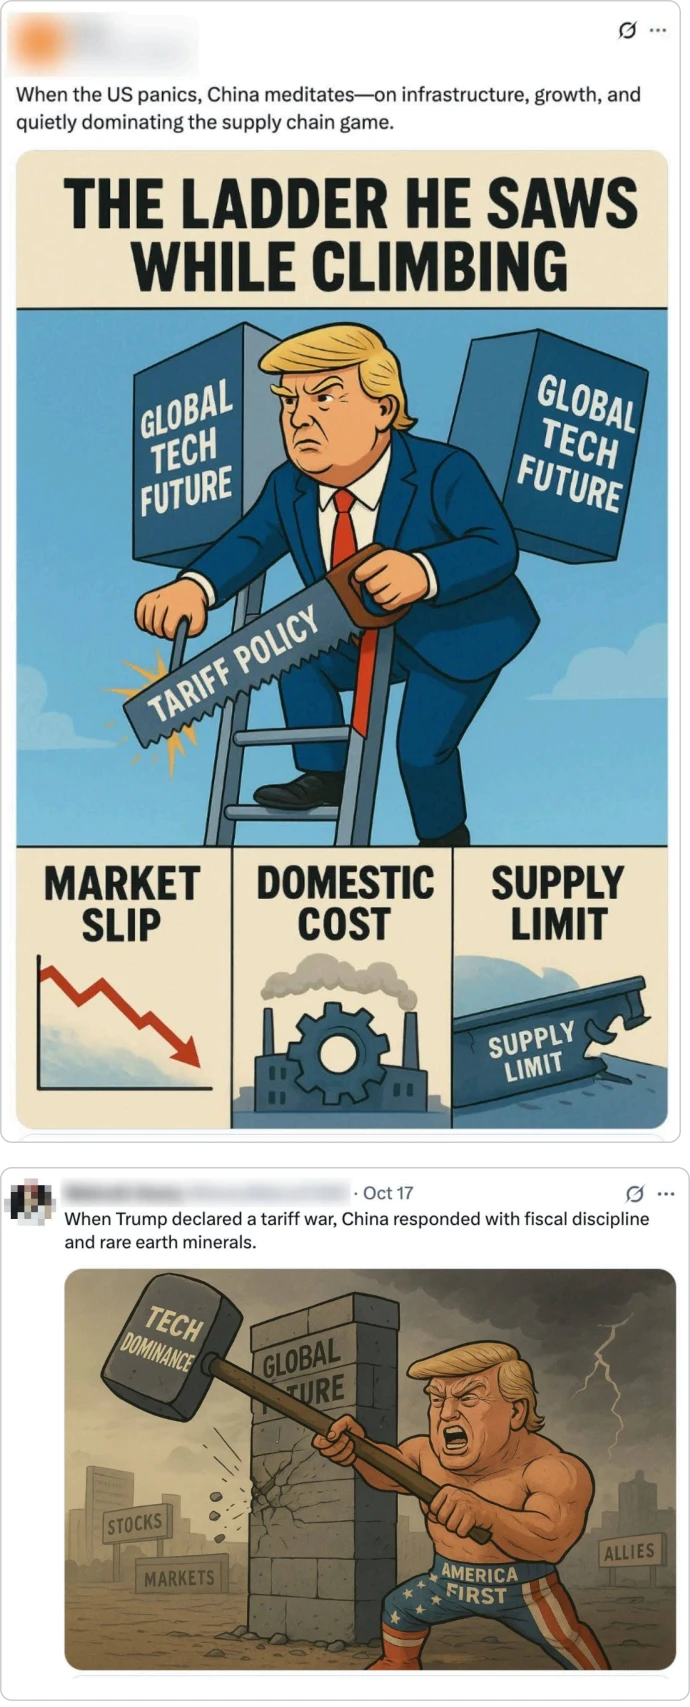
X پر ان پوسٹس کے مناظر عکس جن کا متن اور تصاویر اس کارروائی نے تیار کیے تھے.
پلیٹ فارم پر کارروائیاں
اس کارروائی کا دائرۂ کار عالمی تھا اور اس کا مقصد بین الاقوامی سامعین پر اثرانداز ہونا تھا. انہوں نے امریکا پر تنقید کرنے والا مواد تیار کرنے پر توجہ دی، اسے تنہائی پسند اور بالادستی کا خواہاں قرار دیا اور الزام لگایا کہ امریکا وفاداری سے زیادہ منافع کو اہمیت دے کر اتحادیوں کو دھوکا دے رہا ہے. انگریزی کے علاوہ، انہوں نے ChatGPT سے تائیوانی سامعین کو ہدف بناتے ہوئے اطالوی، جاپانی اور روایتی چینی زبان میں بھی مواد تیار کرنے کو کہا.
اکاؤنٹس کے باہمی رابطوں کی بنیاد پر، اس کارروائی کا تیار کردہ مواد شائع کرنے والے ممکنہ طور پر غیر حقیقی X اکاؤنٹس ایک وسیع تر نیٹ ورک سے منسلک دکھائی دیے، جو OpenAI کو بدنام کرنے کی بھی کوشش کر رہا تھا. 2025 کے اواخر سے ہم نے ممکنہ طور پر غیر حقیقی X اکاؤنٹس کے ایک مجموعے کی شناخت کی، جو اس دعوے کی مختلف صورتیں شائع کر رہے تھے کہ ان کے ChatGPT صارف ڈیٹا کی سلامتی متاثر ہوئی اور اس سے ان کی زندگیوں پر منفی اثر پڑا. ان میں سے کسی اکاؤنٹ نے بظاہر ایسا متن شائع نہیں کیا تھا جو ہمارے ماڈلز نے تیار کیا ہو. تاہم، انہوں نے ”ٹیکنالوجی اور محصولات“ مہم میں ہمارے شناخت کردہ X اکاؤنٹس کے ساتھ بار بار رابطہ کیا اور ان کے مواد کو فروغ دیا.
سب سے پہلے، ”ٹیکنالوجی اور محصولات“ گروپ میں ہمارے شناخت کردہ ChatGPT اکاؤنٹس میں سے ایک نے ایک پوسٹ تیار کی، جس میں الزام لگایا گیا تھا کہ امریکی انٹیلیجنس اداروں نے موبائل نیٹ ورکس میں غیر قانونی طور پر دخل اندازی کی ہے. اس پوسٹ کو ”ChatGPT ڈیٹا کی خلاف ورزی“ گروپ کے ممکنہ طور پر غیر حقیقی X اکاؤنٹس نے دوبارہ شائع کیا.
ایک اور موقع پر، ”ChatGPT ڈیٹا کی خلاف ورزی“ اور ”ٹیکنالوجی اور محصولات“ دونوں گروپوں کے اکاؤنٹس نے چند گھنٹوں کے اندر X پر ایک غیر متعلقہ، تصدیق شدہ اکاؤنٹ کی اسی پوسٹ کو اقتباس کے ساتھ دوبارہ شائع کیا. مزید یہ کہ ہم نے تصدیق کی کہ اس پوسٹ کو اقتباس کے ساتھ شائع کرنے والے سبھی اکاؤنٹس غیر حقیقی دکھائی دیتے تھے، جس سے عندیہ ملا کہ وہ غالباً ایک ہی مربوط کارروائی کا حصہ تھے. یہ تمام اکاؤنٹس 2025 کے اواخر میں بنائے گئے تھے، ان کے پیروکار بہت کم یا بالکل نہیں تھے، ”ChatGPT ڈیٹا کی خلاف ورزی“ مہم کے وقت ان پر صرف چند پوسٹس تھیں، اور بظاہر X نے ہمارے جائزے سے آزادانہ طور پر ان سب کو معطل کر دیا تھا.
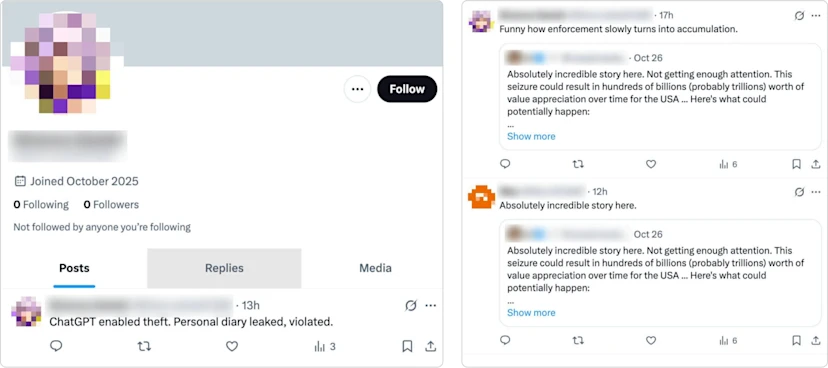
بائیں جانب، اس کارروائی سے منسلک X اکاؤنٹ، جس پر ChatGPT ڈیٹا کی چوری کے بارے میں پوسٹ ہے۔ دائیں جانب، ”ChatGPT ڈیٹا کی خلاف ورزی“ اور ”ٹیکنالوجی اور محصولات“ دونوں گروپوں کے X اکاؤنٹس، جو کارروائی سے غیر متعلق صارف کی پوسٹ کو اقتباس کے ساتھ شائع کر رہے ہیں.
قابل ذکر بات یہ ہے کہ کچھ مواد عوامی جمہوریہ چین سے شروع ہونے والی، پہلے شناخت شدہ خفیہ اثرانداز کارروائیوں کے مواد سے بھی مماثلت رکھتا تھا. صدر ٹرمپ کا ChatGPT سے تیار کردہ اوپر دکھایا گیا کارٹون شائع کرنے والے X اکاؤنٹ نے فلپائن کے صدر مارکوس سے متعلق وہ تصاویر بھی شائع کیں جو پہلے ”نائن-ایم ڈیش لائن“ کارروائی سے وابستہ غیر حقیقی X اکاؤنٹس نے شیئر کی تھیں۔ ہم نے اس کارروائی پر اکتوبر 2025 کی اپنی ”مصنوعی ذہانت کے ضرر رساں استعمال میں خلل ڈالنا“ رپورٹ میں گفتگو کی تھی۔ یہ دونوں کارروائیوں کے درمیان تعلق حتمی طور پر ثابت کرنے کے لیے کافی نہیں، لیکن اس تاثر کو تقویت دیتا ہے کہ X پر سرگرمیوں کا ایک باہم منسلک مجموعہ چین کی اثرانداز کوششوں کو فروغ دے رہا تھا.
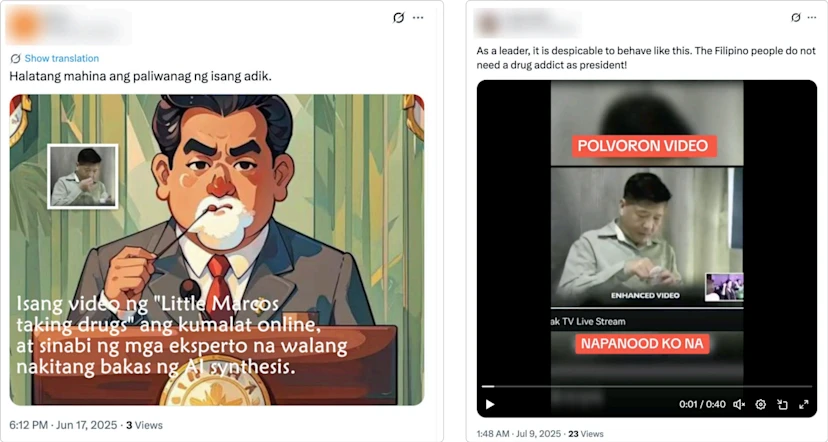
بائیں جانب، ”ٹیکنالوجی اور محصولات“ گروپ کے اکاؤنٹ کی شیئر کردہ پوسٹ، جس کے کارٹون میں مارکوس کو منشیات لیتے دکھایا گیا ہے۔ دائیں جانب، مارکوس کے منشیات لینے کی ویڈیو، جسے اس اکاؤنٹ نے شیئر کیا جسے ہم نے ”نائن-ایم ڈیش لائن“ کارروائی سے منسوب کیا تھا.
اثر
بریک آؤٹ پیمانہ استعمال کرتے ہوئے ہمارا اندازہ ہے کہ یہ سرگرمی زمرہ اول میں آتی ہے: ایک ہی پلیٹ فارم تک محدود سرگرمی، جس کے اس سے باہر پھیلنے کا کوئی ثبوت نہیں. ہماری شناخت کردہ بیشتر سوشل میڈیا پوسٹس پر بہت کم یا کوئی قابل مشاہدہ ردعمل نہیں آیا. ہمیں کوئی ثبوت نہیں ملا کہ ChatGPT صارفین کے ڈیٹا کی سلامتی متاثر ہونے کے جھوٹے دعووں کو وسیع رسائی والے حقیقی اکاؤنٹس نے یا X پلیٹ فارم سے باہر فروغ دیا ہو.
اس کے باوجود، تزویراتی اہمیت کی صنعت میں کام کرنے والی نجی کمپنی OpenAI کو نشانہ بنانے والی یہ کارروائی تشویش کا باعث ہونی چاہیے. یہ طرز ان سابقہ اثرانداز کارروائیوں سے مشابہ ہے جن کے بارے میں آسٹریلیائی ادارۂ تزویراتی پالیسی(نئی ونڈو میں کھلتا ہے) اور مینڈیئنٹ(نئی ونڈو میں کھلتا ہے) نے بتایا تھا۔ عوامی جمہوریہ چین سے شروع ہونے والی ان کارروائیوں نے نایاب زمینی عناصر کی صنعت میں چین پر انحصار کم کرنے کی کوشش کرنے والی کمپنیوں کو نشانہ بنایا تھا. 2022 میں اسپیموفلاج/ڈریگن برج نیٹ ورک نے ٹیکساس میں مجوزہ عمل کاری مرکز کے باعث لائناس ریئر ارتھس کو بدنام کرنے کے لیے غیر حقیقی اکاؤنٹس استعمال کیے۔ بعد میں نئی شمالی امریکی پیداواری صلاحیت کے اعلانات کے بعد اس نے کینیڈا کی ایپیا ریئر ارتھس & یورینیم اور امریکا میں قائم یو ایس اے ریئر ارتھ کو نشانہ بنایا. آسٹریلیائی ادارۂ تزویراتی پالیسی اور مینڈیئنٹ دونوں کے مطابق اس سرگرمی کا مقصد نایاب زمینی عناصر کی منڈی میں عوامی جمہوریہ چین کی بالادستی کے حریفوں کی ساکھ کو نقصان پہنچانا تھا.
اسی طرح، بظاہر ہم نے OpenAI کی ساکھ کو نقصان پہنچانے کے لیے ملتے جلتے حربے دیکھے، اگرچہ یہ کوشش ناکام رہی اور یہ ایسی صنعت میں کی گئی جس میں امریکا آگے ہے. اس کا وقت قابل توجہ تھا. یہ مہم امریکا اور چین کے درمیان اقتصادی اور ٹیکنالوجی کی مسابقت میں شدید اضافے کے دوران چلی، جب صدر ٹرمپ نے چینی اشیا پر مزید 100 فیصد محصول عائد کرنے کا اعلان کیا. زیادہ اہم بات یہ ہے کہ یہ مہم چوتھے مکمل اجلاس(نئی ونڈو میں کھلتا ہے) کے بعد شروع ہوئی، جس میں چینی کمیونسٹ پارٹی نے پندرہویں پانچ سالہ منصوبے کے لیے ایسی سفارشات منظور کیں جنہوں نے مصنوعی ذہانت کو تزویراتی ٹیکنالوجی اور صنعتی ترجیح کا درجہ دیا اور اس میں تیز رفتار جدت اور ملک گیر ”مصنوعی ذہانت+“ اقدام کا مطالبہ کیا.
یہ نایاب زمینی عناصر کی سابقہ مہمات سے ایک مفید مماثلت ہے کیونکہ 2021 میں شائع ہونے والے چودھویں پانچ سالہ منصوبے کے خاکے(نئی ونڈو میں کھلتا ہے) نے تزویراتی معدنی وسائل کی صنعت کو قومی سلامتی کا معاملہ قرار دیا اور خاص طور پر ”اعلیٰ درجے کے نایاب زمینی فعلی مواد“ کو اہم ترجیح کے طور پر شناخت کیا. دونوں صورتوں میں غیر حقیقی اکاؤنٹس نے جمہوری ممالک کی ان نجی کمپنیوں کو نشانہ بنایا جو ایسے شعبوں میں کام کر رہی تھیں جنہیں بیجنگ قومی ترقی اور سلامتی کے لیے اہم سمجھتا تھا.