Кампанія «Технології та тарифи»: операція впливу на технологічну політику США
OpenAI заблокувала ймовірно пов’язані з КНР облікові записи, які використовували ШІ для створення коментарів і карикатур про технологічну політику США, тарифи й торговельні обмеження.
Це дослідження вперше опубліковано у звіті OpenAI за червень 2026 року(відкривається у новому вікні) про пов’язані з КНР операції впливу на дискусії щодо ШІ у США.
Суб’єкт
Ми заблокували групу облікових записів ChatGPT, які, ймовірно, походили з Китаю та використовували наші моделі для створення коротких коментарів і політичних карикатур із критикою технологічної політики й тарифів США, редагування робочих звітів і допомоги користувачеві в проєктуванні систем моніторингу соціальних мереж. Власники облікових записів надсилали ChatGPT запити спрощеною китайською мовою та використовували VPN для доступу до нашої платформи.
У їхніх запитах неодноразово траплялася термінологія, характерна для осіб, пов’язаних із системою громадської безпеки Китаю. Зокрема, вони просили оцінити ризики для громадської думки у зв’язку з протестами, випадками цькування у школах, переміщеннями натовпів у Шанхаї, інцидентами за участю поліції, поданням петицій і контролем за дотриманням правил дорожнього руху. Один користувач назвав керовані ним облікові записи в соціальних мережах «водяною армією» (水军) — поширеним у Китаї терміном на позначення скоординованих онлайн-акаунтів, які масово поширюють на платформах критику або тролінг. Він доручав ChatGPT створювати контент на користь КНР або для просування прокитайських наративів. У сукупності ці ознаки свідчать, що облікові записи, ймовірно, підтримували діяльність в інтересах Комуністичної партії Китаю, хоча нам не вдалося точно встановити, до якої установи належали їхні оператори.
Окремо ми виявили в X мережу, яка поширювала проти OpenAI неправдиві твердження про компрометацію даних користувачів ChatGPT. На підставі поведінкових ознак із відкритих джерел ми оцінили цю діяльність як імовірну частину тієї самої мережі X, виявленої під час цієї операції.
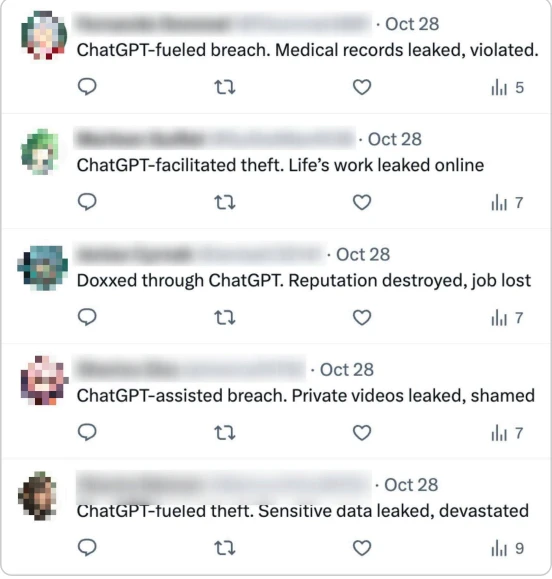
Знімок екрана ймовірно несправжніх облікових записів X, які неправдиво стверджували, що дані користувачів ChatGPT було скомпрометовано.
Поведінка
Ця група переважно використовувала ChatGPT для створення коротких коментарів англійською мовою та карикатур, які публікували ймовірно несправжні облікові записи X. Найхарактернішою темою було технологічне суперництво між США та Китаєм. Оператори пов’язували це суперництво з тарифами, рідкісноземельними елементами, ШІ, 5G, новою енергетикою та стійкістю промисловості й стверджували, що США прагнуть технологічного панування та права встановлювати правила. Вони вказували, що на карикатурах має бути зображений лише президент Трамп і не повинно бути жодних образів Китаю чи його лідера Сі Цзіньпіна.
Крім того, вони створювали великі масиви коротких коментарів китайською мовою та статей на різні інші теми, покликаних підтримувати КНР, нападати на США та Ізраїль, поширювати антисемітські кліше, як-от «єврейський капітал маніпулює громадською думкою», і переслідувати китайських дисидентів. Вони часто замовляли конкретну кількість коротких коментарів із жорстким обмеженням довжини та в розмовному стилі.
Вони також просили ChatGPT запропонувати концепцію системи ШІ для стеження за громадською думкою в інтернеті. За їхнім описом, така система мала автоматично збирати із соціальних платформ визначену ними як «шкідливу» інформацію від «ключових осіб», зберігати журнали, автоматично завантажувати відео для масштабного семантичного аналізу та надсилати сповіщення про ризики. Наші моделі надали загальну відповідь обсягом 500 слів із порадами щодо зберігання даних і керування ними, але не запропонували способів збирання цих даних для стеження.
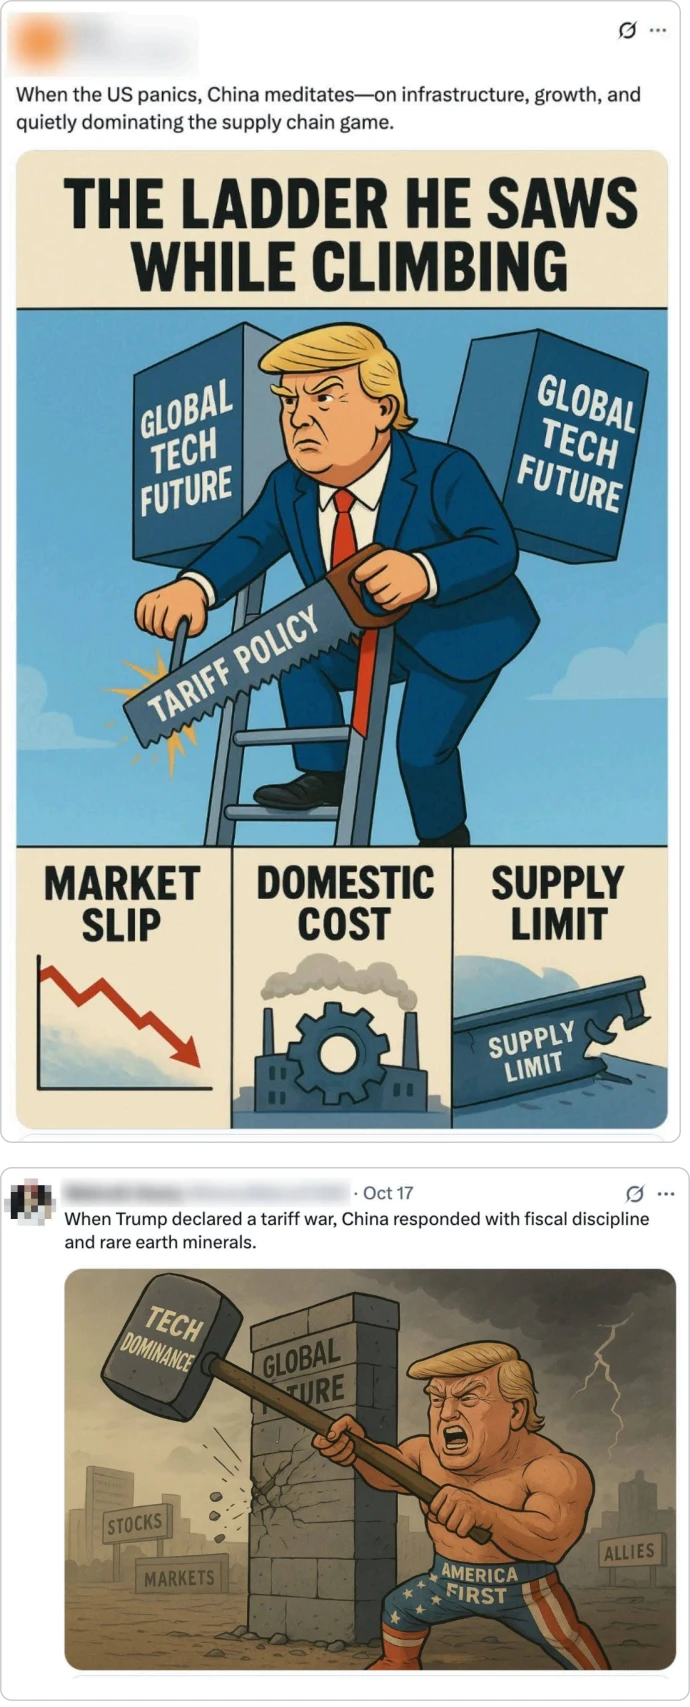
Знімки дописів у X, текст і зображення для яких було створено в межах цієї операції.
Діяльність на платформах
Ця операція мала глобальне охоплення та була спрямована на міжнародну аудиторію. Оператори зосередилися на створенні критичного щодо США контенту, звинувачуючи країну в ізоляціонізмі та гегемонізмі, а також у зраді союзників через те, що вона нібито ставить прибуток вище за відданість. Крім англійської, вони просили ChatGPT створювати для тайванської аудиторії контент італійською, японською та традиційною китайською мовами.
Судячи із взаємодії між обліковими записами, ймовірно несправжні акаунти X, які публікували створений у межах цієї операції контент, були пов’язані з ширшою мережею, що також намагалася дискредитувати OpenAI. Починаючи з кінця 2025 року ми виявили низку ймовірно несправжніх облікових записів X, які публікували різні версії тверджень про те, що дані їхніх користувачів ChatGPT було скомпрометовано й це негативно вплинуло на їхнє життя. Жоден із цих облікових записів, імовірно, не публікував текстів, створених нашими моделями. Однак вони неодноразово взаємодіяли з виявленими нами обліковими записами X із кампанії «Технології та тарифи» й поширювали їхній контент.
По-перше, один з облікових записів ChatGPT, виявлених нами у групі «Технології та тарифи», створив допис про нібито злам мобільних мереж розвідувальними службами США. Цей допис поширили ймовірно несправжні облікові записи X із групи «Компрометація ChatGPT».
Іншого разу облікові записи як із групи «Компрометація ChatGPT», так і з групи «Технології та тарифи» з різницею в кілька годин процитували той самий твіт стороннього верифікованого облікового запису в X. Крім того, ми перевірили всі облікові записи, які цитували цей допис: вони виявилися несправжніми, що вказує на їхню ймовірну участь у тій самій скоординованій операції. Усі ці облікові записи створили наприкінці 2025 року. Вони мали мало підписників або не мали їх узагалі, на момент кампанії «Компрометація ChatGPT» опублікували лише кілька дописів і, схоже, були незалежно від нашої оцінки заблоковані платформою X.
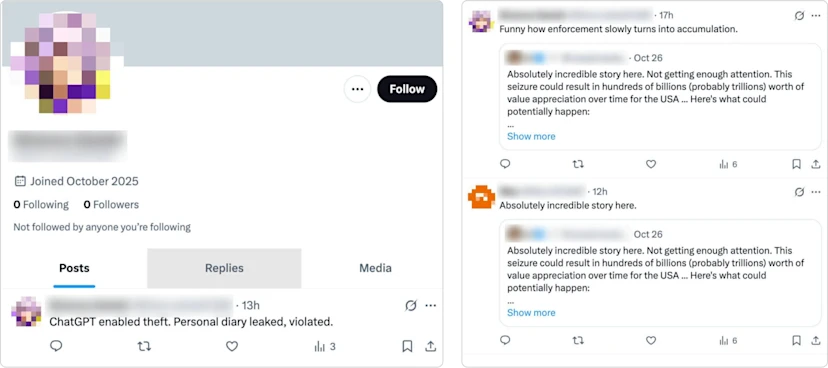
Ліворуч — пов’язаний із цією операцією обліковий запис X із дописом про викрадення даних ChatGPT. Праворуч — облікові записи X із груп «Компрометація ChatGPT» і «Технології та тарифи», які цитують допис користувача, не пов’язаного з операцією.
Варто зазначити, що певний контент також збігався з матеріалами раніше виявлених таємних операцій впливу з КНР. Обліковий запис X, який опублікував наведену вище створену ChatGPT карикатуру на президента Трампа, також поширював зображення про президента Філіппін Маркоса. Раніше їх публікували несправжні облікові записи X, пов’язані з операцією «Лінія дев’яти рисок», яку ми розглянули у звіті «Протидія зловмисному використанню ШІ» за жовтень 2025 року. Цього недостатньо для остаточного підтвердження зв’язку між двома операціями, але це підсилює враження про існування в X осередку активності, який поширює кампанії впливу з Китаю.
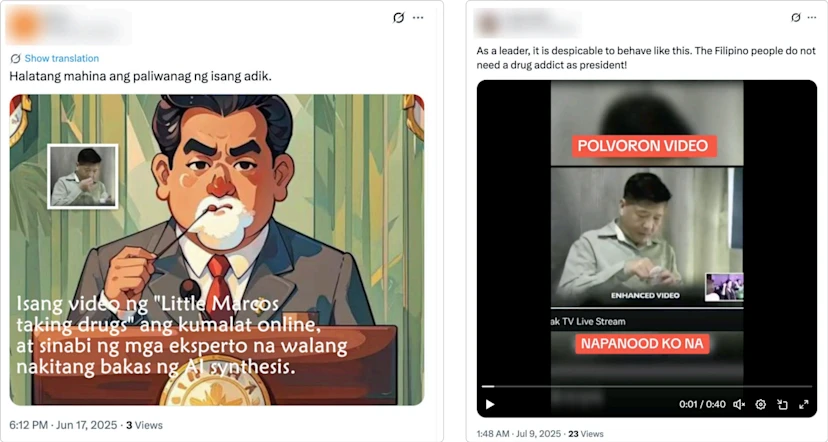
Ліворуч — поширений обліковим записом із групи «Технології та тарифи» допис із вбудованою в карикатуру сценою вживання Маркосом наркотиків. Праворуч — відео, на якому Маркос вживає наркотики, поширене обліковим записом, який ми пов’язали з операцією «Лінія дев’яти рисок».
Вплив
За шкалою поширення ми оцінюємо цю діяльність як першу категорію: діяльність у межах однієї платформи без ознак виходу за її межі. Більшість виявлених нами дописів у соціальних мережах майже або зовсім не викликали помітної взаємодії. Ми не знайшли доказів того, що неправдиві твердження про компрометацію даних користувачів ChatGPT поширювали справжні облікові записи з великим охопленням або що вони вийшли за межі платформи X.
Проте ця операція проти OpenAI — приватної компанії, що працює у стратегічно важливій галузі, — має викликати занепокоєння. Ця схема нагадує раніше виявлені Австралійським інститутом стратегічної політики(відкривається у новому вікні) та Mandiant(відкривається у новому вікні) операції впливу з КНР проти компаній, які прагнули зменшити залежність від Китаю в галузі рідкісноземельних елементів. У 2022 році мережа Spamouflage/DRAGONBRIDGE використовувала несправжні облікові записи, щоб дискредитувати Lynas Rare Earths через запланований нею переробний завод у Техасі. Згодом її цілями стали канадська Appia Rare Earths & Uranium та американська USA Rare Earth після оголошень про створення нових виробничих потужностей у Північній Америці. І ASPI, і Mandiant дійшли висновку, що ця діяльність мала зашкодити репутації конкурентів КНР, яка домінує на ринку рідкісноземельних елементів.
Так само ми, схоже, спостерігали подібну тактику, спрямовану на шкоду репутації OpenAI, хоча вона не мала успіху й застосовувалася в галузі, де лідирують США. Час проведення кампанії заслуговує на увагу. Кампанія відбувалася на тлі різкого загострення економічного й технологічного суперництва між США та Китаєм, коли президент Трамп оголосив про додатковий стовідсотковий тариф на китайські товари. Ще важливіше те, що кампанія відбулася після четвертого пленуму(відкривається у новому вікні), на якому Комуністична партія Китаю ухвалила рекомендації до 15-го п’ятирічного плану. Вони визначили ШІ як стратегічну технологію та промисловий пріоритет і закликали прискорити інновації у сфері ШІ та започаткувати загальнонаціональну ініціативу «ШІ+».
Це доречна паралель із попередніми кампаніями щодо рідкісноземельних елементів, адже опублікований у 2021 році план 14-ї п’ятирічки(відкривається у новому вікні) надав галузі стратегічних мінеральних ресурсів безпекового значення й окремо визначив «високотехнологічні функціональні матеріали з рідкісноземельних елементів» ключовим пріоритетом. В обох випадках несправжні облікові записи атакували приватні компанії в демократичних країнах, що працювали в галузях, які Пекін вважав важливими для національного розвитку та безпеки.