Yapay zekâ destekli “paravan” operasyonları engellemek
Son iki buçuk yılda, tehdit aktörlerinin modellerimizi siber saldırılar, gizli etki operasyonları (IO), dolandırıcılık ve Kullanım Politikalarımızı ihlal eden başka faaliyetler için kullanma girişimlerinde başvurduğu yöntemlerin birçoğunu ele alan ve bu yöntemler hakkında bilgi veren raporlar yayımladık. Bu raporları, tehdit aktörlerinin yapay zekâdan nasıl yararlanmaya çalıştığına ilişkin gözlemlerimizi düzenleyici kurumlarla, sektördeki diğer kuruluşlarla ve toplumla paylaşmak ve istismar etmeye çalıştıkları zafiyetleri görünür kılmak için yayımlıyoruz.
Yakın zamanda, gelişmiş “paravan” yapıları desteklemek için modellerimizi daha geleneksel teknik ve teknolojilerle birlikte kullanan biri Rusya, diğeri İran kaynaklı iki etki operasyonunu yasakladık. Bu yapıları, jeopolitik ve çatışmalarla ilgili mesajların gerçek kaynağını gizleyerek hedef kitlelerine ulaştırmak için kullandılar. İran operasyonu, dünya genelindeki küçük ve orta ölçekli çevrim içi mecralara uzun makaleler sunmak için kullandığı yedi “gazeteci” kimliğinden oluşan bir gruba sahipti. Rus operasyonu ise Latin Amerika’da durumdan habersiz insanları bünyesine katarak sahada bir “düşünce kuruluşu” işletmiş gibi görünüyor.
Her iki operasyon da çok boyutluydu ve hedeflerine ulaşmak için çeşitli taktikler deniyordu. İran operasyonu, uzun makalelerin yanı sıra genellikle ABD-İran savaşıyla ilgili konularda toplu sosyal medya yorumları üretti. Rus operasyonu, “düşünce kuruluşunu” kontrol etmenin yanı sıra “sızdırılmış” gibi sunulan sahte belgeler ve seslendirme metinleri oluşturdu. Bunların bazılarının internette yayıldığını tespit ettik. Her iki operasyon da iç rapor taslakları hazırlamak için yapay zekâyı yoğun biçimde kullandı (Rus operasyonu en çok bu amaçla kullandı). Her iki vakada da aktörler, operatörlerin etkinliğini abartmak için şüpheli veya düpedüz aldatıcı yöntemlere başvurdu.
Bu operasyonların en çarpıcı yanı, yapay zekâ öncesi dönemin karmaşık etki operasyonlarına çok benzemeleri, ancak bazı iş akışlarını kolaylaştırmak için yapay zekâ kullanmalarıydı. İran operasyonunun yönettiği gazeteci kimlikleri, Rus askerî istihbaratına paravan olan ve makaleleri 2016-2017’de çeşitli Batılı mecralarda yayımlanan sahte gazeteci “Alice(yeni bir pencerede açılır) Donovan(yeni bir pencerede açılır)” ile benzer özellikler taşıyordu. 2020’de, Rus İnternet Araştırma Ajansının geçmiş faaliyetleriyle bağlantılı kişiler, “PeaceData(yeni bir pencerede açılır)” adlı sahte bir “haber” mecrası işletmiş ve dünya genelinde işin aslından habersiz gazetecilerin bu mecra için yazmasını sağlamıştı.
Bu operasyonlar, potansiyel erişimleri açısından da sıra dışıydı. Etki operasyonlarını 1’den (en düşük) 6’ya (en yüksek) kadar derecelendiren Yayılma Ölçeği’ne(yeni bir pencerede açılır) göre Rusya kaynaklı operasyonu Kategori 5 olarak değerlendiriyoruz. Raporlarımızı yayımlamaya başladığımızdan bu yana engellediğimiz ilk Kategori 5 operasyonu bu. İran kaynaklı operasyon ise Kategori 4 düzeyine ulaştı. Her ikisi de içeriklerini yalnızca sosyal medyada paylaşmakla kalmayıp ana akım medya kuruluşlarında yayımlatmayı başardı. Bu içeriklerin tamamı modellerimizle üretilmemişti. Bu durum, son iki buçuk yılda ifşa ettiğimiz 30 gizli etki operasyonunda gözlemlediğimiz bir örüntüyle örtüşüyor: Sahte sosyal medya hesaplarıyla dağıtıma bel bağlamak yerine içeriklerini gerçek medya kuruluşlarında yayımlatmaya çalışan operasyonlar, genellikle en yüksek erişim ve etki potansiyeline sahip oluyor.

2024 başından bu yana ifşa ettiğimiz 30 etki operasyonunun birincil dağıtım yöntemine (sosyal medya, operasyonun yönettiği web sitesi, haricî yayınlar) ve Yayılma Ölçeği puanına göre matrisi. Web sitesi işletip bunu sosyal medyada tanıtmak gibi birden fazla dağıtım yöntemi kullanan operasyonlar, faaliyetlerinin merkezinde yer aldığı görülen yönteme göre sınıflandırılmıştır.
Yapay zekâ, bu tür paravan operasyonlara daha büyük ölçek, verimlilik, dilsel akıcılık ve editoryal beceri kazandırabilir. Operatörler bu avantajları, çalışanlar veya editörler gibi durumdan şüphelenmeyen kişileri istismar etmek ve içeriklerini, arkasında kimin olduğunu ya da ne amaçladığını bilmeyen kitlelerin önüne çıkarmak için kullanabilir. Bu operasyonlar, tehdit aktörlerinin hedeflerine ulaşmak için sahte kimlik ve yapıları ne kadar karmaşık ve gelişmiş biçimlerde kullandığını da gösteriyor. Tehdit aktörlerinin bu girişimlerde hangi zafiyetleri istismar ettiğini ve bunların nasıl kitle ve erişime dönüşebildiğini anlamak, kuruluşların güçlü savunmalarını koruyabilmesi için kritik önem taşıyacak.
Ancak bu paravan operasyonların gizli niteliği, onları sorumlu bir şekilde ifşa edilmeye karşı özellikle savunmasız kılıyor. Hem “Alice Donovan” hem de “PeaceData” ifşa edildikten sonra faaliyetlerini durdurdu. Bu nedenle paravan operasyonları raporlamaktaki amacımız, daha fazla araştırmayı ve engelleme çalışmasını kolaylaştırırken operasyonların sürdürülmesini zorlaştırmak.
Latin Amerika genelinde etki kampanyaları yürüten Rusya kaynaklı aktörler.
Rusya kaynaklı bir grup ChatGPT hesabını yasakladık. Bu hesaplar, Latin Amerika ülkelerini hedef alan gizli etki operasyonlarıyla bağlantılı çeşitli görevlerde ChatGPT’yi kullandı. Faaliyetlerin çoğu Ukrayna’nın bölgedeki itibarını zedelemeyi amaçlıyor gibi görünüyordu. Bazıları ise özellikle Arjantin ve Bolivya’da yerel siyasi sonuçları etkilemeye yönelikti. Operatörlerin çoğu Rusça istemler kullandı. Biri İspanyolca istemler kullansa da onun da Rusya’da olduğu anlaşılıyordu. Bu vakaya ilişkin bilgileri ilgili makamlarla paylaştık.
Operatörler ChatGPT’yi üç ana görev için kullandı: Kendi faaliyetleri (ve başkalarının yürüttüğü ama kendilerine mal etmelerinin inandırıcı olabileceği faaliyetler) hakkında iç raporlar yazmak, operasyonları için içerik üretmek ve Latin Amerika’da kendisini “araştırma platformu” olarak tanımlayan Sosyal Araştırmalar Merkezi’nin (SRC) performansına ilişkin raporlar hazırlamak. SRC’yi “Mia Clark” adlı sahte bir kimlikle kontrol ettikleri anlaşılıyor; biz de bu isimden yola çıkarak operasyona “Karanlık Clark” adını verdik. Rusya’dan modellerimize erişime izin vermediğimiz için hizmetlerimize VPN üzerinden bağlandılar.
Operatörler iç raporlarında, Ukrayna’yı veya yerel liderleri itibarsızlaştırmak için Latin Amerika genelinde uydurma haberler yaydıklarını iddia etti. Bu sahte içeriklerin bazıları açık kaynak(yeni bir pencerede açılır) araştırmacıları(yeni bir pencerede açılır) tarafından “Politology” veya “La Compania” olarak bilinen bir Rus yapısına atfedildi. Bu yapının, Rus oligark Yevgeniy Prigojin’in kurduğu Wagner Grubu ve diğer yapıların devamı olduğu bildiriliyor. Operatörler ayrıca modellerimizden Politology ve Wagner hakkındaki kamuya açık haberleri çevirmesini veya açıklamasını istedi. Bu konudaki talepler, diğer Rusya kaynaklı ağlarla ilgili sorularından çok daha fazlaydı.
Bu operasyon iki açıdan sıra dışıydı. Birincisi, Latin Amerika’daki kişileri SRC için çalışmaya dahil etmeyi başarmış gibi görünüyor. Rus operatörlerin SRC hakkındaki raporlarında ücret düzeyleri, işe alma ve işten çıkarma gibi konulardaki kararlardan söz ediliyordu. Bu da kuruluşla iş birliği yapmak yerine onu kontrol ettiklerine işaret ediyordu. Mevcut kanıtlar, SRC’nin Latin Amerika’daki çalışanlarının bir Rus grup için çalıştıklarından habersiz olduğunu gösteriyor. Yakın zamanda ifşa ettiğimiz Rusya bağlantılı başka bir “düşünce kuruluşunun” aksine SRC, bünyesine kattığı çalışanlar aracılığıyla büyük ölçüde özgün içerik üretmiş gibi görünüyor. Bu, son iki buçuk yılda engellediğimiz paravan kimlik kullanma girişimleri arasında en karmaşık olanı olarak öne çıkıyor.
İkincisi, bazı açık kaynak kanıtları Karanlık Clark’ın sahte içeriklerinin doğrulama incelemelerine(yeni bir pencerede açılır) ve resmî yalanlamalara(yeni bir pencerede açılır) yol açacak kadar yayıldığını gösteriyor. Bu da son iki yılda engellediğimiz etki operasyonlarının tümünü aşan bir nüfuz düzeyine işaret ediyor. Operasyonun Peru’da yaydığını iddia ettiği bir sahte içerik, Ukrayna ile Polonya arasında kamuoyuna yansıyan gerilimleri bile körükledi.
Operatörler ChatGPT’yi ağırlıklı olarak kimliği bilinmeyen bir üst yetkiliye sunacakları iç raporları hazırlamak ve güncellemek için kullandı. Bu düzenli raporlarda, Latin Amerika genelinde gizli etki kampanyaları yürütme çabaları anlatılıyordu. Raporlar üç ana faaliyet alanını kapsıyordu: Ukrayna’yı karalama ve Ukrayna Silahlı Kuvvetlerinin asker alımını baltalama çabaları; başta Bolivya ve Arjantin olmak üzere bazı ülkelerin iç siyasetine müdahale girişimleri; SRC’nin yönetimi. Çoğu durumda tehdit aktörlerinin modellerimizi kampanyalara içerik üretmek için değil, yalnızca bunları raporlamak için kullandığını gözlemledik (az sayıdaki istisna aşağıda açıklanıyor).
Taktik ayrıntılar bakımından zengin olan raporlar, operasyonun Ukrayna’yı ve başta Arjantin, Bolivya ve Ekvador devlet başkanları olmak üzere bazı ülke liderlerini nasıl zayıflatmaya çalıştığına ışık tutuyordu. Bazılarında, yerel halkı kandırarak operatörlerin kendi amaçları için kullanabileceği faaliyetlere yönlendirme çabaları; bazılarında ise operatörlerin yaydıklarını iddia ettiği sahte “sızıntılar” anlatılıyordu.
İki vakada kanıtlar, operatörleri “Politology” hakkında kamuya açık haberlerle ilişkilendiriyor. Operatörler, 2024’te Arjantin Devlet Başkanı Javier Milei’yi hedef alan iki kampanya yürüttüklerini bildirdi. İlkinde, Milei’nin köpeklerine Cartier marka mücevherli tasmalar aldığına ilişkin yalan bir haber yaydıklarını söylediler. İkincisinde, Buenos Aires’te Milei karşıtı duvar yazıları yazmaları için yerel aktörlere para ödediklerini iddia ettiler. Sızdırılan belgelere dayanılarak her iki iddia da kamuya açık haberlerde(yeni bir pencerede açılır) “Politology” ve “La Compania”ya atfedildi(yeni bir pencerede açılır).
Daha önce Rus etki operasyonlarıyla ilişkilendirilmemiş çok sayıda başka sahte içerik de var. Örneğin operatörler, Mayıs 2026’da Peru’nun Lima kentindeki Bölge Eğitim Müdürlüğüne aitmiş gibi görünen sahte bir e-posta adresi oluşturduklarını iddia etti. Bu adresi kullanarak bölgedeki okullara, ulusal Kültürel ve Dilsel Çeşitlilik Günü’nde (21 Mayıs) Ukrayna’ya adanmış etkinlikler düzenleme talimatı verdiler. E-postalarda, diğer isimlerin yanı sıra tartışmalı 20. yüzyıl Ukraynalı milliyetçi Stepan Bandera’ya da değinilmesi açıkça isteniyordu. Bandera, bazı Ukraynalılar tarafından bir bağımsızlık figürü olarak görülürken Rusya ve Polonya’da faşizm, savaş dönemindeki iş birlikçilik ve zulümlerle ilişkilendiriliyor. Operatörlere göre bazı okullar, sahte e-posta adresine yanıt vererek bu tür etkinlikler düzenlediklerini doğruladı, hatta fotoğraflar gönderdi.
Operatörler daha sonra bu etkinliklerle ilgili haberleri, Ukrayna’nın aşırı milliyetçi ideolojileri “ihraç ettiği” iddialarıyla birlikte hem Peru hem de Polonya medyasında yayımlattıklarını ve bunun infial yarattığını ileri sürdü. Açık kaynak taramalarında, Peru(yeni bir pencerede açılır) ve(yeni bir pencerede açılır) Polonya(yeni bir pencerede açılır) basınında(yeni bir pencerede açılır) ve Macaristan’da(yeni bir pencerede açılır) İngilizce yayın yapan bir mecrada bu iddiayla örtüşen haberler bulundu (bazı yazılar daha sonra silindi). Bazı(yeni bir pencerede açılır) yazılarda(yeni bir pencerede açılır), “Polonya karşıtlığı” sergileyen kişilerin Polonya’da istenmeyen kişi ilan edilmesini öneren Polonyalı bir Avrupa Parlamentosu üyesinin tepkisine yer verildi. Böylece Rusya kaynaklı bu sahte içerik, Ukraynalılar ve Polonyalılar arasındaki tarihsel gerilimlerden hem beslendi hem de bu gerilimleri körükledi.
Benzer şekilde operatörler, haziran ayında başka bir sahte e-posta adresiyle Ekvador’daki okulları kandırarak Devlet Başkanı Daniel Noboa’ya ve özel askerî şirket Blackwater’ın eski başkanı Erik Prince’e bağlılık yemini töreni düzenlettiklerini iddia etti. Operatörler, olayın Ekvador’da infial yarattığını ve hükûmeti sahte iddiayı yalanlamak zorunda bıraktığını, böylece iddianın ülke çapında duyulduğunu ileri sürdü. Yine açık kaynak araştırmasında, Ekvador(yeni bir pencerede açılır) basınında(yeni bir pencerede açılır) bu iddiaya çok benzeyen medya(yeni bir pencerede açılır) haberleri(yeni bir pencerede açılır), hatta Ekvador Eğitim Bakanı’nın ayrıntılı bir yalanlaması(yeni bir pencerede açılır) tespit edildi.
Operatörler, uydurma haberlerini desteklemek için çeşitli teknikler kullandı. Kendi iç raporlarına göre mart ayında Ekvador’u hedef alan iki farklı sahte içerik yaydılar. Bunlardan birinde, Ukrayna’nın Ekvador konsolosuna atfedilen ve konsolosun Ekvadorlular hakkında aşağılayıcı sözler söylediği öne sürülen sahte bir ses kaydı kullanıldı. Açık kaynak incelememizde, TikTok’ta bu iddiayla birebir örtüşen bir paylaşım tespit ettik; paylaşımın yalnızca sınırlı etkileşim aldığı görüldü. Diğerinde ise gerçek bir haber kanalının logosuyla X ve TikTok’ta yayılan sahte bir video anlatılıyordu. Videoda, Noboa hükûmetinin Ukrayna’da savaşmaları için genç erkekleri askere aldığı iddia ediliyordu. Ekvador’daki doğrulama uzmanları(yeni bir pencerede açılır), nisan ayının başında bu tanıma uyan bir kampanyayı aktardı.
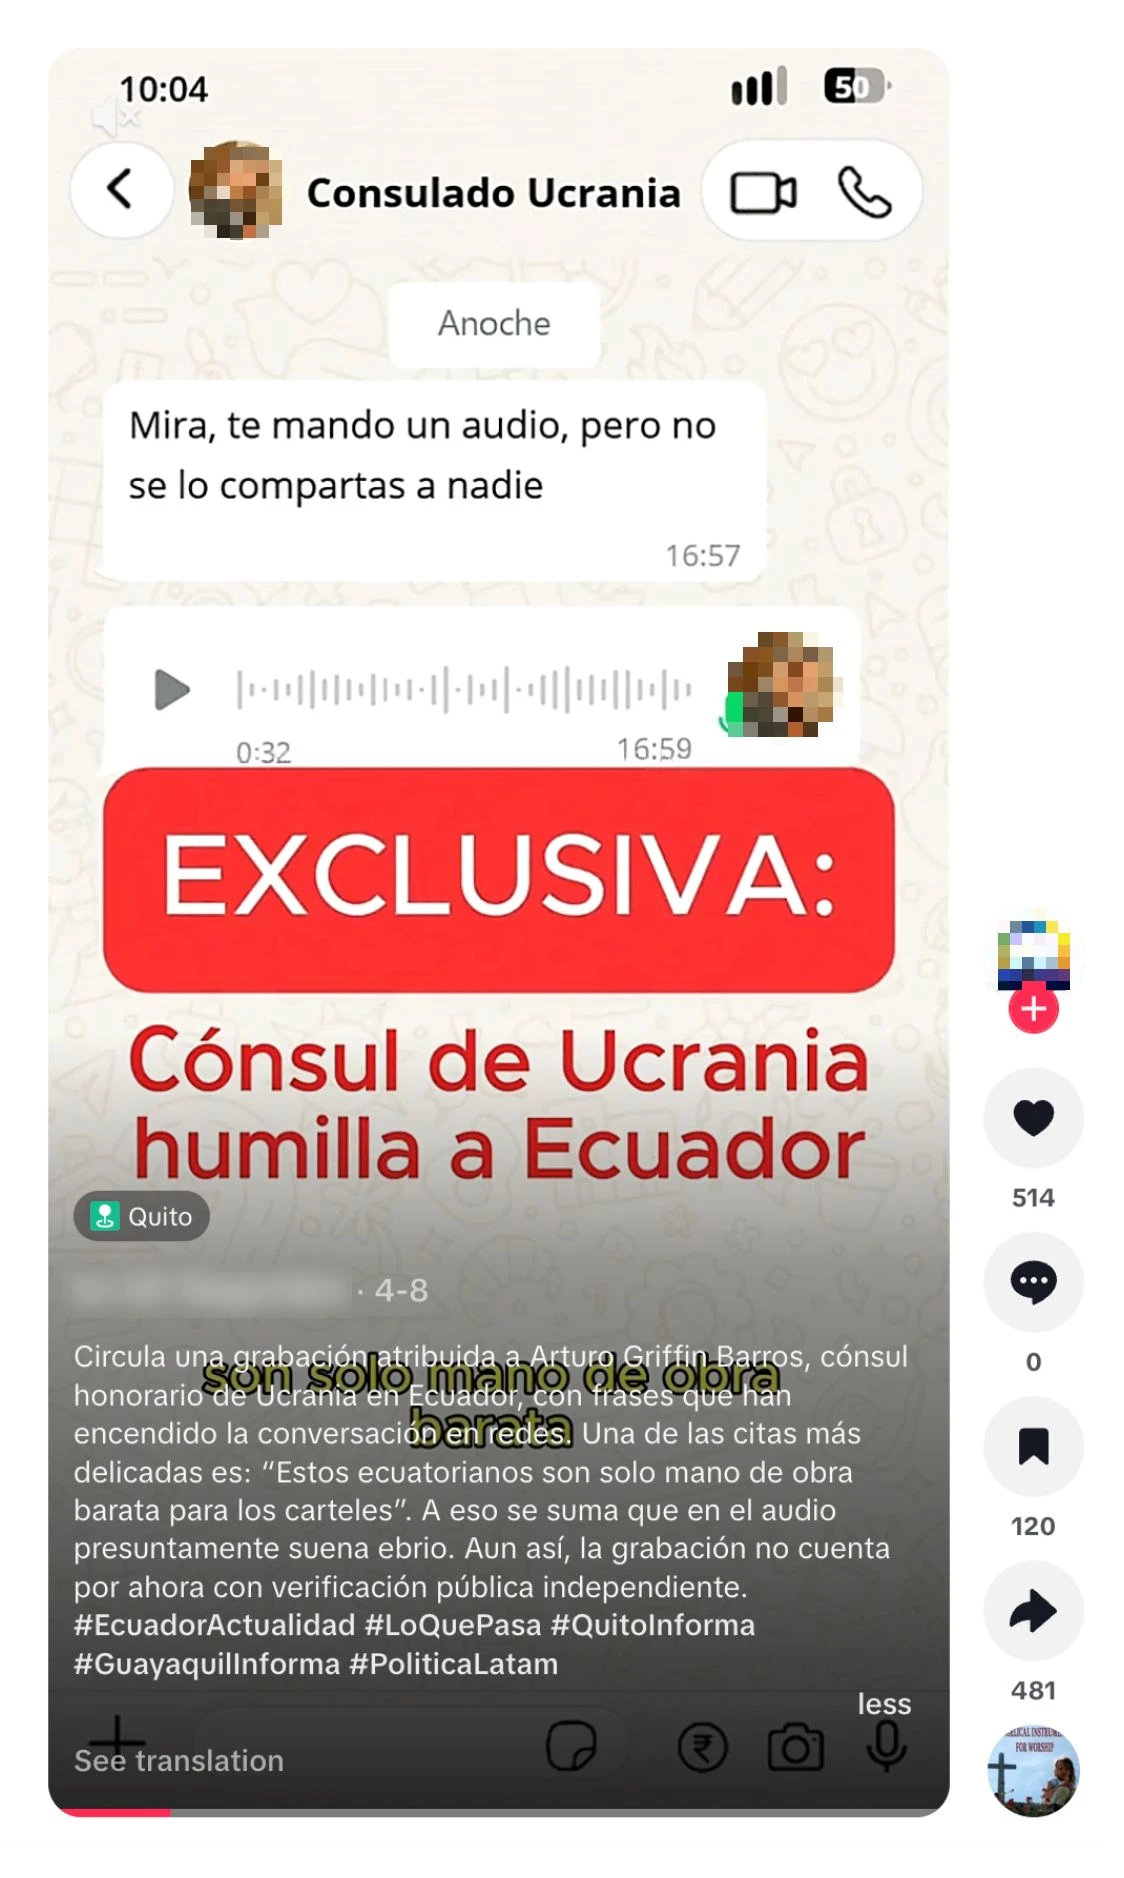
8 Nisan 2026’da TikTok’ta paylaşılan video. Videoda, bu operasyonun hazırladığını iddia ettiği ve Ukrayna konsolosuna atfedilen sahte ses kaydı yer alıyor.
Başka bir iç raporda, mayıs ayının sonlarında hükûmet karşıtı protestoların doruğa ulaştığı sırada Bolivya’da yaydıkları sahte bir içerik anlatılıyordu. Operatörler, bu kampanyanın amacını açıkça protestoların yol açtığı krizi derinleştirmek olarak tanımladı. Kampanyada, devlet su şirketi EPSAS’ta çalışan birinin hükûmetin idari başkent La Paz’ın suyunu keseceğini ve olağanüstü hâl ilan edeceğini söylediği sahte bir ses kaydı kullanıldı. Açık kaynak araştırmamızda, aynı iddiayı çürüten bir inceleme(yeni bir pencerede açılır) ve EPSAS’ın resmî yalanlamasını(yeni bir pencerede açılır) tespit ettik.
Diğer iç raporlarda, muhtemelen daha önce kaldırıldıkları veya yayılmadıkları için açık kaynaklarda izini doğrulayamadığımız sahte içerikler de yer alıyordu. Örneğin operatörler, ocak ayında Brezilyalı bir sosyal medya fenomeni ve mankenin Ukrayna Büyükelçiliği temsilcileri tarafından insan ticareti yoluyla Ukrayna’ya götürüldüğünü ve Kiev’de öldürüldüğünü öne süren bir haber yaydıklarını iddia etti. Haziran ayında Bolivya’da başka bir sahte ses kaydı yaydıklarını iddia ettiler. Bu kez Bolivya Merkez Bankası çalışanına aitmiş gibi sunulan kayıtta, bankanın nakit çekimlerini sınırlamak üzere olduğu söyleniyordu. Ayrıca ülkenin hidrokarbon kurumundan gelmiş gibi görünen, özel araçlara akaryakıt satışının kısıtlanacağını bildiren sahte bir yazı yaydıklarını da iddia ettiler.
Operatörler, başka raporlarda modellerimizden hedef ülkelerde kendileri dahil olmasalar bile kendi başarıları gibi gösterebilecekleri olayları belirlemeye yardımcı olmasını istedi. Örneğin Arjantin’de operatörler, Arjantin Dışişleri Bakanı’nın Falkland/Malvinas Adaları hakkındaki bir Birleşmiş Milletler komite toplantısında operasyonlarından alıntı yaptığını iddia etti. Operatörler, kendi kaderini tayin hakkının adalar için geçerli olmadığı ve Birleşik Krallık’ın burada orantısız bir askerî varlık bulundurduğu argümanlarını kendilerinin ortaya attığını ileri sürdü. Oysa her iki argüman da uzun(yeni bir pencerede açılır) yıllardır(yeni bir pencerede açılır) Arjantin’in resmî tutumunun bir parçası. Benzer şekilde haziran ayında Brezilya medyası, orduya katılmak üzere Ukrayna’ya giden, Rus güçlerine esir düşen ve ardından televizyonda yayımlanan açıklamasında kandırılarak savaşa sokulduğunu iddia eden bir Brezilya vatandaşını haber yaptı(yeni bir pencerede açılır). ChatGPT kullanan operatörler, bu haberin operasyonlarının mesajlarını aktardığını iddia etmeye çalıştı; oysa haberde esirin kendi videosundan alıntı yapılmıştı(yeni bir pencerede açılır). Bu durum, operatörlerin dışarıdaki bir kitle yerine kendi işverenlerini hedef alan bir etki operasyonu yürütmeye çalıştığını düşündürüyor.
Operatörlerin bazı raporlarında, kendisini “araştırma platformu” olarak tanıtan Sosyal Araştırmalar Merkezi’nden (Rusça adıyla Центр социологических исследований) söz ediliyordu. SRC’nin web sitesine göre merkez, Latin Amerika’daki Hint diasporasına ve Hindistan ile bölge ülkeleri arasındaki ilişkilere odaklanıyor.
İç raporlar, operatörlerin bu düşünce kuruluşuyla yalnızca çalışmakla kalmayıp onu kontrol ettiğine işaret ediyordu. Örneğin işe alma ve işten çıkarma kararlarından, ücret düzeylerinden, personel planlarından ve devam eden araştırma projelerinden söz ediyorlardı. Daha da önemlisi, operatörlerin operasyonun sosyal medya faaliyetlerini yürütmek ve Latin Amerika’daki saha çalışanlarıyla iletişim kurmak için “Mia Clark” adlı sahte bir kimlik oluşturduğunu da belirtiyorlardı. Mevcut kanıtlar, bu saha çalışanlarının bir Rus operasyonu için çalıştıklarından habersiz olduğunu ve araştırma görevlerini iyi niyetle yerine getirdiğini gösteriyor. İşin aslından habersiz aracıların bu şekilde kullanılması, Meta’nın 2020’de ifşa ettiği(yeni bir pencerede açılır), yine Prigojin’in çevresiyle bağlantılı daha önceki Rus operasyonu “PeaceData”ya büyük ölçüde benziyor.
Rus operatörlerin raporlarına bakılırsa Latin Amerika’daki saha çalışanları, bölge genelinde uzmanlar ve yorumcularla görüşmeler yapıp bulgularına dayanarak araştırma yazıları hazırladı. Konular, kamuoyunun BRICS grubuna bakışına ilişkin geniş kapsamlı bir analizden Jair Bolsonaro ve Luiz Inácio Lula da Silva’nın başkanlık dönemlerindeki Brezilya ekonomisinin ayrıntılı karşılaştırmasına kadar uzanıyordu. Rus operatörler bazen araştırma projeleri henüz yayımlanmadan durum raporları hazırlıyordu; bu da üretim sürecine yakından dahil olduklarını gösteriyordu. SRC’nin web sitesinde, büyük çoğunluğu özgün metinler gibi görünen, 60’ın oldukça üzerinde makale tespit ettik. Bu özellik, Karanlık Clark’ı yakın zamanda ifşa ettiğimiz, yine bir düşünce kuruluşunu paravan olarak kullanan ancak içeriğinin çoğunu intihalle oluşturan Rusya kaynaklı operasyondan ayırıyor. Latin Amerika genelinde bağlantıları olan, daha kalıcı bir paravan yapı kurma niyetine işaret ediyor.
Rus operatörler, SRC’nin çalışmalarını tanıtmak için bir sosyal medya hesap ağı oluşturmaya çalıştıklarını iddia etti. Raporlarına göre dünyanın farklı yerlerindeki operatörler aynı hesaplara erişmeye çalıştığında hesaplar kısıtlandı ve sosyal medya faaliyetleri aksadı. Bunun izleri açık kaynak kayıtlarında görülebiliyor: Örneğin SRC’nin ana X hesabının şeffaflık bilgileri, konumu Almanya (muhtemelen VPN kullanımı nedeniyle), bağlantıyı ise Rusya Federasyonu App Store üzerinden gösteriyordu. Instagram hesaplarından birinin şeffaflık bilgilerinde ise yönetici konumu Venezuela olarak belirtiliyordu. Tespit ettiğimiz SRC markalı üç Facebook hesabının hiçbiri, yönetici konumunun gösterilmesi için gereken takipçi sayısına sahip değildi.
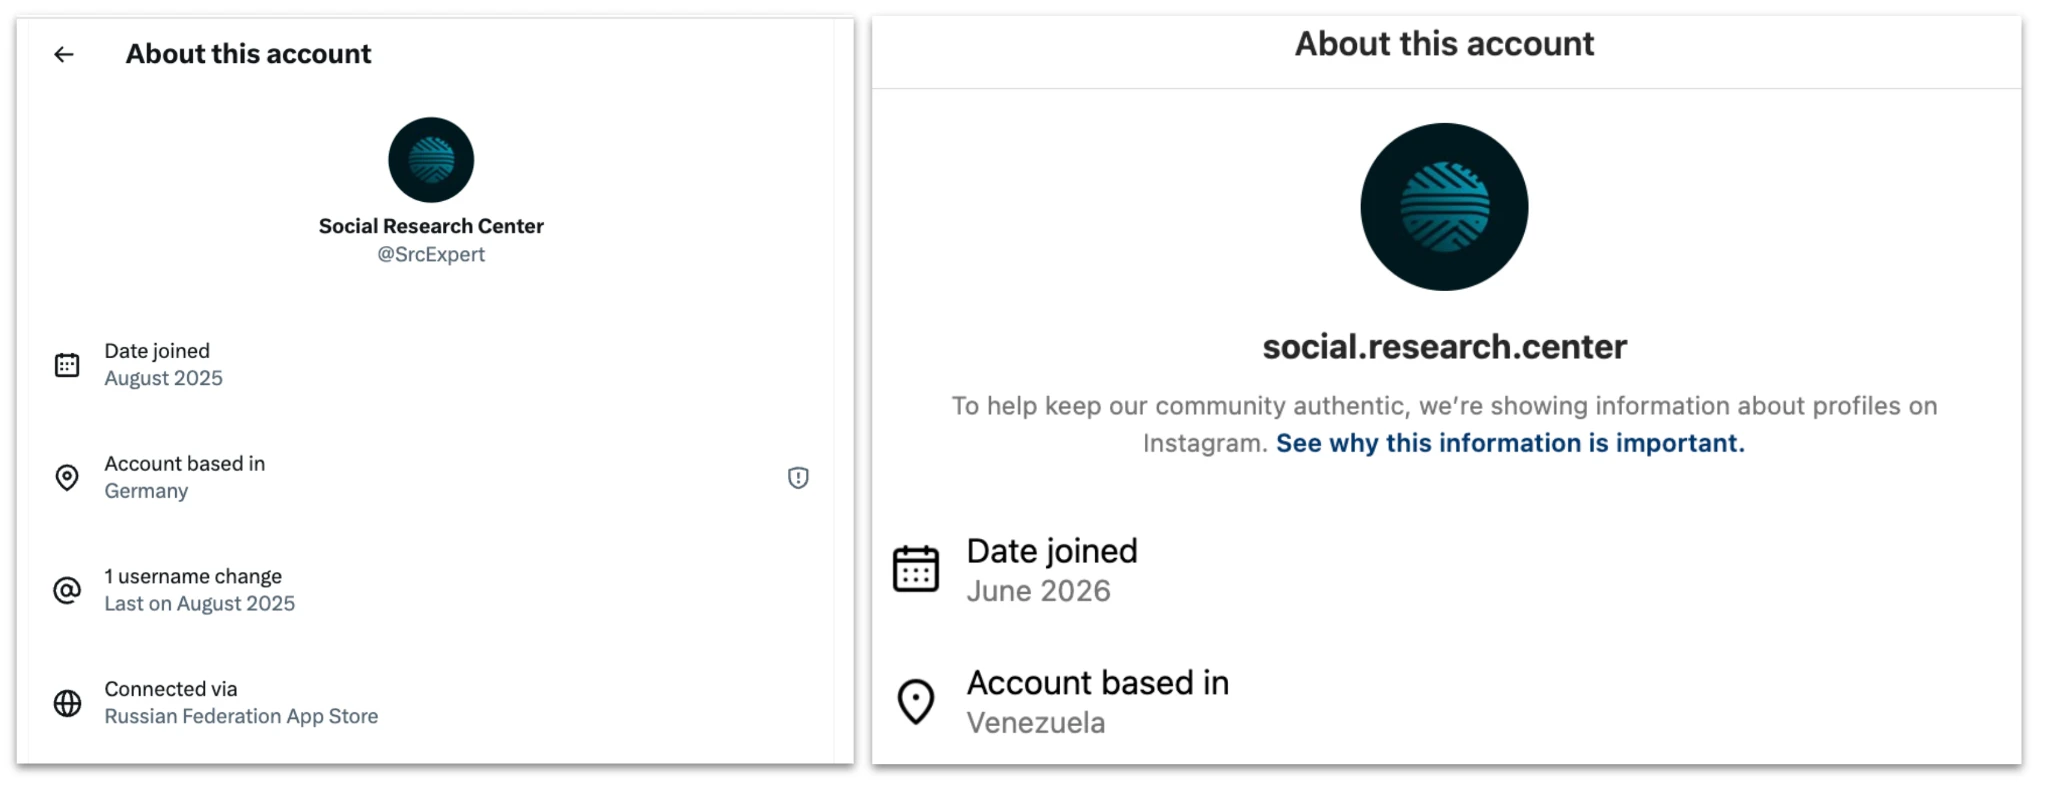
Solda, Sosyal Araştırmalar Merkezi’yle bağlantılı X hesabı. Hesabın Rusya Federasyonu uygulama mağazası üzerinden bağlandığını gösteren şeffaflık bilgisine dikkat edin. Sağda, SRC’nin Instagram hesabı: Konumun Venezuela olarak belirtildiğine dikkat edin.
Operatörler özellikle LinkedIn’de sorun yaşadıklarını bildirdi. SRC’yi temsil etmesi için kendi ifadeleriyle sahte bir hesap oluşturduklarını, ancak bu hesabın bağlantı ağını büyütmekte zorlandıklarını söylediler. Raporlarına göre çözüm, ilk hesabı takip edecek ve daha inandırıcı gösterecek başka sahte hesaplar oluşturmaktı. 17 Ağustos itibarıyla aynı Sosyal Araştırmalar Merkezi markasını kullanan bir LinkedIn hesabının 961 takipçisi vardı. Hesap, 200-500 çalışanı olduğunu iddia etse de yalnızca iki çalışan listeliyordu.
Operatörler, raporları güncellemek için yapay zekâ kullanmanın yanı sıra zaman zaman modelimizden operasyonlarında kullanabilecekleri metinleri tasarlamaya ve oluşturmaya yardım etmesini de istedi. Örneğin sahte içeriklerinde farklı ülkelere uygun aksan, kelime dağarcığı ve kurumsal üslup kullanılmasını sağlamak için yardım talep ettiler. Bu, toplam iş yükünün görece küçük bir bölümünü oluşturuyordu. Bunun nedeni, operasyonda ana dili İspanyolca olan en az bir Latin Amerikalının bulunması ve dolayısıyla yapay zekâdan dil desteğine daha az ihtiyaç duyulması olabilir.
Örneğin bir keresinde Rusça konuşan operatörlerden biri, modelden Ukrayna’nın Panama fahri konsolosunu yolsuzlukla ilişkilendirecek Rusça bir mektup taslağı hazırlamasına yardım etmesini istedi. Ardından İspanyolca konuşan operatör, modelden mektubu İspanyolcaya çevirmesini ve mektuba eşlik edecek bir seslendirme metni oluşturmasını istedi. Mektubun metniyle örtüşen bir fotoğraf, operatörün metniyle örtüşen bir seslendirme eşliğinde TikTok’ta paylaşıldı. Paylaşımı yapan hesap kendisini bir haber mecrası olarak tanıtıyor, ancak Panama’daki TVN Noticias(yeni bir pencerede açılır) kanalının logosunu kullanıyordu. TikTok kanalının yalnızca bir takipçisi vardı ve bu sahte içeriği paylaştıktan sonra başka paylaşım yapmadı.
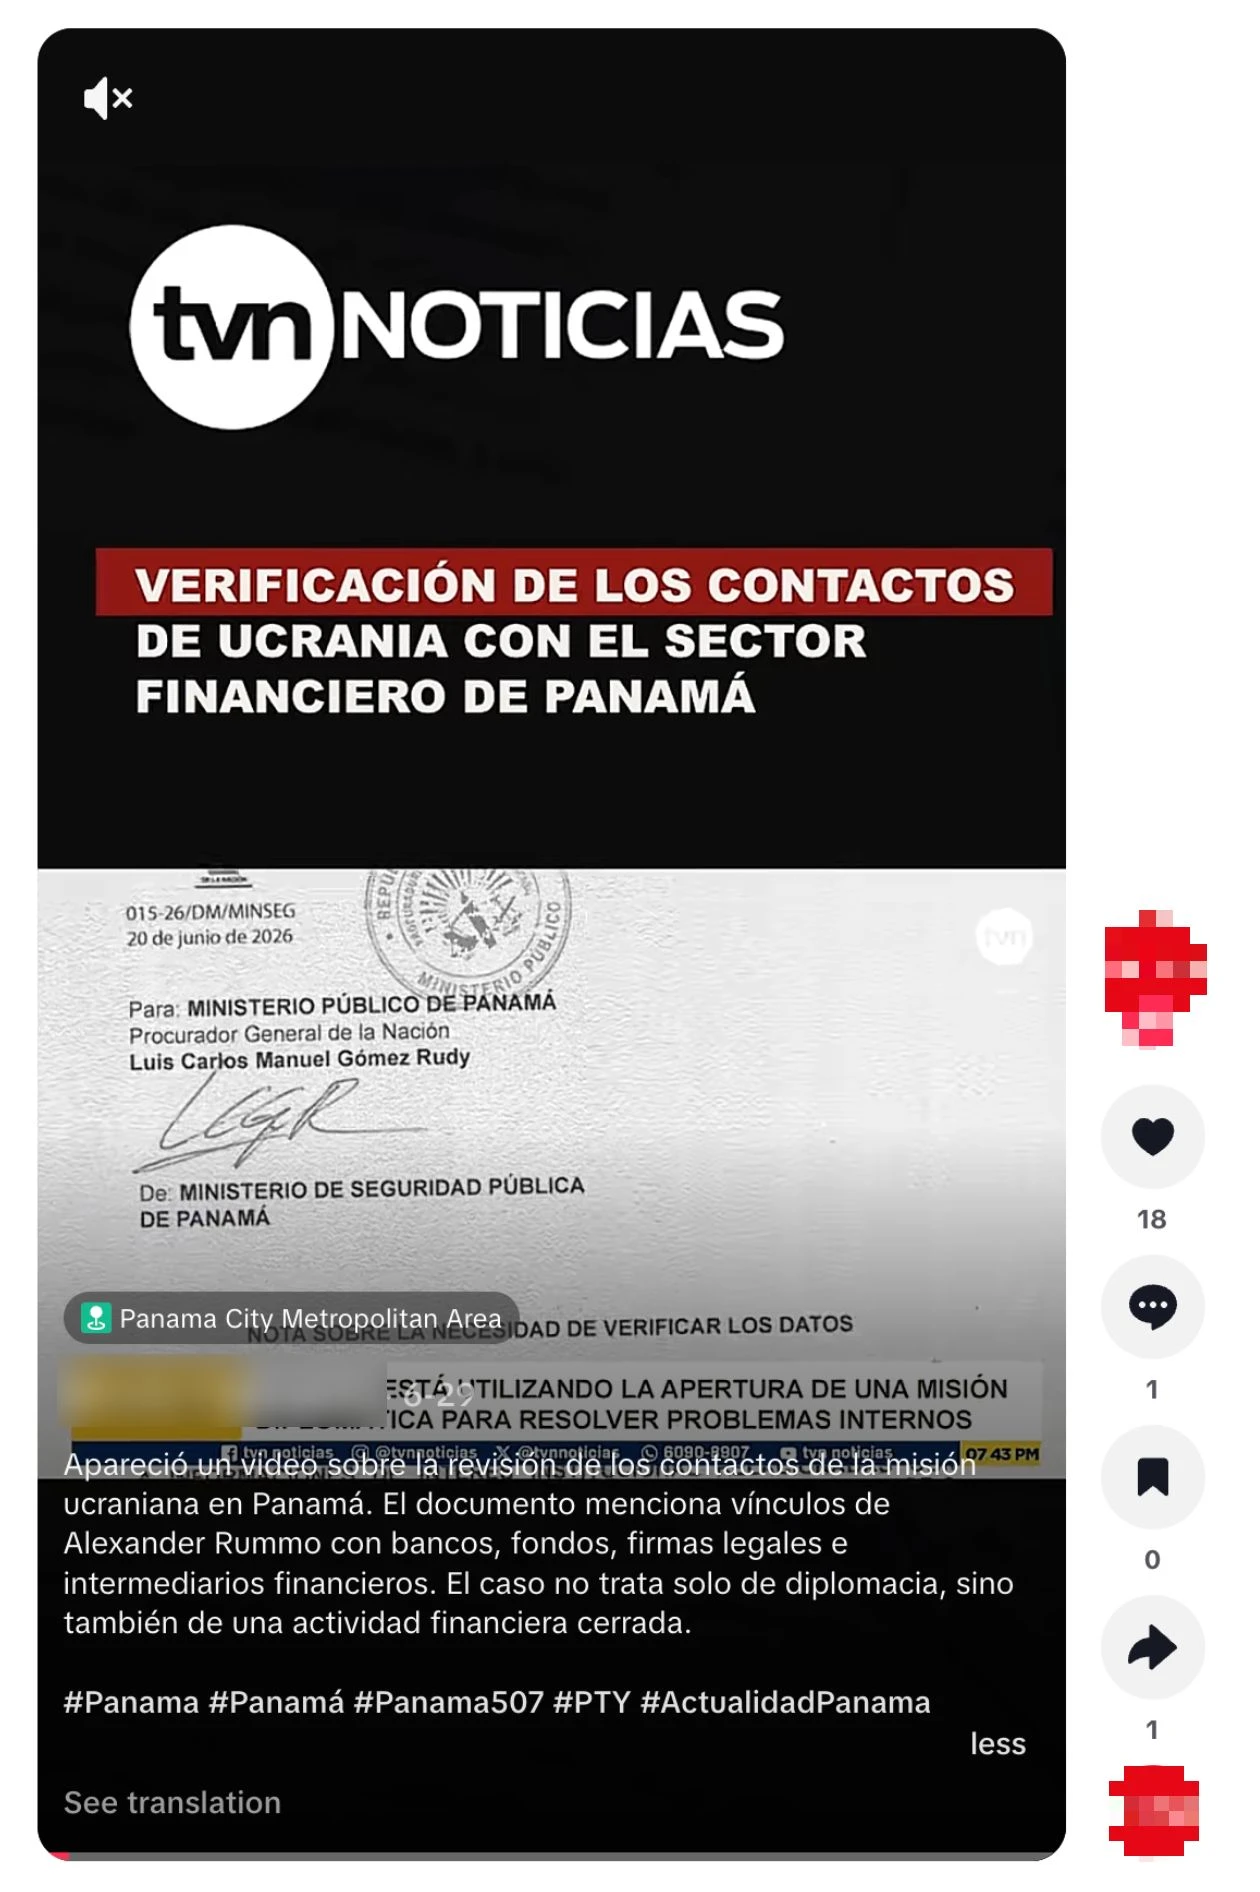
Metni bu operasyon tarafından üretilen mektubu gösteren TikTok paylaşımı. Eşlik eden seslendirmenin metni de operasyon tarafından üretildi.
Başka bir seferde Rusya’daki İspanyolca konuşan operatör, Noboa’nın Ekvador’daki yoksullara hakaret ettiğini iddia eden Rusça bir metni modele vererek Ekvador İspanyolcasına çevirmesini istedi. Üçüncü bir seferde, mart ayında aynı kullanıcı modelden, “International Security Solutions FZE” adlı şirket ile Ekvador’daki bir kişi arasında Ukrayna’da altyapı hizmetleri sağlanmasına yönelikmiş gibi sunulan İspanyolca sözleşme taslağını düzeltmesini istedi. Kullanıcının soruları, hangi kelimelerin kalın yazılması gerektiği de dahil olmak üzere dilin ve sayfa düzeninin nasıl iyileştirileceğine odaklanıyordu.
Metin son hâlini aldıktan sonra kullanıcının sözleşmeyle ilgili istemleri sona erdi. Ancak açık kaynak araştırması, daha sonra bu “sözleşmenin” bir görselinin sosyal medyada dolaşıma sokulduğunu(yeni bir pencerede açılır) gösteriyor. Bu görsel, Noboa hükûmetinin bir paravan şirketle çalışarak Ekvadorluları kandırıp Ukrayna ordusuna katılmalarını sağladığı iddiasını desteklemek için kullanıldı. Sahte içerik, nisan ayı başında bir doğrulama incelemesine(yeni bir pencerede açılır) konu olacak kadar yayıldı. Doğrulama uzmanları, şirketin “Ekvador Şirketler, Menkul Kıymetler ve Sigorta Denetim Kurumunun sicilinde yer almadığı” sonucuna vardı.
Bu operasyonun etkisi özellikle dikkatli değerlendirilmelidir. Yukarıda belirtildiği gibi operatörlerin başlıca yaklaşımlarından biri, operasyonlarıyla hiçbir ilgisi olmayan faaliyetleri kendilerine mal etmekti. Bu nedenle iç raporlarında etkilerine ilişkin kendi iddiaları sorgulanmadan kabul edilemez. Benzer şekilde, yaydıklarını iddia ettikleri bazı uydurma haberler açık kaynak araştırmasında bulunamadı. Bunun nedeni, kamuya açık olmayan kanallarda yayılmış, daha önce kaldırılmış veya gerçekte hiç paylaşılmamış olmaları olabilir.
Bununla birlikte açık kaynak kanıtları, iddialarının bir kısmını doğrulamamızı sağladı. Operasyonun yaydığını iddia ettiği bazı sahte içerikler daha sonra doğrulama uzmanlarınca ele alındı ve hükûmetlerce yalanlandı. Bu da yanıt vermeyi gerektirecek kadar yayıldıklarını düşündürüyor. Başka durumlarda ise internette bu operasyonun ürettiği içeriklerle büyük ölçüde örtüşen içerikler tespit edebildik. En dikkat çekici örnekte operasyon, Peru’daki bir okulu kandırarak Bandera’nın tasvir edildiği bir etkinlik düzenlettiğini iddia etti. Olay daha sonra hem Latin Amerika’da hem de Avrupa’da haber oldu ve en az bir Polonyalı Avrupa Parlamentosu üyesinin açıklama yapmasına yol açmış gibi görünüyor.
Etki operasyonlarını 1’den (en düşük) 6’ya (en yüksek) kadar derecelendiren Yayılma Ölçeği’ne(yeni bir pencerede açılır) göre bu operasyonu Kategori 5 olarak değerlendiriyoruz. Kanıtlar, çeşitli ülkelerde siyasetçilerin kamuya açık açıklamalar yapmasına yol açtığını gösteriyor. Raporlarımızı yayımlamaya başladığımızdan bu yana engellediğimiz ilk Kategori 5 operasyonu bu.
Çevrim içi haber mecralarında yanıltıcı yazar adlarıyla uzun makaleler yayımlatan İran kaynaklı operasyon.
İran kaynaklı bir grup ChatGPT hesabını yasakladık. Bu hesaplar Farsça istemler kullanarak Farsça ve İngilizce içerik üretti. Aktörler, ChatGPT’ye VPN üzerinden erişerek konumlarını gizledi.
Operasyon, uzun makaleleri ve editörlere gönderilen yazı tekliflerini iyileştirmek, sosyal medya yorumları üretmek ve iç raporları geliştirmek için modellerimizi kullandı. Operatörler makalelerini sunarken yedi farklı yazar adı kullandığı için kampanyalarına “Sahte İmzalar” adını verdik. Uzun makaleler ABD-İran çatışmasına odaklanıyordu. Yorumların çoğu da çatışmayı konu alıyordu. Daha küçük bir kısmı ise genellikle çatışmanın genel bağlamında ABD siyasetini ele alıyordu.
Başlıca faaliyet alanlarının gözlemlenen etkileri arasında büyük farklar vardı. Dünya genelinde yaklaşık bir düzine çevrim içi mecrada, operasyonun kullandığı yazar adlarıyla yayımlanan veya yeniden yayımlanan yaklaşık 100 makale tespit ettik. Bunlar, genellikle uluslararası ilişkiler, jeopolitik ve Orta Doğu’daki gelişmelere odaklanan küçük ve orta ölçekli mecralardı. Buna karşılık sosyal medya yorumlarının hiçbiri beğeni, paylaşım veya yanıt açısından kayda değer bir etkileşim almamış gibi görünüyor. Hatta operatörlerin iç raporlarında, muhtemelen başarılarını olduğundan büyük göstermek amacıyla sosyal medya etkisini ölçmek için yanıltıcı bir hesaplama kullanılıyordu.
Faaliyetlerin bütünü, ücret karşılığında etki kampanyası yürüten ticari bir aktörün çalışmalarına benziyordu; ancak söz konusu aktörün kimliğini belirleyemiyoruz. Bu vakaya ilişkin bilgileri ilgili makamlarla paylaştık.
Bu operasyonun en geniş kitleye ulaşan faaliyeti, ChatGPT’den ABD-İran çatışmasının jeopolitiği hakkında İngilizce uzun makaleleri gözden geçirip iyileştirmesini istemekti. Tipik istemlerde modelden, İngilizce bir taslağı belirli bir çevrim içi mecranın yazı kabul ölçütlerine göre değerlendirmesi ve bu ölçütlere uyması için düzenlemeler önermesi isteniyordu. Operatörler düzenlemeleri onayladıktan sonra modelden, makaleyi ilgili mecranın editörüne önermek için kullanabilecekleri bir e-posta oluşturmasını istiyordu.
Bu teklif mesajları yedi farklı sahte yazar adıyla hazırlanıyordu: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams ve Alice Johnson. Bu makalelerin bazılarıyla birlikte çevrim içi yayımlanan biyografilere göre her sahte kimlik, genellikle uluslararası siyaset, Orta Doğu, insan hakları veya çatışmalara odaklanan Batılı bir gazeteci olduğunu öne sürüyordu. Çoğunlukla Amerikalı olduklarını iddia etseler de Noah Lamington’ın biyografisinde Yeni Zelanda’da bulunduğu belirtiliyordu. Operatörler, sahte kimliklerden “Michael Harrison”ın biyografisini de modelden yazmasını istedi. (Dikkat çekici bir nokta: Meta, mart ayında yine “Michael Harrison” adlı sahte bir gazeteci kimliği içeren bir İran etki operasyonunu engelledi(yeni bir pencerede açılır).)
Bu sahte kimliklerin bazıları, çeşitli sosyal medya platformlarındaki hesaplarla destekleniyordu. Örneğin Michael Harrison kimliği, Medium, X ve Facebook’taki hesaplarla destekleniyordu. Ervin B. Hoskins kimliğinin ise X, Facebook, Instagram ve Threads’te hesapları vardı. Bu kimliğin biyografisinde “Amerikalı serbest yazar” olduğu iddia ediliyordu; ancak sosyal medya şeffaflık bilgileri hesapların İran’da olduğunu gösteriyordu.
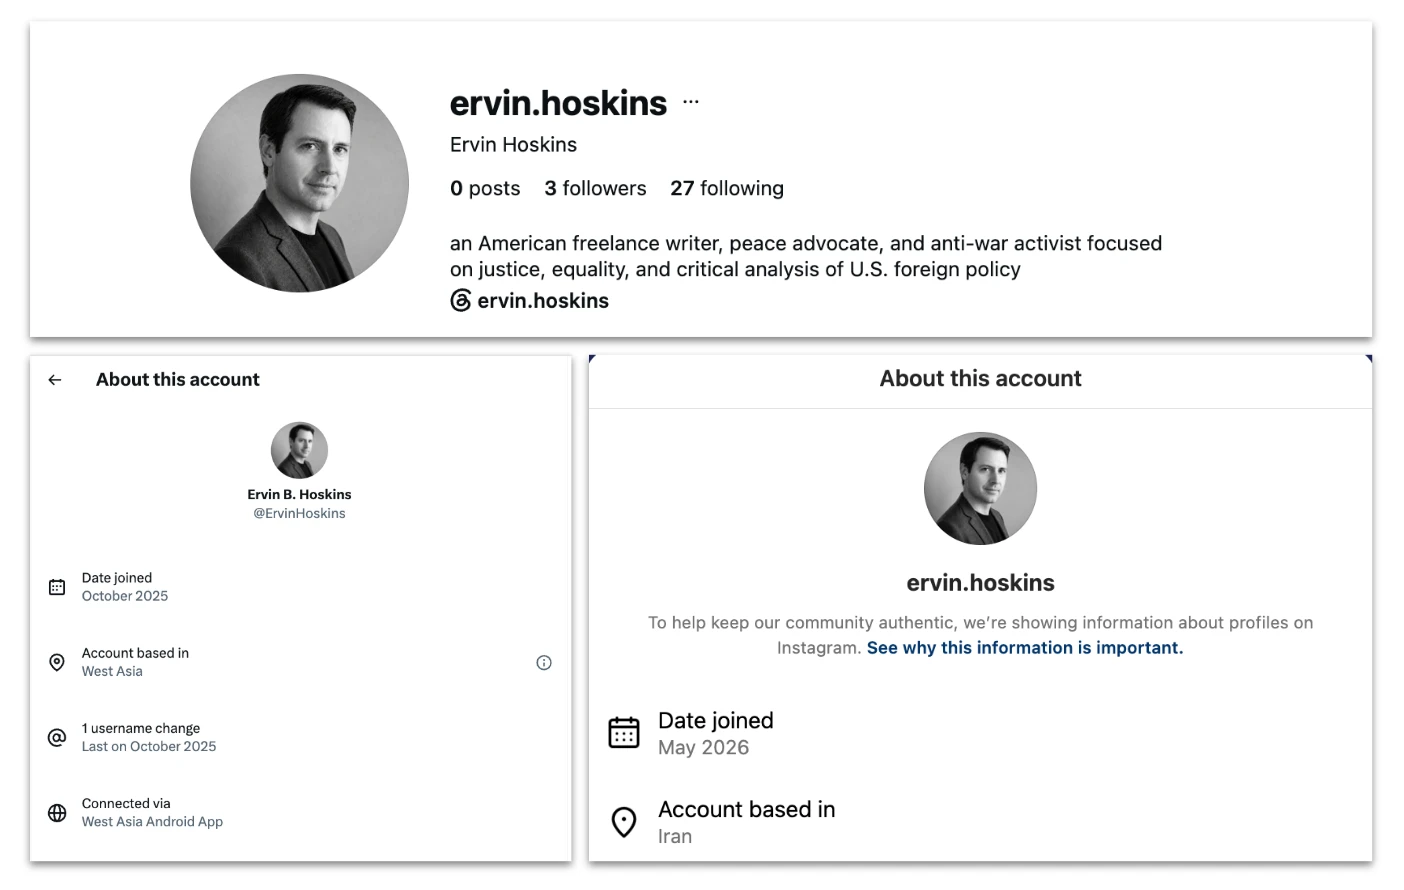
Üstte, Ervin Hoskins adlı sahte kimliğin Instagram biyografisi. Sol altta, Batı Asya Android uygulamasının kullanıldığını gösteren X hesap şeffaflığı bilgileri. Sağ altta, konumun İran olduğunu gösteren Instagram hesap şeffaflığı bilgileri. Meta, Instagram hesabını ağustos ayında kapattı.
Açık kaynak inceleme teknikleriyle, bir düzineden fazla farklı yayında operatörlerin kullandığı yazar adlarından biriyle yayımlanmış yaklaşık 100 makale tespit ettik. Bu yayınlar genellikle uluslararası ilişkiler, jeopolitik ve Orta Doğu’daki gelişmelere, bazen savaş karşıtı veya ilerici bir bakış açısıyla odaklanıyordu. Tespit ettiğimiz en eski makale Temmuz 2025’te, en yenisi ise Ekim 2026’da yayımlanmıştı. ABD-İran çatışmasının başlamasından sonra makalelerin yayımlanma sıklığı büyük ölçüde arttı.
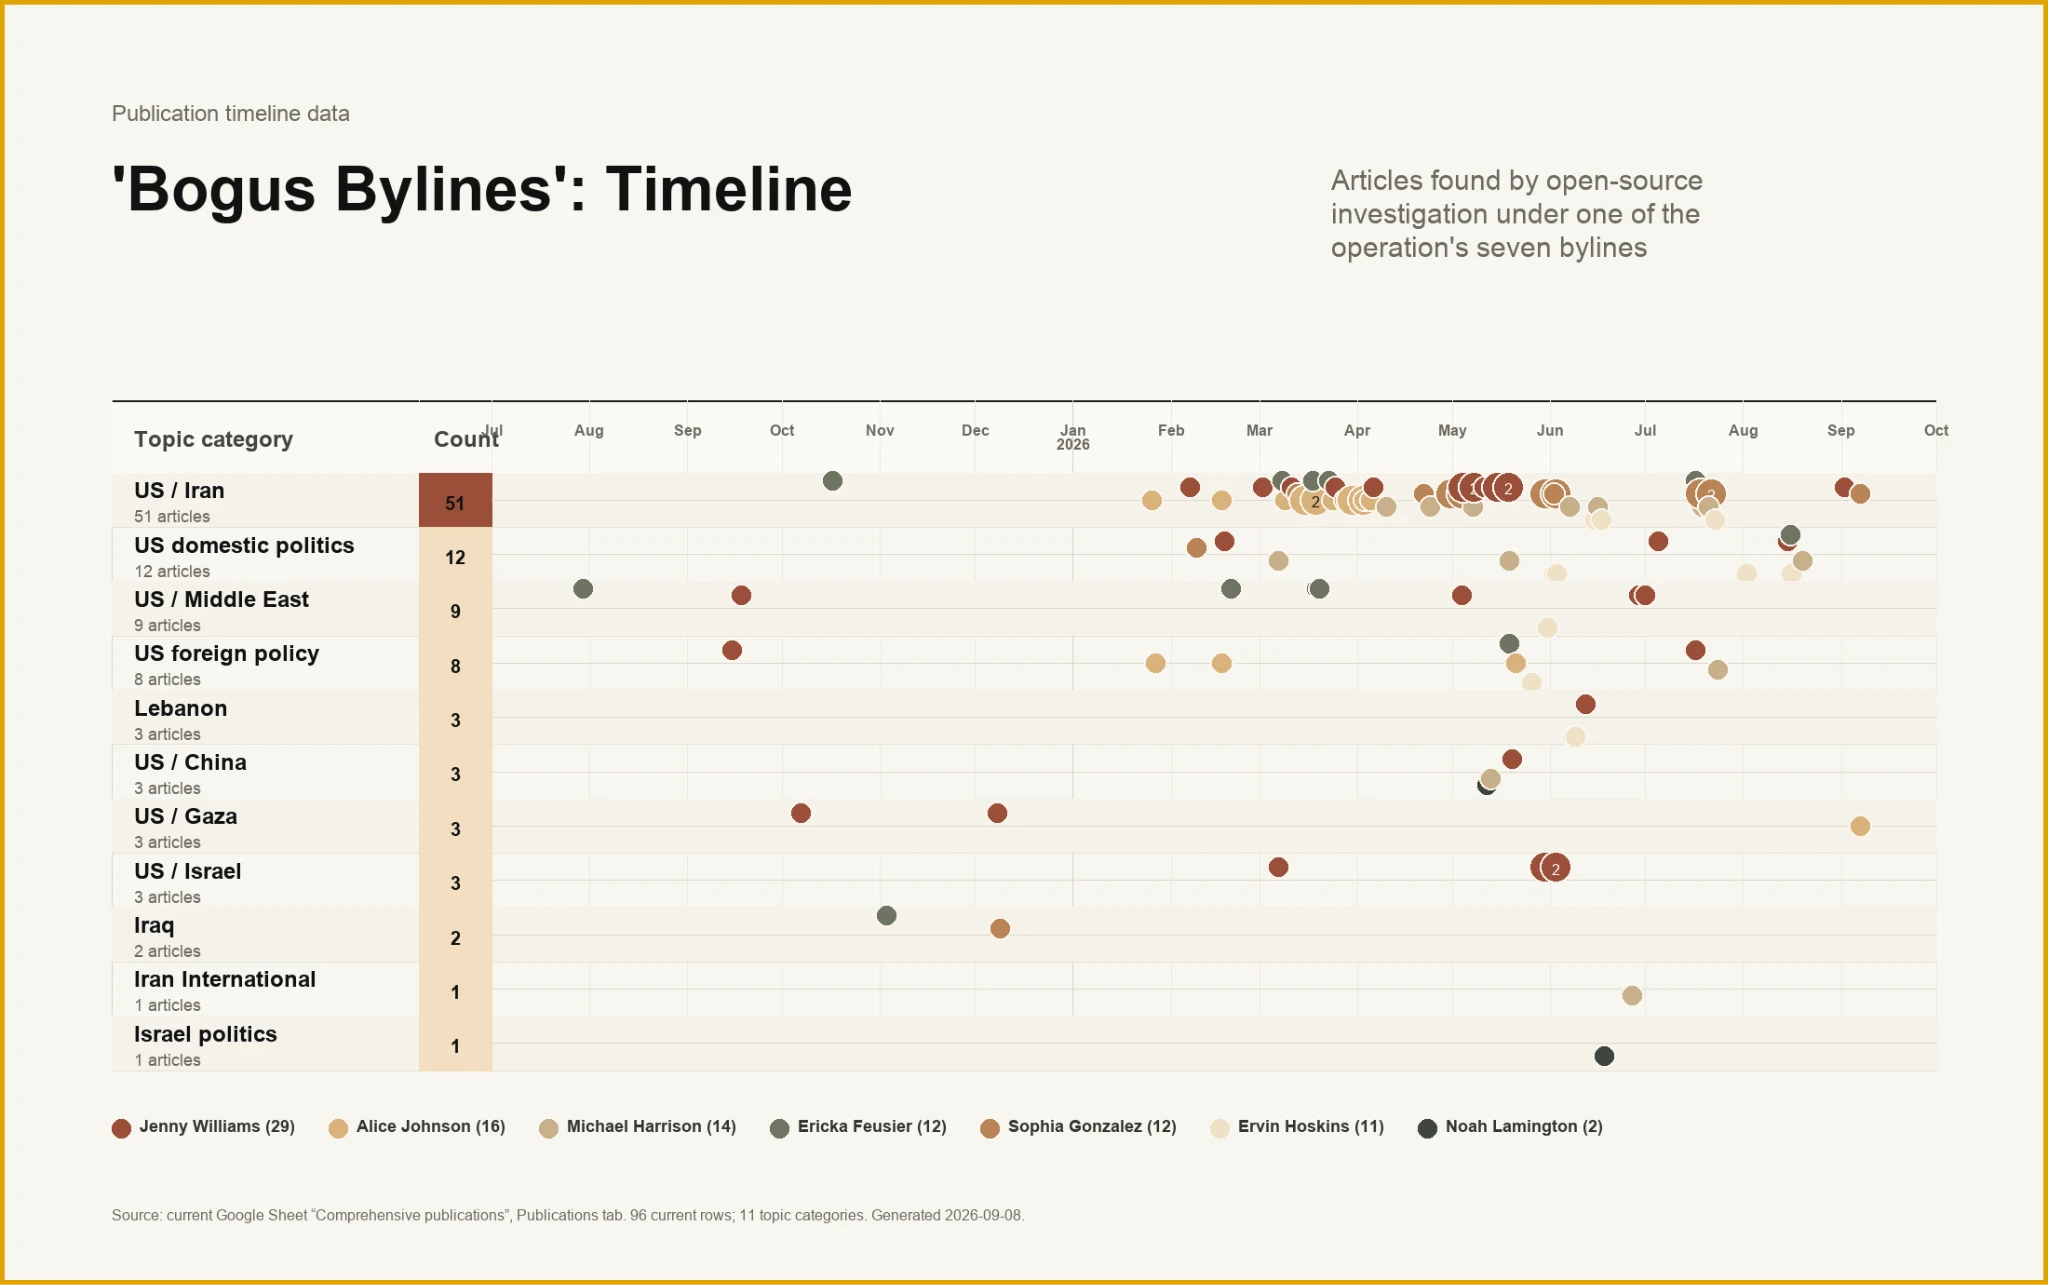
Temmuz 2025–Eylül 2026 arasında yayımlanan makalelerin yazar ve temaya göre zaman çizelgesi. Mart 2026’dan itibaren ABD-İran ilişkileriyle ilgili yayınların yoğunluğuna dikkat edin.
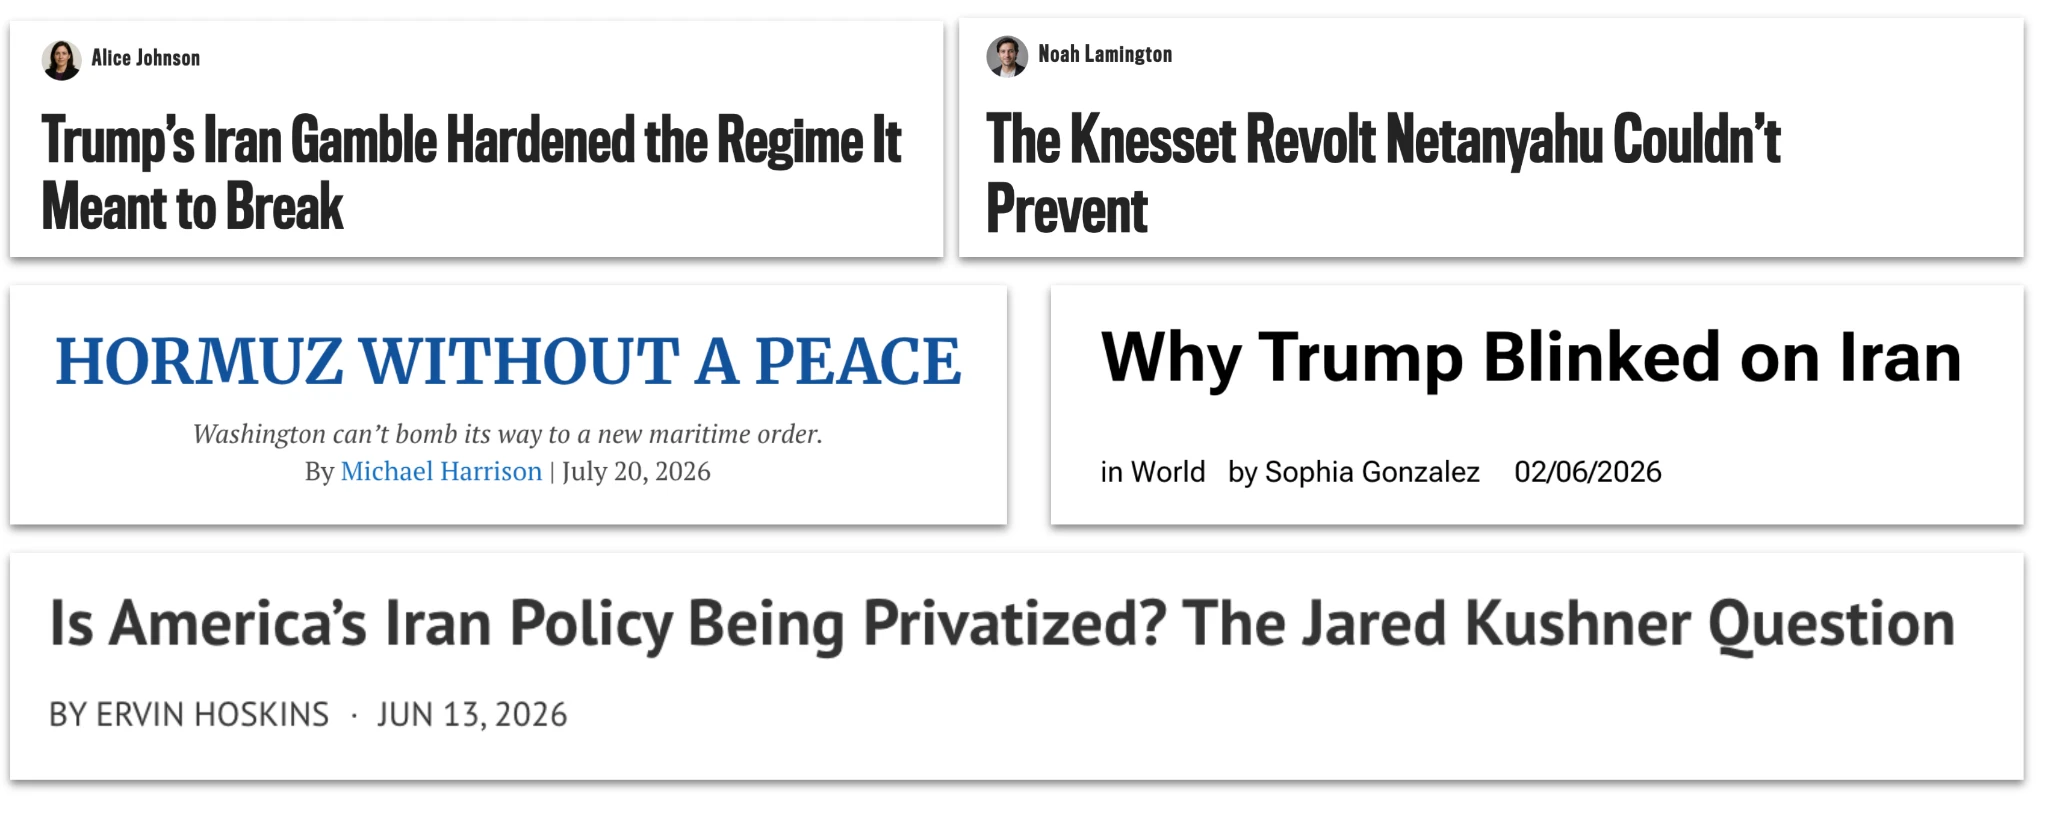
Şubat–Temmuz 2026 arasında çeşitli çevrim içi mecralarda bu operasyonla bağlantılı yazar adlarıyla yayımlanan makalelerden örnek başlıklar.
Makalelerin en azından bir kısmı daha sonra ilgili mecraların sosyal medya hesaplarında tanıtıldı. Bu da İranlı operatörlere, başka türlü ulaşamayacakları kitlelere erişme olanağı sunmuş olabilir.
Tehdit aktörleri, makalelerin yanı sıra ChatGPT’den jeopolitik veya siyasi konularda İngilizce ya da Farsça toplu yorumlar üretmesini istedi. Aktörlerin tipik yaklaşımı, bir sosyal medya paylaşımının metnini veya ekran görüntüsünü girip modelden genel amaçlarıyla uyumlu bir dizi yanıt istemekti. Bu yanıtlar daha sonra, çoğu zaman birkaç dakika arayla çevrim içi paylaşılıyordu. Operatörlerin iç raporlarında hem insanlar tarafından hem de otomatik olarak yapılan paylaşımlardan söz ediliyordu. Bu otomasyonun modellerimizin yardımıyla gerçekleştirildiğine dair bir kanıtımız yok.
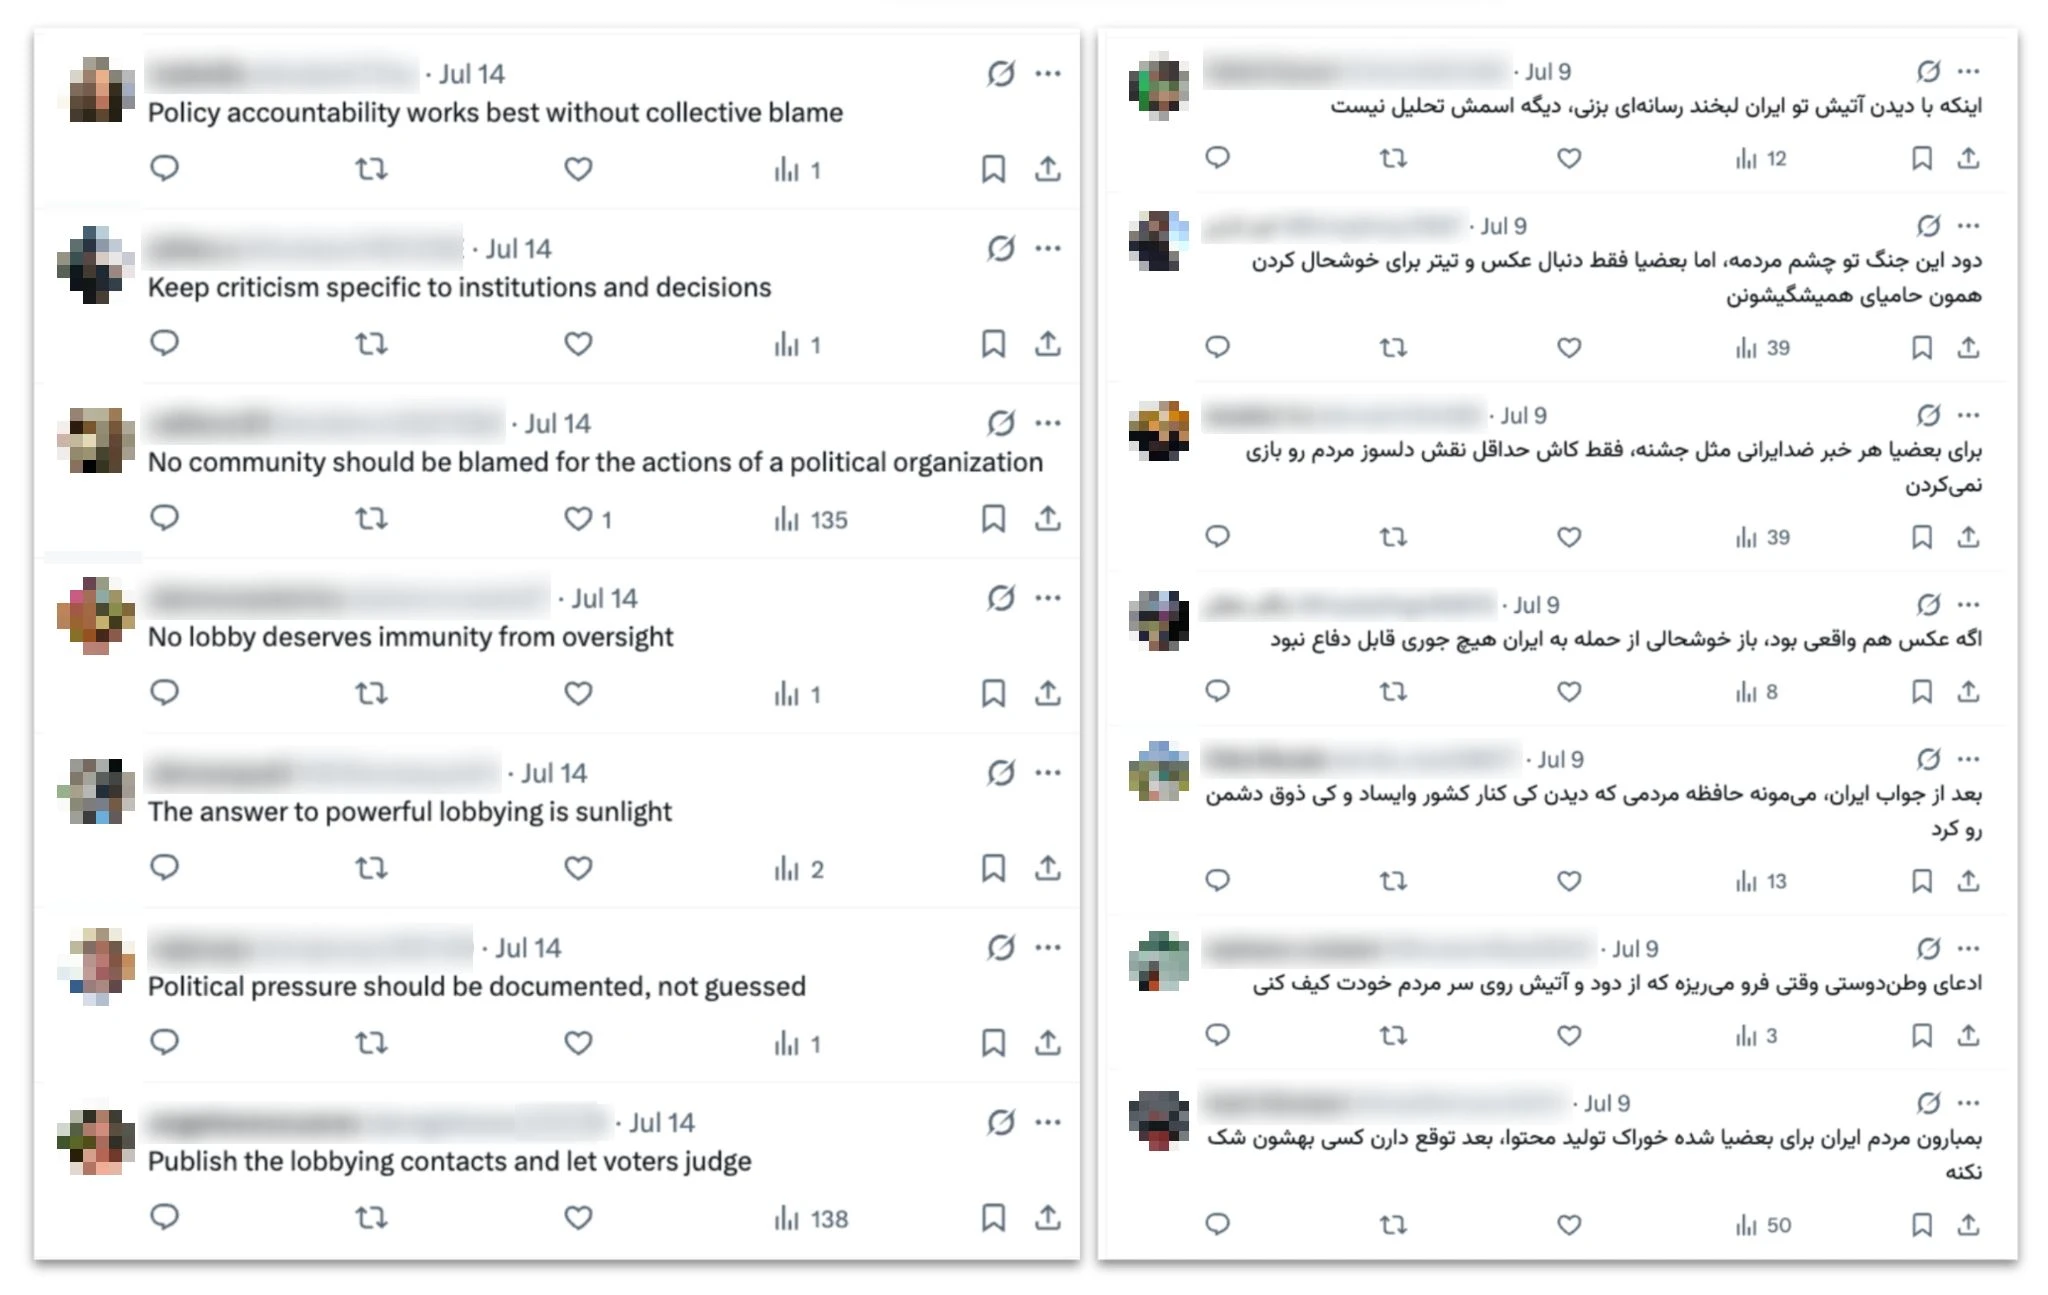
Bu operasyon tarafından üretilip temmuz ayında paylaşılan İngilizce (solda) ve Farsça (sağda) tweet’ler. İngilizce yorumlar, ABD’nin İran’a “geniş çaplı bir saldırı” hazırlığında olduğunu söyleyen İngilizce bir tweet’e yanıt olarak yazıldı. Bu görseldeki tüm yorumlar 10 dakika içinde paylaşıldı. Farsça yorumlar ise ABD’nin İran’a saldırıları hakkındaki Farsça bir tweet’e yanıt olarak 13 dakika içinde paylaşıldı.
Bu toplu yorum faaliyetlerinin bir kısmı, operasyonun kendi haber yazılarıyla ilgili sosyal medya paylaşımlarına yanıt üretmekten oluşuyordu. Operatörler, makalelerini tanıtan paylaşımların ekran görüntülerini girip bunları öven veya destekleyen yorumlar üretiyordu. Amaç muhtemelen makaleleri daha popüler göstermekti.
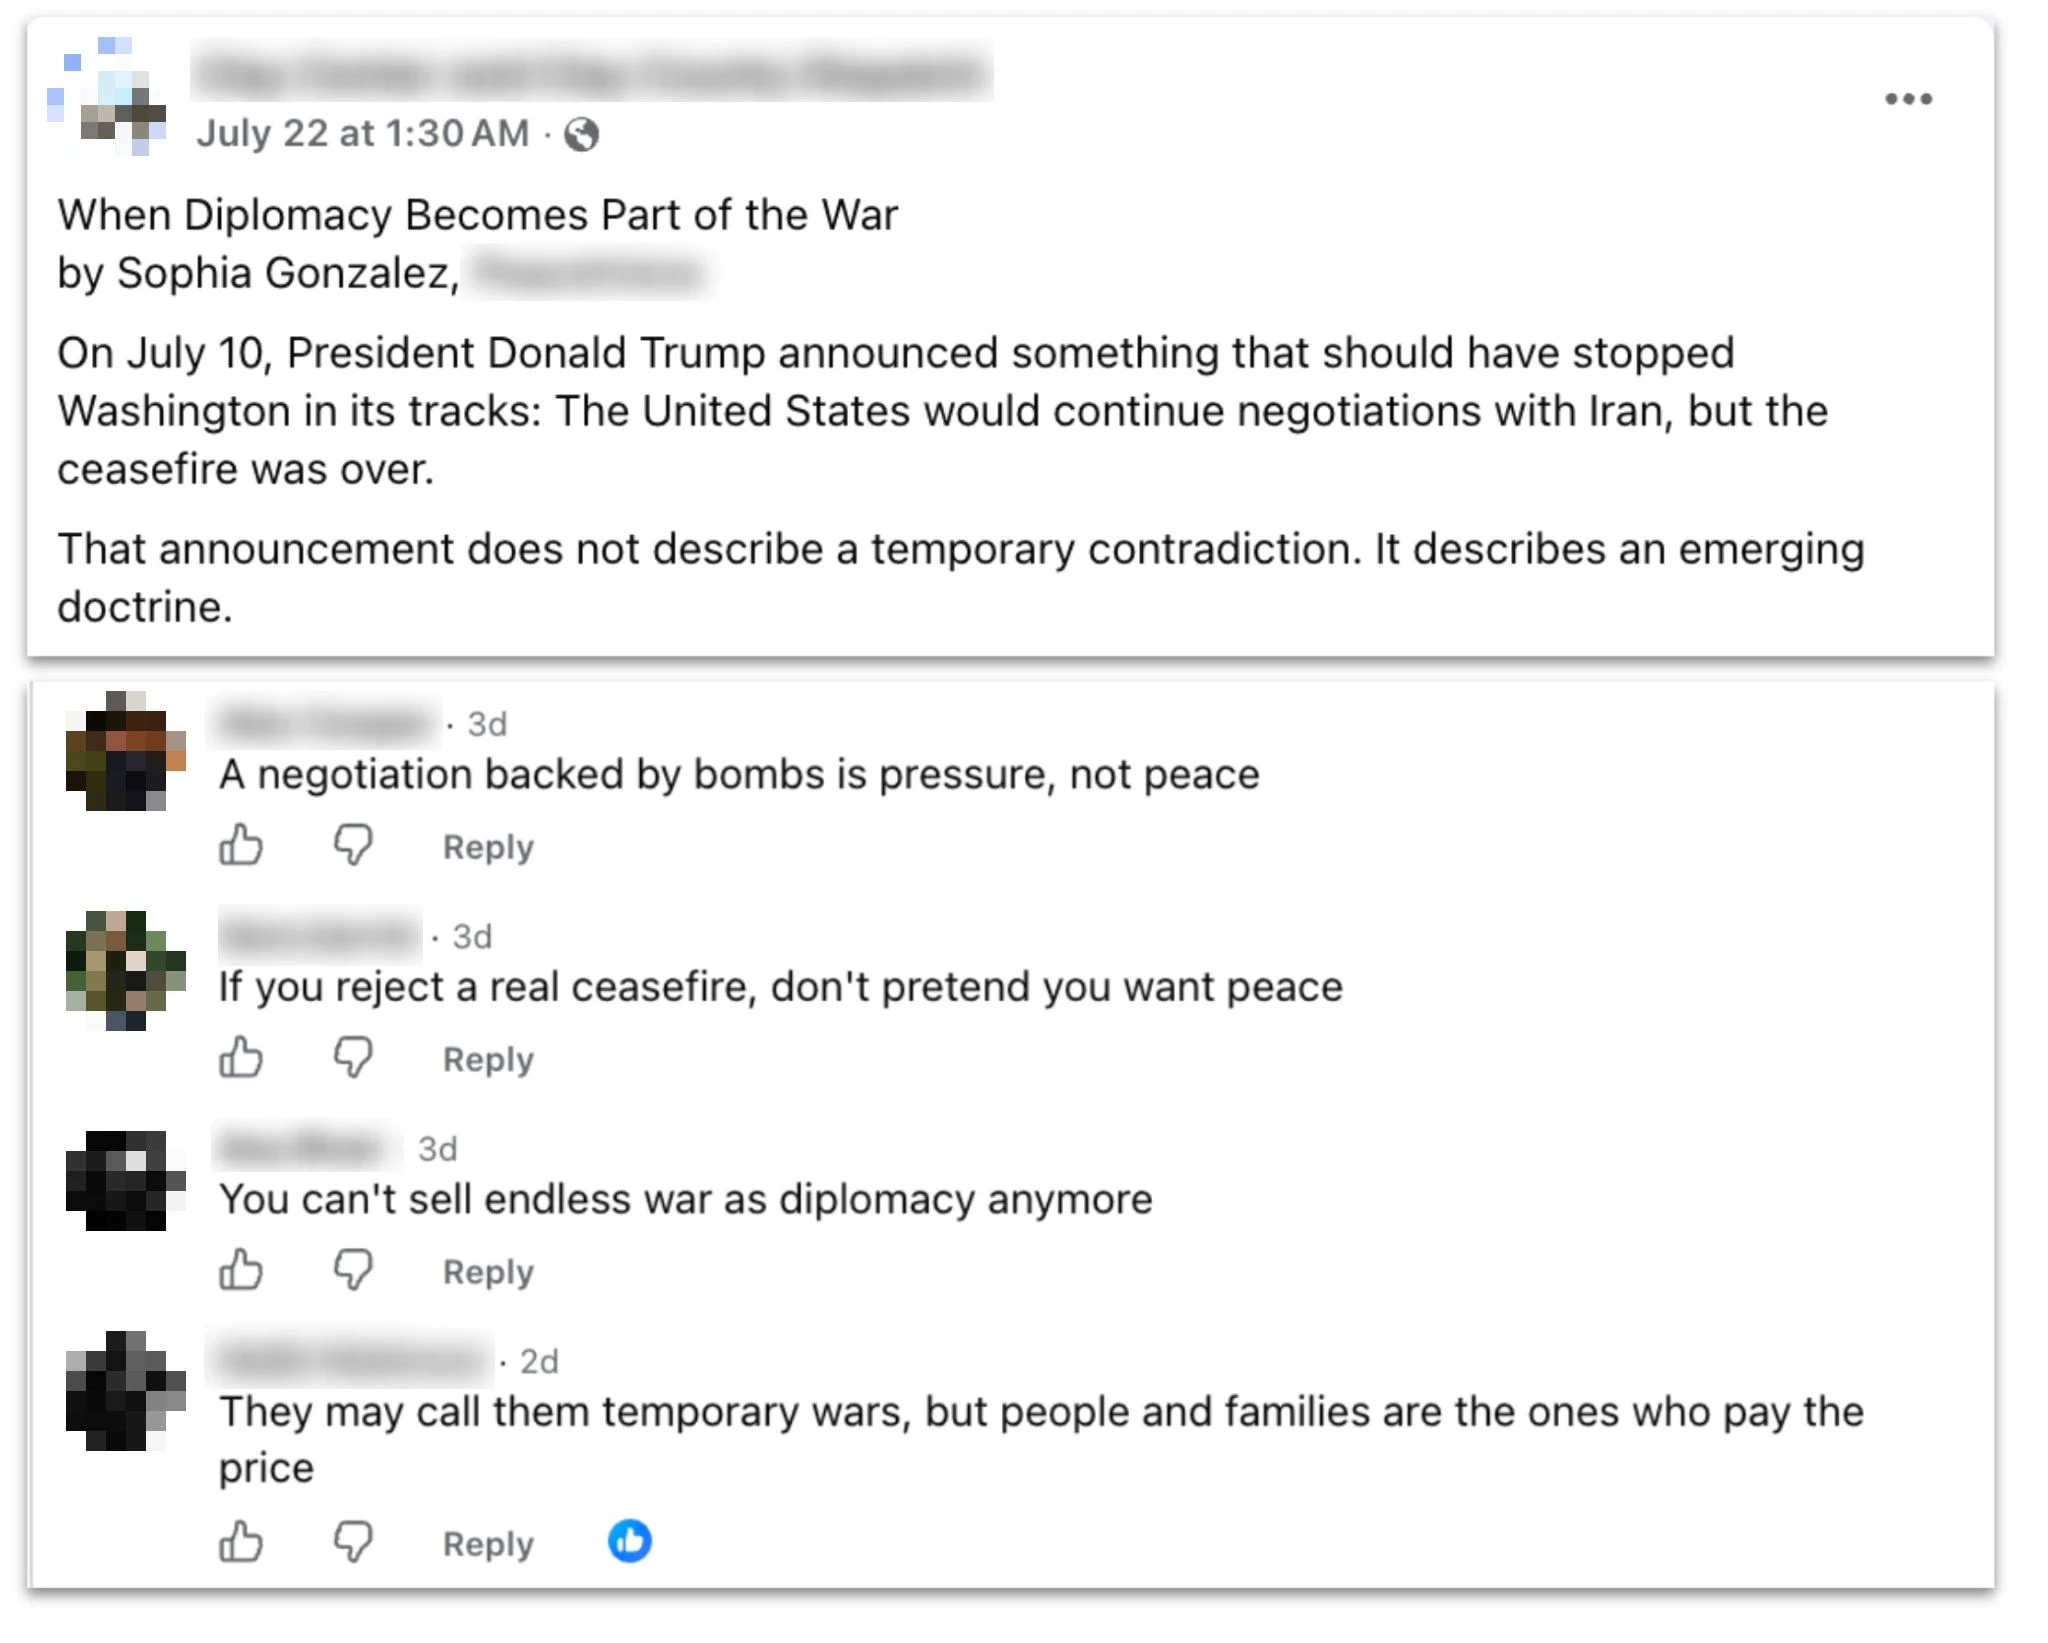
ABD’deki yerel bir haber sayfasının, operasyon tarafından üretilen bir makaleyi paylaştığı Facebook gönderisi ve bu gönderiye yine operasyon tarafından üretilen yorumlar.
Toplu yorumların çoğu, daha genel olarak İran, ABD ve İsrail arasındaki çatışmaya odaklanıyordu. Kullanıcılar füze saldırıları, ateşkesler ve diplomatik manevralar gibi konularda yorumlar istiyor; bu yorumların ABD’yi saldırgan, İsrail’i ABD’nin güvenilmez bir müttefiki, İran’ı ise boyun eğmeyen ve dirençli bir mağdur olarak göstermesini belirtiyordu. Operatörler, İran rejimini eleştiren Birleşik Krallık merkezli uydu kanalı Iran International’ın paylaşımlarına özellikle çok sayıda yanıt üretti. Farsça düşmanca yanıtlar içeren iki düzineden fazla toplu üretim gerçekleştirdiler. Toplu üretimlerin daha küçük bir kısmında, genellikle yine çatışmanın genel bağlamında ABD’nin siyasi meseleleriyle ilgili sosyal medya paylaşımlarına yanıtlar oluşturuldu.
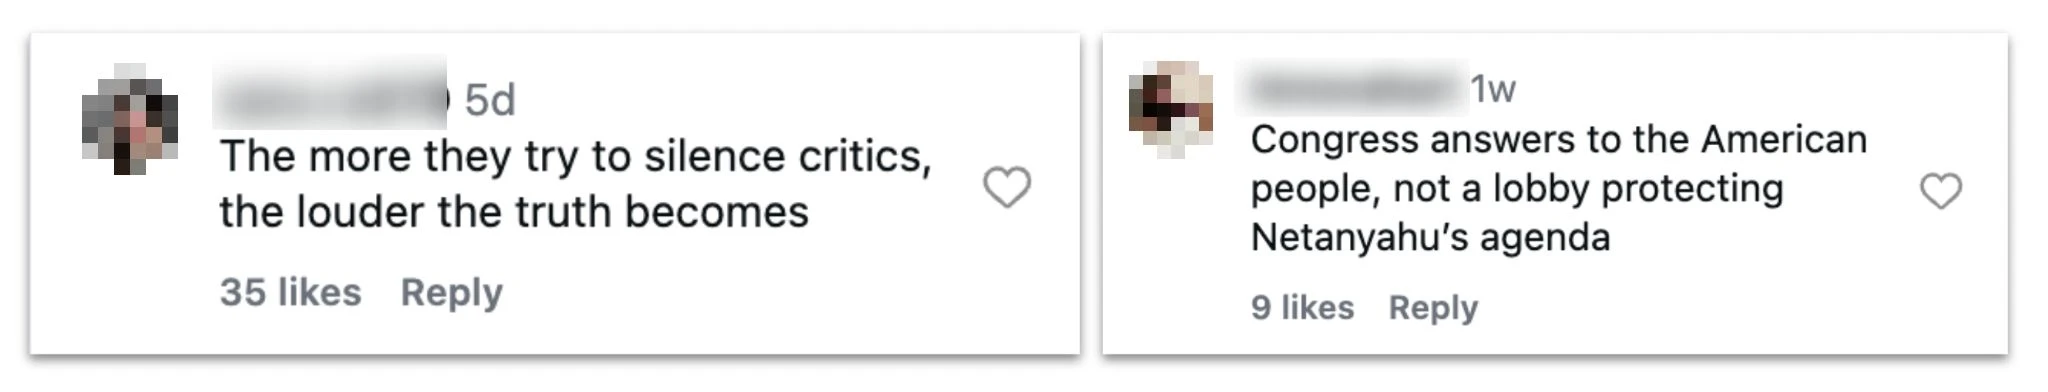
Bu operasyonun ABD siyasetiyle ilgili paylaşımlara yanıt olarak ürettiği Instagram yorumları.
Bu yanıtların küçük bir bölümünün çevrim içi paylaşıldığını tespit ettik. Çok daha fazlası ise açık kaynak taramalarımızda bulunamadı. Bunun nedeni hiç paylaşılmamış olmaları veya daha önce kapatılmış hesaplardan paylaşılmaları olabilir. (Örneğin sahte gazeteci kimliklerinden üçünün —Ericka Feusier, Alice Johnson ve Jenny Williams— yayımlanan biyografilerinde X kullanıcı adları yer alıyordu. Ağustos 2026 itibarıyla bu hesapların tümü askıya alınmıştı.) Çevrim içi yorum paylaşan bazı hesaplar Batılı izlenimi veren adlar kullanıyor, ancak hesap konumları İran’ı gösteriyordu.
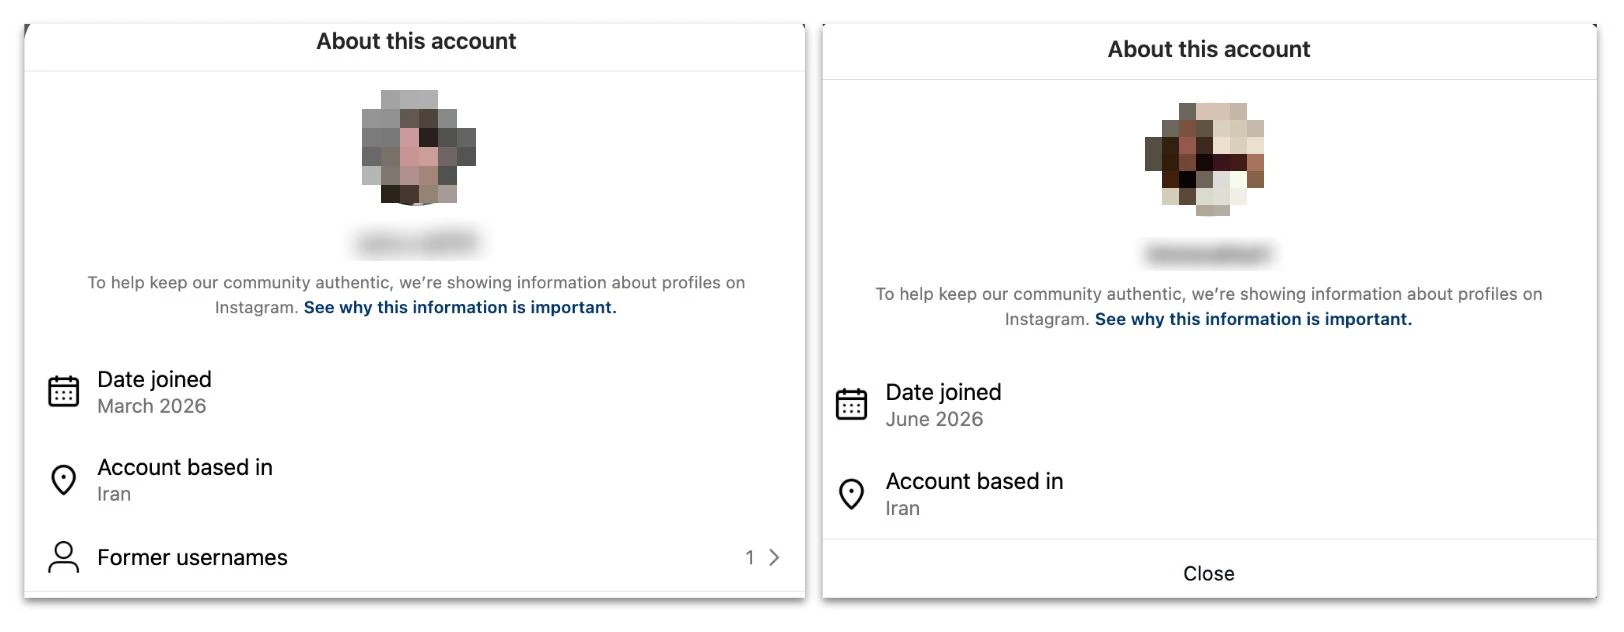
Yukarıdaki yorumları paylaşan Instagram hesaplarının İran’da bulunduğunu gösteren şeffaflık bilgileri.
Paylaşıldığını tespit ettiğimiz bu yanıtlar, genellikle ilgili gönderideki toplam yorumların küçük bir kısmını oluşturuyordu. Bu da operatörlerin gerçek kullanıcı yanıtları arasında baskın bir ses olmadığını gösteriyor. Yanıtlar kayda değer bir etkileşim de çekmemiş gibi görünüyordu. Nitekim operasyonun yanıtlarına gelen beğenilerin çoğu, yine operasyonla bağlantılı hesaplardan geliyordu. Bu vakaya ilişkin bilgileri, etkileşimi bütüncül biçimde değerlendirmek için en uygun konumda olan sektör ortaklarımızla paylaştık.
Faaliyetlerini daha popüler gösterme çabası, kamuya açık paylaşımlarla sınırlı kalmadı. Operatörler, içerik üretmenin yanı sıra zaman zaman ChatGPT’den sosyal medya kampanyalarıyla ilgili iç raporlar olduğu anlaşılan metinleri iyileştirmesini istedi. Bunun için genellikle modele bir dizi istatistik verip bunları özenle hazırlanmış sunumlara dönüştürmesini istiyorlardı.
Bu, kendi(yeni bir pencerede açılır) performans değerlendirmesini(yeni bir pencerede açılır) yazmak için yapay zekâ kullanan ve engellediğimiz ilk operasyon değil. İranlı operatörlerin kendi performanslarını değerlendirme çabalarında en çarpıcı olan, kullandıkları yöntemdi. Kullandıkları temel “etki” ölçütü, yanıt verdikleri gönderilerin görüntülenme sayısıydı; yanıtların kendi görüntülenme sayısı değildi. Bu sayı, yanıtlar paylaşılmadan önce ve paylaşıldıktan belirsiz bir süre sonra ölçülüyordu. Bu hesaplama, asıl gönderilerin popülerliği veya diğer yorumlar gibi başka etkenlerden kaynaklanabilecek görüntülenmeleri hesaba katmıyordu. Dolayısıyla operasyonun etki rakamlarını büyük ölçüde şişiriyordu. Bu da operatörlerin ya daha etkili bir hesaplama yöntemi bilmediğini ya da böyle bir yöntemi kullanmayı tercih etmediğini düşündürüyor.
Aslında açık kaynak gözlemlerinden elde edilebilen kanıtlara göre operasyonun iki ana faaliyet alanının olası etki düzeyleri birbirinden çok farklı görünüyor.
Tespit edebildiğimiz sosyal medya yanıtları genellikle az sayıda, tek veya çift haneli beğeni, görüntülenme ve yorum aldı. Yukarıda belirtildiği gibi bu yanıtlar genellikle ilgili gönderideki toplam yorumların küçük bir kısmını oluşturuyordu. Etki operasyonlarını 1’den (en düşük) 6’ya (en yüksek) kadar derecelendiren Yayılma Ölçeği’ne(yeni bir pencerede açılır) göre operasyonun bu bölümünü Kategori 2 olarak değerlendiriyoruz. Birden fazla platformda yorumlar olsa da bunların daha geniş kitlelere yayıldığına veya yanıtlarda baskın hâle geldiğine dair çok az işaret var.
Buna karşılık sahte gazeteci kimlikleri, makalelerini bazıları geniş takipçi kitlelerine sahip çeşitli mecralarda yayımlatmayı başardı. Örneğin operasyonun makalelerini yayımlayan çevrim içi mecralardan birinin Ağustos 2026 itibarıyla Facebook’ta yaklaşık 2 milyon, X’te yaklaşık 355.000 ve Instagram’da 544.000’den fazla takipçisi vardı. İçeriklerin düzenli olarak çeşitli medya kuruluşlarına ulaşması nedeniyle operasyonun bu bölümünü Kategori 4 olarak değerlendiriyoruz.


