Kärleksbedrägerier: AI-stödda arbetsflöden för kärleksbedrägerier
OpenAI stängde av konton som använde AI i arbetsflöden för kärleksbedrägerier, bland annat för kontaktförsök, översättning, kommunikation med offer och lockbeten för investeringsbedrägerier.
Den här fallstudien publicerades ursprungligen i OpenAI:s rapport från februari 2026(öppnas i ett nytt fönster) om att motverka skadlig användning av AI.
Sedan vi för ett år sedan(öppnas i ett nytt fönster) började rapportera om våra insatser mot bedrägerinätverk som försökte missbruka våra modeller har vi stoppat många bedrägeriverksamheter i olika delar av världen. Bland dessa fanns ”uppgiftsbedrägerier”, där offren lurades att betala för att få tillgång till påstådda inkomster från enkla uppgifter, och investeringsbedrägerier, där offren lurades att placera pengar i investeringsbolag som inte existerade.
En vanlig bedrägerityp som funnits långt före AI är kärleksbedrägeriet. Bedragaren utger sig då för att vara en möjlig romantisk partner och försöker övertyga måltavlan om att de har funnit kärleken, innan bedragaren börjar be om allt större summor pengar. Vår första publicerade insats mot bedrägerier gällde en nystartad kriminell verksamhet i Kambodja som hade använt ChatGPT för att skapa meddelanden till ett kärleksbedrägeri, varav vissa spreds i sociala medier. Sedan dess har vi stoppat flera försök till kärleksbedrägerier. Som vi skrev i juni(öppnas i ett nytt fönster) följer dessa och andra bedrägerier ofta ett gemensamt mönster i sin användning av AI: ping (inledande kontakt), zing (väcka känslor) och sting (komma över pengar).
Ping (inledande kontakt): Bedragaren skapar innehåll som ska fånga en möjlig måltavlas uppmärksamhet genom att knyta an till personens intressen. Bedrägeriet med ”svinslakt” som vi rapporterade om förra året riktade sig exempelvis ofta till amerikanska män i 40-årsåldern som arbetade inom vården, genom att svara på deras inlägg om golf i sociala medier. Andra verksamheter använde oväntade sms, falska rekryteringsmeddelanden eller, i vårt senaste fall av kärleksbedrägeri som beskrivs nedan, annonser i sociala medier. I samtliga fall använde hotaktörerna ChatGPT för att skapa meddelanden som kunde vara mer engagerande och mindre uppenbart skrivna av någon utan språket som modersmål än traditionella bedrägerimeddelanden.
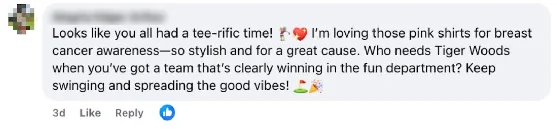
Golfrelaterad inledande kontakt från nätverket för ”svinslakt” som vi rapporterade om 2025, som svar på ett Facebook-inlägg av en användare utan koppling till verksamheten.
Zing (väcka känslor): Bedragaren skapar innehåll som ska framkalla starka känslor hos måltavlan och därmed göra personen lättare att manipulera. Vid kärleksbedrägerier försöker bedragaren få måltavlan att känna sig attraherad av dem. Andra bedrägerier kan försöka få måltavlan att bli entusiastisk över en potentiellt lönsam affär, rädd för att gå miste om en möjlighet eller oroad över en påstådd rättslig risk eller obetald faktura. Ibland kan zing-momentet ingå i samma meddelande som ping-kontakten.
Oväntat sms från bedrägeriverksamheten ”Wrong Number”, som vi avslöjade i juni 2025. Meddelandet utlovar orimligt hög avkastning för lite arbete, sannolikt för att skapa en ”zing”-effekt.
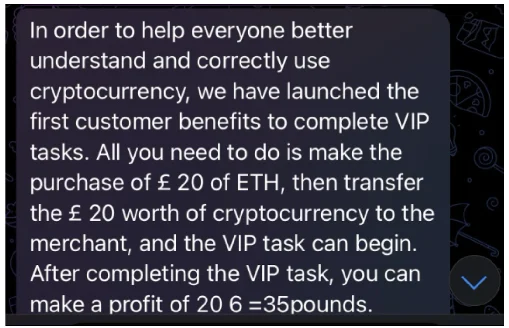
Sting (komma över pengar): Bedragaren skapar innehåll som ska övertyga måltavlan om att lämna över pengar. Skälen som anges kan variera kraftigt. Vid kärleksbedrägerier kan måltavlan exempelvis uppmanas att investera i den älskades företag eller lämna över pengar för att lösa en ekonomisk kris. Vid ”uppgiftsbedrägerier” uppmanas måltavlorna att betala för att få tillgång till pengar som de tror att de har tjänat, men som inte finns. Vid investeringsbedrägerier uppmanas måltavlorna att placera sina pengar i investeringar som inte existerar.
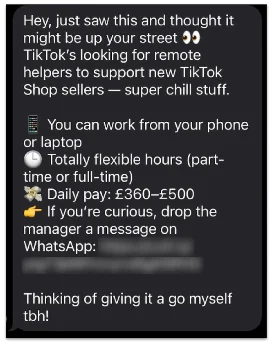
Oväntat sms från bedrägeriverksamheten ”Wrong Number”, som vi avslöjade i juni 2025. Meddelandet utlovar orimligt hög avkastning för lite arbete, sannolikt för att skapa en ”zing”-effekt.
Som det här flödet visar är distributionsnätverket en avgörande del av bedrägerierna. De bedrägeriverksamheter vi har avslöjat skickade sina inledande kontakter via sms, krypterade meddelandeappar, inlägg i sociala medier, nätannonser eller en kombination av dessa. Bedrägerier från tiden före AI är ökända för att ha använt e-post(öppnas i ett nytt fönster), telefonsamtal(öppnas i ett nytt fönster) eller till och med, under 1800-talet, brev(öppnas i ett nytt fönster) och telegram(öppnas i ett nytt fönster). Många bedrägerier sprids brett och urskillningslöst, men vissa tycks försöka rikta in sig med precision. Bedrägeriet med ”svinslakt” som vi rapporterade om i februari 2025(öppnas i ett nytt fönster) fokuserade exempelvis på ämnen som golf. Ett annat kärleksbedrägeri använde annonser i sociala medier för att rikta sig till unga män i Indonesien, medan kändisbedrägerier(öppnas i ett nytt fönster) vanligtvis innebär att bedragaren utger sig för att vara en berömd person och sedan riktar sig till den personens fangrupper. Eftersom bevisningen är fragmentarisk är det svårt att på ett tillförlitligt sätt jämföra de olika bedrägerier som vi har stoppat. Vår bedömning är dock att den valda distributionsmetoden, exempelvis bred och urskillningslös eller riktad spridning, har stor betydelse för varje bedrägeris förmåga att nå och utnyttja sina måltavlor, oavsett i vilken utsträckning verksamheten använde AI för olika funktioner.