Пресечение операций под прикрытием с использованием ИИ
За последние два с половиной года мы рассказывали о многих способах, к которым прибегали различные злоумышленники, пытаясь использовать наши модели для кибератак, скрытых операций влияния, мошенничества и других нарушений наших Правил использования. Мы публикуем эти отчёты, чтобы информировать регуляторов, коллег по отрасли и общество о том, какие попытки злоумышленников использовать ИИ мы наблюдаем, и привлекать внимание к уязвимостям, которыми они пытаются воспользоваться.
Недавно мы заблокировали две операции влияния — из России и Ирана, — которые использовали наши модели наряду с более традиционными методами и технологиями для поддержки тщательно выстроенных структур прикрытия. Через эти структуры они доносили до целевых аудиторий геополитические тезисы, связанные с конфликтами, скрывая их истинный источник. Иранская операция использовала семь вымышленных «журналистов», от имени которых предлагала объёмные статьи небольшим и средним интернет-изданиям по всему миру. Российская операция, по-видимому, привлекла ничего не подозревающих людей в Латинской Америке к работе местного «аналитического центра».
Обе операции велись по нескольким направлениям: для достижения целей их участники пробовали разные тактики. Помимо объёмных статей, участники иранской операции создавали серии комментариев для соцсетей, как правило, на темы, связанные с войной США и Ирана. Помимо контроля над «аналитическим центром», участники российской операции создавали поддельные «утёкшие» документы и тексты для аудиозаписей; распространение некоторых из них мы обнаружили в интернете. Обе операции также активно использовали ИИ для подготовки внутренних отчётов (для российской операции это было главным применением). В обоих случаях участники использовали сомнительные или откровенно обманные методики, чтобы преувеличить эффективность операторов.
Больше всего в этих операциях примечательно то, насколько они напоминали сложные операции влияния до появления ИИ, но при этом использовали ИИ для упрощения части рабочих процессов. Вымышленные журналисты иранской операции напоминали поддельную журналистку «Элис(открывается в новом окне) Донован(открывается в новом окне)» — прикрытие российской военной разведки, статьи которой в 2016–2017 годах публиковал ряд западных изданий. В 2020 году люди, связанные с прежней деятельностью российского Агентства интернет-исследований, управляли поддельным «новостным» изданием «Данные о мире(открывается в новом окне)» (PeaceData), привлекая к написанию материалов ничего не подозревающих журналистов со всего мира.
Эти операции были необычны и по своему потенциальному охвату. По шкале выхода за пределы исходной аудитории(открывается в новом окне) (Breakout Scale), оценивающей операции влияния от 1 (минимум) до 6 (максимум), мы отнесли бы российскую операцию к категории 5. Это первая операция категории 5, которую мы пресекли с начала публикации наших отчётов. Иранская операция достигла категории 4. Обеим удалось разместить свои материалы (не все из которых были созданы нашими моделями) в крупных СМИ, а не просто опубликовать их в соцсетях. Это согласуется с закономерностью, которую мы наблюдали в 30 скрытых операциях влияния, разоблачённых нами за последние два с половиной года: операции, стремящиеся разместить материалы в настоящих СМИ, а не полагающиеся на распространение через поддельные аккаунты в соцсетях, обычно имеют наибольший потенциальный охват и влияние.

Матрица 30 операций влияния, разоблачённых нами с начала 2024 года, по основному способу распространения (соцсети, сайт под управлением участников операции, сторонние издания) и оценке по шкале Breakout Scale. Операции с несколькими способами распространения — например, ведением сайта и его продвижением в соцсетях — классифицированы по способу, который, судя по всему, составлял основу операции.
ИИ может сделать такие операции под прикрытием масштабнее и эффективнее, повысить языковую грамотность и качество редактирования материалов. Операторы могут использовать эти преимущества, чтобы манипулировать ничего не подозревающими людьми, например сотрудниками или редакторами, и доводить свои материалы до аудитории, которая не знает, кто за ними стоит и какими мотивами руководствуется. Эти операции также показывают, насколько сложно и изощрённо злоумышленники используют вымышленные личности и организации для достижения своих целей. Для надёжной защиты организаций крайне важно понимать, какие уязвимости используют злоумышленники в таких операциях и как эти уязвимости позволяют им привлекать аудиторию и расширять охват.
Однако скрытый характер операций под прикрытием делает их особенно уязвимыми для ответственного раскрытия информации. И «Элис Донован», и «Данные о мире» прекратили деятельность после разоблачения. Поэтому, рассказывая об этих операциях под прикрытием, мы стремимся облегчить их дальнейшее изучение и пресечение — и затруднить их продолжение.
Участники из России проводят кампании влияния по всей Латинской Америке.
Мы заблокировали группу связанных между собой аккаунтов ChatGPT из России. Они использовали ChatGPT для различных задач, связанных со скрытыми операциями влияния, нацеленными на страны Латинской Америки. Большая часть этой деятельности, по-видимому, была направлена на подрыв репутации Украины в регионе, но некоторые действия, судя по всему, преследовали цель повлиять на местные политические процессы, особенно в Аргентине и Боливии. Большинство операторов писали запросы на русском; один использовал испанский, но, по-видимому, тоже находился в России. Мы передали информацию об этом случае компетентным органам.
Операторы использовали ChatGPT для трёх основных задач: написания внутренних отчётов о своей деятельности (и о чужой, которую они могли правдоподобно приписать себе), создания материалов для своих операций и подготовки отчётов о работе латиноамериканского Центра социологических исследований (ЦСИ), называвшего себя «исследовательской платформой». По-видимому, они контролировали ЦСИ через вымышленную личность по имени «Миа Кларк»; от этого имени мы образовали название операции — «Тёмная Кларк». Поскольку мы не предоставляем доступ к нашим моделям из России, для подключения к нашим сервисам они использовали VPN.
Во внутренних отчётах операторы утверждали, что распространяли вымышленные истории по всей Латинской Америке для дискредитации Украины или местных лидеров. Некоторые из этих фейков исследователи открытых источников(открывается в новом окне) связали(открывается в новом окне) с российской структурой «Политология», также известной как «Компания» (La Compania). По сообщениям, она стала преемницей группы «Вагнер» и других структур, основанных российским олигархом Евгением Пригожиным. Операторы также просили наши модели переводить или объяснять общедоступные публикации о «Политологии» и «Вагнере» — гораздо чаще, чем о любых других сетях российского происхождения.
Эта операция была необычна в двух отношениях. Во-первых, её участникам, по-видимому, удалось привлечь к работе в ЦСИ людей из Латинской Америки. В отчётах российских операторов о ЦСИ упоминались решения по вопросам оплаты труда, найма и увольнения, что указывает на контроль над организацией, а не на сотрудничество с ней. Имеющиеся данные указывают на то, что сотрудники ЦСИ в Латинской Америке не знали, что работают на российскую группу. В отличие от другого связанного с Россией «аналитического центра», который мы недавно разоблачили, ЦСИ, по-видимому, создавал преимущественно оригинальные материалы силами привлечённых сотрудников. Это самая сложная попытка действовать под прикрытием вымышленной идентичности среди тех, которые мы пресекли за последние два с половиной года.
Во-вторых, некоторые данные из открытых источников указывают, что фейки «Тёмной Кларк» распространились достаточно широко, чтобы вызвать проверки фактов(открывается в новом окне) и официальные опровержения(открывается в новом окне). Это свидетельствует о проникновении в информационное пространство, превосходящем любую из операций влияния, пресечённых нами за последние два года. Один фейк, который участники операции, по их утверждениям, внедрили в Перу, даже усилил напряжённость в публичных отношениях Украины и Польши.
Главным образом операторы использовали ChatGPT для подготовки и обновления внутренних отчётов неустановленному руководителю. Эти регулярные отчёты описывали работу по проведению скрытых кампаний влияния в Латинской Америке. Они охватывали три основных направления: дискредитацию Украины и подрыв набора в Вооружённые силы Украины; вмешательство во внутреннюю политику отдельных стран, особенно Боливии и Аргентины; управление ЦСИ. В большинстве случаев мы наблюдали, как злоумышленники использовали наши модели только для отчётов о кампаниях, а не для создания материалов для них (немногие исключения описаны ниже).
Отчёты содержали множество тактических подробностей, раскрывавших, как участники операции пытались подорвать позиции Украины и некоторых национальных лидеров, в частности президентов Аргентины, Боливии и Эквадора. В одних описывались попытки обманом побудить местных жителей к действиям, которые операторы могли использовать в своих целях; в других — поддельные «утечки», которые операторы, по их утверждениям, распространяли.
В двух случаях данные связывают операторов с событиями, описанными в открытых публикациях о «Политологии». Операторы сообщали, что в 2024 году провели две кампании против президента Аргентины Хавьера Милея. Во-первых, по их словам, они распространили ложное сообщение о том, что Милей купил своим собакам ошейники Cartier с драгоценными камнями. Во-вторых, они утверждали, что заплатили местным исполнителям за нанесение граффити против Милея в Буэнос-Айресе. На основании утёкших документов оба этих эпизода были публично(открывается в новом окне) связаны(открывается в новом окне) с «Политологией» и «Компанией».
Многие другие фейки ранее не связывали с российскими операциями влияния. Например, операторы утверждали, что в мае 2026 года создали поддельный адрес электронной почты, якобы принадлежавший региональному управлению образования в Лиме, Перу. С этого адреса они разослали школам округа указания провести мероприятия, посвящённые Украине, в национальный День культурного и языкового разнообразия (21 мая). Письма прямо предписывали упомянуть, в числе прочих, неоднозначную фигуру украинского националиста XX века Степана Бандеры. Некоторые украинцы считают его борцом за независимость, но в России и Польше его связывают с фашизмом, коллаборационизмом и военными зверствами. По словам операторов, некоторые школы ответили на поддельный адрес, подтвердив проведение таких мероприятий и даже прислав фотографии.
Далее операторы утверждали, что добились публикации материалов об этих мероприятиях в СМИ Перу и Польши вместе с обвинениями в том, что Украина «экспортирует» ультранационалистические идеологии, что вызвало возмущение. Поиск по открытым источникам выявил соответствующие этим заявлениям материалы в перуанской(открывается в новом окне) и(открывается в новом окне) польской(открывается в новом окне) прессе(открывается в новом окне), а также в англоязычном издании в Венгрии(открывается в новом окне) (некоторые статьи с тех пор были удалены). В некоторых(открывается в новом окне) статьях(открывается в новом окне) приводилась реакция польского депутата Европарламента, предложившего объявлять людей, проявляющих «антипольские настроения», персонами нон грата в Польше. Таким образом, российский фейк одновременно использовал исторические противоречия между украинцами и поляками и усугублял их.
Аналогичным образом в июне операторы утверждали, что с другого поддельного адреса электронной почты обманом убедили школы в Эквадоре провести церемонию принесения присяги на верность президенту Даниэлю Нобоа и Эрику Принсу, бывшему главе частной военной компании Blackwater. Операторы заявляли, что инцидент вызвал возмущение в Эквадоре и вынудил правительство опровергнуть фейк, тем самым доведя его до общенациональной аудитории. И в этом случае исследование открытых источников выявило материалы(открывается в новом окне), опубликованные(открывается в новом окне) в эквадорской(открывается в новом окне) прессе(открывается в новом окне), которые во многом совпадали с этим заявлением, и даже подробное опровержение(открывается в новом окне) министра образования Эквадора.
Операторы использовали различные приёмы, чтобы подкрепить свои вымышленные истории. Согласно их внутренним отчётам, в марте они распространили два разных фейка, нацеленных на Эквадор. В одном использовалась поддельная аудиозапись, приписанная консулу Украины в Эквадоре, на которой он якобы пренебрежительно отзывался об эквадорцах. В ходе расследования по открытым источникам мы выявили публикацию в TikTok, точно соответствующую этому заявлению; судя по всему, она вызвала лишь слабый отклик. В другом описывался поддельный видеоролик, распространявшийся в X и TikTok под логотипом настоящего новостного канала. В нём утверждалось, что правительство Нобоа вербует молодых мужчин для участия в боевых действиях в Украине. В начале апреля фактчекеры(открывается в новом окне) в Эквадоре описали кампанию, соответствующую этому описанию.
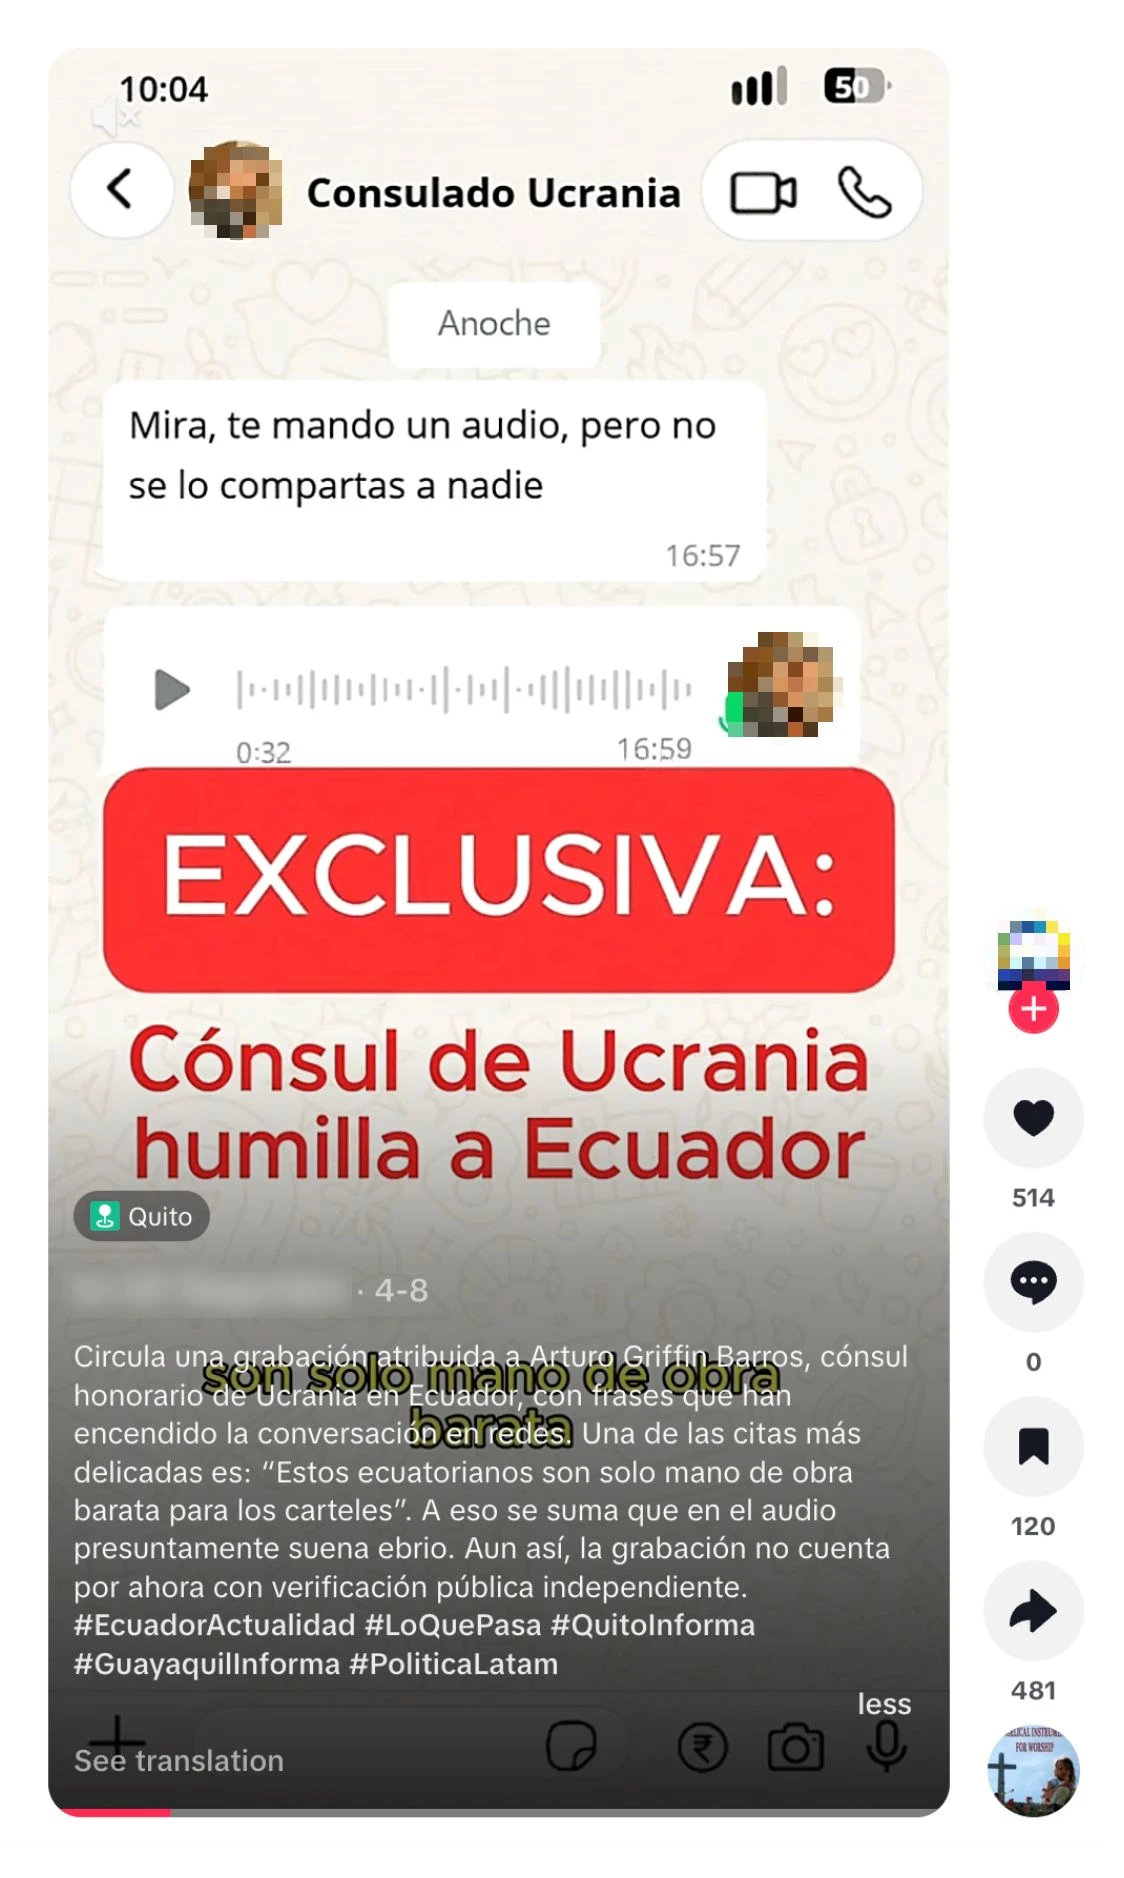
Видео в TikTok от 8 апреля 2026 года с поддельной аудиозаписью, приписанной украинскому консулу, ответственность за которую заявили участники этой операции.
В другом внутреннем отчёте описывался фейк, распространённый ими в Боливии в конце мая, в разгар антиправительственных протестов. Операторы прямо называли целью этой кампании обострение кризиса, связанного с протестами. В кампании использовалась поддельная аудиозапись сотрудника государственной водоснабжающей компании EPSAS, который якобы сообщал, что правительство собирается отключить воду в административной столице Ла-Пасе и ввести чрезвычайное положение. Наше исследование открытых источников выявило разоблачение(открывается в новом окне) аналогичного утверждения и официальное опровержение(открывается в новом окне) EPSAS.
В других внутренних отчётах упоминались фейки, распространение которых мы не смогли подтвердить по открытым источникам, возможно, потому, что их уже удалили или они не получили распространения. Например, операторы утверждали, что в январе распространили историю о бразильской блогерше и модели, якобы вывезенной в Украину представителями украинского посольства в рамках торговли людьми и убитой в Киеве. В июне они заявили, что распространили в Боливии ещё одну поддельную аудиозапись — на этот раз якобы от сотрудника Центрального банка Боливии, предупреждавшего о скором ограничении снятия наличных. Они также утверждали, что распространили поддельное письмо от агентства страны по углеводородам с предупреждением об ограничениях на продажу топлива для частных автомобилей.
При подготовке других отчётов операторы просили наши модели помочь найти в целевых странах инциденты, которые они могли бы приписать себе, даже если не имели к ним отношения. Например, операторы утверждали, что министр иностранных дел Аргентины процитировал материалы их операции на заседании комитета ООН по Фолклендским (Мальвинским) островам. Операторы приписывали себе распространение аргументов о том, что принцип самоопределения неприменим к островам и что Великобритания сохраняет там несоразмерное военное присутствие. На самом деле оба аргумента входят в официальную позицию Аргентины уже много(открывается в новом окне) лет(открывается в новом окне). Аналогичным образом в июне бразильские СМИ сообщили(открывается в новом окне) о гражданине Бразилии, который отправился в Украину, чтобы вступить в армию, попал в плен к российским войскам, а затем выступил по телевидению с заявлением, что его обманом втянули в боевые действия. Операторы, использовавшие ChatGPT, пытались утверждать, что эта публикация воспроизводила тезисы их операции; на деле в ней цитировалось видео самого пленного(открывается в новом окне). Это указывает на попытку операторов провести операцию влияния, направленную на собственных работодателей, а не на внешнюю аудиторию.
В некоторых отчётах операторов упоминалась организация Social Research Center (по-русски — Центр социологических исследований), называвшая себя «исследовательской платформой». Согласно сайту ЦСИ, центр занимается индийской диаспорой в Латинской Америке и отношениями Индии со странами региона.
Внутренние отчёты указывали на то, что операторы контролировали этот аналитический центр, а не просто сотрудничали с ним. В них упоминались, например, решения о найме и увольнении, размеры оплаты труда, кадровые планы и текущие исследовательские проекты. Особенно важно, что в них также говорилось о создании операторами вымышленной личности по имени «Миа Кларк» для ведения соцсетей операции и взаимодействия с сотрудниками на местах в Латинской Америке. Имеющиеся данные указывают на то, что эти местные сотрудники не знали, что работают на российскую операцию, и добросовестно выполняли исследовательские задачи. Такое использование ничего не подозревающих посредников очень напоминает более раннюю российскую операцию «Данные о мире» (PeaceData), также связанную со структурами Пригожина, которую Meta разоблачила(открывается в новом окне) в 2020 году.
Судя по отчётам российских операторов, их местные сотрудники в Латинской Америке брали интервью у экспертов и комментаторов по всему региону, а затем готовили исследовательские материалы на основе полученных данных. Темы варьировались от широкого анализа общественного мнения о БРИКС до подробного сравнения экономики Бразилии при президентах Жаире Болсонару и Луисе Инасиу Луле да Силве. Иногда российские операторы составляли отчёты о ходе исследовательских проектов ещё до публикации результатов, что указывает на их тесное участие в подготовке материалов. Мы обнаружили на сайте ЦСИ значительно больше 60 статей, подавляющее большинство которых, по-видимому, были оригинальными. Это отличает «Тёмную Кларк» от недавно разоблачённой нами операции российского происхождения, которая тоже использовала аналитический центр как прикрытие, но заимствовала большинство материалов без указания авторства. Это также указывает на намерение создать более устойчивую организацию-прикрытие со связями по всей Латинской Америке.
Российские операторы утверждали, что для продвижения работы ЦСИ пытались создать сеть аккаунтов и страниц в соцсетях. Согласно их отчётам, эта деятельность столкнулась с проблемами: операторы из разных частей мира пытались входить в одни и те же аккаунты, что приводило к ограничениям. Следы этого видны в открытых источниках: например, в сведениях о прозрачности основного аккаунта ЦСИ в X местоположением была указана Германия (возможно, из-за использования VPN), но подключение осуществлялось через российский App Store. При этом для одного из аккаунтов центра в Instagram местоположением администратора была указана Венесуэла. Ни у одного из трёх выявленных нами аккаунтов Facebook под брендом ЦСИ не было достаточно подписчиков, чтобы отображалось местоположение администратора.
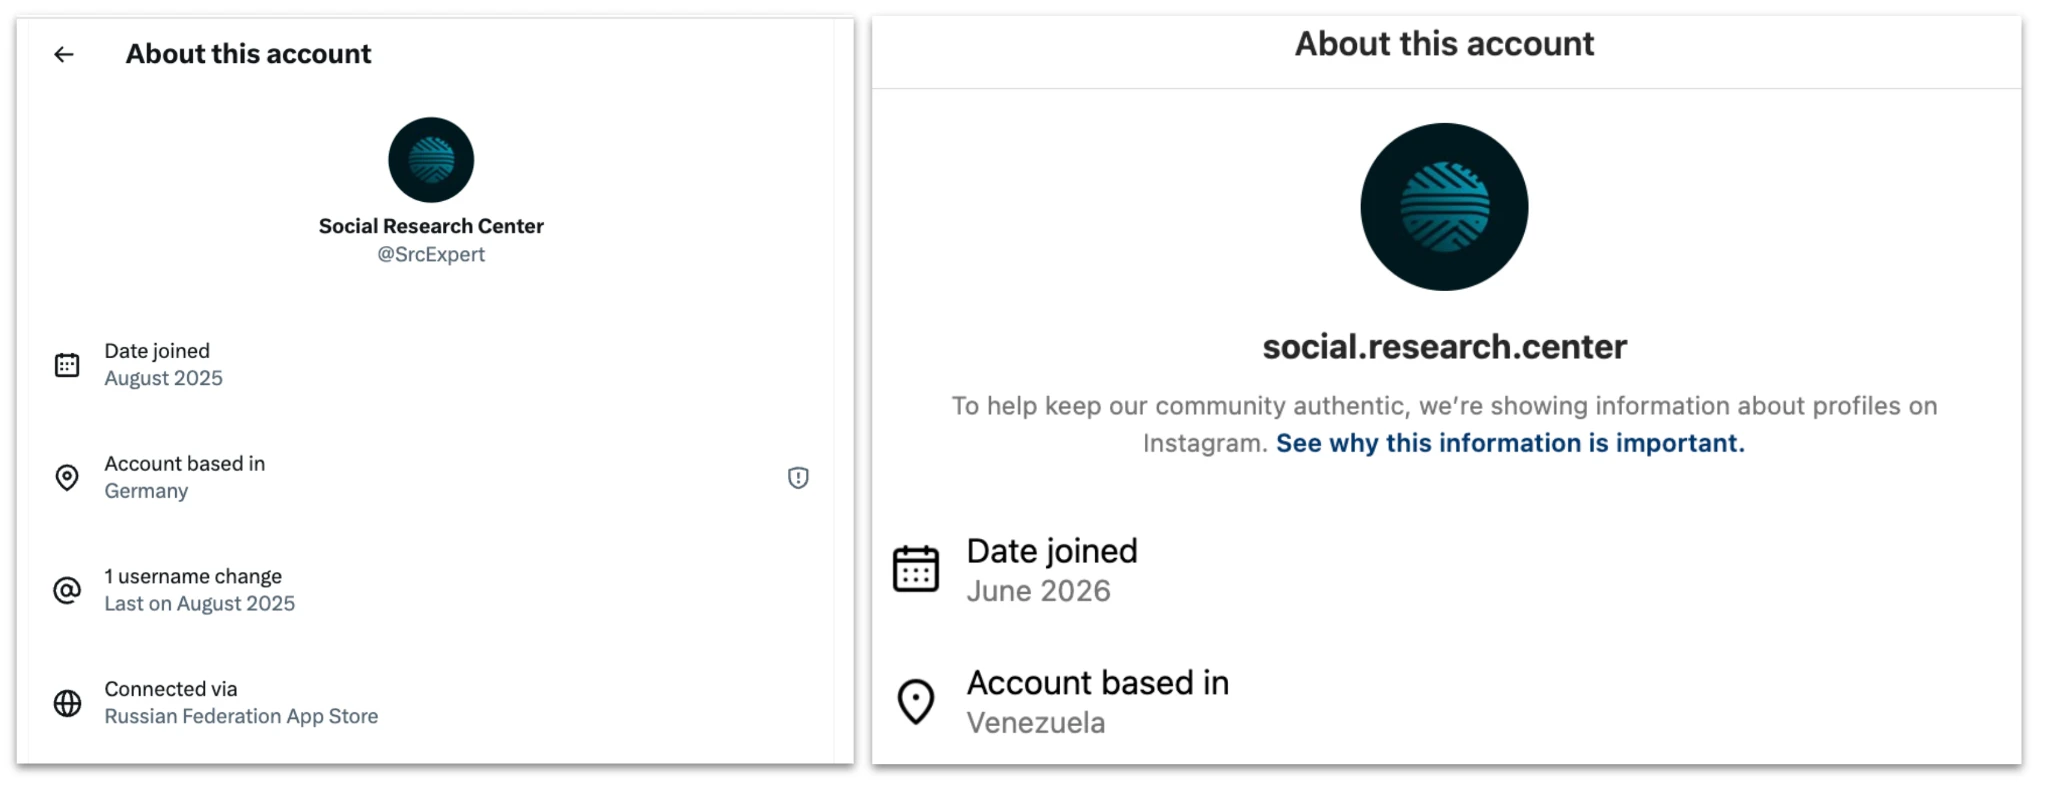
Слева — аккаунт X, связанный с Центром социологических исследований. Обратите внимание: в сведениях о прозрачности указано подключение через российский магазин приложений. Справа — аккаунт ЦСИ в Instagram; местоположением указана Венесуэла.
Операторы сообщали об особых трудностях в LinkedIn, где, по их словам, они создали заведомо поддельный аккаунт для представления ЦСИ, но затем не смогли наладить для него сеть контактов. Согласно их отчётам, решением стало создание дополнительных поддельных аккаунтов, которые подписывались на первый и делали его более убедительным. По состоянию на 17 августа у аккаунта LinkedIn с тем же брендом Центра социологических исследований был 961 подписчик. Он заявлял о штате в 200–500 человек, но в списке значились лишь два сотрудника.
Иногда, помимо обновления отчётов с помощью ИИ, операторы просили нашу модель помочь разработать и создать тексты для своих операций: например, убедиться, что в подделках используются подходящие для конкретной страны акцент, лексика и официальный стиль. Это составляло относительно небольшую долю общей работы, возможно, потому, что в операции, по-видимому, участвовал как минимум один носитель испанского языка из Латинской Америки, и потребность в языковой помощи ИИ была ниже.
Например, однажды один из русскоязычных операторов попросил модель помочь составить на русском письмо, которое уличало бы почётного консула Украины в Панаме в коррупции. Затем испаноязычный оператор попросил модель перевести письмо на испанский и подготовить сопровождающий его текст для озвучивания. Фотография, соответствовавшая тексту письма, с закадровым голосом, читавшим подготовленный оператором текст, была опубликована в TikTok с аккаунта, выдававшего себя за новостное издание и использовавшего логотип панамского TVN Noticias(открывается в новом окне). У этого канала TikTok был лишь один подписчик, и после размещения фейка публикации прекратились.
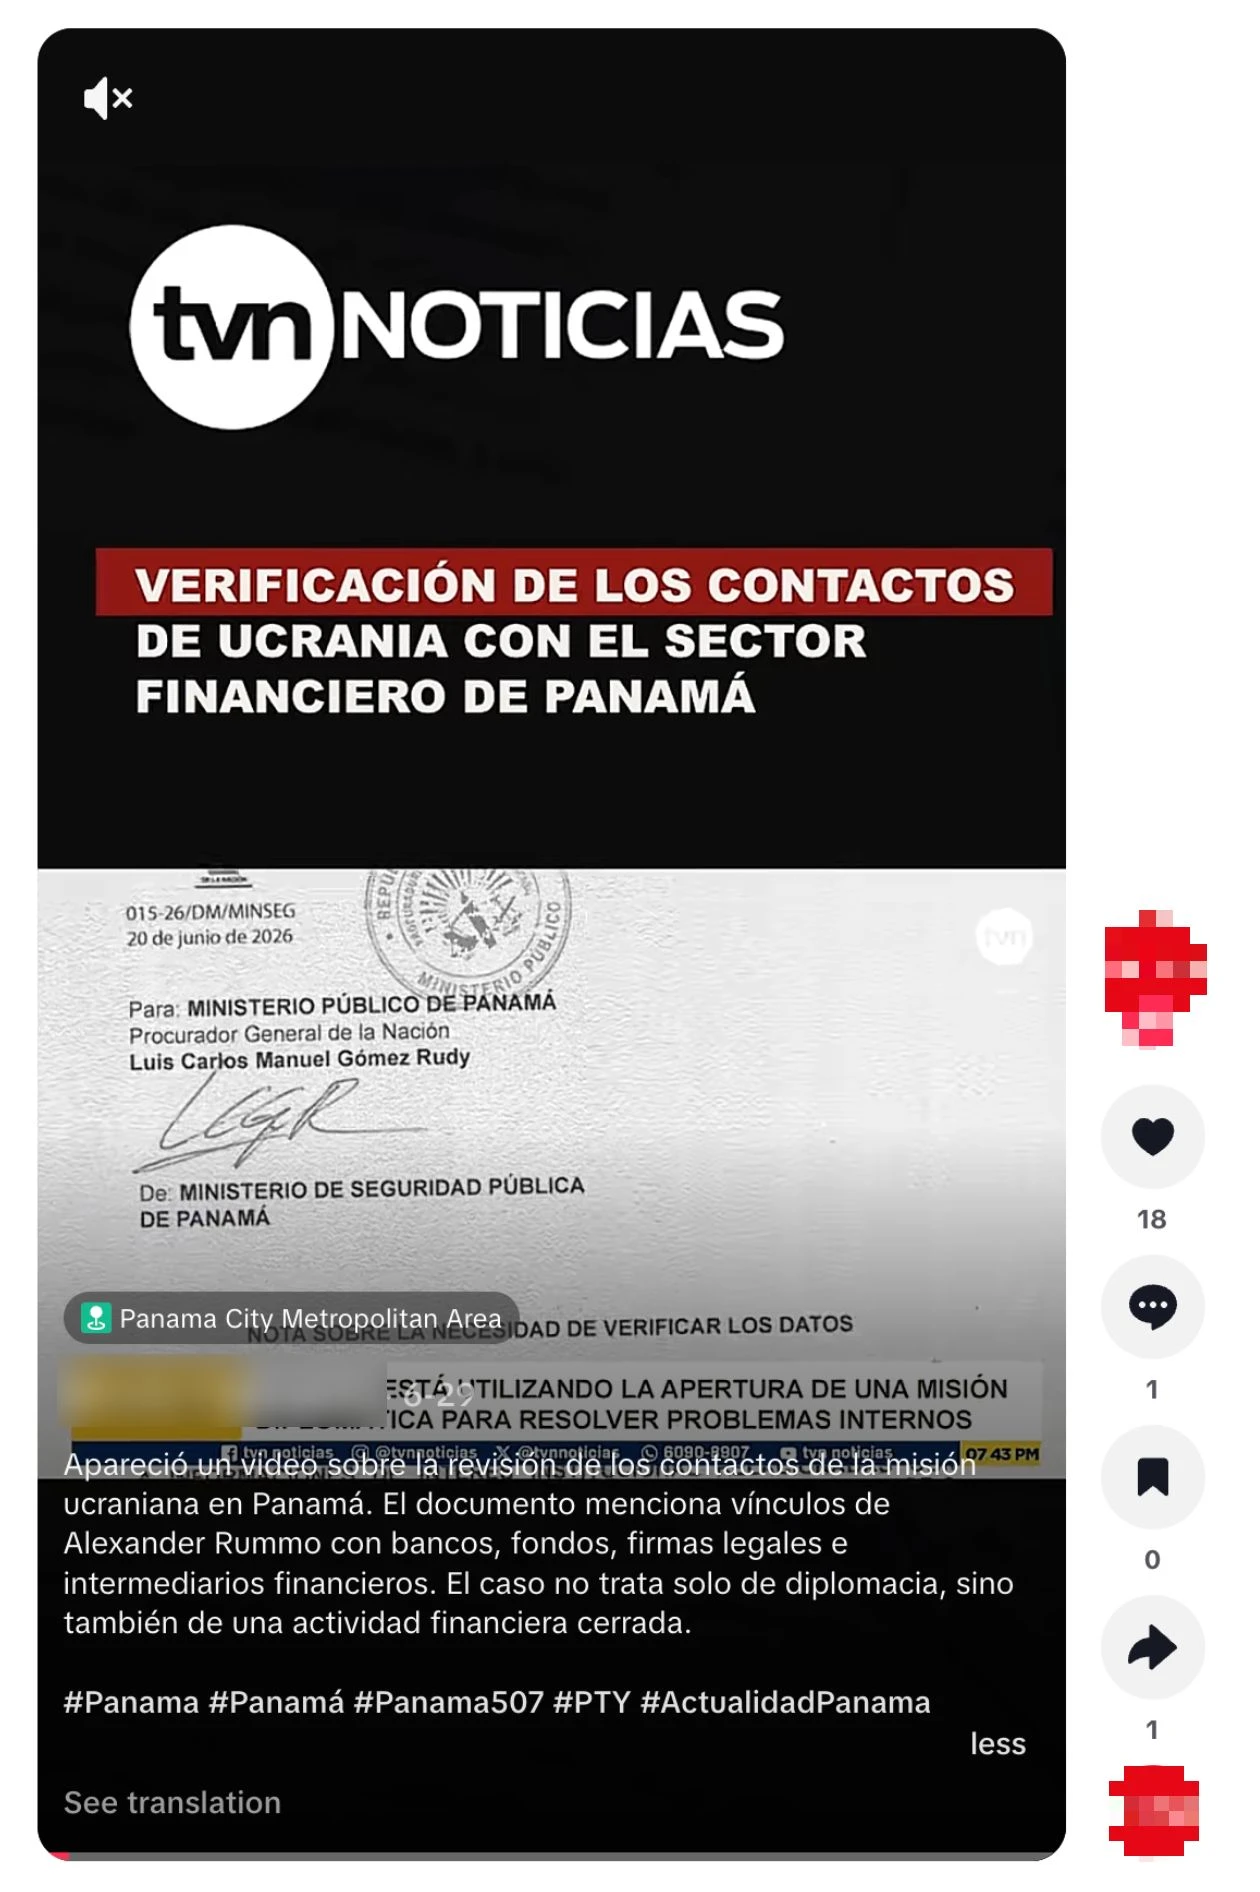
Публикация в TikTok с письмом, текст которого был создан участниками этой операции; текст закадрового озвучивания также был создан ими.
В другой раз испаноязычный оператор в России передал модели русскоязычный текст, в котором утверждалось, что Нобоа оскорбил бедных жителей Эквадора, и попросил перевести его на эквадорский вариант испанского. В третьем случае, в марте, тот же пользователь попросил модель вычитать испаноязычный проект договора между компанией «Международные решения в сфере безопасности FZE» (International Security Solutions FZE) и физическим лицом в Эквадоре, якобы об оказании инфраструктурных услуг в Украине. Вопросы пользователя касались улучшения языка и оформления, в том числе того, какие слова следует выделить жирным.
Когда формулировки были окончательно согласованы, запросы пользователя о договоре прекратились. Однако исследование открытых источников показывает, что позднее изображение «договора» распространялось в соцсетях(открывается в новом окне). Его использовали для подкрепления утверждения о том, что правительство Нобоа сотрудничало с подставной компанией, чтобы обманом завербовать эквадорцев в украинскую армию. Фейк распространился достаточно широко, чтобы в начале апреля вызвать проверку фактов(открывается в новом окне): фактчекеры установили, что компания «не значится в реестре Управления Эквадора по надзору за компаниями, ценными бумагами и страхованием».
Влияние этой операции требует особенно тщательной оценки. Как отмечалось выше, одним из основных приёмов операторов было приписывать себе действия, не имевшие отношения к их операции. Поэтому их собственные заявления о влиянии во внутренних отчётах нельзя принимать на веру. Кроме того, некоторые вымышленные истории, которые они якобы внедрили, не обнаружились при исследовании открытых источников. Возможно, их распространяли по закрытым каналам, уже удалили или на самом деле не публиковали.
Тем не менее данные из открытых источников позволили нам подтвердить некоторые их заявления. Некоторые фейки, которые участники операции, по их словам, распространили, впоследствии стали предметом публикаций фактчекеров и правительственных опровержений. Это указывает на то, что они получили достаточно широкое распространение, чтобы потребовать реакции. В других случаях нам удалось найти в интернете материалы, очень близкие к тем, которые создавались в рамках этой операции. Наиболее заметный пример — заявление участников операции о том, что они обманом убедили перуанскую школу провести мероприятие с изображениями Бандеры. Позднее об этом сообщали СМИ Латинской Америки и Европы, и, по-видимому, это вызвало комментарий как минимум одного польского депутата Европарламента.
По шкале выхода за пределы исходной аудитории(открывается в новом окне) (Breakout Scale), оценивающей операции влияния от 1 (минимум) до 6 (максимум), мы отнесли бы эту операцию к категории 5: имеющиеся данные указывают, что она вызвала публичные комментарии политиков в нескольких странах. Это первая операция категории 5, которую мы пресекли с начала публикации наших отчётов.
Операция из Ирана, размещавшая объёмные статьи под вымышленными именами в новостных интернет-изданиях.
Мы заблокировали группу связанных между собой аккаунтов ChatGPT из Ирана. Они писали запросы на персидском и создавали материалы на персидском и английском. Участники скрывали своё местоположение, используя VPN для доступа к ChatGPT.
В рамках операции наши модели использовались для доработки объёмных статей и писем с предложениями редакциям, создания комментариев для соцсетей и улучшения внутренних отчётов. Операторы предлагали статьи под семью разными именами, поэтому мы назвали их кампанию «Подставные авторы». Объёмные статьи были посвящены конфликту между США и Ираном. Большинство комментариев также касалось конфликта; меньшая часть — политики США, обычно в более широком контексте этого конфликта.
Судя по имеющимся данным, результаты основных направлений их работы существенно различались. Мы выявили почти 100 статей, опубликованных или перепечатанных под именами авторов операции примерно в дюжине интернет-изданий по всему миру. Это были небольшие и средние издания, в основном посвящённые международным отношениям, геополитике и событиям на Ближнем Востоке. Напротив, ни один из комментариев в соцсетях, по-видимому, не вызвал заметного отклика в виде лайков, репостов или ответов. Более того, во внутренних отчётах операторы использовали вводящий в заблуждение способ расчёта влияния в соцсетях — возможно, пытаясь завысить видимую эффективность своей работы.
В целом эта деятельность была похожа на работу коммерческого исполнителя, проводящего кампанию влияния на заказ, но установить конкретного исполнителя нам не удалось. Мы передали информацию об этом случае компетентным органам.
Наибольший охват этой операции обеспечило использование ChatGPT для проверки и доработки объёмных англоязычных статей о геополитике конфликта между США и Ираном. В типичных запросах модель просили оценить англоязычный черновик на соответствие требованиям конкретного интернет-издания к публикациям и предложить необходимые правки. Утвердив правки, операторы просили модель составить письмо, с которым они могли бы предложить статью редактору соответствующего интернет-издания.
Эти письма составлялись от имени семи вымышленных авторов: Эрвина Б. Хоскинса, Ноа Ламингтона, Софии Гонсалес, Майкла Харрисона, Эрики Фьюзье, Дженни Уильямс и Элис Джонсон. В биографиях, опубликованных в интернете вместе с некоторыми из этих статей, каждый вымышленный автор представлялся западным журналистом — обычно из США, хотя в биографии Ноа Ламингтона указывалась Новая Зеландия. Часто заявленной специализацией были международная политика, Ближний Восток, права человека или конфликты. Для одного из персонажей, «Майкла Харрисона», операторы попросили модель написать и саму биографию. (Стоит отметить, что в марте Meta пресекла(открывается в новом окне) иранскую операцию влияния, в которой также фигурировал вымышленный журналист «Майкл Харрисон».)
Для придания достоверности некоторым из этих вымышленных личностей создавались аккаунты в различных соцсетях. Например, у вымышленного Майкла Харрисона были аккаунты в Medium, X и Facebook. У вымышленного Эрвина Б. Хоскинса были аккаунты в X, Facebook, Instagram и Threads. В биографии этот персонаж называл себя «американским автором-фрилансером», но сведения о прозрачности в соцсетях указывали, что аккаунты находятся в Иране.
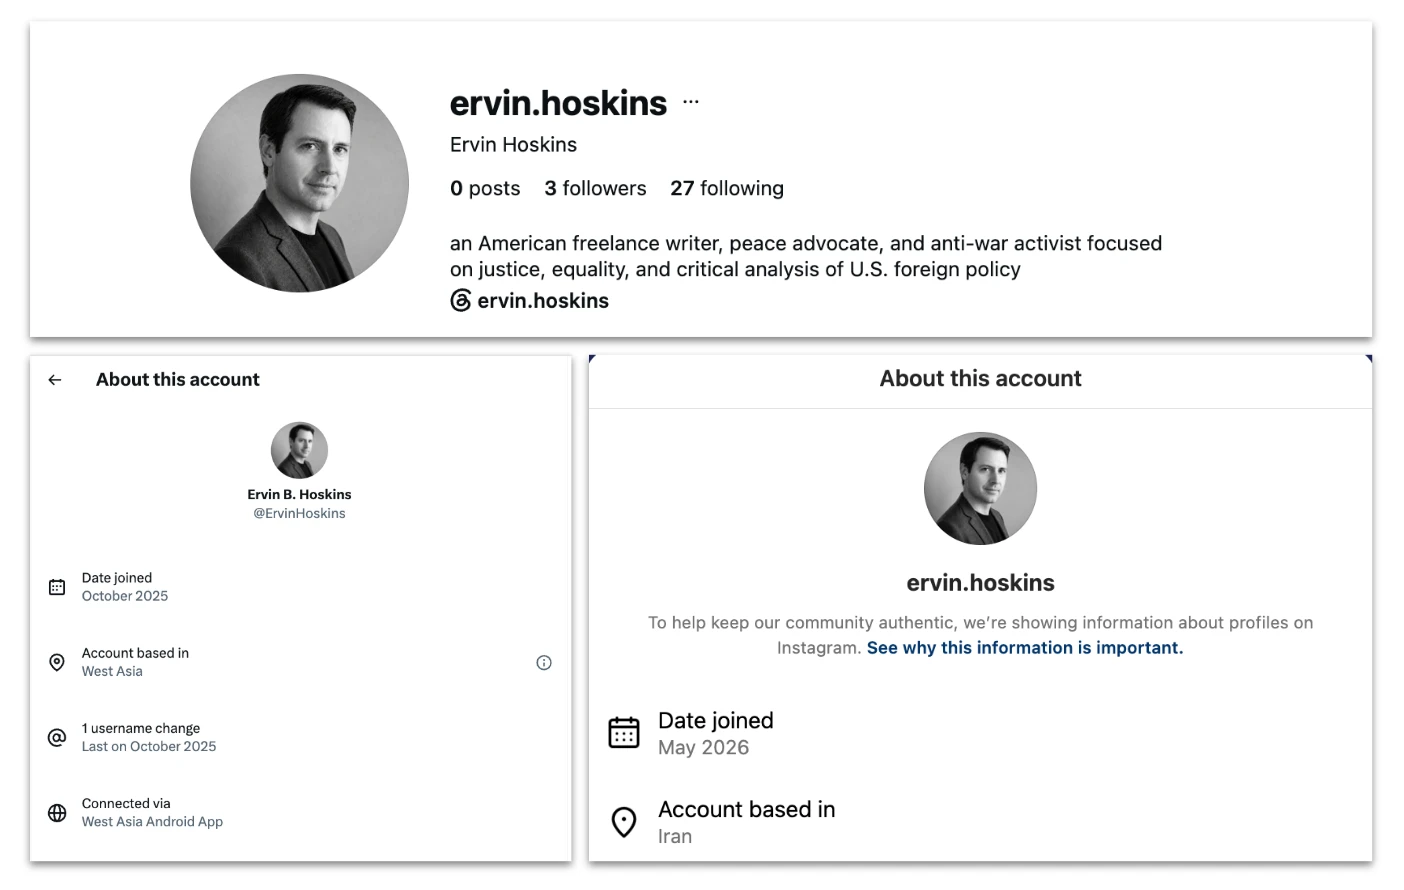
Вверху — биография вымышленного Эрвина Хоскинса в Instagram. Внизу слева — сведения о прозрачности аккаунта X, показывающие использование приложения Android для Западной Азии. Внизу справа — сведения о прозрачности аккаунта Instagram с местоположением в Иране. Meta заблокировала аккаунт Instagram в августе.
Методами расследования по открытым источникам мы выявили почти 100 статей, опубликованных под тем или иным именем, использовавшимся операторами, более чем в дюжине изданий. Эти издания в основном освещали международные отношения, геополитику и события на Ближнем Востоке, иногда с антивоенных или прогрессивных позиций. Самая ранняя из выявленных нами статей вышла в июле 2025 года, а самая поздняя — в октябре 2026 года. После начала конфликта между США и Ираном частота публикаций резко возросла.
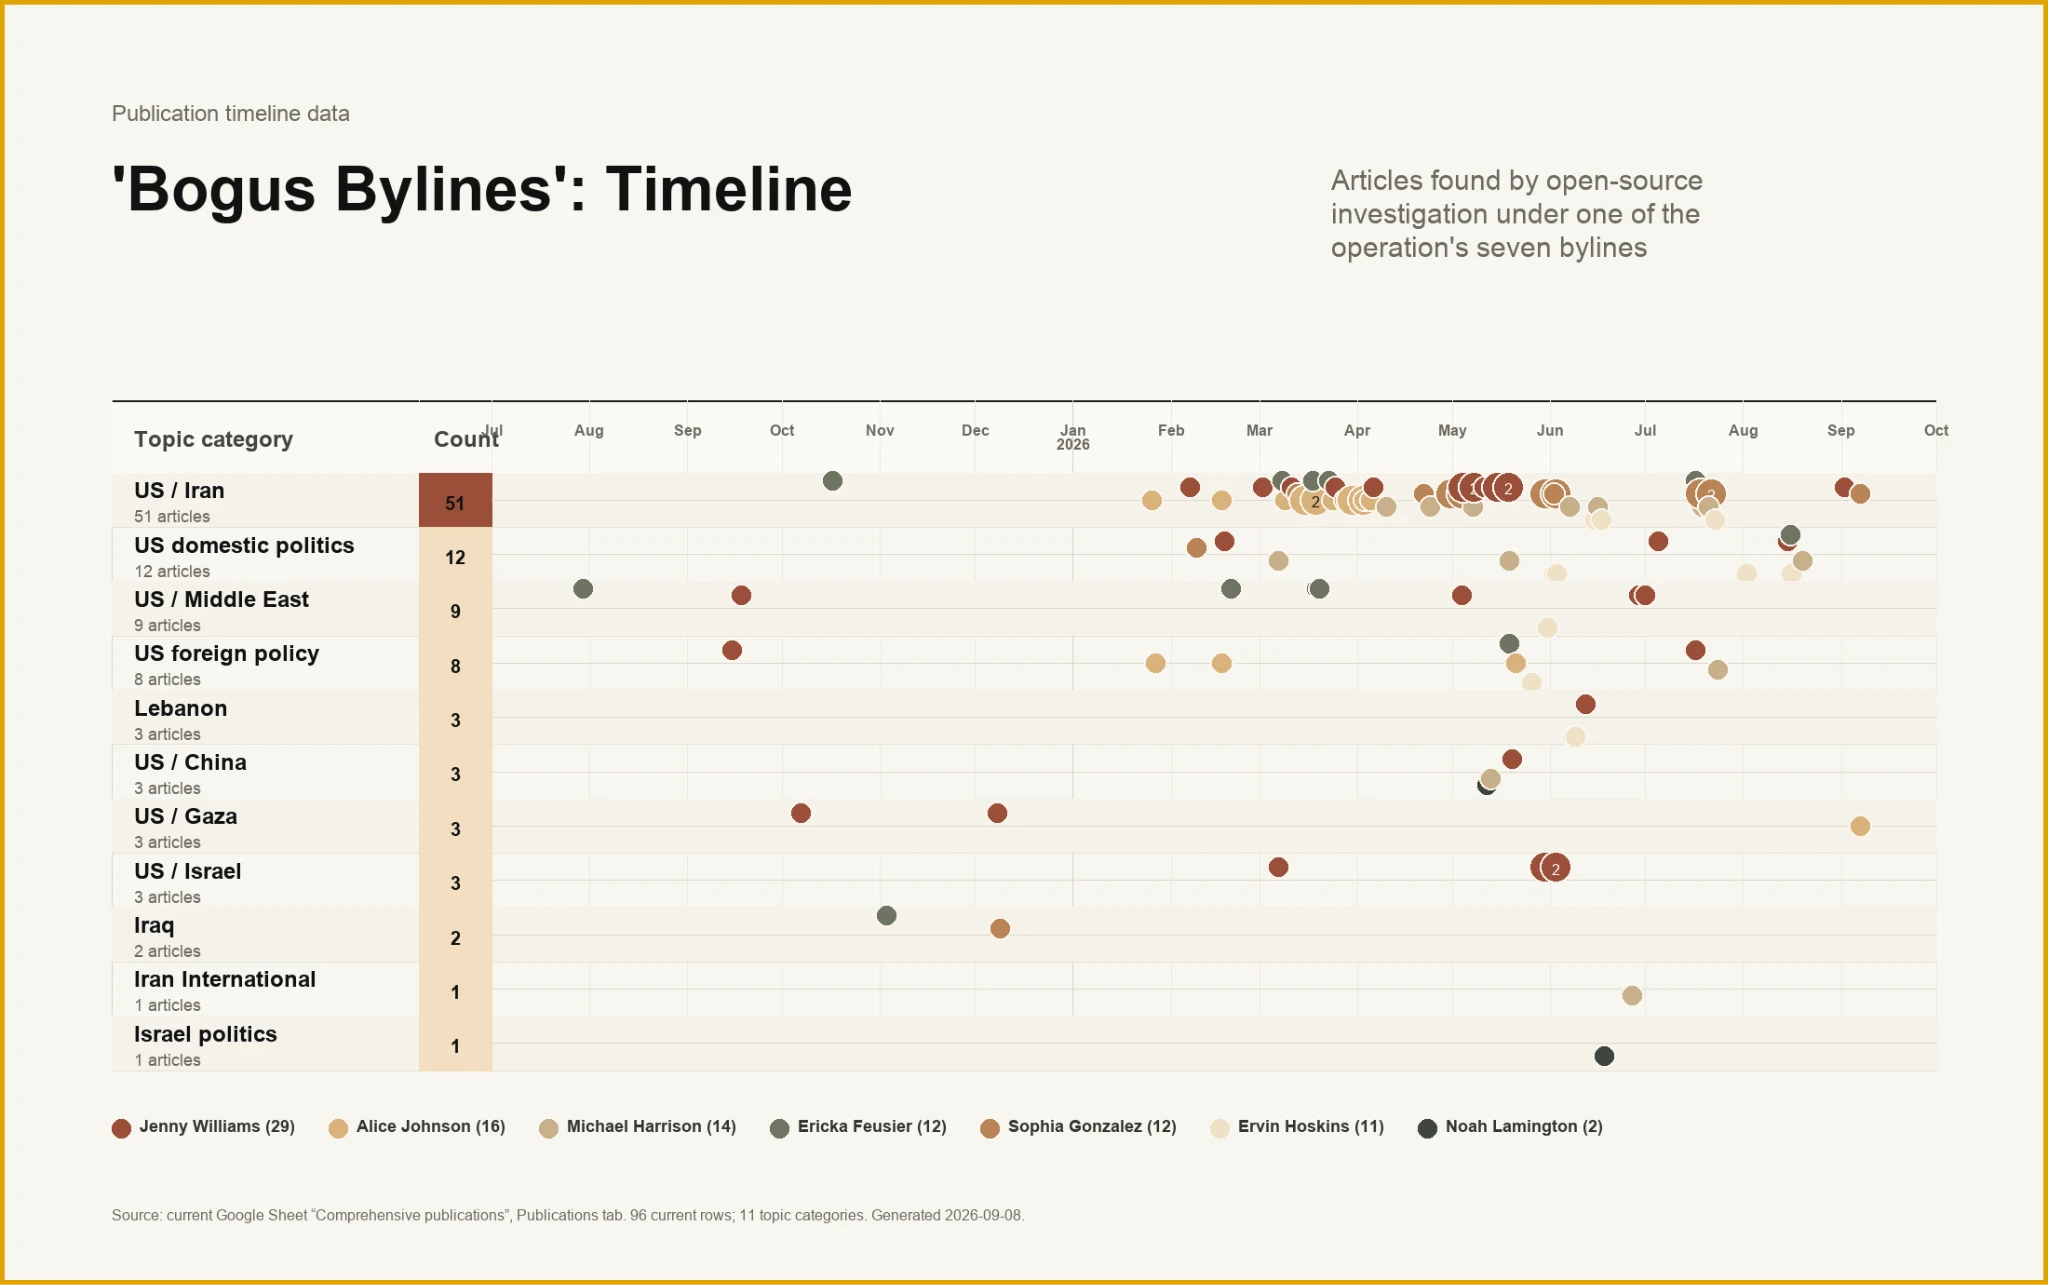
Хронология статей по авторам и темам, июль 2025 — сентябрь 2026 года. Обратите внимание на плотность публикаций об отношениях США и Ирана начиная с марта 2026 года.
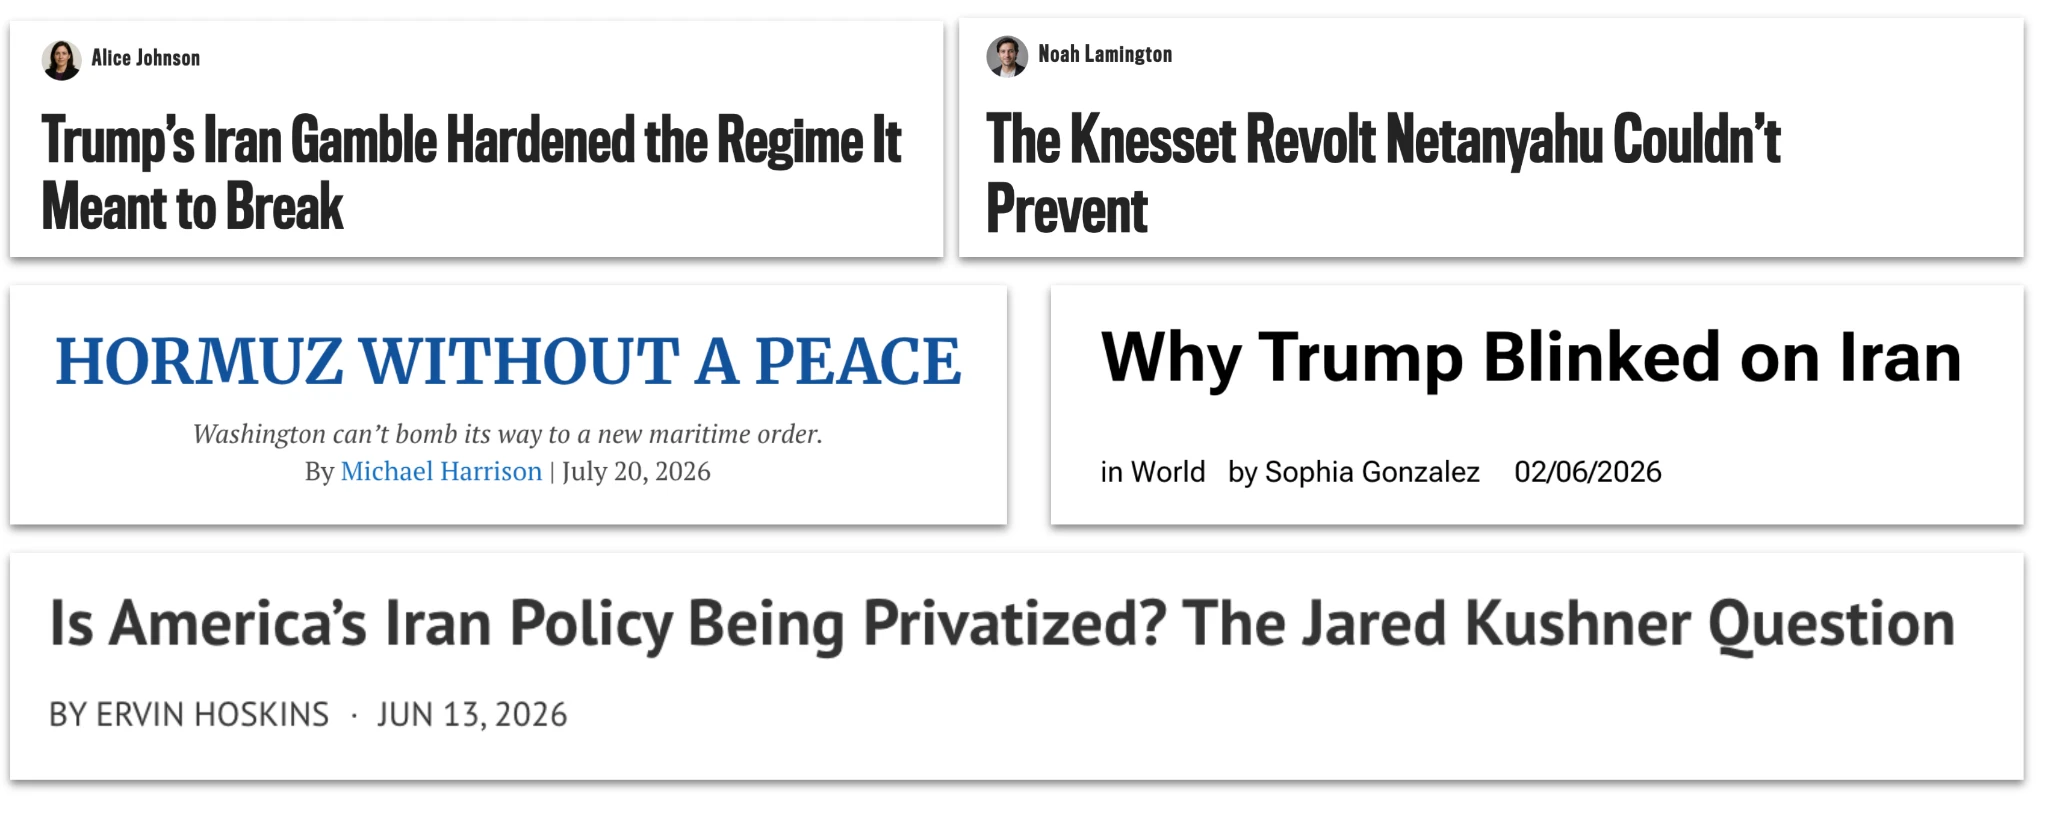
Примеры заголовков статей, опубликованных с февраля по июль 2026 года в различных интернет-изданиях под именами авторов, связанных с этой операцией.
По крайней мере некоторые статьи затем продвигались через аккаунты соответствующих изданий в соцсетях, что потенциально давало иранским операторам доступ к аудитории, которую они иначе не смогли бы охватить.
Помимо статей, злоумышленники просили ChatGPT создавать серии комментариев на геополитические или политические темы на английском или персидском языке. Обычно они вводили текст или скриншот публикации из соцсети и просили модель подготовить набор ответов, соответствующих общей направленности операции. Затем эти ответы публиковались в интернете, часто с интервалом всего в несколько минут. Во внутренних отчётах операторов упоминалась как ручная, так и автоматическая публикация; у нас нет данных, указывающих на то, что для этой автоматизации использовались наши модели.
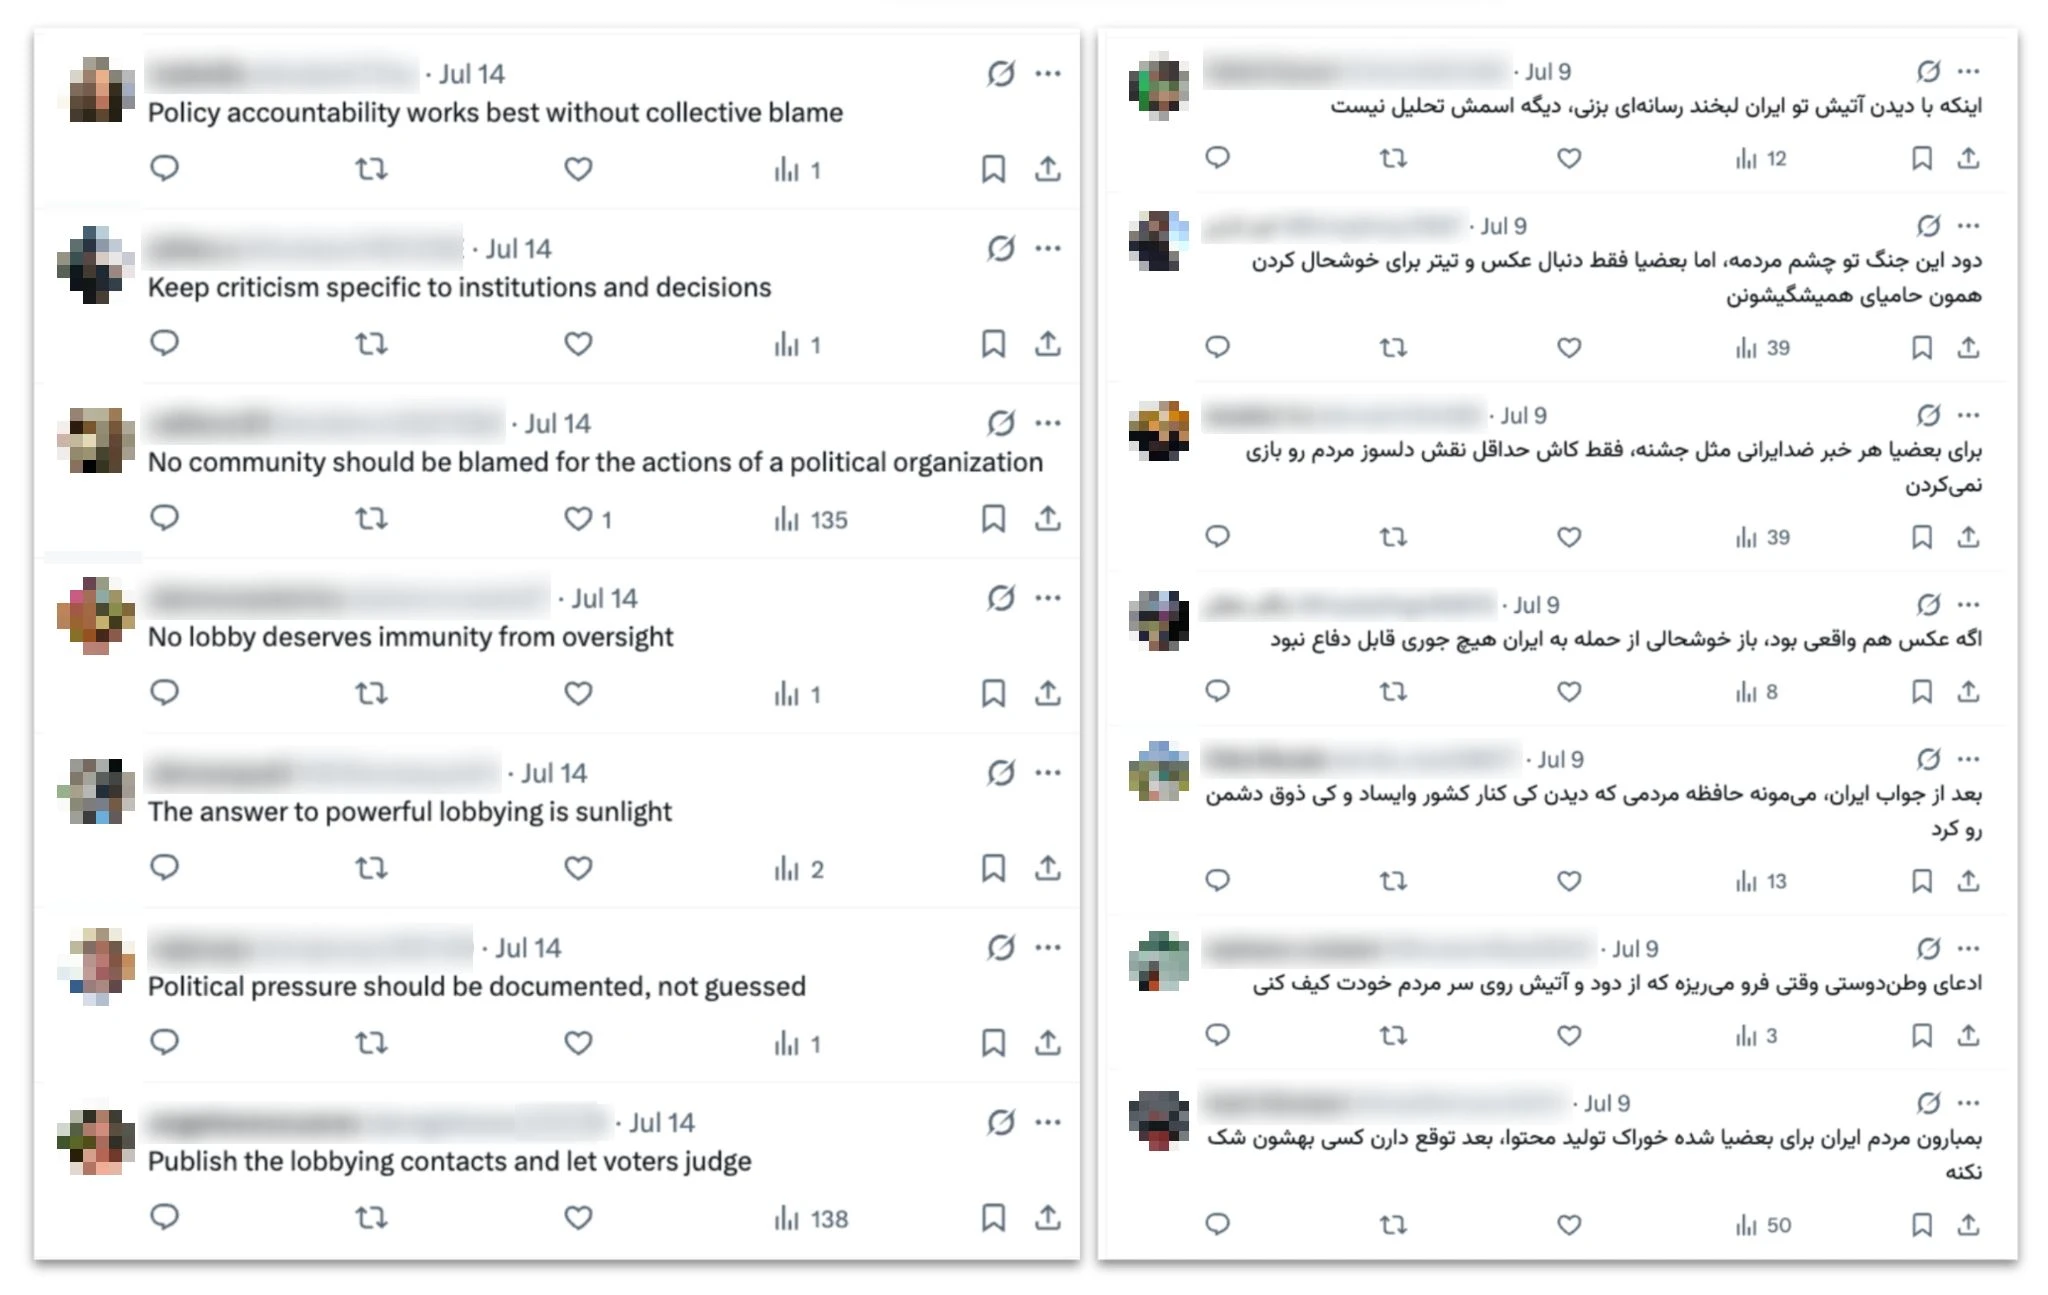
Твиты на английском (слева) и персидском (справа), созданные участниками этой операции и опубликованные в июле. Англоязычные комментарии были ответами на англоязычный твит с предупреждением о подготовке США «масштабного нападения» на Иран. Все комментарии на этом изображении были опубликованы в течение 10 минут. Персидские комментарии отвечали на твит на персидском об ударах США по Ирану и были опубликованы в течение 13 минут.
Часть массово создаваемых комментариев представляла собой ответы на публикации в соцсетях о новостных статьях самой операции. Для этого операторы загружали скриншоты публикаций, продвигавших их статьи, а затем генерировали хвалебные или одобрительные комментарии — вероятно, чтобы статьи казались популярнее.
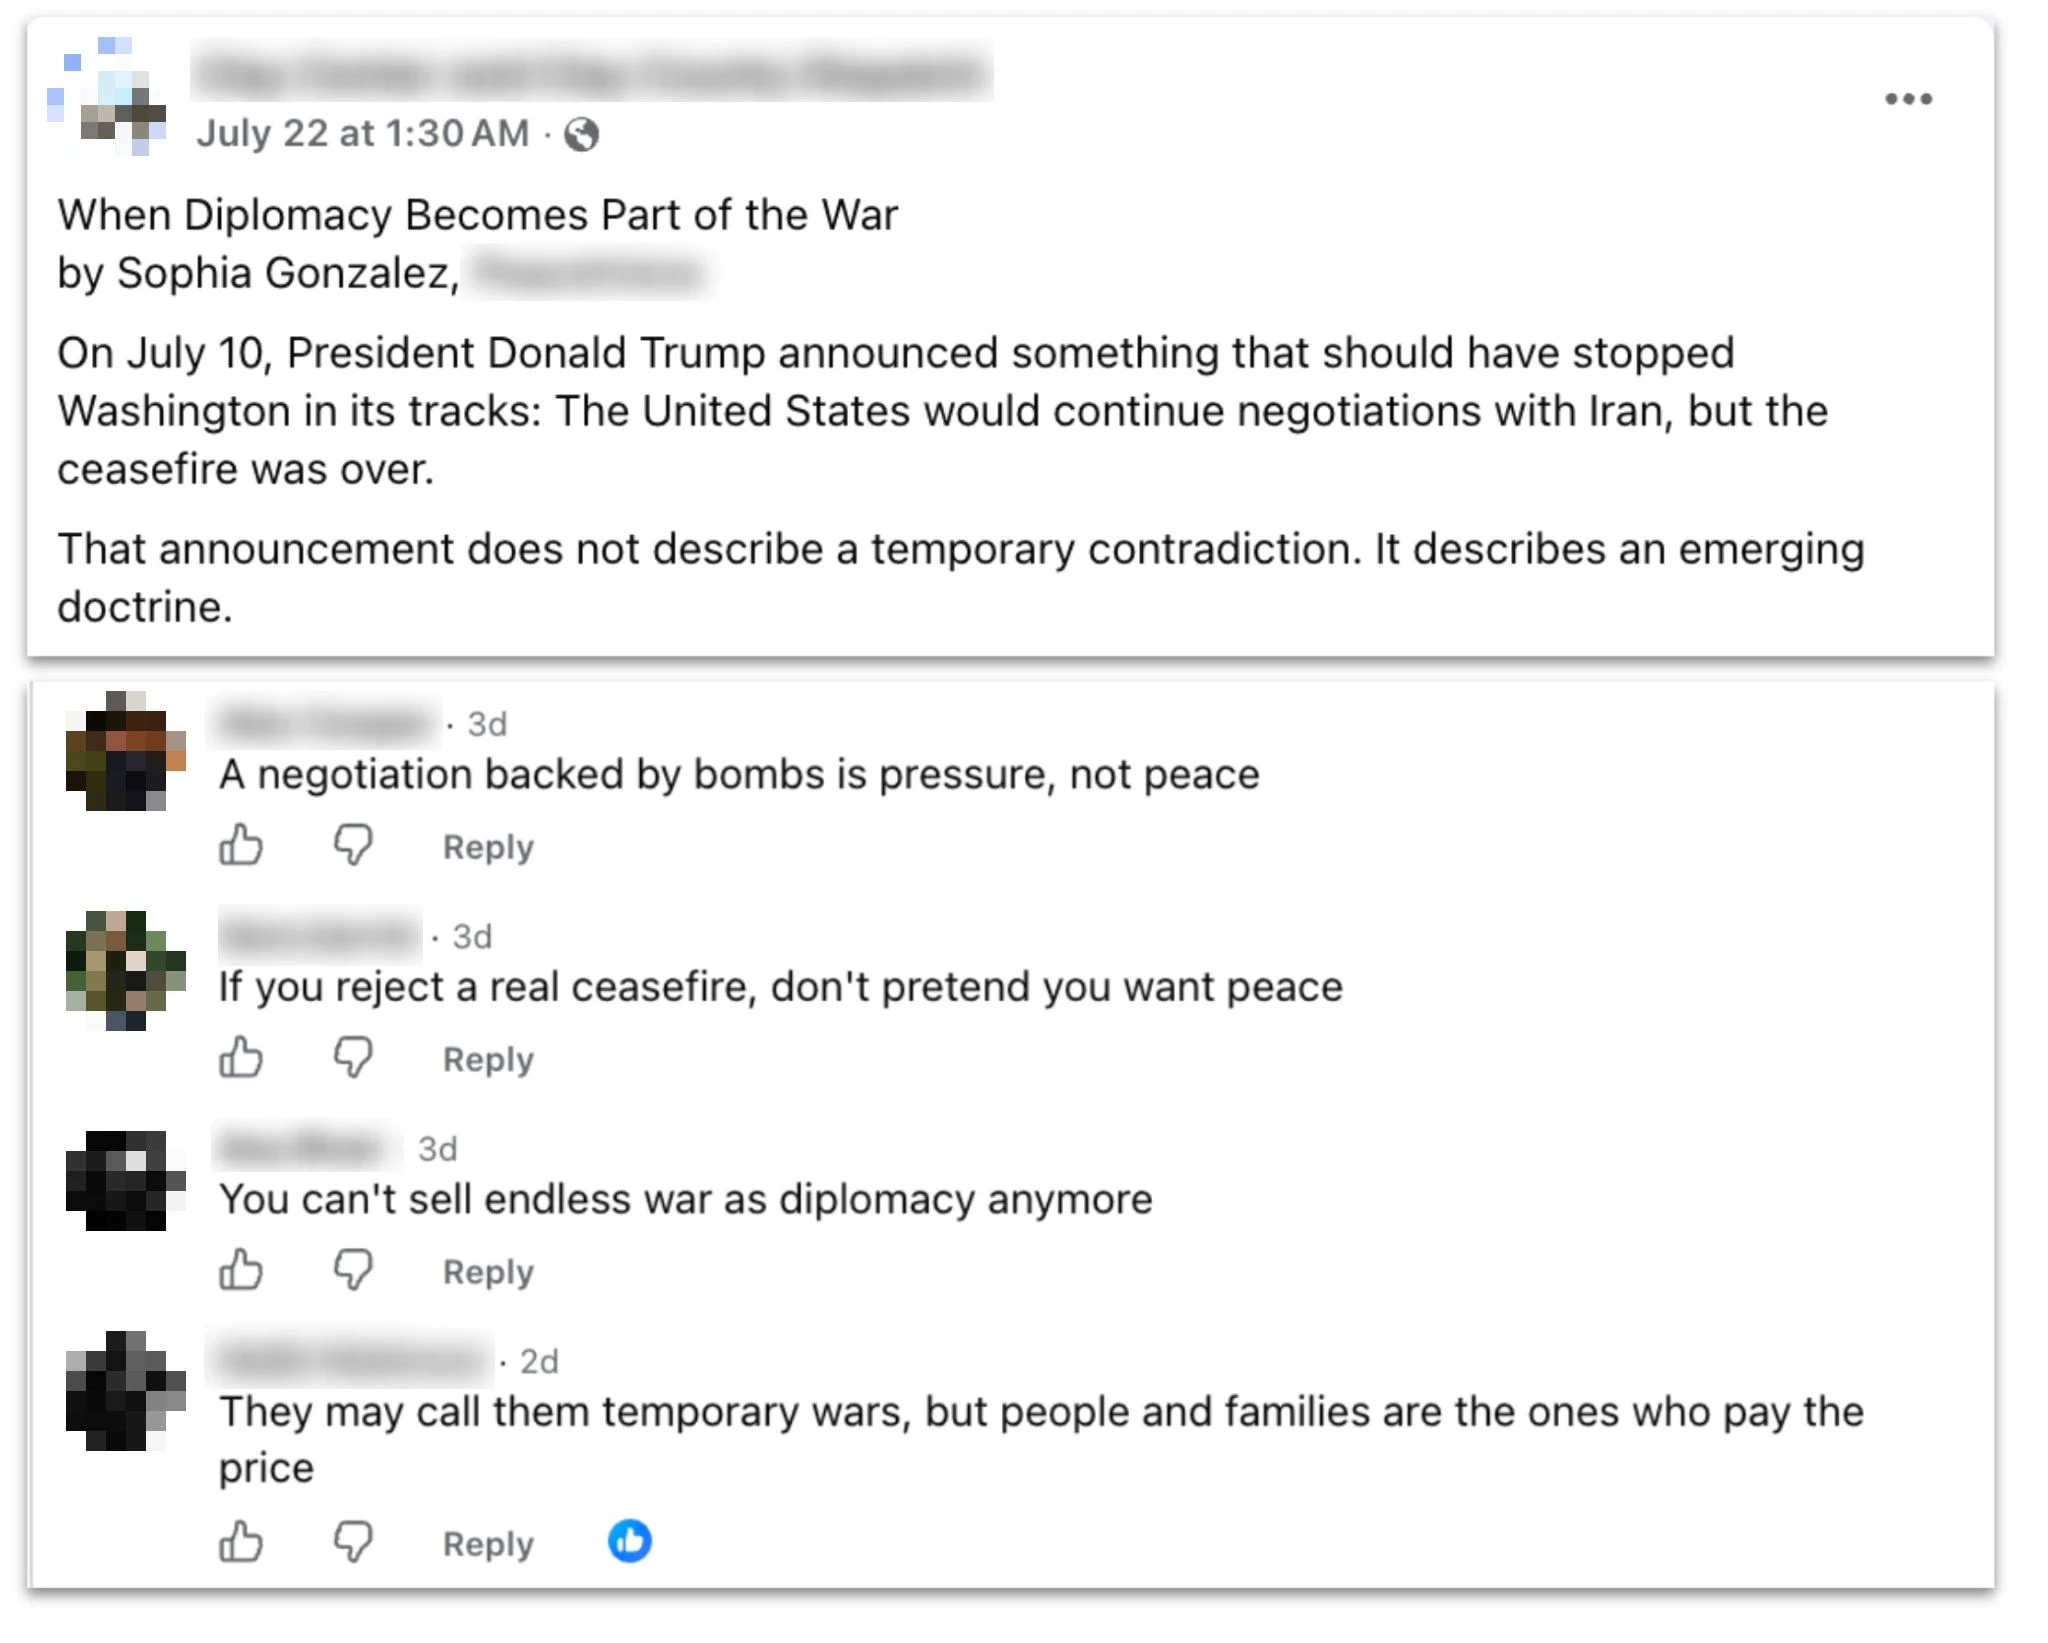
Публикация местной новостной страницы США в Facebook со ссылкой на статью, созданную участниками операции, и комментарии к ней, также созданные участниками операции.
Большинство серий комментариев касалось конфликта между Ираном, США и Израилем в более широком смысле. Пользователи просили подготовить комментарии о ракетных ударах, прекращении огня и дипломатических манёврах, задавая нужную подачу: США — агрессор, Израиль — ненадёжный союзник США, а Иран — непокорная и стойкая жертва. Особенно много ответов операторы создавали на публикации базирующегося в Великобритании спутникового телеканала Iran International, критикующего иранский режим: они сгенерировали более двух десятков серий враждебных ответов на персидском языке. Меньшая часть серий содержала ответы на публикации в соцсетях о политических вопросах США, как правило, также в более широком контексте конфликта.
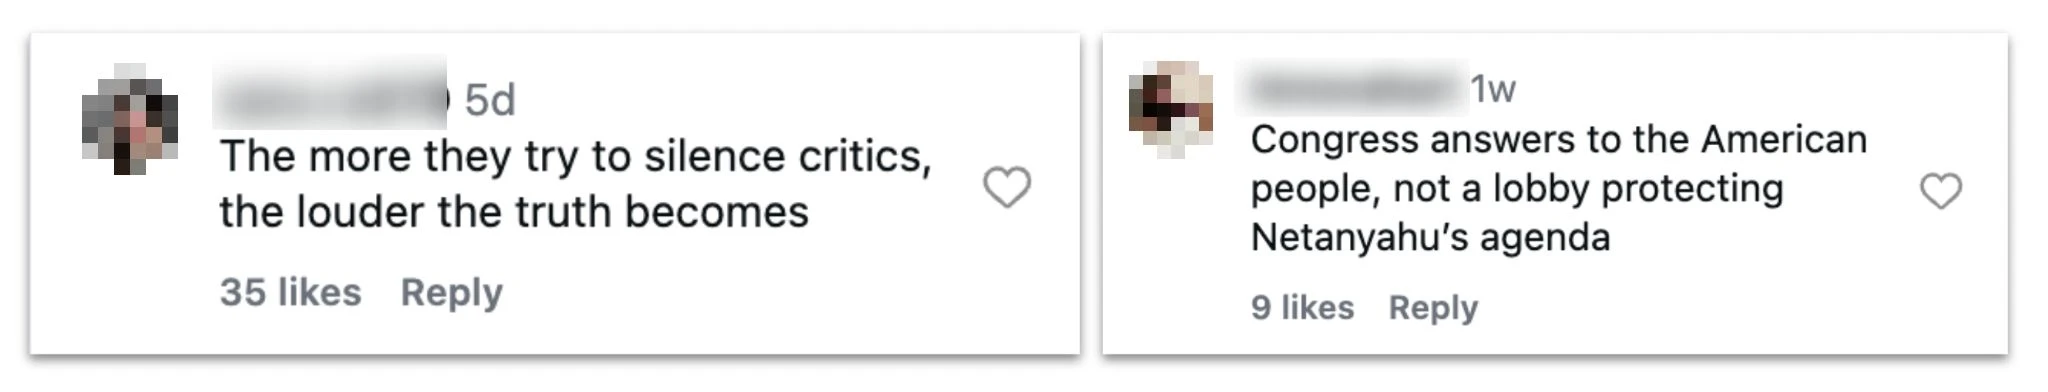
Комментарии в Instagram, созданные участниками этой операции в ответ на публикации о политике США.
Мы обнаружили в интернете небольшое число этих ответов; гораздо большее их количество не нашлось при поиске по открытым источникам. Возможно, их либо не публиковали, либо размещали с аккаунтов, которые уже были удалены. (Например, три вымышленных журналиста — Эрика Фьюзье, Элис Джонсон и Дженни Уильямс — указали в опубликованных биографиях имена аккаунтов X: к августу 2026 года все они были заблокированы.) Некоторые аккаунты, действительно публиковавшие комментарии, носили западные на вид имена, но их местоположением был указан Иран.
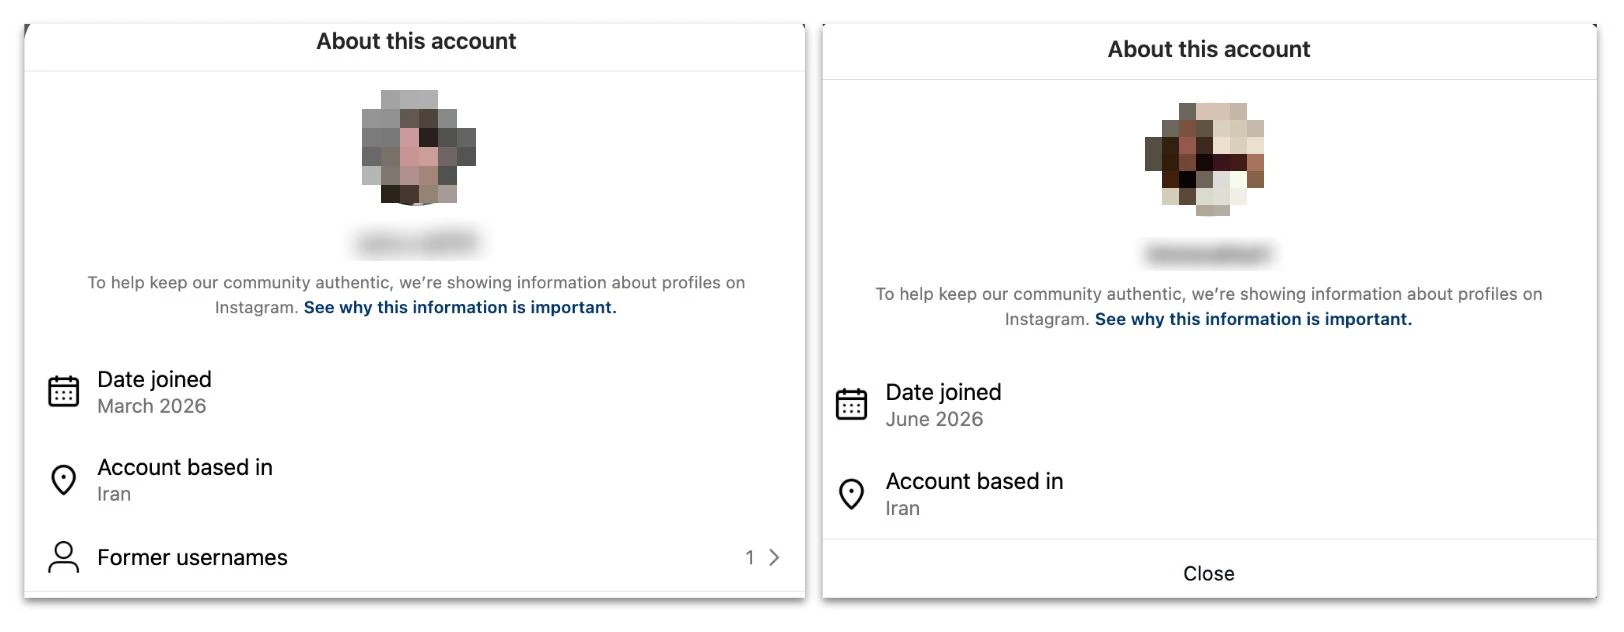
Сведения о прозрачности аккаунтов Instagram, оставивших показанные выше комментарии: их местоположением указан Иран.
Там, где мы находили опубликованные ответы, они обычно составляли меньшую часть всех комментариев к соответствующему посту. Это указывает на то, что голос операторов не преобладал среди откликов реальных пользователей. Заметного отклика они, по-видимому, тоже не вызвали: многие лайки под ответами операции поступали от аккаунтов, которые сами были с ней связаны. Мы передали информацию об этом случае отраслевым партнёрам, у которых больше возможностей для всесторонней оценки вовлечённости.
Попытки представить свою деятельность более популярной не ограничивались публичными публикациями. Помимо создания материалов, операторы время от времени просили ChatGPT дорабатывать тексты, похожие на внутренние отчёты об их кампании в соцсетях. Обычно они предоставляли модели набор статистических данных и просили превратить их в качественно оформленные презентации.
Это не первая пресечённая нами операция, использовавшая ИИ для подготовки собственной(открывается в новом окне) оценки своей работы(открывается в новом окне). В попытках иранских операторов самостоятельно оценивать свою работу больше всего выделялся выбранный ими метод. Главным показателем «влияния» они считали число просмотров публикаций, на которые отвечали (не число просмотров самих ответов), измеренное до размещения ответов и спустя неуказанное время после него. Этот расчёт не учитывал просмотры, которые могли быть вызваны другими факторами, например популярностью исходных публикаций или другими комментариями. Таким образом, он сильно завышал показатели влияния операции. Это позволяет предположить, что операторы либо не знали более точного способа их расчёта, либо предпочли его не использовать.
На деле, судя по данным, доступным в открытых источниках, два основных направления работы операции, по-видимому, имели совершенно разную степень вероятного влияния.
У ответов в соцсетях, которые мы смогли выявить, обычно было мало лайков, просмотров и комментариев — единицы или десятки. Как отмечалось выше, эти ответы обычно составляли меньшую часть всех комментариев к соответствующей публикации. По шкале выхода за пределы исходной аудитории(открывается в новом окне) (Breakout Scale), оценивающей операции влияния от 1 (минимум) до 6 (максимум), мы отнесли бы эту часть операции к категории 2: комментарии размещались на нескольких платформах, но почти не было признаков выхода за пределы исходной аудитории или способности преобладать среди ответов.
Напротив, вымышленным журналистам удалось добиться публикации статей в ряде изданий, некоторые из которых имели значительную аудиторию. Например, у одного из интернет-изданий, публиковавших статьи операции, в августе 2026 года было почти 2 млн подписчиков в Facebook, почти 355 000 в X и более 544 000 в Instagram. Мы отнесли бы эту часть операции к категории 4, поскольку её материалы регулярно попадали в ряд СМИ.


