Campanha "Tecnologia e tarifas": atividade de influência sobre a política tecnológica dos EUA
A OpenAI baniu contas provavelmente originárias da RPC que usavam IA para criar comentários e charges sobre política tecnológica, tarifas e restrições comerciais dos EUA.
Este estudo de caso foi publicado originalmente no relatório da OpenAI de junho de 2026(abre em uma nova janela) sobre operações de influência ligadas à RPC que visavam debates sobre IA nos EUA.
Ator
Banimos um grupo de contas do ChatGPT provavelmente originárias da China que usavam nossos modelos para gerar comentários curtos e charges políticas criticando as políticas tecnológicas e as tarifas dos EUA, editar relatórios de trabalho e ajudar o usuário a projetar sistemas de monitoramento de redes sociais. As contas enviavam prompts ao ChatGPT em chinês simplificado e usavam VPNs para acessar nossa plataforma.
Os prompts usavam repetidamente terminologia compatível com a de pessoas associadas ao sistema de segurança pública da China, por exemplo, ao solicitar avaliações de riscos à opinião pública relacionados a protestos, casos de bullying escolar, movimentações de multidões em Xangai, ocorrências envolvendo a polícia, atividades de peticionamento e fiscalização de trânsito. Um usuário descreveu as contas de redes sociais que operava como um "exército de água" (水军), termo chinês comum para contas on-line coordenadas que inundam plataformas com críticas ou provocações, e instruiu o ChatGPT a gerar conteúdo que beneficiasse a RPC ou promovesse narrativas favoráveis ao país. Em conjunto, esses indicadores sugerem que as contas provavelmente apoiavam atividades alinhadas aos interesses do Partido Comunista Chinês (PCC), embora não tenhamos conseguido determinar a afiliação institucional exata dos operadores.
Separadamente, identificamos no X uma rede que atacava a OpenAI com alegações falsas de que dados de usuários do ChatGPT haviam sido comprometidos. Com base em indicadores comportamentais de fontes abertas, avaliamos que essa atividade provavelmente fazia parte da mesma rede no X identificada nesta operação.
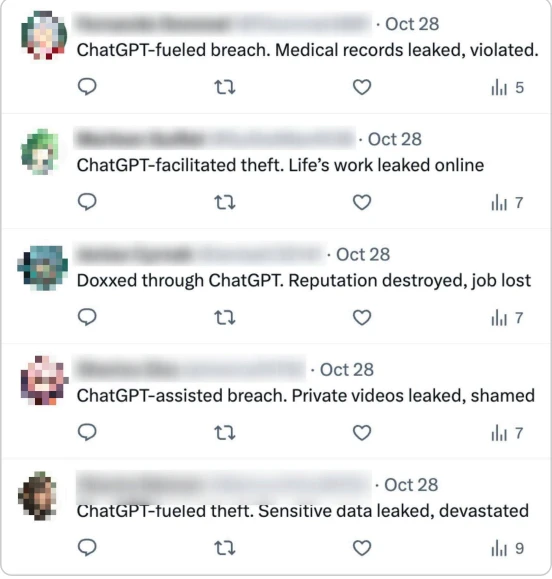
Captura de tela de contas provavelmente inautênticas no X que alegavam falsamente que dados de usuários do ChatGPT haviam sido comprometidos.
Comportamento
Esse grupo usava o ChatGPT principalmente para gerar comentários curtos em inglês e charges que eram publicados por contas provavelmente inautênticas no X. O tema mais característico era a competição tecnológica entre os EUA e a China. Os operadores apresentavam essa competição em torno de tarifas, terras raras, IA, 5G, novas fontes de energia e resiliência industrial, e afirmavam que os EUA buscavam o domínio tecnológico e o poder de estabelecer regras. Eles especificaram que as charges deveriam retratar apenas o presidente Trump e não incluir nenhuma imagem da China nem de seu líder, Xi Jinping.
Além disso, geraram grandes lotes de comentários curtos em chinês e artigos sobre diversos outros temas, com o objetivo de favorecer a RPC, atacar os EUA e Israel, amplificar estereótipos antissemitas, como "o capital judeu manipula a opinião pública", e assediar dissidentes chineses. Eles frequentemente solicitavam quantidades específicas de comentários em massa, com limites reduzidos de caracteres e tom coloquial.
Também pediram ao ChatGPT que propusesse um conceito para um sistema de IA destinado a monitorar a opinião pública on-line. Eles disseram que esse sistema deveria coletar automaticamente nas redes sociais informações que definiam como "prejudiciais" sobre "pessoas-chave", armazenar registros, baixar vídeos automaticamente para análise semântica em larga escala e enviar notificações de risco. Nossos modelos geraram uma resposta genérica de 500 palavras com orientações sobre armazenamento e gerenciamento de dados, mas sem ideias sobre como coletá-los para fins de vigilância.
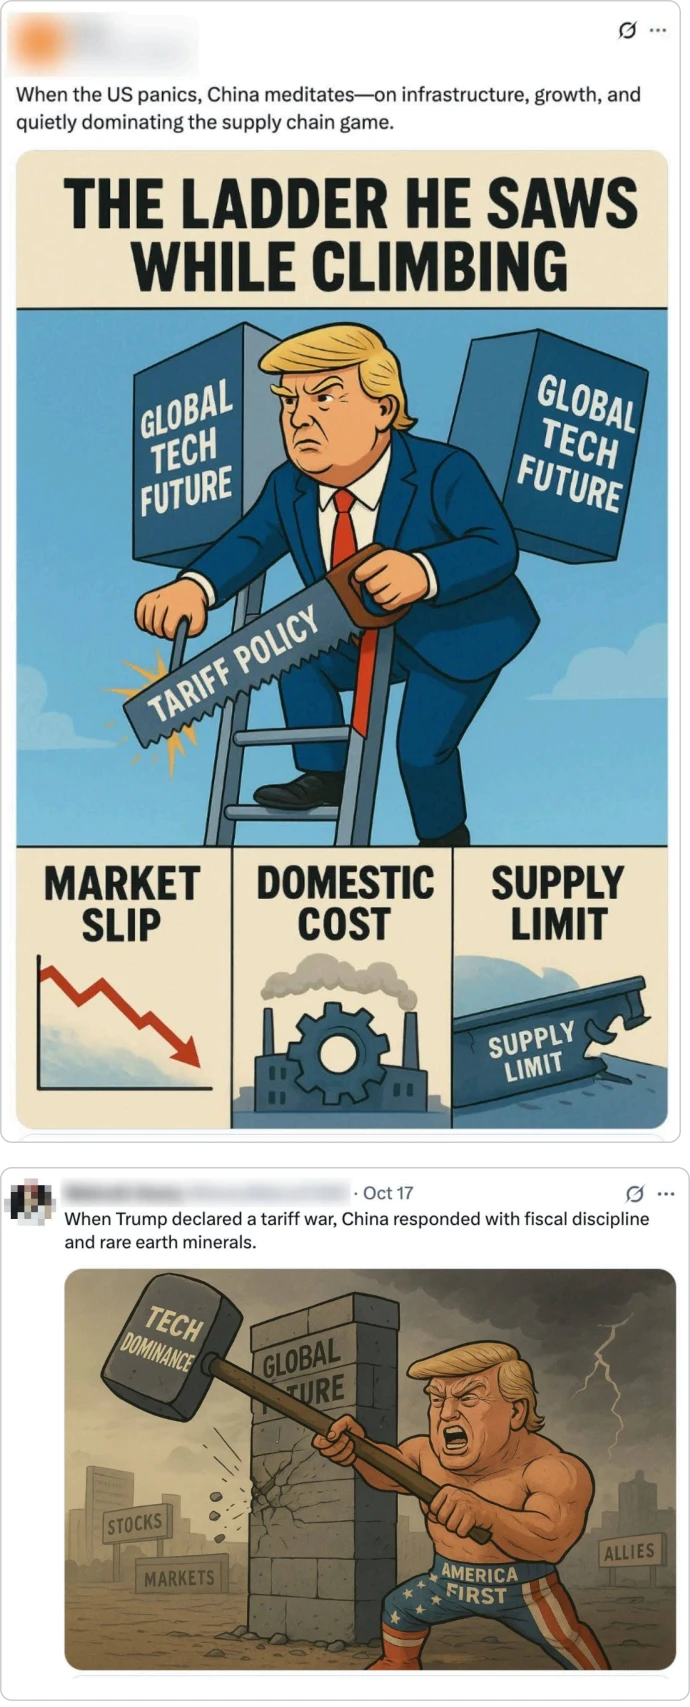
Capturas de tela de publicações no X cujos textos e imagens foram gerados por esta operação.
Operações nas plataformas
Essa operação tinha alcance global e buscava influenciar públicos internacionais. Eles se concentraram em gerar conteúdo crítico aos EUA, acusando o país de isolacionismo e hegemonismo e alegando que traía seus aliados ao valorizar o lucro acima da lealdade. Além do inglês, também pediram ao ChatGPT que gerasse conteúdo em italiano, japonês e chinês tradicional, visando o público taiwanês.
Com base nas interações entre as contas, as contas provavelmente inautênticas no X que publicavam conteúdo gerado por essa operação pareciam estar conectadas a uma rede mais ampla que também buscava desacreditar a OpenAI. A partir do fim de 2025, identificamos um conjunto de contas provavelmente inautênticas no X que publicavam variações de alegações de que seus dados de usuários do ChatGPT haviam sido comprometidos e que suas vidas haviam sido afetadas negativamente. Nenhuma dessas contas parecia ter publicado textos gerados por nossos modelos. No entanto, elas interagiram repetidamente com as contas do X que identificamos na campanha "Tecnologia e tarifas" e amplificaram seu conteúdo.
Primeiro, uma das contas do ChatGPT que identificamos no grupo "Tecnologia e tarifas" gerou uma publicação sobre a suposta invasão de redes móveis por agências de inteligência dos EUA. Essa publicação foi republicada por contas provavelmente inautênticas no X pertencentes ao grupo "ChatGPT comprometido".
Em outra ocasião, contas tanto do grupo "ChatGPT comprometido" quanto do grupo "Tecnologia e tarifas" citaram a mesma publicação de uma conta verificada no X, sem relação com a operação, com poucas horas de diferença. Além disso, verificamos que todas as contas que citaram essa publicação pareciam inautênticas, o que indica que provavelmente faziam parte da mesma operação coordenada. Todas essas contas haviam sido criadas no fim de 2025, tinham poucos ou nenhum seguidor e apenas algumas publicações na época da campanha "ChatGPT comprometido". Aparentemente, todas foram suspensas pelo X de forma independente da nossa avaliação.
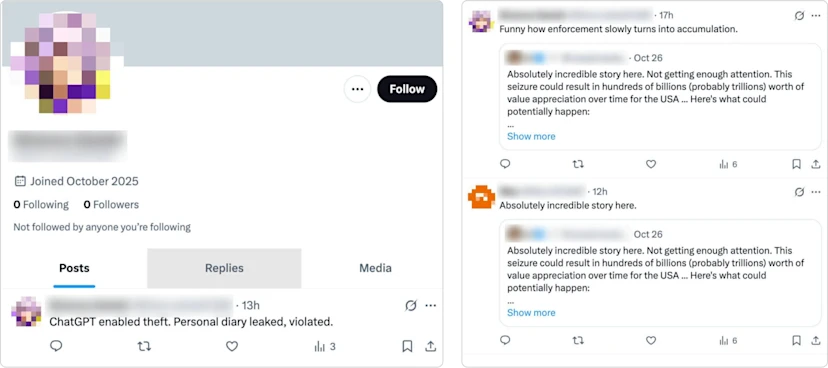
À esquerda, conta do X ligada a esta operação, com uma publicação sobre o roubo de dados do ChatGPT. À direita, contas do X dos grupos "ChatGPT comprometido" e "Tecnologia e tarifas" citando a publicação de um usuário sem relação com a operação.
Cabe destacar que também houve algumas sobreposições de conteúdo com operações de influência clandestinas originárias da RPC identificadas anteriormente. A conta do X que publicou a charge do presidente Trump gerada pelo ChatGPT, mostrada acima, também publicou imagens sobre o presidente das Filipinas, Ferdinand Marcos Jr., que já haviam sido compartilhadas por contas inautênticas no X associadas à Operação "Nine-emdash Line", discutida em nosso relatório "Combate aos usos maliciosos da IA", de outubro de 2025. Isso não é suficiente para estabelecer de forma conclusiva uma conexão entre as duas operações, mas reforça a impressão de haver um conjunto de atividades interligadas no X que amplificam iniciativas de influência provenientes da China.
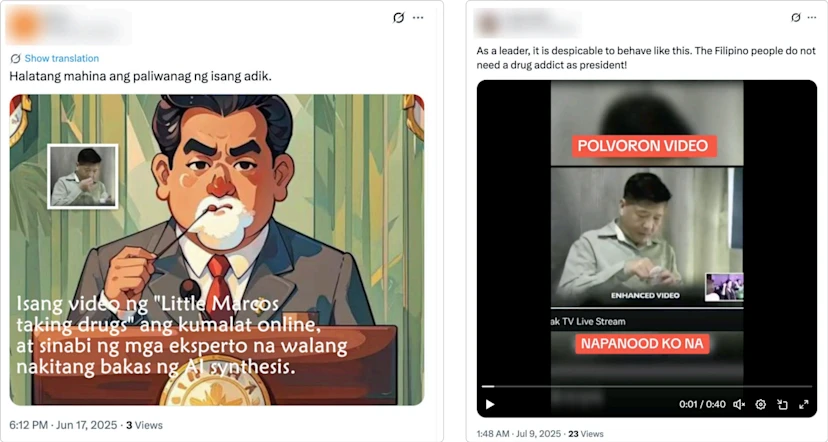
À esquerda, publicação compartilhada pela conta do grupo "Tecnologia e tarifas", com uma charge que mostra Marcos usando drogas. À direita, vídeo de Marcos usando drogas compartilhado por uma conta que atribuímos à Operação Nine-emdash Line.
Impacto
Segundo a Breakout Scale, classificamos essa atividade na Categoria Um: atividade restrita a uma plataforma, sem evidências de disseminação para além dela. A maioria das publicações em redes sociais que identificamos gerou pouco ou nenhum engajamento observável. Não encontramos evidências de que as alegações falsas sobre o comprometimento de dados de usuários do ChatGPT tenham sido amplificadas por contas autênticas de grande alcance ou fora da plataforma X.
Ainda assim, essa operação contra a OpenAI, uma empresa privada que atua em um setor de importância estratégica, deve causar preocupação. Esse padrão se assemelha a operações de influência anteriores originárias da RPC, identificadas pelo Australian Strategic Policy Institute(abre em uma nova janela) e pela Mandiant(abre em uma nova janela), contra empresas que buscavam reduzir a dependência da China no setor de terras raras. Em 2022, a rede Spamouflage/DRAGONBRIDGE usou contas inautênticas para difamar a Lynas Rare Earths por causa da instalação de processamento que planejava construir no Texas. Posteriormente, atacou a canadense Appia Rare Earths & Uranium e a americana USA Rare Earth após anúncios de nova capacidade de produção na América do Norte. Tanto o ASPI quanto a Mandiant avaliaram que essa atividade pretendia prejudicar a reputação de concorrentes do domínio da RPC no mercado de terras raras.
Da mesma forma, aparentemente observamos táticas semelhantes para prejudicar a reputação da OpenAI, embora sem sucesso e em um setor liderado pelos EUA. O momento foi significativo. A campanha ocorreu durante uma forte escalada da competição econômica e tecnológica entre os EUA e a China, quando o presidente Trump anunciou uma tarifa adicional de 100% sobre produtos chineses. Mais importante, a campanha ocorreu após a Quarta Sessão Plenária(abre em uma nova janela), na qual o PCC adotou recomendações para o 15º Plano Quinquenal que elevaram a IA à condição de tecnologia estratégica e prioridade industrial, defendendo a aceleração da inovação em IA e uma iniciativa nacional "IA+".
Esse é um paralelo útil com as campanhas anteriores sobre terras raras, pois as Diretrizes do 14º Plano Quinquenal(abre em uma nova janela), publicadas em 2021, trataram o setor de recursos minerais estratégicos como questão de segurança e identificaram especificamente os "materiais funcionais avançados de terras raras" como prioridade fundamental. Nos dois casos, contas inautênticas atacaram empresas privadas de países democráticos que atuavam em setores considerados importantes por Pequim para o desenvolvimento e a segurança nacional.