Udaremnianie operacji pod przykrywką wspieranych przez AI
Przez ostatnie dwa i pół roku informowaliśmy o wielu różnych metodach, jakimi posługiwali się złośliwi aktorzy, próbując wykorzystać nasze modele do cyberataków, tajnych operacji wpływu (IO), oszustw i innych naruszeń naszych Zasad użytkowania. Publikujemy te raporty, aby informować organy regulacyjne, partnerów z branży i całe społeczeństwo o obserwowanych przez nas próbach wykorzystywania AI przez sprawców oraz ujawniać słabości, na których żerują.
Niedawno zablokowaliśmy dwie operacje wpływu — jedną z Rosji i jedną z Iranu — które łączyły nasze modele z bardziej tradycyjnymi technikami i technologiami, by wspierać rozbudowane podmioty działające pod przykrywką. Za ich pośrednictwem docierały do docelowych odbiorców z przekazami dotyczącymi geopolityki i konfliktów, ukrywając rzeczywiste źródło tych treści. Irańska operacja wykorzystywała siedem fikcyjnych tożsamości „dziennikarzy”, by proponować obszerne artykuły małym i średnim serwisom internetowym na całym świecie. Rosyjska operacja najwyraźniej angażowała nieświadome jej celów osoby w Ameryce Łacińskiej do prowadzenia lokalnego „think tanku”.
Obie operacje działały wielotorowo, testując różne taktyki, by osiągnąć swoje cele. Oprócz obszernych artykułów irańska operacja generowała serie komentarzy do mediów społecznościowych, głównie na tematy związane z wojną USA–Iran. Rosyjska operacja, poza kontrolowaniem „think tanku”, tworzyła fałszywe dokumenty rzekomo pochodzące z „wycieków” oraz scenariusze nagrań dźwiękowych. Część z nich znaleźliśmy w internecie. Obie operacje intensywnie wykorzystywały też AI do sporządzania wewnętrznych raportów — w rosyjskiej było to jej główne zastosowanie. W obu przypadkach sprawcy stosowali wątpliwe lub jawnie oszukańcze metody, by wyolbrzymiać skuteczność swoich działań.
Najbardziej uderzające jest to, że operacje te bardzo przypominały złożone operacje wpływu z czasów sprzed AI, a sztuczną inteligencję wykorzystywały do ułatwienia części procesów. Fikcyjni dziennikarze wykorzystywani przez irańską operację przypominali fałszywą dziennikarkę „Alice(otwiera nowe okno) Donovan(otwiera nowe okno)”, która stanowiła przykrywkę dla rosyjskiego wywiadu wojskowego i której artykuły publikowały różne zachodnie media w latach 2016–2017. W 2020 r. osoby powiązane z wcześniejszą działalnością rosyjskiej Agencji Badań Internetowych prowadziły fałszywy serwis „informacyjny” o nazwie „PeaceData(otwiera nowe okno)”, który angażował do pisania nieświadomych jego charakteru dziennikarzy z całego świata.
Operacje te wyróżniały się również potencjalnym zasięgiem. Stosując skalę Breakout(otwiera nowe okno), która ocenia operacje wpływu od 1 (najniżej) do 6 (najwyżej), zaliczylibyśmy operację pochodzącą z Rosji do kategorii 5. To pierwsza operacja kategorii 5, którą udaremniliśmy od początku publikowania naszych raportów. Operacja pochodząca z Iranu osiągnęła kategorię 4. Obu udało się wprowadzić swoje treści — nie wszystkie wygenerowane za pomocą naszych modeli — do mediów głównego nurtu, zamiast jedynie publikować je w mediach społecznościowych. Jest to zgodne z prawidłowością zaobserwowaną w 30 tajnych operacjach wpływu, które ujawniliśmy przez ostatnie dwa i pół roku: operacje próbujące umieszczać treści w rzeczywistych mediach, zamiast polegać na rozpowszechnianiu ich przez fałszywe konta społecznościowe, zwykle mają największy potencjalny zasięg i wpływ.

Macierz 30 operacji wpływu ujawnionych przez nas od początku 2024 r., ocenionych według głównej metody dystrybucji (media społecznościowe, strona internetowa prowadzona w ramach operacji, publikacje zewnętrzne) i wyniku w skali Breakout. Operacje wykorzystujące więcej niż jedną metodę, np. prowadzenie strony i promowanie jej w mediach społecznościowych, sklasyfikowano według metody, która wydawała się stanowić trzon ich działań.
AI może zwiększać skalę i efektywność takich operacji pod przykrywką, a także poprawiać ich sprawność językową i redakcyjną. Osoby prowadzące operacje mogą wykorzystywać te zalety do manipulowania niczego niepodejrzewającymi ofiarami, takimi jak pracownicy czy redaktorzy, i docierania ze swoimi treściami do odbiorców, którzy nie wiedzą, kto za nimi stoi ani jakie ma motywy. Operacje te pokazują również, jak złożone i wyrafinowane mogą być sposoby wykorzystywania fikcyjnych tożsamości i podmiotów do realizacji szkodliwych celów. Zrozumienie słabości wykorzystywanych przez sprawców oraz tego, jak przekładają się one na dotarcie do odbiorców i zasięg, będzie kluczowe dla utrzymania skutecznej ochrony w organizacjach.
Jednak skryty charakter tych operacji sprawia również, że odpowiedzialne ujawnienie ich działalności może im szczególnie zaszkodzić. Zarówno „Alice Donovan”, jak i „PeaceData” zaprzestały działalności po zdemaskowaniu. Dlatego opisujemy te operacje pod przykrywką, by ułatwiać dalsze badania i przeciwdziałanie, a utrudniać kontynuowanie ich działalności.
Podmioty z Rosji prowadzące kampanie wpływu w całej Ameryce Łacińskiej.
Zablokowaliśmy grupę kont ChatGPT pochodzących z Rosji. Wykorzystywano je do różnych zadań związanych z tajnymi operacjami wpływu wymierzonymi w kraje Ameryki Łacińskiej. Znaczna część tych działań wydawała się mieć na celu podważenie reputacji Ukrainy w regionie, ale niektóre najwyraźniej służyły wpływaniu na lokalne rozstrzygnięcia polityczne, zwłaszcza w Argentynie i Boliwii. Większość osób prowadzących operację pisała prompty po rosyjsku. Jedna używała hiszpańskiego, ale mimo to najprawdopodobniej przebywała w Rosji. Przekazaliśmy informacje o tej sprawie właściwym organom.
Osoby prowadzące operację używały ChatGPT do trzech głównych zadań: pisania wewnętrznych raportów o własnych działaniach (oraz działaniach innych osób, których efekty mogły wiarygodnie przypisać sobie), tworzenia treści na potrzeby operacji i sporządzania raportów o funkcjonowaniu podmiotu w Ameryce Łacińskiej, który nazywał siebie „platformą badawczą” — Social Research Center (SRC). Najwyraźniej kontrolowały SRC za pośrednictwem fikcyjnej tożsamości „Mia Clark”. W nawiązaniu do tego nazwiska nazwaliśmy operację „Dark Clark”. Ponieważ nie zezwalamy na dostęp do naszych modeli z Rosji, osoby te łączyły się z naszymi usługami przez VPN.
W wewnętrznych raportach osoby prowadzące operację twierdziły, że rozpowszechniały fałszywe historie w całej Ameryce Łacińskiej, by dyskredytować Ukrainę lub lokalnych przywódców. Część tych materiałów badacze otwartych źródeł(otwiera nowe okno) powiązali(otwiera nowe okno) z rosyjskim podmiotem znanym jako „Politology” lub „La Compania”, opisywanym jako następca Grupy Wagnera i innych organizacji założonych przez rosyjskiego oligarchę Jewgienija Prigożyna. Osoby prowadzące operację prosiły też nasze modele o tłumaczenie lub wyjaśnianie publicznych doniesień o Politology i Grupie Wagnera — znacznie częściej niż o jakichkolwiek innych sieciach pochodzących z Rosji.
Operacja ta wyróżniała się pod dwoma względami. Po pierwsze, najwyraźniej udało się jej zaangażować osoby z Ameryki Łacińskiej do pracy dla SRC. Raporty rosyjskich organizatorów dotyczące SRC odnosiły się do decyzji w takich sprawach jak stawki wynagrodzeń, zatrudnianie i zwalnianie pracowników, co sugeruje, że kontrolowali oni ten podmiot, a nie jedynie z nim współpracowali. Dostępne dowody wskazują, że pracownicy SRC w Ameryce Łacińskiej nie wiedzieli, że pracują dla rosyjskiej grupy. W przeciwieństwie do innego powiązanego z Rosją „think tanku”, który niedawno ujawniliśmy, SRC najwyraźniej tworzyło w większości oryginalne treści dzięki zaangażowanemu personelowi. To najbardziej złożona próba prowadzenia działalności pod przykrywką, jaką udaremniliśmy w ciągu ostatnich dwóch i pół roku.
Po drugie, część dowodów z otwartych źródeł sugeruje, że fałszywe materiały Dark Clark rozprzestrzeniły się na tyle szeroko, by wywołać weryfikacje faktów(otwiera nowe okno) i oficjalne dementi(otwiera nowe okno). Wskazuje to na skalę dotarcia do odbiorców większą niż w którejkolwiek z operacji wpływu udaremnionych przez nas w ostatnich dwóch latach. Jedna z fałszywych historii, do której rozpowszechnienia w Peru przyznawały się osoby prowadzące operację, podsyciła nawet publiczne napięcia między Ukrainą a Polską.
Osoby prowadzące operację używały ChatGPT głównie do sporządzania i aktualizowania wewnętrznych raportów dla nieznanego przełożonego. Te regularne raporty opisywały działania służące prowadzeniu tajnych kampanii wpływu w całej Ameryce Łacińskiej. Obejmowały trzy główne obszary: dyskredytowanie Ukrainy i utrudnianie rekrutacji do Sił Zbrojnych Ukrainy; ingerowanie w politykę wewnętrzną wybranych krajów, zwłaszcza Boliwii i Argentyny; oraz zarządzanie SRC. W większości przypadków nie zaobserwowaliśmy, by sprawcy używali naszych modeli do tworzenia treści na potrzeby kampanii, a jedynie do raportowania o nich (nieliczne wyjątki opisujemy poniżej).
Raporty zawierały wiele szczegółów taktycznych, ujawniających, jak operacja próbowała podważać pozycję Ukrainy i niektórych przywódców, zwłaszcza prezydentów Argentyny, Boliwii i Ekwadoru. Niektóre opisywały próby podstępnego nakłaniania miejscowej ludności do działań, które można było potem wykorzystać do szkodliwych celów. Inne dotyczyły fałszywych „wycieków”, które osoby prowadzące operację miały rozpowszechniać.
W dwóch przypadkach dowody łączą osoby prowadzące operację z działaniami opisanymi w publicznych doniesieniach o „Politology”. Osoby te raportowały, że w 2024 r. przeprowadziły dwie kampanie wymierzone w prezydenta Argentyny Javiera Mileia. Po pierwsze, miały rozpowszechnić fałszywą informację, że Milei kupił swoim psom wysadzane klejnotami obroże marki Cartier. Po drugie, twierdziły, że zapłaciły miejscowym osobom za wykonanie graffiti przeciwko Mileiowi w Buenos Aires. Na podstawie dokumentów z wycieku oba te działania publicznie(otwiera nowe okno) przypisano(otwiera nowe okno) „Politology” i „La Compania”.
Wielu innych fałszywych materiałów nie wiązano wcześniej z rosyjskimi operacjami wpływu. Na przykład osoby prowadzące operację twierdziły, że w maju 2026 r. utworzyły fałszywy adres e-mail, podszywając się pod Regionalną Dyrekcję Edukacji w Limie w Peru. Wykorzystały go, by polecić szkołom w okręgu organizację wydarzeń poświęconych Ukrainie z okazji krajowego Dnia Różnorodności Kulturowej i Językowej (21 maja). E-maile zawierały wyraźne instrukcje, by odwołać się między innymi do Stepana Bandery — kontrowersyjnego XX-wiecznego ukraińskiego nacjonalisty, którego część Ukraińców uważa za działacza niepodległościowego, ale który w Rosji i Polsce kojarzony jest z faszyzmem, kolaboracją podczas wojny i zbrodniami. Według osób prowadzących operację niektóre szkoły odpowiedziały na fałszywy adres e-mail, potwierdzając organizację takich wydarzeń, a nawet przesyłając zdjęcia.
Następnie osoby te twierdziły, że doprowadziły do publikacji w mediach w Peru i Polsce doniesień o tych wydarzeniach, którym towarzyszyły zarzuty, że Ukraina „eksportuje” skrajnie nacjonalistyczne ideologie, co wywołało oburzenie. W otwartych źródłach znaleziono doniesienia zgodne z tym twierdzeniem w peruwiańskiej(otwiera nowe okno) i(otwiera nowe okno) polskiej(otwiera nowe okno) prasie(otwiera nowe okno) oraz w anglojęzycznym serwisie na Węgrzech(otwiera nowe okno) (część artykułów została już usunięta). Niektóre(otwiera nowe okno) artykuły(otwiera nowe okno) przytaczały reakcję polskiego europosła, który proponował, by osoby przejawiające „antypolonizm” uznawać w Polsce za persona non grata. Rosyjska mistyfikacja zarówno wykorzystywała więc historyczne napięcia między Ukraińcami a Polakami, jak i je podsycała.
Podobnie w czerwcu osoby prowadzące operację twierdziły, że za pomocą innego fałszywego adresu e-mail podstępem nakłoniły szkoły w Ekwadorze do zorganizowania uroczystości składania przysięgi wierności prezydentowi Danielowi Noboi i Erikowi Prince’owi, byłemu szefowi prywatnej firmy wojskowej Blackwater. Według ich relacji incydent wywołał oburzenie w Ekwadorze i presję na rząd, by zdementował fałszywe informacje, co zapewniło im ogólnokrajowy rozgłos. Także w tym przypadku analiza otwartych źródeł ujawniła doniesienia(otwiera nowe okno) medialne(otwiera nowe okno) w ekwadorskiej(otwiera nowe okno) prasie(otwiera nowe okno) bardzo zbliżone do tej relacji, a nawet szczegółowe sprostowanie(otwiera nowe okno) ekwadorskiej minister edukacji.
Osoby prowadzące operację stosowały różne techniki, by uwiarygodnić swoje fałszywe historie. Według wewnętrznych raportów w marcu rozpowszechniły dwa różne fałszywe materiały wymierzone w Ekwador. W jednym wykorzystano spreparowane nagranie dźwiękowe przypisywane konsulowi Ukrainy w Ekwadorze, w którym miał on wypowiadać się pogardliwie o Ekwadorczykach. Nasze dochodzenie oparte na otwartych źródłach ujawniło post na TikToku dokładnie odpowiadający tej relacji; wyglądało na to, że wzbudził on niewielkie zaangażowanie. Drugi materiał opisano jako fałszywy film rozpowszechniany na X i TikToku pod logo prawdziwego kanału informacyjnego. Sugerował on, że rząd Noboi rekrutuje młodych mężczyzn do walki w Ukrainie. Na początku kwietnia osoby zajmujące się weryfikacją faktów(otwiera nowe okno) w Ekwadorze opisały kampanię odpowiadającą temu opisowi.
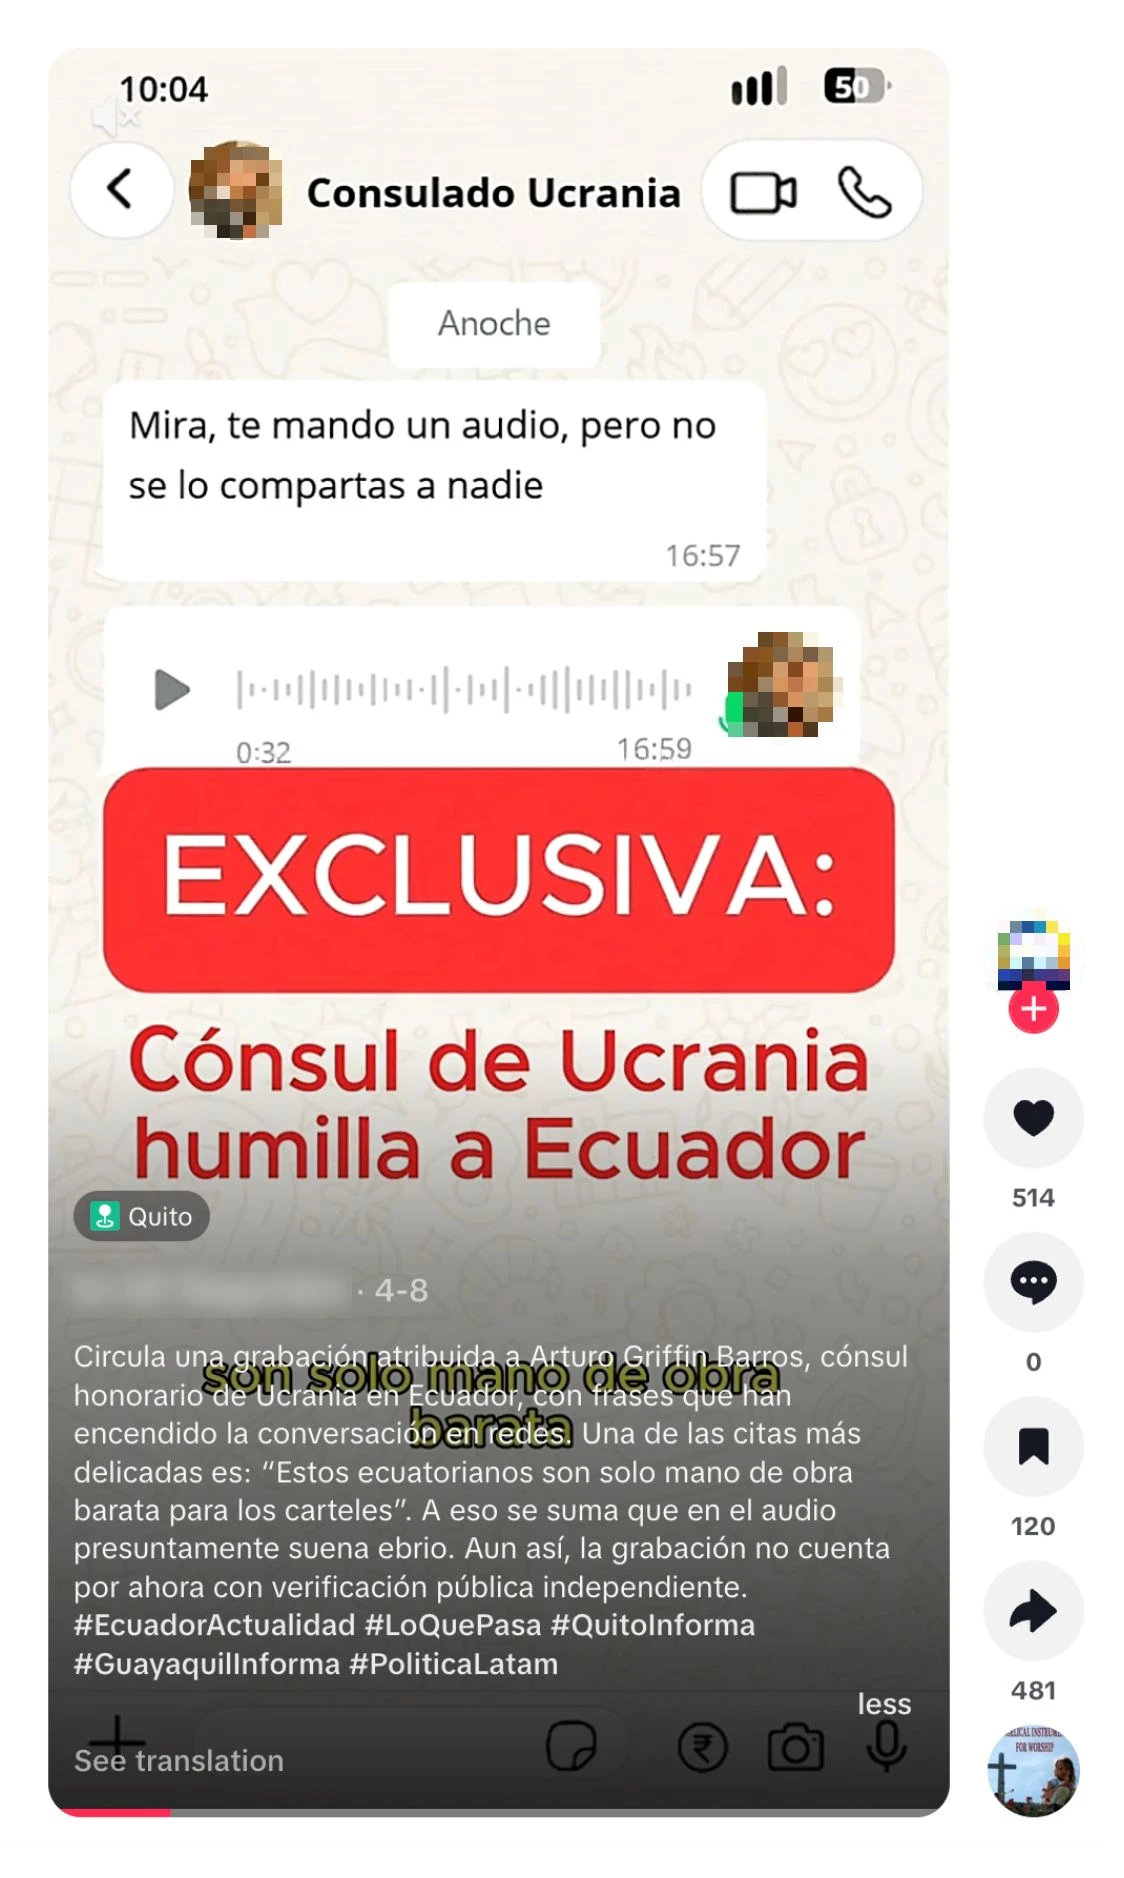
Film opublikowany na TikToku 8 kwietnia 2026 r. ze spreparowanym nagraniem dźwiękowym przypisywanym ukraińskiemu konsulowi, do którego stworzenia przyznały się osoby prowadzące operację.
Inny wewnętrzny raport opisywał fałszywy materiał rozpowszechniony w Boliwii pod koniec maja, w szczytowym momencie protestów antyrządowych. Osoby prowadzące operację wyraźnie wskazały, że celem tej kampanii było pogłębienie kryzysu związanego z protestami. W kampanii wykorzystano spreparowane nagranie dźwiękowe pracownika państwowego przedsiębiorstwa wodociągowego EPSAS, który mówił, że rząd zamierza odciąć dostawy wody do administracyjnej stolicy, La Paz, i ogłosić stan wyjątkowy. W otwartych źródłach znaleźliśmy analizę obalającą(otwiera nowe okno) to twierdzenie oraz oficjalne dementi(otwiera nowe okno) EPSAS.
Inne wewnętrzne raporty opisywały fałszywe materiały, których rozpowszechniania nie udało nam się potwierdzić w otwartych źródłach — być może dlatego, że zostały już usunięte lub nie zyskały zasięgu. Na przykład osoby prowadzące operację twierdziły, że w styczniu rozpowszechniły historię, według której brazylijska influencerka i modelka padła ofiarą handlu ludźmi: przedstawiciele ukraińskiej ambasady mieli wywieźć ją do Ukrainy, gdzie została zabita w Kijowie. W czerwcu twierdziły, że rozpowszechniły w Boliwii kolejne fałszywe nagranie dźwiękowe, tym razem rzekomego pracownika Banku Centralnego Boliwii, ostrzegającego, że bank wkrótce ograniczy wypłaty gotówki. Twierdziły też, że rozpowszechniły sfałszowane pismo krajowej agencji ds. węglowodorów, ostrzegające przed ograniczeniami sprzedaży paliwa do samochodów prywatnych.
Przy innych raportach osoby prowadzące operację prosiły nasze modele o pomoc w znalezieniu zdarzeń w krajach objętych działaniami, które mogłyby przypisać sobie, nawet jeśli nie brały w nich udziału. Na przykład w przypadku Argentyny twierdziły, że argentyński minister spraw zagranicznych przytoczył przekaz ich operacji podczas posiedzenia komitetu ONZ dotyczącego Falklandów/Malwinów. Przypisywały sobie zasługę wprowadzenia do debaty argumentów, że zasada samostanowienia nie ma zastosowania do tych wysp oraz że Wielka Brytania utrzymuje tam nieproporcjonalnie dużą obecność wojskową. W rzeczywistości oba argumenty były częścią oficjalnego stanowiska Argentyny od wielu(otwiera nowe okno) lat(otwiera nowe okno). Podobnie w czerwcu brazylijskie media opisały(otwiera nowe okno) przypadek obywatela Brazylii, który wyjechał do Ukrainy, by wstąpić do wojska, dostał się do rosyjskiej niewoli, a następnie w telewizyjnym oświadczeniu twierdził, że podstępem nakłoniono go do walki. Osoby korzystające z ChatGPT w ramach operacji próbowały twierdzić, że artykuł ten powielał ich przekaz. W rzeczywistości cytował nagranie samego jeńca(otwiera nowe okno). Sugeruje to próbę prowadzenia operacji wpływu wymierzonej we własnych pracodawców, a nie w odbiorców zewnętrznych.
Część raportów osób prowadzących operację odnosiła się do podmiotu nazywającego siebie „platformą badawczą” — Social Research Center (po rosyjsku: Центр социологических исследований). Według strony internetowej SRC ośrodek zajmuje się indyjską diasporą w Ameryce Łacińskiej oraz relacjami Indii z krajami tego regionu.
Wewnętrzne raporty sugerowały, że osoby prowadzące operację kontrolowały think tank, a nie tylko z nim współpracowały. Wspominały na przykład o decyzjach dotyczących zatrudniania i zwalniania pracowników, stawkach wynagrodzeń, planach kadrowych i trwających projektach badawczych. Co istotne, wskazywały też, że na potrzeby operacji stworzono fikcyjną tożsamość o imieniu i nazwisku „Mia Clark”, służącą do prowadzenia działań w mediach społecznościowych i kontaktów z personelem w Ameryce Łacińskiej. Dostępne dowody sugerują, że lokalni pracownicy nie mieli pojęcia, iż pracują dla rosyjskiej operacji, i wykonywali zadania badawcze w dobrej wierze. Takie wykorzystywanie nieświadomych pośredników bardzo przypomina wcześniejszą rosyjską operację „PeaceData”, również powiązaną ze środowiskiem Prigożyna, którą Meta ujawniła(otwiera nowe okno) w 2020 r.
Z raportów rosyjskich organizatorów operacji wynika, że ich personel w Ameryce Łacińskiej przeprowadzał wywiady z ekspertami i komentatorami z całego regionu, a następnie opracowywał na tej podstawie publikacje badawcze. Tematy obejmowały zarówno szeroką analizę opinii publicznej na temat grupy BRICS, jak i szczegółowe porównanie brazylijskiej gospodarki za prezydentury Jaira Bolsonaro i Luiza Inácia Luli da Silvy. Czasami rosyjscy organizatorzy sporządzali raporty o postępach projektów badawczych jeszcze przed publikacją ich wyników, co wskazuje na ścisłe zaangażowanie w proces powstawania tych prac. Na stronie SRC znaleźliśmy znacznie ponad 60 artykułów, z których zdecydowana większość wydawała się oryginalnymi opracowaniami. Odróżnia to Dark Clark od niedawno ujawnionej przez nas operacji pochodzącej z Rosji, która również wykorzystywała think tank jako przykrywkę, ale większość treści plagiatowała. Sugeruje to zamiar stworzenia trwalszej organizacji fasadowej, mającej kontakty w całej Ameryce Łacińskiej.
Rosyjscy organizatorzy twierdzili, że w celu promowania prac SRC próbowali stworzyć sieć kont w mediach społecznościowych. Według ich raportów działania te napotykały problemy, gdy osoby z różnych części świata próbowały uzyskać dostęp do tych samych kont, co prowadziło do nakładania na nie ograniczeń. Ślady tego widać w otwartych źródłach: na przykład informacje o przejrzystości głównego konta SRC na X wskazywały lokalizację w Niemczech (być może wskutek użycia VPN), ale połączenie przez App Store w Federacji Rosyjskiej. Z kolei analogiczne informacje na jednym z kont na Instagramie wskazywały, że administrator znajduje się w Wenezueli. Żadne z trzech znalezionych przez nas kont na Facebooku oznaczonych marką SRC nie miało wystarczającej liczby obserwujących, by wyświetlane były informacje o lokalizacji administratora.
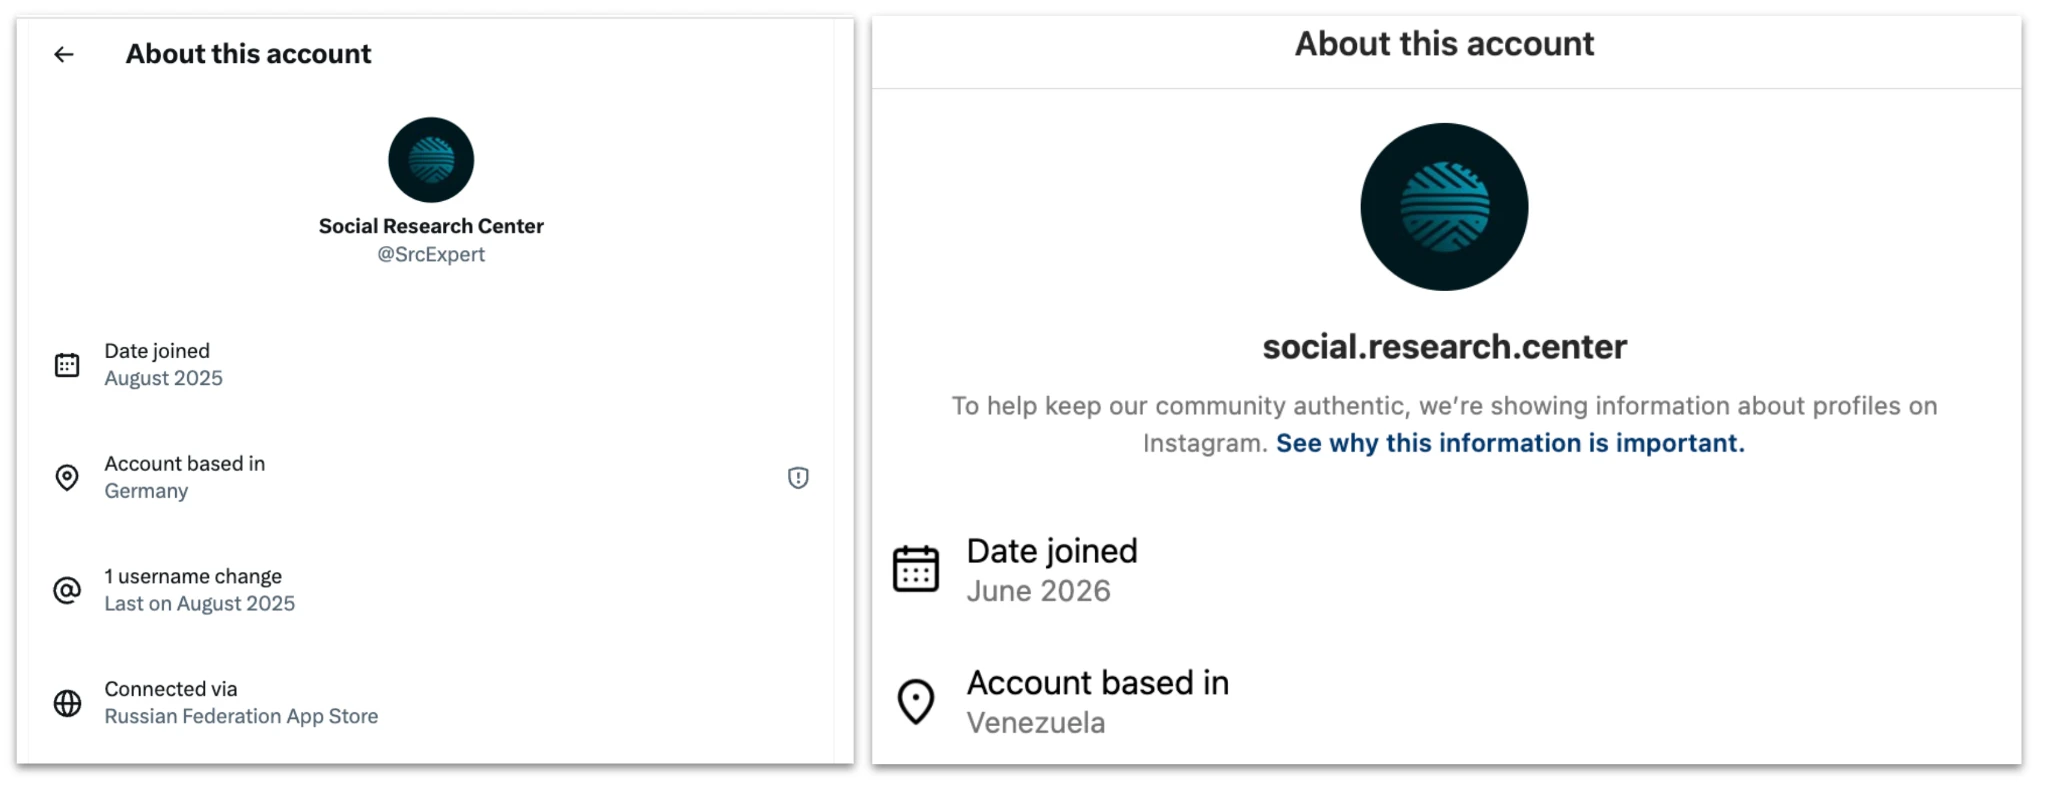
Po lewej: konto na X powiązane z Social Research Center. Warto zwrócić uwagę na informację o przejrzystości wskazującą połączenie przez sklep z aplikacjami w Federacji Rosyjskiej. Po prawej: konto SRC na Instagramie z lokalizacją w Wenezueli.
Osoby prowadzące operację zgłaszały szczególne problemy na LinkedIn. Jak twierdziły, utworzyły tam celowo fałszywe konto reprezentujące SRC, ale później miały trudności ze zbudowaniem wokół niego sieci kontaktów. Według ich raportów rozwiązaniem było utworzenie kolejnych fałszywych kont, które miały obserwować pierwsze i w ten sposób je uwiarygodnić. 17 sierpnia konto na LinkedIn z tym samym oznaczeniem Social Research Center miało 961 obserwujących i deklarowało zatrudnienie 200–500 osób, ale wymieniało tylko dwoje pracowników.
Czasami, poza aktualizowaniem raportów za pomocą AI, osoby prowadzące operację prosiły nasz model o pomoc w planowaniu i tworzeniu tekstów do swoich działań. Prosiły na przykład o zadbanie, by fałszywe materiały miały akcent, słownictwo i styl urzędowy właściwe dla danego kraju. Stanowiło to stosunkowo niewielką część całej pracy, być może dlatego, że w operacji najwyraźniej uczestniczyła co najmniej jedna osoba z Ameryki Łacińskiej, której językiem ojczystym był hiszpański, co zmniejszało potrzebę wsparcia językowego ze strony AI.
Na przykład jedna z rosyjskojęzycznych osób prowadzących operację poprosiła model o pomoc w napisaniu po rosyjsku listu, który sugerowałby udział honorowego konsula Ukrainy w Panamie w korupcji. Następnie osoba hiszpańskojęzyczna poprosiła model o przetłumaczenie listu na hiszpański i wygenerowanie towarzyszącego mu tekstu nagrania dźwiękowego. Zdjęcie z tekstem odpowiadającym temu listowi i narracją zgodną z wygenerowanym scenariuszem opublikowano na TikToku na koncie podającym się za serwis informacyjny, ale używającym logo panamskiego TVN Noticias(otwiera nowe okno). Kanał na TikToku miał tylko jednego obserwującego i po zamieszczeniu tego fałszywego materiału przestał publikować.
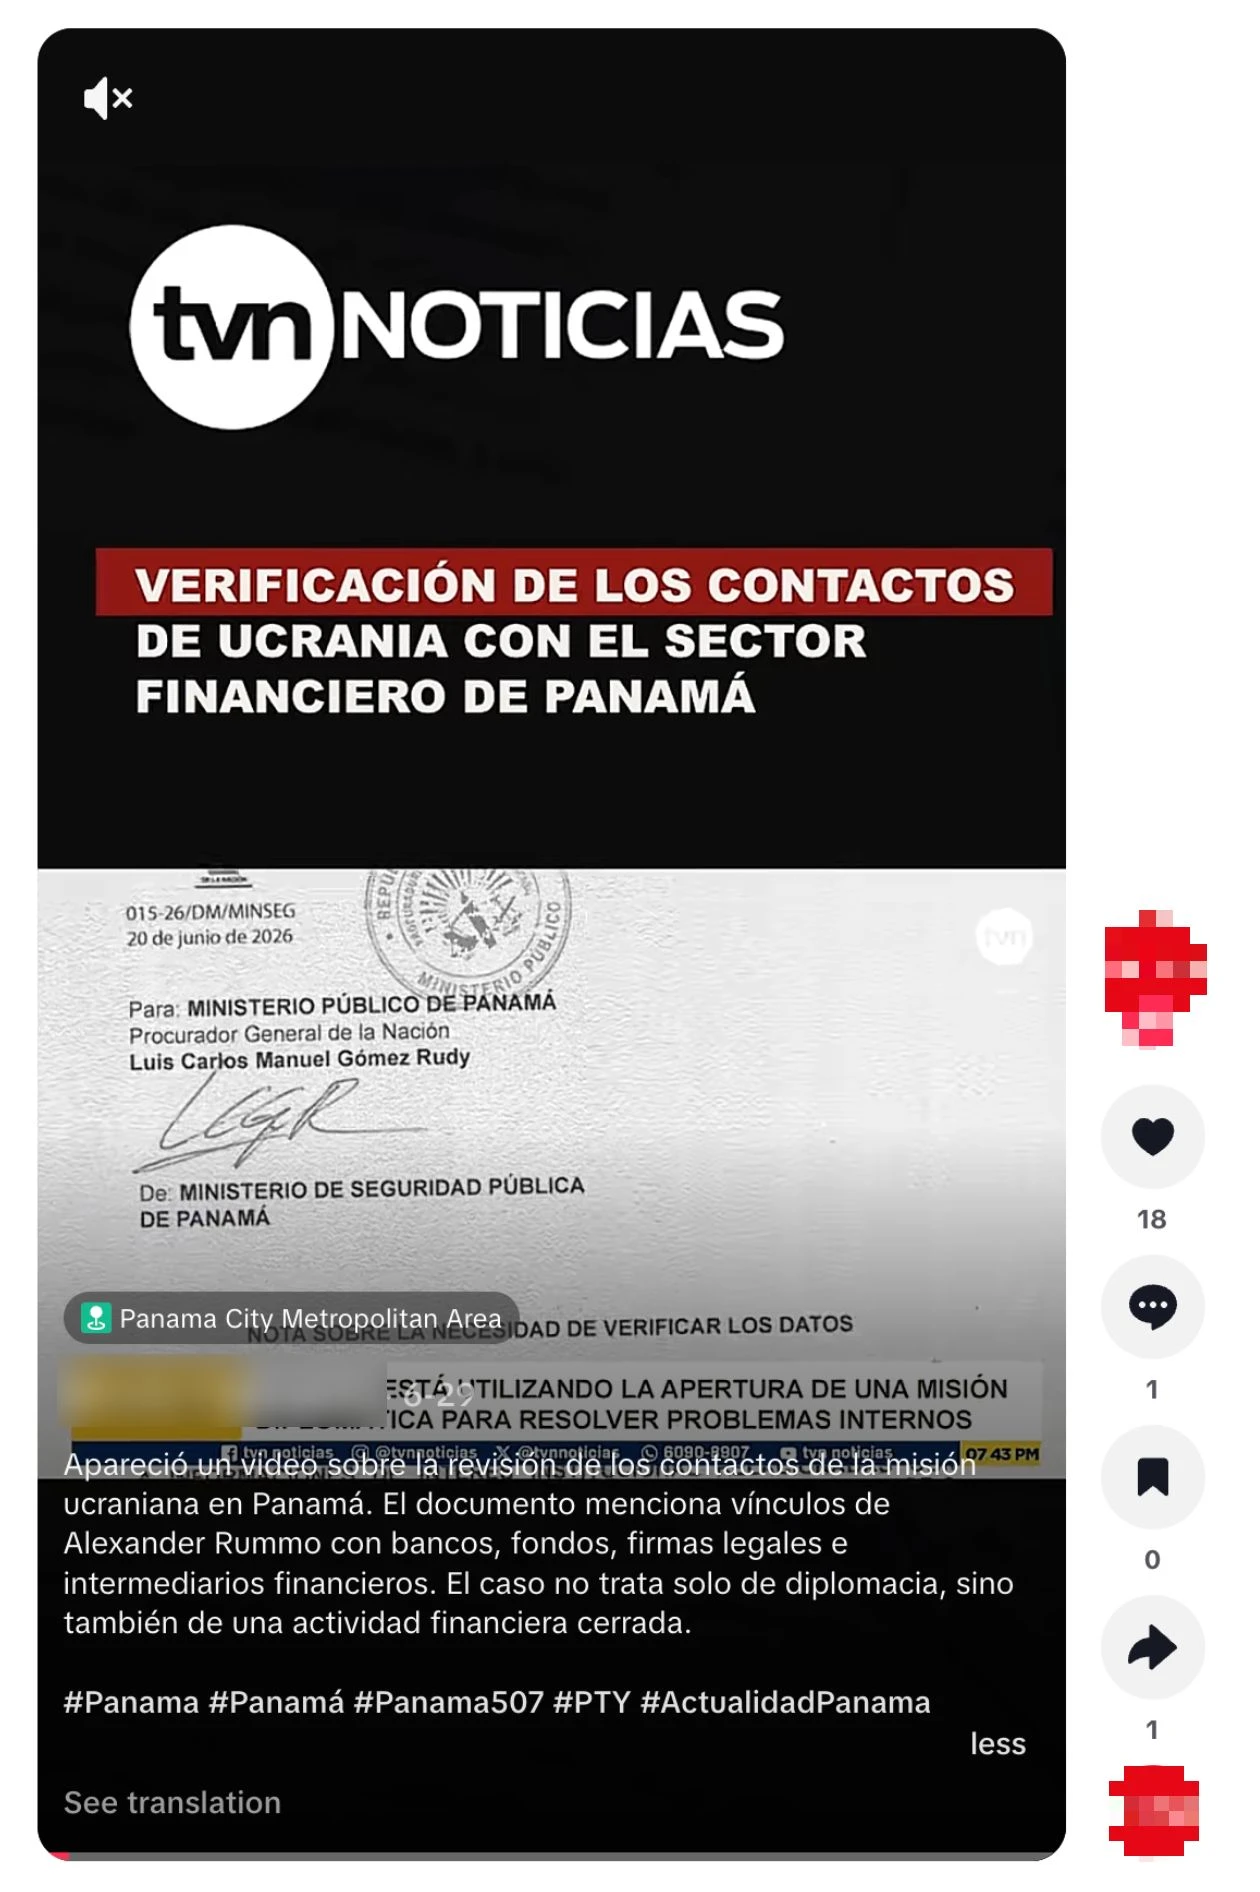
Post na TikToku pokazujący list, którego tekst wygenerowano w ramach tej operacji, z narracją na podstawie scenariusza wygenerowanego w ten sam sposób.
Innym razem hiszpańskojęzyczna osoba prowadząca działania z Rosji przekazała modelowi rosyjskojęzyczny scenariusz, według którego Noboa obraził ubogich mieszkańców Ekwadoru, i poprosiła o przetłumaczenie go na ekwadorską odmianę hiszpańskiego. W trzecim przypadku, w marcu, ta sama osoba poprosiła model o korektę hiszpańskojęzycznego projektu umowy między firmą „International Security Solutions FZE” a osobą w Ekwadorze. Umowa rzekomo dotyczyła świadczenia usług infrastrukturalnych w Ukrainie. Pytania użytkownika dotyczyły poprawy języka i układu dokumentu, w tym tego, które słowa należy pogrubić.
Prompty dotyczące umowy ustały po ustaleniu jej ostatecznego brzmienia. Analiza otwartych źródeł pokazuje jednak, że zdjęcie „umowy” było później rozpowszechniane w mediach społecznościowych(otwiera nowe okno). Wykorzystano je do uwiarygodnienia twierdzenia, że rząd Noboi współpracował z firmą fasadową, aby podstępem zwerbować Ekwadorczyków do ukraińskiej armii. Fałszywy materiał rozprzestrzenił się na tyle szeroko, że na początku kwietnia poddano go weryfikacji faktów(otwiera nowe okno). Weryfikatorzy stwierdzili, że firma „nie figuruje w rejestrze ekwadorskiego urzędu nadzoru nad spółkami, papierami wartościowymi i ubezpieczeniami”.
Wpływ tej operacji wymaga szczególnie ostrożnej oceny. Jak wspomniano wyżej, jedną z głównych metod osób prowadzących operację było przypisywanie sobie zasług za działania, które nie miały z nią nic wspólnego. Nie można zatem bezkrytycznie przyjmować ich twierdzeń o wpływie zawartych w wewnętrznych raportach. Podobnie części fałszywych historii, które miały rozpowszechniać, nie znaleźliśmy w otwartych źródłach. Być może udostępniano je w kanałach niepublicznych, zostały już usunięte lub w ogóle ich nie opublikowano.
Dowody z otwartych źródeł pozwoliły nam jednak potwierdzić część ich twierdzeń. Niektóre fałszywe materiały, do których rozpowszechnienia przyznawały się osoby prowadzące operację, zostały później opisane przez weryfikatorów faktów i zdementowane przez rządy. Sugeruje to, że zyskały na tyle duży zasięg, by wymagać reakcji. W innych przypadkach udało nam się znaleźć w internecie treści bardzo zbliżone do tych wygenerowanych w ramach tej operacji. Najbardziej znamienny był przypadek peruwiańskiej szkoły, którą — według relacji osób prowadzących operację — podstępem nakłoniono do zorganizowania wydarzenia prezentującego Banderę. Sprawę opisały później media zarówno w Ameryce Łacińskiej, jak i w Europie; najwyraźniej skomentował ją też co najmniej jeden polski europoseł.
Stosując skalę Breakout(otwiera nowe okno), która ocenia operacje wpływu od 1 (najniżej) do 6 (najwyżej), zaliczylibyśmy tę operację do kategorii 5. Dowody sugerują bowiem, że doprowadziła do publicznych wypowiedzi polityków w kilku krajach. To pierwsza operacja kategorii 5, którą udaremniliśmy od początku publikowania naszych raportów.
Operacja pochodząca z Iranu, polegająca na wprowadzaniu do internetowych serwisów informacyjnych obszernych artykułów pod fałszywymi nazwiskami autorów.
Zablokowaliśmy grupę kont ChatGPT pochodzących z Iranu. Ich użytkownicy pisali prompty po persku i generowali treści po persku oraz angielsku. Sprawcy ukrywali swoją lokalizację, łącząc się z ChatGPT przez VPN.
W ramach operacji wykorzystywano nasze modele do dopracowywania obszernych artykułów i propozycji publikacji dla redakcji, generowania komentarzy do mediów społecznościowych oraz ulepszania wewnętrznych raportów. Osoby prowadzące operację proponowały artykuły pod siedmioma różnymi nazwiskami, dlatego nazwaliśmy ich kampanię „Bogus Bylines”. Obszerne artykuły koncentrowały się na konflikcie USA–Iran. Większość komentarzy również dotyczyła tego konfliktu. Mniejsza część odnosiła się do polityki USA, zwykle w szerszym kontekście konfliktu.
Zaobserwowane efekty głównych obszarów ich działań znacznie się różniły. Znaleźliśmy niemal 100 artykułów opublikowanych lub przedrukowanych pod nazwiskami używanymi w ramach operacji w kilkunastu serwisach internetowych na całym świecie. Były to małe i średnie serwisy, skupiające się głównie na sprawach międzynarodowych, geopolityce i wydarzeniach na Bliskim Wschodzie. Natomiast żaden z komentarzy w mediach społecznościowych nie wydaje się budzić istotnego zaangażowania mierzonego polubieniami, udostępnieniami lub dalszymi odpowiedziami. Wewnętrzne raporty osób prowadzących operację wykorzystywały w istocie mylącą metodę obliczania wpływu w mediach społecznościowych, być może po to, by zawyżyć postrzeganą skuteczność ich działań.
Całość działań odpowiadała profilowi podmiotu komercyjnego prowadzącego kampanię wpływu na zlecenie, nie jesteśmy jednak w stanie ustalić, jaki konkretnie podmiot za nią stał. Przekazaliśmy informacje o tej sprawie właściwym organom.
Działania tej operacji o największym zasięgu polegały na proszeniu ChatGPT o ocenę i dopracowanie obszernych anglojęzycznych artykułów o geopolityce konfliktu USA–Iran. Typowe prompty zawierały prośbę o ocenę anglojęzycznego szkicu pod kątem wymogów publikacji w konkretnym serwisie internetowym oraz o zaproponowanie zmian zapewniających zgodność z tymi wymogami. Po zatwierdzeniu zmian osoby prowadzące operację prosiły model o wygenerowanie e-maila, którym mogłyby zaproponować artykuł redaktorowi danego serwisu.
Wiadomości z propozycjami publikacji przygotowywano pod siedmioma fałszywymi nazwiskami autorów: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams i Alice Johnson. Według biogramów zamieszczonych w internecie przy niektórych artykułach każda z tych fikcyjnych postaci miała być osobą zajmującą się dziennikarstwem na Zachodzie, zwykle w USA, choć biogram Noaha Lamingtona wskazywał Nową Zelandię. Często deklarowaną specjalizacją była polityka międzynarodowa, Bliski Wschód, prawa człowieka lub konflikty. W przypadku jednej z postaci, „Michaela Harrisona”, osoby prowadzące operację poprosiły model o napisanie samego biogramu. (Warto zauważyć, że w marcu Meta udaremniła(otwiera nowe okno) irańską operację wpływu, w której również występowała fikcyjna postać dziennikarza „Michaela Harrisona”).
Niektóre z tych fikcyjnych tożsamości uwiarygodniano kontami na różnych platformach społecznościowych. Na przykład tożsamość Michaela Harrisona wspierały konta na Medium, X i Facebooku. Fikcyjny Ervin B. Hoskins miał konta na X, Facebooku, Instagramie i Threads. Jego biogram przedstawiał go jako „amerykańskiego autora freelancera”, ale informacje o przejrzystości kont w mediach społecznościowych wskazywały lokalizację w Iranie.
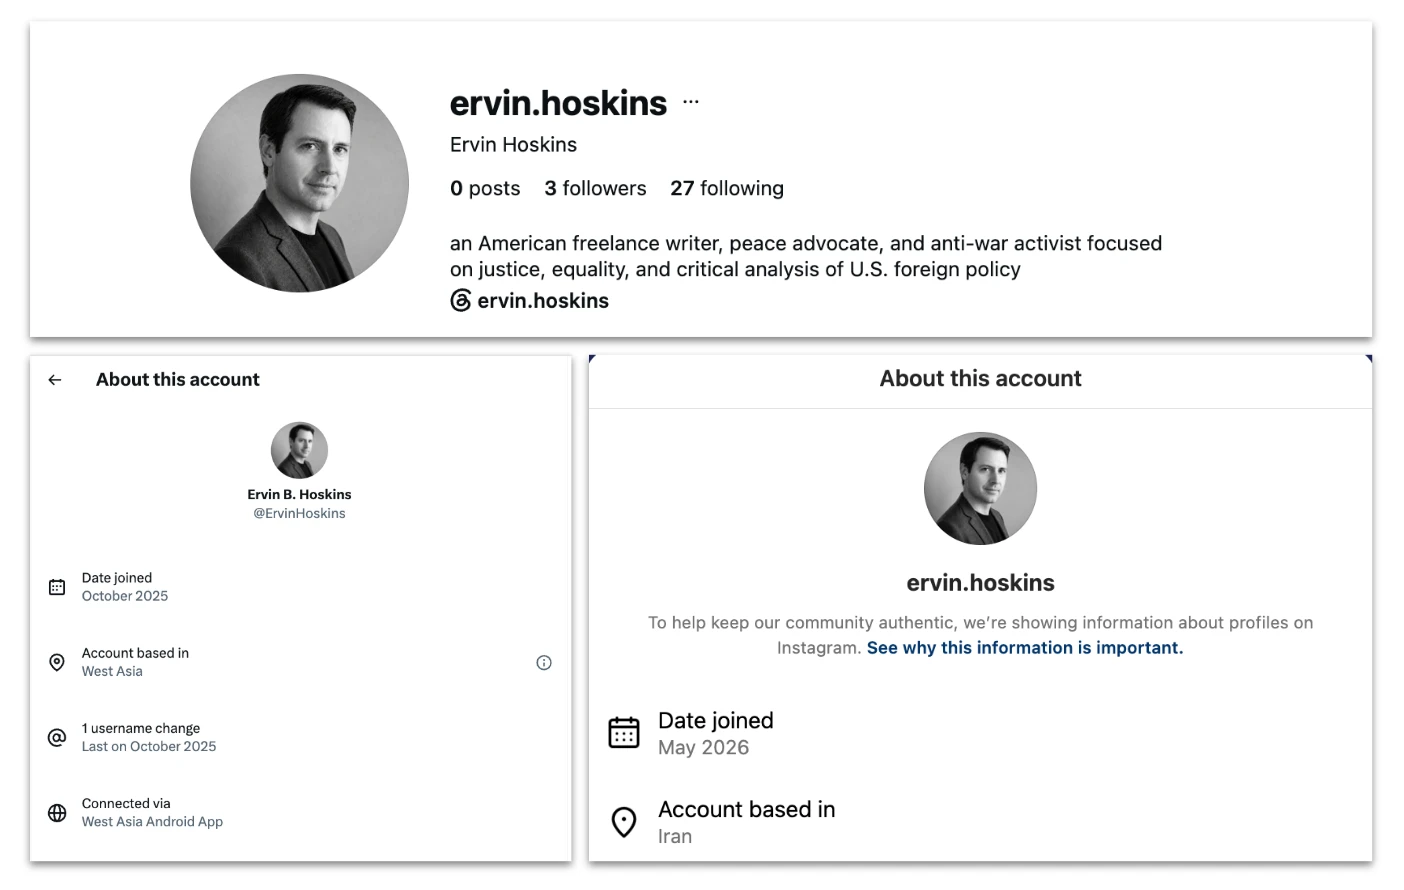
U góry: biogram fikcyjnego Ervina Hoskinsa na Instagramie. Na dole po lewej: informacje o przejrzystości konta na X, wskazujące użycie aplikacji na Androida dla Azji Zachodniej. Na dole po prawej: informacje o przejrzystości konta na Instagramie, wskazujące lokalizację w Iranie. Meta zablokowała konto na Instagramie w sierpniu.
Korzystając z technik dochodzeniowych opartych na otwartych źródłach, znaleźliśmy niemal 100 artykułów opublikowanych pod jednym z nazwisk używanych w ramach operacji w ponad tuzinie różnych mediów. Media te skupiały się na ogół na sprawach międzynarodowych, geopolityce i wydarzeniach na Bliskim Wschodzie, czasem z perspektywy antywojennej lub progresywnej. Najwcześniejszy znaleziony przez nas artykuł opublikowano w lipcu 2025 r., a najnowszy — w październiku 2026 r. Częstotliwość publikacji znacznie wzrosła po wybuchu konfliktu USA–Iran.
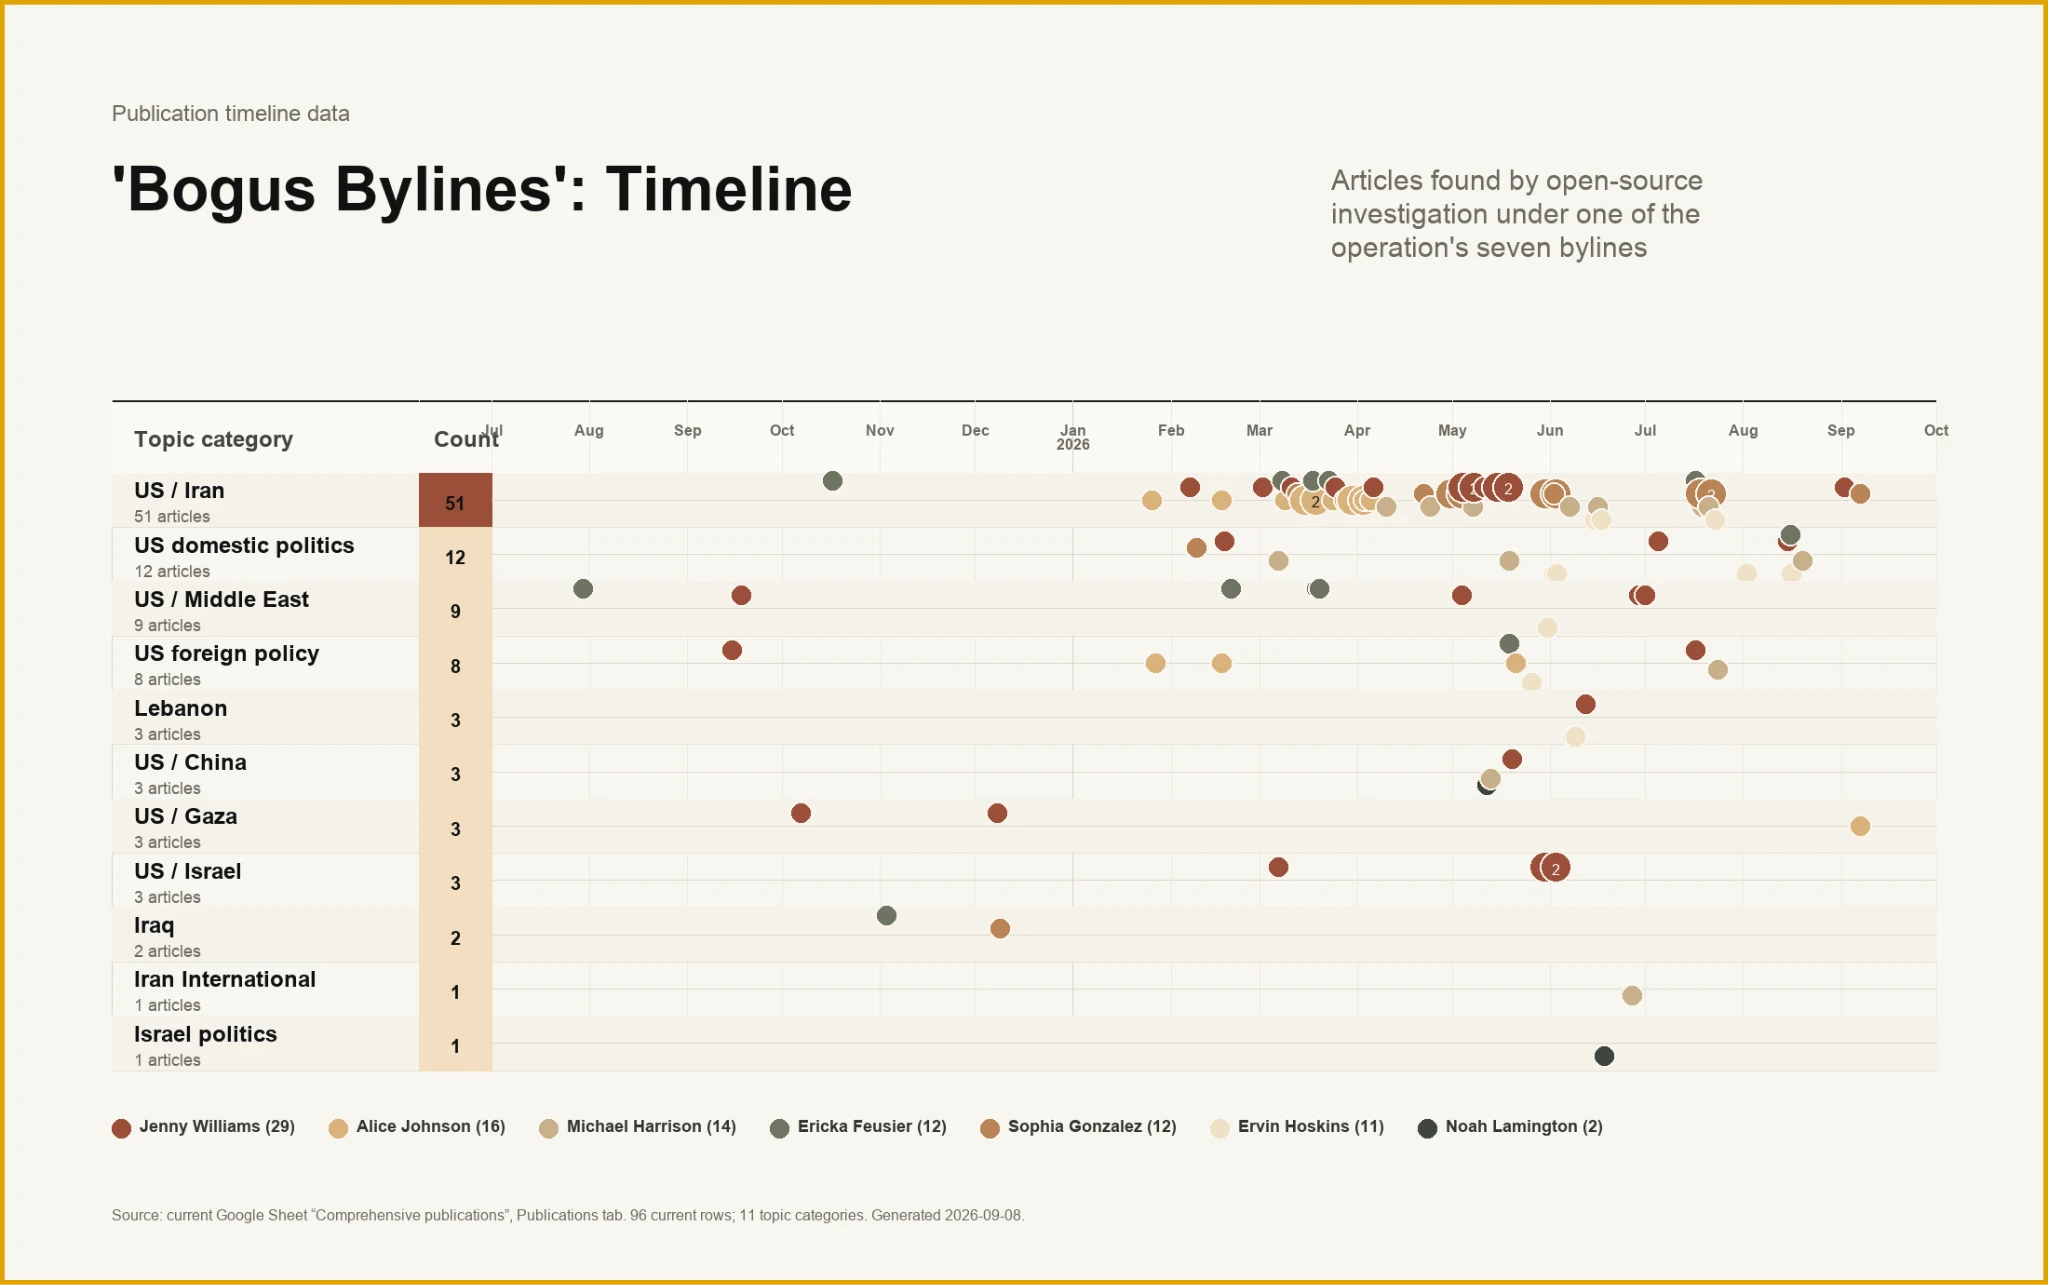
Oś czasu artykułów według autora i tematu, lipiec 2025 – wrzesień 2026. Warto zwrócić uwagę na dużą liczbę publikacji o relacjach USA–Iran od marca 2026 r.
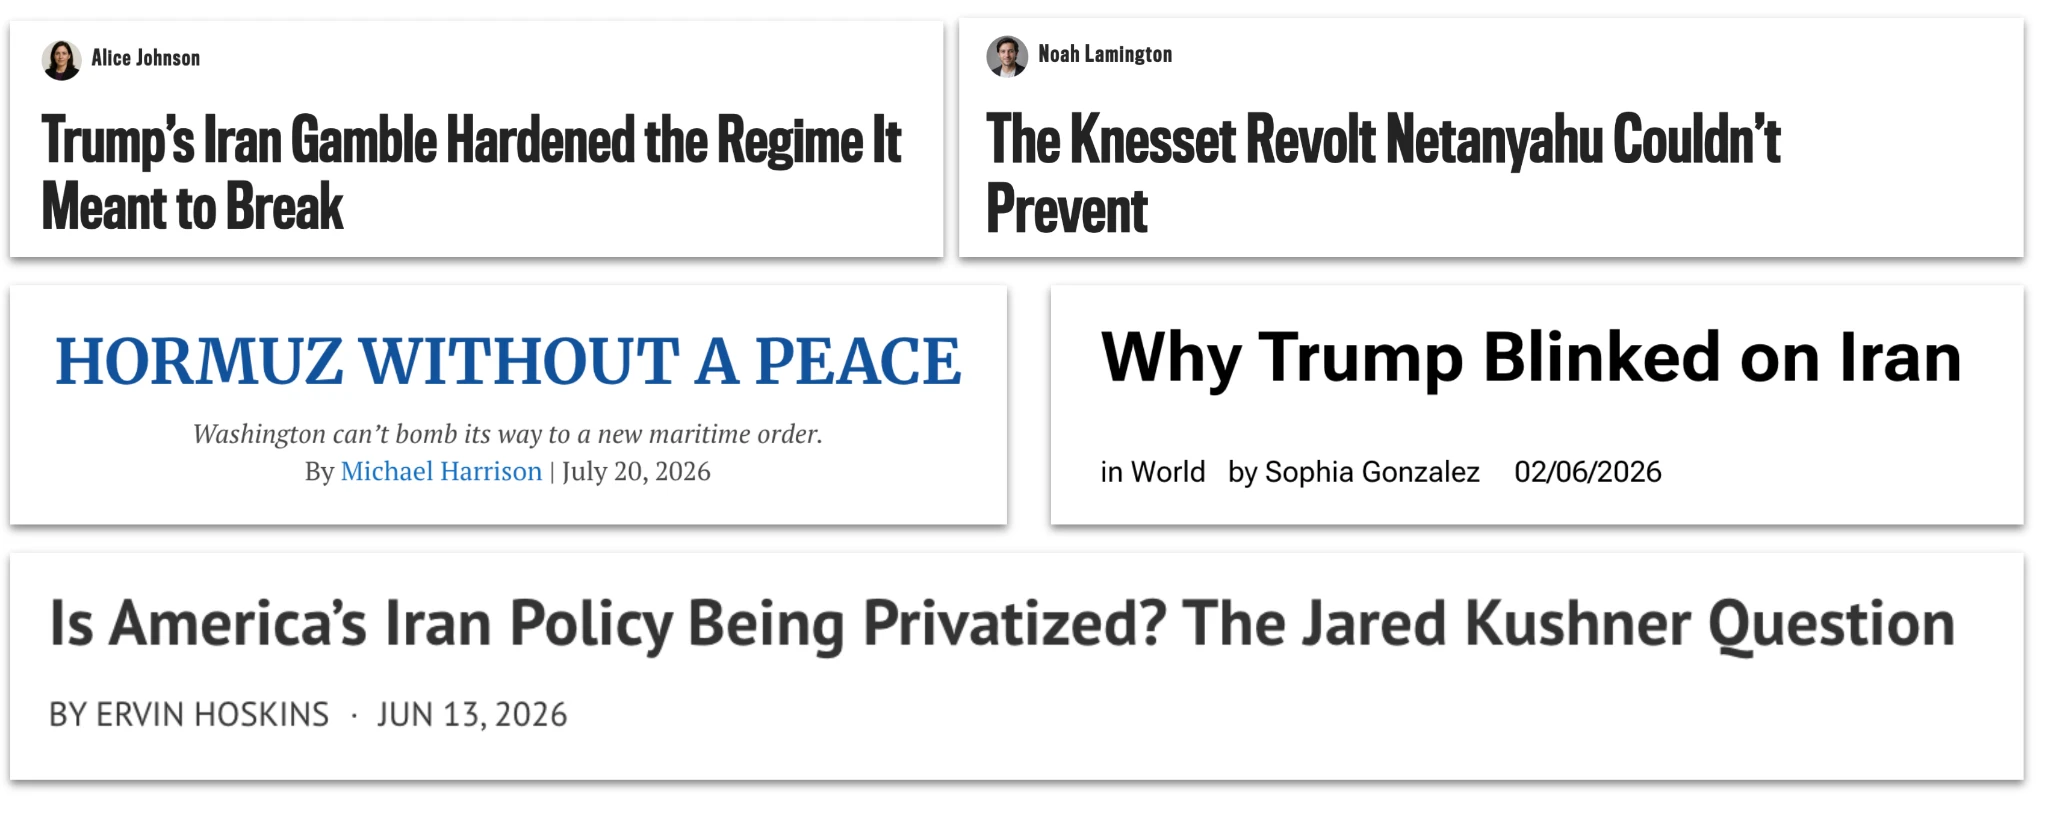
Przykładowe nagłówki artykułów opublikowanych pod nazwiskami powiązanymi z tą operacją między lutym a lipcem 2026 r. w różnych serwisach internetowych.
Przynajmniej część artykułów była następnie promowana na kontach społecznościowych tych mediów, co dawało irańskim organizatorom operacji możliwość dotarcia do odbiorców, do których inaczej nie mieliby dostępu.
Oprócz pracy nad artykułami sprawcy prosili ChatGPT o generowanie serii komentarzy na tematy geopolityczne lub polityczne po angielsku bądź persku. Zazwyczaj wprowadzali tekst lub zrzut ekranu posta z mediów społecznościowych i prosili model o zestaw odpowiedzi zgodnych z ogólnym kierunkiem ich działań. Odpowiedzi te były następnie publikowane w internecie, często w odstępie zaledwie kilku minut. Wewnętrzne raporty osób prowadzących operację wspominały zarówno o ręcznym, jak i automatycznym publikowaniu. Nie mamy dowodów, by automatyzacja ta odbywała się z pomocą naszych modeli.
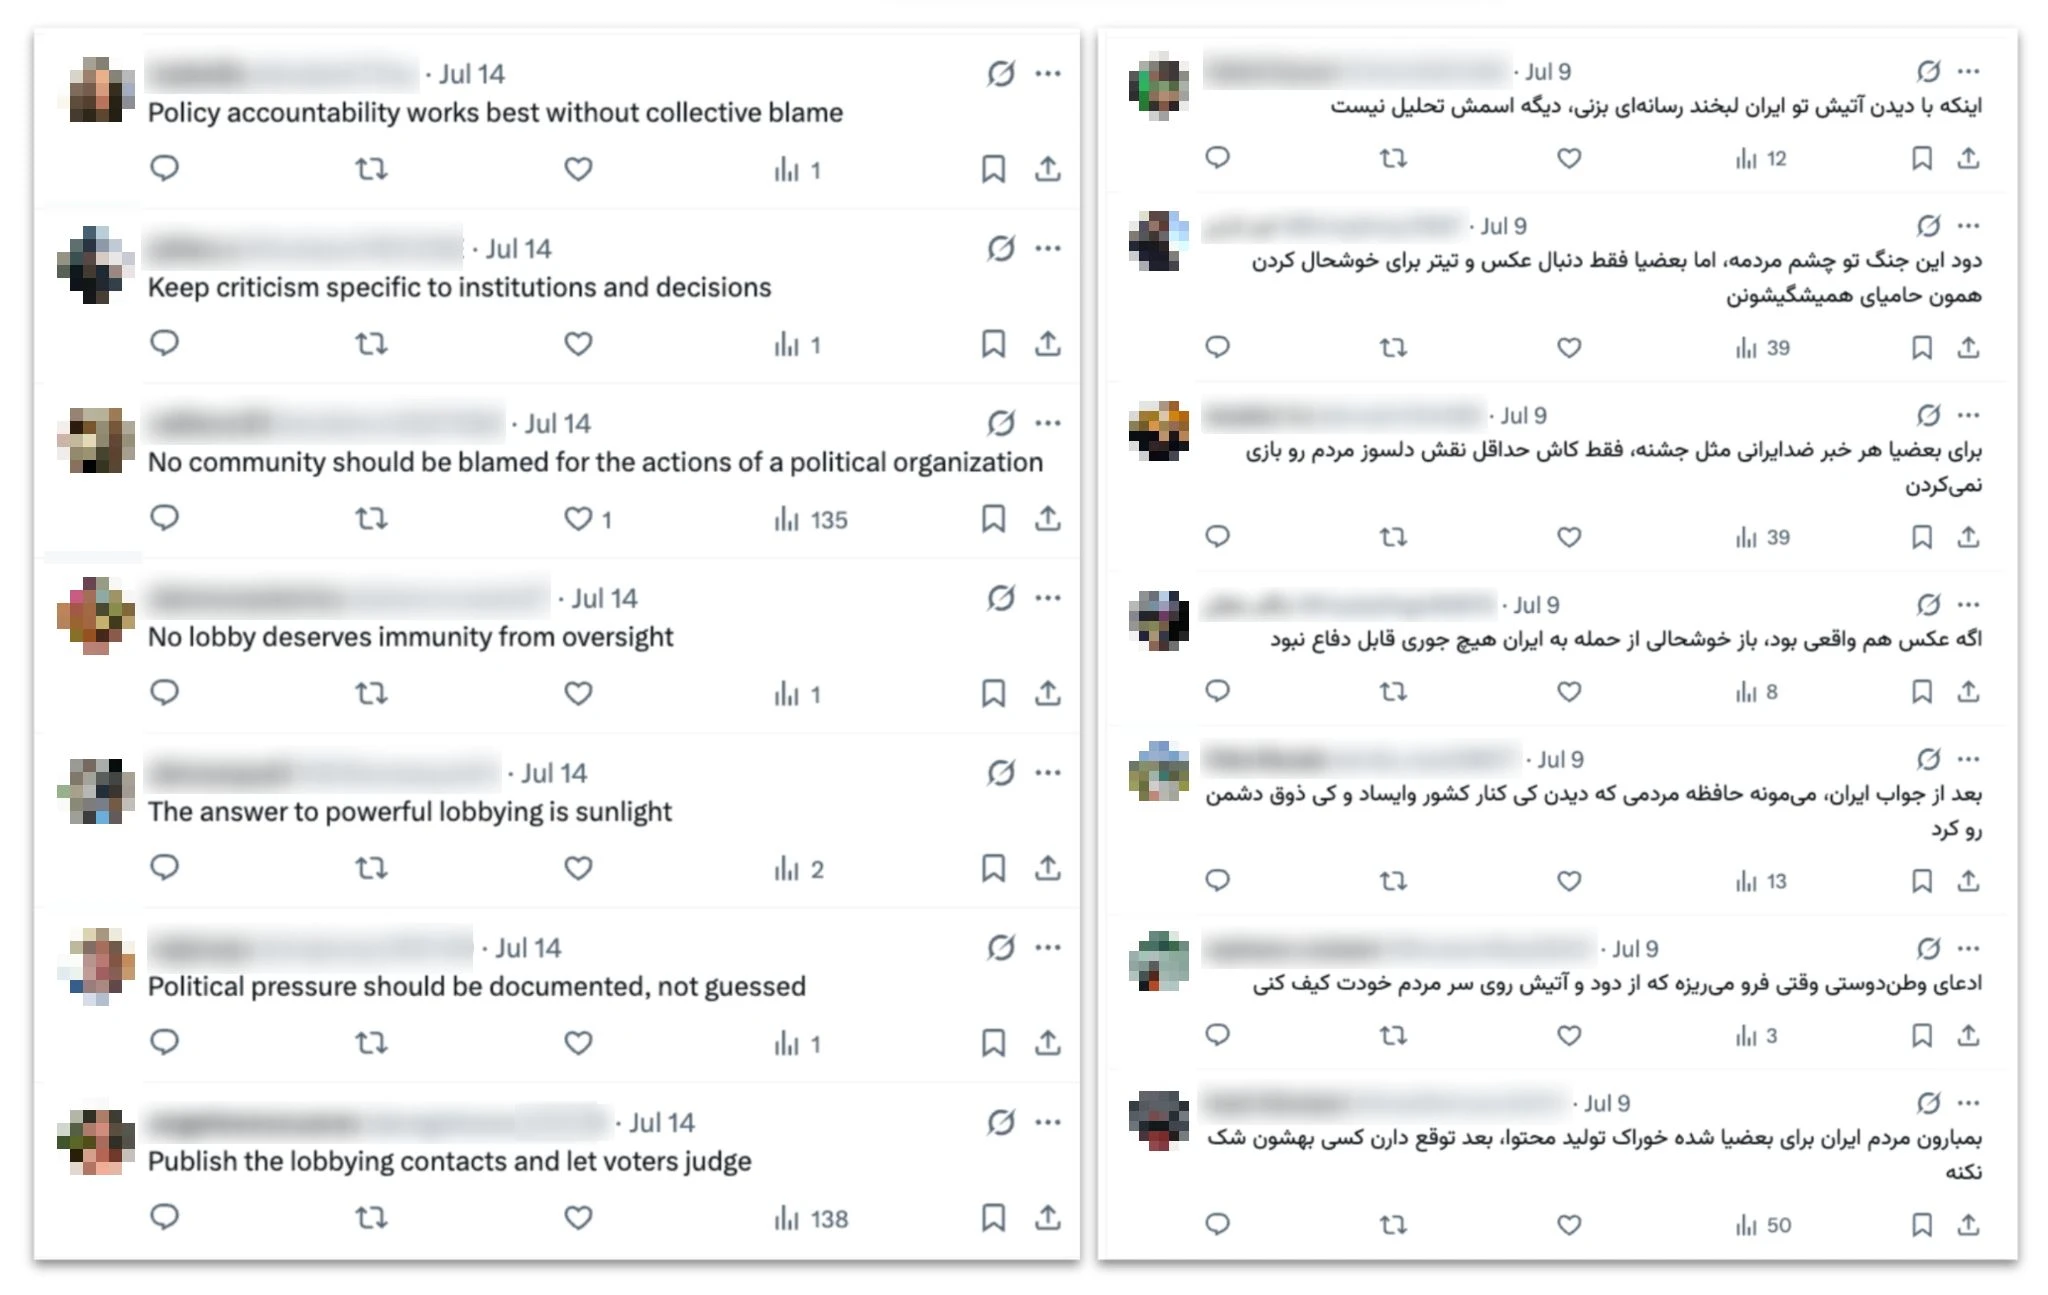
Tweety po angielsku (po lewej) i persku (po prawej), wygenerowane w ramach tej operacji i opublikowane w lipcu. Komentarze anglojęzyczne odpowiadały na anglojęzyczny tweet ostrzegający, że USA przygotowują „atak na dużą skalę” na Iran. Wszystkie te komentarze zamieszczono w ciągu 10 minut. Komentarze perskojęzyczne odpowiadały na perskojęzyczny tweet o amerykańskich atakach na Iran i zostały opublikowane w ciągu 13 minut.
Część masowego generowania komentarzy polegała na tworzeniu odpowiedzi na posty w mediach społecznościowych dotyczące artykułów samej operacji. Osoby prowadzące operację wprowadzały zrzuty ekranu postów promujących ich artykuły, a następnie generowały komentarze chwalące te teksty lub popierające zawarte w nich opinie, prawdopodobnie by sprawiały wrażenie popularniejszych.
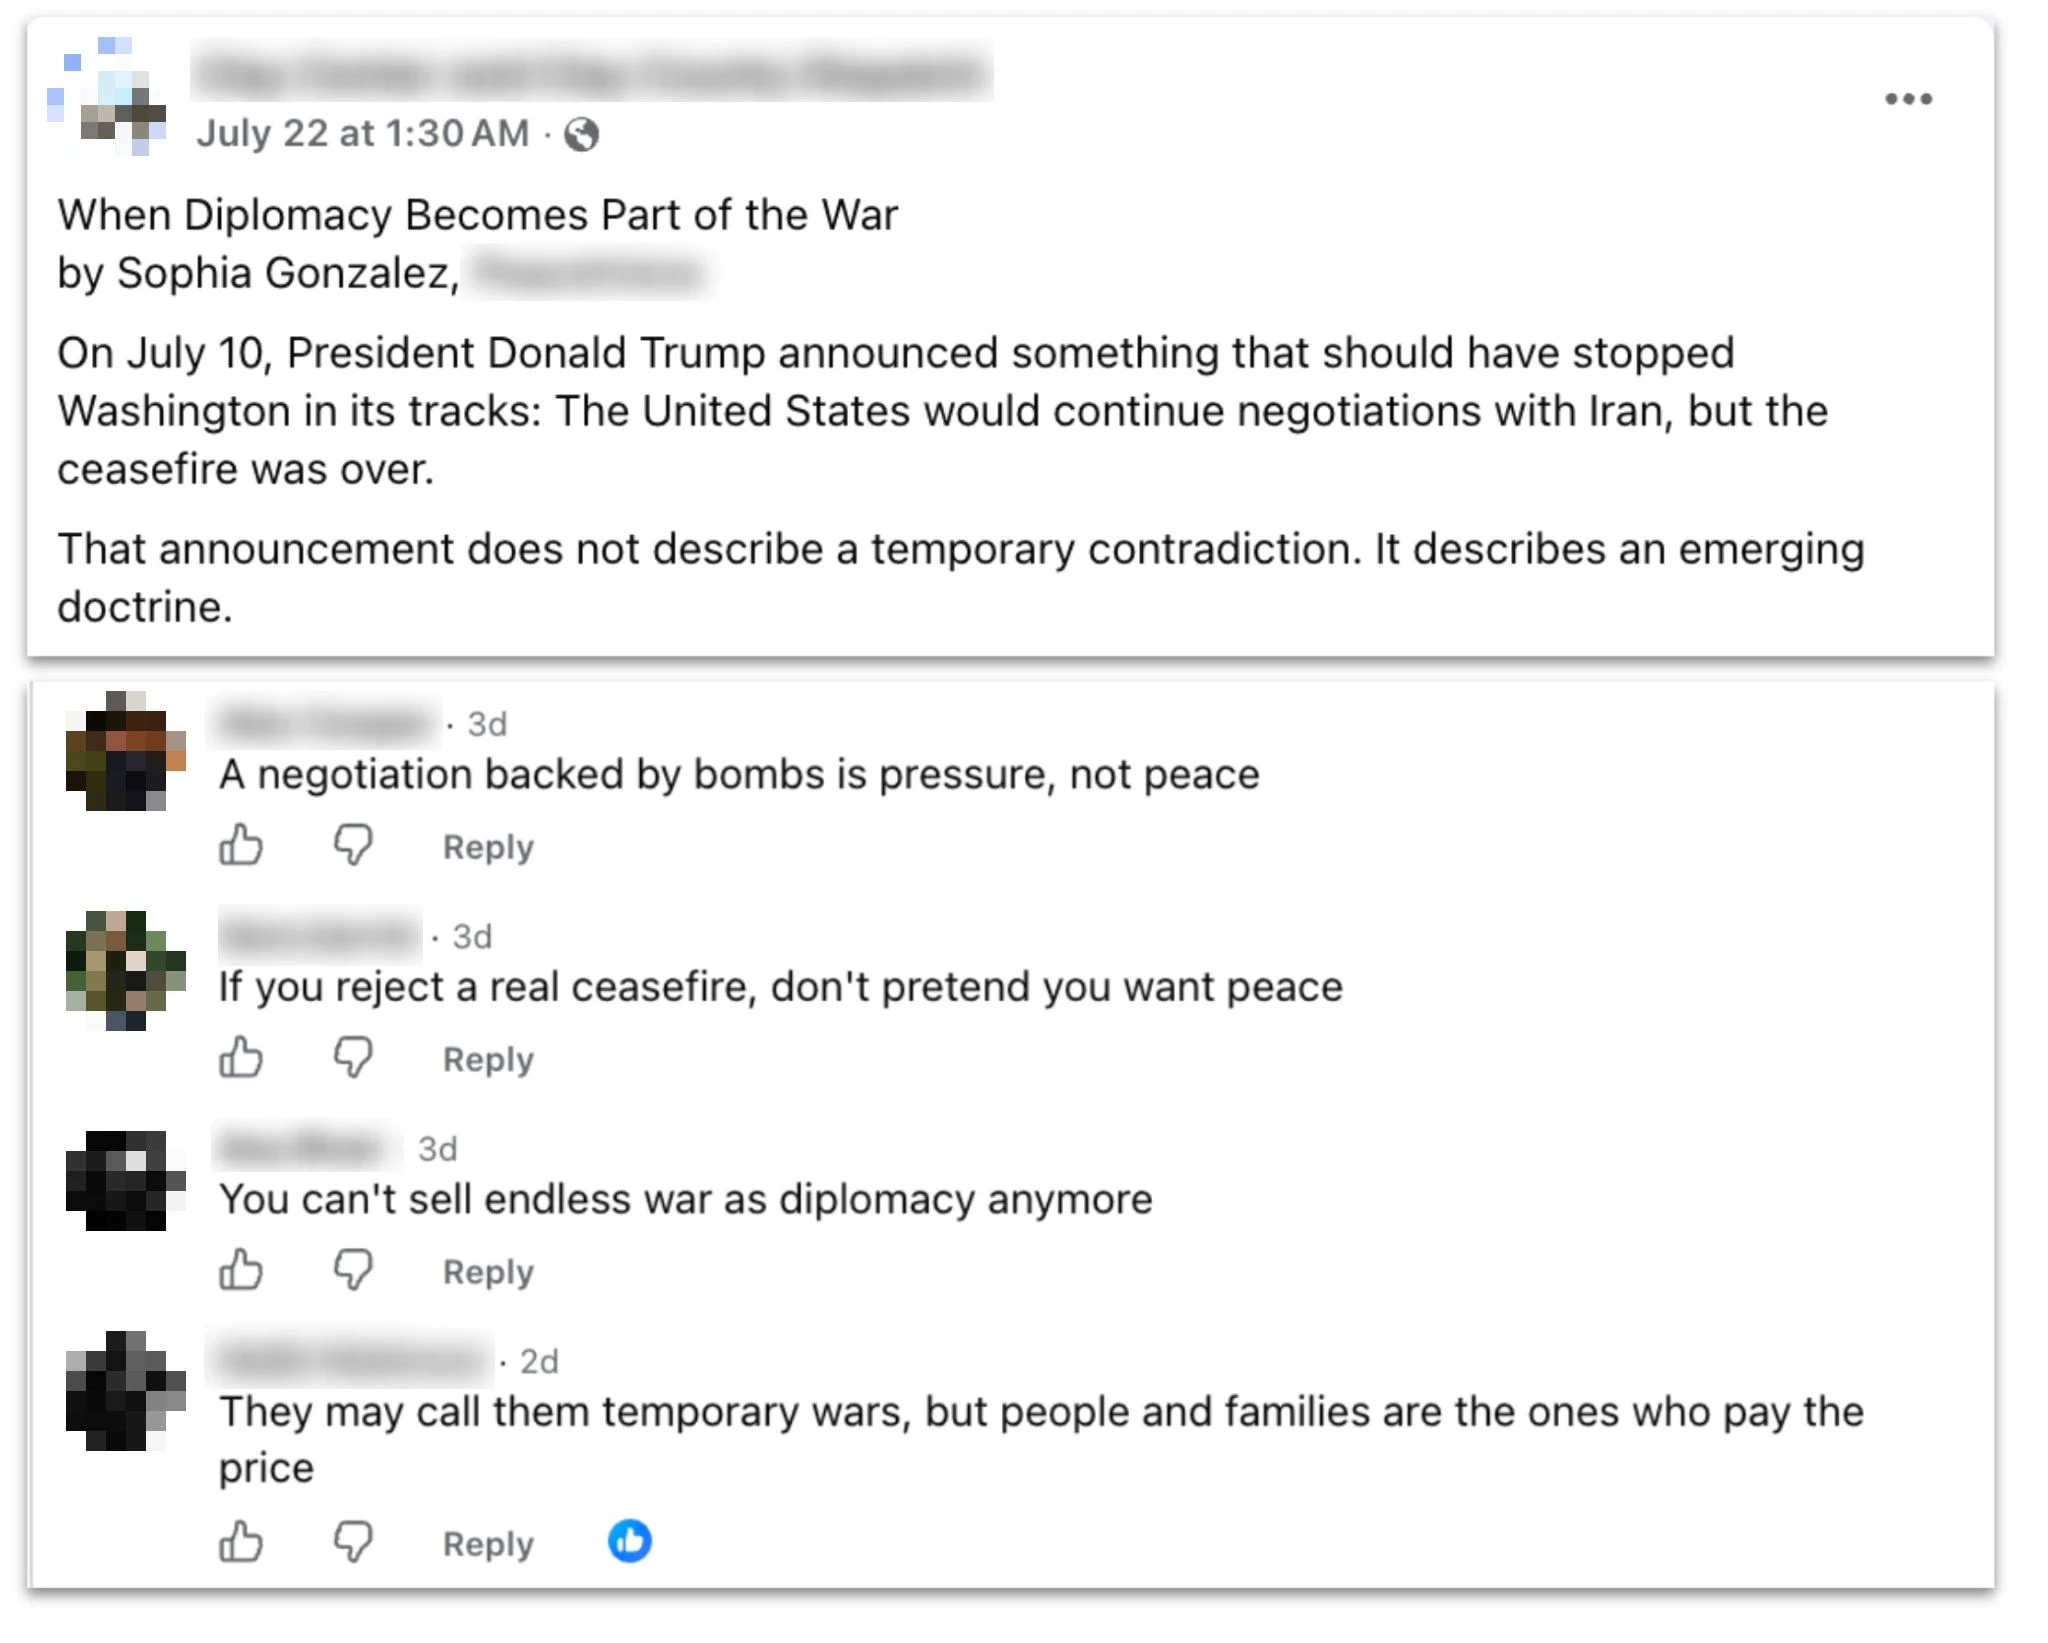
Post lokalnej amerykańskiej strony informacyjnej na Facebooku, udostępniający artykuł wygenerowany w ramach operacji, oraz komentarze pod tym postem wygenerowane w ramach tej samej operacji.
Większość serii komentarzy dotyczyła ogólnie konfliktu między Iranem, Stanami Zjednoczonymi a Izraelem. Użytkownicy prosili o komentarze na takie tematy jak ataki rakietowe, zawieszenia broni i posunięcia dyplomatyczne. Zastrzegali, że treści mają przedstawiać USA jako agresora, Izrael jako niewiarygodnego sojusznika USA, a Iran jako ofiarę, która stawia opór i nie daje się złamać. Szczególnie wiele odpowiedzi wygenerowano na posty nadającej z Wielkiej Brytanii telewizji satelitarnej Iran International, krytycznej wobec irańskiego reżimu — powstało ponad dwadzieścia cztery serie wrogich odpowiedzi w języku perskim. Mniejsza część serii zawierała odpowiedzi na posty o polityce USA, zwykle również w szerszym kontekście konfliktu.
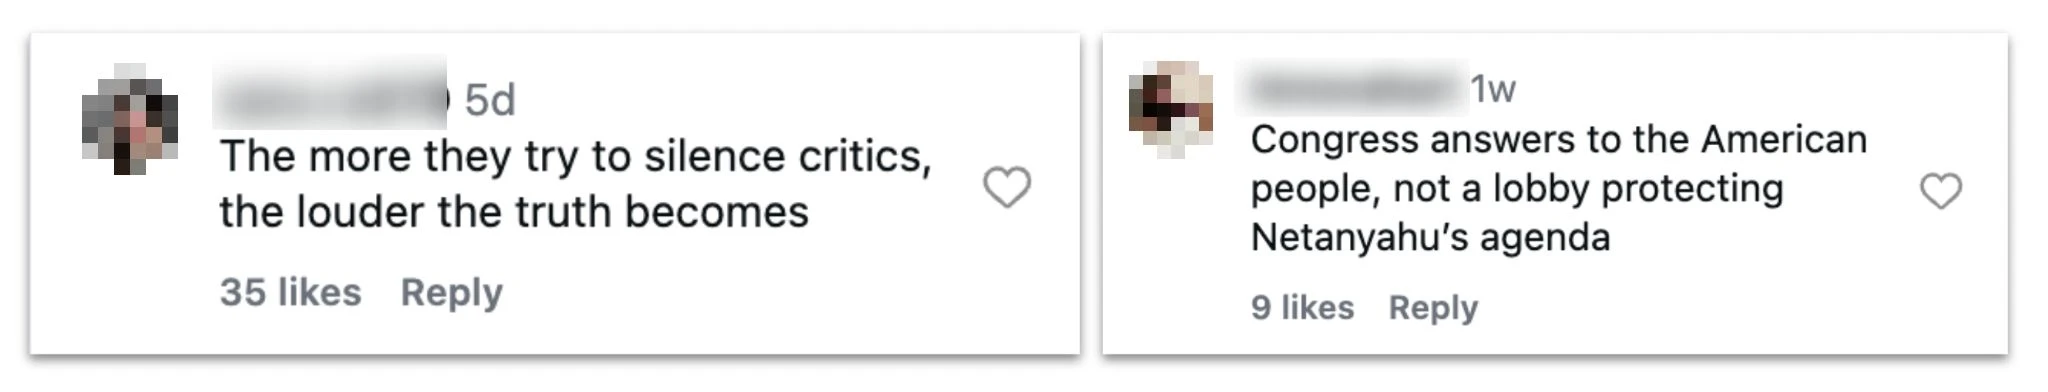
Komentarze na Instagramie wygenerowane w ramach tej operacji w odpowiedzi na posty o polityce USA.
Udało nam się znaleźć niewielką liczbę tych odpowiedzi opublikowanych w internecie. Znacznie więcej nie pojawiło się w naszych wyszukiwaniach w otwartych źródłach — być może dlatego, że ich nie opublikowano albo zrobiły to konta, które zostały już usunięte. (Na przykład trzy fikcyjne dziennikarki — Ericka Feusier, Alice Johnson i Jenny Williams — podawały w opublikowanych biogramach nazwy swoich kont na X. Do sierpnia 2026 r. wszystkie te konta zawieszono). Niektóre konta, które publikowały komentarze, miały zachodnio brzmiące nazwy, ale wskazywały lokalizację w Iranie.
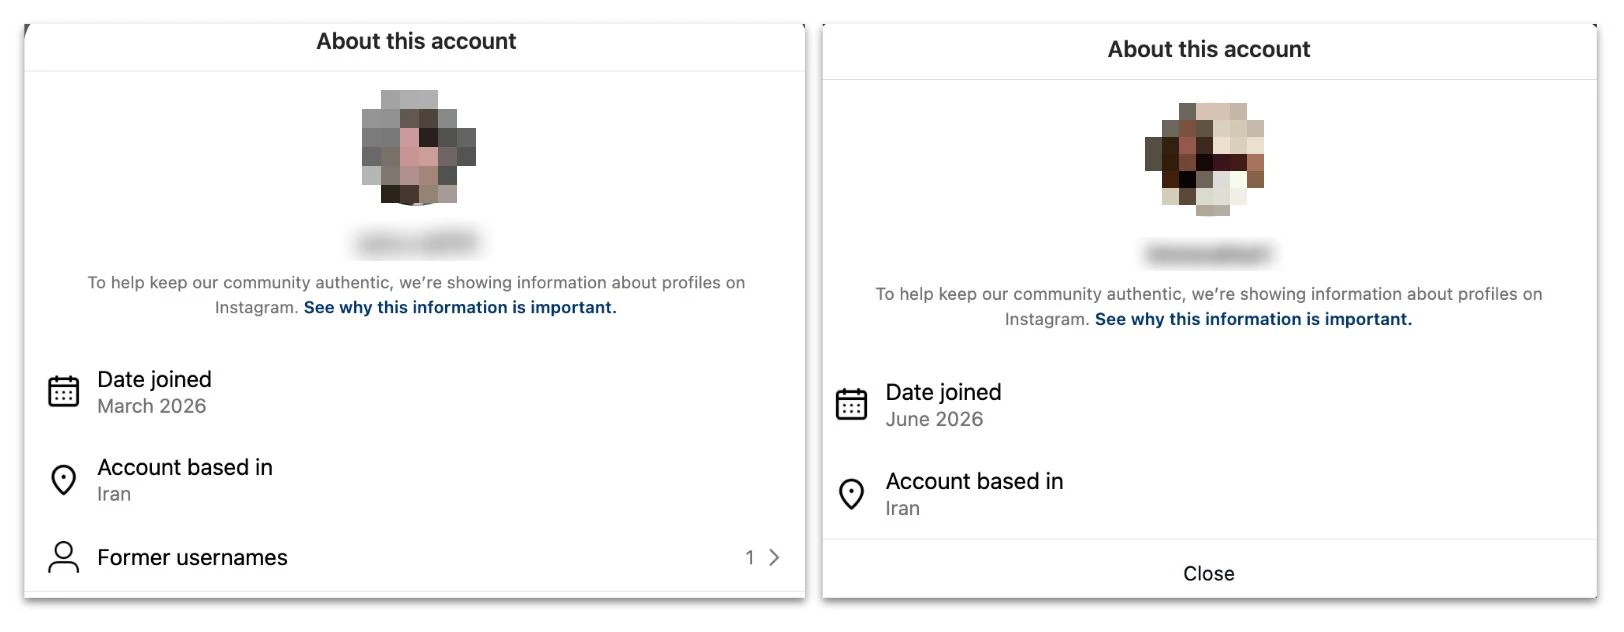
Informacje o przejrzystości kont na Instagramie, z których opublikowano pokazane wyżej komentarze, wskazujące lokalizację w Iranie.
Tam, gdzie znaleźliśmy opublikowane odpowiedzi, zwykle stanowiły one mniejszość wszystkich komentarzy pod danym postem. Sugeruje to, że głos osób prowadzących operację nie dominował wśród autentycznych wypowiedzi. Odpowiedzi te nie wydawały się też przyciągać istotnego zaangażowania. Co więcej, wiele polubień pochodziło z kont, które same były powiązane z operacją. Przekazaliśmy informacje o tej sprawie partnerom z branży, którzy mają najlepsze możliwości kompleksowej oceny zaangażowania.
Próby przedstawiania swoich działań jako popularniejszych nie ograniczały się do publicznych postów. Oprócz generowania treści osoby prowadzące operację od czasu do czasu prosiły ChatGPT o dopracowanie dokumentów, które wyglądały na wewnętrzne raporty z kampanii w mediach społecznościowych. Zazwyczaj przekazywały modelowi zestaw statystyk i prosiły o przekształcenie ich w dopracowane prezentacje.
Nie jest to pierwsza udaremniona przez nas operacja, która wykorzystywała AI do pisania własnej(otwiera nowe okno) samooceny(otwiera nowe okno). W próbach oceniania własnej pracy przez irańskich organizatorów najbardziej uderzała zastosowana metoda. Główną miarą „wpływu” była liczba wyświetleń postów, na które odpowiadali (nie samych odpowiedzi), mierzona przed opublikowaniem odpowiedzi i po upływie nieokreślonego czasu od publikacji. Obliczenia te nie uwzględniały wyświetleń wynikających z innych czynników, takich jak popularność oryginalnych postów czy pozostałe komentarze. W efekcie znacznie zawyżały wskaźniki wpływu operacji. Sugeruje to, że jej organizatorzy albo nie znali skuteczniejszej metody obliczeń, albo nie zdecydowali się jej zastosować.
Tymczasem dowody z obserwacji otwartych źródeł sugerują, że dwa główne obszary działań tej operacji miały bardzo różną siłę oddziaływania.
Odpowiedzi w mediach społecznościowych, które udało nam się zidentyfikować, zwykle miały niewiele polubień, wyświetleń i komentarzy — od kilku do kilkudziesięciu. Jak wspomniano wyżej, odpowiedzi te zazwyczaj stanowiły mniejszość wszystkich komentarzy pod danym postem. Stosując skalę Breakout(otwiera nowe okno), która ocenia operacje wpływu od 1 (najniżej) do 6 (najwyżej), zaliczylibyśmy tę część operacji do kategorii 2: komentarze pojawiały się na wielu platformach, ale niewiele wskazuje, by docierały poza własne kanały lub dominowały w dyskusjach.
Natomiast fikcyjnym dziennikarzom udało się opublikować artykuły w różnych mediach, z których część miała pokaźne grono odbiorców. Na przykład w sierpniu 2026 r. jeden z serwisów publikujących artykuły tej operacji miał niemal 2 mln obserwujących na Facebooku, prawie 355 tys. na X i ponad 544 tys. na Instagramie. Tę część operacji zaliczylibyśmy do kategorii 4, ponieważ regularnie docierała z treściami do szeregu mediów.


