사이버 보안의 최전선
사이버 방어의 새로운 시대를 조명하는 실시간 기조연설. 11월 12일 오전 10시(태평양 표준시)
사이버 보안을 위한 프런티어 AI 역량
프런티어 모델과 에이전트를 활용해 취약점을 발견하고 방어 체계를 테스트하며 수정안을 더 빠르게 개발하세요.
사이버 방어에는 새로운 접근 방식이 필요합니다
AI의 발전으로 공격자가 취약점을 찾아 악용하는 속도가 빨라지고 있습니다. 방어 측이 지금은 한발 앞서 대응할 수 있지만, 대응할 수 있는 시간은 점점 줄어들고 있습니다.
이제 보안 방어를 지속적으로 수행할 때입니다.
보안 업무 전반에 AI 활용하기
Daybreak를 통해 사이버 보안 모델 이용하기
Daybreak는 승인된 사이버 보안 작업에 필요한 모델 액세스를 제공합니다. 방어 목적의 워크플로에는 Blue를, 승인된 고급 테스트에는 Red를 사용하세요.

Daybreak Blue

Daybreak Red
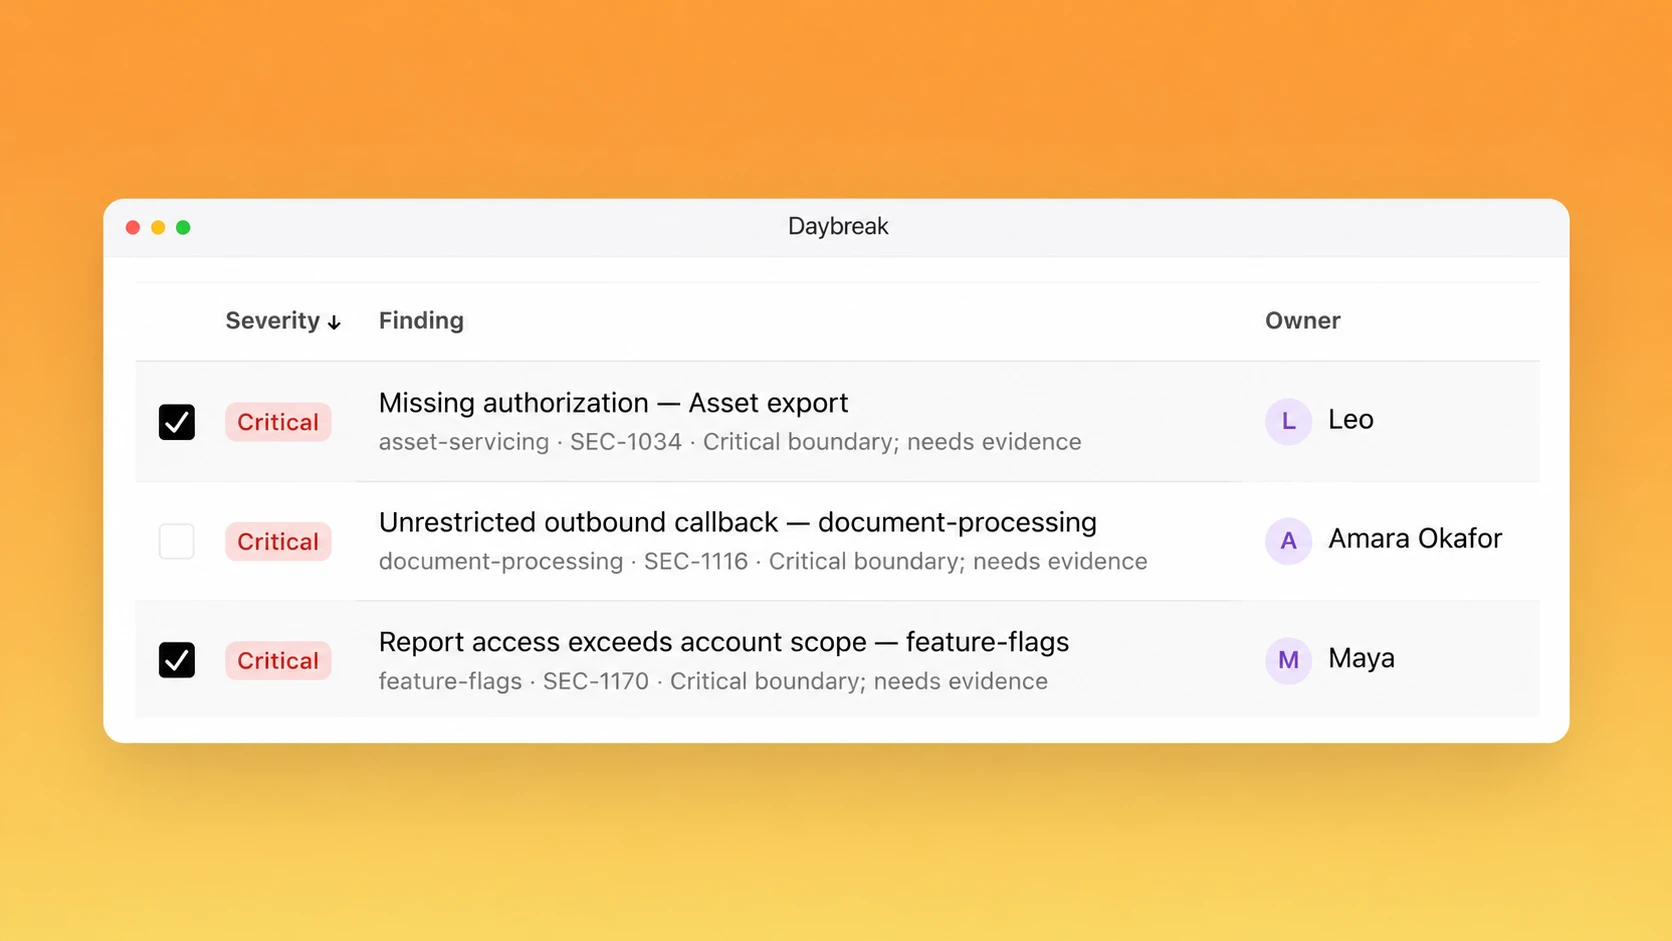
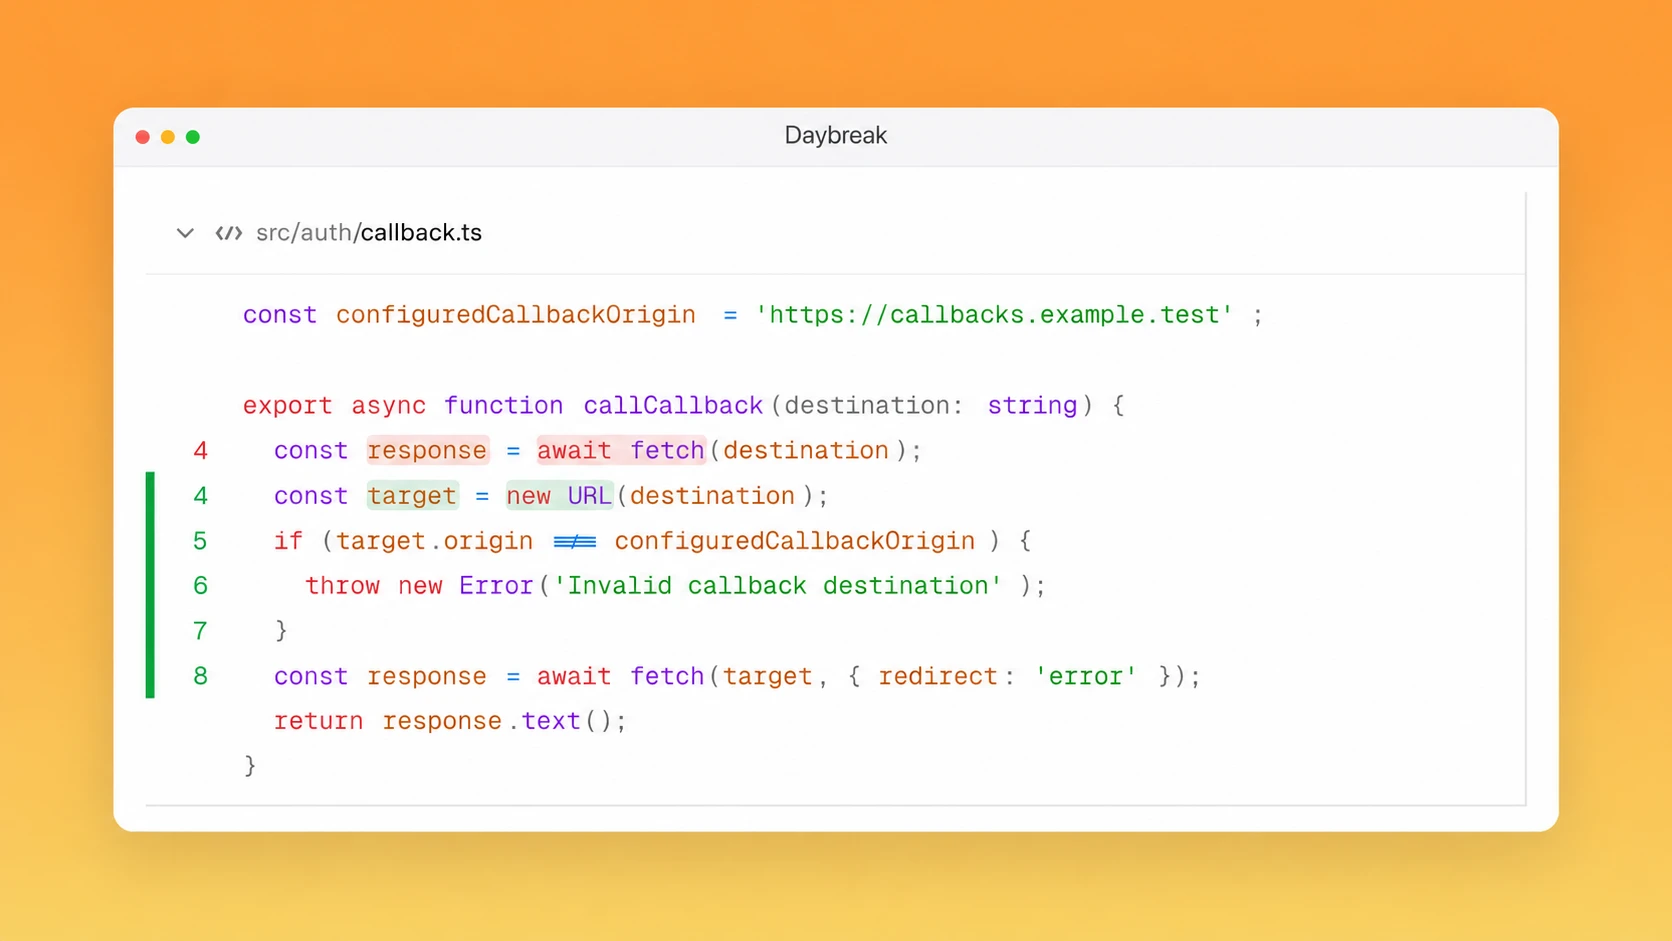
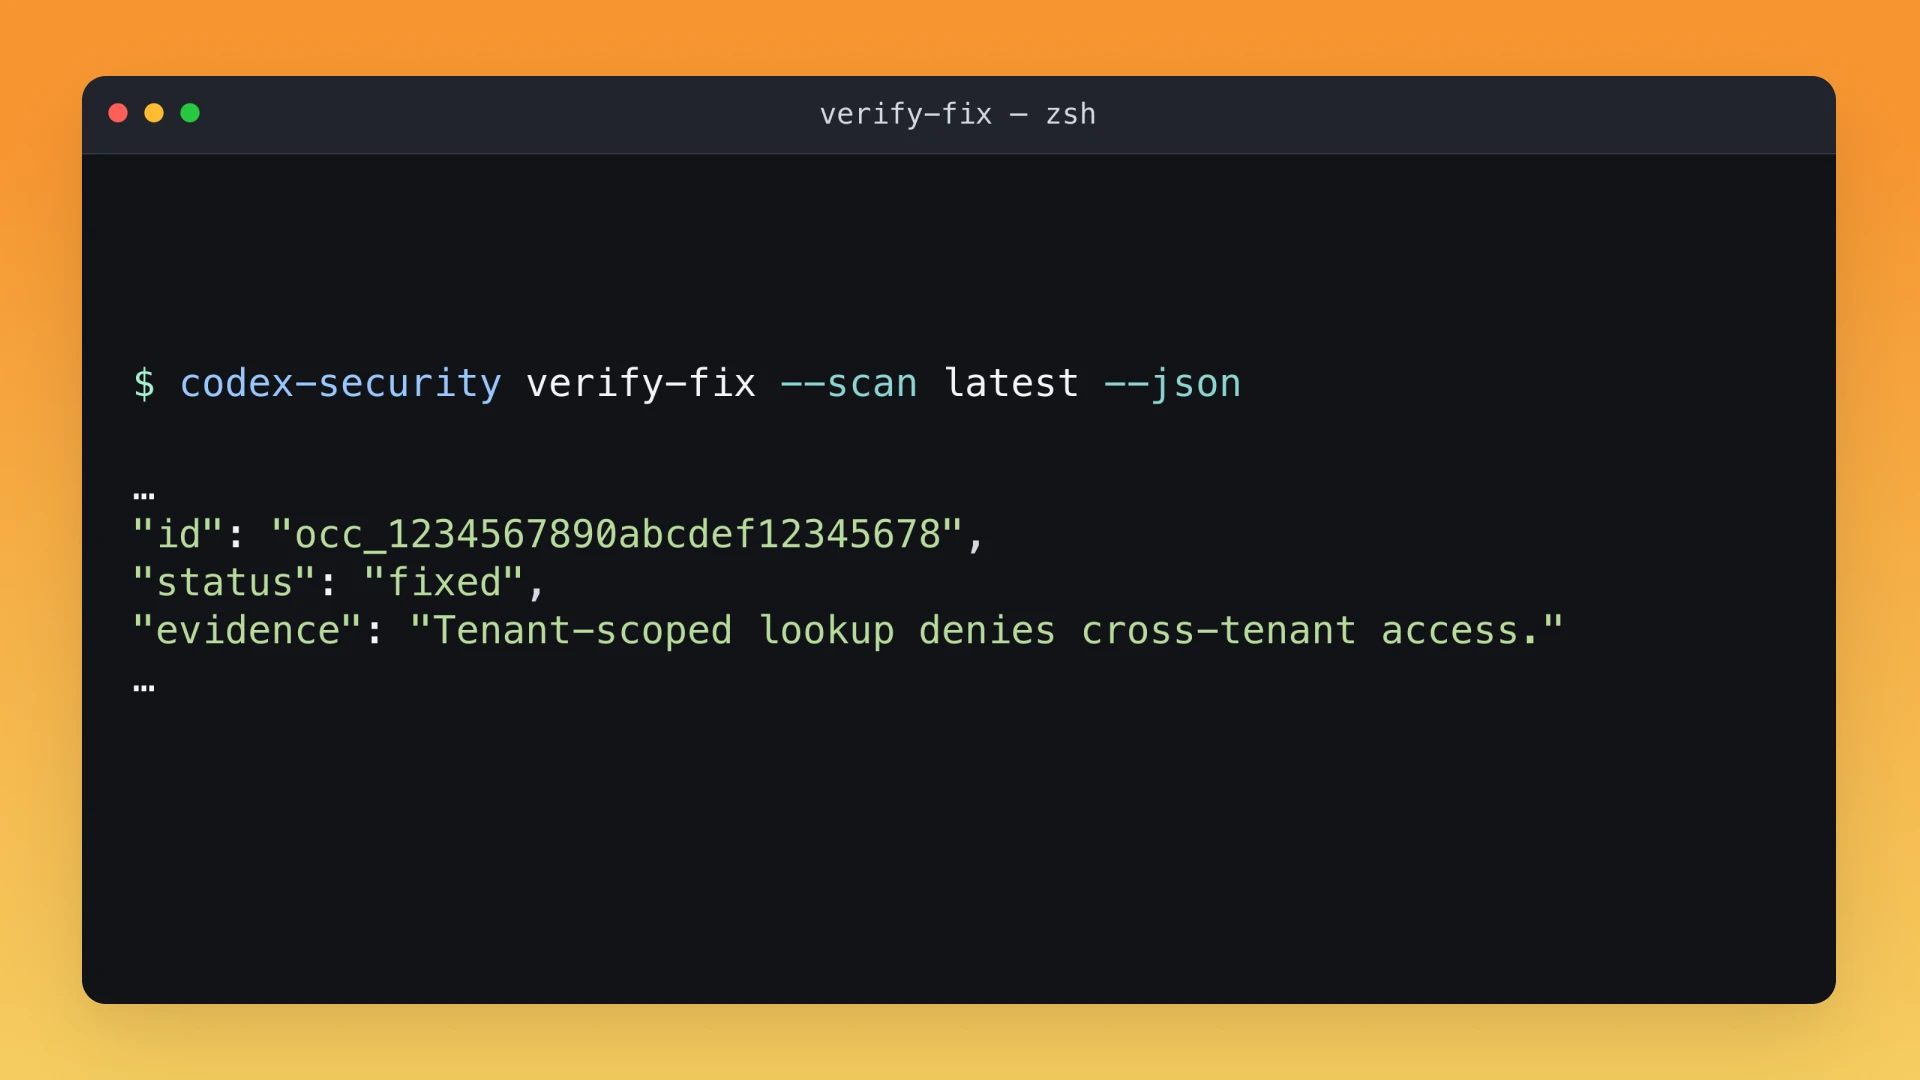
취약점 발견부터 검증된 수정안까지
에이전틱 루프를 구축해 탐지 결과를 조사하고 위험의 우선순위를 정하며 팀이 검토할 수 있는 수정안을 준비하세요.
기존에 사용하던 도구에서 코드 보안 강화하기
Daybreak Defense Factory
버튼 하나로 발견된 취약점을 수정 단계까지 진행하세요. 스캔과 패치 적용 워크플로는 모두 원격으로 실행됩니다.
Daybreak 플러그인
Codex에서 직접 스캔하고 패치를 생성하세요. 스캔은 로컬에서 실행되고 탐지 결과도 로컬에 저장됩니다.
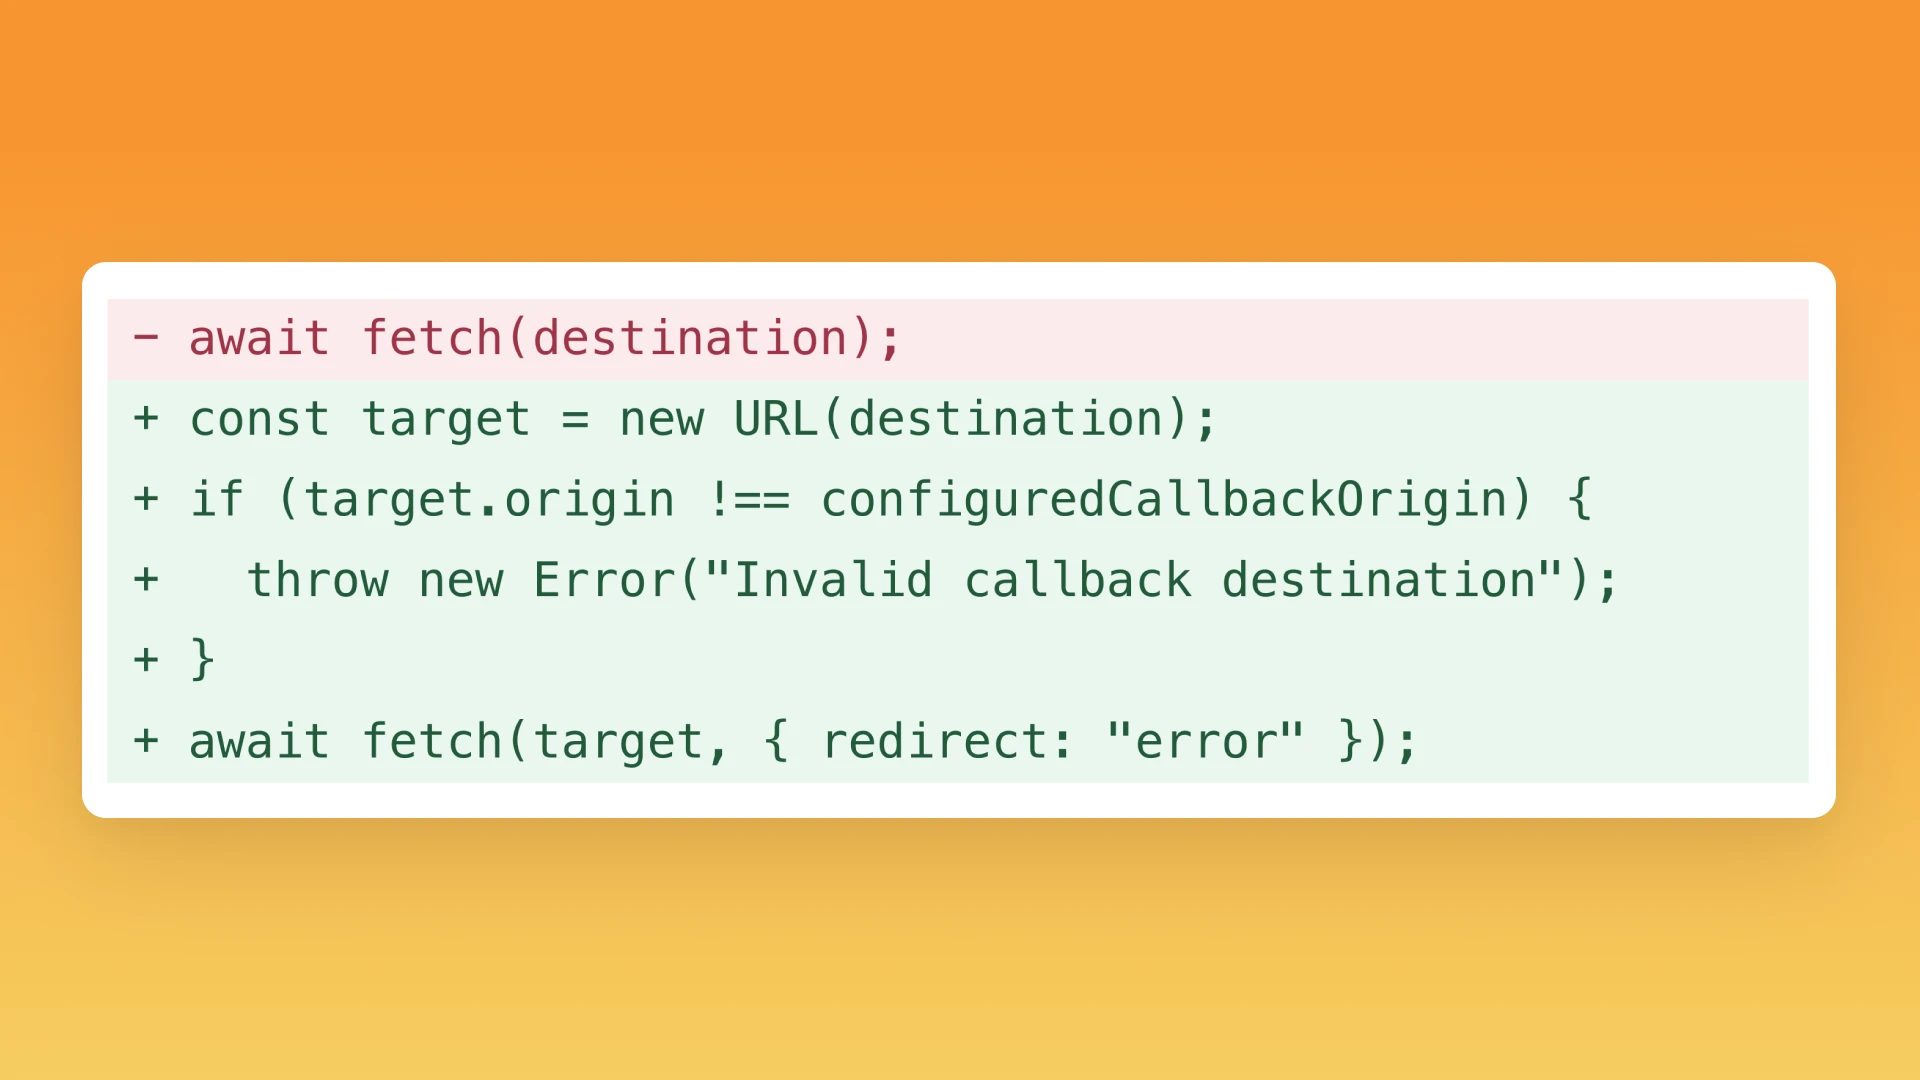
PR 검토
pull request를 검토해 취약점이 다시 발생할 위험을 줄이세요.
지속적인 방어를 위한 핵심 구성 요소
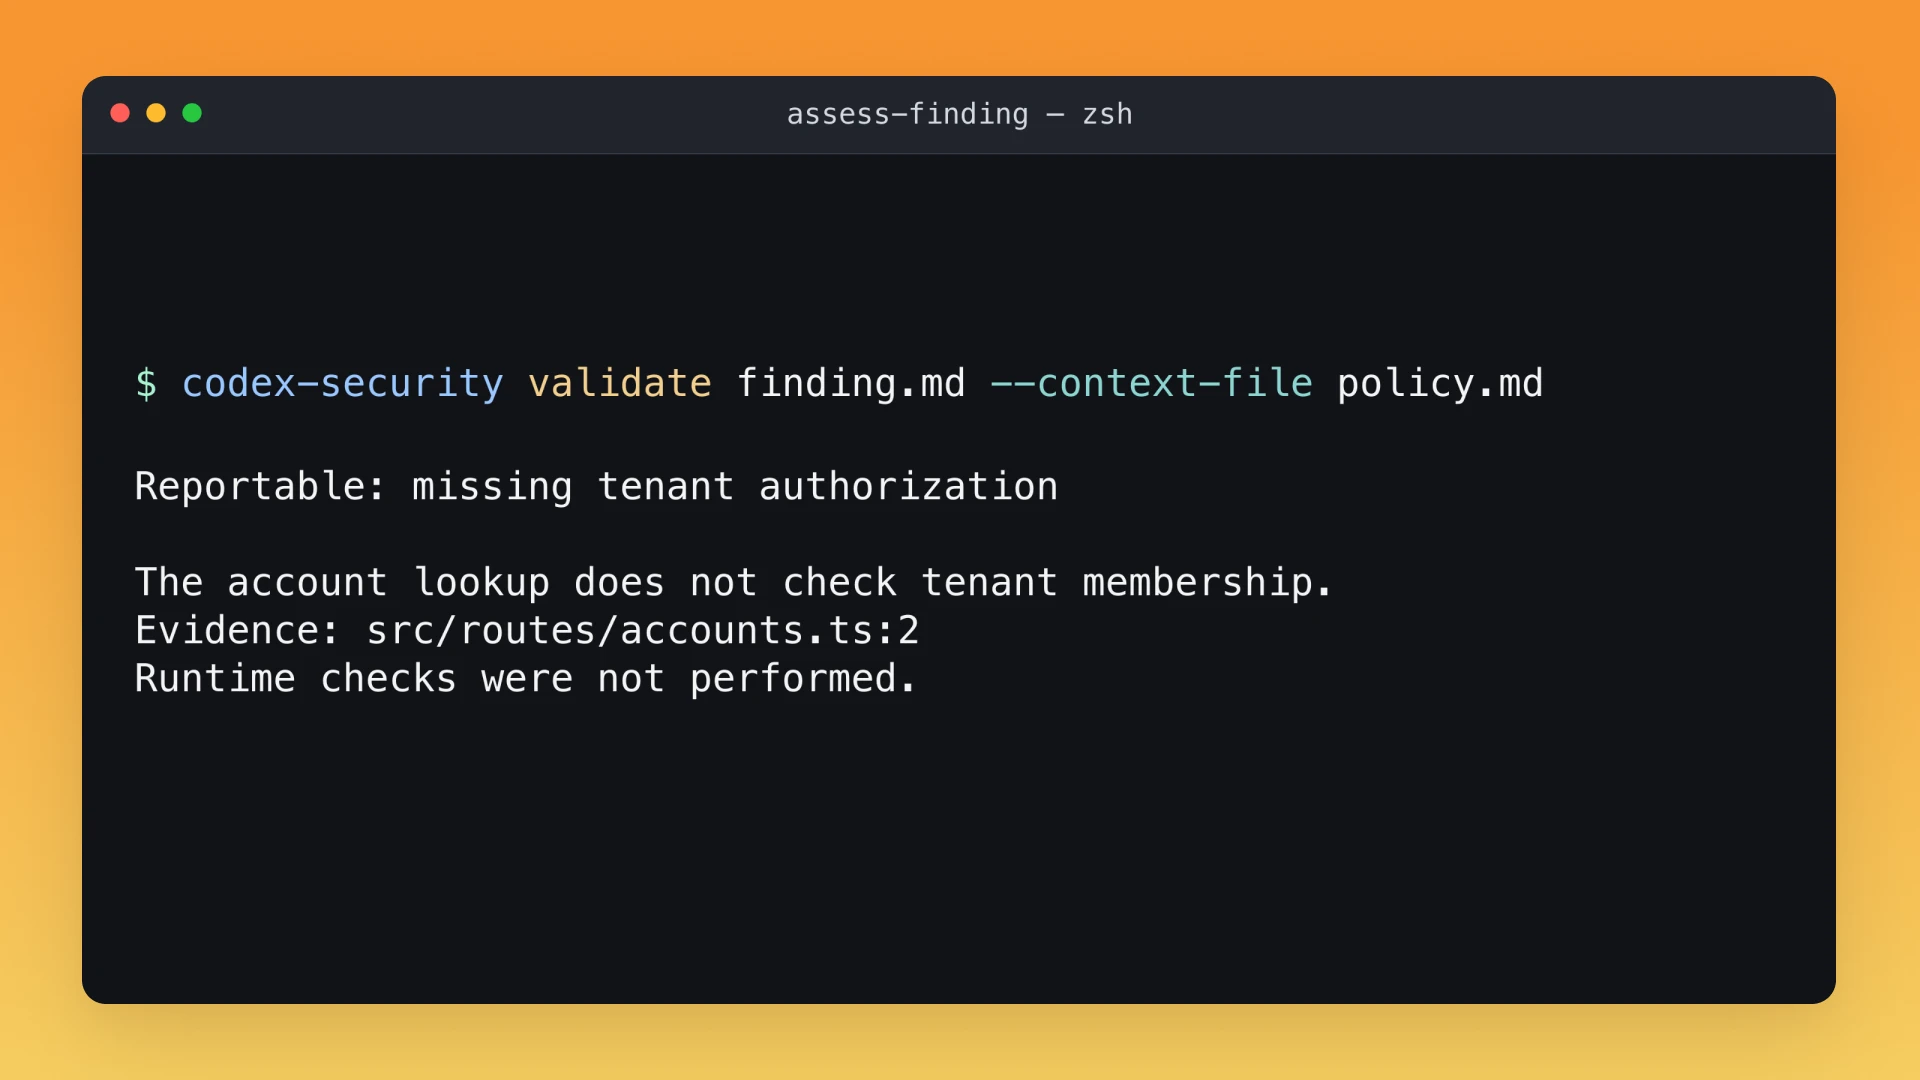
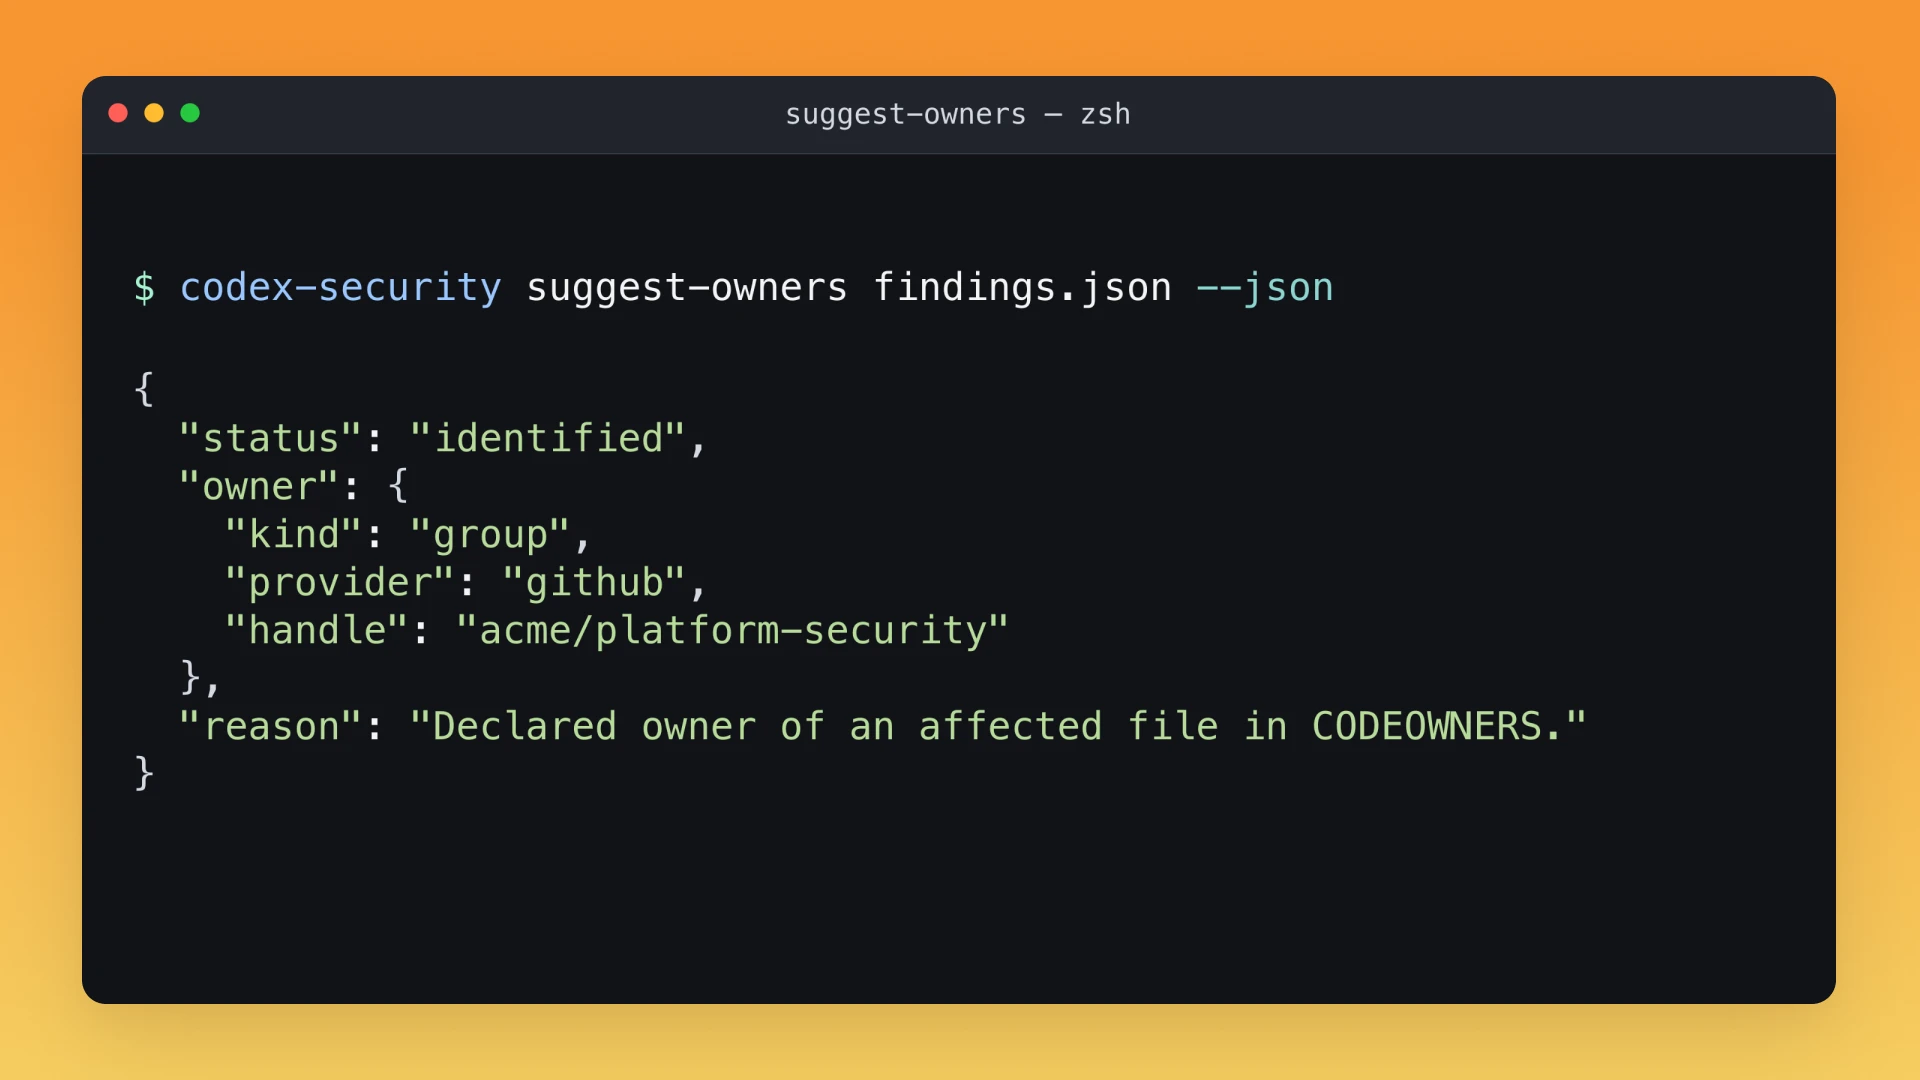
Codex Security CLI
터미널에서 코드와 코드 변경 사항을 스캔하세요. 취약점 탐지 결과, 커버리지 보고서, 관련 증거 자료를 개발 워크플로에 통합하세요.
CI에서 보안 스캔 실행하기
CI 파이프라인에서 기존 검사와 함께 Codex Security CLI를 실행하세요.
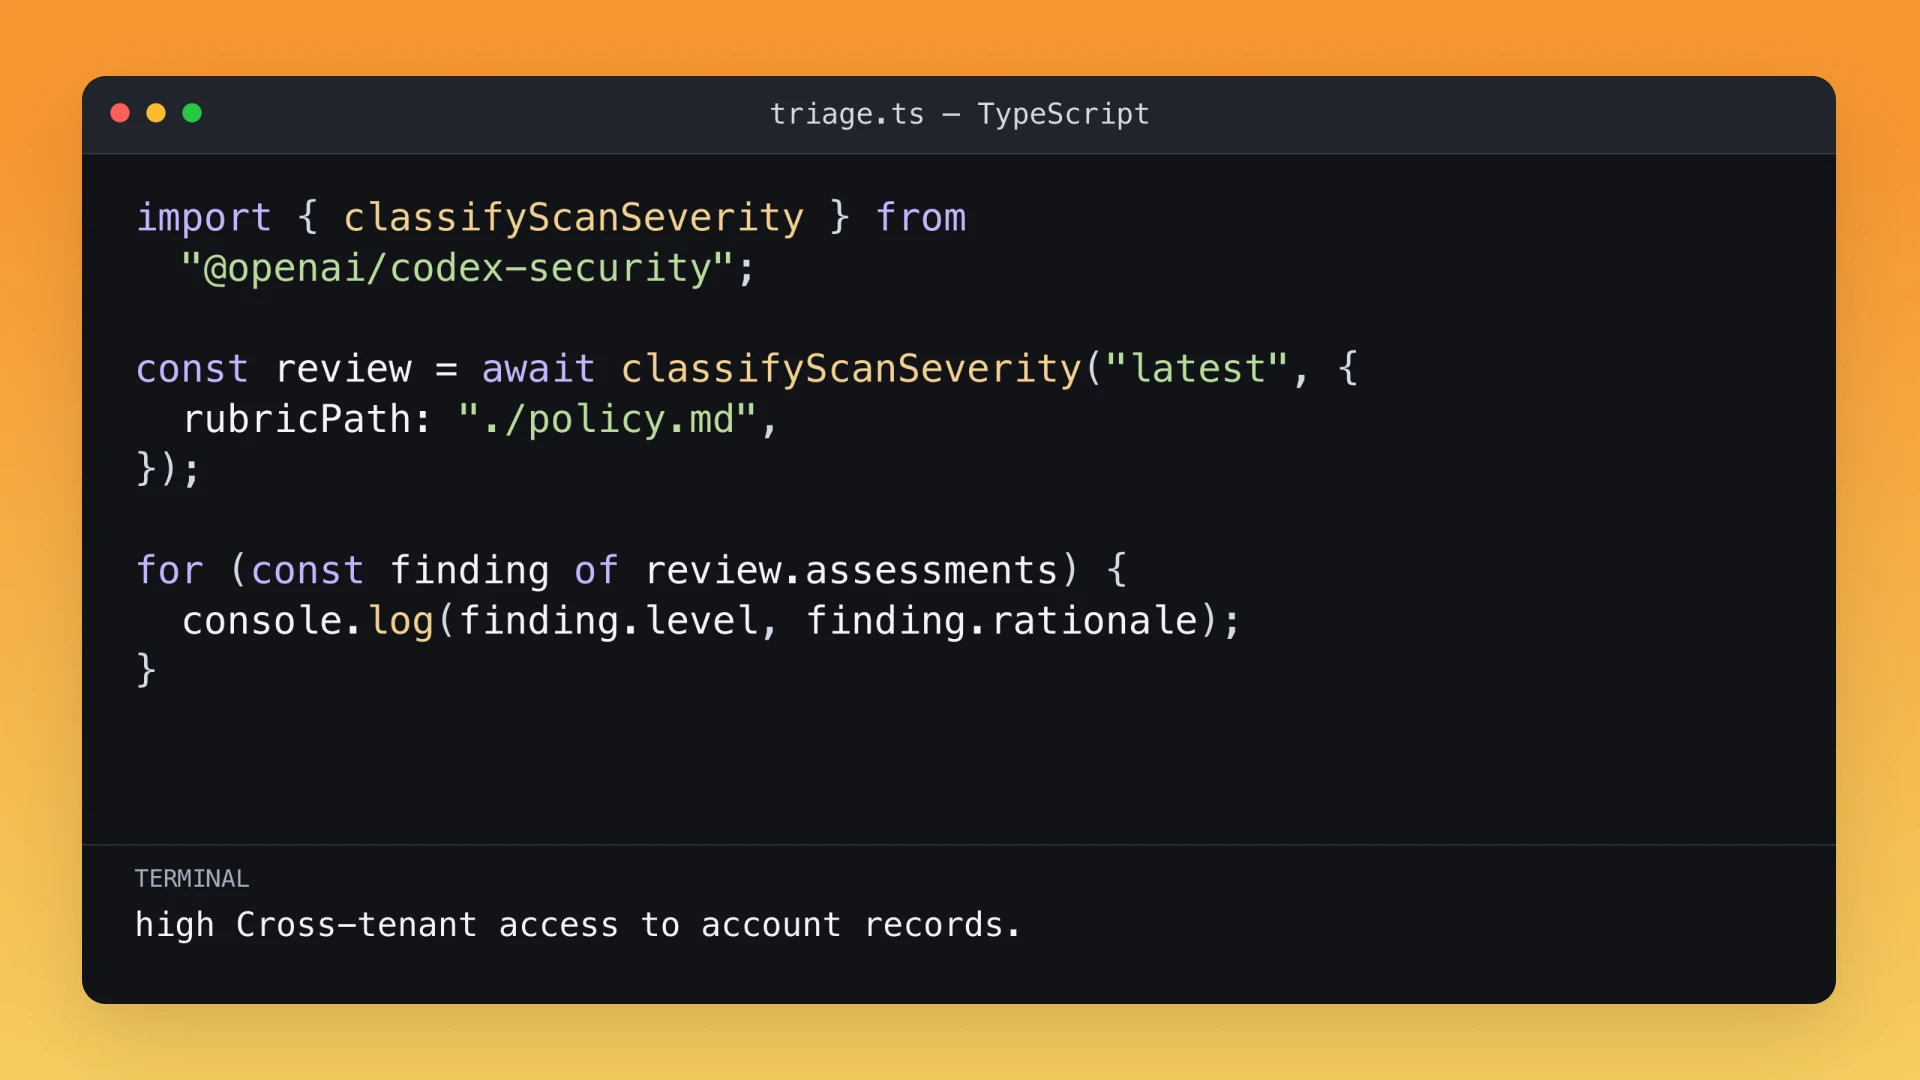
Codex Security SDK
구조화된 탐지 결과, 커버리지 데이터, 스캔 아티팩트를 활용하는 보안 스캔 기능을 TypeScript 애플리케이션에 통합하세요.
OpenAI API
OpenAI 모델에 자체 도구와 업무 맥락을 결합해 맞춤형 보안 워크플로를 구축하세요.