Nyegat operasi “kedhok palsu” kanthi bantuan AI
Sajrone rong setengah taun pungkasan, kita wis nglaporake ngenani maneka cara sing digunakake pelaku ancaman nalika nyoba nggunakake model kita kanggo nindakake serangan siber, operasi pengaruh rahasia (IO), penipuan, lan pelanggaran liyane marang Kabijakan Panggunaan kita. Kita nerbitake laporan iki kanggo menehi informasi marang regulator, kanca sakindustri, lan masyarakat umum ngenani carane pelaku ancaman nyoba manfaatake AI miturut pengamatan kita, uga kanggo mbukak kelemahan sing arep dieksploitasi.
Kita lagi wae mblokir loro IO—siji saka Rusia lan siji saka Iran—sing nggunakake model kita bebarengan karo teknik lan teknologi sing luwih tradhisional kanggo nyengkuyung entitas “kedhok palsu” sing canggih. Dheweke nggunakake entitas kasebut kanggo nyamarake asal-usul pesen geopolitik sing ana gandhengane karo konflik, banjur nyalurake marang pamirsa sasaran. Operasi Iran nduweni pitung identitas “wartawan” kanggo nawakake artikel dawa marang media online cilik lan sedheng ing saindenging donya; operasi Rusia katon wis manfaatake wong ing Amerika Latin sing ora ngerti tujuwan sejatine kanggo nglakokake “lembaga kajian” ing lapangan.
Loro operasi kasebut nduweni maneka sisi lan nyoba macem-macem taktik kanggo nggayuh tujuwane. Saliyane artikel dawa, operasi Iran nggawe komentar media sosial saklompok-saklompok, umume ngenani topik sing ana gandhengane karo perang AS-Iran. Saliyane ngendhaleni “lembaga kajian”, operasi Rusia nggawe dokumen lan naskah audio palsu sing diarani “bocoran”, lan sawetara kita temokake disebar online. Loro operasi uga akeh nggunakake AI kanggo nyusun laporan internal (operasi Rusia luwih akeh nindakake iki tinimbang tugas liyane); ing loro kasus, para pelaku nggunakake metodologi sing diragokake utawa terang-terangan ngapusi kanggo nggedhekake gambaran efektifitase para operator.
Sing paling mencolok saka operasi iki yaiku mirip banget karo operasi pengaruh rumit ing jaman sadurunge AI, nanging nggunakake AI supaya sawetara alur kerja luwih gampang. Identitas wartawan sing digunakake operasi Iran mirip karo wartawan palsu “Alice(mbukak ing jendhela anyar) Donovan(mbukak ing jendhela anyar)”, kedhok intelijen militer Rusia sing artikele diterbitake maneka media Kulon ing 2016–17. Ing 2020, wong-wong sing ana gandhengane karo kegiyatan sadurunge saka Internet Research Agency Rusia nglakokake media “warta” palsu jenenge “PeaceData(mbukak ing jendhela anyar)”, sing ngajak wartawan ing saindenging donya nulis kanggo media kasebut tanpa ngerti tujuwan sejatine.
Operasi iki uga ora lumrah amarga potensi jangkauane. Nganggo Skala Panyebaran(mbukak ing jendhela anyar) IO, sing mbiji IO saka 1 (paling asor) nganti 6 (paling dhuwur), kita mbiji operasi asal Rusia iki kalebu Kategori 5. Iki operasi Kategori 5 kapisan sing kita cegat wiwit miwiti pelaporan. Operasi asal Iran tekan Kategori 4. Loro-lorone kasil nglebokake kontene (sing ora kabeh digawe nganggo model kita) menyang media arus utama, ora mung ngunggah ing media sosial. Iki selaras karo pola sing kita deleng ing 30 operasi pengaruh rahasia sing wis kita bongkar sajrone rong setengah taun pungkasan: operasi sing nyoba nglebokake kontene menyang media nyata, tinimbang ngandelake panyebaran media sosial palsu, cenderung nduweni potensi jangkauan lan dampak paling gedhe.

Matriks 30 IO sing kita bongkar wiwit awal 2024, dibiji miturut cara panyebaran utama (media sosial, situs web duweke operasi, publikasi njaba) lan biji ing Skala Panyebaran. Operasi sing nggunakake luwih saka siji cara panyebaran, kayata nglakokake situs web lan promosi ing media sosial, diklompokake miturut cara sing katon dadi inti operasine.
AI bisa menehi operasi kedhok palsu kaya iki skala sing luwih gedhe, efisiensi, kaprigelan basa, lan kemampuan editorial. Para operator bisa nggunakake kauntungan iki kanggo manfaatake korban sing ora curiga, kayata pegawe utawa editor, lan nyusupake kontene menyang pamirsa sing ora ngerti sapa ing mburine utawa apa tujuwane. Operasi iki uga nuduhake kerumitan lan kecanggihan panganggone identitas lan entitas palsu dening pelaku ancaman kanggo nggayuh tujuwane. Ngerti kelemahan sing dieksploitasi pelaku ancaman sajrone upaya iki, lan carane kelemahan kasebut bisa dadi dalan nggayuh pamirsa lan jangkauan, bakal wigati kanggo njaga pertahanan sing kuwat ing organisasi.
Nanging, sipat rahasia operasi kedhok palsu iki uga ndadekake gampang dilumpuhake yen dibukak kanthi tanggung jawab. “Alice Donovan” lan “PeaceData” padha mandheg kegiyatane sawise dibongkar. Mula, tujuwan kita nglaporake operasi kedhok palsu iki yaiku supaya panaliten lan upaya nyegat sabanjure luwih gampang—lan supaya operasi iki luwih angel diterusake.
Pelaku asal Rusia sing nglakokake kampanye pengaruh ing saindenging Amerika Latin.
Kita mblokir saklompok akun ChatGPT sing asale saka Rusia. Dheweke nggunakake ChatGPT kanggo maneka tugas sing ana gandhengane karo operasi pengaruh rahasia sing nyasar negara-negara ing saindenging Amerika Latin. Akeh kegiyatan iki katon ngarah ngrusak reputasi Ukraina ing wilayah kasebut, nanging sawetara katon ngarah mengaruhi asil politik lokal, utamane ing Argentina lan Bolivia. Umume operator menehi prompt nganggo basa Rusia; siji nganggo basa Spanyol, nanging katon isih dumunung ing Rusia. Kita wis nuduhake informasi ngenani kasus iki marang pihak sing nduweni wewenang.
Para operator nggunakake ChatGPT kanggo telung tugas utama: nulis laporan internal ngenani kegiyatane (lan kegiyatan wong liya sing bisa diakoni minangka gaweyane tanpa nuwuhake curiga), nggawe konten kanggo operasine, lan nyusun laporan kinerja sawijining lembaga ing Amerika Latin sing ngarani awake dhewe “platform panaliten”, yaiku Social Research Center (SRC). Dheweke katon ngendhaleni SRC liwat identitas palsu jenenge “Mia Clark”; njupuk saka jeneng kasebut, kita menehi julukan operasi iki “Dark Clark”. Amarga kita ora ngidini akses menyang model kita saka Rusia, dheweke nggunakake VPN kanggo nyambung menyang layanan kita.
Ing laporan internale, para operator ngakoni wis nyebar crita palsu ing saindenging Amerika Latin kanggo ngrusak citra Ukraina utawa para pimpinan lokal. Sawetara materi palsu iki digandhengake dening peneliti(mbukak ing jendhela anyar) sumber terbuka(mbukak ing jendhela anyar) karo entitas Rusia sing dikenal minangka “Politology” utawa “La Compania”, sing dikabarake minangka penerus Wagner Group lan entitas liyane sing diadegake oligark Rusia Yevgeniy Prigozhin. Para operator uga njaluk model kita nerjemahake utawa njlentrehake pawarta umum ngenani Politology lan Wagner, luwih kerep tinimbang takon ngenani jaringan asal Rusia liyane.
Operasi iki ora lumrah ing rong bab. Kapisan, operasi iki katon kasil ngajak wong-wong ing Amerika Latin makarya kanggo SRC tanpa ngerti tujuwan sejatine. Laporan operator Rusia ngenani SRC nyebut keputusan babagan skala gaji, nampa pegawe, lan mecat pegawe. Iki nuduhake yen dheweke ngendhaleni entitas kasebut, ora mung kerja bareng. Bukti sing ana nuduhake yen pegawe SRC ing Amerika Latin ora ngerti yen dheweke makarya kanggo klompok Rusia. Beda karo “lembaga kajian” liyane sing ana gandhengane karo Rusia lan lagi wae kita bongkar, SRC katon ngasilake mayoritas konten asli liwat staf sing diajak makarya tanpa ngerti tujuwan sejatine. Iki dadi upaya paling rumit kanggo nglakokake identitas kedhok sing wis kita cegat sajrone rong setengah taun pungkasan.
Kapindho, sawetara bukti sumber terbuka nuduhake yen materi palsu Dark Clark nyebar cukup amba nganti nuwuhake pemeriksaan fakta(mbukak ing jendhela anyar) lan bantahan resmi(mbukak ing jendhela anyar). Iki nuduhake tingkat panyebaran sing ngluwihi kabeh operasi pengaruh sing kita cegat sajrone rong taun pungkasan. Siji materi palsu sing diakoni disusupake dening operasi iki ing Peru malah nambah ketegangan umum antarane Ukraina lan Polandia.
Panganggone ChatGPT sing utama dening para operator yaiku nyusun lan nganyari laporan internal kanggo atasan sing ora dingerteni identitase. Laporan rutin iki njlentrehake upaya nglakokake kampanye pengaruh rahasia ing saindenging Amerika Latin. Laporan kasebut nyakup telung alur kerja utama: upaya ngrusak citra Ukraina lan ngganggu rekrutmen Angkatan Bersenjata Ukraina; upaya campur tangan ing politik domestik negara tartamtu, utamane Bolivia lan Argentina; lan pangelolaan SRC. Ing mayoritas kasus, kita ora weruh para pelaku ancaman nggunakake model kita kanggo nggawe konten kampanye, mung kanggo nglaporake kegiyatane (sawetara pangecualian dijlentrehake ing ngisor).
Laporan kasebut ngemot akeh rincian taktis, mbukak carane operasi iki nyoba ngrusak citra Ukraina lan sawetara pimpinan negara, utamane presiden Argentina, Bolivia, lan Ekuador. Sawetara njlentrehake upaya ngapusi warga lokal supaya nindakake kegiyatan sing bisa dimanfaatake para operator kanggo nyerang sasaran; liyane njlentrehake “bocoran” palsu sing diakoni wis disebar dening para operator.
Ing rong kasus, bukti nggandhengake para operator karo pawarta umum ngenani “Politology”. Para operator nglaporake yen ing 2024 dheweke nglakokake rong kampanye sing nyasar Presiden Argentina Javier Milei. Kapisan, dheweke kandha nyebar laporan palsu yen Milei tuku kalung Cartier mawa watu mulya kanggo asu-asune. Kapindho, dheweke ngakoni mbayar pelaku lokal kanggo nggawe grafiti anti-Milei ing Buenos Aires. Adhedhasar dokumen sing bocor, loro pratelan iki wis digandhengake(mbukak ing jendhela anyar) kanthi terbuka(mbukak ing jendhela anyar) karo “Politology” lan “La Compania”.
Isih akeh materi palsu liyane sing sadurunge durung tau digandhengake karo operasi pengaruh (IO) Rusia. Contone, para operator ngakoni yen ing Mei 2026 dheweke nggawe alamat email palsu sing ngakune saka Direktorat Pendidikan Wilayah ing Lima, Peru. Alamat iki digunakake kanggo mrentah sekolah-sekolah ing distrik kasebut supaya nganakake acara kanggo Ukraina ing Dina Keragaman Budaya lan Basa nasional (21 Mei). Email kasebut ngemot prentah cetha supaya nyebut, ing antarane tokoh liyane, Stepan Bandera, nasionalis Ukraina abad kaping rong puluh sing kontroversial. Sawetara wong Ukraina nganggep dheweke minangka tokoh kamardikan, nanging ing Rusia lan Polandia dheweke digandhengake karo fasisme, kolaborasi karo mungsuh nalika perang, lan kekejeman. Miturut para operator, sawetara sekolah mbales menyang alamat email palsu kasebut, ngonfirmasi yen wis nganakake acara mau lan malah ngirim foto.
Para operator banjur ngakoni wis nyusupake warta ngenani acara kasebut ing media Peru lan Polandia, bebarengan karo tuduhan yen Ukraina “ngekspor” ideologi ultranasionalis, nganti nuwuhake nesu. Panelusuran sumber terbuka nemokake warta sing cocog karo pratelan iki ing Peru(mbukak ing jendhela anyar) lan(mbukak ing jendhela anyar) ing pers(mbukak ing jendhela anyar) Polandia(mbukak ing jendhela anyar), uga ing sawijining publikasi basa Inggris ing Hongaria(mbukak ing jendhela anyar) (sawetara artikel mau saiki wis dibusak). Sawetara(mbukak ing jendhela anyar) artikel(mbukak ing jendhela anyar) ngemot tanggapan anggota Parlemen Eropa saka Polandia sing ngusulake supaya wong sing nuduhake sikap “anti-Polandia” dinyatakake minangka wong sing ora ditampa ing Polandia. Mula, materi palsu Rusia iku bebarengan manfaatake lan nambah ketegangan sejarah antarane wong Ukraina lan Polandia.
Semono uga, ing Juni, para operator ngakoni nggunakake alamat email palsu liyane kanggo ngapusi sekolah-sekolah ing Ekuador supaya nganakake upacara sumpah setya marang Presiden Daniel Noboa lan Erik Prince, mantan pimpinan kontraktor militer swasta Blackwater. Para operator ngakoni yen kedadeyan kasebut nuwuhake nesu ing Ekuador lan meksa pamarentah mbantah kabar palsu mau, saengga kabar iku malah nyebar menyang pamirsa saknegara. Maneh, panaliten sumber terbuka nemokake media(mbukak ing jendhela anyar) sing ngwartakake(mbukak ing jendhela anyar) kedadeyan sing mirip banget karo pratelan iki ing pers(mbukak ing jendhela anyar) Ekuador(mbukak ing jendhela anyar), malah uga bantahan rinci(mbukak ing jendhela anyar) saka Menteri Pendidikan Ekuador.
Para operator nggunakake maneka teknik kanggo nyengkuyung crita palsune. Miturut laporan internale, dheweke nyebar rong materi palsu sing beda kanggo nyasar Ekuador ing Maret. Salah sijine nggunakake audio palsu sing diarani swarane konsul Ukraina ing Ekuador, sing didakwa ngucapake komentar ngremehake wong Ekuador. Penyelidikan sumber terbuka kita nemokake unggahan ing TikTok sing persis cocog karo pratelan iki; interaksi sing ditampa katon mung sithik. Liyane nggambarake cuplikan video palsu sing disebar ing X lan TikTok nganggo logo saluran warta asli, kanthi tuduhan yen pamarentahan Noboa ngrekrut para nom-noman lanang kanggo perang ing Ukraina. Pemeriksa fakta(mbukak ing jendhela anyar) ing Ekuador njlentrehake kampanye sing cocog karo katrangan iki ing awal April.
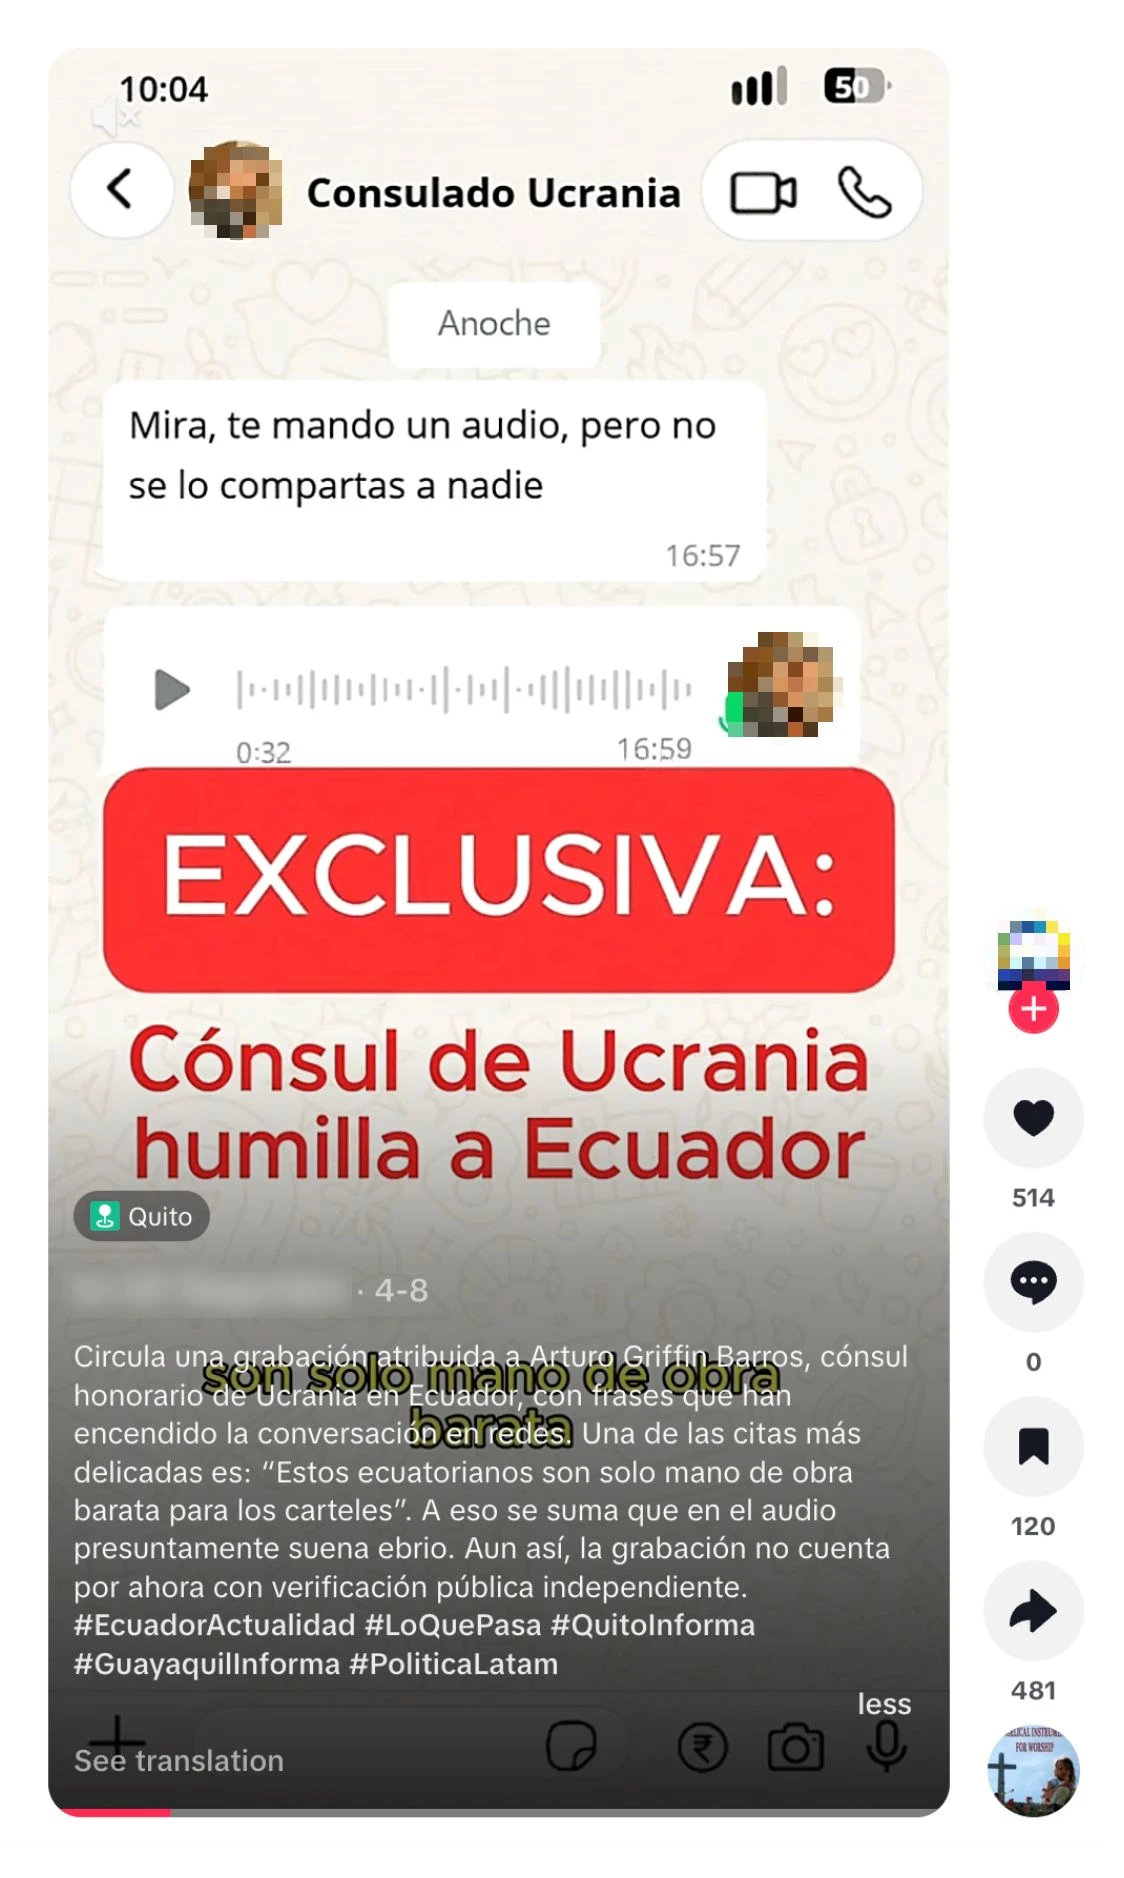
Video TikTok sing diunggah tanggal 8 April 2026, ngemot audio palsu sing diakoni dening operasi iki lan diarani swarane Konsul Ukraina.
Laporan internal liyane njlentrehake materi palsu sing disebar ing Bolivia ing pungkasan Mei, nalika protes antipamarentah lagi rame-ramene. Para operator kanthi cetha nerangake yen tujuane kampanye iki yaiku nggedhekake krisis sing ana gandhengane karo protes kasebut. Kampanye iki nggunakake rekaman audio palsu saka pegawe perusahaan banyu negara, EPSAS, sing ngomong yen pamarentah bakal mateni pasokan banyu menyang ibu kutha administratif, La Paz, lan ngumumake kahanan darurat. Panaliten sumber terbuka kita nemokake panjelasan sing mbuktekake kapalsuan(mbukak ing jendhela anyar) pratelan sing cocog lan bantahan resmi(mbukak ing jendhela anyar) saka EPSAS.
Laporan internal liyane ngemot materi palsu sing ora bisa kita konfirmasi liwat sumber terbuka, bisa uga amarga wis dibusak utawa ora kasil nyebar. Contone, para operator ngakoni wis nyebar crita ing Januari sing nuduh wakil Kedutaan Ukraina wis ngedol sawijining influencer lan model Brasil menyang Ukraina minangka korban perdagangan manungsa, lan dheweke banjur dipateni ing Kyiv. Ing Juni, dheweke ngakoni wis nyebar cuplikan audio palsu liyane ing Bolivia, wektu iki ngakune saka pegawe Bank Sentral Bolivia, sing ngelingake yen Bank bakal matesi penarikan dhuwit awis. Dheweke uga ngakoni wis nyebar layang palsu saka badan hidrokarbon negara kasebut, sing ngelingake ana watesan adol bahan bakar kanggo mobil pribadi.
Ing laporan liyane, para operator njaluk model kita mbantu nemokake kedadeyan ing negara sasaran sing bisa diakoni minangka asil gaweyane, sanajan dheweke ora melu. Contone, ing Argentina, para operator ngakoni yen Menteri Luar Negeri Argentina ngutip operasine ing rapat komite Perserikatan Bangsa-Bangsa ngenani Kapuloan Falkland / Malvinas. Para operator ngakoni minangka pihak sing nyebarake panemu yen prinsip nemtokake nasib dhewe ora lumaku tumrap kapuloan kasebut, lan yen Inggris njaga anane pasukan militer sing kegedhen ing kana. Nyatane, loro panemu iku wis dadi bagean saka sikap resmi Argentina suwene pirang-pirang(mbukak ing jendhela anyar) taun(mbukak ing jendhela anyar). Semono uga, ing Juni, media Brasil ngwartakake(mbukak ing jendhela anyar) kasus warga Brasil sing lunga menyang Ukraina kanggo melu tentara, dicekel pasukan Rusia, banjur menehi pratelan ing televisi yen dheweke diapusi supaya melu perang. Para operator sing nggunakake ChatGPT nyoba ngakoni yen laporan iki nyalin pesen operasine; nyatane, laporan kasebut ngutip video tawanane dhewe(mbukak ing jendhela anyar). Iki nuduhake upaya para operator nindakake operasi pengaruh sing nyasar pihak sing makaryakake dheweke dhewe, dudu pamirsa saka njaba.
Sawetara laporan operator nyebut sawijining lembaga sing ngarani awake dhewe “platform panaliten”, yaiku Social Research Center (ing basa Rusia, Центр социологических исследований). Miturut situs webe SRC, lembaga iki fokus ing diaspora India ing Amerika Latin lan sesambungan antarane India lan negara-negara ing wilayah kasebut.
Laporan internal nuduhake yen para operator ngendhaleni lembaga kajian kasebut, ora mung kerja bareng. Contone, dheweke nyebut keputusan nampa lan mecat pegawe, skala gaji, rencana kepegawaian, lan proyek panaliten sing lagi lumaku. Sing wigati, laporan kasebut uga nyebut yen para operator wis nggawe identitas palsu jenenge “Mia Clark” kanggo nglakokake kegiyatan media sosial operasi lan sesambungan karo staf lapangan ing Amerika Latin. Bukti sing ana nuduhake yen para pegawe lapangan iki ora ngerti babar pisan yen dheweke makarya kanggo operasi Rusia, lan nindakake tugas panaliten kanthi niat becik. Panganggone perantara sing ora ngerti kahanan iki mirip banget karo operasi Rusia sadurunge sing uga ana gandhengane karo jaringan Prigozhin, yaiku “PeaceData”, sing dibongkar(mbukak ing jendhela anyar) Meta ing 2020.
Yen dideleng saka laporan para operator Rusia, staf lapangane ing Amerika Latin nindakake wawancara karo ahli lan komentator ing saindenging wilayah, banjur nyusun makalah panaliten adhedhasar temuane. Topike wiwit saka analisis umum ngenani panemu masyarakat tumrap klompok BRICS, nganti perbandingan rinci ekonomi Brasil nalika dipimpin presiden Jair Bolsonaro lan Luiz Inácio Lula da Silva. Kadhangkala, para operator Rusia nyusun laporan kemajuan proyek panaliten sadurunge asile diterbitake, sing nuduhake keterlibatan raket ing proses produksine. Kita nemokake luwih saka 60 artikel ing situs web SRC, lan mayoritase katon minangka tulisan asli. Iki mbedakake Dark Clark saka operasi asal Rusia sing lagi wae kita bongkar, sing uga nggunakake lembaga kajian minangka kedhok, nanging njiplak akeh-akehe konten. Iki nuduhake niat mbangun lembaga kedhok sing luwih awet, kanthi jaringan kontak ing saindenging Amerika Latin.
Kanggo promosi gaweyane SRC, para operator Rusia ngakoni wis nyoba nggawe jaringan aset media sosial. Miturut laporane, kegiyatan media sosial iki nemoni masalah nalika operator ing maneka papan ing donya nyoba ngakses akun sing padha, nganti nyebabake watesan akun. Tilase bisa dideleng ing cathetan sumber terbuka: contone, setelan transparansi akun utama SRC ing X nuduhake lokasi Jerman (bisa uga amarga nggunakake VPN), nanging sambungane liwat App Store Federasi Rusia. Dene setelan transparansi salah siji akun Instagram-e nuduhake lokasi admin ing Venezuela. Saka telung akun Facebook nganggo merek SRC sing kita temokake, ora ana siji wae sing nduweni pengikut cukup akeh kanggo ngaktifake setelan lokasi admin.
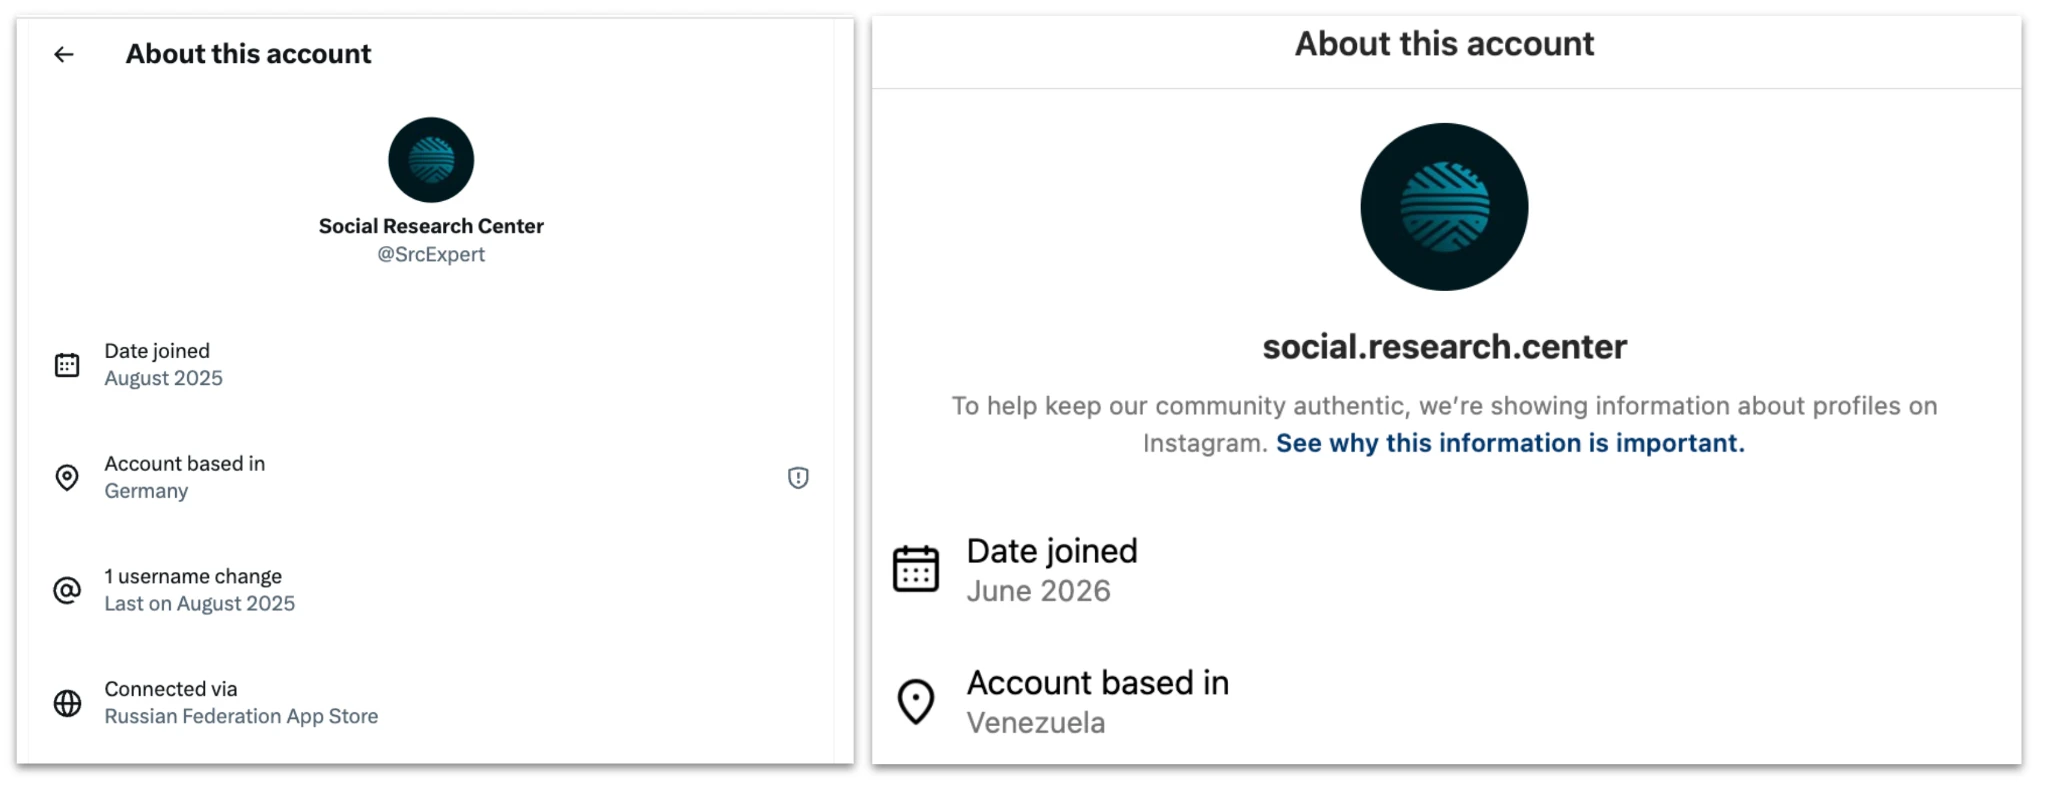
Kiwo, akun X sing ana gandhengane karo Social Research Center. Gatekna setelan transparansi sing nuduhake akun nyambung liwat toko aplikasi Federasi Rusia. Tengen, akun Instagram SRC: gatekna lokasi Venezuela.
Para operator nglaporake masalah mligi ing LinkedIn. Dheweke kandha nggawe akun sing kanthi sengaja dipalsokake kanggo makili SRC, nanging banjur kangelan mbangun jaringan kanggo akun kasebut. Miturut laporane, solusine yaiku nggawe akun palsu liyane kanggo ngetutake akun kapisan supaya katon luwih ngyakinake. Nganti 17 Agustus, akun LinkedIn nganggo merek Social Research Center sing padha nduweni 961 pengikut lan ngakoni duwe 200–500 staf, nanging mung nyantumake loro pegawe.
Kadhangkala, saliyane nggunakake AI kanggo nganyari laporan, para operator pancen njaluk model kita mbantu ngrancang lan nggawe teks kanggo operasine. Contone, njaluk bantuan kanggo mesthekake materi palsune nggunakake logat, tetembungan, lan gaya lembaga sing trep kanggo saben negara. Iki mung bagean cilik saka sakabehe beban kerja, bisa uga amarga operasi iki katon nduweni paling ora siji panutur asli basa Spanyol saka Amerika Latin, saengga ora patiya mbutuhake bantuan basa saka AI.
Contone, ing sawijining wektu, salah siji operator sing nganggo basa Rusia njaluk model mbantu nyusun layang basa Rusia sing bakal nggandhengake konsul kehormatan Ukraina ing Panama karo korupsi. Operator sing nganggo basa Spanyol banjur njaluk model nerjemahake layang kasebut menyang basa Spanyol, lan nggawe naskah audio kanggo ngiringi. Foto sing cocog karo teks layang kasebut, diiringi narasi swara sing cocog karo naskahe operator, diunggah ing TikTok dening akun sing ngakune media warta, nanging nganggo logo TVN Noticias(mbukak ing jendhela anyar) saka Panama. Saluran TikTok kasebut mung nduweni siji pengikut, lan mandheg ngunggah sawise nyebar materi palsu iki.
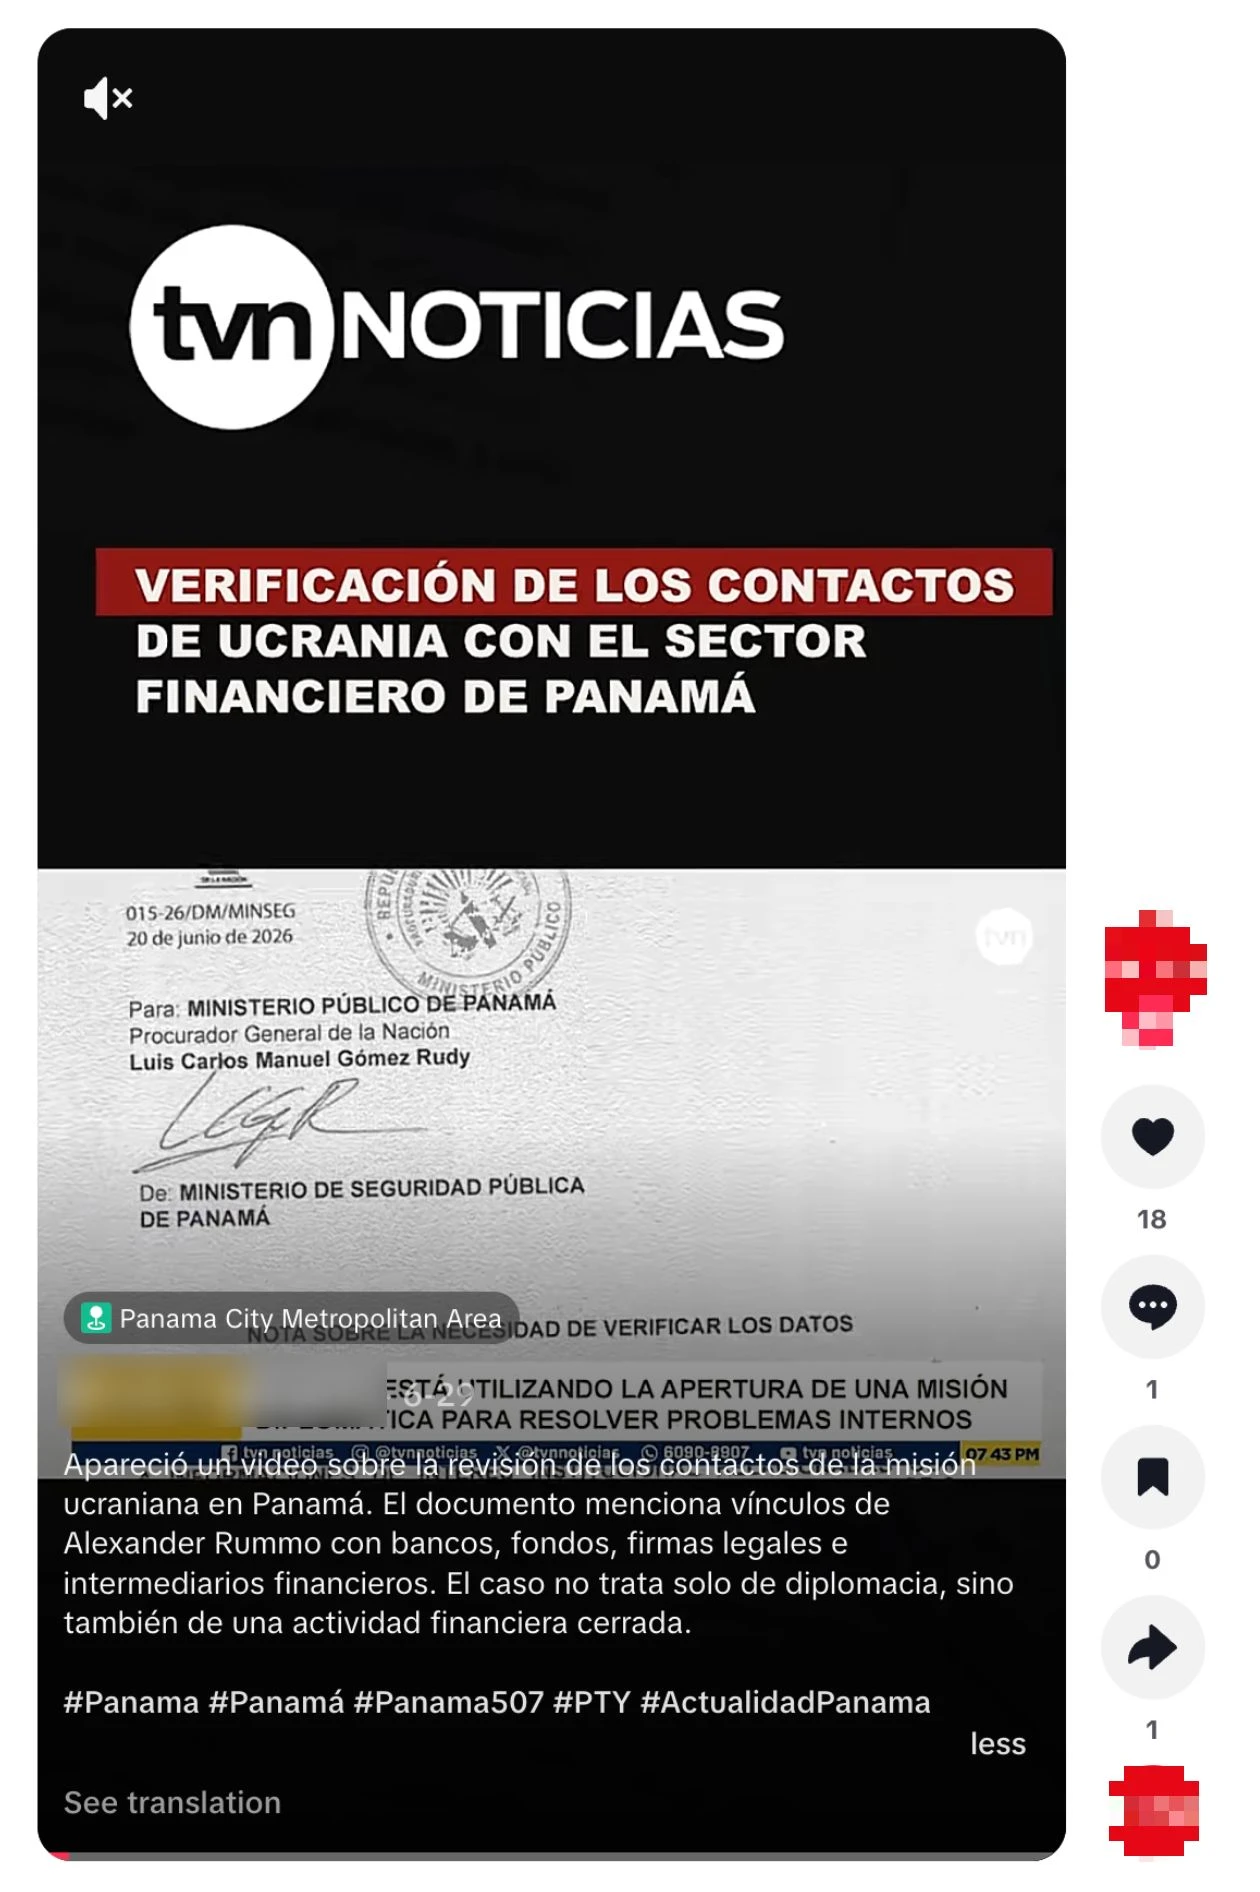
Unggahan TikTok sing nuduhake layang kanthi teks gaweyane operasi iki, diiringi naskah narasi swara sing uga digawe dening operasi kasebut.
Ing wektu liyane, operator ing Rusia sing nganggo basa Spanyol menehi model naskah basa Rusia sing ngakoni yen Noboa wis ngina wong mlarat ing Ekuador, banjur njaluk model nerjemahake menyang basa Spanyol Ekuador. Ing kedadeyan katelu, ing Maret, pangguna sing padha njaluk model mriksa basa ing draf kontrak basa Spanyol antarane perusahaan jenenge “International Security Solutions FZE” lan sawijining wong ing Ekuador, sing ngakune kanggo nyedhiyakake layanan infrastruktur ing Ukraina. Pitakon pangguna fokus ing carane ndandani basa lan tata letak, kalebu takon tembung endi sing kudune dicithak kandel.
Prompt pangguna ngenani kontrak mandheg sawise tetembungane dirampungake. Nanging, panaliten sumber terbuka nuduhake yen gambar “kontrak” kasebut sabanjure sumebar ing media sosial(mbukak ing jendhela anyar). Gambar iki digunakake kanggo nguatake pratelan yen pamarentahan Noboa kerja bareng perusahaan kedhok kanggo ngapusi warga Ekuador supaya direkrut dadi tentara Ukraina. Materi palsu kasebut nyebar cukup amba nganti nuwuhake pemeriksaan fakta(mbukak ing jendhela anyar) ing awal April: para pemeriksa fakta nyimpulake yen perusahaan iku “ora kacathet ing daftar Badan Pengawas Perusahaan, Sekuritas, lan Asuransi Ekuador”.
Dampak operasi iki kudu dibiji kanthi ngati-ati banget. Kaya sing kasebut ing ndhuwur, salah siji cara utama para operator yaiku ngakoni kegiyatan sing ora ana gandhengane karo operasine minangka asil gaweyane. Mula, pratelane dhewe ngenani dampak ing laporan internal ora bisa langsung dipercaya. Semono uga, sawetara crita palsu sing diakoni wis disusupake ora katon ing panaliten sumber terbuka, bisa uga amarga disebar liwat saluran sing ora kabukak kanggo umum, wis dibusak, utawa satemene ora diunggah.
Nanging, bukti sumber terbuka ngidini kita ngonfirmasi sawetara pratelane. Sawetara materi palsu sing diakoni wis disebar dening operasi iki banjur dilaporake pemeriksa fakta lan dibantah pamarentah, nuduhake yen panyebarane cukup amba nganti perlu ditanggapi. Ing kasus liyane, kita bisa nemokake konten online sing cocog banget karo konten gaweyane operasi iki. Sing paling mencolok, pratelan operasi iki yen wis ngapusi sekolah ing Peru supaya nganakake acara sing nampilake Bandera banjur diwartakake ing Amerika Latin lan Eropa, lan katon nuwuhake komentar saka paling ora siji anggota Parlemen Eropa saka Polandia.
Nganggo Skala Panyebaran(mbukak ing jendhela anyar) IO, sing mbiji IO saka 1 (paling asor) nganti 6 (paling dhuwur), kita mbiji operasi iki kalebu Kategori 5, kanthi bukti sing nuduhake yen operasi iki nuwuhake komentar umum saka politisi ing sawetara negara. Iki operasi Kategori 5 kapisan sing kita cegat wiwit miwiti pelaporan.
Operasi asal Iran sing nyusupake artikel dawa nganggo jeneng panulis palsu ing media warta online.
Kita mblokir saklompok akun ChatGPT sing asale saka Iran. Dheweke menehi prompt nganggo basa Persia, lan nggawe konten nganggo basa Persia lan Inggris. Para pelaku nyamarake lokasine nganggo VPN kanggo ngakses ChatGPT.
Operasi iki nggunakake model kita kanggo nyampurnakake artikel dawa lan penawaran marang redaksi, nggawe komentar media sosial, lan nyampurnakake laporan internal. Para operator nggunakake pitung jeneng panulis sing beda kanggo nawakake artikele, mula kita menehi julukan kampanyene “Bogus Bylines”. Artikel dawa kasebut fokus ing konflik AS-Iran. Mayoritas komentar uga ngenani konflik kasebut; bagean cilik ngenani politik AS, biasane ing konteks konflik sing luwih amba.
Dampak sing katon saka alur-alur kerja utamane beda banget. Kita nemokake meh 100 artikel sing diterbitake utawa disebar liwat sindikasi nganggo jeneng panulis operasi iki ing watara rolas media online ing saindenging donya. Media kasebut ukurane cilik nganti sedheng, umume fokus ing urusan internasional, geopolitik, lan kedadeyan ing Timur Tengah. Kosok baline, ora ana komentar media sosial sing katon ngasilake interaksi gedhe, awujud tandha seneng, enggo bareng, utawa balesan sabanjure. Nyatane, laporan internal para operator nggunakake petungan sing ngapusi kanggo ngukur dampak media sosiale, bisa uga minangka upaya supaya para operator katon luwih efektif.
Sakabehe kegiyatan katon cocog karo pelaku komersial sing nglakokake kampanye pengaruh kanggo pihak sing mbayar, nanging kita ora bisa nemtokake sapa pelaku sing melu. Kita wis nuduhake informasi ngenani kasus iki marang pihak sing nduweni wewenang.
Kegiyatan operasi iki sing jangkauane paling amba yaiku njaluk ChatGPT nliti lan nyampurnakake artikel dawa nganggo basa Inggris ngenani geopolitik konflik AS-Iran. Prompt sing lumrah njaluk model mbiji draf basa Inggris adhedhasar syarat kirim tulisan menyang media online tartamtu, lan menehi saran suntingan supaya cocog. Sawise para operator nyarujuki suntingan, dheweke njaluk model nggawe email kanggo nawakake artikel kasebut marang editor media online sing dituju.
Pesen penawaran iki disusun nganggo pitung jeneng panulis palsu sing beda: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams, lan Alice Johnson. Miturut biodata sing diunggah online bebarengan karo sawetara artikel kasebut, saben identitas ngakune wartawan saka Kulon (biasane Amerika, sanajan biodata Noah Lamington nyebut yen dheweke ana ing Selandia Anyar), asring fokus ing politik internasional, Timur Tengah, hak asasi manungsa, utawa konflik. Kanggo salah siji identitas, “Michael Harrison”, para operator njaluk model nulis biodatane. (Perlu dicathet, ing Maret Meta nyegat(mbukak ing jendhela anyar) IO Iran sing uga nggunakake identitas wartawan “Michael Harrison”.)
Sawetara identitas iki digawe luwih ngyakinake nganggo akun ing maneka platform media sosial. Contone, identitas Michael Harrison dikuatake nganggo akun ing Medium, X, lan Facebook. Identitas Ervin B. Hoskins nduweni akun ing X, Facebook, Instagram, lan Threads. Biodata identitas iki ngakune “panulis lepas Amerika”, nanging setelan transparansi media sosial nuduhake yen akun-akune dumunung ing Iran.
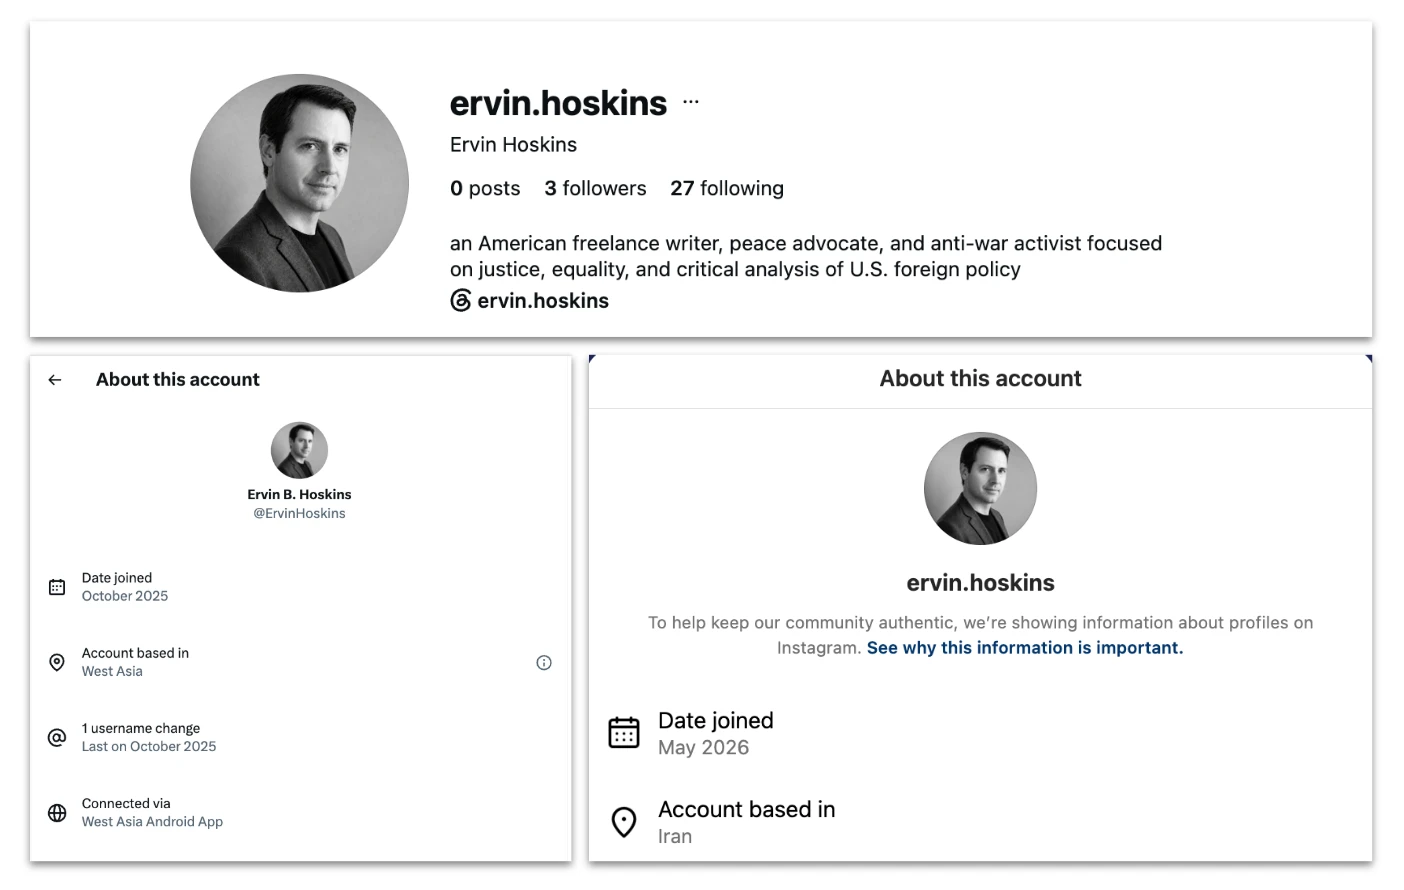
Ndhuwur, biodata Instagram identitas Ervin Hoskins. Ngisor kiwo, informasi transparansi akun X sing nuduhake panganggone aplikasi Android Asia Kulon. Ngisor tengen, informasi transparansi akun Instagram sing nuduhake lokasi ing Iran. Meta mblokir akun Instagram kasebut ing Agustus.
Nganggo teknik penyelidikan sumber terbuka, kita nemokake meh 100 artikel sing wis diterbitake nganggo salah siji jeneng panulis para operator, ing luwih saka rolas publikasi sing beda. Publikasi iki umume fokus ing urusan internasional, geopolitik, lan kedadeyan ing Timur Tengah, kadhangkala saka sudut pandang antiperang utawa progresif. Artikel paling awal sing kita temokake diterbitake ing Juli 2025, lan sing paling anyar ing Oktober 2026. Frekuensi artikel mundhak banget sawise konflik AS-Iran njeblug.
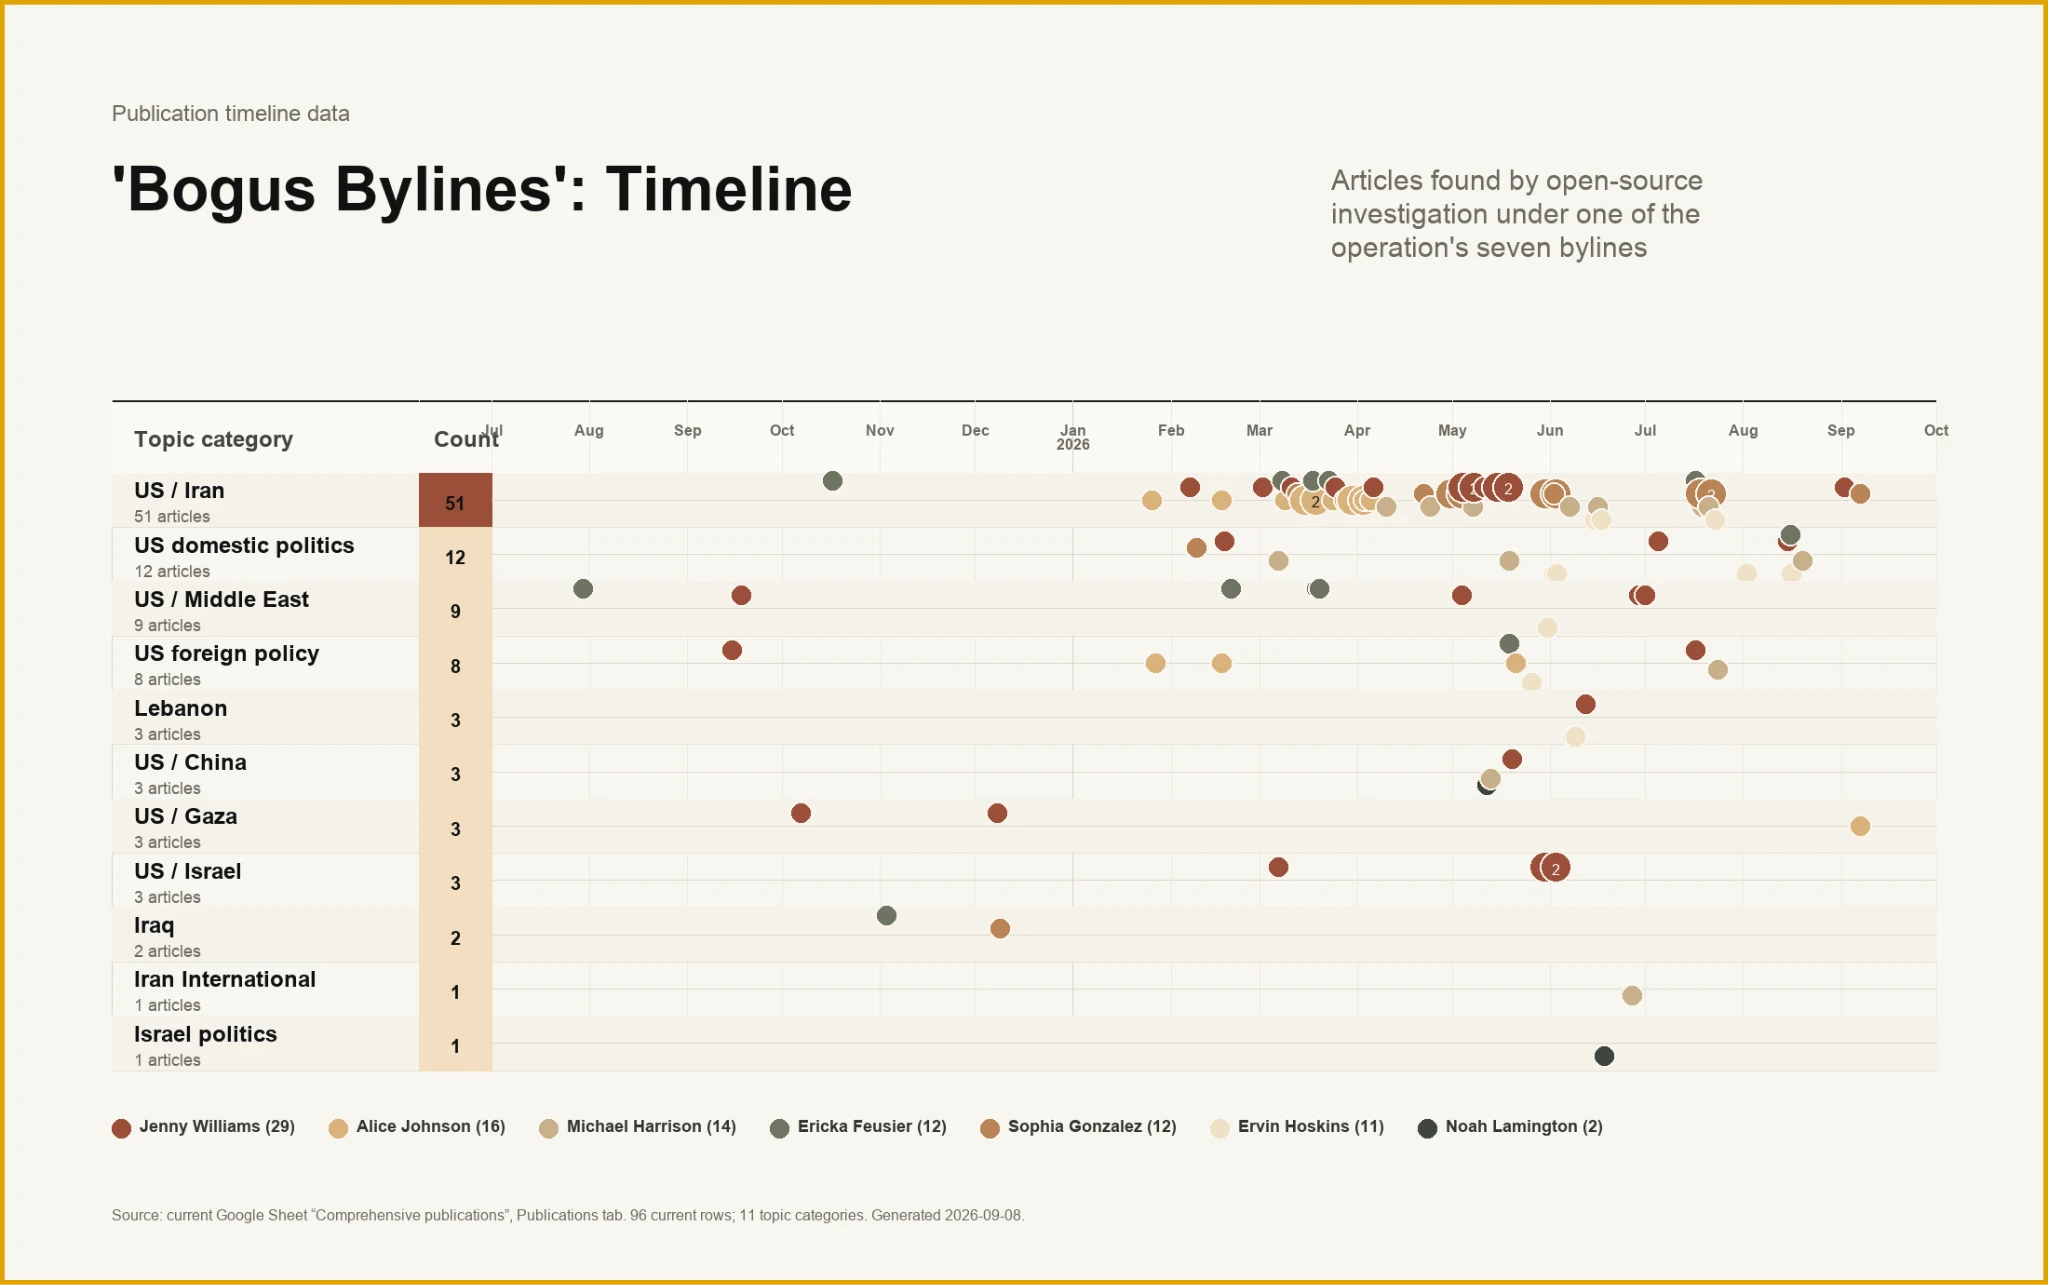
Linimasa artikel miturut panulis lan tema, Juli 2025—September 2026. Gatekna akehe publikasi ngenani sesambungan AS-Iran wiwit Maret 2026.
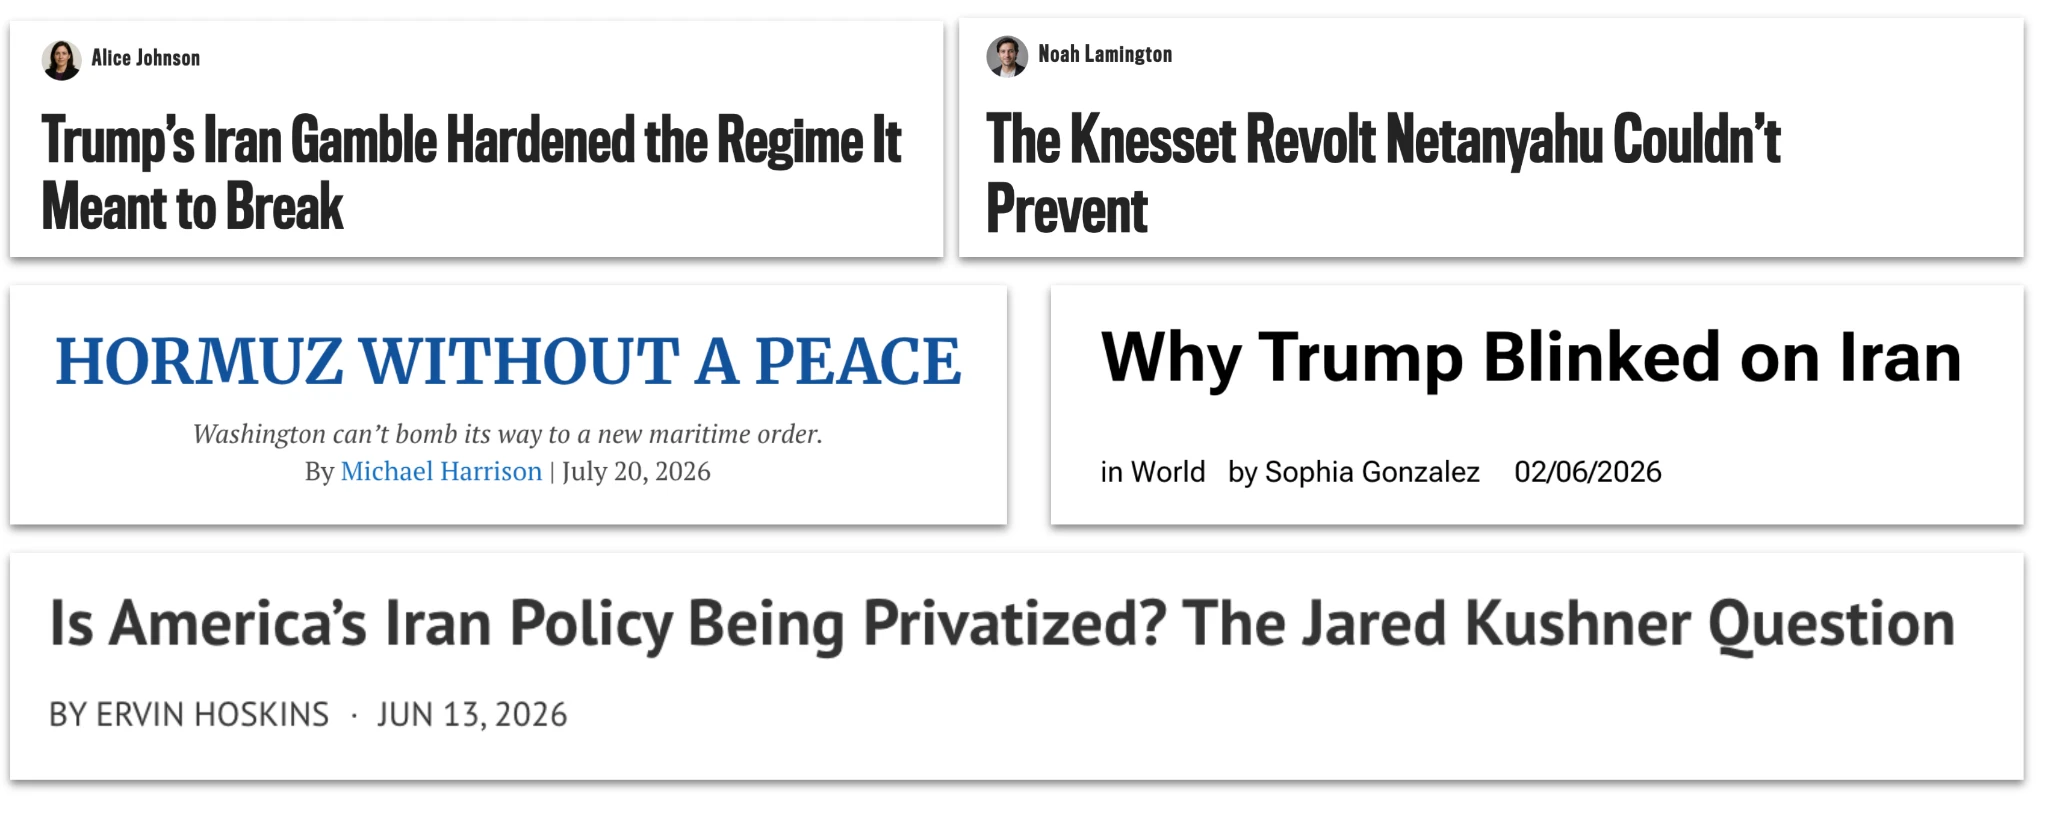
Conto judhul artikel sing diterbitake nganggo jeneng panulis sing ana gandhengane karo operasi iki antarane Februari lan Juli 2026 ing maneka media online.
Paling ora sawetara artikel banjur dipromosekake liwat akun media sosial media kasebut, menehi dalan kanggo para operator Iran supaya bisa nggayuh pamirsa sing sadurunge ora bisa digayuh.
Saliyane artikel, para pelaku ancaman njaluk ChatGPT nggawe komentar saklompok-saklompok ngenani topik geopolitik utawa politik nganggo basa Inggris utawa Persia. Cara sing lumrah digunakake para pelaku yaiku nglebokake teks utawa cuplikan layar unggahan media sosial, banjur njaluk model nggawe sakumpulan balesan sing selaras karo fokus umume. Balesan kasebut banjur diunggah online, asring mung selang sawetara menit siji lan sijine. Laporan internal para operator nyebut pangunggahan dening manungsa lan kanthi otomatis; kita ora nduweni bukti yen otomatisasi iki ditindakake kanthi bantuan model kita.
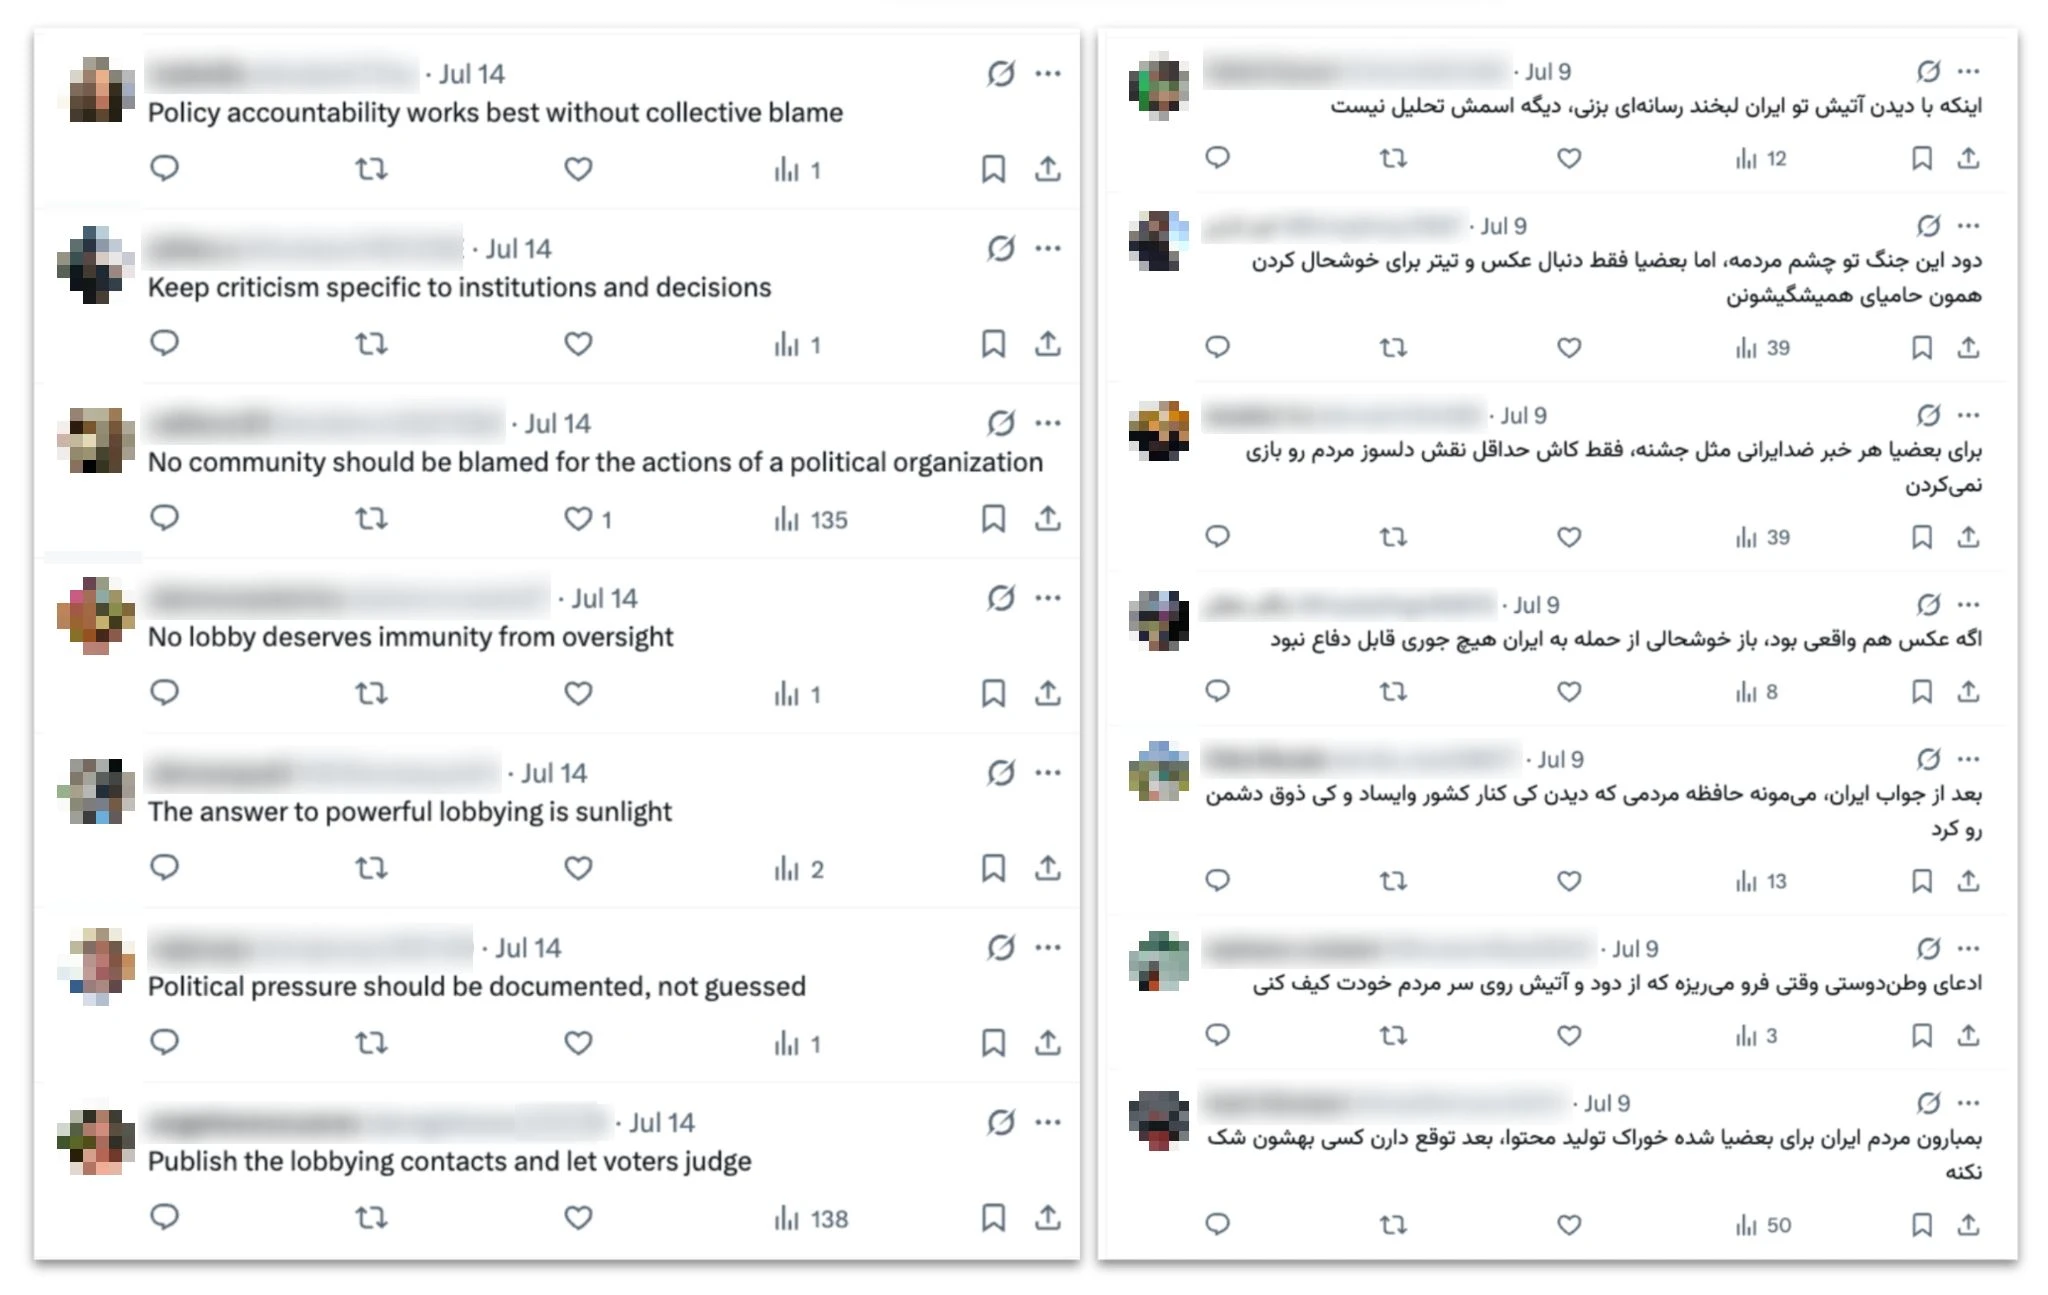
Tweet basa Inggris ing kiwo lan basa Persia ing tengen, digawe dening operasi iki lan diunggah ing Juli. Komentar basa Inggris mbales tweet basa Inggris sing ngelingake yen AS lagi nyiapake “serangan gedhe-gedhen” marang Iran. Kabeh komentar ing gambar iki diunggah sajrone 10 menit. Komentar basa Persia mbales tweet basa Persia ngenani serangan AS marang Iran, lan diunggah sajrone 13 menit.
Sawetara kegiyatan nggawe komentar saklompok-saklompok iki yaiku nggawe balesan marang unggahan media sosial ngenani artikel warta gaweyane operasi iki dhewe. Ing kene, para operator nglebokake cuplikan layar unggahan sing promosi artikele, banjur nggawe komentar sing ngalem utawa nyengkuyung artikel kasebut, bisa uga supaya katon luwih populer.
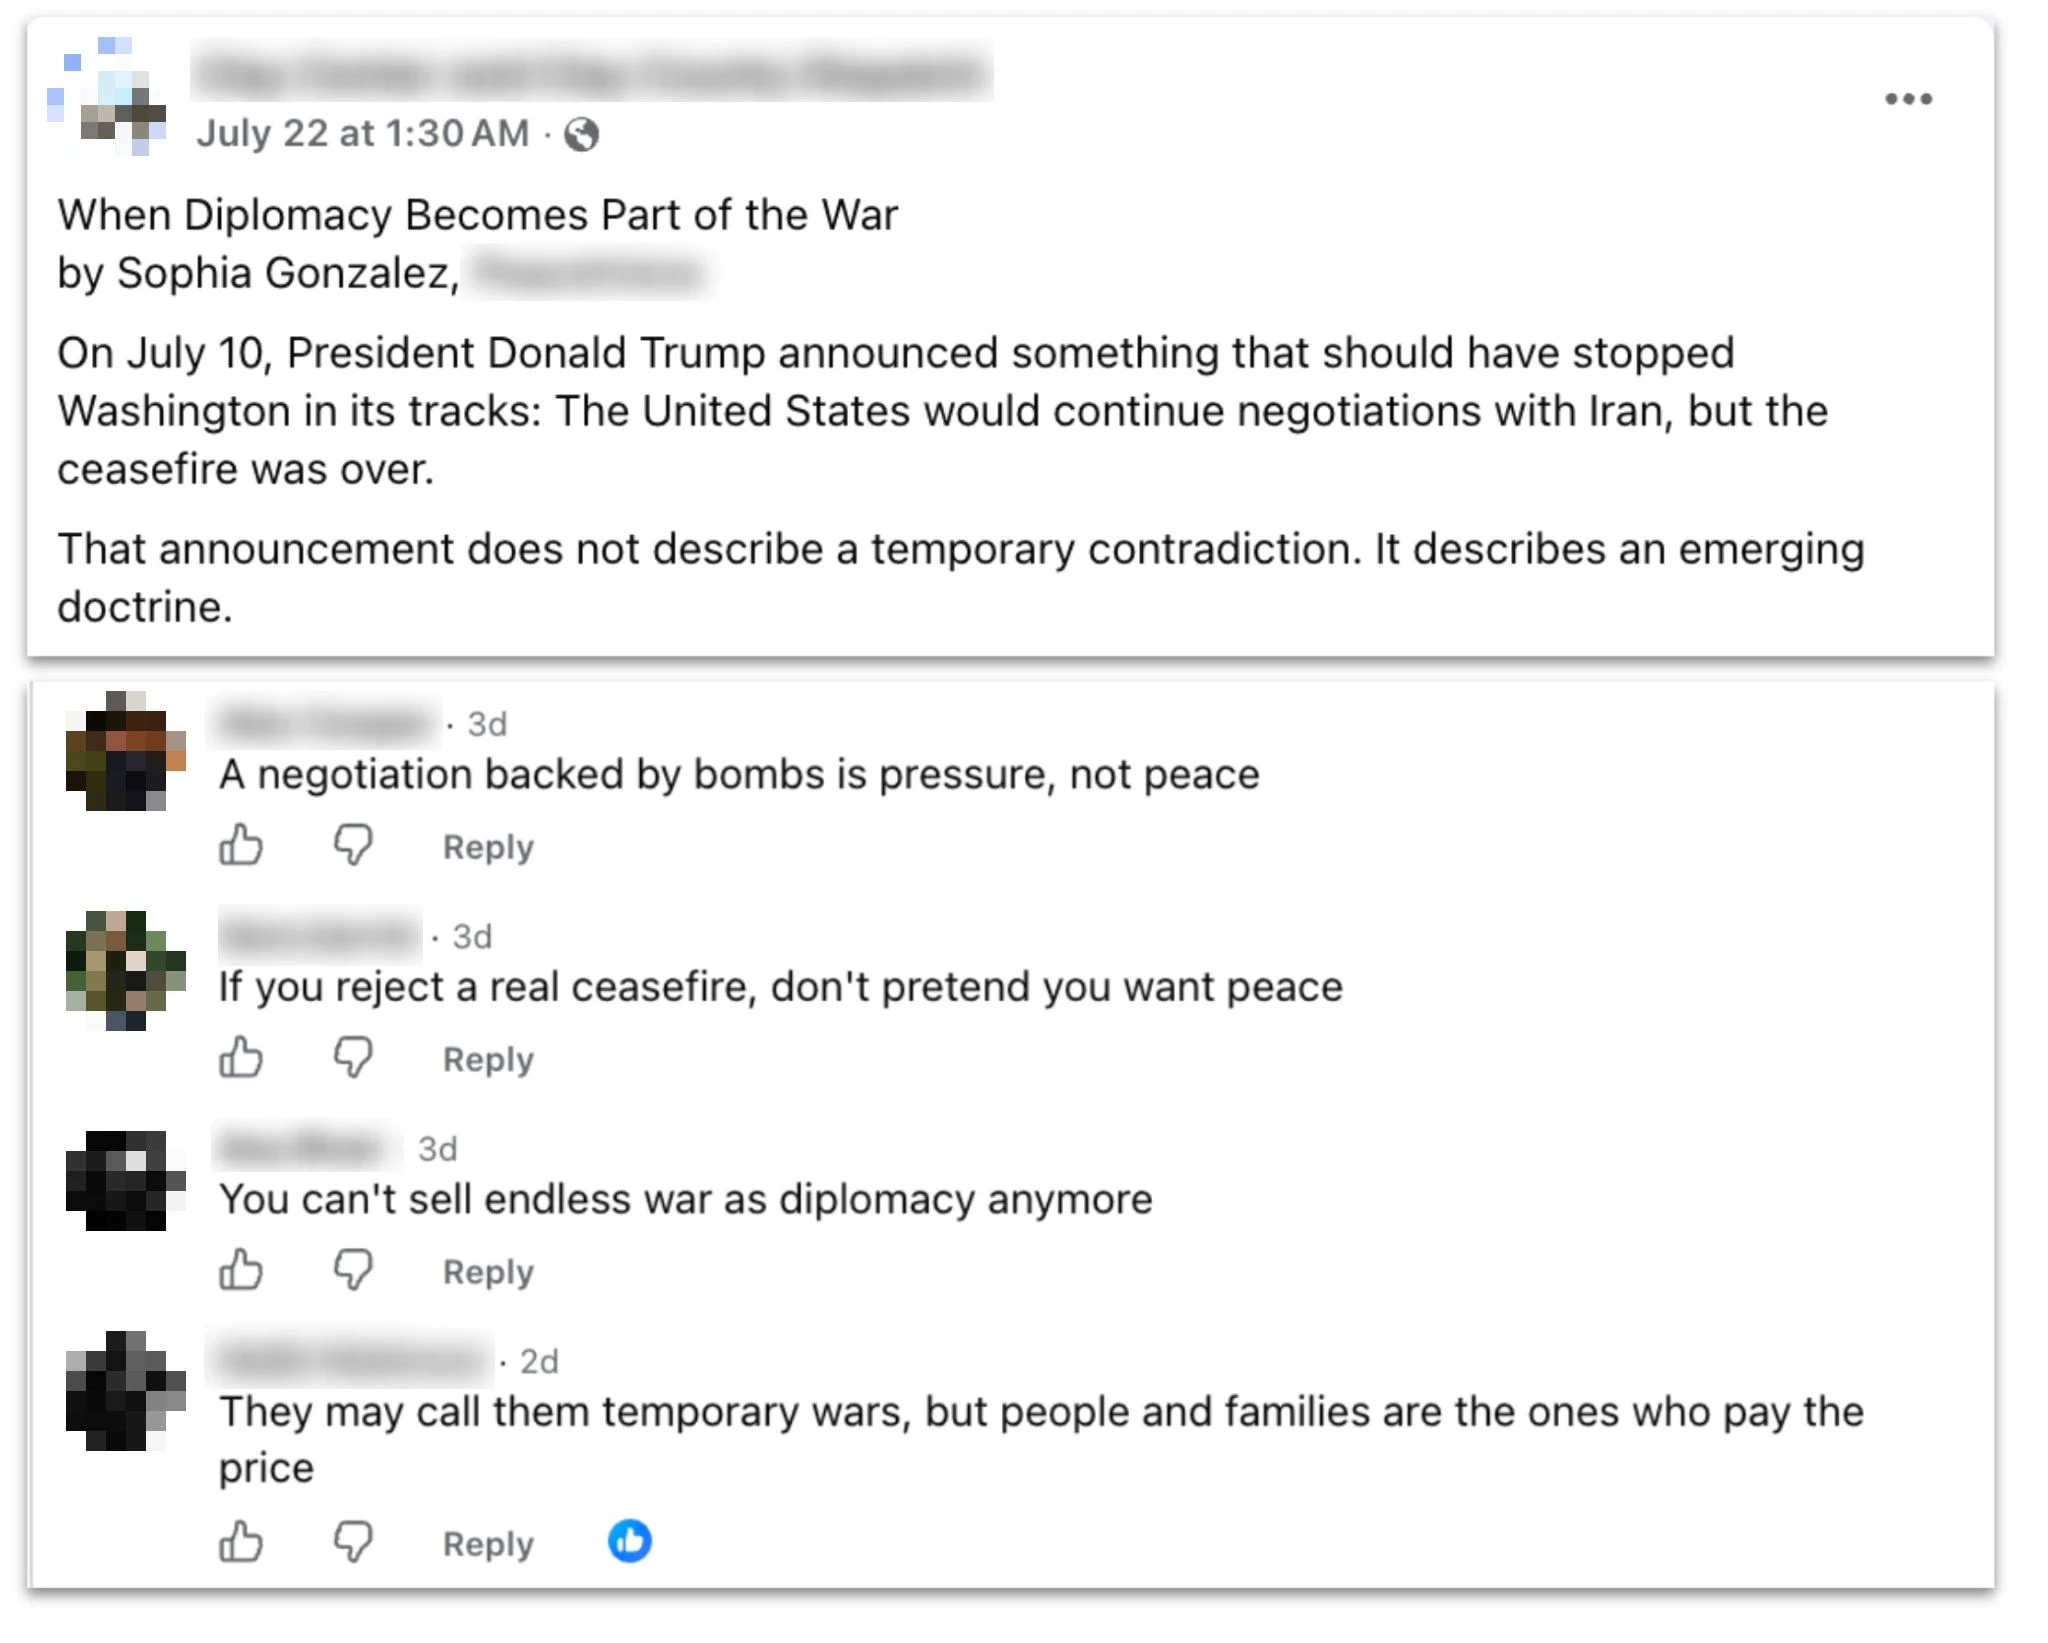
Unggahan Facebook saka kaca warta lokal AS sing nuduhake artikel gaweyane operasi iki, lan komentar ing unggahan kasebut sing uga digawe dening operasi iki.
Mayoritas klompok komentar luwih umum fokus ing konflik antarane Iran, Amerika Serikat, lan Israel. Pangguna njaluk komentar ngenani topik kayata serangan rudal, gencatan senjata, lan manuver diplomatik, kanthi nemtokake asil sing nggambarake AS minangka agresor, Israel minangka sekutu AS sing ora bisa diandelake, lan Iran minangka korban sing nantang nanging tahan banting. Para operator nggawe akeh banget balesan marang unggahan jaringan satelit Iran International sing dumunung ing Inggris—sing kerep ngritik rezim Iran—nganti ngasilake luwih saka rong lusin klompok balesan basa Persia sing nyerang. Sebagean cilik klompok komentar ngemot balesan marang unggahan media sosial ngenani masalah politik AS, biasane uga ing konteks konflik sing luwih amba.
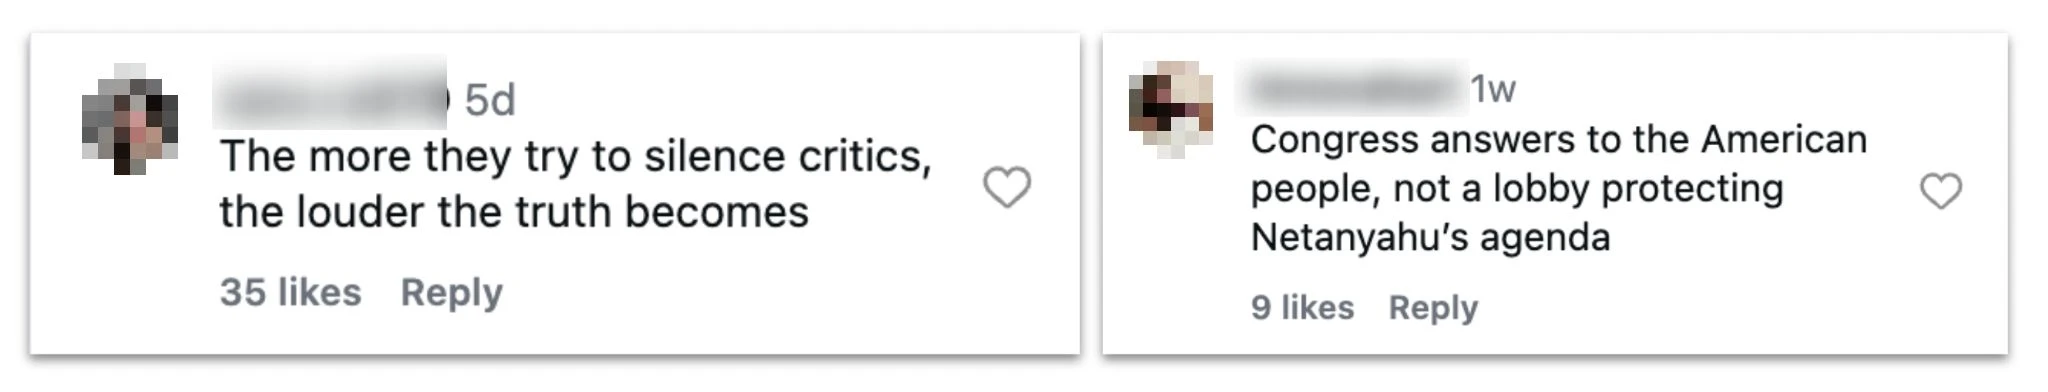
Komentar Instagram gaweyane operasi iki kanggo mbales unggahan ngenani politik AS.
Kita nemokake sawetara cilik balesan iki diunggah online; luwih akeh liyane ora katon ing panelusuran sumber terbuka kita, bisa uga amarga ora diunggah utawa diunggah dening akun sing wis dibusak. (Contone, telung identitas wartawan—Ericka Feusier, Alice Johnson, lan Jenny Williams—nyantumake jeneng akun X ing biodata sing diterbitake: kabeh wis ditangguhake nganti Agustus 2026.) Sawetara akun sing ngunggah komentar online nduweni jeneng sing katon saka Kulon, nanging lokasi akune ing Iran.
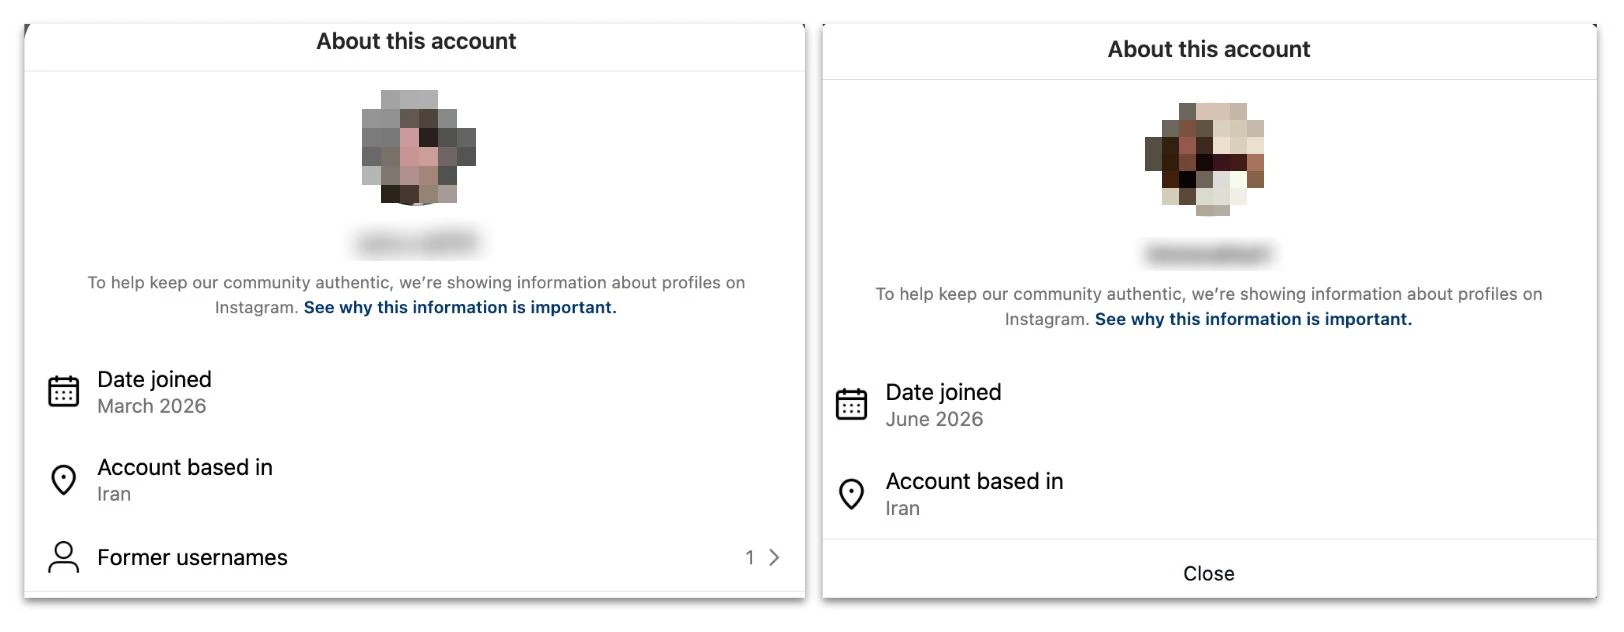
Setelan transparansi akun Instagram sing nggawe komentar ing gambar ndhuwur, nuduhake yen akun kasebut dumunung ing Iran.
Ing unggahan sing kita temokake ngemot balesan iki, balesan kasebut biasane mung dadi bagean cilik saka total komentar. Iki nuduhake yen swarane para operator ora dominan ing antarane tanggapan asli. Balesan kasebut uga ora katon narik interaksi gedhe: nyatane, akeh tandha seneng ing balesan operasi iki asale saka akun sing uga ana gandhengane karo operasi kasebut. Kita wis nuduhake informasi ngenani kasus iki marang mitra industri, sing paling bisa menehi penilaian interaksi kanthi nyeluruh.
Upaya supaya kegiyatane katon luwih populer ora mung ana ing unggahan kanggo umum. Saliyane nggawe konten, para operator kadhangkala njaluk ChatGPT nyampurnakake dokumen sing katon minangka laporan internal ngenani kampanye media sosiale. Biasane, dheweke menehi rerangken statistik marang model, banjur njaluk supaya diowahi dadi presentasi sing rapi.
Iki dudu operasi kapisan sing kita cegat sing nggunakake AI kanggo nulis evaluasi awake(mbukak ing jendhela anyar) dhewe(mbukak ing jendhela anyar). Sing paling mencolok saka upaya operator Iran mbiji gaweyane dhewe yaiku metode sing digunakake. Ukuran “dampak” utama sing digunakake yaiku cacah tampilan unggahan sing dibales (dudu cacah tampilan balesane dhewe), diitung sadurunge lan sawetara wektu sing ora ditemtokake sawise balesan diunggah. Petungan iki ora misahake tampilan sing bisa wae asale saka faktor liyane, kayata popularitas unggahan asli utawa komentar liyane. Mula, petungan iki nggedhekake banget angka dampak operasi. Iki nuduhake yen para operator ora ngerti cara sing luwih efektif kanggo ngitung, utawa milih ora nggunakake cara kasebut.
Nyatane, adhedhasar bukti sing bisa diklumpukake saka pengamatan sumber terbuka, rong alur kerja utama operasi iki katon nduweni tingkat kemungkinan dampak sing beda banget.
Balesan media sosial sing bisa kita temokake umume mung nampa sithik tandha seneng, tampilan, lan komentar (ing angka siji utawa rong digit). Kaya sing wis kasebut ing ndhuwur, balesan kasebut biasane mung dadi bagean cilik saka total komentar ing unggahan sing dibales. Nganggo Skala Panyebaran(mbukak ing jendhela anyar) IO, sing mbiji IO saka 1 (paling asor) nganti 6 (paling dhuwur), kita mbiji bagean operasi iki ing Kategori 2: ana komentar ing maneka platform, nanging mung sithik pratandha panyebaran metu saka jaringan utawa kemampuan ndominasi balesan.
Kosok baline, identitas wartawan kasil nerbitake artikele ing maneka media, sawetara nduweni pengikut akeh. Contone, salah siji media online sing nerbitake artikel operasi iki nduweni meh 2 yuta pengikut ing Facebook, meh 355.000 ing X, lan luwih saka 544.000 ing Instagram nganti Agustus 2026. Kita mbiji bagean operasi iki minangka Kategori 4, amarga kanthi ajeg kasil nyebar menyang sawetara media.


