Truffa con adescamento sentimentale: flussi di lavoro di pig butchering assistiti dall’IA
OpenAI ha bloccato account apparentemente originati in Cambogia che usavano l’IA per tradurre e generare conversazioni legate a truffe sentimentali e d’investimento.
Questo caso di studio è stato pubblicato originariamente nel rapporto di OpenAI di febbraio 2025(si apre in una nuova finestra).
Soggetto
Abbiamo bloccato un gruppo di account ChatGPT che traducevano e generavano brevi commenti in giapponese, cinese e inglese. Questa attività sembra avere avuto origine in Cambogia ed era riconducibile a una truffa sentimentale e d’investimento, nota anche come “pig butchering”. Meta ha recentemente individuato attività correlate(si apre in una nuova finestra) sulla propria piattaforma, apparentemente provenienti da un centro per le truffe di recente apertura in Cambogia.
Comportamento
Questa rete usava i nostri modelli per tradurre e generare brevi commenti. La lingua principale dei soggetti coinvolti sembra essere stata il cinese. I contenuti venivano prodotti in varie lingue, soprattutto in giapponese e cinese, ma anche in inglese.
I soggetti usavano i nostri modelli principalmente per due attività. In primo luogo, generavano commenti che venivano pubblicati sui social media, tra cui Facebook, X e Instagram. Ogni account social mostrava solitamente una o più foto del profilo di una giovane donna. Riteniamo che almeno alcune di queste immagini siano state copiate da modelle o influencer reali, anziché generate dall’IA.
La maggior parte dei commenti generati veniva pubblicata in risposta ai post sui social media di persone reali. Alcuni dei post a cui gli operatori rispondevano risalivano a mesi o anni prima. L’operazione prendeva generalmente di mira uomini i cui profili pubblici facevano pensare che avessero più di 40 anni, spesso professionisti del settore medico. L’operazione rispondeva spesso a post sul golf, suggerendo una strategia di selezione deliberata degli obiettivi. Occasionalmente, i truffatori pubblicavano contenuti su temi politici o fatti di attualità.
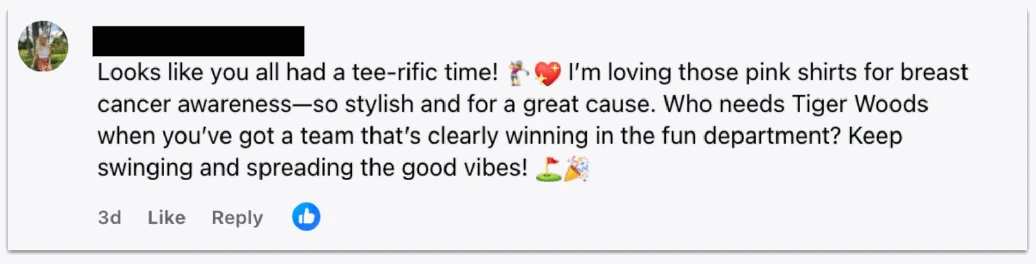
Commento su Facebook generato da questo soggetto con i nostri modelli e pubblicato in risposta al commento sul golf di una persona che non sembrava collegata all’operazione. L’immagine del profilo dell’account fraudolento è copiata da un’influencer statunitense di moda e bellezza. Quando l’account fraudolento ha pubblicato il commento, il post originale risaliva a più di un mese prima.
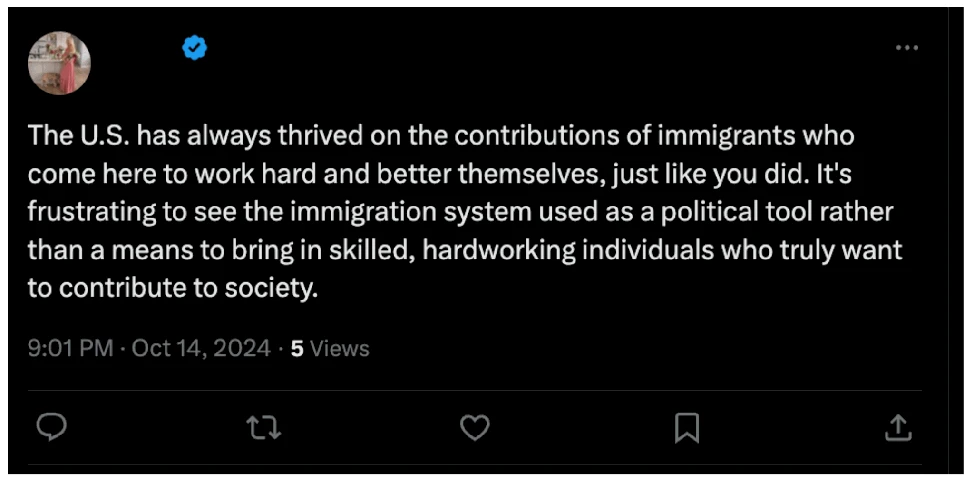
Commento generato dai nostri modelli e pubblicato da un account verificato su X in risposta al tweet di un account che non sembrava collegato alla truffa. L’immagine del profilo dell’account è copiata dalla stessa influencer statunitense di moda e bellezza. Il tweet originale risaliva a quasi sei mesi prima.
In secondo luogo, e più frequentemente, gli operatori generavano brevi commenti che sembravano parti di una conversazione online. In genere, traducevano commenti dal cinese in una lingua di destinazione, cioè giapponese o inglese, oppure dalla lingua di destinazione al cinese. Ciò è compatibile con un uso del modello principalmente finalizzato a tradurre chat in corso.
A volte gli account chiedevano al modello di generare una risposta con un determinato tono, per esempio quello di una giovane donna civettuola. Talvolta venivano forniti numerosi dettagli biografici per orientare le risposte del modello, tra cui nome, istruzione, lavoro, luogo di residenza e hobby del personaggio fittizio. Queste biografie specificavano generalmente che il personaggio fittizio si dilettava con gli investimenti online.
I truffatori sembrano avere usato molti strumenti e piattaforme diversi per interagire con i propri obiettivi. La nostra indagine ha rilevato prove dell’uso di strumenti quali LINE, WhatsApp, X, Facebook, Instagram, diversi altri servizi di messaggistica, la funzione “Nascondi la mia email” di Apple(si apre in una nuova finestra) e piattaforme per criptovalute e cambi valutari.
Risultati
In base alla prospettiva specifica che abbiamo su questa attività, i truffatori sembrano avere seguito un flusso di lavoro ricorrente per condurre gli obiettivi dal primo contatto all’investimento fraudolento:
Interazione pubblica: i truffatori commentavano i post pubblicati sui social media dall’obiettivo. Questi commenti terminavano spesso con una domanda, per esempio: “Cosa ne pensi di [argomento]?”, probabilmente per aumentare le possibilità di ricevere una risposta. In alcuni casi commentavano temi politici, ma più spesso parlavano di golf.
Probabili messaggi diretti: i truffatori generavano quindi brevi commenti dal tono colloquiale. Pur non avendo piena visibilità su come e dove fossero impiegati, i commenti erano compatibili con una situazione in cui il truffatore e l’obiettivo iniziavano a scambiarsi messaggi diretti.
Messaggistica sicura: poco dopo, spesso nel giro di pochi giorni, i truffatori generavano messaggi che proponevano di passare a un’app di messaggistica più sicura. A volte sostenevano di non fidarsi dei social media; altre volte adducevano un motivo pratico, per esempio che stavano per recarsi in un luogo dove non avrebbero avuto accesso ai social media.
Coinvolgimento sentimentale: i truffatori scrivevano e traducevano messaggi sempre più affettuosi e intimi. Se gli obiettivi chiedevano foto della “donna” con cui stavano chattando, i truffatori trovavano delle scuse.
Coinvolgimento finanziario: i truffatori scrivevano e traducevano messaggi in cui si vantavano di avere guadagnato molto denaro investendo online in valute estere, criptovalute o oro. Spesso presentavano il guadagno come il risultato dei consigli di un parente che lavorava nel settore finanziario. Il truffatore esortava l’obiettivo a investire nello stesso modo e si offriva di guidarlo durante il processo.
Frode: i truffatori scrivevano e traducevano messaggi per convincere la vittima a trasferire denaro su un’app di trading e la incoraggiavano esaltando i profitti che stava ottenendo. Ogni volta che la vittima provava a prelevare i propri “profitti”, il truffatore adduceva una scusa, per esempio la necessità di pagare una commissione.
Questo schema di attività è coerente con le informazioni disponibili pubblicamente(si apre in una nuova finestra) sul funzionamento tipico di queste truffe.
Impatto
Questa attività sembra avere incluso numerosi tentativi falliti e interrotti sul nascere. Alcune conversazioni elaborate dai truffatori tramite i nostri modelli terminavano con l’obiettivo che denunciava apertamente la truffa o intimava al truffatore di lasciarlo in pace. Abbiamo inoltre individuato post pubblicati dai truffatori sui social media che non avevano ricevuto alcuna interazione.
Tuttavia, alcune conversazioni menzionavano importi nell’ordine delle migliaia di dollari, o somme equivalenti in altre valute, come valore delle singole transazioni. Dato il modo in cui questi operatori usavano i nostri modelli, non sappiamo se tali transazioni finanziarie siano state effettuate. Tuttavia, i riferimenti presenti nelle conversazioni suggeriscono che, almeno in alcuni casi, i truffatori siano riusciti a frodare i propri obiettivi.
Le norme di OpenAI vietano rigorosamente di usare i contenuti generati dai nostri strumenti per frodi o truffe. Ci impegniamo a collaborare con altre aziende del settore e con le autorità per comprendere come l’IA venga usata in attività ostili e contrastare attivamente le truffe che sfruttano impropriamente i nostri servizi. In linea con questo impegno, abbiamo condiviso informazioni sulle reti di truffatori che abbiamo neutralizzato con altre aziende del settore e con le autorità competenti.