Menghentikan operasi “kedok palsu” berbantuan AI
Selama dua setengah tahun terakhir, kami telah melaporkan tentang berbagai cara yang ditempuh pelaku ancaman dalam upaya menggunakan model kami untuk melakukan serangan siber, operasi pengaruh (IO) terselubung, penipuan, dan pelanggaran lain terhadap Kebijakan Penggunaan kami. Kami menerbitkan laporan ini untuk memberi tahu regulator, rekan-rekan industri, dan masyarakat luas tentang upaya pelaku ancaman memanfaatkan AI yang kami amati, serta menyoroti kerentanan yang mereka coba eksploitasi.
Kami baru-baru ini memblokir dua IO—satu dari Rusia dan satu dari Iran—yang memadukan model kami dengan teknik dan teknologi yang lebih tradisional untuk mendukung entitas “kedok palsu” yang canggih. Mereka menggunakan entitas tersebut untuk menyalurkan pesan geopolitik terkait konflik kepada khalayak sasaran sembari menyamarkan asalnya. Operasi Iran menggunakan tujuh persona “jurnalis” untuk menawarkan artikel panjang kepada media daring kecil dan menengah di seluruh dunia; operasi Rusia tampaknya telah memanfaatkan orang-orang di Amerika Latin yang tidak menyadari tujuan sebenarnya untuk menjalankan “lembaga kajian” setempat.
Kedua operasi ini bersifat multidimensi, mencoba berbagai taktik untuk mencapai tujuannya. Selain artikel panjang, operasi Iran membuat kumpulan komentar media sosial, umumnya tentang topik terkait perang AS-Iran. Selain mengendalikan “lembaga kajian”, operasi Rusia membuat dokumen “bocoran” palsu dan naskah audio, yang sebagian kami temukan tersebar secara daring. Kedua operasi juga banyak menggunakan AI untuk menyusun laporan internal (bagi operasi Rusia, ini merupakan penggunaan yang paling dominan); dalam kedua kasus, para pelaku menggunakan metodologi yang meragukan atau terang-terangan menipu untuk melebih-lebihkan efektivitas para operator.
Yang paling mencolok dari operasi-operasi ini adalah kemiripannya dengan operasi pengaruh kompleks pada era sebelum AI, tetapi dengan pemanfaatan AI untuk mempermudah sebagian alur kerja. Persona jurnalis yang dijalankan operasi Iran memiliki kemiripan dengan jurnalis palsu “Alice(terbuka di jendela baru) Donovan(terbuka di jendela baru)”, kedok intelijen militer Rusia yang artikelnya diterbitkan oleh berbagai media Barat pada 2016–2017. Pada 2020, sejumlah individu yang terkait dengan aktivitas terdahulu Internet Research Agency Rusia menjalankan media “berita” palsu bernama “PeaceData(terbuka di jendela baru)”, yang memanfaatkan jurnalis di seluruh dunia untuk menulis bagi media tersebut tanpa mengetahui tujuan sebenarnya.
Operasi-operasi ini juga tidak lazim dari segi potensi jangkauannya. Dengan menggunakan Skala Breakout(terbuka di jendela baru) IO, yang menilai IO pada skala 1 (terendah) hingga 6 (tertinggi), kami menilai operasi asal Rusia ini termasuk Kategori 5. Ini merupakan operasi Kategori 5 pertama yang kami hentikan sejak mulai menerbitkan laporan. Operasi asal Iran mencapai Kategori 4. Keduanya berhasil menempatkan konten mereka (yang tidak seluruhnya dihasilkan oleh model kami) di media arus utama, bukan sekadar mengunggahnya di media sosial. Ini sejalan dengan pola yang kami amati pada 30 operasi pengaruh terselubung yang telah kami ungkap selama dua setengah tahun terakhir: operasi yang berupaya menempatkan kontennya di media sungguhan, alih-alih mengandalkan penyebaran lewat akun media sosial palsu, cenderung memiliki potensi jangkauan dan dampak tertinggi.

Matriks 30 IO yang telah kami ungkap sejak awal 2024, dinilai berdasarkan metode penyebaran utama (media sosial, situs web yang dikelola operasi, publikasi eksternal) dan skor pada Skala Breakout. Operasi yang menggunakan lebih dari satu metode penyebaran, seperti mengelola situs web dan mempromosikannya di media sosial, diklasifikasikan menurut metode yang tampaknya menjadi inti operasi tersebut.
AI dapat meningkatkan skala, efisiensi, kefasihan berbahasa, dan kemampuan editorial operasi berkedok palsu seperti ini. Para operator dapat memanfaatkan keunggulan ini untuk mengeksploitasi korban yang tidak curiga, seperti pegawai atau editor, serta menyisipkan konten mereka ke hadapan khalayak yang sama sekali tidak tahu siapa dalangnya atau apa motivasinya. Operasi-operasi ini juga menunjukkan kerumitan dan kecanggihan penggunaan persona serta entitas palsu oleh pelaku ancaman untuk mencapai tujuannya. Memahami kerentanan yang dieksploitasi pelaku ancaman dalam upaya ini, serta bagaimana kerentanan tersebut dapat dimanfaatkan untuk meraih khalayak dan memperluas jangkauan, akan sangat penting untuk menjaga pertahanan yang kuat di berbagai organisasi.
Namun, sifat terselubung operasi berkedok palsu ini juga membuatnya sangat rentan terhadap pengungkapan yang bertanggung jawab. Baik “Alice Donovan” maupun “PeaceData” menghentikan aktivitasnya setelah terungkap. Karena itu, tujuan kami melaporkan operasi berkedok palsu ini adalah mempermudah riset dan upaya penghentian lebih lanjut—sekaligus mempersulit kelanjutan operasi tersebut.
Pelaku asal Rusia yang menjalankan kampanye pengaruh di seluruh Amerika Latin.
Kami memblokir sekelompok akun ChatGPT yang berasal dari Rusia. Mereka menggunakan ChatGPT untuk berbagai tugas terkait operasi pengaruh terselubung yang menargetkan negara-negara di seluruh Amerika Latin. Sebagian besar aktivitas ini tampaknya bertujuan merusak reputasi Ukraina di kawasan tersebut, tetapi sebagian lainnya tampak bertujuan memengaruhi hasil politik setempat, terutama di Argentina dan Bolivia. Sebagian besar operator menggunakan prompt berbahasa Rusia; satu operator menggunakan bahasa Spanyol, tetapi tampaknya tetap berlokasi di Rusia. Kami telah membagikan informasi mengenai kasus ini kepada pihak berwenang terkait.
Para operator menggunakan ChatGPT untuk tiga tugas utama: menulis laporan internal tentang aktivitas mereka (dan aktivitas orang lain yang secara masuk akal dapat mereka klaim sebagai hasil kerja sendiri), membuat konten untuk operasi mereka, serta menyusun laporan kinerja sebuah entitas di Amerika Latin yang menyebut dirinya “platform riset”, bernama Social Research Center (SRC). Mereka tampaknya mengendalikan SRC melalui persona palsu bernama “Mia Clark”; merujuk pada nama itu, kami menjuluki operasi ini “Dark Clark”. Karena kami tidak mengizinkan akses ke model kami dari Rusia, mereka menggunakan VPN untuk terhubung ke layanan kami.
Dalam laporan internal, para operator mengklaim telah menyebarkan cerita palsu di seluruh Amerika Latin untuk menjatuhkan Ukraina atau para pemimpin setempat. Sebagian materi palsu ini telah dikaitkan oleh peneliti(terbuka di jendela baru) sumber terbuka(terbuka di jendela baru) dengan entitas Rusia yang dikenal sebagai “Politology” atau “La Compania”, yang dilaporkan sebagai penerus Grup Wagner dan entitas lain yang didirikan oligark Rusia Yevgeniy Prigozhin. Para operator juga meminta model kami menerjemahkan atau menjelaskan pemberitaan publik tentang Politology dan Wagner, jauh lebih sering daripada menanyakan jaringan asal Rusia lainnya.
Operasi ini tidak lazim dalam dua hal. Pertama, operasi ini tampaknya berhasil mengajak sejumlah individu di Amerika Latin bekerja untuk SRC tanpa menyadari tujuan sebenarnya. Laporan para operator Rusia mengenai SRC menyebut keputusan tentang hal-hal seperti skala gaji, perekrutan, dan pemecatan, yang mengindikasikan bahwa mereka mengendalikan entitas itu, bukan bekerja sama dengannya. Bukti yang tersedia menunjukkan bahwa pegawai SRC di Amerika Latin tidak menyadari bahwa mereka bekerja untuk kelompok Rusia. Berbeda dari “lembaga kajian” lain terkait Rusia yang baru-baru ini kami ungkap, SRC tampaknya menghasilkan sebagian besar konten orisinal melalui staf yang dimanfaatkannya tanpa mereka sadari. Ini merupakan upaya paling kompleks untuk menjalankan identitas kedok yang telah kami hentikan selama dua setengah tahun terakhir.
Kedua, sejumlah bukti sumber terbuka mengindikasikan bahwa materi palsu Dark Clark menyebar cukup luas hingga memicu pemeriksaan fakta(terbuka di jendela baru) dan bantahan resmi(terbuka di jendela baru), yang menunjukkan tingkat penetrasi melampaui semua operasi pengaruh yang kami hentikan selama dua tahun terakhir. Satu informasi palsu yang diklaim telah mereka sisipkan di Peru bahkan turut memicu ketegangan publik antara Ukraina dan Polandia.
Penggunaan utama ChatGPT oleh para operator adalah menyusun dan memperbarui laporan internal untuk atasan yang tidak diketahui identitasnya. Laporan berkala ini menjelaskan upaya menjalankan kampanye pengaruh terselubung di seluruh Amerika Latin. Laporan itu mencakup tiga lini kerja utama: upaya menjelekkan Ukraina dan menghambat perekrutan Angkatan Bersenjata Ukraina; upaya mencampuri politik dalam negeri negara-negara tertentu, terutama Bolivia dan Argentina; serta pengelolaan SRC. Dalam sebagian besar kasus, kami tidak mengamati pelaku ancaman menggunakan model kami untuk membuat konten kampanye, melainkan hanya untuk melaporkannya (beberapa pengecualian dijelaskan di bawah).
Laporan itu kaya akan rincian taktis, yang memperjelas bagaimana operasi ini berusaha menjatuhkan Ukraina dan sejumlah pemimpin nasional, terutama presiden Argentina, Bolivia, dan Ekuador. Sebagian laporan menjelaskan upaya menipu warga setempat agar melakukan kegiatan yang dapat dimanfaatkan para operator untuk menyerang sasaran; lainnya menjelaskan “bocoran” palsu yang diklaim telah mereka sebarkan.
Dalam dua kasus, bukti menghubungkan para operator dengan pemberitaan publik tentang “Politology”. Para operator melaporkan bahwa pada 2024, mereka menjalankan dua kampanye yang menargetkan Presiden Argentina Javier Milei. Pertama, mereka mengaku menyebarkan laporan palsu bahwa Milei telah membeli kalung anjing Cartier bertatahkan permata untuk anjing-anjingnya. Kedua, mereka mengklaim membayar pelaku lokal untuk membuat grafiti anti-Milei di Buenos Aires. Berdasarkan dokumen yang bocor, kedua klaim ini telah dikaitkan(terbuka di jendela baru) secara publik(terbuka di jendela baru) dengan “Politology” dan “La Compania”.
Masih banyak materi palsu lainnya yang sebelumnya belum dikaitkan dengan operasi pengaruh (IO) Rusia. Misalnya, para operator mengklaim bahwa pada Mei 2026, mereka membuat alamat email palsu yang seolah-olah berasal dari Direktorat Pendidikan Daerah di Lima, Peru. Mereka menggunakannya untuk menginstruksikan sekolah-sekolah di wilayah tersebut agar mengadakan acara bertema Ukraina pada Hari Keanekaragaman Budaya dan Bahasa nasional (21 Mei). Email tersebut memuat instruksi eksplisit untuk menyebut, antara lain, tokoh nasionalis Ukraina abad ke-20 yang kontroversial, Stepan Bandera. Sebagian warga Ukraina menganggapnya sebagai tokoh kemerdekaan, tetapi di Rusia dan Polandia ia dikaitkan dengan fasisme, kolaborasi dengan musuh pada masa perang, dan kekejaman. Menurut para operator, sejumlah sekolah membalas ke alamat email palsu itu, mengonfirmasi bahwa mereka telah mengadakan acara tersebut, bahkan menyertakan foto.
Para operator kemudian mengklaim telah menyisipkan berita tentang acara tersebut ke media di Peru dan Polandia, disertai tuduhan bahwa Ukraina “mengekspor” ideologi ultranasionalis, sehingga memicu kemarahan. Penelusuran sumber terbuka menemukan berita yang cocok dengan klaim ini di media(terbuka di jendela baru) Peru(terbuka di jendela baru) dan(terbuka di jendela baru) Polandia(terbuka di jendela baru), serta sebuah publikasi berbahasa Inggris di Hungaria(terbuka di jendela baru) (sebagian artikel itu kemudian dihapus). Sejumlah(terbuka di jendela baru) artikel(terbuka di jendela baru) memuat tanggapan seorang anggota Parlemen Eropa asal Polandia yang mengusulkan agar orang yang menunjukkan “sikap anti-Polandia” dinyatakan sebagai persona non grata di Polandia. Dengan demikian, materi palsu asal Rusia itu sekaligus memanfaatkan dan memperuncing ketegangan historis antara warga Ukraina dan Polandia.
Demikian pula, pada Juni, para operator mengklaim menggunakan alamat email palsu lain untuk menipu sekolah-sekolah di Ekuador agar mengadakan upacara pengucapan sumpah setia kepada Presiden Daniel Noboa dan Erik Prince, mantan kepala perusahaan kontraktor militer swasta Blackwater. Para operator mengklaim bahwa insiden itu memicu kemarahan di Ekuador dan menekan pemerintah untuk membantah informasi palsu tersebut, sehingga justru memperluas penyebarannya ke khalayak nasional. Sekali lagi, riset sumber terbuka menemukan liputan(terbuka di jendela baru) media(terbuka di jendela baru) di pers(terbuka di jendela baru) Ekuador(terbuka di jendela baru) yang sangat mirip dengan klaim ini, bahkan ada bantahan terperinci(terbuka di jendela baru) dari Menteri Pendidikan Ekuador.
Para operator menggunakan berbagai teknik untuk mendukung cerita palsu mereka. Menurut laporan internal mereka, pada Maret mereka menyebarkan dua materi palsu berbeda yang menargetkan Ekuador. Salah satunya menggunakan audio palsu yang diklaim sebagai suara konsul Ukraina di Ekuador, yang disebut melontarkan komentar merendahkan warga Ekuador. Investigasi sumber terbuka kami menemukan unggahan di TikTok yang sama persis dengan klaim ini; unggahan itu tampaknya hanya mendapat sedikit interaksi. Yang lainnya menjelaskan klip video palsu yang disebarkan di X dan TikTok dengan logo saluran berita asli, yang menuduh pemerintah Noboa merekrut pemuda untuk berperang di Ukraina. Pemeriksa fakta(terbuka di jendela baru) di Ekuador menguraikan kampanye yang cocok dengan deskripsi ini pada awal April.
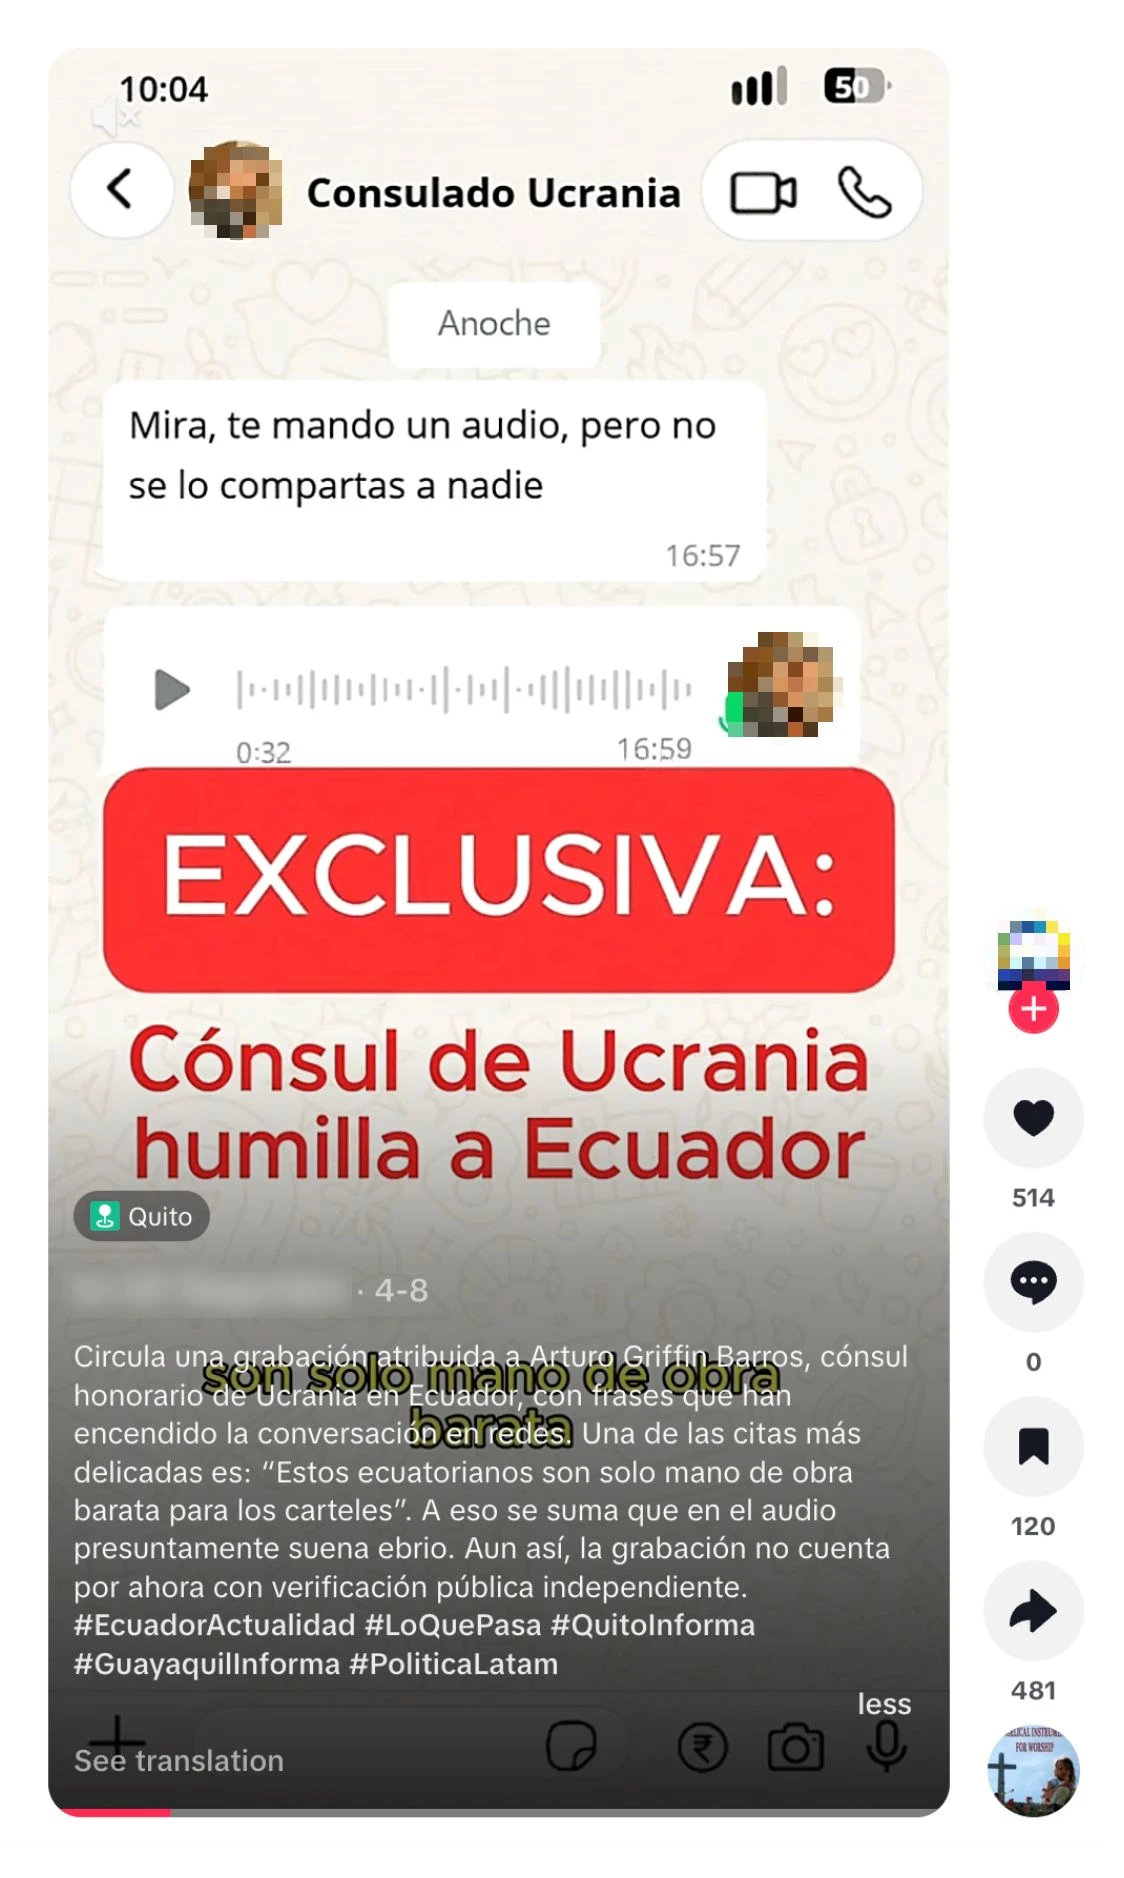
Video TikTok yang diunggah pada 8 April 2026, berisi audio palsu yang diklaim oleh operasi ini sebagai buatannya dan disebut sebagai suara Konsul Ukraina.
Laporan internal lain menjelaskan informasi palsu yang mereka sebarkan di Bolivia pada akhir Mei, saat protes antipemerintah mencapai puncaknya. Para operator secara eksplisit menyebut bahwa tujuan kampanye ini adalah memperparah krisis seputar protes tersebut. Kampanye itu menampilkan rekaman audio palsu seorang pekerja perusahaan air milik negara, EPSAS, yang mengatakan bahwa pemerintah akan memutus pasokan air ke ibu kota administratif, La Paz, dan menetapkan keadaan darurat. Riset sumber terbuka kami menemukan pemeriksaan yang membuktikan kekeliruan(terbuka di jendela baru) klaim yang sama dan bantahan resmi(terbuka di jendela baru) dari EPSAS.
Laporan internal lainnya memuat materi palsu yang tidak dapat kami temukan bukti pendukungnya dari sumber terbuka, mungkin karena sudah dihapus atau gagal menyebar. Misalnya, para operator mengklaim telah menyebarkan cerita pada Januari yang menuduh bahwa seorang pemengaruh sekaligus model asal Brasil telah menjadi korban perdagangan manusia ke Ukraina oleh perwakilan Kedutaan Ukraina, lalu dibunuh di Kyiv. Pada Juni, mereka mengklaim telah menyebarkan klip audio palsu lain di Bolivia, kali ini seolah-olah berasal dari pegawai Bank Sentral Bolivia, yang memperingatkan bahwa bank itu akan segera membatasi penarikan uang tunai. Mereka juga mengklaim telah menyebarkan surat palsu dari badan hidrokarbon negara tersebut, yang memperingatkan adanya pembatasan penjualan bahan bakar untuk mobil pribadi.
Dalam laporan lain, para operator meminta model kami membantu mengidentifikasi insiden di negara sasaran yang dapat mereka klaim sebagai hasil kerja mereka, meskipun mereka tidak terlibat. Misalnya, di Argentina, para operator mengklaim bahwa Menteri Luar Negeri Argentina telah mengutip operasi mereka dalam rapat komite Perserikatan Bangsa-Bangsa mengenai Kepulauan Falkland/Malvinas. Para operator mengklaim berjasa menanamkan argumen bahwa prinsip penentuan nasib sendiri tidak berlaku bagi kepulauan itu, dan bahwa Inggris mempertahankan kehadiran militer yang tidak proporsional di sana. Padahal, kedua argumen itu telah menjadi bagian dari sikap resmi Argentina selama bertahun-tahun(terbuka di jendela baru) lamanya(terbuka di jendela baru). Demikian pula, pada Juni, media Brasil memberitakan(terbuka di jendela baru) kasus seorang warga Brasil yang pergi ke Ukraina untuk bergabung dengan militer, ditawan pasukan Rusia, lalu membuat pernyataan di televisi bahwa ia telah ditipu untuk ikut berperang. Para operator yang menggunakan ChatGPT berusaha mengklaim bahwa pemberitaan ini mengulang pesan operasi mereka; padahal, berita itu mengutip video tawanan itu sendiri(terbuka di jendela baru). Ini mengindikasikan upaya para operator untuk menjalankan operasi pengaruh yang justru menargetkan pemberi kerja mereka sendiri, bukan khalayak eksternal.
Sejumlah laporan operator menyebut entitas yang menamakan dirinya “platform riset” bernama Social Research Center (dalam bahasa Rusia, Центр социологических исследований). Menurut situs web SRC, pusat ini berfokus pada diaspora India di Amerika Latin serta hubungan antara India dan negara-negara di kawasan tersebut.
Laporan internal mengindikasikan bahwa para operator mengendalikan lembaga kajian tersebut, bukan sekadar bekerja sama dengannya. Laporan itu menyebut, misalnya, keputusan perekrutan dan pemecatan, skala gaji, rencana kepegawaian, serta proyek riset yang sedang berjalan. Yang penting, laporan itu juga menyatakan bahwa para operator telah membuat persona palsu bernama “Mia Clark” untuk menjalankan aktivitas media sosial operasi tersebut dan berhubungan dengan staf lapangan di Amerika Latin. Bukti yang tersedia mengindikasikan bahwa pegawai lapangan ini sama sekali tidak tahu bahwa mereka bekerja untuk sebuah operasi Rusia, dan menjalankan tugas riset dengan iktikad baik. Penggunaan perantara yang tidak menyadari perannya ini sangat mirip dengan operasi Rusia terdahulu yang juga terkait dengan jaringan Prigozhin, “PeaceData”, yang diungkap(terbuka di jendela baru) Meta pada 2020.
Berdasarkan laporan para operator Rusia, staf lapangan mereka di Amerika Latin mewawancarai para pakar dan pengamat di seluruh kawasan, lalu menyusun makalah riset berdasarkan temuan mereka. Topiknya berkisar dari analisis luas tentang opini publik terhadap kelompok BRICS hingga perbandingan terperinci ekonomi Brasil di bawah Presiden Jair Bolsonaro dan Luiz Inácio Lula da Silva. Terkadang, para operator Rusia menyusun laporan perkembangan proyek riset sebelum hasilnya diterbitkan, yang menunjukkan keterlibatan erat dalam proses penyusunannya. Kami menemukan jauh lebih dari 60 artikel di situs web SRC, yang sebagian besar tampaknya merupakan tulisan orisinal. Hal ini membedakan Dark Clark dari operasi asal Rusia yang baru-baru ini kami ungkap, yang juga menjalankan lembaga kajian sebagai kedok, tetapi menjiplak sebagian besar kontennya. Ini mengindikasikan niat untuk membangun entitas kedok yang lebih tahan lama, dengan jaringan kontak di seluruh Amerika Latin.
Untuk mempromosikan karya SRC, para operator Rusia mengklaim telah berupaya membangun jaringan aset media sosial. Menurut laporan mereka, aktivitas media sosial ini mengalami kendala ketika operator di berbagai belahan dunia mencoba mengakses akun yang sama, sehingga akun-akun itu dikenai pembatasan. Jejaknya terlihat dalam catatan sumber terbuka: misalnya, informasi transparansi akun utama SRC di X menunjukkan lokasi di Jerman (mungkin akibat penggunaan VPN), tetapi koneksinya melalui App Store Federasi Rusia, sementara informasi transparansi salah satu akun Instagram-nya menunjukkan lokasi admin di Venezuela. Tidak satu pun dari tiga akun Facebook beridentitas SRC yang kami temukan memiliki cukup banyak pengikut untuk memunculkan informasi lokasi admin.
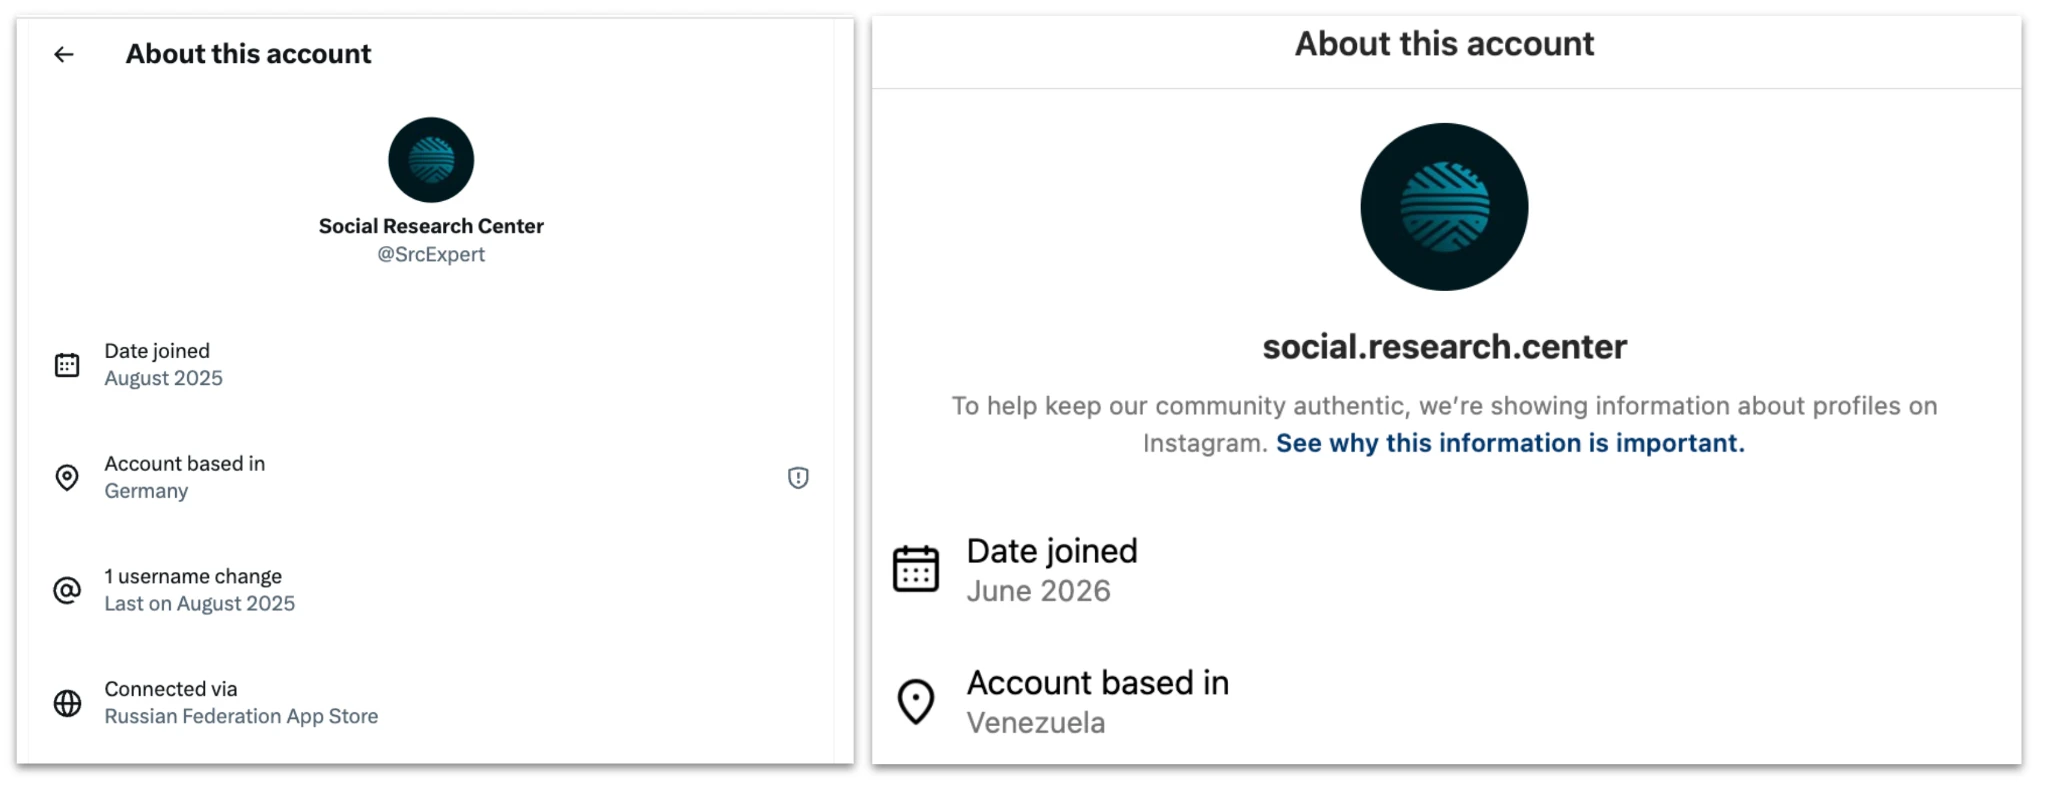
Kiri, akun X yang terkait dengan Social Research Center. Perhatikan informasi transparansi yang menunjukkan bahwa akun tersebut terhubung melalui toko aplikasi Federasi Rusia. Kanan, akun Instagram SRC: perhatikan lokasi Venezuela.
Para operator melaporkan kendala khusus di LinkedIn. Mereka mengaku membuat akun yang jelas-jelas palsu untuk mewakili SRC, tetapi kemudian kesulitan membangun jaringan bagi akun itu. Menurut laporan mereka, solusinya adalah membuat lebih banyak akun palsu untuk mengikuti akun pertama dan membuatnya tampak lebih meyakinkan. Per 17 Agustus, sebuah akun LinkedIn dengan identitas Social Research Center yang sama memiliki 961 pengikut dan mengklaim memiliki 200–500 staf, tetapi hanya mencantumkan dua pegawai.
Sesekali, selain menggunakan AI untuk memperbarui laporan, para operator juga meminta model kami membantu merancang dan membuat teks untuk digunakan dalam operasi mereka: misalnya, membantu memastikan materi palsu mereka menggunakan aksen, kosakata, dan gaya bahasa institusi yang tepat untuk masing-masing negara. Porsinya relatif kecil dari keseluruhan beban kerja, mungkin karena operasi ini tampaknya melibatkan setidaknya satu penutur asli bahasa Spanyol dari Amerika Latin, sehingga tidak terlalu membutuhkan bantuan bahasa dari AI.
Misalnya, pada suatu kesempatan, salah satu operator berbahasa Rusia meminta model membantu menyusun surat dalam bahasa Rusia yang akan mengaitkan konsul kehormatan Ukraina di Panama dengan korupsi. Operator berbahasa Spanyol kemudian meminta model menerjemahkan surat itu ke bahasa Spanyol dan membuat naskah audio untuk menyertainya. Foto yang cocok dengan teks surat itu, disertai narasi suara yang cocok dengan naskah operator, diunggah di TikTok oleh akun yang mengaku sebagai media berita, tetapi menggunakan logo TVN Noticias(terbuka di jendela baru) dari Panama. Kanal TikTok tersebut hanya memiliki satu pengikut dan berhenti mengunggah setelah menyebarkan materi palsu ini.
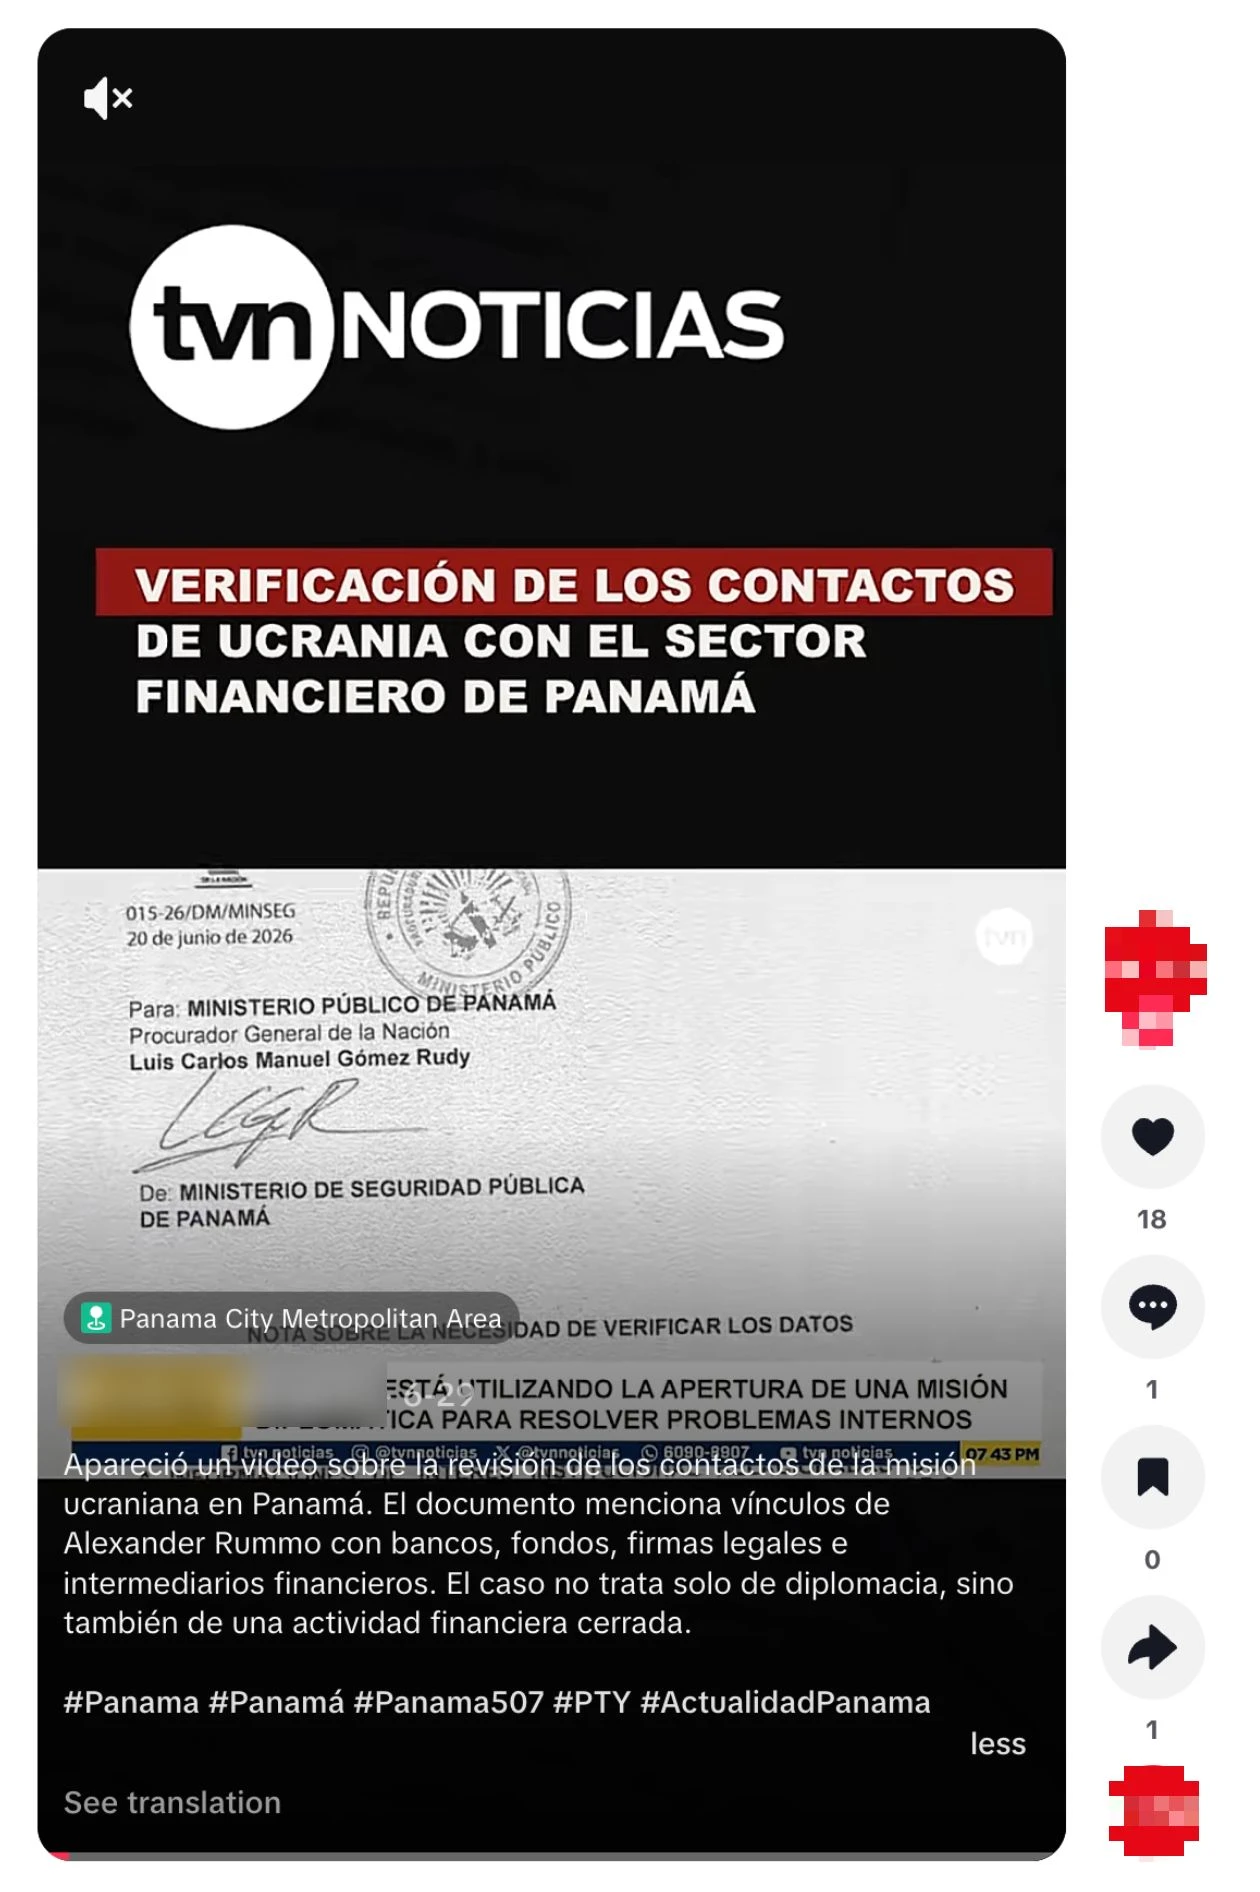
Unggahan TikTok yang menampilkan surat dengan teks buatan operasi ini, disertai naskah narasi suara yang juga dibuat oleh operasi tersebut.
Pada kesempatan lain, operator berbahasa Spanyol di Rusia memberikan kepada model sebuah naskah berbahasa Rusia yang mengklaim bahwa Noboa telah menghina warga miskin di Ekuador, lalu meminta model menerjemahkannya ke bahasa Spanyol Ekuador. Pada kesempatan ketiga, pada Maret, pengguna yang sama meminta model mengoreksi draf kontrak berbahasa Spanyol antara perusahaan bernama “International Security Solutions FZE” dan seorang individu di Ekuador, yang seolah-olah berkaitan dengan penyediaan layanan infrastruktur di Ukraina. Pertanyaan pengguna berfokus pada cara memperbaiki bahasa dan tata letak, termasuk menanyakan kata mana yang perlu dicetak tebal.
Prompt pengguna tentang kontrak tersebut berakhir setelah redaksinya difinalkan. Namun, riset sumber terbuka menunjukkan bahwa gambar “kontrak” itu kemudian diedarkan di media sosial(terbuka di jendela baru). Gambar itu digunakan untuk memperkuat klaim bahwa pemerintah Noboa bekerja sama dengan perusahaan kedok untuk menipu warga Ekuador agar direkrut ke militer Ukraina. Materi palsu itu menyebar cukup luas hingga memicu pemeriksaan fakta(terbuka di jendela baru) pada awal April: para pemeriksa fakta menyimpulkan bahwa perusahaan tersebut “tidak tercantum dalam daftar Badan Pengawas Perusahaan, Sekuritas, dan Asuransi Ekuador”.
Dampak operasi ini perlu dinilai dengan sangat hati-hati. Seperti disebutkan di atas, salah satu pendekatan utama para operator adalah mengklaim aktivitas yang tidak ada kaitannya dengan operasi mereka sebagai hasil kerja sendiri. Karena itu, klaim mereka sendiri tentang dampak dalam laporan internal tidak dapat diterima begitu saja. Demikian pula, sejumlah cerita palsu yang mereka klaim telah disebarkan tidak muncul dalam riset sumber terbuka, mungkin karena disebarkan melalui saluran nonpublik, sudah dihapus, atau sebenarnya tidak pernah diunggah.
Namun, bukti sumber terbuka memungkinkan kami menguatkan sebagian klaim mereka. Sebagian materi palsu yang diklaim telah disebarkan operasi ini kemudian dilaporkan oleh pemeriksa fakta dan dibantah oleh pemerintah, yang mengindikasikan bahwa penyebarannya cukup luas hingga perlu ditanggapi. Dalam kasus lain, kami dapat menemukan konten daring yang sangat cocok dengan konten buatan operasi ini. Yang paling menonjol, klaim operasi ini bahwa mereka telah menipu sebuah sekolah di Peru agar mengadakan acara yang menampilkan Bandera kemudian diberitakan di Amerika Latin dan Eropa, serta tampaknya memicu komentar dari setidaknya satu anggota Parlemen Eropa asal Polandia.
Dengan menggunakan Skala Breakout(terbuka di jendela baru) IO, yang menilai IO pada skala 1 (terendah) hingga 6 (tertinggi), kami menilai operasi ini termasuk Kategori 5, dengan bukti yang mengindikasikan bahwa operasi ini memicu komentar publik dari politisi di sejumlah negara. Ini merupakan operasi Kategori 5 pertama yang kami hentikan sejak mulai menerbitkan laporan.
Operasi asal Iran yang menyisipkan artikel panjang dengan nama penulis palsu ke media berita daring.
Kami memblokir sekelompok akun ChatGPT yang berasal dari Iran. Mereka menggunakan prompt berbahasa Persia dan membuat konten dalam bahasa Persia serta Inggris. Para pelaku menyamarkan lokasi mereka dengan menggunakan VPN untuk mengakses ChatGPT.
Operasi ini menggunakan model kami untuk menyempurnakan artikel panjang dan penawaran naskah kepada redaksi, membuat komentar media sosial, serta menyempurnakan laporan internal. Para operator menggunakan tujuh nama penulis berbeda untuk menawarkan artikel mereka, sehingga kami menjuluki kampanye ini “Bogus Bylines”. Artikel-artikel panjang tersebut berfokus pada konflik AS-Iran. Sebagian besar komentar juga membahas konflik tersebut; sebagian kecil membahas politik AS, biasanya dalam konteks konflik yang lebih luas.
Dampak yang terlihat dari lini-lini kerja utama mereka sangat bervariasi. Kami menemukan hampir 100 artikel yang diterbitkan atau disindikasi dengan nama-nama penulis milik operasi ini di sekitar selusin media daring di seluruh dunia. Media-media ini berskala kecil hingga menengah dan umumnya berfokus pada isu internasional, geopolitik, serta peristiwa di Timur Tengah. Sebaliknya, tidak satu pun komentar media sosial tampaknya menghasilkan interaksi yang berarti dalam bentuk suka, bagikan, atau balasan lanjutan. Bahkan, laporan internal para operator menggunakan perhitungan yang menyesatkan untuk mengukur dampak media sosial mereka, mungkin agar para operator terlihat lebih efektif.
Secara keseluruhan, aktivitas ini tampak sesuai dengan pola pelaku komersial yang menjalankan kampanye pengaruh berbayar, tetapi kami tidak dapat mengidentifikasi pelaku spesifik yang terlibat. Kami telah membagikan informasi mengenai kasus ini kepada pihak berwenang terkait.
Aktivitas operasi ini yang menjangkau paling luas adalah meminta ChatGPT meninjau dan menyempurnakan artikel panjang berbahasa Inggris mengenai geopolitik konflik AS-Iran. Prompt yang biasa digunakan meminta model menilai draf berbahasa Inggris berdasarkan kriteria pengajuan naskah suatu media daring, lalu menyarankan penyuntingan agar draf itu memenuhi kriteria. Setelah menyetujui hasil suntingan, para operator meminta model membuat email yang dapat mereka gunakan untuk menawarkan artikel tersebut kepada editor media daring yang bersangkutan.
Pesan penawaran ini disusun menggunakan tujuh nama penulis palsu: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams, dan Alice Johnson. Menurut bio yang dipublikasikan secara daring bersama sebagian artikel tersebut, setiap persona mengaku sebagai jurnalis Barat (biasanya dari Amerika, meski bio persona Noah Lamington mengklaim berada di Selandia Baru), sering kali dengan fokus pada politik internasional, Timur Tengah, hak asasi manusia, atau konflik. Untuk salah satu persona, “Michael Harrison”, para operator meminta model menulis bio itu sendiri. (Perlu dicatat, pada Maret, Meta menghentikan(terbuka di jendela baru) sebuah IO Iran yang juga menggunakan persona jurnalis “Michael Harrison”.)
Sebagian persona ini diperkuat dengan akun-akun di berbagai platform media sosial. Persona Michael Harrison, misalnya, didukung oleh akun di Medium, X, dan Facebook. Persona Ervin B. Hoskins memiliki akun di X, Facebook, Instagram, dan Threads. Bio persona ini mengaku sebagai “penulis lepas asal Amerika”, tetapi informasi transparansi media sosial menunjukkan bahwa akun-akunnya berlokasi di Iran.
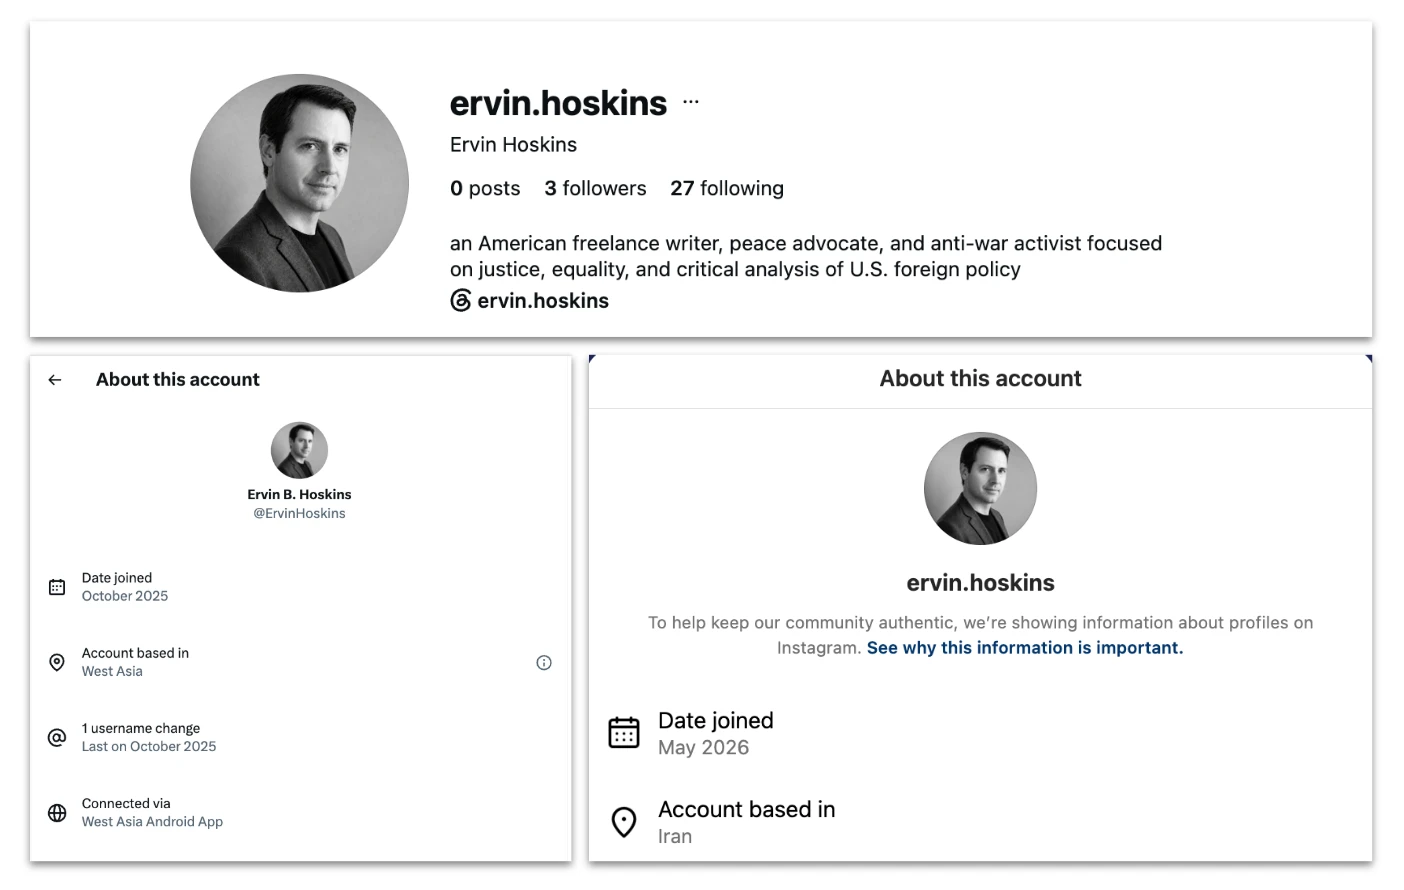
Atas, bio Instagram persona Ervin Hoskins. Kiri bawah, informasi transparansi akun X yang menunjukkan penggunaan aplikasi Android Asia Barat. Kanan bawah, informasi transparansi akun Instagram yang menunjukkan lokasi di Iran. Meta memblokir akun Instagram tersebut pada Agustus.
Dengan teknik investigasi sumber terbuka, kami menemukan hampir 100 artikel yang telah diterbitkan dengan salah satu nama penulis milik para operator, di lebih dari selusin publikasi berbeda. Publikasi ini umumnya berfokus pada isu internasional, geopolitik, dan peristiwa di Timur Tengah, terkadang dari sudut pandang antiperang atau progresif. Artikel paling awal yang kami temukan terbit pada Juli 2025, dan yang terbaru pada Oktober 2026. Frekuensi penerbitan artikel meningkat pesat setelah pecahnya konflik AS-Iran.
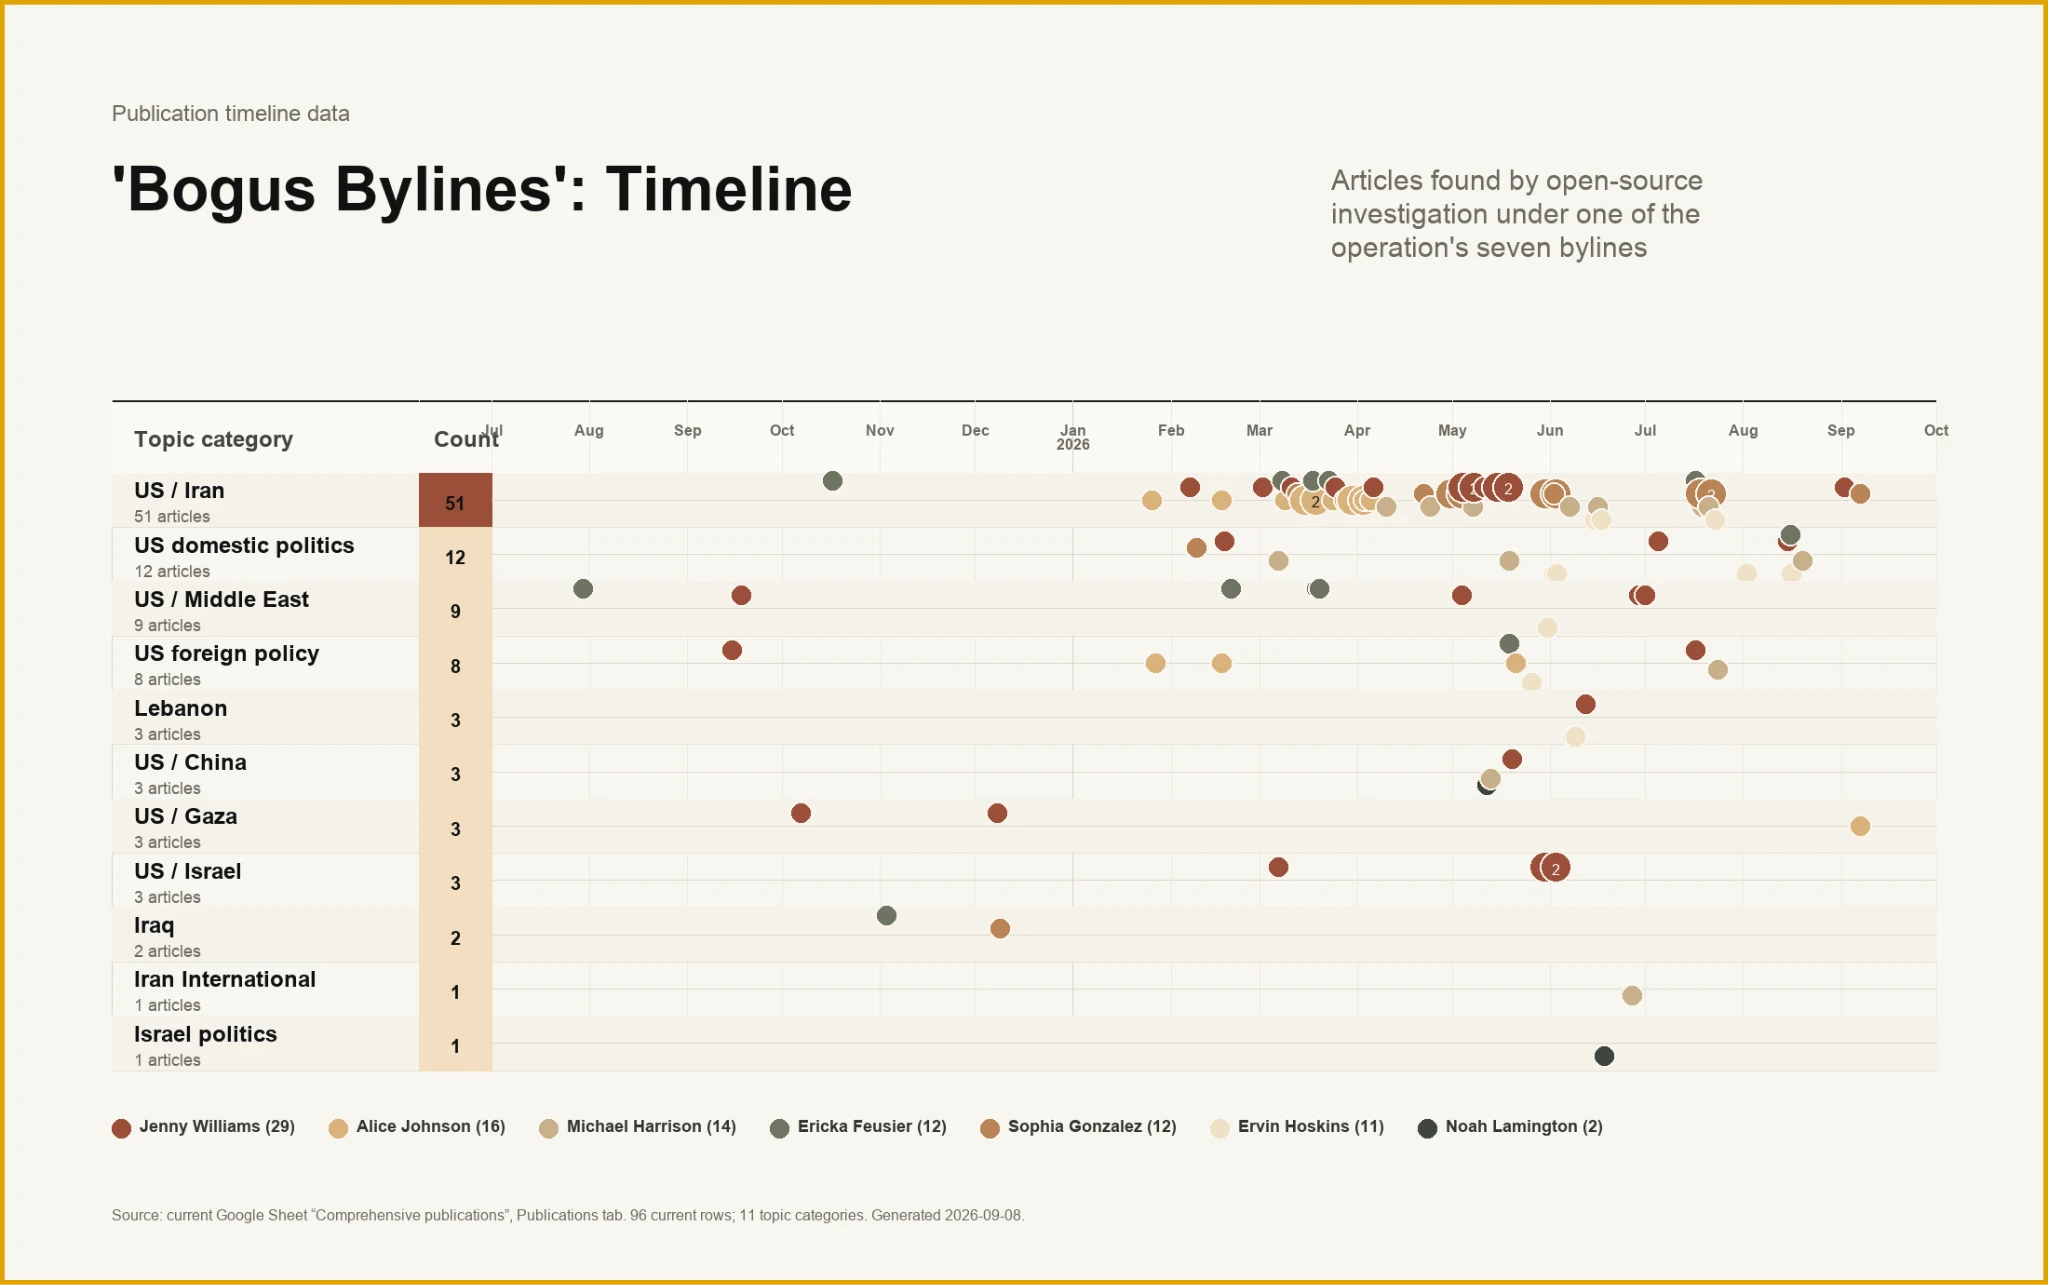
Linimasa artikel berdasarkan penulis dan tema, Juli 2025—September 2026. Perhatikan padatnya publikasi tentang hubungan AS-Iran sejak Maret 2026.
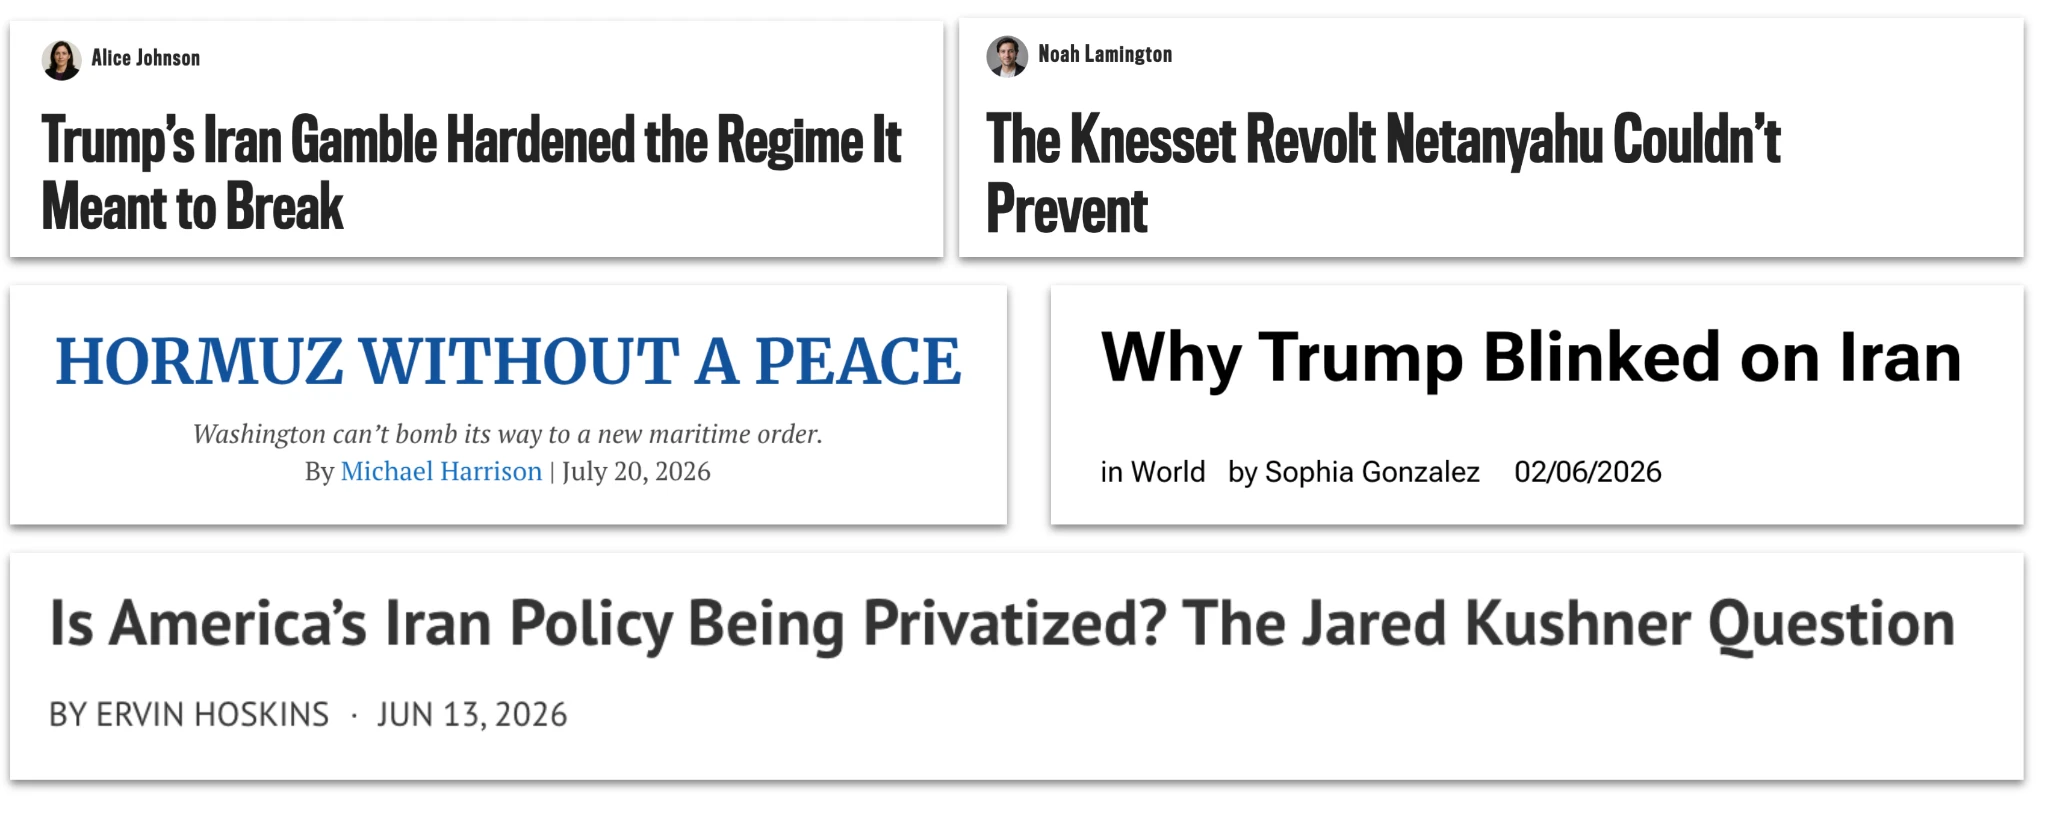
Contoh judul artikel yang diterbitkan dengan nama penulis terkait operasi ini antara Februari dan Juli 2026 di berbagai media daring.
Setidaknya sebagian artikel tersebut kemudian dipromosikan oleh akun media sosial media yang bersangkutan, sehingga membuka peluang bagi para operator Iran untuk menjangkau khalayak yang tanpa itu tidak dapat mereka raih.
Selain artikel, para pelaku ancaman meminta ChatGPT membuat sekumpulan komentar sekaligus tentang topik geopolitik atau politik dalam bahasa Inggris atau Persia. Pendekatan yang biasa mereka gunakan adalah memasukkan teks atau tangkapan layar unggahan media sosial, lalu meminta model membuat serangkaian balasan yang sejalan dengan fokus umum mereka. Balasan itu kemudian diunggah secara daring, sering kali dengan selang waktu hanya beberapa menit. Laporan internal para operator menyebut pengunggahan oleh manusia maupun secara otomatis; kami tidak memiliki bukti yang menunjukkan bahwa otomatisasi ini dilakukan dengan bantuan model kami.
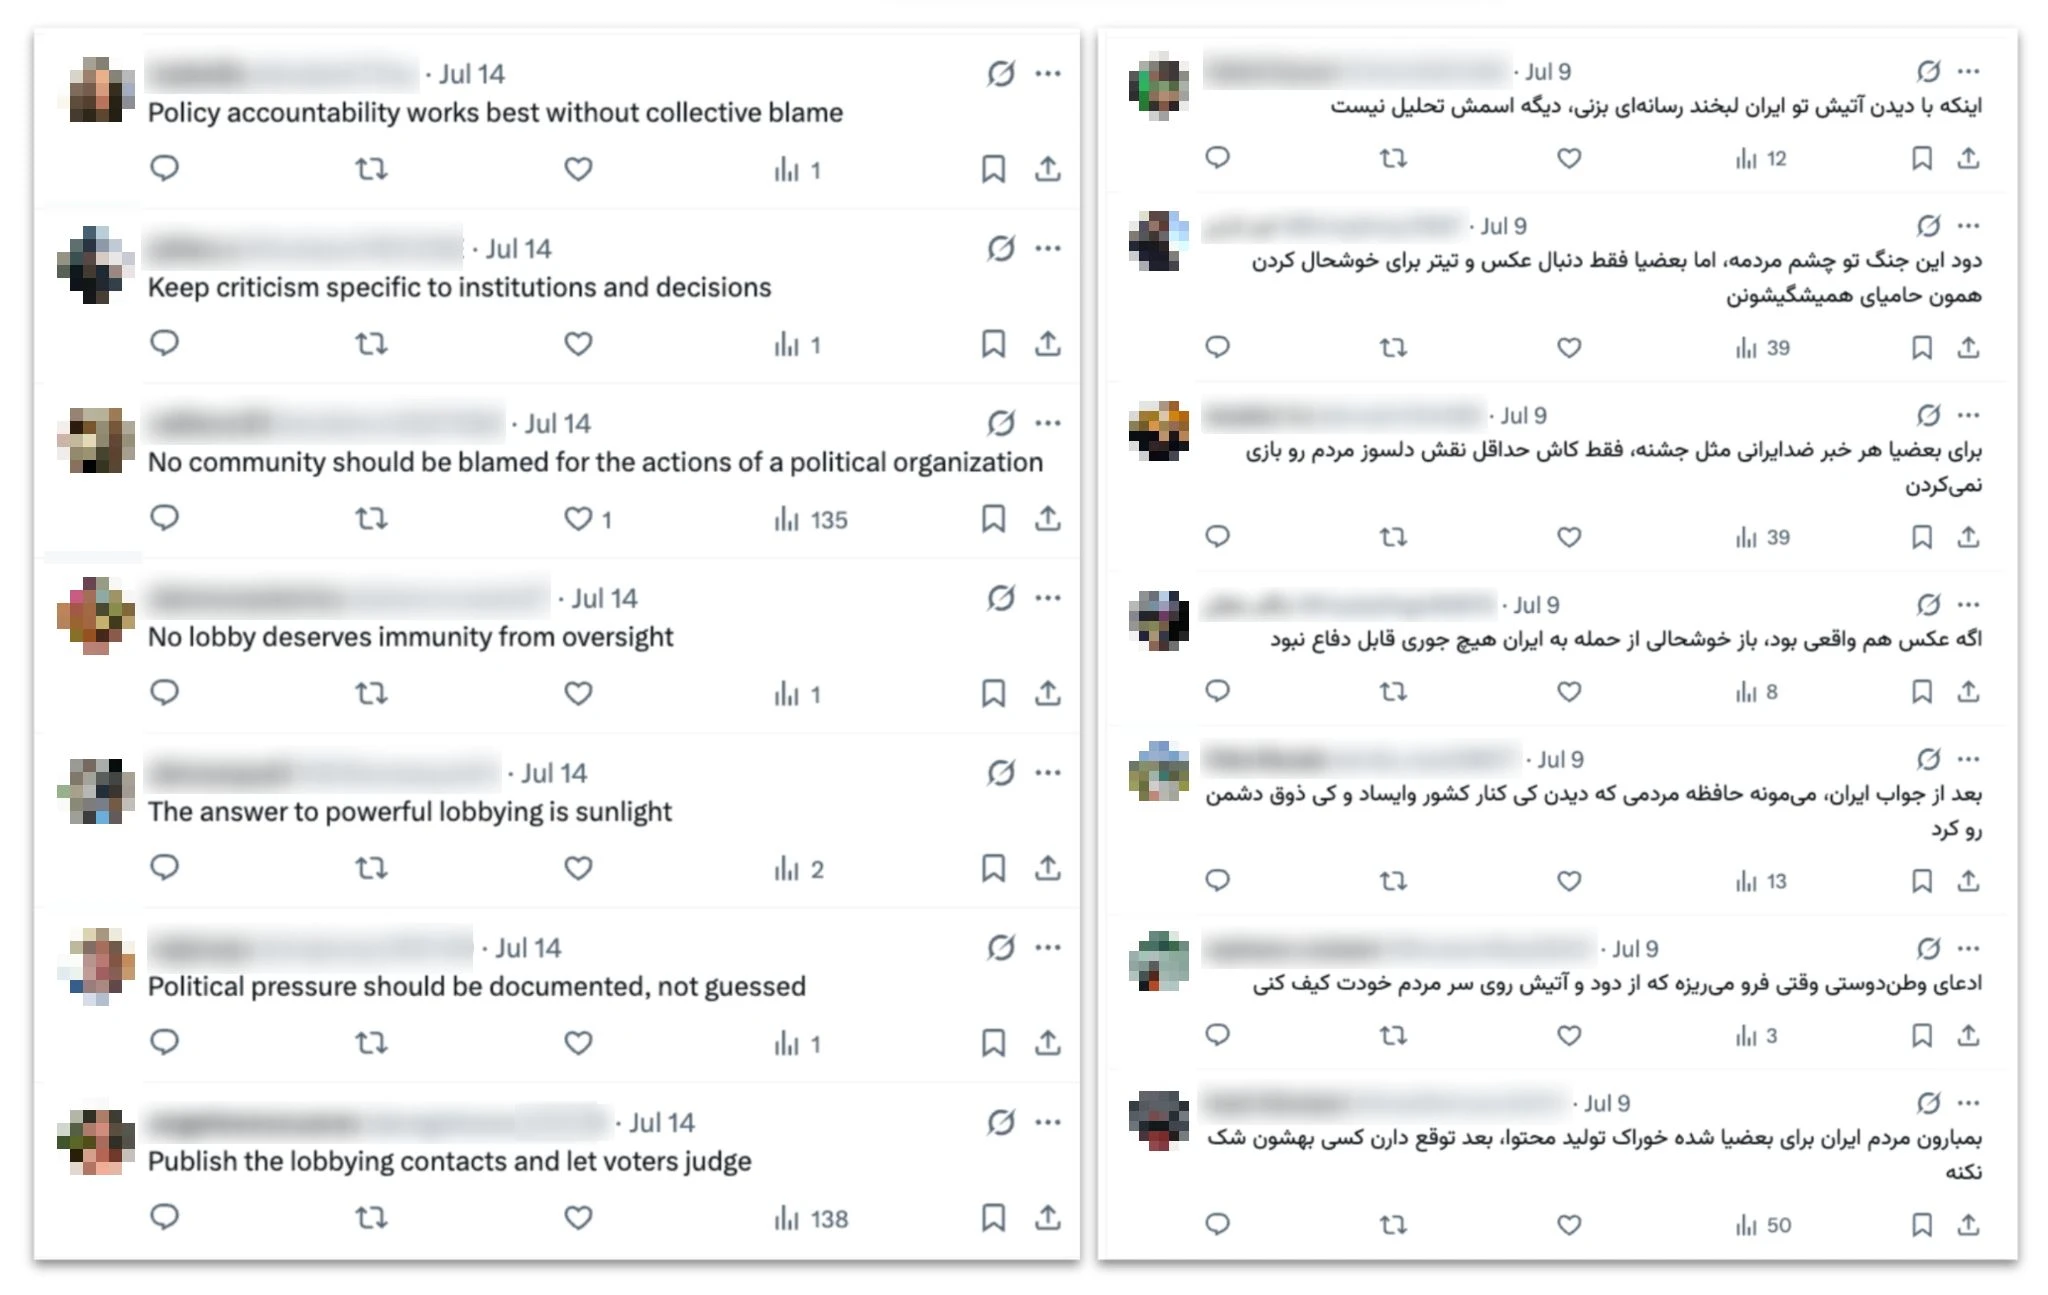
Cuitan berbahasa Inggris di kiri dan Persia di kanan, yang dibuat oleh operasi ini dan diunggah pada Juli. Komentar berbahasa Inggris membalas cuitan berbahasa Inggris yang memperingatkan bahwa AS sedang mempersiapkan “serangan besar-besaran” terhadap Iran. Semua komentar dalam gambar ini diunggah dalam rentang 10 menit. Komentar berbahasa Persia membalas cuitan berbahasa Persia tentang serangan AS terhadap Iran, dan diunggah dalam rentang 13 menit.
Sebagian aktivitas pembuatan komentar secara massal ini berupa balasan atas unggahan media sosial tentang artikel berita milik operasi itu sendiri. Dalam hal ini, para operator memasukkan tangkapan layar unggahan yang mempromosikan artikel mereka, lalu membuat komentar yang memuji atau mendukungnya, kemungkinan agar artikel itu tampak lebih populer.
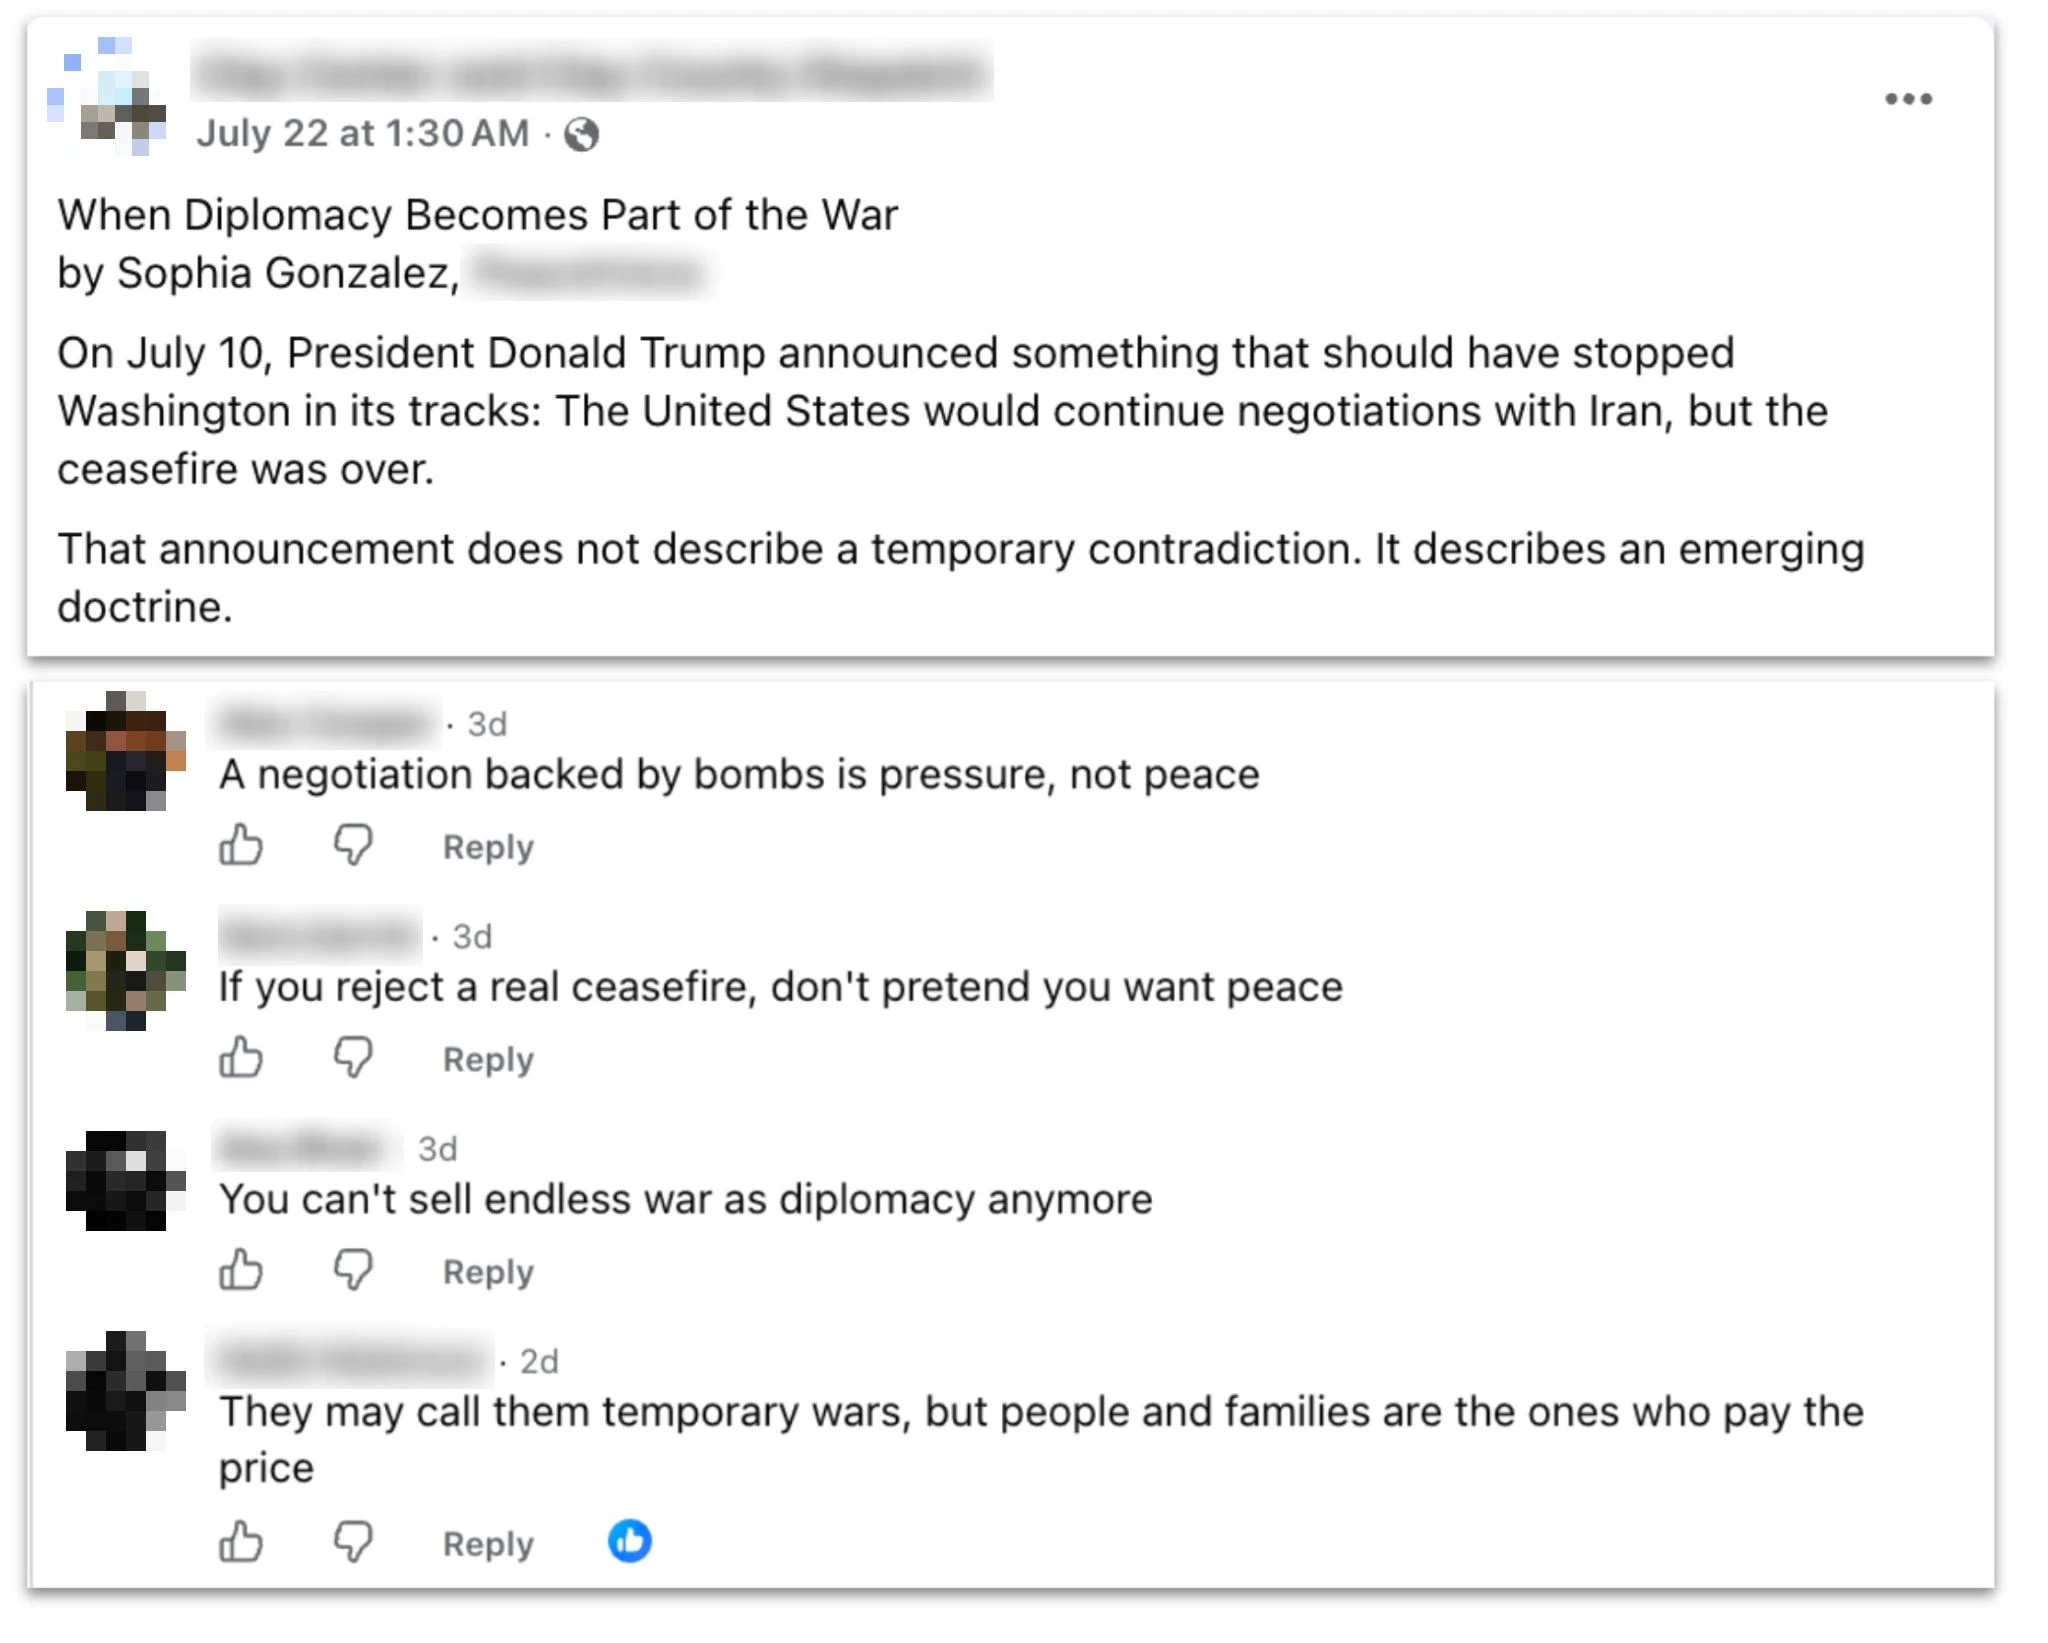
Unggahan Facebook oleh halaman berita lokal AS yang membagikan artikel buatan operasi ini, beserta komentar pada unggahan tersebut yang juga dibuat oleh operasi ini.
Sebagian besar kumpulan komentar secara umum berfokus pada konflik antara Iran, Amerika Serikat, dan Israel. Para pengguna meminta komentar tentang topik seperti serangan rudal, gencatan senjata, dan manuver diplomatik, dengan ketentuan bahwa hasilnya menggambarkan AS sebagai agresor, Israel sebagai sekutu AS yang tidak dapat diandalkan, serta Iran sebagai korban yang melawan namun tangguh. Para operator membuat sangat banyak balasan untuk unggahan jaringan satelit berbasis di Inggris, Iran International—pengkritik rezim Iran—dengan menghasilkan lebih dari dua lusin kumpulan balasan bernada menyerang dalam bahasa Persia. Sebagian kecil kumpulan komentar berupa balasan atas unggahan media sosial tentang isu politik AS, biasanya juga dalam konteks konflik yang lebih luas.
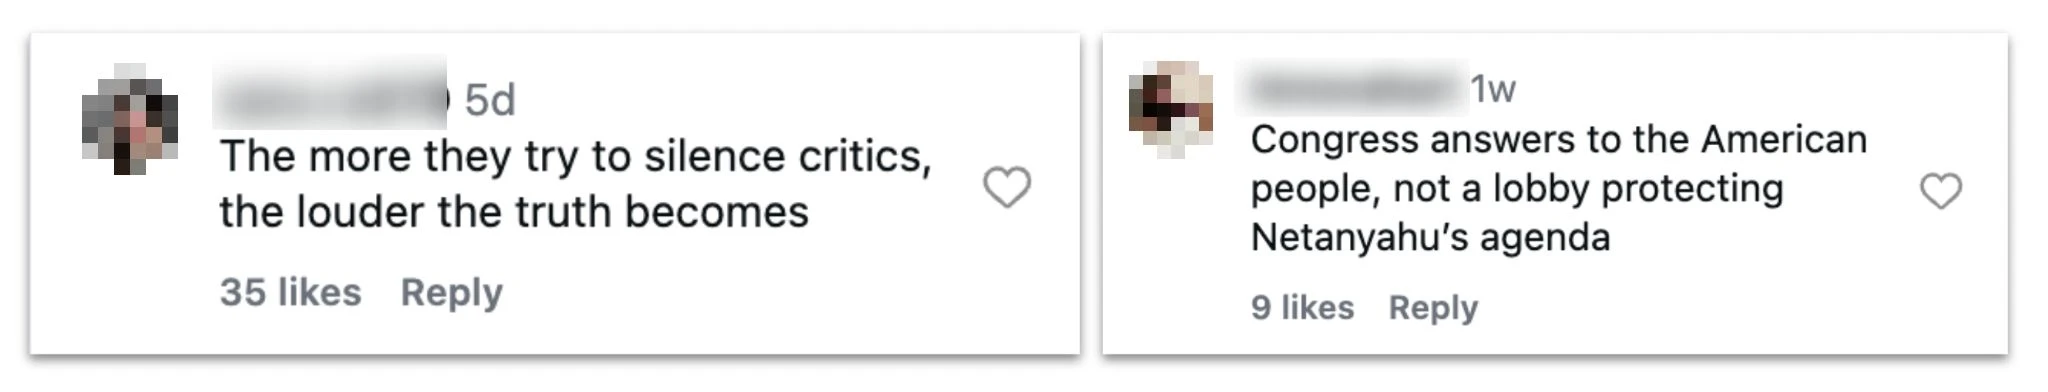
Komentar Instagram buatan operasi ini sebagai balasan atas unggahan tentang politik AS.
Kami menemukan sejumlah kecil balasan ini diunggah secara daring; jauh lebih banyak yang tidak muncul dalam penelusuran sumber terbuka kami, mungkin karena tidak diunggah atau diunggah oleh akun yang sudah dihapus. (Misalnya, tiga persona jurnalis—Ericka Feusier, Alice Johnson, dan Jenny Williams—mencantumkan nama pengguna akun X dalam bio yang mereka publikasikan: semuanya sudah ditangguhkan per Agustus 2026.) Sebagian akun yang benar-benar mengunggah komentar secara daring menggunakan nama yang terkesan Barat, tetapi menunjukkan lokasi akun di Iran.
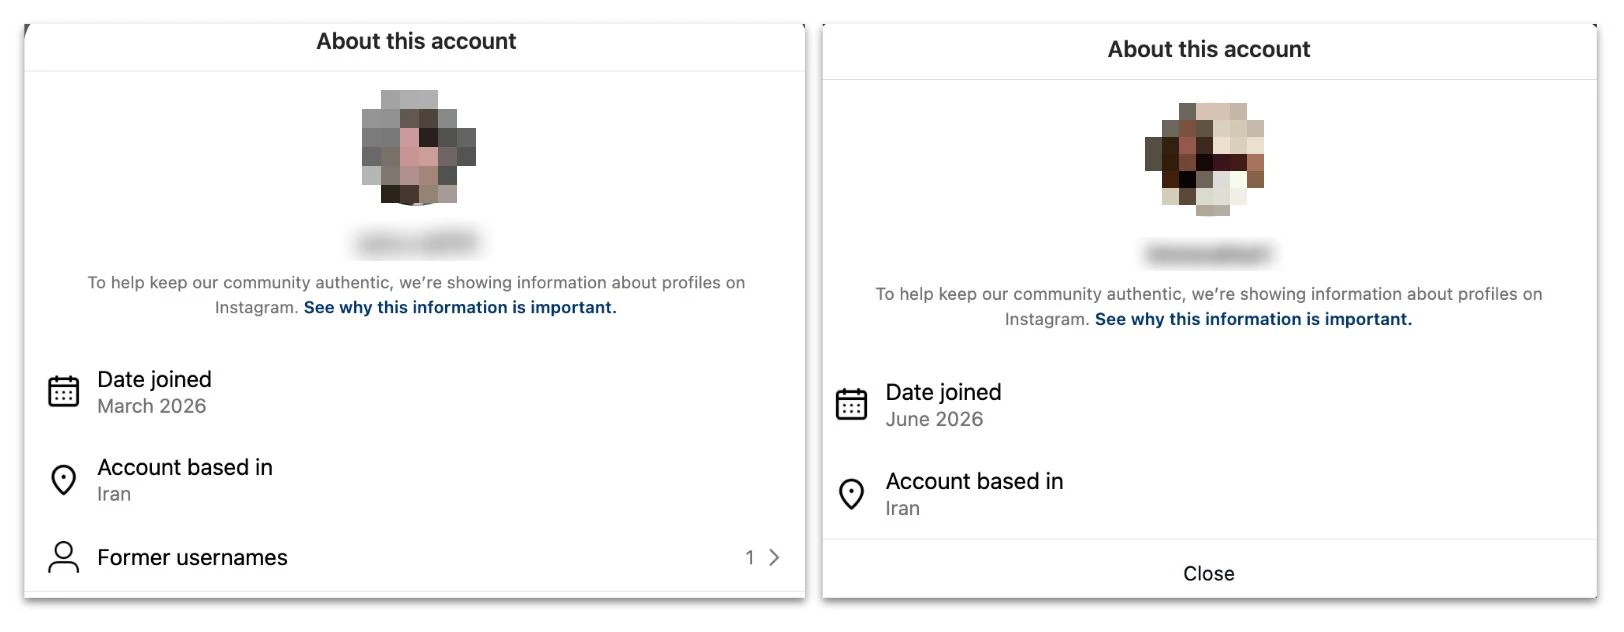
Informasi transparansi akun Instagram yang menulis komentar pada ilustrasi di atas, menunjukkan bahwa akun-akun tersebut berlokasi di Iran.
Ketika kami menemukan balasan ini diunggah, jumlahnya biasanya hanya sebagian kecil dari total komentar pada unggahan terkait, yang mengindikasikan bahwa suara para operator tidak dominan di antara tanggapan autentik. Balasan itu juga tampaknya tidak menarik interaksi yang berarti: bahkan, banyak tanda suka pada balasan operasi ini berasal dari akun yang juga terkait dengan operasi tersebut. Kami telah membagikan informasi mengenai kasus ini kepada mitra industri, yang paling mampu memberikan penilaian menyeluruh tentang interaksi.
Upaya membuat aktivitas mereka tampak lebih populer tidak terbatas pada unggahan yang ditujukan kepada publik. Selain membuat konten, para operator terkadang meminta ChatGPT menyempurnakan dokumen yang tampaknya merupakan laporan internal tentang kampanye media sosial mereka. Biasanya, mereka memberikan serangkaian statistik kepada model dan memintanya mengubah data itu menjadi presentasi yang rapi dan profesional.
Ini bukan operasi pertama yang kami hentikan yang menggunakan AI untuk menulis evaluasi(terbuka di jendela baru) diri sendiri(terbuka di jendela baru). Hal paling mencolok dari upaya para operator Iran menilai kinerja mereka sendiri adalah metode yang mereka gunakan. Metrik “dampak” utama yang mereka gunakan adalah jumlah tayangan unggahan yang mereka balas (bukan jumlah tayangan balasannya), dihitung sebelum balasan diunggah dan beberapa waktu sesudahnya, tanpa menyebut rentang waktu yang jelas. Perhitungan ini tidak memperhitungkan tayangan yang mungkin berasal dari faktor lain, seperti popularitas unggahan asli atau komentar lainnya. Akibatnya, angka dampak operasi ini menjadi sangat berlebihan, yang mengindikasikan bahwa para operator tidak mengetahui cara perhitungan yang lebih efektif atau memilih untuk tidak menggunakannya.
Faktanya, berdasarkan bukti yang dapat dihimpun dari pengamatan sumber terbuka, dua lini kerja utama operasi ini tampaknya memiliki tingkat dampak potensial yang sangat berbeda.
Balasan media sosial yang dapat kami temukan umumnya memperoleh sedikit suka, tayangan, dan komentar (dalam kisaran satuan atau puluhan). Seperti disebutkan di atas, balasan itu biasanya hanya merupakan sebagian kecil dari total komentar pada unggahan terkait. Dengan menggunakan Skala Breakout(terbuka di jendela baru) IO, yang menilai IO pada skala 1 (terendah) hingga 6 (tertinggi), kami menilai bagian operasi ini sebagai Kategori 2, dengan komentar di berbagai platform, tetapi hanya sedikit tanda penyebaran melampaui jaringan awal atau kemampuan mendominasi balasan.
Sebaliknya, persona jurnalis berhasil membuat artikel mereka diterbitkan oleh berbagai media, sebagian dengan pengikut yang cukup besar: misalnya, salah satu media daring yang menerbitkan artikel operasi ini memiliki hampir 2 juta pengikut di Facebook, hampir 355.000 pengikut di X, dan lebih dari 544.000 di Instagram per Agustus 2026. Kami menilai bagian operasi ini sebagai Kategori 4, berdasarkan keberhasilannya secara konsisten menembus sejumlah media.


