Խաբուսիկ աշխատանքի տեղավորման սխեմա․ ԱԲ-ի աջակցությամբ խաբեություն աշխատանքի ընդունման ընթացքում
OpenAI-ն արգելափակել է հաշիվներ, որոնք հնարավոր է նպաստել են խաբուսիկ աշխատանքի տեղավորման սխեմայի՝ ունենալով Հյուսիսային Կորեայի հետ կապվող ՏՏ աշխատողների՝ հրապարակայնորեն հաղորդված գործունեության հատկանիշներ։
Այս դեպքի ուսումնասիրությունն ի սկզբանե հրապարակվել է OpenAI-ի 2025 թվականի փետրվարի(բացվում է նոր պատուհանում) զեկույցում։
Գործող կողմ
Մենք արգելափակել ենք մի շարք հաշիվներ, որոնք հնարավոր է օգտագործվել են խաբուսիկ աշխատանքի տեղավորման սխեմային նպաստելու համար։ Մեր դիտարկած գործունեությունը համապատասխանում է այն մարտավարությանը, մեթոդներին և ընթացակարգերին (TTPs), որոնք Microsoft-ը(բացվում է նոր պատուհանում) և Google-ը(բացվում է նոր պատուհանում) վերագրել են Հյուսիսային Կորեայի հետ հնարավոր կապ ունեցող ՏՏ աշխատողների սխեմային։
Թեև չենք կարող որոշել գործող անձանց գտնվելու վայրը կամ ազգությունը, մեր խափանած գործունեությունն ուներ այնպիսի հատկանիշներ, որոնց մասին հրապարակայնորեն հաղորդվել է(բացվում է նոր պատուհանում)՝ կապված խաբուսիկ աշխատանքի ընդունման սխեմաներով եկամուտներ ուղղորդելու Հյուսիսային Կորեայի պետական ջանքերի հետ։ Այդ սխեմաներում անձինք խարդախությամբ աշխատանքի են ընդունվում արևմտյան ընկերություններում՝ վարչակարգի ֆինանսական ցանցին աջակցելու համար։
Վարքագիծ
Տարբեր հաշիվներն օգտագործել են մեր մոդելները՝ հավաքագրման գործընթացի յուրաքանչյուր փուլին ուղղված բովանդակություն ստեղծելու համար՝ կիրառելով միմյանց լրացնող տարբեր խաբուսիկ գործելակերպեր։
Գործող անձինք օգտագործել են վիրտուալ մասնավոր ցանցեր (VPN), հեռավար հասանելիության գործիքներ, օրինակ՝ AnyDesk, և IP հեռախոսակապի (VOIP) համարներ, որոնք հիմնականում ներկայացվել են որպես ԱՄՆ-ում գտնվող։ Թեև սահմանափակ տեղեկություններ ունենք այն մասին, թե ինչպես են այս գործող անձինք տարածել իրենց բովանդակությունը, մենք հայտնաբերել ենք LinkedIn-ում հրապարակված նյութեր։
Ստեղծված արդյունքներ
Այս գործող անձանց ստեղծած բովանդակության հիմնական խմբերից մեկը բաղկացած էր մտացածին «աշխատանքի դիմորդների» անձնական փաստաթղթերից, օրինակ՝ ինքնակենսագրականներից, աշխատանքի առցանց պրոֆիլներից և ուղեկցող նամակներից։ Այս ինքնակենսագրականներն ու պրոֆիլները հաճախ հարմարեցվում էին աշխատանքի կոնկրետ հայտարարությանը՝ բարձր որակավորում ունեցող թեկնածու ներկայանալու հավանականությունը մեծացնելու համար։ Երկրորդ խումբը «աջակցող» կերպարների ստեղծումն էր։ Դրանք օգտագործվում էին «աշխատանքի դիմորդների» մասին երաշխավորագրային տեղեկությունները հաստատելու և նրանց աշխատանքի հնարավորությունների համար երաշխավորելու նպատակով։
Միաժամանակ կազմակերպիչները սոցիալական ցանցերի հրապարակումներ էին պատրաստում՝ իրենց սխեմաներին աջակցելու պատրաստ իրական մարդկանց ներգրավելու համար։ Դրանց թվում էին, օրինակ, մարդիկ, որոնք պատրաստ էին իրենց տանը նոութբուքեր ստանալ ու պահել կամ իրենց ինքնությունը տրամադրել սխեմային, որպեսզի դիմորդները կարողանային անցնել անցյալի տվյալների ստուգումը։
Վերջապես, ըստ ամենայնի, «աշխատանքի դիմորդների» կերպարները հարցազրույցների ժամանակ օգտագործել են մեր մոդելները՝ տեխնիկական և վարքագծային հարցերին արժանահավատ պատասխաններ ստեղծելու համար։ Սակայն մենք չենք նկատել, որ նրանք օգտագործեն մեր խոսքից խոսք գործիքները։
Ըստ ամենայնի աշխատանքի ընդունվելուց հետո նրանք մեր մոդելներն օգտագործել են աշխատանքային առաջադրանքներ կատարելու համար, օրինակ՝ կոդ գրելու, խնդիրներ լուծելու և գործընկերների հետ հաղորդակցվելու։ Նրանք նաև մեր մոդելներով հորինել են քողարկող պատմություններ՝ բացատրելու այնպիսի անսովոր վարքագիծ, ինչպիսիք են տեսազանգերից խուսափելը, չթույլատրված երկրներից կորպորատիվ համակարգեր մուտք գործելը կամ ոչ սովորական ժամերի աշխատելը։
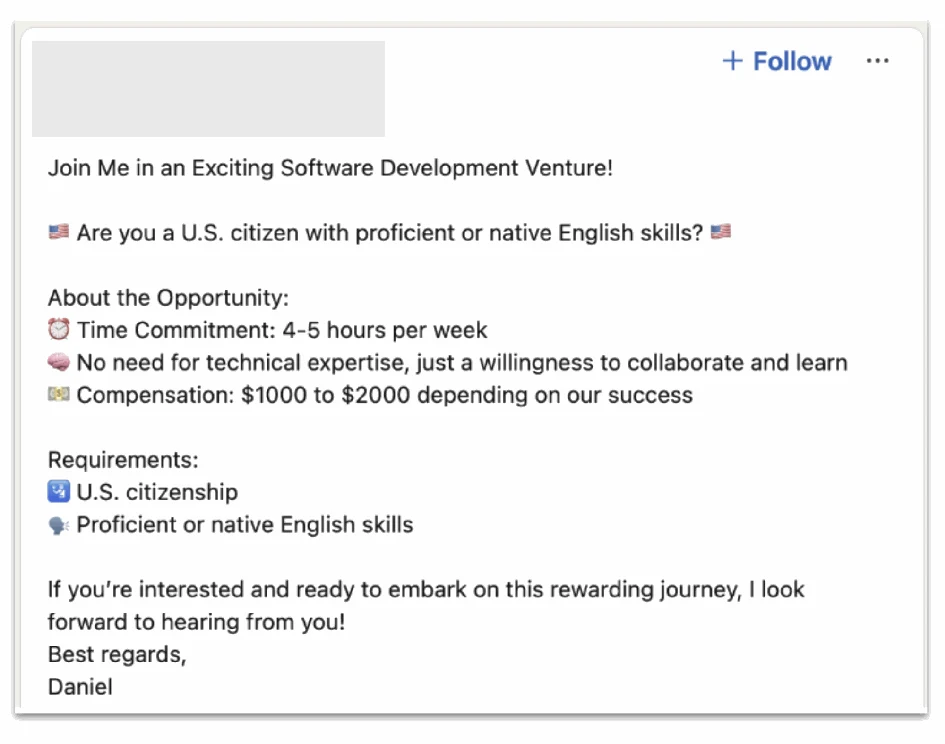
Բովանդակության օրինակ, որն այս գործող կողմը ստեղծել է մեր մոդելներով, ապա հրապարակել սոցիալական ցանցում՝ ակնհայտորեն նպատակ ունենալով ներգրավել ԱՄՆ քաղաքացիների, որպեսզի նրանք անգիտակցաբար աջակցեն իր սխեմային։
Ազդեցություն
Քանի որ տեսանելիություն ունենք այս ընդհանուր գործունեության միայն փոքր մասի նկատմամբ, դրա ազդեցությունը գնահատելու համար անհրաժեշտ կլինեն բազմաթիվ շահագրգիռ կողմերի տվյալները։
OpenAI-ի քաղաքականությունները խստիվ արգելում են մեր գործիքների արդյունքներն օգտագործել խարդախության կամ խաբեության համար։ Խաբուսիկ աշխատանքի տեղավորման սխեմաների վերաբերյալ մեր հետաքննության ընթացքում հայտնաբերել և արգելափակել ենք տասնյակ հաշիվներ։ Մեր խափանած խարդախ ցանցերի վերաբերյալ տեղեկությունները փոխանցել ենք ոլորտի գործընկերներին և համապատասխան մարմիններին՝ ամրապնդելով նման սպառնալիքները հայտնաբերելու, կանխելու և դրանց արձագանքելու մեր համատեղ կարողությունը և նպաստելով ընդհանուր անվտանգությանը։