עדכון מ־4 ביוני 2026: מצב סגר מושק בהדרגה בחשבונות ChatGPT אישיים וגם בחשבונות ChatGPT Business בשירות עצמי. מצב סגר, שהוצג לראשונה בתוכניות ChatGPT לארגונים, הוא הגדרה אופציונלית לאנשים ולצוותים שרוצים להשתמש ב־ChatGPT באופן שמרני יותר בעת עבודה עם מידע רגיש או עם תכונות המחוברות לשירותים חיצוניים.
מצב סגר מיועד למשתמשים עם צורכי אבטחה מוגברים, או למצבים שבהם משתמשים מוכנים לוותר על חלק מיכולות המוצר לטובת מנגנוני הגנה מחמירים יותר. כשהוא מופעל, הוא מגביל או משבית תכונות מסוימות שמחברות את ChatGPT לאינטרנט או לשירותים חיצוניים, ובהן גישה לאינטרנט בזמן אמת, תמיכה בתמונות בתשובות, מחקר מעמיק כולל העוזר האישי לקניות, מצב סוכן, חיבור קנבס לרשת, מחברים הפועלים בזמן אמת והורדת קבצים. כך מצטמצמות הדרכים שבהן מתקפות מסוג הזרקת פורמפטים עלולות לגרום לשיתוף מידע מחוץ לשיחה. משתמשים בחשבונות אישיים יכולים להפעיל אותו דרך הגדרות > אבטחה.
זהו חלק מהגישה הרחבה שלנו להגנה רב־שכבתית: ככל שהיכולות והחיבורים של ChatGPT מתרחבים, אנחנו ממשיכים להוסיף אמצעי הגנה מעשיים שמעניקים למשתמשים יותר אפשרויות בחירה לגבי האופן שבו ChatGPT עובד עם מידע רגיש ועם תכונות המחוברות לשירותים חיצוניים.
ככל שמערכות בינה מלאכותית מקבלות על עצמן משימות מורכבות יותר — במיוחד כאלה המערבות את האינטרנט ואפליקציות מחוברות — גם ההשלכות מבחינת האבטחה משתנות.
אחד הסיכונים המתפתחים נעשה משמעותי במיוחד: הזרקת פורמפטים. במתקפות האלה, צד שלישי מנסה להטעות מערכת בינה מלאכותית לשיחה ולגרום לה לציית להוראות זדוניות או לחשוף מידע רגיש.
היום אנחנו מציגים שני אמצעי הגנה חדשים שנועדו לעזור למשתמשים ולארגונים לצמצם את הסיכון ממתקפות הזרקת פורמפטים, באמצעות תמונה ברורה יותר של הסיכונים ובקרות חזקות יותר:
מצב סגר ב־ChatGPT, הגדרת אבטחה מתקדמת ואופציונלית למשתמשים בסיכון מוגבר
תוויות ״סיכון מוגבר״ ליכולות מסוימות ב־ChatGPT, ב־ChatGPT Atlas וב־Codex שעלולות להוסיף סיכון
התוספות האלה נשענות על אמצעי ההגנה הקיימים שלנו ברמת המודל, המוצר והמערכת. אלה כוללים בידוד בסביבת ארגז חול, הגנה מפני הוצאת נתונים לא מורשית באמצעות כתובות URL, ניטור ואכיפה, וכן בקרות לארגונים כגון גישה מבוססת תפקידים ויומני ביקורת.
מצב סגר הוא הגדרת אבטחה מתקדמת ואופציונלית, המיועדת לקבוצה מצומצמת של משתמשים בעלי מודעות גבוהה במיוחד לאבטחה — כמו מנהלים בכירים או צוותי אבטחה בארגונים בולטים — הזקוקים להגנה מוגברת מפני איומים מתקדמים. לרוב המשתמשים אין בו צורך. מצב סגר מגביל באופן מחמיר את האינטראקציה של ChatGPT עם מערכות חיצוניות, כדי לצמצם את הסיכון להוצאת נתונים לא מורשית באמצעות הזרקת פורמפטים.
מצב סגר משבית באופן דטרמיניסטי כלים ויכולות מסוימים ב־ChatGPT שתוקף עלול לנסות לנצל כדי להוציא מידע רגיש משיחות של משתמשים או מאפליקציות מחוברות, באמצעות מתקפות כמו הזרקת פורמפטים.
לדוגמה, הגלישה באינטרנט במצב סגר מוגבלת לתוכן שנשמר במטמון, כך ששום בקשת רשת בזמן אמת אינה יוצאת מהרשת שבשליטת OpenAI. ההגבלה הזו נועדה למנוע הוצאת נתונים רגישים לידי תוקף באמצעות גלישה. תכונות מסוימות מושבתות לחלוטין כשאין באפשרותנו להבטיח הגנה על הנתונים באמצעות מנגנונים דטרמיניסטיים חזקים.
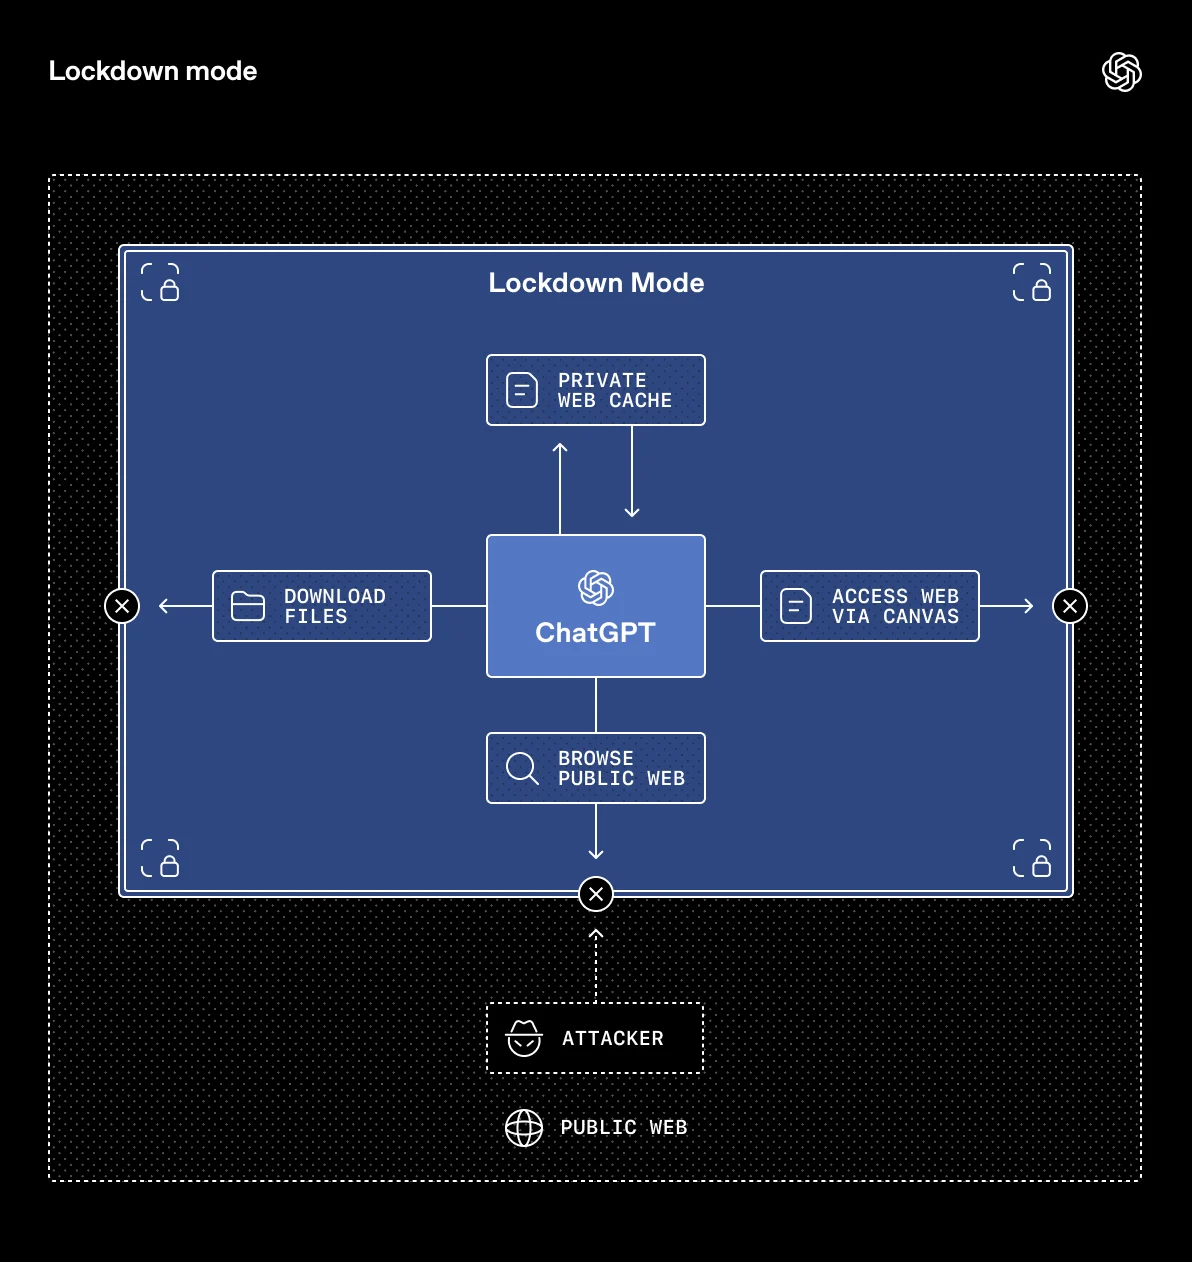
מצב סגר הוא הגדרה דטרמיניסטית חדשה המסייעת למנוע שיתוף לא מכוון של נתונים עם צדדים שלישיים, באמצעות הגבלות מחמירות על האינטראקציה של ChatGPT עם מערכות חיצוניות מסוימות.
תוכניות ChatGPT לעסקים כבר מספקות אבטחת נתונים ברמת הארגון. מצב סגר מוסיף על ההגנות האלה וזמין ב־ChatGPT Enterprise, ב־ChatGPT Edu, ב־ChatGPT for Healthcare וב־ChatGPT למורים. מנהלי מערכת יכולים להפעיל אותו בהגדרות ה־workspace(נפתח בחלון חדש) באמצעות יצירת תפקיד(נפתח בחלון חדש) חדש. כשהוא מופעל, מצב סגר מוסיף הגבלות מעבר לאלה שכבר נקבעו בהגדרות מנהל המערכת.
מידע נוסף על מצב סגר זמין במרכז העזרה(נפתח בחלון חדש) שלנו.
מכיוון שחלק מתהליכי העבודה החיוניים מסתמכים על אפליקציות, מנהלי ה־workspace שומרים על אפשרויות שליטה מפורטות יותר. הם יכולים לבחור בדיוק אילו אפליקציות — ואילו פעולות מסוימות בתוכן — יהיו זמינות למשתמשים במצב סגר. בנוסף, וללא קשר למצב סגר, פלטפורמת היומנים של Compliance API(נפתח בחלון חדש) מספקת תמונה מפורטת של השימוש באפליקציות, הנתונים המשותפים והמקורות המחוברים, ומסייעת למנהלי מערכת לשמור על יכולת פיקוח.
אנחנו מתכננים להנגיש את מצב סגר למשתמשים פרטיים בחודשים הקרובים.
מוצרי בינה מלאכותית יכולים להועיל יותר כשהם מחוברים לאפליקציות שלכם ולאינטרנט, והשקענו רבות בשמירה על אבטחת הנתונים ממקורות מחוברים. עם זאת, יכולות מסוימות הקשורות לרשת יוצרות סיכונים חדשים, שאמצעי הבטיחות והאבטחה בתעשייה עדיין אינם נותנים להם מענה מלא. יש משתמשים שעשויים להיות מוכנים לקחת את הסיכונים האלה, ולדעתנו חשוב שיוכלו להחליט אם להשתמש ביכולות האלה וכיצד, במיוחד בעת עבודה עם הנתונים הפרטיים שלהם.
הגישה שלנו עד כה הייתה לספק הנחיות בתוך המוצר לגבי תכונות שעלולות להוסיף סיכון. כדי שההנחיות יהיו ברורות ועקביות יותר, אנחנו מאחדים את אופן הסימון של רשימה מצומצמת של יכולות קיימות. מעתה, התכונות האלה יסומנו בתווית אחידה של ״סיכון מוגבר״ ב־ChatGPT, ב־ChatGPT Atlas וב־Codex, כך שהמשתמשים יקבלו אותן הנחיות בכל מקום שבו ייתקלו בהן.
לדוגמה, ב־Codex, עוזר התכנות שלנו, מפתחים יכולים להעניק ל־Codex גישה לרשת כדי שיוכל לבצע פעולות באינטרנט, כמו חיפוש בתיעוד. מסך ההגדרות הרלוונטי כולל את התווית ״סיכון מוגבר״, לצד הסבר ברור על מה שמשתנה, על הסיכונים שעלולים להתווסף ועל המצבים שבהם הגישה הזו מתאימה.
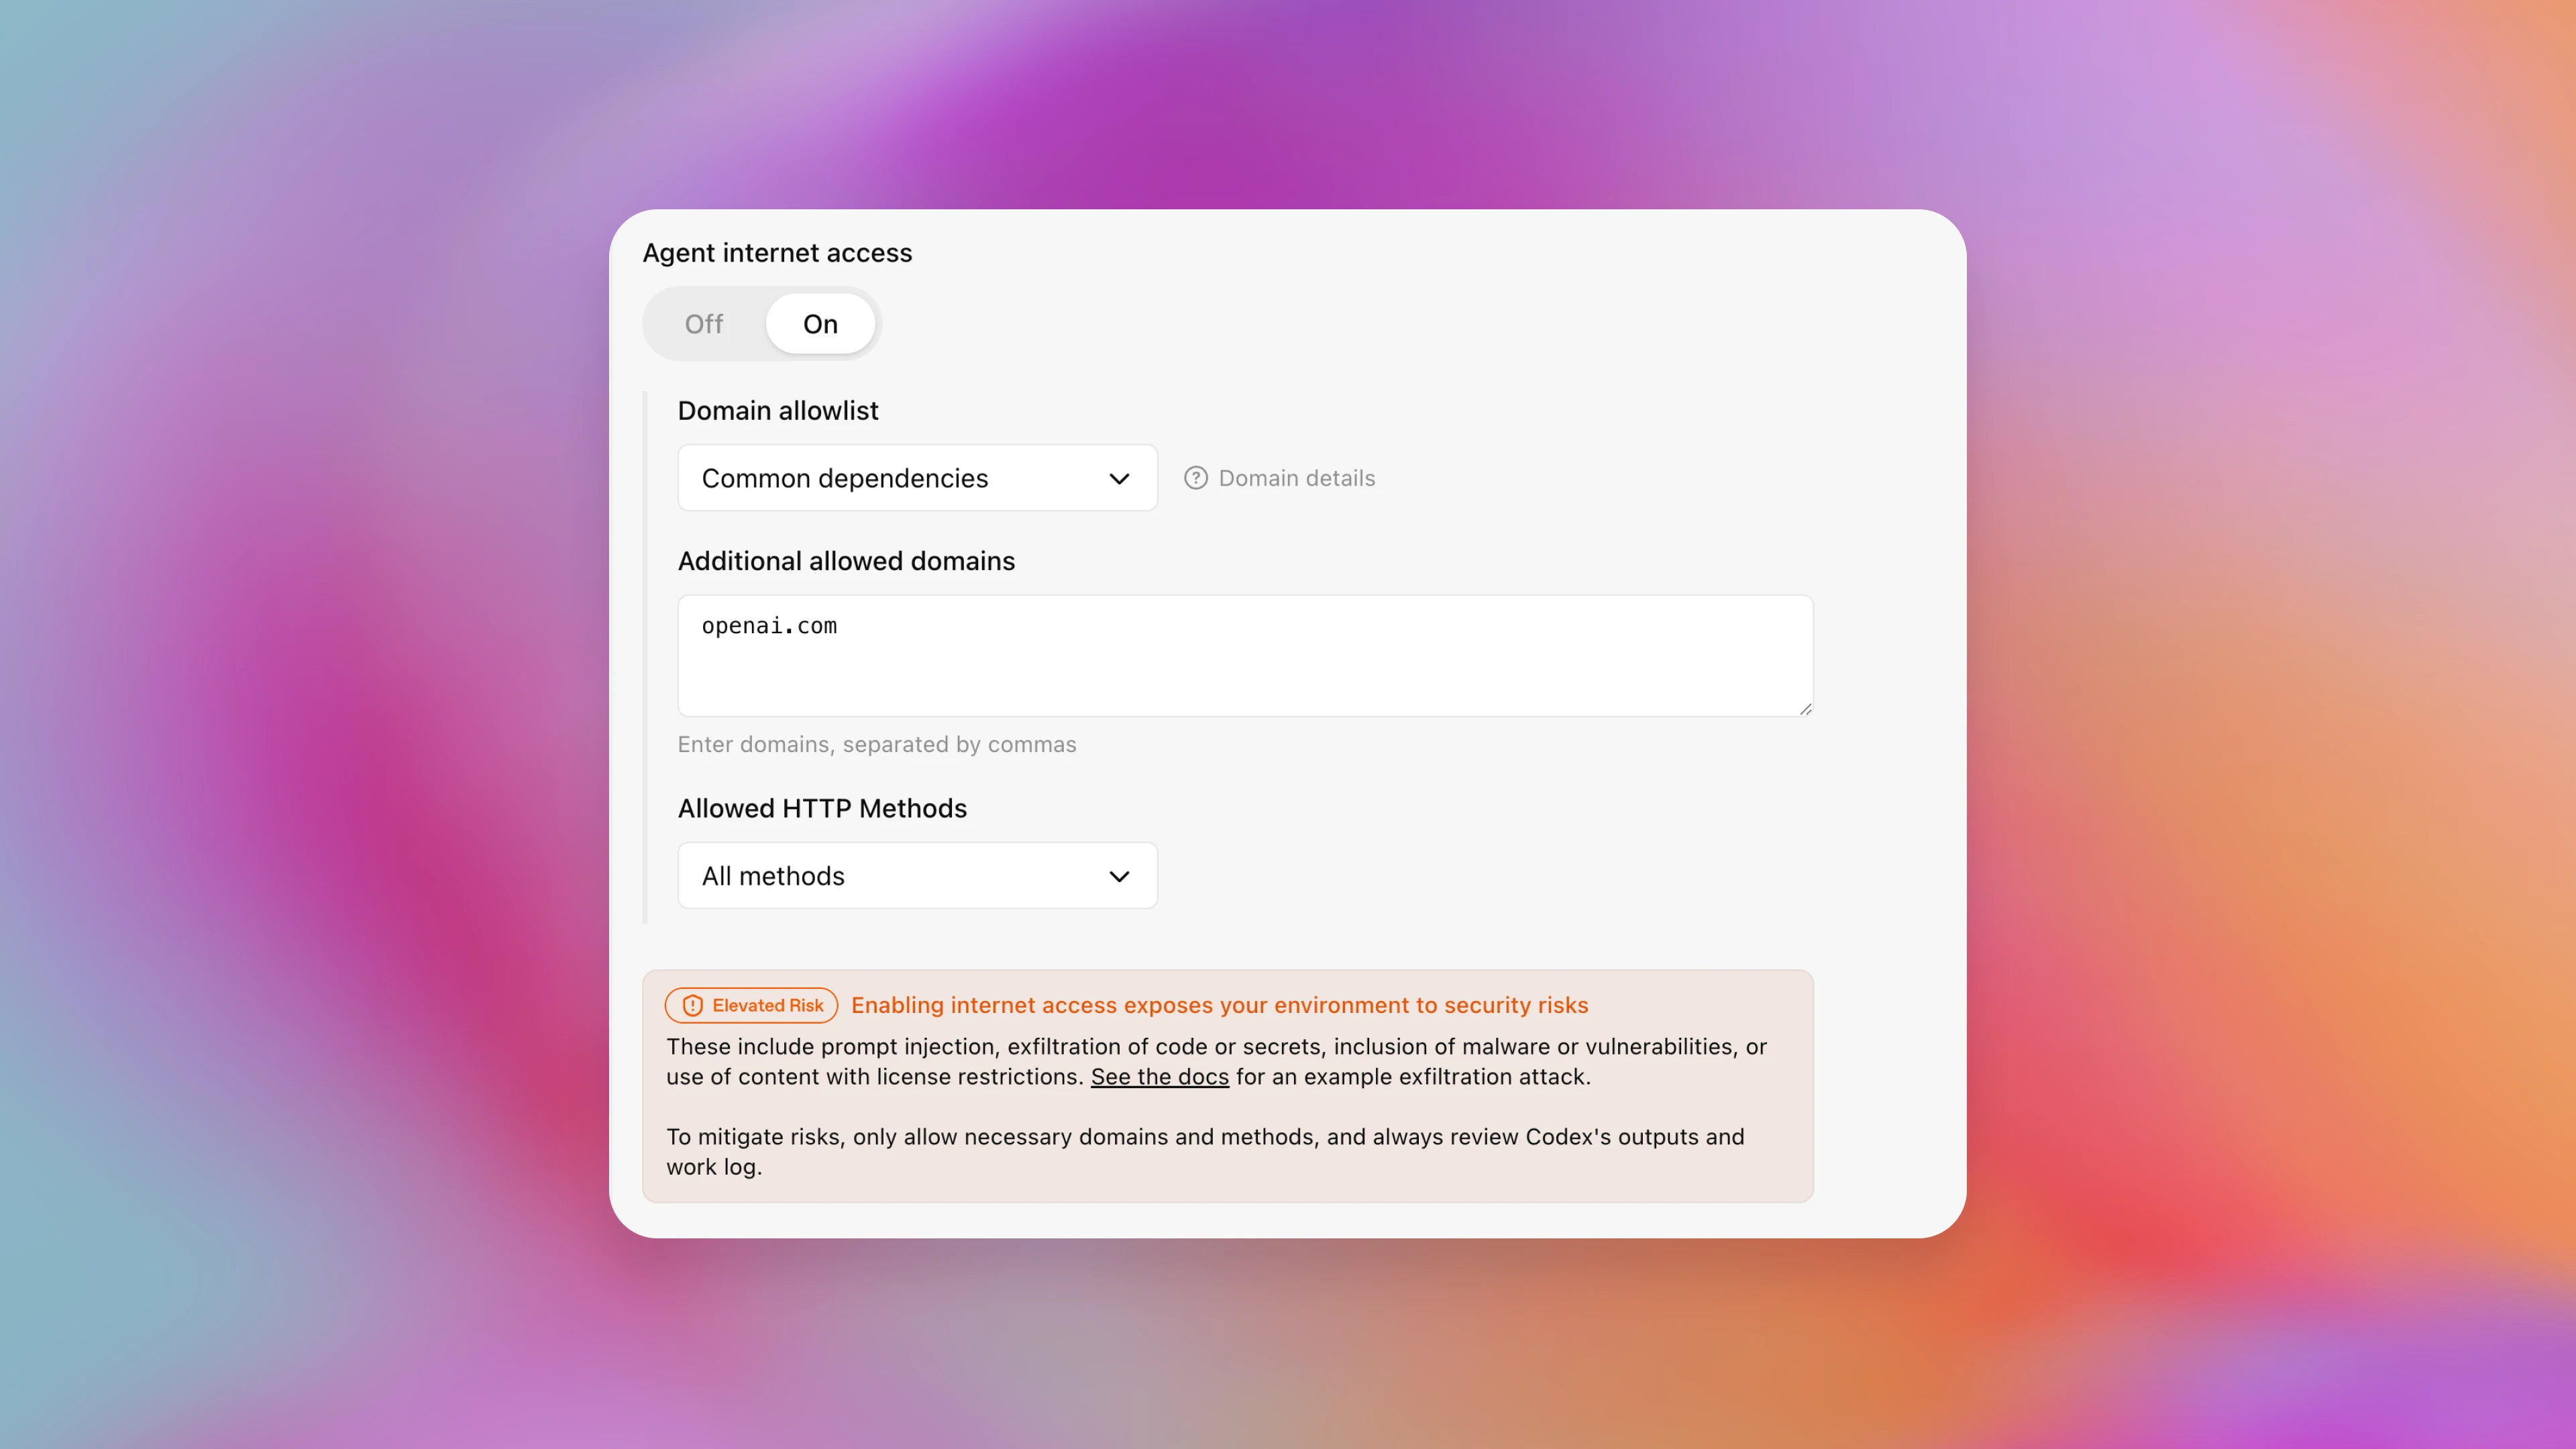
צילום מסך של הגדרות Codex, שבו משתמשים יכולים להגדיר את הרשאות הגישה של Codex לרשת.
אנחנו ממשיכים להשקיע בחיזוק מנגנוני הבטיחות והאבטחה שלנו, במיוחד מול סיכונים חדשים, מתפתחים או מתגברים. ככל שנחזק את אמצעי ההגנה של התכונות האלה, נסיר את התווית ״סיכון מוגבר״ לאחר שנקבע כי השיפורים באבטחה צמצמו את הסיכונים במידה מספקת לשימוש כללי. נמשיך גם לעדכן לאורך זמן אילו תכונות נושאות את התווית הזו, כדי להבהיר למשתמשים את הסיכונים בצורה הטובה ביותר.


