Opération « Mauvais numéro » : arnaque aux tâches assistée par l’IA
OpenAI a banni des comptes probablement originaires du Cambodge qui utilisaient l’IA pour faciliter des processus d’escroquerie ciblant des personnes au Royaume-Uni.
Cette étude de cas a été initialement publiée dans le rapport d’OpenAI de juin 2025(ouverture dans une nouvelle fenêtre).
Acteur
Nous avons banni des comptes ChatGPT qui généraient de courts messages de recrutement en anglais, en espagnol, en swahili, en kinyarwanda, en allemand et en créole haïtien. Ces messages proposaient aux destinataires des salaires élevés pour des tâches insignifiantes, comme aimer des publications sur les réseaux sociaux, et les encourageaient à recruter d’autres personnes. L’opération semblait fortement centralisée et provenait probablement du Cambodge.
Grâce à des outils de traduction fondés sur l’IA, nous avons pu enquêter rapidement sur l’utilisation des services d’OpenAI par cette campagne et y mettre fin.
Comportement
La majorité des commentaires du réseau portaient sur des tâches de traduction. Les membres du réseau utilisaient ChatGPT pour traduire des phrases conversationnelles entre le chinois et plusieurs autres langues, notamment l’anglais, l’espagnol, le kinyarwanda, le swahili, l’allemand et le créole haïtien. Ces tâches consistaient généralement à traduire un message reçu en chinois, puis à retraduire une réponse du chinois vers la langue d’origine.
Certains de ces messages ressemblaient à des offres d’emploi envoyées à froid, proposant une rémunération horaire élevée pour un travail minime. L’un de ces messages a été diffusé par SMS à ce qui semblait être un ensemble aléatoire de numéros de téléphone mobile britanniques, dont l’un appartenait à un enquêteur d’OpenAI. Nous avons baptisé cette opération « Mauvais numéro », en référence au SMS initial.
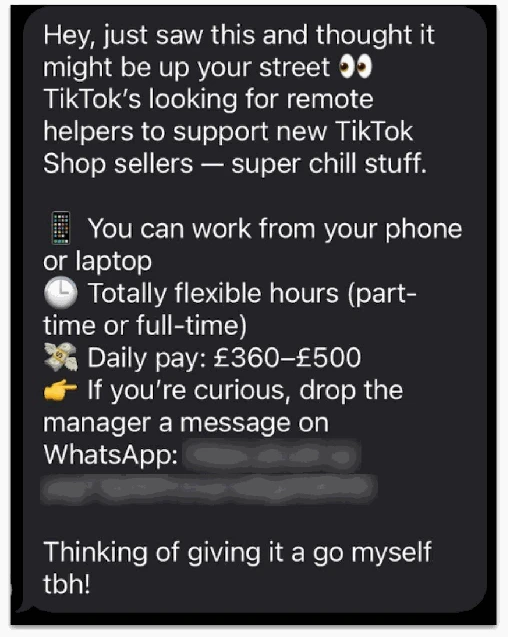
SMS envoyé au hasard à un enquêteur d’OpenAI et généré avec ChatGPT.
Les acteurs malveillants semblaient s’appuyer sur plusieurs plateformes de messagerie. Le SMS initial invitait les destinataires à poursuivre l’échange sur WhatsApp, où ceux qui répondaient étaient ensuite orientés vers un « mentor » sur Telegram. Certaines activités mentionnaient également l’application de messagerie BonChat. Les premiers messages d’introduction envoyés sur ces canaux ne semblaient pas avoir été générés à l’aide de nos modèles. Il s’agissait de messages courants susceptibles de convenir à toutes les conversations.
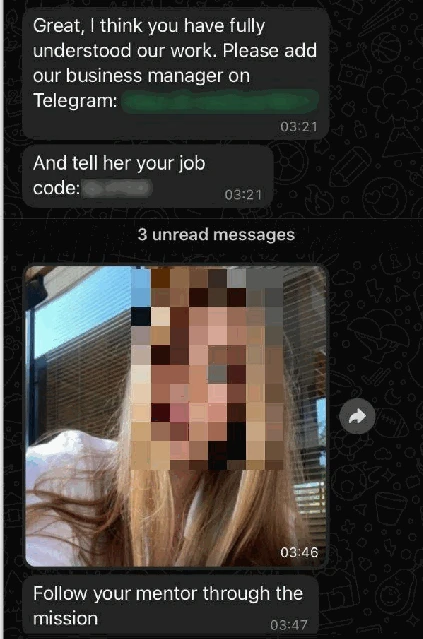
Message WhatsApp envoyé à la suite du SMS. Ce message ne semble pas avoir été généré par nos modèles.
De nombreuses tâches de traduction concernaient des communications prétendument envoyées par des représentants d’entreprises présentées comme des « employeurs ». Les mêmes noms d’entreprises revenaient régulièrement dans de nombreuses conversations ChatGPT relevant de cette enquête. Il s’agissait notamment de Hyesung Advertising(ouverture dans une nouvelle fenêtre) et de Lightning Shared Scooter Co (LSSC)(ouverture dans une nouvelle fenêtre). Des sources publiques ont désigné Hyesung et LSSC comme de possibles systèmes d’arnaque aux tâches. Bien que nous n’ayons pas vérifié de manière indépendante la nature de ces entités, notre enquête a révélé que des messages censés provenir de celles-ci étaient générés par des utilisateurs de ChatGPT sinophones, probablement établis au Cambodge.
Résultats
Les entreprises que ce réseau prétendait représenter couvraient un large éventail de secteurs, du courtage d’actions à la location de trottinettes, en passant par la vente de mentions J’aime sur les réseaux sociaux. Un signal d’alerte évident était l’offre de plus de 5 $ pour une seule mention J’aime sur TikTok ; à titre de comparaison, notre examen manuel des places de marché en ligne a montré que certains vendeurs de mentions J’aime sur les réseaux sociaux facturaient moins de 10 $ pour 1 000 mentions.
En associant des indicateurs externes à nos observations internes, nous avons identifié un schéma récurrent de fonctionnement. Afin de mieux faire connaître cette tactique et d’en simplifier la classification, nous décrivons ce schéma ainsi : l’accroche (contact à froid), l’enthousiasme (susciter l’intérêt) et le piège (soutirer de l’argent) :
L’accroche (contact à froid) : le réseau génère du contenu destiné à la prospection à froid, proposant généralement des salaires anormalement élevés pour un travail minime ou promettant des rendements élevés sur des investissements boursiers. Ces offres proposent une rémunération élevée pour des tâches simples, comme aimer des publications sur les réseaux sociaux, ou des possibilités d’investissement lucratives.
L’enthousiasme (susciter l’intérêt) : le réseau traduit des conversations, probablement entre l’opérateur et ses « employés ». Ces échanges comprennent des détails logistiques sur les tâches, mais sont souvent entrecoupés de messages motivants sur les gains et les primes potentielles.
Le piège (soutirer de l’argent) : le réseau génère et/ou envoie du contenu qui pousse l’« employé » ou l’« investisseur » à verser de l’argent pour débloquer des récompenses plus importantes. Cela prend plusieurs formes, notamment un « dépôt » initial, des achats de cryptomonnaies et des « frais de traitement ».
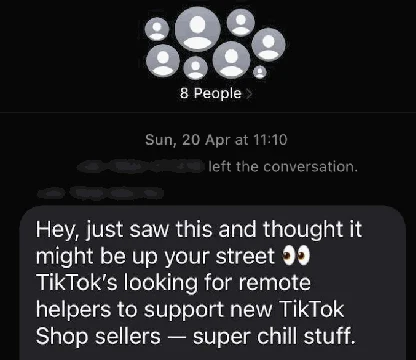
Exemple de message de prospection à froid généré avec ChatGPT et diffusé par ce réseau. Le message a été envoyé simultanément à huit numéros de téléphone, dont aucun ne figurait dans la liste de contacts du destinataire. Un destinataire a immédiatement quitté le groupe.
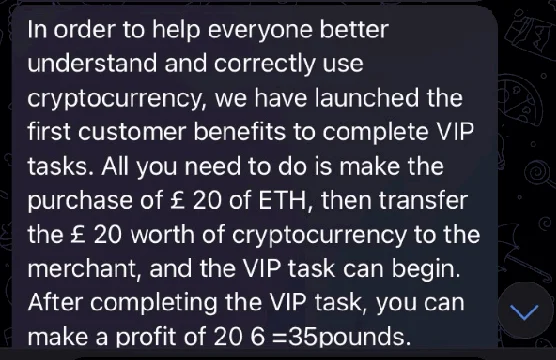
Message Telegram envoyé par le réseau à une victime potentielle, lui demandant d’acheter pour 20 £ de cryptomonnaie et de la transférer à un commerçant non identifié.
Des sources publiques(ouverture dans une nouvelle fenêtre) indiquent que certaines de ces entreprises imposaient aux nouvelles recrues d’importants frais d’adhésion, puis utilisaient une partie de ces fonds pour rémunérer juste assez les « employés » existants afin de maintenir leur engagement. Cette structure est caractéristique des arnaques aux tâches(ouverture dans une nouvelle fenêtre).
Impact
Il est difficile de quantifier la portée réelle de ce réseau compte tenu de notre visibilité limitée. Toutefois, des signalements externes(ouverture dans une nouvelle fenêtre) et des conversations dans lesquelles des « employés » réclamaient des remboursements indiquent qu’au moins certaines personnes ont versé de l’argent à ces prétendus employeurs. Nous avons également observé de véritables utilisateurs défendre ces entreprises sur les réseaux sociaux, ce qui laisse penser qu’il existait un certain degré d’engagement dans le monde réel.