La cybersécurité de pointe
Une conférence en direct sur la prochaine ère de la cyberdéfense. 12 novembre, 10 h (heure du Pacifique).
Une intelligence de pointe pour la cybersécurité
Détectez les vulnérabilités, testez les défenses et élaborez des correctifs plus rapidement avec des modèles de pointe et des agents.
La cyberdéfense a besoin d’un nouveau plan d’action
L’IA accélère la façon dont les attaquants découvrent et exploitent les vulnérabilités. Les défenseurs peuvent désormais prendre les devants, mais leur fenêtre d’action se rétrécit.
Le moment est venu d’assurer une défense continue.
Mettez l’IA à contribution dans l’ensemble de votre programme de sécurité
Accédez aux modèles de cybersécurité via Daybreak
Daybreak fournit un accès approuvé pour les activités de cybersécurité. Utilisez Blue pour les flux de travail défensifs et Red pour les tests avancés autorisés.

Daybreak Blue

Daybreak Red
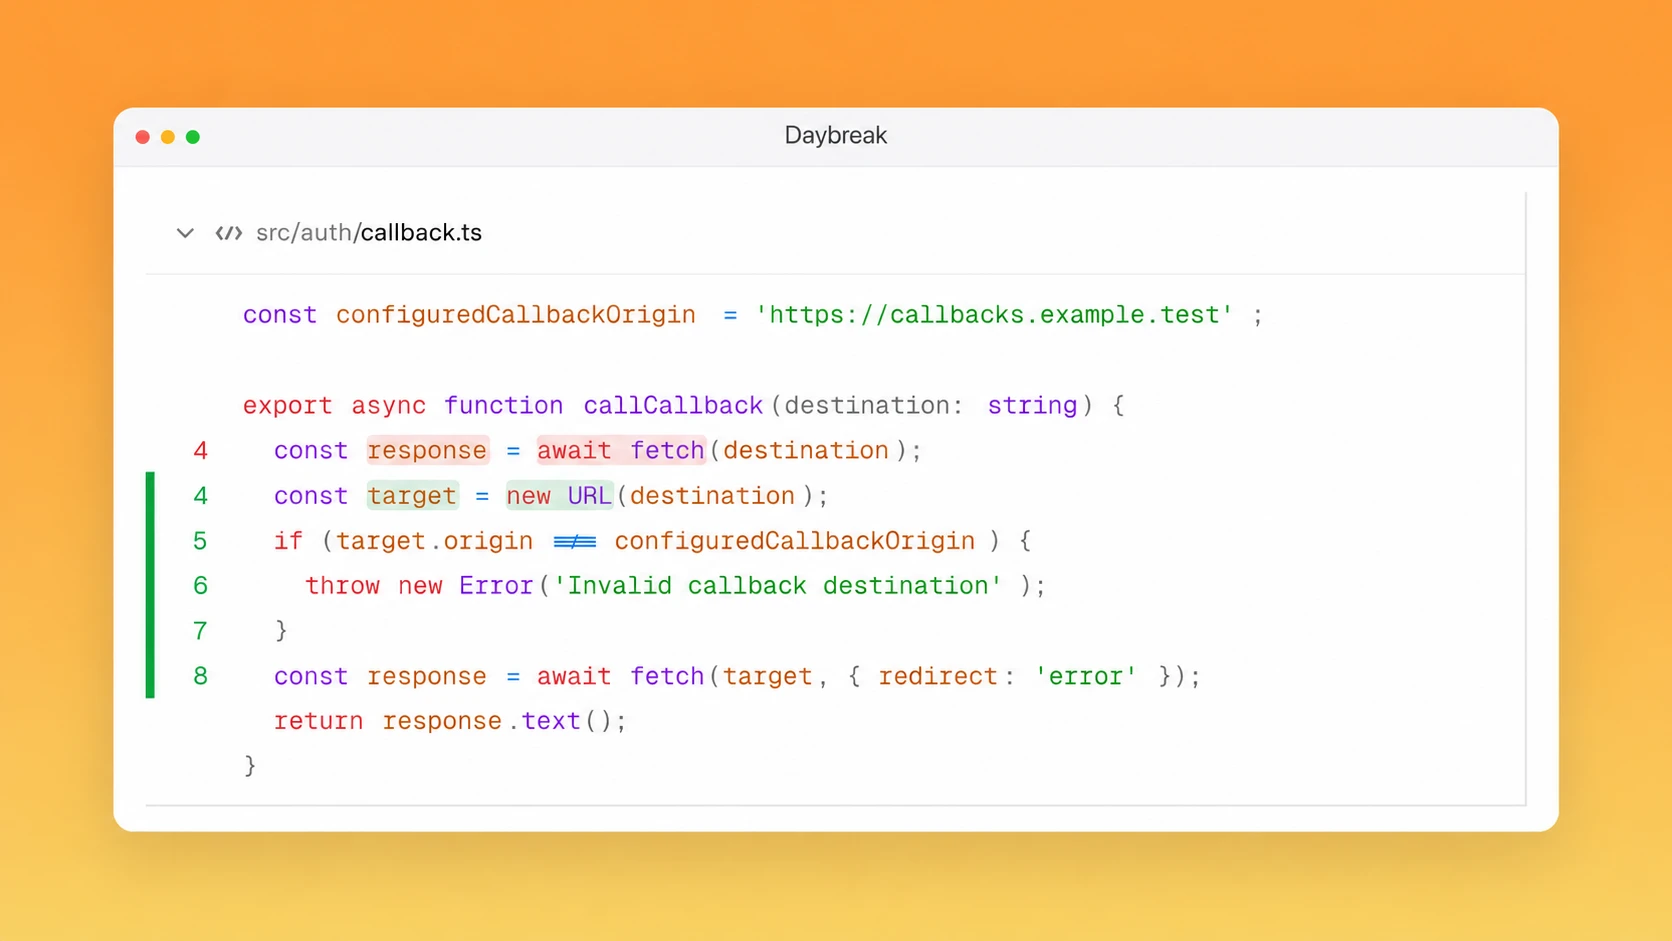
De la découverte des vulnérabilités aux correctifs vérifiés
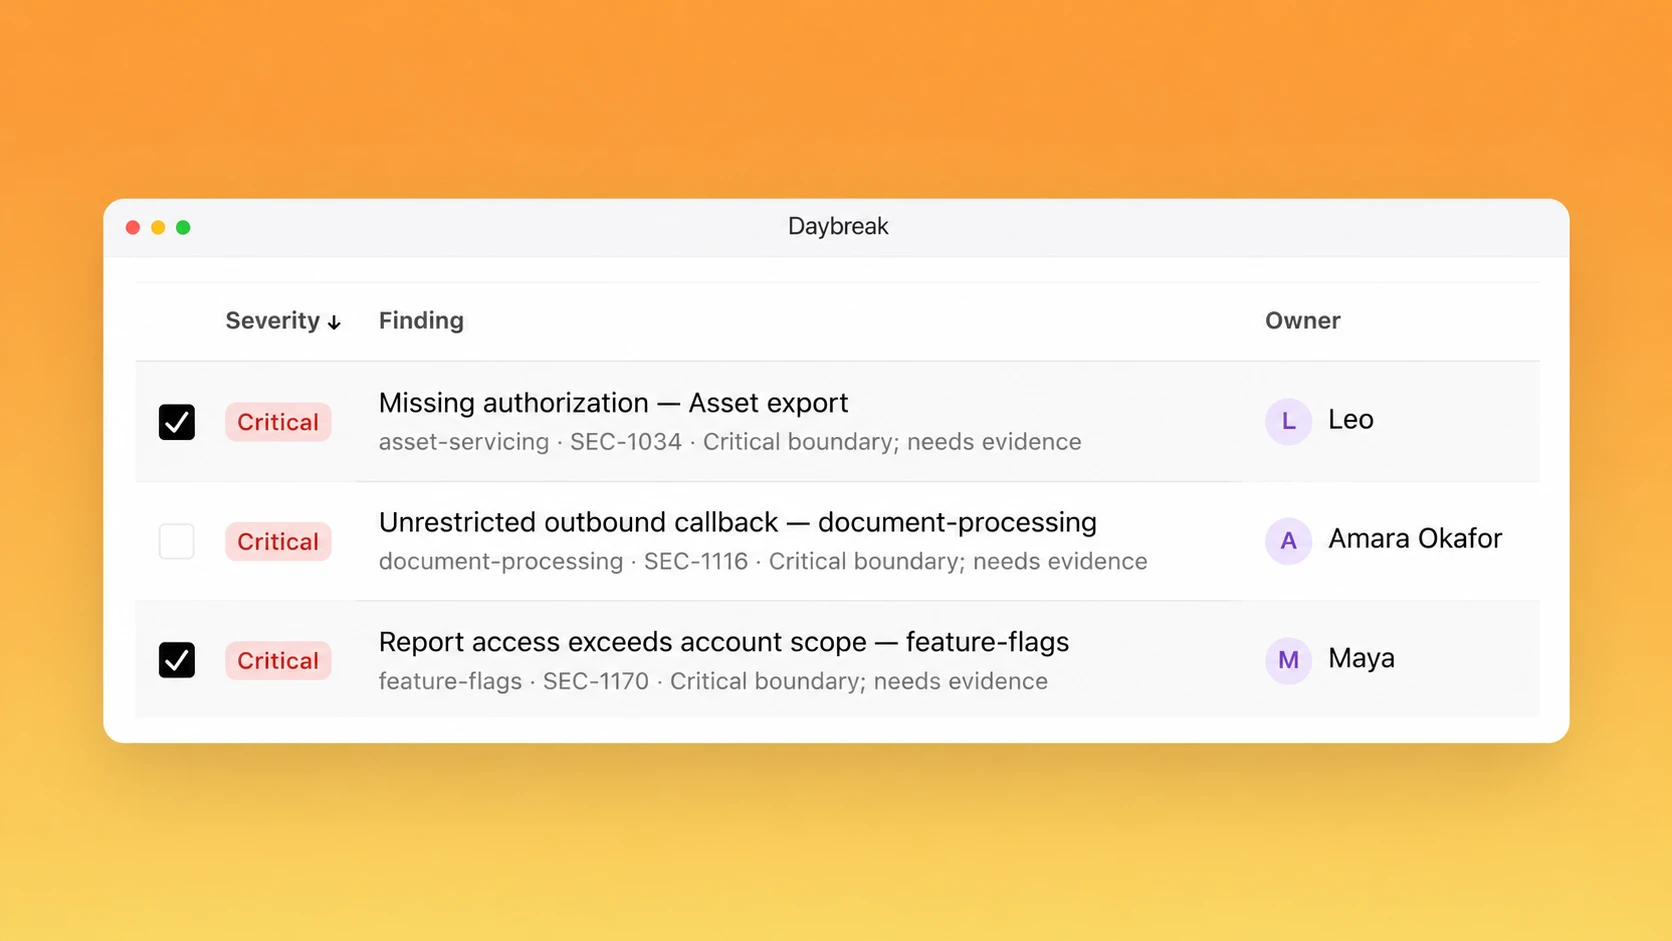
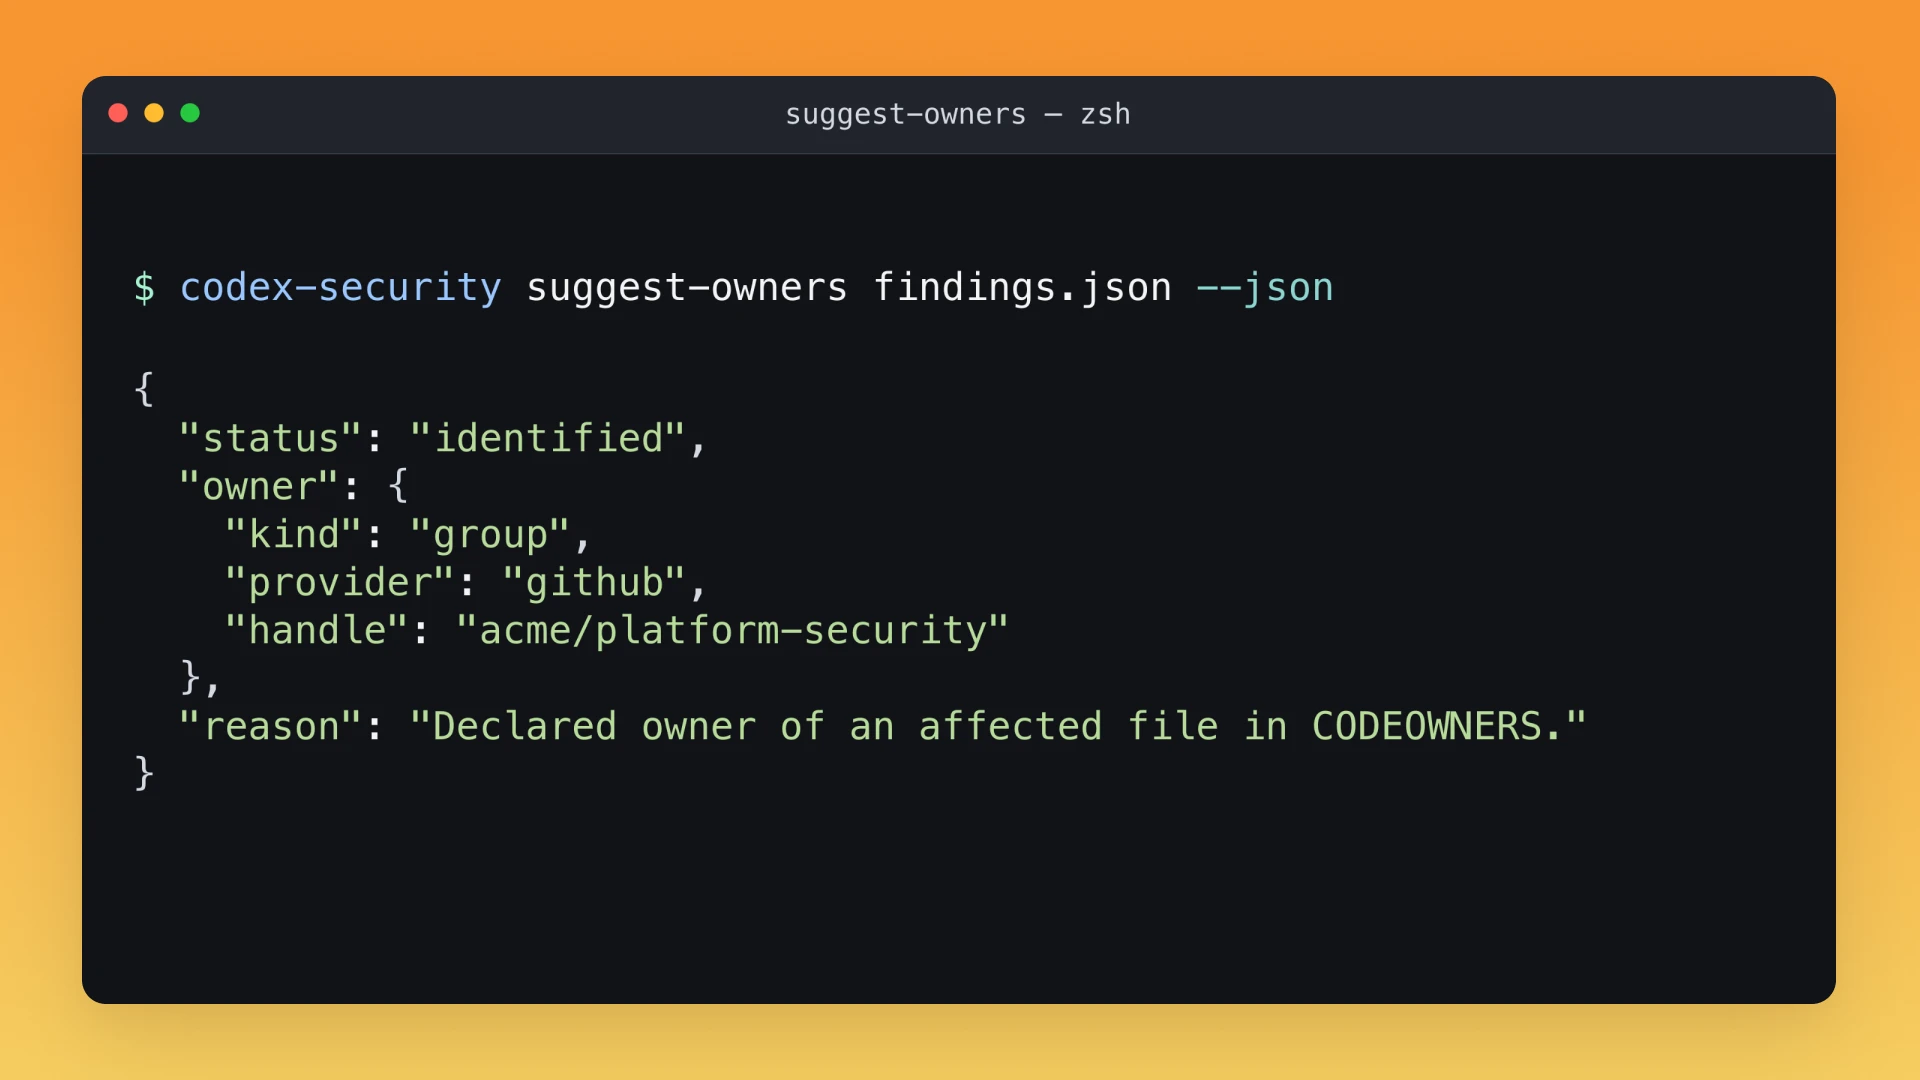
Créez des boucles agentiques pour examiner les constats, hiérarchiser les risques et préparer des correctifs que votre équipe pourra examiner.
Sécurisez le code dans les outils que vous utilisez déjà
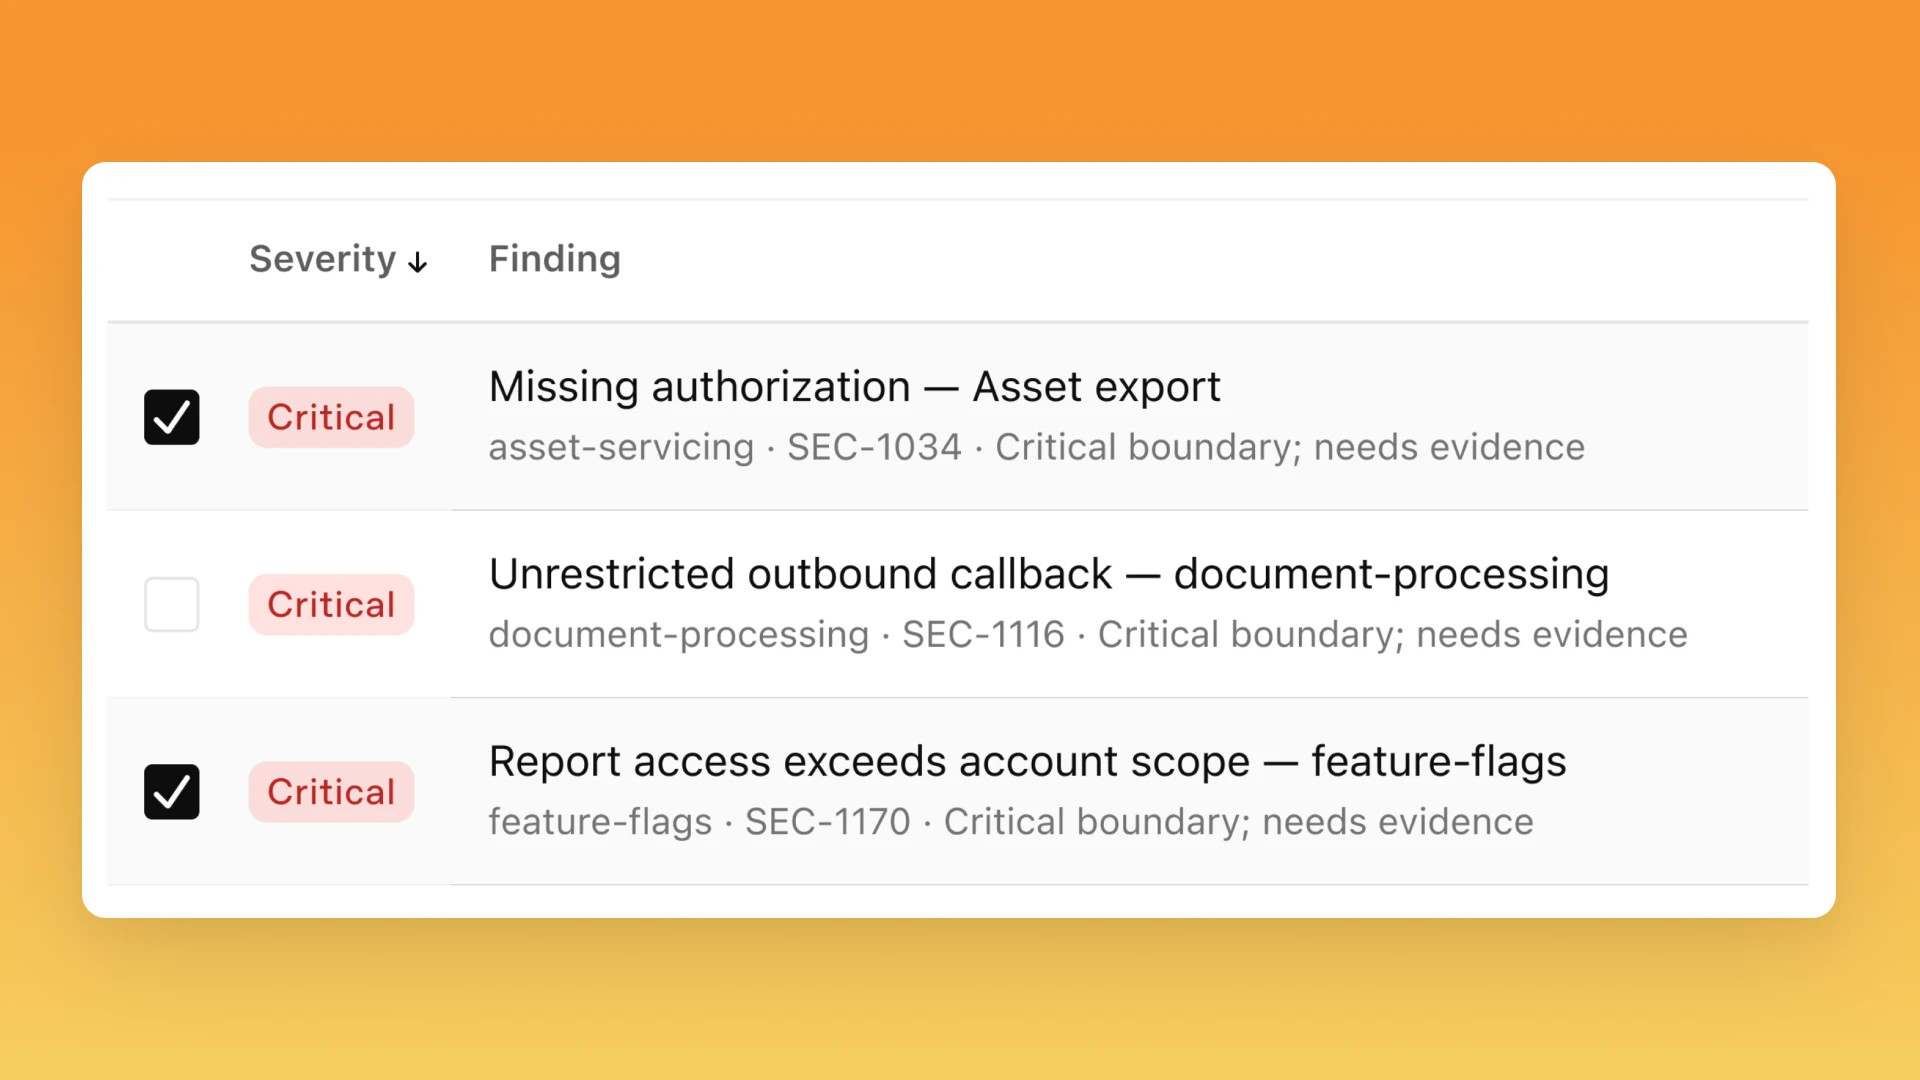
Daybreak Defense Factory
Passez des constats aux correctifs en un clic. Les analyses et les flux de travail de correction s’exécutent tous à distance.
Plugin Daybreak
Effectuez des analyses et créez des correctifs directement dans Codex ; les analyses sont exécutées et les constats stockés localement.
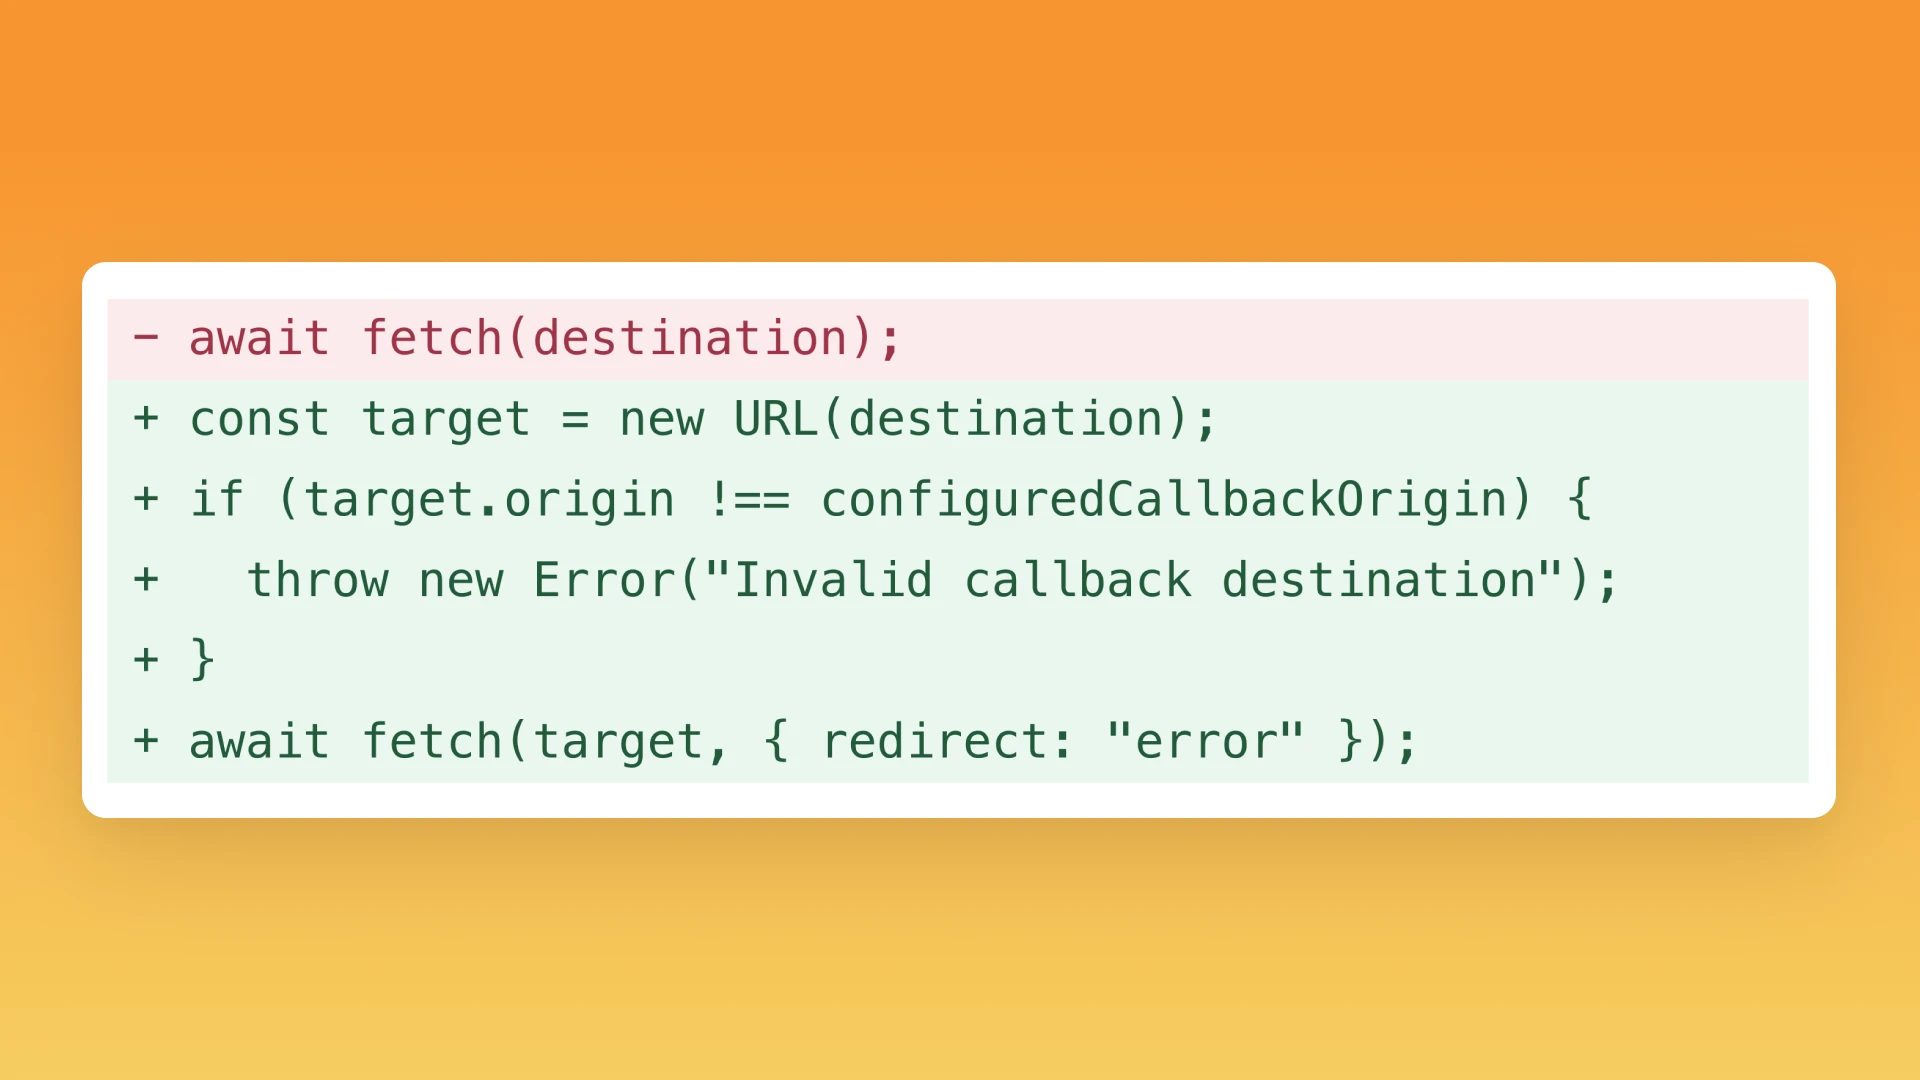
Revue des pull requests
Réduisez le risque de réintroduire des vulnérabilités en vérifiant les pull requests.
Les éléments constitutifs d’une défense continue
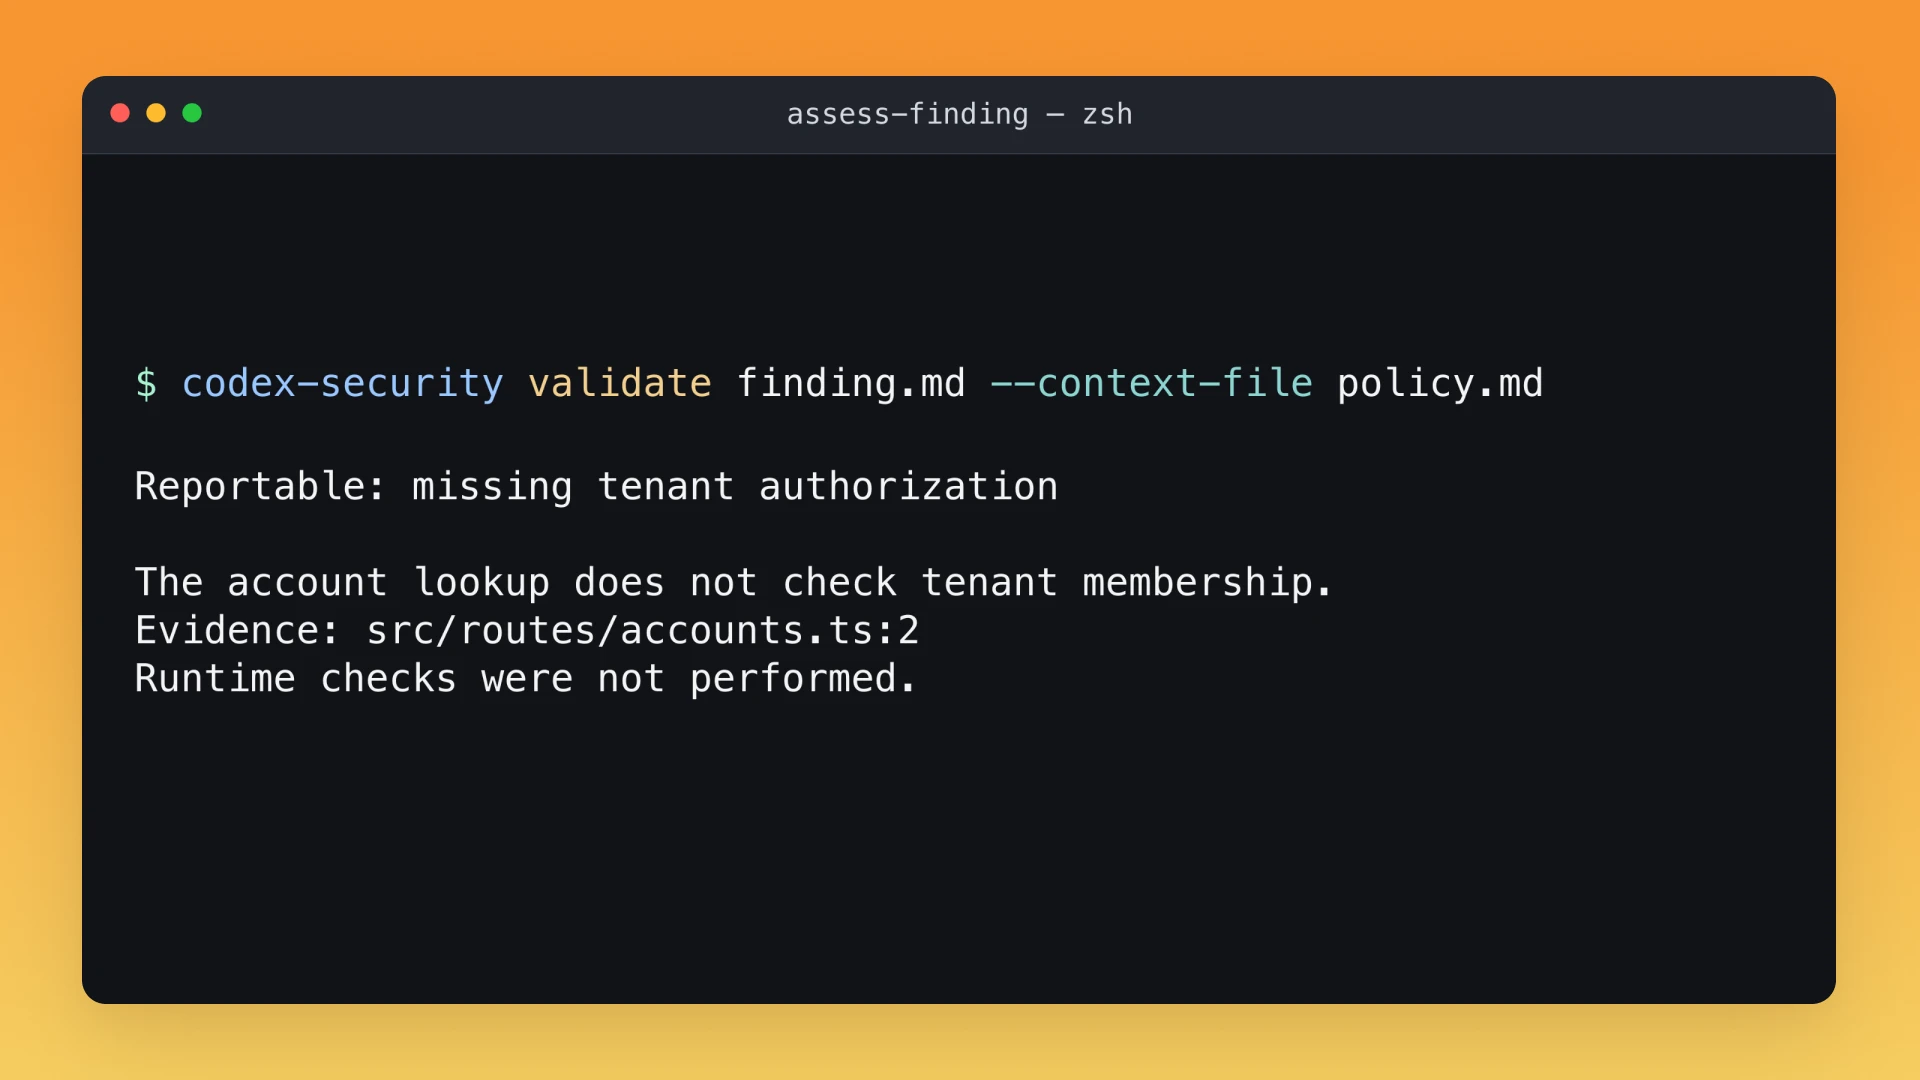
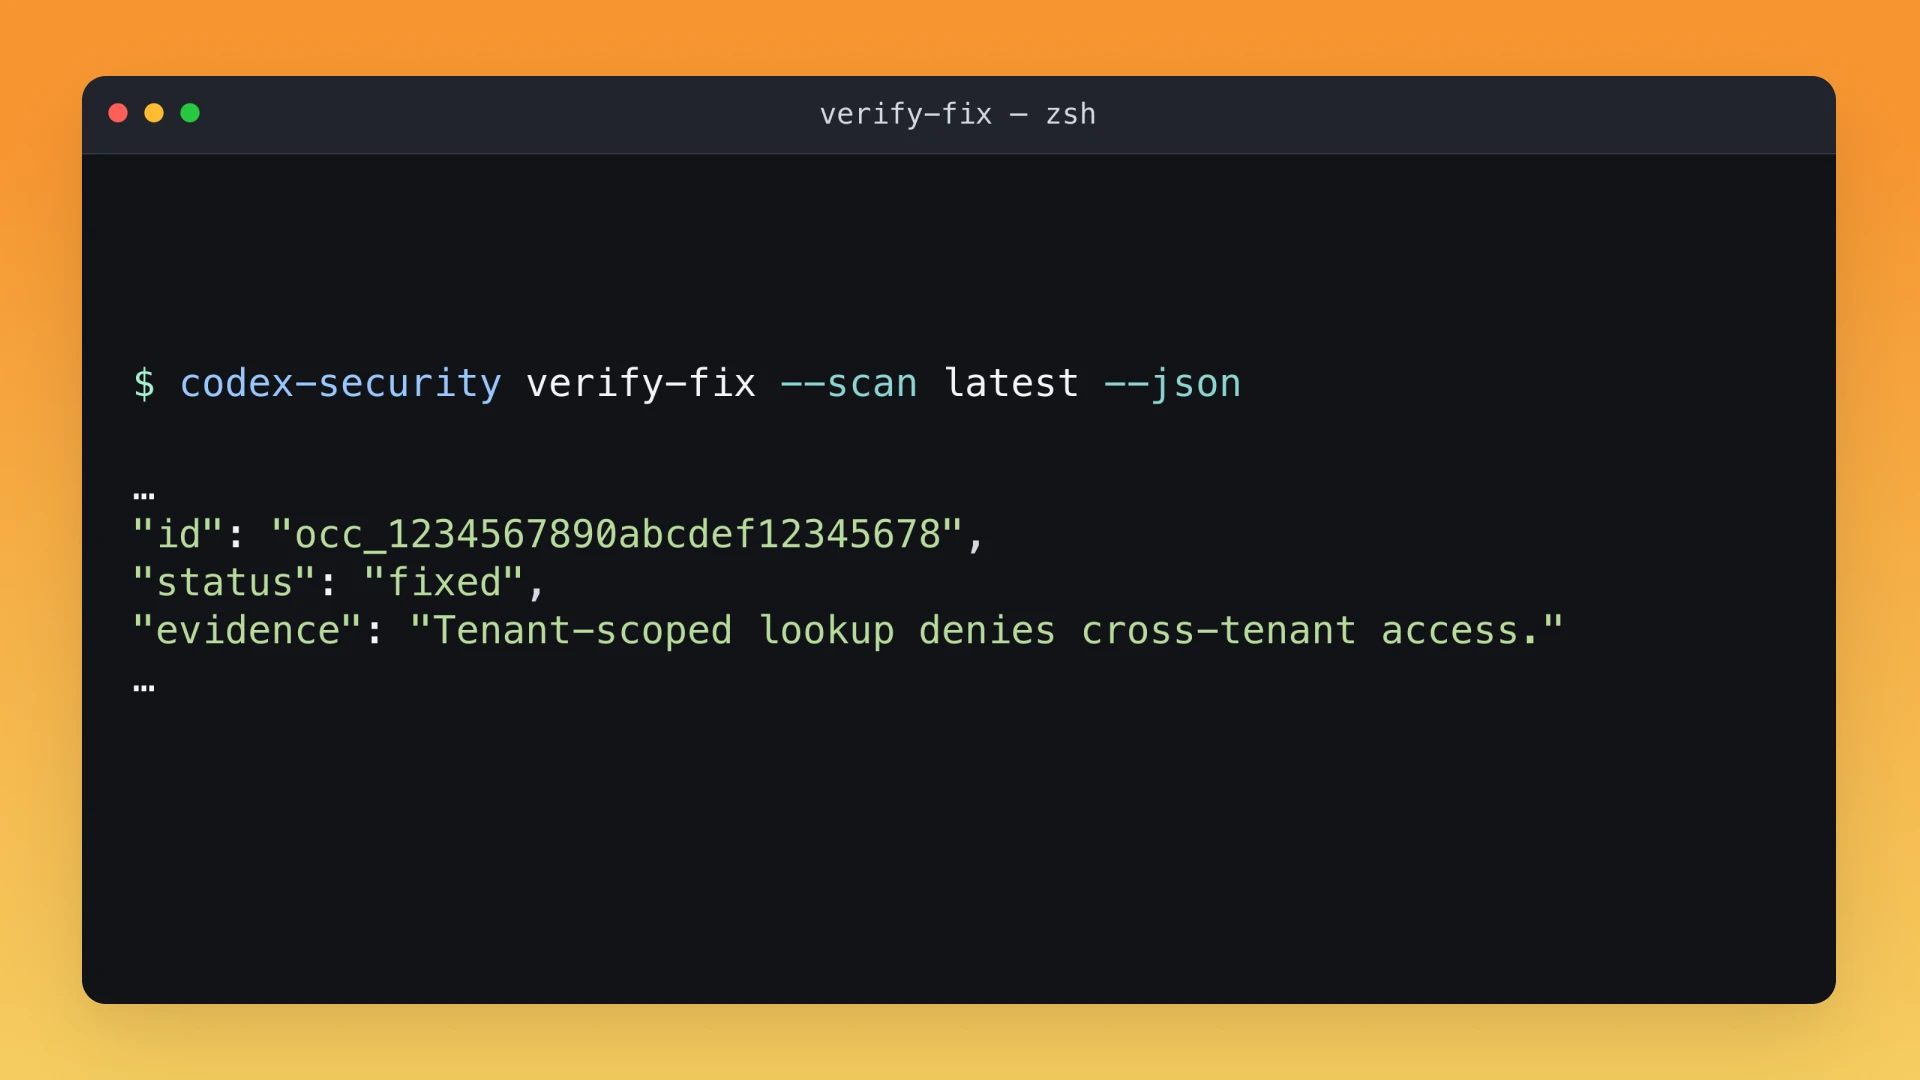
Interface en ligne de commande Codex Security
Analysez du code ou des modifications depuis votre terminal. Intégrez les constats, les rapports de couverture et les éléments probants à votre flux de travail de développement.
Analyses de sécurité en intégration continue
Exécutez l’interface de ligne de commande Codex Security dans votre pipeline d’intégration continue (CI), parallèlement à vos vérifications existantes.
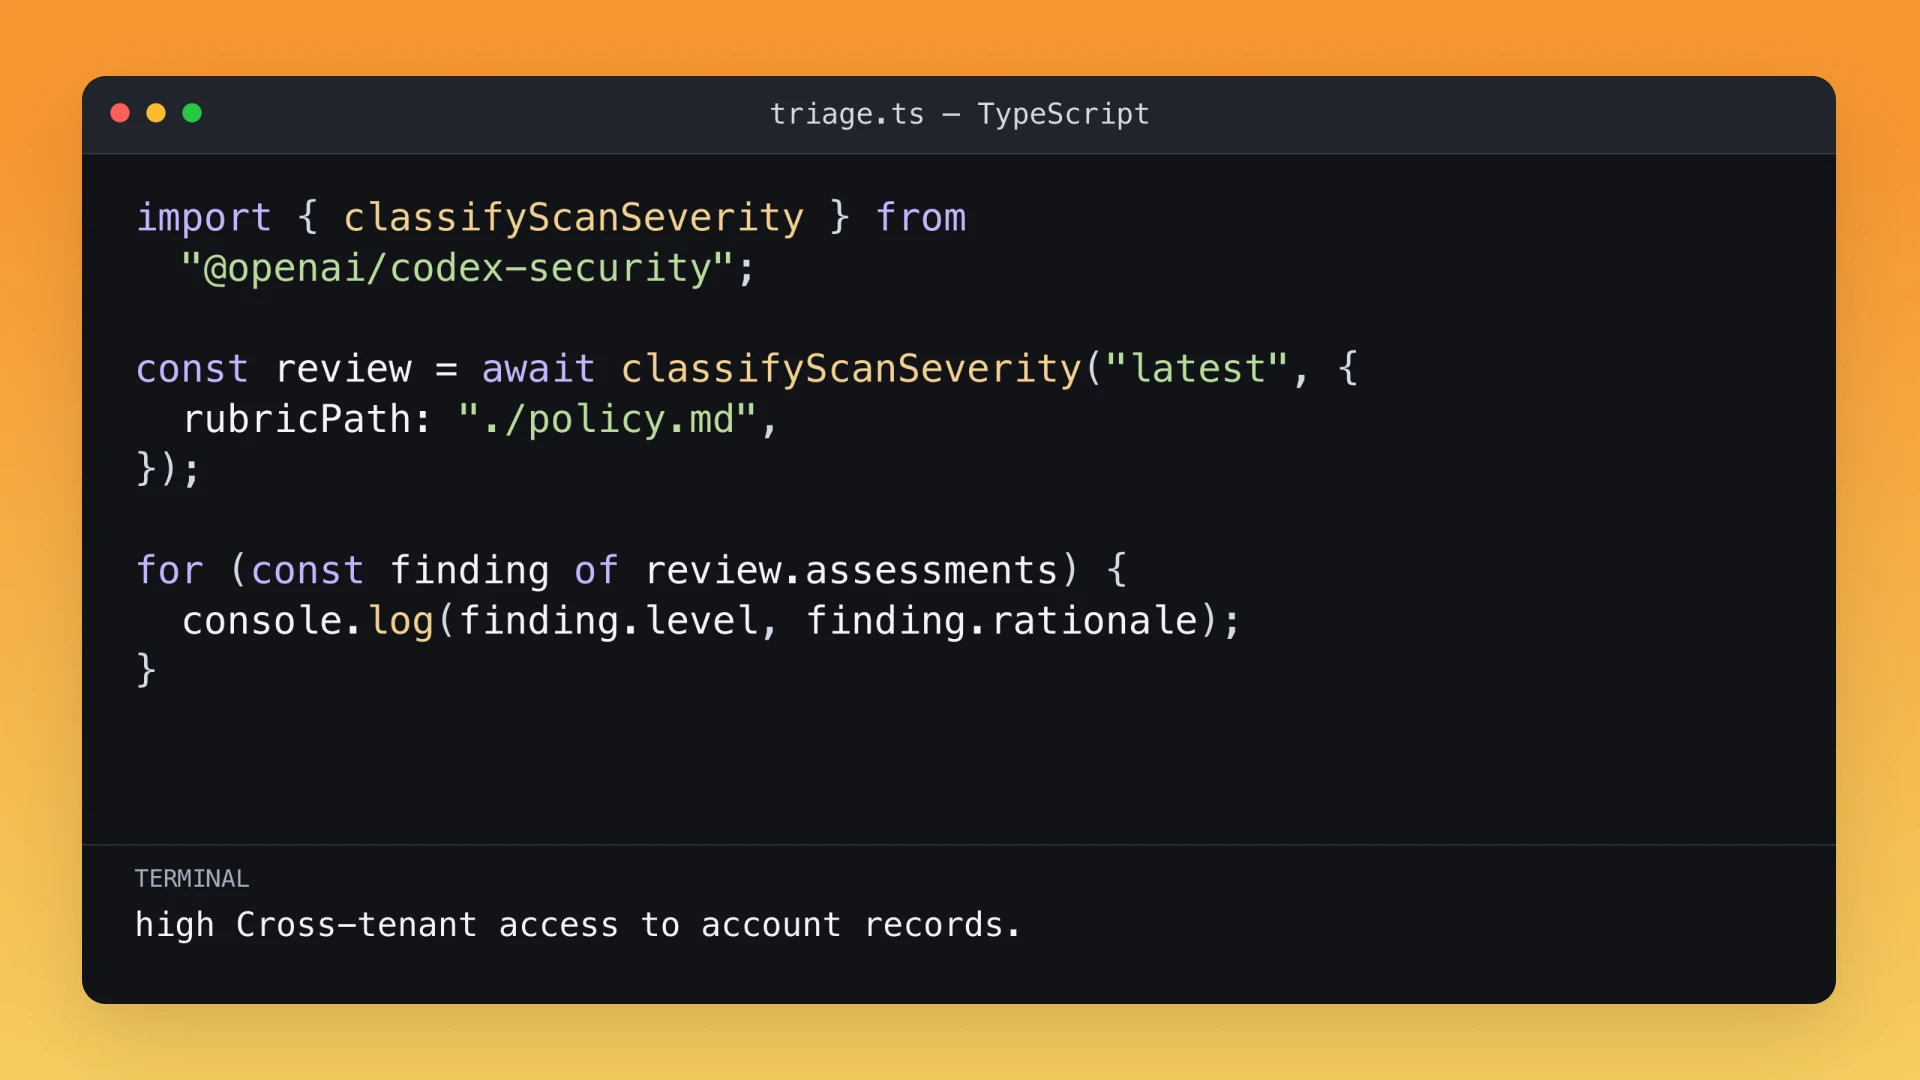
SDK Codex Security
Intégrez des analyses de sécurité aux applications TypeScript, avec des constats structurés, des données de couverture et des artefacts d’analyse.
API OpenAI
Créez des flux de travail de sécurité personnalisés à l’aide des modèles d’OpenAI, ainsi que de vos propres outils et de votre propre contexte.