Gawing mga pag-aayos ang iyong backlog sa security
Ipaimbestiga sa mga AI agent ang mga vulnerability at ipahanda sa mga ito ang mga patch para sa pag-review.
Bigyan ang mga engineer ng pag-aayos na maipapatupad nila
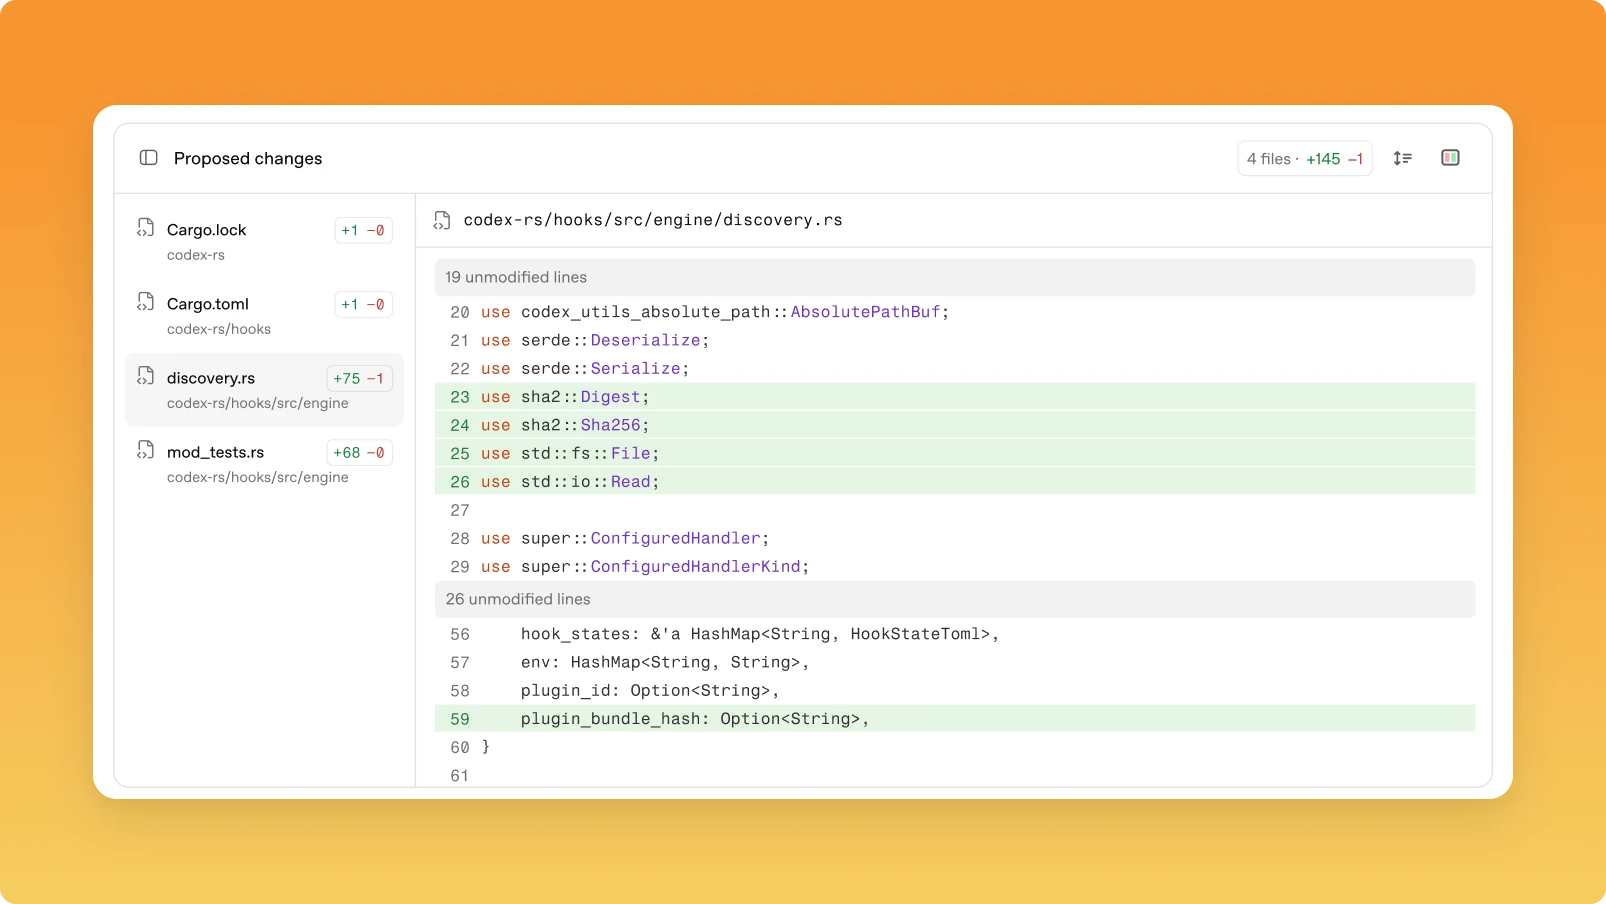
Tine-trace ng mga agent ang mga vulnerability sa iyong code at nagde-develop ng mga patch. Nire-review at tine-test ng mga engineer ang mga iminungkahing patch bago i-merge.
Gamitin ang iyong kasalukuyang mga tool sa seguridad para sa pag-aayos
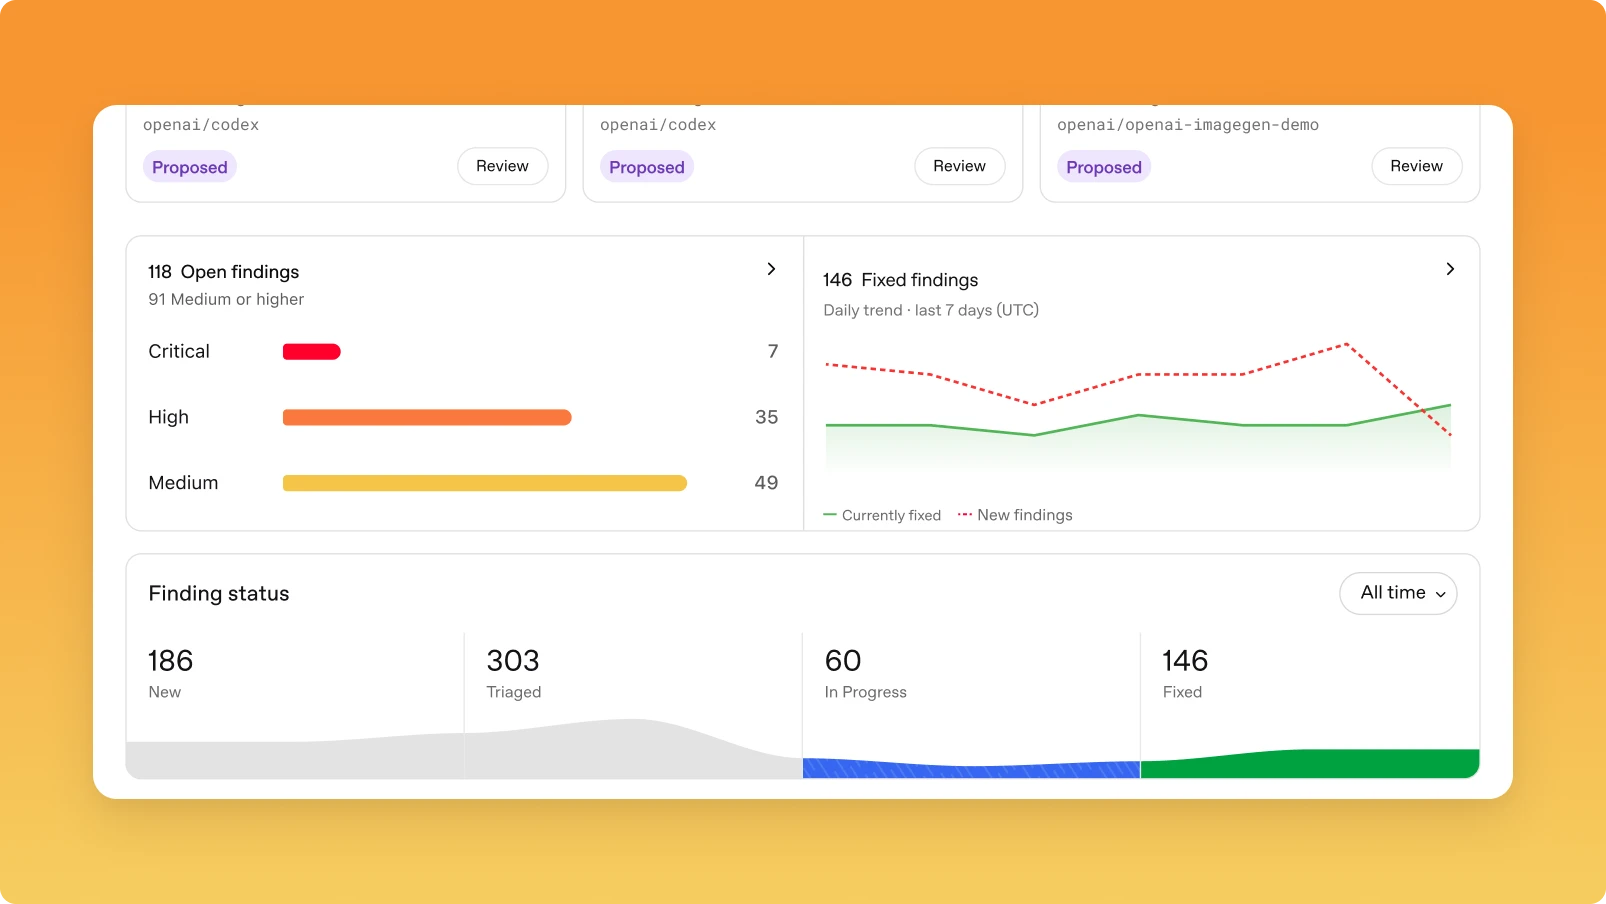
Dalhin sa Defense Factory ang mga isyung natukoy ng iyong mga tool sa seguridad at ng Daybreak Red Team. Iniimbestigahan ng mga agent ang bawat isyu at nagde-develop ng pag-aayos.
Direktang makipagtulungan sa Codex para sa pag-aayos
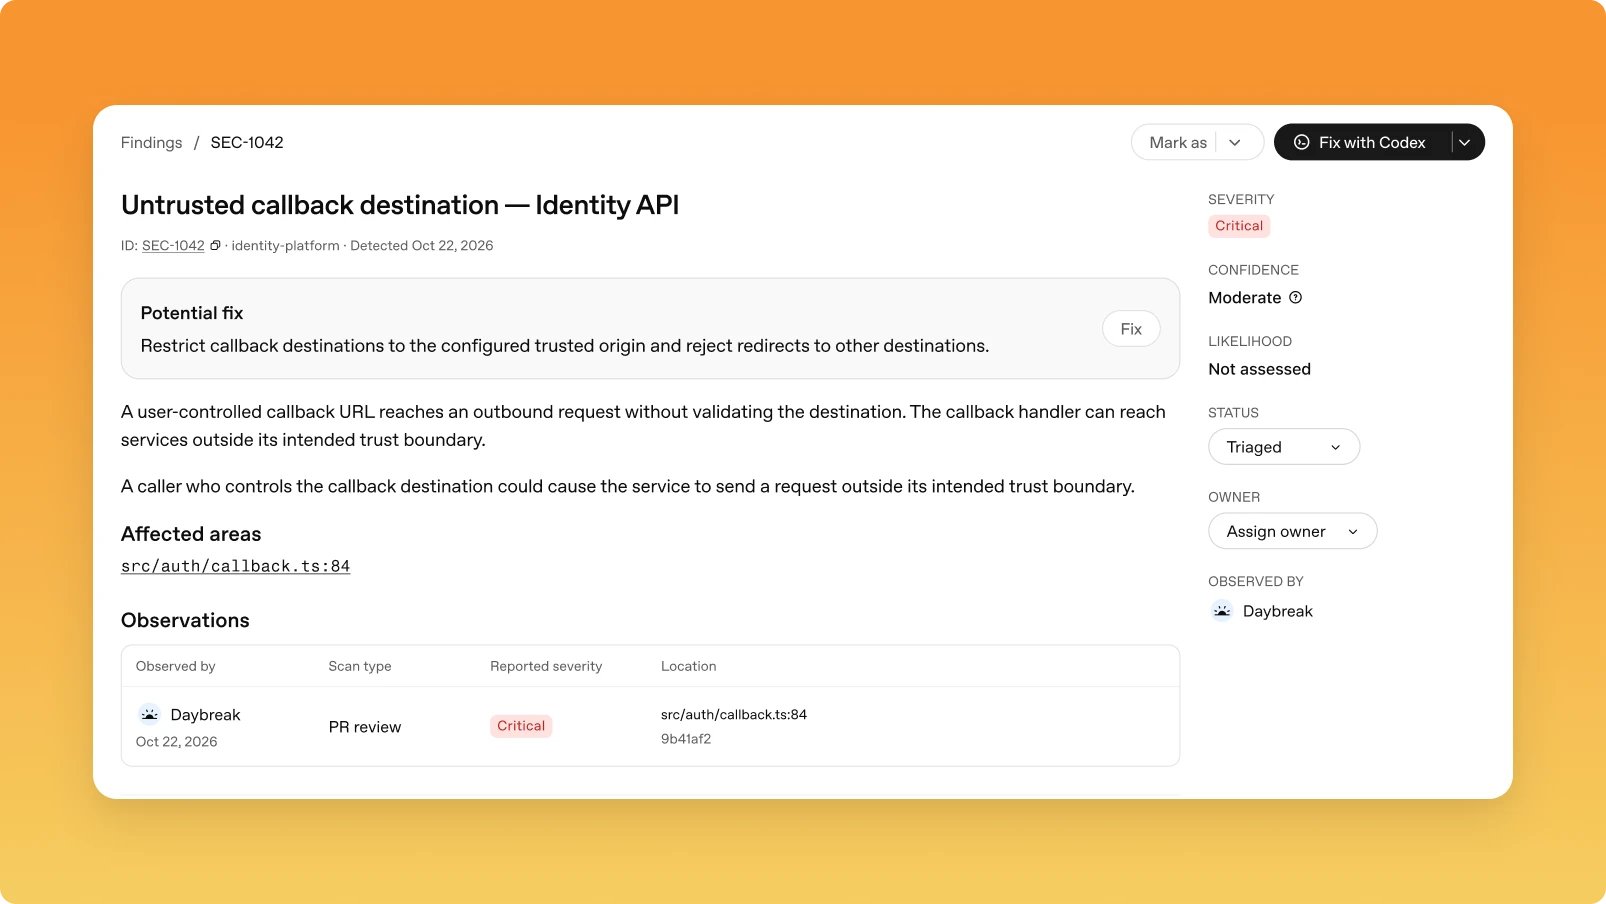
Magdagdag ng context, suriin ang ebidensya, at pinuhin ang isang patch gamit ang Codex. I-test ang mga pagbabago habang patuloy na nagtatrabaho ang mga agent sa background.
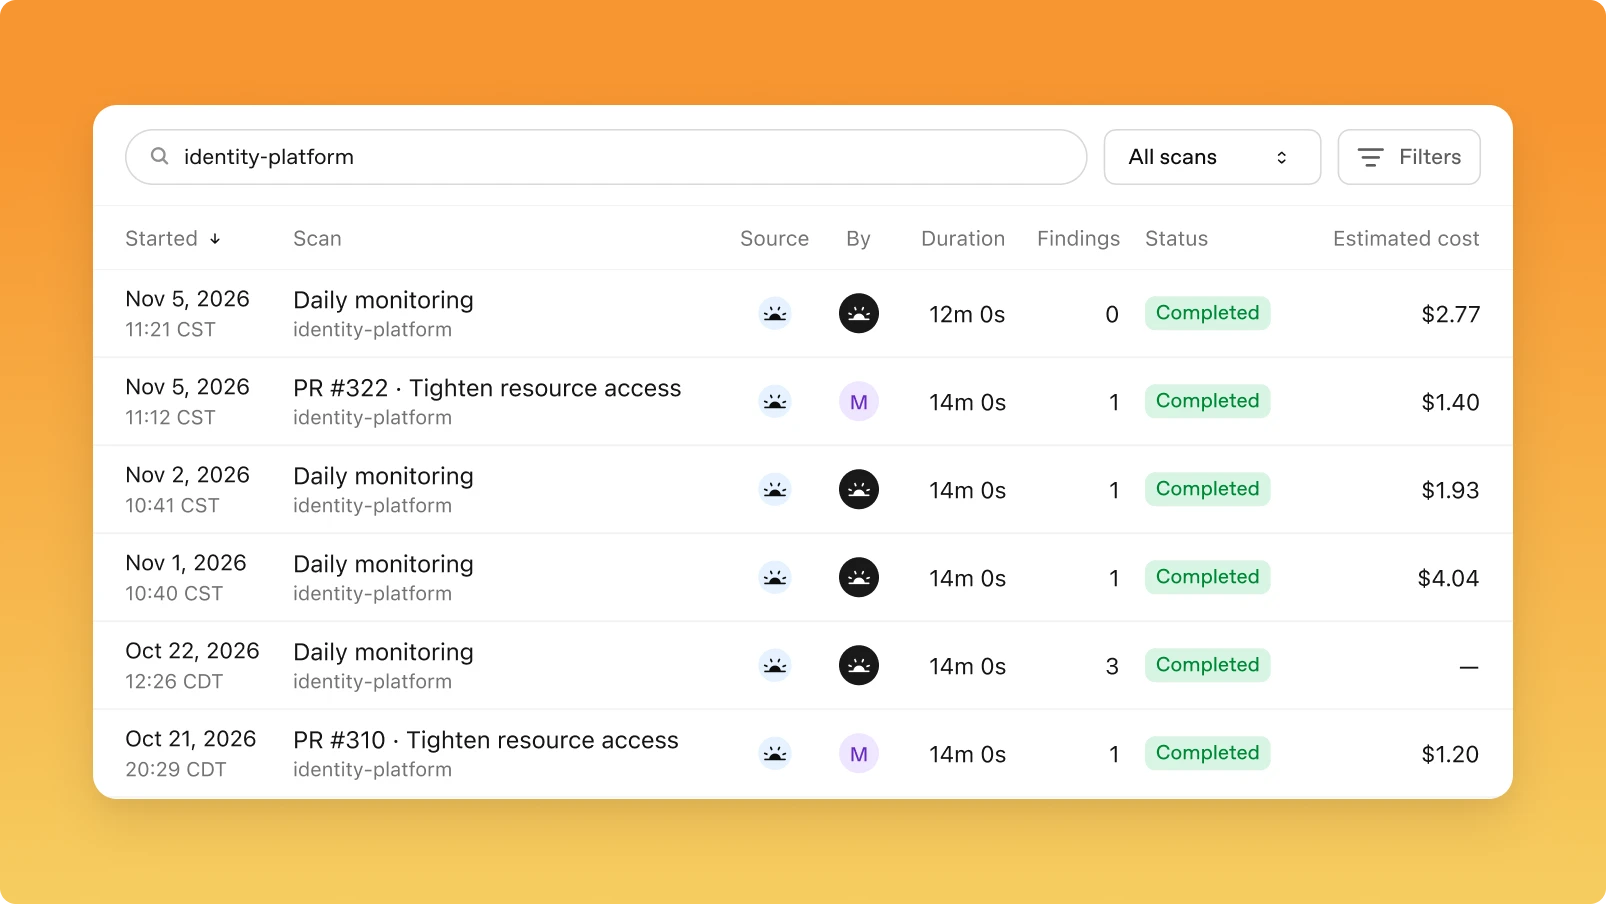
Gawing tuloy-tuloy ang pagtukoy at pag-aayos
I-scan ang mga bagong commit o mag-schedule ng mga recurring na pag-check habang nagbabago ang iyong code. Ipaimbestiga sa mga agent ang mga bagong natukoy na isyu.